8 September 2025 | Threat Intelligence
Artikel Terbaru
21 April 2026 | Threat Intelligence
Malware yang Sulit Dideteksi Telah Melampaui Kemampuan Deteksi Tradisional Berbasis VM
Malware kini tidak hanya mampu menghindari deteksi, tetapi juga mempelajari alat-alat yang dirancang untuk mendeteksinya.
30 Maret 2026 | Threat Intelligence
Threat Intelligence asi Berbasis Perilaku untuk Deteksi Serangan Zero-Day
8 Desember 2025 | Threat Intelligence
Hambatan SOC: Memutus Siklus Kelelahan Akibat Peringatan dengan Sandboxing yang Lebih Cerdas
2 Desember 2025 | Threat Intelligence
Jalan Pintas Menuju Malice, Bagian 3: Analisis Perilaku Berkas URL Menggunakan MetaDefender Aether
20 Oktober 2025 | Threat Intelligence
Mendeteksi Malware dalam Model AI Menggunakan Aether Berbasis Kecerdasan Buatan ( MetaDefender )
15 Oktober 2025 | Threat Intelligence
Bagaimana Serangan " Supply Chain " SolarWinds Dapat Dicegah Menggunakan Aether dari MetaDefender
17 September 2025 | Threat Intelligence
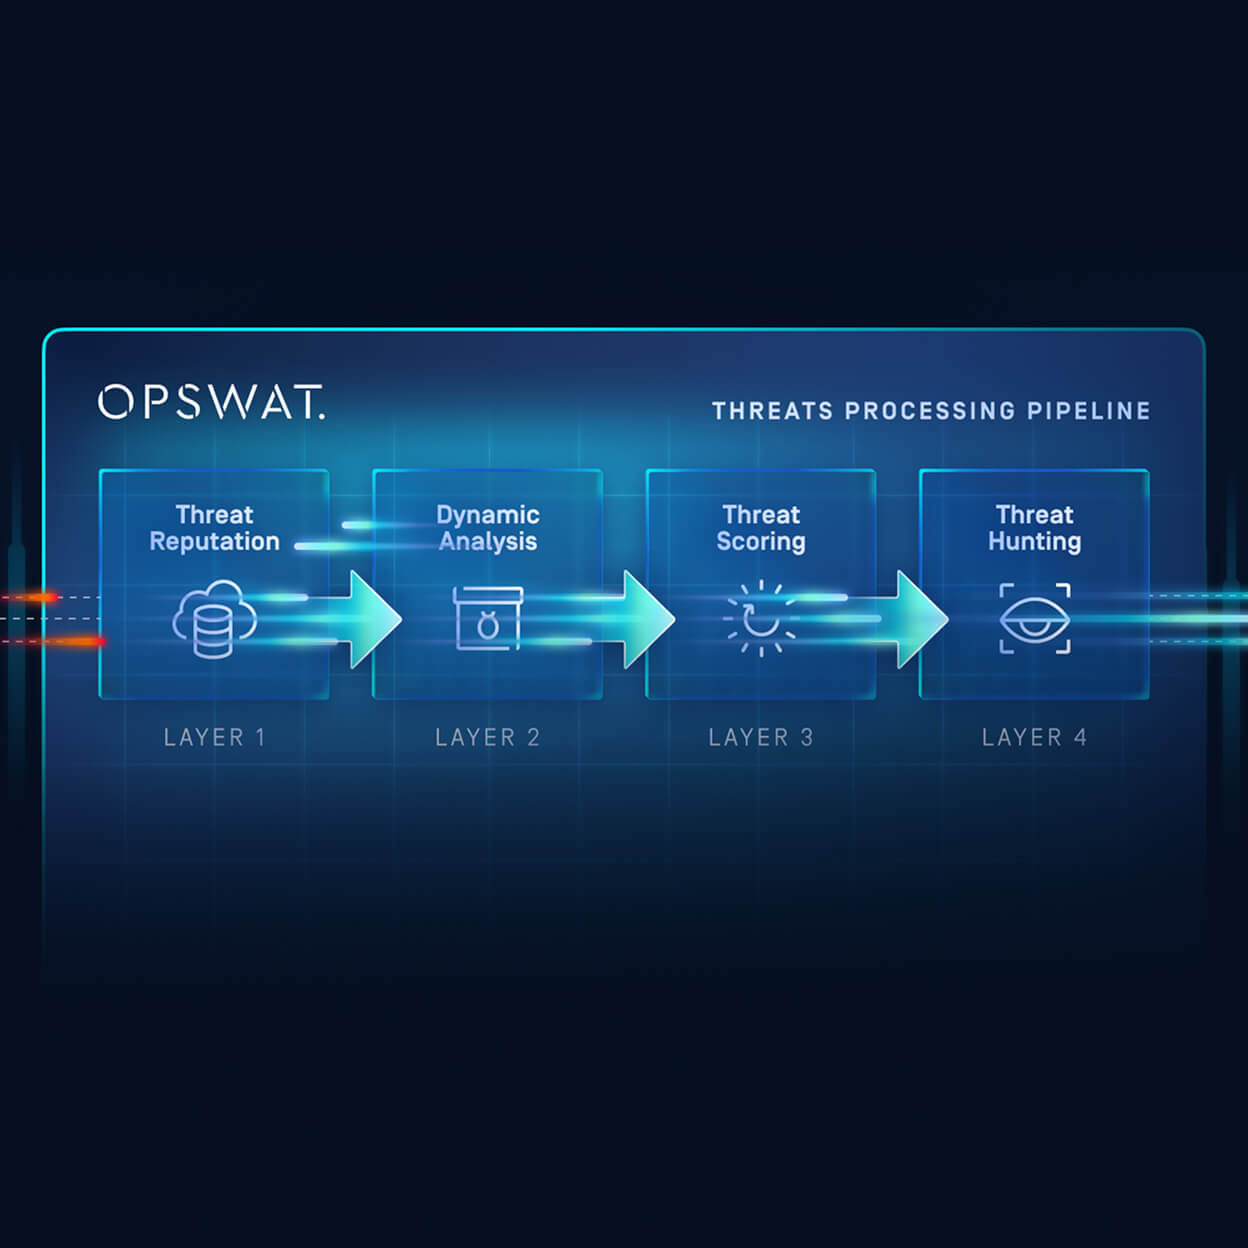
Mendeteksi Ancaman Malware 24 Jam Sebelum OSINT
Temukan Perlindungan Infrastruktur Kritis di Salah Satu Laboratorium Pengalaman Global OPSWAT
Jelajahi Lebih Lanjut
27 Agustus 2025 | Threat Intelligence
Jalan Pintas Menuju Tindakan Jahat, Bagian Kedua: Analisis Statis terhadap File URL Berbahaya dan Teknik yang Digunakan di Baliknya
4 Agustus 2025 | Threat Intelligence
OPSWATBagaimana ‘ Adaptive ’ Sandbox untuk Analisis Dinamis Sedang Mengubah Paradigma Threat Intelligence
9 Juli 2025 | Threat Intelligence
Dari Garis Depan ke Forum: Analis Ancaman dari OPSWAT Tampil di BSides BUD
2 Juli 2025 | Threat Intelligence
Jalan Pintas Menuju Kejahatan: Mengapa Berkas URL Kembali Menjadi Sorotan dalam Ancaman Siber
23 Mei 2025 | Threat Intelligence
Threat Intelligence asi Waktu Nyata: Bagaimana Kecepatan dan Konteks Mengatasi Ancaman Siber
8 Mei 2025 | Threat Intelligence
SVG yang Diperlengkapi Fungsi Berbahaya: Bagaimana JavaScript di Dalam Gambar Mengelabui Sistem Deteksi
5 Mei 2025 | Threat Intelligence