OPSWAT Daftar Bahan
Mengidentifikasi paket perangkat lunak dan kerentanan yang telah diketahui, mengevaluasi risiko kriptografi, serta meninjau riwayat pengembangan model AI dan lisensi yang dinyatakan.
- Software Visibilitas Komponen
- Perencanaan Migrasi Pasca-Kuantum
- Asal-usul Model AI
OPSWAT dipercaya oleh
























Pembuatan SBOM,
CBOM, dan AIBOM
secara Otomatis
CycloneDX & SPDX untuk SBOM
8,7 juta+
Pihak Ketiga Berbasis Sumber Terbuka dan Komponen Software
Integrasi CI/CD Pipeline d
Software & Informasi Lisensi AI
Visibilitas Kerentanan yang Telah Diketahui & Risiko Kriptografi
Titik Buta Persediaan Menimbulkan Risiko
Inventarisasi yang tidak lengkap membuat tim harus merekonstruksi bukti untuk penanggulangan kerentanan, migrasi kriptografi, dan peninjauan model AI.

File Diterima Tanpa Rincian Komponen
Perangkat lunak dari penyedia dan berkas model AI dapat diterima tanpa informasi inventaris yang dapat digunakan, sehingga tim harus menentukan versi paket, ketergantungan kriptografi, asal-usul model, dan lisensi yang dinyatakan sebelum proses peninjauan.

Persyaratan Kepatuhan dan Dokumentasi yang Semakin Ketat

CVE Baru Memicu Pemeriksaan Komponen Secara Manual
Ketika sebuah CVE baru diumumkan, nama dan versi paket yang tidak tercantum menyebabkan penundaan pada tahap awal: mengidentifikasi artefak perangkat lunak mana saja yang perlu diselidiki.
Menganalisis, Menginventarisasi, Mengekspor
 LANGKAH 1
Pindai Berkas dan Artefak yang Didukung
Pindai berkas sumber, berkas biner, sertifikat, isi kontainer, dan berkas model AI. Cakupan analisis bergantung pada jenis berkas dan modul BOM yang diaktifkan.
- LANGKAH 2
Jalankan Modul BOM yang Diaktifkan
Modul yang diaktifkan dapat menghasilkan hingga tiga inventaris dalam satu hasil pemindaian, tergantung pada file yang dikirimkan dan jenis analisis yang didukung.
- LANGKAH 3
Ekspor Laporan Tunggal atau Gabungan
Buat SBOM terpisah dalam format SPDX atau CycloneDX, atau bersama dengan CBOM dan AIBOM dalam format JSON atau PDF, sehingga tim AppSec, PQC, tata kelola AI, Hukum, dan GRC mendapatkan format yang sesuai dengan kebutuhan kerja mereka.
Tiga Inventaris. Visibilitas Risiko yang Lebih Luas.
Mengidentifikasi Paket dan Kerentanan yang Telah Diketahui (
)
Menampilkan daftar nama paket, versi, informasi lisensi, pembaruan perangkat lunak penting, dan kerentanan yang telah diketahui dari 8,7 juta pustaka pihak ketiga.
Menilai Risiko Kriptografi
Periksa algoritma, pustaka, sertifikat, protokol, dan materi kriptografi terkait. Tinjau risiko klasik dan kuantum, beserta alternatif yang direkomendasikan jika tersedia, guna mendukung pengambilan keputusan migrasi.
Cocokkan Model AI dengan Repositori yang Dipublikasikan di
Mencocokkan berkas model dengan repositori yang diketahui menerbitkan byte yang sama dan melaporkan lisensi yang telah dinyatakan, sehingga memberikan referensi konkret kepada peninjau untuk pemeriksaan asal-usul dan lisensi.
Menganalisis Berkas di Lingkungan Air-
Gapped
Menganalisis berkas-berkas yang didukung di dalam jaringan yang terisolasi. Dengan basis data yang diperlukan telah diinstal secara lokal, tim dapat melakukan peninjauan BOM tanpa perlu koneksi ke cloud selama proses pemindaian.
Analisis Konsolidasi Daftar Bahan (BOM)
Buat inventaris perangkat lunak, kriptografi, dan AI melalui satu mesin, sehingga mengurangi kebutuhan untuk mengonfigurasi alur kerja pemindaian terpisah untuk setiap jenis inventaris.
Mengonfigurasi Kebijakan Pemblokiran "
" Berbasis BOM
Tetapkan ambang batas kerentanan perangkat lunak dan batasan lisensi paket. Aktifkan secara terpisah fitur pemblokiran untuk risiko kriptografi dan lisensi model AI tertentu, sesuai dengan kebutuhan alur kerja Anda.
Jelajahi Hasil Pemindaian BOM Terpadu
Periksa ringkasan hasil pemindaian, beralih di antara temuan SBOM, CBOM, dan AIBOM, lalu ekspor laporan yang Anda butuhkan.
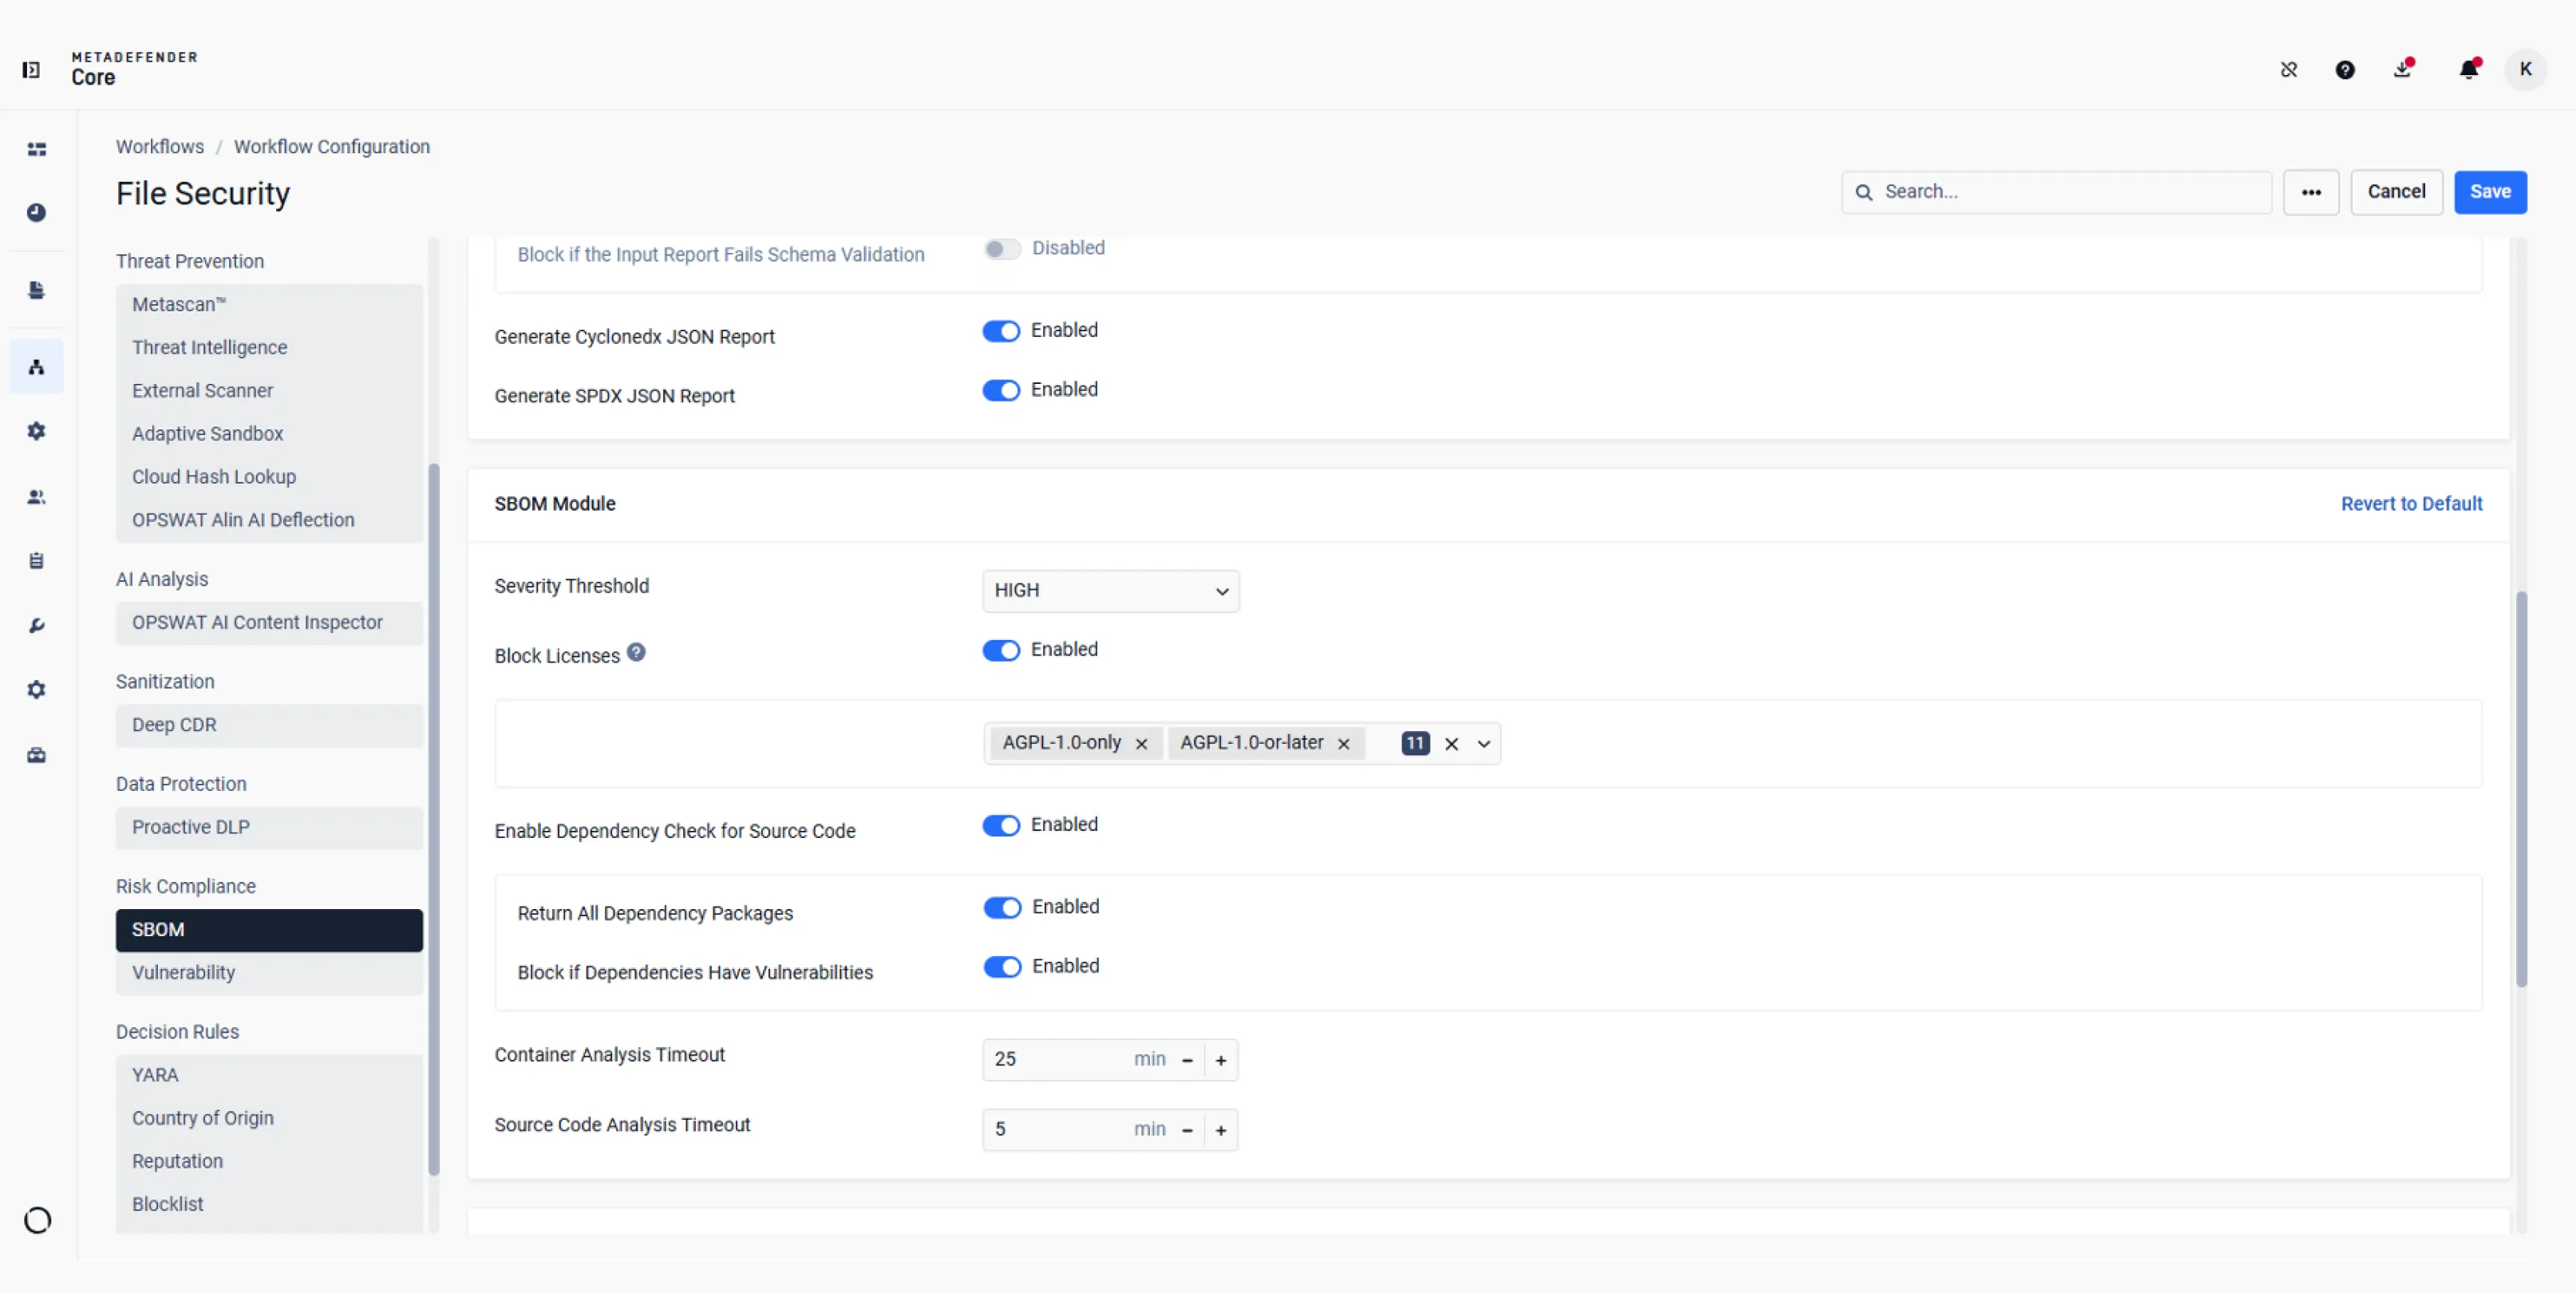
Tetapkan ambang batas tingkat keparahan kerentanan, pilih lisensi paket yang akan diblokir, dan aktifkan pemeriksaan ketergantungan untuk kode sumber.
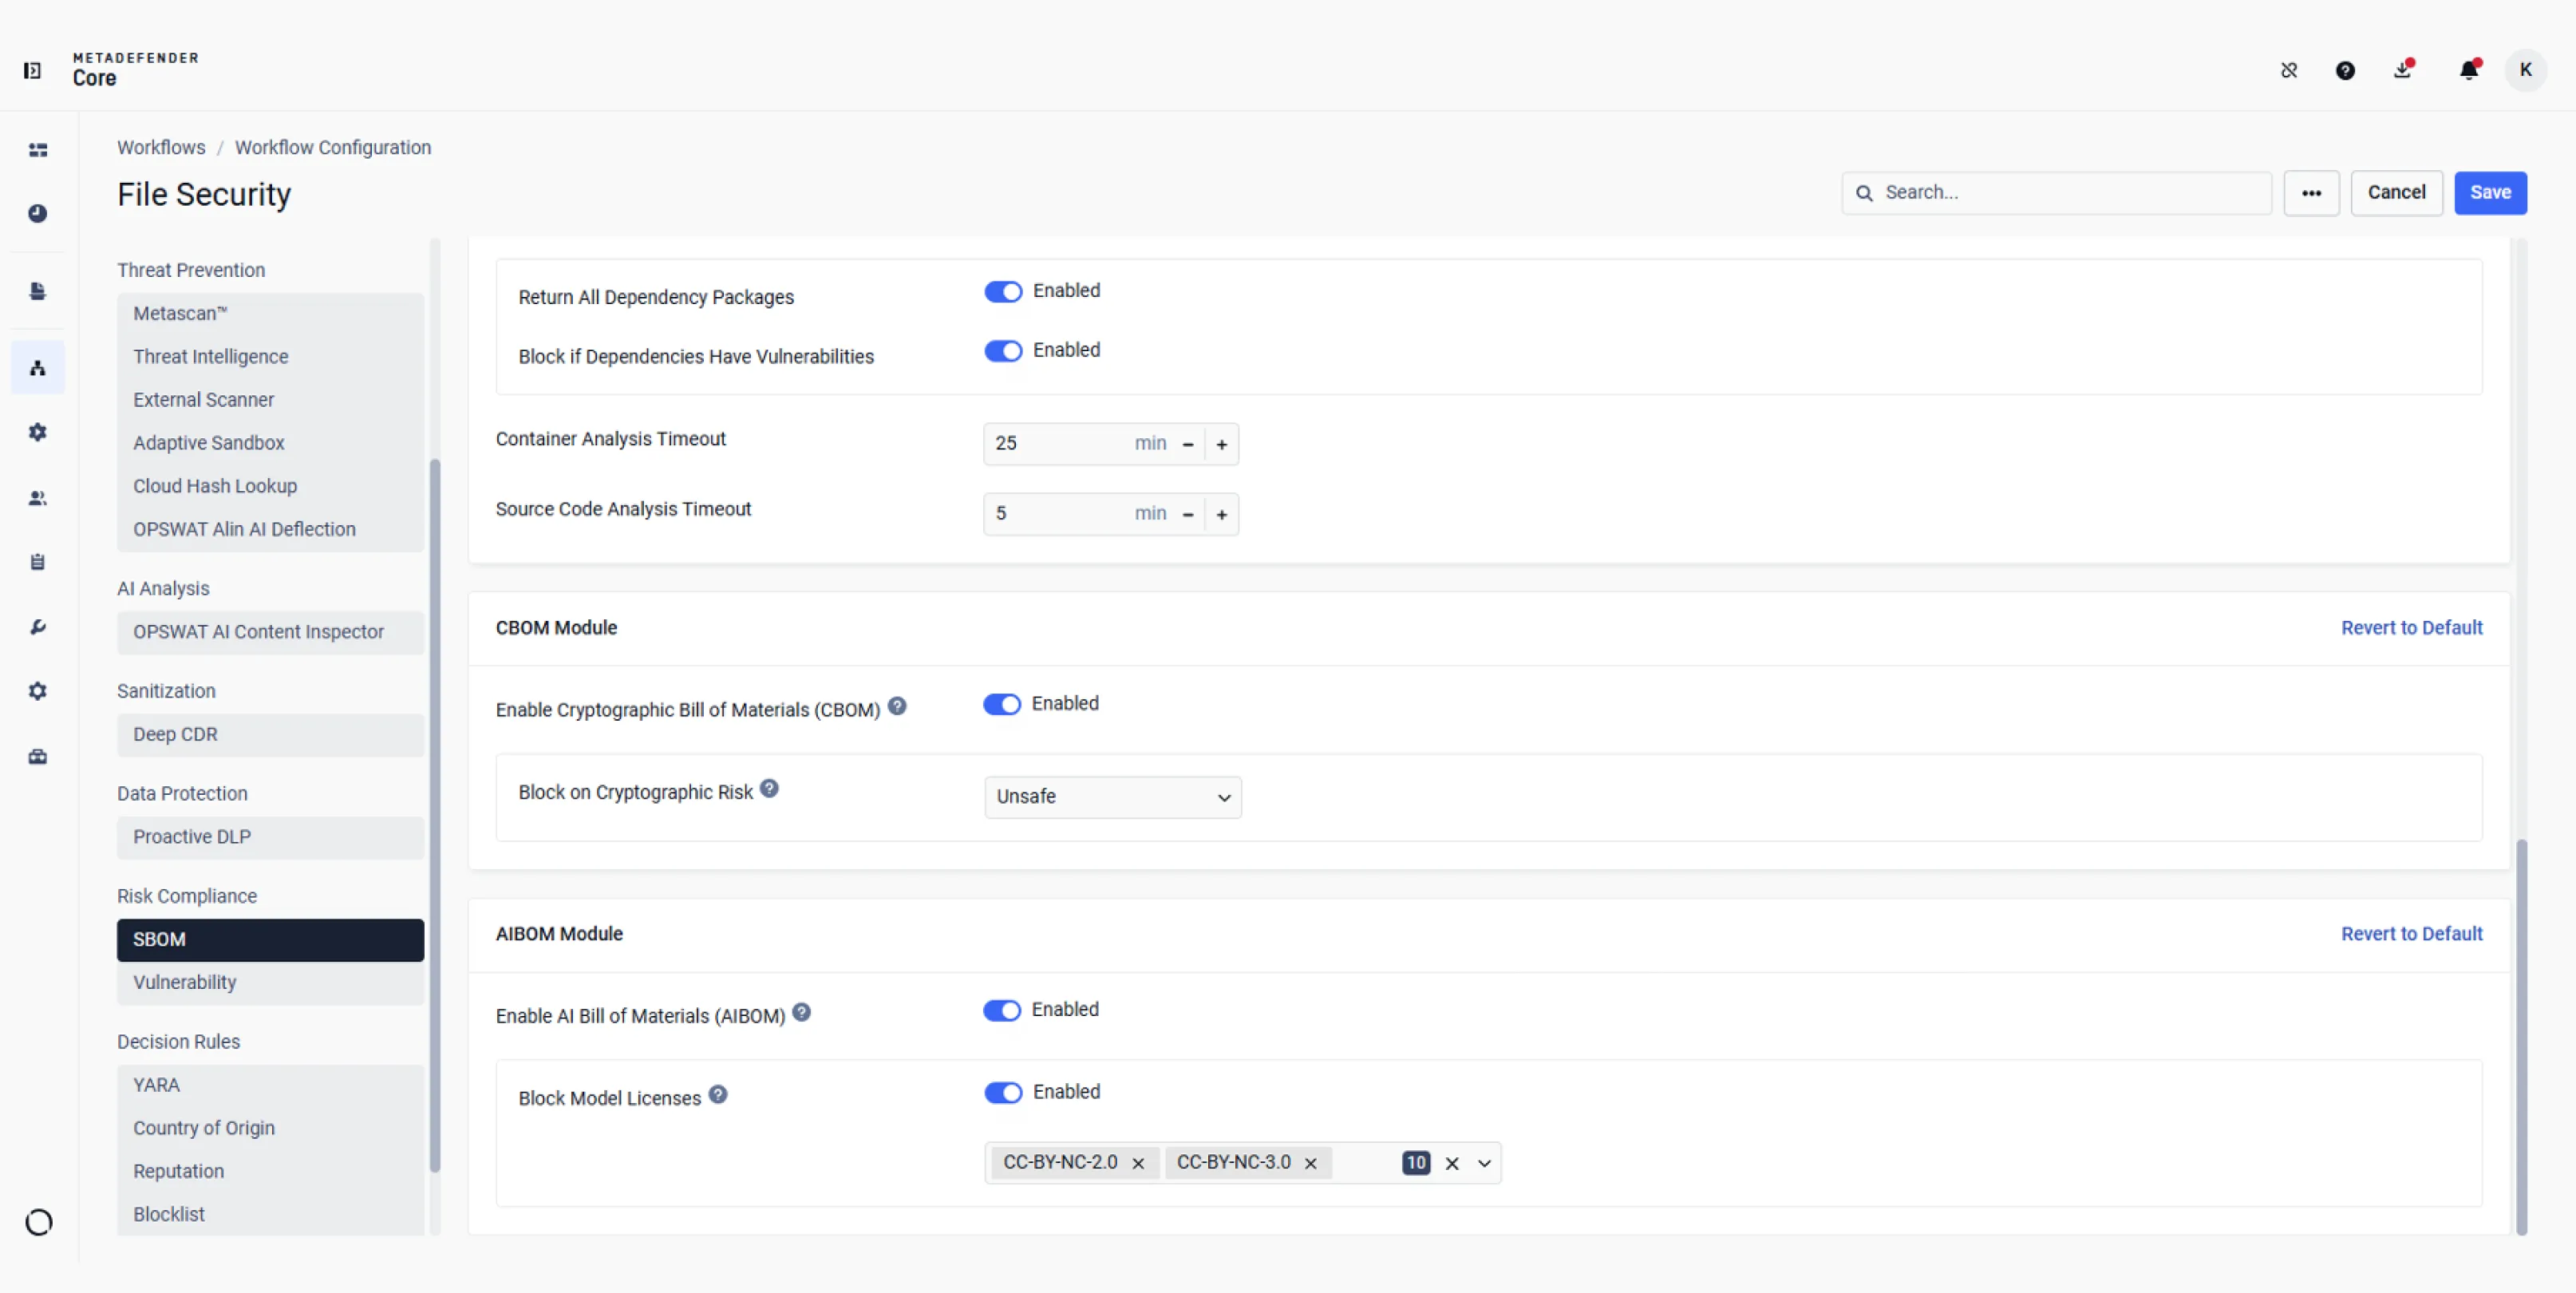
Pilih apakah akan memblokir berdasarkan risiko kriptografi atau lisensi model AI mana yang akan dibatasi.
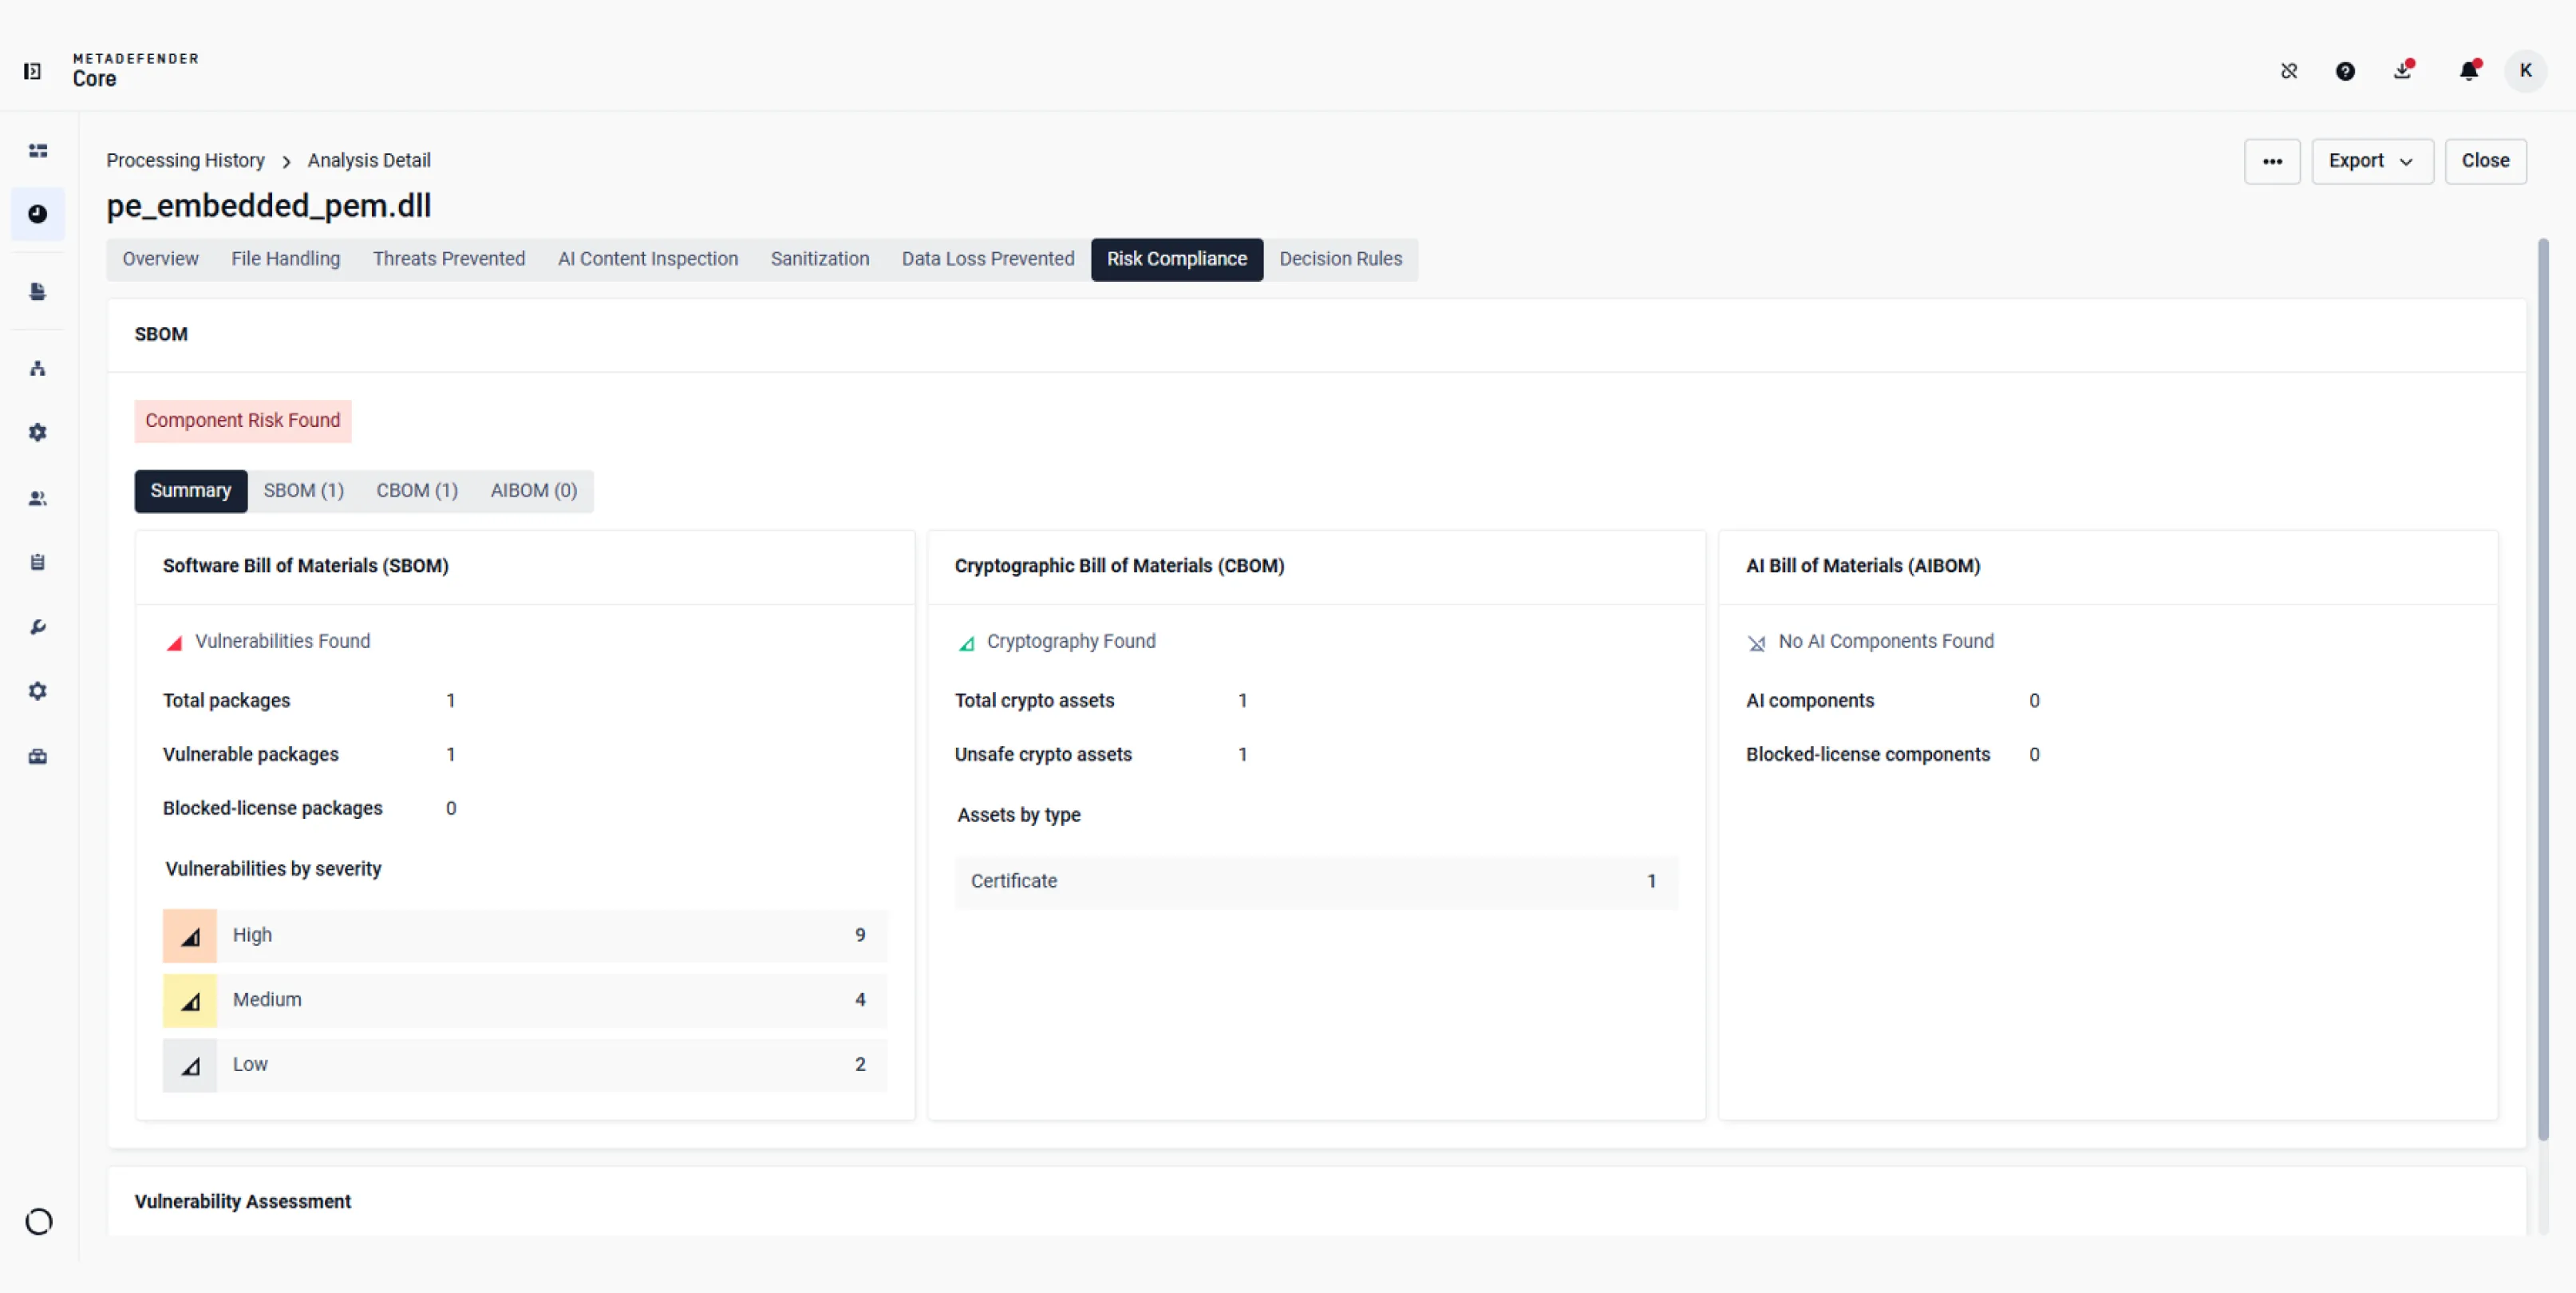
Bandingkan hasil analisis perangkat lunak, kriptografi, atau kecerdasan buatan (AI) untuk berkas yang telah dipindai, lalu buka setiap modul untuk melihat detailnya.
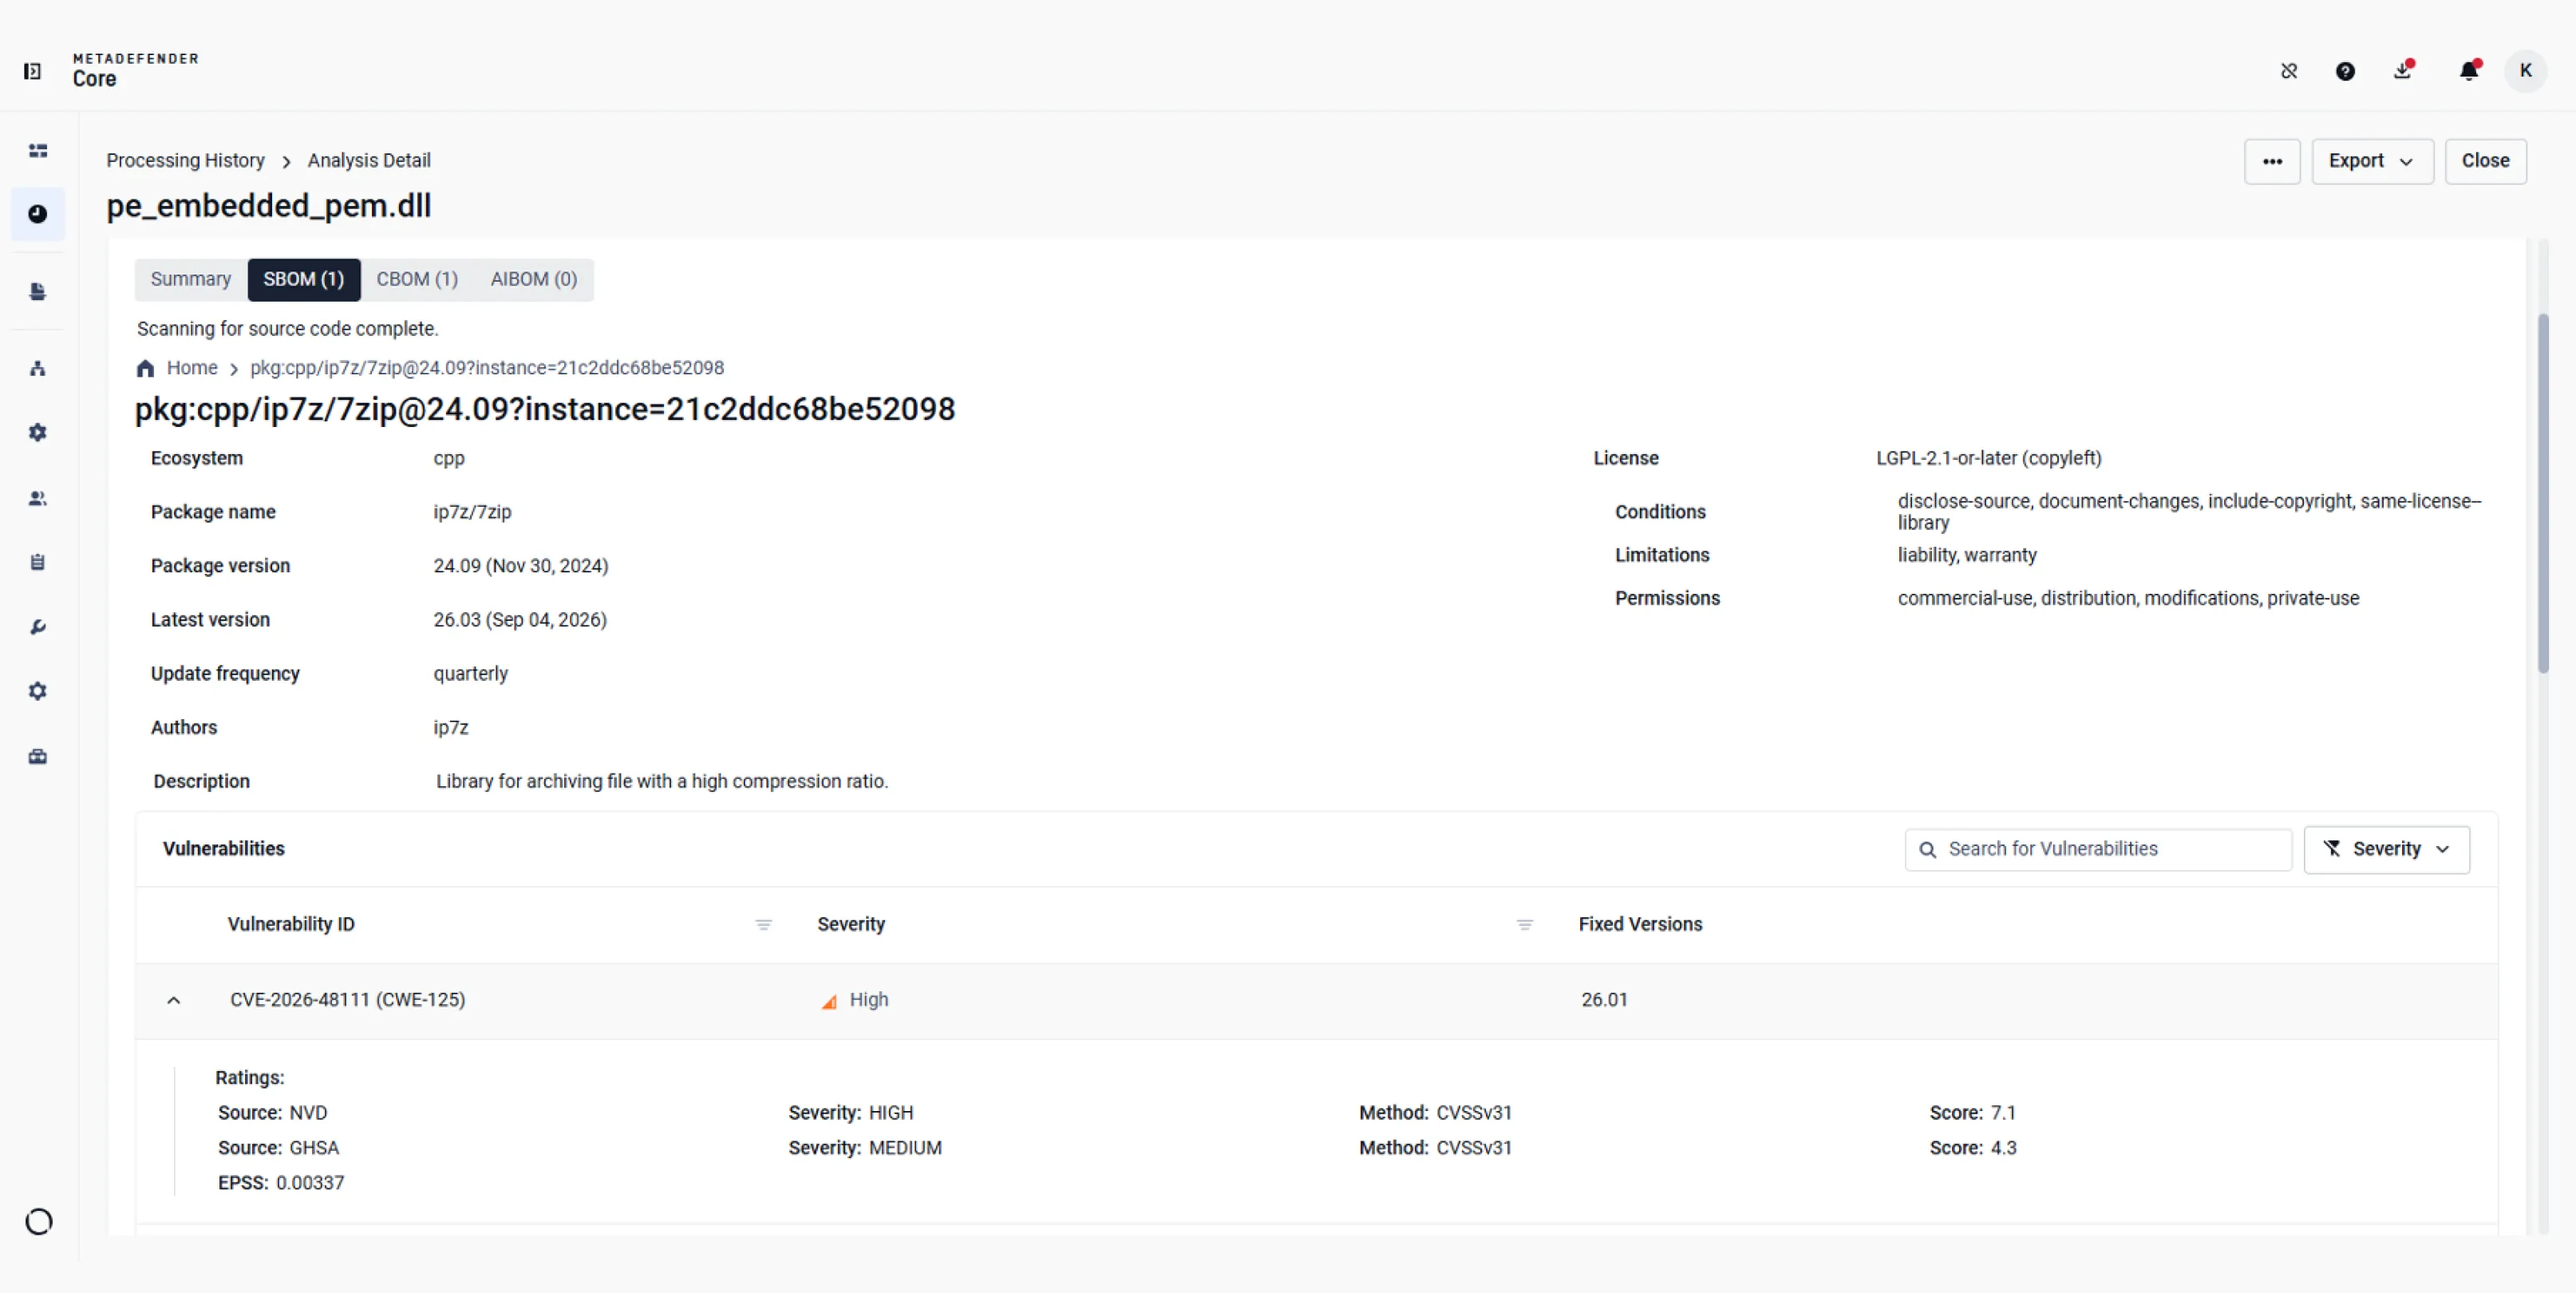
Periksa versi paket, lisensi yang dilaporkan, CVE yang terkait, dan tingkat keparahan.
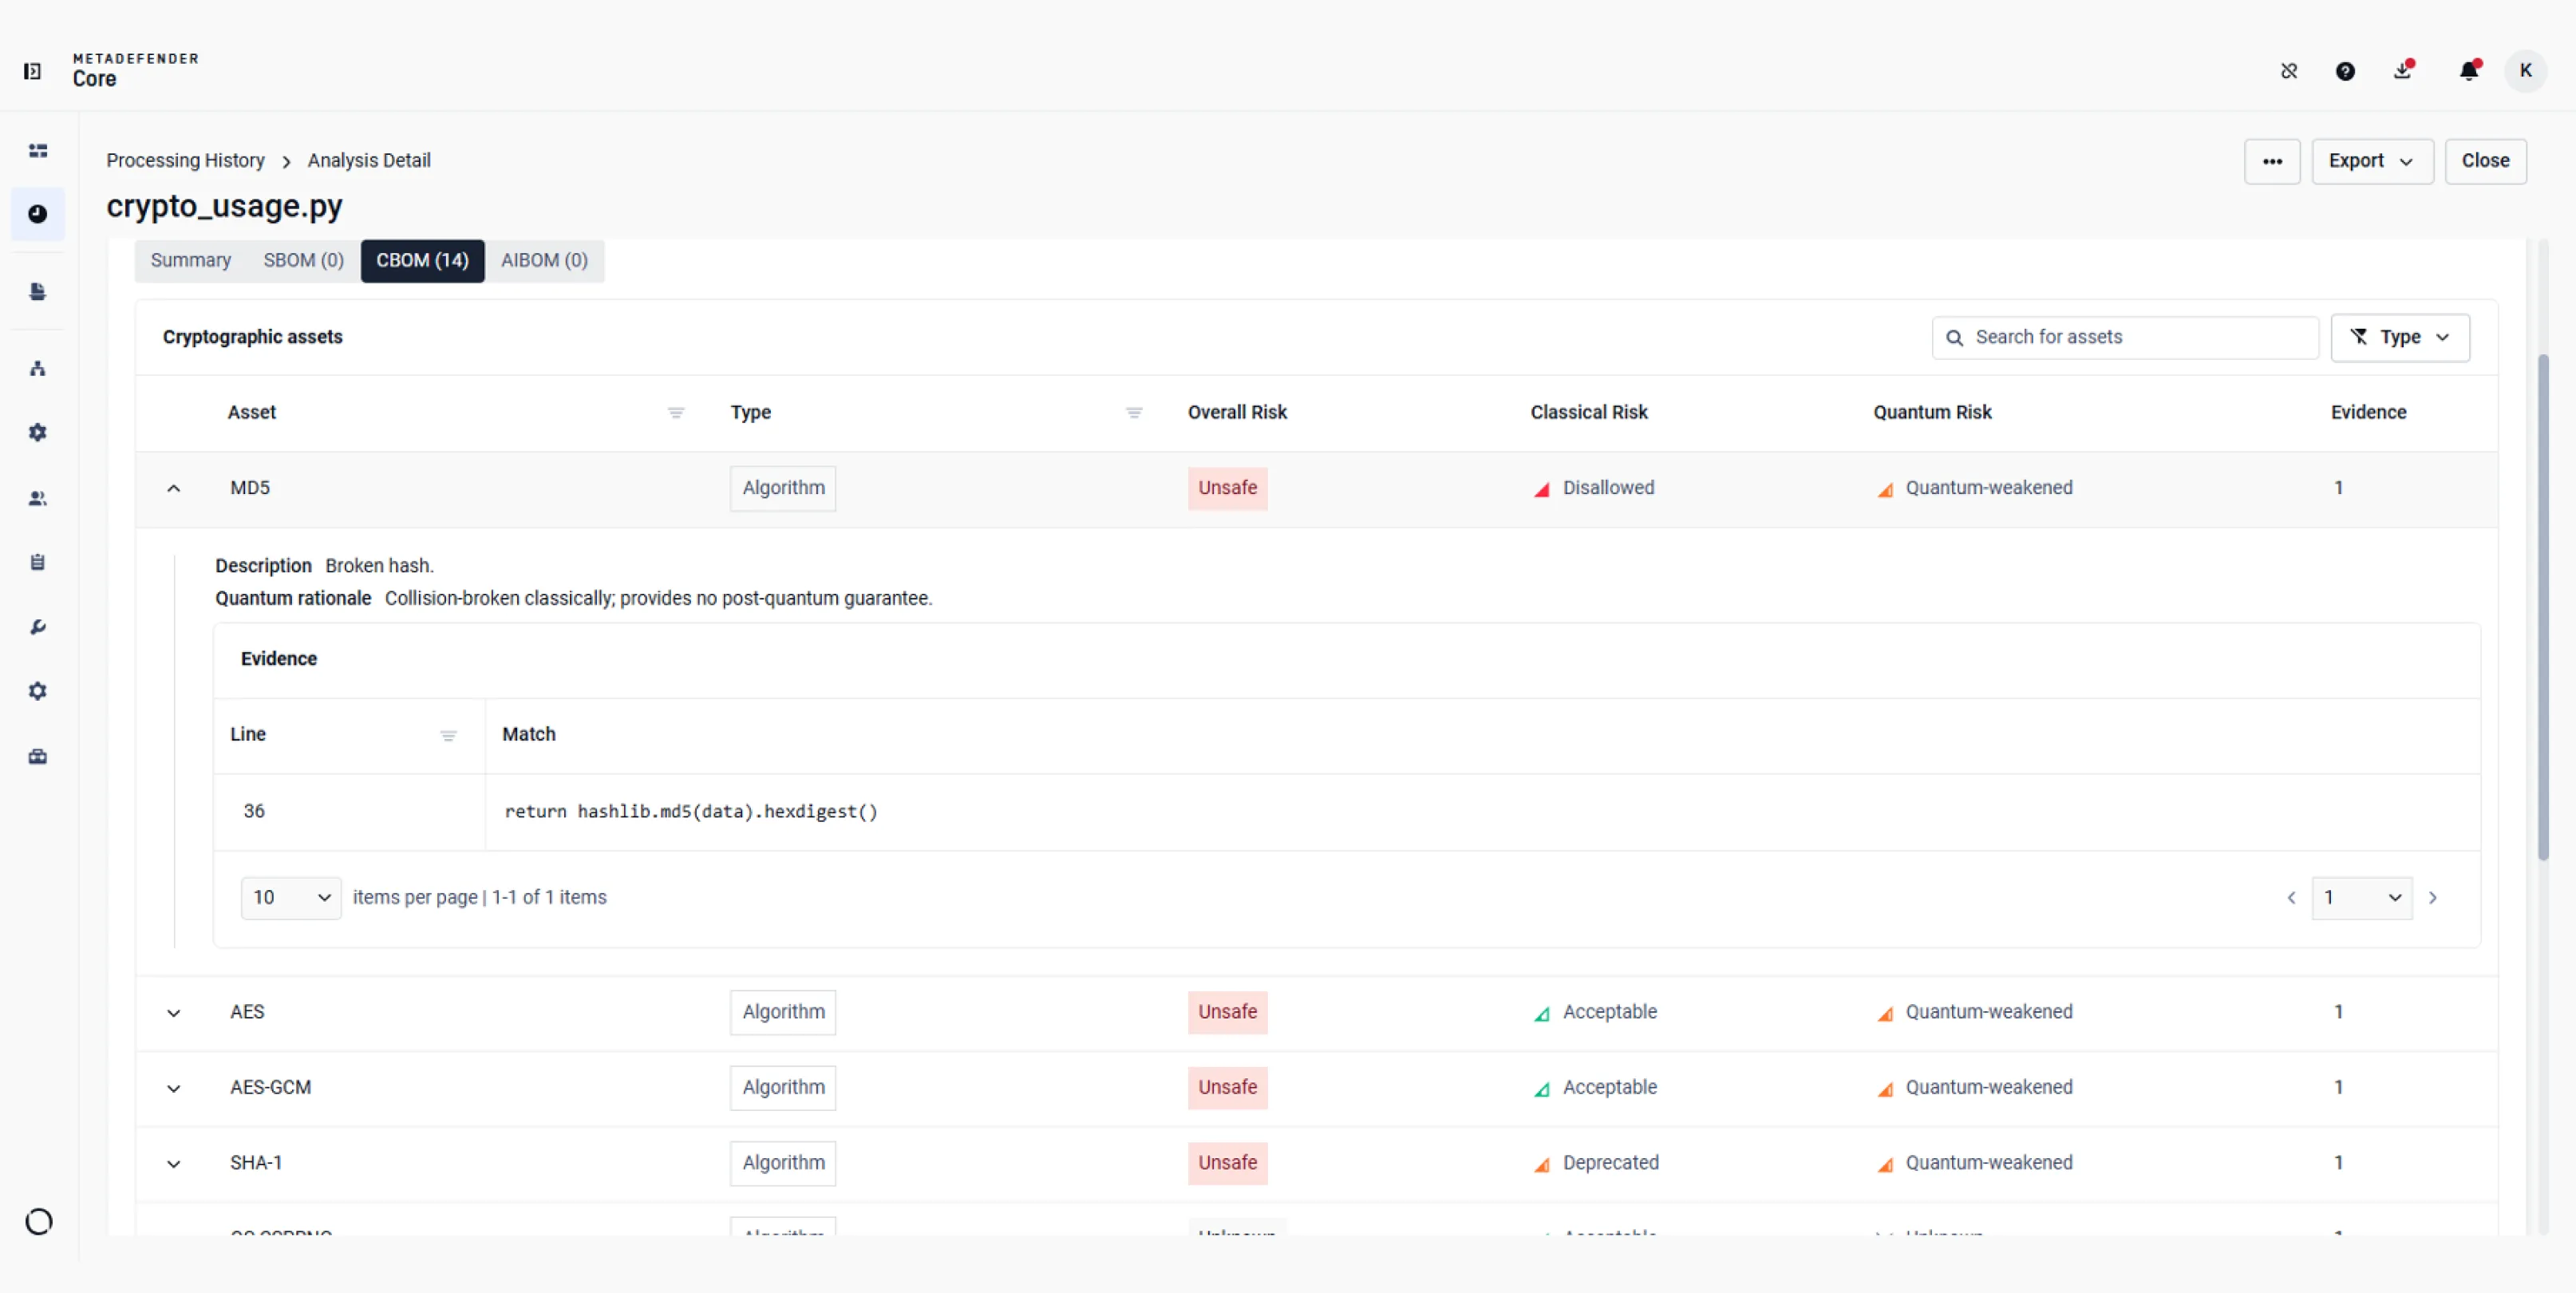
Tinjau klasifikasi risiko klasik dan kuantum, beserta bukti sumber yang menunjukkan di mana aset kriptografi tersebut ditemukan.
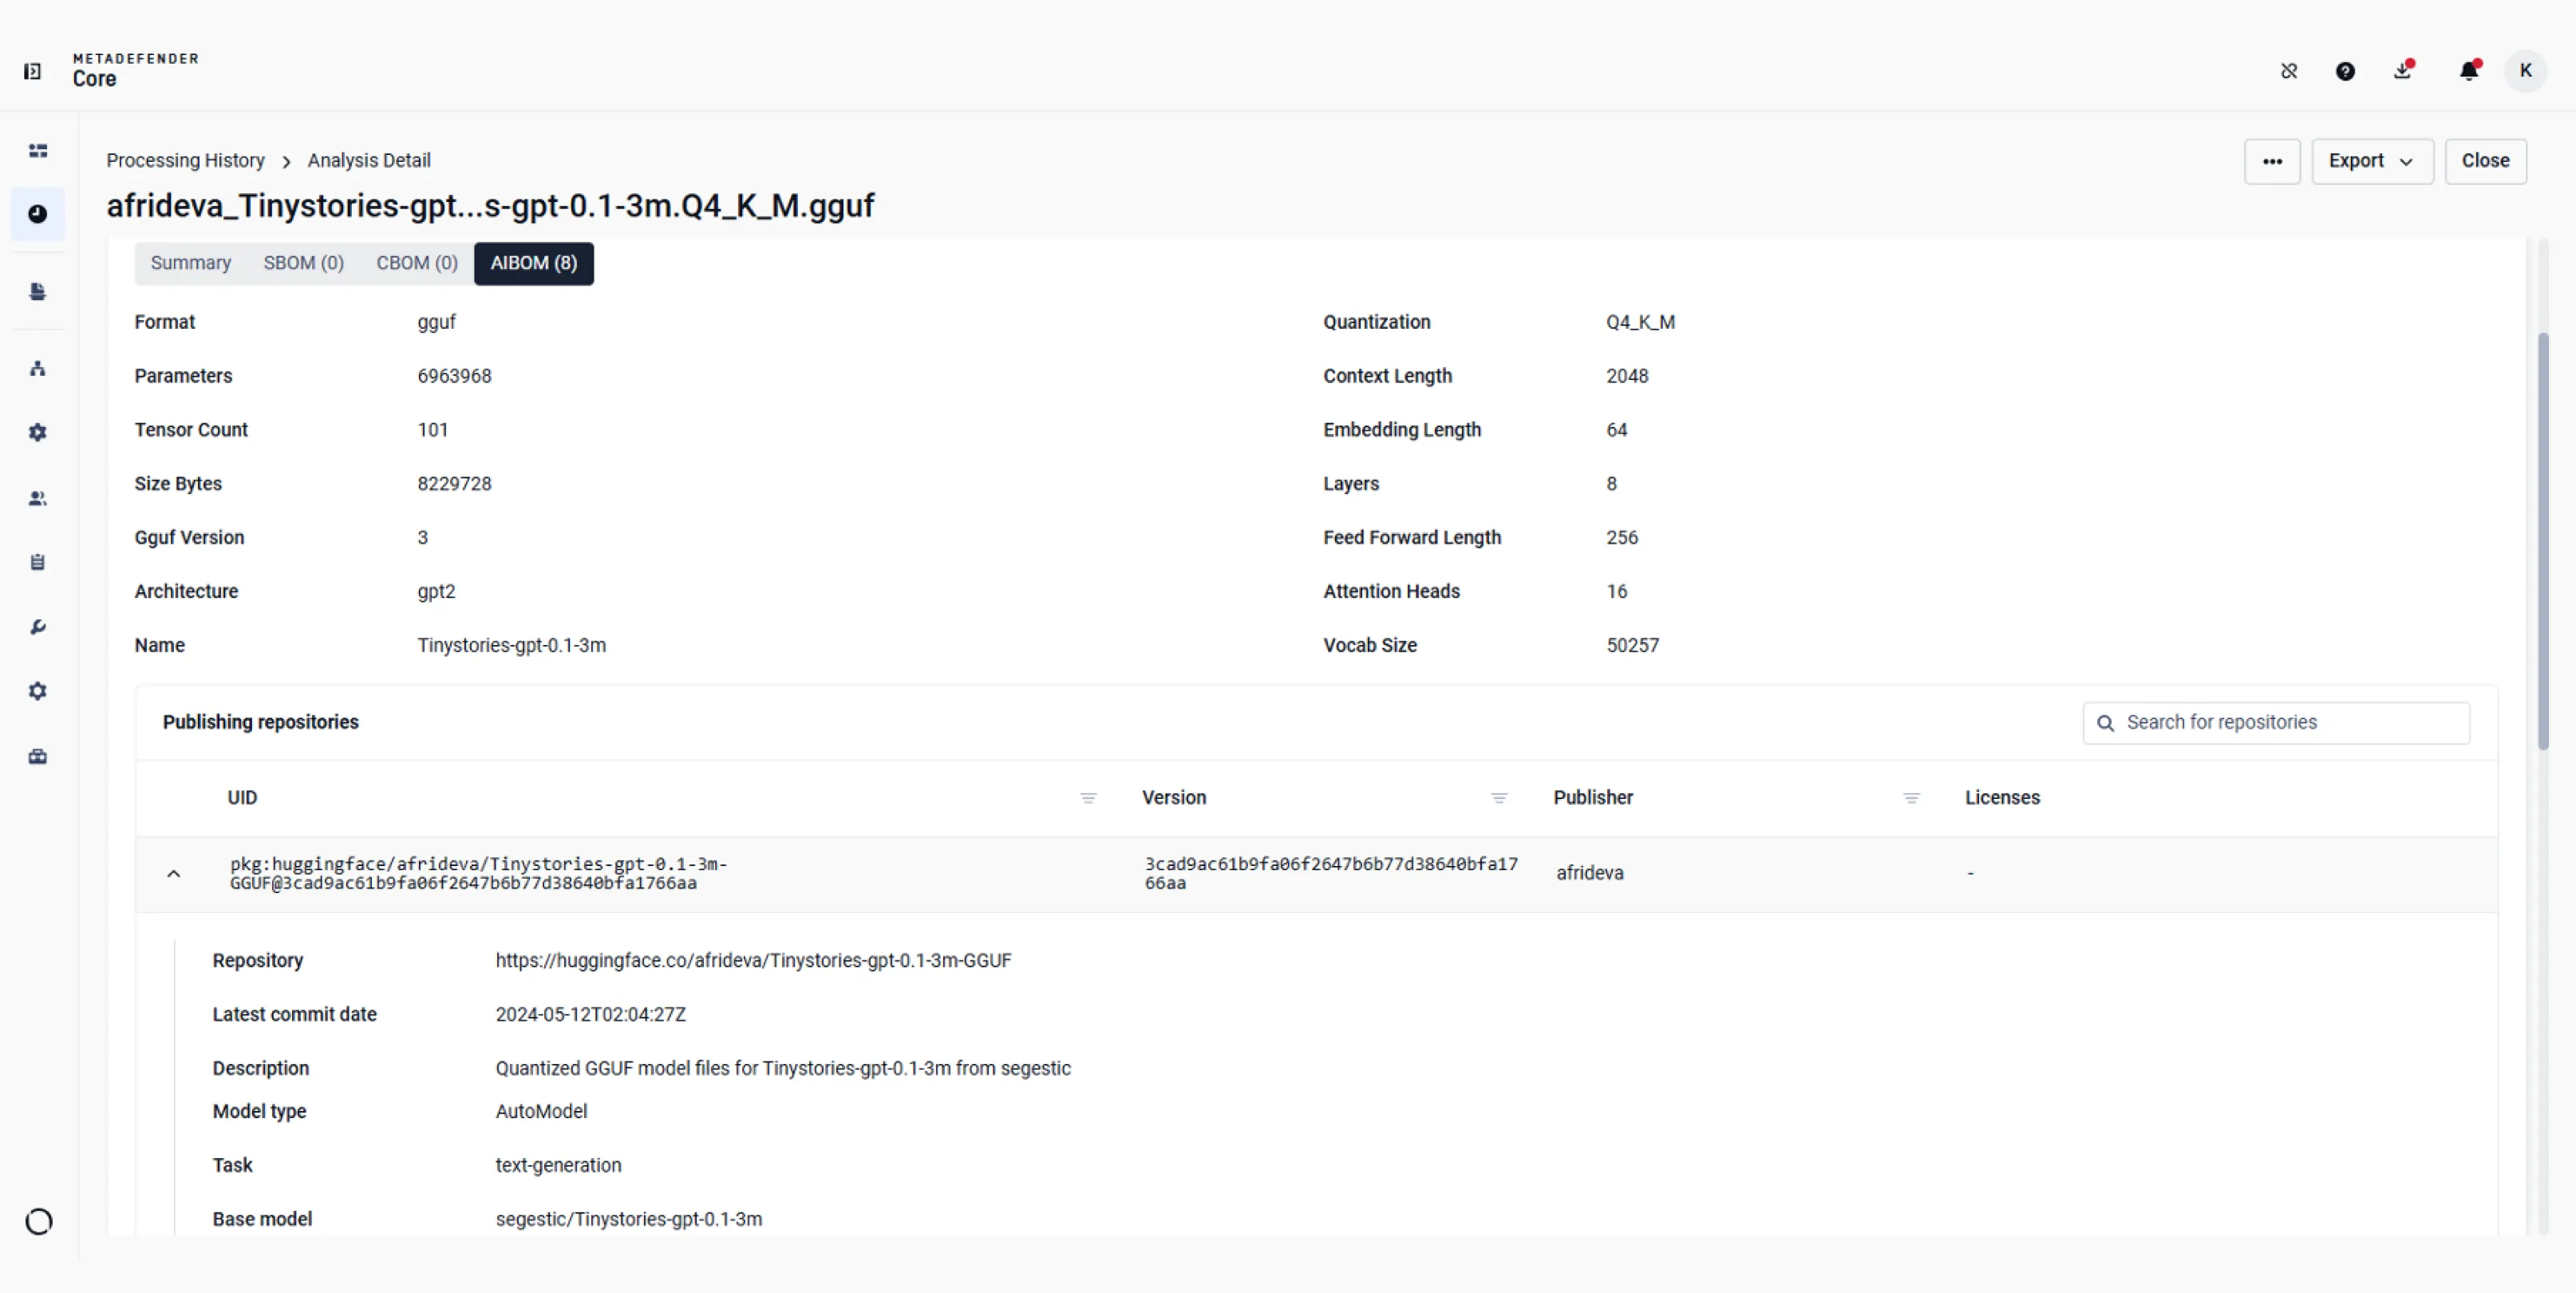
Periksa format dan arsitektur model tersebut, lalu tinjau repositori-repositori yang diketahui mempublikasikan berkas yang sama.
 Mengonfigurasi Kebijakan SBOM
Tetapkan ambang batas tingkat keparahan kerentanan, pilih lisensi paket yang akan diblokir, dan aktifkan pemeriksaan ketergantungan untuk kode sumber.
- Mengonfigurasi Kebijakan CBOM dan AIBOM
Pilih apakah akan memblokir berdasarkan risiko kriptografi atau lisensi model AI mana yang akan dibatasi.
- Tinjau Ringkasan BOM Terpadu
Bandingkan hasil analisis perangkat lunak, kriptografi, atau kecerdasan buatan (AI) untuk berkas yang telah dipindai, lalu buka setiap modul untuk melihat detailnya.
- Periksa Kerentanan pada Software
Periksa versi paket, lisensi yang dilaporkan, CVE yang terkait, dan tingkat keparahan.
- Memeriksa Risiko Kriptografi dan Bukti
Tinjau klasifikasi risiko klasik dan kuantum, beserta bukti sumber yang menunjukkan di mana aset kriptografi tersebut ditemukan.
- Memeriksa Riwayat Model AI
Periksa format dan arsitektur model tersebut, lalu tinjau repositori-repositori yang diketahui mempublikasikan berkas yang sama.
Integrasi & Bahasa yang Didukung
Contoh Penggunaan
Selidiki CVE yang Baru Saja Diungkap
Rencana Migrasi Pasca-Kuantum
Gunakan temuan kriptografi dan alternatif yang direkomendasikan untuk mengidentifikasi aset yang memerlukan peninjauan oleh ahli sebelum menyusun rencana migrasi.
Tinjau Model AI Sebelum Dipenerapkan
Tinjau repositori publikasi yang sudah dikenal dan lisensi yang telah dinyatakan sebelum menyetujui suatu model untuk digunakan dalam aplikasi.
Sumber Daya

SBOM yang Berfokus pada Kasus Penggunaan
Panduan SBOM untuk Tahun 2026: Ubah Kepatuhan Menjadi Aset Keamanan
Dari Dune hingga npm: Cacing Shai-Hulud Mengubah Paham tentang Risiko " Supply Chain "
Shai-Hulud 2.0: Cara Melindungi Situs Software Supply Chain dari Gelombang Kedua
Peretasan ESLint Terbaru Mengangkat Kekhawatiran Terkait " Software "Supply Chain ke Tingkat yang Lebih Tinggi
2 Miliar Unduhan npm Terancam oleh Malware Kripto: Peringatan bagi Keamanan Perangkat Lunak Sumber Terbuka ( Supply Chain )
Software Bill of Materials (SBOM) Penjelasan
Software Supply Chain Keamanan: Apa Itu dan Mengapa Sangat Penting
0 hasil. Silakan coba lagi.
