MetaDefender NDR
Mendefinisikan Ulang Pencarian Jaringan
MetaDefender NDR adalah platform Network Detection and Response (NDR) dari OPSWATyang memberikan visibilitas komprehensif terhadap lalu lintas jaringan untuk mendeteksi ancaman canggih, pergerakan lateral, dan perilaku yang tidak wajar. Dengan memanfaatkan analitik berbasis kecerdasan buatan (AI) dan sensor tanpa agen, platform ini melindungi lingkungan TI dan OT dengan mengidentifikasi ancaman yang lolos dari sistem pertahanan perimeter dan endpoint konvensional.
Tingkatkan Kemampuan Tim SOC Anda
Solusi Deteksi dan Respons Jaringan kami dirancang khusus untuk membantu tim SOC Anda beroperasi dengan efisiensi maksimal, dengan menyediakan visibilitas jaringan dan alat analitik yang diperlukan untuk mengidentifikasi ancaman yang muncul, insiden pelanggaran keamanan, dan eksfiltrasi data.
Apakah tim SOC Anda mampu merespons dengan cukup cepat?
Volume dan Kompleksitas Ancaman yang Terus Meningkat
Keamanan siber merupakan perlombaan senjata yang tak pernah berakhir, dan menjaga keamanan jaringan Anda adalah tugas yang berat dan tak pernah usai. Mulai dari kelelahan hingga “kelelahan akibat peringatan”, tim Anda membutuhkan bantuan agar tetap berada di puncak performa.
Kurangnya Visibilitas
Tanpa alat yang tepat dan visibilitas yang memadai, tim Anda terpaksa mengambil keputusan berdasarkan informasi yang tidak lengkap. Hal itu dapat mengakibatkan terlewatnya peristiwa-peristiwa penting dan pola aktivitas yang tidak terdeteksi.
Biaya Alternatif
Baik itu menghabiskan waktu untuk terjebak dalam hal-hal yang tidak penting, maupun menghabiskan energi untuk mengatasi masalah yang sebenarnya bisa dihindari, jika tim Anda tidak menangani insiden-insiden paling kritis, berarti mereka belum mencapai potensi penuh mereka.
Mengidentifikasi dan Memberantas Aktivitas Jaringan yang Mencurigakan dengan Solusi yang Lebih Cerdas
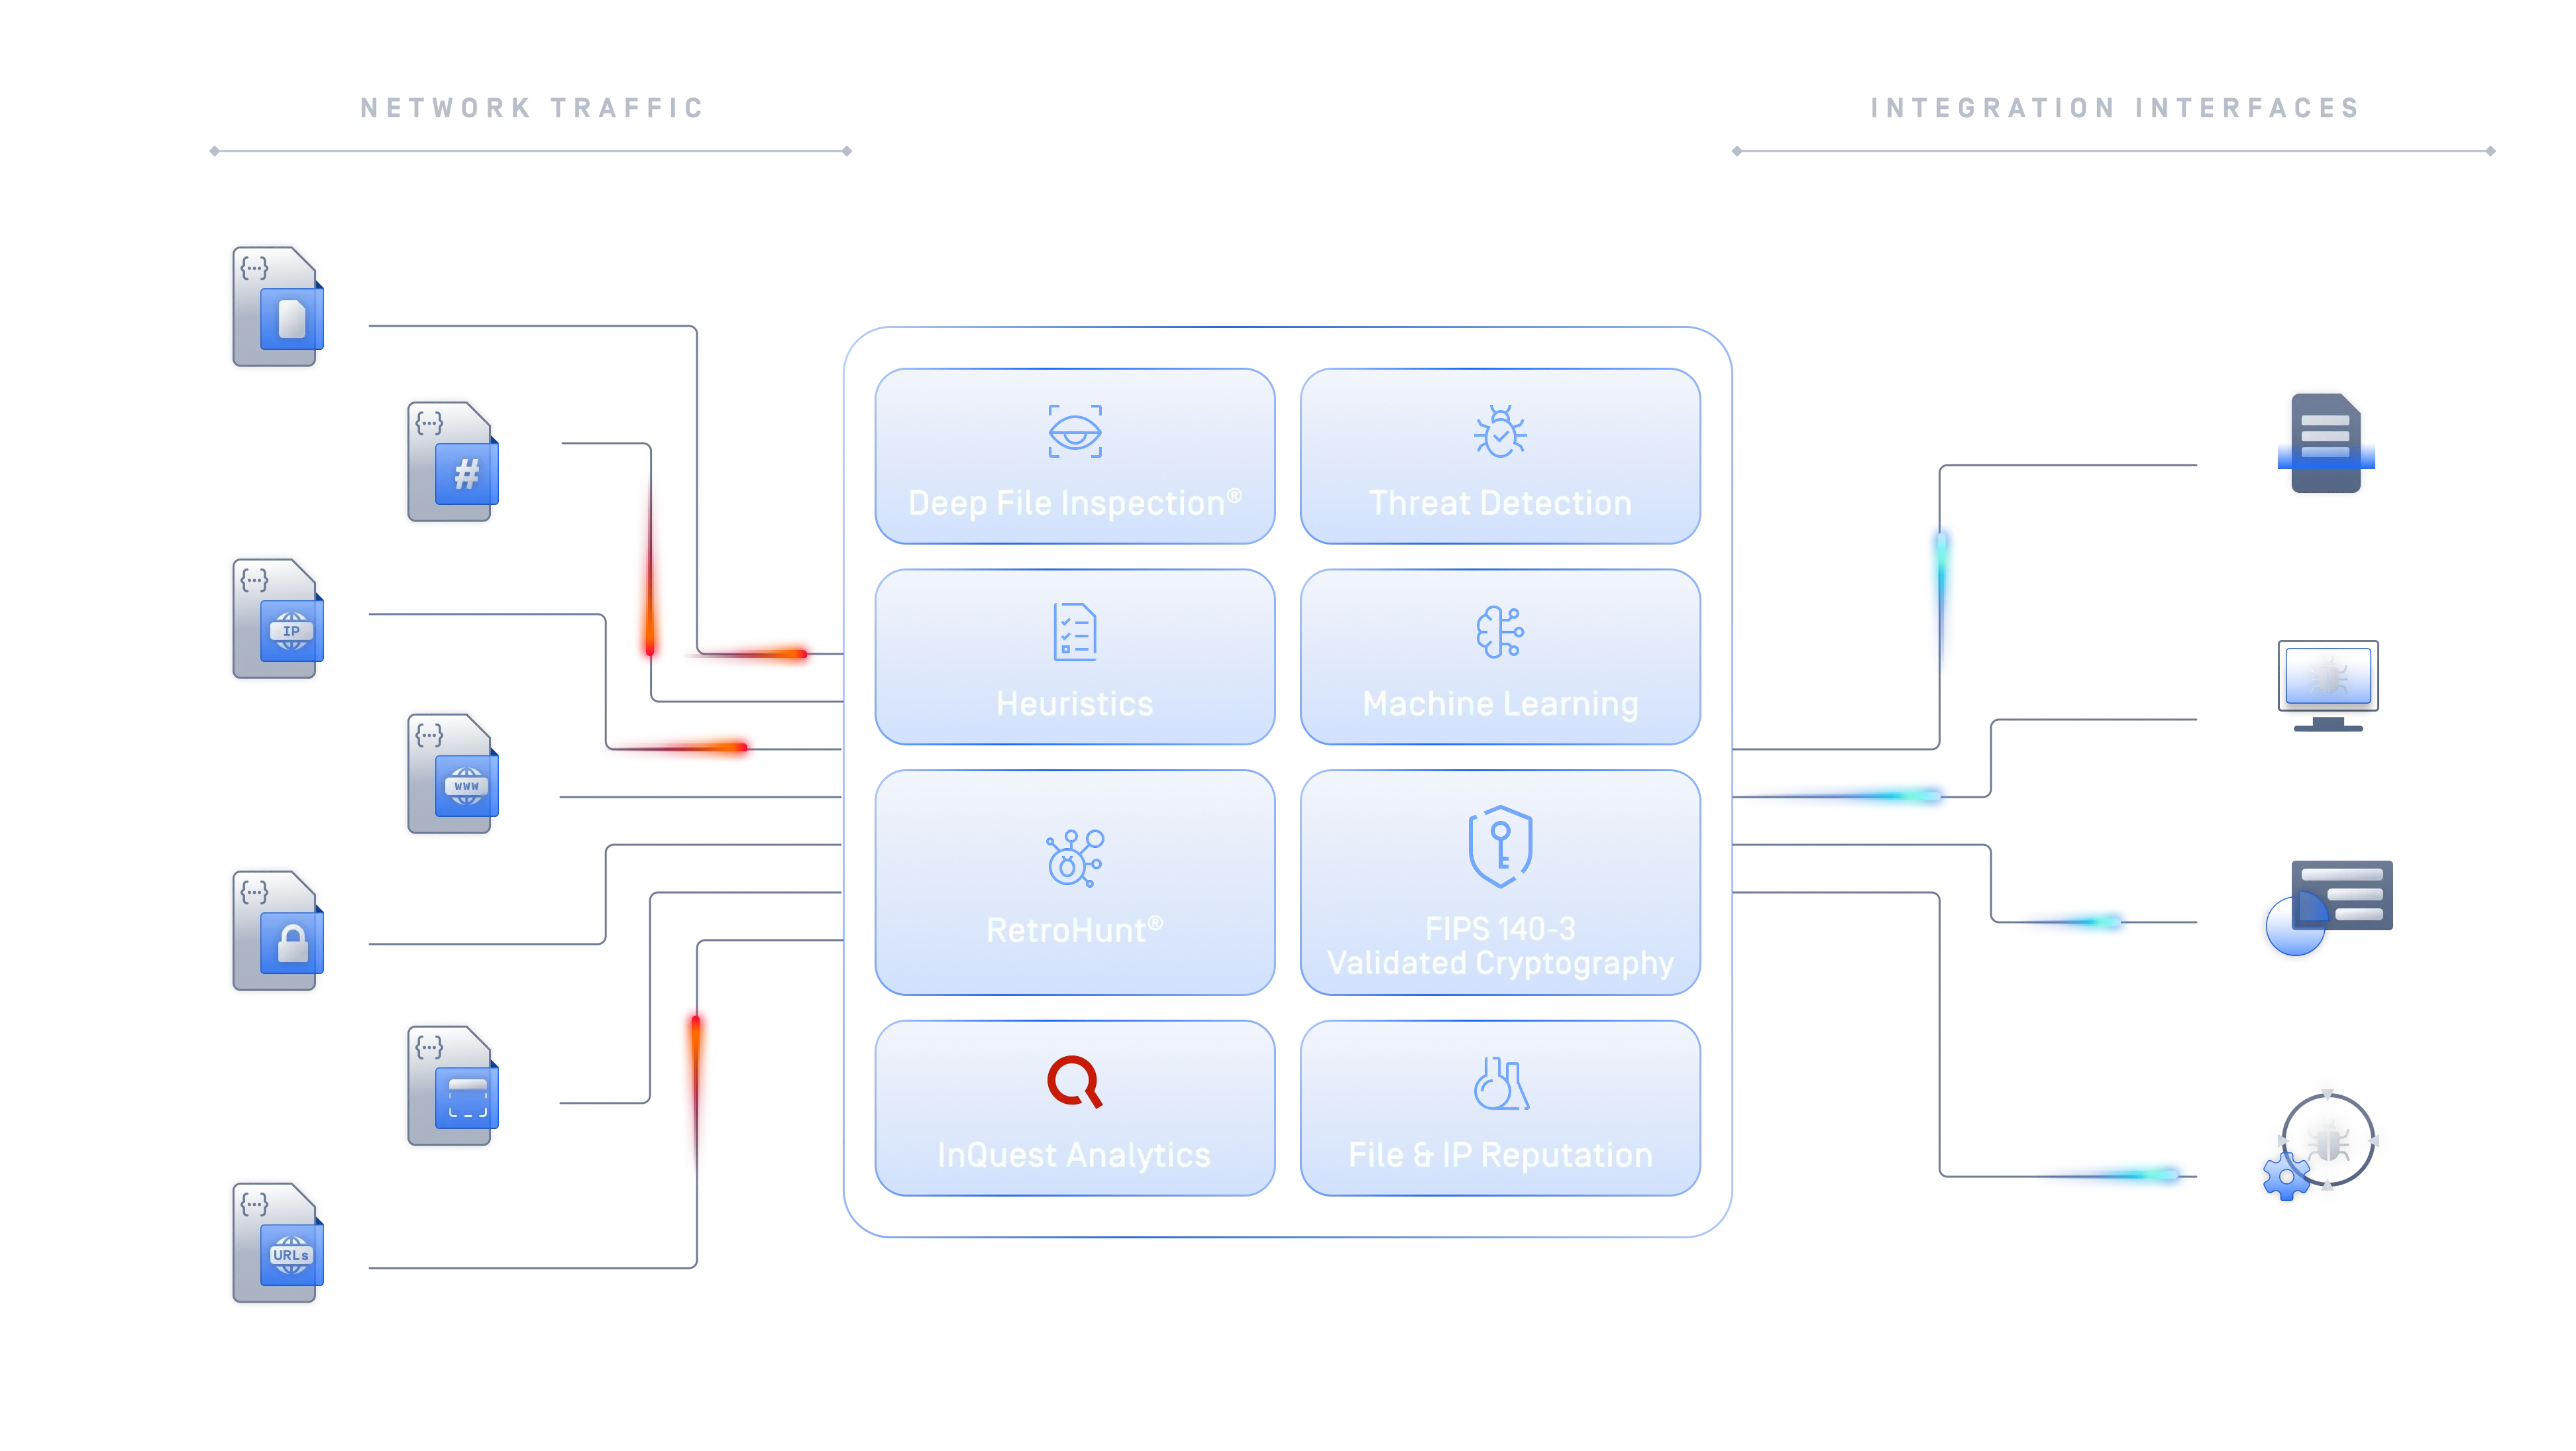
Jaringan yang Luas Threat Intelligence
Didukung oleh MetaDefender InSights Threat Intelligence, MetaDefender NDR memenuhi beragam kebutuhan tim dan organisasi keamanan siber. Setiap sumber intelijen menawarkan kemampuan unik yang meningkatkan visibilitas, deteksi, dan respons terhadap ancaman siber yang canggih.
Gambaran Umum Produk
Pelajari bagaimana MetaDefender NDR dan InSights menghadirkan visibilitas jaringan secara real-time, deteksi anomali, dan korelasi ancaman
di seluruh lingkungan TI dan OT untuk mendeteksi serangan lebih dini dan mengurangi waktu tinggal ancaman.
Tingkatkan Kemampuan Keamanan Jaringan Anda
Analisis Sesi Terenkripsi
Analisis sesi terenkripsi dilakukan terhadap koneksi SSL/TLS serta atribut/karakteristik sesi terenkripsi untuk mengidentifikasi aktivitas berbahaya serta aktivitas perintah dan kendali, bahkan tanpa adanya dekripsi inline.
Pemeriksaan Berkinerja Tinggi
Deteksi dan tangani perilaku yang tidak biasa dan mencurigakan dengan cepat. MetaDefender NDR memungkinkan identifikasi proaktif terhadap potensi ancaman pada kecepatan throughput jaringan hingga 40 Gb per detik.
Memberdayakan Para Pemburu Ancaman
Sederhanakan alur kerja investigasi untuk tim SOC Anda dengan kemampuan terintegrasi kami dalam penanggulangan insiden, analisis intrusi, perbaikan, penyaringan peristiwa, dan pengendalian pelanggaran.
Deteksi & Penanggulangan Pelanggaran Keamanan
Analisis deteksi pelanggaran dilakukan pada setiap upaya koneksi jaringan, koneksi yang terjalin, dan upaya resolusi domain dengan memanfaatkan kumpulan aturan deteksi ancaman ( Threat Intelligence ) yang diterapkan dari MetaDefender InSights, serta heuristik dan analitik canggih yang dikembangkan oleh para analis ancaman kami.
Kriptografi yang Telah Divalidasi Sesuai FIPS 140-3
Mendukung penerapan sistem di sektor pemerintahan, keuangan, layanan kesehatan, dan lingkungan terregulasi lainnya dengan modul kriptografi yang telah lulus validasi FIPS 140-3 serta keamanan kriptografi yang telah diverifikasi secara independen.
Selami Lebih Dalam dan Ungkap Lebih Banyak
Langkah lebih jauh dari Lapisan 7 model OSI dengan Deep File Inspection® (DFI) untuk memproses konten yang tertanam dalam file asli yang diekstraksi dari lalu lintas jaringan. Operasi pemeriksaan ini biasanya menghasilkan perluasan ruang deteksi hingga 4 kali lipat, sehingga menghasilkan deteksi yang lebih akurat dan mengurangi celah yang dapat dimanfaatkan oleh penyerang.
Dokumentasi Teknis
Memulai
Manfaatkan Potensi Penuh Produk Kami

Sumber Daya yang Direkomendasikan
MetaDefender NDR Lembar Data Komersial
Ketika Para Penyerang Bersembunyi di Tempat yang Terbuka, Perusahaan Manufaktur Ini Membangun Ketahanan Siber di Seluruh Jaringan Industrial -nya
Deteksi Jaringan Berbasis AI Membantu Lembaga Keuangan Melindungi Data Sensitif dan Memenuhi Persyaratan Keamanan Regulasi
Organisasi Telekomunikasi Menghilangkan Titik Buta Jaringan untuk Mencegah Ancaman Sebelum Terjadinya Gangguan