Akses Aman ke Setiap Aplikasi dan Jaringan
My OPSWAT™ Central Management secara terus-menerus memverifikasi identitas pengguna dan status keamanan perangkat untuk memastikan akses yang sesuai dengan ketentuan dan lancar ke seluruh aplikasi dan jaringan perusahaan.
- Akses Zero-Trust
- Pemeriksaan Postur Secara Berkelanjutan
- Visibilitas Terpusat
OPSWAT dipercaya oleh
























Kesenjangan Akses yang Melemahkan Postur Keamanan Anda
VPN Kini Menjadi Vektor Pelanggaran, Bukan Lapisan Keamanan
VPN generasi lama dirancang untuk model ancaman yang berbeda. Begitu terhubung, pengguna mendapatkan akses jaringan yang luas tanpa pemeriksaan kepatuhan secara berkelanjutan, sehingga menjadikannya salah satu vektor serangan perusahaan yang paling sering dimanfaatkan untuk pergerakan lateral, pencurian kredensial, dan ransomware.
Pengguna yang Telah Terverifikasi, Perangkat yang Belum Terverifikasi
Penyedia identitas memverifikasi siapa yang sedang masuk, tetapi tidak memberikan informasi apa pun mengenai titik akhir. Perangkat yang belum diperbarui, tidak sesuai standar, atau telah diretas dapat sepenuhnya melewati proses verifikasi identitas, sehingga mengubah pengguna tepercaya menjadi ancaman yang tidak disengaja.
Tidak Ada Visibilitas Terpadu di Seluruh Kontrol Akses Anda
Cloud aplikasi, jaringan lokal, VDI, BYOD, kontraktor—masing-masing dilindungi oleh alat yang berbeda dengan kebijakan tersendiri. Tanpa kontrol terpusat, celah keamanan semakin meluas setiap kali Anda menambahkan lingkungan baru.
Satu Platform untuk Pengaturan Akses Zero-Trust yang Lengkap
My OPSWAT Central Management menjembatani kesenjangan antara otentikasi pengguna dan kondisi perangkat secara real-time, serta menerapkan akses berkelanjutan dengan prinsip hak akses seminimal mungkin melalui satu konsol.
Gantikan VPN dengan Pendekatan Zero-Trust dan Akses Berbasis Aplikasi
Hilangkan risiko paparan jaringan yang luas dengan metode akses yang secara terus-menerus memverifikasi identitas dan kepatuhan perangkat sebelum memberikan akses dengan hak akses minimal, yang disesuaikan per aplikasi.
Sertakan Verifikasi Perangkat dalam Setiap Keputusan Akses
Tambahkan lapisan kepatuhan perangkat secara real-time ke atas IdP dan MFA yang sudah ada. Akses bergantung pada identitas pengguna serta apakah perangkatnya dalam kondisi baik dan memenuhi persyaratan pada saat itu.
Satu Konsol untuk Semua Metode Akses dan Lingkungan
Tentukan, terapkan, dan pantau aturan akses yang aman secara global melalui My OPSWAT Central Management . Satu mesin kebijakan, satu dasbor, satu jejak audit, yang mencakup lingkungan cloud, on-premise, VDI, dan BYOD.
Penerapan Akses Zero-Trust di Seluruh Lingkungan
My OPSWAT Central Management memberikan tim keamanan satu konsol terpadu untuk memeriksa perangkat, memastikan kepatuhan, dan menanggapi risiko, baik sebelum maupun sesudah akses diberikan.
Visibilitas Terpusat & Pengendalian Kebijakan
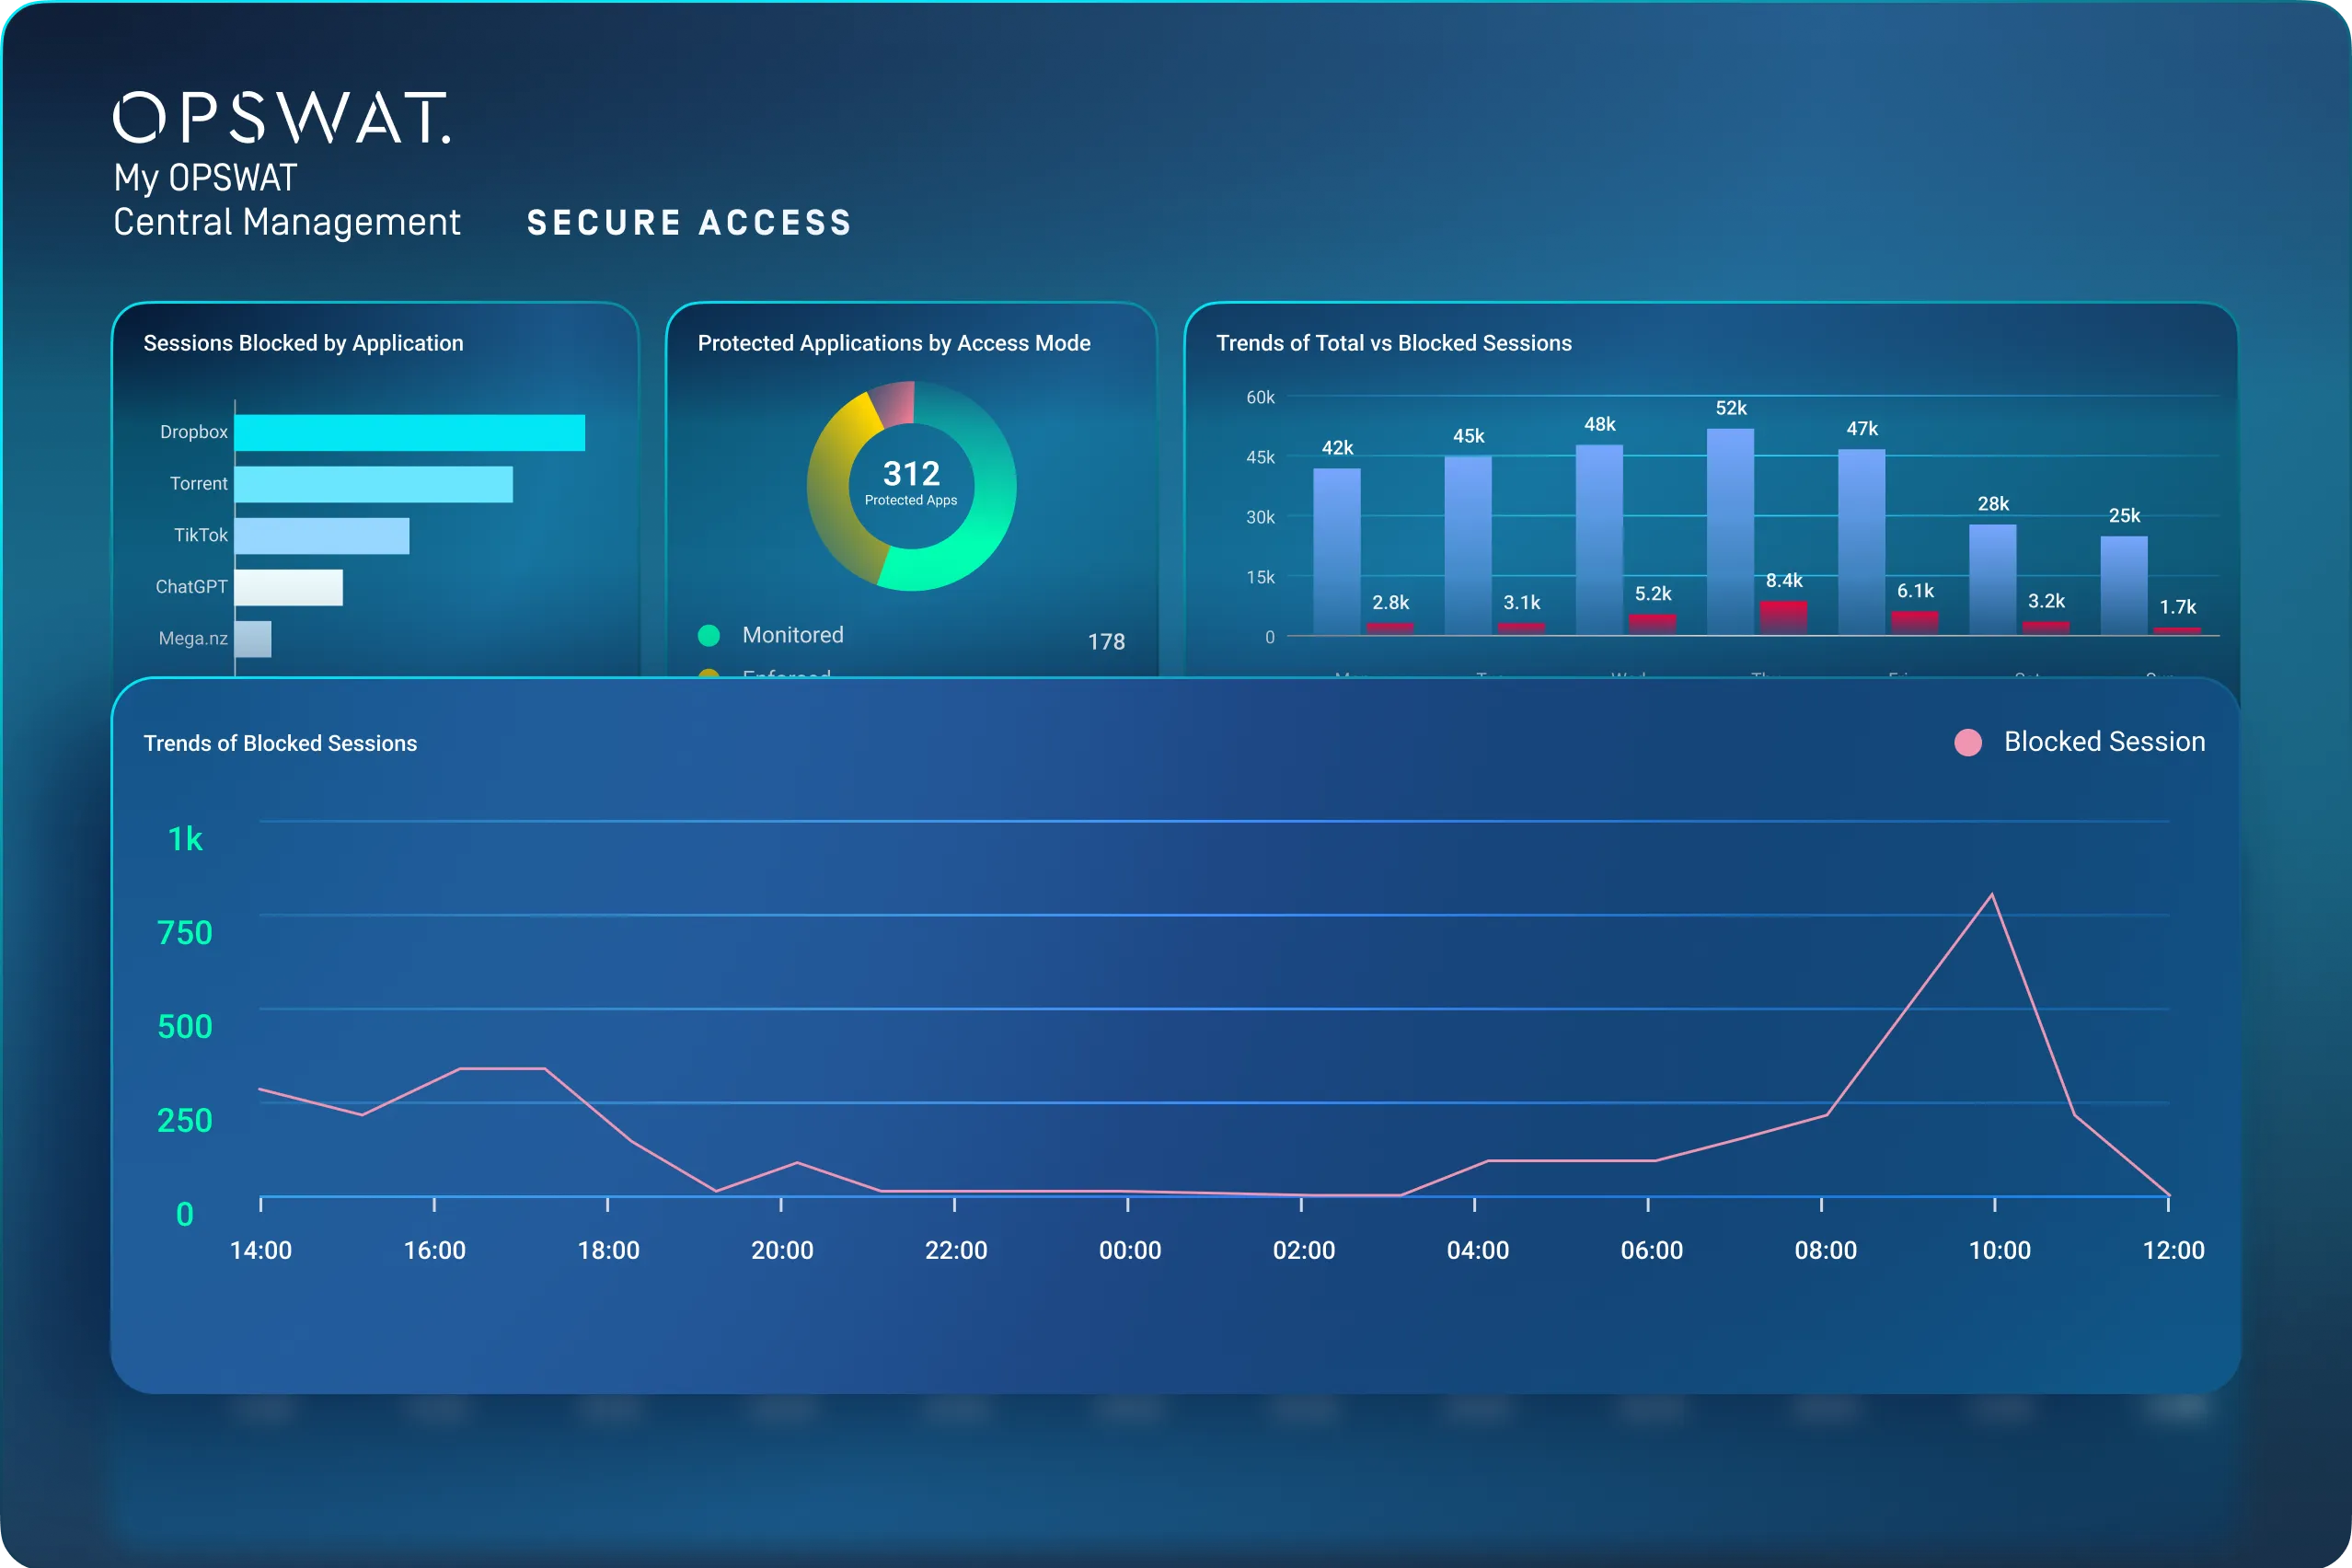
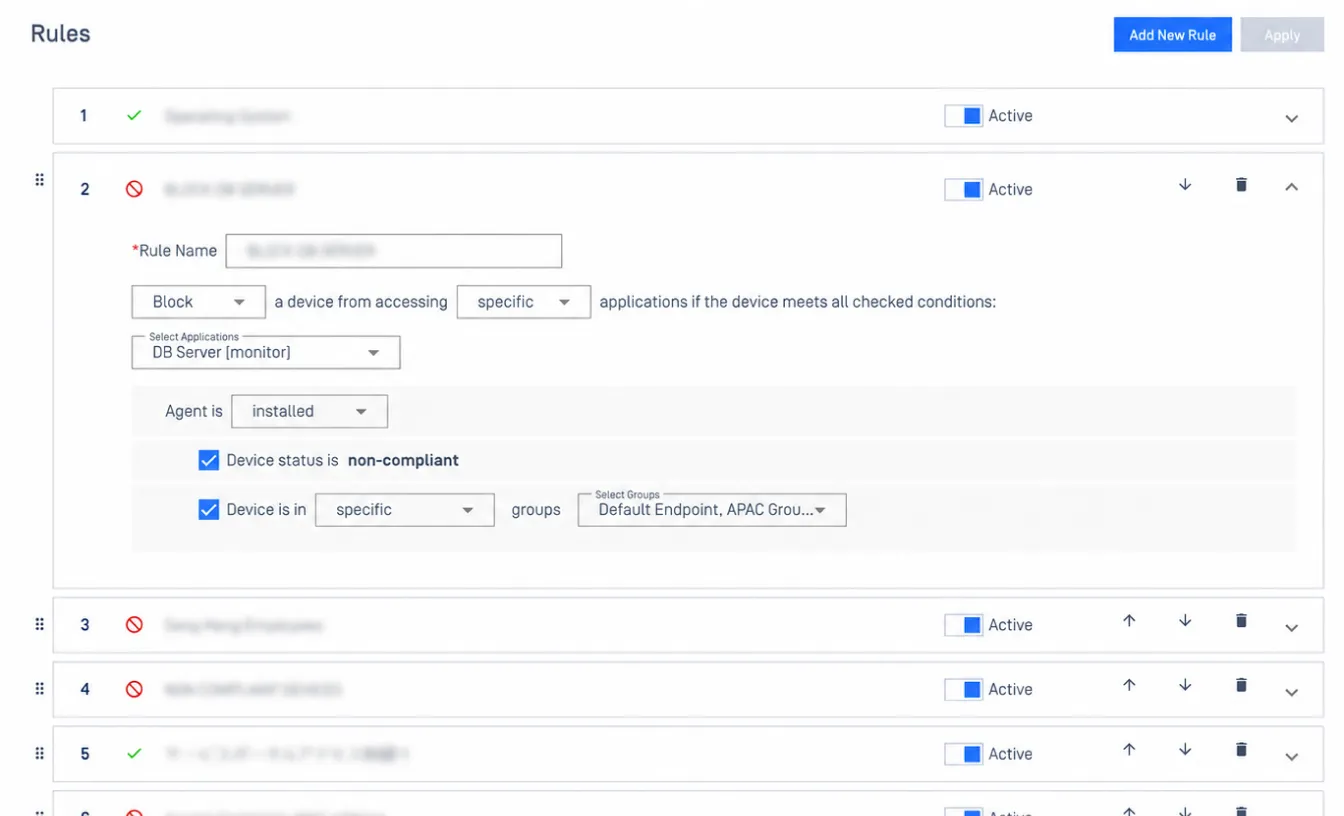
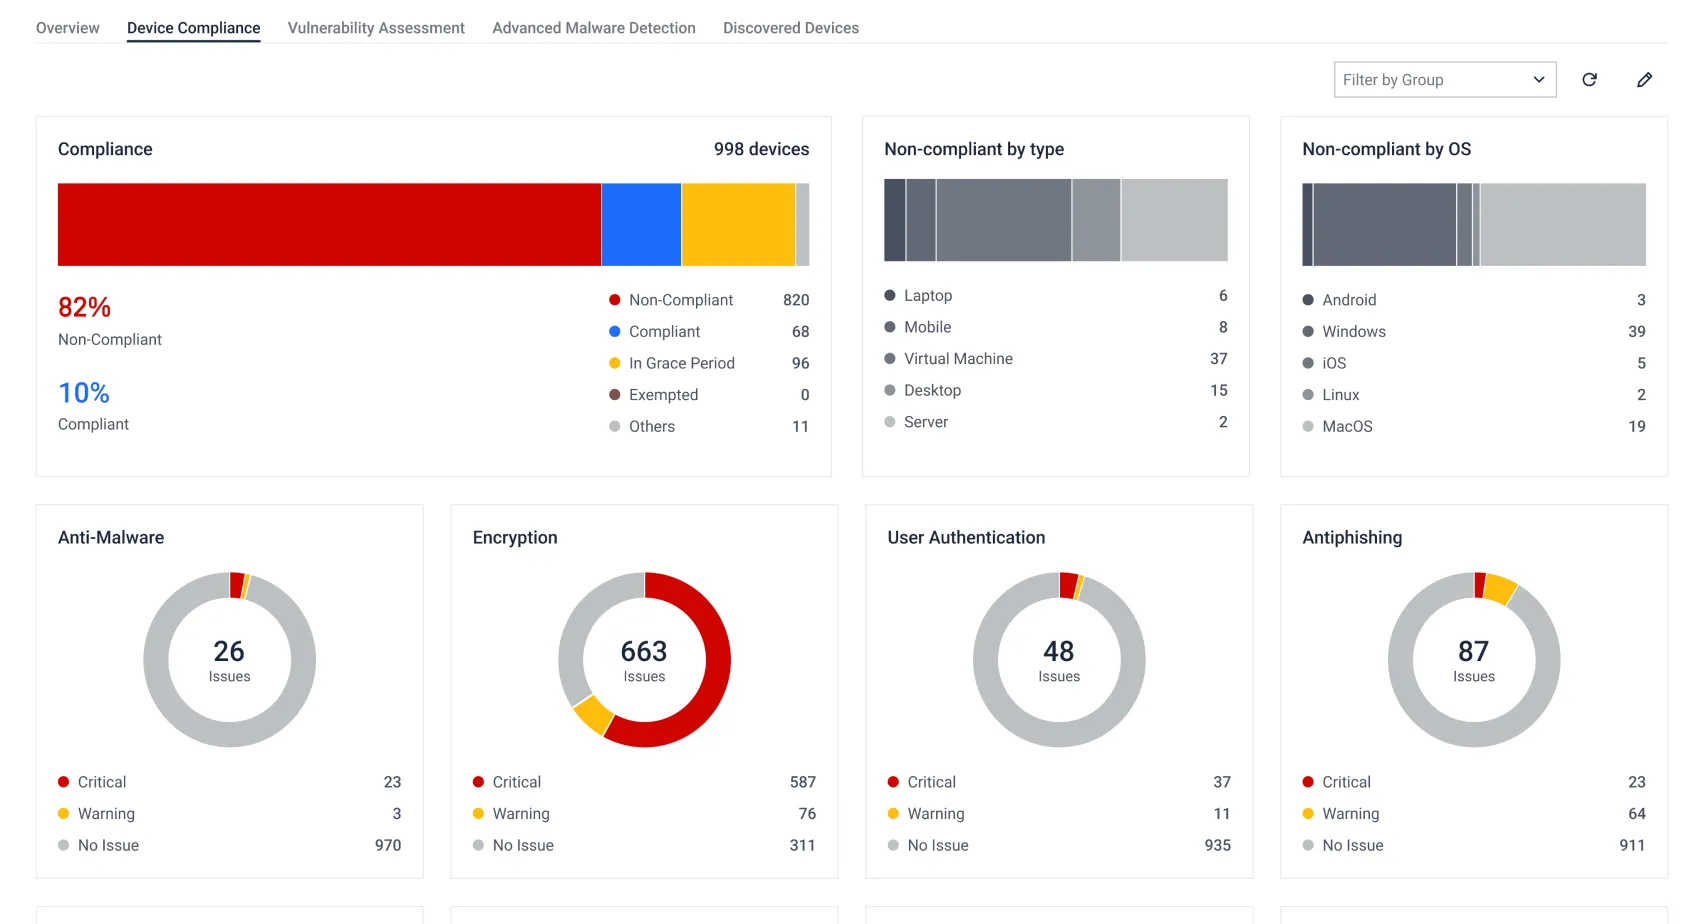
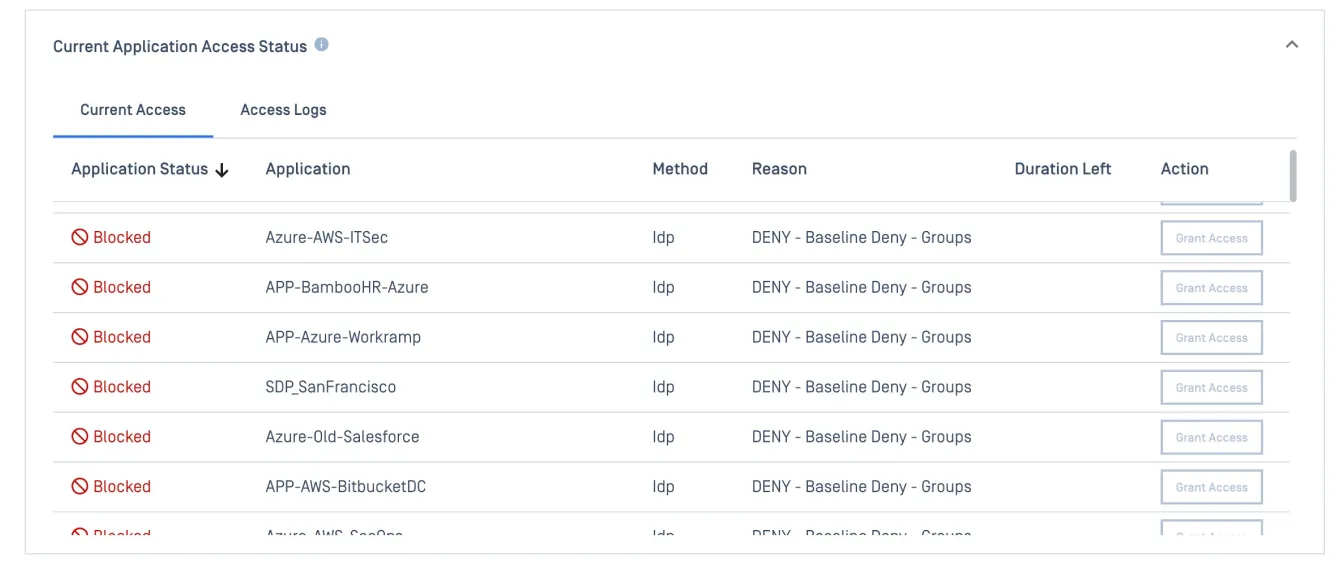
Tampilan terpadu atas semua perangkat dan metode aksesnya memungkinkan tim TI tetap mendapat informasi terkini seiring dengan bertambahnya jumlah tenaga kerja. Anda dapat dengan mudah mengizinkan atau memblokir perangkat apa pun serta menerapkan aturan dari satu konsol.
Pemeriksaan Kondisi Perangkat Secara Real-Time
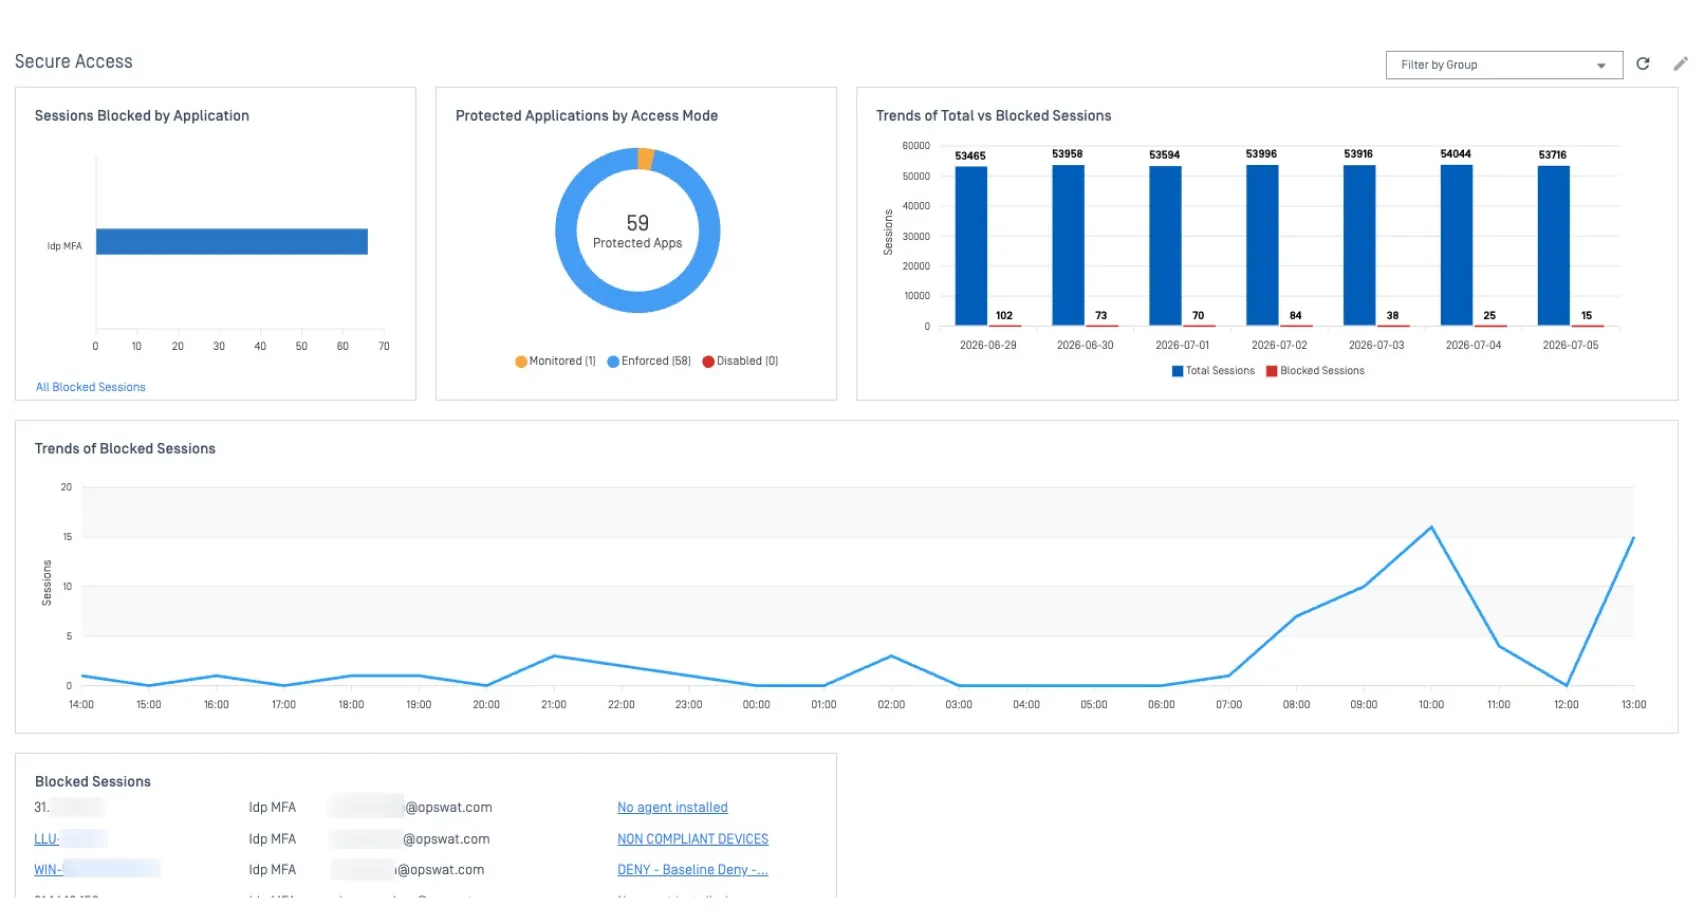
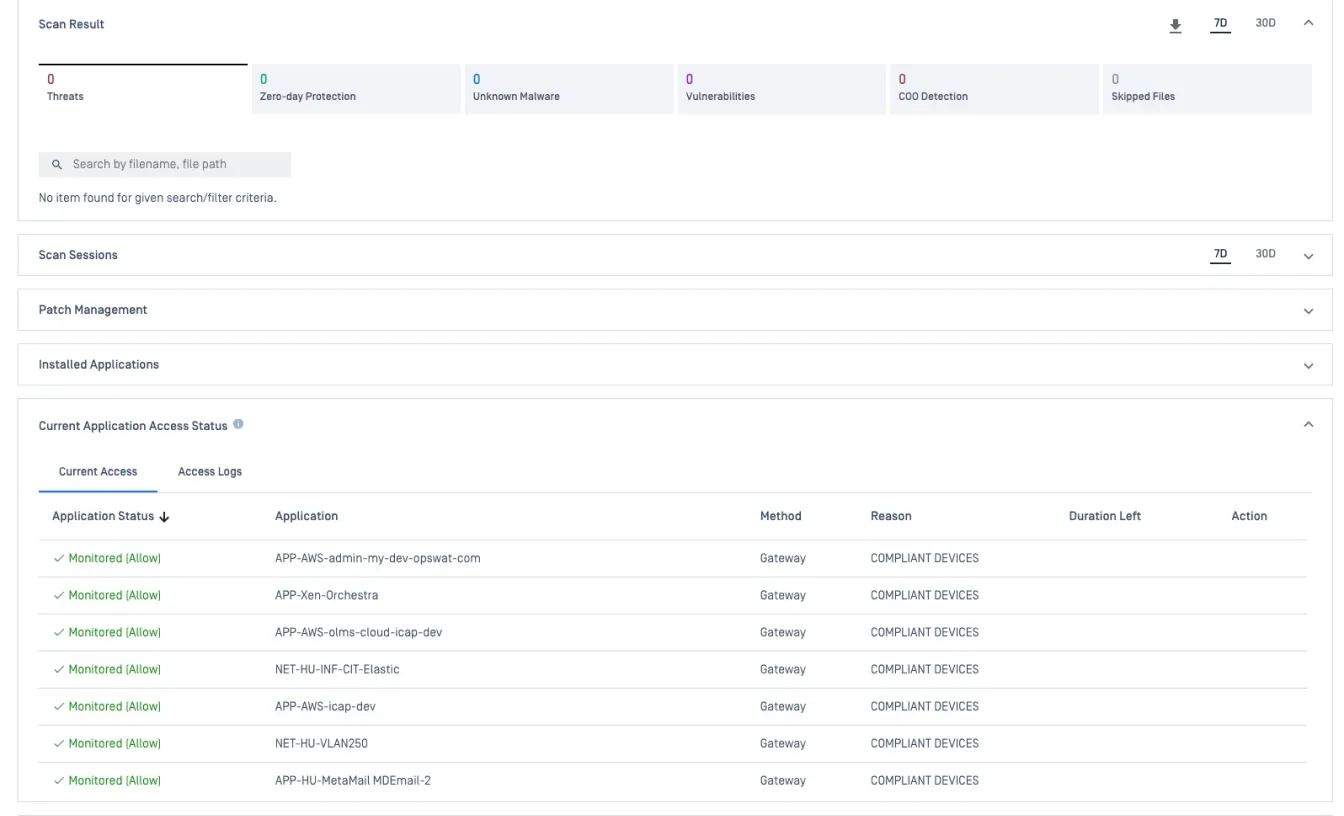
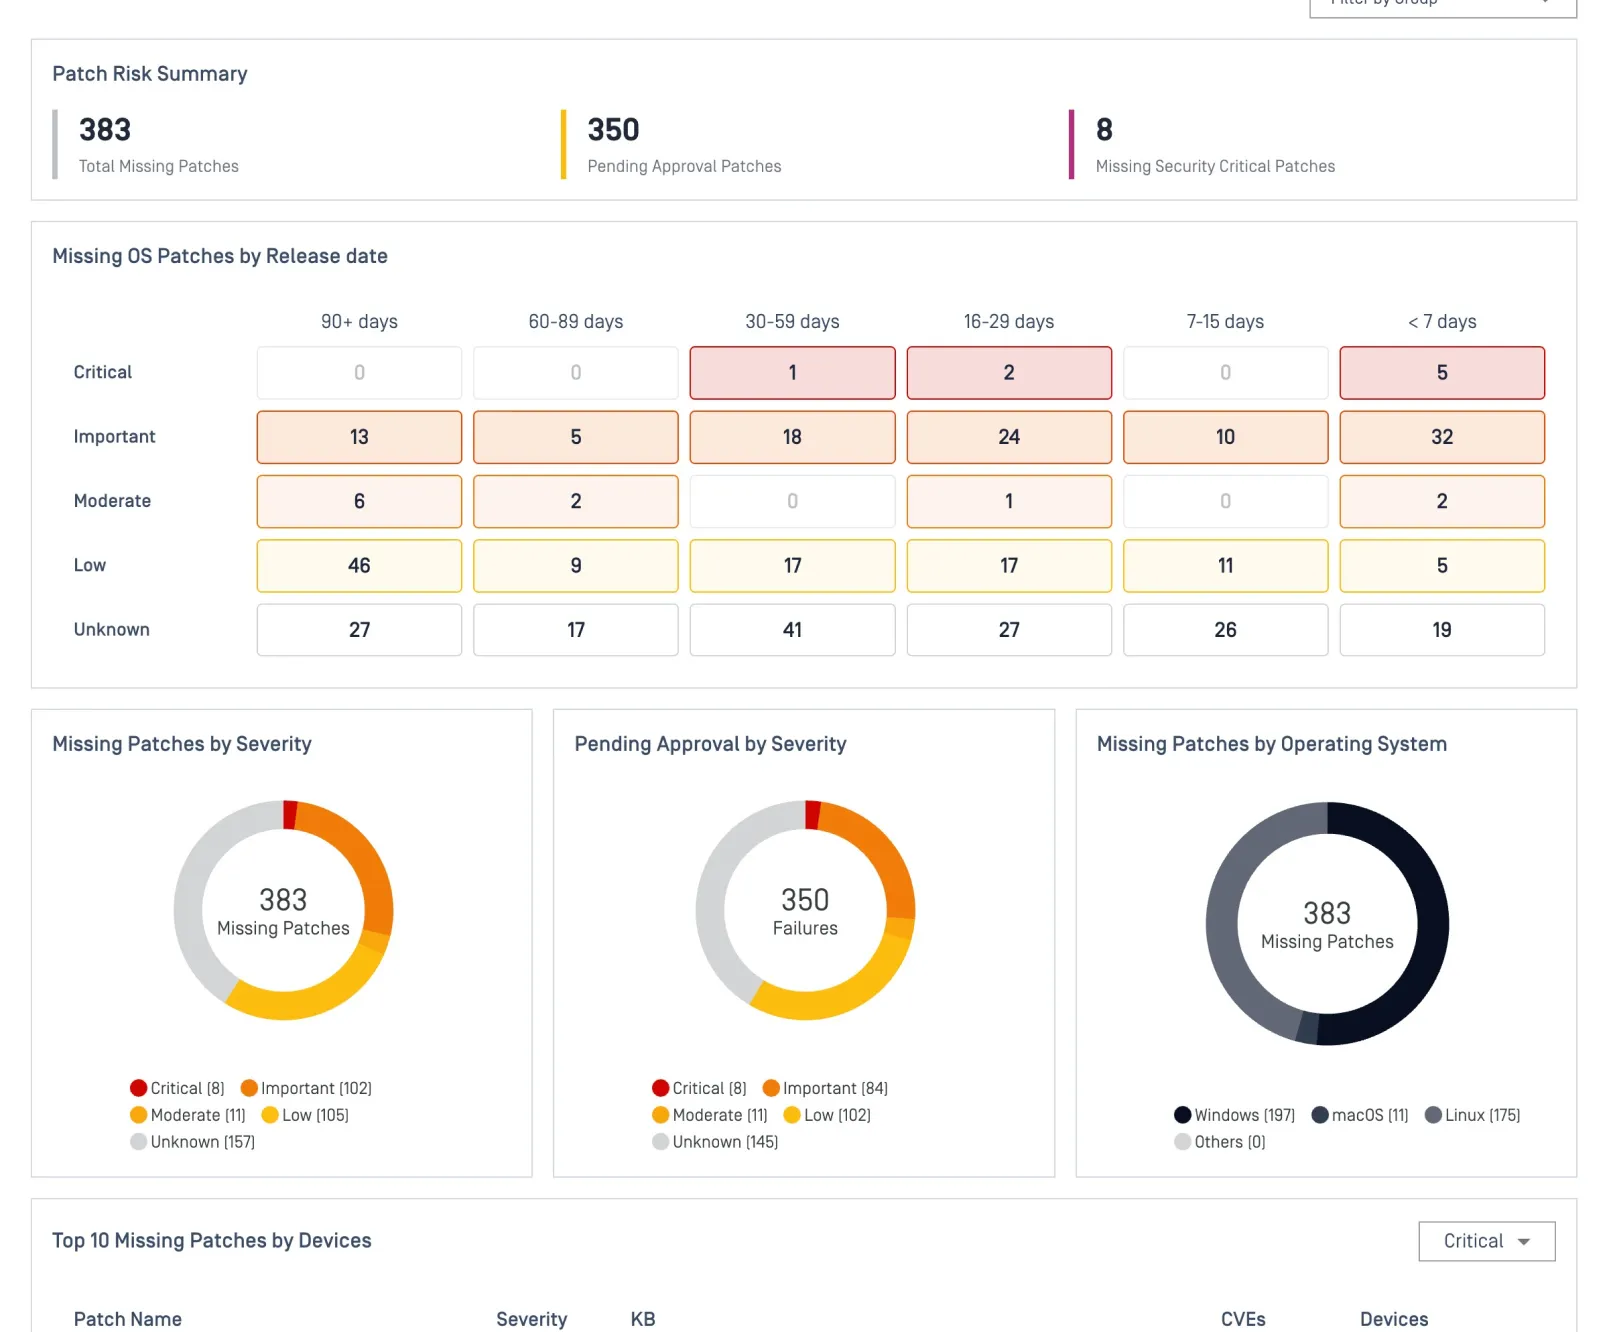
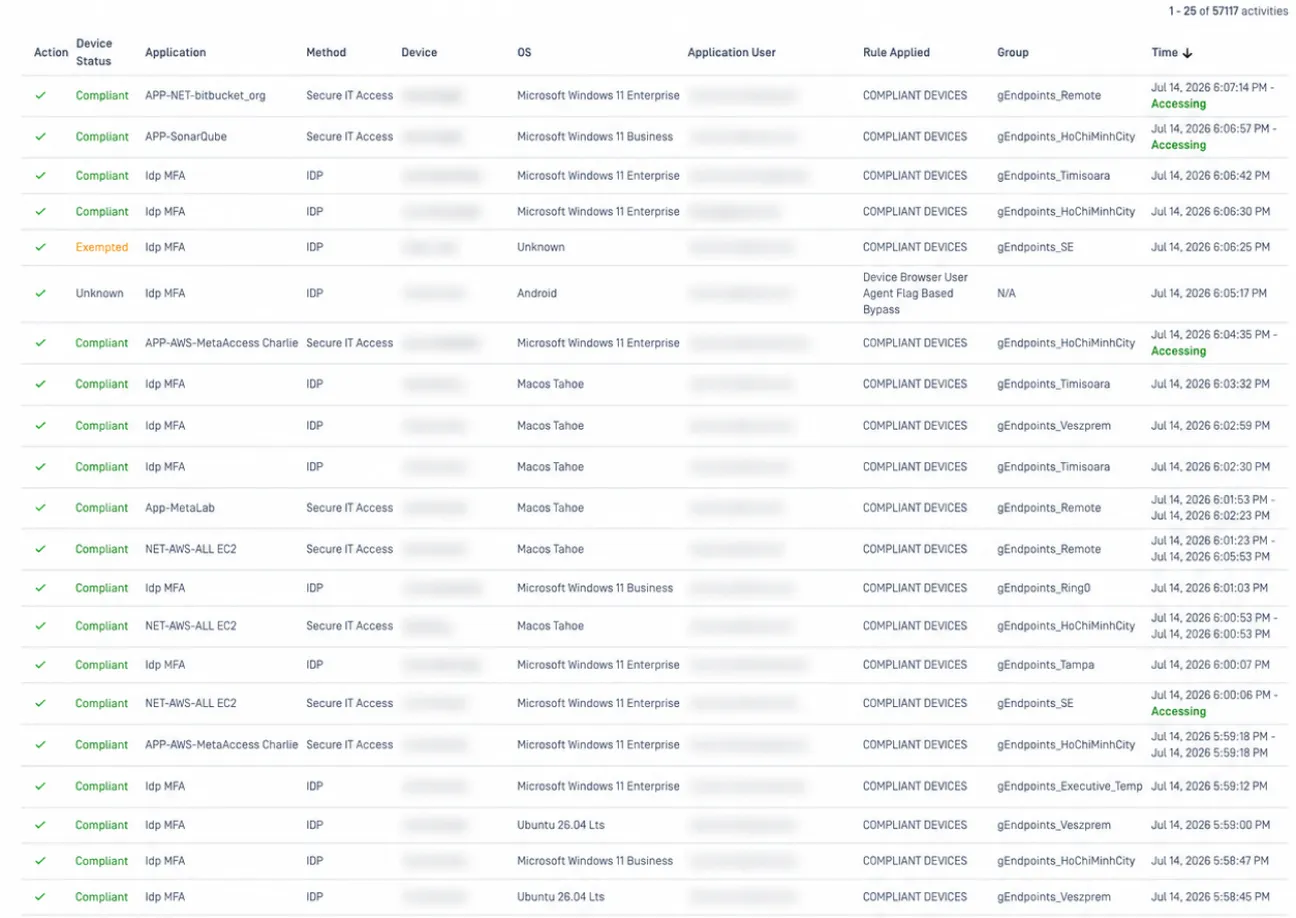
Dapatkan gambaran lengkap dan real-time mengenai kondisi endpoint di seluruh lingkungan. Tinjau data keamanan terperinci untuk perangkat apa pun, pantau perangkat mana saja yang mengakses aplikasi tertentu, dan lacak tren risiko dari satu antarmuka.
Kepatuhan & Pengendalian Secara Mendalam
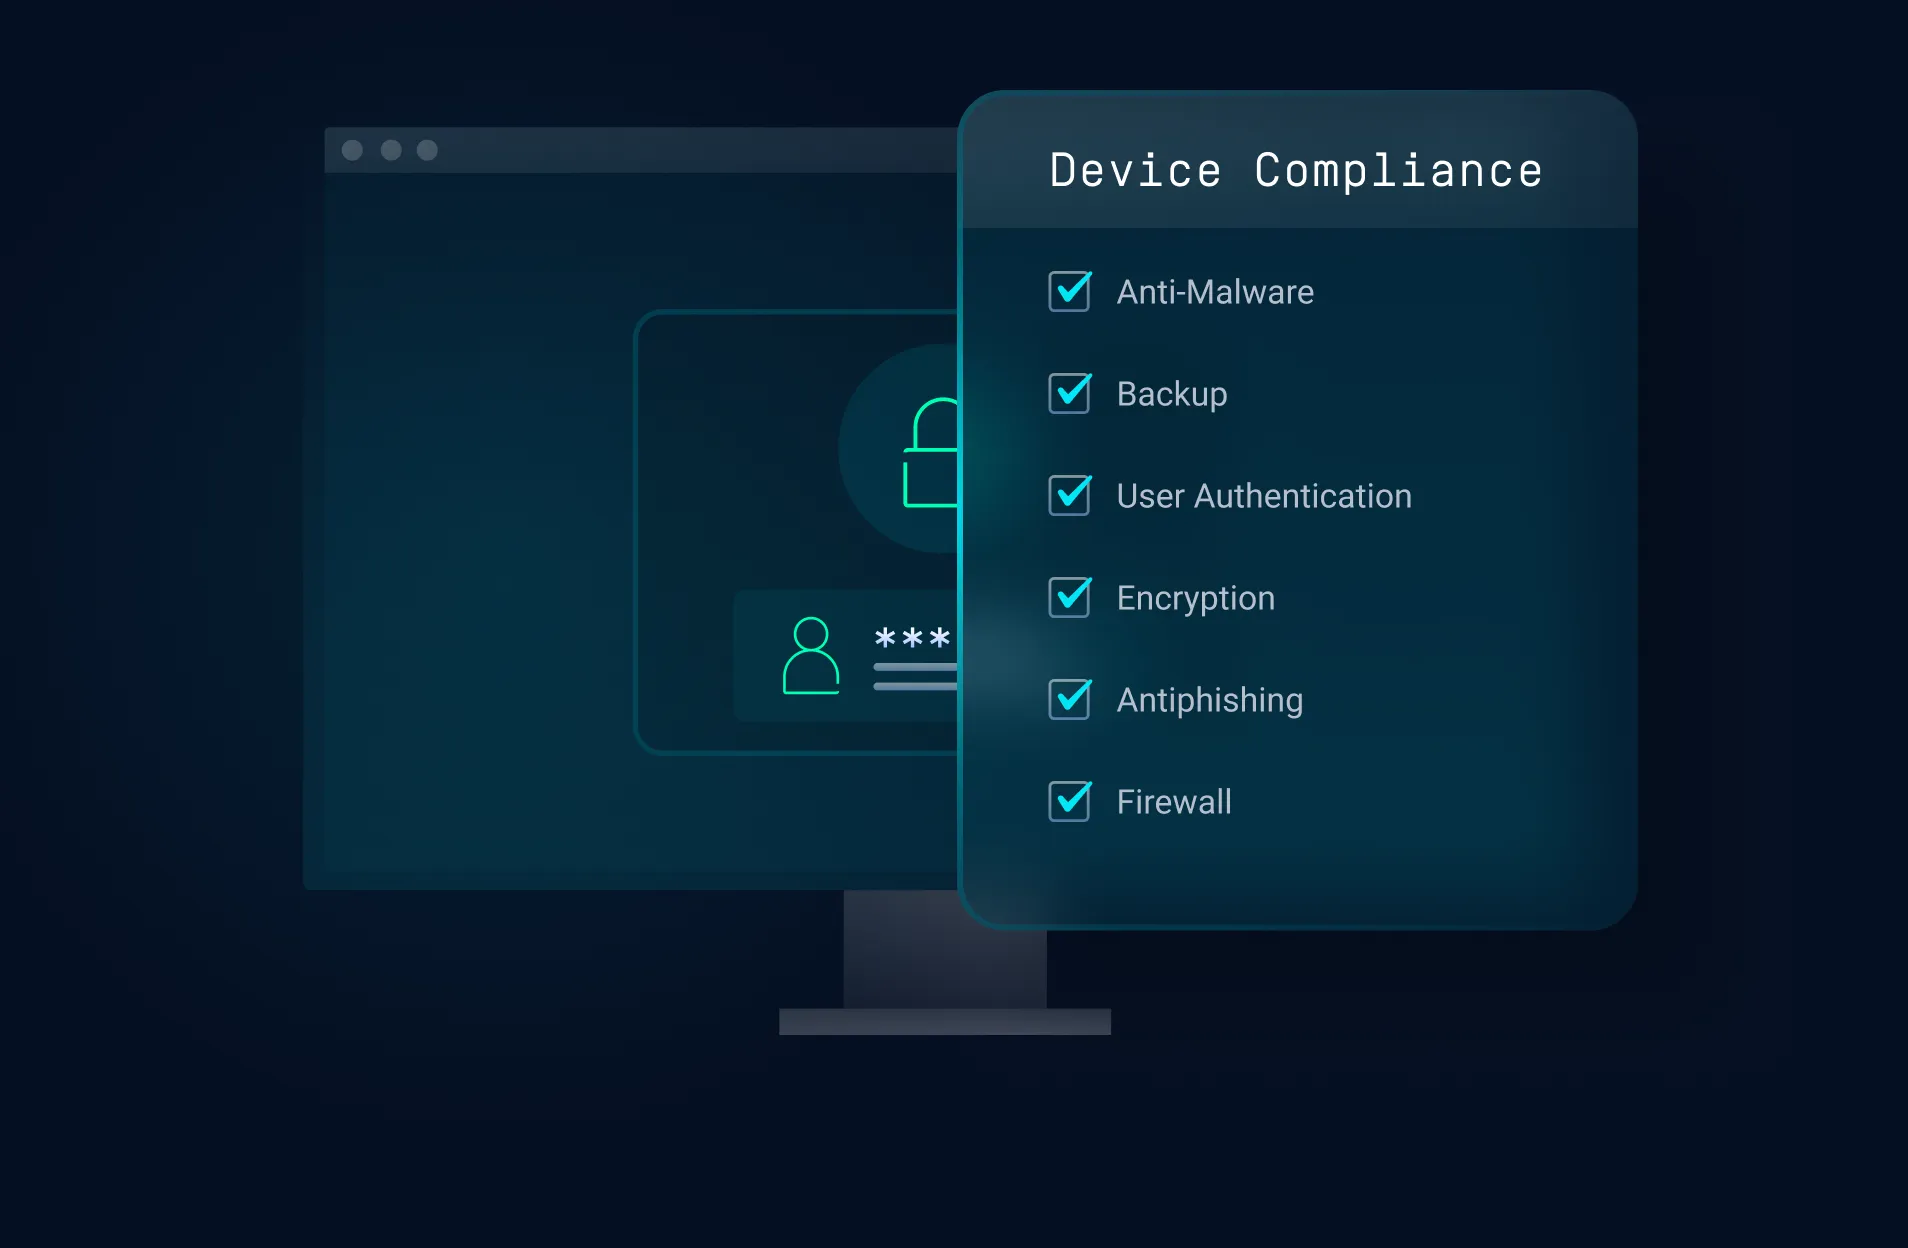
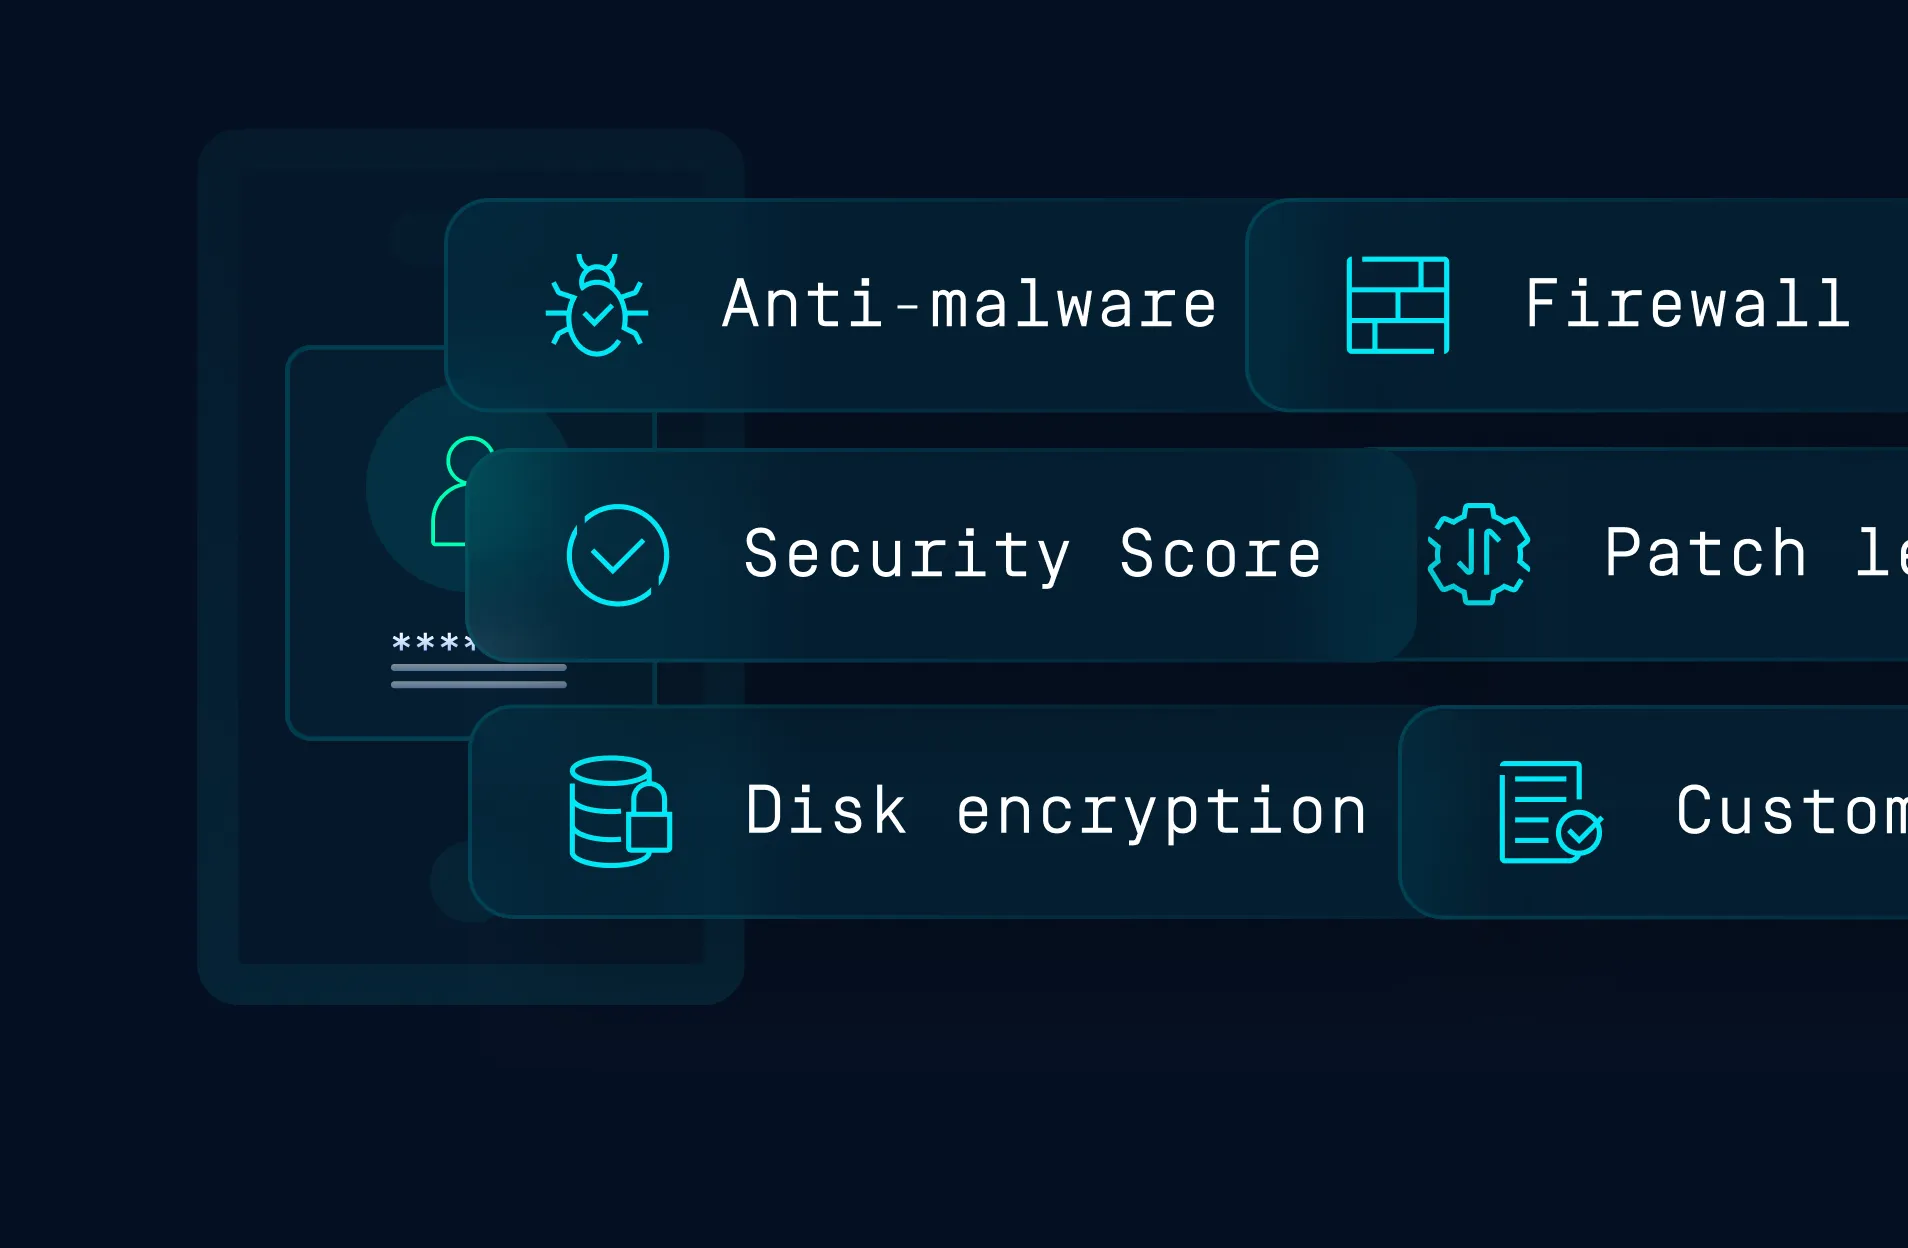
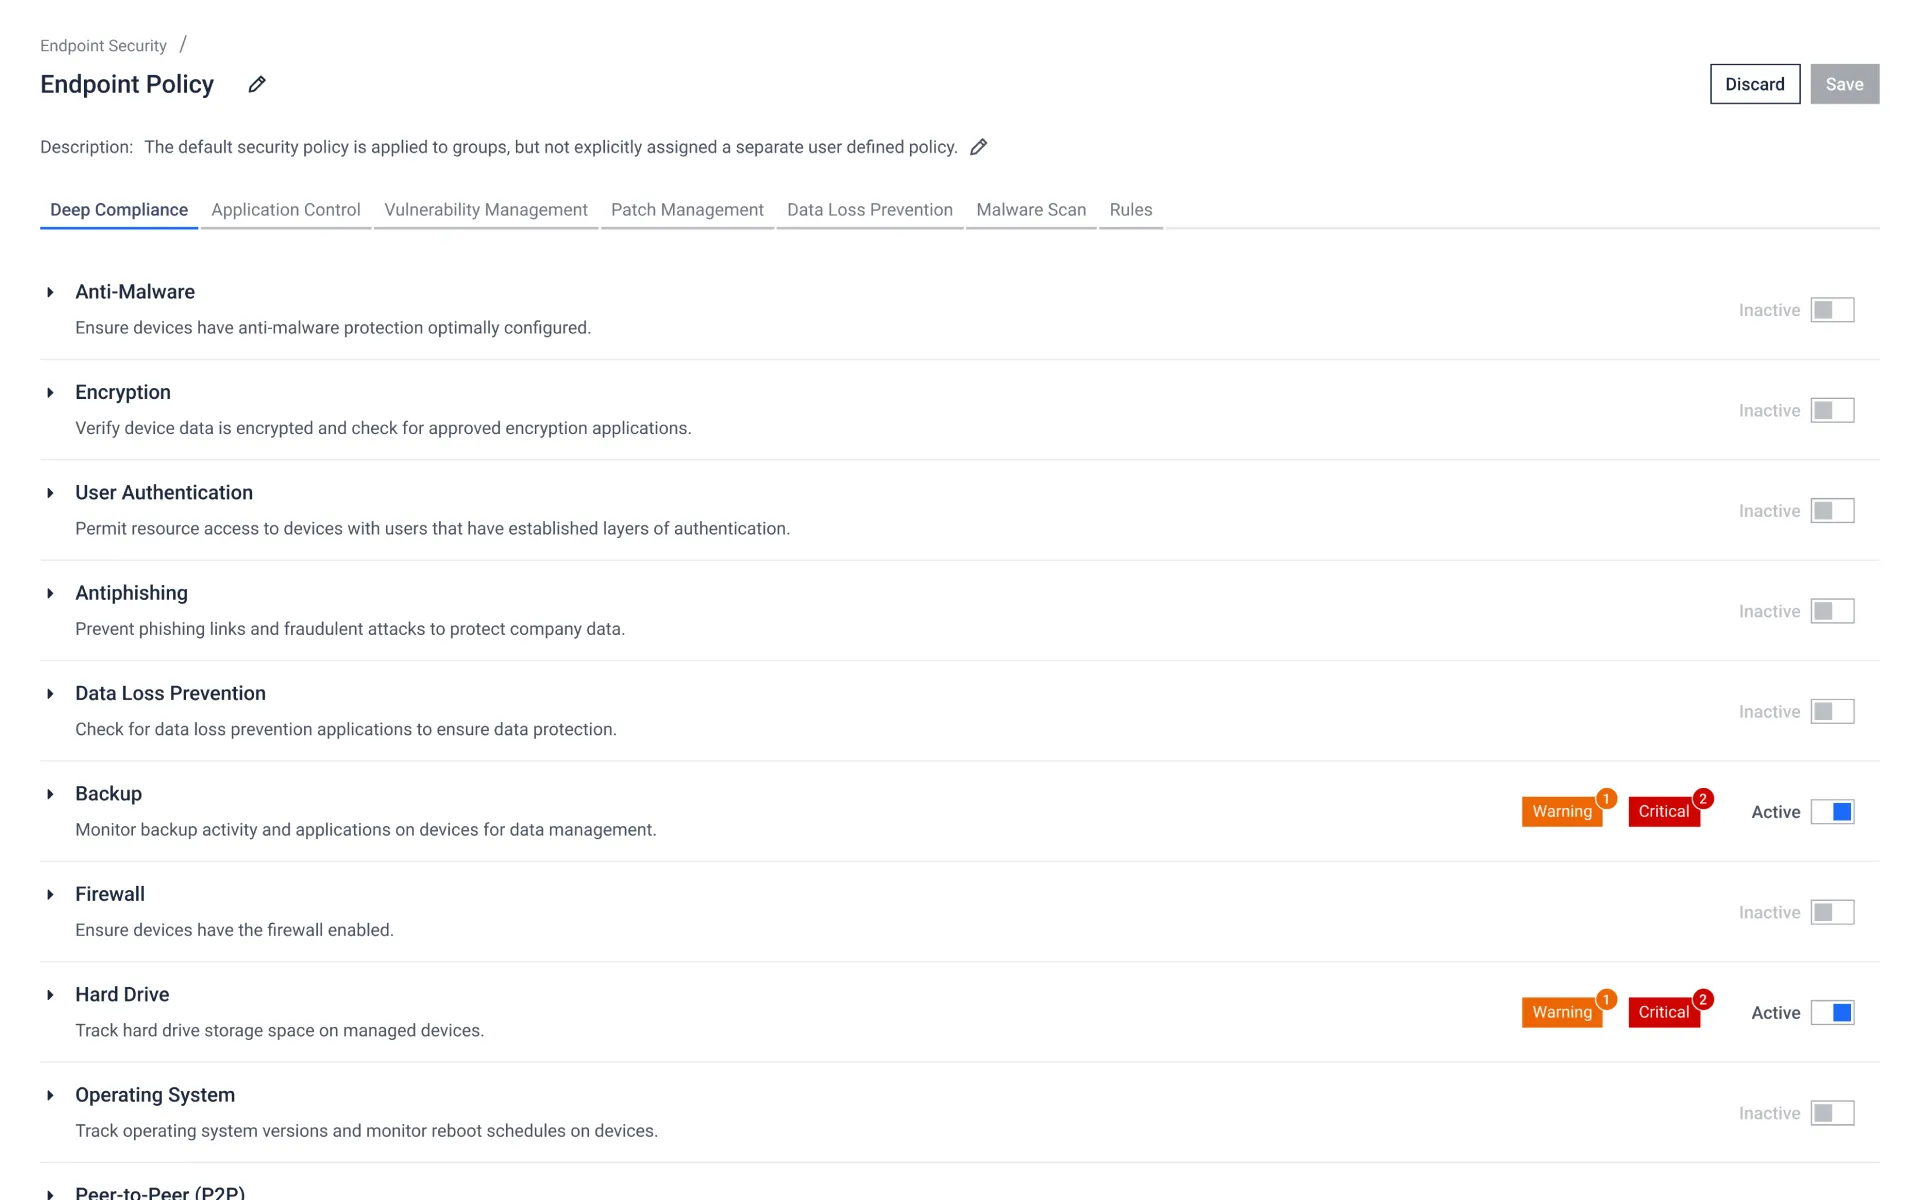
Lakukan pemeriksaan mendalam terhadap perangkat pada lebih dari 5.000 aplikasi pihak ketiga yang mencakup fitur-fitur seperti enkripsi disk, perlindungan terhadap malware, pencadangan, status firewall, dan pemindaian kerentanan, yang jauh melampaui pemeriksaan standar pada sistem operasi dan antivirus.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

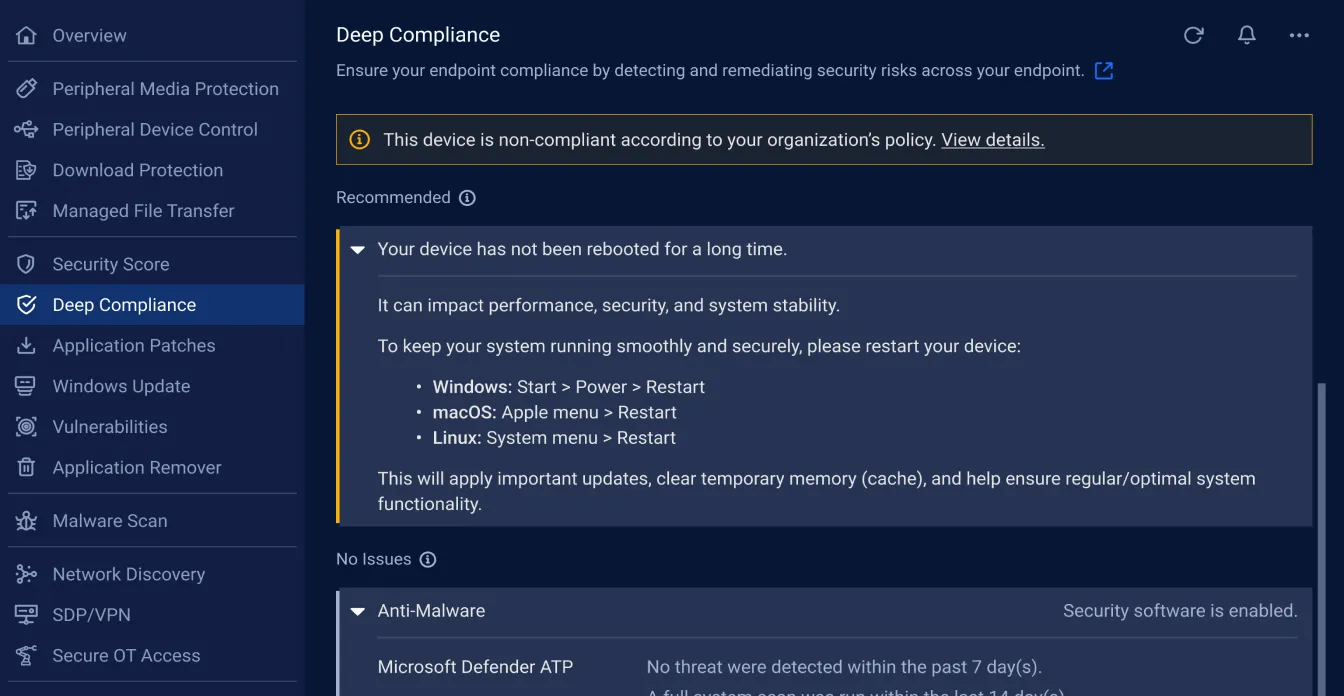
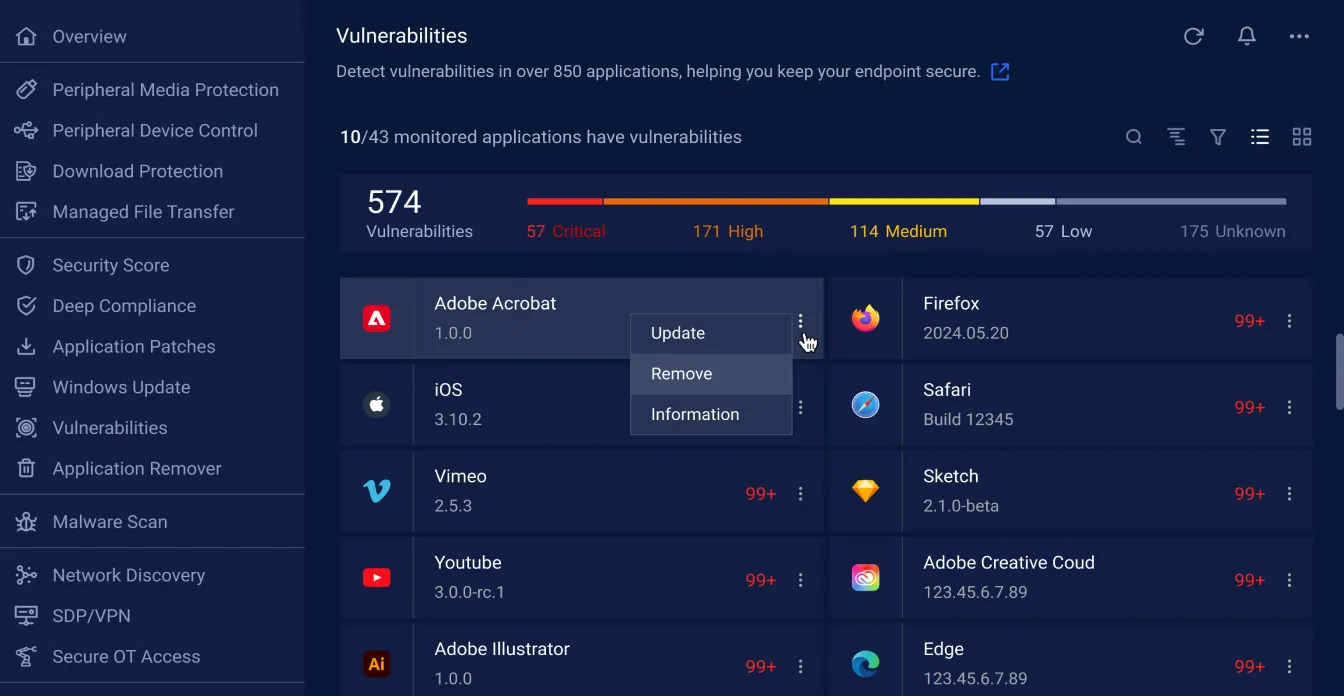
Informasi Terkini tentang Kerentanan dan Patch Management
Deteksi kerentanan yang sudah diketahui dari basis data CVE dan tentukan prioritas penanganannya menggunakan sistem penilaian eksklusif OPSWAT, yang dikembangkan berdasarkan pengalaman melindungi lebih dari 100 juta titik akhir. Optimalkan pengelolaan patch sebelum kerentanan tersebut dimanfaatkan sebagai eksploit.
Perbaikan Otomatis dan Layanan Mandiri
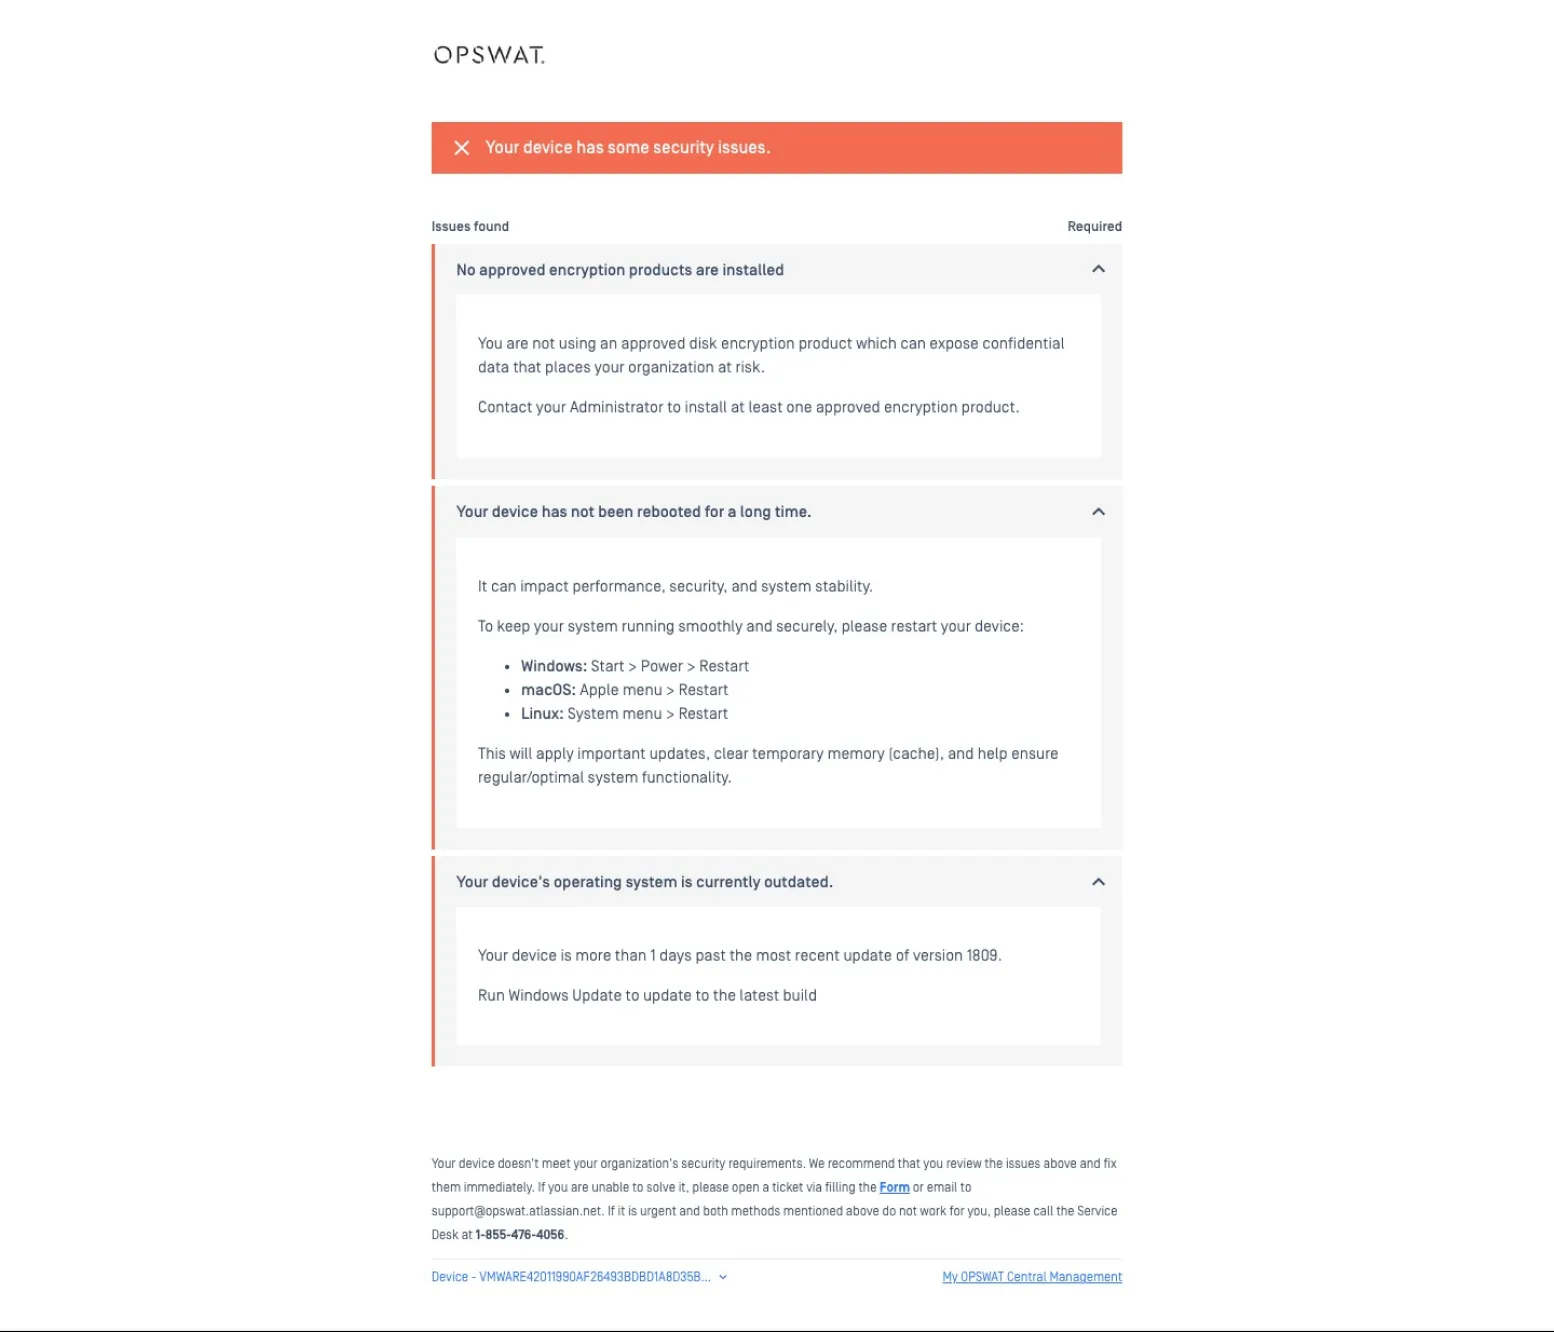
Pengguna yang menggunakan perangkat yang tidak memenuhi persyaratan akan dialihkan ke halaman layanan mandiri yang berisi petunjuk spesifik mengenai langkah-langkah yang harus dilakukan untuk memperbaikinya. Tindakan perbaikan umum, seperti memperbarui definisi antivirus, mengaktifkan firewall, dan menghapus aplikasi yang tidak diinginkan, dapat dilakukan secara otomatis sepenuhnya.
Device-Aware Network Access Control
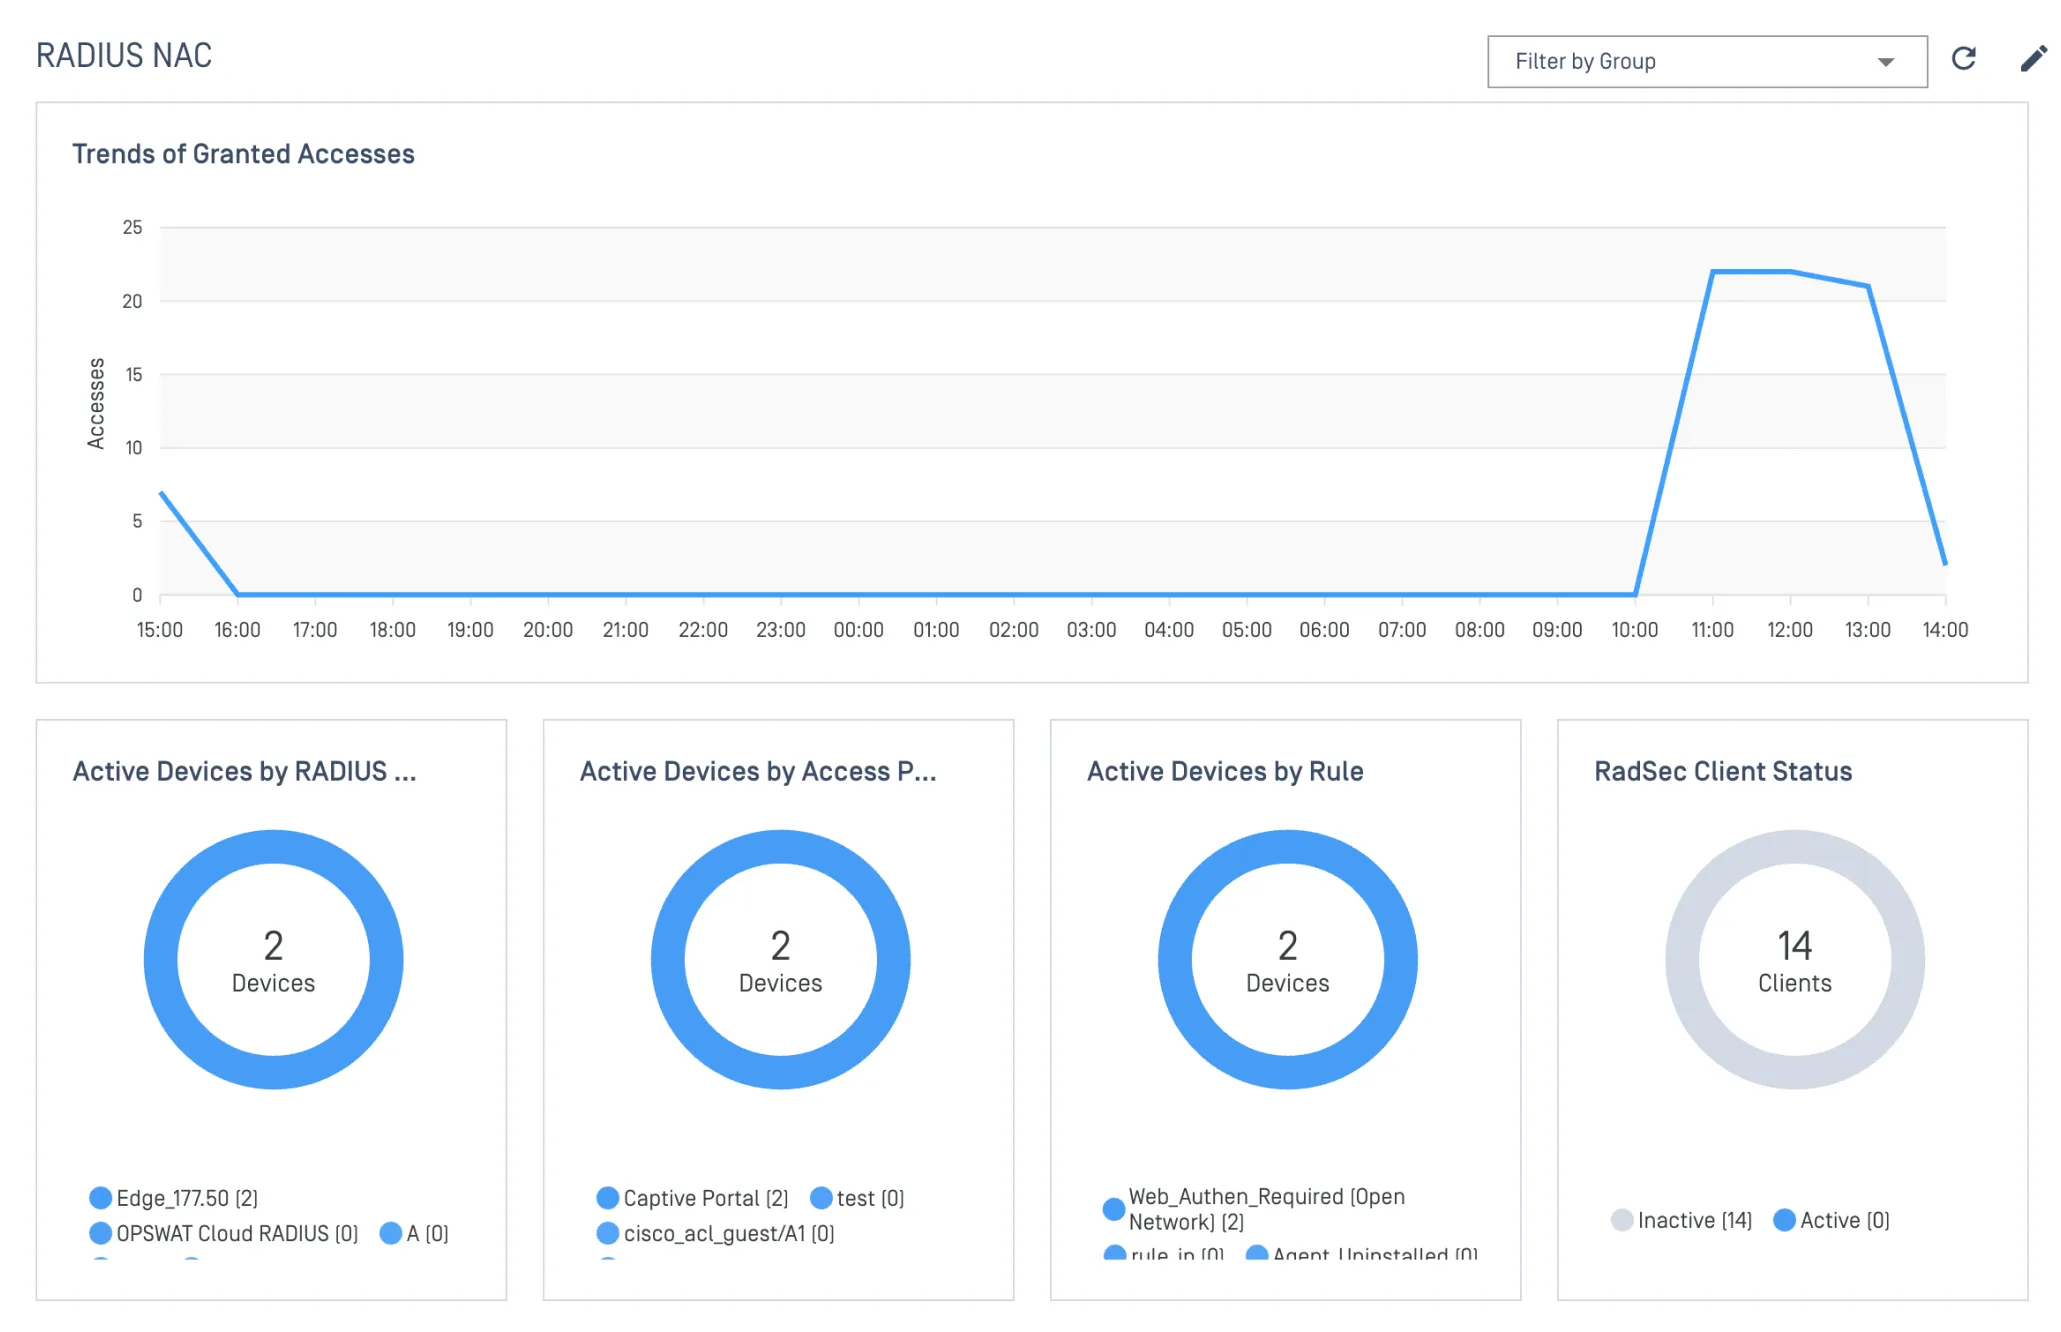
Dapatkan identifikasi perangkat yang akurat serta penegakan kepatuhan secara real-time di seluruh jaringan Anda. Blokir upaya koneksi yang tidak sah dan terapkan segmentasi untuk menempatkan perangkat IoT ke dalam kelompok yang sesuai.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


Pilih Metode Akses yang Sesuai
dengan Arsitektur Anda
My OPSWAT Central Management memastikan bahwa hanya perangkat yang berwenang dan memenuhi persyaratan yang dapat mengakses aplikasi dan jaringan Anda, terlepas dari lingkungan atau metode aksesnya.
Akses Zero-Trust di Tingkat Aplikasi
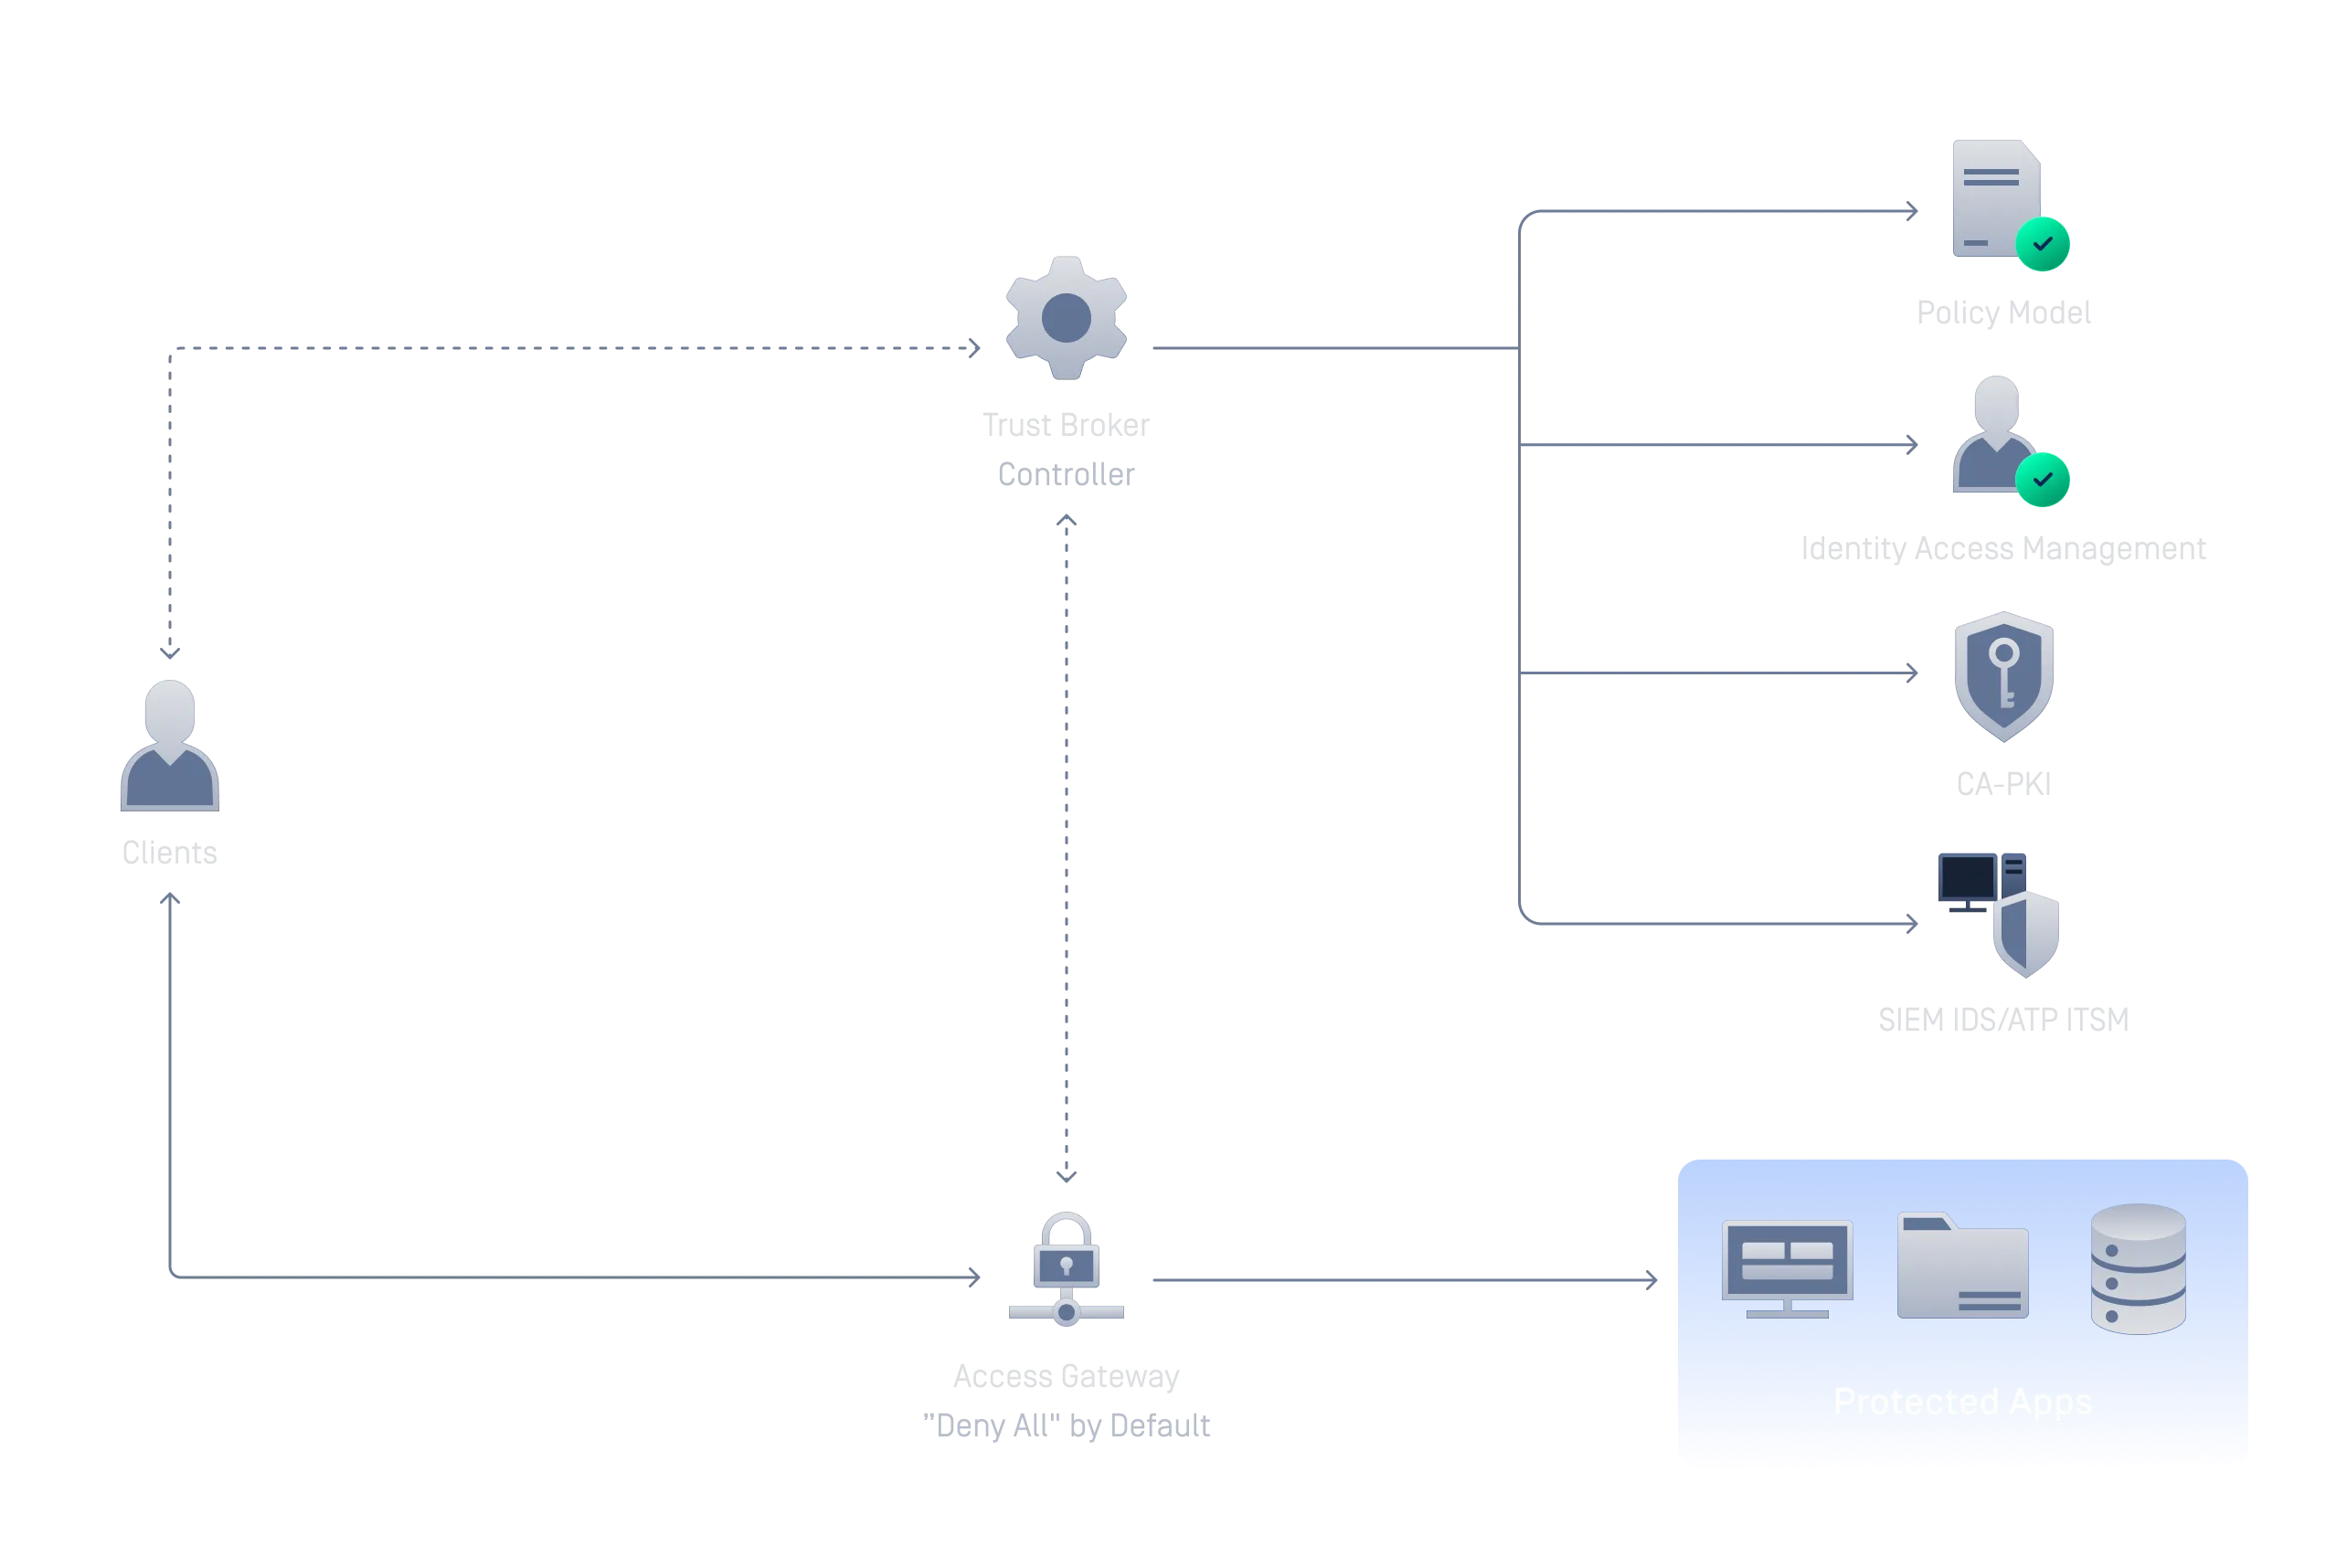
Sumber Daya yang Dilindungi Tetap Tersembunyi Sampai Pemeriksaan Identitas dan Kepatuhan Perangkat Lulus
Gantikan akses VPN tradisional yang luas dengan pendekatan zero trust di tingkat aplikasi. Aplikasi yang dilindungi tetap tidak terdeteksi oleh perangkat yang tidak berwenang; akses hanya diberikan setelah identitas dan kepatuhan diverifikasi.
Single Sign-On dengan Akses Perangkat yang Terverifikasi
Hubungkan Penyedia Identitas yang sudah Anda miliki untuk menerapkan SSO di seluruh aplikasi perusahaan, dengan pemeriksaan kepatuhan perangkat dilakukan pada setiap proses login, bukan hanya verifikasi kredensial.
MFA yang Memverifikasi Perangkat, Bukan Hanya Pengguna
MFA standar memverifikasi dua lapisan: kredensial Anda dan faktor kedua. MFA IdP dari OPSWAT menambahkan lapisan ketiga dengan memverifikasi kondisi dan kepatuhan perangkat. Perangkat yang tidak patuh akan diblokir meskipun kredensialnya valid, dan pengguna akan dipandu untuk memperbaiki masalah tersebut sendiri.
Akses Aman untuk Desktop Virtual
Penegakan Kepatuhan Perangkat untuk Lingkungan Omnissa Horizon
Pastikan kepatuhan perangkat sebelum sesi desktop virtual dan aplikasi yang dipublikasikan dimulai. Hanya perangkat akhir yang lulus pemeriksaan kondisi yang dapat mengakses lingkungan Omnissa Horizon Anda.
Network Access Control asi Otomatis untuk Setiap Perangkat
Verifikasi secara otomatis setiap perangkat yang mencoba mengakses jaringan Anda dan terapkan kebijakan akses secara real-time. Buat profil perangkat baik yang menggunakan agen maupun yang tidak, kendalikan akses berdasarkan identitas, jenis perangkat, lokasi, dan kondisi keamanan, serta terapkan sebagai layanan SaaS berbasis cloud, model hibrida, atau sepenuhnya di lokasi (on-premises) untuk lingkungan yang terisolasi (air-gapped).
Pelajari Lebih Lanjut Tentang MetaDefender NAC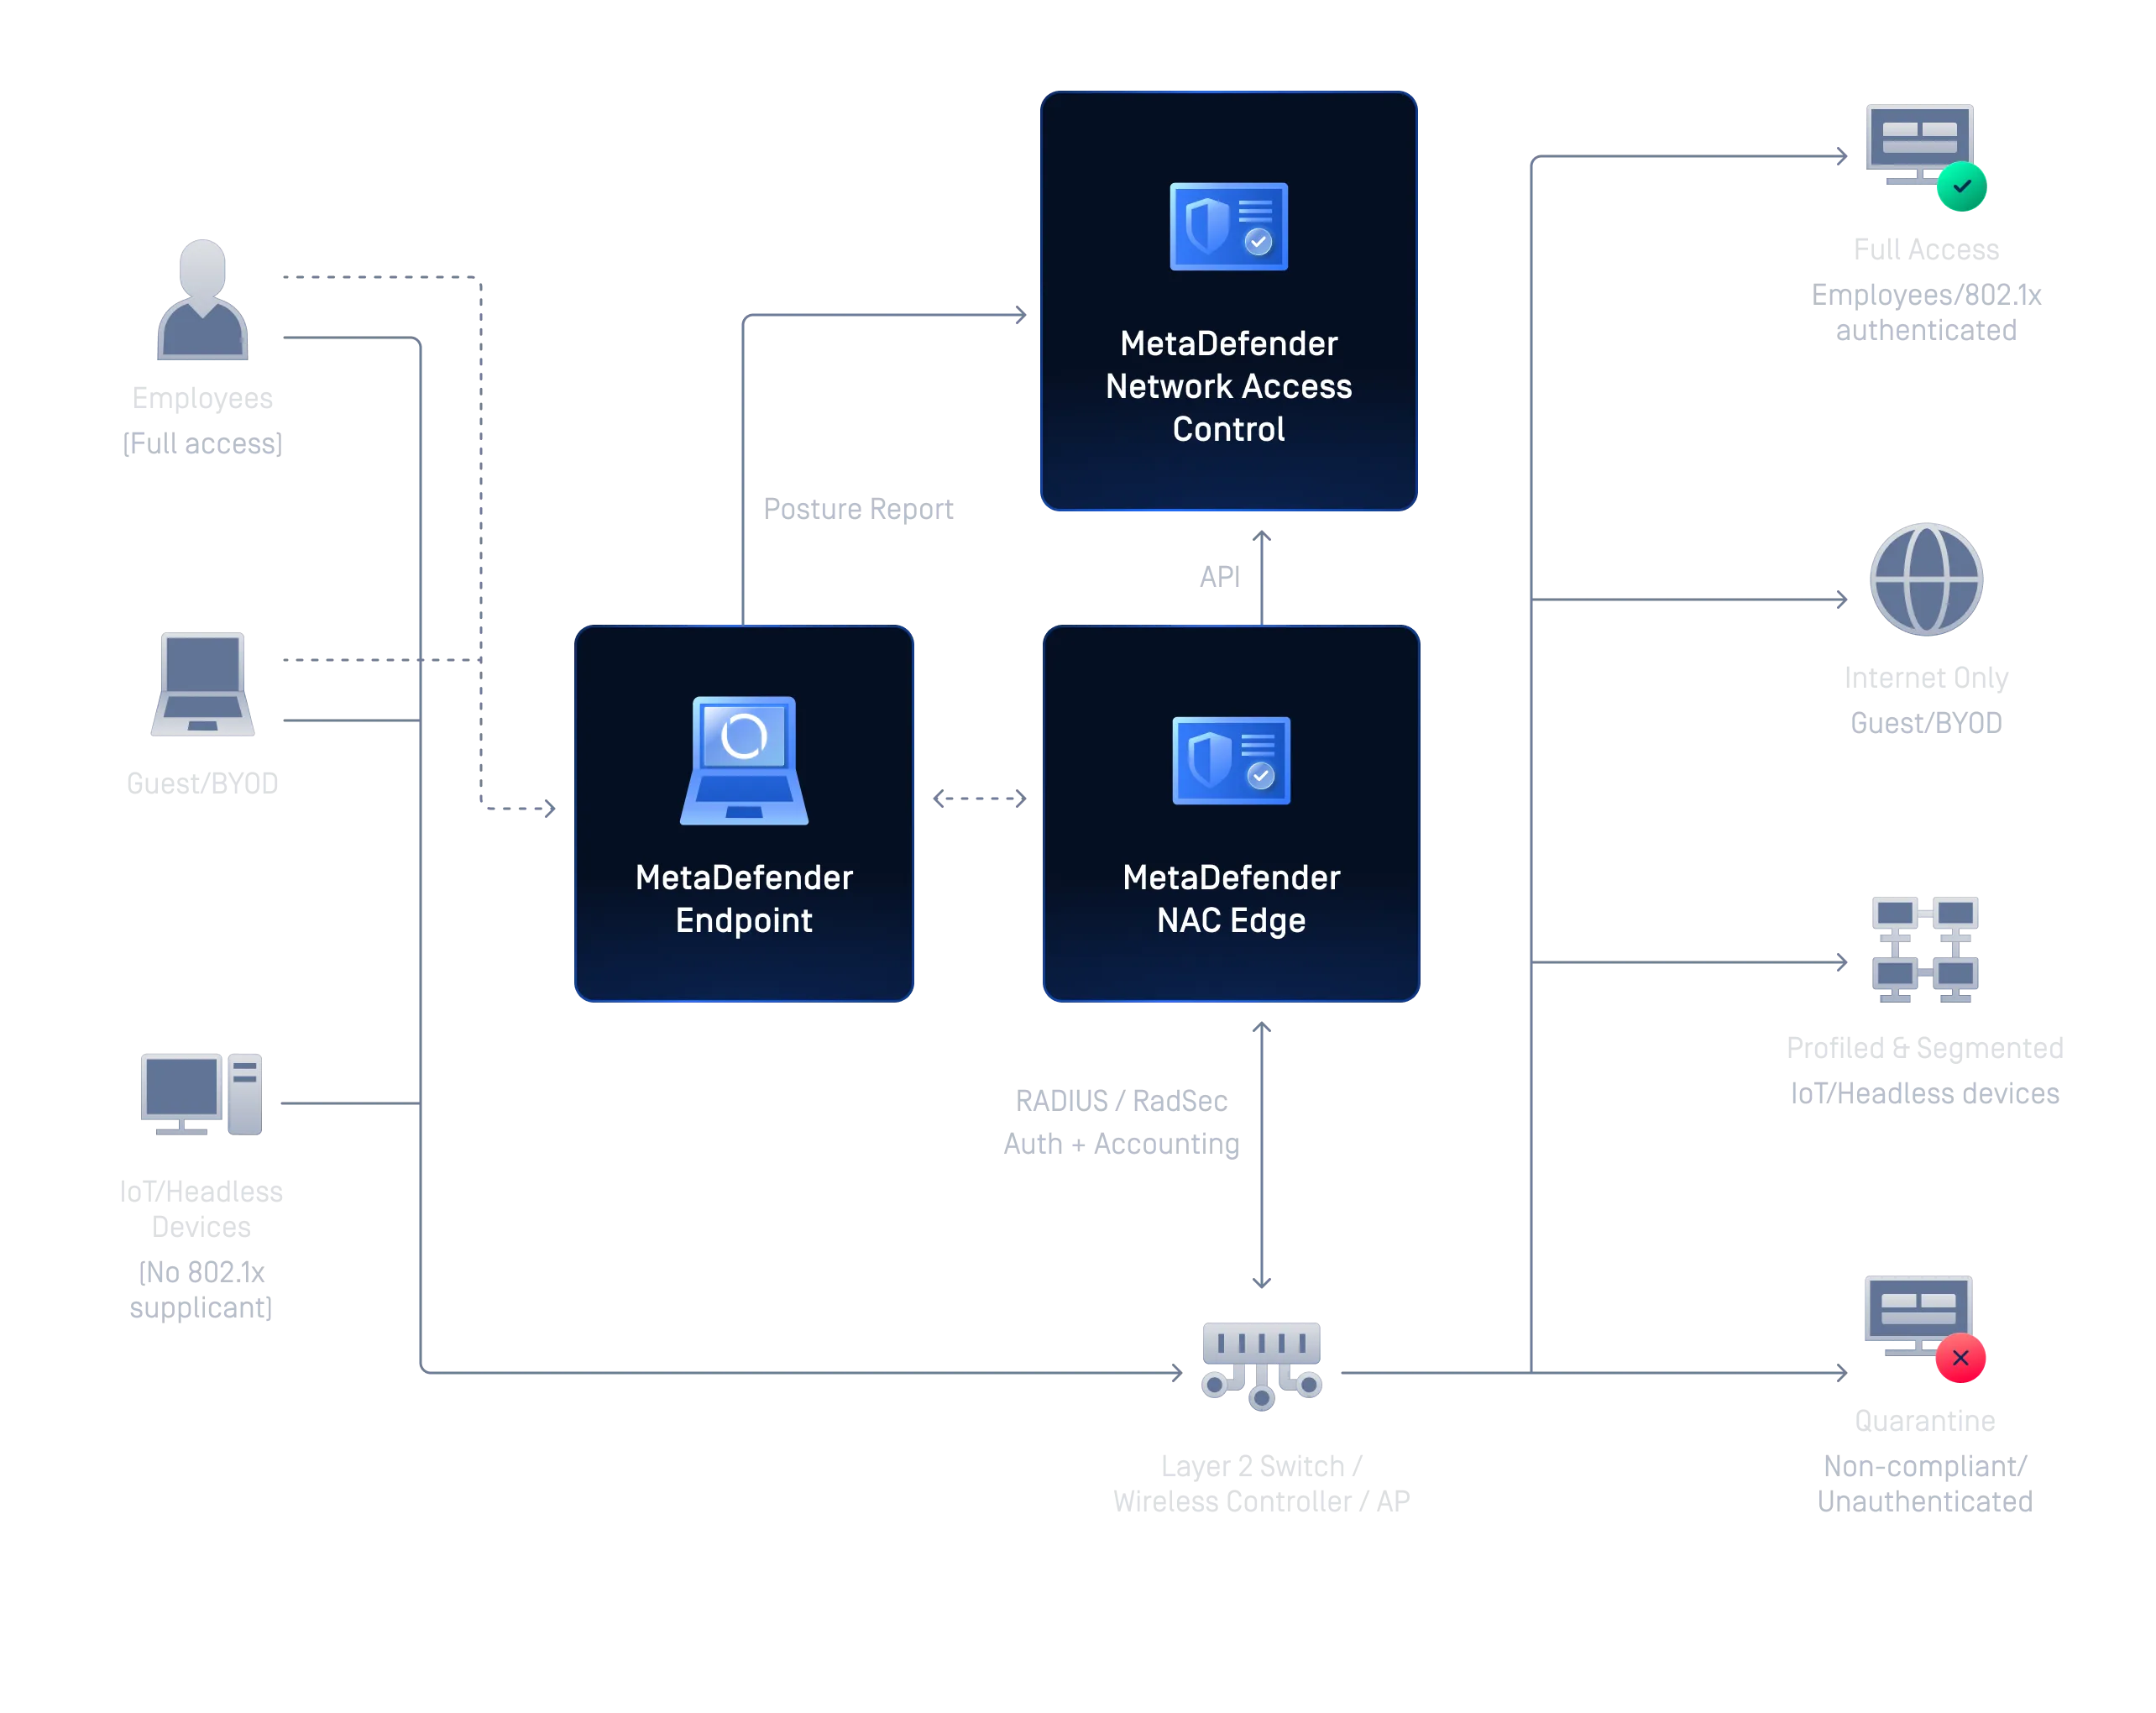
Kompatibel dengan Stack yang Sudah Anda Gunakan
Hubungkan penyedia identitas, otentikasi multi-faktor (MFA), dan infrastruktur desktop virtual yang sudah Anda miliki tanpa perlu mengubah infrastruktur
Anda atau mengganti sistem yang sudah berfungsi dengan baik.
Dipercaya oleh Tim Keamanan di
Sektor Industri yang Terawasi
OPSWAT Dipercaya oleh lebih dari 2.100 organisasi di seluruh dunia untuk melindungi data, aset, dan jaringan penting mereka dari ancaman yang berasal dari perangkat dan fil
.

- “Setelah agen-agen tersebut diaktifkan, kami dapat dengan cepat memverifikasi keamanan lebih dari 70.000 perangkat pengguna jarak jauh sebelum mereka mengakses jaringan kami, tanpa berdampak pada produktivitas.”Miroslav SklanskyKepala Teknologi Keamanan Informasi, EPAM
- “Produk yang luar biasa. Layanan dukungan yang sangat baik. Kini kami memiliki pemahaman yang lebih jelas dan lebih mendalam mengenai kondisi keamanan kami serta potensi risiko yang mungkin kami hadapi.”Stephen WaltersManajer Infrastruktur, Genesis Investment Management
- “Karena vendor pihak ketiga mengakses sistem kami setiap hari, menerapkan sistem otentikasi yang konsisten dan tanpa pengecualian merupakan suatu keharusan, bukan sekadar pilihan. Teknologi OPSWATmemastikan bahwa hanya perangkat yang memenuhi persyaratan yang dapat terhubung ke sumber daya cloud kami.”Insinyur Keamanan Senior
Akses yang Aman di Seluruh Titik Ujung Digital
Sesuaikan arsitektur zero-trust Anda agar sesuai dengan kebutuhan praktis tim perusahaan yang tersebar dan lingkungan industri yang sensitif.
Mendukung Tenaga Kerja Jarak Jauh yang Aman
Lakukan verifikasi kondisi perangkat karyawan secara real-time sebelum memberikan akses ke aplikasi atau sumber daya jaringan apa pun. Perangkat yang tidak lolos pemeriksaan kepatuhan akan diblokir atau secara otomatis dialihkan ke proses perbaikan mandiri.
Lindungi Infrastruktur Penting Anda dari Perangkat yang Tidak Terpercaya
Lakukan profil terhadap setiap perangkat yang masuk ke lokasi infrastruktur industri dan kritis Anda, seperti laptop kontraktor, perangkat BYOD, dan perangkat IoT, lalu tetapkan perangkat tersebut ke zona jaringan yang sesuai sebelum akses diberikan. Penerapan di lokasi (on-premises) didukung sepenuhnya untuk lokasi yang terisolasi (air-gapped).
Amankan Setiap Perangkat Sebelum Terhubung ke Jaringan Anda
Lakukan verifikasi identitas perangkat, status keamanan, dan kepatuhan sebelum memberikan akses jaringan. Perangkat yang tidak berizin atau tidak patuh akan secara otomatis diblokir, dikarantina, atau dialihkan ke proses perbaikan mandiri, sehingga membantu mencegah ancaman masuk ke jaringan.
Kesiapan Audit Regulasi
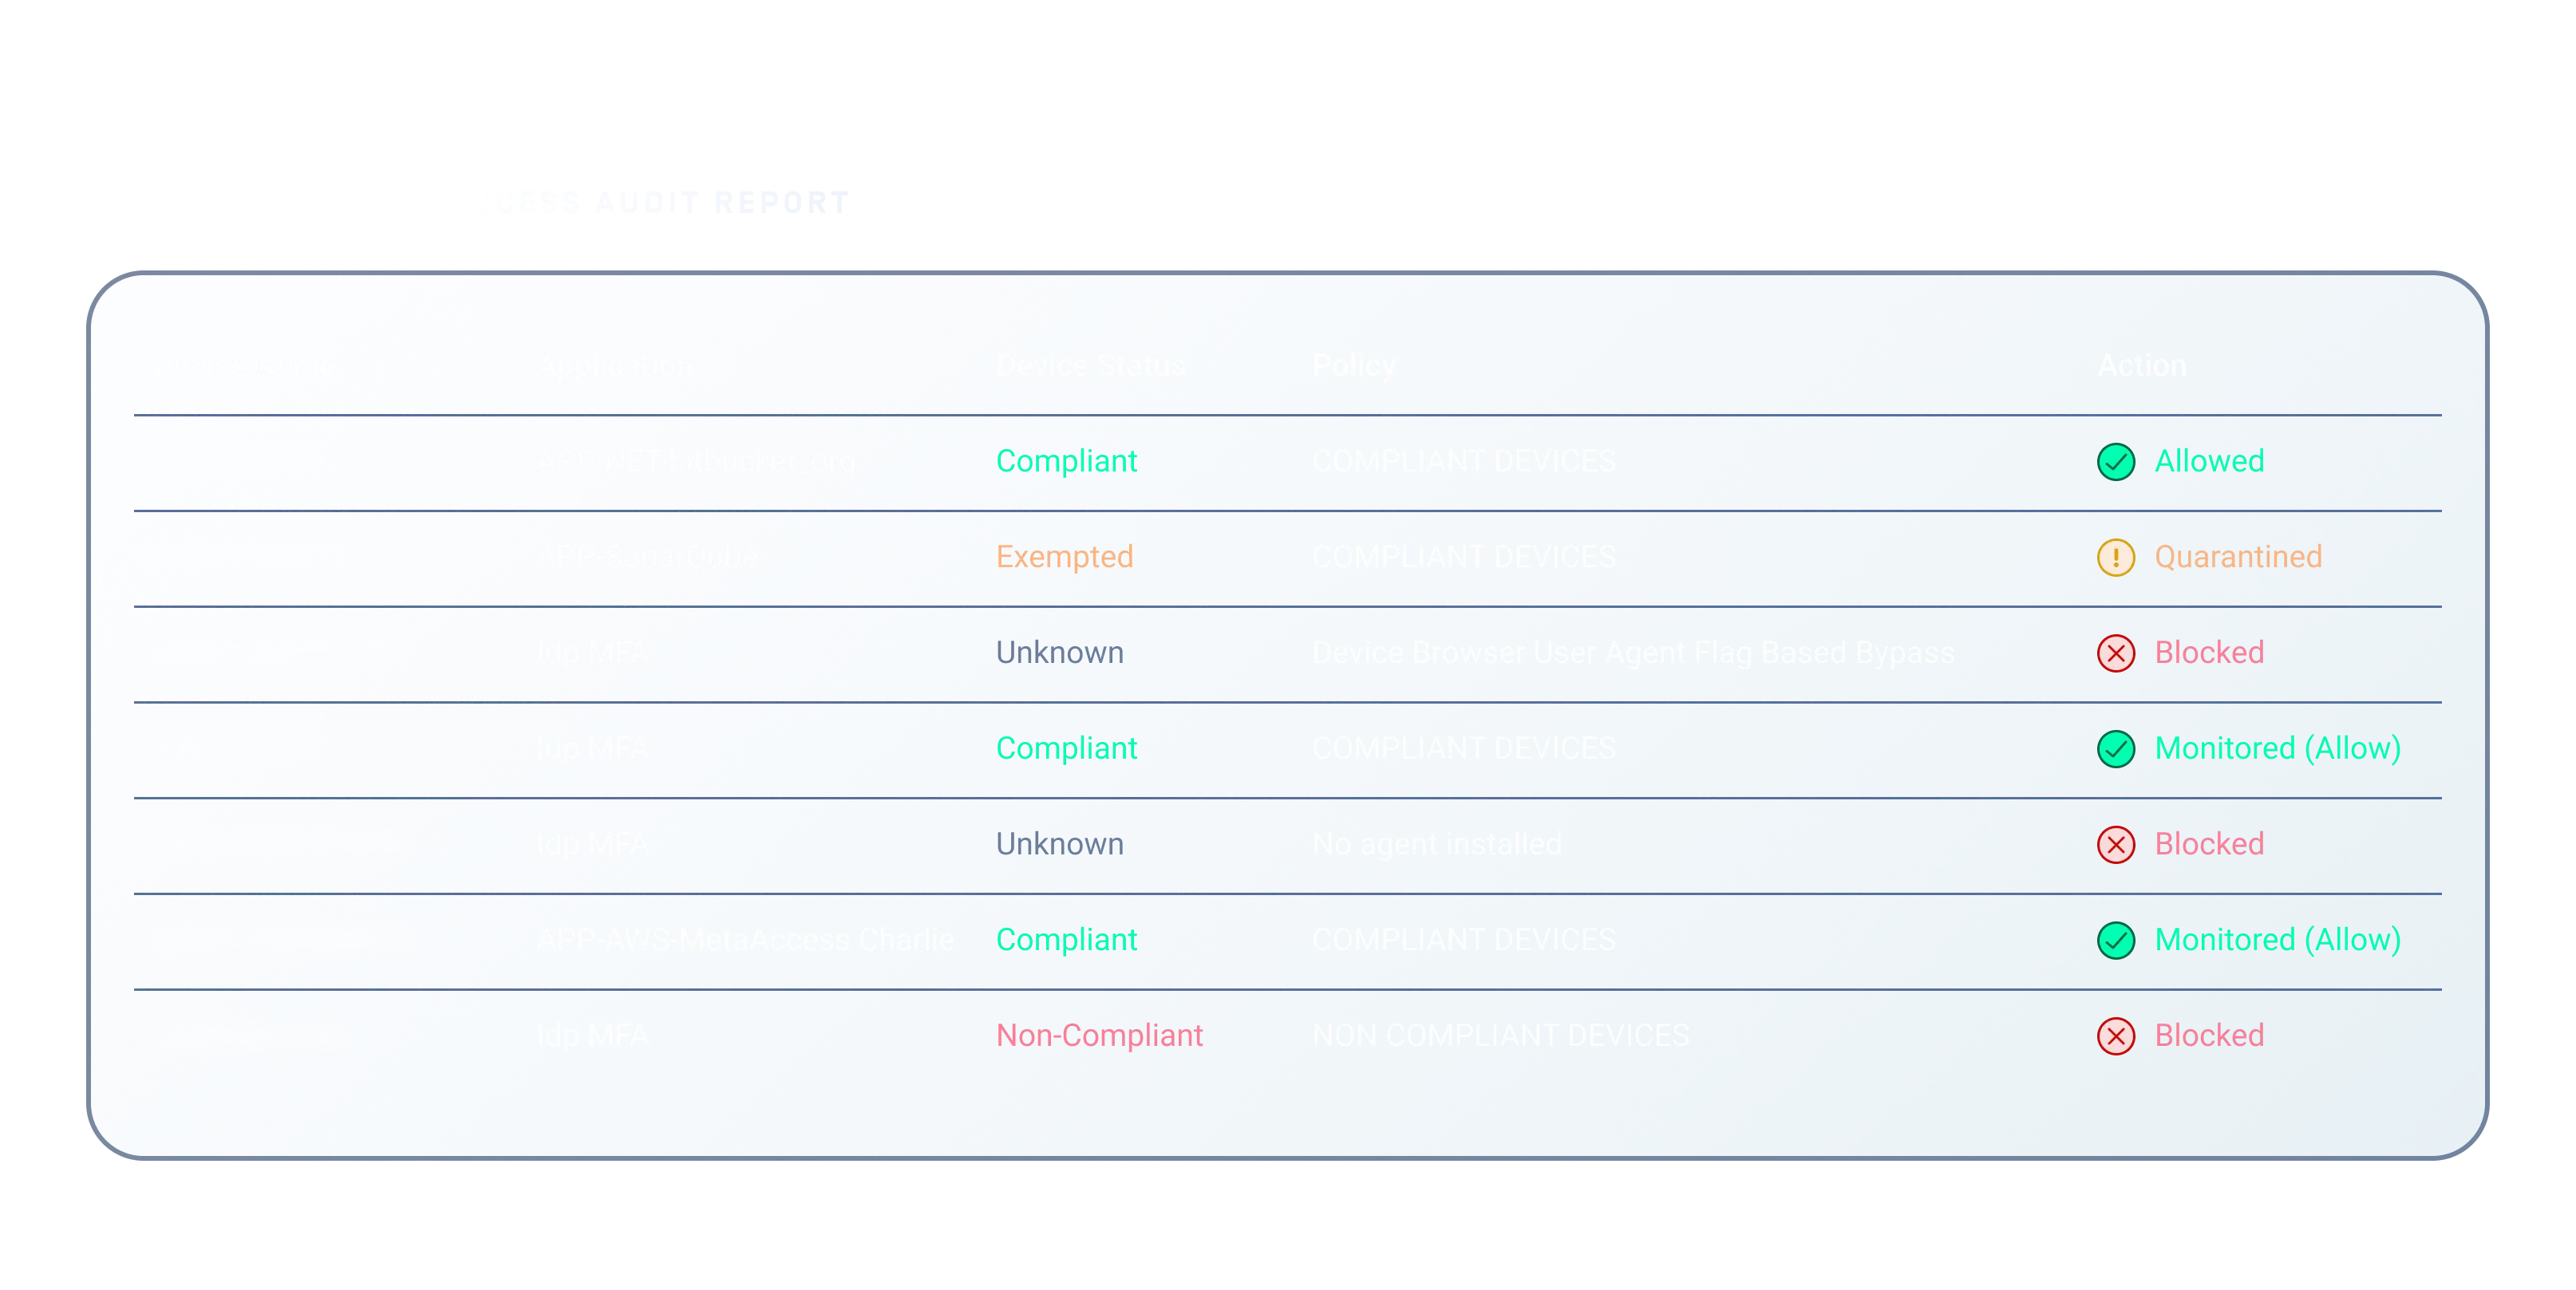
Menyimpan jejak audit terperinci, laporan status keamanan, dan catatan penerapan kebijakan untuk setiap peristiwa akses, sehingga auditor mendapatkan informasi yang tepat untuk memverifikasi kepatuhan terhadap kerangka kerja seperti PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT, dan SANS.
Sumber Daya yang Direkomendasikan
My OPSWAT Central Management Lembar Data

My OPSWAT Central Management Dokumentasi

Menyatukan Pemantauan Perangkat dalam Manufaktur Cerdas dengan My OPSWAT Central Management

Produsen Energi Terbarukan Eropa Meningkatkan Keamanan Siber dengan OPSWAT

Mengamankan Akses ke Kode Proprietary dengan My OPSWAT Central Management : Kisah Seorang Pengembang Game Terkemuka

EPAM Menjamin Akses Jarak Jauh yang Aman dan Keamanan File dengan My OPSWAT Central Management dan MetaDefender Cloud

Ping Identity dan OPSWAT Merevolusi Keamanan Akses dengan DaVinci dan My OPSWAT Central Management

Omnissa Memperkuat Keamanan dan Kepatuhan dalam Mengakses Horizon VDI dengan My OPSWAT Central Management
0 hasil. Silakan coba lagi.
Pertanyaan yang Sering Diajukan
SDP memberikan izin per permohonan, serta akses dengan hak akses minimal hanya setelah verifikasi identitas dan kepatuhan lolos. Berbeda dengan VPN tradisional, yang memberikan akses jaringan luas begitu terhubung, SDP membatasi akses pengguna hanya pada sumber daya yang mereka butuhkan, sehingga secara drastis mengurangi permukaan serangan dan risiko pergerakan lateral.
VPN memberikan konektivitas begitu pengguna masuk; ZTNA standar menambahkan pemeriksaan kondisi perangkat dasar. OPSWAT memverifikasi kepatuhan perangkat secara menyeluruh sebelum akses dan secara berkelanjutan setelahnya, sehingga login yang sah dari perangkat yang telah disusupi tetap akan diblokir.
My OPSWAT Central Management mendeteksi perubahan tersebut secara real time. Bergantung pada konfigurasi kebijakan, sistem akan segera mengisolasi sesi tersebut atau memandu pengguna melalui langkah-langkah pemulihan otomatis yang dapat dilakukan sendiri. Begitu perangkat memenuhi persyaratan kebijakan, akses akan dipulihkan secara otomatis, sehingga mengurangi beban layanan bantuan dan menjaga produktivitas pengguna.
Tidak. Anda memiliki dua pilihan: mengganti VPN lama Anda dengan layanan akses generasi terbaru kami yang berbasis identitas ( SDP ), atau tetap menggunakan solusi yang ada saat ini dengan menambahkan lapisan keamanan tambahan pada IdP dan MFA yang sudah Anda gunakan.
Ya, melalui metode berbasis agen dan tanpa agen. Kontrol akses jaringan di lokasi (MetaDefender NAC ) bersifat tanpa agen, yang mendeteksi dan membuat profil perangkat secara langsung melalui jaringan; sementara pemeriksaan endpoint dan jarak jauh yang lebih mendalam menggunakan agen yang ringan dan mudah dihapus untuk perangkat yang dikelola dan perangkat BYOD, disertai pemeriksaan kepatuhan yang cepat sebelum akses.
