Proactive DLP™
Pengendalian Proaktif Lebih Efektif Dibandingkan Pemulihan.
DLP berbasis AI yang secara cerdas mendeteksi, menyamarkan, menganonimkan, atau memblokir data sensitif pada lebih dari 125 jenis berkas, sehingga mendukung kepatuhan dan menegakkan kebijakan penanganan data.
- Perlindungan Data Sensitif
- Pencegahan Pelanggaran dan Ancaman dari Dalam
- Dukungan Kepatuhan terhadap Peraturan
OPSWAT dipercaya oleh
























Mendukung Lebih dari 125 Jenis File
Deteksi Berbasis Kecerdasan Buatan
PII, SSN, CCN, Konten NSFW, dan Konten Berbahaya
Sesuai dengan HIPAA
Anonimisasi DICOM
Hashing Satu Arah
untuk Anonimisasi Data Sensitif
Mengungkap Data yang Terlewatkan oleh Orang Lain
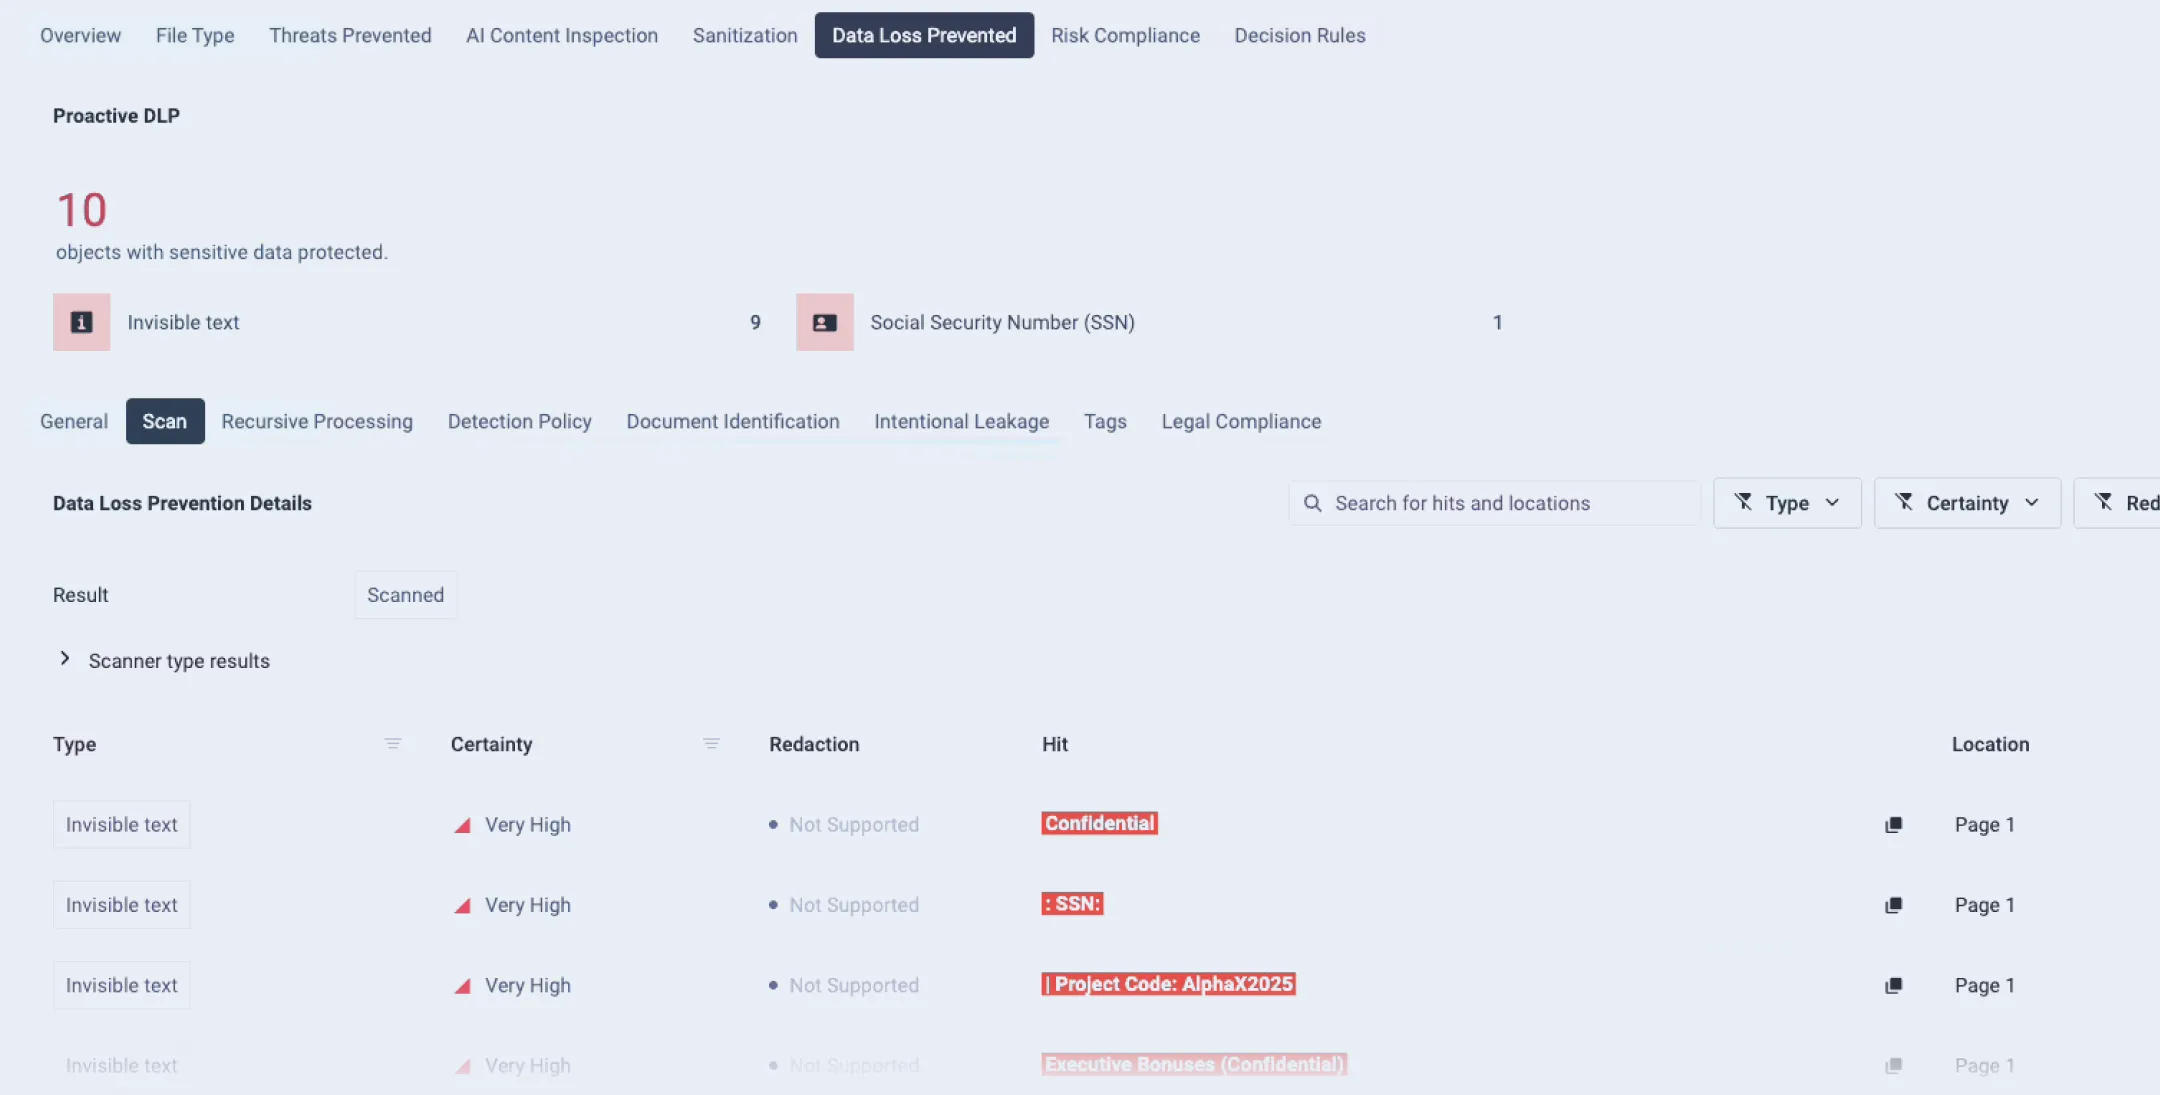
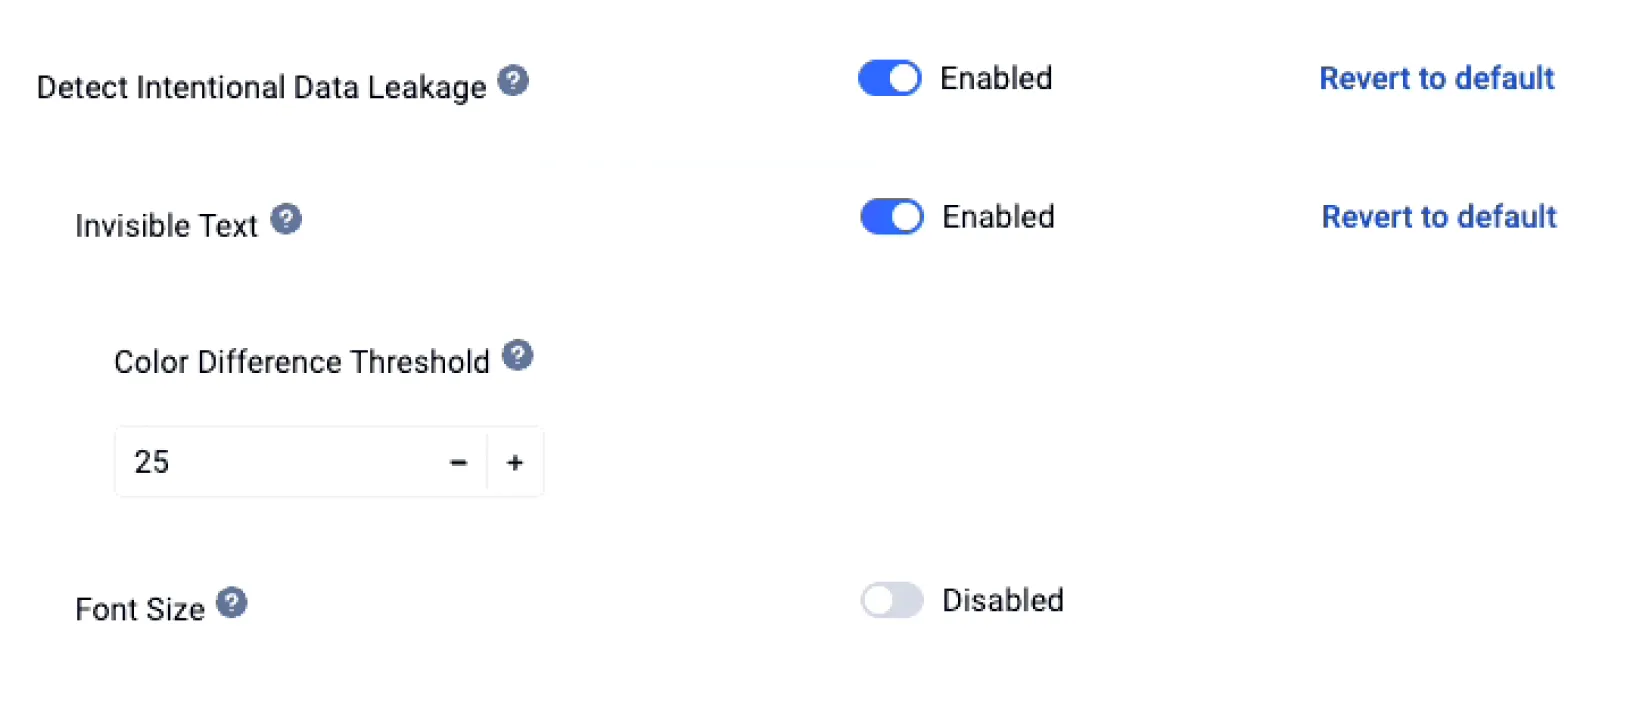
Teks yang Dipotong, Disembunyikan, dan Tak Terlihat
Deteksi Data Terstruktur dan Tidak Terstruktur
Penghapusan Metadata
Data Tersembunyi. Risiko yang Tak Terlihat.
Perusahaan menangani ribuan berkas, email, dan pertukaran data setiap hari. Tanpa pemeriksaan mendalam dan penegakan kebijakan, informasi sensitif dapat lolos tanpa terdeteksi, sehingga menimbulkan risiko kepatuhan dan keamanan yang serius.

Data Sensitif yang Tersembunyi dalam Berkas yang Kompleks
Informasi sensitif atau yang diatur sering kali terdapat dalam dokumen, gambar, atau arsip yang melewati jaringan tanpa pemeriksaan. Pemindai tradisional mungkin tidak mendeteksi risiko-risiko yang tersembunyi ini, sehingga berpotensi menyebabkan kebocoran informasi yang tidak disengaja.

Kurangnya Pengendalian Kebijakan
Kebijakan pengelolaan data yang dilakukan secara manual atau tidak konsisten menyulitkan penerapan kebijakan perusahaan dan peraturan. Organisasi berisiko tidak mematuhi kerangka kerja seperti GDPR, HIPAA, atau PCI DSS, sehingga informasi sensitif menjadi rentan.

Ancaman dari Dalam
Sebagian besar kebocoran data disebabkan oleh pembagian data yang tidak disengaja, konfigurasi akses yang salah, atau ancaman dari dalam lainnya, termasuk penyalahgunaan data yang disengaja. Tanpa deteksi otomatis dan anonimisasi, karyawan dapat membocorkan informasi rahasia terlepas dari niat mereka.

Data yang Menyimpang dari Pola
Ketergantungan pada pencocokan berbasis pola dan aturan hanya mampu mendeteksi data dalam format yang dapat diprediksi. Informasi sensitif yang ditulis dengan cara yang tidak teratur atau tidak terstruktur dapat lolos, sehingga menimbulkan celah yang tidak dapat ditutupi hanya dengan pola-pola tetap.
Data Sensitif yang Masuk ke Alur Kerja AI
Saat tim memasukkan berkas dan kumpulan data ke dalam proses pengembangan AI dan alur kerja data, data sensitif yang telah diserap oleh model sulit untuk ditarik kembali. Data tersebut harus diperiksa dan dibersihkan sebelum sistem-sistem tersebut memprosesnya.
Perlindungan Data Sensitif Berbasis Kecerdasan Buatan
Proactive DLP mendeteksi, menyunting, dan menganonimkan data sensitif melalui pemeriksaan berbasis kecerdasan buatan (AI) yang peka terhadap konten serta penerapan kebijakan secara otomatis, sehingga mendukung kepatuhan dan pengendalian dalam setiap pertukaran data, termasuk berkas dan kumpulan data yang masuk ke dalam alur kerja pengembangan AI.
Pemeriksaan Konten Mendalam
Memindai lebih dari 125 jenis berkas, termasuk berkas Microsoft Office, PDF, CSV, berkas gambar, dan arsip, untuk mendeteksi pola-pola sensitif seperti Nomor Jaminan Sosial (SSN), nomor kartu kredit, blok IPv4/CIDR, serta informasi rahasia dalam teks.
Deteksi dan Anonimisasi yang Mempertimbangkan Konten
Manfaatkan model berbasis kecerdasan buatan (AI) untuk mendeteksi teks tidak terstruktur, dokumen identitas, gambar yang tidak pantas untuk ditampilkan di tempat kerja (NSFW), dan bahasa yang merugikan, kemudian secara otomatis menyamarkan atau menganonimkan informasi pribadi guna melindungi privasi.
Penegakan Kebijakan & Kepatuhan
Memungkinkan penerapan aturan kebijakan khusus yang menjamin kepatuhan terhadap peraturan (misalnya, GDPR, HIPAA, atau PCI DSS), menghapus metadata, menyematkan tag klasifikasi, dan mengontrol transfer file, sehingga memastikan tata kelola otomatis di seluruh pengguna dan saluran.
Cara Kerjanya
Proactive DLP menganalisis file Anda, mendeteksi, mengklasifikasikan, dan melindungi data sensitif sebelum data tersebut keluar dari organisasi Anda atau sampai ke pengguna eksternal.
 LANGKAH 1
Mendeteksi Data Sensitif
Setiap berkas dipindai secara real-time dalam lebih dari 125 format. Sistem ini memeriksa isi berkas untuk mendeteksi adanya data pribadi, data keuangan, atau data yang diatur oleh peraturan sebelum data tersebut masuk atau keluar dari lingkungan Anda.
- LANGKAH 2
Mengidentifikasi dan Mengklasifikasikan
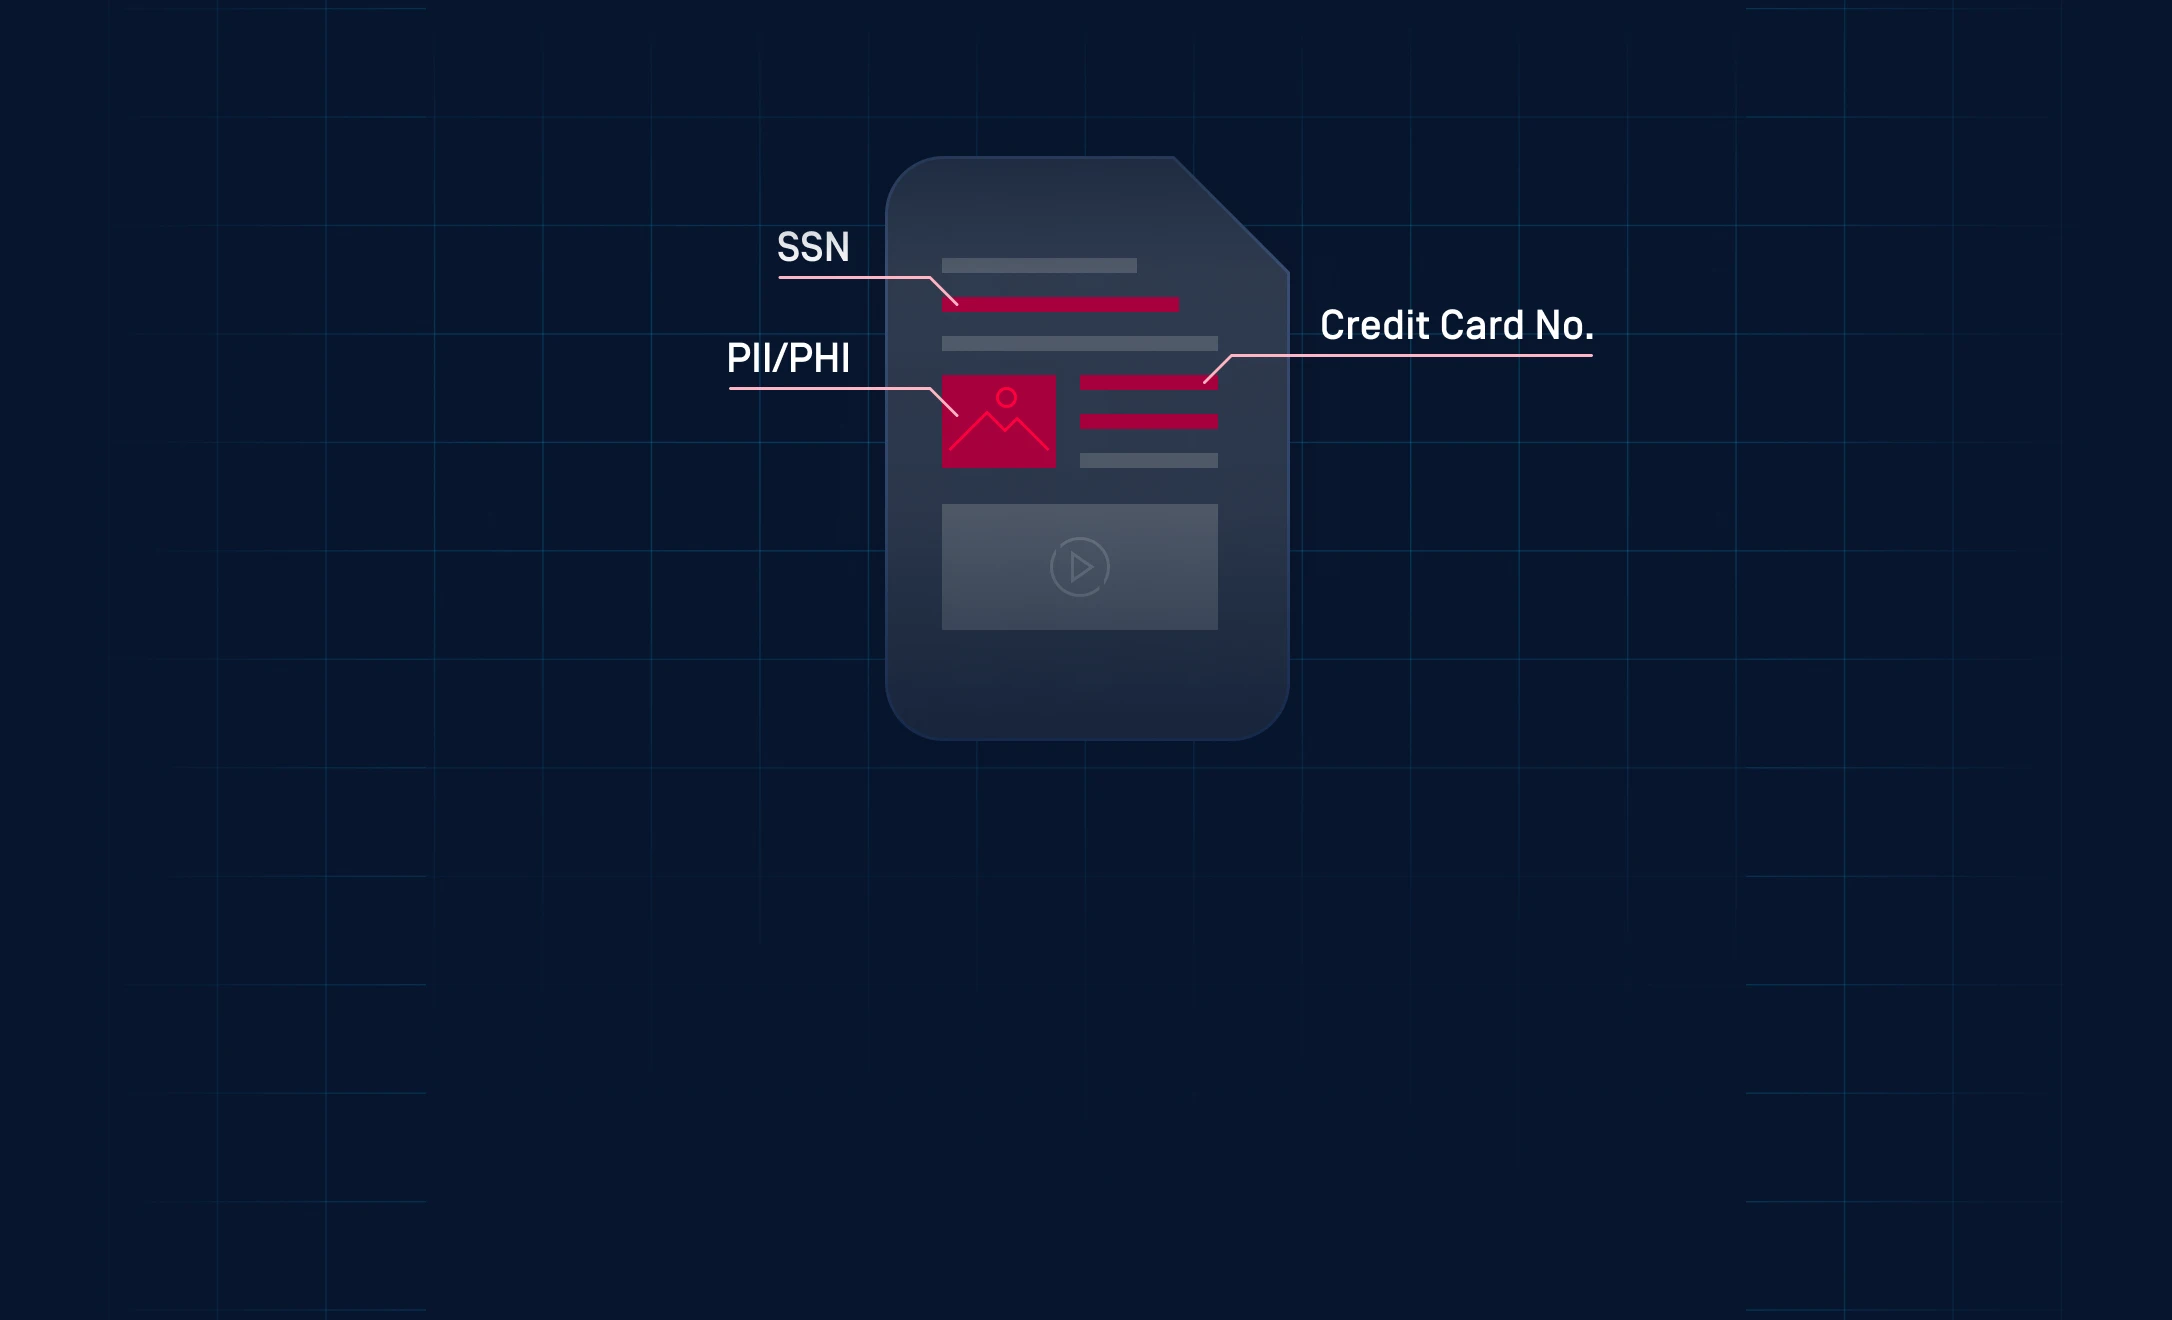
Setelah terdeteksi, konten sensitif, seperti PII, PHI, atau kredensial, secara otomatis diklasifikasikan berdasarkan tingkat sensitivitas yang telah Anda tentukan sebelumnya untuk memastikan penanganan yang konsisten di seluruh alur kerja.
- LANGKAH 3
Melindungi dan Menegakkan
Tergantung pada aturan kebijakan, data akan dianonimkan, disunting, atau diblokir. Proactive DLP memastikan setiap transfer file sesuai dengan persyaratan keamanan dan kepatuhan internal.
Blokir. Sunting. Anonimkan.
Deteksi Data Sensitif Berbasis Kecerdasan Buatan
Menggunakan OCR dan NER untuk mengidentifikasi PII, PHI, kredensial, data keuangan, informasi rahasia, dan konten yang tidak pantas di lebih dari 125 jenis berkas, termasuk teks, gambar, dan dokumen yang disematkan, dengan akurasi deteksi yang tinggi.
Penegakan Kebijakan Berbasis Konten
Secara otomatis menerapkan kebijakan berbasis konten dengan memblokir atau mengizinkan berkas berdasarkan tingkat sensitivitasnya, serta menerapkan penyuntingan, penggantian, penghapusan metadata, penandaan, atau penambahan tanda air untuk mendukung berbagi data yang aman dan sesuai dengan ketentuan.
Periksa Berkas yang Akan Digunakan pada Alat AI Umum
Diterapkan di balik proxy depan melalui MetaDefender ICAP Server , Proactive DLP™ memeriksa unggahan yang ditujukan ke alat AI publik dan memblokir file yang berisi data yang diatur, termasuk teks sensitif yang dibaca dari gambar dan tulisan tangan melalui OCR.
Integrasi dengan Ekosistem Keamanan Berlapis-lapis
Berjalan dalam alur kerja " MetaDefender " yang sama dengan Metascan™ Multiscanning, Teknologi Deep CDR™, AI Content Inspector, Adaptive Sandbox , dan File-Based Vulnerability Assessment, sehingga menghadirkan sistem pertahanan berlapis di mana pencegahan kehilangan data dan pencegahan malware dilakukan dalam satu transaksi berkas, tanpa perlu menerapkan alat terpisah.
Penyelarasan Kepatuhan terhadap Peraturan
Mendeteksi dan memblokir jenis data yang diatur, termasuk PII, PHI, dan informasi keuangan, dengan kebijakan yang dapat disesuaikan yang membantu organisasi memenuhi persyaratan PCI-DSS, HIPAA, dan GDPR.
Lihat Bagaimana Proactive DLP Melindungi Data Anda
Pahami bagaimana DLP melindungi pertukaran file Anda, mendeteksi risiko, dan mencegah kehilangan data sebelum hal itu terjadi.
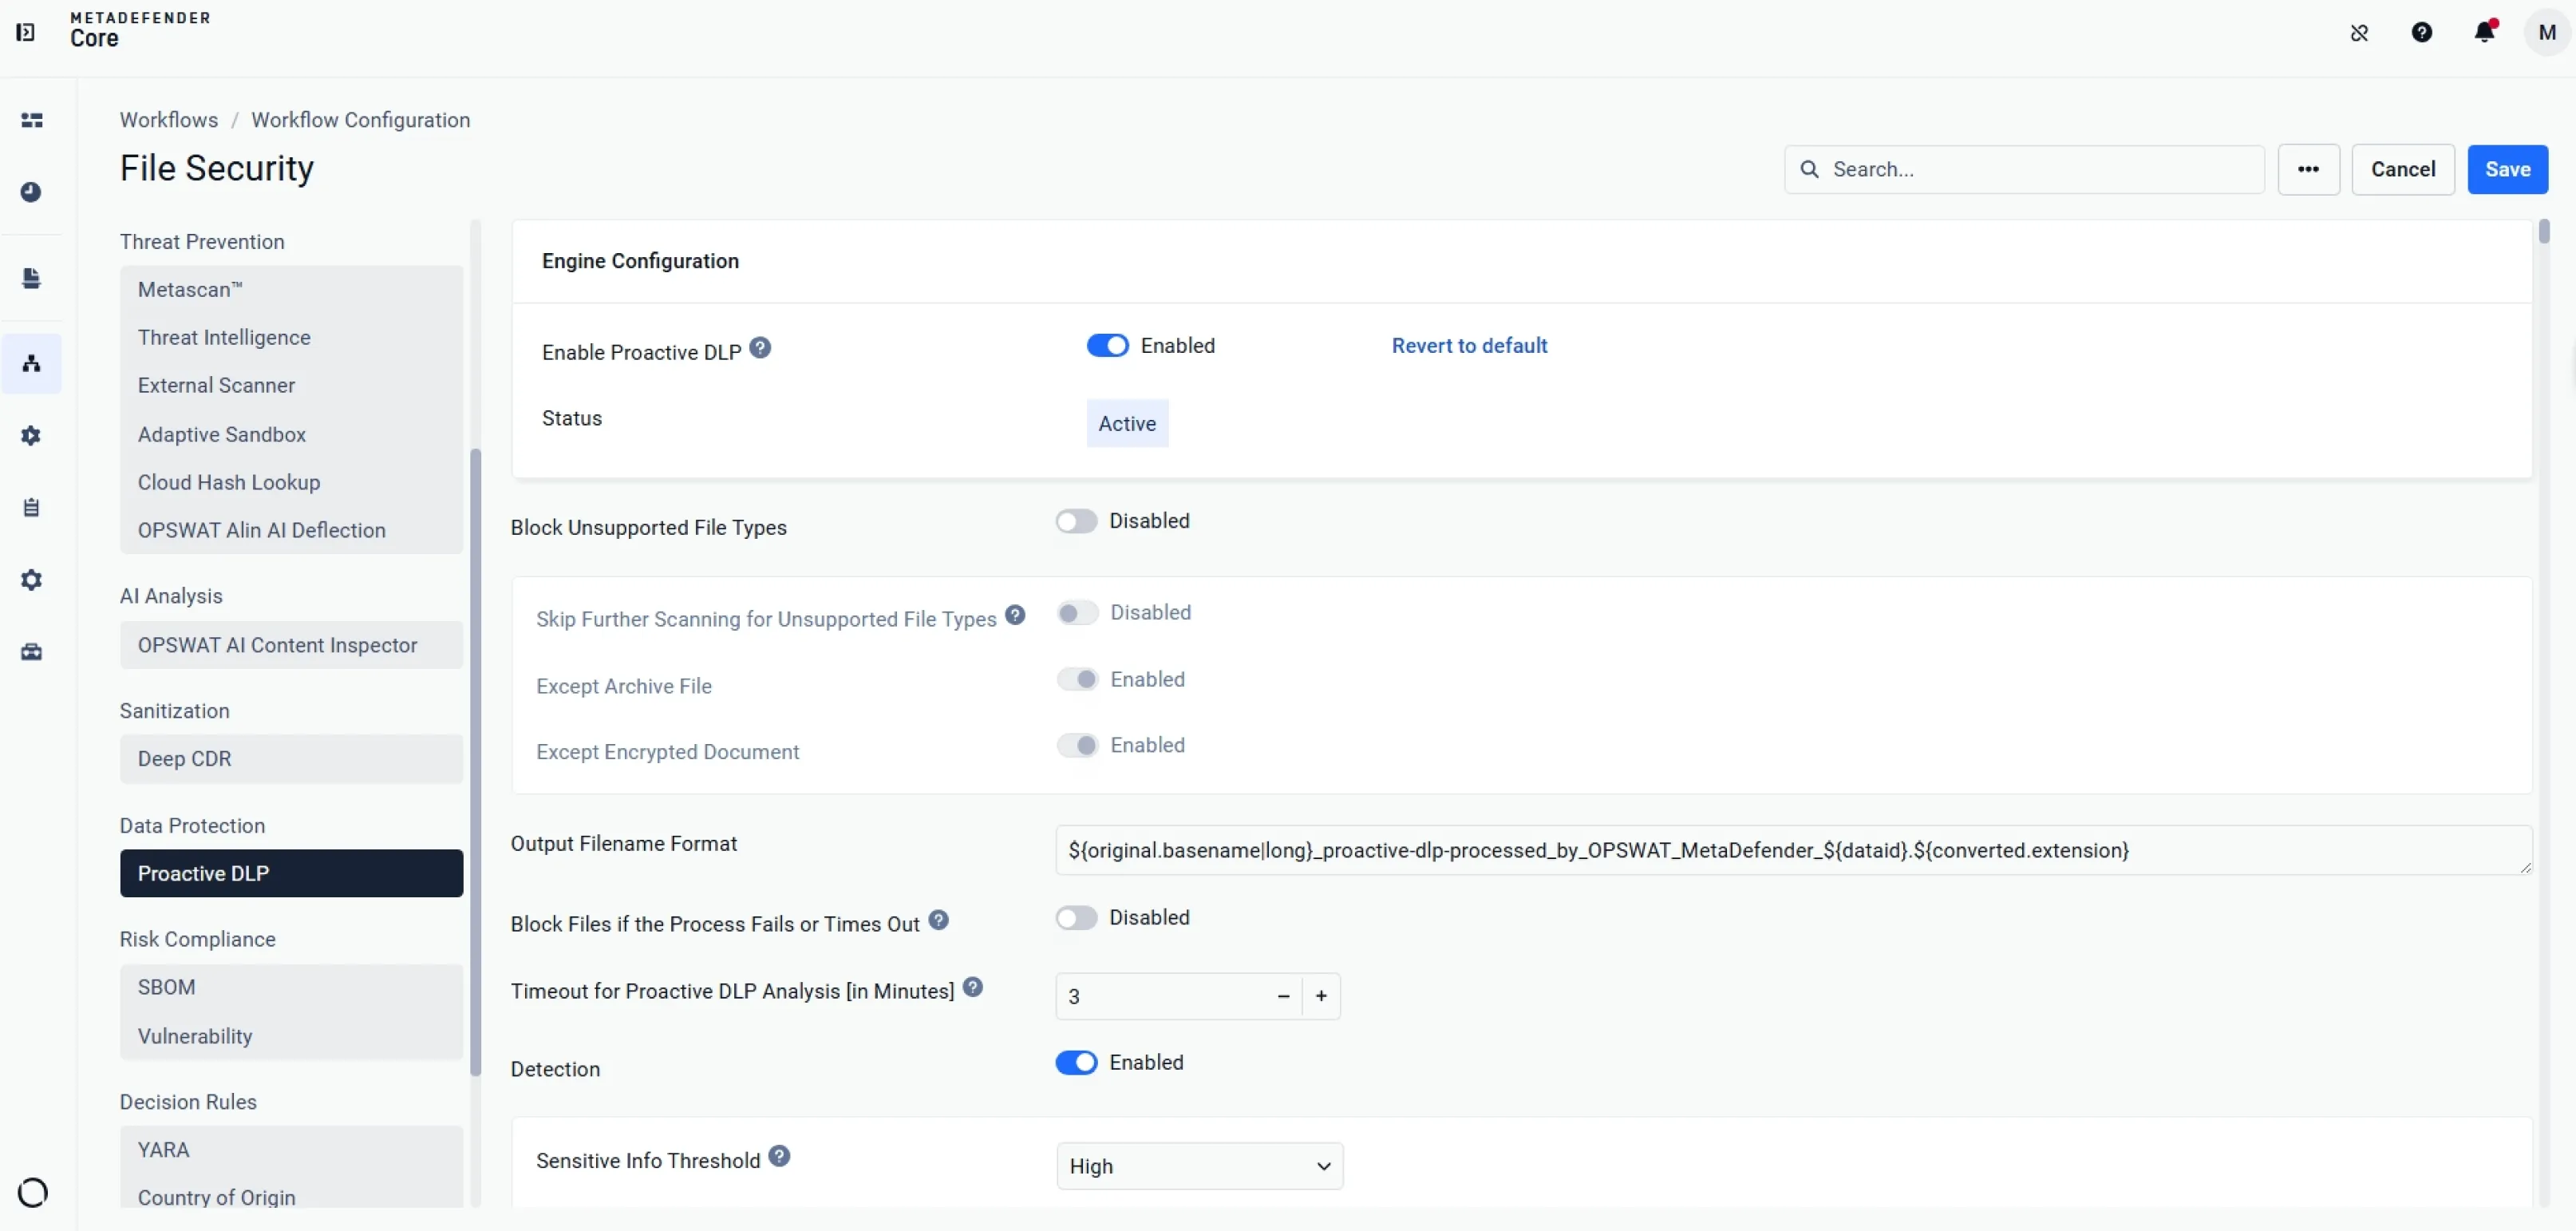
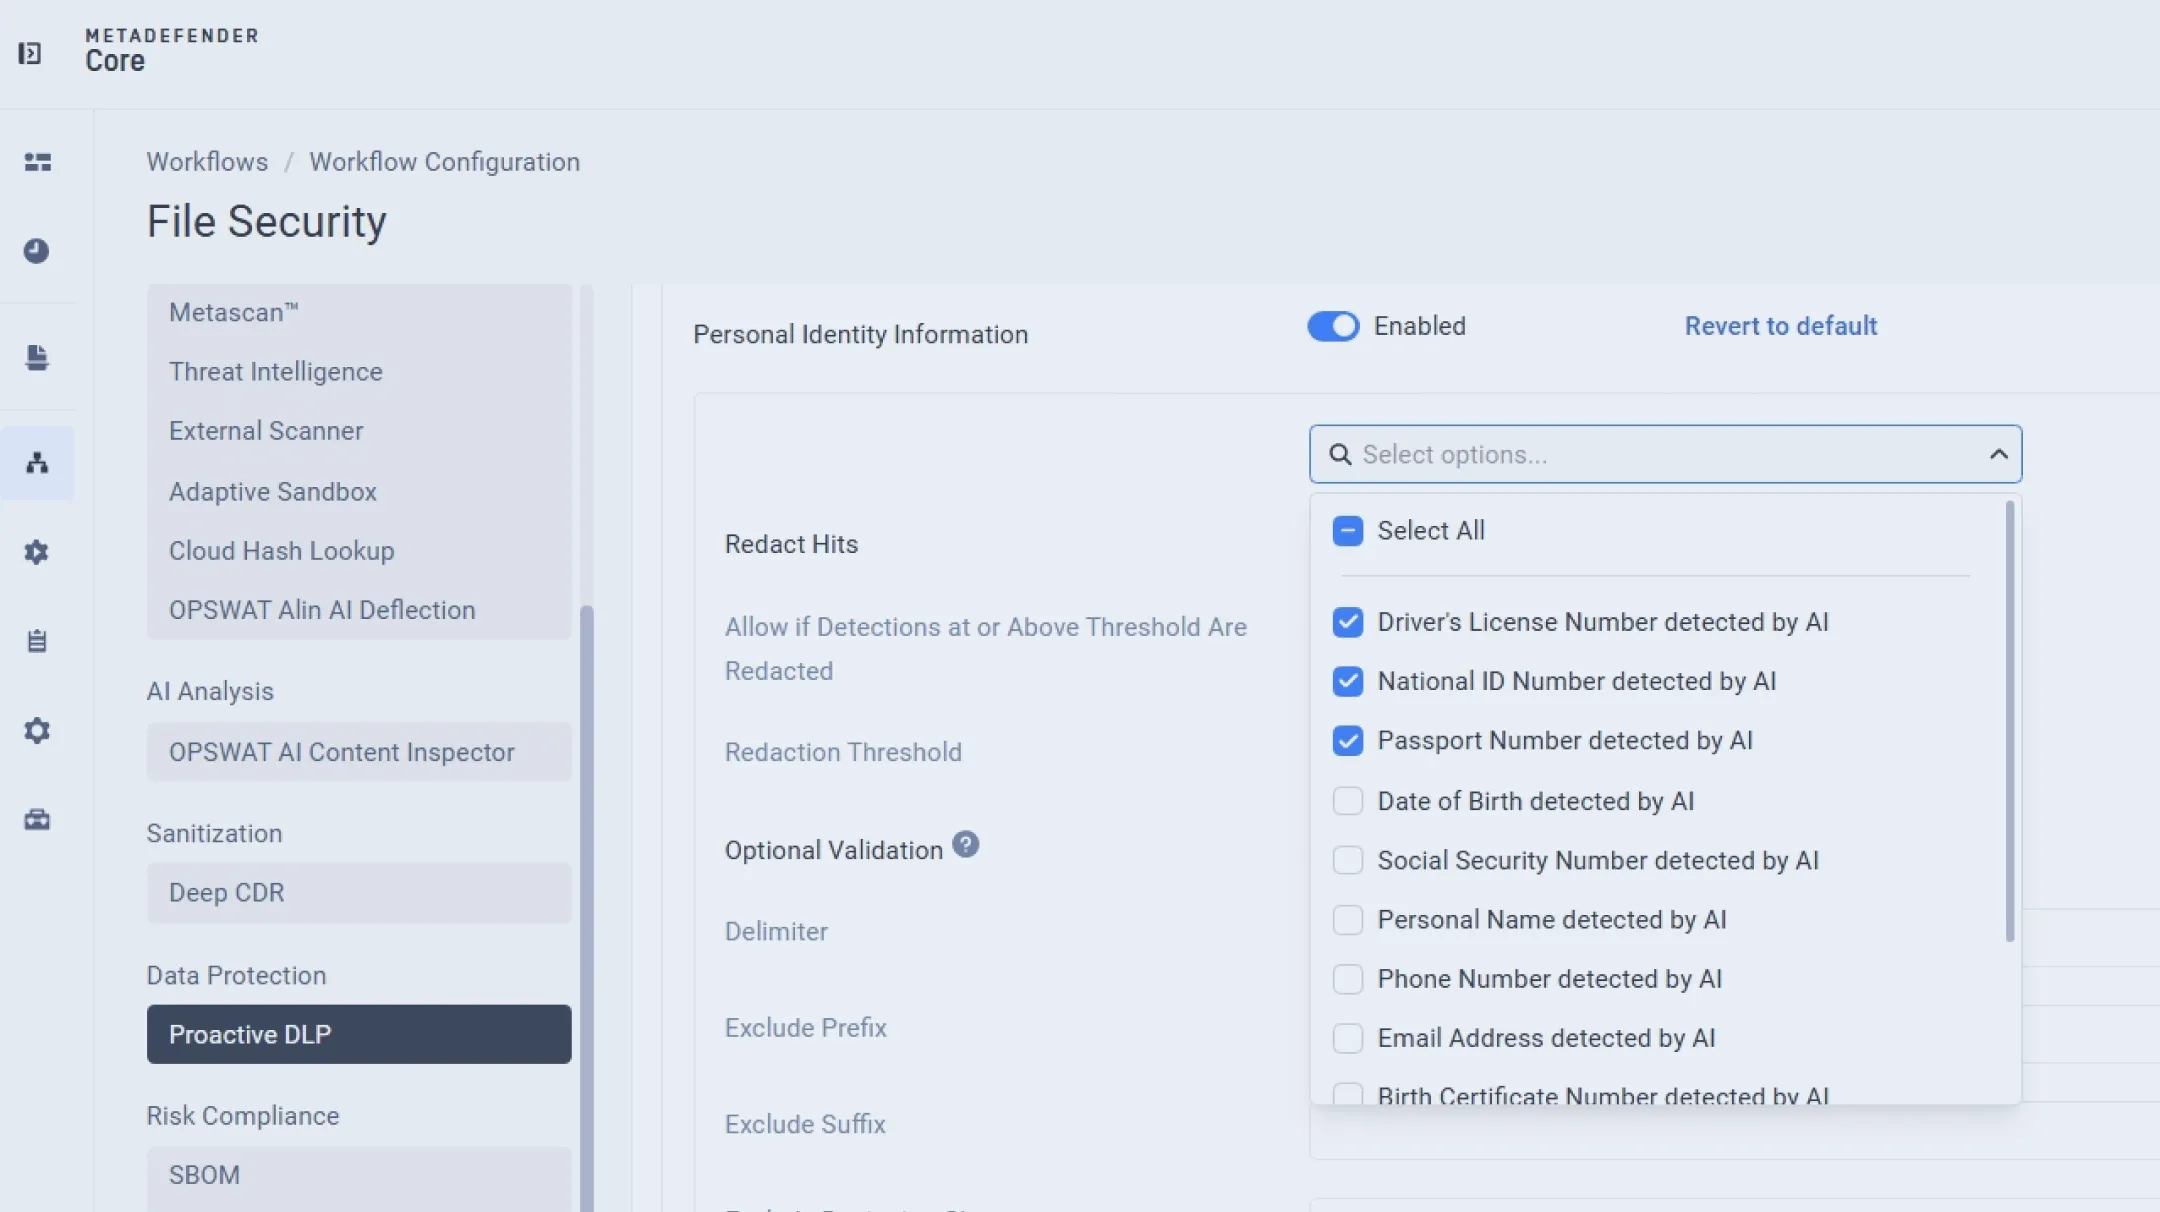
Memungkinkan perlindungan data berbasis AI untuk mendeteksi dan melindungi data sensitif di berbagai jenis file.
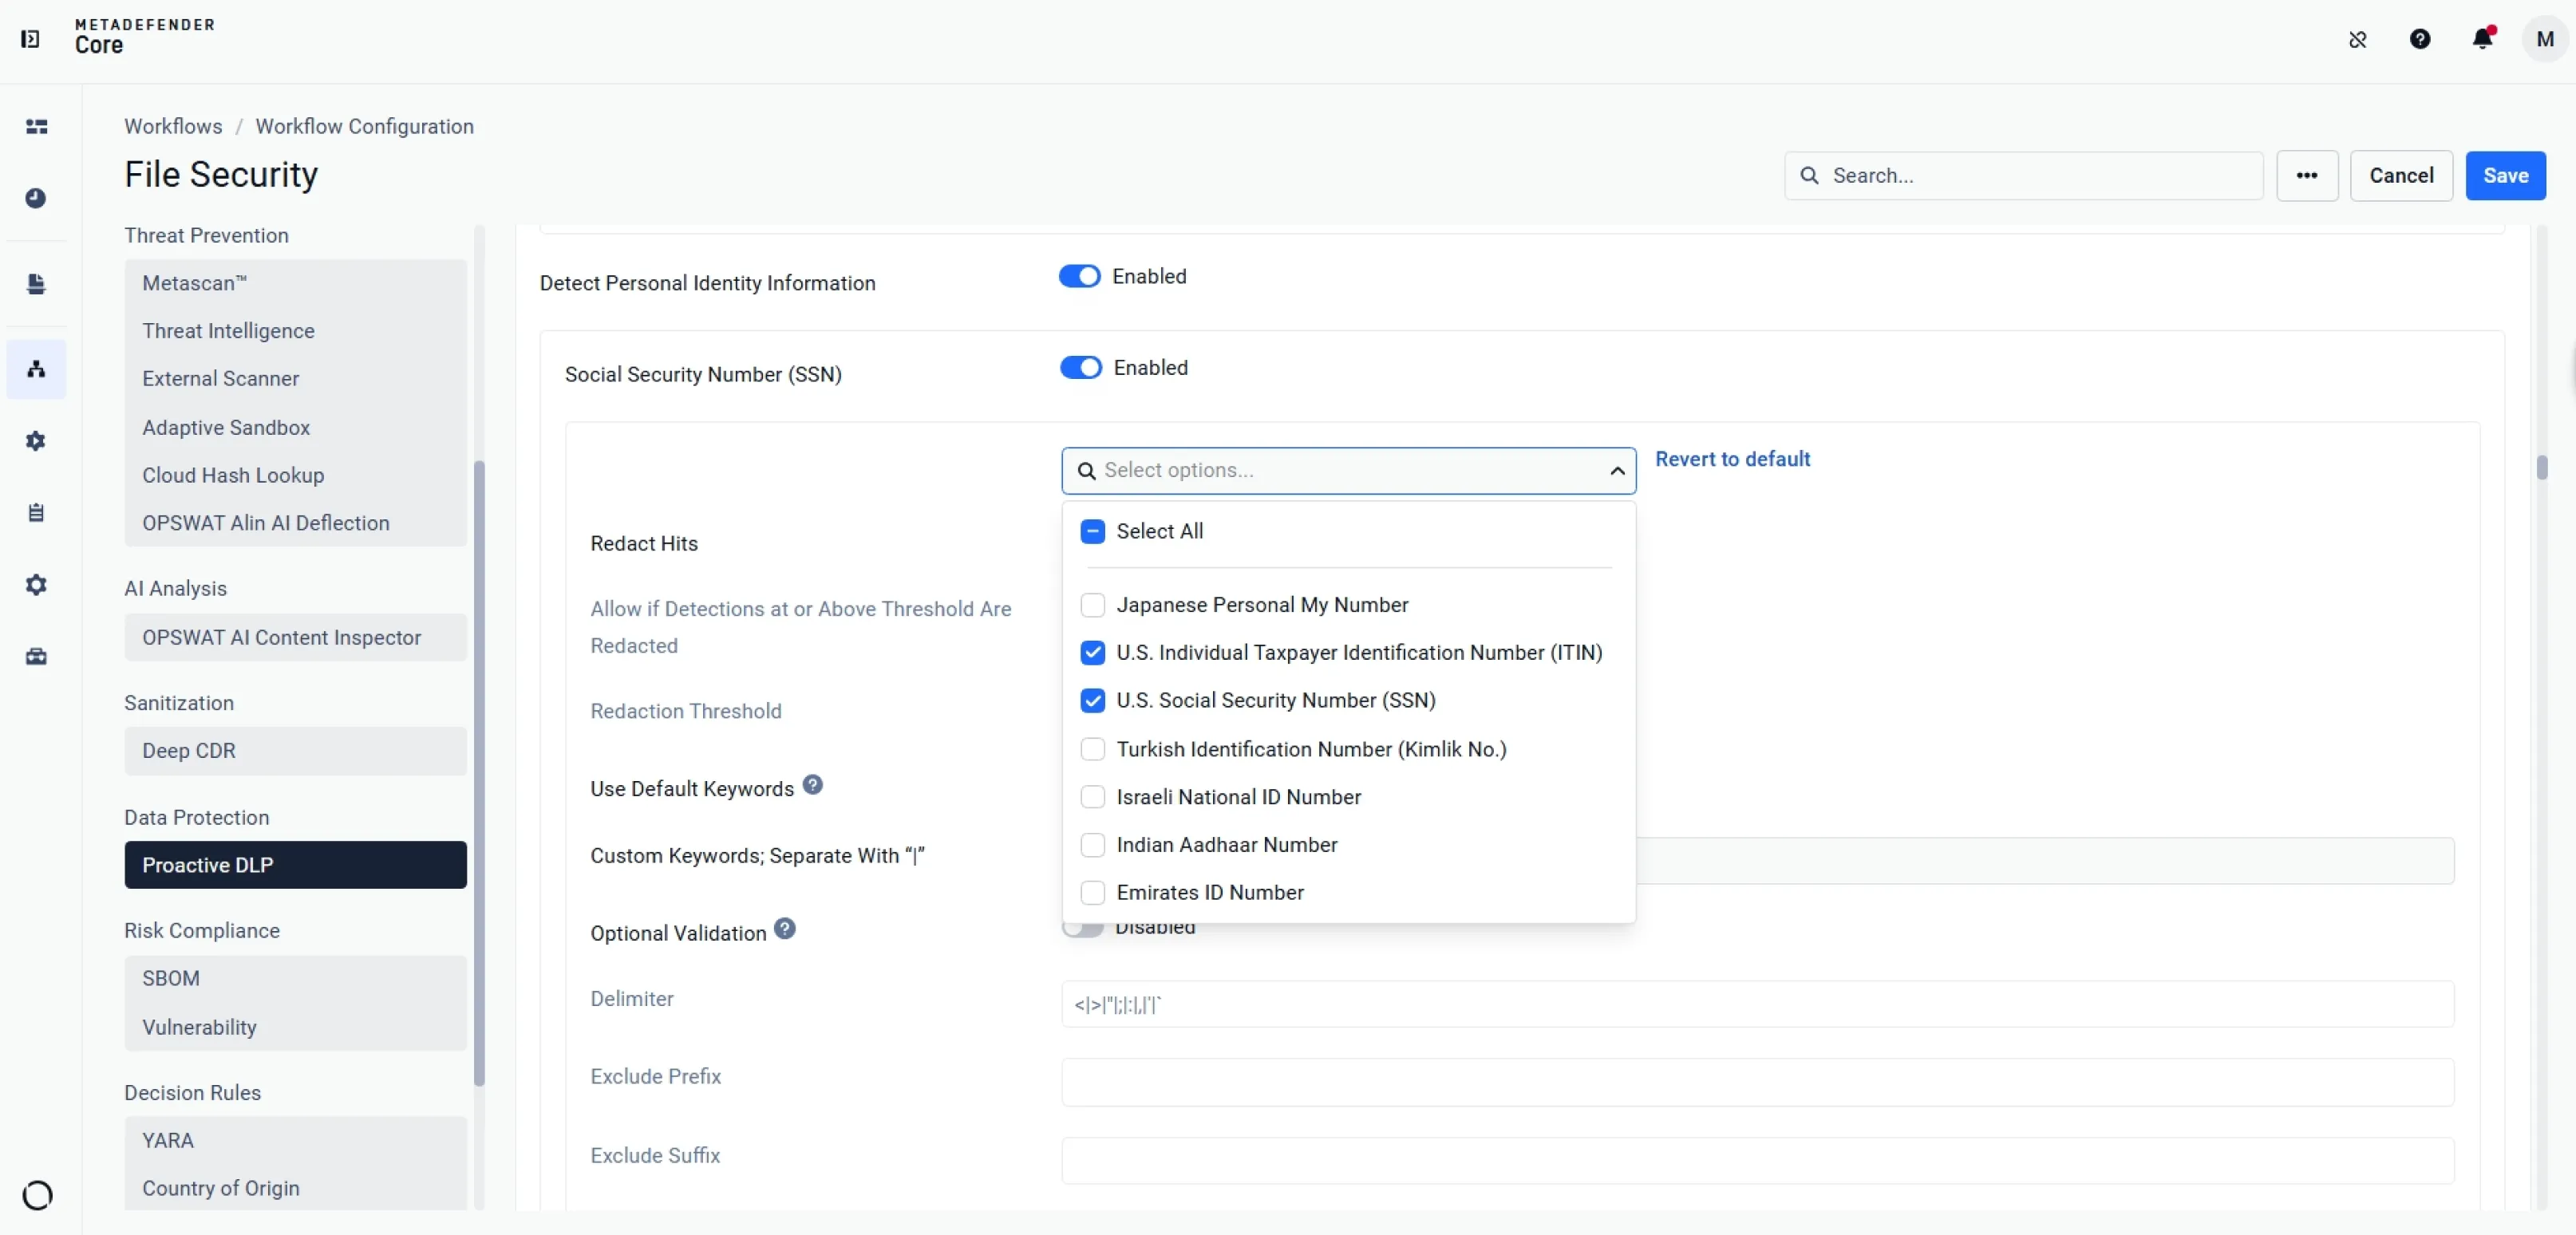
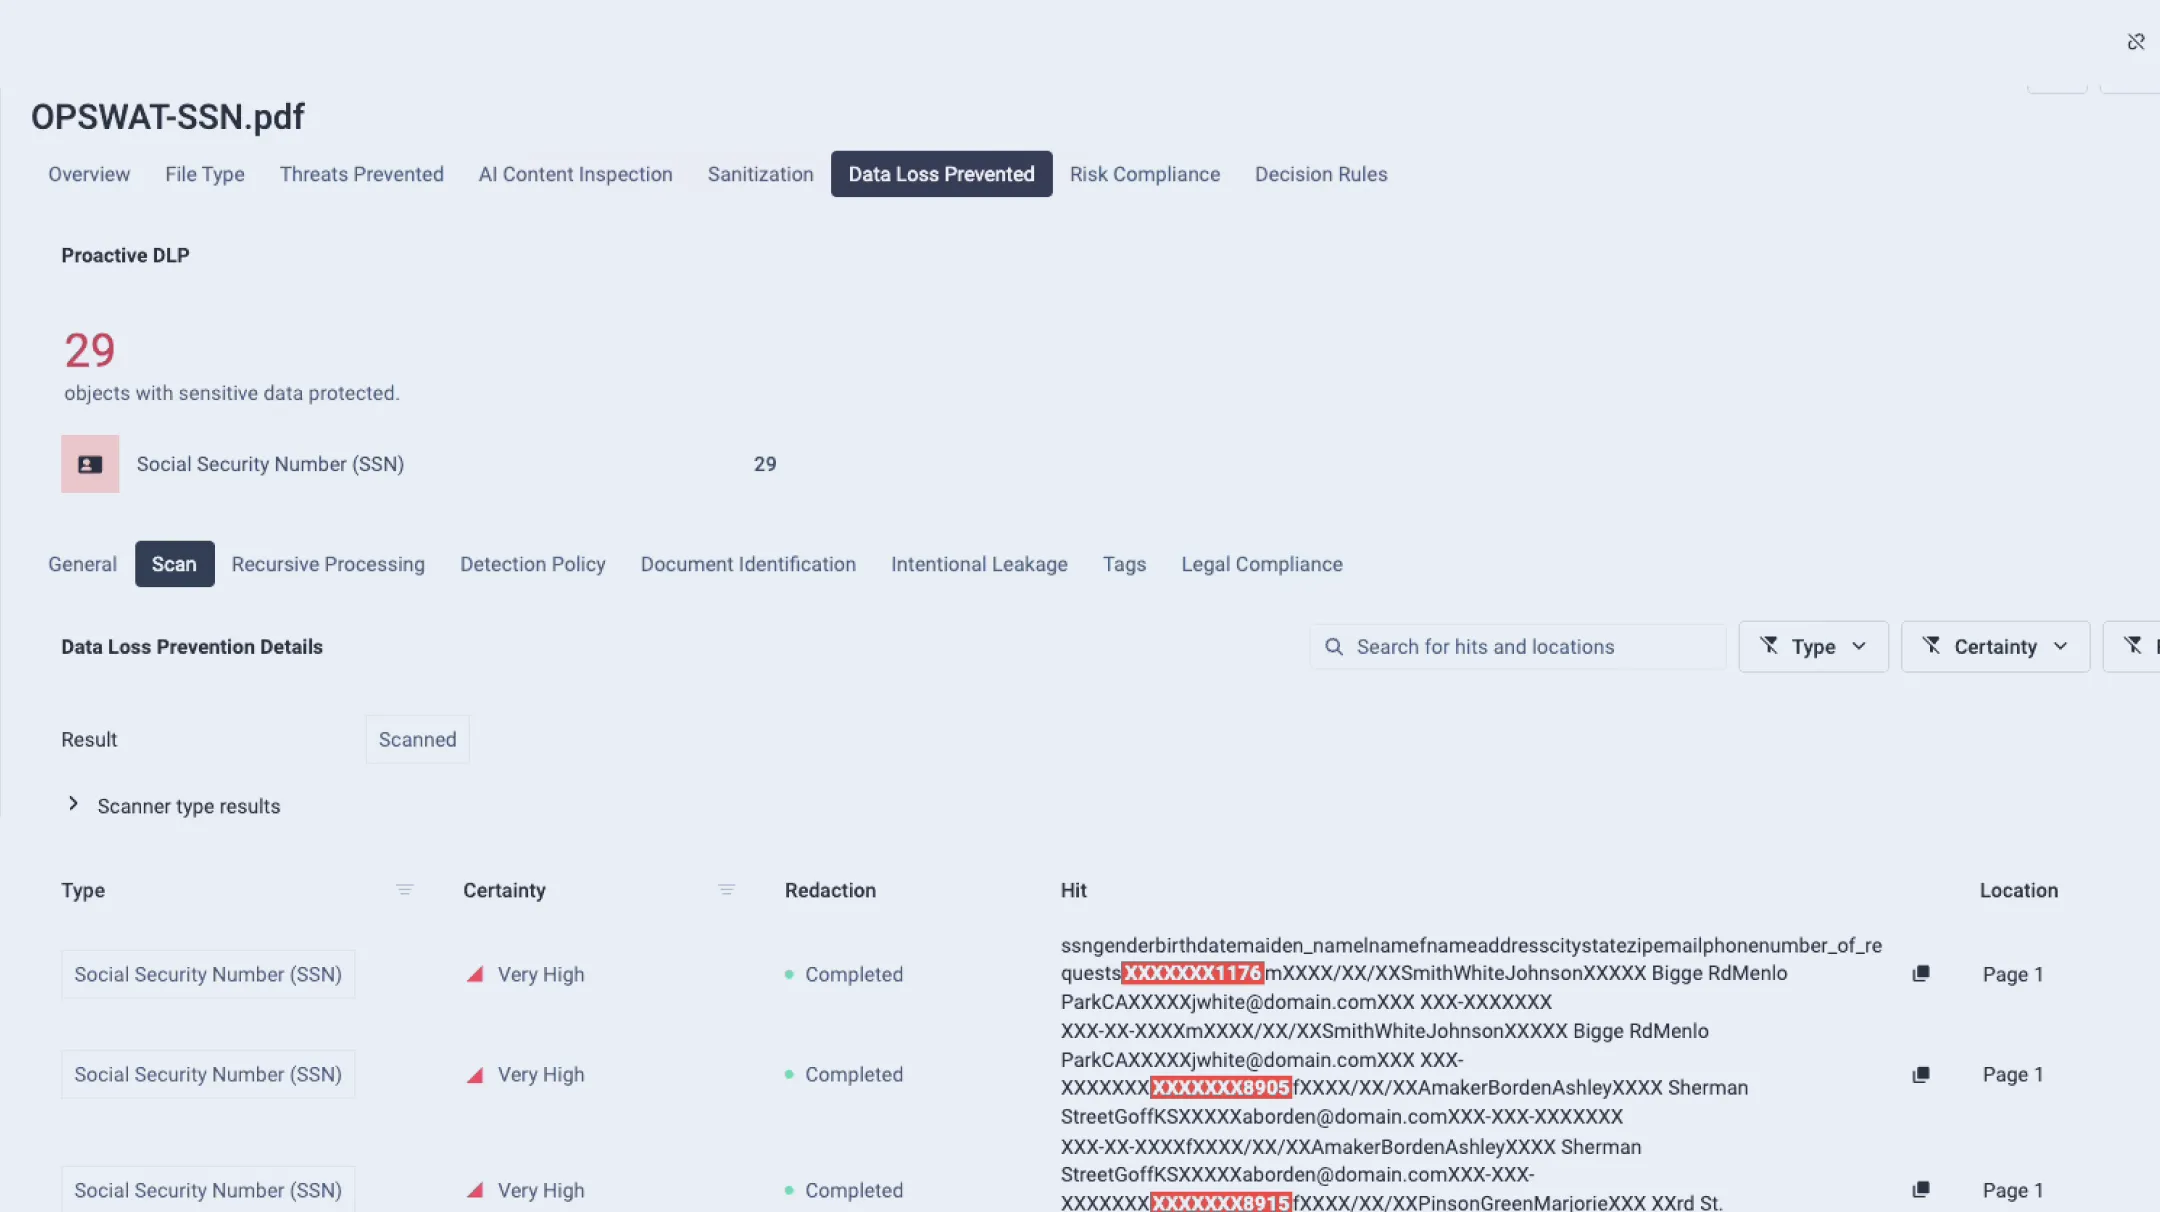
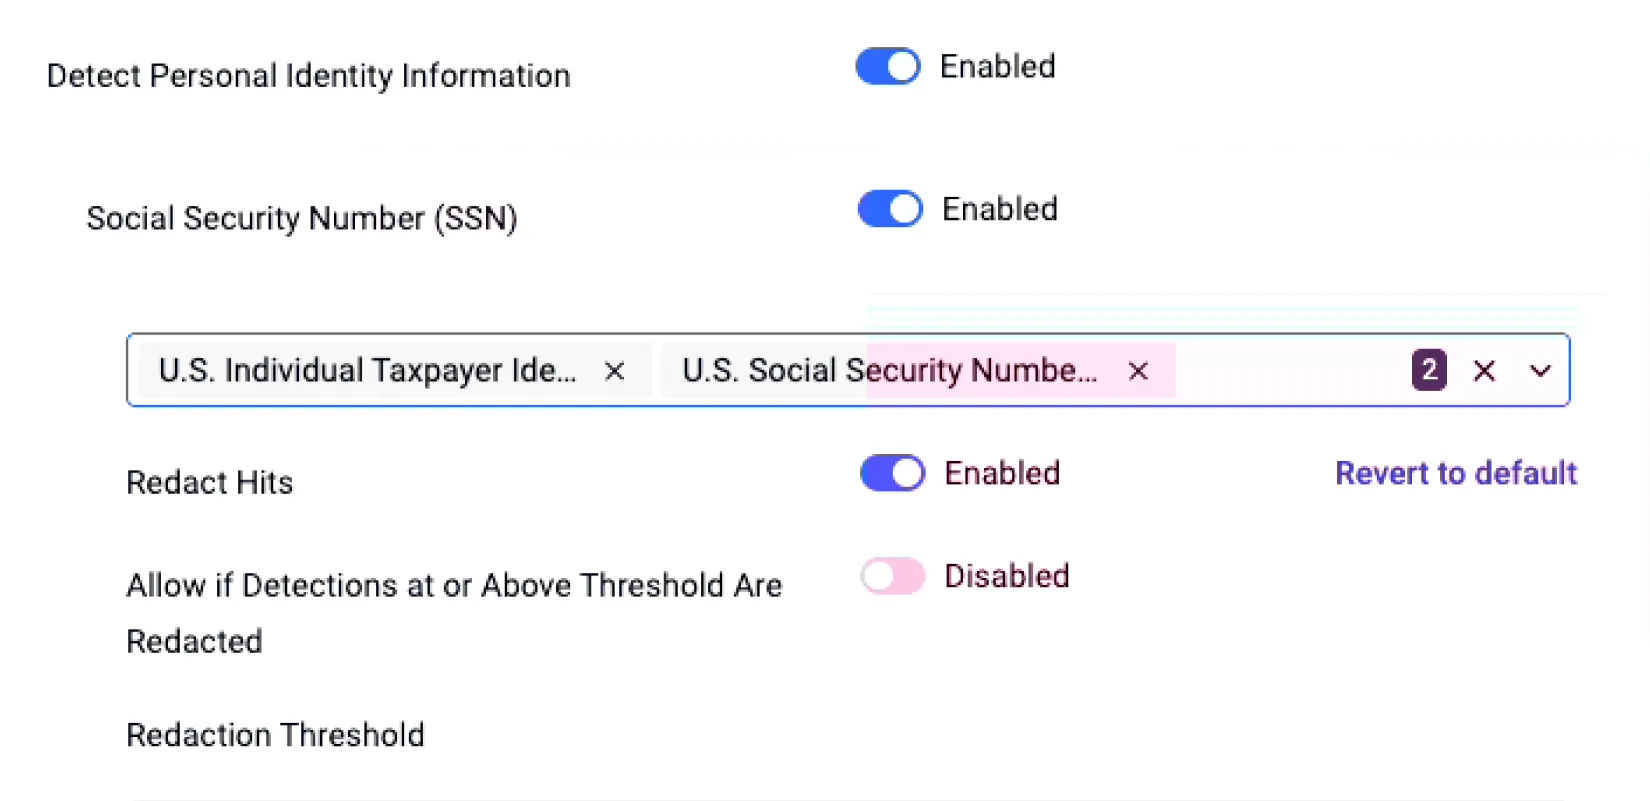
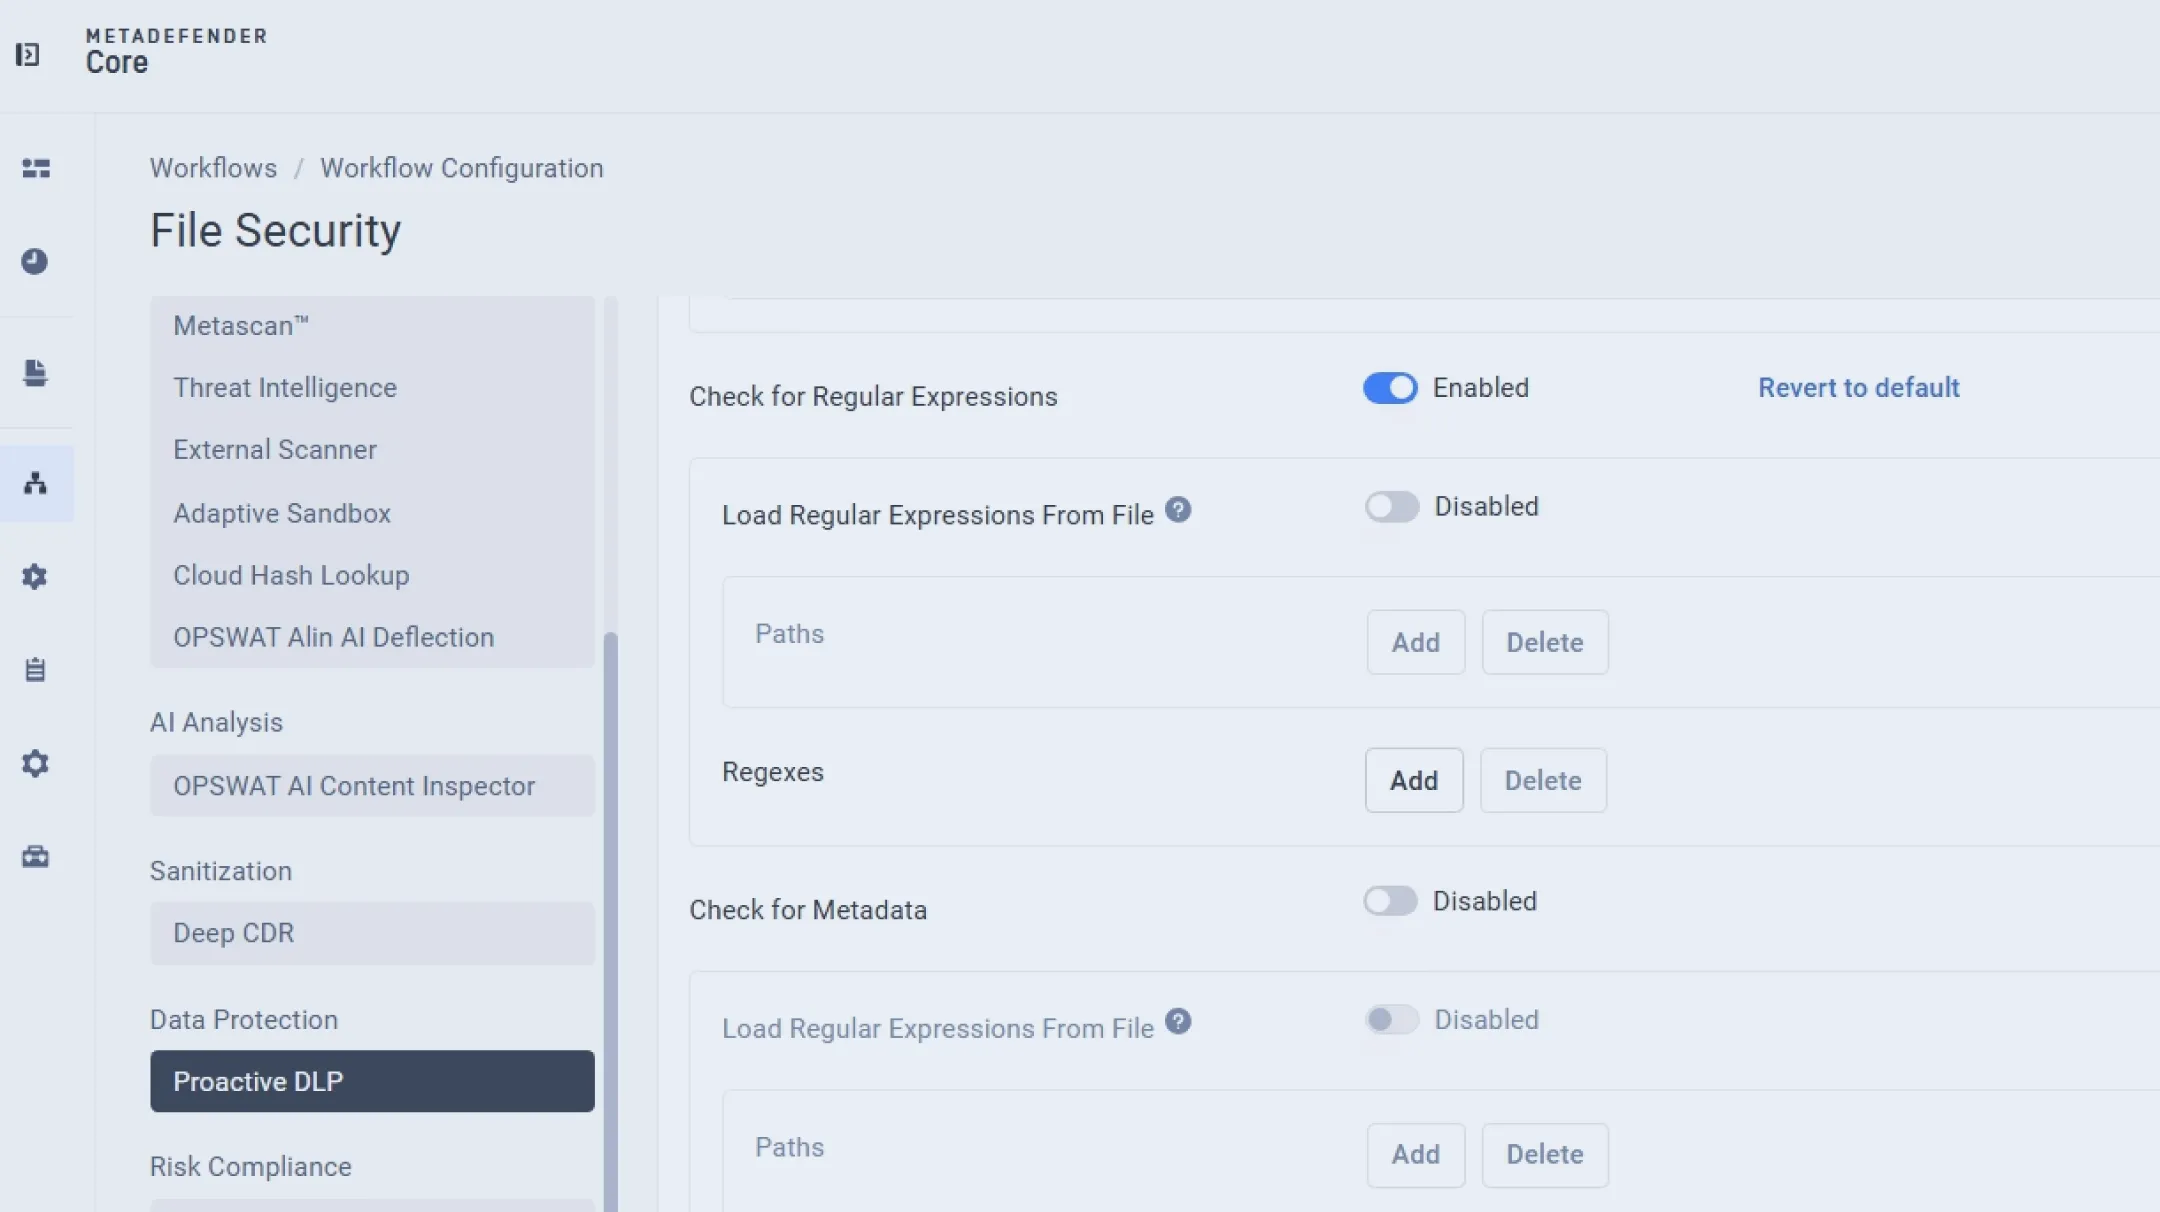
Sembunyikan dengan mudah data sensitif, termasuk informasi keuangan, identitas pribadi, informasi jaringan dan perangkat, rahasia, ekspresi reguler, serta metadata.
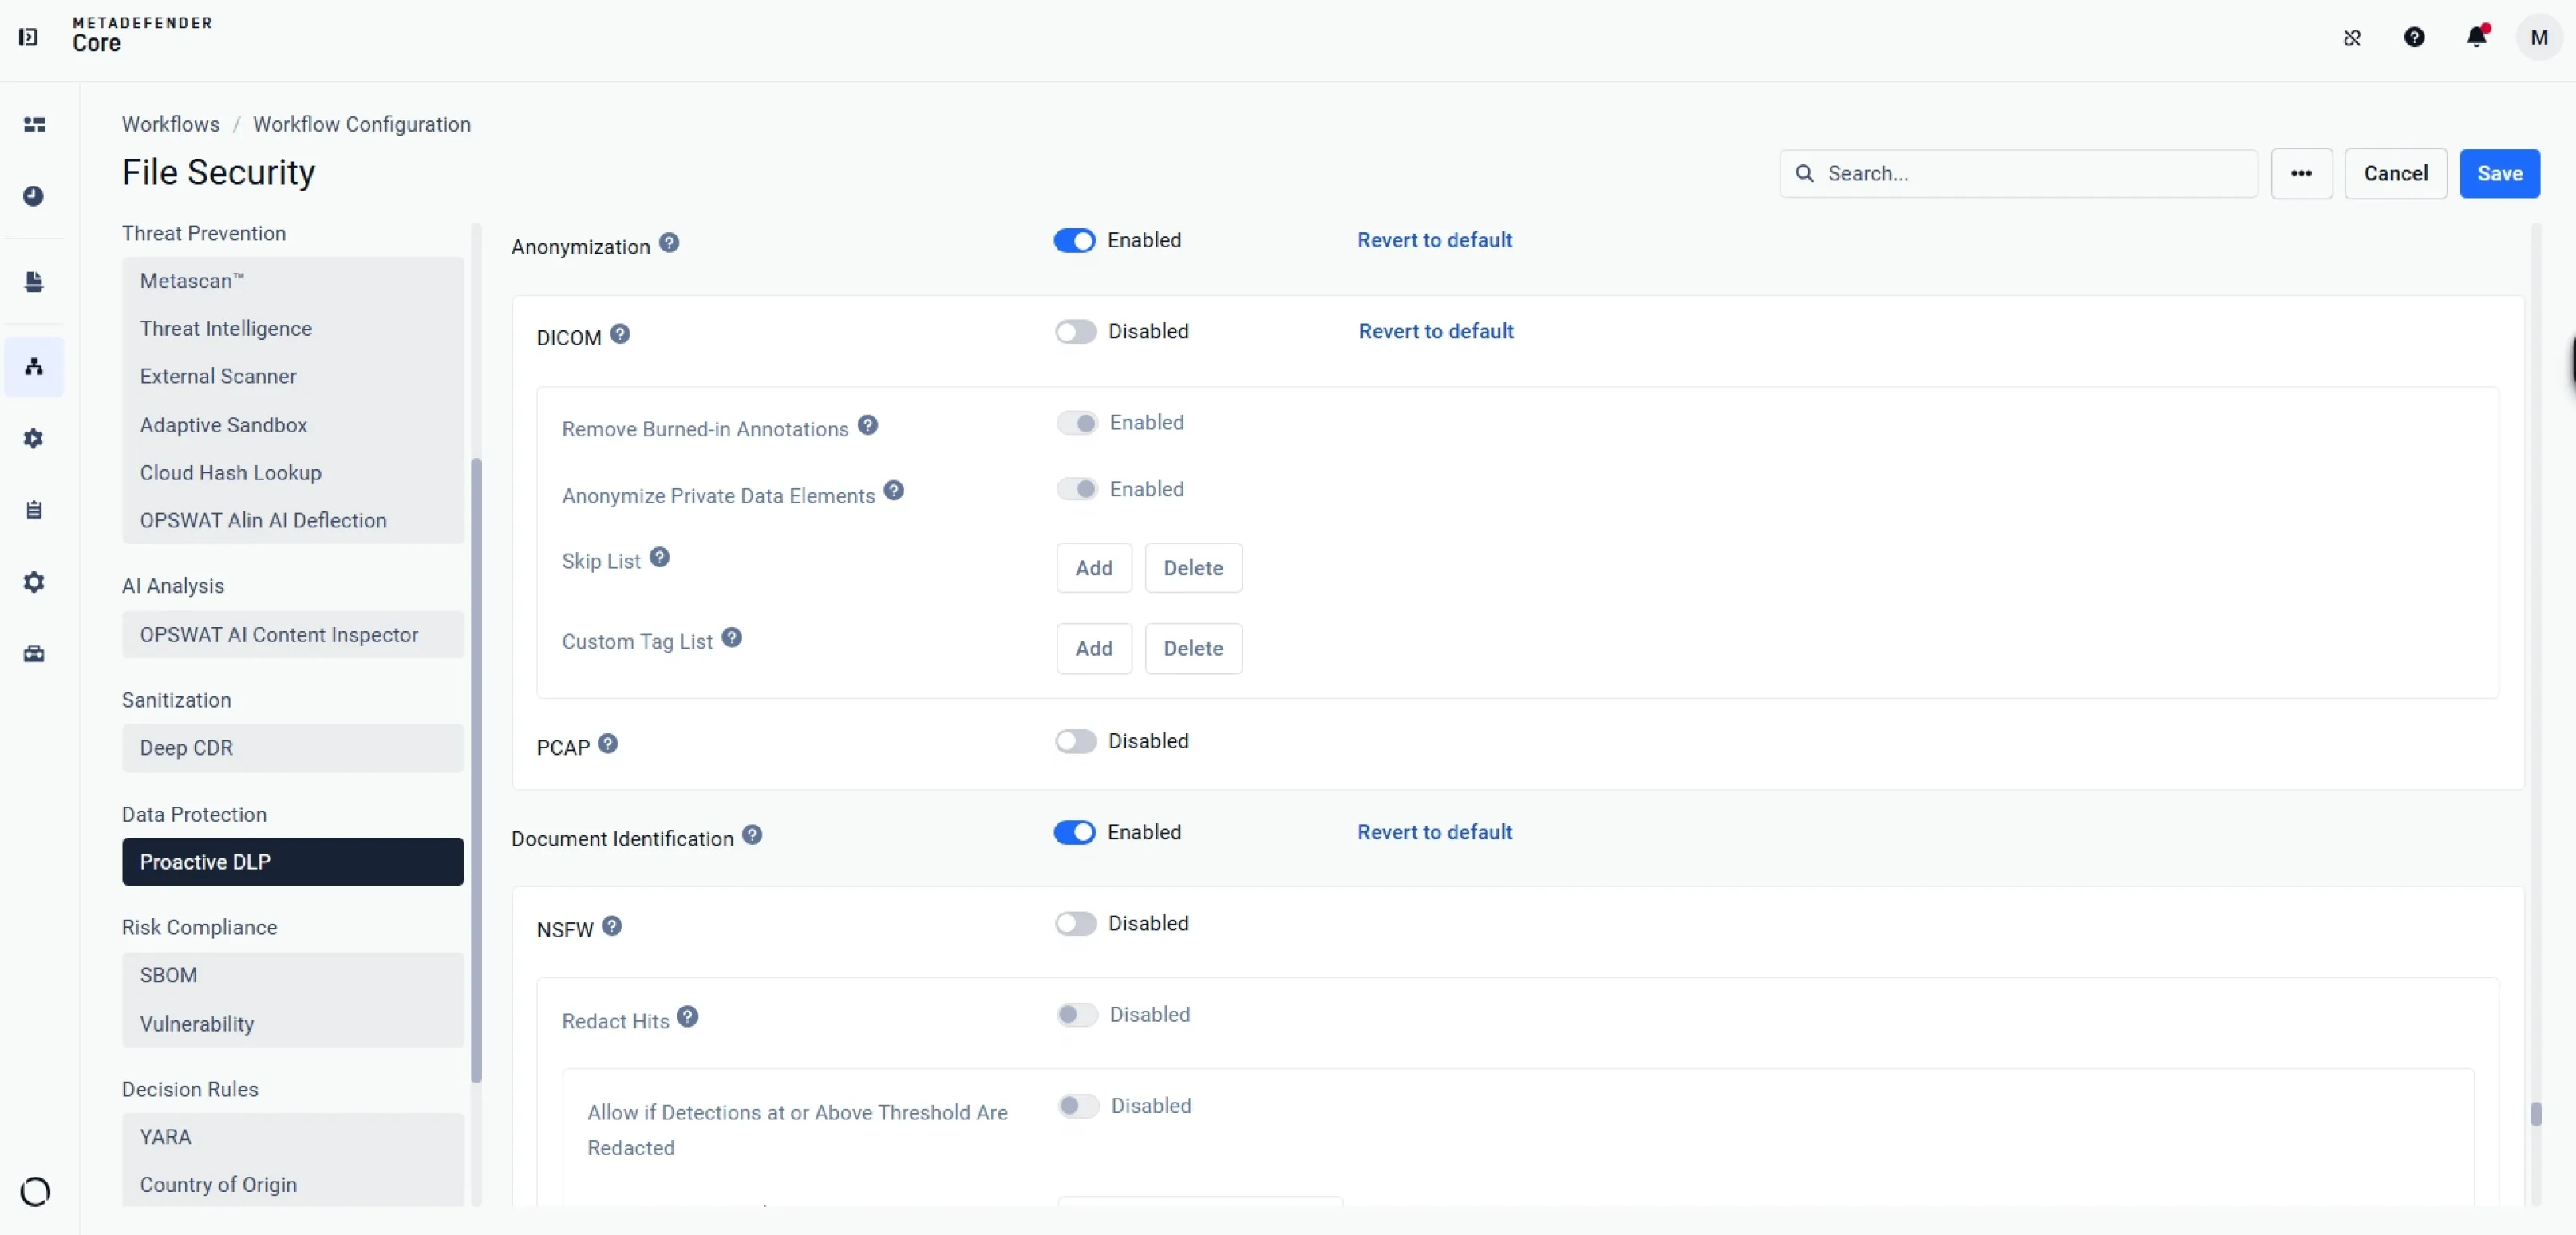
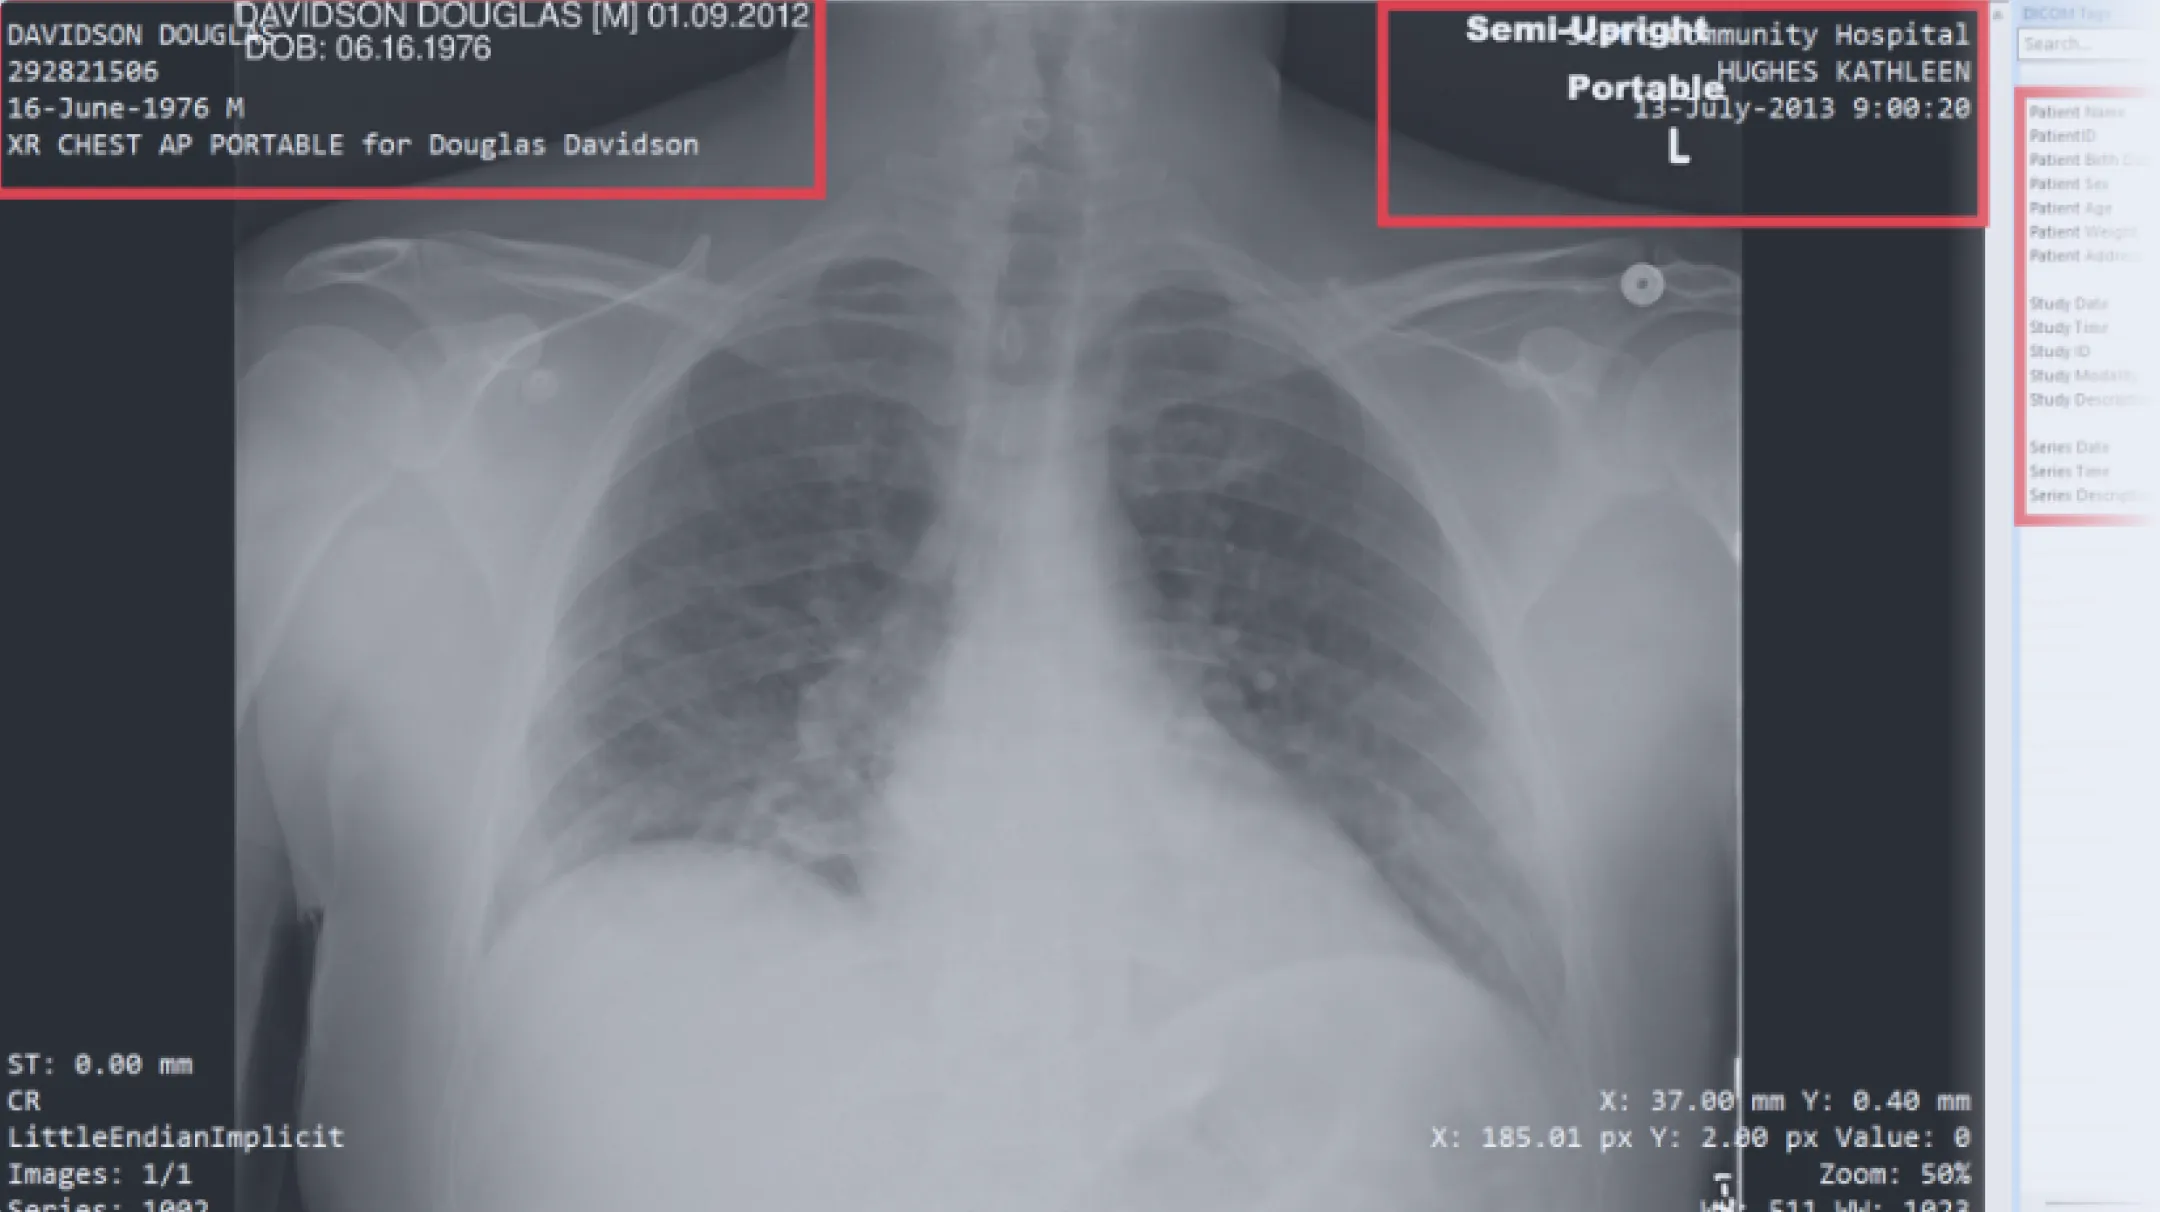
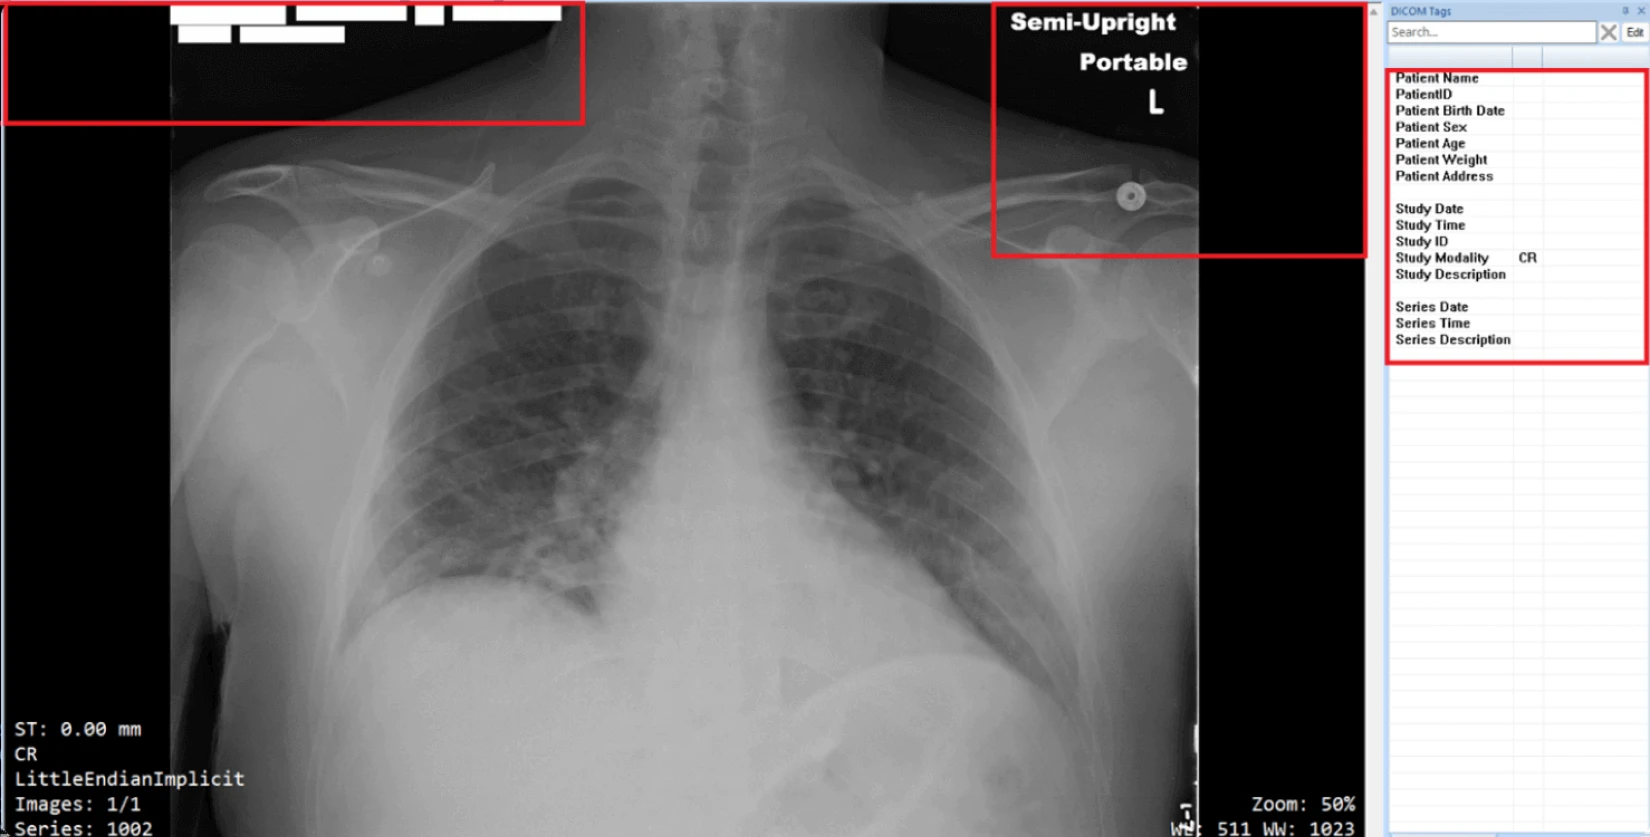
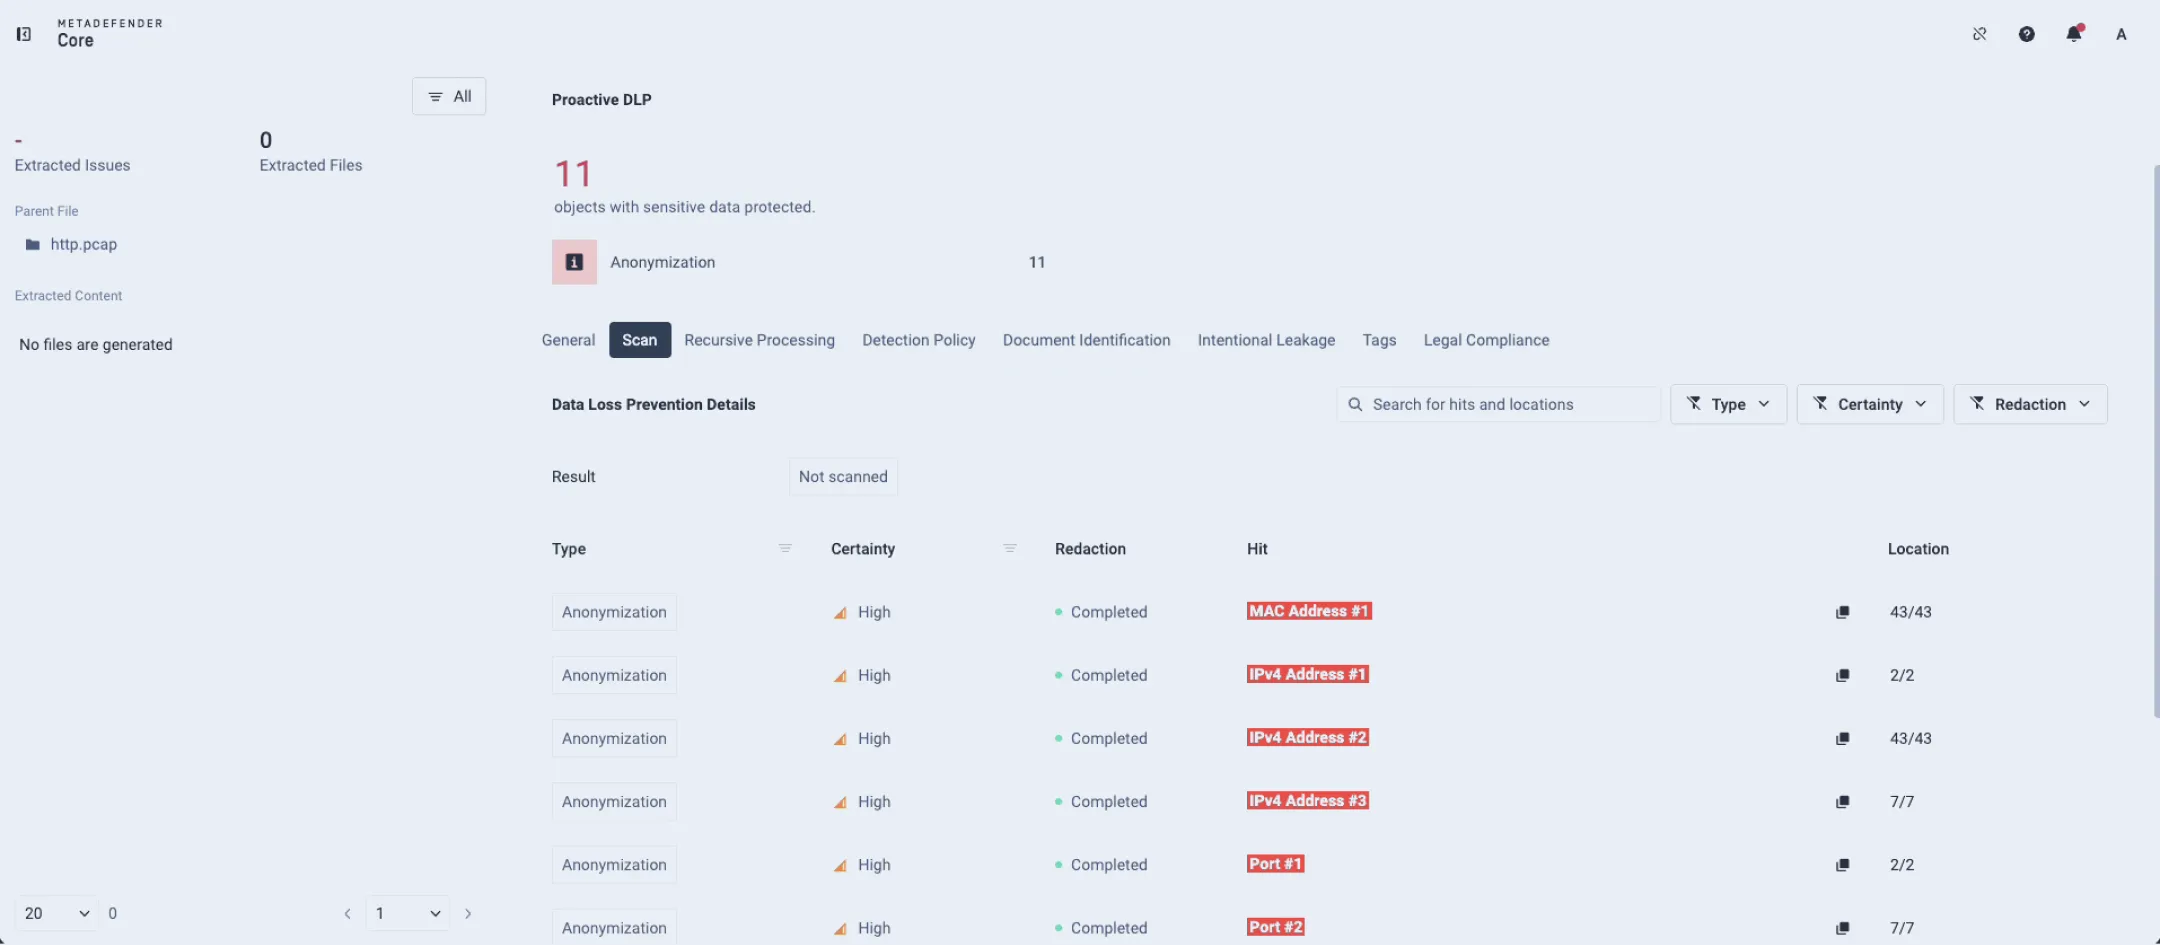
Mendukung anonimisasi pada berbagai jenis berkas, seperti berkas DICOM dan PCAP, untuk mencegah kebocoran data baik yang disengaja maupun tidak disengaja.
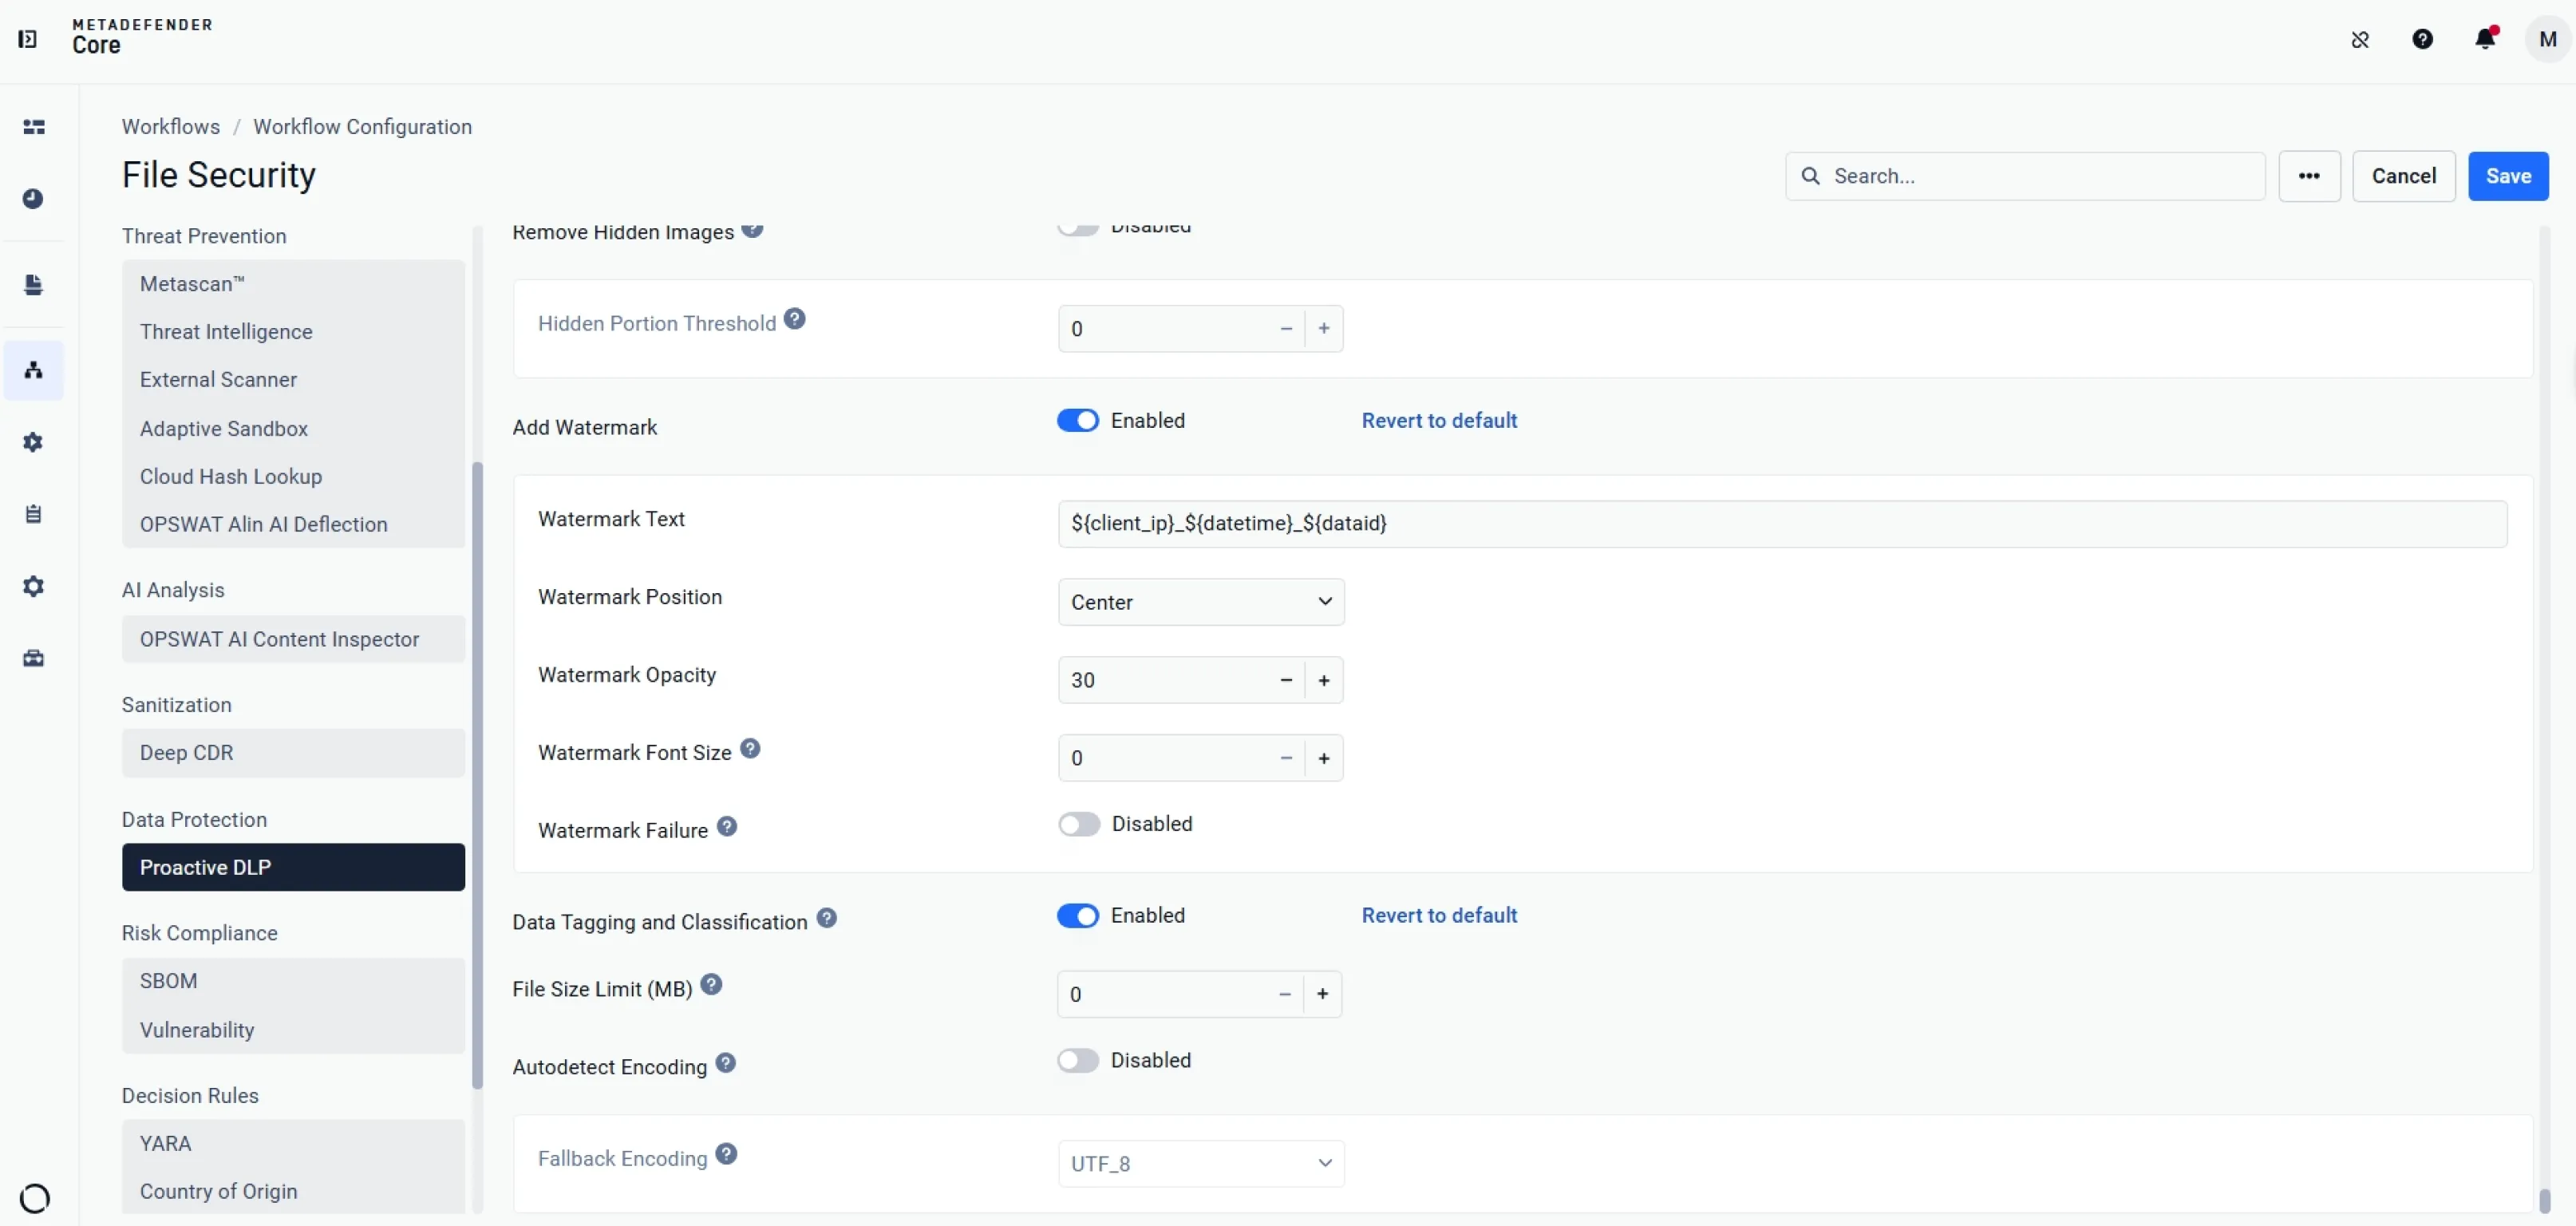
Menerapkan penandaan dan klasifikasi pada file keluaran, menghapus gambar yang disematkan atau yang telah dipotong, serta secara otomatis mendeteksi berbagai jenis pengkodean.
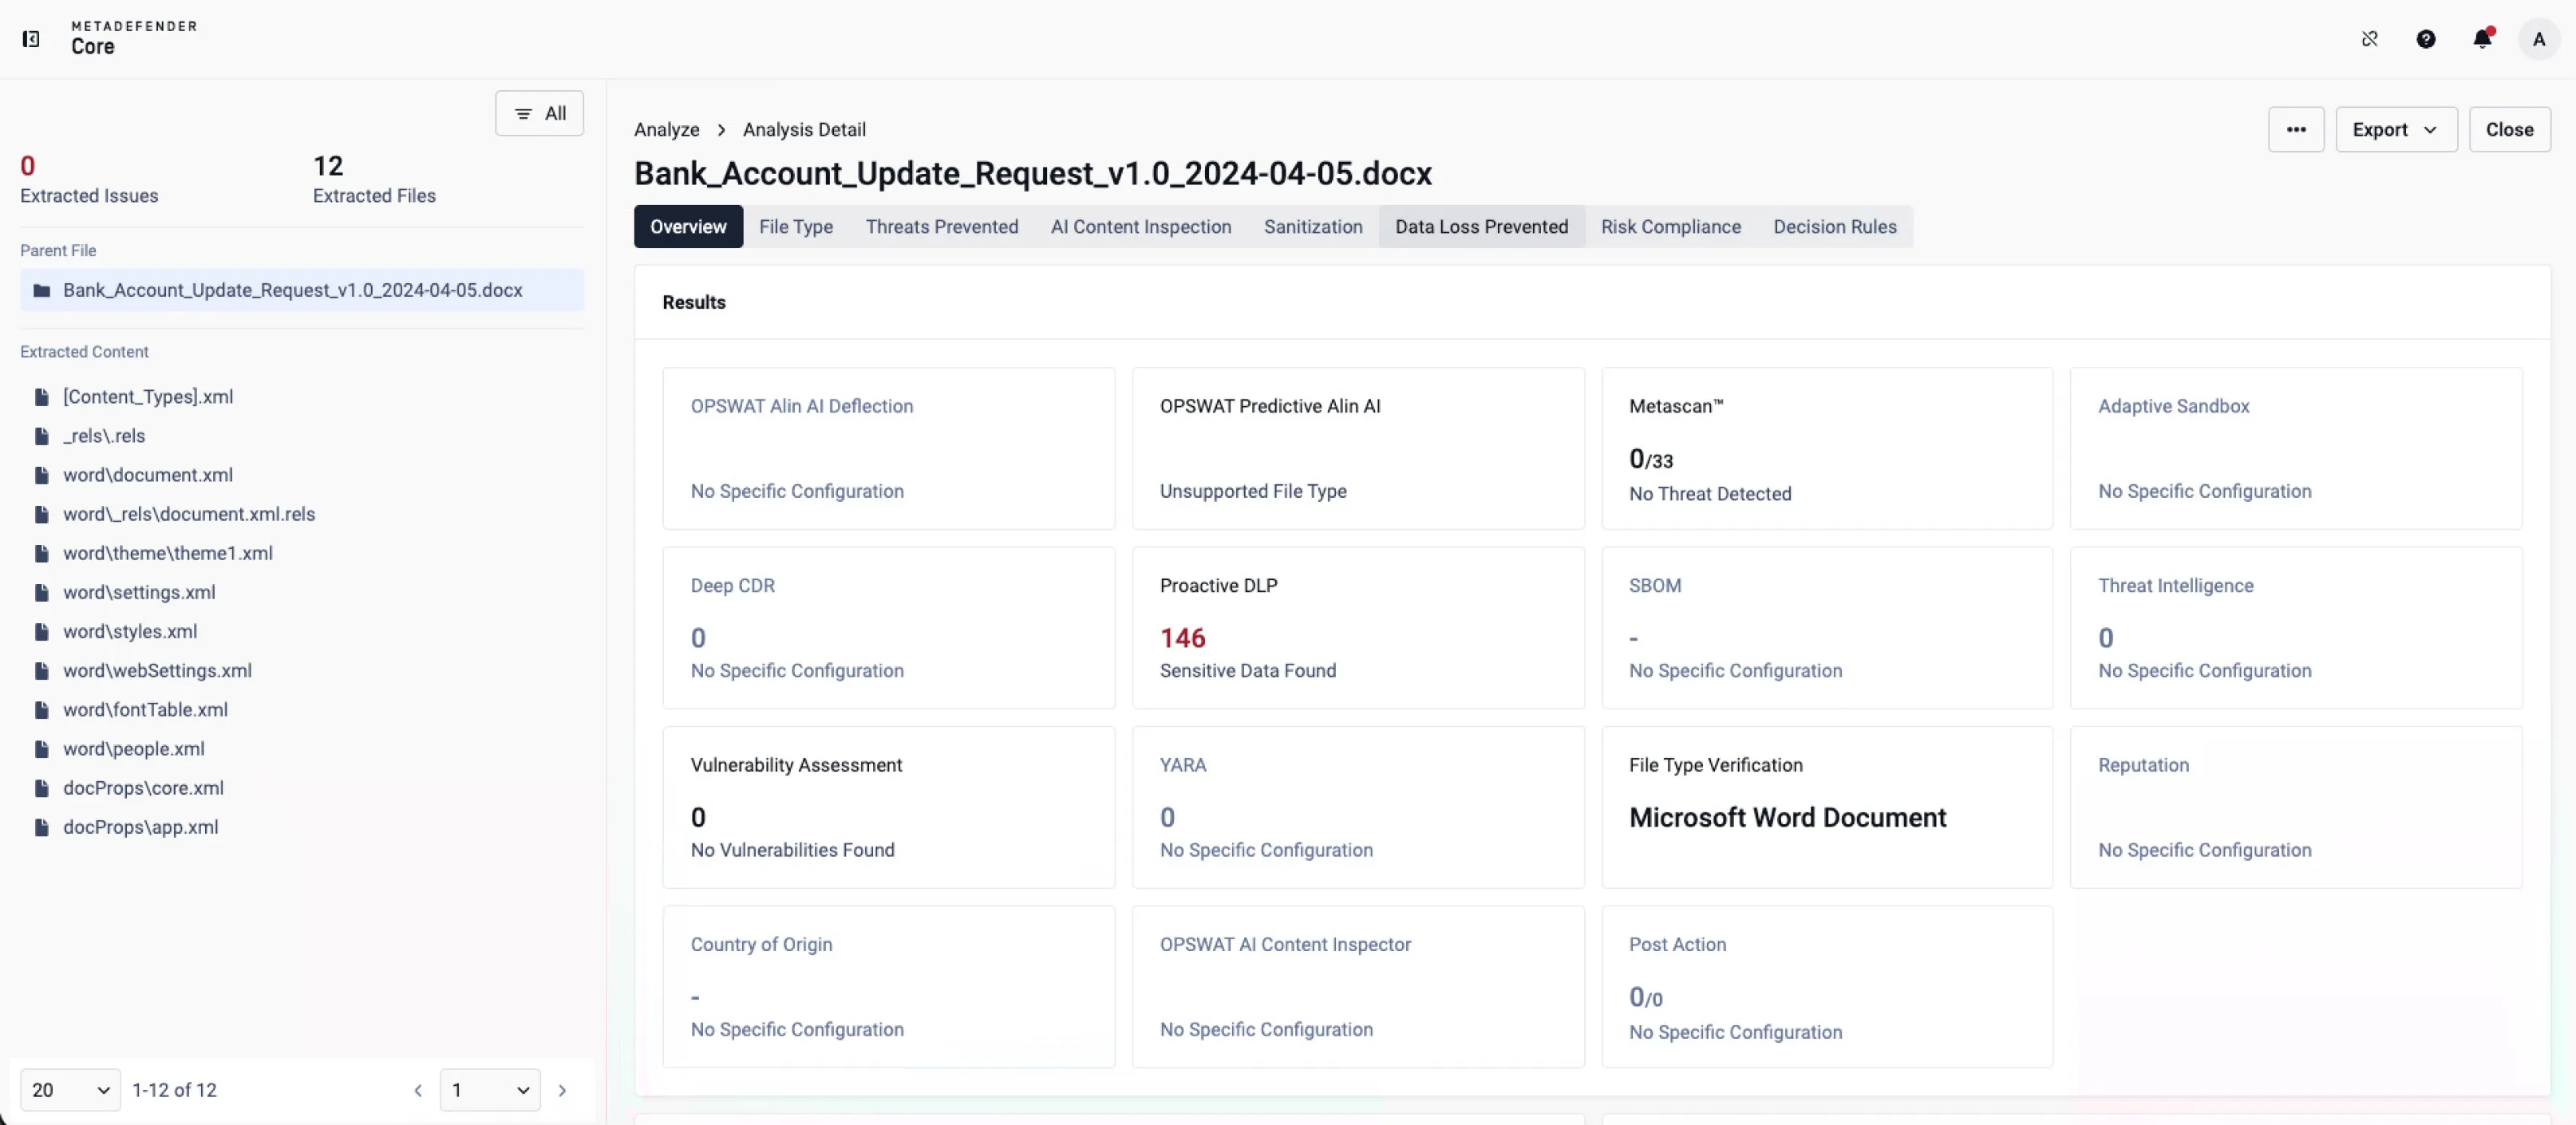
Secara otomatis mengidentifikasi dan mengkategorikan data sensitif, serta memberikan penilaian yang jelas seperti “Terkena Infeksi” atau “Mencurigakan” untuk respons yang lebih cepat.
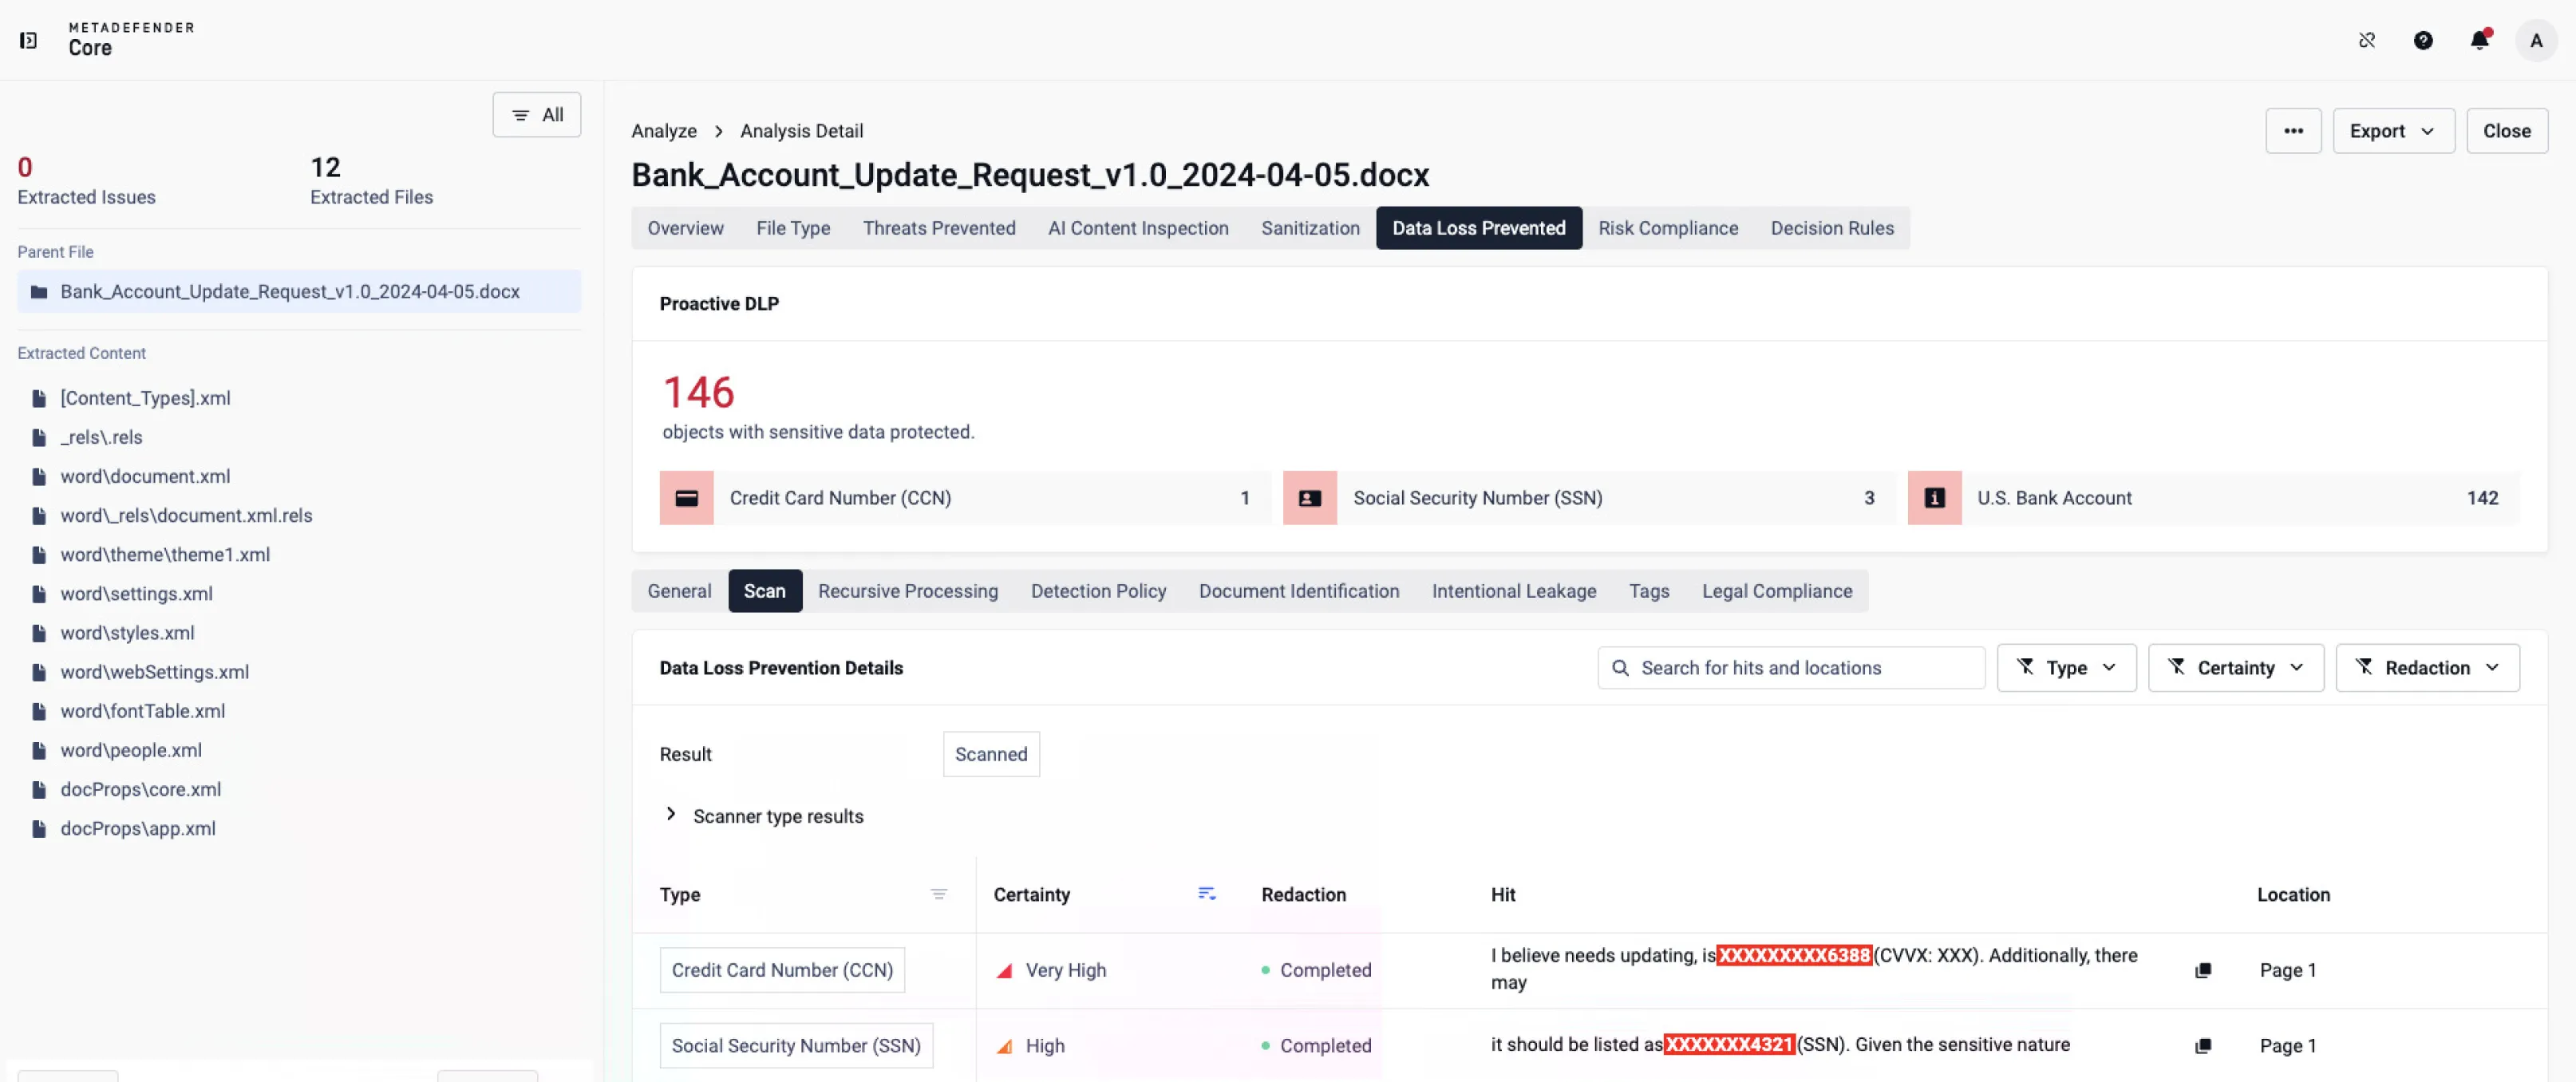
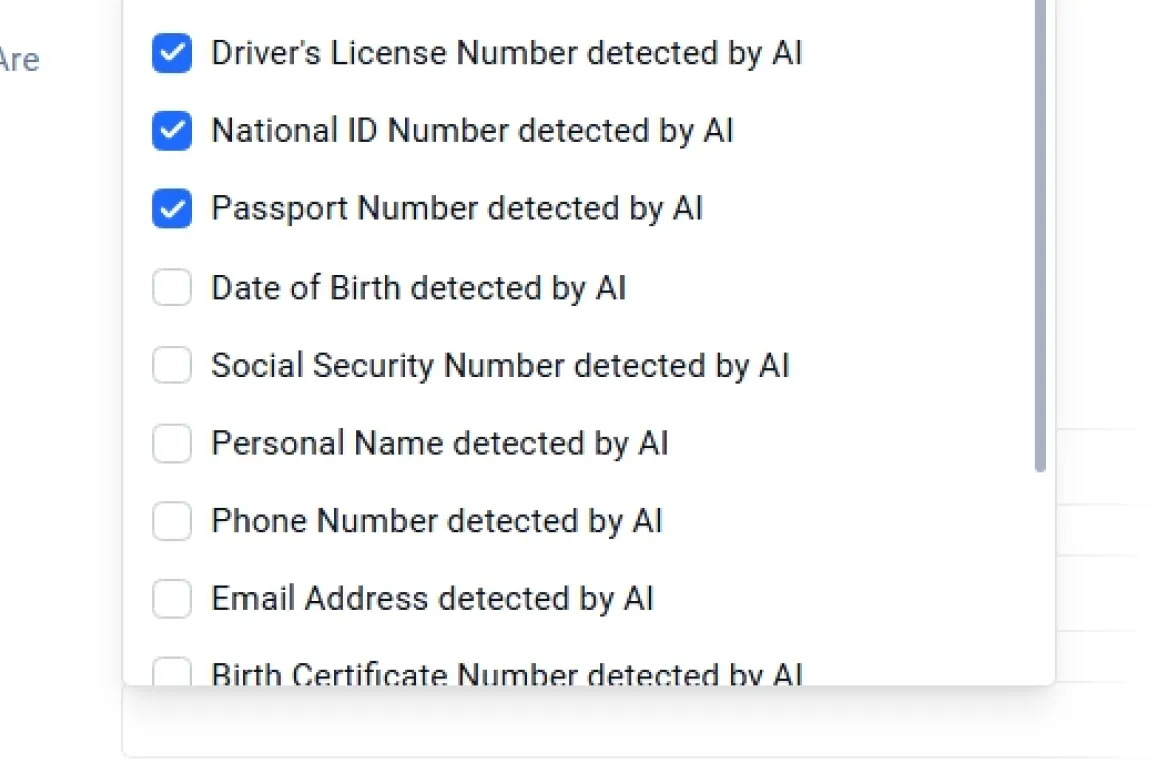
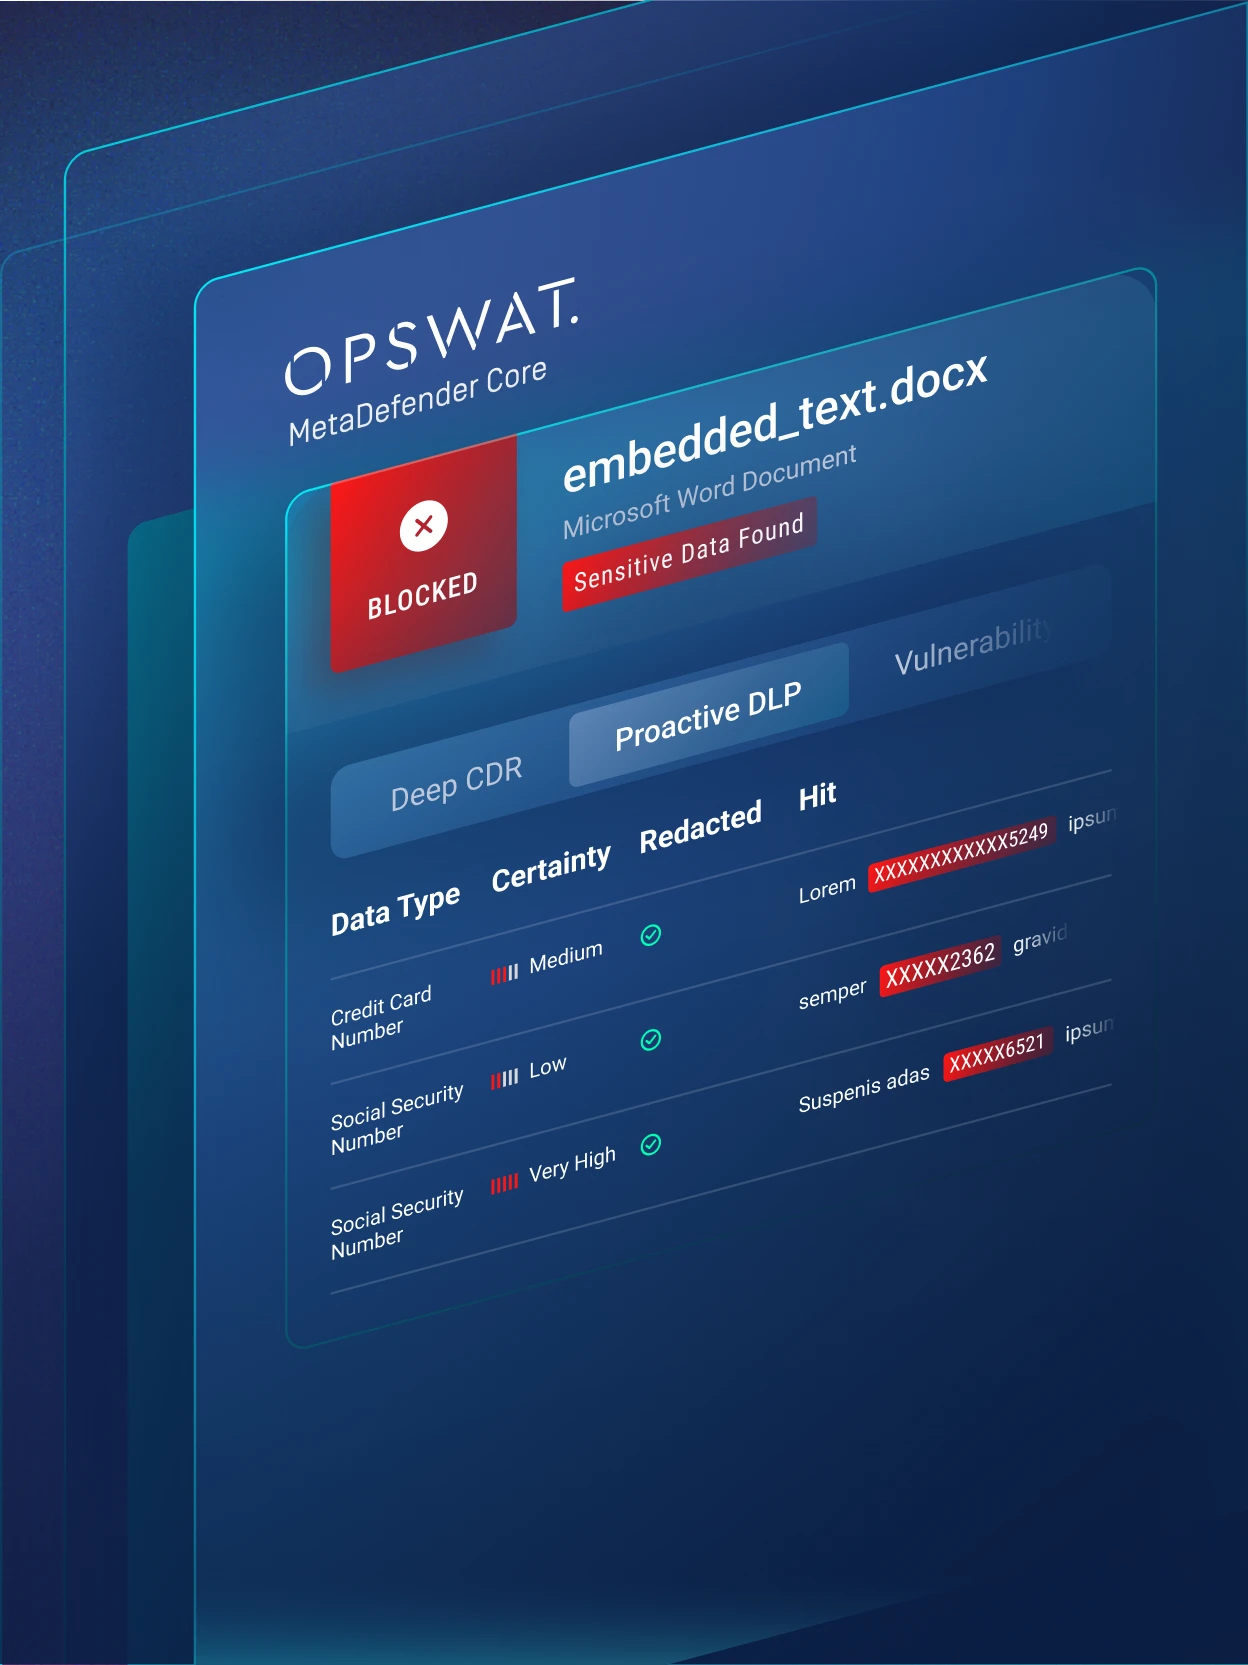
Menyajikan hasil pemindaian yang didukung AI yang mengevaluasi jenis-jenis data sensitif yang telah ditentukan sebelumnya dan menetapkan tingkat kepastian untuk mengidentifikasi informasi yang sangat kritis.
 Deteksi Data Sensitif Berbasis Kecerdasan Buatan
Memungkinkan perlindungan data berbasis AI untuk mendeteksi dan melindungi data sensitif di berbagai jenis file.
 Penyamaran Data Sensitif
Sembunyikan dengan mudah data sensitif, termasuk informasi keuangan, identitas pribadi, informasi jaringan dan perangkat, rahasia, ekspresi reguler, serta metadata.
- Anonimisasi Informasi Pribadi
Mendukung anonimisasi pada berbagai jenis berkas, seperti berkas DICOM dan PCAP, untuk mencegah kebocoran data baik yang disengaja maupun tidak disengaja.
 Penandaan dan Klasifikasi Data
Menerapkan penandaan dan klasifikasi pada file keluaran, menghapus gambar yang disematkan atau yang telah dipotong, serta secara otomatis mendeteksi berbagai jenis pengkodean.
 Klasifikasi Data Sensitif
Secara otomatis mengidentifikasi dan mengkategorikan data sensitif, serta memberikan penilaian yang jelas seperti “Terkena Infeksi” atau “Mencurigakan” untuk respons yang lebih cepat.
 Penentuan Tingkat Kepastian
Menyajikan hasil pemindaian yang didukung AI yang mengevaluasi jenis-jenis data sensitif yang telah ditentukan sebelumnya dan menetapkan tingkat kepastian untuk mengidentifikasi informasi yang sangat kritis.
Perlindungan Komprehensif
untuk Setiap Jenis Data Sensitif
Proactive DLP mengidentifikasi, mengklasifikasikan, menyunting, dan menganonimkan informasi sensitif pada konten terstruktur maupun tidak terstruktur, sehingga mencegah kebocoran dan mendukung kepatuhan terhadap peraturan dalam skala besar.
PI (Informasi Pribadi)
Informasi Pribadi mencakup nama, alamat, detail kontak, dan identitas lain yang sering dibagikan dalam alur kerja bisnis sehari-hari. Karena data ini sering tersebar di berbagai dokumen dan komunikasi, hal ini menjadi titik rawan terjadinya kebocoran yang tidak disengaja. Proactive DLP memindai berkas secara real-time untuk menandai Informasi Pribadi, lalu menerapkan penyuntingan atau anonimisasi guna memastikan bahwa data pribadi yang sensitif namun tidak diatur oleh peraturan tidak dapat bocor baik ke dalam maupun ke luar organisasi.
PII (Informasi yang Dapat Mengidentifikasi Pribadi)
PII mencakup nomor Jaminan Sosial, rincian paspor dan SIM, tanggal lahir, serta data identitas lainnya yang dapat dimanfaatkan penyerang untuk melakukan penipuan atau penyamaran. Tingkat sensitivitasnya yang tinggi menjadikannya sasaran utama dalam insiden kebocoran data. Proactive DLP mendeteksi pola PII pada lebih dari 125 jenis berkas, menyunting atau menyamarkan informasi tersebut, serta menerapkan kebijakan yang mencegah karyawan membagikan data yang diatur, sehingga mendukung kepatuhan terhadap GDPR, NIST, PCI-DSS, dan kerangka kerja kepatuhan lainnya.
PHI (Informasi Kesehatan yang Dilindungi)
PHI mencakup rekam medis, laporan laboratorium, rincian asuransi, berkas DICOM, serta semua pengenal terkait kesehatan yang diatur dalam HIPAA. Karena PHI sangat berharga bagi pelaku penipuan identitas dan penipuan tagihan medis, kebocoran data tersebut dapat mengakibatkan sanksi finansial dan hukum yang berat. Proactive DLP mengidentifikasi PHI dalam teks dan gambar, menganonimkan kolom-kolom sensitif, serta memastikan organisasi layanan kesehatan menerapkan penanganan data yang sesuai dengan HIPAA di seluruh sistem internal dan pertukaran data eksternal.
Data Keuangan
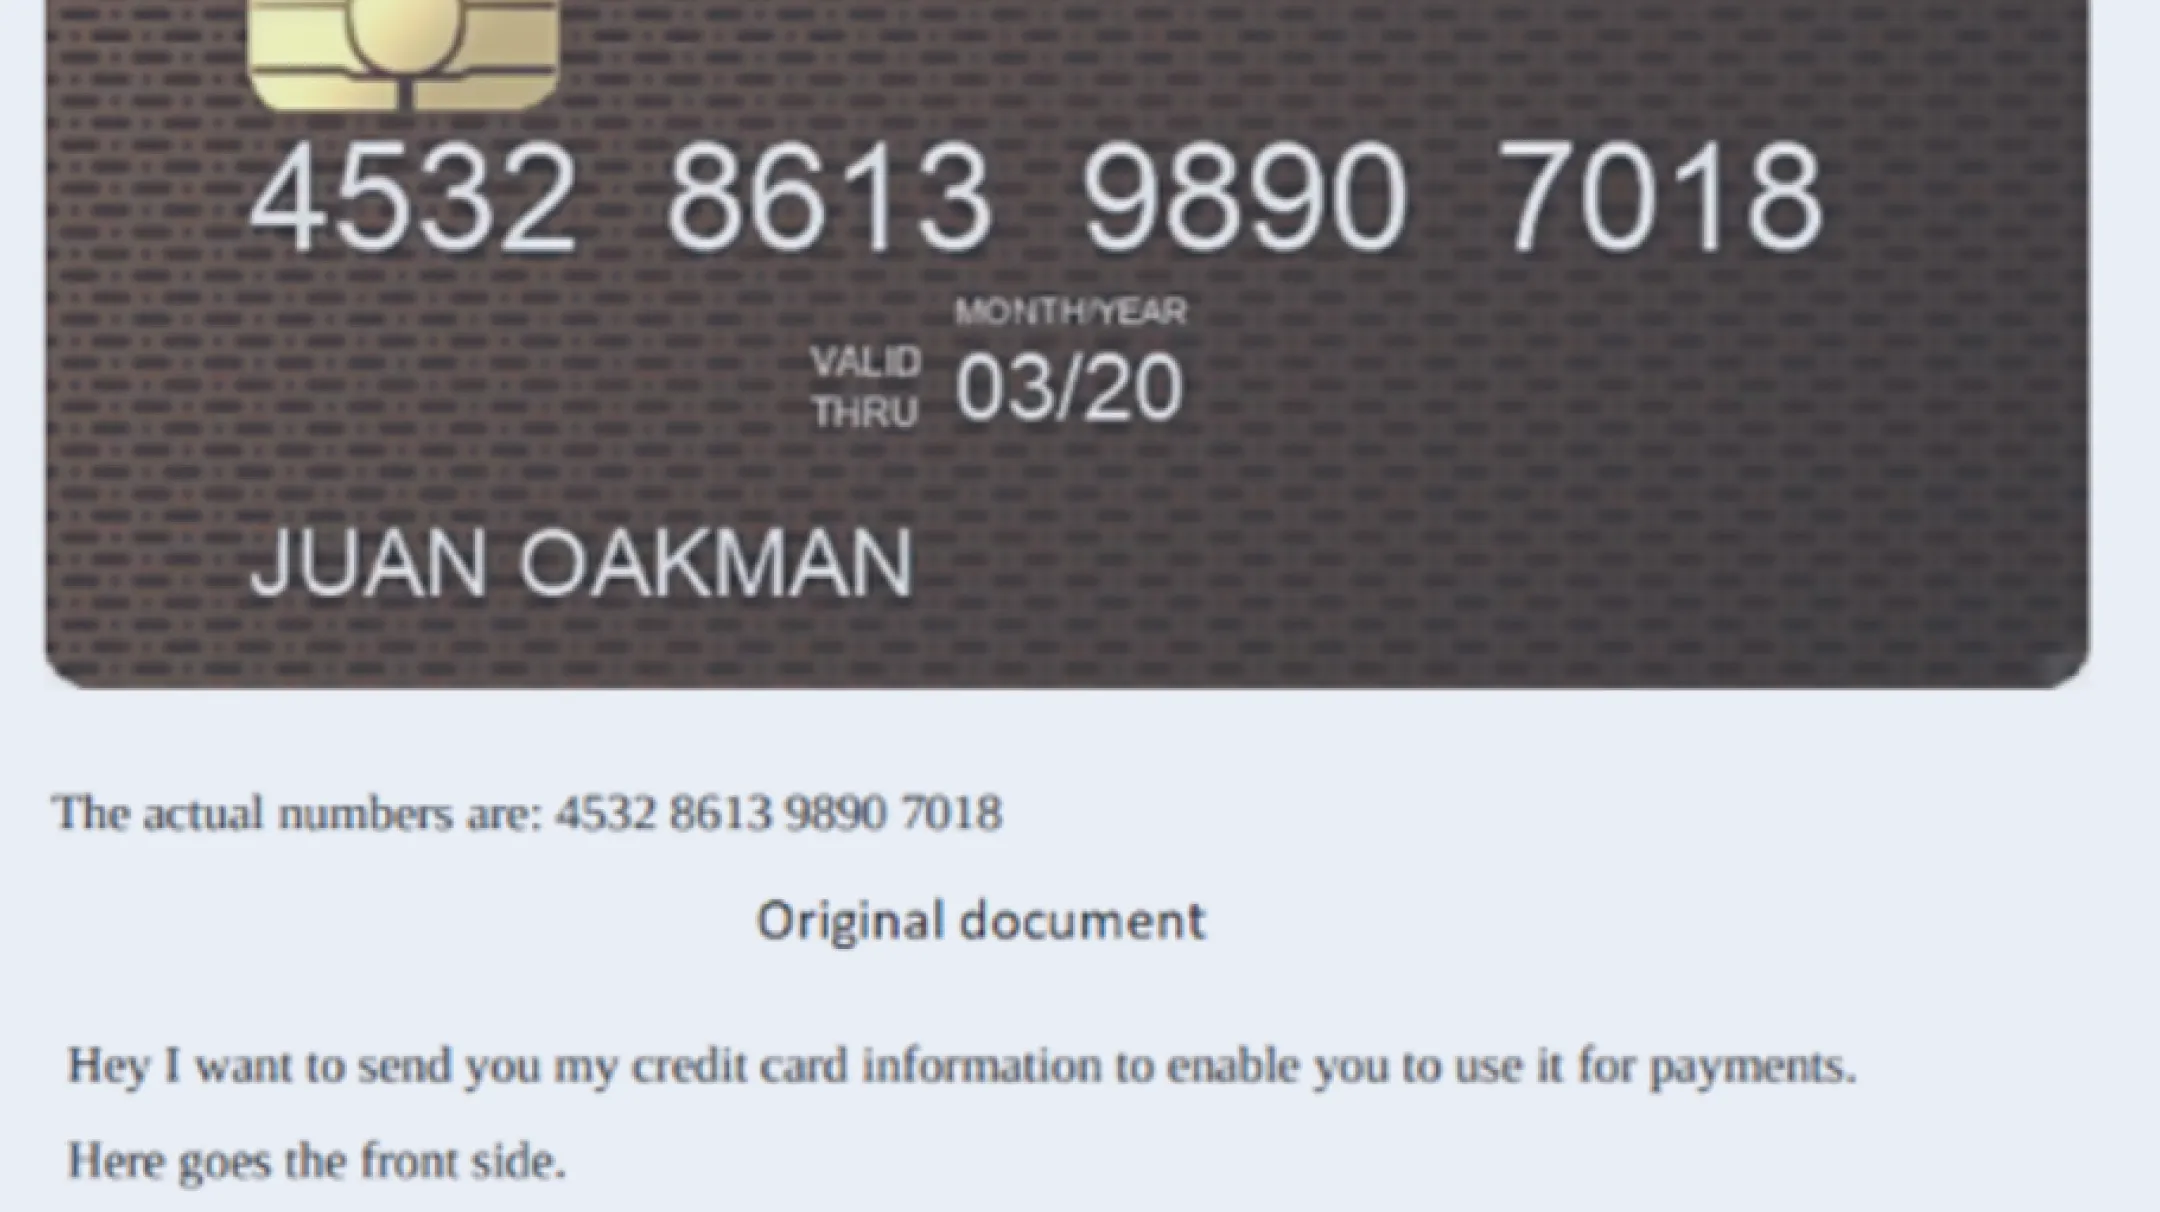
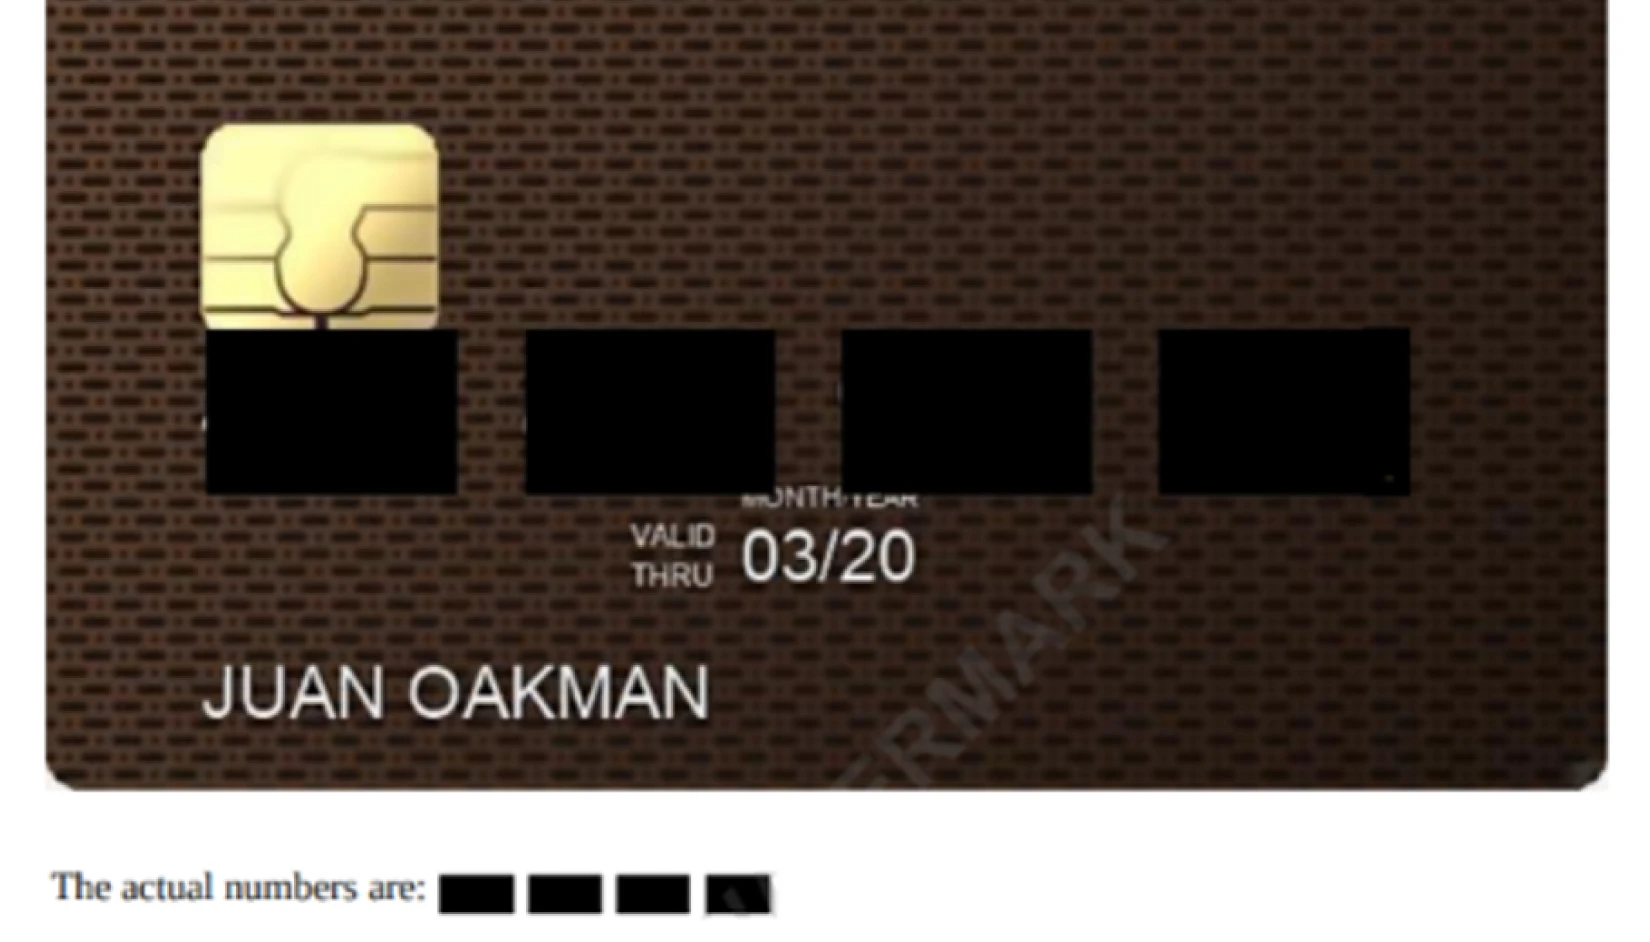
Data keuangan mencakup nomor kartu kredit, rincian rekening bank, catatan transaksi, informasi penggajian, dan dokumen perpajakan. Aset-aset ini sering menjadi sasaran penipuan, penyalahgunaan oleh pihak internal, dan eksploitasi. Proactive DLP memindai dokumen, spreadsheet, file PDF, dan gambar untuk mendeteksi indikator keuangan menggunakan deteksi berbasis pola dan kecerdasan buatan (AI). Layanan ini dapat menyamarkan nilai-nilai sensitif, menerapkan kebijakan yang sesuai dengan standar PCI, serta mencegah pembagian data tanpa izin, sehingga melindungi organisasi dari kerugian finansial dan risiko ketidakpatuhan.
Rahasia (Kredensial & Kunci)
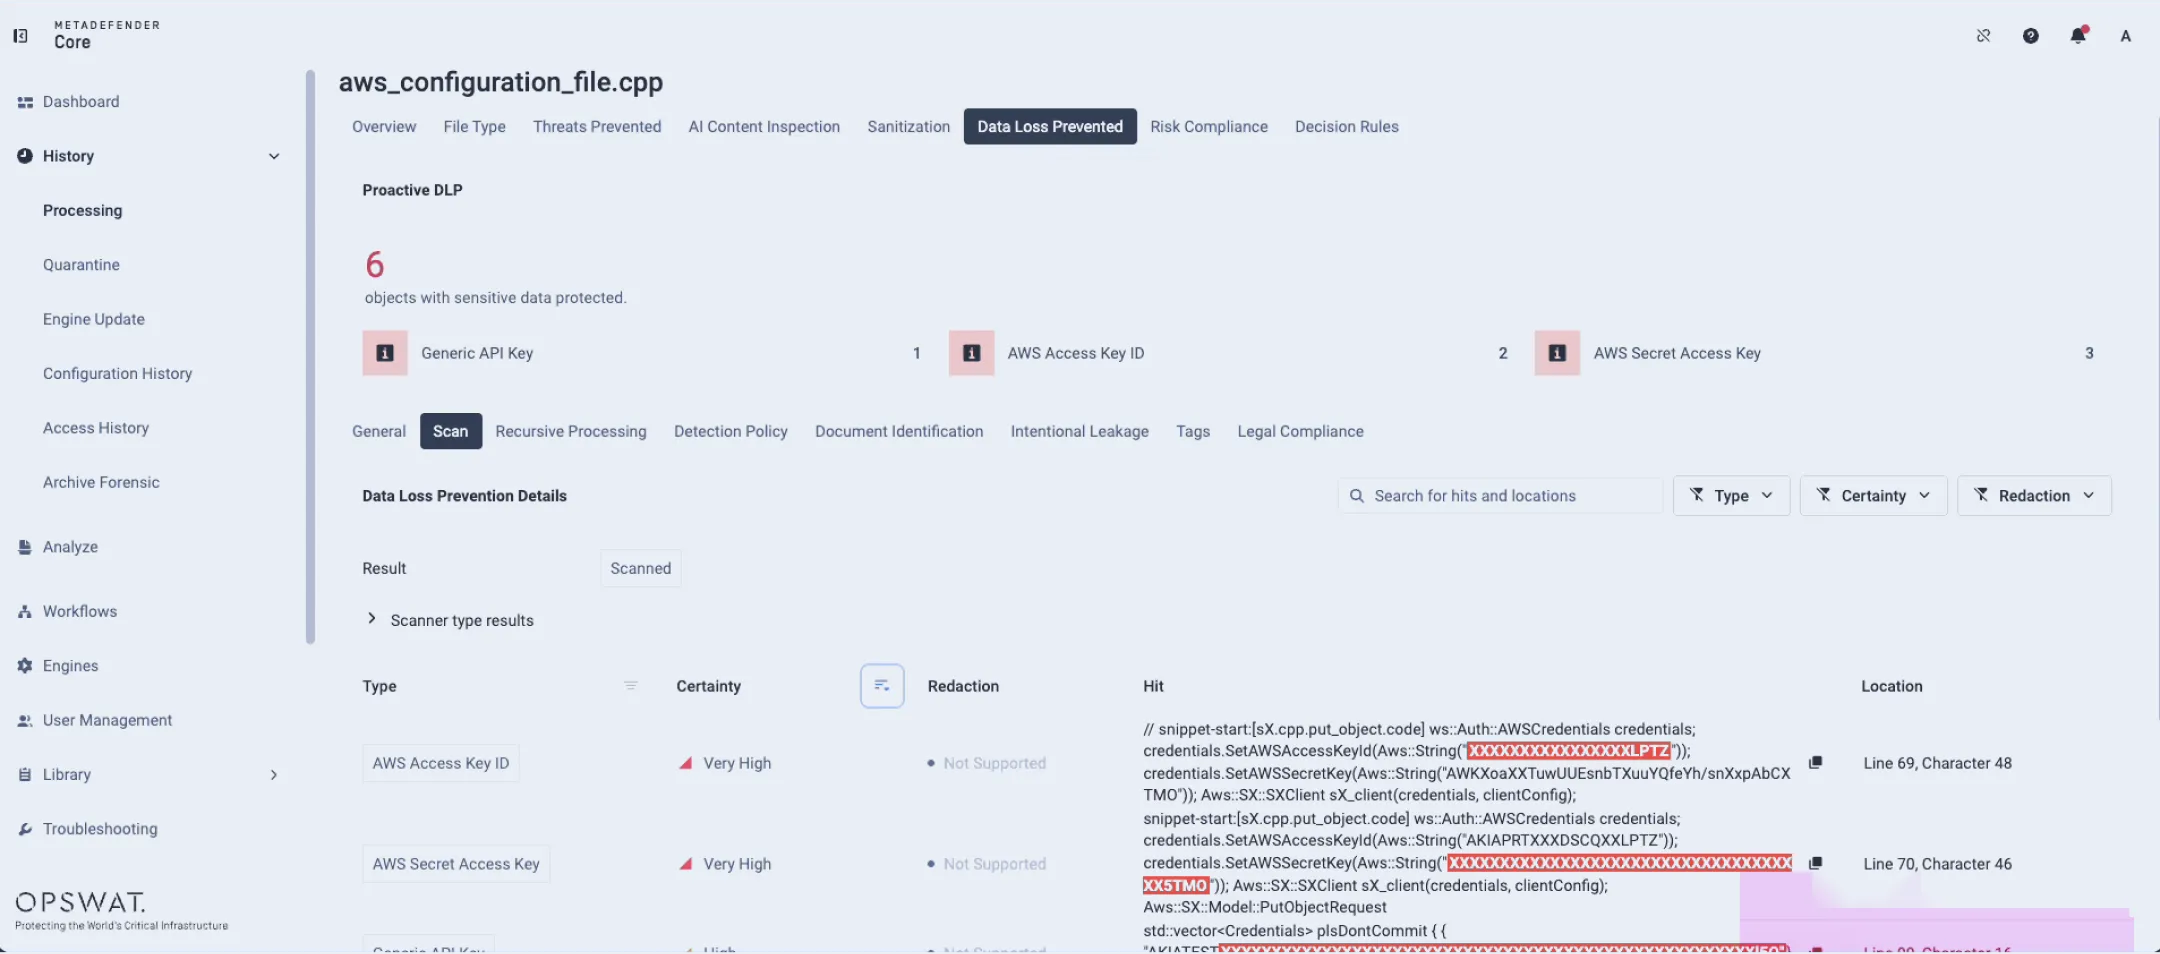
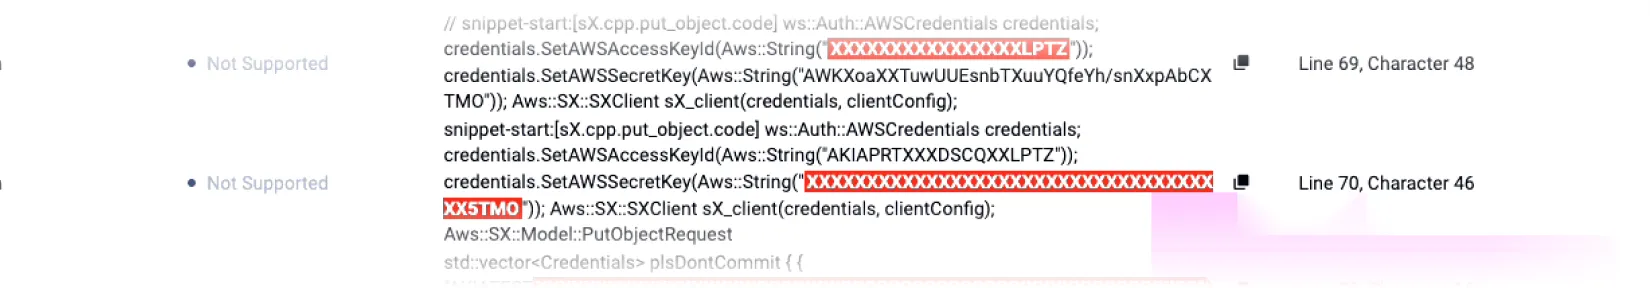
Rahasia tersebut meliputi kunci " API ", kata sandi, token otentikasi, kunci pribadi, dan string konfigurasi yang umumnya disematkan dalam berkas kode, dokumen, dan email. Jika bocor, informasi ini dapat memberikan akses langsung ke sistem bagi para penyerang. " Proactive DLP " mendeteksi rahasia tersebut menggunakan pencocokan pola canggih dan pembelajaran mesin, serta secara otomatis menyamarkan atau memblokir berkas yang berisi kredensial yang terpapar, sehingga membantu mencegah akses tidak sah, eskalasi hak akses, dan kompromi rantai pasokan.
- MetaDefender Platform


- MetaDefender Platform

- MetaDefender Platform

- MetaDefender Platform

- MetaDefender Platform


Pencocokan Pola Berbasis RegEx
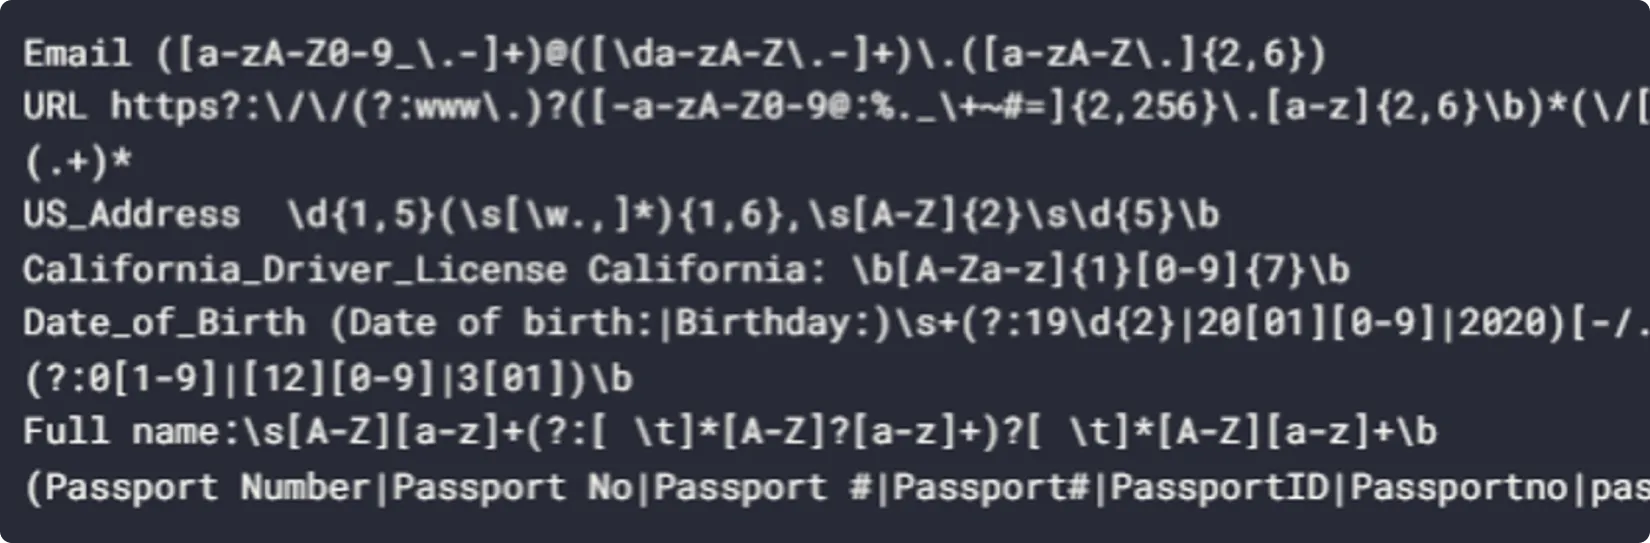
Deteksi berbasis RegEx mencakup segala pola sensitif khusus, seperti ID pelanggan, kode proyek internal, nomor kontrak, pengenal eksklusif, atau format khusus industri. Nilai-nilai ini sering kali bocor tanpa disengaja melalui dokumen atau laporan yang dibagikan. Proactive DLP menerapkan aturan pola yang terperinci, dengan melakukan penyamaran atau pemblokiran sesuai dengan kebijakan organisasi. Fleksibilitas ini memungkinkan perusahaan untuk mengamankan data bisnis unik yang sering terlewatkan oleh solusi DLP tradisional.
Konten & Gambar yang Tidak Cocok untuk Ditonton di Tempat Kerja
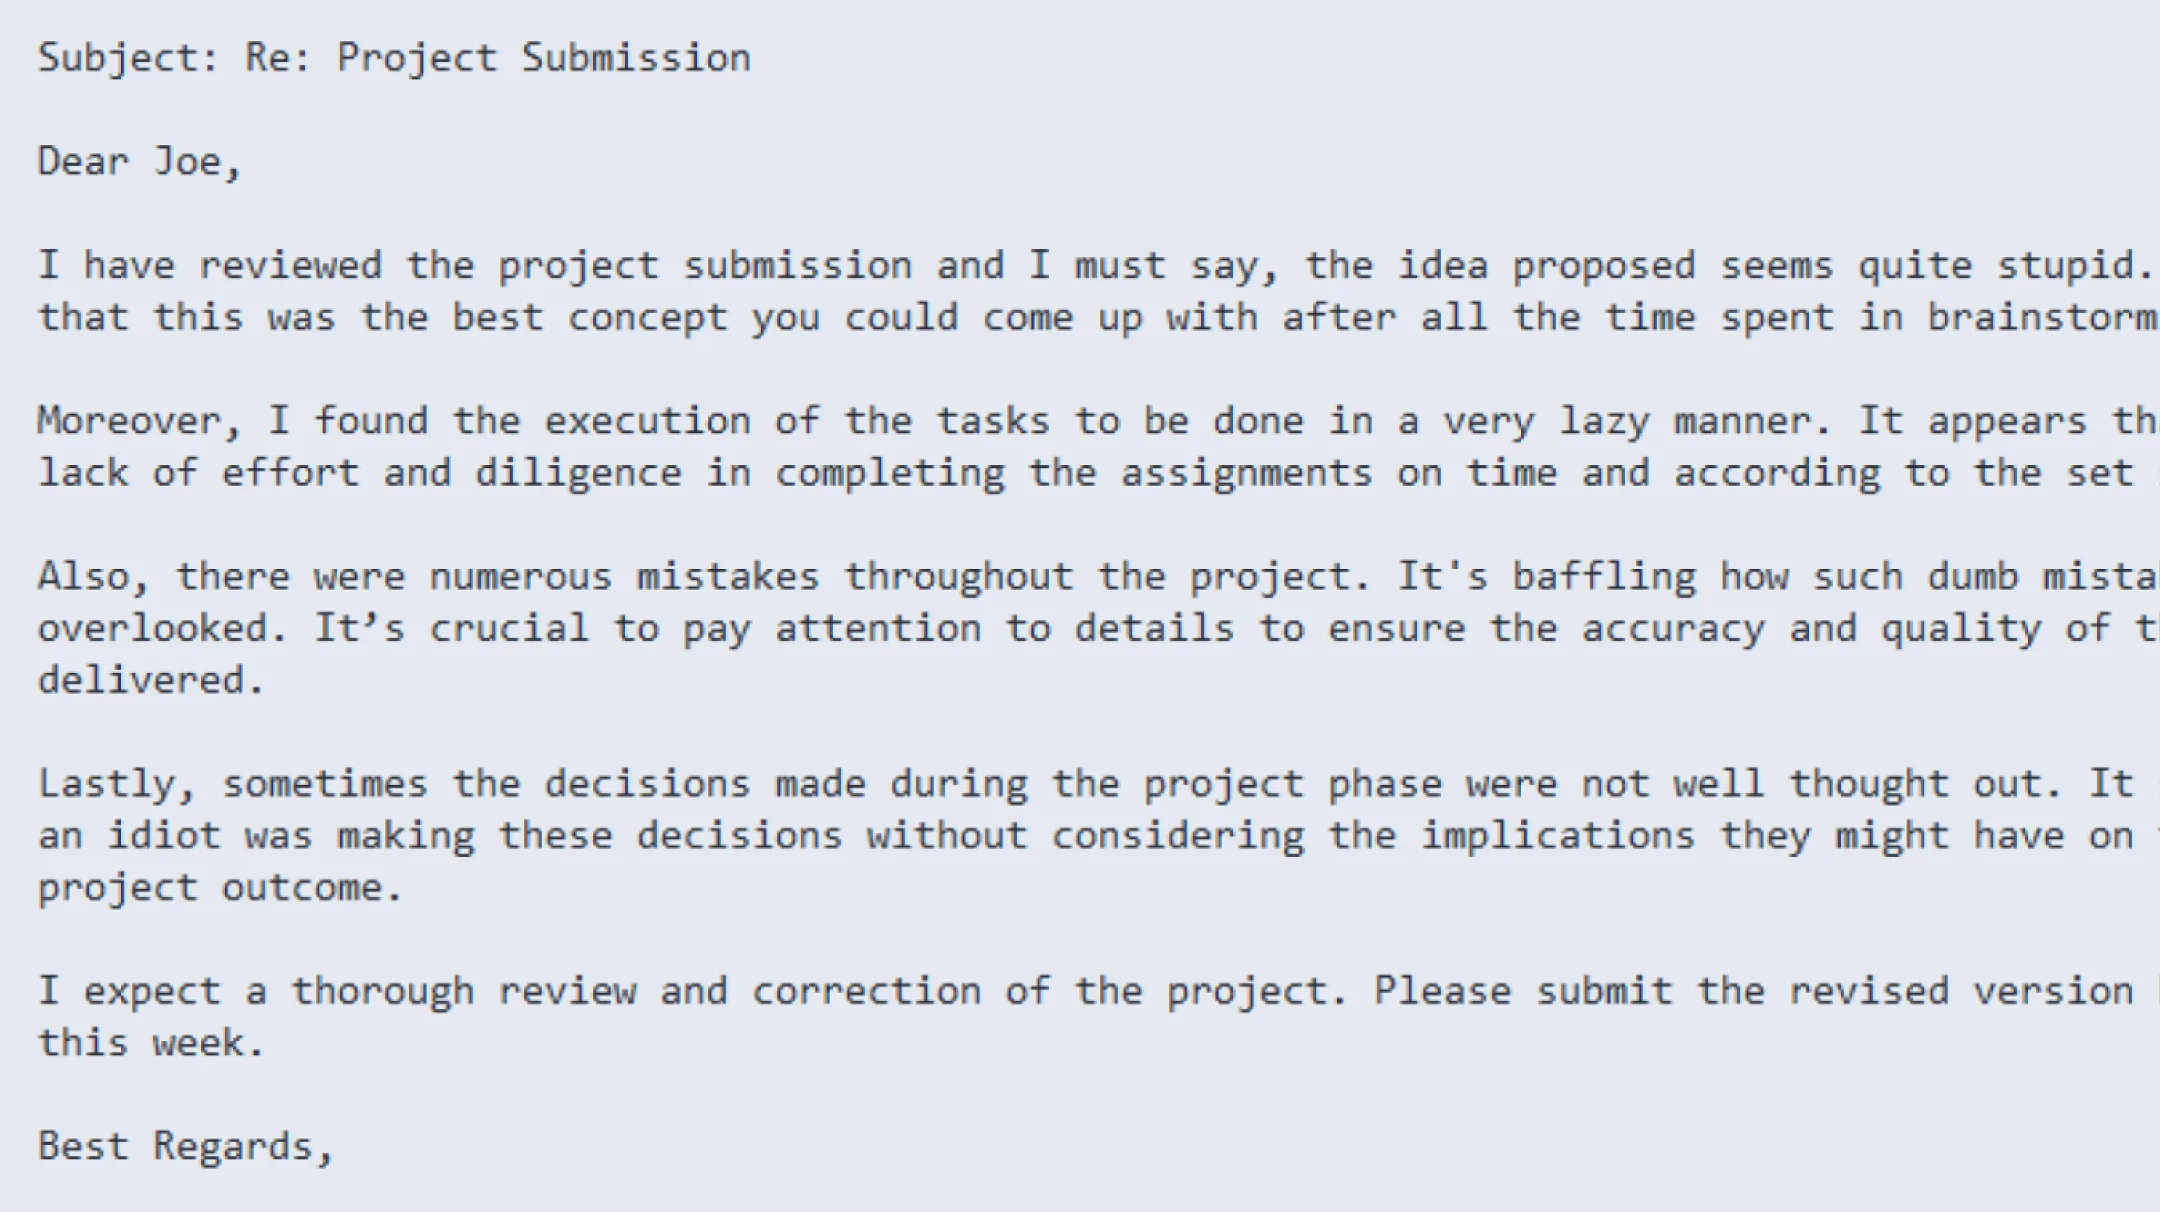
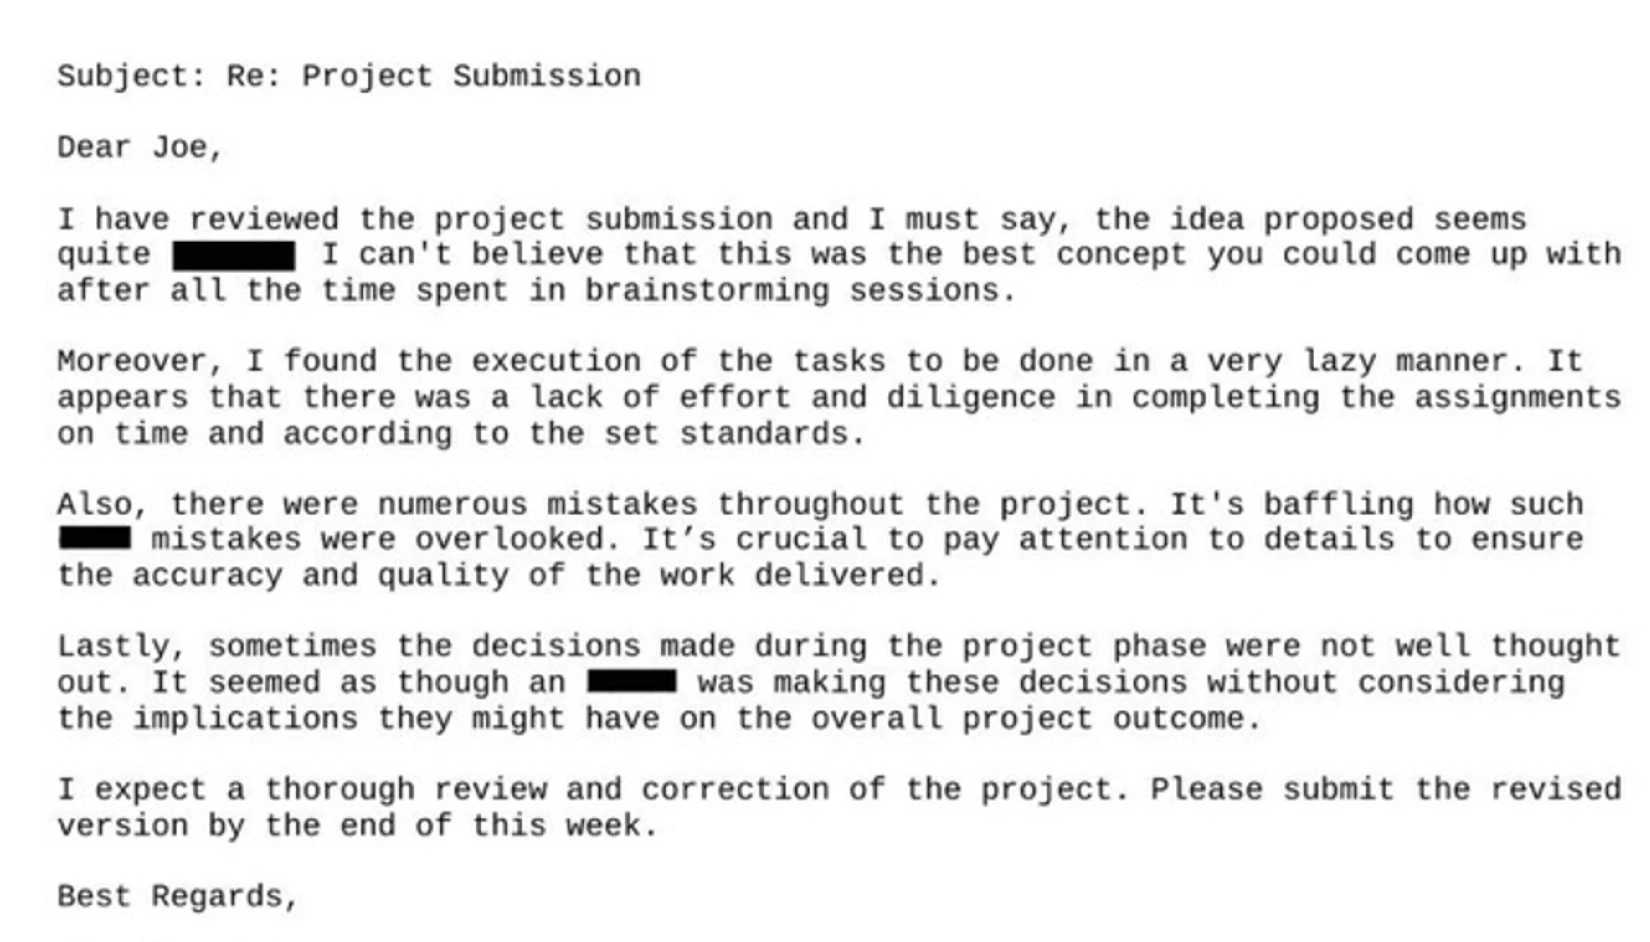
Konten NSFW mencakup gambar dan teks yang tidak pantas, menyinggung, bermuatan seksual, atau merugikan, yang dapat berkontribusi terhadap terciptanya lingkungan kerja yang tidak kondusif atau menimbulkan tanggung jawab hukum. Konten semacam itu dapat muncul secara sengaja, tidak sengaja, atau tertanam dalam berkas yang diunggah pengguna. Proactive DLP menggunakan model penglihatan dan bahasa berbasis kecerdasan buatan (AI) untuk mendeteksi konten NSFW pada foto, tangkapan layar, dokumen, dan arsip, serta menandai atau memblokir materi tersebut guna menjaga kepatuhan, standar perusahaan, dan integritas profesional.
Informasi Jaringan & Perangkat
Pengidentifikasi jaringan dan perangkat (seperti alamat IP, alamat MAC, nama host, log sistem, dan rekaman PCAP) dapat mengungkap tata letak infrastruktur atau konfigurasi internal. Terungkapnya detail-detail ini memungkinkan dilakukannya pengintaian dan serangan yang ditargetkan. Proactive DLP mengidentifikasi metadata jaringan dan informasi perangkat dari berbagai log terstruktur serta jenis file yang kompleks, termasuk file PCAP dan CSV, kemudian menyamarkan atau menganonimkan nilai-nilai sensitif untuk mencegah kebocoran informasi operasional ke pihak luar.
Indikator Kebocoran Data yang Disengaja
Kebocoran data yang disengaja dapat berupa pembagian berkas rahasia secara sengaja, upaya pengambilan data secara diam-diam menggunakan konten yang disamarkan, atau manipulasi dokumen untuk mengelabui kontrol keamanan. Skenario berisiko tinggi ini dapat menimbulkan kerusakan parah jika tidak dicegah. Proactive DLP menganalisis perilaku, isi berkas, dan pelanggaran kebijakan untuk mengidentifikasi pola mencurigakan, menerapkan penyensoran atau pemblokiran otomatis, serta menghentikan transfer berkas yang berbahaya atau melanggar kebijakan sebelum data meninggalkan organisasi
- MetaDefender Platform

- MetaDefender Platform
- MetaDefender Platform

- MetaDefender Platform


Dapat Diimplementasikan di Mana Saja, Dapat Diintegrasikan ke Mana Saja
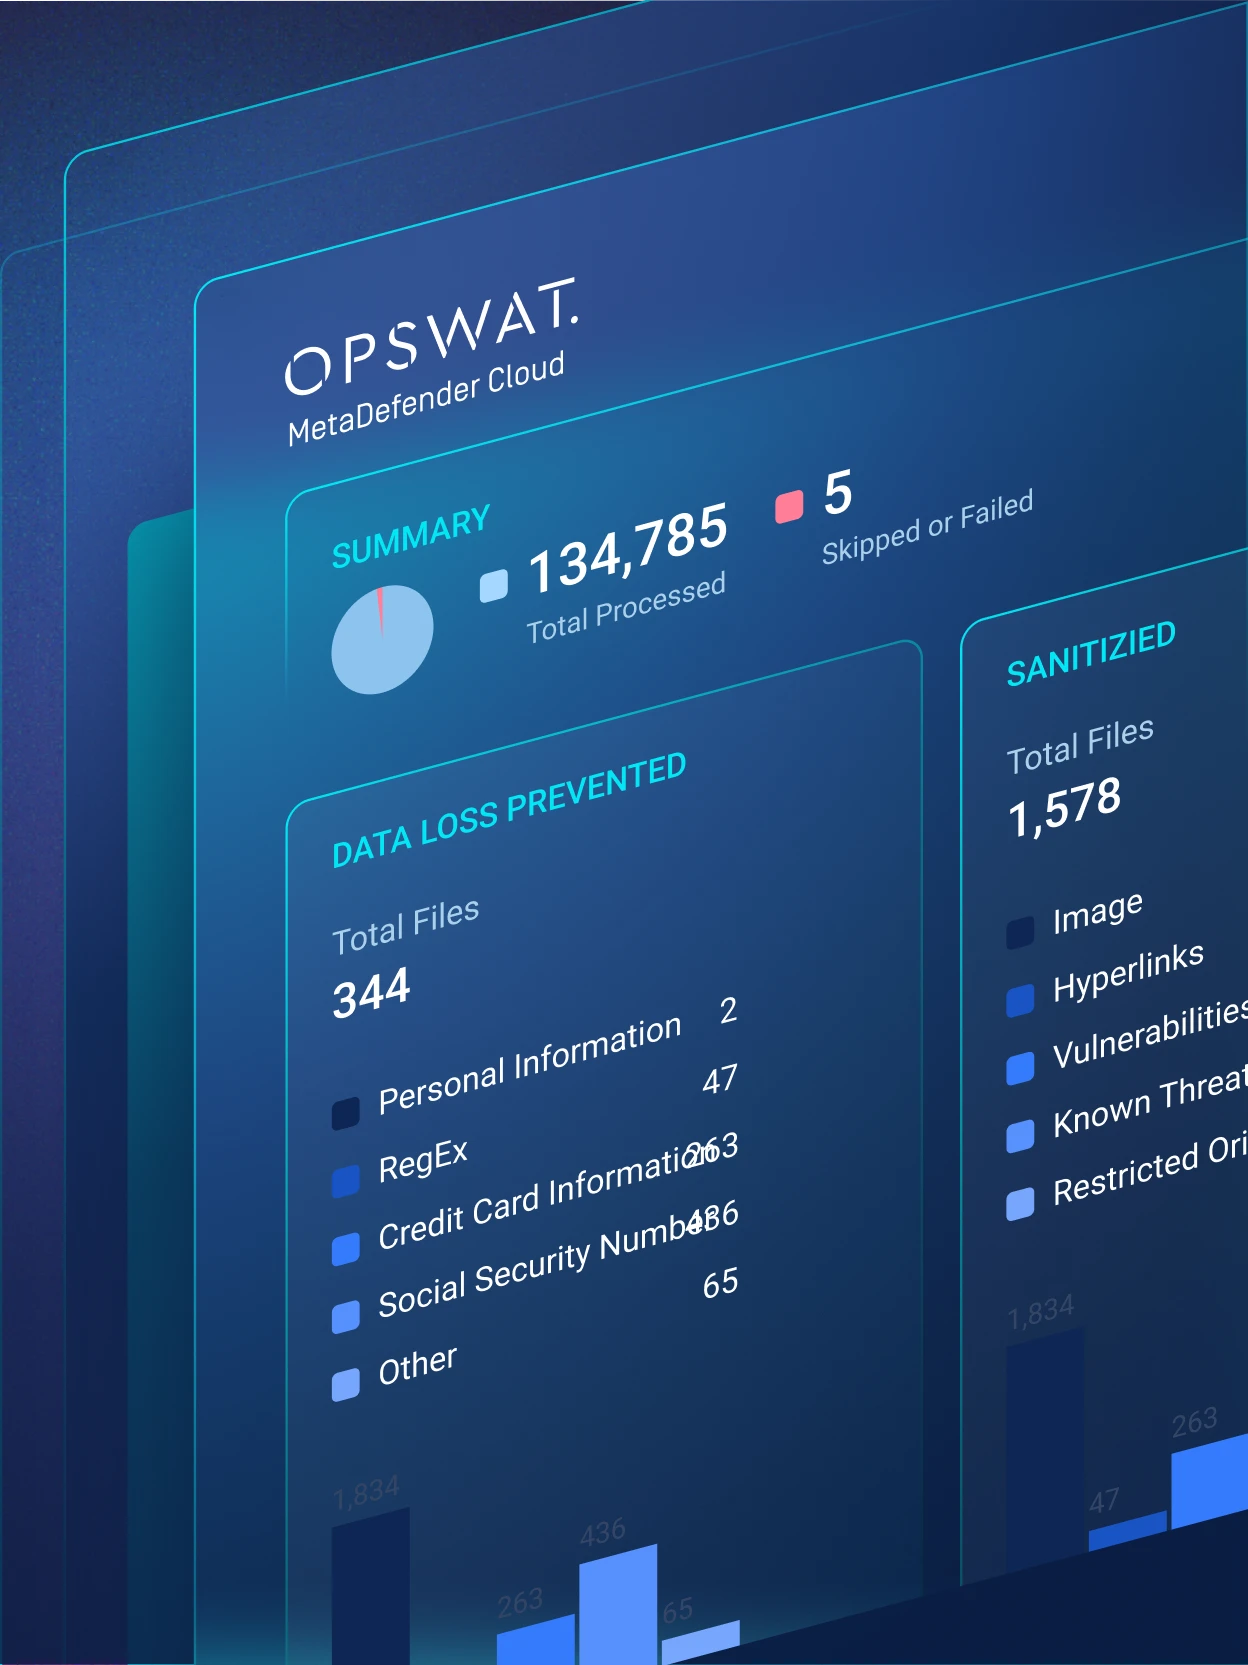
Cloud
Berikan perlindungan yang dapat disesuaikan dengan ketersediaan yang berkelanjutan dan beban operasional yang minimal.
Di Lokasi
Pertahankan kendali penuh atas kebijakan, mesin, dan kinerja di lingkungan Anda sendiri.
Terisolasi dari Jaringan
Terapkan kebijakan DLP secara aman di lingkungan yang sepenuhnya terisolasi tanpa terpapar jaringan eksternal.
Dipercaya oleh Perusahaan-Perusahaan Terkemuka di Dunia

- Sebuah penyedia layanan telekomunikasi global memperkuat keamanan transfer file, meningkatkan kepatuhan, dan secara proaktif mengurangi risiko operasional dengan memanfaatkan MetaDefender Managed File Transfer bersama MetaDefender Core . Strategi ini merupakan bagian dari pergeseran yang lebih luas menuju infrastruktur digital yang lebih tangguh sebagai respons terhadap ancaman siber yang semakin meningkat dan tuntutan regulasi yang terus berkembang.
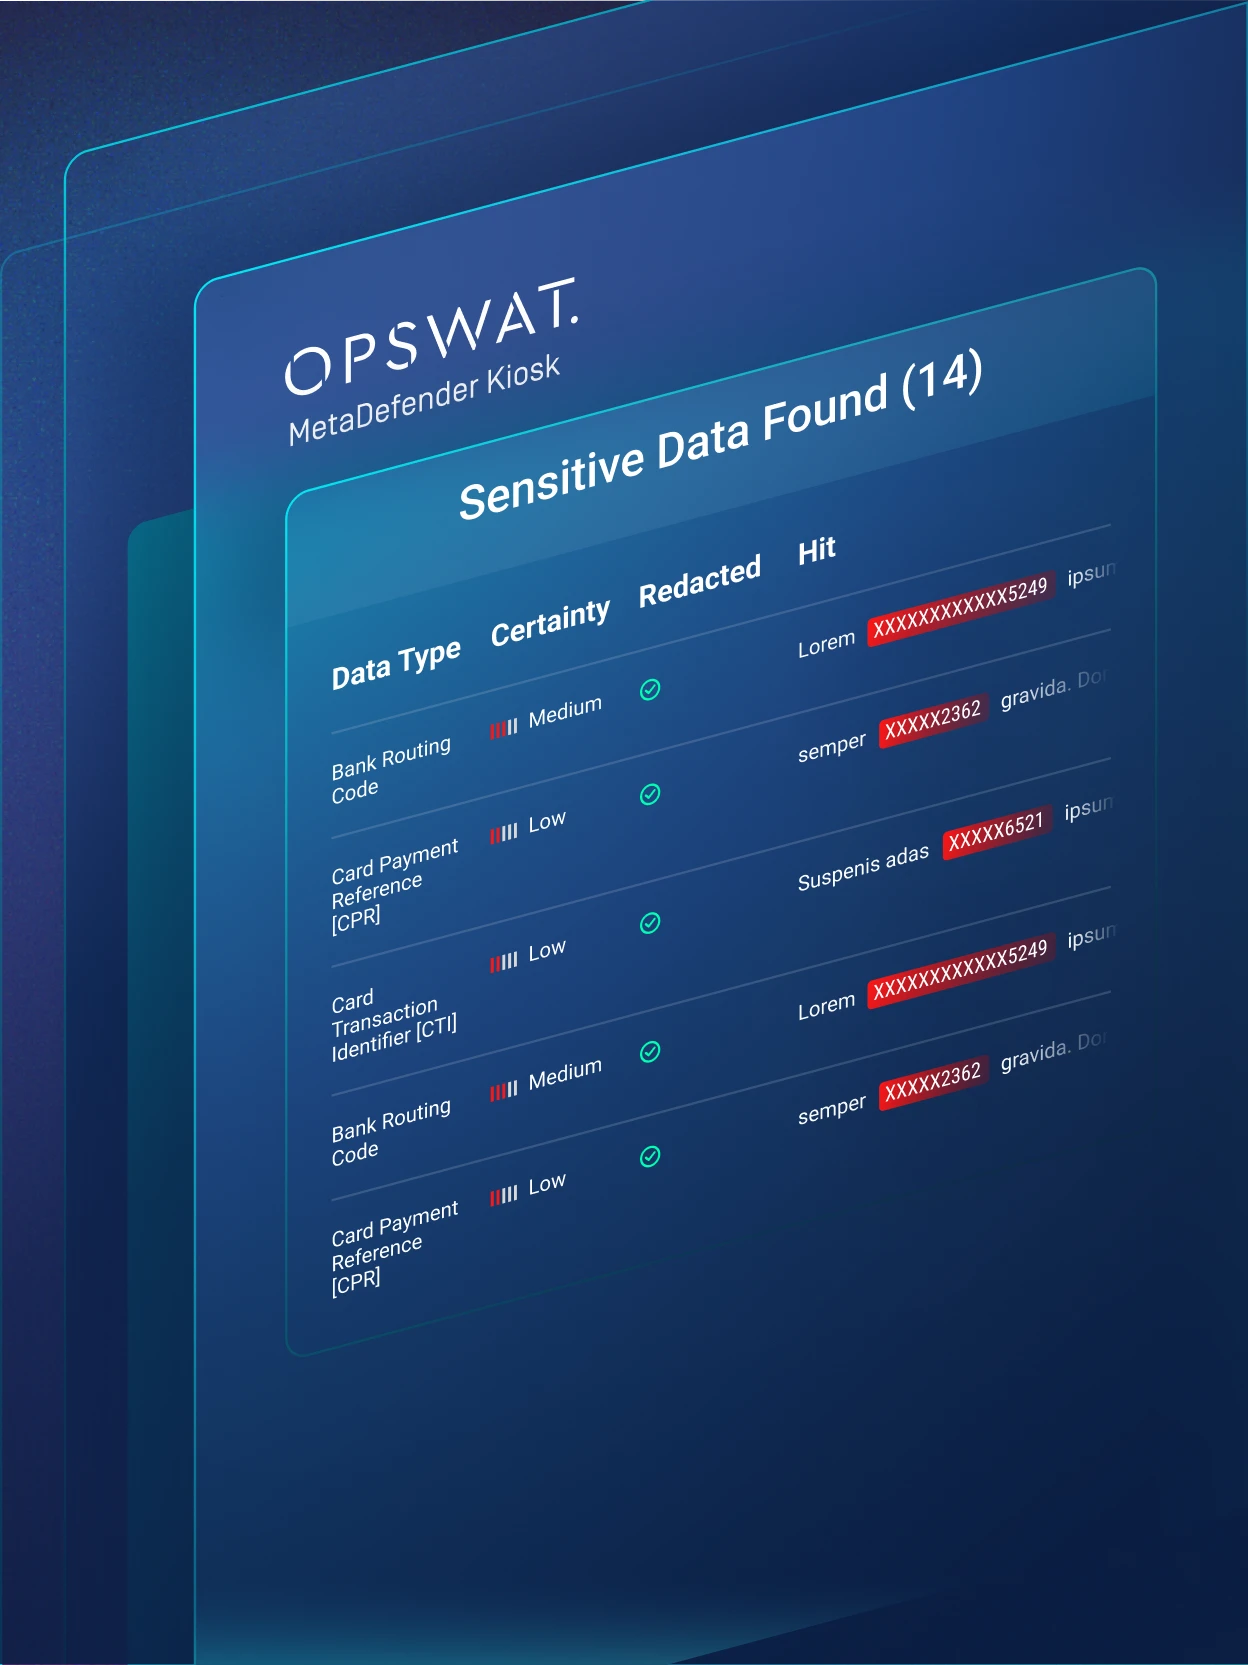
- Cerita ini menjelaskan bagaimana sebuah perusahaan energi yang tidak disebutkan namanya (yang selanjutnya akan disebut sebagai EnergyCo) tidak hanya mengamankan transfer data dan perangkatnya, tetapi juga memastikan kepatuhan terhadap persyaratan regulasi serta menerapkan praktik terbaik melalui layanan OPSWAT’s MetaDefender Kiosk dan MetaDefender Managed File Transfer .
Sumber Daya yang Direkomendasikan

Proactive DLP Lembar Data
Apa yang Baru di Proactive DLP on 2.23.0
Apa itu Pencegahan Kehilangan Data (DLP)?
Memperkenalkan Klasifikasi Dokumen Berteknologi AI Canggih dalam OPSWAT Proactive DLP
Blokir Konten Phishing dengan Proactive DLP
Nilai Data, dan Cara Menjaganya Tetap Aman
Mendeteksi dan Menghapus Data Sensitif dalam Gambar yang Dipotong dan Disematkan dalam Berkas Word Menggunakan Fitur " Proactive DLP " (Pencegahan Kehilangan Data)
Melindungi Produsen Otomotif dari Ancaman yang Disebarkan Melalui Berkas
Proactive DLP Brosur
0 hasil. Silakan coba lagi.
