Pencegahan kehilangan data adalah langkah keamanan yang melindungi organisasi dari akses, transfer, atau pembagian informasi dan data sensitif tanpa izin.
Sering disebut sebagai perlindungan kehilangan data (Data Loss Protection), solusi ini mencakup strategi, kebijakan, dan teknologi yang bertujuan untuk mencegah penyebaran tanpa izin atau kehilangan data sensitif. DLP membantu organisasi mendeteksi dan mencegah potensi kebocoran data dengan memantau dan mengendalikan transfer data, mengidentifikasi informasi sensitif, serta mencegah akses dengan menyamarkan atau membatasi akses.
Lembaga keuangan, rumah sakit, layanan publik, dan banyak organisasi lain di seluruh dunia sering kali menangani informasi pribadi dan sangat sensitif mengenai pelanggan dan klien mereka. Seiring dengan terus dilakukannya digitalisasi informasi tersebut dan penyimpanannya baik di lokasi fisik maupun di cloud, area kerentanan terhadap kebocoran data pun terus meluas. Pencegahan Kehilangan Data (DLP) merupakan komponen penting dalam melindungi informasi sensitif dari akses yang tidak sah dan kebocoran data.
Solusi DLP melindungi berbagai jenis data sensitif, termasuk:
- Informasi yang Dapat Mengidentifikasi Pribadi (PII)
- Informasi Kartu Pembayaran
- Kekayaan Intelektual (KI)
- Informasi Kesehatan yang Dilindungi (PHI)
- Informasi Rahasia Perusahaan
- Cara Kerja Pencegahan Kehilangan Data
- Mengapa DLP Penting?
- Penyebab Utama Kebocoran Data
- Jenis-jenis Data yang Perlu Dilindungi dengan Pencegahan Kehilangan Data
- Mendefinisikan dan Menyiapkan Kebijakan DLP
- Menyesuaikan Kebijakan Perlindungan Kehilangan Data agar Sesuai dengan Kebutuhan Bisnis
- Praktik Terbaik Pencegahan Kehilangan Data (DLP)
- Cara Menyelidiki dan Menangani Insiden Pencegahan Kehilangan Data (DLP)
- Pencegahan Kehilangan Data – Hal-hal yang Perlu Diperhatikan dalam Memilih Solusi DLP
- Kecerdasan Buatan dan Pembelajaran Mesin dalam Perlindungan Kehilangan Data
- Kesimpulan – Mengapa Pencegahan Kehilangan Data Penting
Cara Kerja Pencegahan Kehilangan Data
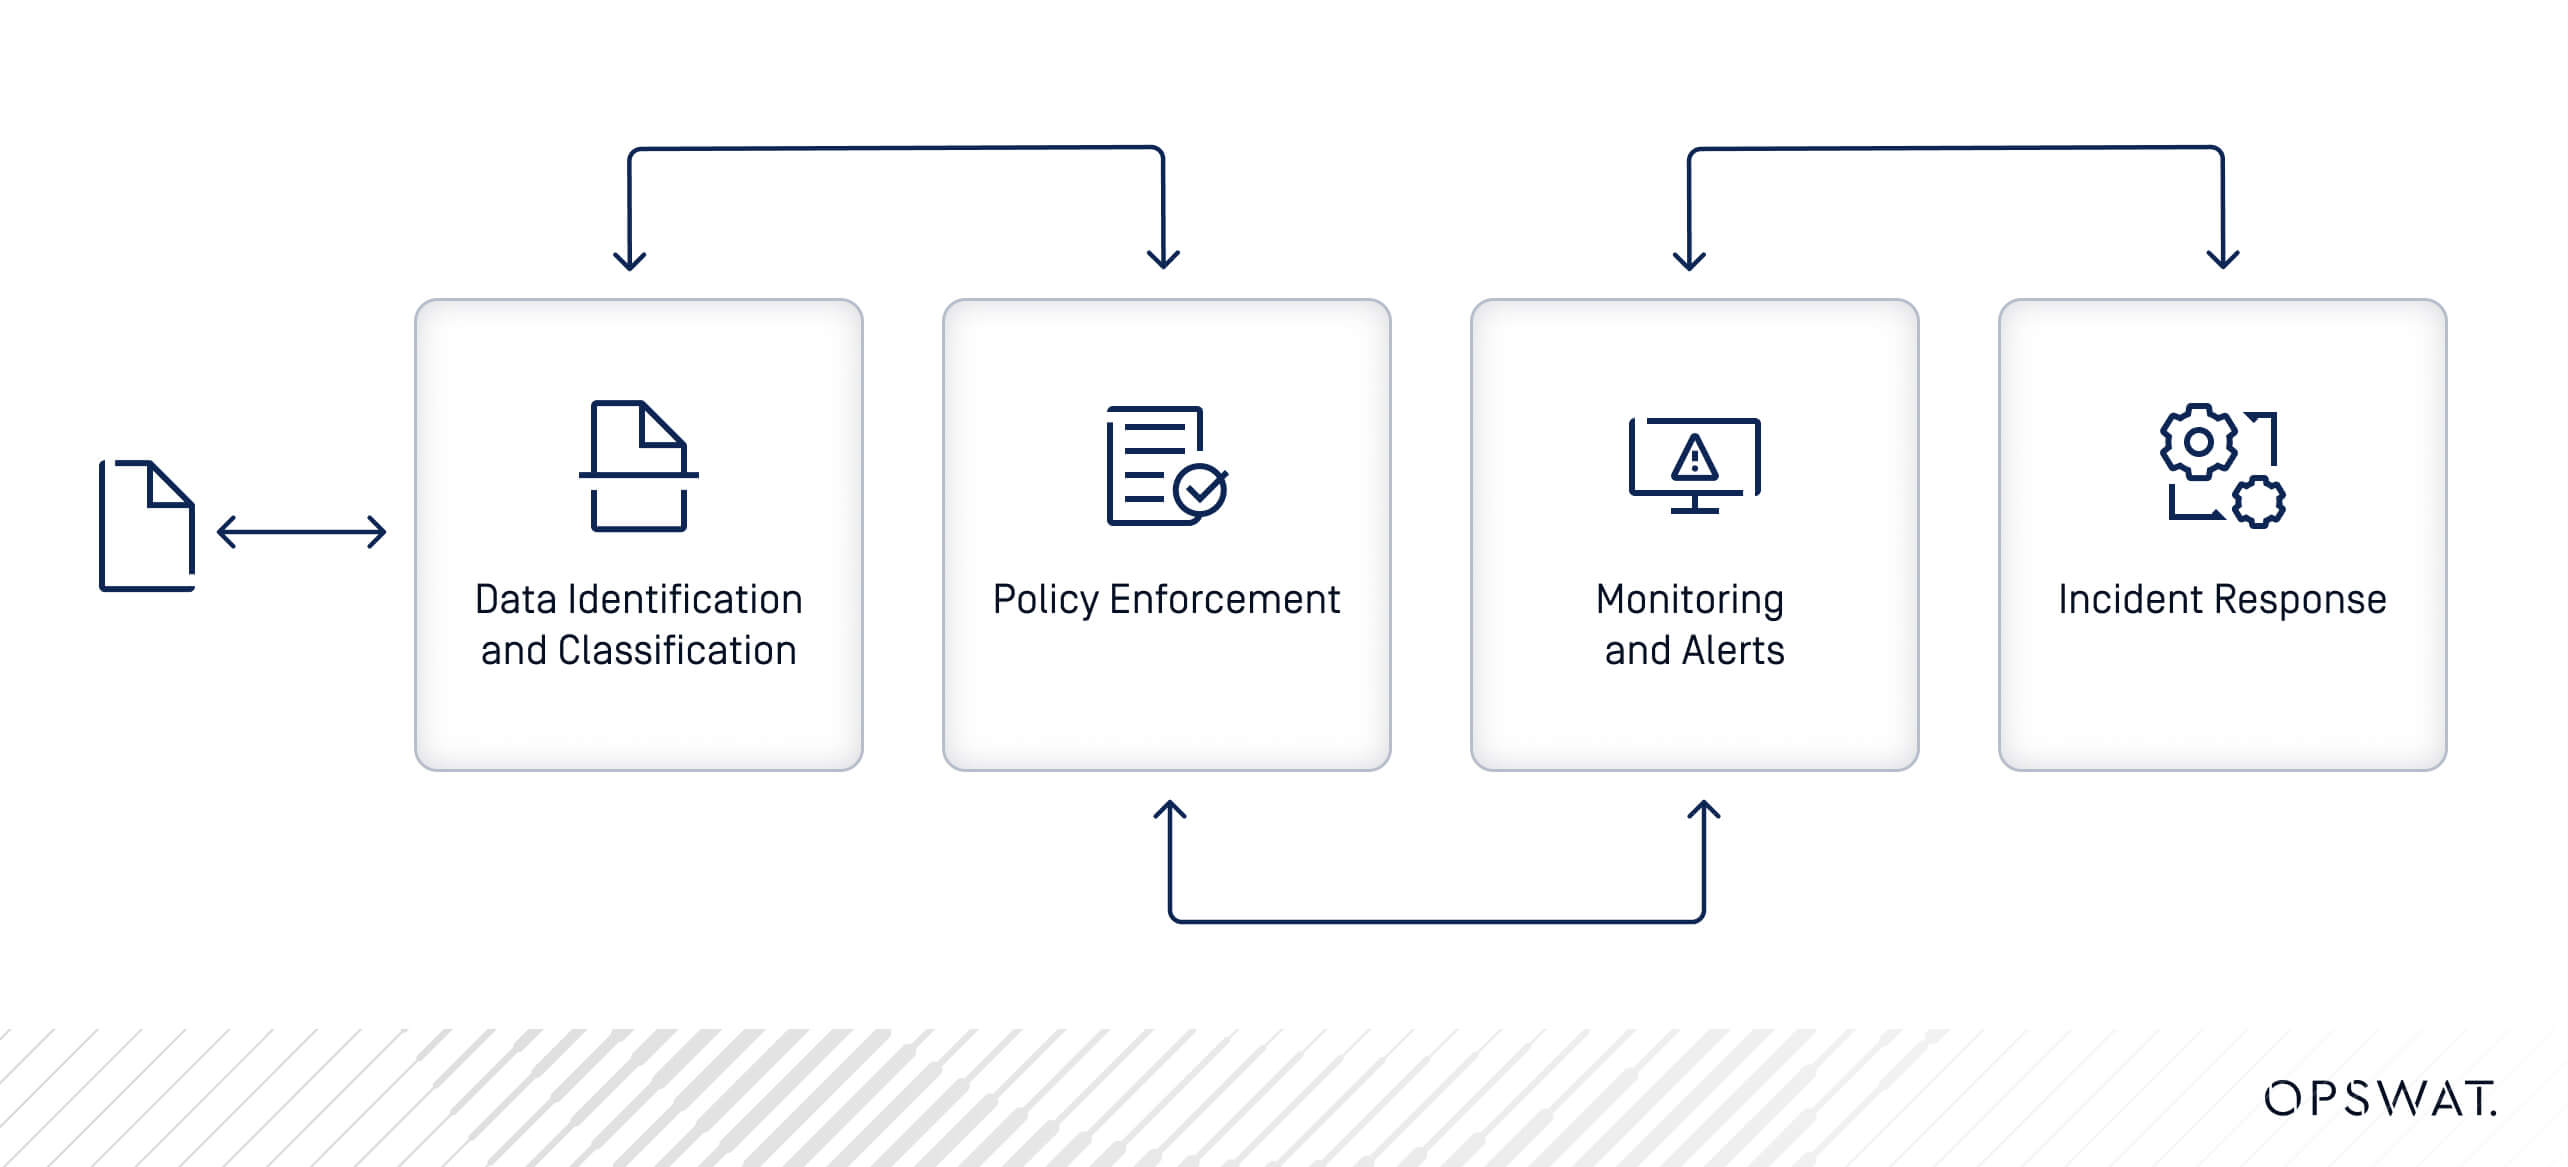
DLP bekerja dengan cara mengidentifikasi, memantau, dan melindungi data sensitif melalui berbagai mekanisme:
- Identifikasi dan Klasifikasi Data: Solusi DLP memindai repositori data untuk mengidentifikasi dan mengklasifikasikan informasi sensitif.
- Penerapan Kebijakan: Solusi DLP menerapkan kebijakan yang telah ditetapkan sebelumnya untuk mengontrol akses dan transmisi data.
- Pemantauan dan Peringatan: Pemantauan terus-menerus terhadap pergerakan data akan memicu peringatan ketika terdeteksi adanya potensi pelanggaran.
- Penanganan Insiden: Solusi perlindungan kehilangan data (DLP) menyediakan alat untuk menyelidiki dan memitigasi pelanggaran data.
Mengapa DLP Penting?
Pelanggaran Data dan Dampaknya terhadap Bisnis:Biaya rata-rata akibat pelanggaran data pada tahun 2023 mencapai sekitar $4,45 juta. Kerugian finansial dan reputasi yang ditimbulkan oleh pelanggaran data semakin menegaskan pentingnya langkah-langkah perlindungan data yang kokoh.
Alasan Hukum dan Kepatuhan dalam Menerapkan DLP: Peraturan seperti GDPR, HIPAA, dan PCI-DSS mewajibkan penerapan standar perlindungan data yang ketat. Penerapan DLP membantu organisasi mematuhi peraturan-peraturan tersebut, sehingga terhindar dari sanksi hukum dan denda.
Penerapan Solusi DLP untuk Penghematan Biaya:Meskipun investasi awal dalam solusi perlindungan kehilangan data (DLP) mungkin tampak seperti pengorbanan finansial, hal itu tidak seberapa jika dibandingkan dengan potensi biaya yang terkait dengan kebocoran data, termasuk kerugian finansial, biaya hukum, dan kerusakan reputasi.
Penyebab Utama Kebocoran Data
Kebocoran Internal (Ancaman dari Dalam)
Ancaman terhadap informasi sensitif sering kali berasal dari dalam organisasi. Data sensitif dapat bocor akibat tindakan yang tidak disengaja oleh karyawan, seperti mengirim email ke penerima yang salah atau penanganan data yang tidak tepat. Hal ini bisa disebabkan oleh kurangnya pelatihan dan kesadaran, serta kebijakan keamanan yang lemah atau tidak ditegakkan dengan baik, sehingga membuat organisasi rentan terhadap kebocoran data sensitif.
Meskipun kecelakaan sering kali menjadi penyebabnya, karyawan atau kontraktor yang tidak puas yang memiliki akses ke data sensitif dapat dengan sengaja mencuri atau menyalahgunakan informasi demi keuntungan pribadi atau finansial.
Serangan dari Luar (Peretas, Malware)
Penjahat siber menggunakan berbagai teknik, termasuk rekayasa sosial, phishing, berkas yang disusupi, dan kerentanan jaringan untuk mendapatkan akses tanpa izin ke data sensitif. Malware dapat disisipkan ke dalam berkas aplikasi produktivitas, lampiran email, media penyimpanan portabel, atau melalui eksploitasi bug sistem dan kerentanan yang belum diperbaiki.
Jenis-jenis Data yang Perlu Dilindungi dengan Pencegahan Kehilangan Data
Informasi yang Dapat Mengidentifikasi Pribadi (PII)
PII mencakup segala informasi yang dapat mengidentifikasi seseorang, seperti nama, alamat, dan nomor jaminan sosial. Melindungi PII sangat penting untuk menjaga privasi pelanggan dan memastikan kepatuhan.
Informasi Pembayaran
Kategori ini mencakup rincian kartu kredit dan informasi keuangan terkait. Melindungi data ini sangat penting untuk mencegah penipuan keuangan dan mematuhi standar PCI-DSS.
Kekayaan Intelektual (KI)
Hak Kekayaan Intelektual (HKI) mencakup data eksklusif, rahasia dagang, dan paten. Melindungi HKI sangat penting untuk mempertahankan keunggulan kompetitif dan mendorong inovasi.
Informasi Kesehatan yang Dilindungi (PHI)
Informasi Kesehatan yang Dilindungi (PHI) mencakup rekam medis dan data yang berkaitan dengan kesehatan. Kepatuhan terhadap HIPAA menjamin kerahasiaan dan keamanan informasi pasien.
Informasi Rahasia Perusahaan
Kategori ini mencakup informasi bisnis yang sensitif, seperti catatan keuangan, rencana strategis, dan komunikasi internal, yang harus dilindungi guna menjaga integritas bisnis.
Mendefinisikan dan Menyiapkan Kebijakan DLP
Seiring dengan semakin kompleksnya jaringan perusahaan serta sifat ancaman keamanan siber tingkat lanjut yang terus berkembang, sangatlah penting untuk menerapkan strategi DLP yang efektif guna mencegah kebocoran data. Bagian dari strategi pertahanan ini harus mencakup serangkaian kebijakan DLP yang kokoh, terutama bagi organisasi yang ingin tetap mematuhi peraturan seperti HIPAA, PCI DSS, dan GDPR.
Kebijakan DLP yang efektif menetapkan cara penanganan dan perlindungan data sensitif di dalam suatu organisasi. Kebijakan-kebijakan ini harus selaras dengan profil risiko organisasi dan persyaratan regulasi. Aturan klasifikasi data mengelompokkan data berdasarkan tingkat sensitivitas dan kepentingannya, yang menjadi pedoman dalam penerapan langkah-langkah keamanan yang sesuai.
Beberapa contoh kebijakan DLP (Data Loss Prevention) yang umum antara lain:
- Mencegah penyebaran detail kartu kredit ke luar jaringan yang aman. Hal ini memastikan bahwa hanya pengguna yang berwenang dan memiliki akses istimewa yang dapat memperoleh data tersebut, tanpa secara tidak sengaja membocorkannya kepada pihak ketiga.
- Mencegah pengiriman email yang berisi nomor jaminan sosial dan informasi sensitif lainnya kepada penerima yang tidak berwenang. Perangkat lunak DLP dapat secara otomatis mendeteksi informasi sensitif semacam ini dan menyamarkannya sebelum dikirimkan kepada penerima, atau mencegah file tersebut dibagikan.
Menyesuaikan Kebijakan Perlindungan Kehilangan Data agar Sesuai dengan Kebutuhan Bisnis
Kebijakan DLP harus disesuaikan dengan kebutuhan spesifik organisasi, guna memastikan perlindungan yang efektif dan kepatuhan terhadap peraturan yang berlaku. Penting juga untuk mempertimbangkan langkah-langkah keamanan yang sudah ada, yang dapat diintegrasikan ke dalam strategi DLP organisasi. Hal tersebut dapat mencakup firewall atau sistem pemantauan lainnya yang mungkin memainkan peran penting dalam penegakan kebijakan DLP.
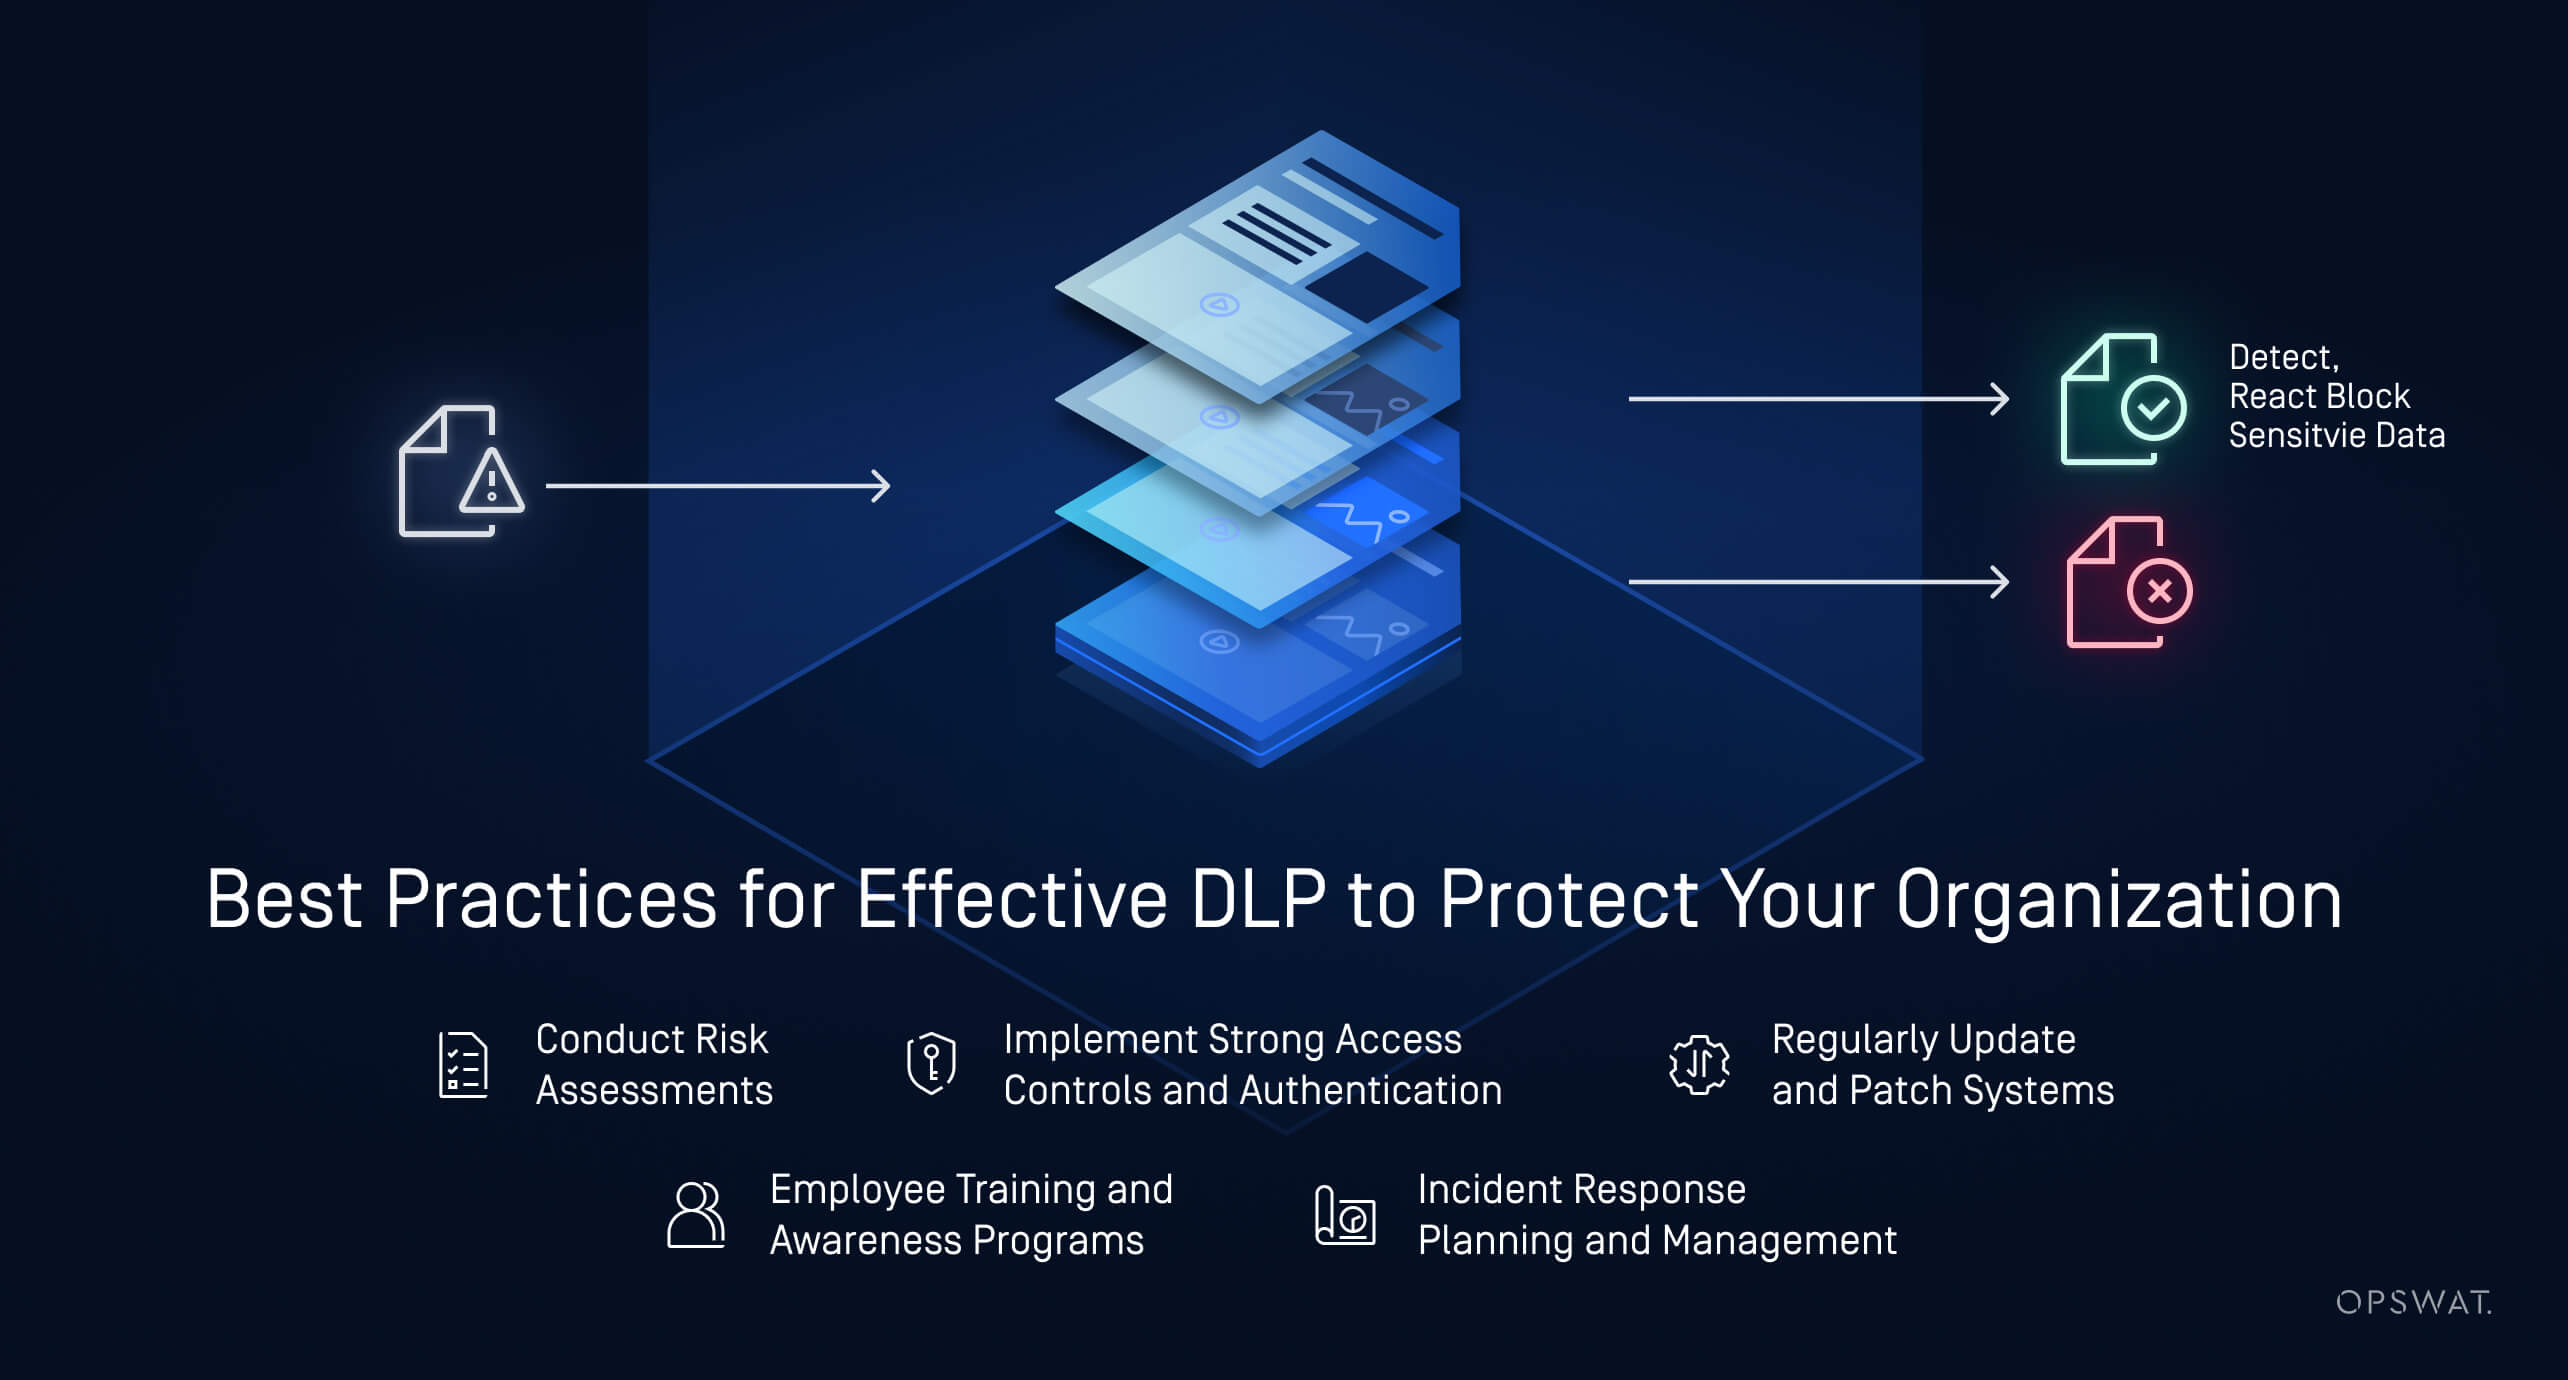
Praktik Terbaik Pencegahan Kehilangan Data (DLP)
Agar tetap selangkah lebih maju, praktik terbaik ini akan sangat membantu memastikan organisasi Anda selalu siap menghadapi ancaman yang akan datang dan mempertahankan strategi DLP yang efektif di dalamnya.
Melakukan Penilaian Risiko
Penilaian risiko secara berkala membantu mengidentifikasi lokasi penyimpanan data sensitif serta cara penggunaannya, sehingga menjadi dasar dalam penyusunan kebijakan DLP yang efektif. Kegagalan dalam melakukan penilaian risiko dapat membuka celah bagi pelaku ancaman untuk mengakses data sensitif melalui titik akses yang kurang mendapat perhatian atau pemantauan.

Terapkan Kontrol Akses dan Otentikasi yang Ketat
Membatasi akses ke data sensitif dan menerapkan metode otentikasi yang kuat dapat mengurangi risiko akses yang tidak sah. Hal ini mencakup penerapan prinsip hak akses seminimal mungkin di seluruh organisasi, yang hanya memberikan karyawan akses yang mereka butuhkan terhadap aset yang relevan dengan peran mereka, bukan akses ke seluruh aset organisasi.
Perbarui dan Pasang Patch pada Sistem Secara Teratur
Menjaga sistem dan perangkat lunak tetap mutakhir dengan patch dan pembaruan keamanan terbaru sangat penting untuk mencegah kerentanan. Menemukan solusi otomatis sangatlah penting, karena sebagian besar basis kode mencakup banyak ketergantungan pihak ketiga yang juga perlu diidentifikasi, diperiksa secara berkala, dan diperbarui setiap kali pembaruan tersedia.
Program Pelatihan dan Peningkatan Kesadaran Karyawan
Memberikan edukasi kepada karyawan mengenai praktik terbaik keamanan data dan pentingnya DLP dapat membantu mencegah kebocoran data yang tidak disengaja. Hal ini dapat mencegah terjadinya serangan rekayasa sosial seperti phishing, karena karyawan yang telah dilatih akan lebih mudah mengenali tautan, email, dan pesan menipu yang dikirimkan oleh pelaku ancaman.
Perencanaan dan Pengelolaan Tanggap Insiden
Memiliki rencana tanggap insiden yang terdefinisi dengan baik memastikan bahwa pelanggaran data ditangani dengan cepat dan efektif, sehingga meminimalkan dampaknya. Rencana tanggap insiden harus dapat menilai dan memberi peringatan kepada organisasi mengenai pelanggaran data secara memadai, menerapkan respons penanggulangan dan penilaian otomatis, serta menyesuaikan operasi yang diperlukan untuk memastikan paparan risiko seminimal mungkin.
Saat peringatan DLP terpicu, penting untuk:
- Selidiki insiden tersebut untuk mengetahui penyebabnya.
- Atasi kebocoran tersebut untuk mencegah hilangnya data lebih lanjut.
- Menilai dampak dari pelanggaran tersebut.
- Beritahukan kepada para pemangku kepentingan yang terkait.
- Laksanakan tindakan korektif untuk mencegah terjadinya insiden serupa di masa mendatang.
Cara Menyelidiki dan Menangani Insiden Pencegahan Kehilangan Data (DLP)
Penyelidikan insiden yang efektif mencakup analisis log, identifikasi sumber pelanggaran, dan penerapan langkah-langkah untuk memitigasi risiko. Alat otomatisasi dapat meningkatkan respons terhadap insiden dengan menyediakan peringatan secara real-time, tindakan perbaikan otomatis, dan analisis forensik yang terperinci. Upaya meminimalkan dampak insiden kehilangan data mencakup deteksi yang cepat, penanggulangan yang efektif, penyelidikan yang menyeluruh, serta perbaikan berkelanjutan terhadap langkah-langkah keamanan.
Pencegahan Kehilangan Data – Hal-hal yang Perlu Diperhatikan dalam Memilih Solusi DLP
Saat menerapkan solusi DLP, organisasi harus memastikan bahwa kebutuhan-kebutuhan berikut ini telah diperhitungkan:
- Mengamankan data yang sedang dikirim: Penerapan teknologi di tepi jaringan dapat memantau lalu lintas data untuk mengidentifikasi informasi sensitif yang dikirimkan dengan melanggar kebijakan keamanan.
- Mengamankan titik akhir: Agen berbasis Endpoint mengelola transfer informasi di antara pengguna, kelompok pengguna, dan entitas eksternal. Beberapa sistem ini mampu mencegat dan memblokir komunikasi secara real time, serta memberikan umpan balik kepada pengguna.
- Mengamankan data yang tersimpan: Kontrol akses, enkripsi, dan kebijakan penyimpanan data digunakan untuk melindungi data organisasi yang tersimpan.
- Mengamankan data yang sedang digunakan: Sistem DLP tertentu dapat melacak dan menandai tindakan yang tidak sah yang dilakukan pengguna—baik yang disengaja maupun tidak disengaja—selama interaksi mereka dengan data.
- Identifikasi data:Sangat penting untuk menentukan apakah suatu data memerlukan perlindungan. Hal ini dapat dilakukan secara manual dengan menerapkan aturan dan metadata, atau secara otomatis menggunakan teknik pembelajaran mesin.
- Deteksi kebocoran data: Solusi DLP, bersama dengan sistem keamanan lainnya seperti IDS, IPS, dan SIEM, dapat mendeteksi transfer data yang tidak wajar atau mencurigakan serta memberi peringatan kepada petugas keamanan mengenai potensi kebocoran data.
Kecerdasan Buatan dan Pembelajaran Mesin dalam Perlindungan Kehilangan Data
Teknologi kecerdasan buatan (AI) dan pembelajaran mesin (machine learning) meningkatkan kemampuan DLP dengan memungkinkan deteksi ancaman tingkat lanjut, deteksi anomali, dan analitik prediktif. AI dapat menelusuri ratusan dokumen dengan cepat dan menemukan data sensitif yang berisiko terungkap. Dengan pembelajaran mesin (ML), alat-alat ini bahkan dapat beradaptasi dan meningkatkan efektivitasnya seiring berjalannya waktu.
AI dapat sangat mahir dalam analisis perilaku, mengidentifikasi pola yang tidak biasa dan anomali dalam aktivitas data, serta memberikan tanda-tanda peringatan dini terkait potensi pelanggaran keamanan data. Mendeteksi perilaku yang tidak biasa dapat menjadi langkah pencegahan yang sangat penting bagi organisasi untuk meminimalkan risiko dan dampak dari pelanggaran keamanan data.
Kesimpulan – Mengapa Pencegahan Kehilangan Data Penting
Pencegahan kehilangan data (atau perlindungan terhadap kehilangan data) merupakan unsur penting dalam strategi keamanan siber modern. Dengan menerapkan solusi DLP yang komprehensif, organisasi dapat melindungi informasi sensitif, mematuhi persyaratan regulasi, dan meminimalkan risiko kebocoran data. Seiring dengan terus berkembangnya ancaman siber, penerapan langkah-langkah DLP yang kokoh akan menjadi hal yang sangat penting untuk menjaga keamanan data dan integritas bisnis.
Untuk mengetahui bagaimana solusi inovatif dari OPSWATdapat menjaga keamanan infrastruktur penting Anda, silakan hubungi seorang ahli hari ini juga.