Deteksi Cepat Serangan Zero-Day
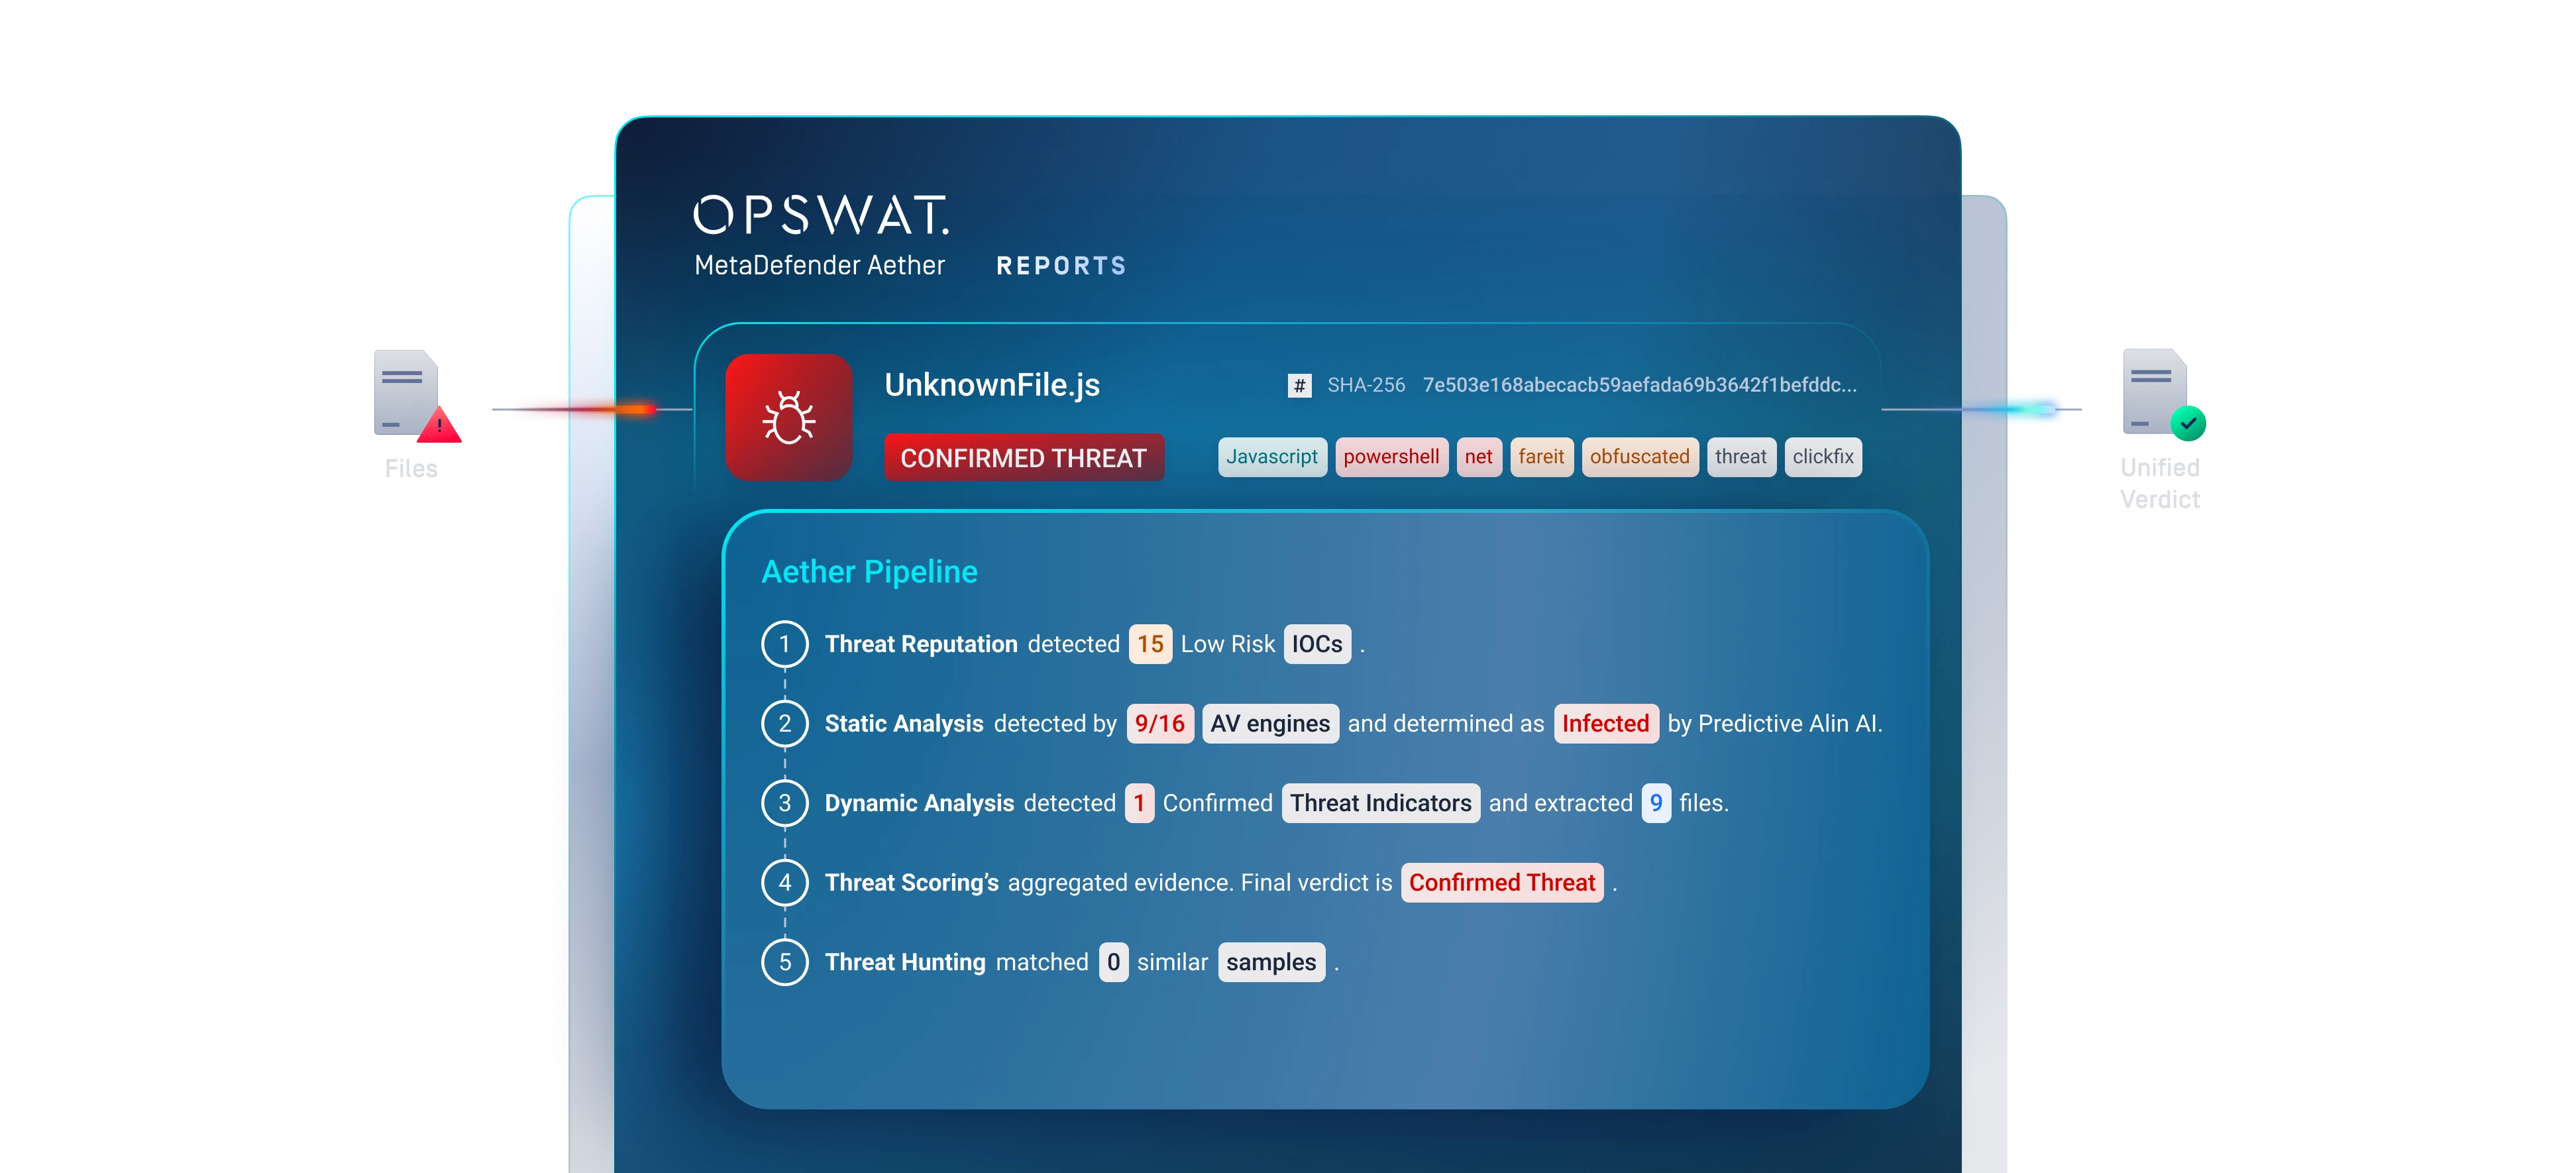
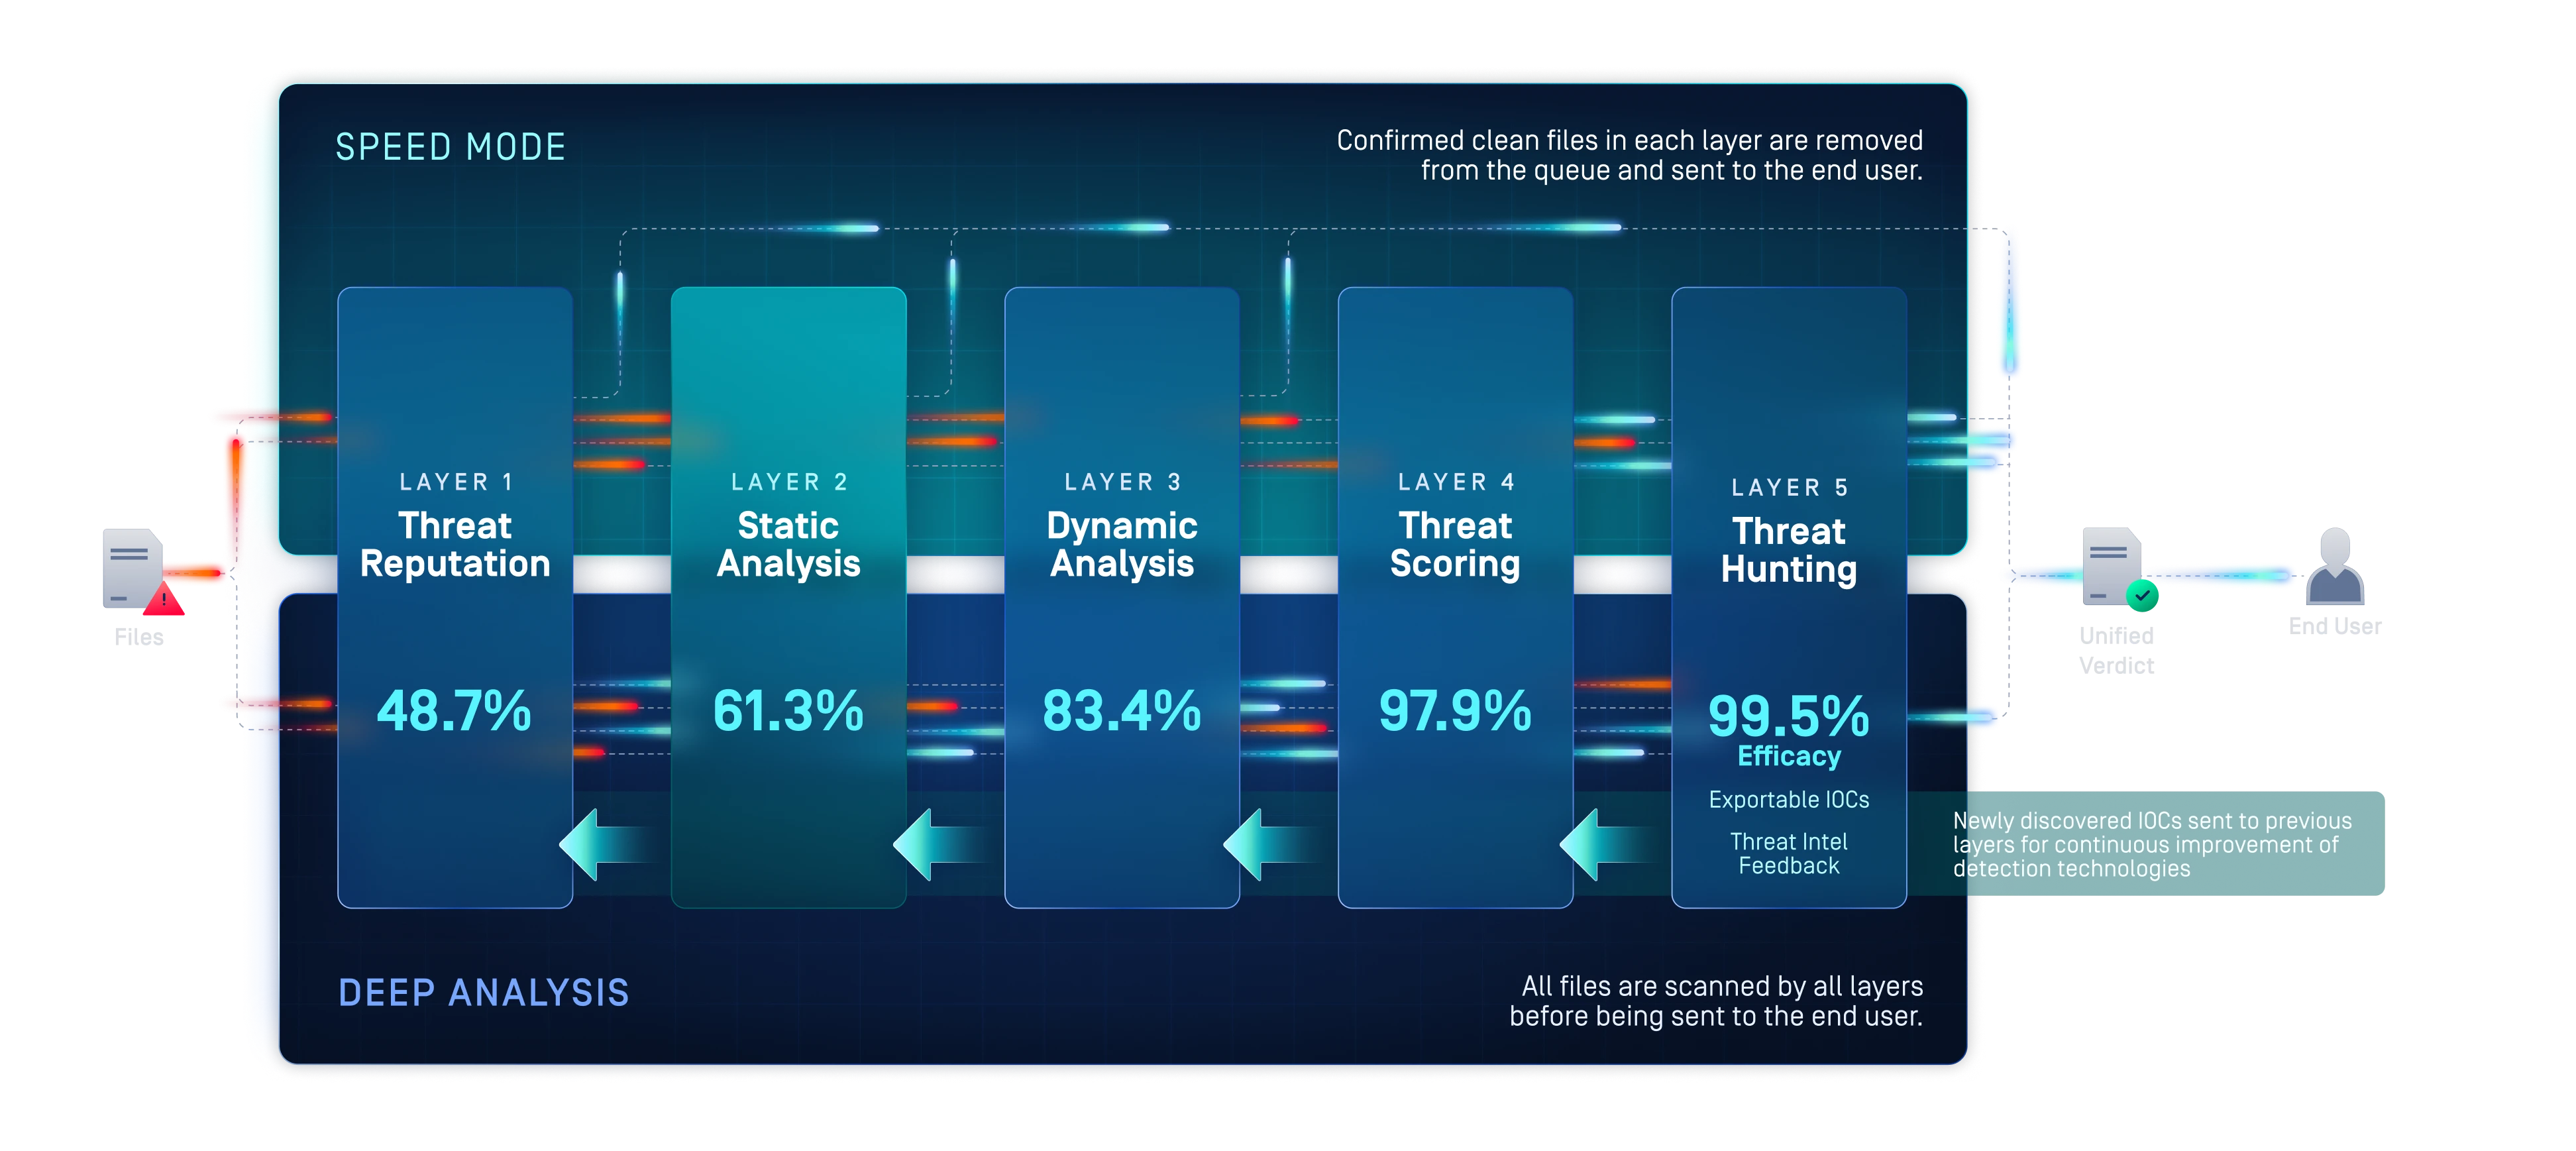
OPSWATSolusi deteksi zero-day terpadu berlapis lima yang didukung AI ini menggabungkan Threat Reputation, Predictive AI, Adaptive Sandbox , Threat Scoring, dan Threat Hunting berbasis ML untuk mendeteksi malware yang sudah dikenal, belum dikenal, dan yang sulit terdeteksi sebelum mencapai pengguna dan sistem.
Manfaatkan hasil analisis tunggal dan terpadu untuk setiap berkas, yang membantu tim SOC merespons lebih cepat, mengurangi kebisingan peringatan, serta memperkuat alur kerja SIEM, SOAR, dan pencarian ancaman di seluruh lingkungan cloud, hybrid, on-premises, dan air-gapped.
- 99,5% Efektivitas Terhadap Serangan Zero-Day
- 40 kali lebih cepat daripada alat-alat konvensional
- Lebih dari 50.000 Analisis Per Hari
OPSWAT dipercaya oleh
























Deteksi Zero-Day Terpadu
Lapisan 1: Reputasi Ancaman
Segera Ungkap Ancaman yang Telah Diketahui dari
Hentikan ancaman yang sudah diketahui sebelum dilakukan analisis lebih mendalam.
Memeriksa berkas, URL, alamat IP, dan domain berdasarkan data reputasi yang terus diperbarui, baik secara daring maupun luring.
Memblokir malware dan infrastruktur penyerang yang digunakan kembali, sehingga memaksa para penyerang untuk mengganti indikator dan membangun kembali jalur penyebaran.
Lapisan 2: Analisis Statis
Mendeteksi Ancaman yang Belum Diketahui Sebelum Dilakukan
Atasi kesenjangan dalam deteksi pra-eksekusi.
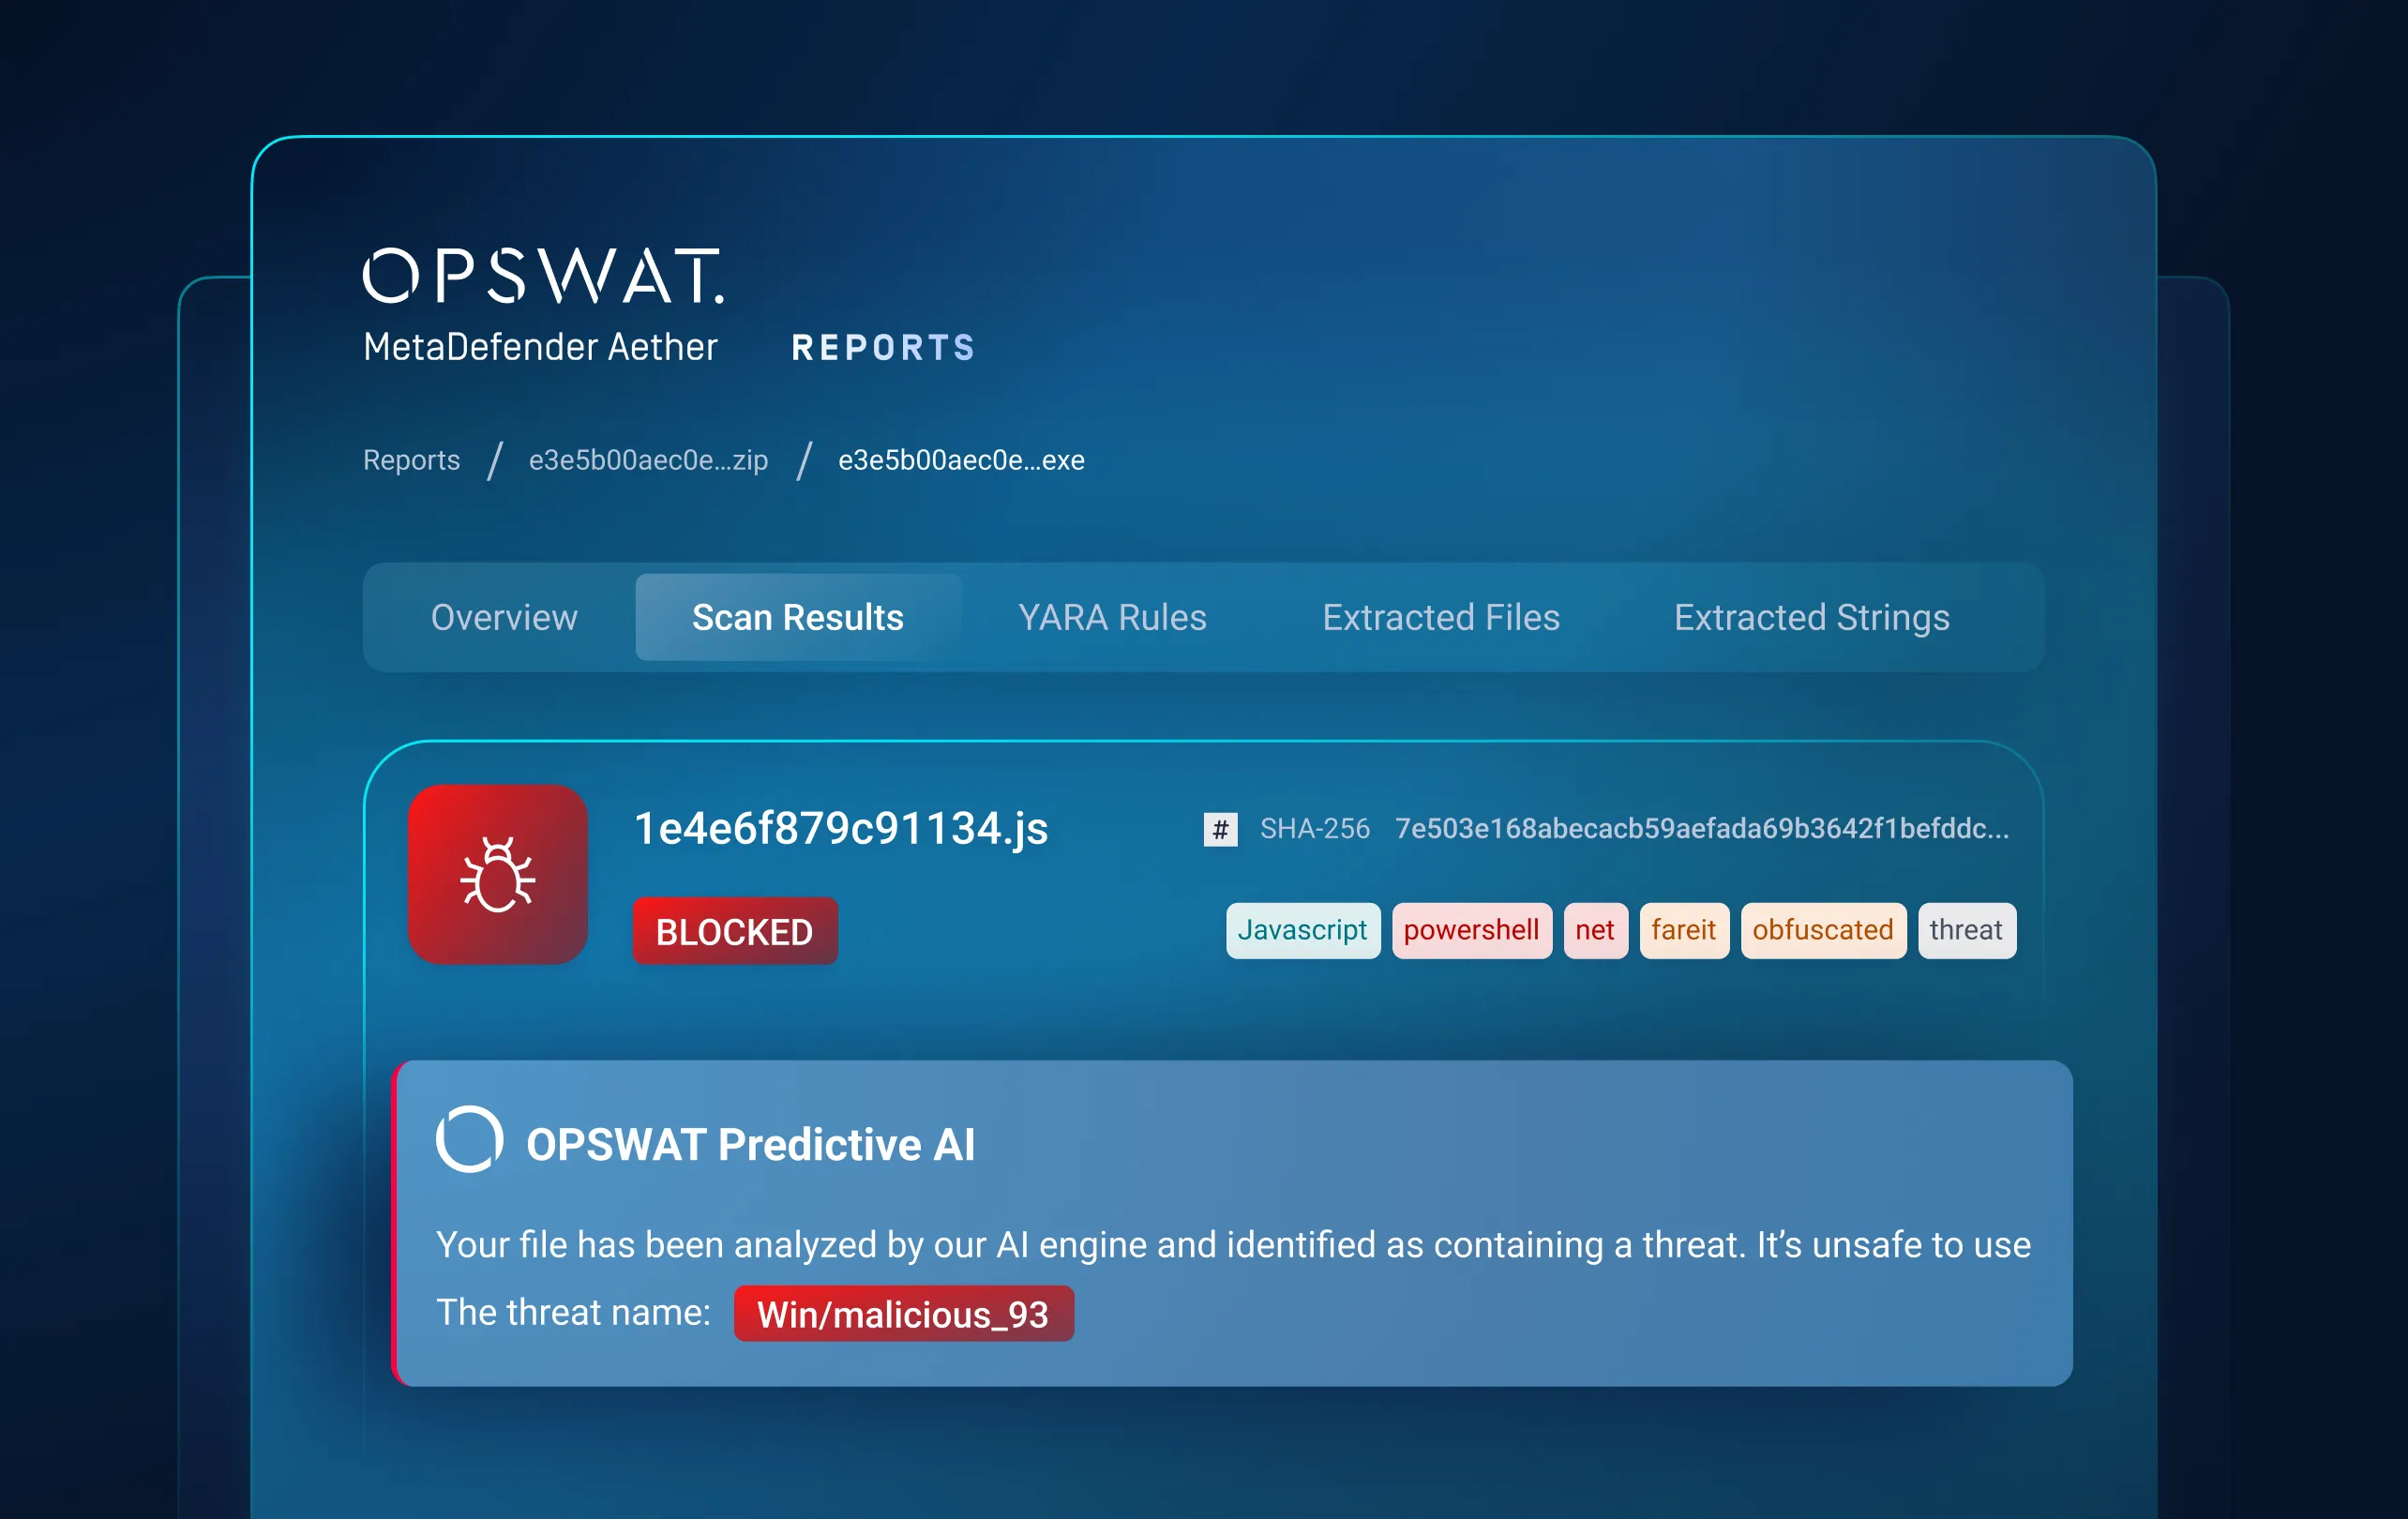
Alin AI Prediktif menganalisis struktur file dan ciri-ciri perilaku untuk mendeteksi niat jahat dalam hitungan milidetik, tanpa menggunakan tanda tangan atau proses pengujian.
Mendeteksi malware yang belum pernah terdeteksi sebelumnya dan malware polimorfik sebelum dijalankan, sehingga mengurangi kebutuhan akan sandbox di tahap selanjutnya sekaligus menjaga kecepatan aliran file tetap tinggi.
Lapisan 3: Analisis Dinamis
Memaksa Ancaman Tersembunyi untuk Terungkap
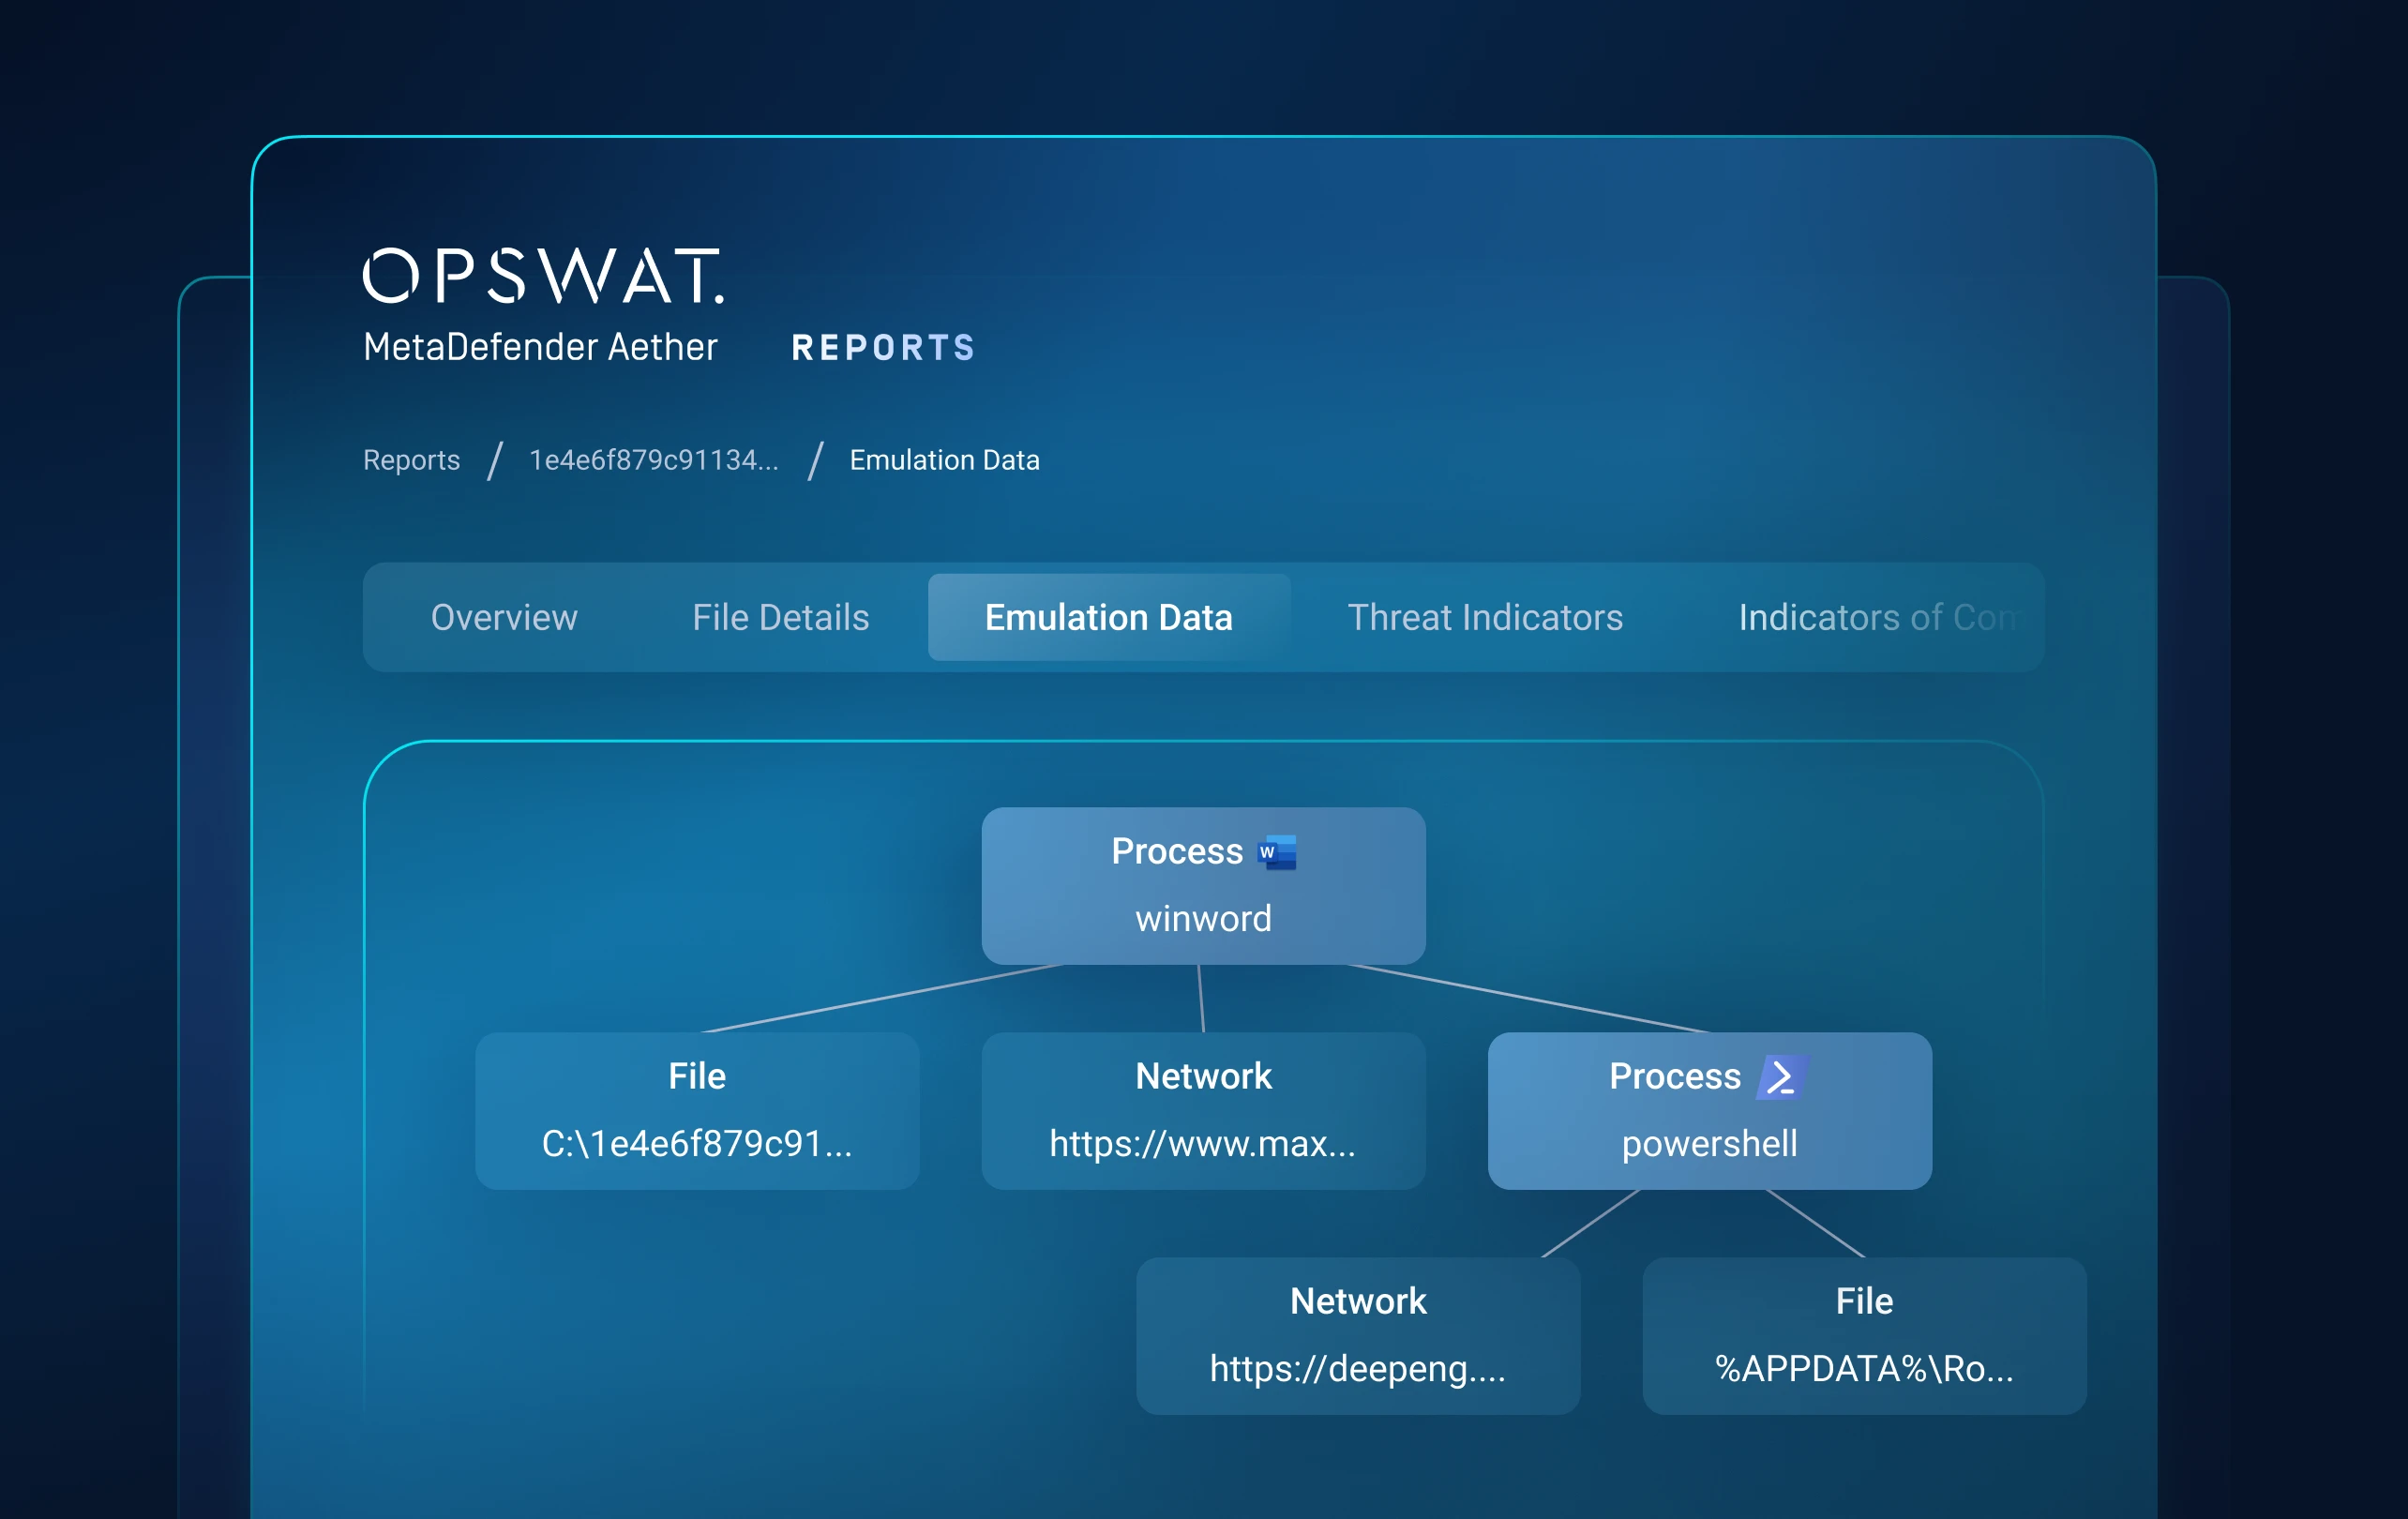
Mengungkap malware yang sulit terdeteksi yang luput dari alat-alat statis dan berbasis VM.
Sebuah serangan " Adaptive " berbasis emulasiSandbox memicu perilaku berbahaya dan menjelajahi jalur eksekusi alternatif tanpa bergantung pada mesin virtual yang dapat terdeteksi.
Mengungkap rantai loader, artefak runtime, skrip yang disamarkan, muatan bertahap, dan teknik pengelakan.
Lapisan 4: Penilaian Ancaman
Prioritaskan Hal yang Paling Penting
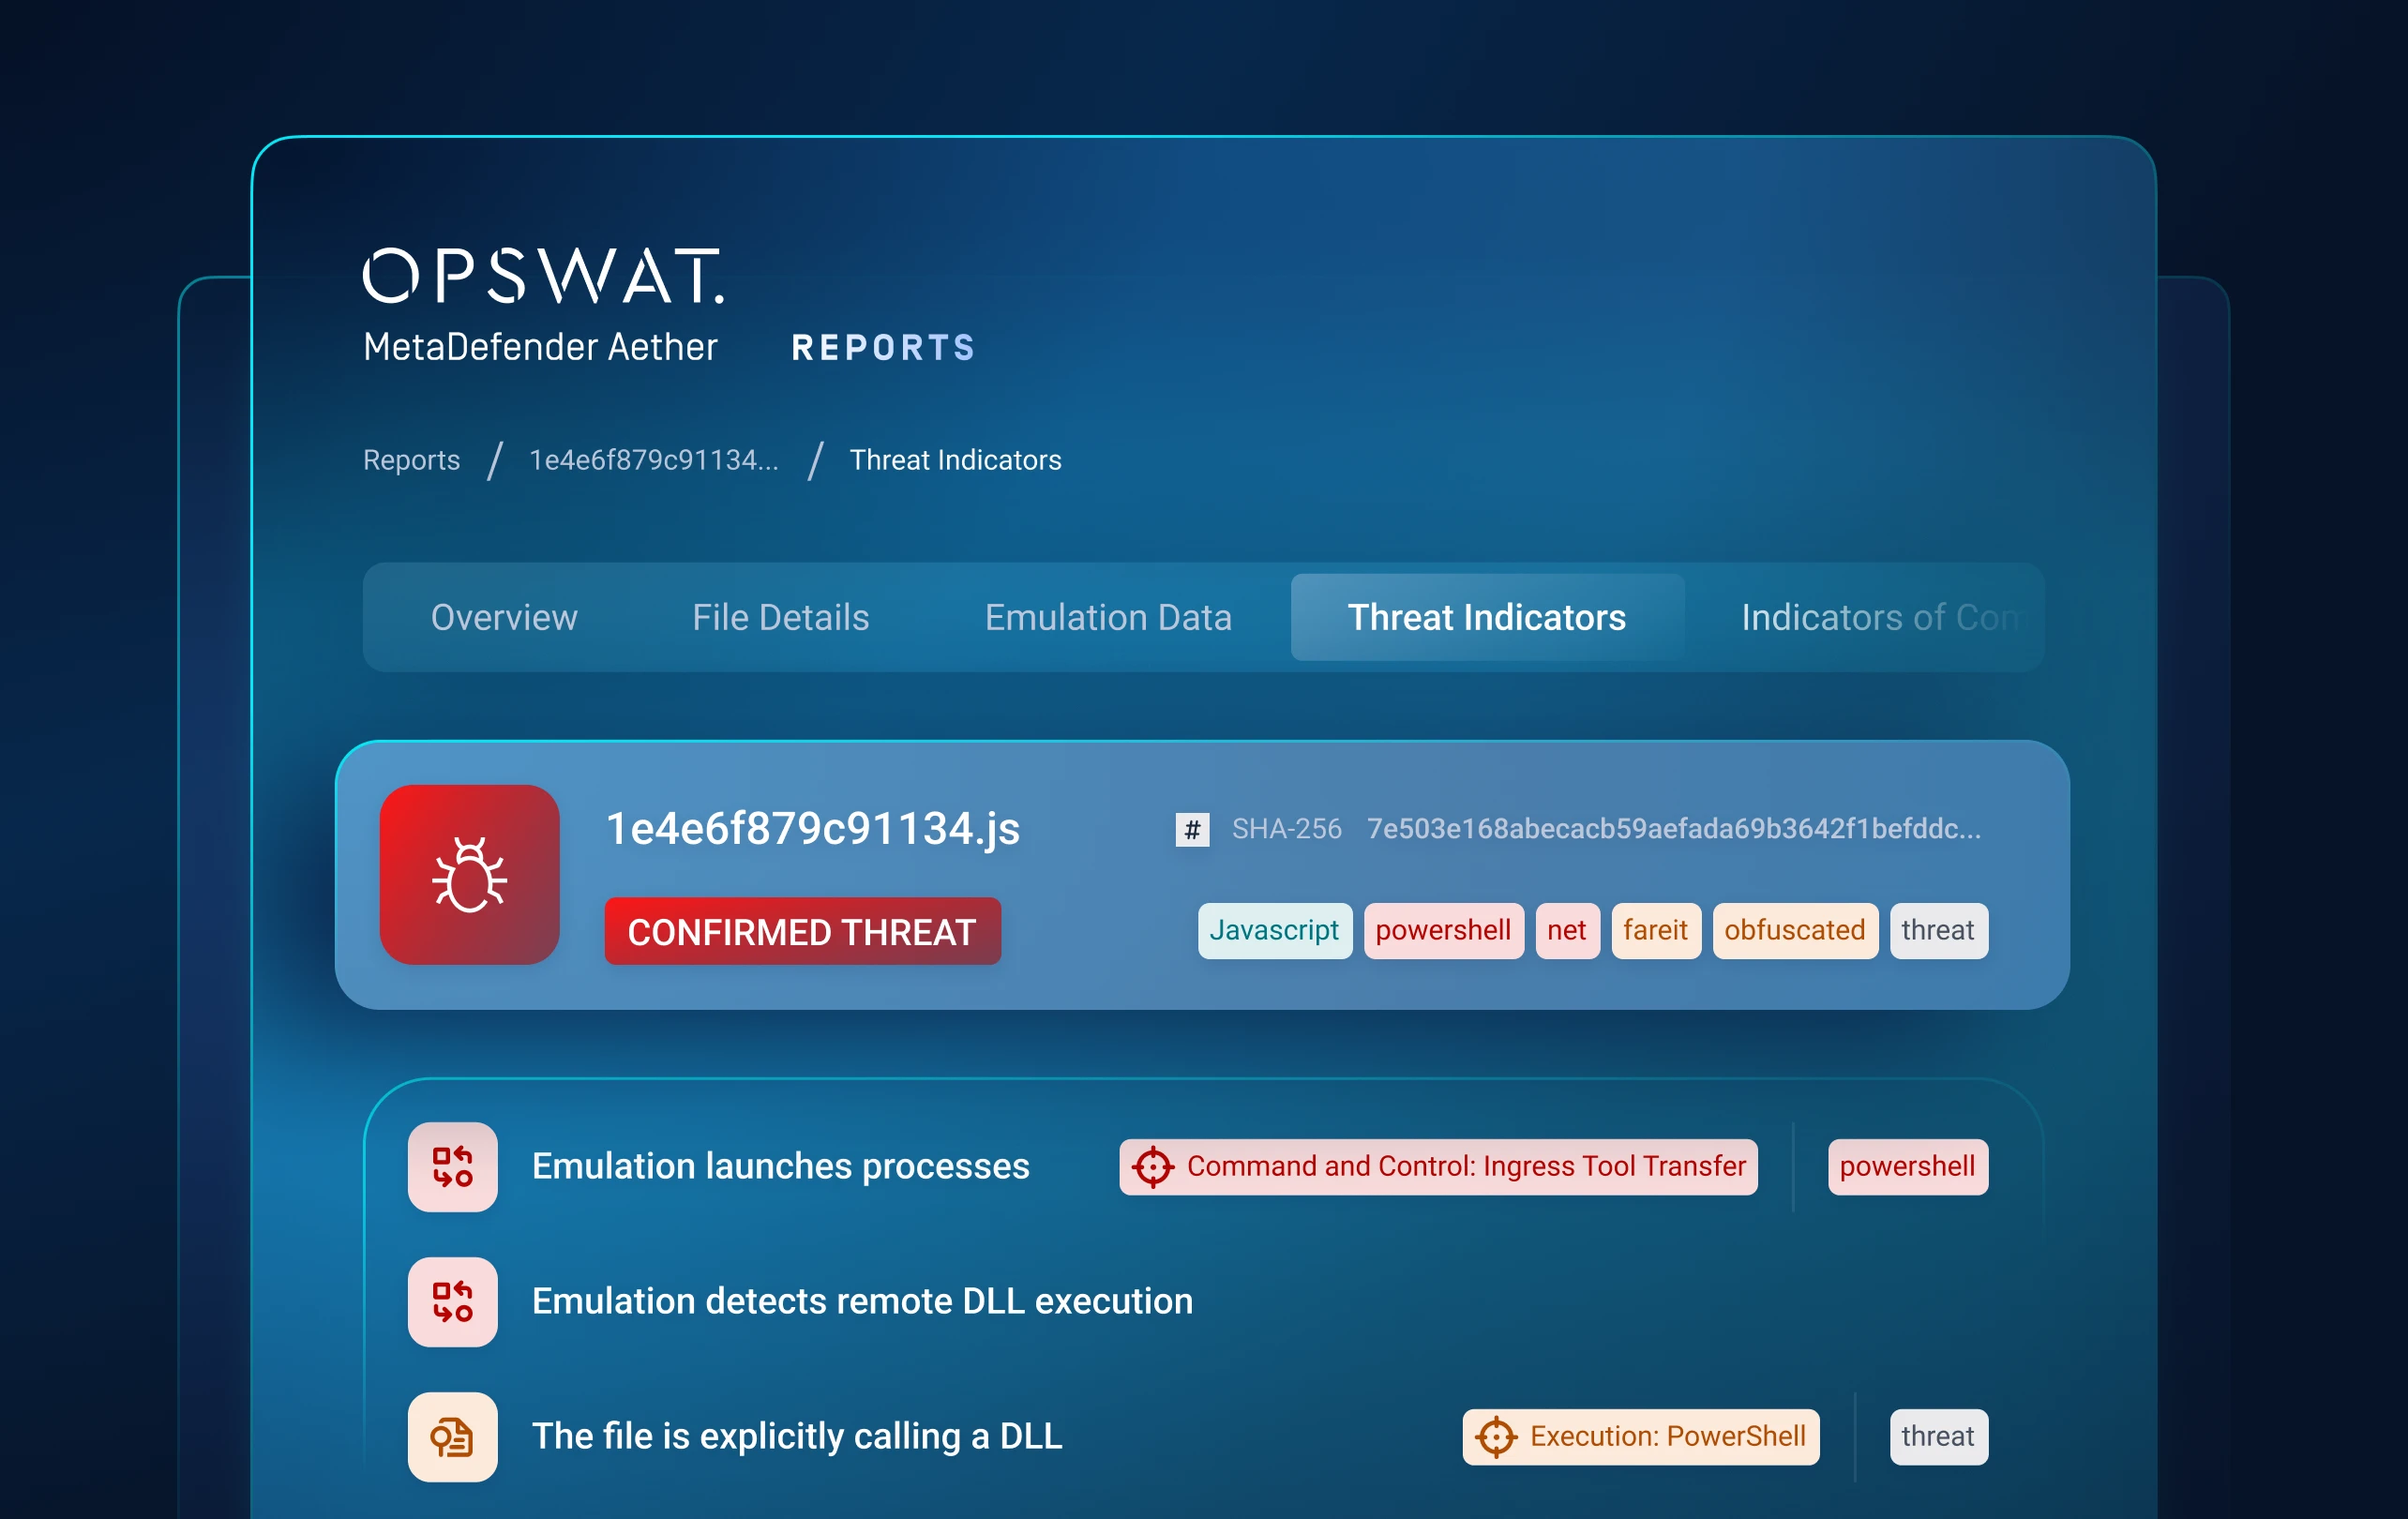
Ubah perilaku ancaman yang kompleks menjadi kesimpulan yang dapat ditindaklanjuti.
Menghubungkan sinyal-sinyal dari analisis reputasi, analisis statis, dan analisis dinamis untuk menetapkan skor risiko berdasarkan tingkat keyakinan.
Menyoroti ancaman dengan risiko tertinggi secara real-time, sehingga mengurangi hasil positif palsu, gangguan peringatan, dan waktu yang dibutuhkan analis untuk melakukan penyaringan awal.
Lapisan 5: Pencarian Ancaman
Hubungkan Ancaman dengan Kampanye
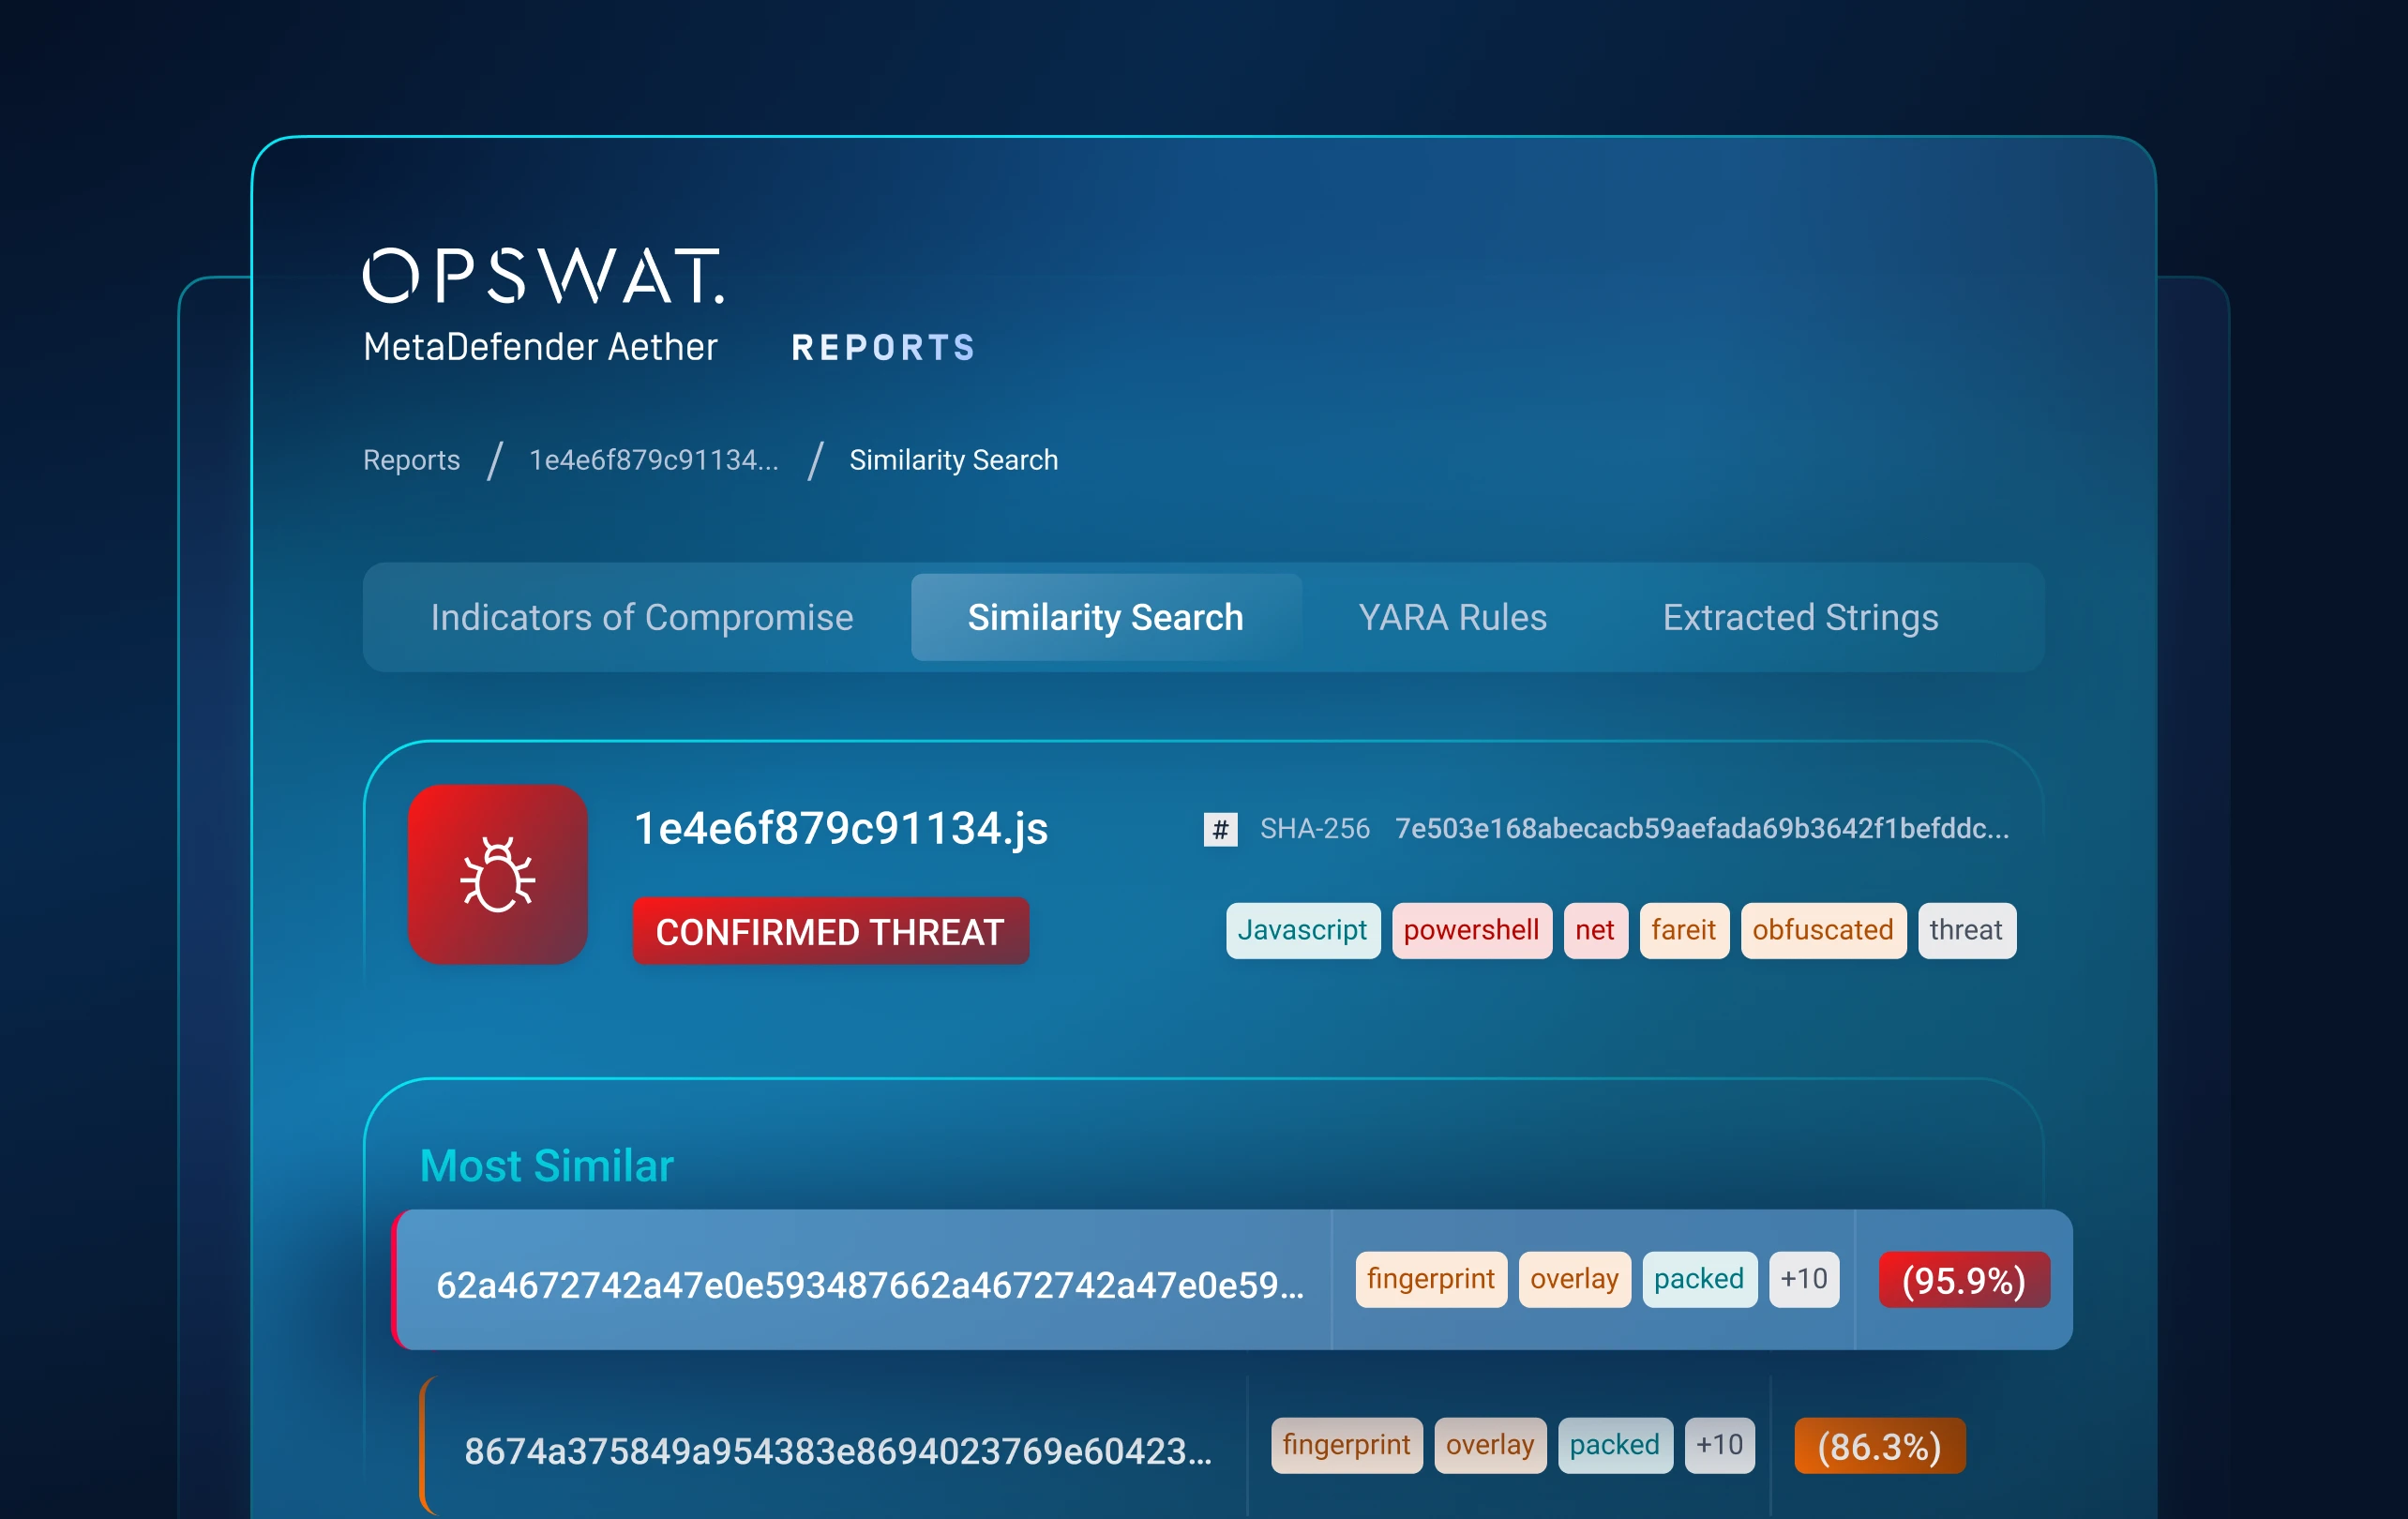
Beralih dari deteksi berkas terpisah ke analisis berbasis kampanye.
Pencarian kesamaan yang didukung ML dan Korelasi Pola Ancaman menghubungkan sampel yang tidak dikenal dengan malware, infrastruktur, taktik, serta varian terkait yang sudah diketahui.
Mengungkap keluarga malware dan kampanye penyerang, sehingga memaksa para penyerang untuk merombak alat, infrastruktur, dan taktik mereka.
Gambaran Umum Produk
Pelajari bagaimana MetaDefender Aether menggunakan sandboxing adaptif berbasis AI untuk mendeteksi dan menghentikan serangan zero-day
yang terlewatkan oleh alat keamanan konvensional.
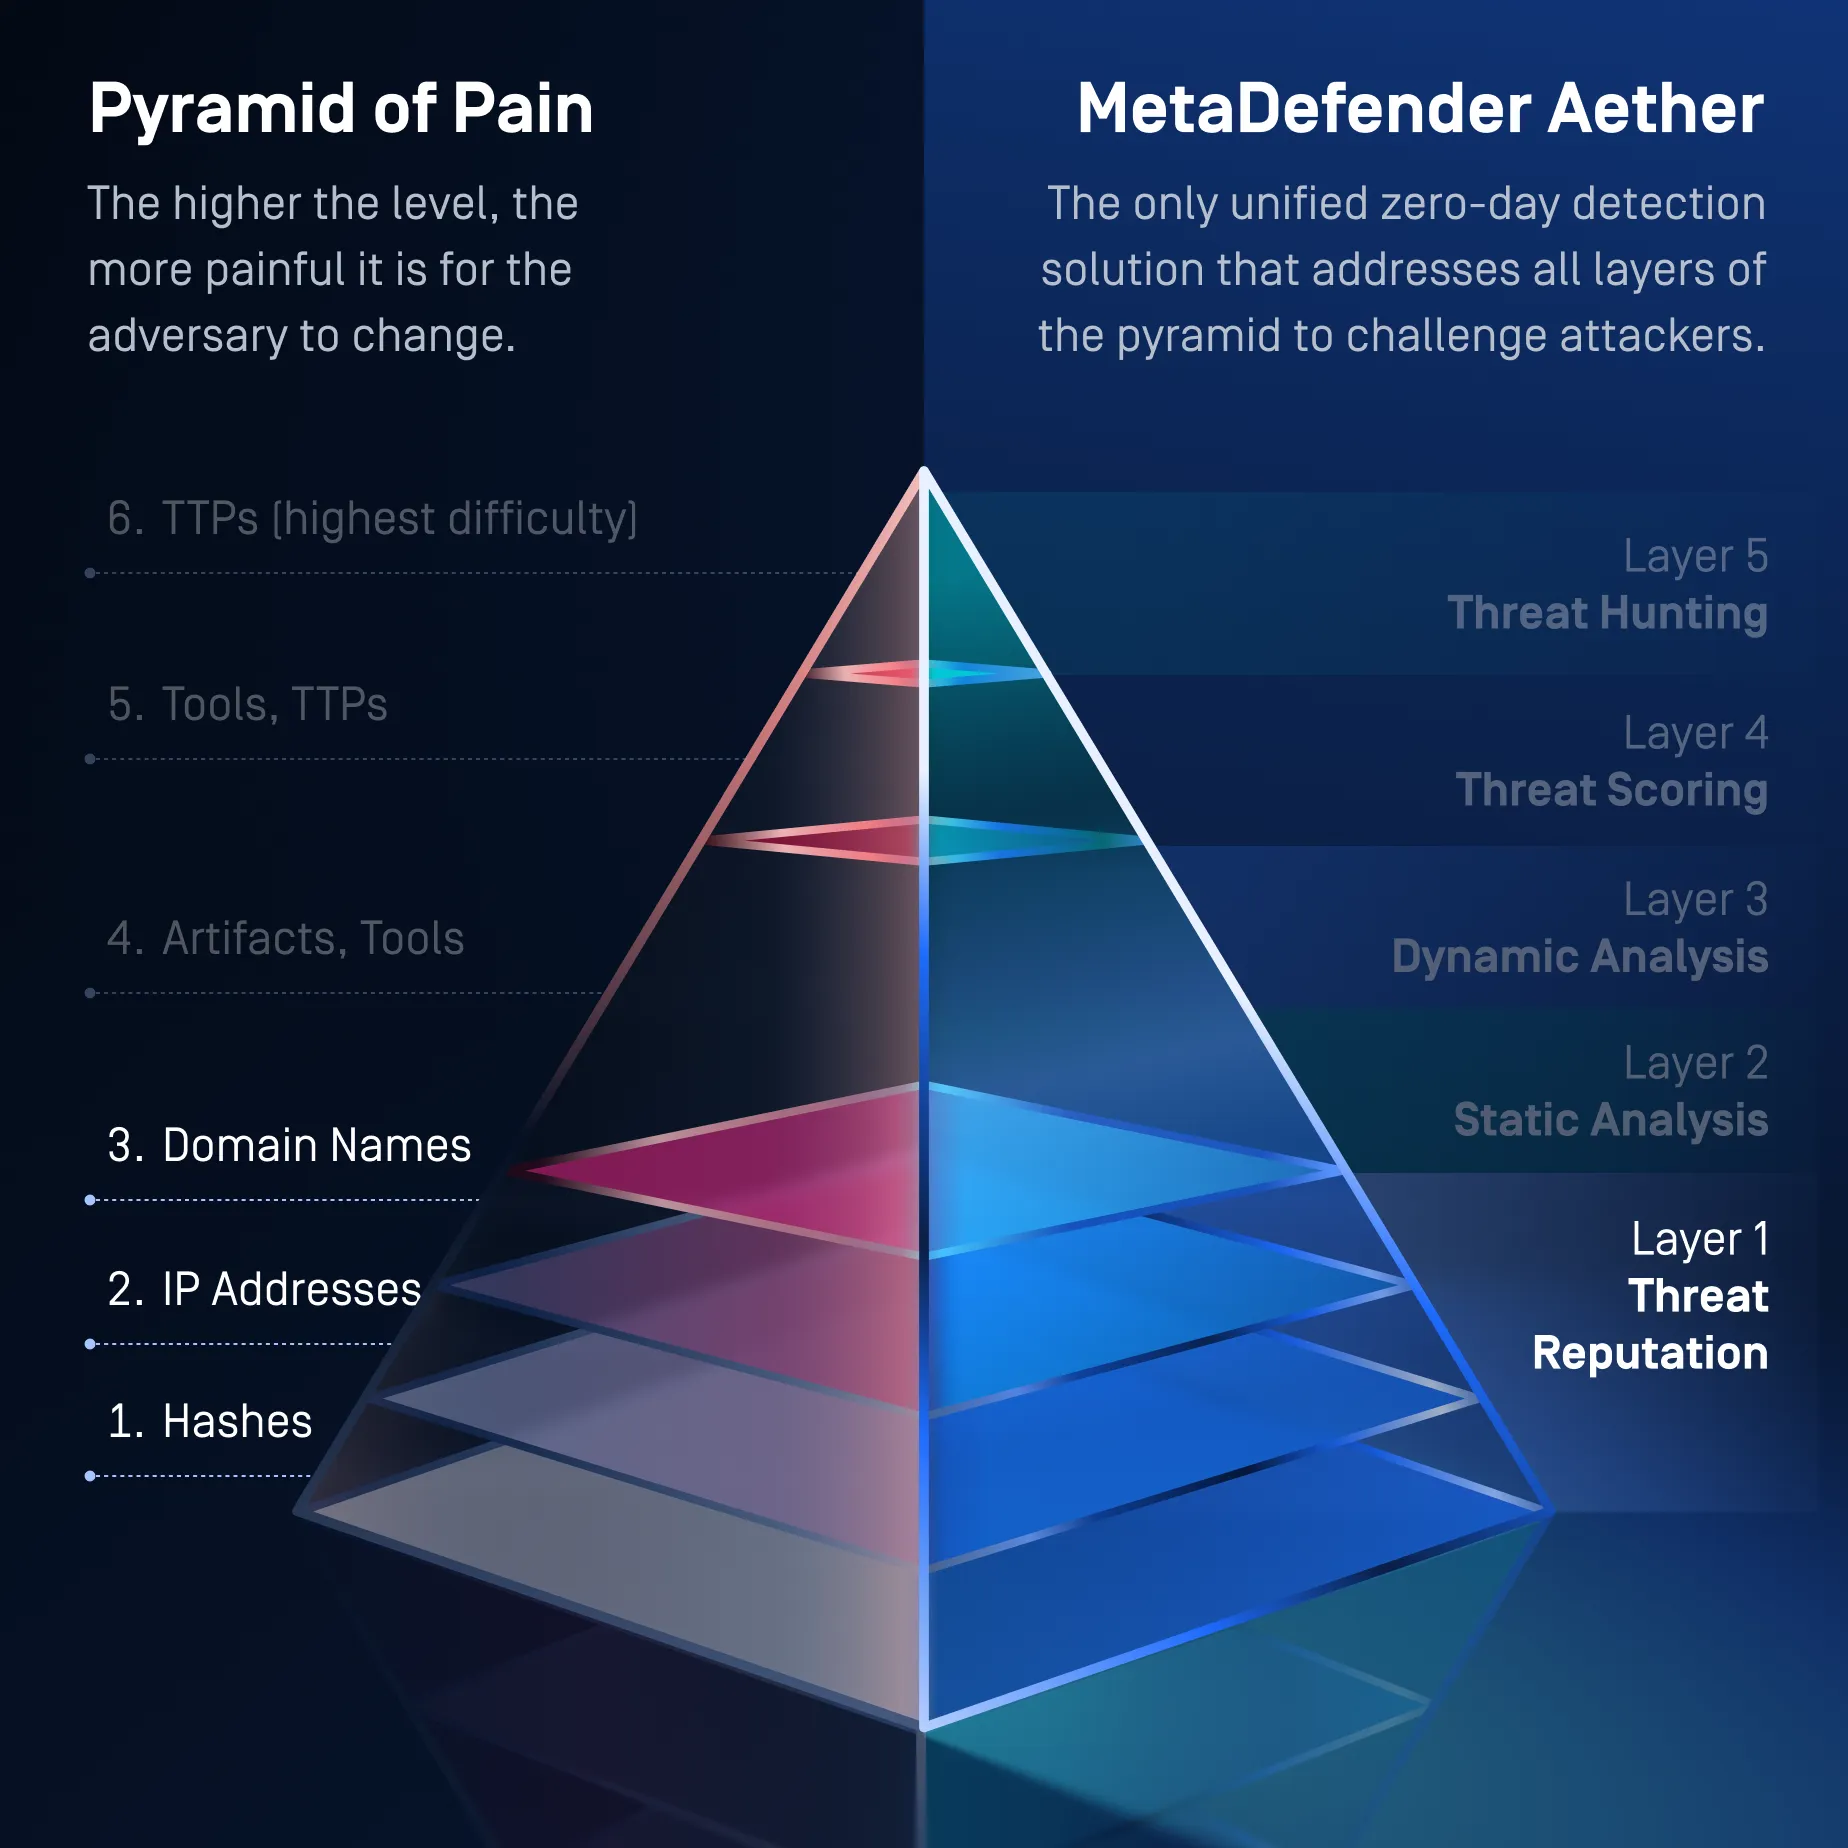
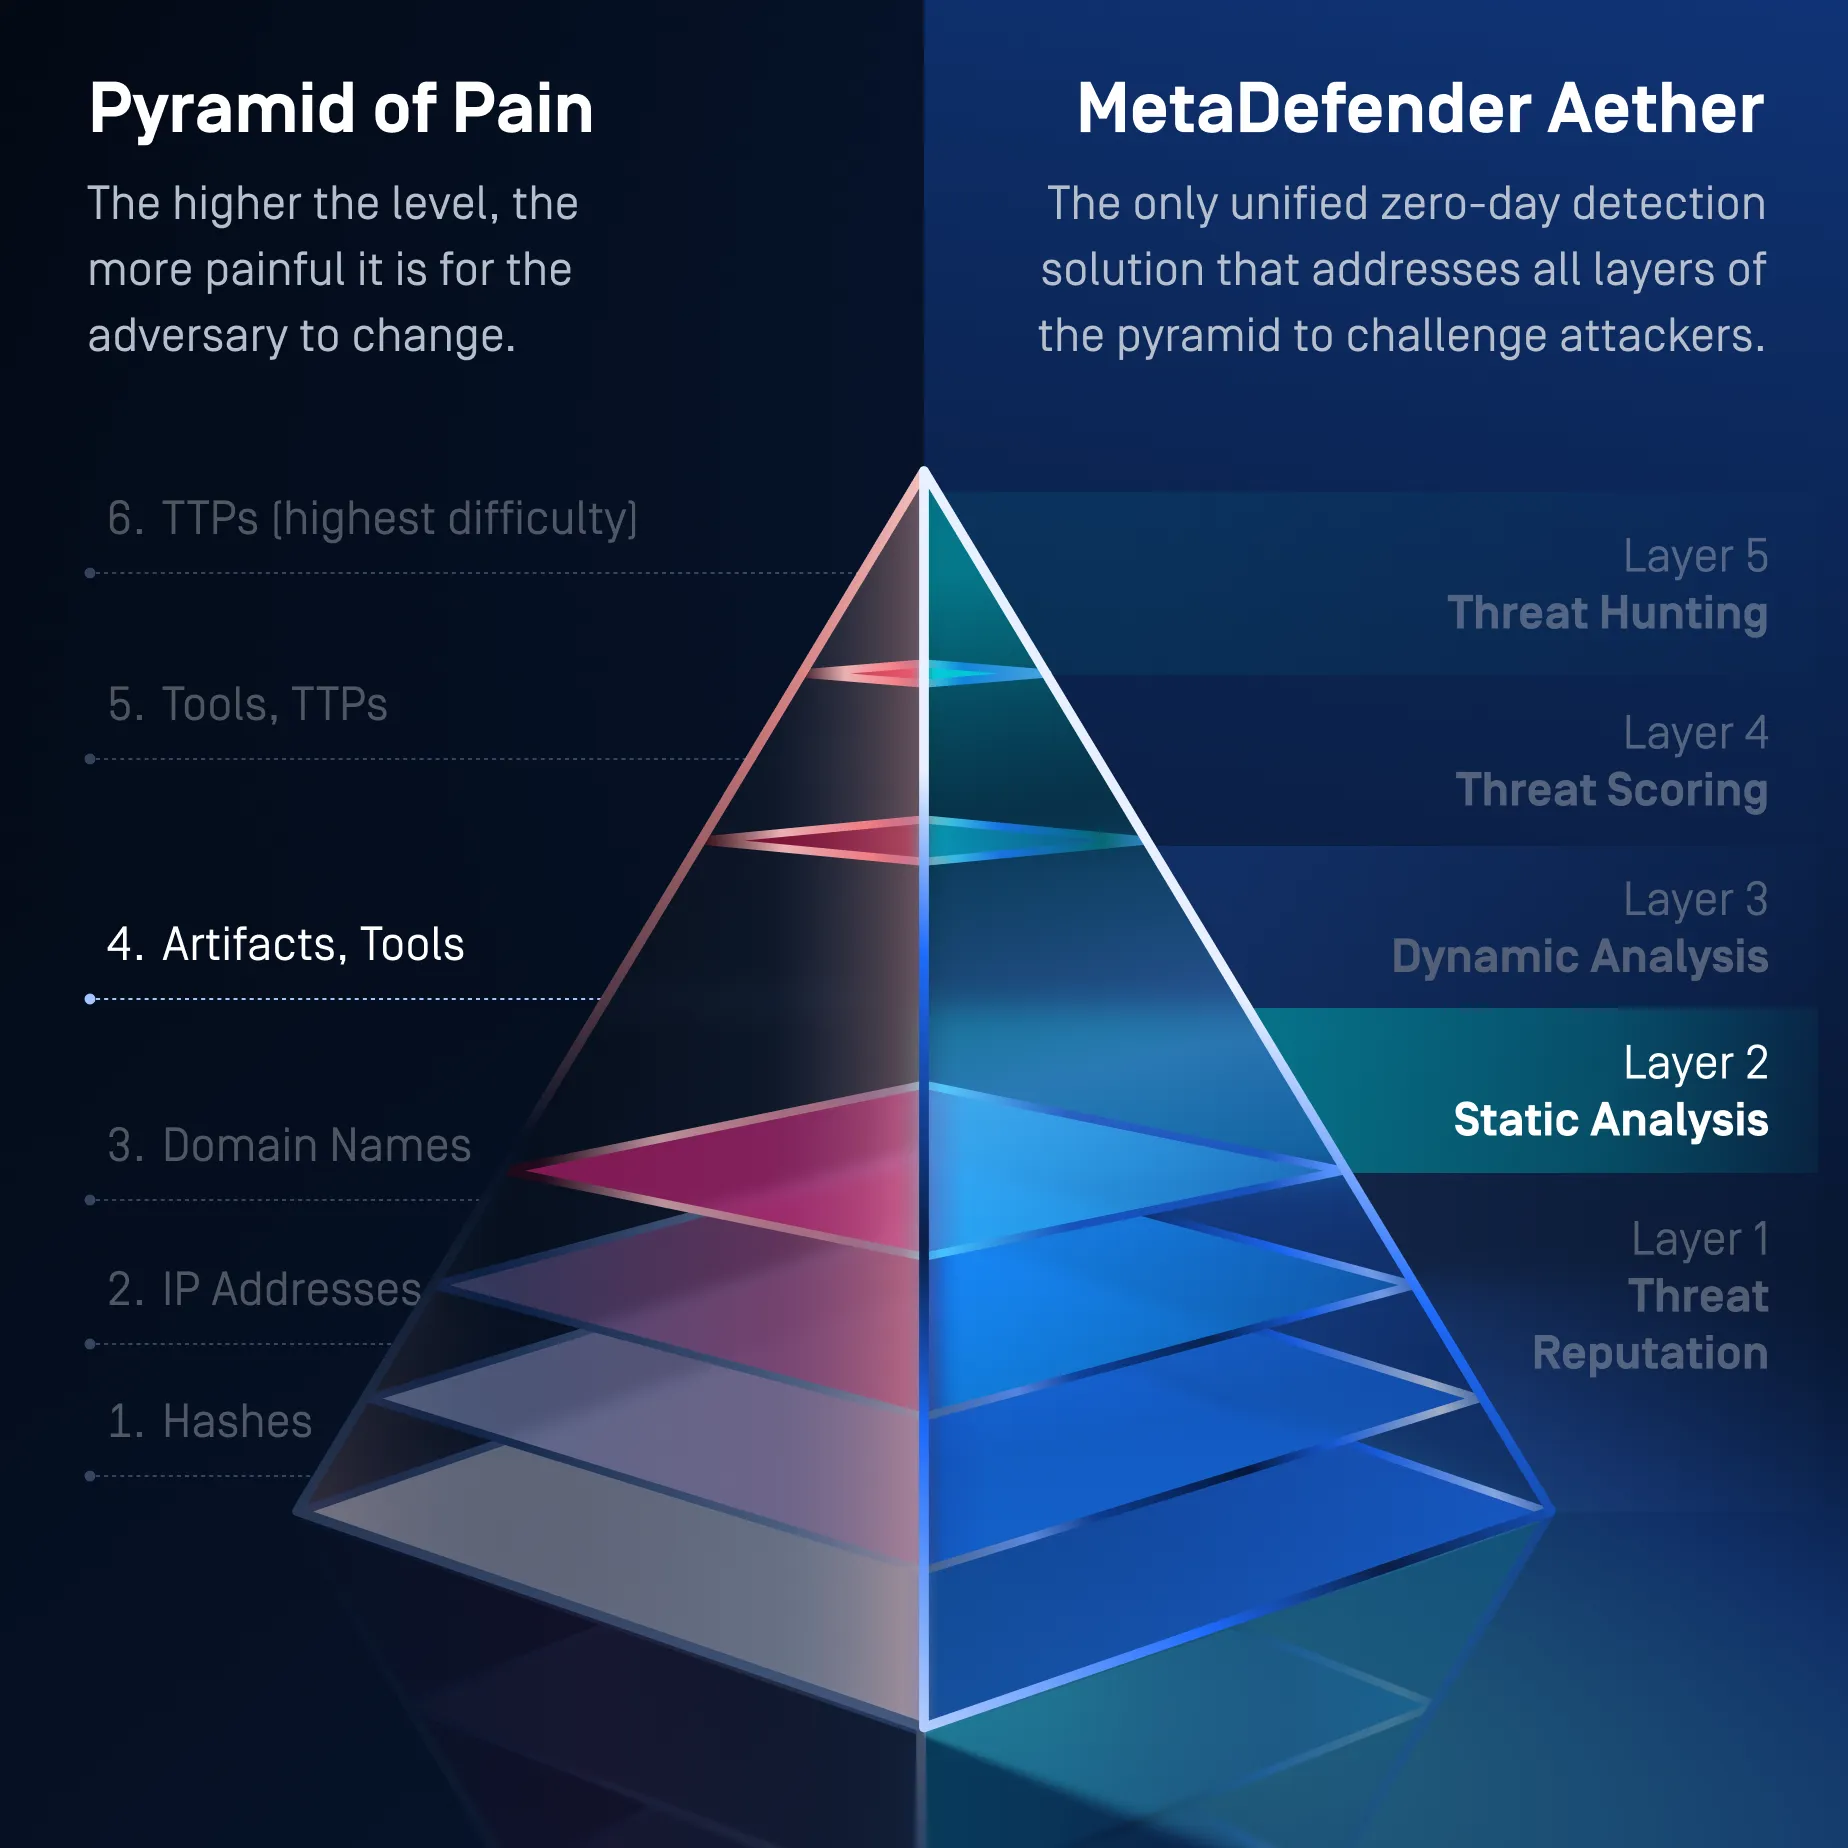
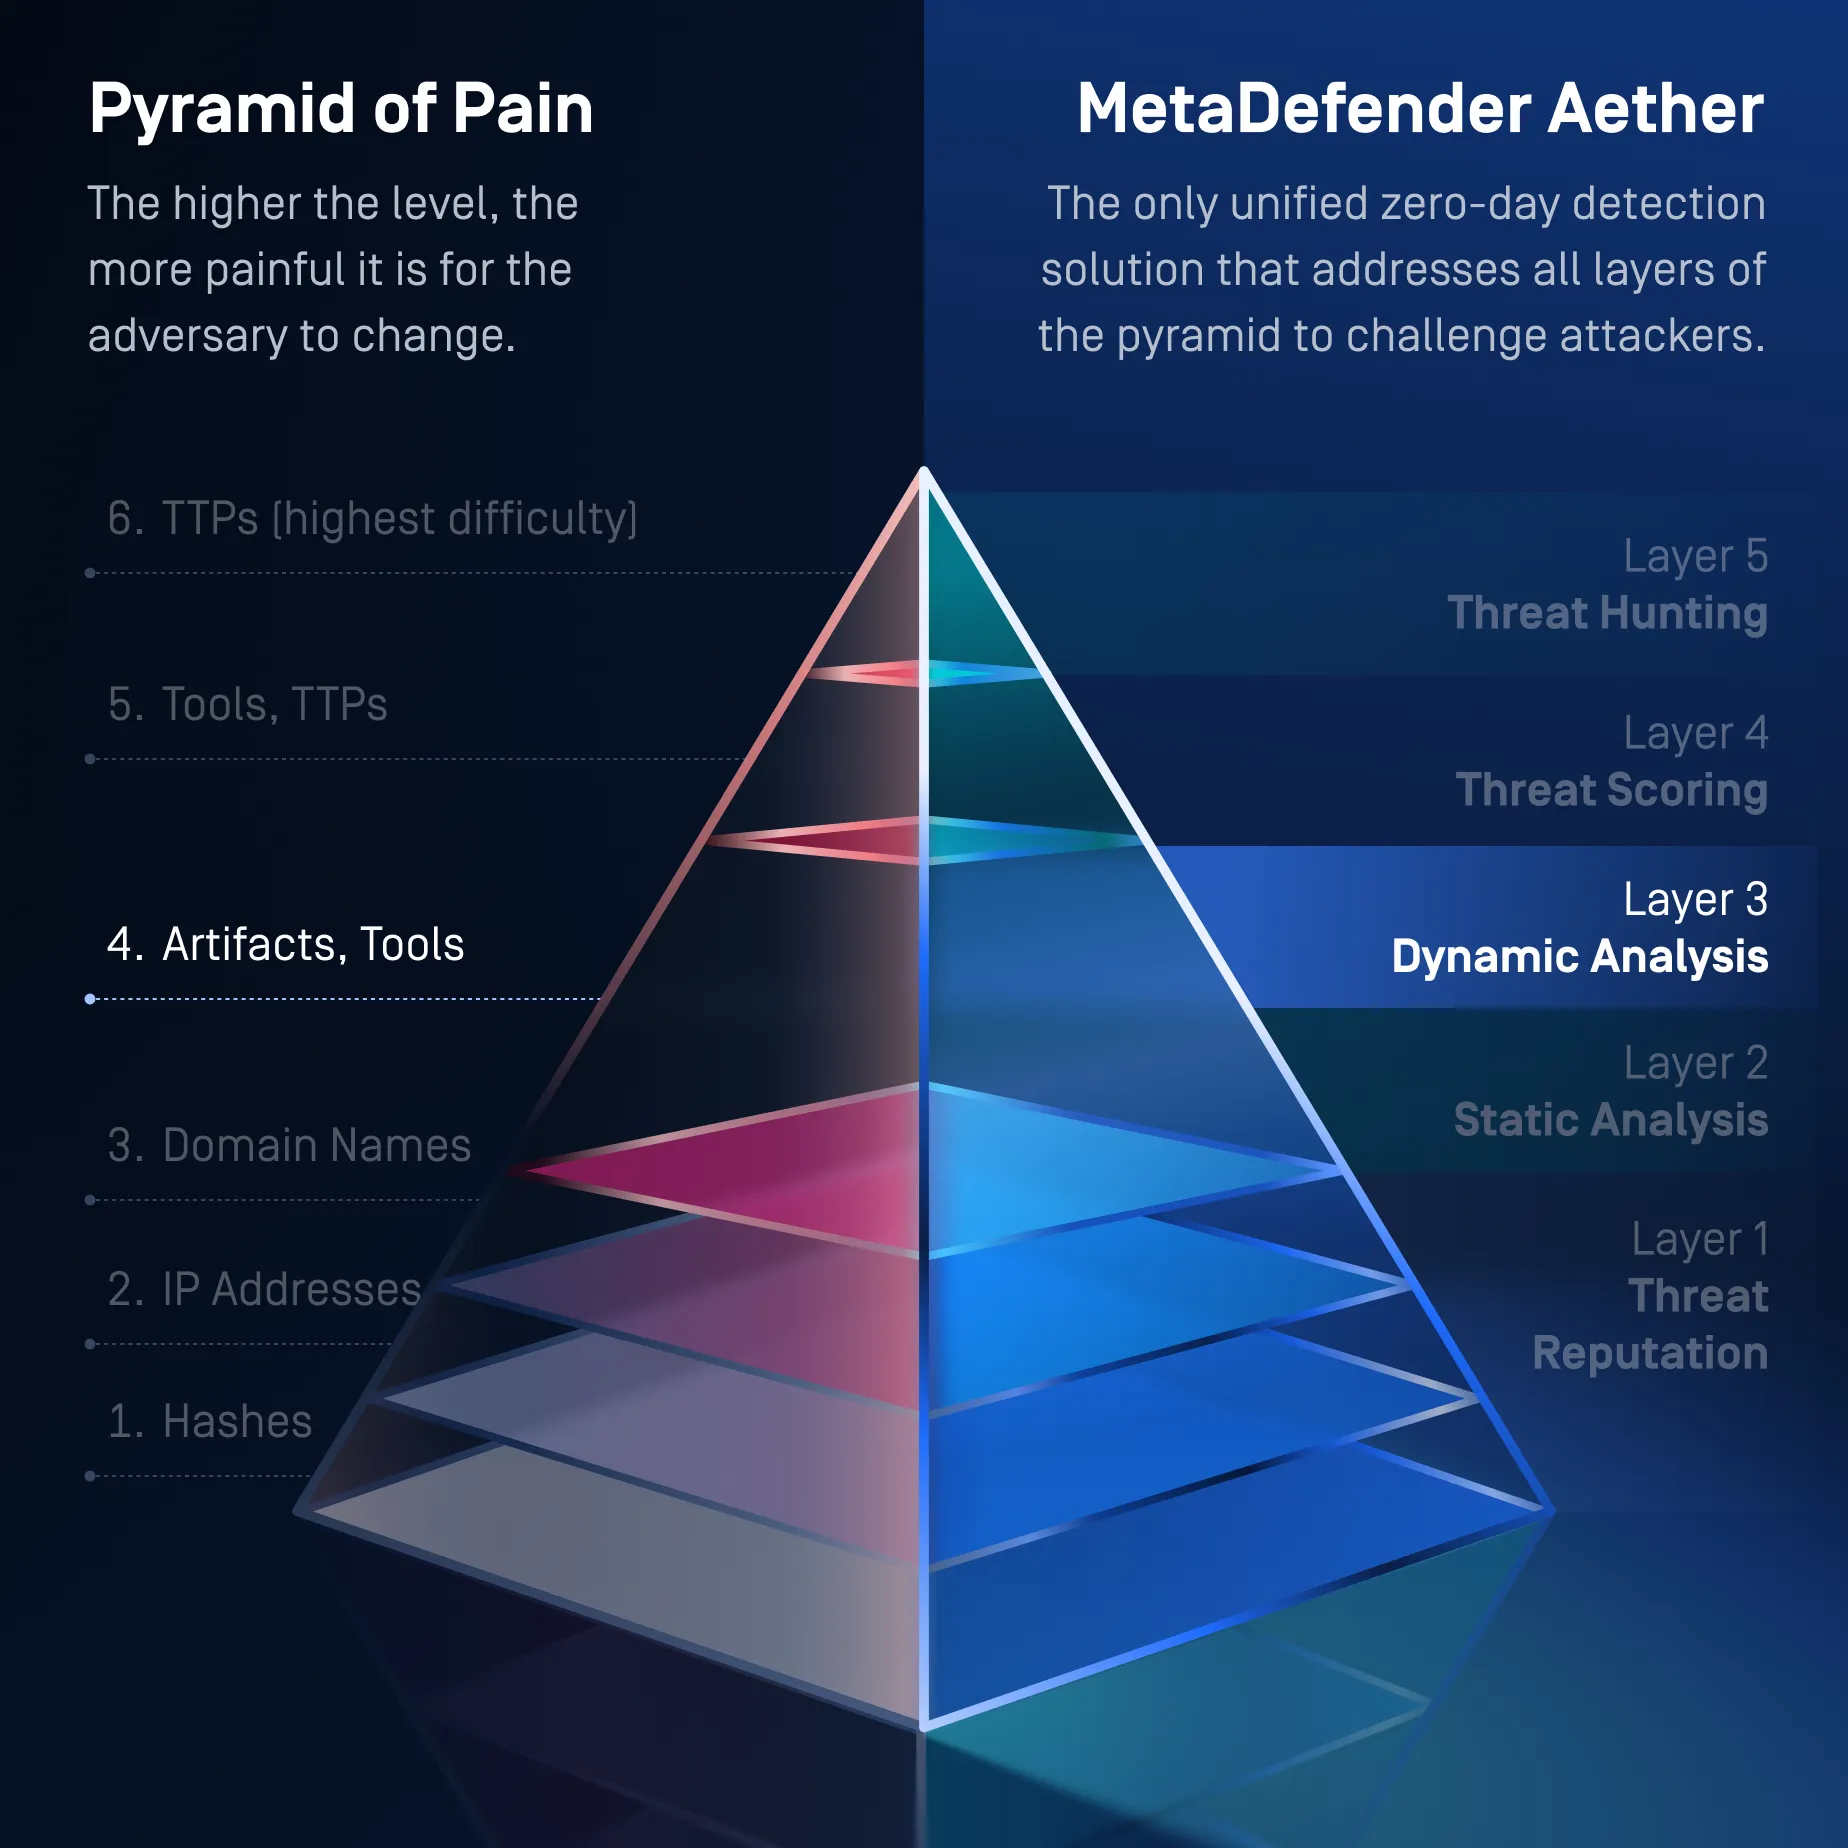
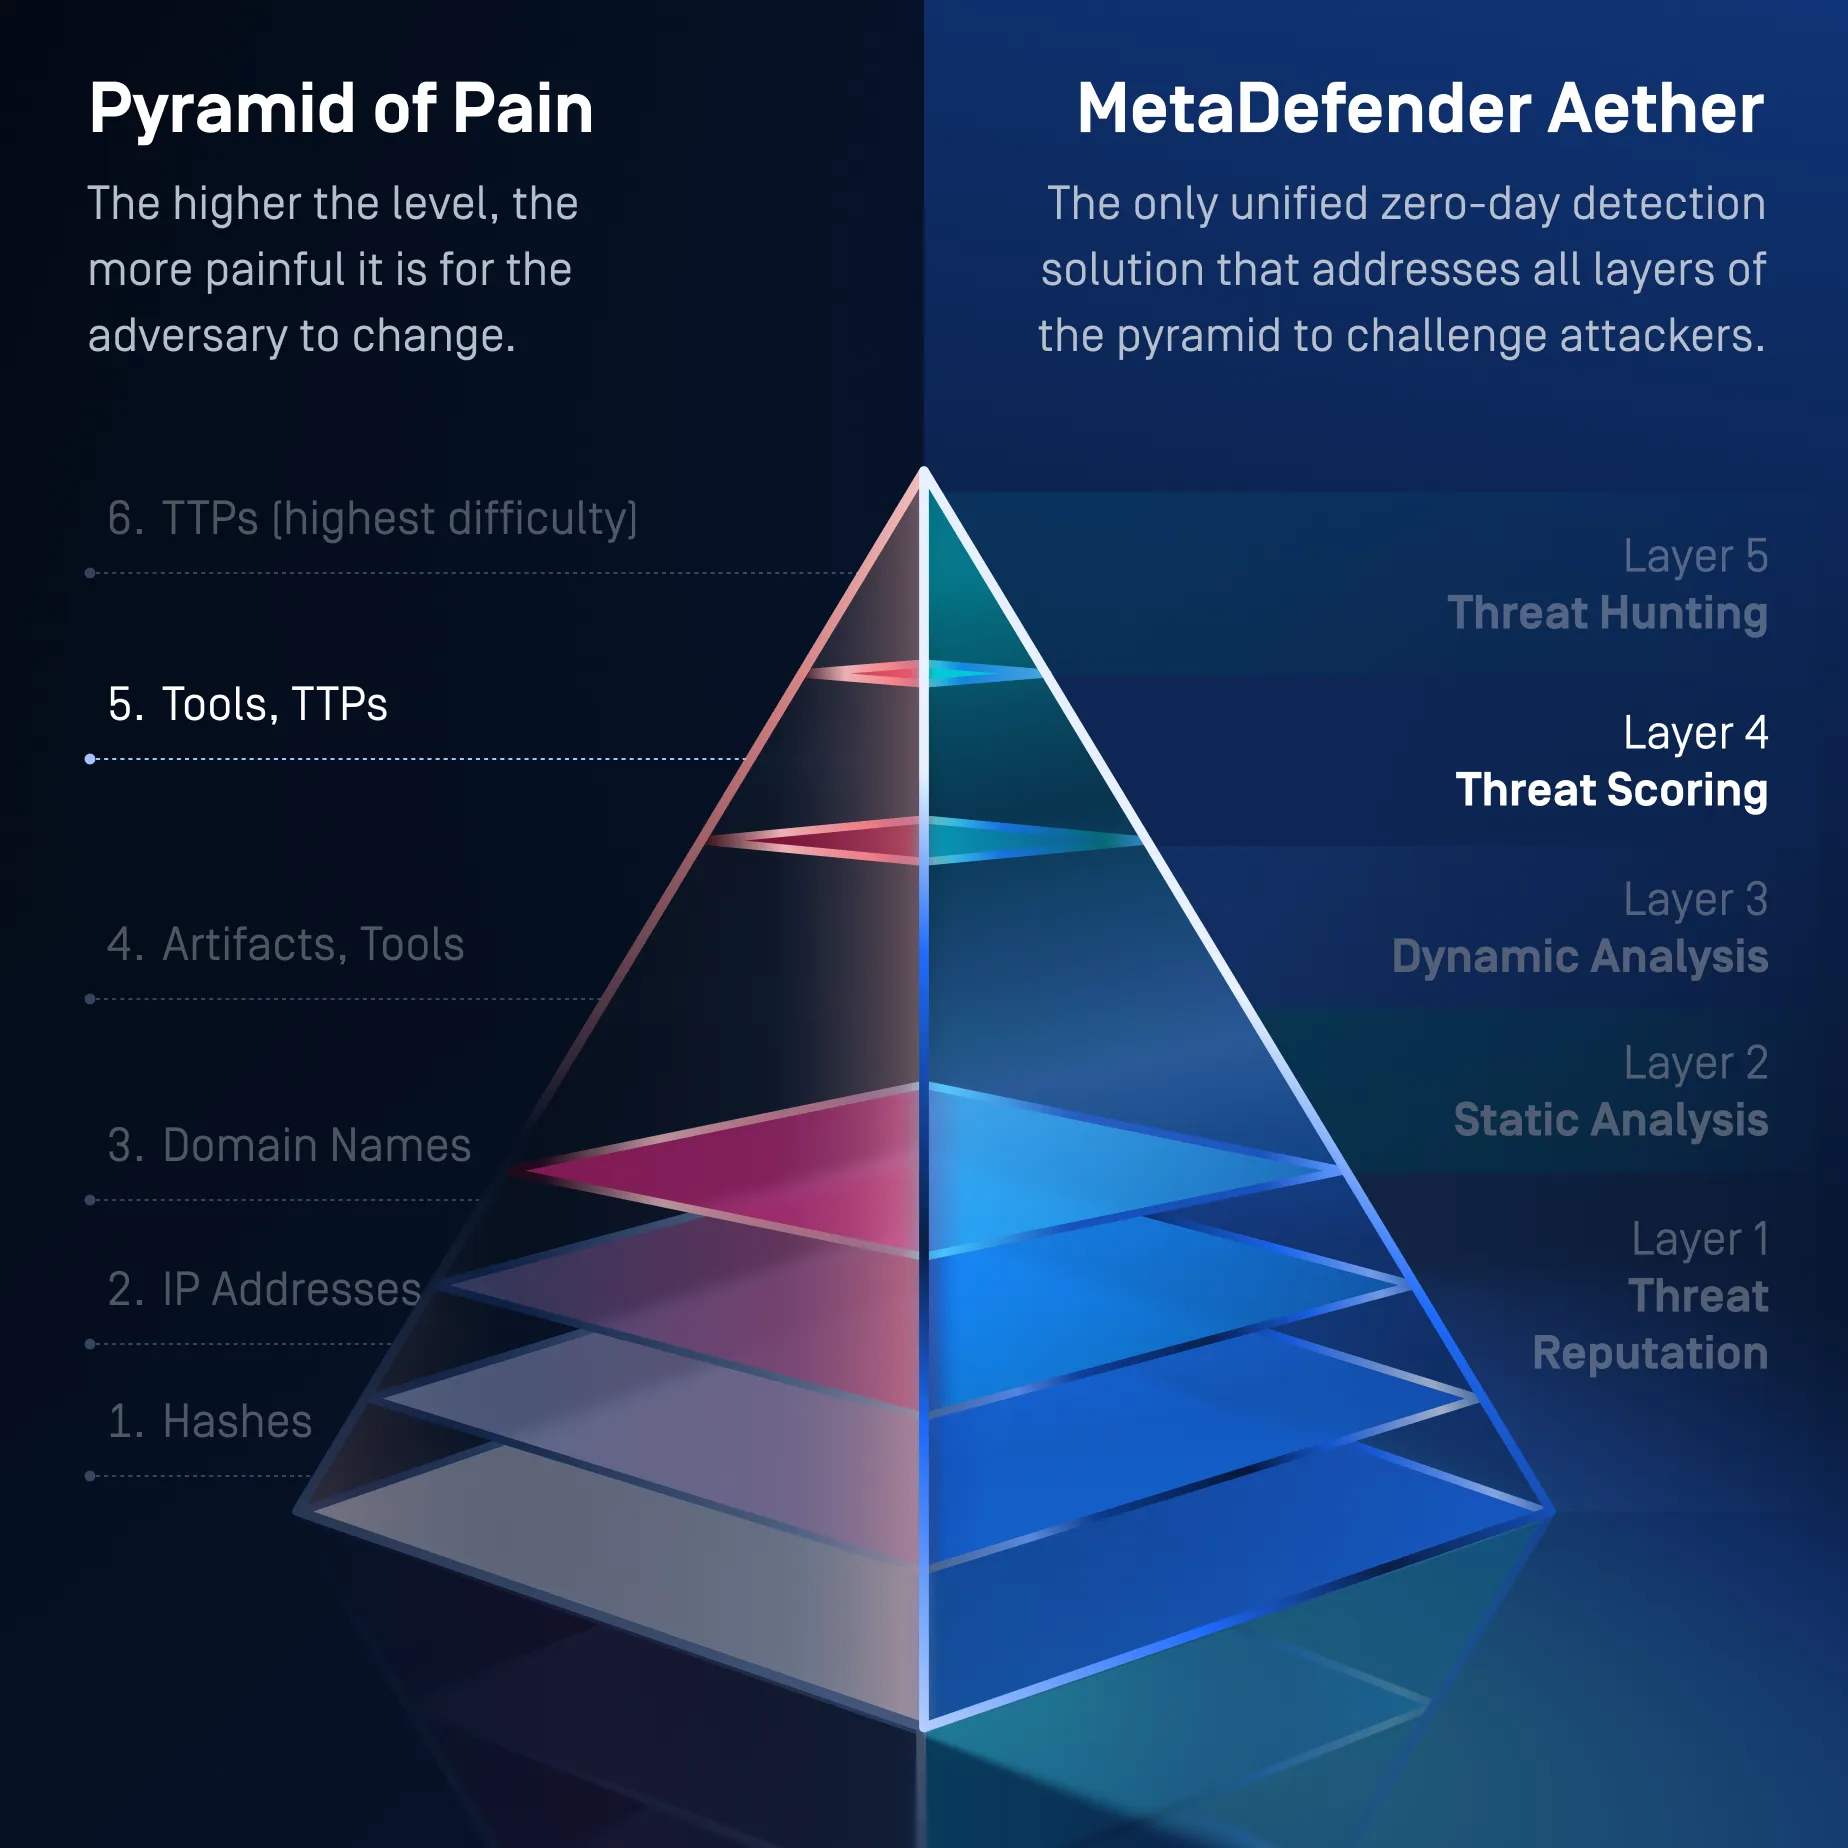
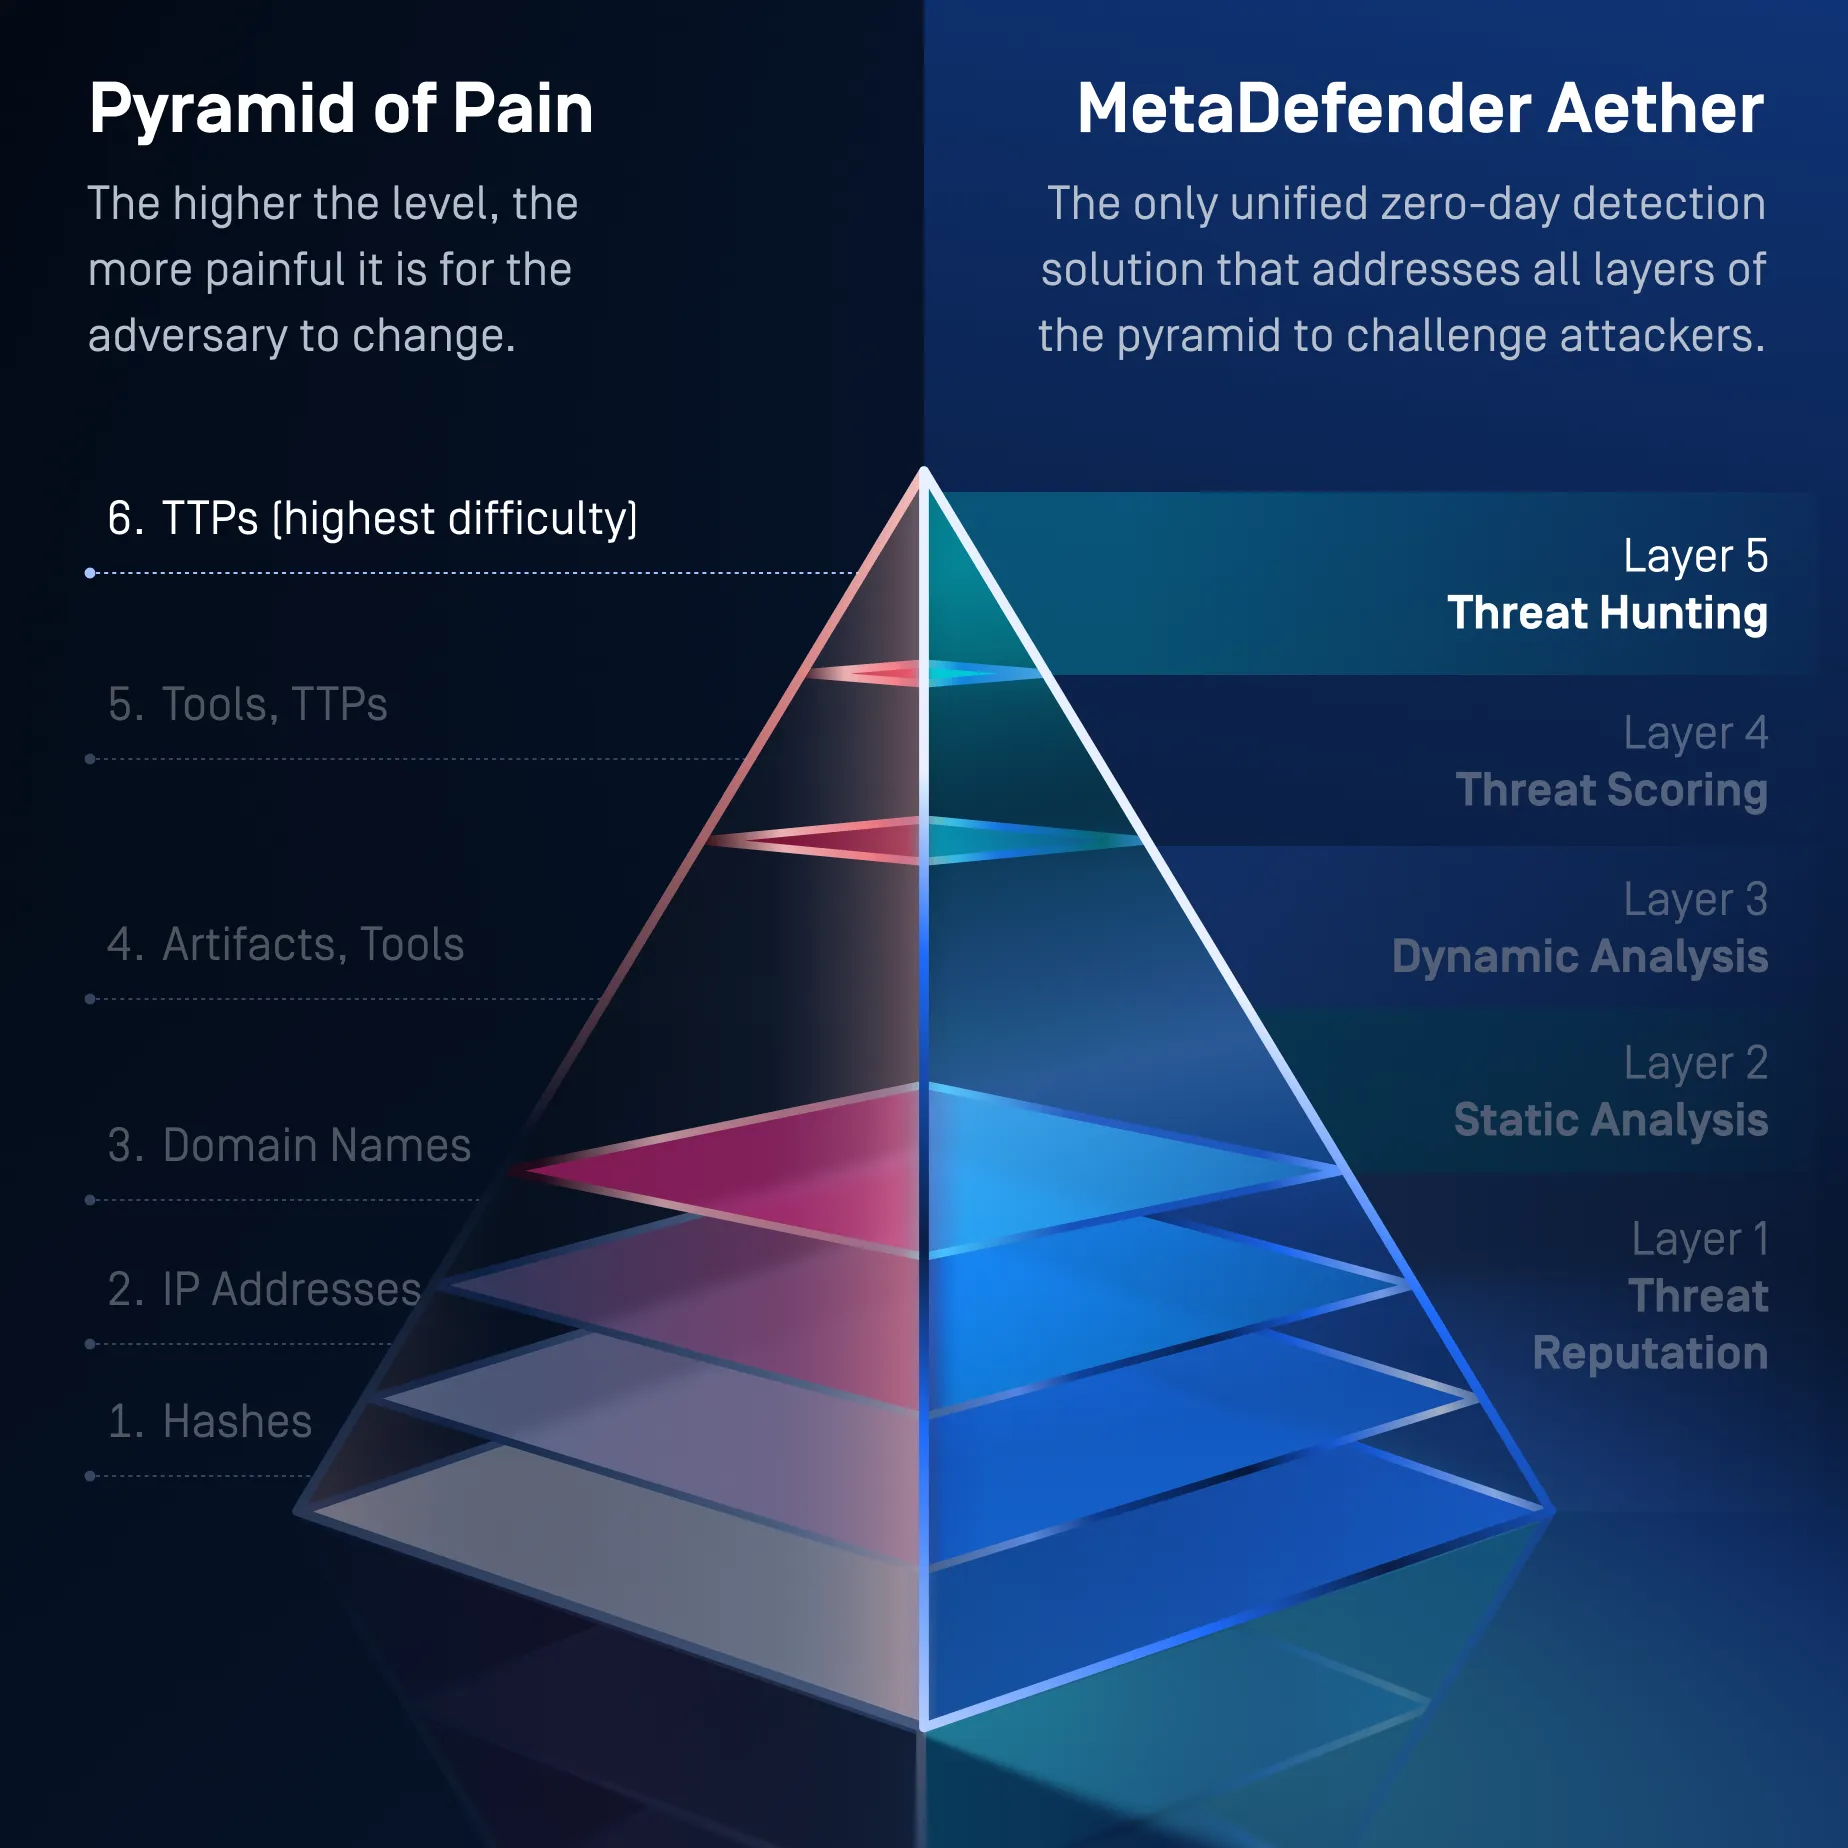
Satu Solusi untuk Seluruh Piramida Rasa Sakit
MetaDefender Aether menangani seluruh Piramida Ancaman, mulai dari indikator komoditas di Tingkat 1 hingga gangguan TTP tingkat lanjut di Tingkat 6, sehingga memaksa para penyerang untuk terus-menerus mengubah infrastruktur, alat, dan pola perilaku mereka demi menghindari deteksi.
Tingkat Piramida 1, 2, dan 3
Hash, alamat IP, dan domain
- Bagaimana Lapisan 1 Menggagalkan Serangan
- Pencarian hash mengidentifikasi file biner malware yang digunakan kembali.
- Reputasi URL, domain, dan IP memblokir infrastruktur berbahaya yang telah diketahui.
- Deteksi merek dan klasifikasi URL berbasis ML mengidentifikasi infrastruktur phishing.
- Pemeriksaan reputasi daring dan luring mencegah ancaman yang sudah diketahui sebelum dilakukan analisis lebih mendalam.
- Indikator-indikator baru yang ditemukan oleh lapisan-lapisan Aether selanjutnya terus memperkuat intelijen reputasi.
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk berganti-ganti infrastruktur dan domain pengiriman.
- Hal ini membuat hash dan indikator malware yang digunakan kembali menjadi tidak efektif.
- Mencegah alur kerja otomatis phishing, penyebaran malware, dan botnet.
- Meningkatkan biaya pemeliharaan infrastruktur serangan sekali pakai.
Tingkat Piramida 4
Artefak jaringan dan host, alat bantu
- How Layer 2 Disrupts Attacks
Alin AI Prediktif menganalisis fitur-fitur file pada tingkat struktur, perilaku, dan objek tanpa menjalankan file tersebut.
- Mengidentifikasi struktur kode yang mencurigakan, objek yang tertanam, skrip, impor, dan karakteristik muatan.
- Mendeteksi niat jahat dalam hitungan milidetik tanpa menggunakan tanda tangan atau pengujian eksekusi.
- Mendeteksi ancaman yang belum pernah terdeteksi sebelumnya dan ancaman polimorfik sebelum ancaman tersebut dijalankan.
- Mencegah file-file tersebut sebelum mereka sempat melakukan perubahan pada registri, menempatkan file, melakukan injeksi proses, atau membuat koneksi C2.
- Meneruskan berkas yang statusnya tidak pasti ke Analisis Dinamis sekaligus mengurangi kebutuhan sandbox yang tidak perlu.
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk merancang ulang struktur file dan komponen serangan yang tertanam.
- Hal ini membuat perubahan kode yang bersifat dangkal dan upaya pengelakan tanda tangan menjadi kurang efektif.
- Mendeteksi pola-pola yang tetap konsisten pada malware yang telah dikompilasi ulang atau dimodifikasi.
- Mencegah penyerang mengandalkan proses eksekusi untuk mengungkap perilaku berbahaya.
- Meningkatkan biaya produksi varian yang secara struktural tampak tidak berbahaya.
Tingkat Piramida 4
Artefak jaringan dan host, alat bantu
- Bagaimana Lapisan 3 Menggagalkan Serangan
Adaptive Sandbox menggunakan emulasi tingkat instruksi untuk menganalisis berkas yang mencurigakan dan memaksa jalur kode yang dirancang untuk menghindari deteksi agar dijalankan.
Laporan tersebut mengungkapkan:
- Catatan perilaku
- Perubahan pada registri
- File yang terlewat
- Injeksi proses
- Panggilan balik C2
- Perilaku loader dan skrip
- Payload yang hanya berisi data
- Rantai eksekusi bertahap
- Petugas pengepakan, penata barang, dan pengantar barang
- Teknik anti-analisis dan teknik pengelakan sandbox
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk merancang ulang muatan dan rantai pemuat.
- Mengungkap artefak tahap kedua dan jalur eksekusi tersembunyi.
- Mengatasi pemeriksaan anti-VM, waktu, lingkungan, dan interaksi pengguna.
- Memaksa para penyerang untuk menulis ulang logika anti-analisis.
- Mengungkap artefak dan perilaku yang tidak dapat dikonfirmasi hanya melalui analisis statis.
Piramida Tingkat 5
Alat dan TTP
- Bagaimana Lapisan 4 Menggagalkan Serangan
Penilaian Ancaman mengintegrasikan bukti-bukti dari Reputasi Ancaman, Analisis Statis, dan Analisis Dinamis untuk mengidentifikasi niat jahat dan memprioritaskan risiko.
Hal ini mengevaluasi:
- Alur eksekusi berbahaya
- Pola pemuatan dan injeksi
- Penyamaran skrip
- Teknik ketekunan
- Perilaku C2
- Karakteristik keluarga malware
- Indikator perilaku
- Pemetaan antara MITRE ATT&CK dan Katalog Perilaku Malware
- Hubungan antara struktur file dan perilaku saat dijalankan
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk mengubah cara kerja alat-alat mereka, bukan sekadar tampilan berkasnya.
- Membuat pola eksekusi yang digunakan kembali lebih mudah dideteksi.
- Mengungkap niat jahat melalui berbagai sinyal lemah.
- Mengurangi efektivitas modifikasi muatan dalam skala kecil.
- Memaksa dilakukannya perubahan yang lebih mahal pada logika alat dan teknik perilaku.
Piramida Tingkat 6
Taktik, teknik, dan prosedur
- How Layer 5 Disrupts Attacks
Pencarian kesamaan yang didukung ML dan Korelasi Pola Ancaman menghubungkan ancaman yang tidak dikenal dengan malware, infrastruktur, perilaku, dan kampanye yang terkait.
Keduanya saling berhubungan:
- Keluarga malware
- Varian yang dikompilasi ulang
- Mutasi polimorfik
- Bagian kode yang digunakan bersama
- Kesamaan perilaku
- Kelompok infrastruktur
- File dan muatan terkait
- Taktik dan teknik yang umum digunakan
- Aktivitas di tingkat kampanye
- Bagaimana Cara Sistem Ini Memberikan Tekanan Maksimal kepada Para Penyerang
- Mendeteksi serangan terkait meskipun hash, muatan, dan infrastrukturnya berubah.
- Menghubungkan berkas-berkas yang terpisah dengan operasi penyerang yang lebih luas.
- Mengungkap teknik yang berulang di antara berbagai varian malware dan kampanye.
- Memaksa para penyerang untuk mengubah alat, infrastruktur, perilaku, dan metode operasional mereka.
- Hal ini membuat taktik pengelakan bertahap menjadi tidak efektif, sehingga memerlukan perubahan besar-besaran terhadap perangkat dan TTP penyerang.
- Reputasi AncamanLapisan 1Menghancurkan infrastruktur serangan komoditas dengan cara membatalkan keabsahan indikator yang dapat digunakan kembali
Tingkat Piramida 1, 2, dan 3
Hash, alamat IP, dan domain
- Bagaimana Lapisan 1 Menggagalkan Serangan
- Pencarian hash mengidentifikasi file biner malware yang digunakan kembali.
- Reputasi URL, domain, dan IP memblokir infrastruktur berbahaya yang telah diketahui.
- Deteksi merek dan klasifikasi URL berbasis ML mengidentifikasi infrastruktur phishing.
- Pemeriksaan reputasi daring dan luring mencegah ancaman yang sudah diketahui sebelum dilakukan analisis lebih mendalam.
- Indikator-indikator baru yang ditemukan oleh lapisan-lapisan Aether selanjutnya terus memperkuat intelijen reputasi.
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk berganti-ganti infrastruktur dan domain pengiriman.
- Hal ini membuat hash dan indikator malware yang digunakan kembali menjadi tidak efektif.
- Mencegah alur kerja otomatis phishing, penyebaran malware, dan botnet.
- Meningkatkan biaya pemeliharaan infrastruktur serangan sekali pakai.

- Analisis StatisLapisan 2Mendeteksi niat jahat sebelum tindakan dilakukan dan mencegah munculnya bukti-bukti
Tingkat Piramida 4
Artefak jaringan dan host, alat bantu
- Bagaimana Lapisan 2 Menggagalkan Serangan
Alin AI Prediktif menganalisis fitur-fitur file pada tingkat struktur, perilaku, dan objek tanpa menjalankan file tersebut.
- Mengidentifikasi struktur kode yang mencurigakan, objek yang tertanam, skrip, impor, dan karakteristik muatan.
- Mendeteksi niat jahat dalam hitungan milidetik tanpa menggunakan tanda tangan atau pengujian eksekusi.
- Mendeteksi ancaman yang belum pernah terdeteksi sebelumnya dan ancaman polimorfik sebelum ancaman tersebut dijalankan.
- Mencegah file-file tersebut sebelum mereka sempat melakukan perubahan pada registri, menempatkan file, melakukan injeksi proses, atau membuat koneksi C2.
- Meneruskan berkas yang statusnya tidak pasti ke Analisis Dinamis sekaligus mengurangi kebutuhan sandbox yang tidak perlu.
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk merancang ulang struktur file dan komponen serangan yang tertanam.
- Hal ini membuat perubahan kode yang bersifat dangkal dan upaya pengelakan tanda tangan menjadi kurang efektif.
- Mendeteksi pola-pola yang tetap konsisten pada malware yang telah dikompilasi ulang atau dimodifikasi.
- Mencegah penyerang mengandalkan proses eksekusi untuk mengungkap perilaku berbahaya.
- Meningkatkan biaya produksi varian yang secara struktural tampak tidak berbahaya.
- Analisis DinamisLapisan 3Menampilkan perilaku yang tersembunyi dan mengungkap perangkat operasional
Tingkat Piramida 4
Artefak jaringan dan host, alat bantu
- Bagaimana Lapisan 3 Menggagalkan Serangan
Adaptive Sandbox menggunakan emulasi tingkat instruksi untuk menganalisis berkas yang mencurigakan dan memaksa jalur kode yang dirancang untuk menghindari deteksi agar dijalankan.
Laporan tersebut mengungkapkan:
- Catatan perilaku
- Perubahan pada registri
- File yang terlewat
- Injeksi proses
- Panggilan balik C2
- Perilaku loader dan skrip
- Payload yang hanya berisi data
- Rantai eksekusi bertahap
- Petugas pengepakan, penata barang, dan pengantar barang
- Teknik anti-analisis dan teknik pengelakan sandbox
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk merancang ulang muatan dan rantai pemuat.
- Mengungkap artefak tahap kedua dan jalur eksekusi tersembunyi.
- Mengatasi pemeriksaan anti-VM, waktu, lingkungan, dan interaksi pengguna.
- Memaksa para penyerang untuk menulis ulang logika anti-analisis.
- Mengungkap artefak dan perilaku yang tidak dapat dikonfirmasi hanya melalui analisis statis.
- Penilaian AncamanLapisan 4Mengubah bukti berlapis-lapis menjadi kesimpulan risiko yang didasarkan pada tingkat keyakinan
Piramida Tingkat 5
Alat dan TTP
- Bagaimana Lapisan 4 Menggagalkan Serangan
Penilaian Ancaman mengintegrasikan bukti-bukti dari Reputasi Ancaman, Analisis Statis, dan Analisis Dinamis untuk mengidentifikasi niat jahat dan memprioritaskan risiko.
Hal ini mengevaluasi:
- Alur eksekusi berbahaya
- Pola pemuatan dan injeksi
- Penyamaran skrip
- Teknik ketekunan
- Perilaku C2
- Karakteristik keluarga malware
- Indikator perilaku
- Pemetaan antara MITRE ATT&CK dan Katalog Perilaku Malware
- Hubungan antara struktur file dan perilaku saat dijalankan
- Bagaimana Hal Ini Memberikan Tekanan kepada Para Penyerang
- Memaksa para penyerang untuk mengubah cara kerja alat-alat mereka, bukan sekadar tampilan berkasnya.
- Membuat pola eksekusi yang digunakan kembali lebih mudah dideteksi.
- Mengungkap niat jahat melalui berbagai sinyal lemah.
- Mengurangi efektivitas modifikasi muatan dalam skala kecil.
- Memaksa dilakukannya perubahan yang lebih mahal pada logika alat dan teknik perilaku.
- Pencarian AncamanLapisan 5Menghubungkan temuan-temuan terisolasi dengan keluarga malware, kampanye, dan taktik penyerang
Piramida Tingkat 6
Taktik, teknik, dan prosedur
- Bagaimana Layer 5 Menggagalkan Serangan
Pencarian kesamaan yang didukung ML dan Korelasi Pola Ancaman menghubungkan ancaman yang tidak dikenal dengan malware, infrastruktur, perilaku, dan kampanye yang terkait.
Keduanya saling berhubungan:
- Keluarga malware
- Varian yang dikompilasi ulang
- Mutasi polimorfik
- Bagian kode yang digunakan bersama
- Kesamaan perilaku
- Kelompok infrastruktur
- File dan muatan terkait
- Taktik dan teknik yang umum digunakan
- Aktivitas di tingkat kampanye
- Bagaimana Cara Sistem Ini Memberikan Tekanan Maksimal kepada Para Penyerang
- Mendeteksi serangan terkait meskipun hash, muatan, dan infrastrukturnya berubah.
- Menghubungkan berkas-berkas yang terpisah dengan operasi penyerang yang lebih luas.
- Mengungkap teknik yang berulang di antara berbagai varian malware dan kampanye.
- Memaksa para penyerang untuk mengubah alat, infrastruktur, perilaku, dan metode operasional mereka.
- Hal ini membuat taktik pengelakan bertahap menjadi tidak efektif, sehingga memerlukan perubahan besar-besaran terhadap perangkat dan TTP penyerang.
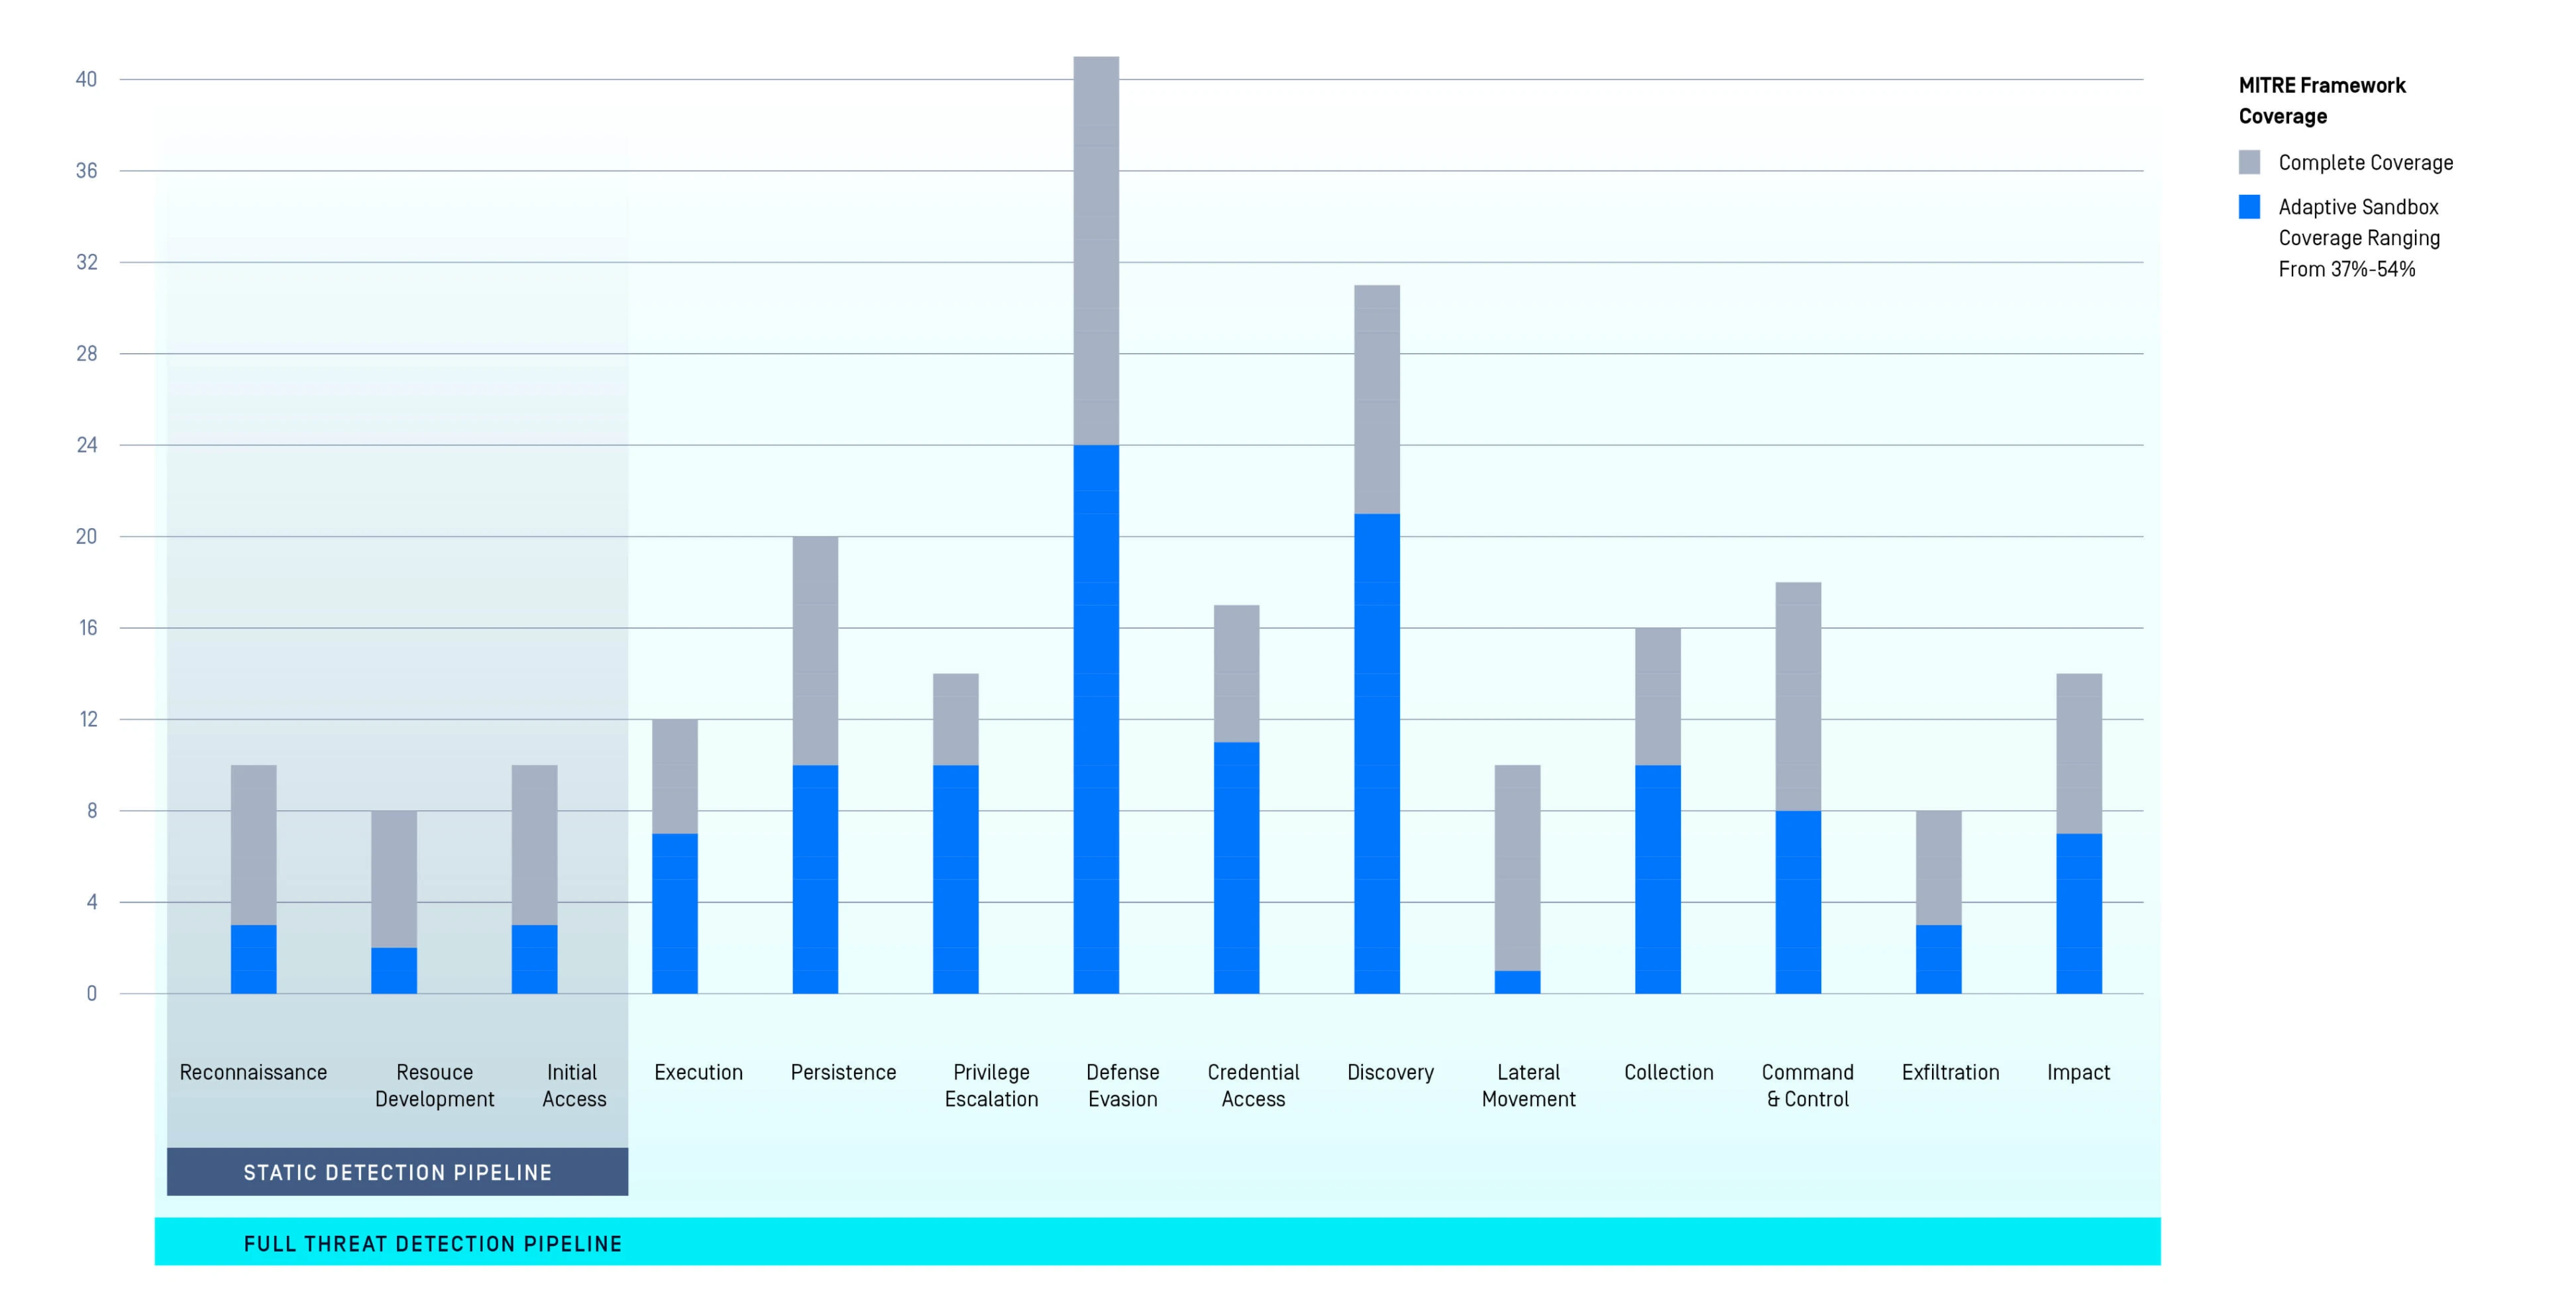
MetaDefender Pengaruh Aether terhadap Kerangka Kerja MITRE ATT&CK (
)
- Visibilitas berlapis di seluruh rantai serangan.
- Deteksi pra-eksekusi (statis) & saat runtime (analisis dinamis) yang dipetakan ke Taktik MITRE.
- +60% cakupan deteksi tambahan.
“Kecepatan Tertinggi yang Pernah Kami Uji di
.”
Venak Security
330+
Merek yang Dapat Dideteksi
untuk Deteksi Phishing Berbasis ML
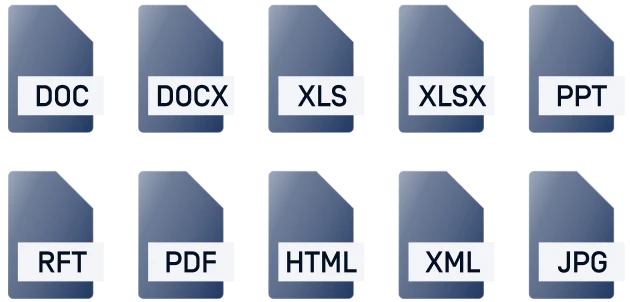
Lebih dari 120 jenis berkas
Ekstrak artefak, gambar "
", dan lainnya
>14
Ekstraksi Keluarga Malware Secara Otomatis
Integrasi yang Mudah
Kami menghentikan serangan-serangan yang tidak diketahui keberadaannya oleh siapa pun
40x
Lebih Cepat Dibandingkan Solusi Konvensional
MetaDefender Fitur Aether
Tabel di bawah ini menyoroti kemampuan inti dari mesin Aether MetaDefender .
Untuk mengetahui bagaimana fitur-fitur ini bekerja sama dalam penerapan di dunia nyata, silakan hubungi kami untuk menjadwalkan presentasi teknis.
MetaDefender Integrasi Aether
| Penerapan | Peralatan rumah tangga | |
|---|---|---|
| Integrasi | API & Integrasi Antarmuka Web |
|
| Integrasi Email & Dukungan Format |
| |
| Integrasi Security Orchestration, Automation, and Response (SOAR) |
| |
| Integrasi SIEM | Umpan Balik Syslog Format Acara Umum (CEF) | |
| Penerapan | OPSWAT Platform Deteksi & Pencegahan Ancaman |
|
| Format Laporan/Ekspor Data | Format Laporan |
|
| Alat Pembuatan Skrip & Otomatisasi | Python |
|
MetaDefender Laporan Aether
Gambaran umum mengenai kemampuan perangkat lunak keamanan siber kami, termasuk analisis sampel, penguraian keluarga malware, pembongkaran dan ekstraksi kode, pencarian kesamaan, serta fitur-fitur lainnya.
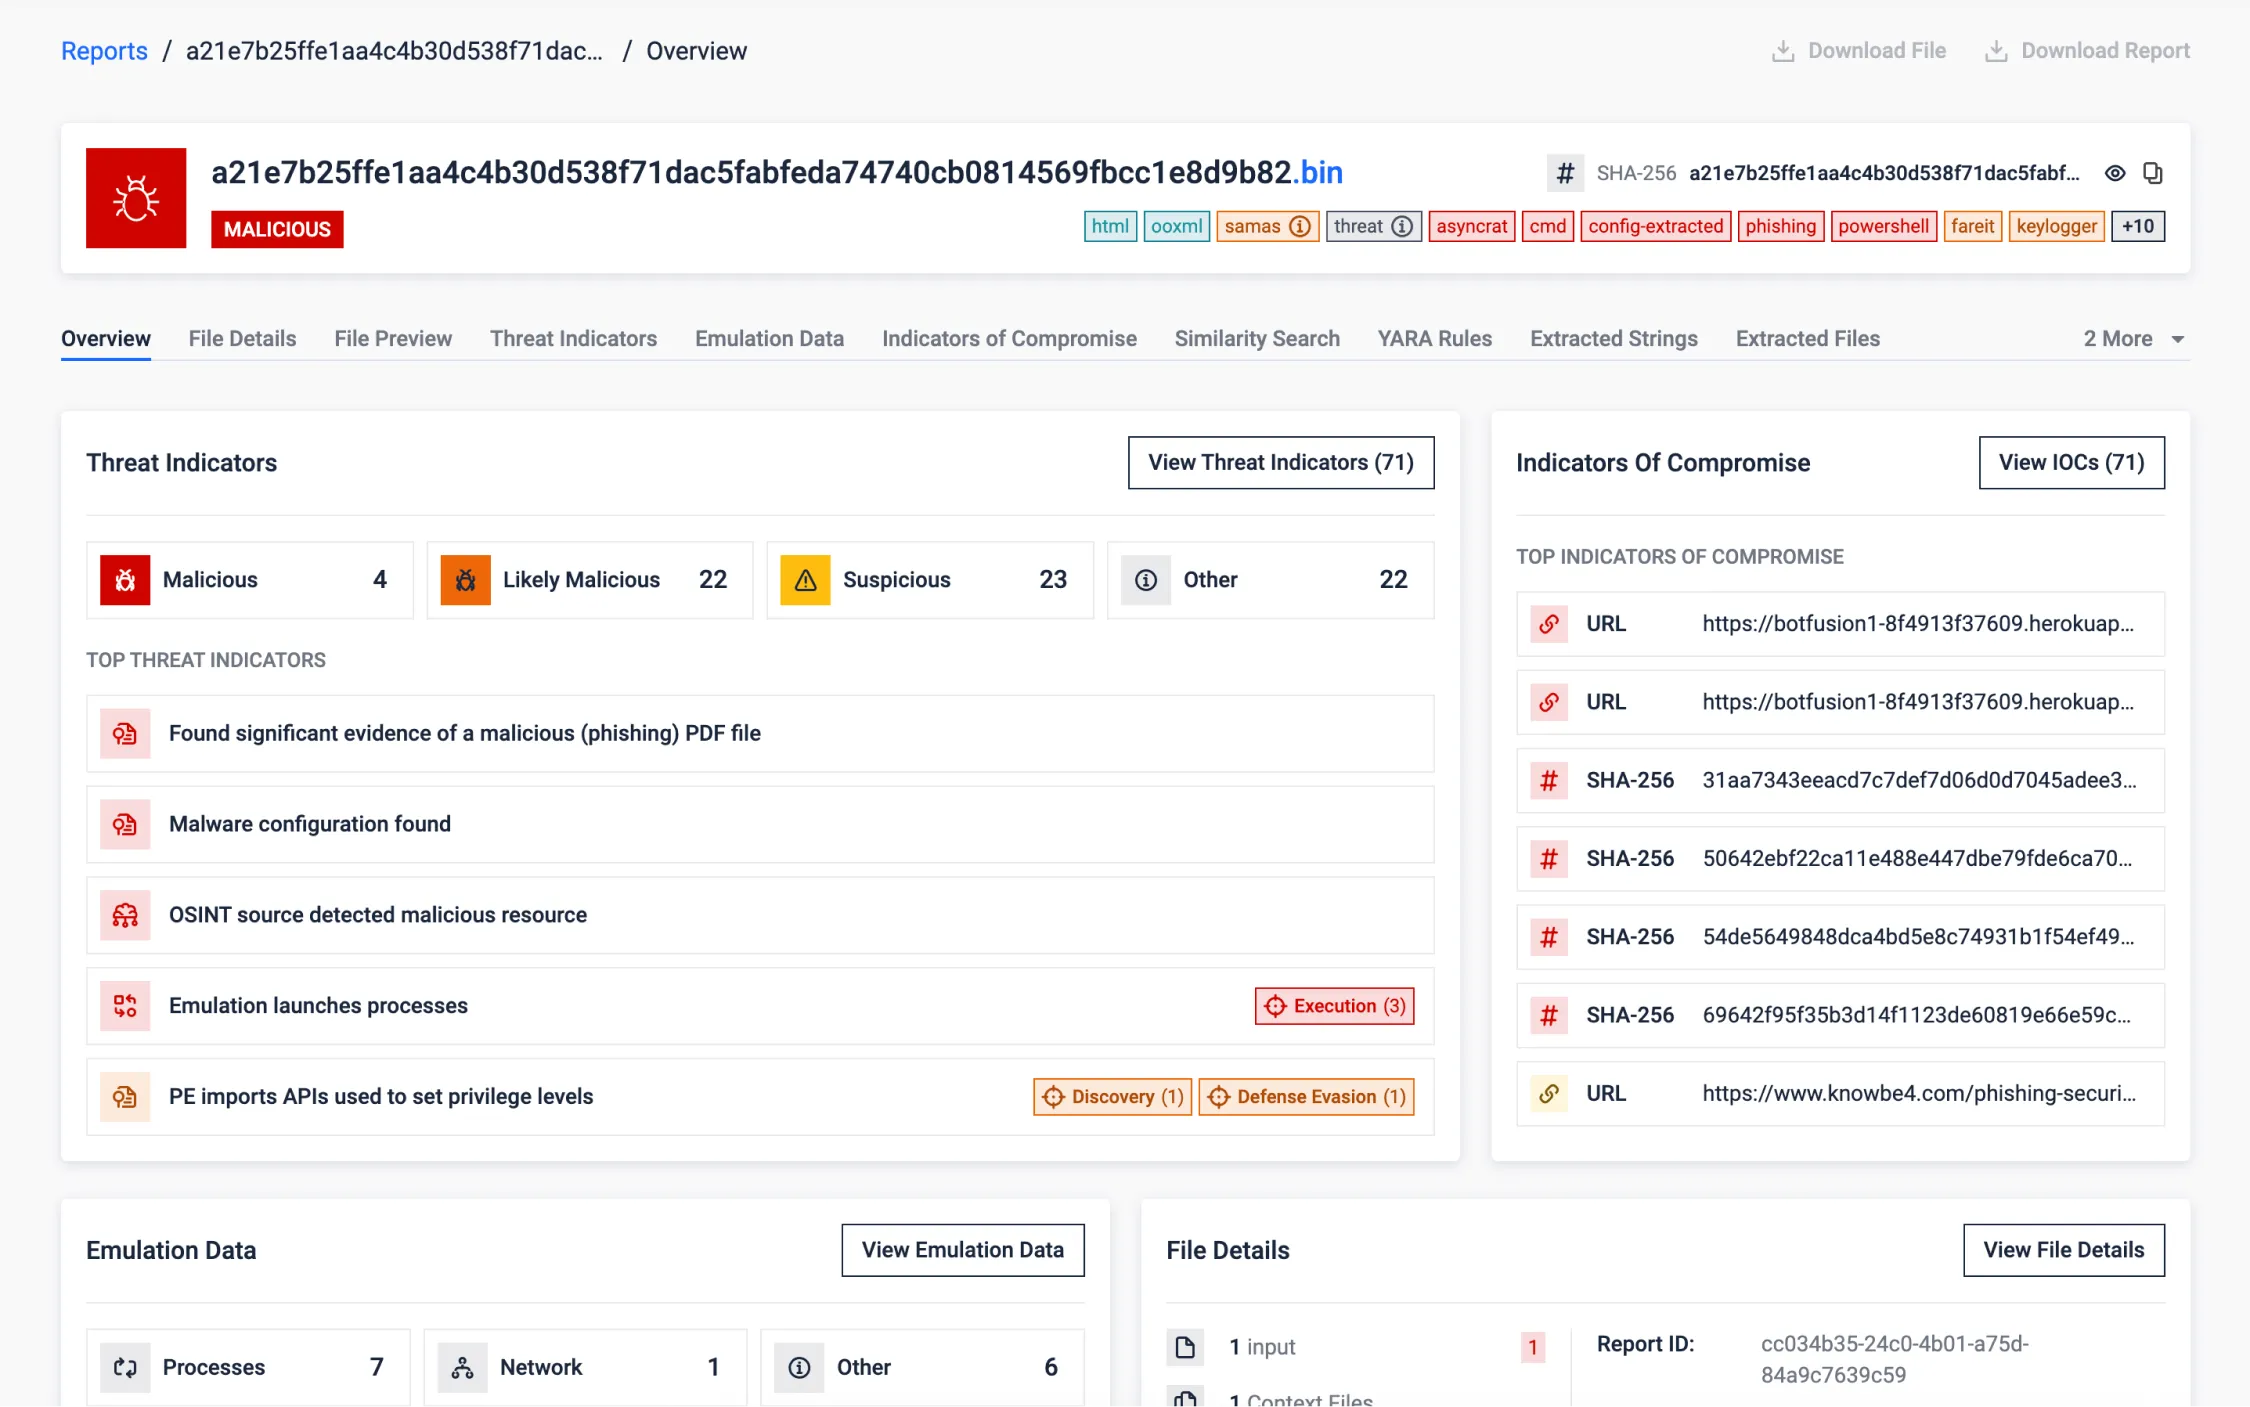
Sampel Sintetis (Buatan)
Contoh ini dibuat khusus untuk menyoroti beragam kemampuanMetaDefender Aether(sebelumnya dikenal sebagai OPSWAT Filescan Sandbox ).
Dirancang untuk memperlihatkan ancaman siber di dunia nyata, dengan menyematkan berbagai berkas dan jenis berkas satu sama lain. Hal ini secara efektif menunjukkan keunggulan solusi kami dalam analisis ancaman adaptif, analisis perilaku, dan langkah-langkah keamanan tingkat lanjut.
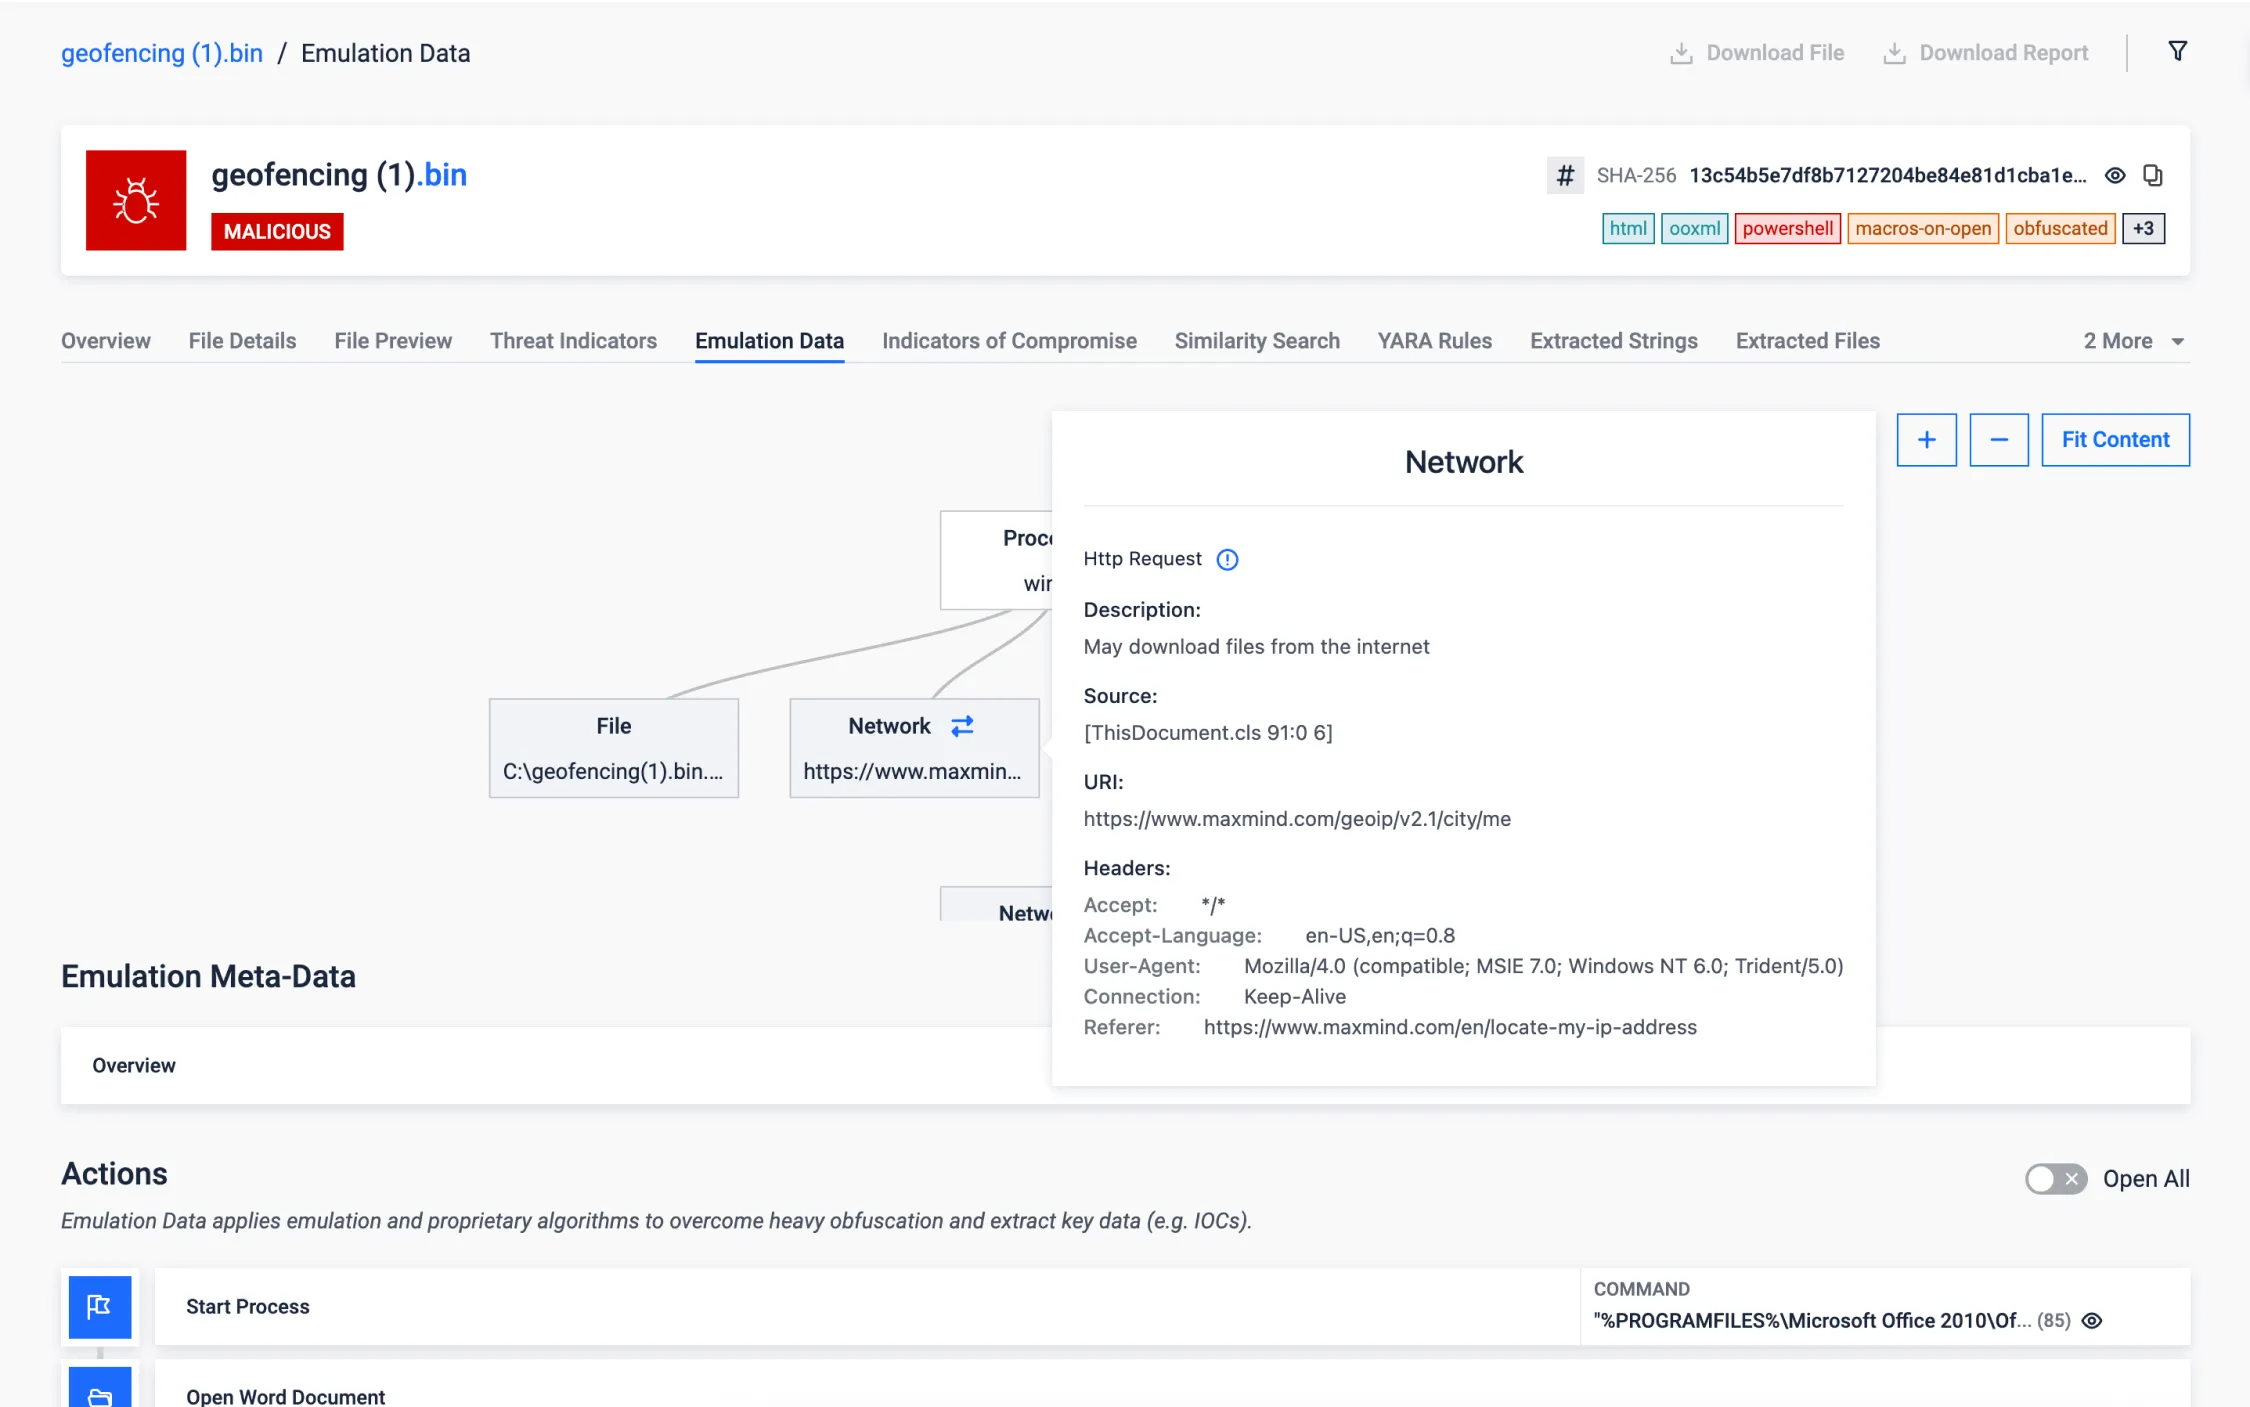
Geofencing
Dokumen malware yang memanfaatkan geofencing telah menjadi ancaman serius bagi keamanan siber. File-file berbahaya ini sering kali menggunakan pemicu berbasis lokasi, sehingga mendeteksi dan menanggulanginya menjadi tugas yang menantang. Namun, Analisis Ancaman Berbasis Geolokasi ( Adaptive ) menonjol dibandingkan pendekatan tradisional karena menawarkan kemampuan untuk secara akurat mensimulasikan dan memalsukan nilai geolokasi yang diharapkan, sehingga secara efektif menetralkan taktik yang digunakan oleh malware, dan pada akhirnya meningkatkan kemampuan kita dalam melindungi diri dari ancaman semacam itu.
Pada contoh yang disajikan di bawah ini, kita dapat melihat adanya malware geofencing yang berusaha berjalan secara eksklusif di dalam wilayah negara tertentu. Namun, solusi inovatif kami berhasil mengatasi pembatasan ini—seperti yang telah disebutkan sebelumnya—dengan meniru nilai geolokasi yang diinginkan, sehingga menunjukkan kemampuan unggul kami dalam menangani ancaman berbasis geofencing semacam itu.
Deteksi Phishing
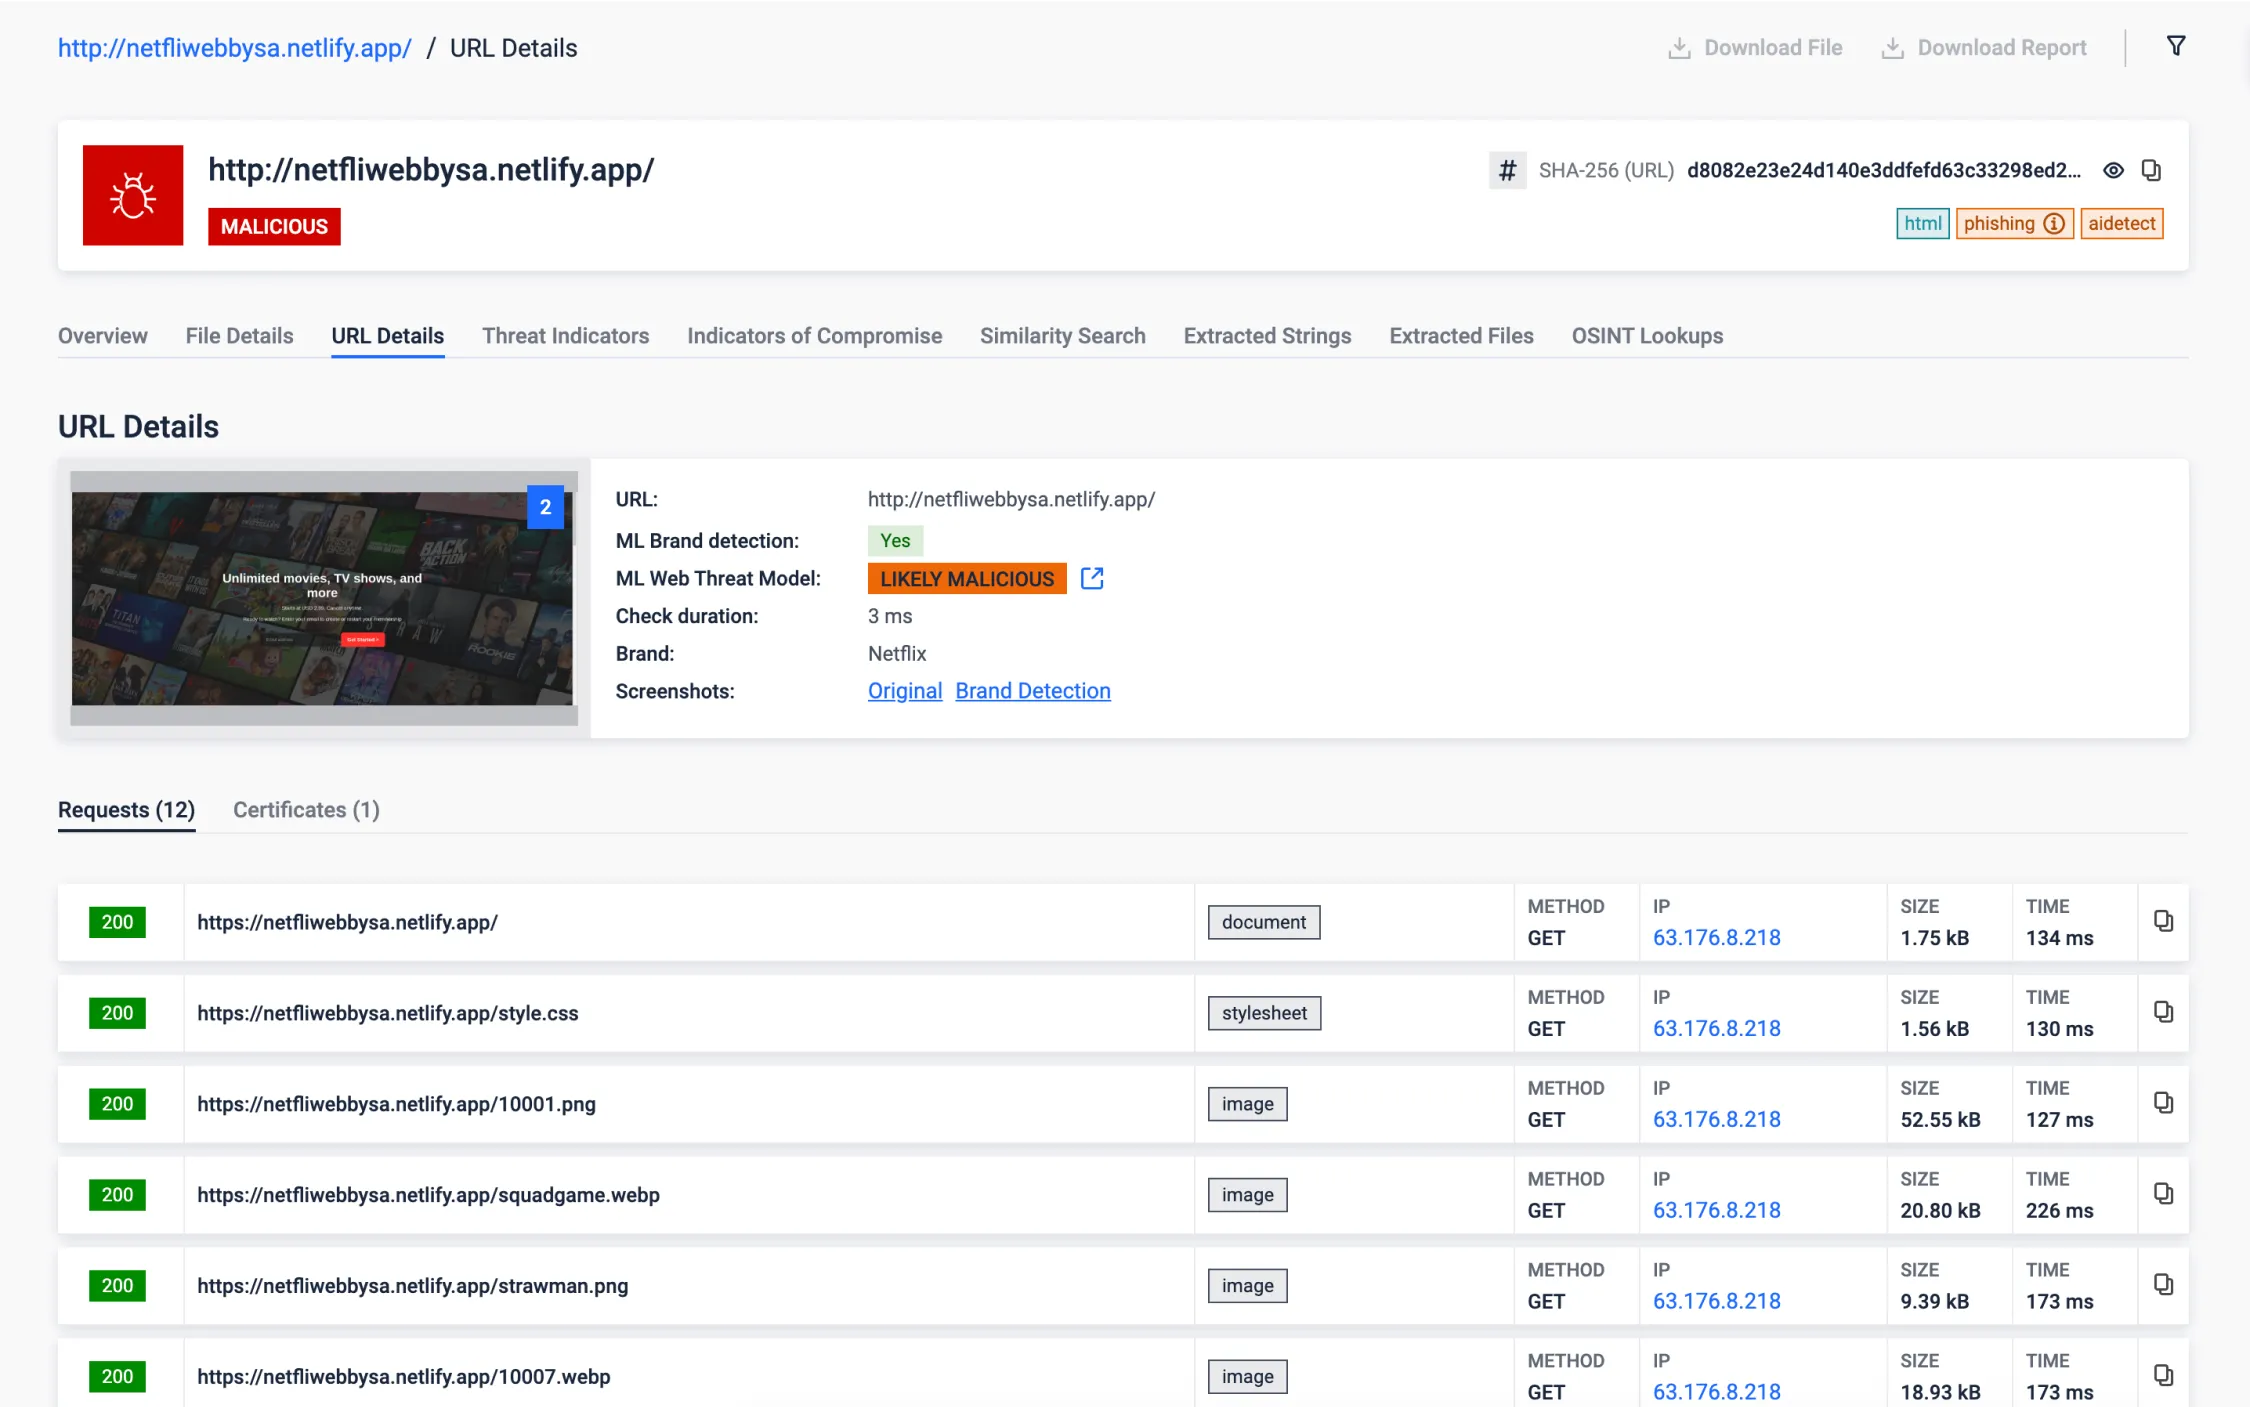
- Deteksi Merek:Dengan menampilkan situs web yang mencurigakan dan menganalisisnya menggunakan mesin pembelajaran mesin canggih kami, kami mampu mengidentifikasi hampir 300 merek. Pada contoh di bawah ini, Anda dapat melihat sebuah situs web yang menyamar sebagai layanan streaming bernama Netflix. Solusi kami unggul dalam membandingkan konten situs tersebut dengan URL aslinya, sehingga dapat dengan cepat mengidentifikasi upaya penipuan semacam itu untuk melindungi aset digital dan informasi pribadi Anda.Pelajari lebih lanjut.
- Analisis berbasis AI:Kami memiliki solusi berbasis AI yang menganalisis lalu lintas jaringan, konten struktural, dan konten tekstual dari halaman yang ditampilkan. Kesimpulan dari hasil model gabungan tersebut dapat dilihat setelah 'ML Web Threat Model'.
Reputasi URL Offline
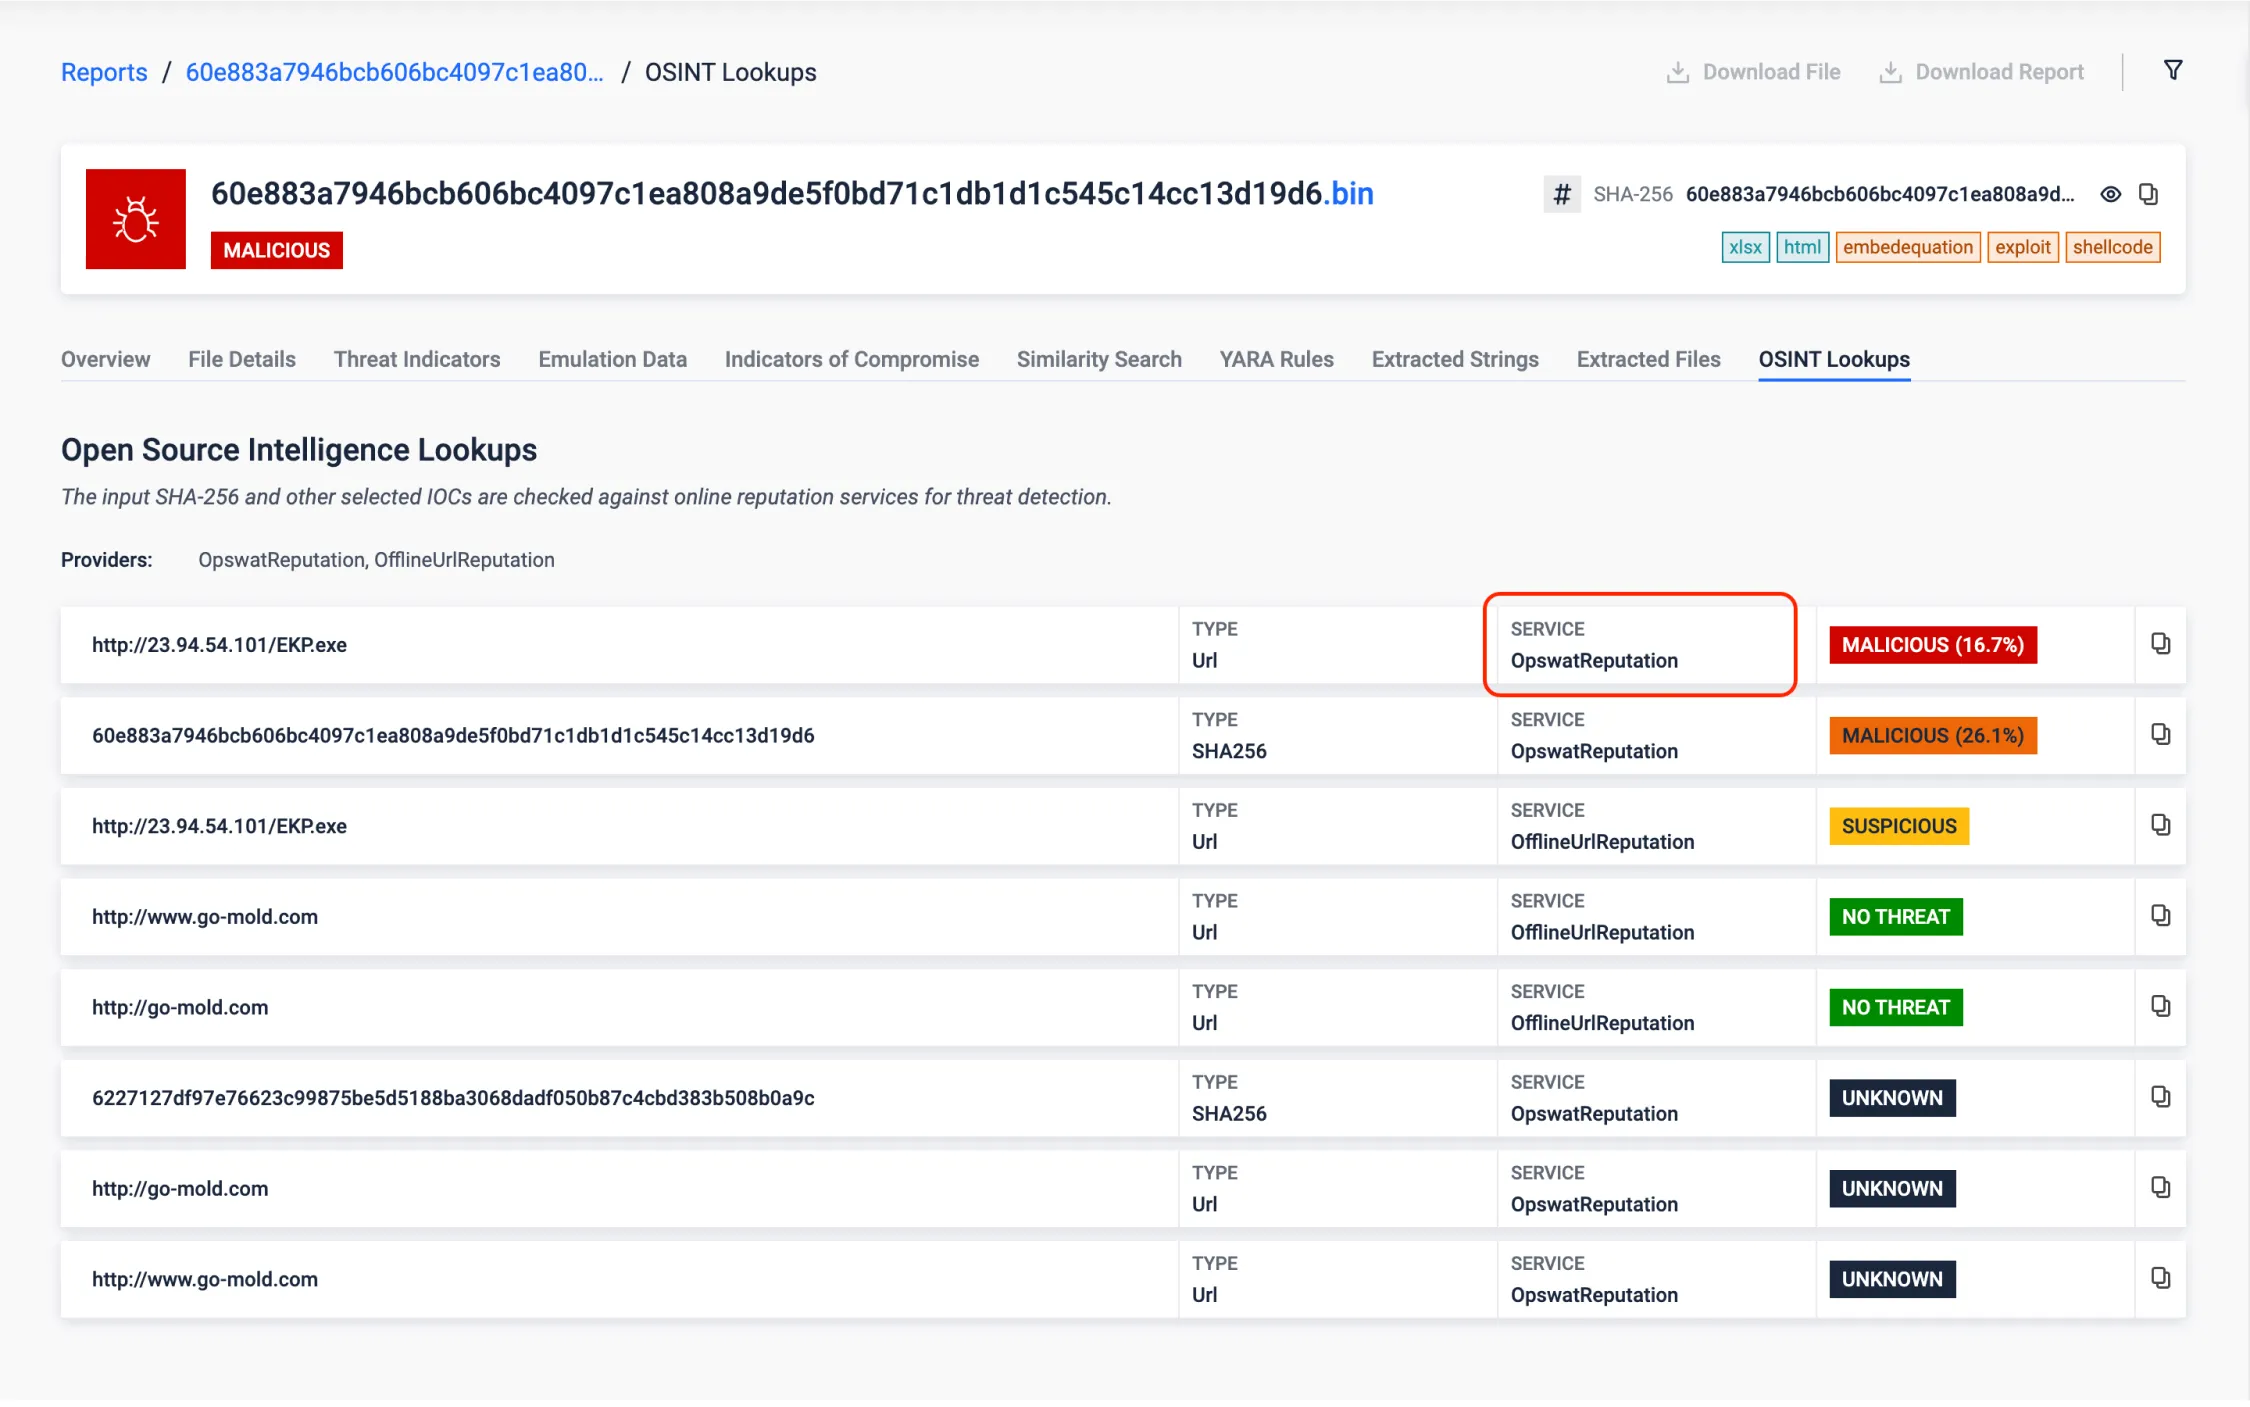
Model pembelajaran mesin (ML) pendeteksi URL offline memberikan lapisan pertahanan baru dengan mendeteksi URL mencurigakan secara efektif, sehingga menawarkan cara yang andal untuk mengidentifikasi dan memitigasi ancaman yang ditimbulkan oleh tautan berbahaya. Model ini memanfaatkan kumpulan data yang berisi ratusan ribu URL, yang telah diberi label secara cermat sebagai "tidak berbahaya" atau "berbahaya" oleh penyedia layanan terkemuka, untuk mengevaluasi kelayakan pendeteksian URL mencurigakan secara akurat melalui teknik pembelajaran mesin.
Perlu dicatat bahwa fitur ini sangat berguna terutama di lingkungan yang terisolasi (air-gapped), di mana pencarian reputasi daring tidak tersedia.
Ekstraksi Konfigurasi Malware dari Sampel yang Dipadatkan
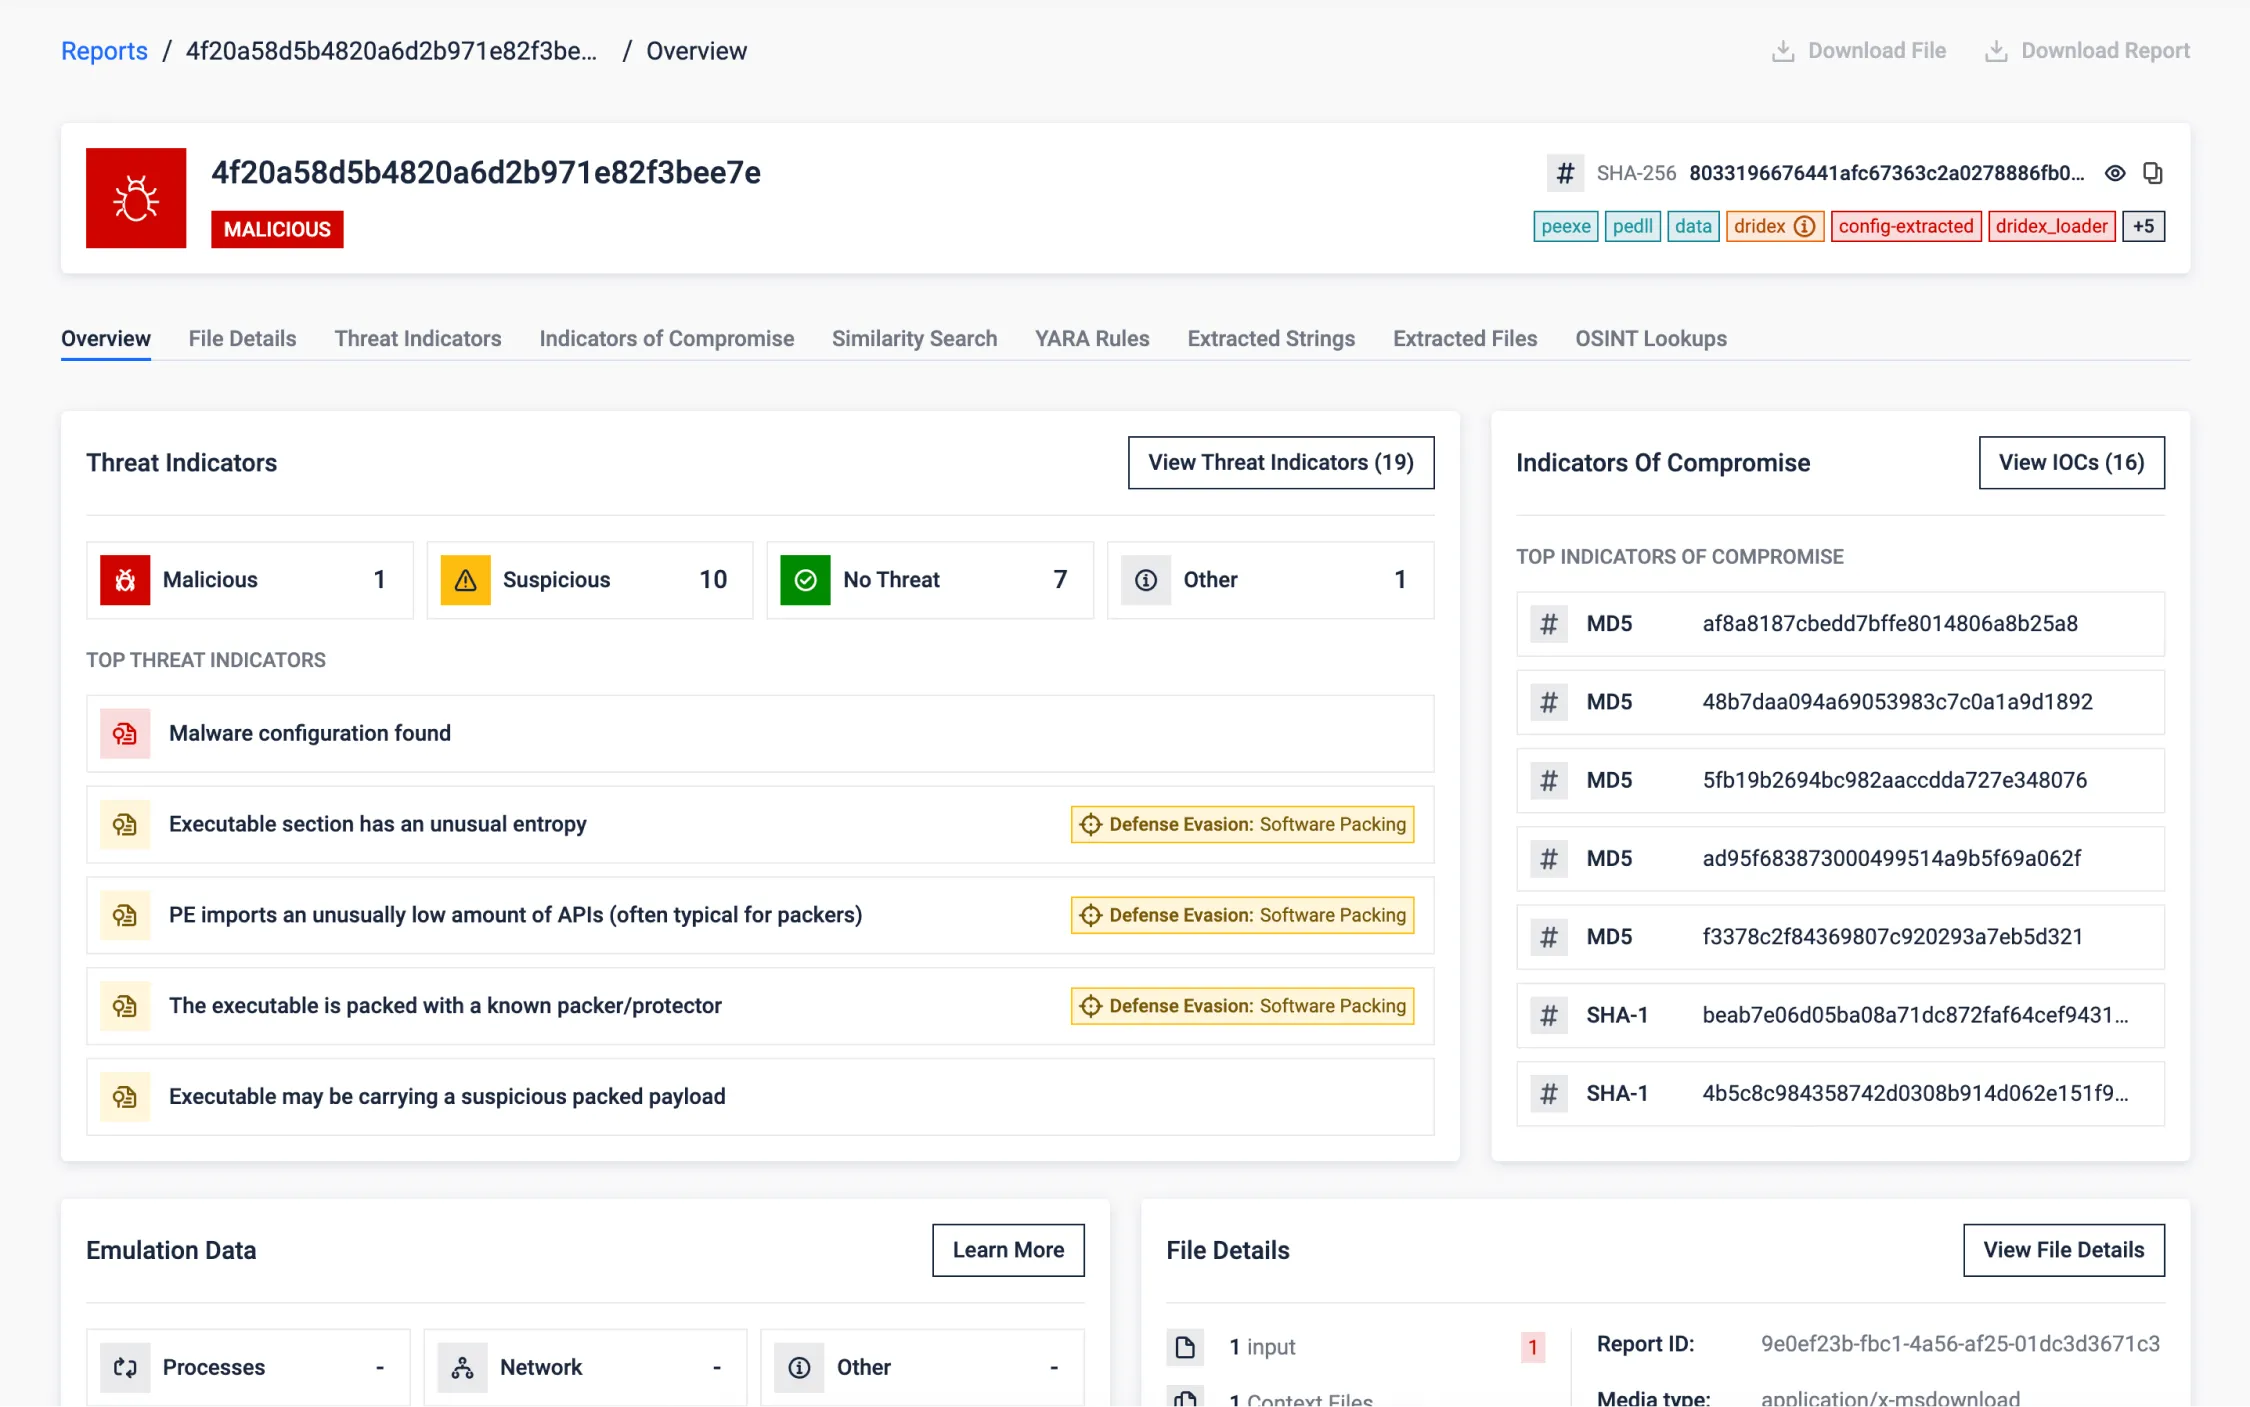
Contoh di bawah ini menunjukkan sebuah malware yang dikompresi menggunakan teknik kompresi UPX. Meskipun malware tersebut berusaha menghindari deteksi dan sistem pertahanan, analisis kami berhasil mengekstrak muatannya, sehingga mengungkap identitas aslinya sebagai Trojan Dridex. Kami berhasil mengungkap konfigurasi malware tersebut, yang mengungkap niat jahat di balik ancaman ini, serta mengekstrak indikator kompromi (IOC) yang berharga.
Pencarian Kesamaan
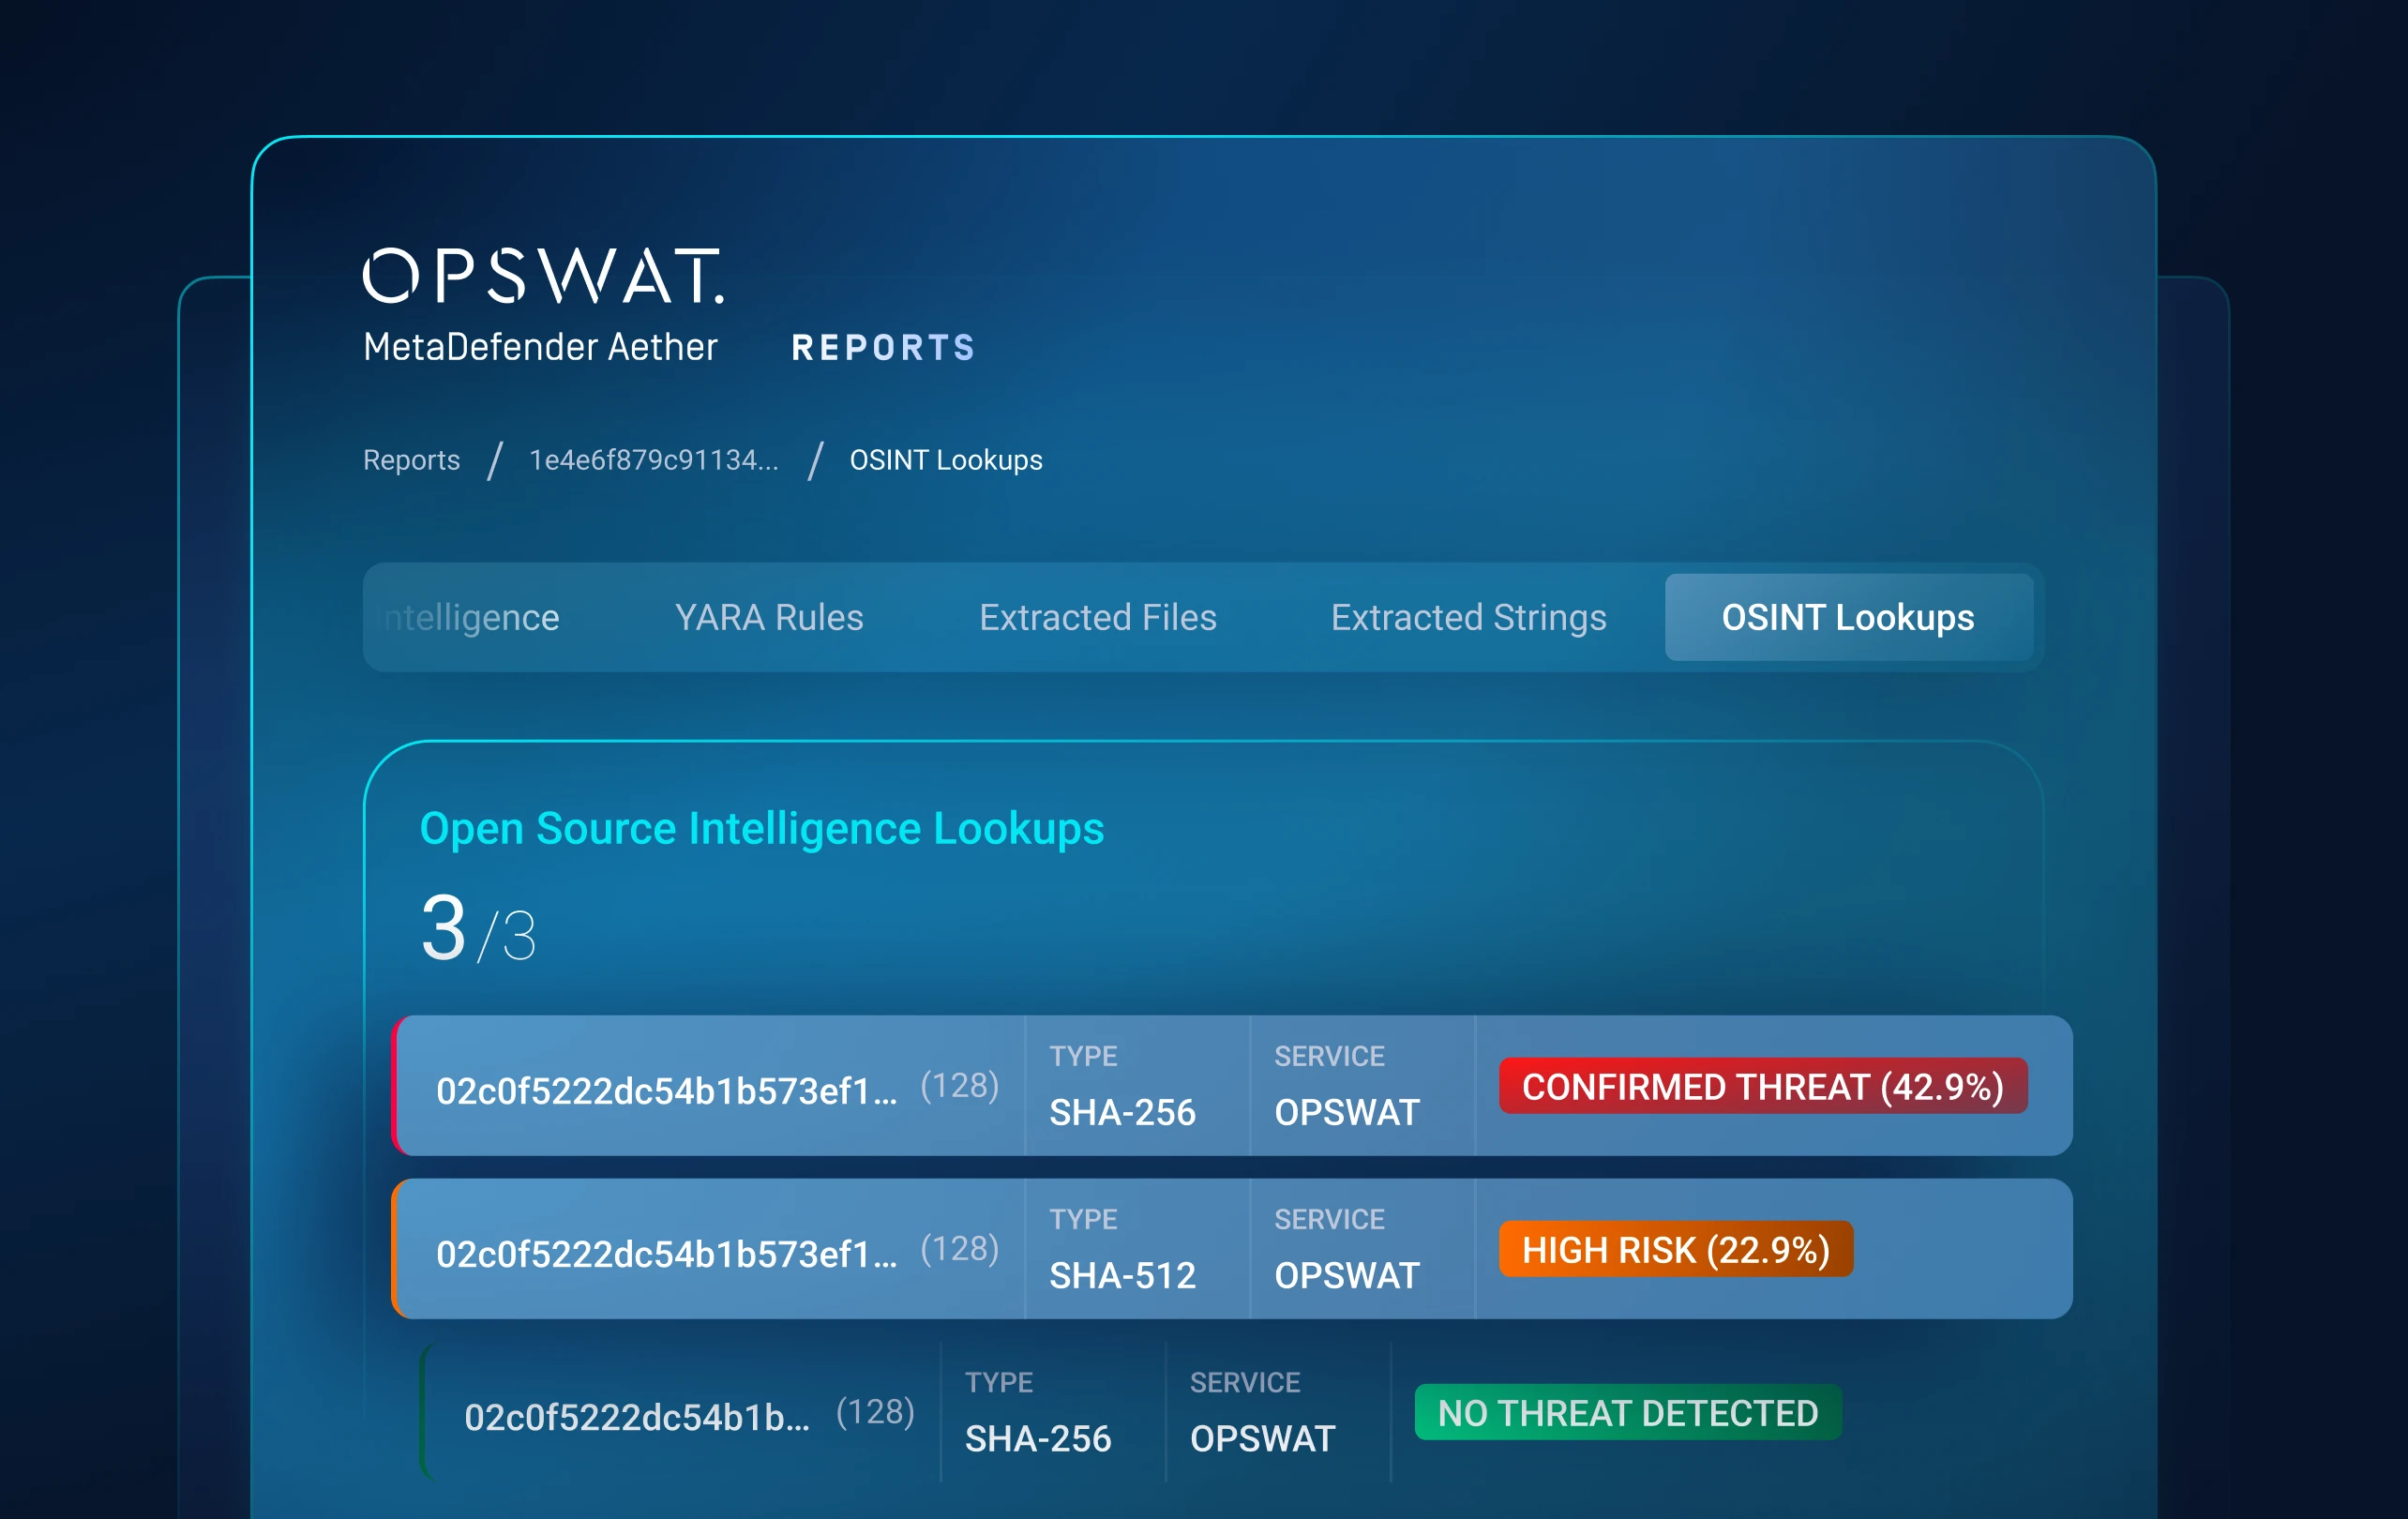
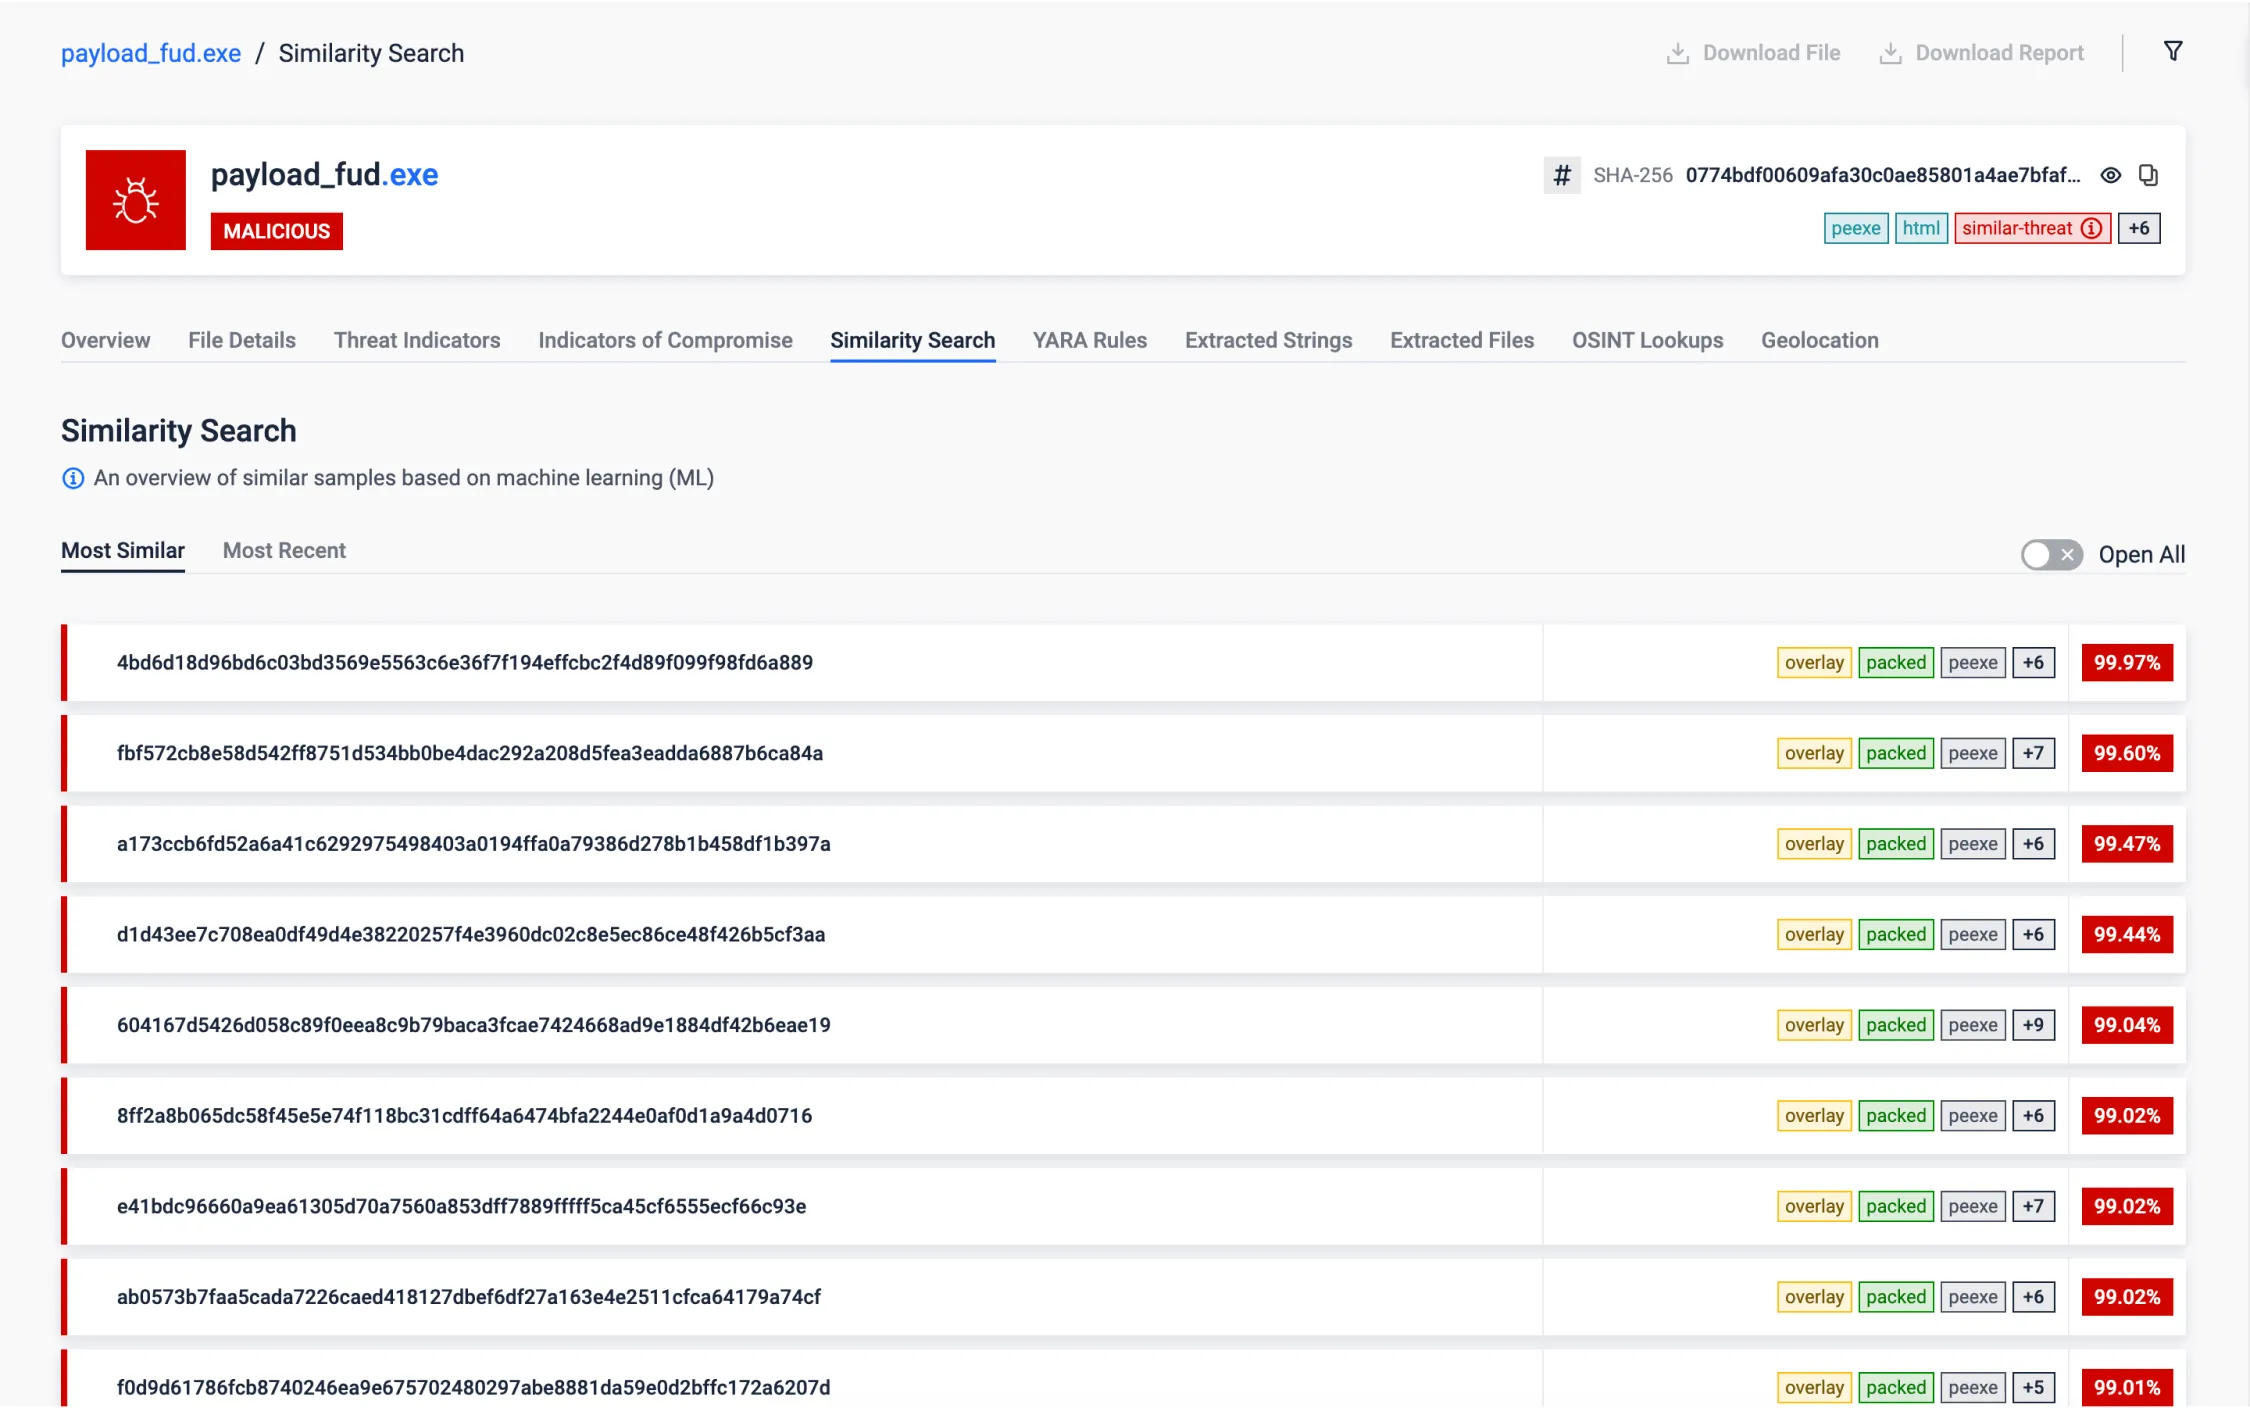
Dengan memanfaatkan fitur Pencarian Kesamaan, sandbox telah mendeteksi sebuah berkas yang sangat mirip dengan malware yang sudah diketahui. Yang perlu diperhatikan, berkas ini sebelumnya telah ditandai sebagai berkas yang tidak berbahaya, sehingga menunjukkan adanya potensi hasil negatif palsu dalam penilaian keamanan kami. Penemuan ini memungkinkan kami untuk secara spesifik mengidentifikasi dan mengatasi ancaman-ancaman yang terlewatkan tersebut.
Penting untuk ditekankan bahwa Similarity Search sangat bermanfaat bagi penelitian dan perburuan ancaman, karena fitur ini dapat membantu mengungkap sampel-sampel dari keluarga malware atau kampanye yang sama, sekaligus memberikan IOC tambahan atau informasi relevan mengenai aktivitas ancaman tertentu.
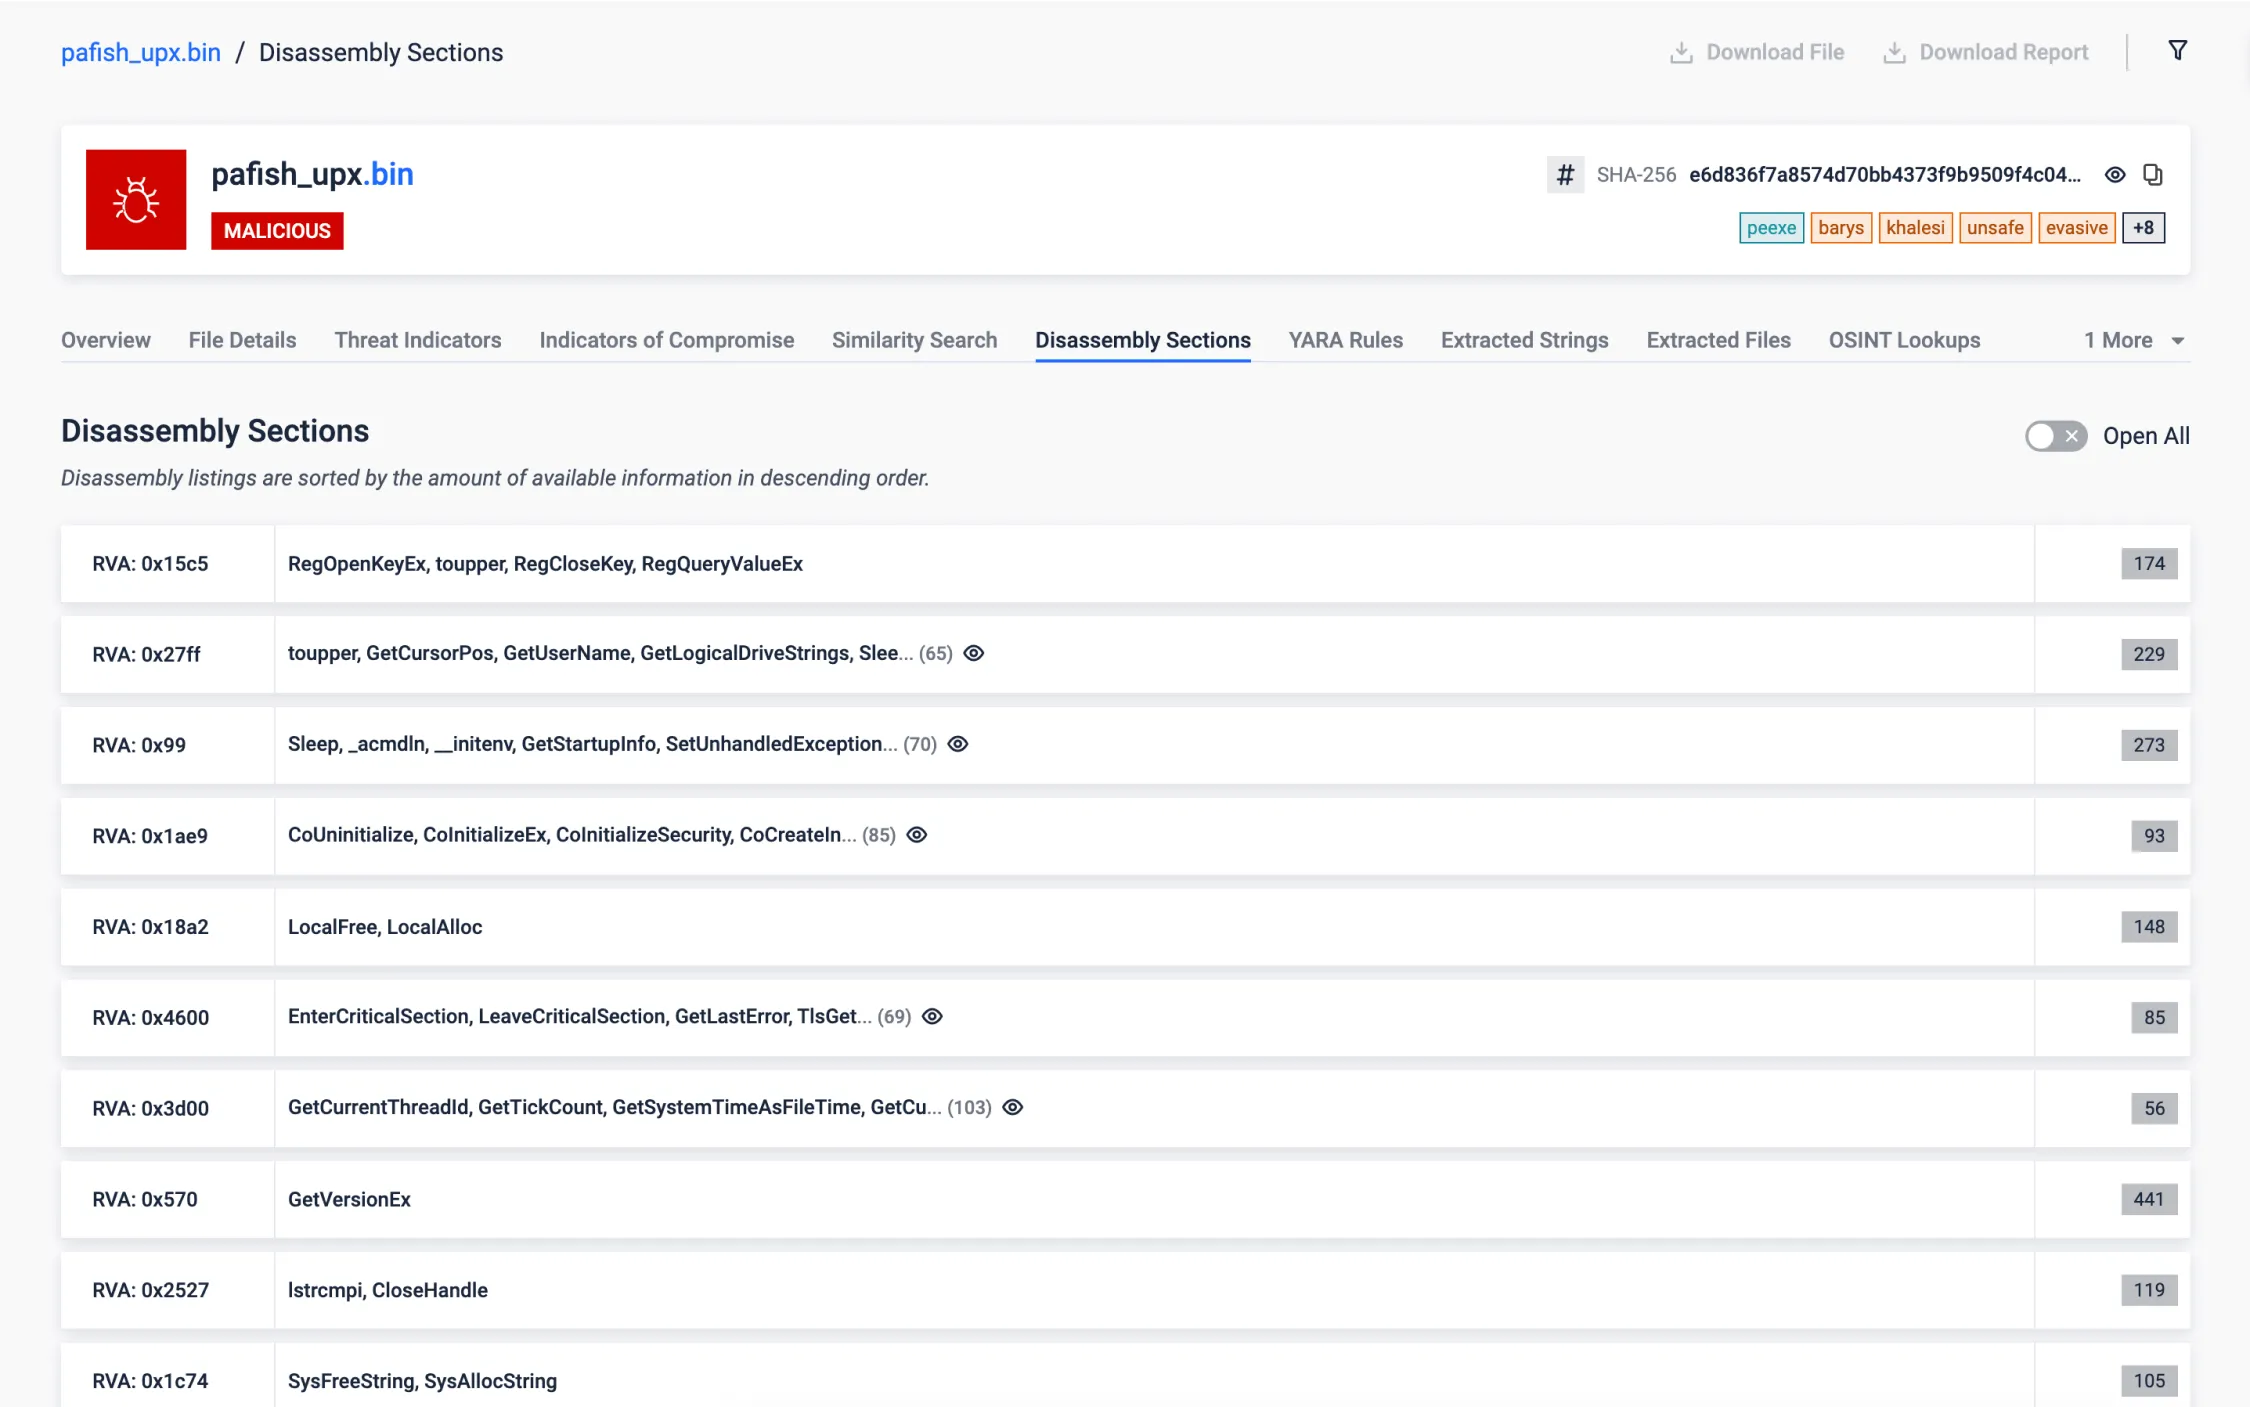
File Eksekusi Asli
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
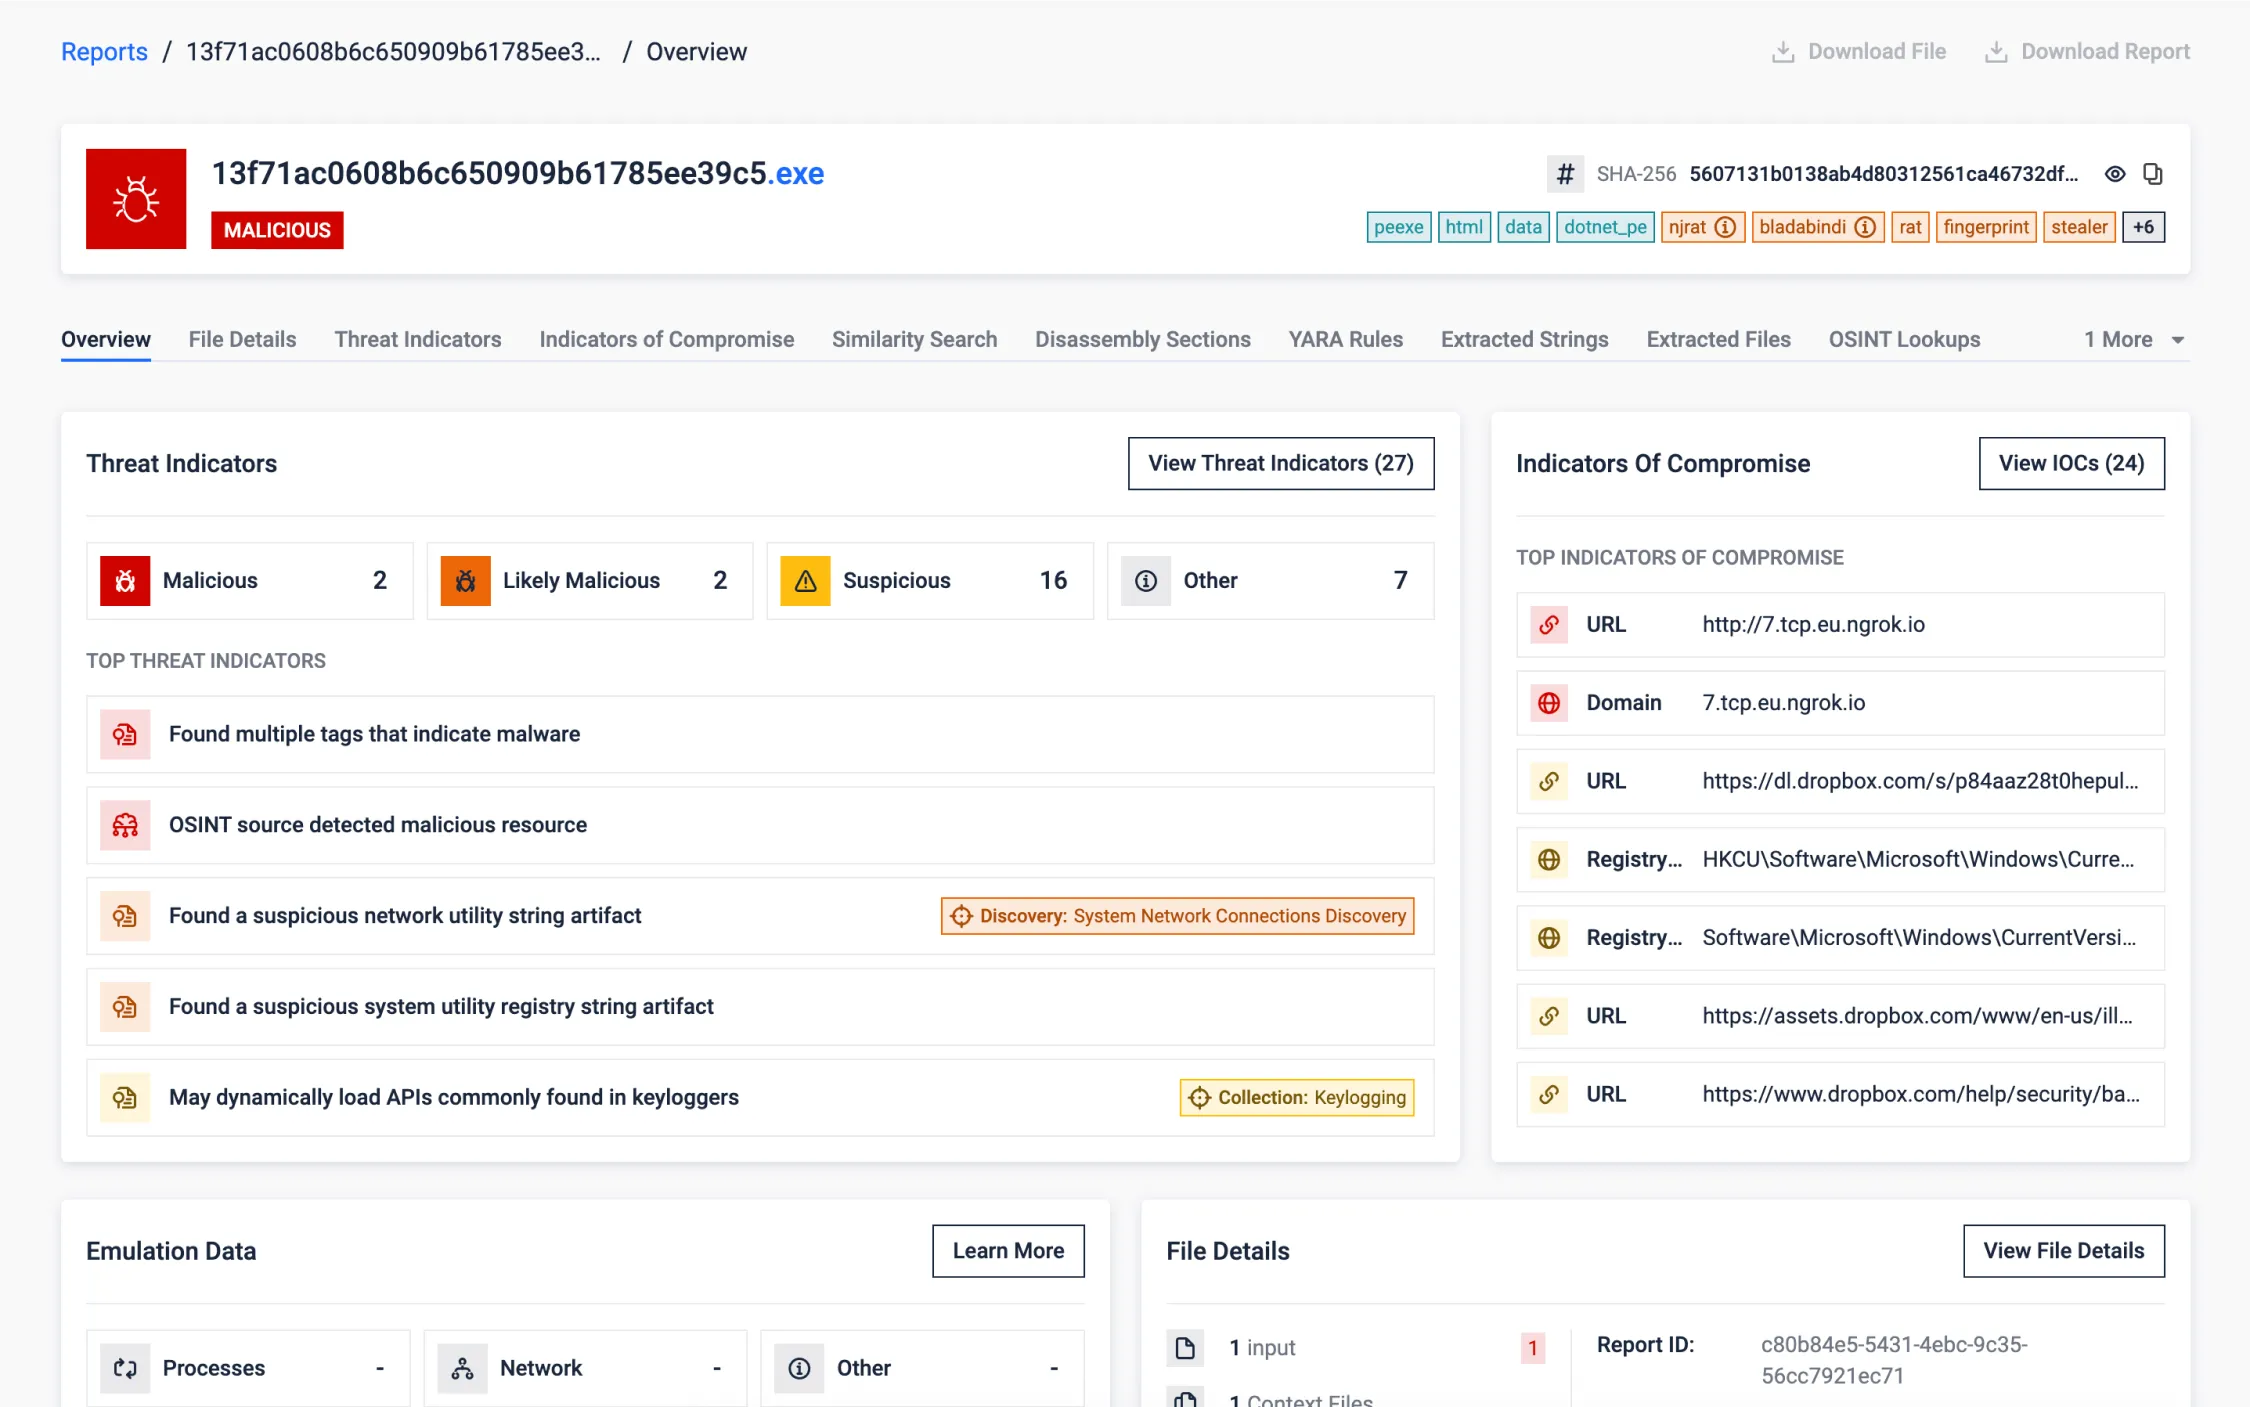
File Eksekusi .NET
Sampel yang sedang diteliti ini dibuat menggunakan .NET Framework. Meskipun kami tidak menampilkan CIL yang sebenarnya, proses dekompilasi kami mengekstrak dan menyajikan informasi penting, termasuk string, artefak registri, dan panggilan ke API .
Selain itu, kami mengurai metadata .NET untuk mengidentifikasi fungsi dan sumber daya yang khas .NET. Proses ini memungkinkan kami mengekstrak informasi terperinci mengenai assembly, seperti metode, kelas, dan sumber daya yang tertanam, yang sangat penting untuk menganalisis perilaku dan struktur aplikasi .NET.
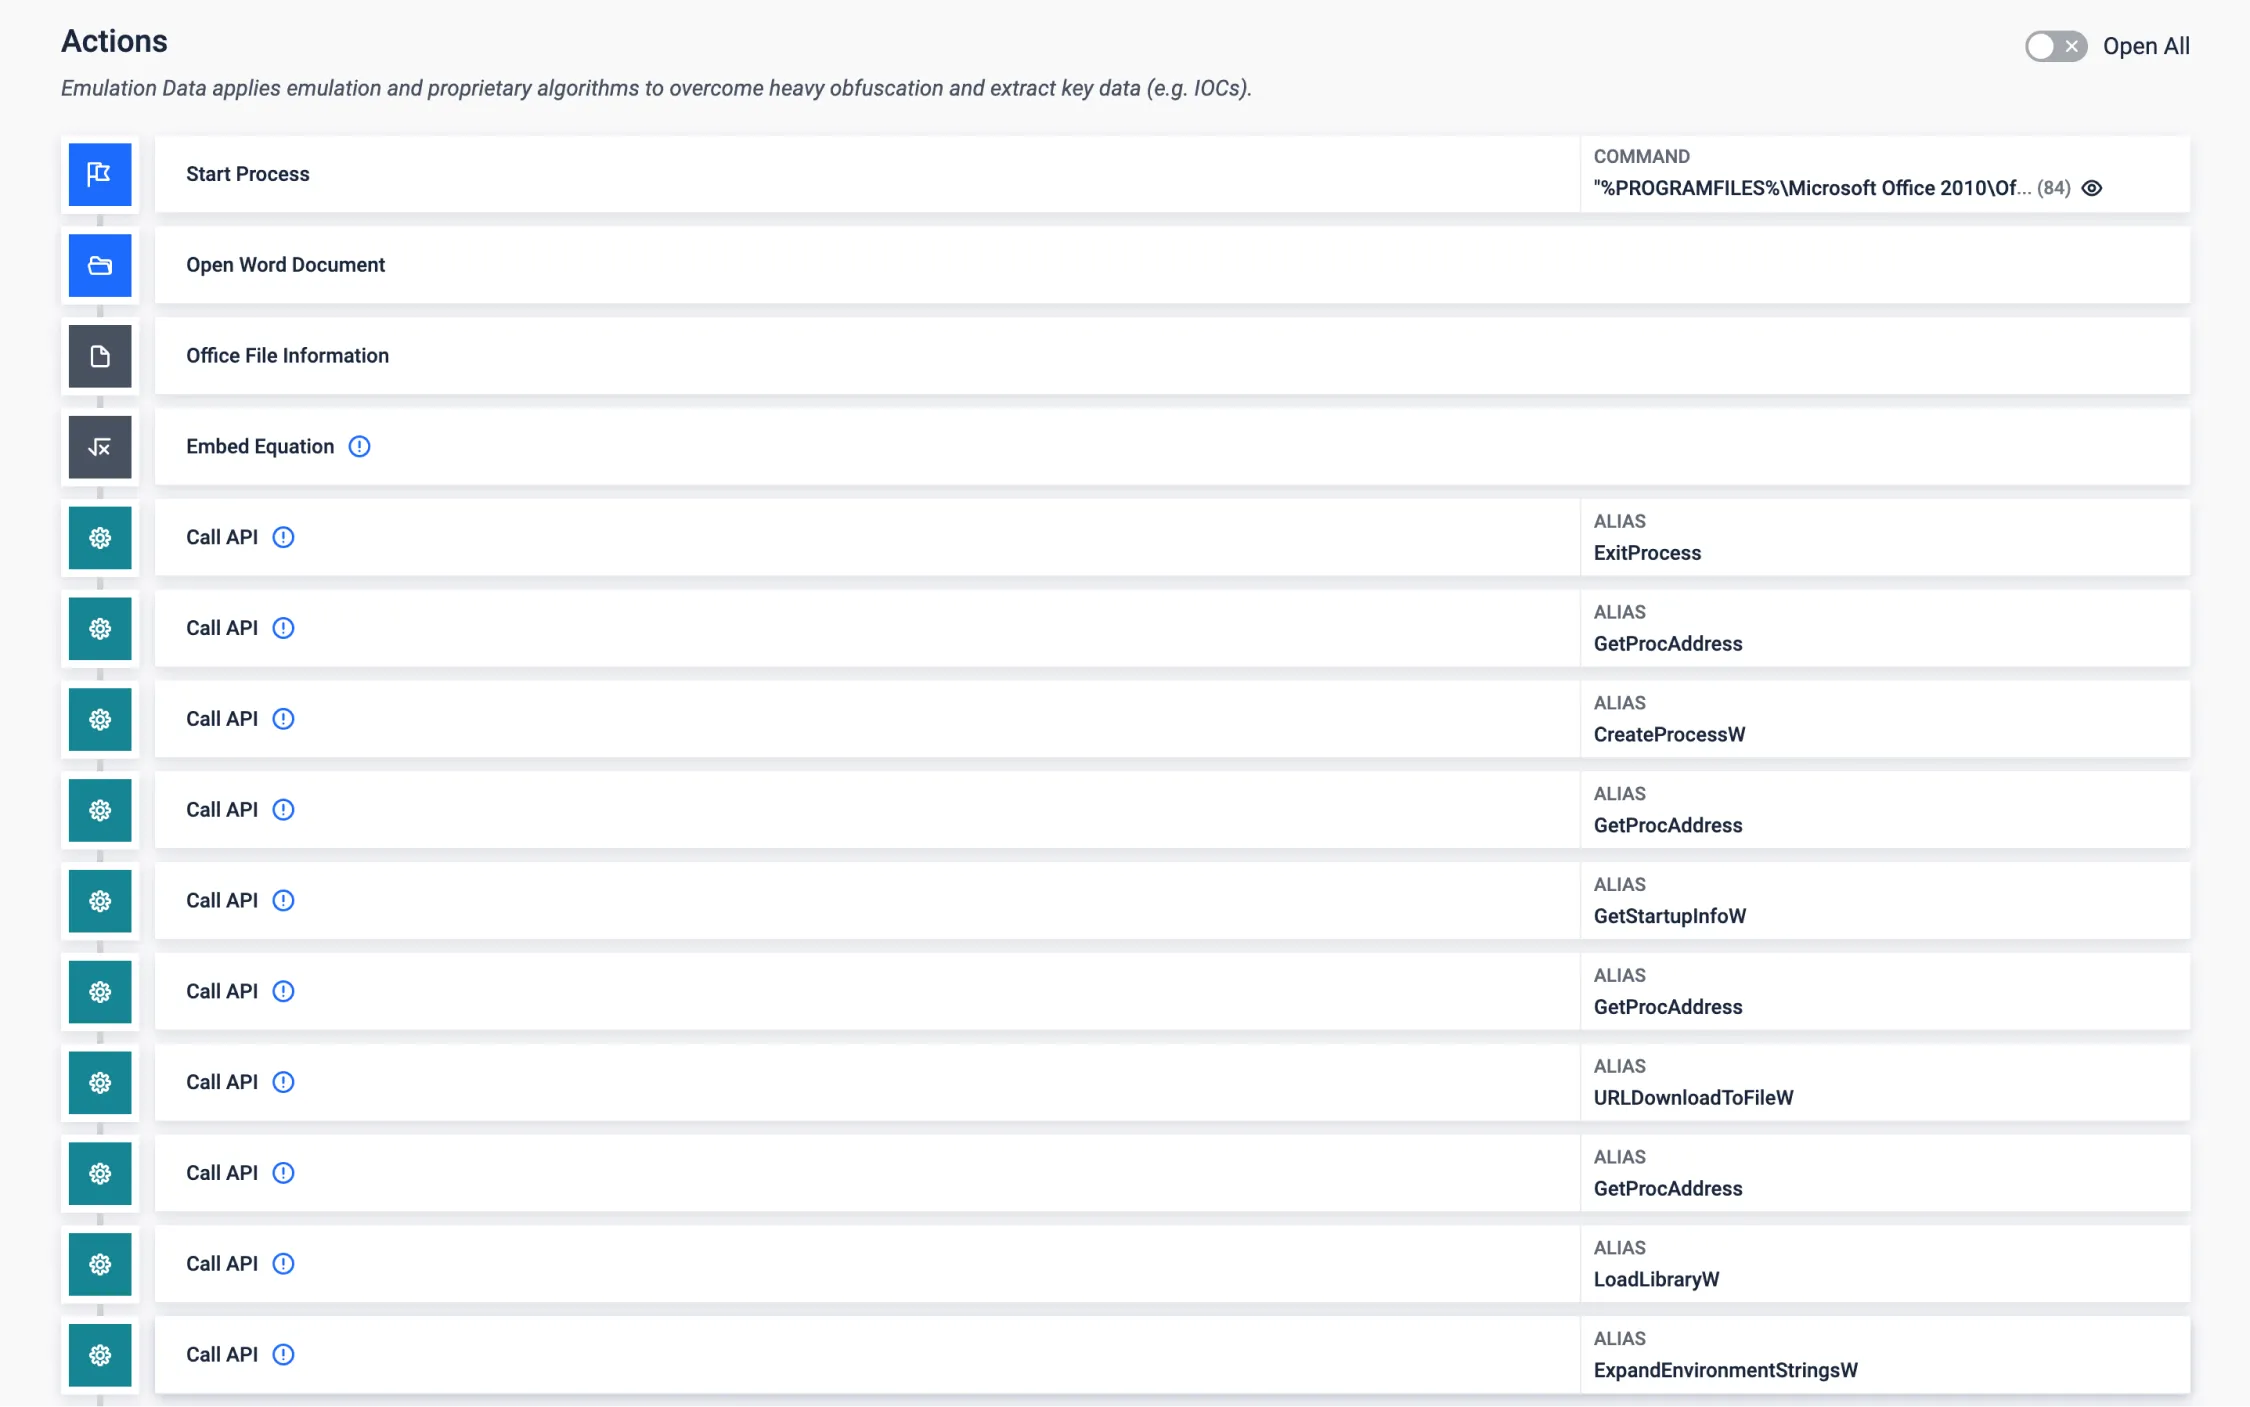
Emulasi Shellcode
Banyak eksploit aplikasi mengirimkan muatan akhir (payload) dalam format biner mentah (shellcode), yang mungkin menjadi kendala saat mengurai muatan tersebut. Dengan emulasi shellcode yang kami kembangkan, kami dapat mengidentifikasi dan menganalisis perilaku muatan akhir tersebut; dalam contoh ini, terkait kerentanan Office yang banyak dimanfaatkan pada editor persamaan. Hal ini membuka peluang untuk mengumpulkan Indikator Kompromi (IOC) yang relevan.
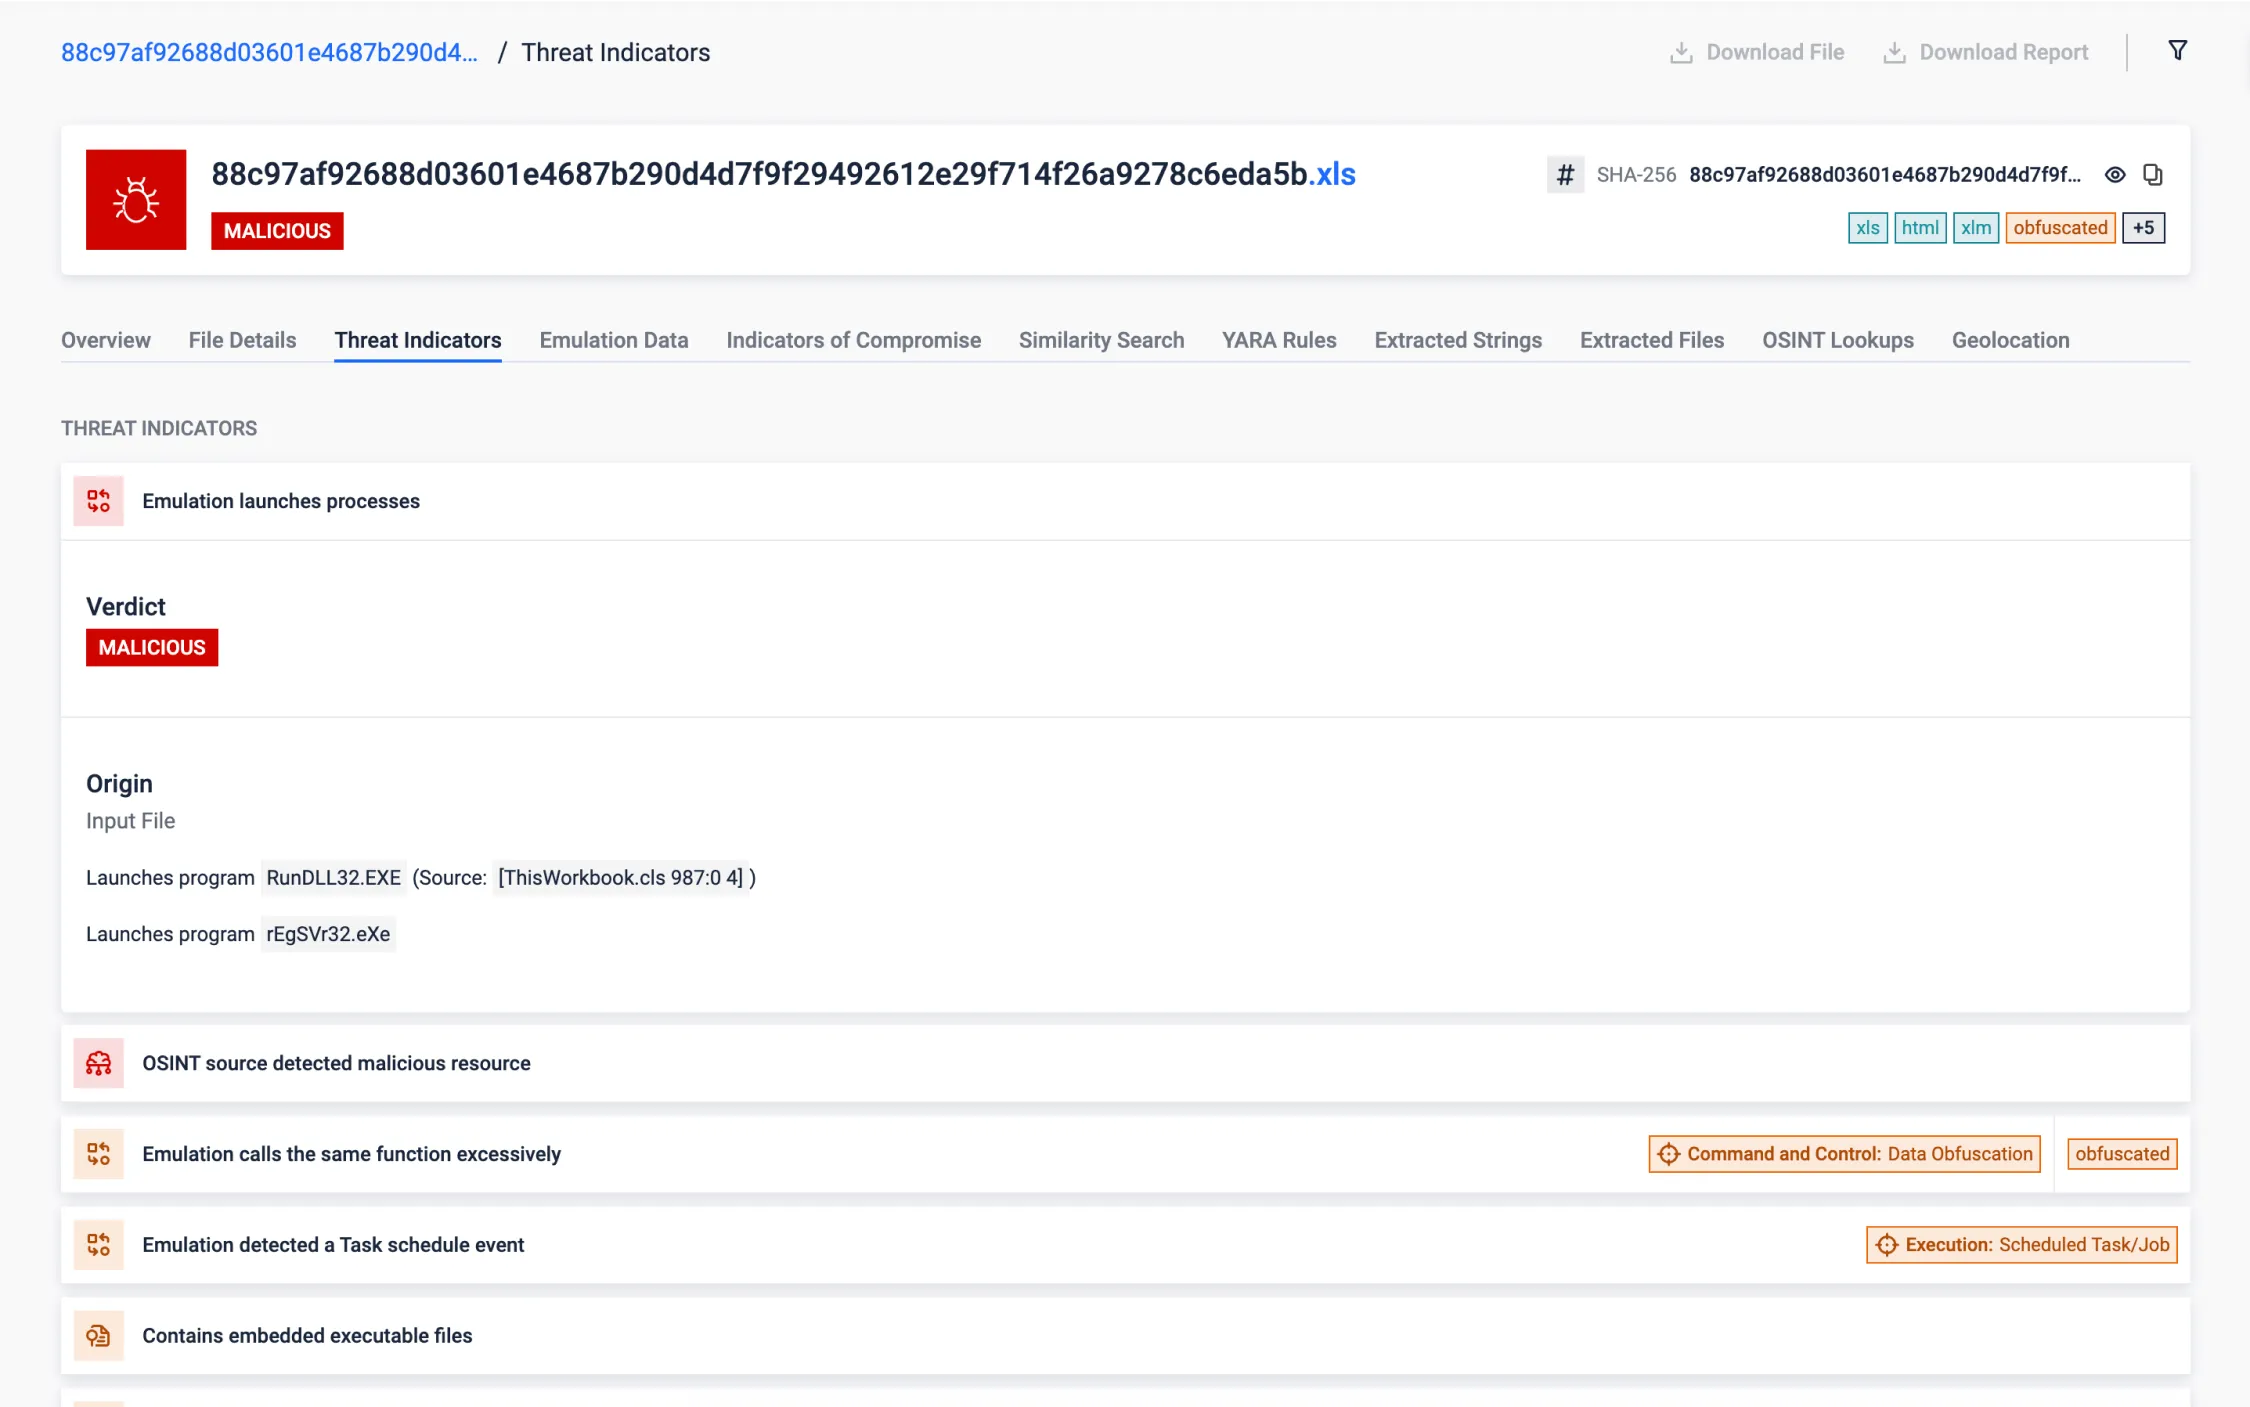
Makro VBA yang Sangat Disamarkan
Makro VBA yang disamarkan menjadi tantangan besar dalam memberikan waktu respons yang wajar terhadap ancaman aktif. Kode yang tidak jelas ini menjadikan analisis dan pemahaman terhadap ancaman sebagai tugas yang sangat rumit, yang membutuhkan banyak waktu dan upaya. Teknologi emulasi VBA mutakhir kami mampu mengatasi tantangan-tantangan ini dan memberikan analisis komprehensif terhadap makro VBA yang disamarkan beserta wawasan yang jelas mengenai fungsinya dalam hitungan detik.
Sampel yang dianalisis adalah dokumen Excel yang berisi kode VBA yang sangat disamarkan, yang menanam dan menjalankan berkas DLL .NET, bersama dengan berkas LNK yang bertugas melanjutkan rantai eksekusi malware tersebut. Setelah emulasi VBA, MetaDefender Aether mengidentifikasi proses yang diluncurkan dan fungsi deobfuscating utama, secara otomatis mengekstrak string yang disamarkan, serta menyimpan berkas yang ditanam (yang sebelumnya telah dikodekan secara statis dan dienkripsi dalam kode VBA). Hal ini dengan cepat memperlihatkan tujuan utama malware tersebut dan memberi kami kemungkinan untuk melakukan analisis lebih lanjut terhadap ancaman ini.
Sandbox Pengelakan melalui Task Scheduler
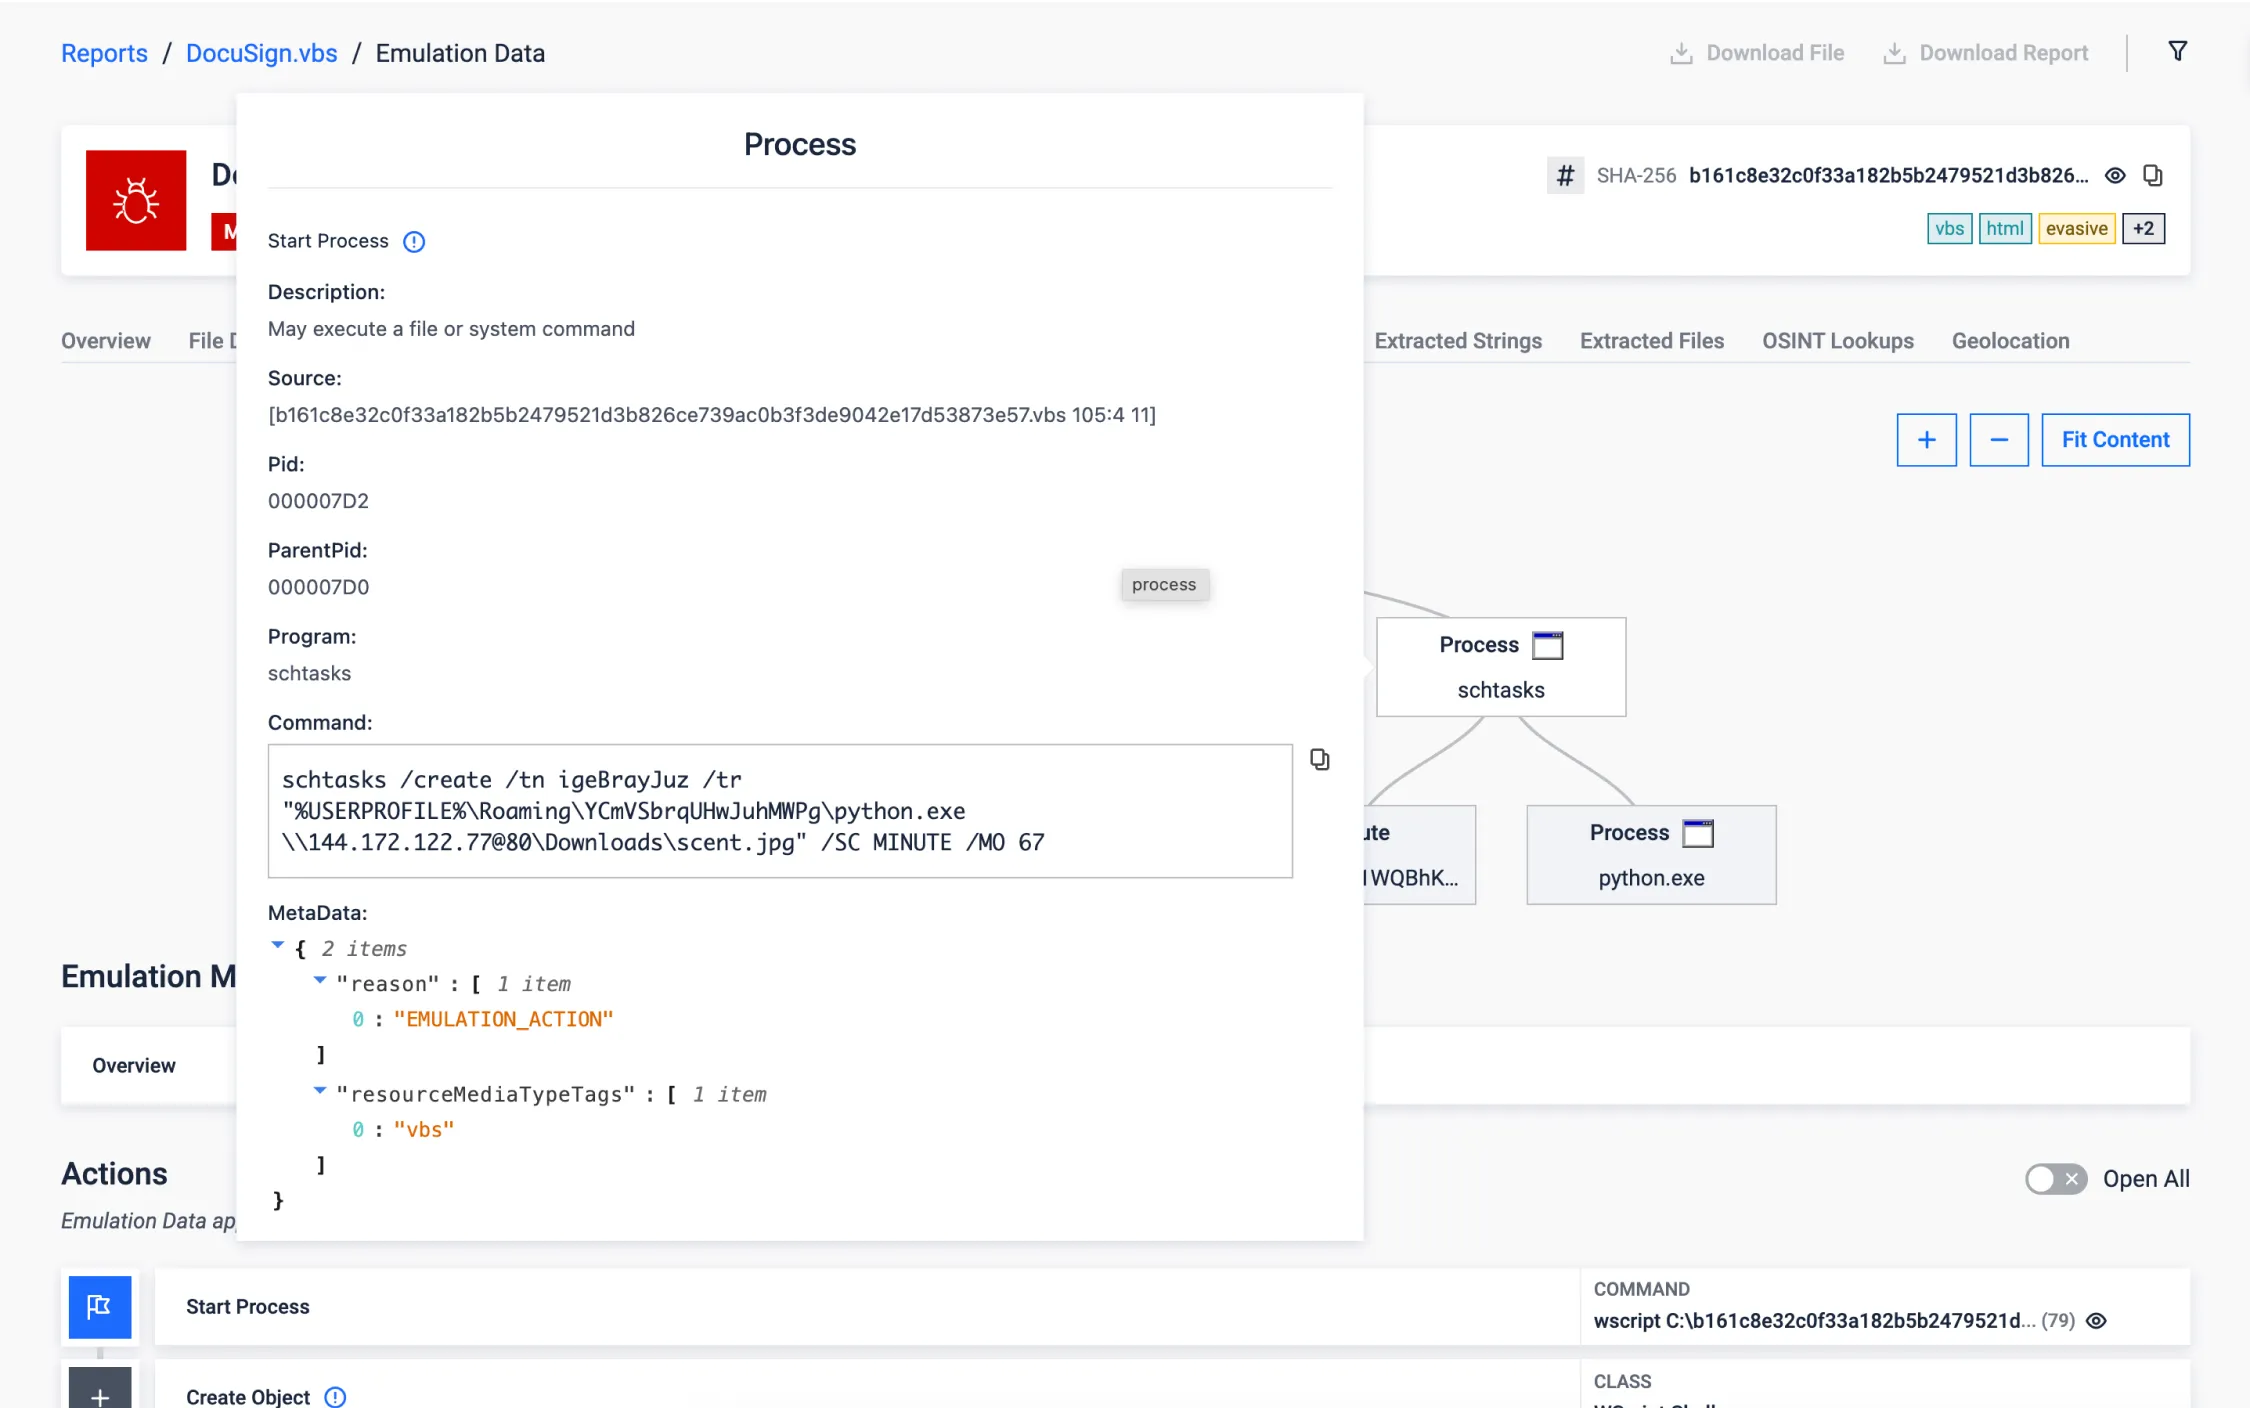
Penggunaan Windows Task Scheduler untuk menjalankan muatan berbahaya di kemudian hari merupakan teknik terselubung yang digunakan untuk menghindari lingkungan sandbox, sebagaimana terlihat pada ancaman-ancaman terkini. Teknik ini memanfaatkan penundaan dalam eksekusi untuk secara efektif melewati jendela analisis singkat yang umumnya terdapat pada sandbox.
Contoh berikut adalah kode VBScript yang telah diobfuskasi, yang mengunduh muatan berbahaya dan membuat tugas terjadwal untuk menjalankannya 67 menit kemudian. Sandbox tradisional hanya mempertahankan eksekusi selama beberapa menit saja, sehingga perilaku berbahaya tersebut tidak akan pernah terdeteksi. Di sisi lain, emulator VBScript kami mampu mendeteksi dan mengatasi teknik pengelakan ini (T1497), dengan menyesuaikan lingkungan eksekusi untuk melanjutkan analisis lebih lanjut, serta menghasilkan laporan lengkap dalam waktu 12 detik.
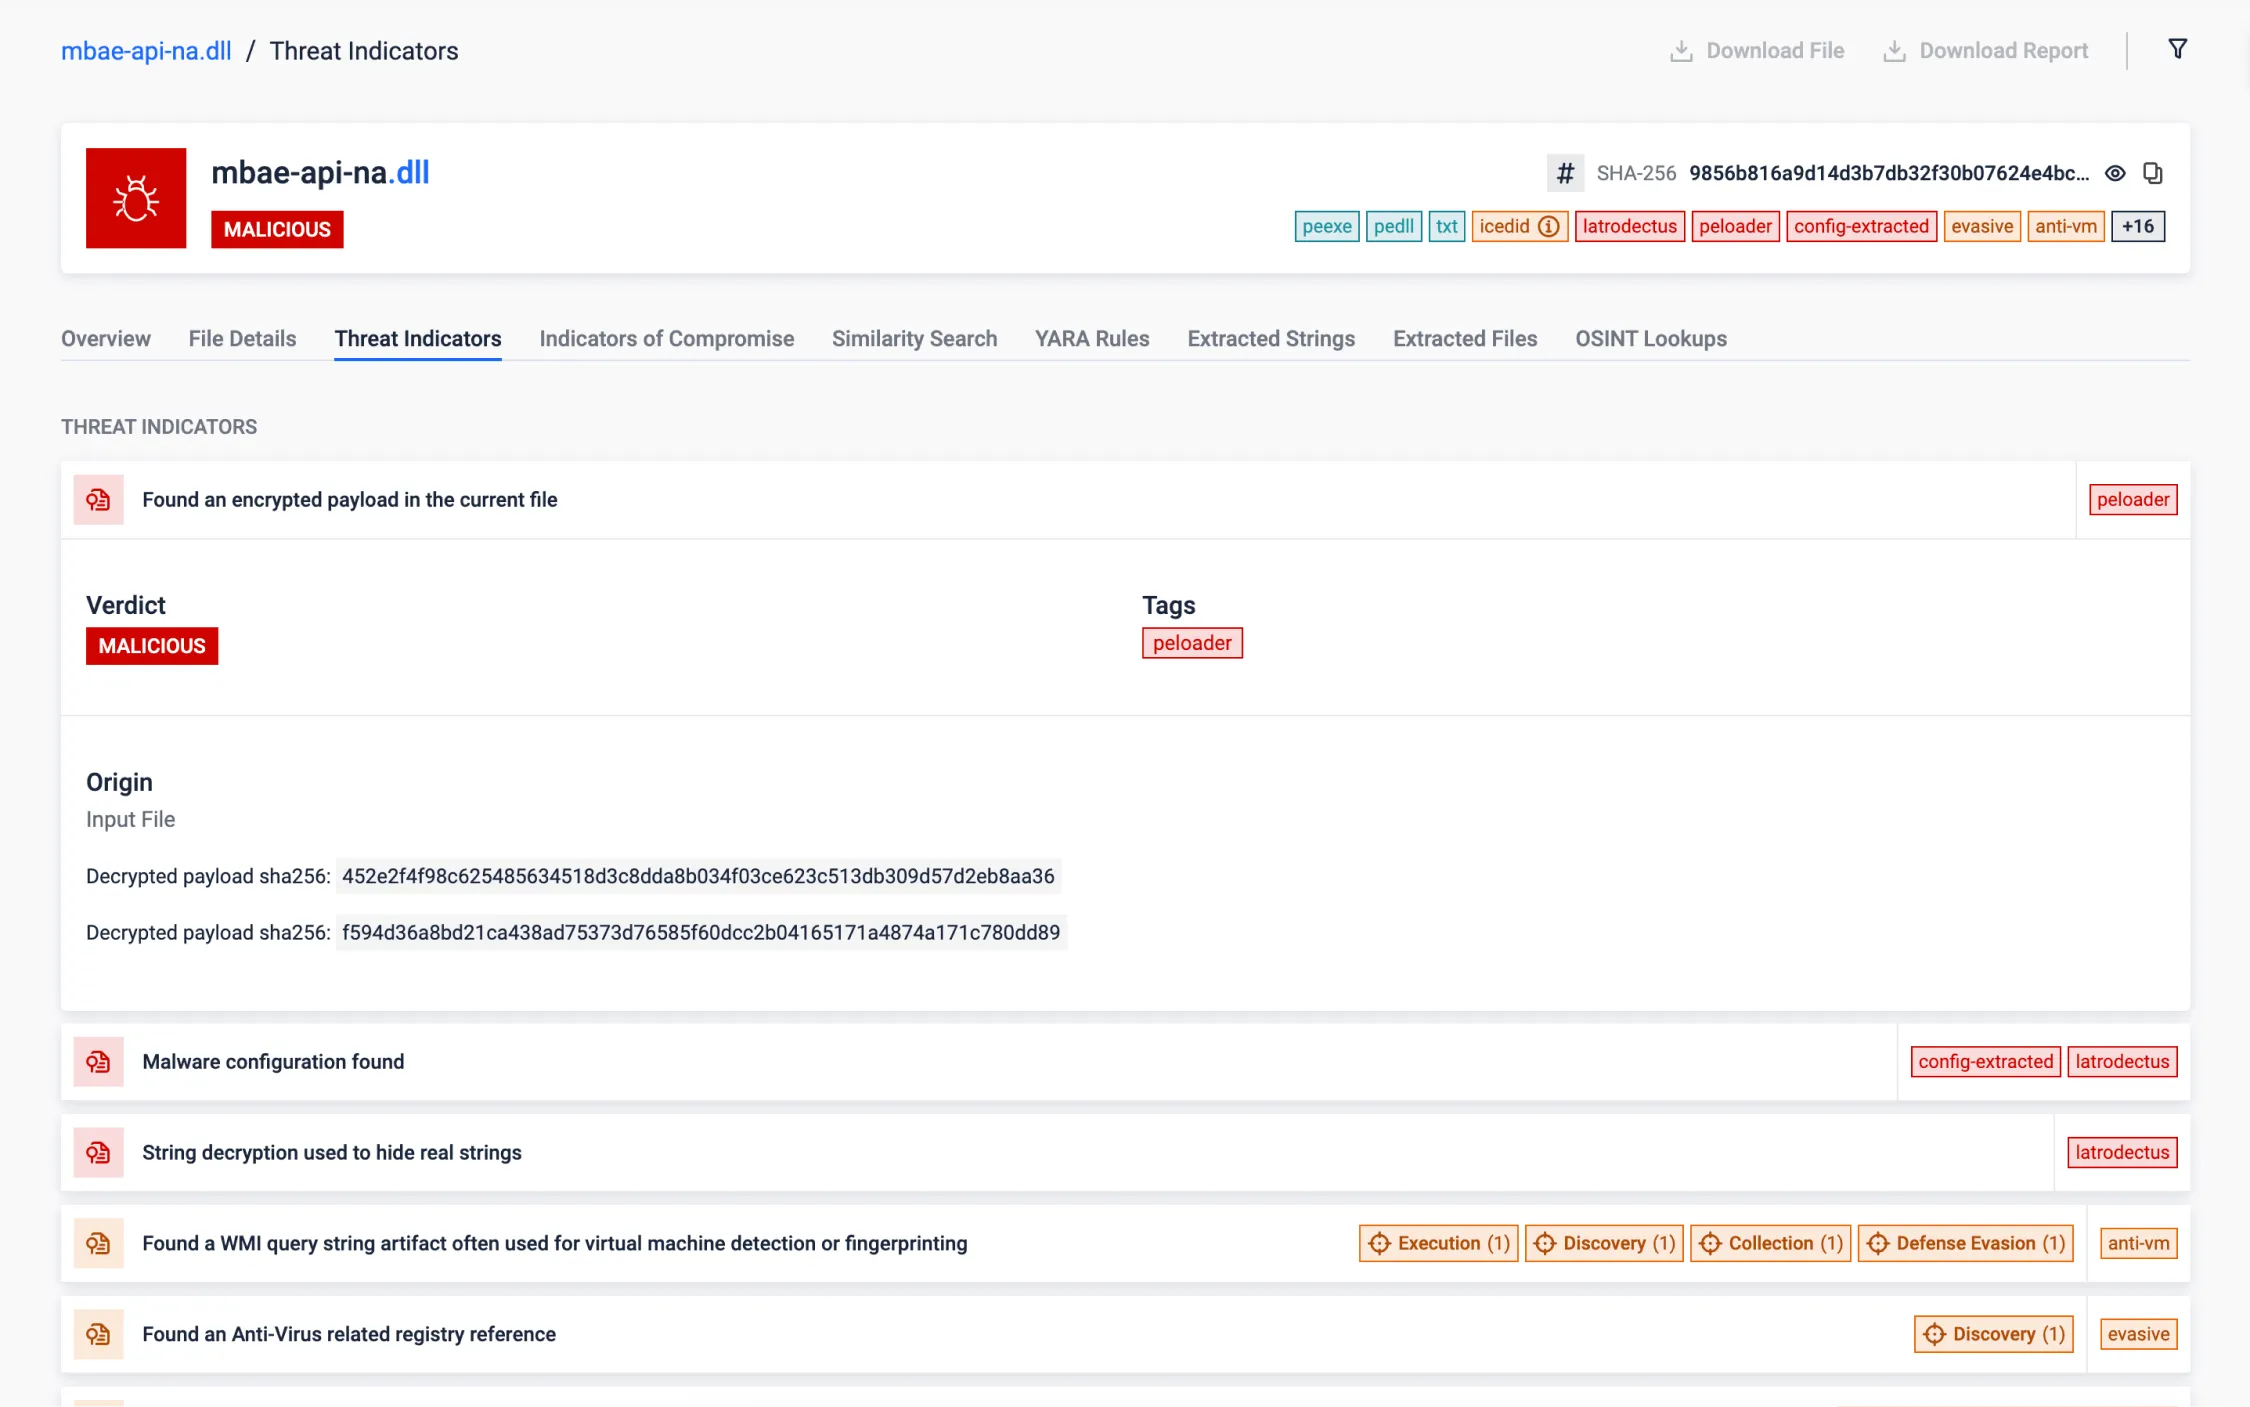
.NET Reflection
NET Reflection adalah fitur canggih yang disediakan oleh .NET Framework yang memungkinkan program untuk memeriksa dan memanipulasi struktur file serta perilaku .NET pada saat runtime. Fitur ini memungkinkan pemeriksaan terhadap assembly, modul, dan tipe, serta kemampuan untuk membuat instance tipe secara dinamis, memanggil metode, dan mengakses bidang serta properti.
Malware dapat memanfaatkan refleksi untuk memuat dan menjalankan kode secara dinamis dari assembly yang tidak dirujuk pada saat kompilasi, sehingga memungkinkan untuk mengambil muatan tambahan dari server jarak jauh (atau yang tersembunyi di dalam file tersebut) dan menjalankannya tanpa menyimpannya ke disk, sehingga mengurangi risiko terdeteksi.
Dalam hal ini, kita dapat melihat bagaimana skrip VBScript yang dianalisis memuat dan menjalankan sebuah assembly .NET ke dalam memori secara langsung dari byte-byte yang tersimpan dalam register Windows.
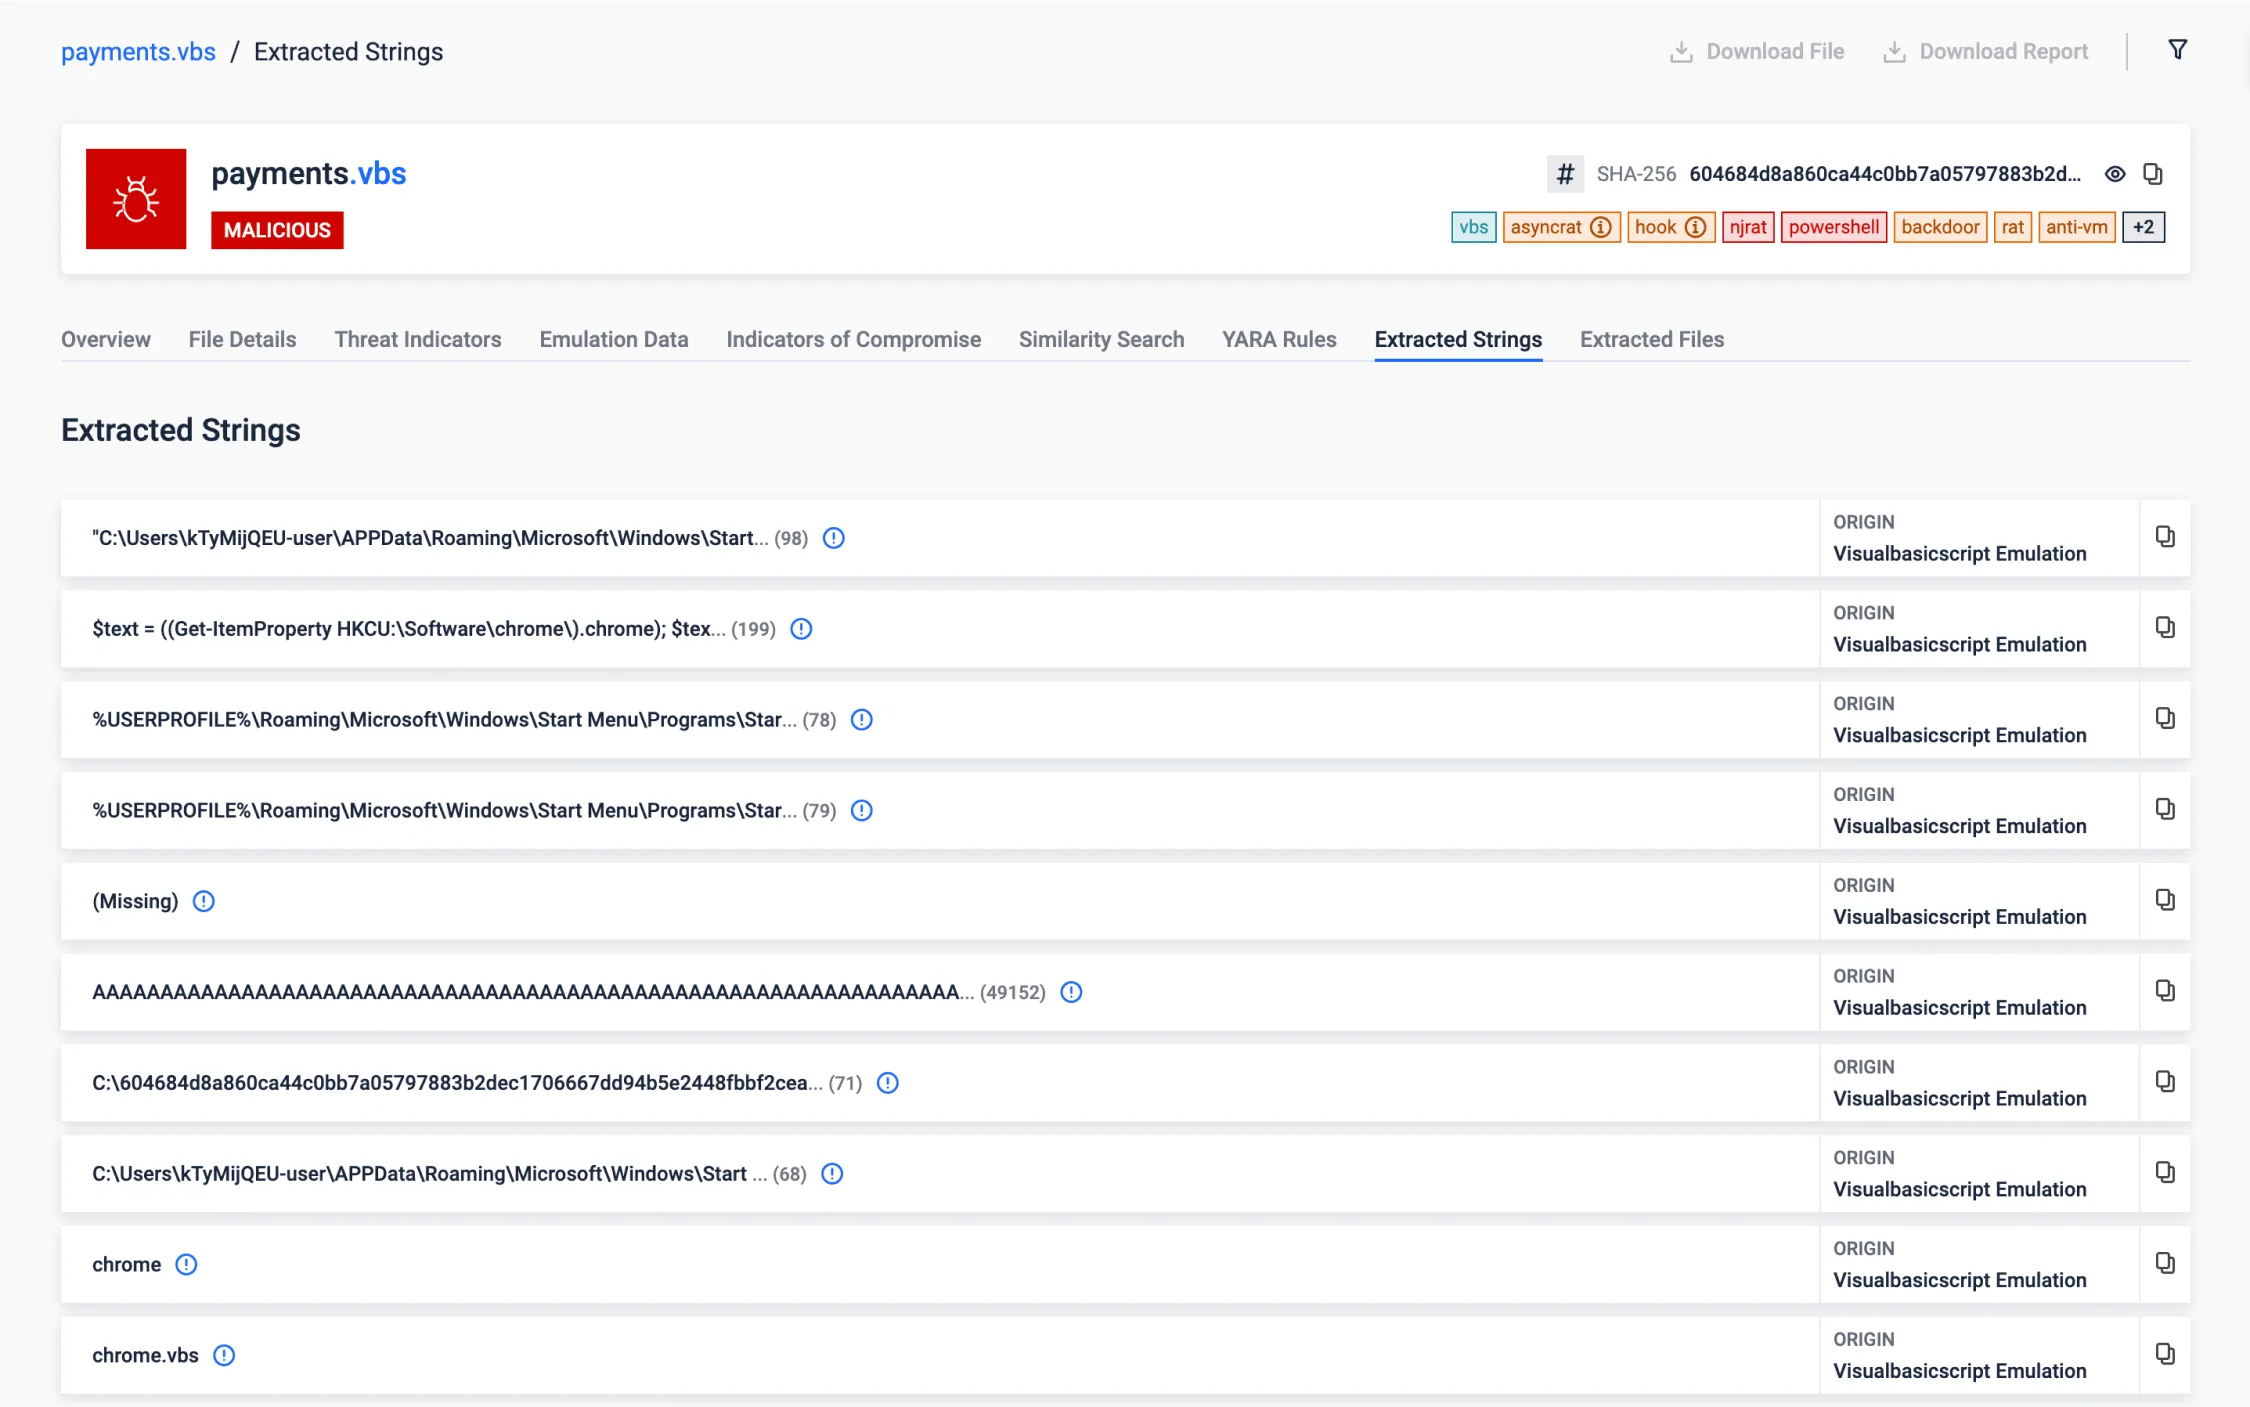
Mendekripsi Payload XOR yang Disimpan dalam Sumber Daya PE
Fitur ini memungkinkan pengungkapan artefak tersembunyi yang dienkripsi di dalam sumber daya PE. Artefak berbahaya sering kali dienkripsi untuk menghindari deteksi dan menyamarkan tujuan sebenarnya dari sampel tersebut. Mengungkap artefak-artefak ini sangat penting, karena biasanya artefak tersebut berisi data kritis (seperti informasi C2) atau muatan. Dengan mengekstraknya, sandbox dapat melakukan pemindaian yang lebih mendalam, sehingga peluang untuk mengidentifikasi IOC yang paling berharga pun menjadi lebih besar.
Contoh ini menyimpan artefak-artefak terenkripsi tersebut menggunakan algoritma XOR, yang sederhana namun efektif untuk menghindari deteksi. Dengan menganalisis pola-pola dalam data terenkripsi, kunci enkripsi dapat ditebak, sehingga memungkinkan untuk mendekripsi data yang tersembunyi.
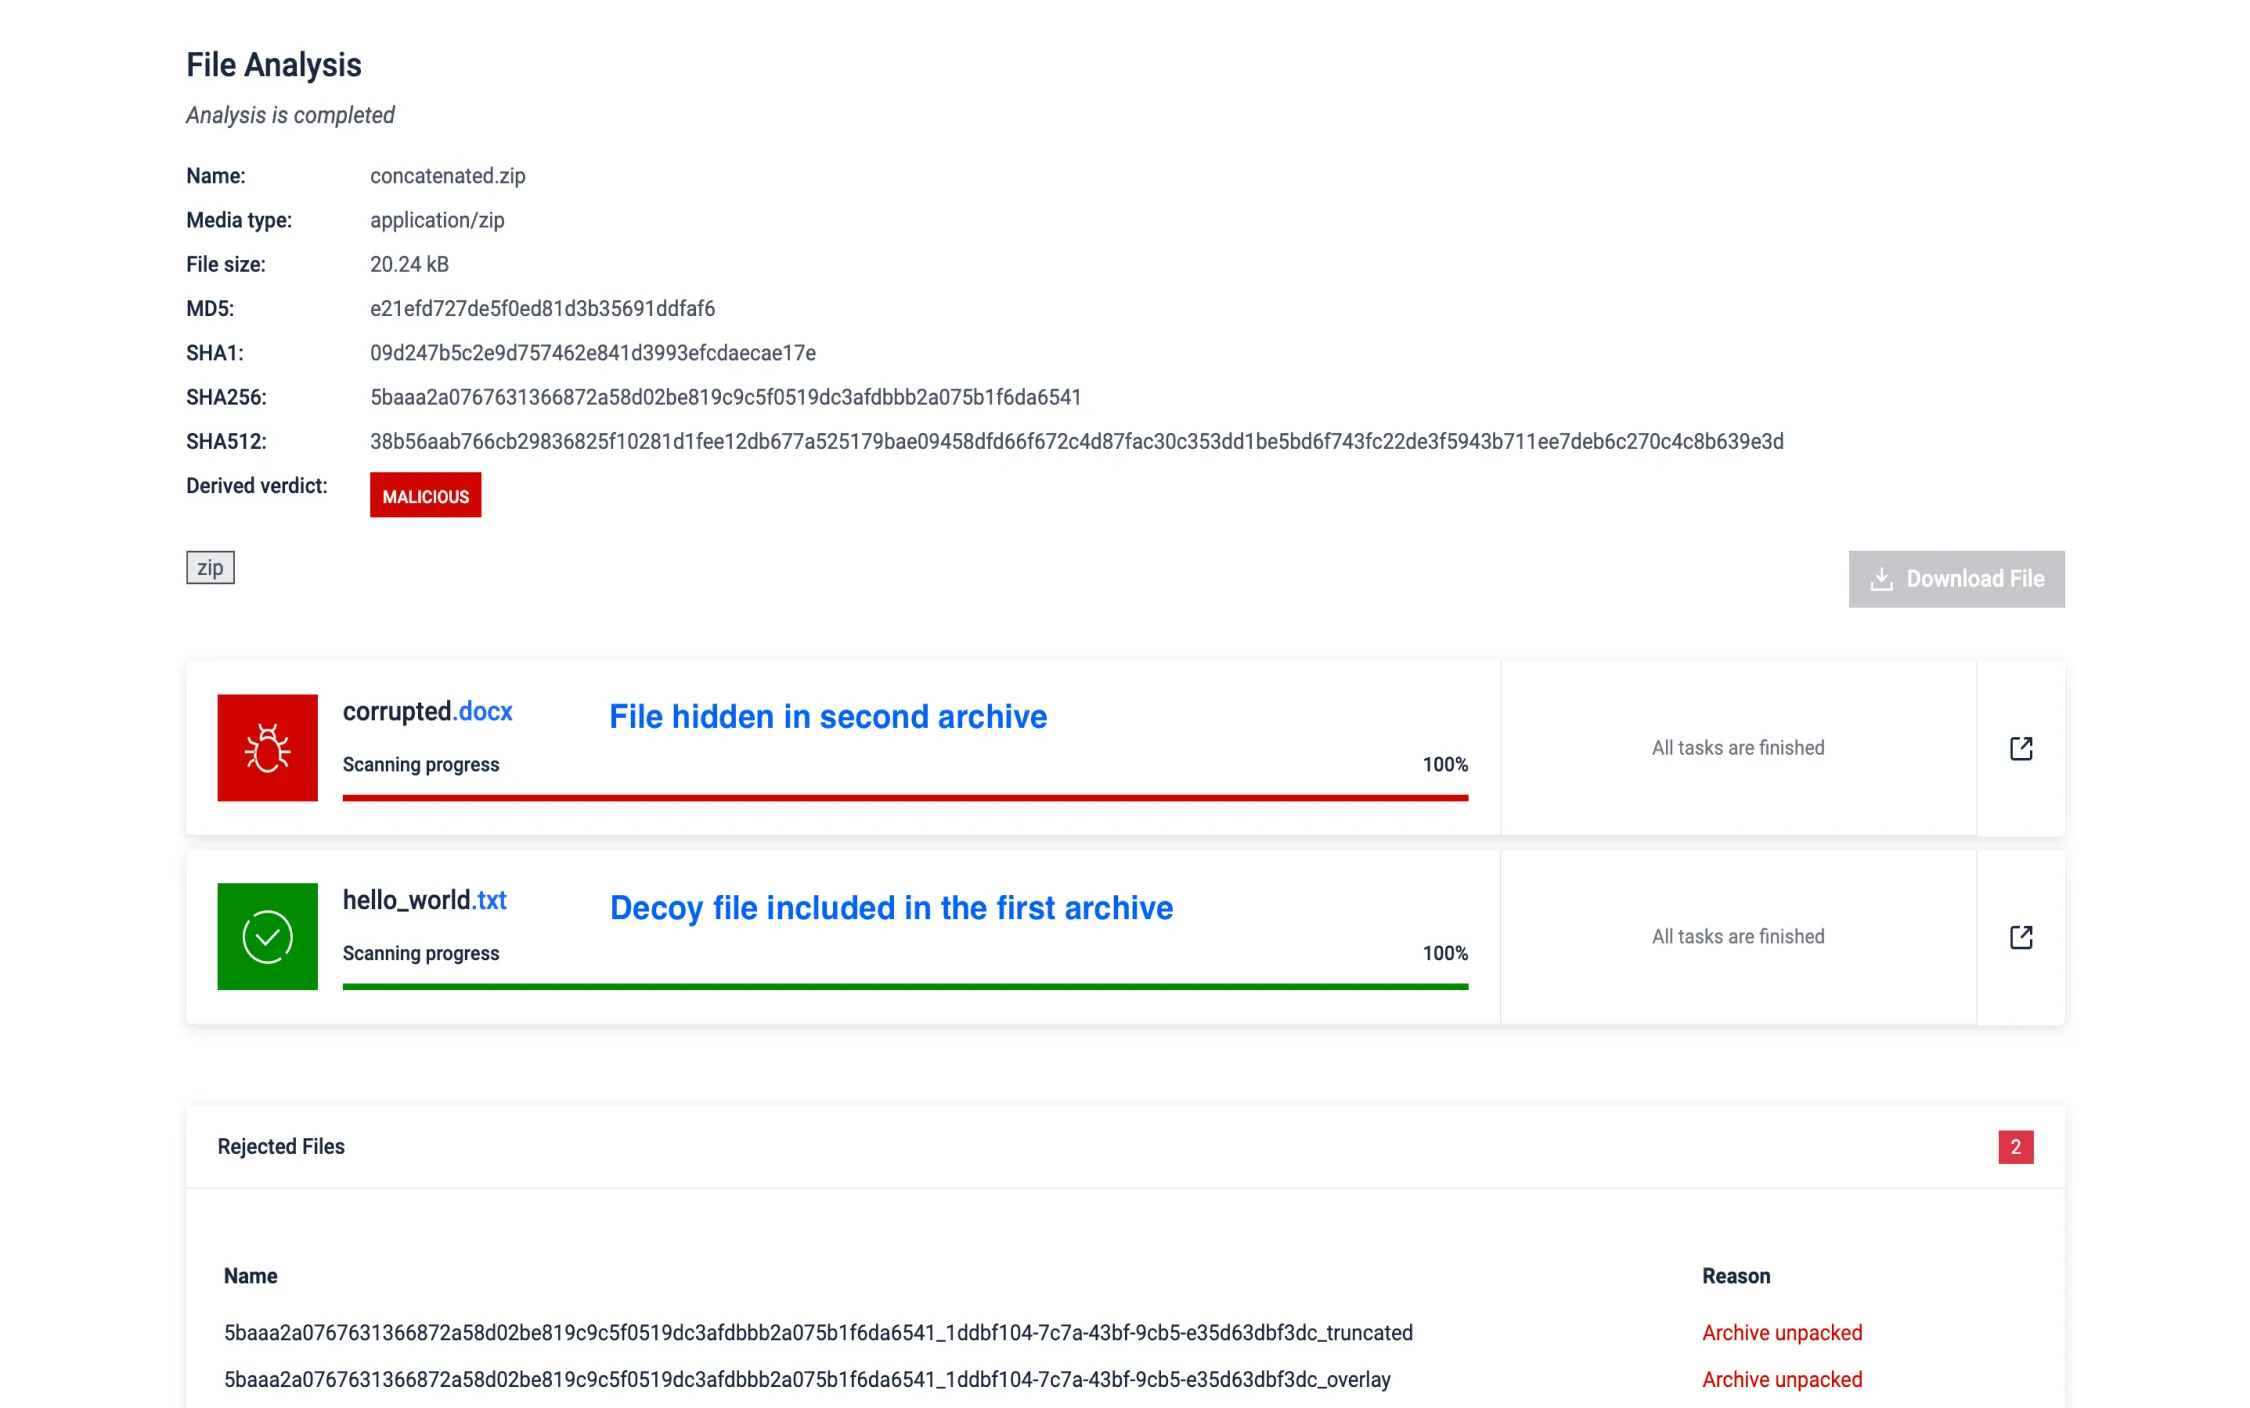
Konsentrasi Arsip yang Sulit Dipahami
Para penyerang memanfaatkan teknik penggabungan arsip untuk menyembunyikan malware dengan menggabungkan beberapa arsip menjadi satu berkas, memanfaatkan perbedaan cara berbagai alat memproses arsip tersebut. Teknik ini menghasilkan beberapa direktori utama—elemen struktural kunci yang digunakan oleh pengelola arsip—yang menyebabkan ketidaksesuaian selama proses ekstraksi dan memungkinkan konten berbahaya yang tersembunyi di bagian-bagian arsip yang terlewatkan untuk lolos dari deteksi.
MD Sandbox mendeteksi dan mengekstrak konten dari semua arsip yang digabungkan, memastikan tidak ada file yang terlewatkan dan secara efektif menetralkan teknik pengelakan ini.
Mengurangi Ukuran File Eksekusi yang Terlalu Besar
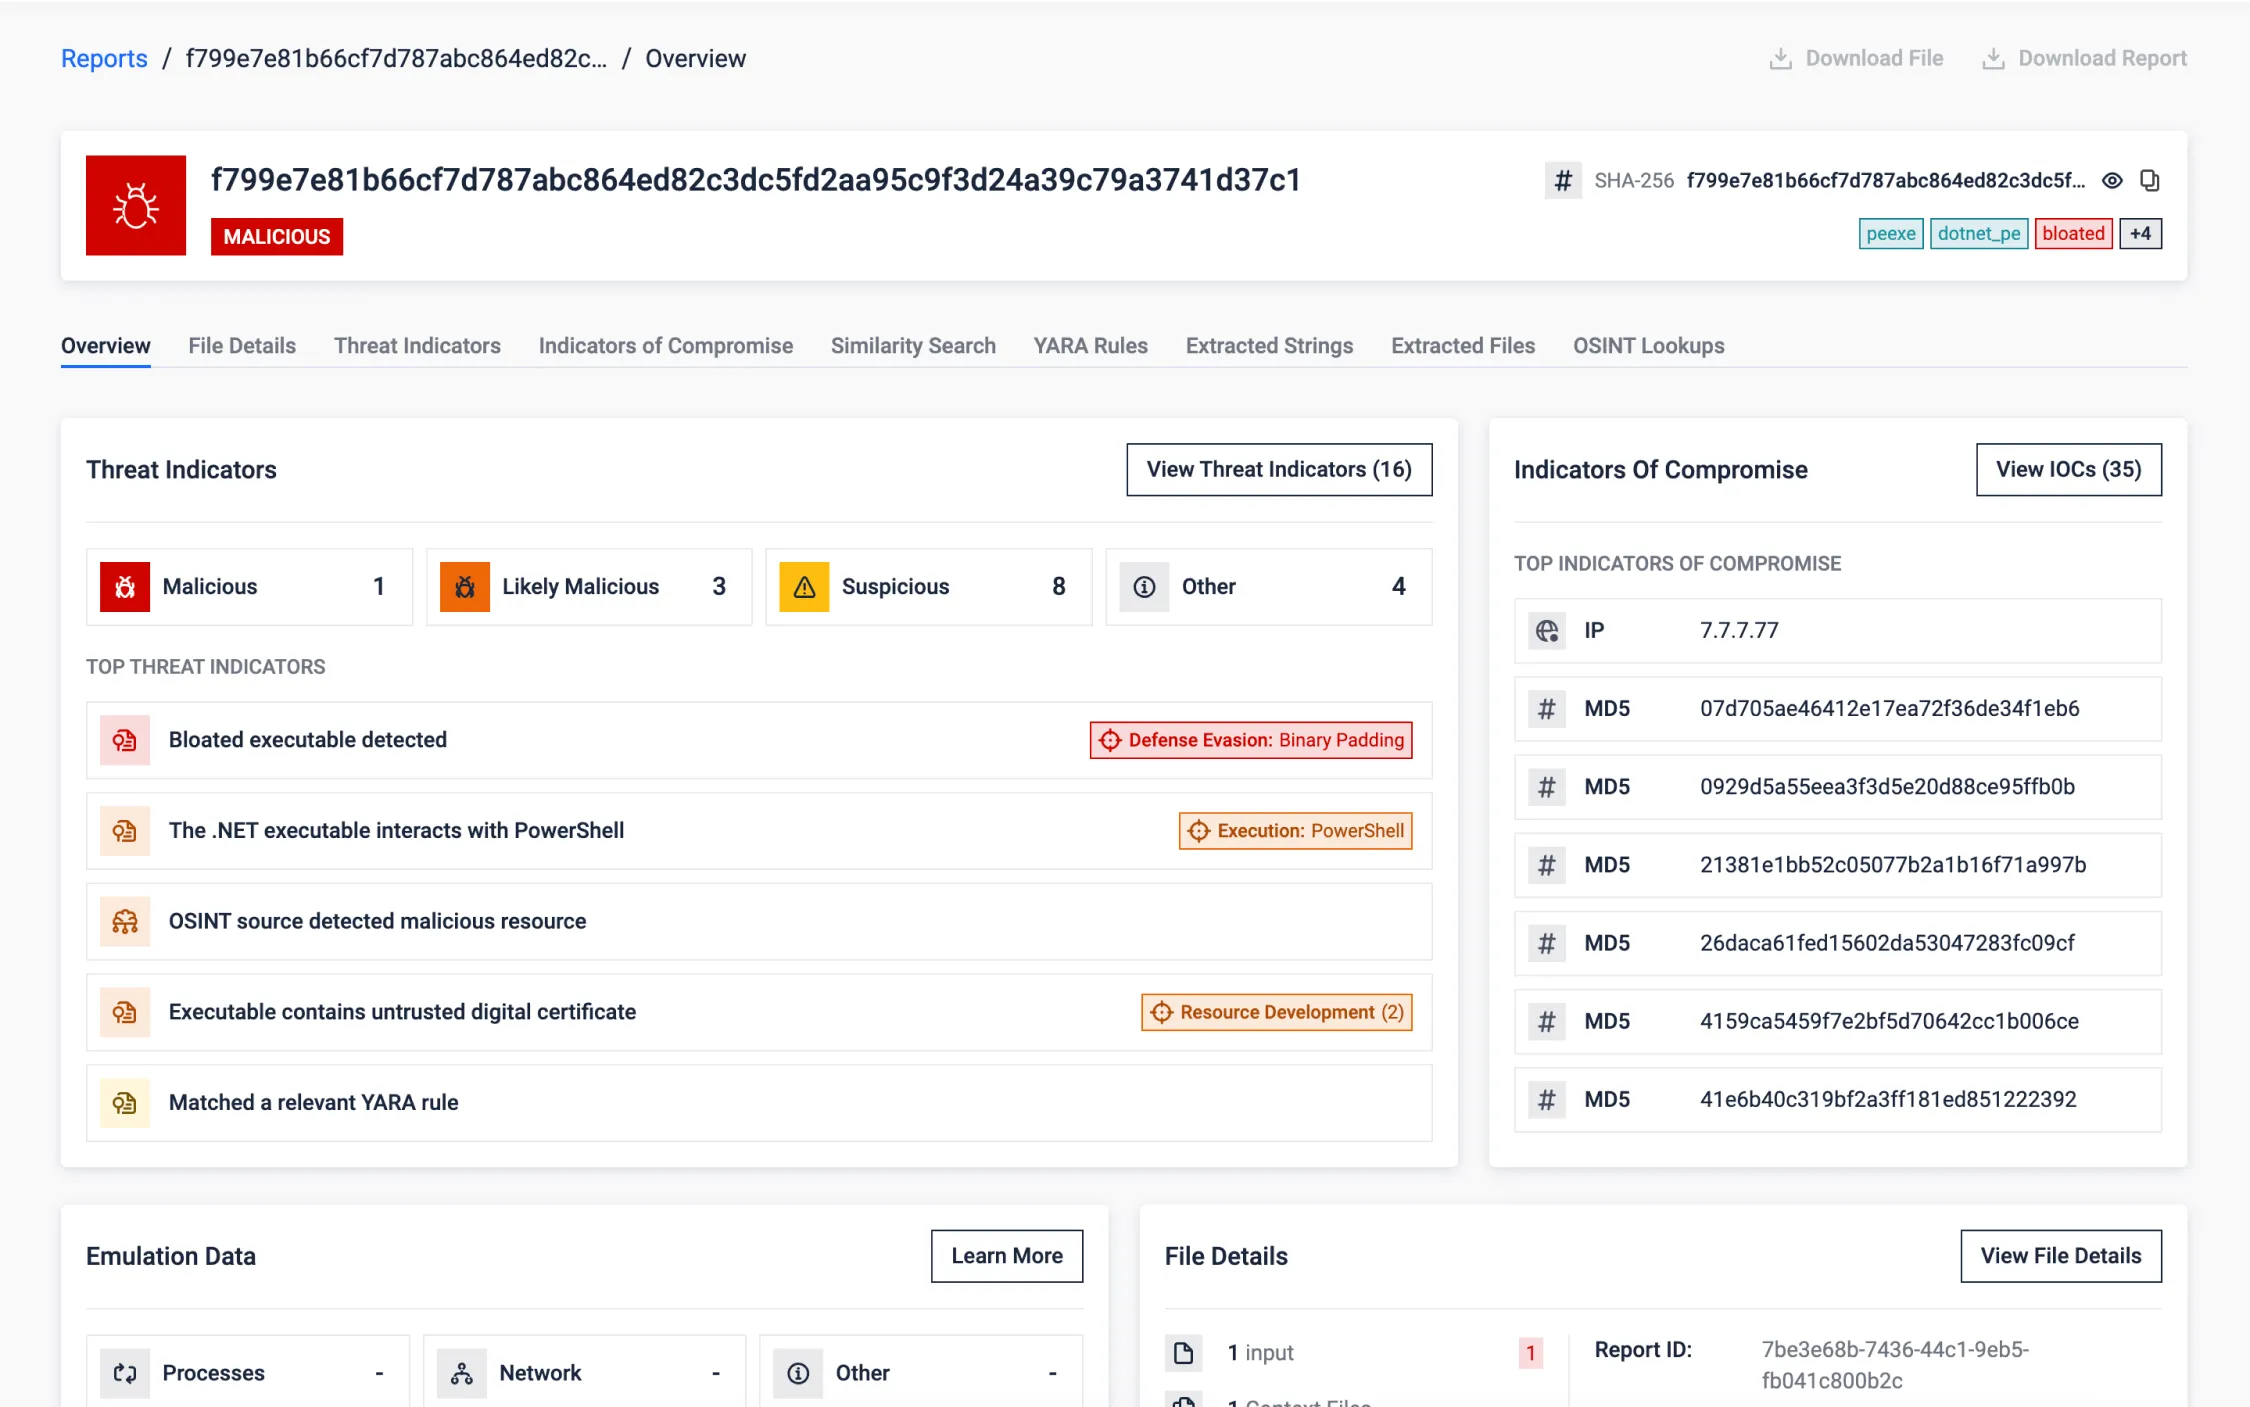
Pelaku ancaman secara sengaja membengkakkan ukuran file eksekusi dengan data sampah untuk menghindari deteksi dengan memanfaatkan keterbatasan sumber daya dan batasan waktu analisis di sandbox. Teknik pengelakan ini bertujuan untuk membebani alat-alat tersebut atau menghindari pemindaian dengan melampaui batas waktu yang ditetapkan.
MD Sandbox mendeteksi file eksekusi yang membengkak sejak dini, menghapus data sampah, dan memproses file yang lebih kecil untuk analisis yang efisien. Proses pengurangan ukuran file ini menargetkan berbagai metode, termasuk data sampah dalam overlay, bagian PE, dan sertifikat, sehingga memastikan deteksi yang akurat sekaligus mempertahankan sumber daya asli.
Dokumen yang Menargetkan Infrastruktur Kritis
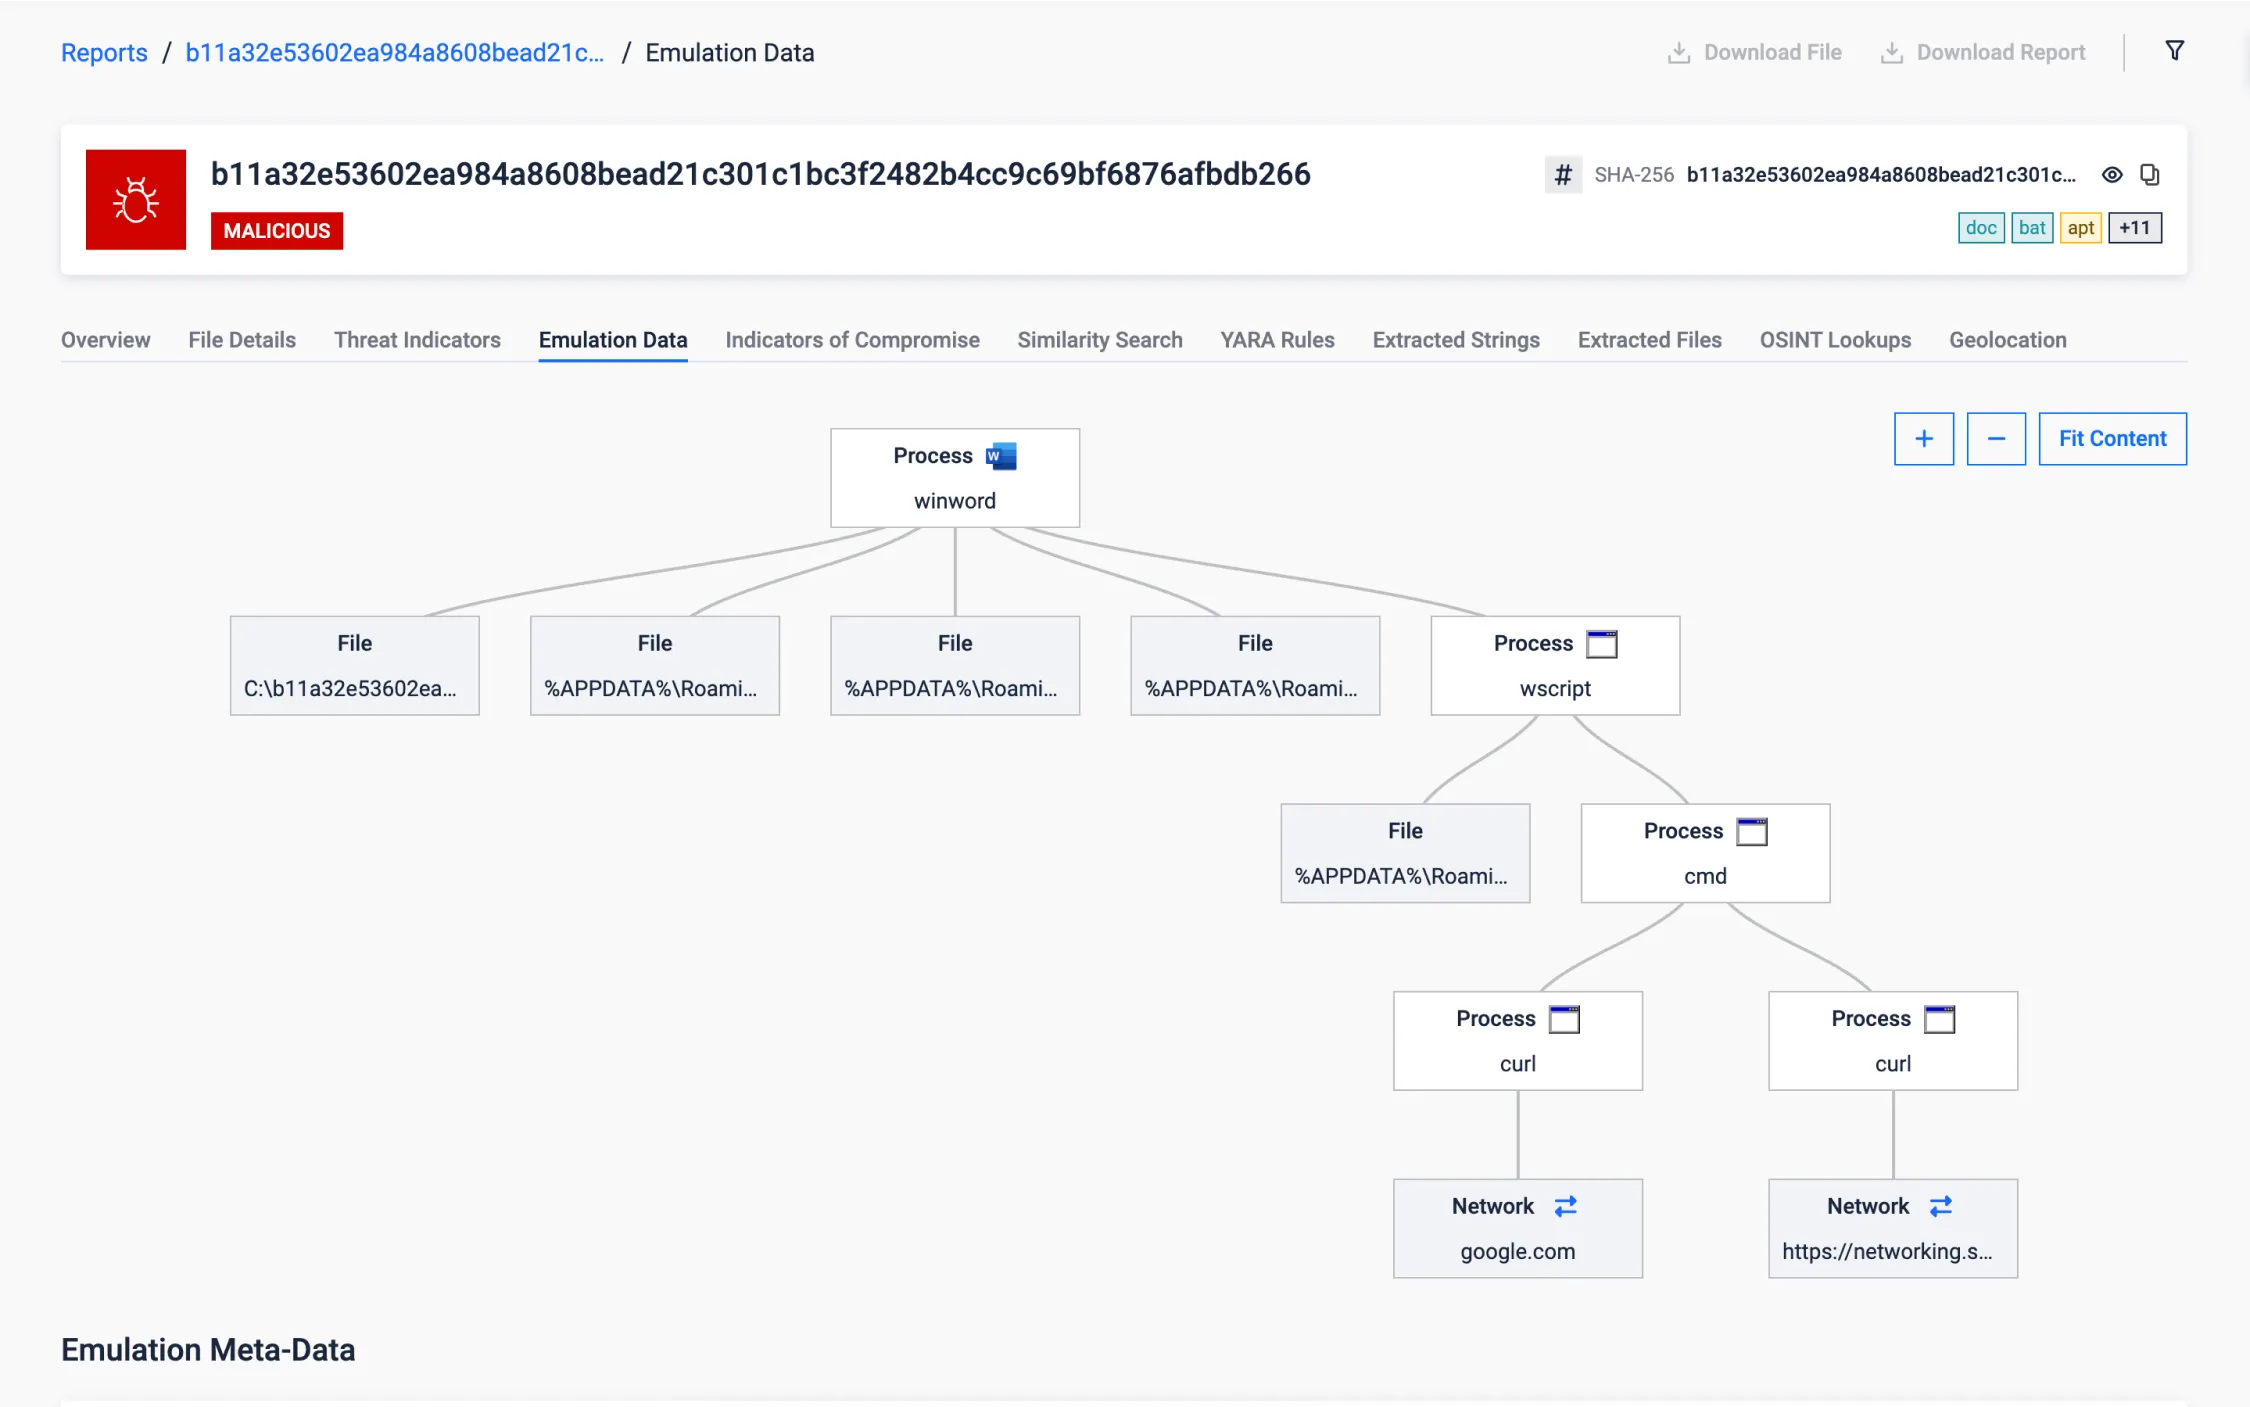
Dokumen Office ini menargetkan infrastruktur penting di Iran (dengan konten dalam bahasa Persia) untuk mencuri informasi sensitif, seperti kredensial dan dokumen, serta secara berkala mengambil tangkapan layar, yang kemungkinan besar untuk tujuan spionase.
Setelah memastikan koneksi tetap terjaga, sistem ini melakukan pemeriksaan konektivitas internet awal secara tersembunyi (terhadap domain tepercaya seperti google.com) untuk memastikan koneksi yang andal, sekaligus menunda tindakan selanjutnya hingga kondisi jaringan memungkinkan serangan dilanjutkan. Ini adalah taktik yang sering diamati dalam serangan terhadap infrastruktur kritis, yaitu lingkungan di mana akses internet mungkin tidak stabil atau dibatasi.
Penyelundupan Melalui Dokumen OOXML (Office) yang Rusak
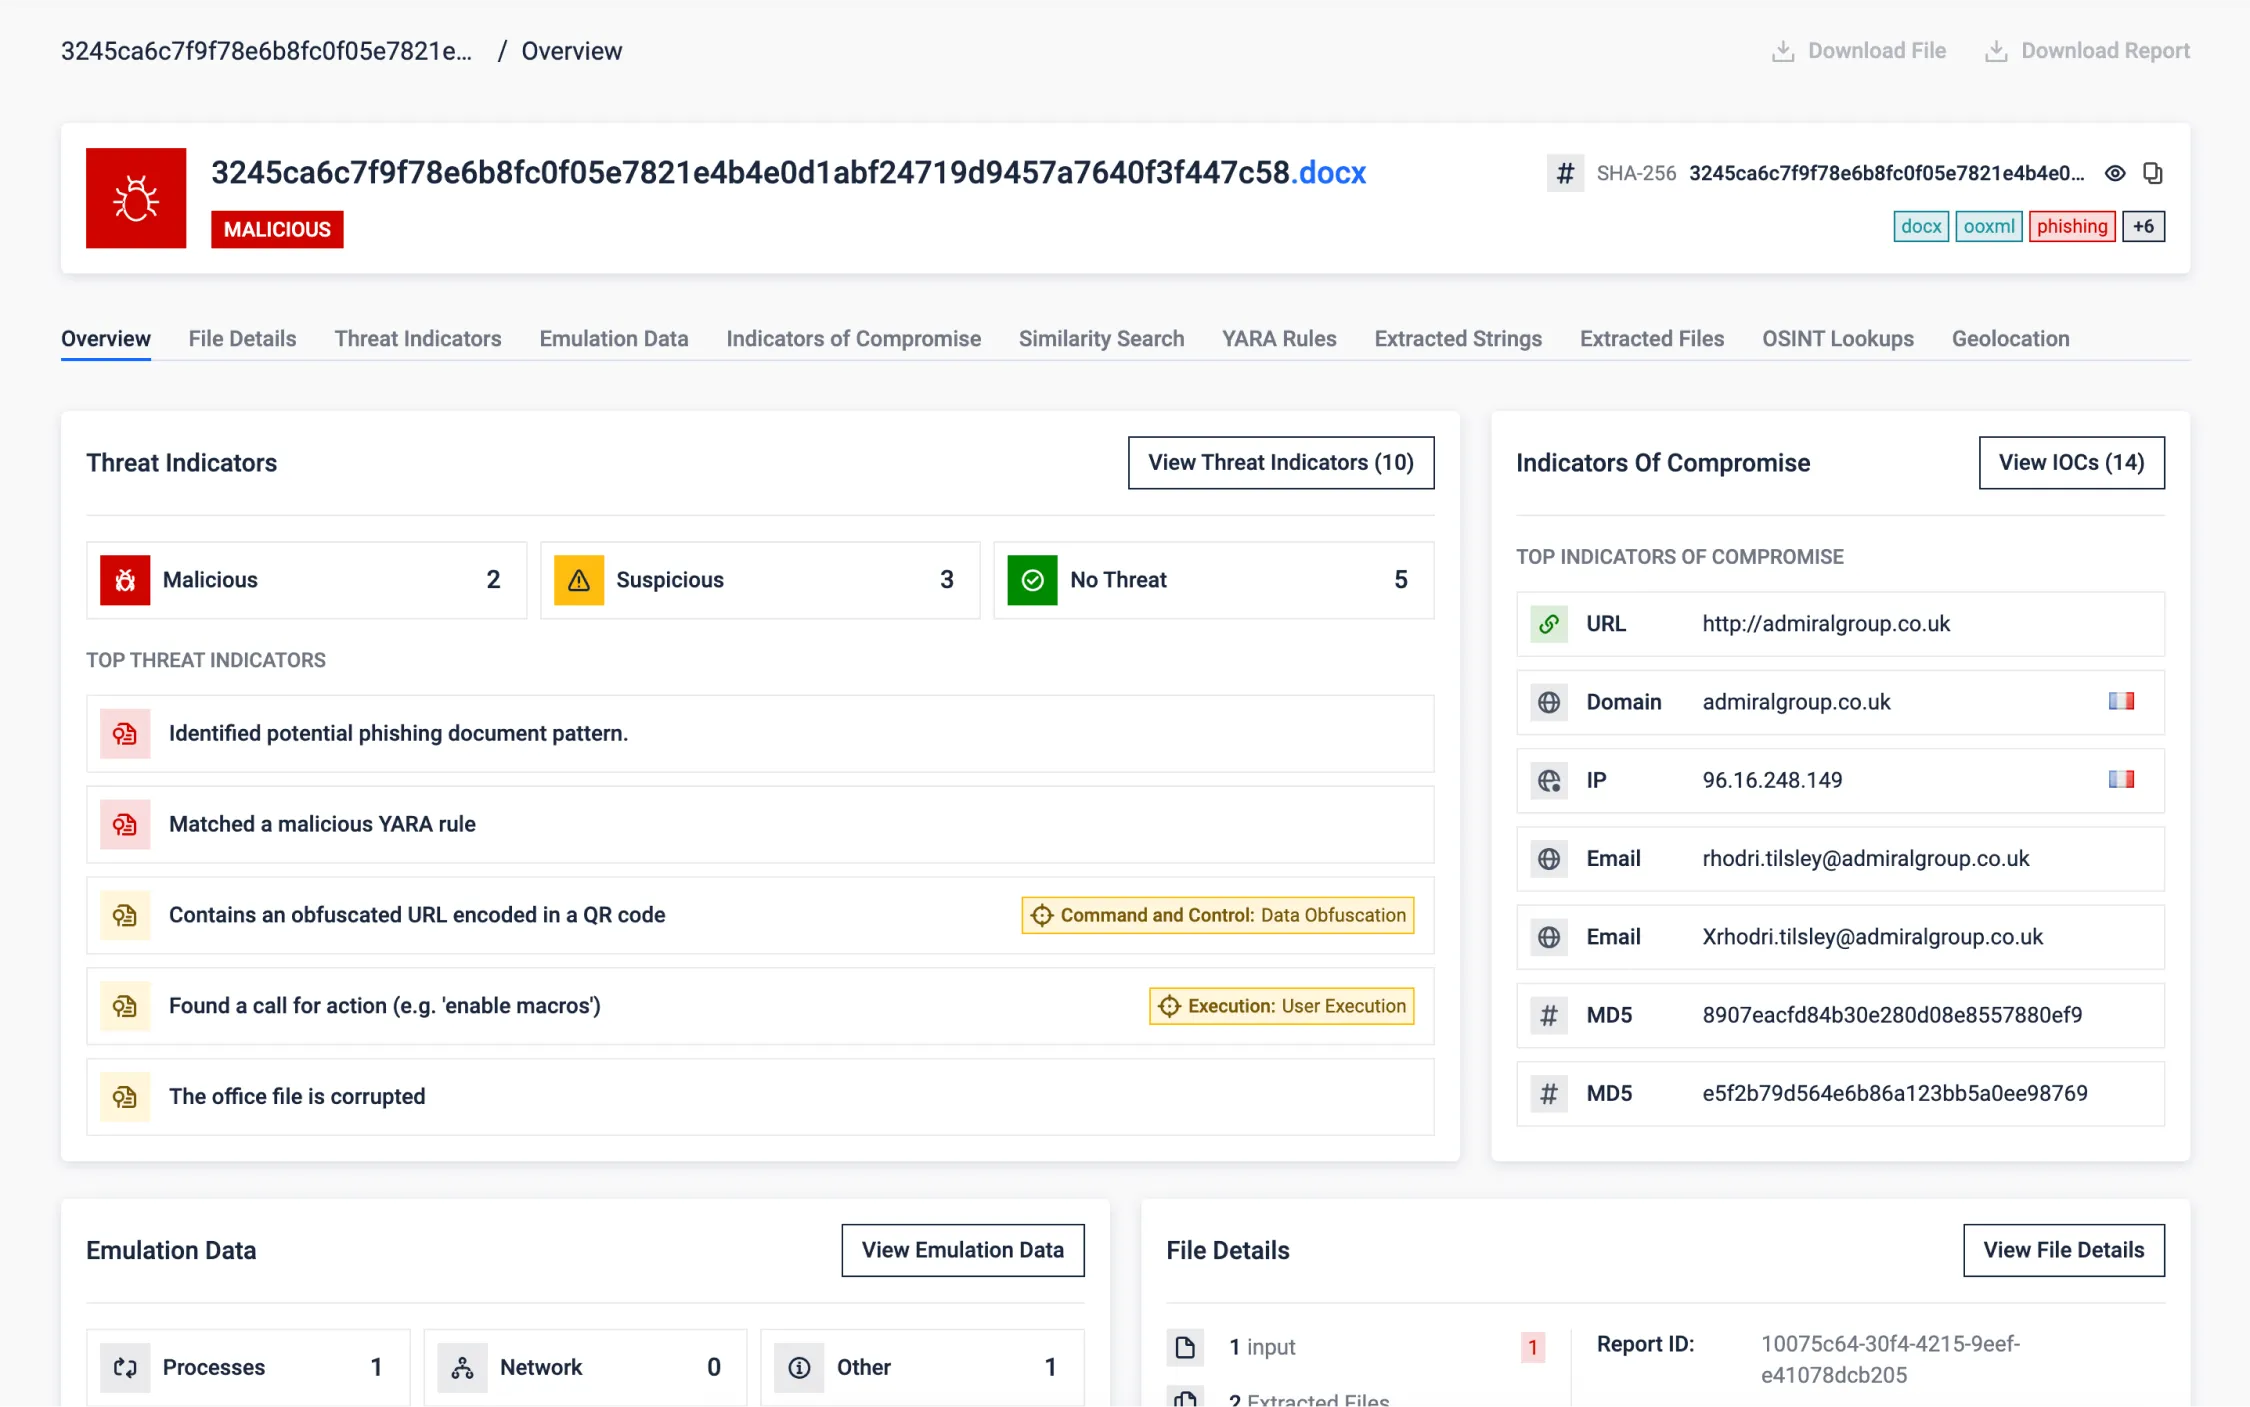
Para peneliti menemukan dokumen OOXML (dokumen perkantoran modern) yang sengaja dirusak. Dengan memodifikasi konten biner di sekitar header internal berkas, berkas-berkas yang sengaja dirusak tersebut dapat salah terdeteksi sebagai berkas ZIP oleh pemindaian otomatis, yang kemudian akan mencoba mengekstrak berkas-berkas terkompresi tersebut.
Penampil dokumen akan secara otomatis memperbaiki dokumen tersebut saat dibuka. Pada tahap ini, meskipun dokumen tersebut berisi konten phishing, dokumen tersebut mungkin telah berhasil melewati sistem pertahanan. Analisis otomatis tidak akan dapat membaca isinya dan karenanya akan melewatkan indikator-indikator yang relevan.
Deteksi Serangan Replay DKIM Google
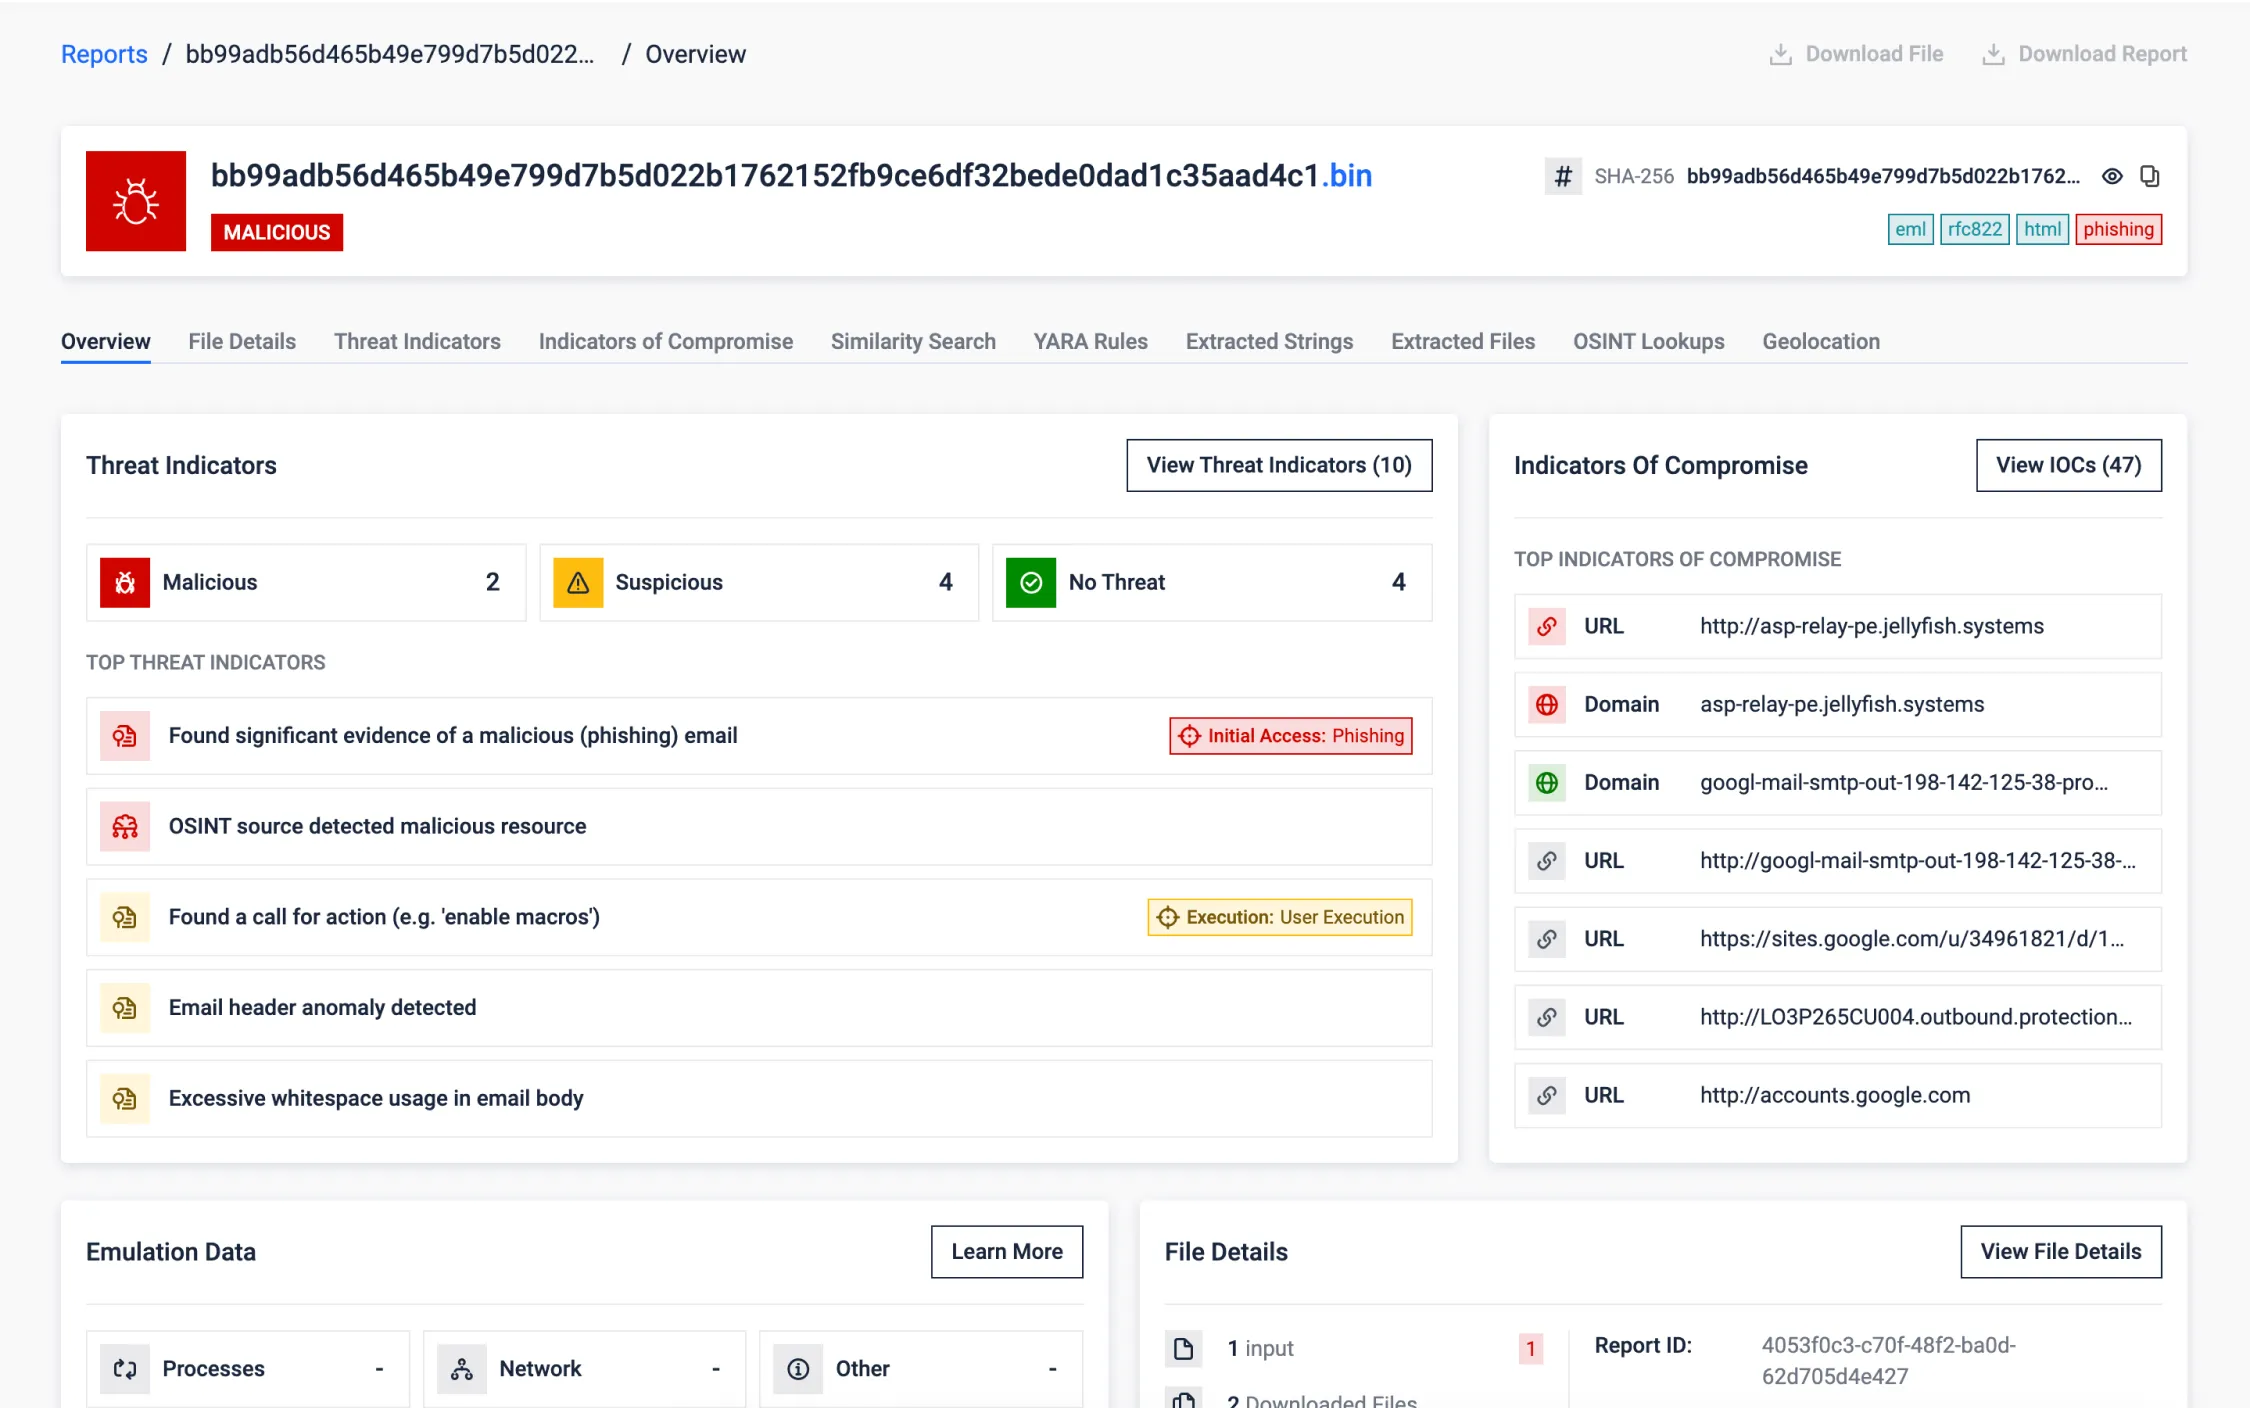
Mekanisme otentikasi email seperti SPF, DKIM, dan DMARC memang sangat penting, namun penyerang yang canggih terkadang dapat mengelabui sistem tersebut. Contoh ini menggambarkan skenario di mana sebuah email, meskipun telah ditandatangani secara sah oleh Google dan lolos dari pemeriksaan standar, tetap teridentifikasi sebagai email berbahaya oleh Aether dari MetaDefender .
MetaDefender Aether mendeteksi beberapa anomali beserta indikator-indikator lainnya:
- Pelanggaran Batas DKIM: Terdeteksi adanya konten yang ditambahkan di luar cakupan tanda tangan DKIM.
- Teknik Obfuskasi: Terdeteksi adanya spasi kosong yang berlebihan yang digunakan untuk menyembunyikan niat jahat.
- Pola Phishing: Tindakan mendesak yang menjadi ciri khas upaya phishing.
- Analisis Header: Anomali yang ditandai dalam header email yang terkait dengan penyalahgunaan aplikasi OAuth.
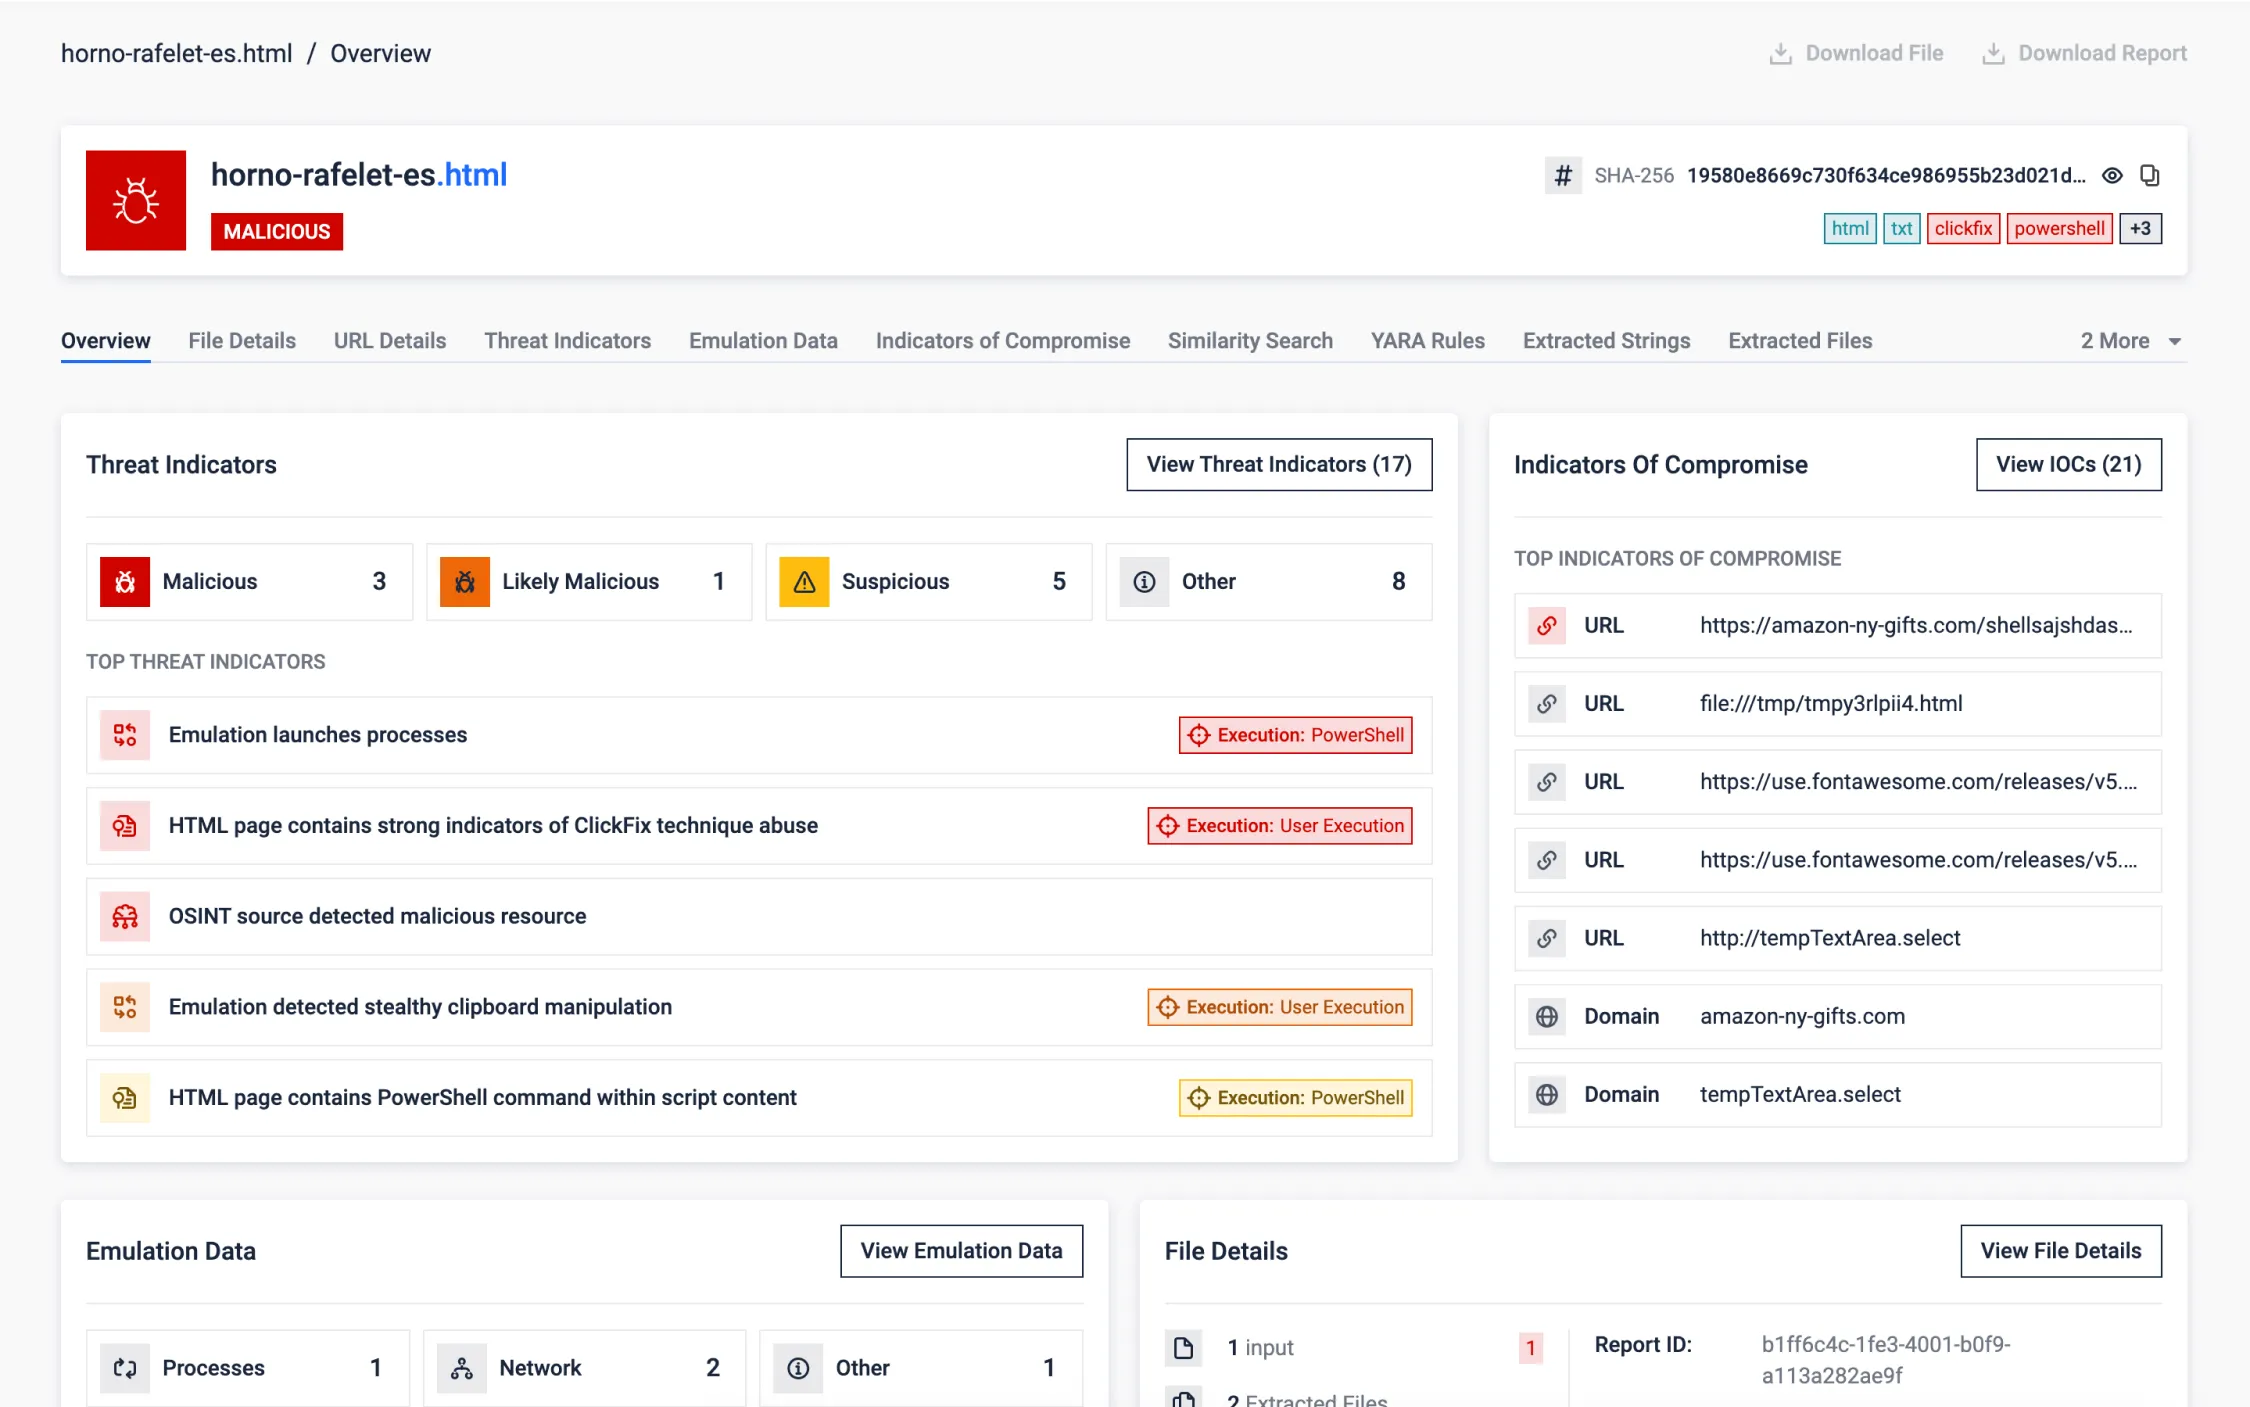
ClickFix, Teknik Rekayasa Sosial yang Sedang Tren
ClickFix adalah ancaman berbasis web yang sedang berkembang, yang memanfaatkan teknik rekayasa sosial untuk secara diam-diam membujuk pengguna agar menjalankan perintah berbahaya. Berbeda dengan phishing konvensional, ClickFix beroperasi melalui elemen antarmuka pengguna (UX) yang menipu dan manipulasi clipboard, bukan melalui pengunduhan berkas atau pencurian kredensial.
Situs web ClickFix menampilkan layar reCAPTCHA palsu atau "perlindungan bot" agar tampak sah. Pengguna kemudian diminta untuk memverifikasi identitasnya—seringkali melalui interaksi yang tampak tidak berbahaya—sementara di latar belakang, kode JavaScript yang disamarkan berjalan tanpa disadari. Skrip ini secara dinamis mendekode perintah berbahaya dan menyalinnya langsung ke papan klip sistem. Selanjutnya, pengguna disuguhi petunjuk dan panduan yang menyesatkan untuk menjalankan malware tersebut, tanpa menyadari bahayanya.
ClickFix menunjukkan bagaimana teknik web sederhana, yang dipadukan dengan taktik penipuan terhadap pengguna, dapat secara efektif melewati lapisan keamanan tradisional—sehingga analisis sandbox menjadi sangat penting untuk mengungkap serangan terselubung dengan jejak digital yang minim seperti ini.
MetaDefender Aether menganalisis ancaman ini secara menyeluruh. Sandbox dimulai dengan merender URL berbahaya dan menerapkan model deteksi phishing untuk mengidentifikasi konten yang mencurigakan. Selanjutnya, sandbox mengekstrak dan mensimulasikan kode JavaScript, meniru tindakan pengguna hingga mencapai momen kritis saat clipboard dimodifikasi. Setelah perintah tersembunyi terdeteksi, perintah tersebut disimulasikan, sehingga memungkinkan sandbox melacak alur eksekusi berbahaya secara menyeluruh. Hal ini tidak hanya mengungkap taktik berbasis clipboard, tetapi juga memperlihatkan perilaku muatan (payload) dan rantai infeksi.
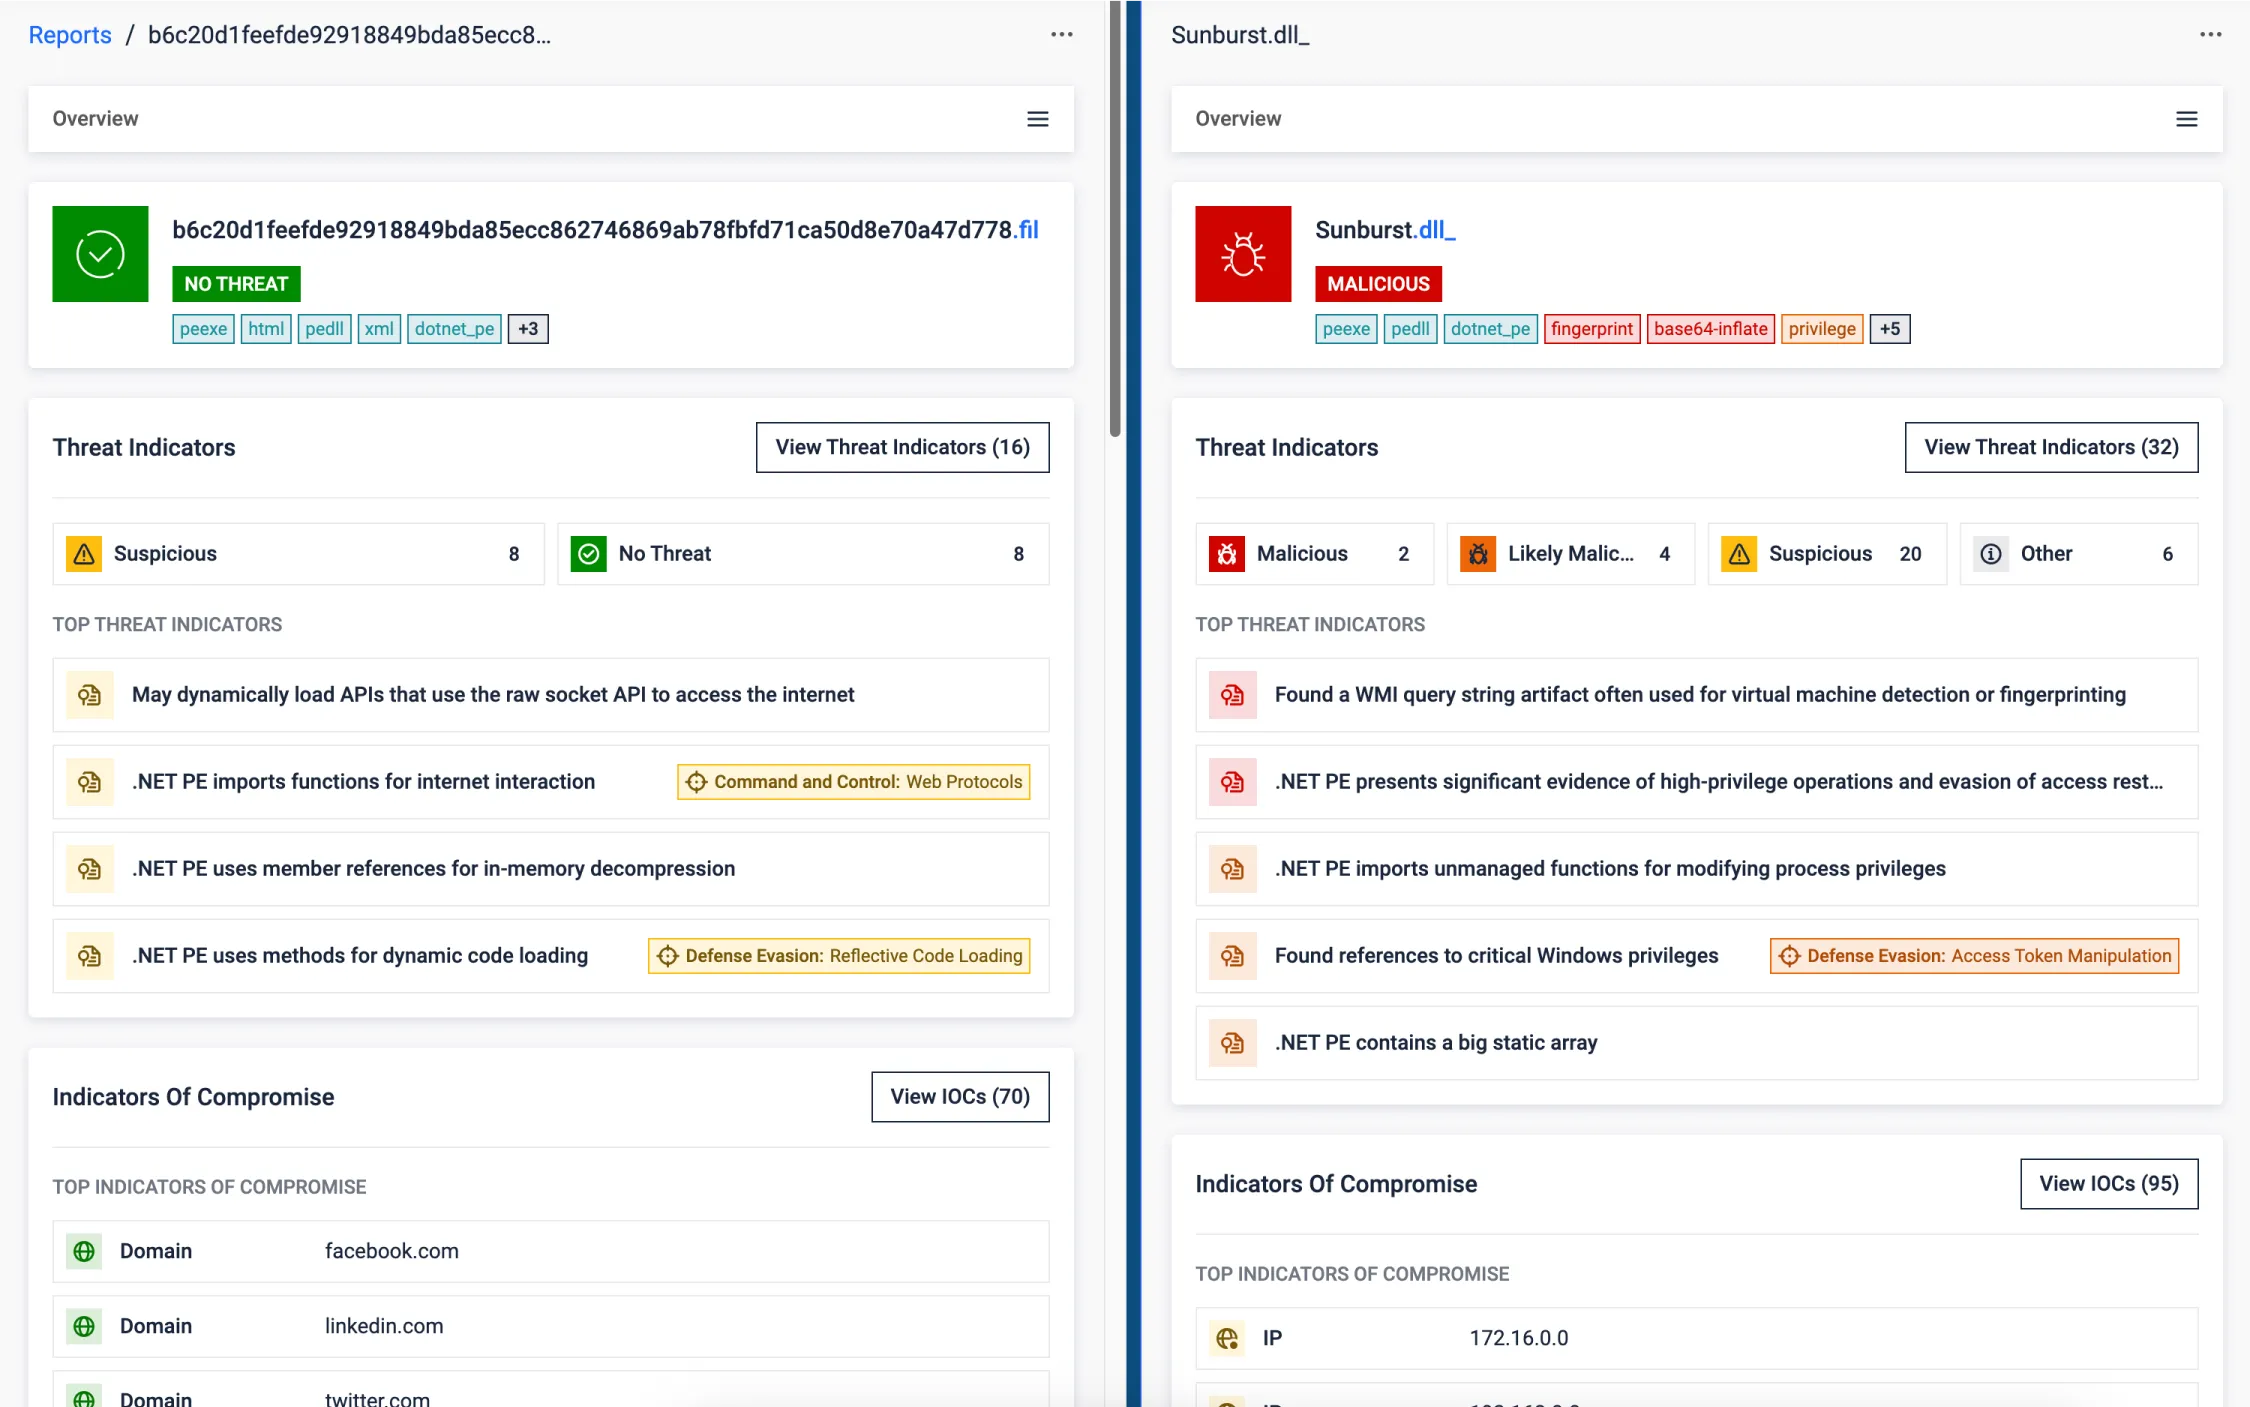
Supply Chain Serangan
Serangan rantai pasokan SolarWinds menjadi contoh bagaimana perubahan kode yang sangat kecil pada perangkat lunak tepercaya dapat memicu pelanggaran besar-besaran sekaligus mengelabui sistem pertahanan keamanan tradisional. Pelaku ancaman menyisipkan pintu belakang yang tersembunyi ke dalam file DLL yang sah, menyematkan logika berbahaya sambil tetap mempertahankan fungsionalitas aslinya. Payload tersebut berjalan secara diam-diam dalam utas paralel yang meniru komponen sah. Dengan tanda tangan digital yang valid dan perilaku yang mulus, DLL tersebut lolos dari deteksi dan memberikan akses terselubung ke ribuan korban terkemuka. Kompromi pada jalur pembangunan (build pipeline) mengubah pembaruan tepercaya menjadi sarana untuk intrusi global.
Meskipun backdoor sepanjang 4.000 baris mungkin tampak signifikan, dalam konteks kode sumber perusahaan besar, hal itu mudah terlewatkan. Di sinilah keunggulan Aether dari MetaDefender : sistem ini tidak hanya memeriksa kode, tetapi juga mengamati apa yang dilakukan perangkat lunak tersebut. Sistem ini menandai penyimpangan dari perilaku normal, sehingga mengarahkan para analis ke hal-hal yang benar-benar penting—menyaring informasi yang tidak relevan untuk menyoroti ancaman yang kemungkinan besar akan terlewatkan dalam tinjauan tradisional.
Detonator - The Endless Quest
untuk Deteksi Zero-Day
Kisah di Balik Teknologi Analisis Dinamis Terdepan di Industri dari OPSWAT
Dipercaya di Seluruh Dunia untuk Melindungi Hal-Hal yang Sangat Penting
OPSWAT Dipercaya oleh lebih dari 1.900 organisasi di seluruh dunia untuk melindungi data, aset, dan jaringan penting mereka dari ancaman yang berasal dari perangkat dan fil
.

)
- Dengan menerapkan Aether dari MetaDefender , agensi tersebut memodernisasi pendekatan analisis malware-nya. Emulasi tingkat instruksi mengungkap perilaku-perilaku yang tersembunyi. Intelijen ancaman bawaan dan pencarian kesamaan berbasis ML memperkaya setiap analisis. Satu kesimpulan yang dapat diandalkan menggantikan pelaporan yang terpisah-pisah.
- “Berkat kemampuan pemindaian ganda dan sandbox berbasis emulasi yang dimiliki oleh OPSWAT, kami mendapatkan kombinasi antara ketelitian dan kecepatan. File-file dapat dibersihkan atau ditandai dalam hitungan menit, bukan jam.”Spesialis Keamanan Siber Pemerintah
- Dengan menerapkan Metascan dari OPSWAT Multiscanning dan Aether dari MetaDefender , bank tersebut memperkuat kerangka kerja keamanan sibernya tanpa mengganggu alur kerja penting. Integrasi yang mulus dari teknologi-teknologi ini meningkatkan deteksi ancaman, mempermudah analisis perilaku, dan memastikan kepatuhan terhadap peraturan keamanan keuangan yang ketat.
- “Dengan OPSWAT , kami yakin bahwa data dan informasi sensitif pelanggan kami aman.”Zahi Ben-AbuKepala Bidang Keamanan dan Komunikasi Infrastruktur, Layanan Kesehatan Clalit (
) - “Kami membutuhkan solusi yang dapat disesuaikan skalanya untuk memenuhi kebutuhan kami yang terus meningkat, sekaligus tetap mengendalikan biaya. Metode sandboxing tradisional memang efektif, tetapi menjadi tidak berkelanjutan seiring dengan meningkatnya kebutuhan pemrosesan data kami.”Pimpinan Operasi Keamanan
- Organisasi tersebut mengatasi tantangan SOC dan risikonya dengan mengganti sandbox berbasis VM-nya dengan MetaDefender Aether, sebuah solusi deteksi zero-day terpadu yang dikembangkan oleh OPSWATdan dibangun berdasarkan emulasi tingkat instruksi. Perubahan arsitektur ini memungkinkan tim keamanan memindahkan analisis dinamis dari SOC ke perimeter, di mana ancaman dapat dihentikan sebelum mencapai pengguna atau titik akhir.
Komunitas FileScan.io
Ungkap ancaman tersembunyi dengan analisis malware yang mendalam
yang didukung oleh teknologi MetaDefender Aether
dari OPSWAT—coba gratis.
Mendukung Kepatuhan
terhadap Persyaratan Regulasi
Seiring dengan semakin canggihnya serangan siber dan pelaku ancaman yang melakukannya, badan-badan pengatur di seluruh dunia
menerapkan peraturan untuk memastikan bahwa infrastruktur kritis telah melakukan langkah-langkah yang diperlukan guna menjaga keamanannya.

Mulailah dengan 3 Langkah Mudah

Hubungi Para Ahli Kami
Isi formulir ini dan seorang spesialis dari OPSWAT akan menghubungi Anda dalam waktu 24 jam. Bersama-sama, kita akan meninjau strategi deteksi zero-day Anda dan mengidentifikasi bagaimana MetaDefender Aether dapat diintegrasikan ke dalam SOC atau lingkungan hibrida Anda.
Terintegrasi dengan Lancar
Gunakan Aether dari MetaDefender sebagai solusi mandiri atau hubungkan melalui REST API dan integrasi SOAR/SIEM. Dengan opsi penerapan yang fleksibel dan arsitektur yang siap untuk emulasi, proses penyiapan dapat dilakukan dengan cepat dan didukung sepenuhnya oleh para ahli dari OPSWAT .
Temukan Apa yang Terlewatkan Orang Lain
MetaDefender Aether secara terus-menerus menganalisis berkas melalui empat lapisan deteksi ancaman—reputasi ancaman, emulasi, prioritisasi, dan korelasi—untuk mengungkap ancaman zero-day yang tersembunyi serta memberikan informasi intelijen yang diperkaya dan dapat ditindaklanjuti di seluruh sistem keamanan Anda.
Sumber Daya yang Direkomendasikan

Prinsip-Prinsip Tetap dalam Keamanan Siber

MetaDefender Aether
Survei Deteksi & Respons SANS
Laporan Lanskap Ancaman " OPSWAT " Tahun 2025

Pindai Hal-Hal Penting: Mesin AI dengan Akurasi 99,9% Meningkatkan Sistem Keamanan Anda

MFT yang Mengutamakan Keamanan: Pertahanan Berbasis AI dan Didorong oleh Emulasi untuk Melawan Serangan Berbasis File

Penyedia Energi Mengatasi Banjir Peringatan dan Meningkatkan Deteksi Serangan Zero-Day dengan OPSWAT
0 hasil. Silakan coba lagi.
Pertanyaan yang Sering Diajukan
MetaDefender Aether adalah solusi deteksi zero-day terpadu berlapis lima dari OPSWAT, yang menggabungkan Threat Reputation, analisis statis Predictive Alin AI, Adaptive , analisis dinamisSandbox , Threat Scoring, dan Threat Hunting berbasis ML untuk memberikan hasil penilaian tunggal dan terpadu untuk setiap berkas.
Sandbox tradisional baru dimulai setelah sebuah file dipilih untuk dijalankan. Aether dimulai lebih awal dan berlanjut lebih jauh.
Threat Reputation mencegah ancaman yang sudah diketahui, Predictive Alin AI memprediksi niat jahat sebelum eksekusi (Pre-Execution), Adaptive Sandbox mengungkap perilaku runtime yang berusaha mengelabui, Threat Scoring memprioritaskan risiko, dan Threat Hunting menghubungkan deteksi individual dengan keluarga malware, infrastruktur, dan kampanye yang terkait.
Emulasi tingkat instruksi yang dimilikinya juga menghindari jejak VM yang dapat terdeteksi serta beban tambahan saat proses boot dan pembongkaran yang biasanya terkait dengan sandboxing berbasis VM konvensional, sehingga memungkinkan analisis yang lebih cepat dan skalabilitas yang lebih tinggi.
Adaptive Sandbox adalah teknologi analisis dinamis berbasis emulasi yang digunakan pada Layer 3. Teknologi ini menjalankan berkas-berkas yang mencurigakan, memaksa jalur kode tersembunyi untuk dijalankan, serta mengekstrak perilaku saat runtime dan IOC.
Aether adalah solusi deteksi zero-day lima lapis yang lengkap, yang dikembangkan berdasarkan mesin tersebut. Solusi ini menggabungkan intelijen reputasi, analisis pra-eksekusi Predictive Alin AI, penilaian ancaman berbasis tingkat keyakinan, serta pencarian ancaman yang didukung ML dalam satu alur kerja terintegrasi.
Adaptive Sandbox = Mesin Analisis Dinamis Aether = Solusi deteksi serangan zero-day lima lapis yang lengkap
Para analis menerima satu kesimpulan terpadu yang dilengkapi dengan penilaian risiko berbasis tingkat keyakinan, yang didukung oleh bukti-bukti dari seluruh lima tahap proses.
Laporan dapat mencakup:
- Indikator statis dan indikator saat runtime
- Pemetaan antara MITRE ATT&CK dan Katalog Perilaku Malware
- Payload yang telah diekstrak dan konfigurasi malware yang telah diurai
- Indikator jaringan, C2, registri, proses, dan berkas yang ditinggalkan
- IOC yang dapat diekspor untuk alur kerja MISP, STIX, SIEM, dan SOAR
- Hasil kesamaan yang didukung ML yang menghubungkan berkas tersebut dengan varian, kelompok, dan kampanye terkait
- Hal ini memberikan para analis baik keputusan langsung maupun konteks yang diperlukan untuk penyelidikan, pemblokiran, dan pencarian ancaman.
Aether mendukung model penerapan mandiri, " MetaDefender "Core, serta berbasis cloud di berbagai lingkungan, mulai dari lingkungan on-premises, hybrid, cloud, hingga lingkungan yang sepenuhnya terisolasi (air-gapped).
Tim dapat mengintegrasikannya melalui REST API, konektor SIEM dan SOAR, CEF Syslog, MISP, STIX, serta layanan identitas yang didukung seperti SAML 2.0. Penerapan dan pengelolaan bergantung pada model yang dipilih, sehingga organisasi dapat mempertahankan kendali lokal atau menggunakan layanan cloud terkelola.
Lakukan uji coba selama dua hingga empat minggu dengan menggunakan alur kerja file yang sebenarnya, seperti lampiran email, transfer file terkelola yang masuk, paket perangkat lunak, atau file yang masuk ke lingkungan yang terisolasi.
Ukuran:
- Ancaman yang sudah diketahui berhasil dicegah berkat sistem reputasi
- Ancaman tak dikenal terdeteksi sebelum eksekusi
- Penemuan baru yang dikonfirmasi melalui analisis dinamis
- Waktu hingga putusan
- Penurunan jumlah pengajuan ke sandbox yang tidak perlu
- Pengurangan hasil positif palsu dan volume peringatan
- Data intelijen yang dihasilkan oleh IOC dan kampanye
- Penghematan waktu penyelidikan oleh analis
- Hal ini menunjukkan nilai operasional dari seluruh alur kerja lima lapis, bukan sekadar tingkat deteksi dari satu mesin saja.
