MetaDefender® Pedoman Penggunaan untuk Model Bahasa Besar (LLM)
Amankan berkas, konten, dan data sebelum sampai ke LLM Anda. Cegah ancaman pada tingkat berkas, kurangi risiko RAG poisoning, terapkan transfer satu arah, dan lindungi investasi AI Anda.
- Keamanan yang Mengutamakan Pencegahan
- Pembersihan Berkas Secara Mendalam
- Hardware Isolasi Paksa
Permukaan Serangan AI yang Baru
Malware yang Disebarkan Melalui Berkas dalam Alur Kerja AI
Muatan berbahaya bersembunyi di dalam berkas-berkas bisnis umum seperti PDF, dokumen Office, dan arsip. Sistem pengaman AI konvensional yang berfokus pada teks tidak mampu menetralkan risiko yang tertanam pada tingkat berkas.
Manipulasi Pengetahuan Melalui Dokumen yang Tidak Dapat Dipercaya
Dokumen-dokumen berbahaya atau menipu dapat masuk ke dalam alur pemrosesan pencarian, diindeks, dan secara diam-diam memengaruhi hasil model seiring berjalannya waktu, sehingga mengubah basis pengetahuan menjadi vektor serangan.
Paparan Data Sensitif terhadap Sistem Kecerdasan Buatan
Pengguna mengunggah data keuangan, kode sumber, kredensial, dan catatan pelanggan ke dalam alur kerja AI. Begitu data tersebut terpapar pada model eksternal atau layanan yang tidak dikelola dengan baik, organisasi berisiko kehilangan kendali atas data dan menghadapi potensi tanggung jawab hukum terkait regulasi.
Injeksi Prompt yang Disematkan di Dalam Berkas
Petunjuk yang disembunyikan di dalam dokumen yang diunggah—bukan yang diketik langsung di obrolan—dapat memengaruhi perilaku model dan alat-alat hilir saat diambil melalui RAG atau alur kerja agen.
Ancaman Berbasis File yang Tidak Diketahui dan Zero-Day
Alur kerja AI mendorong pengumpulan konten dalam skala besar, sehingga meningkatkan paparan terhadap ancaman yang sebelumnya tidak terdeteksi. Deteksi saja tidak cukup. Pencegahan harus dilakukan sebelum konten masuk ke dalam alur kerja, atau organisasi berisiko menghadapi sanksi regulasi dan kerusakan reputasi akibat pelanggaran yang tidak terdeteksi.
- Ancaman Berkas
Malware yang Disebarkan Melalui Berkas dalam Alur Kerja AI
Muatan berbahaya bersembunyi di dalam berkas-berkas bisnis umum seperti PDF, dokumen Office, dan arsip. Sistem pengaman AI konvensional yang berfokus pada teks tidak mampu menetralkan risiko yang tertanam pada tingkat berkas.
- Keracunan RAG
Manipulasi Pengetahuan Melalui Dokumen yang Tidak Dapat Dipercaya
Dokumen-dokumen berbahaya atau menipu dapat masuk ke dalam alur pemrosesan pencarian, diindeks, dan secara diam-diam memengaruhi hasil model seiring berjalannya waktu, sehingga mengubah basis pengetahuan menjadi vektor serangan.
- Kebocoran Data
Paparan Data Sensitif terhadap Sistem Kecerdasan Buatan
Pengguna mengunggah data keuangan, kode sumber, kredensial, dan catatan pelanggan ke dalam alur kerja AI. Begitu data tersebut terpapar pada model eksternal atau layanan yang tidak dikelola dengan baik, organisasi berisiko kehilangan kendali atas data dan menghadapi potensi tanggung jawab hukum terkait regulasi.
- Injeksi Cepat
Injeksi Prompt yang Disematkan di Dalam Berkas
Petunjuk yang disembunyikan di dalam dokumen yang diunggah—bukan yang diketik langsung di obrolan—dapat memengaruhi perilaku model dan alat-alat hilir saat diambil melalui RAG atau alur kerja agen.
- Risiko Zero-Day
Ancaman Berbasis File yang Tidak Diketahui dan Zero-Day
Alur kerja AI mendorong pengumpulan konten dalam skala besar, sehingga meningkatkan paparan terhadap ancaman yang sebelumnya tidak terdeteksi. Deteksi saja tidak cukup. Pencegahan harus dilakukan sebelum konten masuk ke dalam alur kerja, atau organisasi berisiko menghadapi sanksi regulasi dan kerusakan reputasi akibat pelanggaran yang tidak terdeteksi.
Keamanan yang Mengutamakan Pencegahan untuk AI Perusahaan
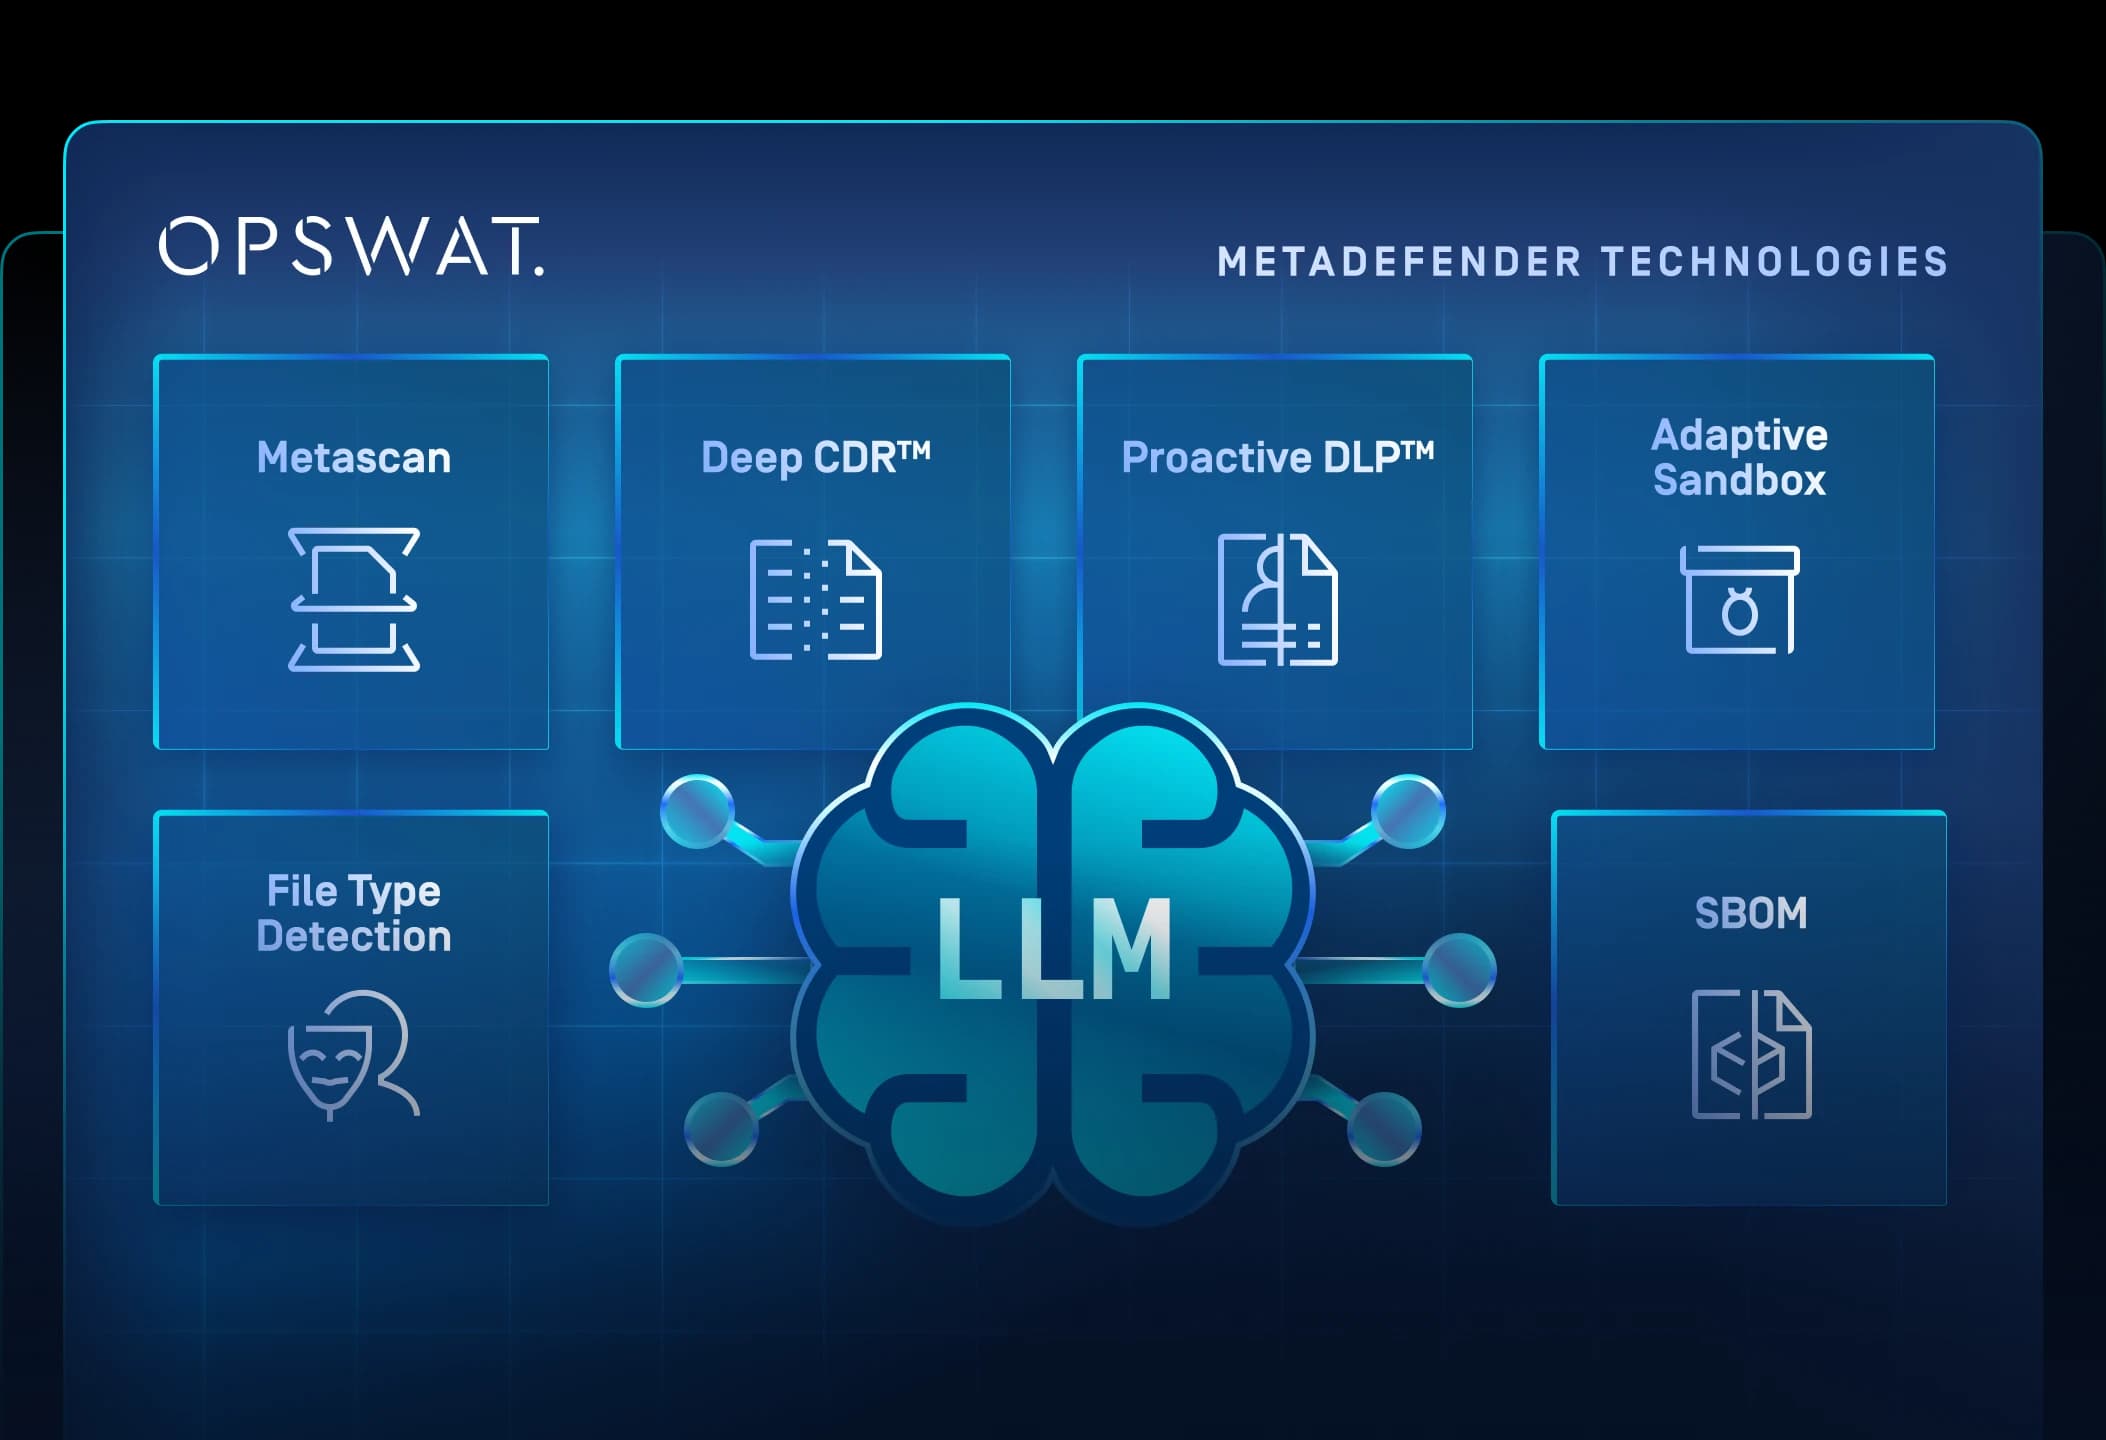
MetaDefender Core menerapkan model yang mengutamakan pencegahan pada aliran konten AI serta memastikan keamanan data yang masuk ke dalam model, yang diindeks, dan yang melintasi batas kepercayaan.
Pembersihan File dan Penghapusan Ancaman
Menghapus objek yang tertanam dan konten yang melanggar kebijakan, serta menghasilkan kembali berkas yang aman dan dapat digunakan. Menetralkan malware baik yang sudah dikenal maupun yang belum dikenal tanpa bergantung pada deteksi berbasis tanda tangan.
Pipa RAG dan Pipa Pengetahuan yang Aman
Memastikan bahwa hanya konten yang tepercaya dan telah disetujui sesuai kebijakan yang diindeks ke dalam sistem pencarian dan penyimpanan vektor, sehingga mengurangi risiko “RAG poisoning” dan manipulasi pengetahuan yang berlangsung lama.
Pengendalian Data Sensitif
Menegakkan kebijakan mengenai konten apa saja yang diperbolehkan masuk ke dalam LLM publik, copilot internal, dan API AI eksternal, dengan memindai PII, PHI, kredensial, dan data keuangan menggunakan deteksi teks tersembunyi yang didukung oleh OCR.
Penegakan Hukum dan Karantina yang Didorong oleh Kebijakan
Organisasi menentukan konten apa saja yang diizinkan, konten apa saja yang harus disensor, serta konten apa saja yang diblokir atau dikarantina, sehingga menciptakan lapisan kontrol yang sesungguhnya untuk pengelolaan konten AI di tingkat perusahaan.

Hardware-Transfer Satu Arah yang Diwajibkan (Optical Diode)
Untuk lingkungan dengan tingkat keamanan tinggi, Optical Diode™ dari MetaDefender menyediakan jalur data searah yang dijamin oleh perangkat keras tanpa saluran balik, sehingga mencegah kebocoran data meskipun sistem hilir telah disusupi.
Fitur
Prediksi Zero-Day Berbasis AI di Perimeter
- Deteksi & Pengalihan Sebelum Eksekusi
- Model ML yang dilatih pada alur kerja berkas perusahaan
Semakin Banyak Mesin, Semakin Baik
- Mendeteksi hampir 100% malware
- Pindai secara bersamaan menggunakan lebih dari 30 mesin antivirus terkemuka
Hentikan Ancaman yang Terlewatkan Orang Lain
- Mendukung lebih dari 200 format file
- Membersihkan arsip bersarang bertingkat secara rekursif
- Memulihkan berkas yang aman dan dapat digunakan
Deteksi Jenis File yang Akurat untuk Alur Kerja yang Sangat Penting bagi Keamanan
- Didukung AI
- Mendeteksi jenis file yang dipalsukan dalam hitungan milidetik
- Penegakan secara inline tanpa penurunan kinerja
Mencegah Kehilangan Data Sensitif
- Manfaatkan model berbasis kecerdasan buatan (AI) untuk menemukan dan mengklasifikasikan teks tidak terstruktur ke dalam kategori yang telah ditentukan sebelumnya
- Secara otomatis menyamarkan informasi sensitif yang teridentifikasi, seperti PII, PHI, dan PCI, pada lebih dari 125 jenis berkas
- Dukungan untuk Pengenalan Karakter Optik (OCR) pada gambar
Mendeteksi Malware yang Sulit Dideteksi dengan Sandboxing Berbasis Emulasi Tingkat Lanjut
- Menganalisis berkas dengan kecepatan tinggi
- Mesin sandbox anti-penghindaran mengekstrak IOC
- Mengidentifikasi ancaman zero-day
- Aktifkan klasifikasi malware mendalam melalui API atau integrasi lokal
Tingkatkan Kemampuan Deteksi dengan Fitur Real-Time Threat Intelligence
- Menghubungkan IOC, IP, URL, dan reputasi file secara global di seluruh lebih dari 50 miliar artefak
- Hentikan ancaman yang baru muncul dengan lebih cepat
- Memperkaya analisis lanjutan
Mengungkap Risiko Komponen dalam Paket Perangkat Lunak Berbasis Perintah ( Software ), Aset Kriptografi, dan Model Kecerdasan Buatan (AI)
- Mendeteksi versi paket, lisensi, serta kerentanan yang diketahui dalam kode sumber, file biner, dan kontainer
- Menilai aset kriptografi terhadap risiko klasik dan kuantum, beserta rekomendasi penggantinya
- Cocokkan berkas model AI dengan repositori yang sudah diketahui dan periksa lisensi yang dinyatakan
Mendeteksi Kerentanan Aplikasi Sebelum Aplikasi Tersebut Diinstal
- Periksa apakah perangkat lunak tersebut memiliki kerentanan yang sudah diketahui sebelum menginstalnya
- Melakukan pemindaian sistem untuk mendeteksi kerentanan yang sudah diketahui saat perangkat dalam keadaan tidak aktif
- Segera periksa aplikasi yang sedang berjalan beserta pustaka-pustakanya untuk mendeteksi kerentanan
Aktifkan Deteksi Instan Asal Geografis Sebuah File
- Mendeteksi lokasi geografis asal berkas yang diunggah, termasuk berkas PE, MSI, dan SFX (arsip yang dapat diekstrak sendiri)
- Secara otomatis menganalisis sidik jari digital dan metadata untuk mengidentifikasi lokasi dan vendor yang dibatasi
Mengekstrak dan Menganalisis Berkas Arsip yang Bersarang Dalam Secara Rekursif
- Ekstraksi rekursif hingga kedalaman yang dapat dikonfigurasi
- Ekstraksi satu tahap di seluruh mesin
- Deteksi dan penanggulangan bom di arsip
- Dukungan arsip terenkripsi dan dilindungi kata sandi
- Pendeteksian Jenis File
Deteksi Jenis File yang Akurat untuk Alur Kerja yang Sangat Penting bagi Keamanan
- Didukung AI
- Mendeteksi jenis file yang dipalsukan dalam hitungan milidetik
- Penegakan secara inline tanpa penurunan kinerja
Akurasi 99%+Tentang Ekstensi yang Disamarkan - Threat Intelligence
Tingkatkan Kemampuan Deteksi dengan Fitur Real-Time Threat Intelligence
- Menghubungkan IOC, IP, URL, dan reputasi file secara global di seluruh lebih dari 50 miliar artefak
- Hentikan ancaman yang baru muncul dengan lebih cepat
- Memperkaya analisis lanjutan
Lebih cepatMempercepat waktu triase secara keseluruhanTransparanLindungi lingkungan-lingkungan penting dengan pemahaman yang lebih jelas - Ekstraksi Arsip
Mengekstrak dan Menganalisis Berkas Arsip yang Bersarang Dalam Secara Rekursif
- Ekstraksi rekursif hingga kedalaman yang dapat dikonfigurasi
- Ekstraksi satu tahap di seluruh mesin
- Deteksi dan penanggulangan bom di arsip
- Dukungan arsip terenkripsi dan dilindungi kata sandi
Lebih dari 160 Format ArsipDidukung
Opsi Penerapan
Cloud Asli
Terapkan MetaDefender Core di lingkungan cloud Anda untuk perlindungan pipeline AI yang skalabel dan sesuai permintaan.
Terintegrasi dengan alur kerja AI berbasis cloud melalui REST API, serta mendukung penskalaan elastis untuk volume pengambilan file yang bervariasi di seluruh aplikasi LLM dan pipeline RAG.
Di Lokasi
Penerapan sepenuhnya di lokasi untuk organisasi yang membutuhkan kendali penuh atas data dan infrastruktur.
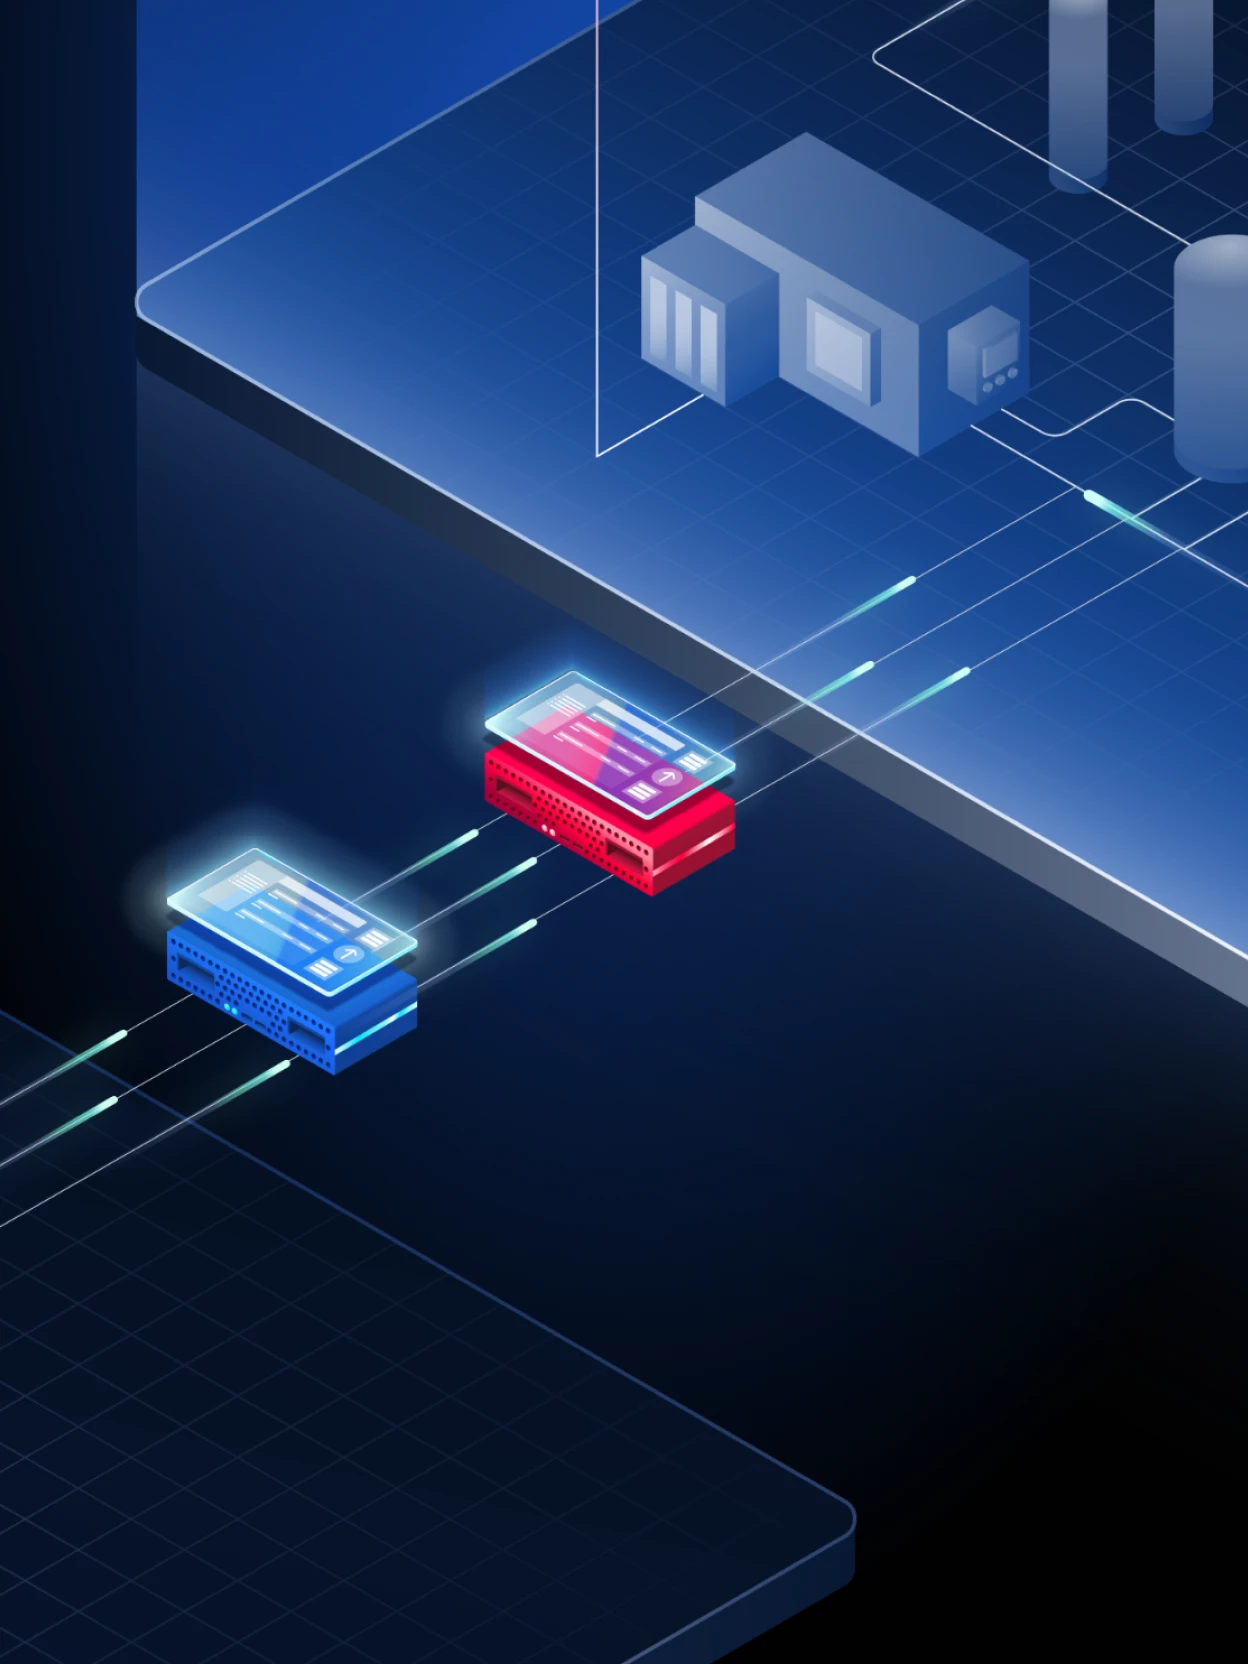
Terisolasi dari Jaringan / Keandalan Tinggi
Penerapan sistem terisolasi (air-gapped) dengan MetaDefender Optical Diode untuk transfer data satu arah yang dipaksakan oleh perangkat keras.
Integrasi
Platform ini melakukan pemindaian di setiap tahap, mulai dari portal unggah berkas dan jalur pengolahan RAG hingga alur kerja CI/CD yang digunakan dalam pengembangan model AI dan chatbot. Platform ini terintegrasi dengan lingkungan AI perusahaan yang sudah ada, termasuk platform cloud seperti AWS dan Azure, tanpa memerlukan perubahan pada logika aplikasi atau infrastruktur model.
Di mana MetaDefender Core
Berada dalam Struktur AI
MetaDefender Core berfungsi sebagai gerbang keamanan AI, yang memeriksa dan membersihkan konten sebelum pengunggahan berkas, sebelum pemrosesan RAG, sebelum eksekusi alat, dan sebelum data melintasi batas kepercayaan.
Lindungi Asisten AI yang Mengelola Data Keuangan Sensitif
Lembaga keuangan yang menggunakan copilot berbasis LLM untuk riset, kepatuhan, dan layanan pelanggan perlu mencegah kebocoran data sensitif serta memastikan bahwa dokumen yang diunggah bebas dari ancaman yang tersembunyi. Teknologi Proactive DLP dan Deep CDR™ menerapkan kontrol pada tingkat konten sebelum berkas-berkas tersebut masuk ke model.

AI dengan Tingkat Keandalan Tinggi Berkat Isolasi yang Dipaksakan oleh Hardware
Instansi pemerintah dan pertahanan memerlukan tingkat jaminan data tertinggi. MetaDefender Core membersihkan seluruh konten yang masuk ke lingkungan AI yang rahasia atau sensitif, dan MetaDefender Optical Diode memastikan tidak ada data yang dapat mengalir kembali melalui jalur pengambilan data — sehingga memenuhi persyaratan transfer lintas domain yang ketat.

Analisis Berbasis AI yang Aman di Lingkungan Operasional
Produsen yang memanfaatkan AI untuk pemeliharaan prediktif, pengendalian kualitas, dan optimalisasi rantai pasokan harus melindungi sistem mereka dari ancaman yang berasal dari berkas yang masuk melalui proses pengambilan data. MetaDefender Core menyediakan penegakan berbasis kebijakan di setiap titik pengambilan data, dengan opsi penerapan yang terisolasi (air-gapped) untuk jaringan OT yang terisolasi.

Penerapan AI yang Aman di Seluruh Lingkungan OT dan IT
Organisasi di sektor energi dan utilitas yang menerapkan kecerdasan buatan (AI) untuk intelijen operasional perlu memastikan bahwa berkas dan umpan data yang tidak terpercaya tidak dapat menyusupkan malware atau memanipulasi model yang terhubung ke jaringan teknologi operasional (OT). MetaDefender Optical Diode menerapkan transfer data satu arah antara zona TI dan OT.

- Layanan Keuangan
Lindungi Asisten AI yang Mengelola Data Keuangan Sensitif
Lembaga keuangan yang menggunakan copilot berbasis LLM untuk riset, kepatuhan, dan layanan pelanggan perlu mencegah kebocoran data sensitif serta memastikan bahwa dokumen yang diunggah bebas dari ancaman yang tersembunyi. Teknologi Proactive DLP dan Deep CDR™ menerapkan kontrol pada tingkat konten sebelum berkas-berkas tersebut masuk ke model.
- Pemerintah
AI dengan Tingkat Keandalan Tinggi Berkat Isolasi yang Dipaksakan oleh Hardware
Instansi pemerintah dan pertahanan memerlukan tingkat jaminan data tertinggi. MetaDefender Core membersihkan seluruh konten yang masuk ke lingkungan AI yang rahasia atau sensitif, dan MetaDefender Optical Diode memastikan tidak ada data yang dapat mengalir kembali melalui jalur pengambilan data — sehingga memenuhi persyaratan transfer lintas domain yang ketat.
- Manufaktur
Analisis Berbasis AI yang Aman di Lingkungan Operasional
Produsen yang memanfaatkan AI untuk pemeliharaan prediktif, pengendalian kualitas, dan optimalisasi rantai pasokan harus melindungi sistem mereka dari ancaman yang berasal dari berkas yang masuk melalui proses pengambilan data. MetaDefender Core menyediakan penegakan berbasis kebijakan di setiap titik pengambilan data, dengan opsi penerapan yang terisolasi (air-gapped) untuk jaringan OT yang terisolasi.
- Energi & Utilitas
Penerapan AI yang Aman di Seluruh Lingkungan OT dan IT
Organisasi di sektor energi dan utilitas yang menerapkan kecerdasan buatan (AI) untuk intelijen operasional perlu memastikan bahwa berkas dan umpan data yang tidak terpercaya tidak dapat menyusupkan malware atau memanipulasi model yang terhubung ke jaringan teknologi operasional (OT). MetaDefender Optical Diode menerapkan transfer data satu arah antara zona TI dan OT.
Sumber Daya yang Direkomendasikan
Mengamankan Jalur Data AI dan Aplikasi yang Didukung oleh LLM
Pengembangan " Software " yang Didukung AI Menjadikan Keamanan File sebagai Garis Depan Baru Pertahanan Siber
Pertanyaan yang Sering Diajukan
MetaDefender Core mendukung lebih dari 200 jenis berkas, termasuk PDF, dokumen Office, arsip, gambar, berkas media, kode sumber, dan berkas yang dapat dieksekusi, yang mencakup seluruh jenis konten yang umumnya diproses oleh sistem AI perusahaan.
Teknologi Deep CDR™ tidak bergantung pada pendeteksian ancaman yang sudah diketahui. Teknologi ini menghilangkan semua konten aktif dari berkas dan merekonstruksi versi yang bersih dan dapat digunakan, sehingga menetralkan malware baik yang sudah diketahui maupun yang belum diketahui, termasuk ancaman zero-day.
Ya. MetaDefender Core memeriksa dan membersihkan berkas sebelum diindeks ke dalam penyimpanan vektor atau sistem pencarian, sehingga mengurangi risiko RAG poisoning dan manipulasi pengetahuan dalam jangka panjang.
MetaDefender Optical Diode adalah perangkat transfer data satu arah yang dilindungi oleh perangkat keras. Perangkat ini secara fisik mencegah data mengalir kembali ke lingkungan yang dilindungi — suatu hal yang diperlukan dalam bidang pertahanan, infrastruktur kritis, dan penerapan apa pun di mana kontrol berbasis perangkat lunak saja tidak memadai.
MetaDefender Core terintegrasi melalui REST API atau ICAP di titik pengambilan data mana pun, termasuk portal unggah berkas, jalur RAG, alur kerja CI/CD, dan umpan data pelatihan AI. Tidak diperlukan perubahan apa pun pada logika aplikasi atau infrastruktur model.
Ya. MetaDefender Core menyediakan validasi input yang aman, jejak audit yang lengkap, hashing berkas, dan pencatatan log yang mendukung kepatuhan terhadap Undang-Undang AI Uni Eropa, Undang-Undang Ketahanan Siber, GDPR, HIPAA, serta kerangka kerja regulasi AI lainnya yang sedang berkembang.
Ya. Proactive DLP melakukan pemindaian terhadap PII, PHI, data keuangan, dan kredensial. Layanan ini juga menggunakan OCR untuk mendeteksi dan menyamarkan teks tersembunyi dalam gambar dan konten visual yang mungkin luput dari pemeriksaan manusia.
MetaDefender Core dapat diterapkan dalam arsitektur cloud-native, on-premises, atau air-gapped. Untuk lingkungan dengan tingkat keamanan tinggi, sistem ini dipadukan dengan Optical Diode guna memastikan transfer data satu arah yang dijamin oleh perangkat keras.