Pengamanan Bukti Digital untuk Penegakan Hukum
Kumpulkan, periksa, sterilkan, dan serahkan bukti digital secara aman, sebelum bukti tersebut sampai ke laboratorium forensik, analis, jaksa penuntut, atau lembaga mitra.
- Bukti yang Bebas dari Malware
- Berkas yang Rapi dan Mudah Digunakan
- Rantai Pengawasan yang Dapat Diverifikasi

Setiap Barang Bukti Dapat Mengandung Risiko Tersembunyi
Tim harus bertindak cepat, namun alat transfer dan penyimpanan tradisional hanya mengamankan saluran, bukan kontennya, sehingga malware yang tersembunyi di dalam berkas dan perangkat dapat lolos.
Perangkat dan berkas yang disita dapat mengandung malware. Satu saja USB, laptop, arsip, video, gambar, atau dokumen yang terinfeksi dapat membahayakan stasiun kerja forensik, merusak lingkungan analisis, dan menggagalkan penyelidikan yang sedang berlangsung.
Bukti digital berpindah-pindah antara titik pengumpulan, laboratorium forensik, tempat penyimpanan, dan lembaga mitra. Tanpa penggunaan hashing, jejak audit, dan proses transfer yang terkendali, organisasi menghadapi risiko yang semakin tinggi akan terjadinya kesalahan, kekhawatiran akan adanya manipulasi, serta dokumentasi yang tidak lengkap—yang kini diperparah oleh gambar yang dihasilkan oleh kecerdasan buatan (AI), bukti visual yang dimanipulasi, dan dokumen palsu yang dapat masuk ke dalam suatu kasus tanpa terdeteksi.
Berkas perkara, media yang disita, dan laporan dari warga dapat berisi nomor kartu kredit, nomor identitas nasional, data pribadi, serta informasi rahasia terkait perkara. Lembaga-lembaga terkait perlu mengidentifikasi dan mengendalikan data tersebut sebelum bukti dibagikan atau disimpan.
Para penyelidik sering kali menghabiskan banyak waktu untuk memverifikasi bukti, memeriksa berkas, mentransfer data, dan mengelola pengendalian keamanan. Proses manual tersebut menimbulkan hambatan operasional dan menambah beban kerja bagi tim yang sudah kewalahan.


Mengamankan Bukti di Setiap Tahap Alur Kerja
OPSWAT , yang dibangun di atas Platform MetaDefender®, memeriksa, membersihkan, dan mentransfer bukti digital sekaligus melindungi data sensitif di seluruh alur kerja investigasi.
Mengumpulkan Bukti Melalui Proses Penerimaan yang Aman
Buat titik masuk yang terkendali untuk media fisik, perangkat ujung, perangkat pengumpulan data lapangan, laptop, dan unggahan berkas dengan menggunakan MetaDefender Kiosk™, MetaDefender Drive™, MetaDefender Endpoint™, dan MetaDefender Managed File Transfer .
Periksa Setiap File untuk Mendeteksi Ancaman
Analisis bukti menggunakan MetaDefender Core™ dengan memanfaatkan pemindaian multi-AV, sandbox berbasis emulasi, analisis perilaku, deteksi berbasis AI, file-based vulnerability assessment, pemeriksaan file mendalam, serta AI Content Inspector untuk mengidentifikasi gambar yang dihasilkan AI, bukti visual yang dimanipulasi, dan dokumen palsu sebelum masuk ke lingkungan investigasi.
Mensterilkan Berkas dengan Teknologi Deep CDR™
Hapus atau bangun kembali elemen-elemen berisiko, termasuk makro, skrip, dan objek tertanam, dengan Teknologi Deep CDR™ untuk menghasilkan berkas bukti yang bersih dan dapat digunakan, sejauh kebijakan mengizinkannya.
Temukan Data Sensitif
Gunakan Proactive DLP™ untuk memeriksa dokumen, gambar, arsip, dan video guna mendeteksi nomor kartu kredit, nomor identitas nasional, data pribadi, serta informasi kasus rahasia, sehingga lembaga-lembaga dapat mengklasifikasikan, menyunting, meneruskan, atau membatasi akses terhadap bukti sesuai kebijakan.
Mentransfer dan Menyerahkan Bukti dengan Aman
Pindahkan barang bukti ke laboratorium forensik, sistem manajemen kasus, jaksa penuntut, lembaga mitra, dan repositori yang terisolasi (air-gapped) dengan enkripsi, alur kerja persetujuan, dan catatan audit melalui MetaDefender Managed File Transfer .
Satu Platform untuk Seluruh Alur Kerja Bukti di
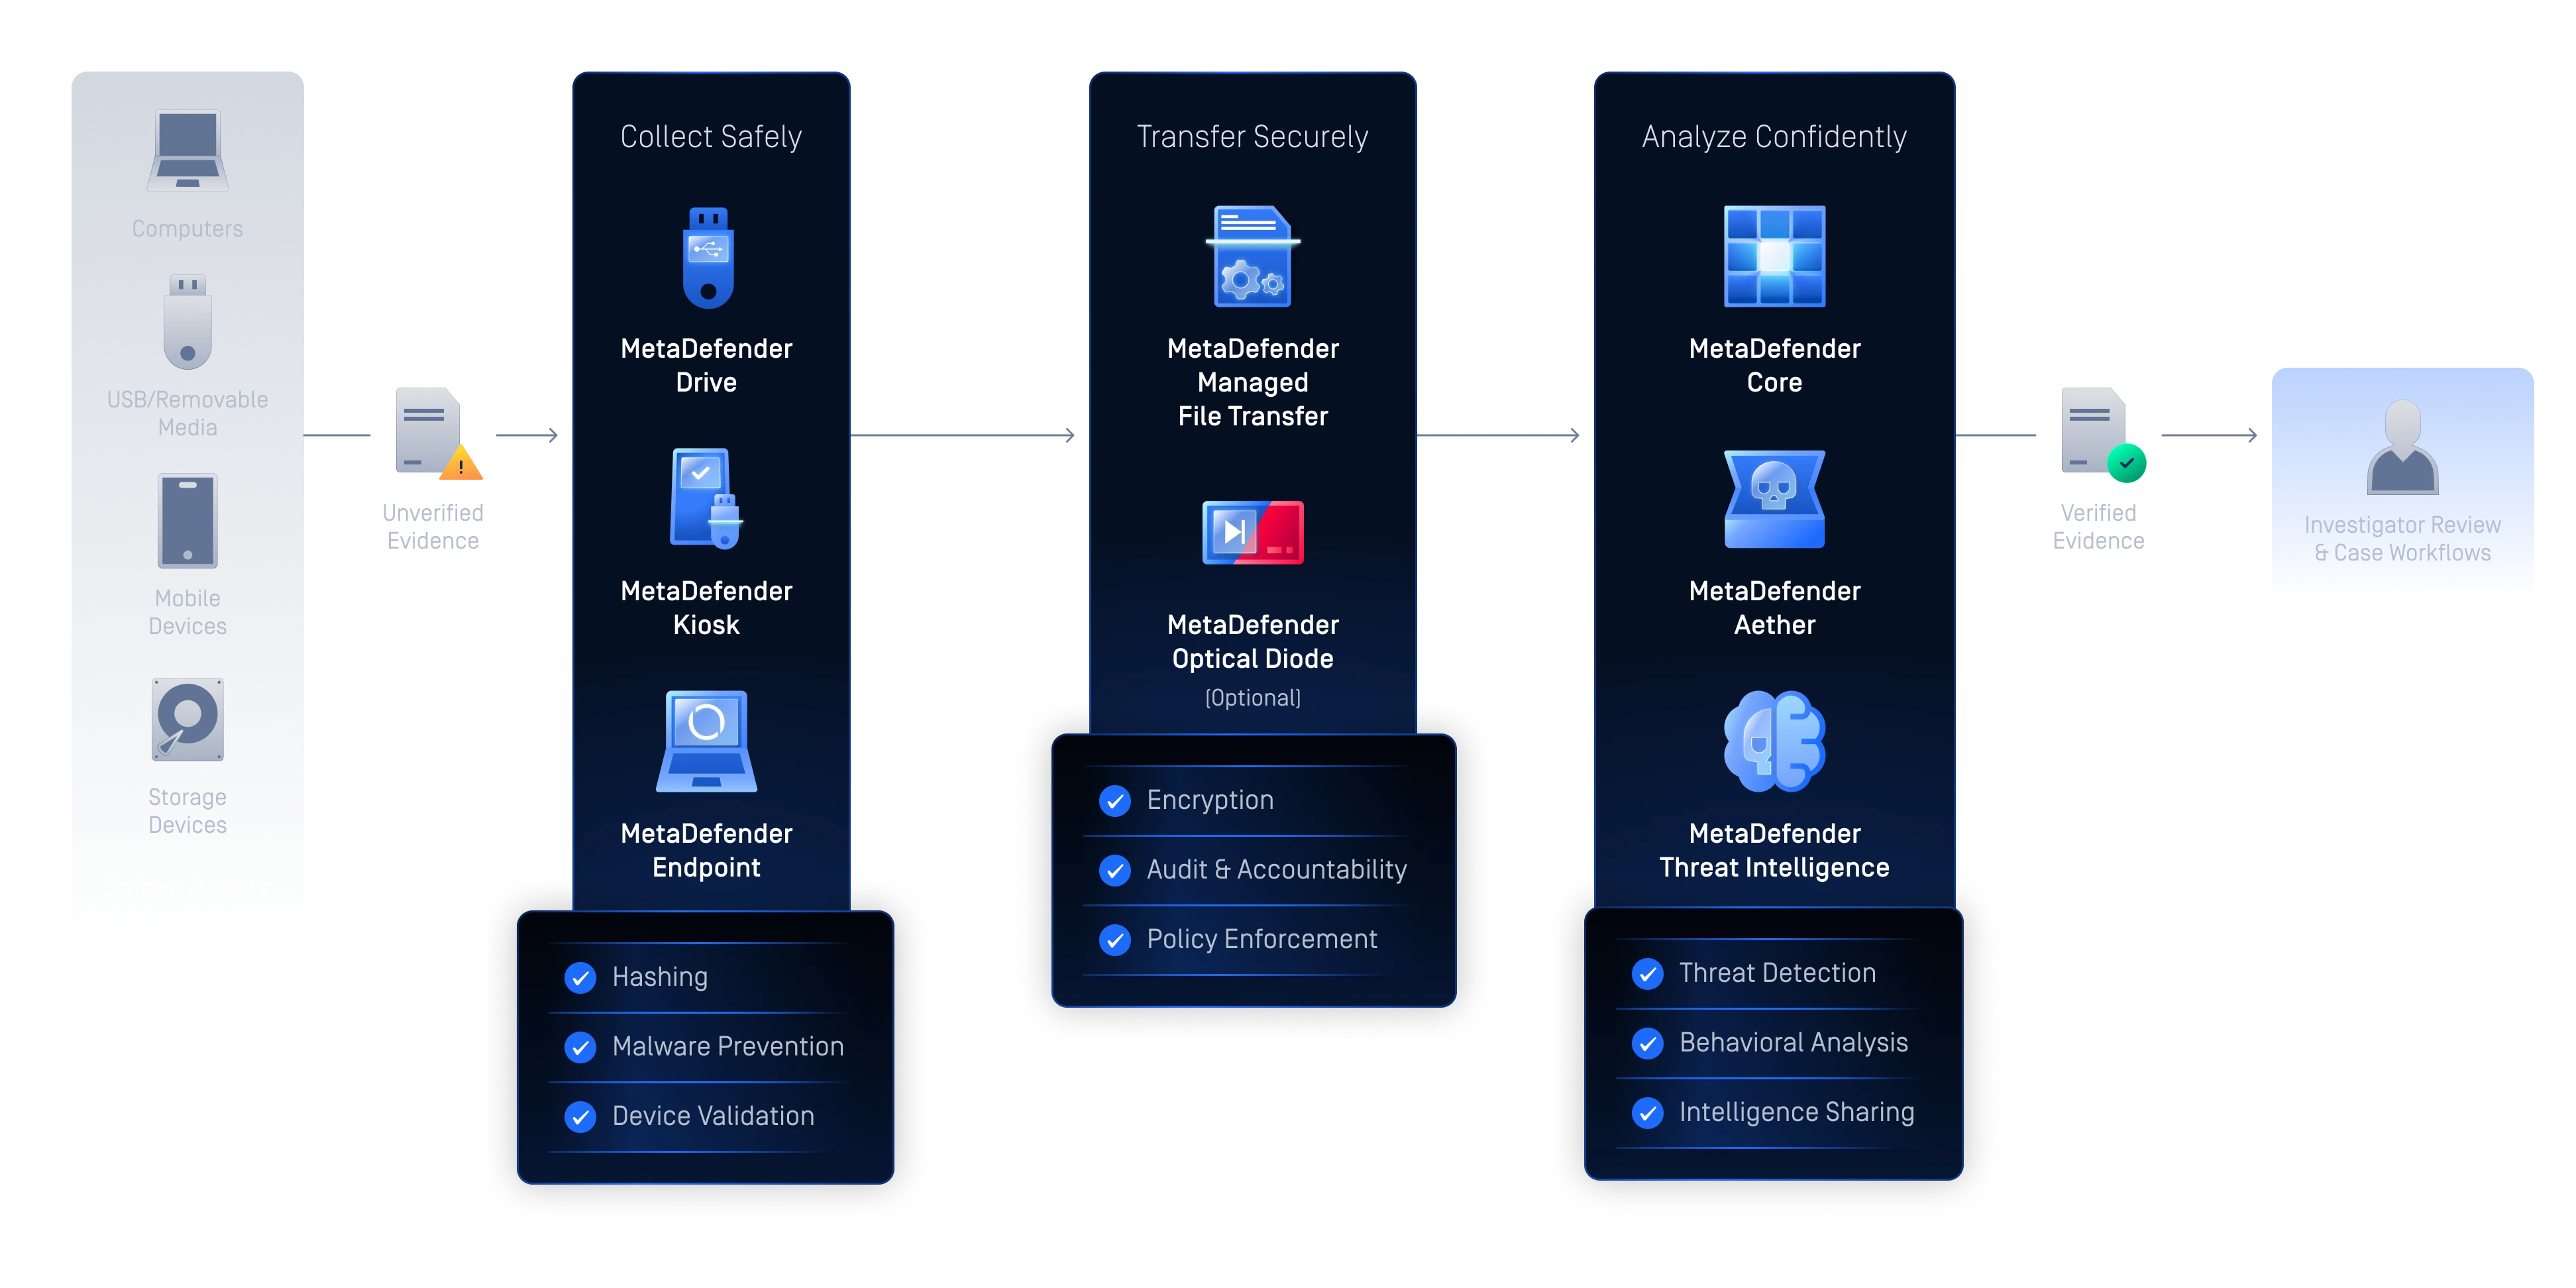
Bagaimana Bukti Dipindahkan dengan Aman, Langkah demi Langkah
Lacak satu barang bukti mulai dari penerimaan yang terkendali hingga pengiriman yang terverifikasi, diperiksa, disterilkan, dan dinyatakan layak sebelum dilanjutkan ke tahap berikutnya.
Lindungi Setiap Proses Investigasi, Mulai dari Penerimaan
hingga Penyampaian Hasil
Singkirkan ancaman tersembunyi, lindungi data sensitif, dan otomatiskan sistem keamanan di seluruh alur kerja bukti, sehingga para penyidik dapat bekerja lebih cepat dan tetap terlindungi.
Penerimaan Bukti yang Aman
Mencegah masuknya malware ke dalam lingkungan investigasi selama proses pengumpulan dan penerimaan barang bukti.
Menyediakan Berkas yang Bersih dan Dapat Digunakan
Gunakan Teknologi Deep CDR™ untuk menghilangkan ancaman tersembunyi dan memberikan versi dokumen serta media yang aman dan dapat digunakan kepada para penyidik dan jaksa.
Mendeteksi Konten Sensitif
Temukan data yang diatur dan sensitif, seperti nomor kartu kredit, nomor identitas nasional, data pribadi, dan informasi kasus rahasia, di dalam dokumen, gambar, arsip, dan video.
Memperkuat Pengendalian Penanganan Bukti
Mendukung proses rantai pengawasan dengan teknik hashing, jejak audit, transfer yang aman, penegakan kebijakan, serta pemeriksaan keaslian yang menandai konten yang dihasilkan oleh AI atau yang telah dimanipulasi.
Menjaga Kelangsungan Operasional
Pastikan para penyelidik tetap dapat menganalisis bukti sekaligus meminimalkan risiko malware, sehingga langkah-langkah keamanan justru melindungi operasional, bukan malah menghambatnya.
Mendukung Alur Kerja di Lapangan dan Laboratorium
Gabungkan kios, pemindaian portabel, pengumpulan data dari perangkat akhir, dan transfer data yang aman ke dalam satu alur kerja bukti yang terintegrasi di seluruh lokasi lapangan dan laboratorium forensik.
Memperlancar Alur Kerja Investigasi
Kurangi tugas-tugas keamanan yang dilakukan secara manual melalui alur kerja pemindaian, transfer, dan analisis yang otomatis.
Zero Trust
Penanganan Bukti dalam Kasus
Pastikan perangkat memenuhi persyaratan dan terapkan kebijakan keamanan sebelum sistem dapat mengakses lingkungan bukti yang sensitif.
Ujung ke Ujung
Bukti Perlindung
Telah terbukti di
Lingkungan dengan Tingkat Keamanan Tinggi
Contoh Penggunaan
Pengumpulan Bukti di Tempat Kejadian Perkara
Penyidik sering kali menemukan laptop yang disita, media penyimpanan yang dapat dilepas, perangkat " mobile ", dan perangkat penyimpanan eksternal yang mungkin mengandung malware. Layanan " OPSWAT " membantu tim mengakses, memindai, dan memverifikasi barang bukti secara aman sebelum dimasukkan ke dalam lingkungan penyelidikan.

Transfer Bukti yang Aman Antar Lokasi
Bukti digital sering kali berpindah antara kantor lapangan, laboratorium forensik, tempat penyimpanan bukti, jaksa penuntut, dan lembaga mitra. Solusi " OPSWAT " membantu organisasi mengamankan proses transfer tersebut melalui enkripsi, deteksi data sensitif, penegakan kebijakan, serta catatan audit yang tahan manipulasi, termasuk pengiriman satu arah ke lingkungan forensik yang terisolasi (air-gapped) melalui data diode " NetWall ".

Analisis Bukti yang Dilindungi di Laboratorium Forensik
Analisis bukti digital secara aman dengan mendeteksi malware dan ancaman tersembunyi, serta memanfaatkan Teknologi Deep CDR™ untuk menghasilkan salinan yang bersih dan dapat digunakan sebelum penyidik dan jaksa berinteraksi dengan berkas, citra forensik, atau bukti yang diekstraksi, sehingga salinan yang bersih tersebut dapat dibagikan tanpa membahayakan sistem internal.

Penyimpanan Bukti Jangka Panjang yang Aman
Lindungi repositori bukti digital dengan pemindaian malware, kontrol transfer yang aman, validasi akses, dan pemantauan berkelanjutan guna mendukung penyimpanan dan pengambilan data yang aman dalam jangka panjang.

Deteksi Data Sensitif Sebelum Dibagikan
Sebelum bukti dibagikan kepada jaksa penuntut, lembaga mitra, atau peninjau eksternal, layanan " OPSWAT " memindai dokumen, gambar, arsip, dan video untuk mendeteksi nomor kartu kredit, nomor identitas nasional, data pribadi, serta gambar sensitif, sehingga lembaga-lembaga tersebut dapat menyunting, membatasi akses, atau mengalihkan konten yang diatur terlebih dahulu.

- Pengumpulan Bukti
Pengumpulan Bukti di Tempat Kejadian Perkara
Penyidik sering kali menemukan laptop yang disita, media penyimpanan yang dapat dilepas, perangkat " mobile ", dan perangkat penyimpanan eksternal yang mungkin mengandung malware. Layanan " OPSWAT " membantu tim mengakses, memindai, dan memverifikasi barang bukti secara aman sebelum dimasukkan ke dalam lingkungan penyelidikan.
- Pengiriman Bukti yang Aman
Transfer Bukti yang Aman Antar Lokasi
Bukti digital sering kali berpindah antara kantor lapangan, laboratorium forensik, tempat penyimpanan bukti, jaksa penuntut, dan lembaga mitra. Solusi " OPSWAT " membantu organisasi mengamankan proses transfer tersebut melalui enkripsi, deteksi data sensitif, penegakan kebijakan, serta catatan audit yang tahan manipulasi, termasuk pengiriman satu arah ke lingkungan forensik yang terisolasi (air-gapped) melalui data diode " NetWall ".
- Analisis Bukti yang Dilindungi
Analisis Bukti yang Dilindungi di Laboratorium Forensik
Analisis bukti digital secara aman dengan mendeteksi malware dan ancaman tersembunyi, serta memanfaatkan Teknologi Deep CDR™ untuk menghasilkan salinan yang bersih dan dapat digunakan sebelum penyidik dan jaksa berinteraksi dengan berkas, citra forensik, atau bukti yang diekstraksi, sehingga salinan yang bersih tersebut dapat dibagikan tanpa membahayakan sistem internal.
- Penyimpanan Bukti yang Aman
Penyimpanan Bukti Jangka Panjang yang Aman
Lindungi repositori bukti digital dengan pemindaian malware, kontrol transfer yang aman, validasi akses, dan pemantauan berkelanjutan guna mendukung penyimpanan dan pengambilan data yang aman dalam jangka panjang.
- Pertukaran Bukti
Deteksi Data Sensitif Sebelum Dibagikan
Sebelum bukti dibagikan kepada jaksa penuntut, lembaga mitra, atau peninjau eksternal, layanan " OPSWAT " memindai dokumen, gambar, arsip, dan video untuk mendeteksi nomor kartu kredit, nomor identitas nasional, data pribadi, serta gambar sensitif, sehingga lembaga-lembaga tersebut dapat menyunting, membatasi akses, atau mengalihkan konten yang diatur terlebih dahulu.
Hubungkan Alur Kerja Pengelolaan Bukti yang Aman di Seluruh Ekosistem Anda
Alur Kerja Forensik & Penanganan Kasus
Hubungkan alur kerja pemindaian dan pengiriman barang bukti yang aman dengan alat forensik, sistem manajemen kasus, dan repositori barang bukti melalui REST API dan ICAP.
Operasi Keamanan
Bagikan deteksi malware, intelijen ancaman, dan hasil analisis ke dalam alur kerja SIEM, SOAR, EDR, dan SOC untuk meningkatkan visibilitas dan respons.
Threat Intelligence Berbagi
Bertukar indikator ancaman dan informasi intelijen yang relevan bagi penyelidikan dengan menggunakan format standar seperti STIX dan MISP guna mendukung kolaborasi antarlembaga.
Dipercaya di Seluruh Dunia untuk Melindungi Hal-Hal yang Sangat Penting
OPSWAT Telah dipercaya oleh lebih dari 2.100 organisasi di seluruh dunia untuk melindungi data, aset, dan jaringan penting mereka dari ancaman yang berasal dari perangkat dan berkas.


- “Berkat kemampuan pemindaian ganda dan sandbox berbasis emulasi yang dimiliki oleh OPSWAT, kami mendapatkan kombinasi antara ketelitian dan kecepatan. File-file dapat dibersihkan atau ditandai dalam hitungan menit, bukan jam.”Spesialis Keamanan Siber
- Satu titik lemah saja dalam rantai ini dapat membuka celah bagi ancaman siber dengan konsekuensi yang langsung dan serius: bocornya bukti, terhambatnya penyelidikan, dan risiko para tersangka lolos dari hukuman. Teknologi OPSWAT menjamin keamanan transfer data sekaligus memastikan alur kerja yang lancar dan kepatuhan terhadap peraturan privasi data.
- "Penanganan berkas eksternal merupakan risiko besar bagi firma hukum. Itulah sebabnya kami menggunakan OPSWAT Kiosk ... untuk menjaga keamanan data kasus yang sensitif sejak hari pertama."Spesialis Keamanan Siber
Mendukung Persyaratan Keamanan dan Penanganan Barang Bukti


Mulailah dengan 3 Langkah Mudah
Sumber Daya yang Direkomendasikan
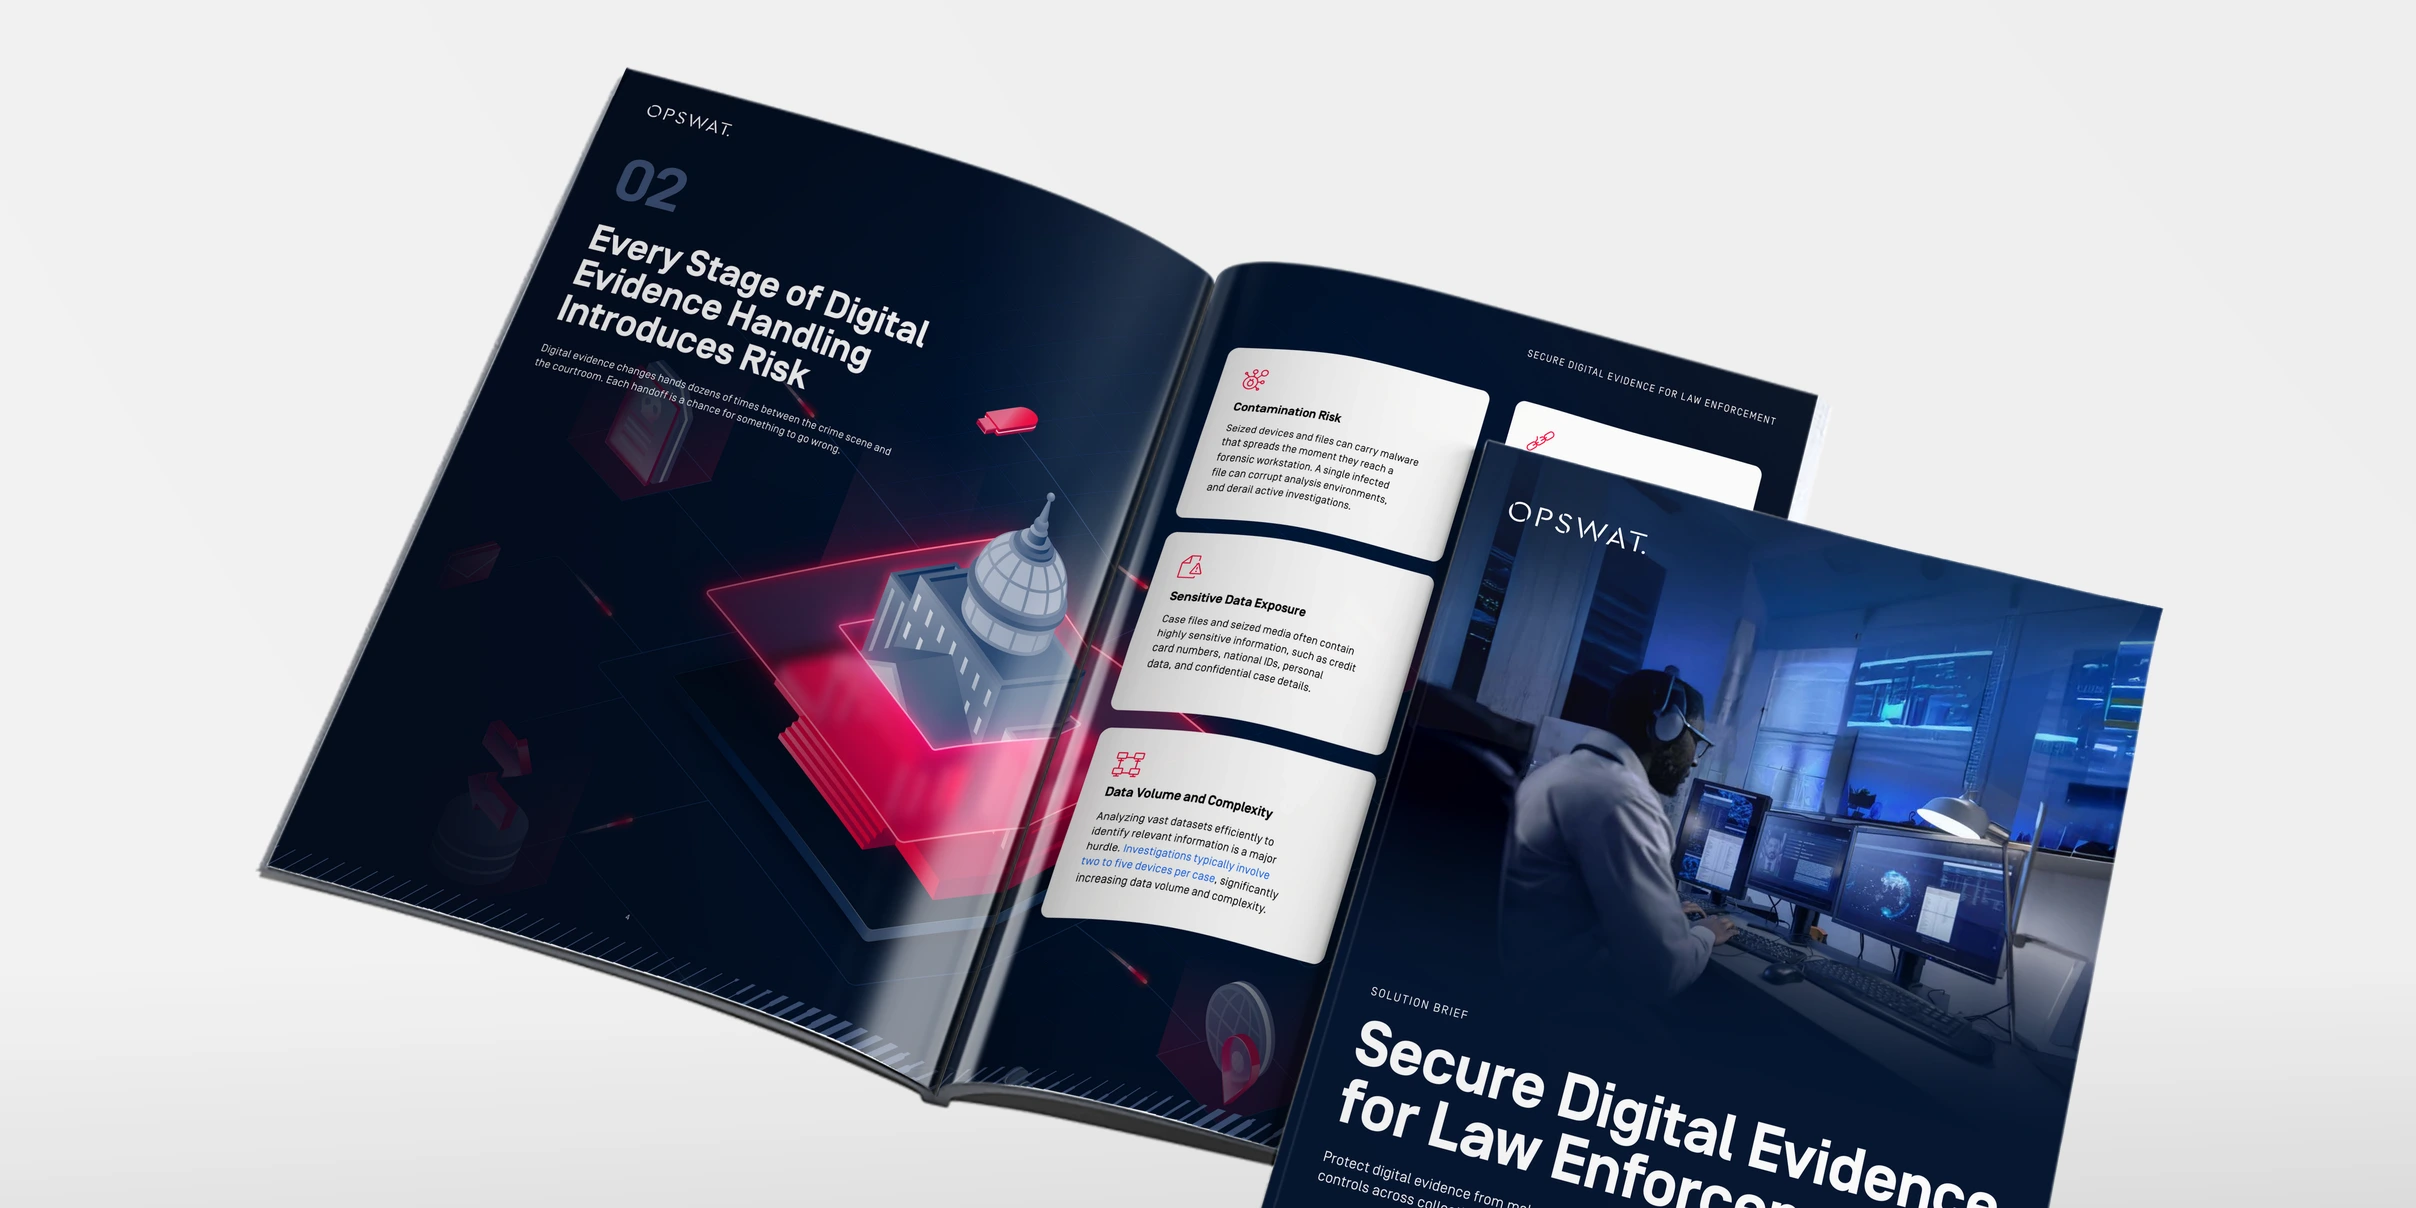
Penyelidikan Forensik yang Aman untuk Penegak Hukum
Mengamankan Jalur Data AI dan Aplikasi yang Didukung oleh LLM
MetaDefender Core Lembar Data
MetaDefender Drive Lembar Data
MetaDefender Kiosk Brosur
MetaDefender Endpoint Lembar Data
MetaDefender Managed File Transfer (MFT) Lembar Data
MetaDefender Netwall Seri
Pertanyaan yang Sering Diajukan
MetaDefender Drive menginisialisasi dan memindai komputer yang disita tanpa menjalankan sistem operasi aslinya, sehingga membantu penyidik mengevaluasi perangkat sebelum menghubungkannya ke lingkungan penyelidikan. MetaDefender Kiosk memindai media yang dapat dilepas di pos pemeriksaan mandiri dan dapat menerapkan kontrol keamanan tambahan berdasarkan kebijakan organisasi. MetaDefender Endpoint memverifikasi kepatuhan perangkat sebelum mengizinkan akses ke sistem dan sumber daya yang dilindungi, sehingga membantu mencegah perangkat yang terkompromi atau tidak patuh mengakses data kasus yang sensitif.
MetaDefender Core Menganalisis citra forensik, salinan disk, dan berkas bukti yang diekstraksi menggunakan Metascan™ Multiscanning dengan lebih dari 30 mesin anti-malware. Alat ini menghitung nilai hash berkas, mengidentifikasi ancaman yang sudah dikenal maupun yang baru muncul, serta menyediakan kemampuan analisis berkas tambahan seperti ekstraksi hyperlink sebelum para pemeriksa memulai penyelidikan mereka. Alat ini juga dapat menggunakan AI Content Inspector untuk menandai gambar yang dihasilkan oleh AI, manipulasi bukti visual, dan dokumen palsu, sehingga membantu para pemeriksa memverifikasi keaslian bukti.
Ya. MetaDefender Core menggunakan Teknologi Deep CDR™ untuk menghapus atau memulihkan elemen-elemen berisiko—makro, skrip, dan objek tertanam—serta menghasilkan versi berkas yang bersih dan dapat digunakan, sejauh kebijakan mengizinkannya. Hal ini memungkinkan penyidik dan jaksa penuntut umum untuk mengolah dokumen dan media tanpa membahayakan sistem terhadap ancaman yang berasal dari berkas.
Ya. MetaDefender Core memeriksa dokumen, gambar, arsip, dan video untuk mendeteksi informasi sensitif seperti nomor kartu kredit, nomor identitas nasional, dan data pribadi, termasuk teks yang terdapat di dalam gambar dan video melalui Pengenalan Karakter Optik (OCR) dan pencocokan pola. Lembaga-lembaga kemudian dapat mengklasifikasikan, menyunting, meneruskan, atau membatasi akses terhadap bukti sesuai kebijakan sebelum bukti tersebut dibagikan atau disimpan.
MetaDefender Aether memanfaatkan kemampuan sandboxing canggih dan intelijen ancaman untuk menganalisis ancaman yang tidak dikenal dan sulit dideteksi secara aman. Dengan menggabungkan analisis perilaku dan pengayaan intelijen ancaman, Aether membantu mengungkap aktivitas berbahaya yang tersembunyi, termasuk perilaku ransomware, komunikasi komando dan kontrol, serta upaya eksfiltrasi data yang berpotensi terjadi, tanpa membahayakan sistem forensik.
MetaDefender Managed File Transfer menyediakan kontrol akses berbasis peran, enkripsi, dan jejak audit yang tahan manipulasi. MetaDefender Core menghitung nilai hash berkas yang dapat digunakan untuk memverifikasi integritas berkas saat barang bukti dipindahkan antara titik pengumpulan, kantor lapangan, laboratorium forensik, dan tempat penyimpanan. Secara bersama-sama, kemampuan-kemampuan ini mendukung alur kerja penanganan dan verifikasi barang bukti.
Ya. MetaDefender Aether membantu lembaga-lembaga dalam menyelidiki, memperkaya, dan berbagi intelijen ancaman yang diperoleh dari bukti digital. Dengan menggunakan format terstandarisasi seperti STIX dan MISP, organisasi dapat bertukar indikator, konteks ancaman, serta temuan yang relevan dengan penyelidikan di antara tim dan lembaga mitra. MetaDefender Aether juga terintegrasi dengan platform SIEM, SOAR, dan EDR untuk mendukung kolaborasi dan alur kerja operasional.
Diode data opsional yang dilengkapi dengan Fungsi Pemisahan Data ( NetWall ) memungkinkan transfer satu arah yang dipastikan oleh perangkat keras untuk data bukti ke dalam repositori yang dilindungi atau terisolasi (air-gapped). Hal ini memungkinkan data yang disetujui dipindahkan ke lingkungan yang aman sekaligus mencegah adanya jalur komunikasi balik.
No. OPSWAT melengkapi alur kerja forensik yang sudah ada dengan membantu organisasi mengumpulkan, mentransfer, menganalisis, dan menyimpan bukti digital secara aman. Solusi ini bekerja bersamaan dengan alat akuisisi dan pemeriksaan forensik dengan menyediakan kemampuan pencegahan malware, transfer aman, analisis ancaman, serta perlindungan bukti.
Ya. Solusi ini mendukung penerapan dengan sistem yang sepenuhnya terisolasi secara fisik dan cocok untuk lingkungan investigasi yang bersifat rahasia, terputus dari jaringan, dan sangat aman.
Dirancang untuk Lingkungan dengan Tingkat Kepercayaan Tinggi
Alur kerja pengelolaan barang bukti di bidang penegakan hukum menuntut kecepatan, pengendalian, dan kepercayaan. OPSWAT membantu lembaga-lembaga penegak hukum membangun sistem pengumpulan barang bukti digital yang aman, yang melindungi barang bukti, para penyidik, serta infrastruktur yang mendukung misi tersebut. Amankan alur kerja pengelolaan barang bukti digital Anda sebelum data yang terkontaminasi masuk ke jaringan Anda.