yang Berfokus pada Perilaku Threat Intelligence
Sebuah mesin teknologi yang mengubah artefak file dan sinyal perilaku menjadi wawasan yang dapat ditindaklanjuti di lingkungan cloud, hybrid, dan air-gapped.
- IOC Berpresisi Tinggi
- Kesamaan dan Korelasi
- Dapat Digunakan Secara Offline
50 miliar+
Indikator Ancaman Global
Sandbox-Turunan
Indikator Kinerja Utama (IOC) Berbasis Perilaku
Ekspor MISP & STIX
Berbagi Informasi Ancaman dan Otomatisasi
Berbasis ML
Pencarian Kesamaan
Paket Reputasi Offline
Siap untuk SIEM & SOAR
Konteks Deteksi yang Dipetakan oleh MITRE
Reputasi Saja Tidak Cukup
Perusahaan menangani ribuan berkas, email, dan pertukaran data setiap hari. Tanpa pemeriksaan mendalam dan penegakan kebijakan
, informasi sensitif dapat lolos tanpa terdeteksi, sehingga menimbulkan risiko kepatuhan dan keamanan yang serius.
Terlalu Banyak Kebisingan, Kurang Konteks
Sumber data yang hanya berfokus pada reputasi menyajikan indikator mentah tanpa wawasan perilaku, sehingga memaksa para analis untuk berpindah-pindah antar alat secara manual guna menentukan risiko yang sesungguhnya.
Malware Polimorfik Mengelabui Tanda Tangan
Varian yang dikompilasi ulang dan mutasi kode kecil mampu mengelabui sistem deteksi berbasis hash, sehingga menimbulkan celah dalam visibilitas di seluruh kampanye dan infrastruktur.
Silo-silo Intelijen Menghambat Penyelidikan
Ketika hasil sandbox, data reputasi, dan alur kerja perburuan ancaman tidak terintegrasi, proses investigasi menjadi lebih lama dan hubungan zero-day pun luput dari perhatian.
- Bising
Terlalu Banyak Kebisingan, Kurang Konteks
Sumber data yang hanya berfokus pada reputasi menyajikan indikator mentah tanpa wawasan perilaku, sehingga memaksa para analis untuk berpindah-pindah antar alat secara manual guna menentukan risiko yang sesungguhnya.
- Malware Polimorfik
Malware Polimorfik Mengelabui Tanda Tangan
Varian yang dikompilasi ulang dan mutasi kode kecil mampu mengelabui sistem deteksi berbasis hash, sehingga menimbulkan celah dalam visibilitas di seluruh kampanye dan infrastruktur.
- Silo Intelijen
Silo-silo Intelijen Menghambat Penyelidikan
Ketika hasil sandbox, data reputasi, dan alur kerja perburuan ancaman tidak terintegrasi, proses investigasi menjadi lebih lama dan hubungan zero-day pun luput dari perhatian.
Dari Indikator hingga Intelijen
Mesin intelijen ancaman terpadu yang mengaitkan reputasi global dengan analisis berbasis perilaku dan kesamaan.
Reputasi yang Mendalam
Memeriksa berkas, URL, alamat IP, dan domain berdasarkan sumber intelijen global sambil mengkorelasikan hasilnya dengan indikator perilaku guna penilaian risiko yang lebih akurat.
IOC yang Diperkaya dengan Aktivitas
Menganalisis artefak runtime yang dihasilkan dari lingkungan sandbox, seperti file yang ditinggalkan, perubahan registri, rantai eksekusi, dan callback C2, untuk menambahkan konteks di luar sekadar nilai hash.

Korelasi Pola Ancaman Berbasis Pembelajaran Mesin
Mengidentifikasi keluarga, varian, dan kampanye malware yang terkait dengan mengelompokkan kesamaan perilaku dan struktur di antara berbagai sampel.
Intelijen yang Menganalisis Korelasi,
, Bukan Hanya Mengumpulkan Data
Sebuah alur kerja intelijen berlapis-lapis yang dirancang untuk mengungkap hubungan antara indikator, perilaku, dan infrastruktur penyerang.
Kecerdasan yang Melampaui Indikator
Gabungkan reputasi global, indikator ancaman berbasis perilaku (IOC), dan pencarian kesamaan untuk mengungkap ancaman yang belum diketahui, mempersingkat waktu investigasi, dan meningkatkan akurasi deteksi.
Sandbox-Informasi yang Diperoleh dari
Meningkatkan proses pemeriksaan reputasi dengan menggunakan indikator ancaman berbasis perilaku (IOC) yang diekstraksi dari analisis dinamis, sehingga meningkatkan akurasi deteksi dibandingkan dengan platform intelijen yang hanya mengandalkan data reputasi.
Deteksi Varian
asi dalam Skala Besar
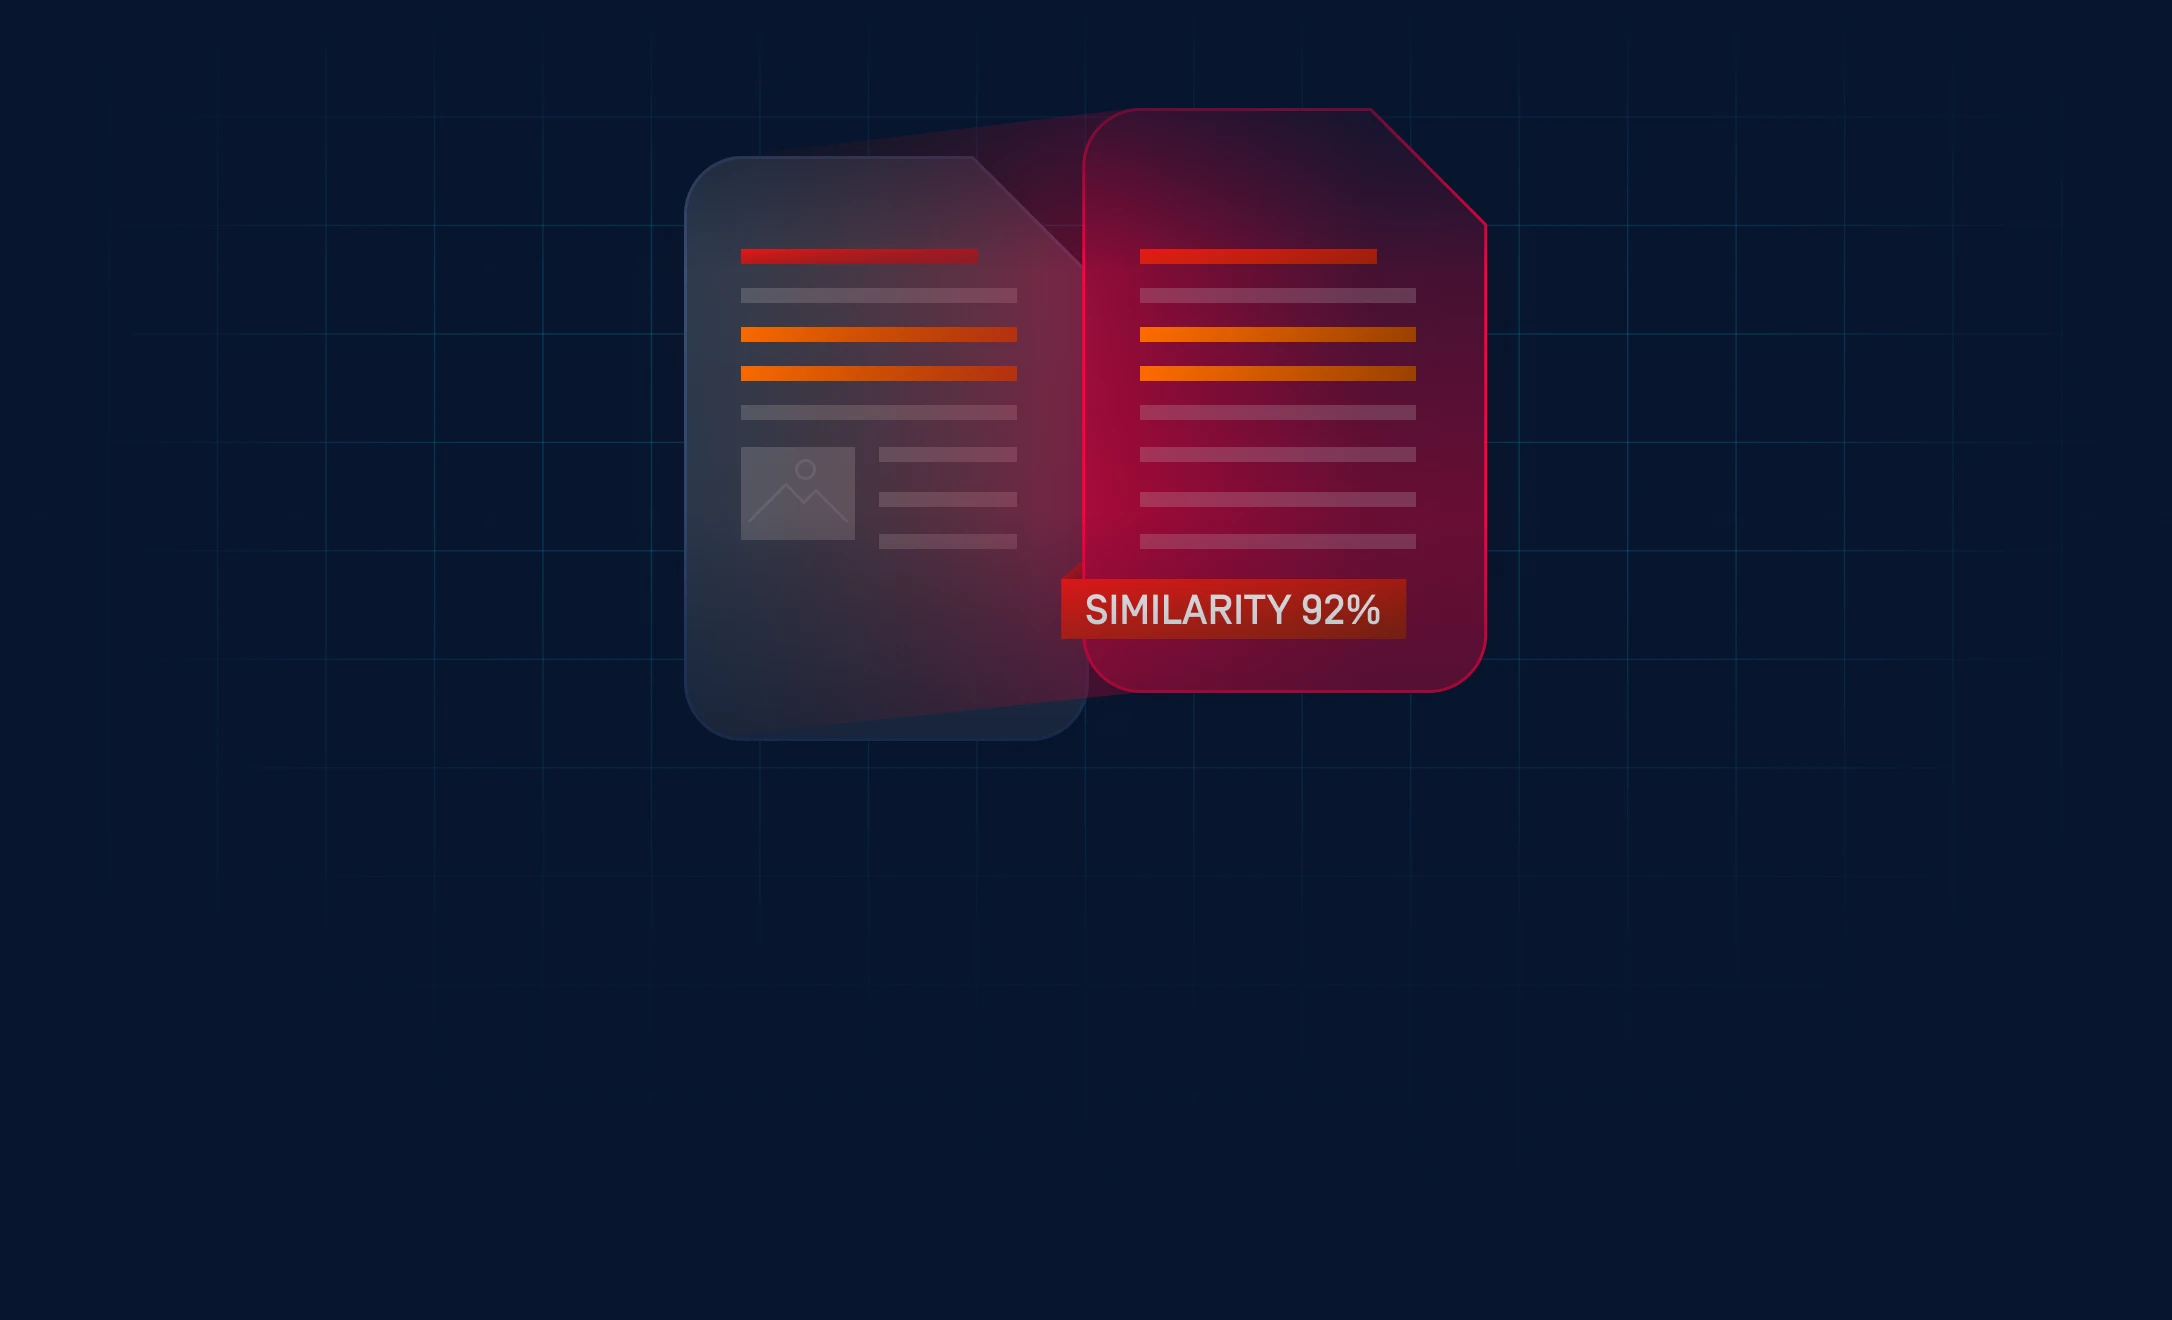
Pencarian berdasarkan kemiripan dapat mendeteksi malware yang telah dimodifikasi dan malware polimorfik, sehingga mengurangi titik-titik buta ketika penyerang mengganti nilai hash atau infrastrukturnya.
Pengayaan Data "
" yang Siap untuk Otomatisasi
Ekspor terstruktur melalui REST API, MISP, STIX, dan JSON memungkinkan integrasi SIEM dan SOAR yang cepat dengan beban kerja teknis yang minimal.
Lihat Penerapan Korelasi Intelijen dalam Praktik
Pelajari bagaimana IOC berbasis perilaku, penilaian reputasi, dan pencarian kesamaan dapat mengungkap hubungan tersembunyi antar kampanye.
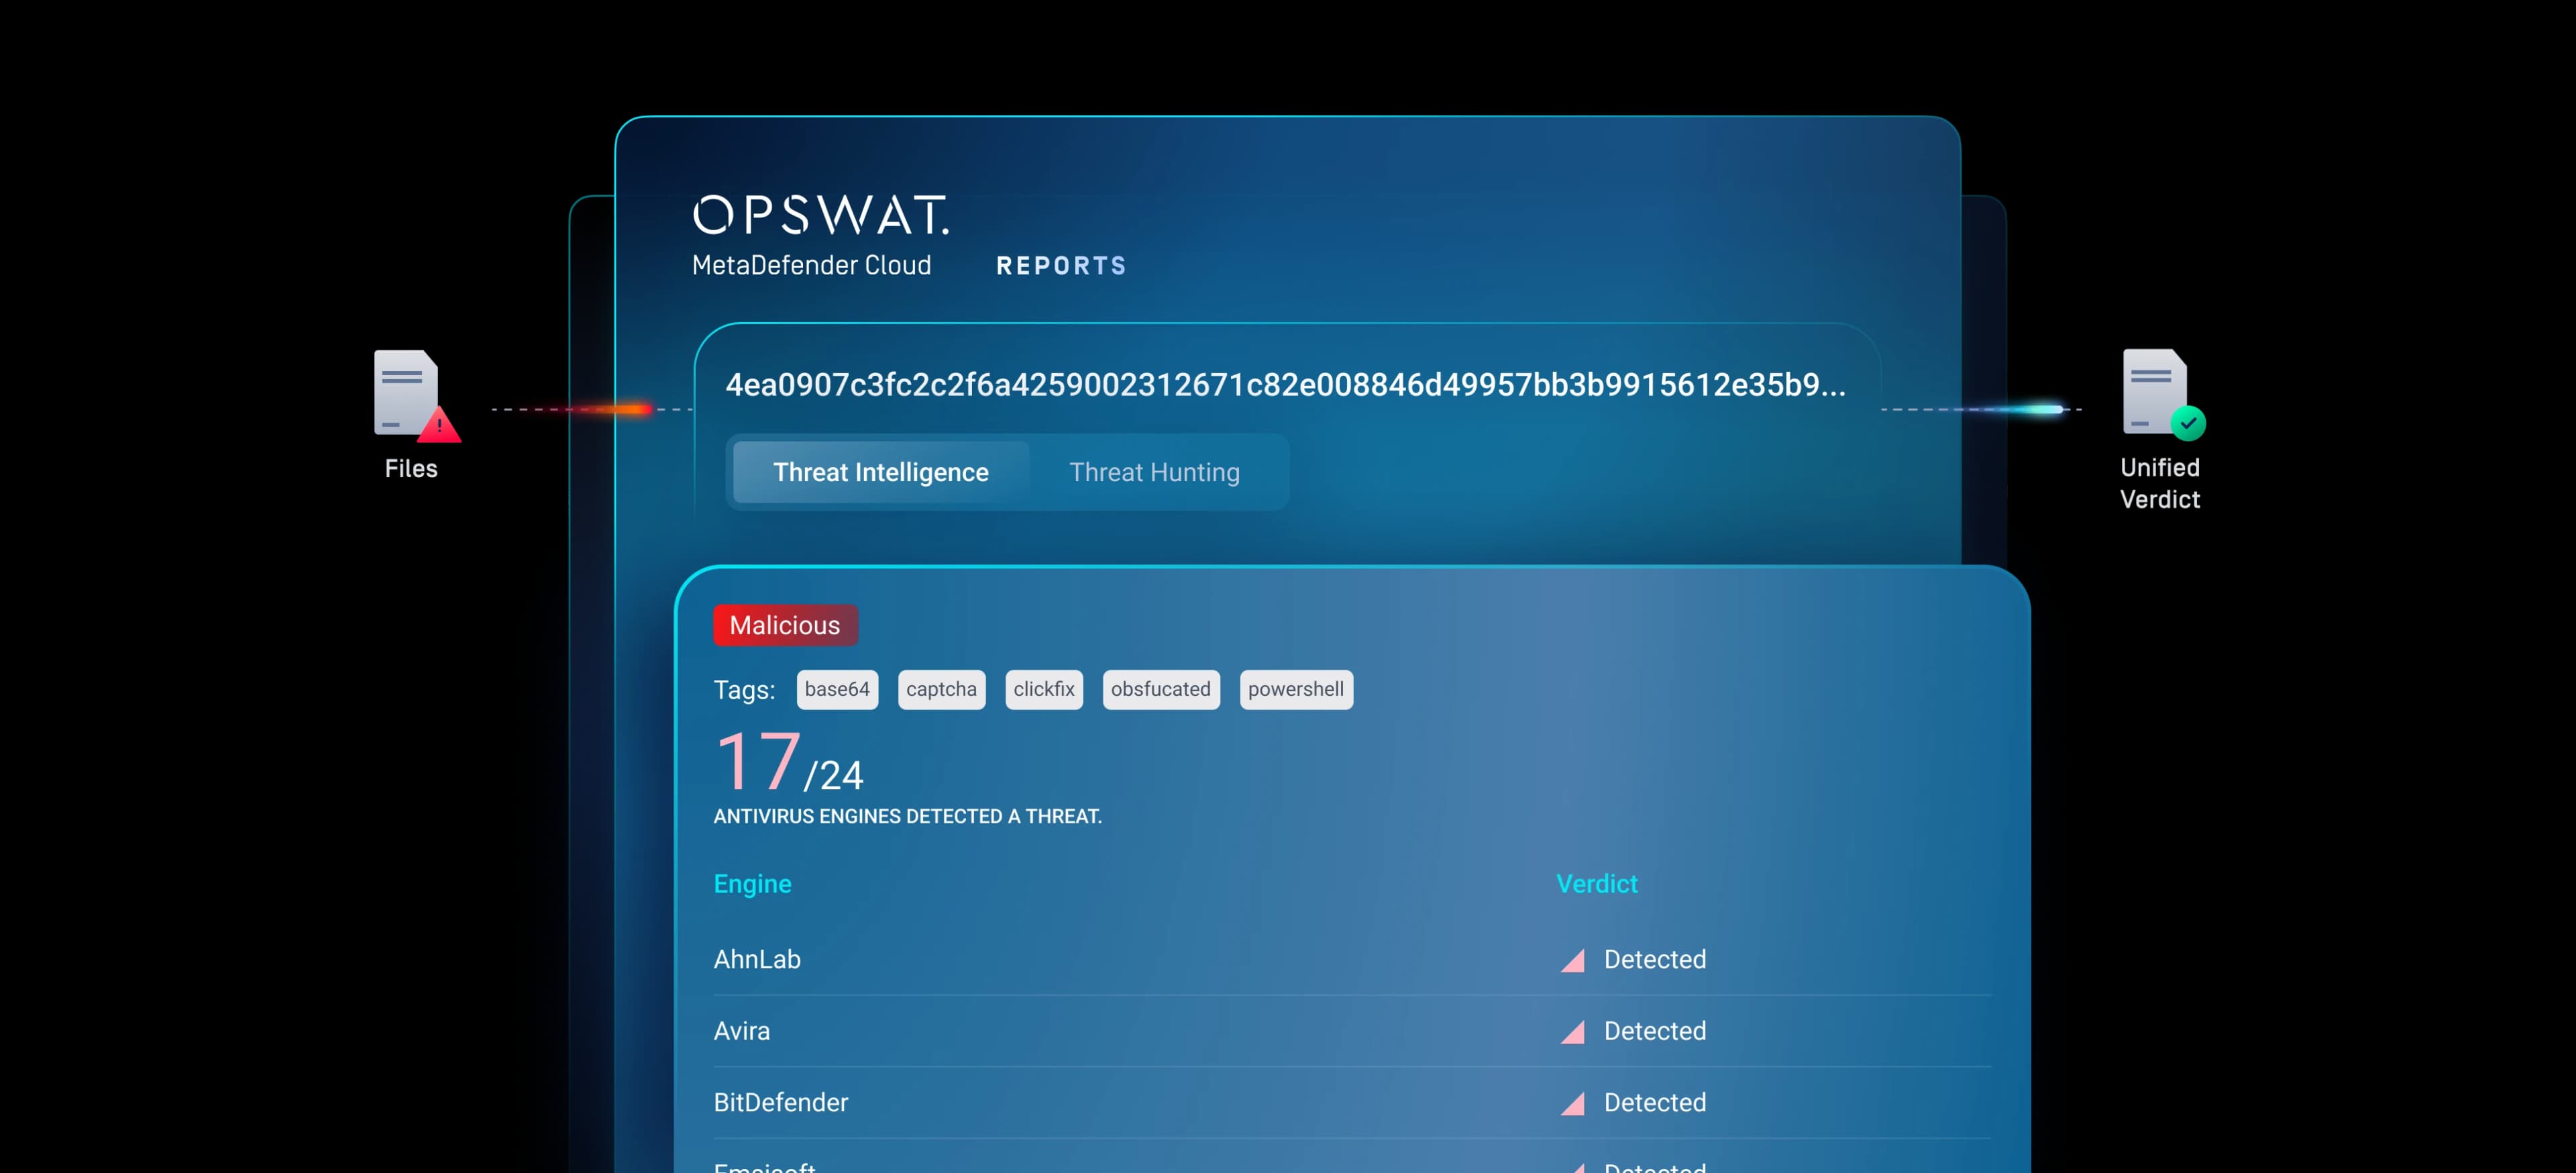
Kecerdasan Perilaku vs Sumber Berita yang Hanya Berfokus pada Reputasi
Platform intelijen ancaman tradisional terutama mengandalkan nilai hash, alamat IP, dan domain yang sudah diketahui. Meskipun berguna, indikator-indikator ini mudah diubah-ubah oleh penyerang.
Mesin kecerdasan ini mengkorelasikan indikator perilaku seperti alur eksekusi, metode penyimpanan data, pola konfigurasi, dan pemanfaatan kembali infrastruktur. Pergeseran ini memindahkan proses deteksi ke tingkat yang lebih tinggi dalam tumpukan operasional penyerang, sehingga upaya pengelakan menjadi lebih sulit dan lebih mudah terdeteksi.
Hasilnya adalah sistem kecerdasan yang mampu mendeteksi hubungan antar-kampanye, bukan sekadar elemen-elemen terpisah.
Terapkan Kecerdasan di Tempat Operasi Keamanan Anda Berlangsung
Gunakan API cloud, pengayaan data hibrida, atau paket intelijen offline untuk menyajikan konteks ancaman ke sistem SIEM, SOAR, dan alur kerja perburuan ancaman.
Penerapan Hibrida
Cloud korelasi dengan analisis lokal. Mendukung alur kerja SOC dan TIP perusahaan.
Dukungan Air-Gapped
Paket reputasi offline. Kelangsungan intelijen untuk lingkungan yang diatur.
Cloud-Kecerdasan yang Diterapkan
Pengayaan data secara real-time API . Kumpulan data global yang terus diperbarui.
Dipercaya oleh Perusahaan-Perusahaan Terkemuka di Dunia
OPSWAT Dipercaya oleh lebih dari 2.000 organisasi di seluruh dunia untuk melindungi data, aset, dan jaringan penting mereka
dari ancaman yang berasal dari perangkat dan berkas.
)
- “Berkat kemampuan pemindaian ganda dan sandbox berbasis emulasi yang dimiliki oleh OPSWAT, kami mendapatkan kombinasi antara ketelitian dan kecepatan. File-file dapat dibersihkan atau ditandai dalam hitungan menit, bukan jam.”Spesialis Keamanan Siber Pemerintah
- Dengan menerapkan Metascan™ dari OPSWAT( Multiscanning ) dan Adaptive ( ) dari OPSWAT(Sandbox), bank tersebut memperkuat kerangka kerja keamanan sibernya tanpa mengganggu alur kerja penting. Integrasi yang mulus antara teknologi-teknologi ini meningkatkan deteksi ancaman, memperlancar analisis perilaku, dan memastikan kepatuhan terhadap peraturan keamanan keuangan yang ketat.
- “Dengan OPSWAT , kami yakin bahwa data dan informasi sensitif pelanggan kami aman.”Zahi Ben-AbuKepala Bidang Keamanan dan Komunikasi Infrastruktur, Layanan Kesehatan Clalit (
) - “Kami membutuhkan solusi yang dapat disesuaikan skalanya untuk memenuhi kebutuhan kami yang terus meningkat, sekaligus tetap mengendalikan biaya. Metode sandboxing tradisional memang efektif, tetapi menjadi tidak berkelanjutan seiring dengan meningkatnya kebutuhan pemrosesan data kami.”Pimpinan Operasi Keamanan
Sumber Daya yang Direkomendasikan
Prinsip-Prinsip Tetap dalam Keamanan Siber
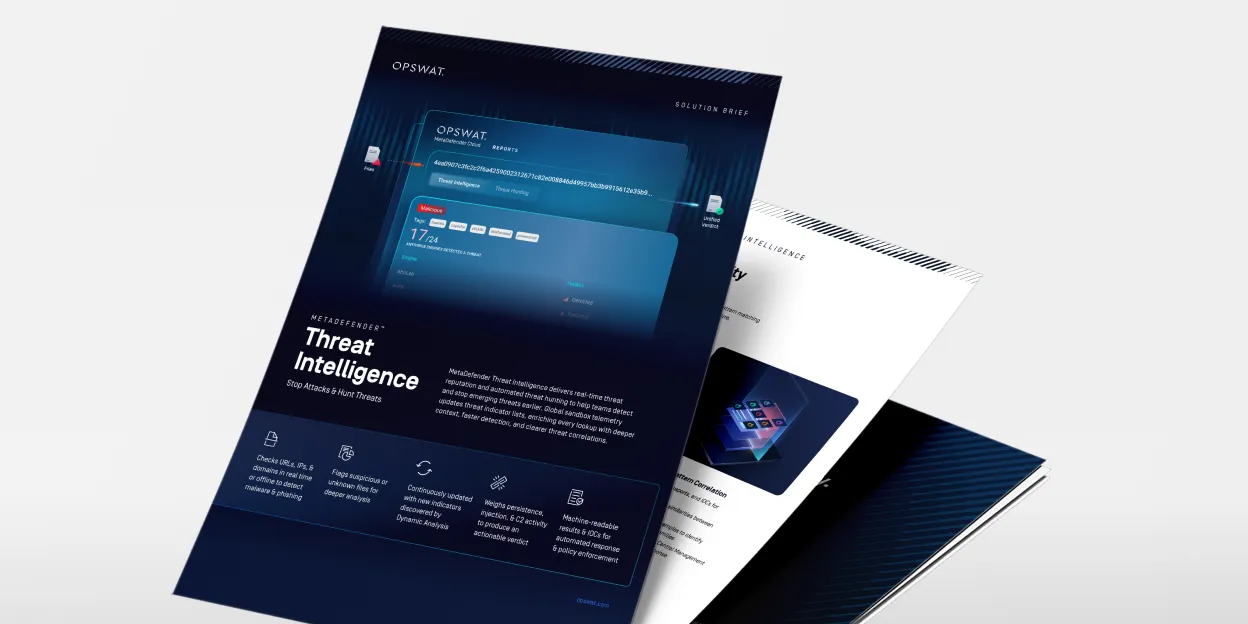
MetaDefender Threat Intelligence
Survei Deteksi & Respons SANS
Laporan Lanskap Ancaman " OPSWAT " Tahun 2025
Pindai Hal-Hal Penting: Mesin AI dengan Akurasi 99,9% Meningkatkan Sistem Keamanan Anda
MFT yang Mengutamakan Keamanan: Pertahanan Berbasis AI dan Didorong oleh Emulasi untuk Melawan Serangan Berbasis File