Teknologi Deep CDR™
Regenerasi File yang Melindungi dari Malware yang Sulit Dideteksi dan Eksploitasi Zero-Day
Solusi antivirus konvensional seringkali tidak mendeteksi ancaman yang belum dikenal. Teknologi Deep CDR™ menghilangkan ancaman tersebut sepenuhnya. Setiap file dinonaktifkan dan dibuat ulang, sehingga hanya konten yang aman, bersih, dan dapat digunakan yang sampai ke sistem Anda.
Memproses Berkas dalam Milidetik
Mendukung Objek Tertanam
Mensterilkan lebih dari 200 jenis berkas
200+ Opsi Konversi File
Memindai Arsip Secara Rekursif
Kebijakan Keamanan yang Disesuaikan
Inilah Alasan Mengapa Teknologi Deep CDR™ Sangat Penting
Perlindungan yang Tidak Memadai
Solusi anti-malware berbasis AI dan heuristik tidak dapat menetralkan semua ancaman berbasis file.
Ancaman yang Belum Terdeteksi
Ancaman zero-day, serangan yang ditargetkan, dan malware yang sulit terdeteksi mungkin tidak terdeteksi oleh mesin antivirus.
Taktik Malware yang Sulit Dideteksi
Malware yang bersifat mengelak menghindari deteksi dengan menggunakan teknik pengaburan seperti steganografi untuk mengirimkan muatan yang terkompresi, terarsipkan, atau terenkripsi.
Batasan Makro dan Skrip
Larangan mutlak terhadap penggunaan makro dalam dokumen Office dan JavaScript dalam file PDF sulit untuk ditegakkan dan dapat membatasi fungsi-fungsi penting.
Pemindaian Arsip yang Belum Selesai
Solusi CDR tradisional tidak mampu memindai arsip dan berkas ZIP secara rekursif.
Cara Kerjanya
Dengan berfokus pada pencegahan, bukan sekadar deteksi, Teknologi Deep CDR™ memperkuat pertahanan anti-malware, sehingga melindungi organisasi dari serangan berbasis file, termasuk ancaman yang ditargetkan. Teknologi ini menetralkan objek yang berpotensi berbahaya dalam file yang mengalir melalui lalu lintas jaringan, email, unggahan, unduhan, dan media portabel sebelum objek tersebut mencapai jaringan Anda.
 Langkah 1
Mengevaluasi & Memverifikasi
Jenis dan konsistensi berkas dievaluasi untuk memastikan ekstensi berkas yang benar guna mencegah serangan penyamaran berkas.
- Langkah 2
Buat & Tahan
Sebuah berkas penampung dibuat untuk menyimpan konten yang telah disetujui secara aman selama proses pembersihan.
- Langkah 3
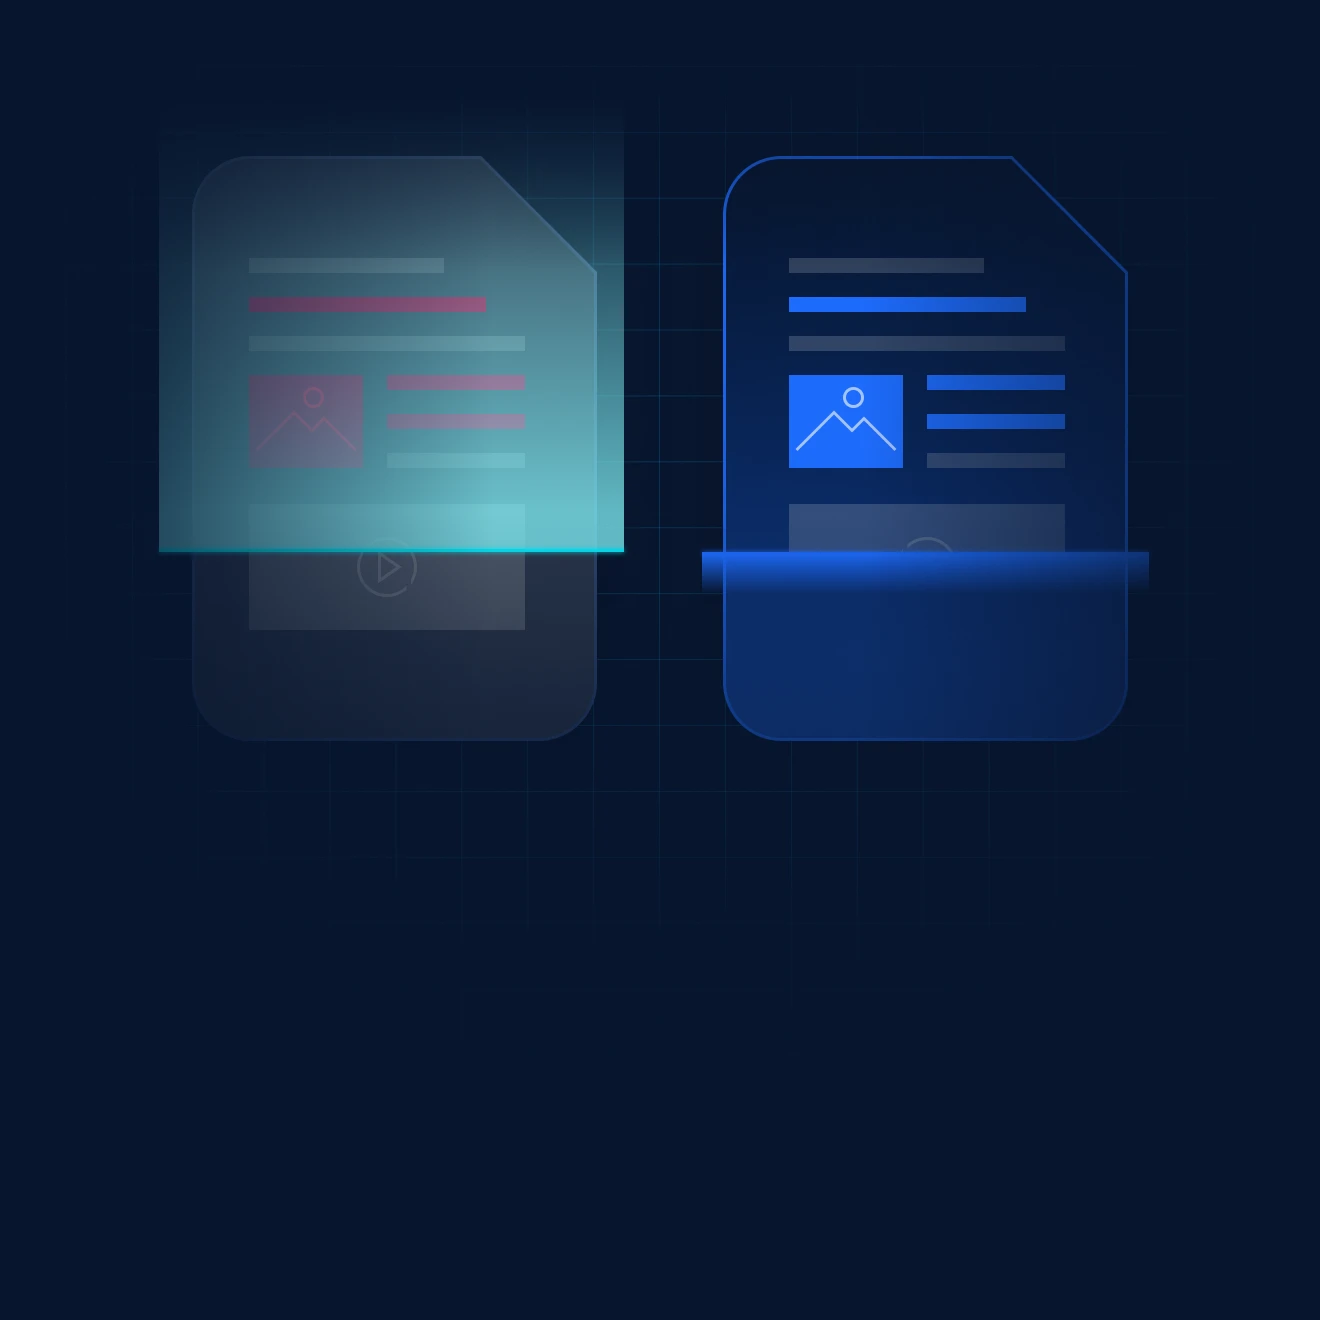
Melucuti & Membangun Kembali
File asli dinonaktifkan, dan objek-objek yang disetujui dipindahkan ke tempat penampungan, dengan tetap mempertahankan struktur file asli sebelum menghasilkan kembali komponen-komponen yang dapat digunakan seperti penunjuk dan tabel.
- Langkah 4
Uji & Validasi
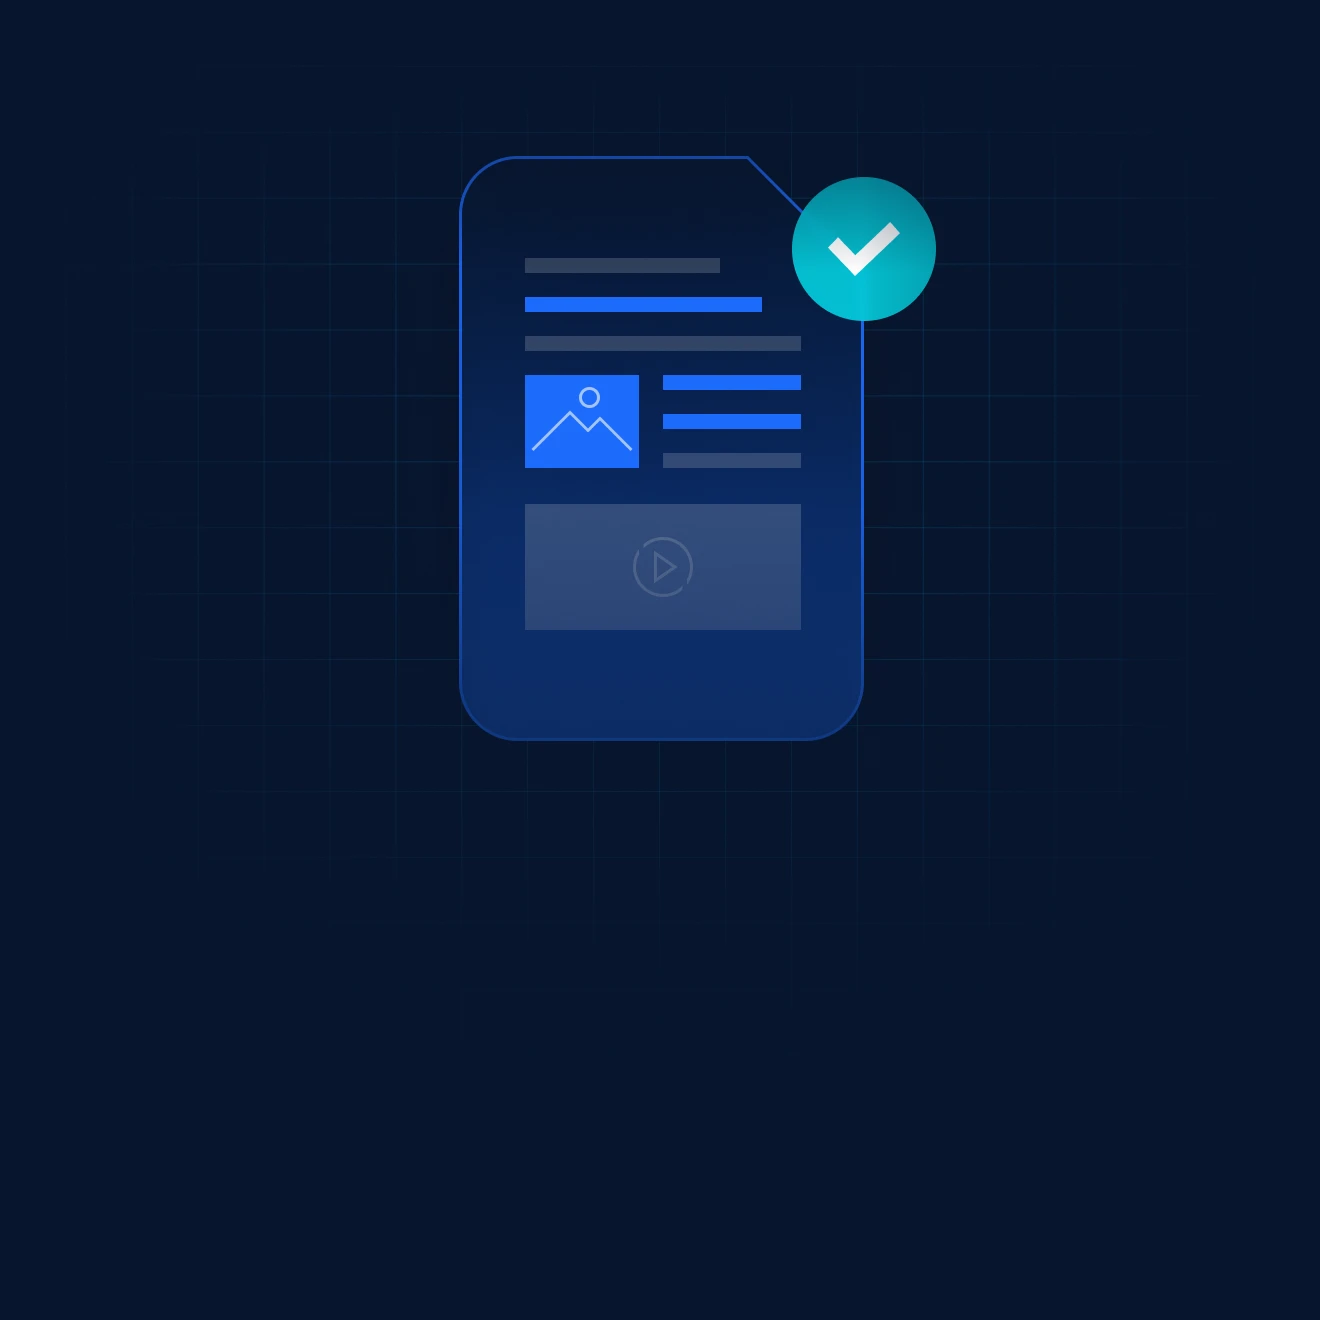
Berkas yang telah diregenerasi menjalani pengujian integritas untuk memastikan berkas tersebut tetap berfungsi sepenuhnya dan bebas dari ancaman.
- Langkah 5
Karantina & Lindungi
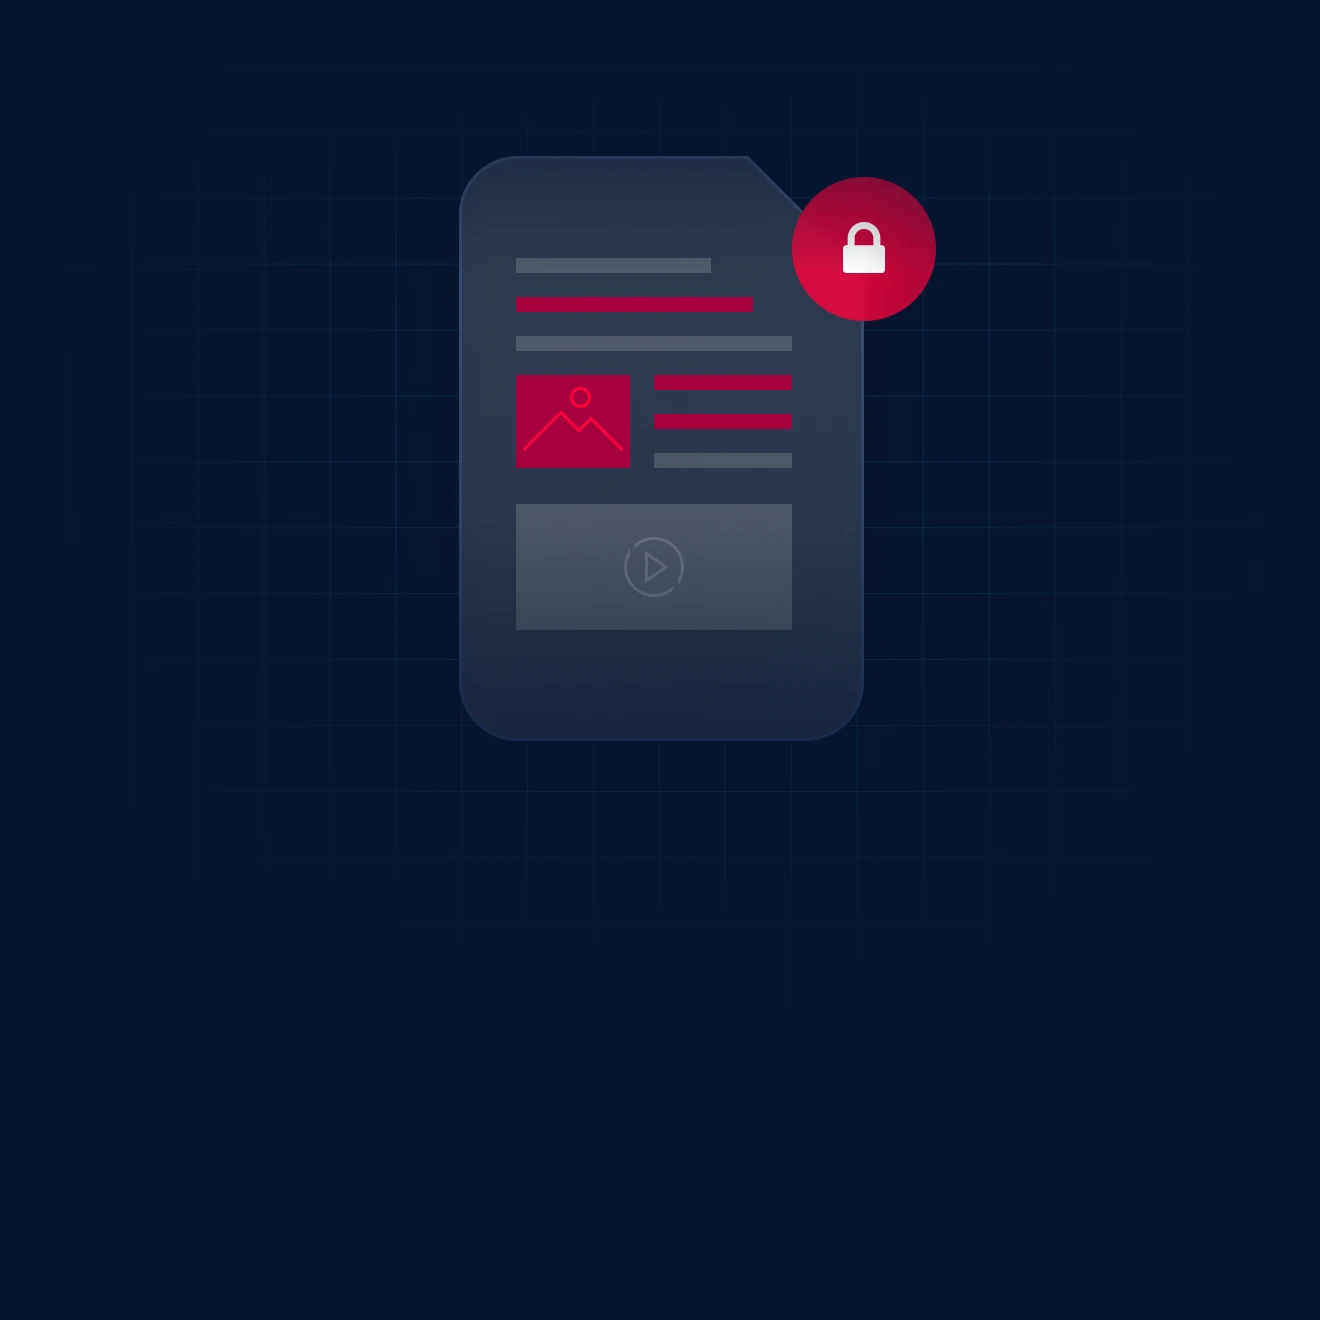
File asli telah dikarantina demi alasan keamanan dan untuk analisis lebih lanjut, guna mencegah ancaman yang masih tersisa mengakses jaringan.
Core Manfaat
Lengkap
Perlindungan terhadap kode yang tidak sesuai kebijakan atau berpotensi berbahaya, dengan dukungan untuk berbagai jenis objek, tidak hanya makro saja.
Kuat
Cukup untuk mengatasi teknik-teknik pengaburan, termasuk steganografi, dengan menghilangkan potensi ancaman.
Dapat diandalkan
Penghapusan ancaman pada file kompleks yang tetap menjaga kegunaan file tersebut
Fleksibel
Konfigurasi ini memungkinkan Anda untuk memasukkan ke dalam daftar putih, menghapus, atau memeriksa konten aktif seperti makro atau URL.
Secara Mendalam
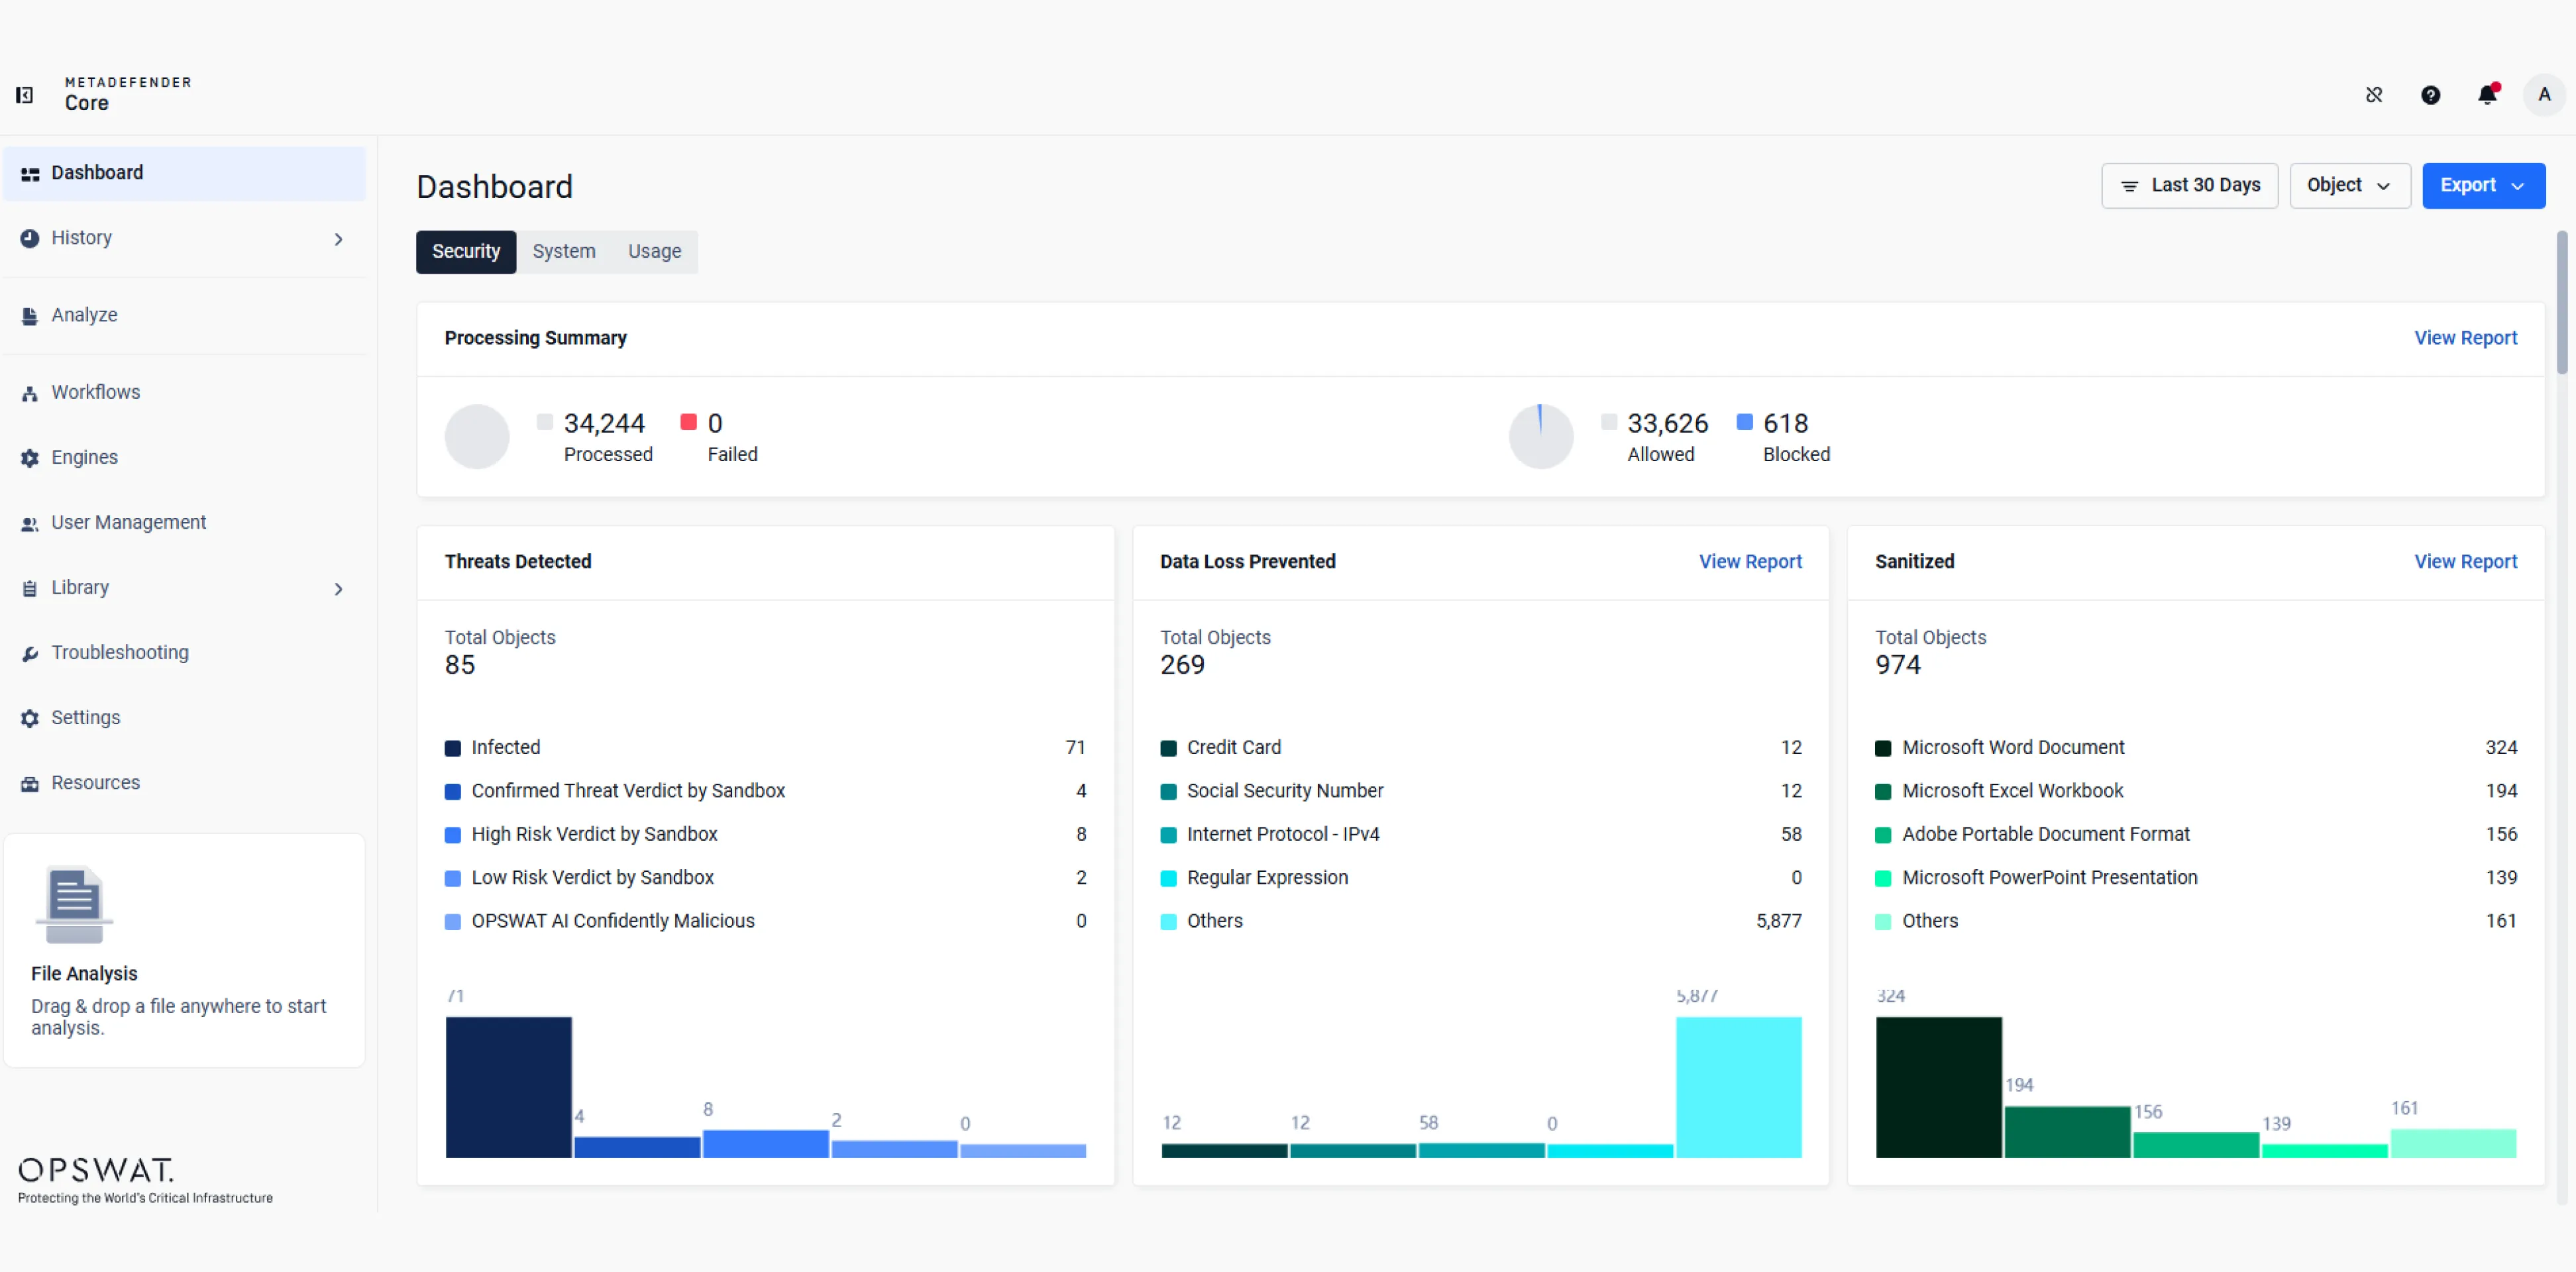
Pelaporan komponen yang telah dibersihkan dan data forensik untuk analisis malware.
Efisien
Cukup untuk menghapus perlindungan dan membuat ulang berkas-berkas baru yang dapat digunakan dalam hitungan milidetik.
Lihat Cara Kerjanya
Secara efektif cegah serangan bertarget zero-day dengan mengutamakan pencegahan daripada deteksi
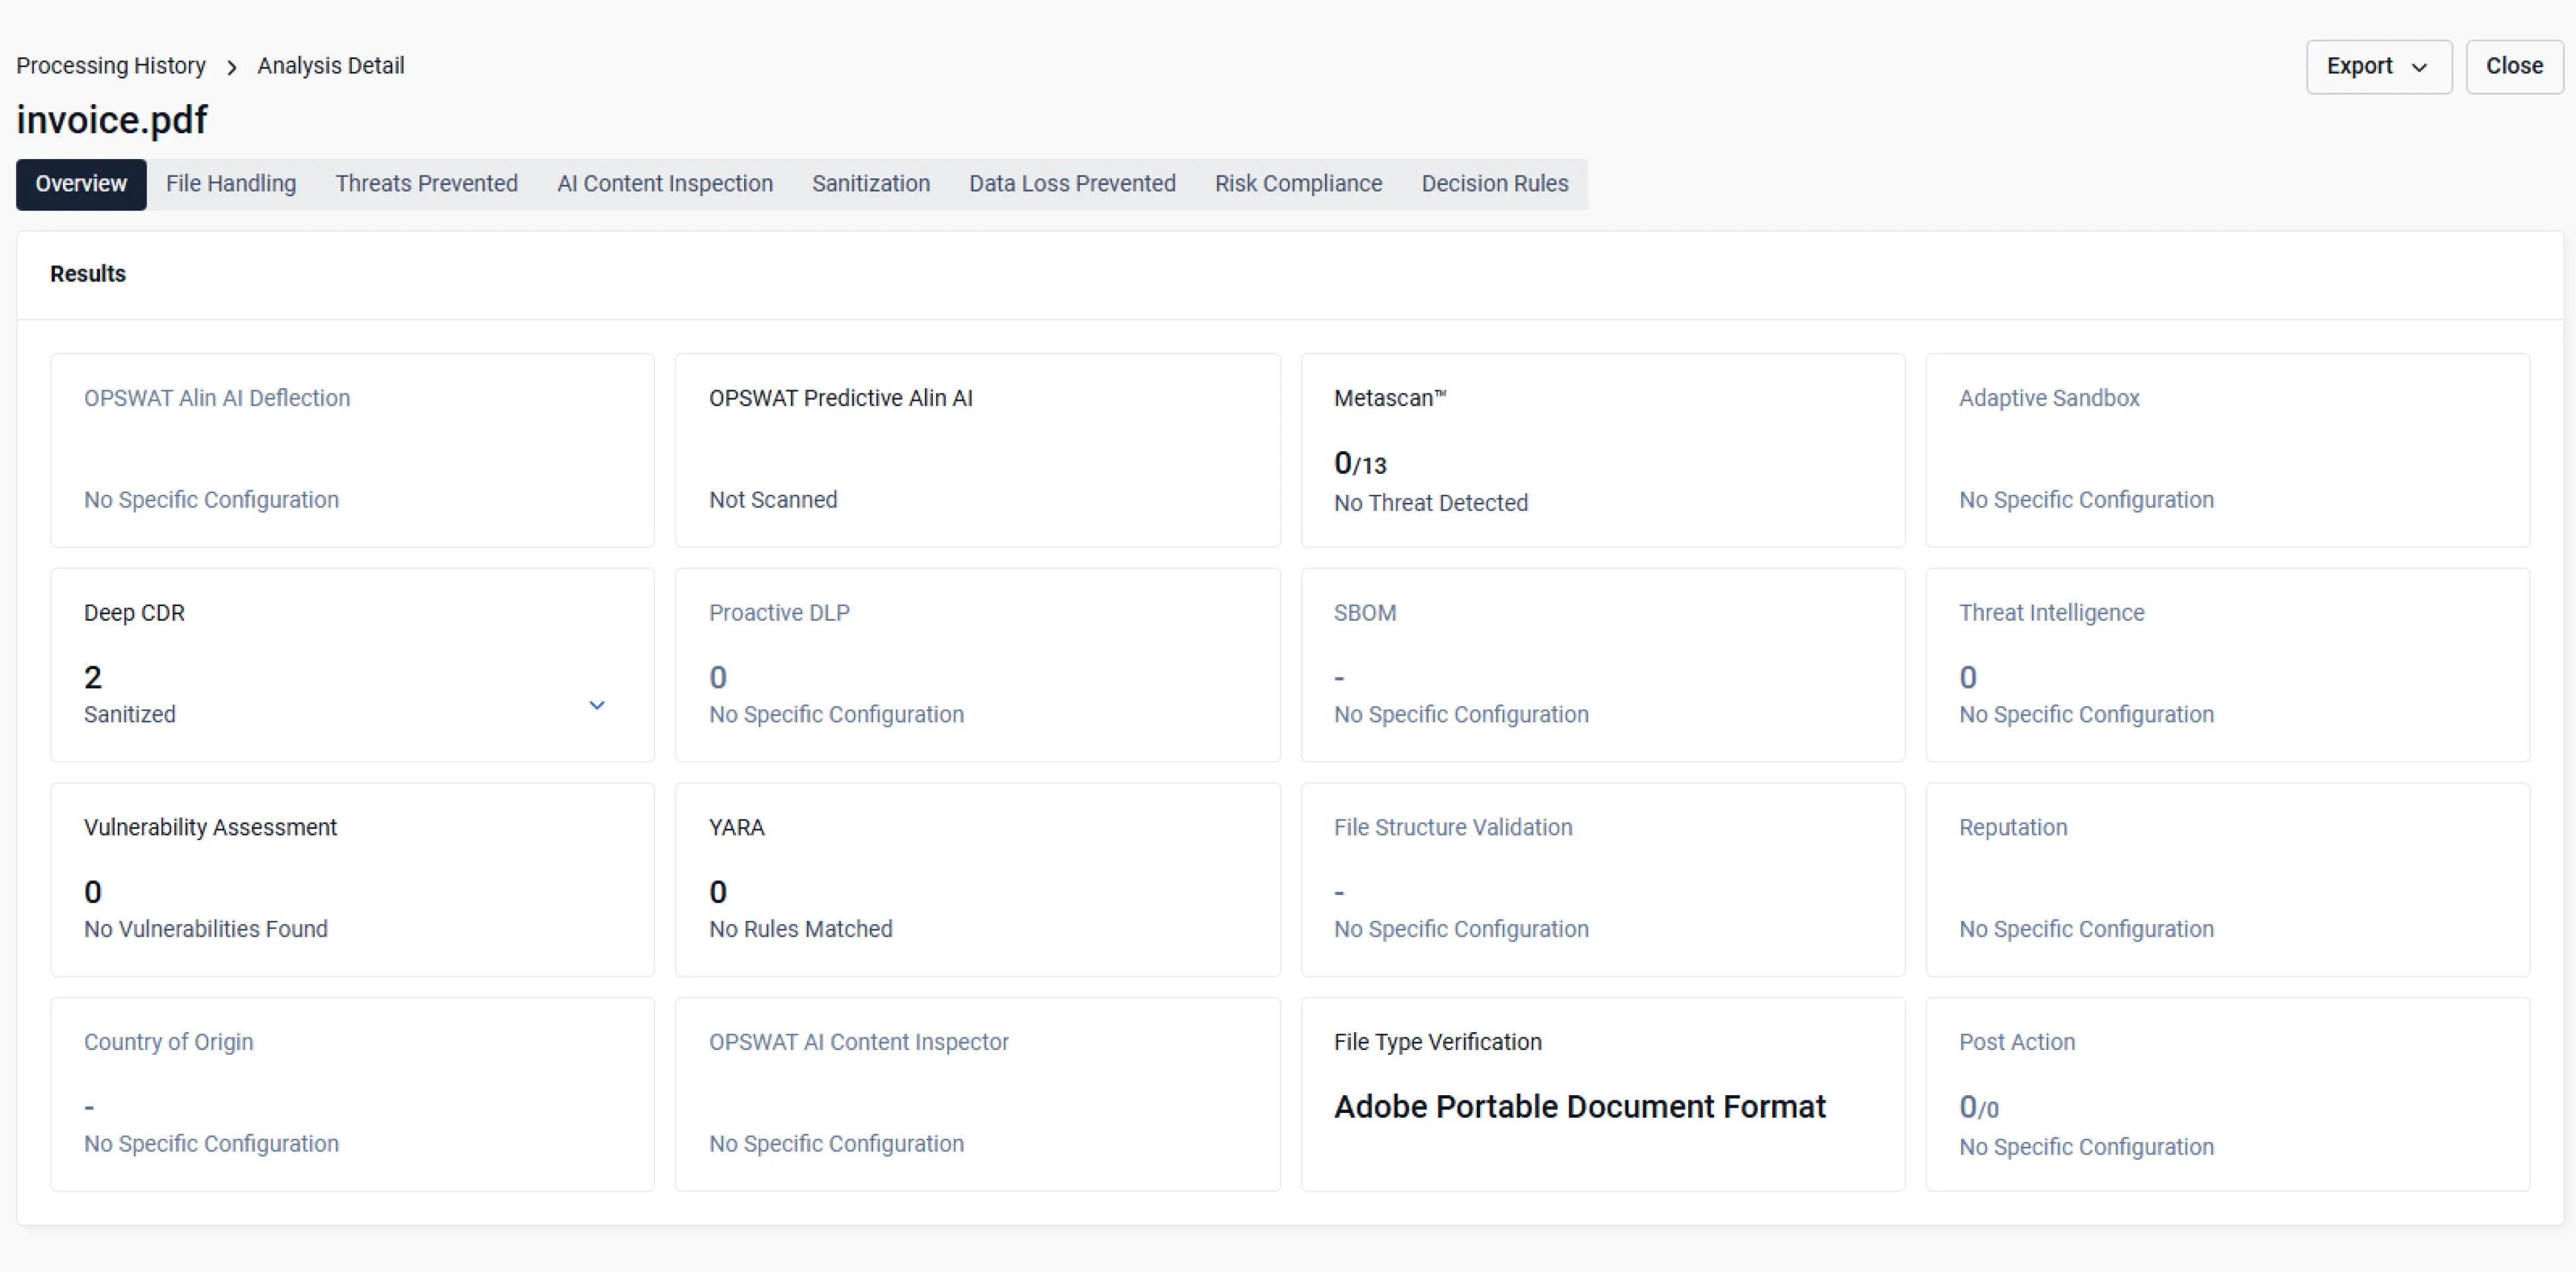
Data real-time meningkatkan transparansi dan kendali.
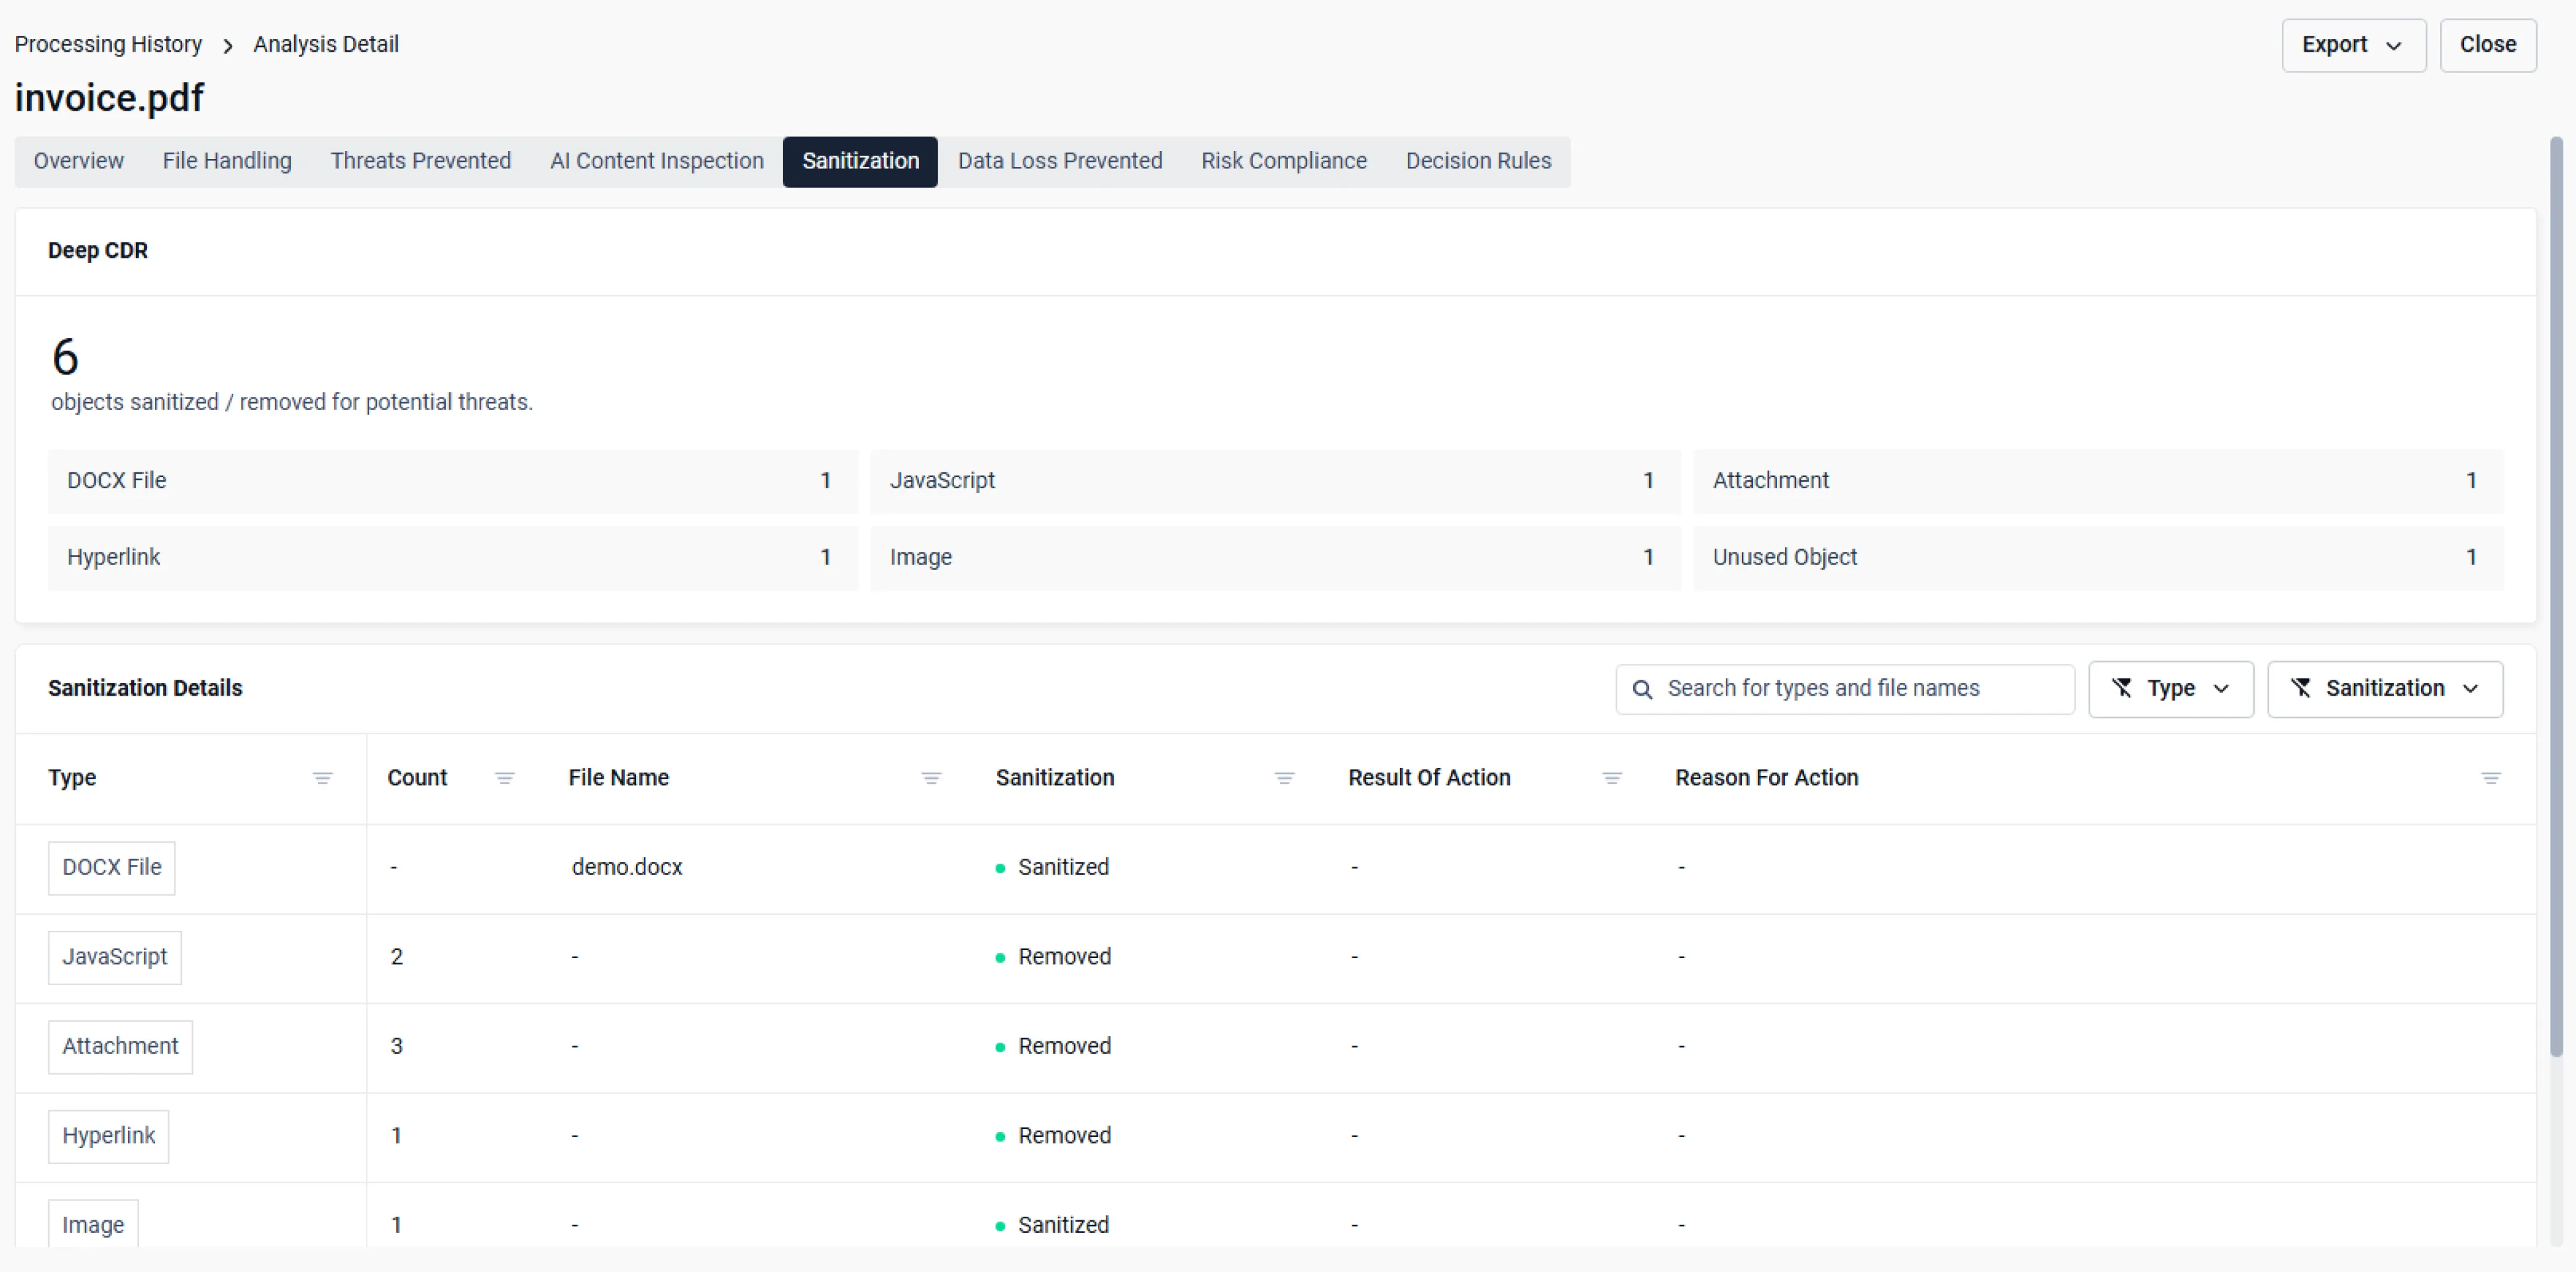
Daftar objek meningkatkan visibilitas terhadap semua objek yang telah diproses dalam sebuah berkas yang telah disterilkan.
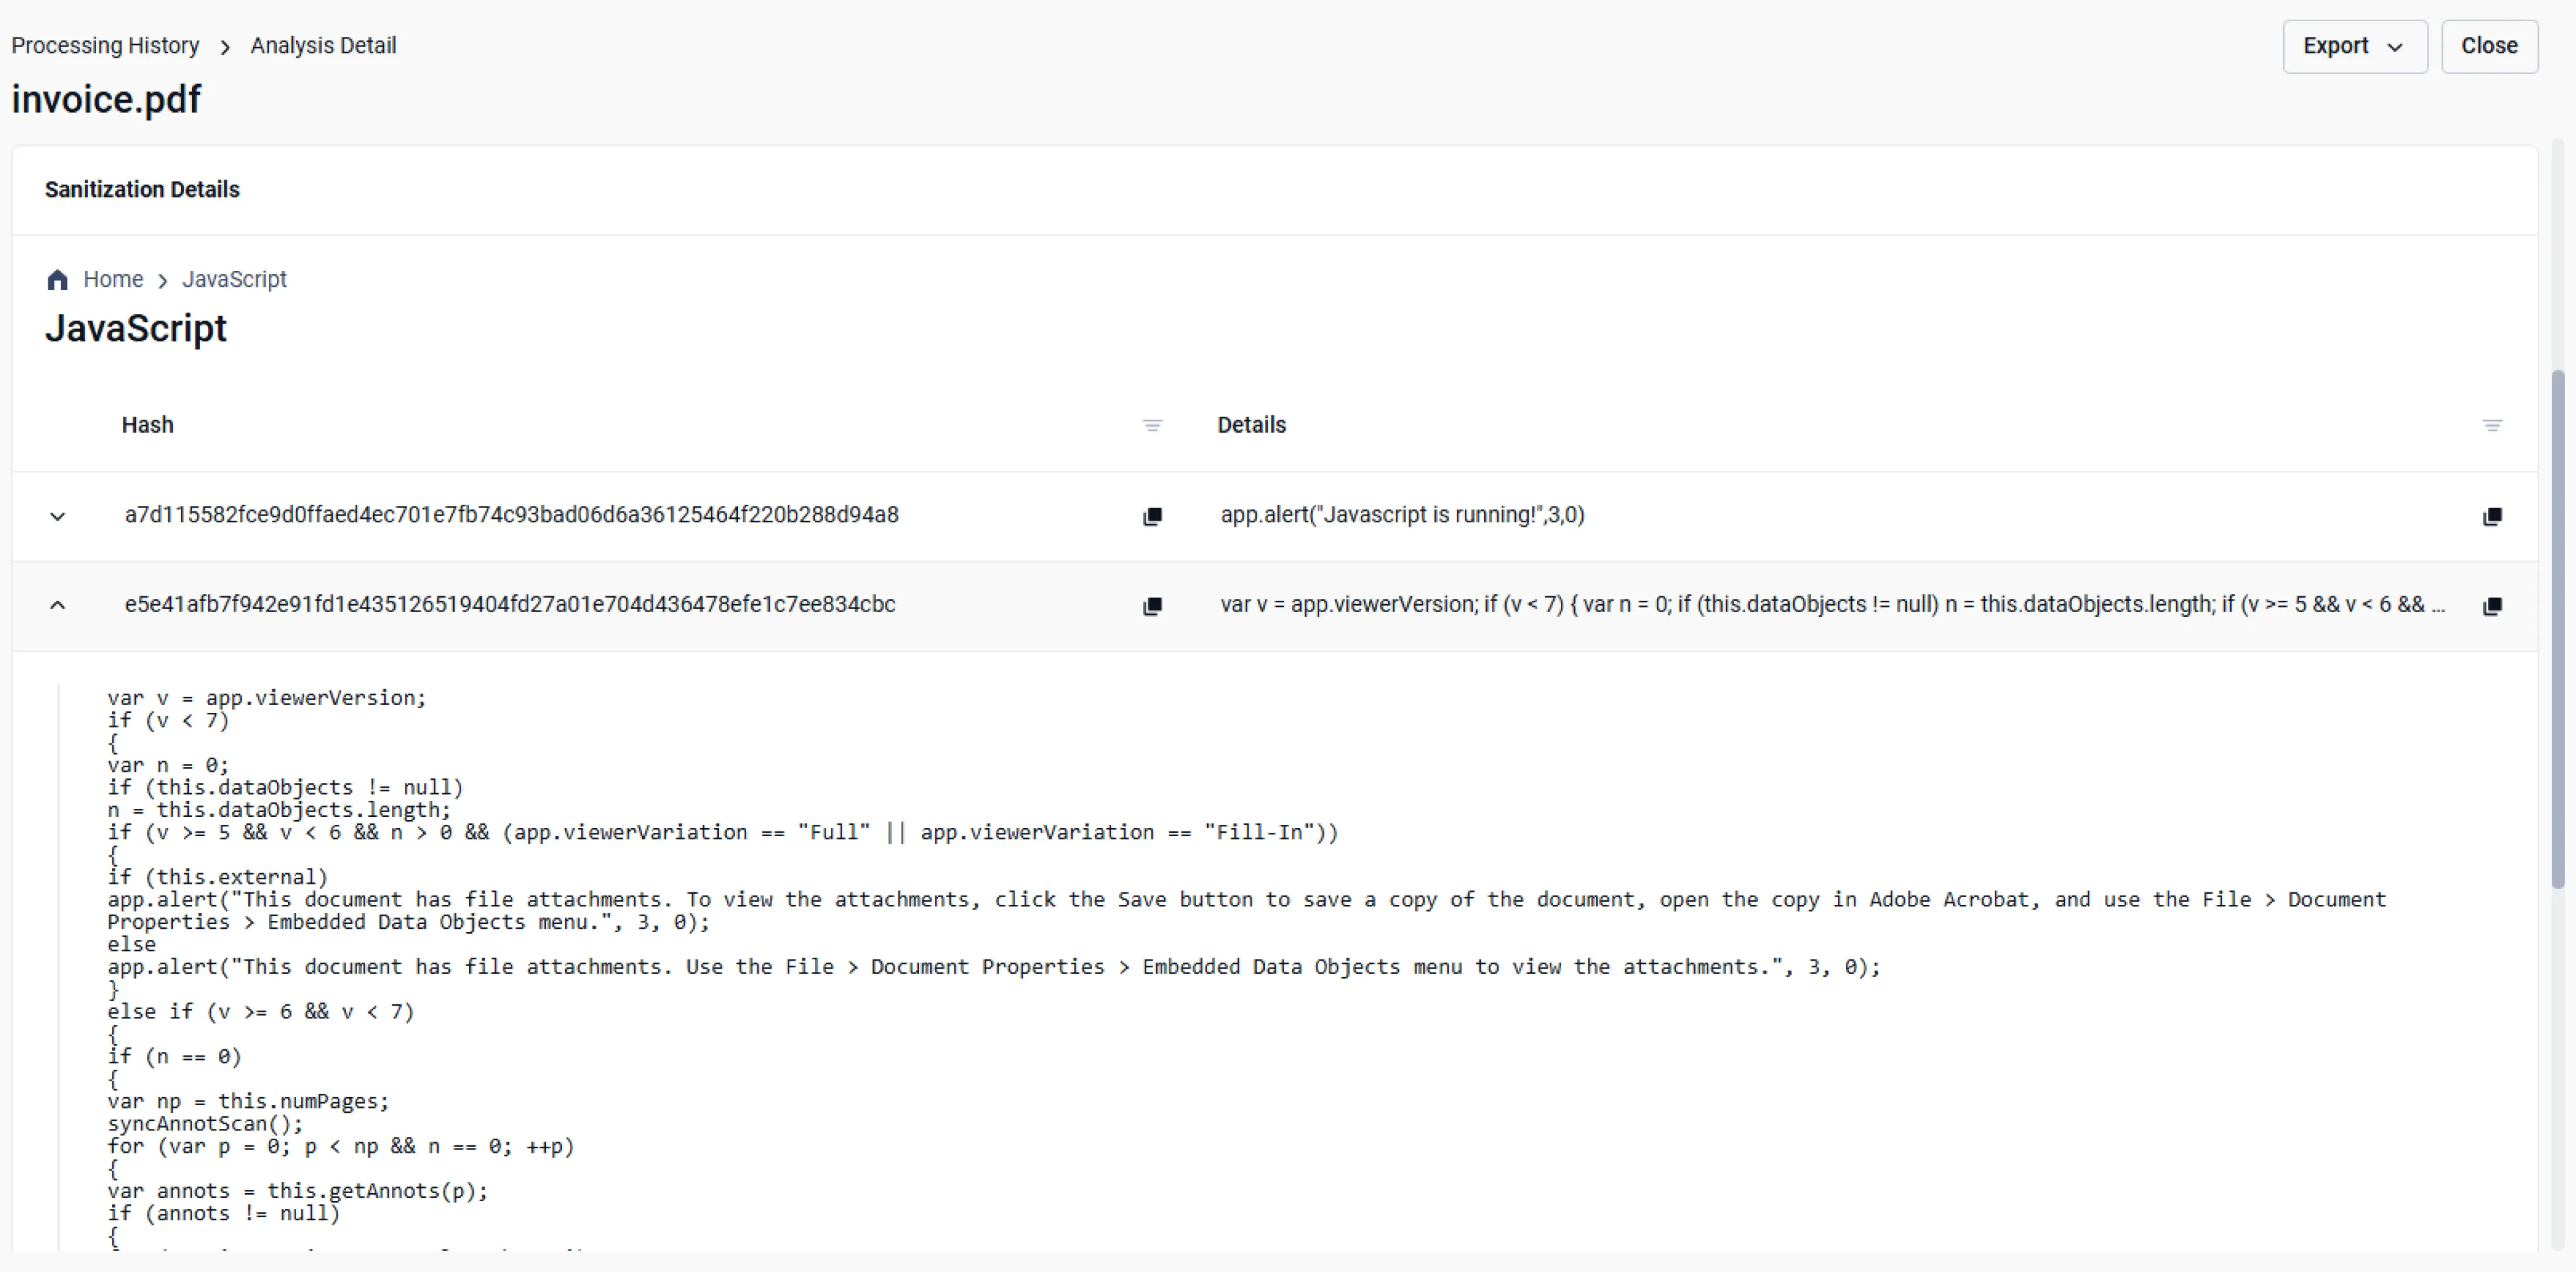
Sesuaikan cara penanganan objek yang berpotensi berbahaya agar selaras dengan tujuan spesifik Anda.
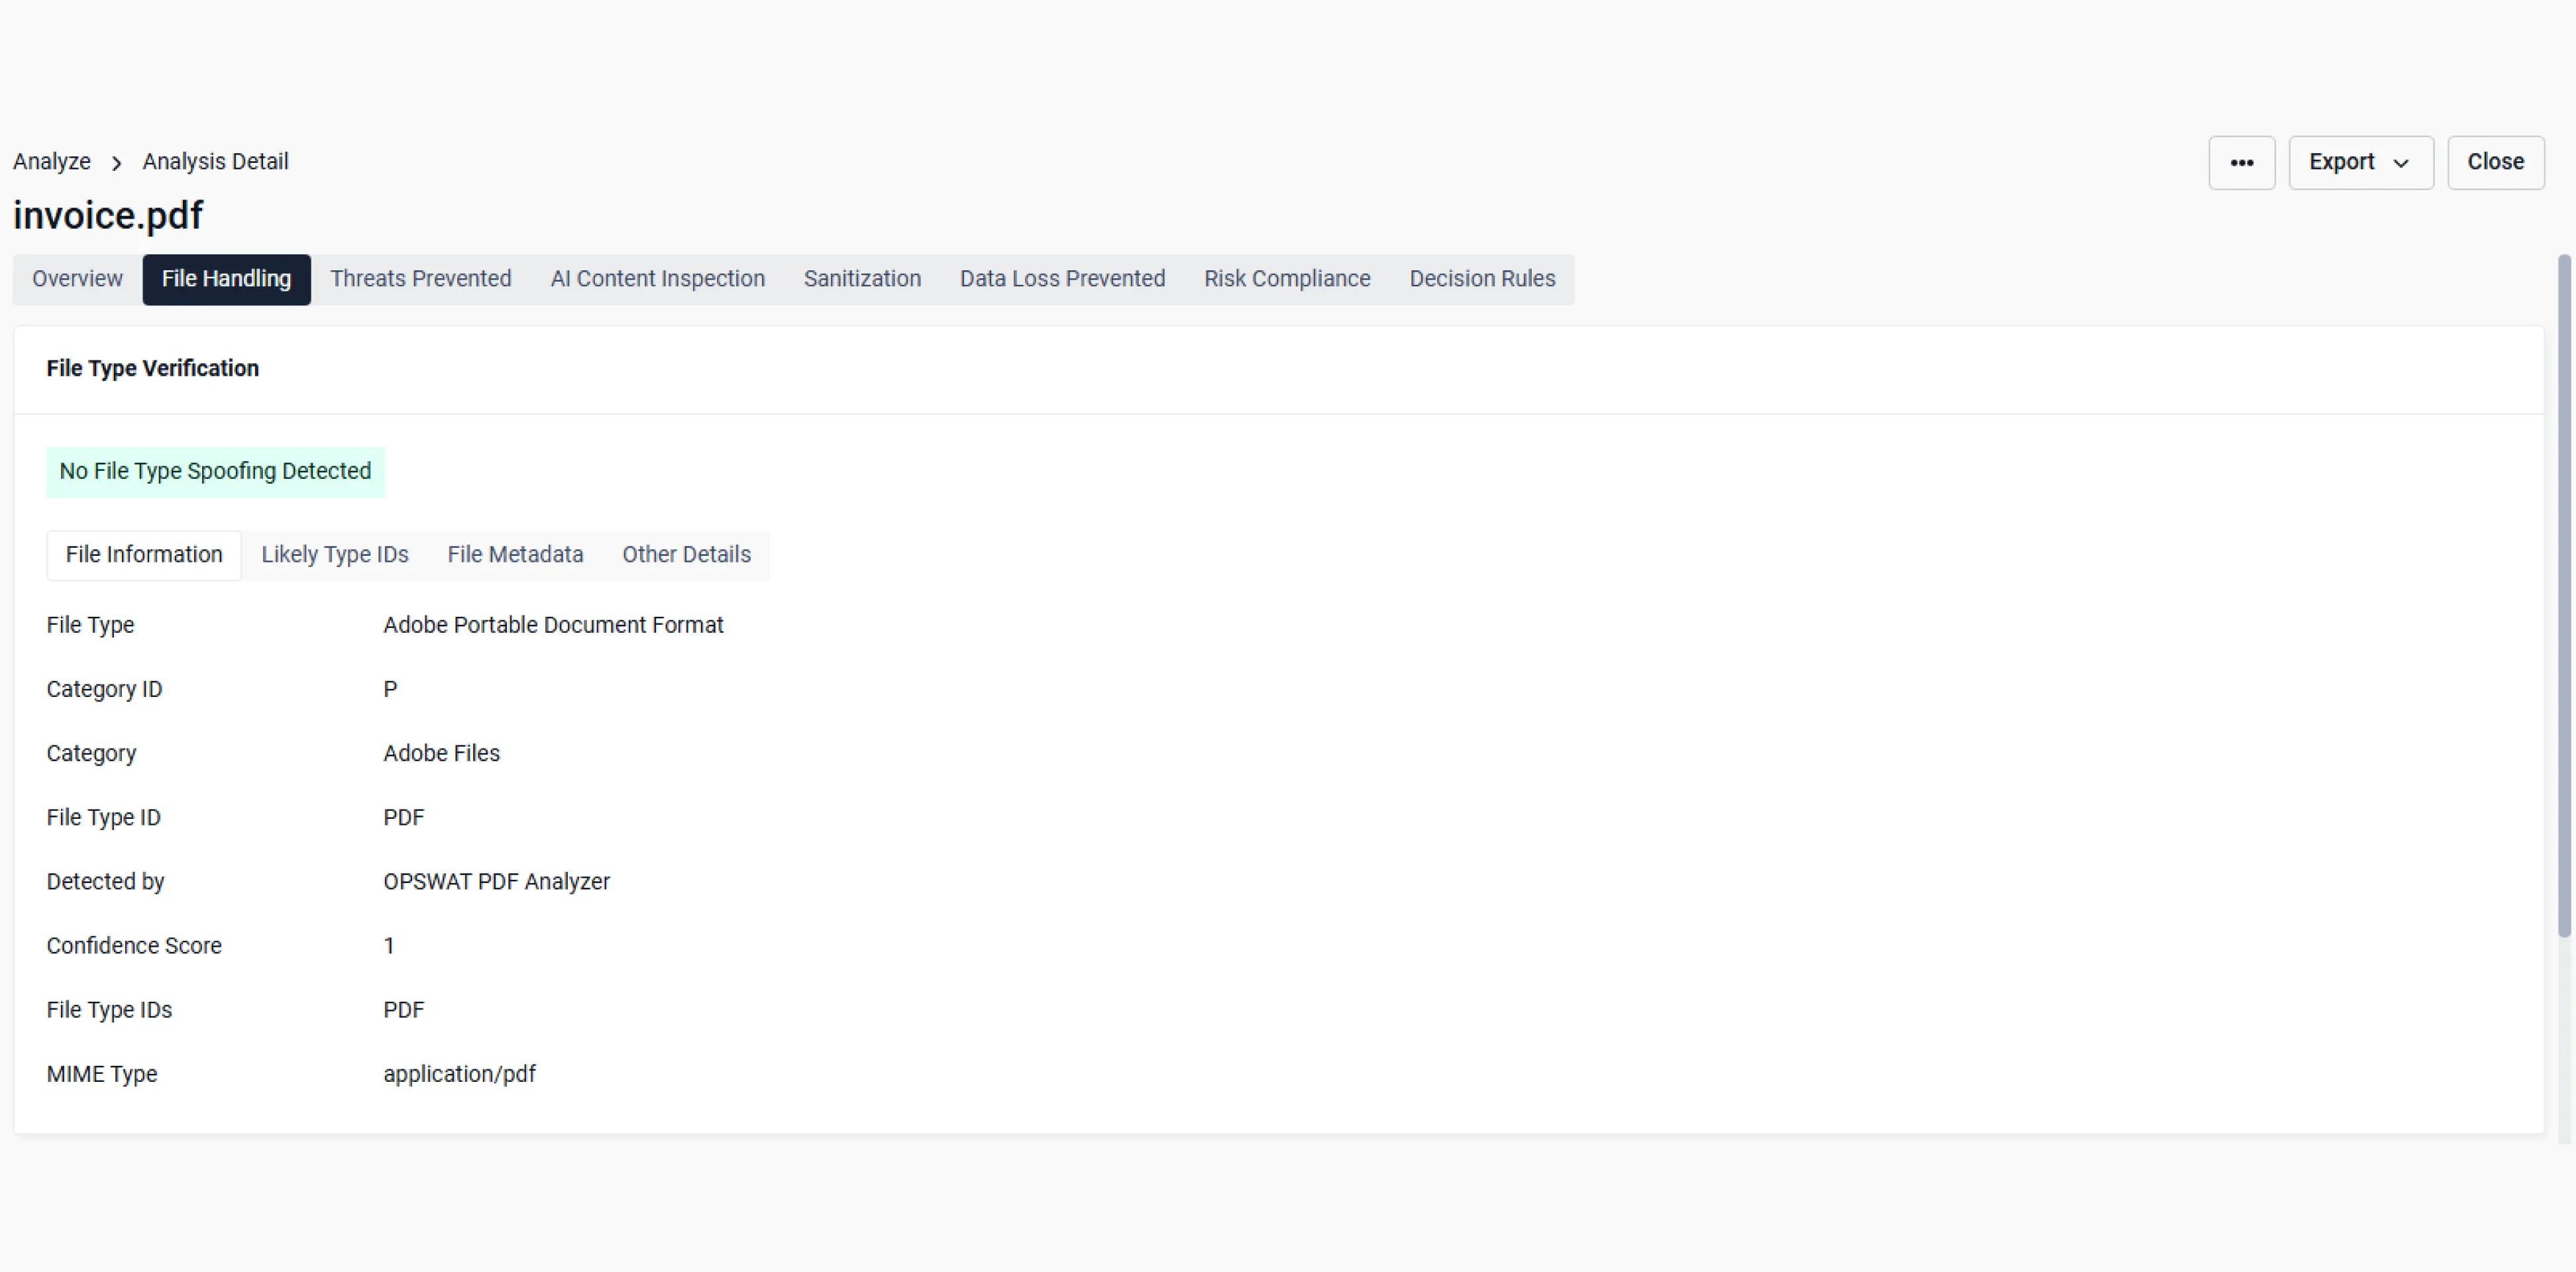
Daftar objek meningkatkan visibilitas terhadap semua objek yang telah diproses dalam sebuah berkas yang telah disterilkan.
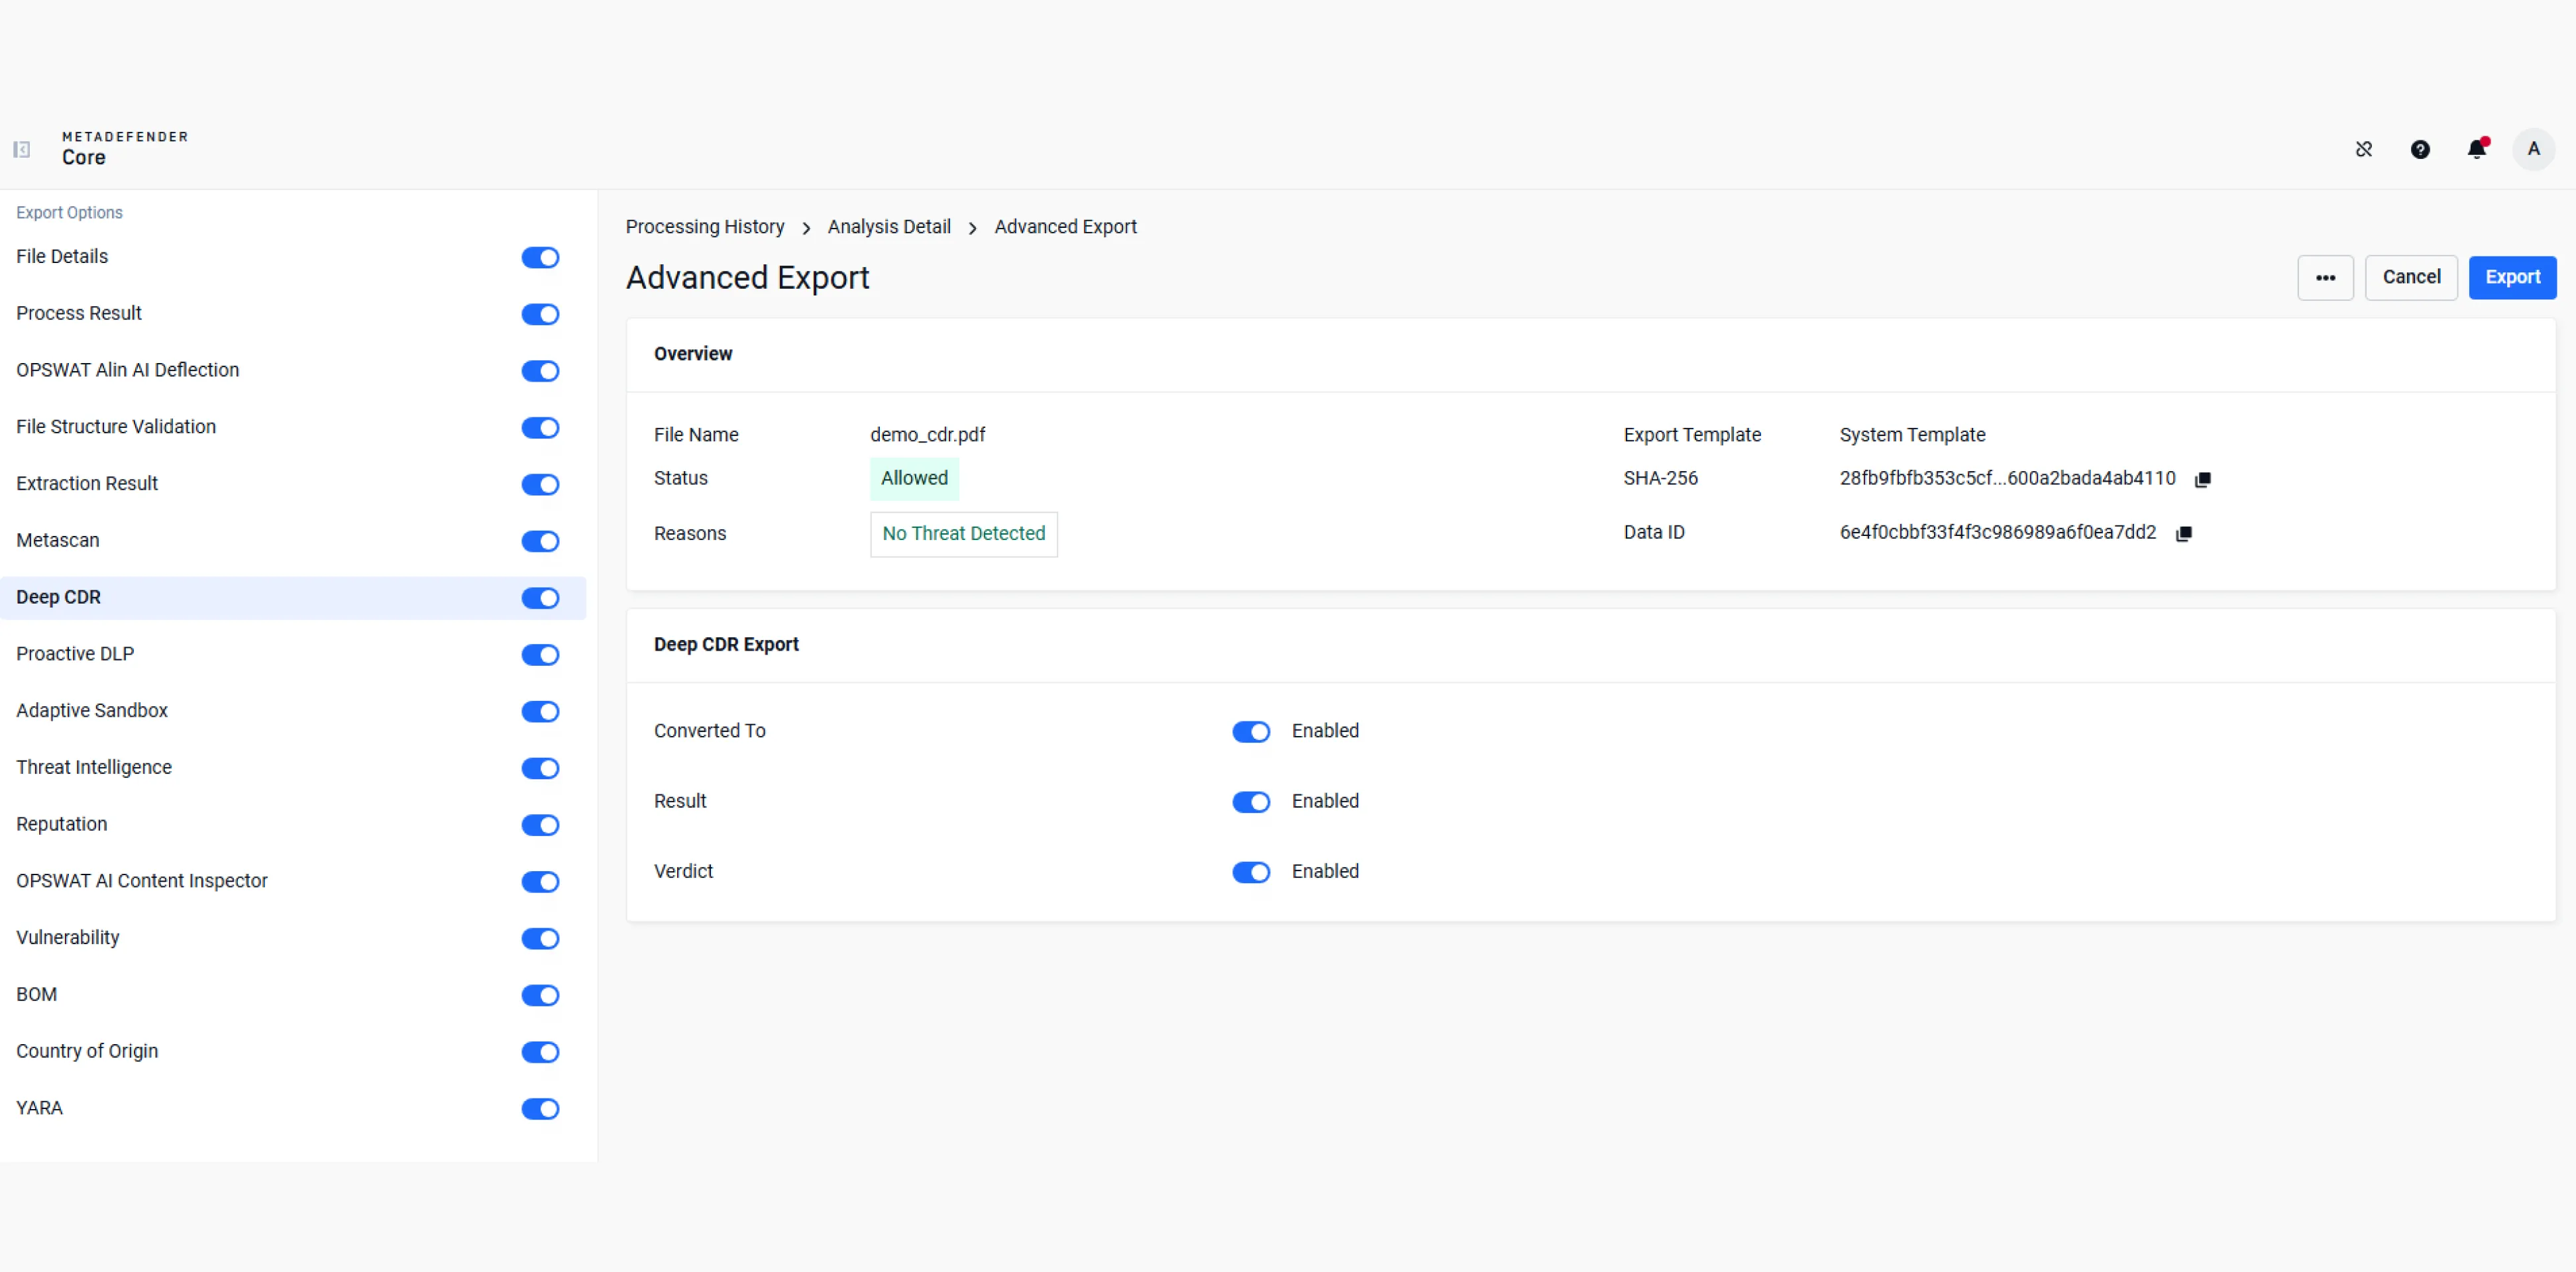
Teknologi Deep CDR™ memberikan informasi forensik terperinci mengenai berkas-berkas yang telah dinonaktifkan.
 Perlindungan Zero-day
Secara efektif cegah serangan bertarget zero-day dengan mengutamakan pencegahan daripada deteksi
- Teknologi Deep CDR™
Data real-time meningkatkan transparansi dan kendali.
- Benda-benda yang Telah Disterilkan
Daftar objek meningkatkan visibilitas terhadap semua objek yang telah diproses dalam sebuah berkas yang telah disterilkan.
- Tindakan yang Dapat Disesuaikan
Sesuaikan cara penanganan objek yang berpotensi berbahaya agar selaras dengan tujuan spesifik Anda.
- File Type Verification
Daftar objek meningkatkan visibilitas terhadap semua objek yang telah diproses dalam sebuah berkas yang telah disterilkan.
- Ekspor Data Diagnostik Mendalam
Teknologi Deep CDR™ memberikan informasi forensik terperinci mengenai berkas-berkas yang telah dinonaktifkan.
Jelajahi Lebih dari 200 Jenis File yang Didukung
Pelajari jenis-jenis file di bawah ini dan klik tautannya untuk melihat data kinerja, versi yang didukung, serta melihat contoh file.
Opsi Penerapan
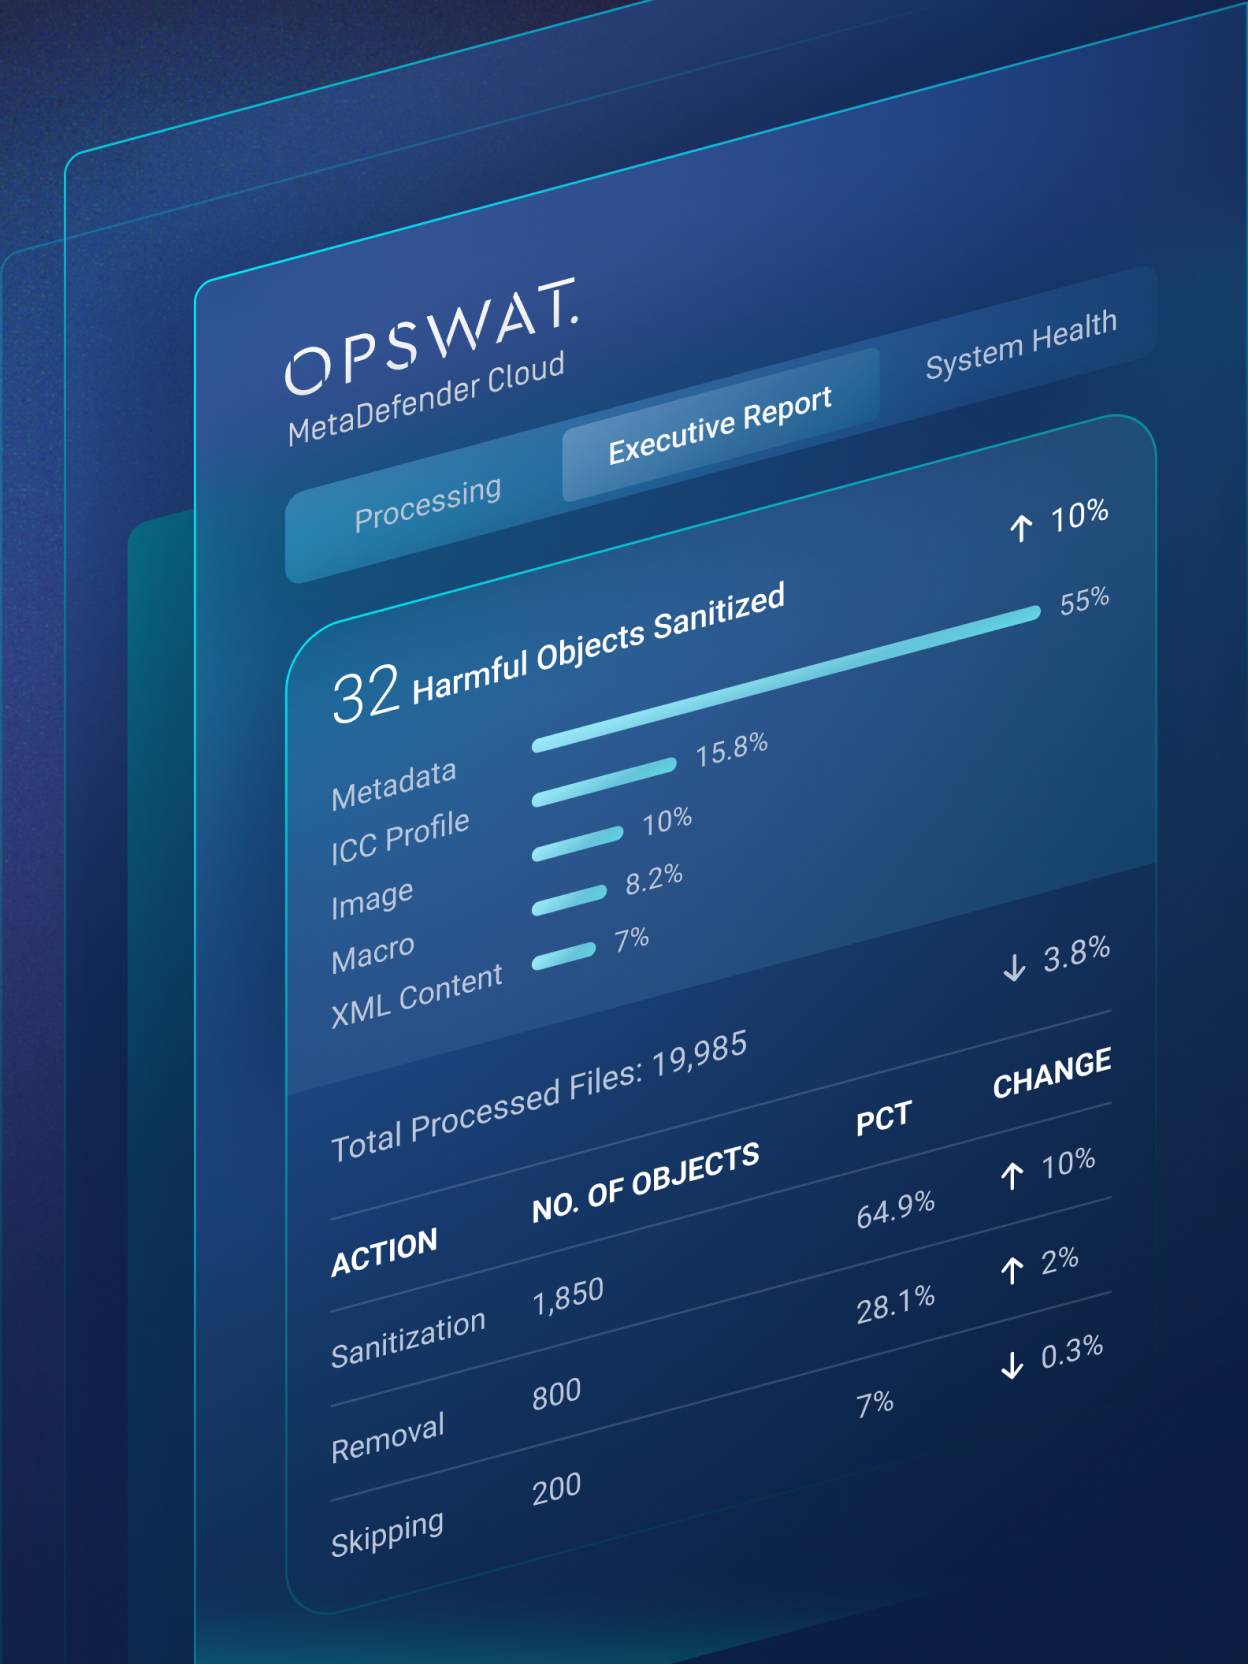
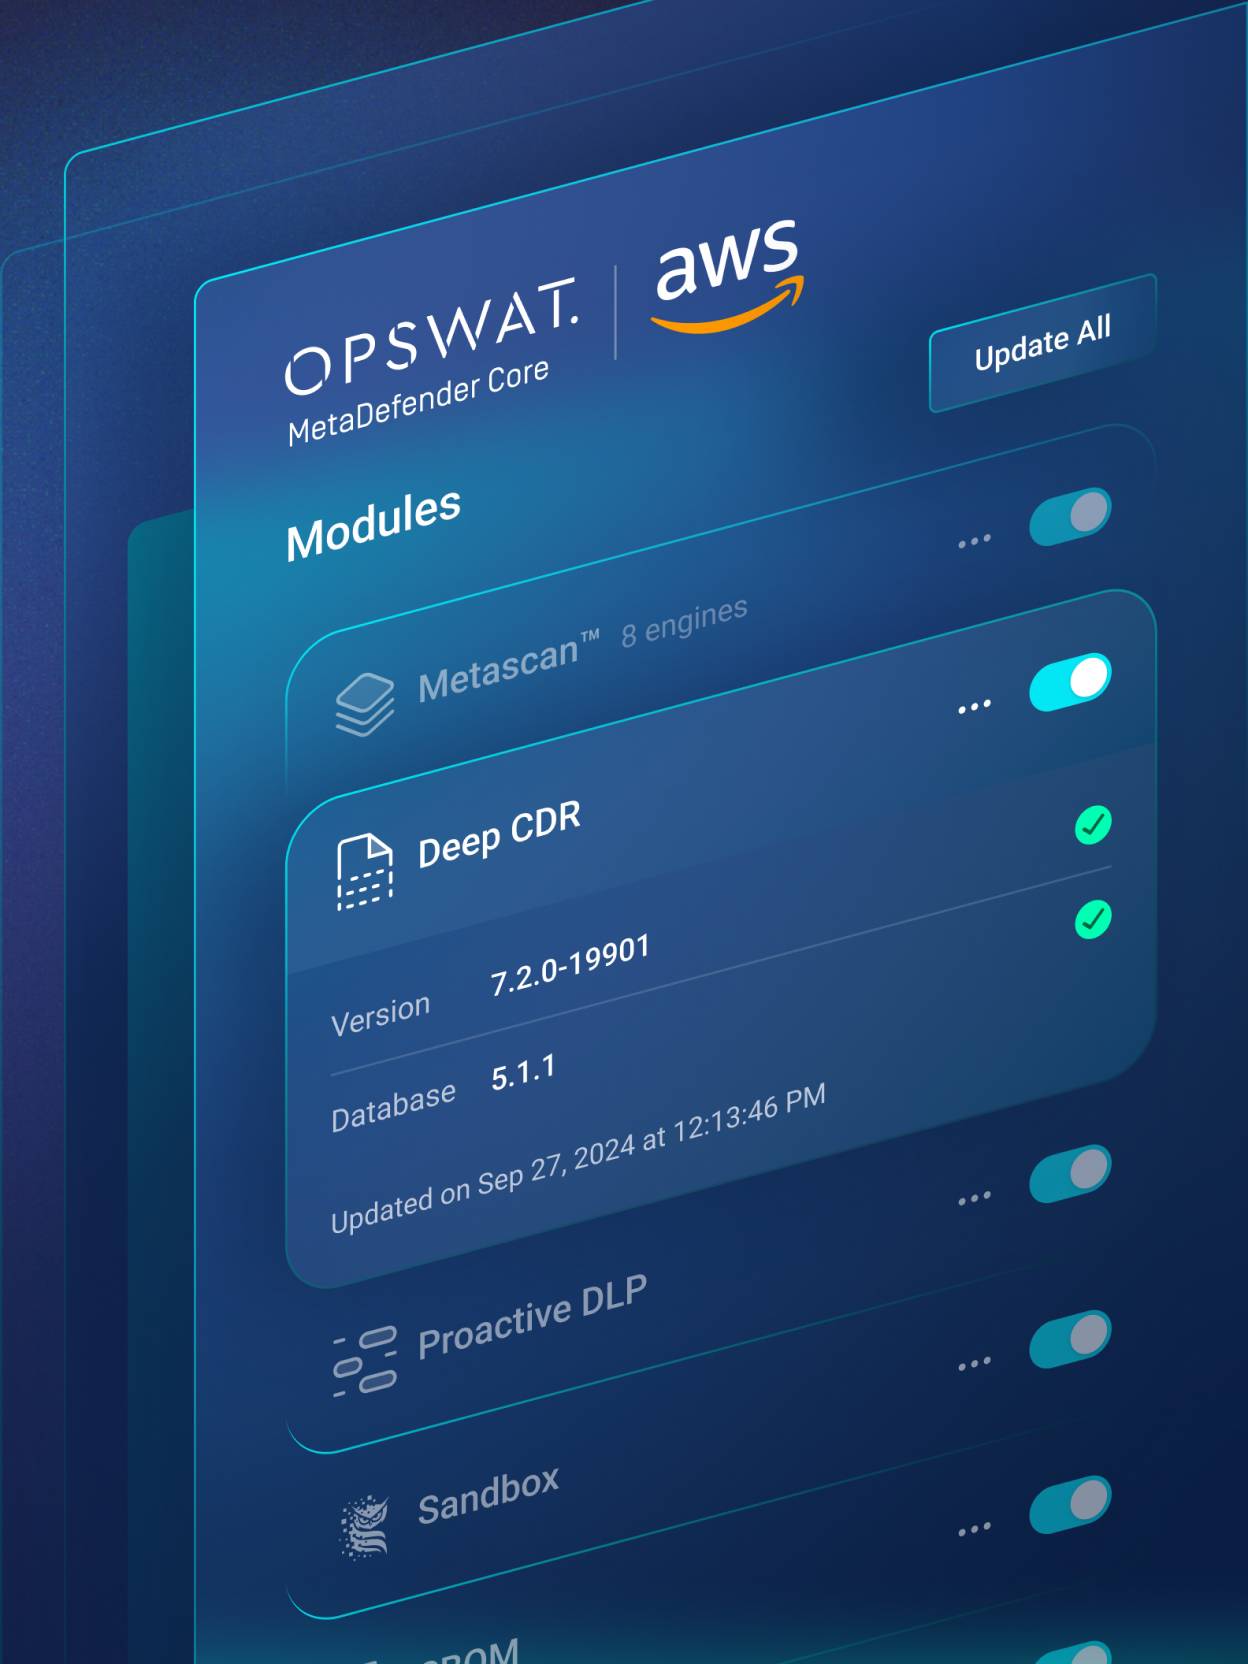
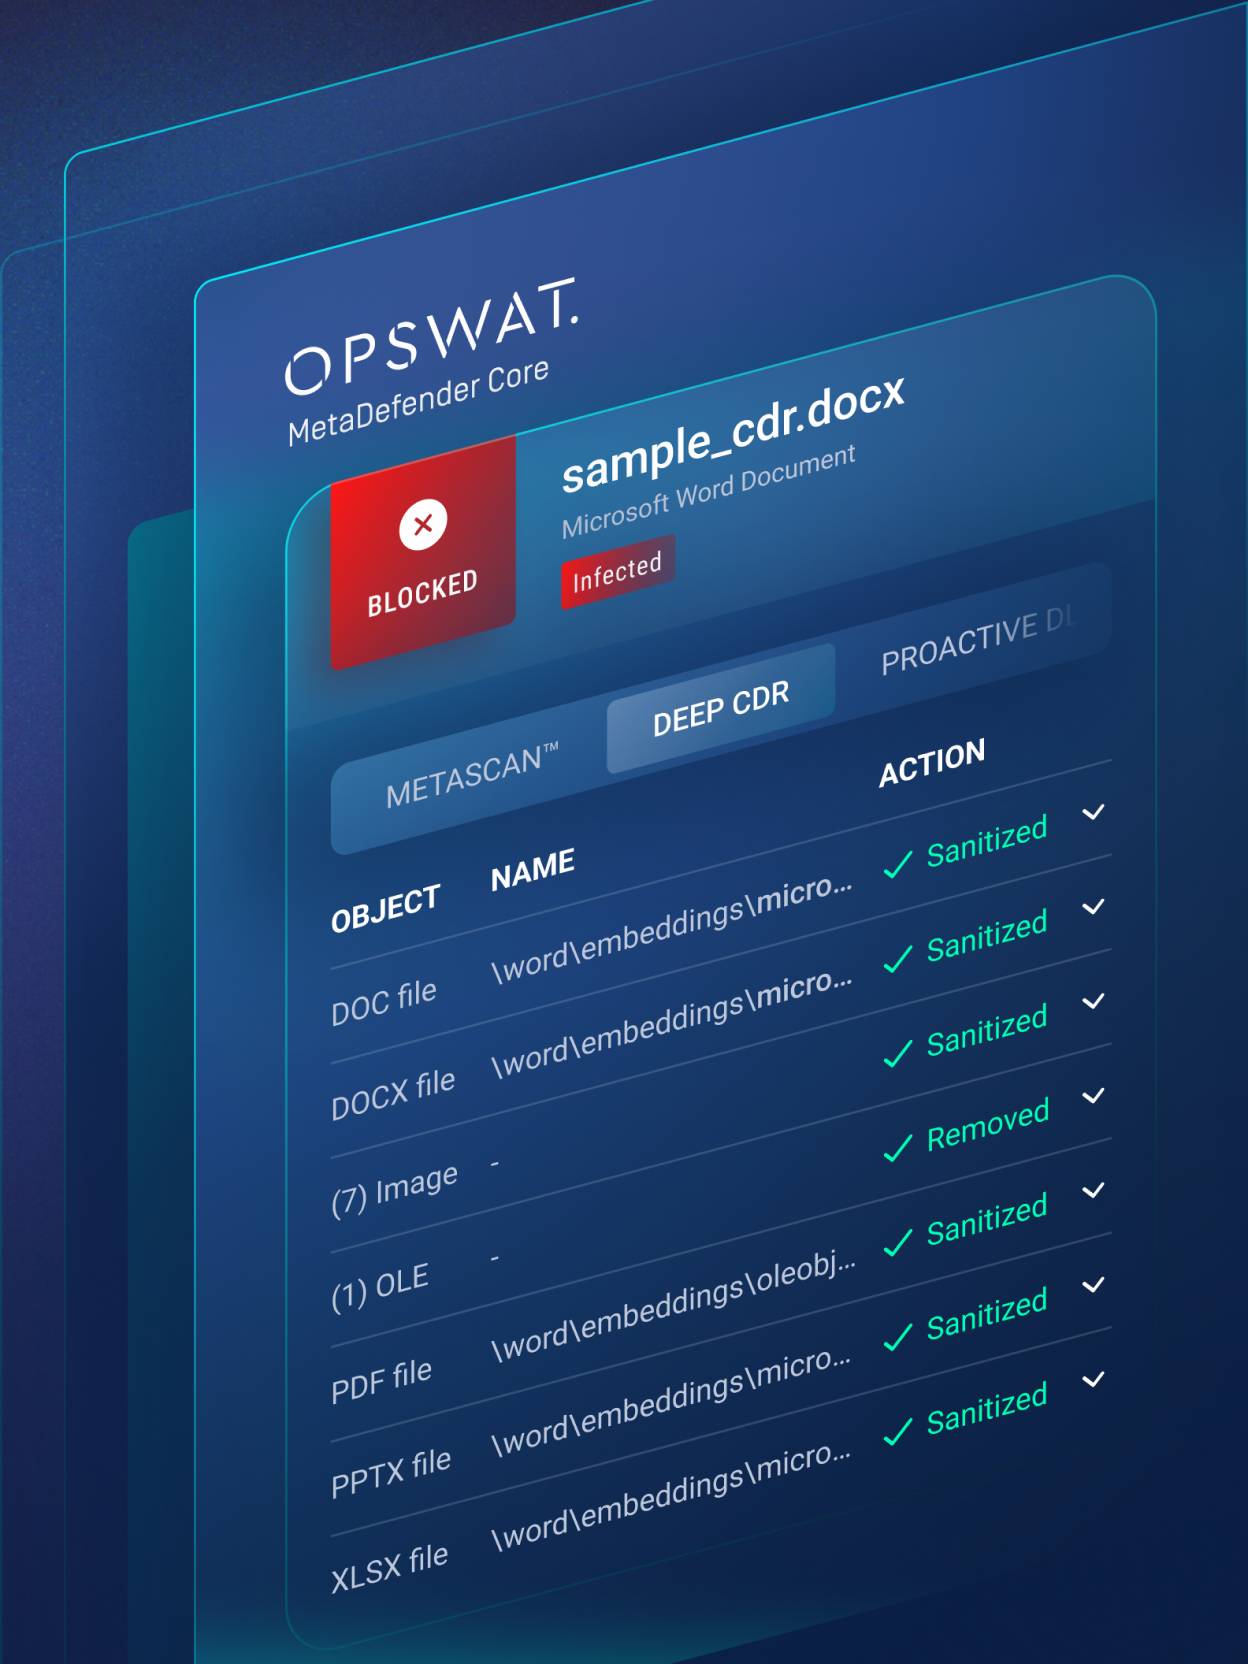
Laporan & Diagnostik Teknologi Deep CDR™
Tingkat Sanitasi 100% dalam Uji Independen AV-Comparatives terhadap Teknologi Deep CDR™
OPSWAT Teknologi Deep CDR™: Yang Pertama dan Satu-satunya yang Mencapai Peringkat Akurasi Total 100% dari SE Labs
Peringkat 100% dalam Uji Content Disarm & Reconstruction yang Diselenggarakan oleh SecureIQ Lab
Pengujian Kinerja Teknologi Deep CDR™
Lihat kecepatan pemrosesan terperinci dari beberapa jenis file paling populer di berbagai lingkungan operasi.
Ulasan Pelanggan tentang Teknologi Deep CDR™

“Kami melihat bahwa produk mereka telah terbukti mampu memenuhi kebutuhan kami. Kami pun merasa yakin untuk bekerja sama dengan OPSWAT guna mendapatkan solusi tersebut.”

“Kami yakin bahwa OPSWAT dan FileZen S sangat penting bagi kota kami untuk menjalankan operasi yang aman tanpa mengorbankan efisiensi.”
“... Teknologi Deep CDR™ dariOPSWATmemberi kami daftar format file yang didukung paling lengkap, integrasi terbaik dengan pihak ketiga, serta antarmuka pengelolaan yang paling mudah.”
"Dengan adanya layanan ' MetaDefender ' [Email Security] dari OPSWAT, semua titik masuk telah terlindungi.... Mengetahui bahwa tidak ada konten berbahaya yang dapat masuk ke jaringan kami membuat kami merasa tenang."
“OPSWAT’s jauh lebih unggul dibandingkan dengan mesin sanitasi yang diusulkan oleh perusahaan lain.”
“Dengan solusi CDR [seperti OPSWAT], kami dapat memastikan bahwa file yang diunggah ke platform kami bebas dari segala jenis malware.”
“Kami telah mengevaluasi secara cermat kemampuan Teknologi Deep CDR™, dengan fokus pada kemampuannya untuk mencegah gangguan terhadap produktivitas, serta menjaga integritas data...”

“Anda harus mengontrol apa saja yang masuk ke jaringan Anda, titik. Dibutuhkan solusi menyeluruh seperti OPSWAT... untuk mengurangi ancaman tersebut.”
Sumber Daya yang Direkomendasikan
 Lembar Data
 Teknologi Deep CDR™
- Brosur
Brosur Teknologi Deep CDR™
- Artikel Blog
Bagaimana Pengkodean Base64 Membuka Peluang bagi Malware
- Artikel Blog
Bagaimana Serangan Malware Berbasis Gambar yang Mulai Muncul Mengancam Sistem Pertahanan Perusahaan
- Artikel Blog
Hentikan Penipuan QR Code - Lindungi Infrastruktur Penting
- Artikel Blog
Apakah ada yang bisa kamu lakukan terkait Follina?
- Artikel Blog
Teknologi Deep CDR™ mencegah Teknik Maldoc Tingkat Lanjut - VBA Stomping
- Artikel Blog
BLINDINGCAN: Varian Trojan Baru yang Memanfaatkan Template Dokumen Terlampir Microsoft
- Artikel Blog
Otomatisasi Pengujian Content Disarm and Reconstruction (CDR) dengan Perbandingan Visual Menggunak OPSWAT
- Artikel Blog
Mencegah Teknik Pengelakan dalam Berkas Excel dengan Teknologi Deep CDR™
- Artikel Blog
67 Alasan – Mengapa Anda Membutuhkan Teknologi Deep CDR™
- Artikel Blog
Pertanyaan yang Perlu Diajukan Saat Memilih Penyedia Layanan CDR
- Artikel Blog
Teknologi Deep CDR™ dipersembahkan oleh OPSWAT dan F5
- Artikel Blog
Teknologi Deep CDR™ Membersihkan Ancaman Tersembunyi dalam File Arsip
 Artikel Blog
Melindungi Produsen Otomotif dari Ancaman yang Disebarkan Melalui Berkas