OPSWATProgram Beasiswa Pascasarjana Keamanan Siber Infrastruktur Kritis
Program yang imersif dan berbasis praktik ini memberikan kesempatan unik bagi mahasiswa pascasarjana untuk mempelajari dan mengatasi kerentanan keamanan siber di dunia nyata yang memengaruhi sistem infrastruktur kritis.
Gambaran Umum Program
Mengidentifikasi dan mereplikasi kerentanan yang telah diketahui dalam lingkungan laboratorium terkendali, dengan memanfaatkan sumber daya Laboratorium Infrastruktur Kritis OPSWAT .
Kembangkan dan uji eksploit yang berkaitan dengan kerentanan-kerentanan ini, guna memperoleh wawasan mengenai taktik dan metode para peretas.
Menyusun laporan tertulis yang komprehensif serta konten visual (video dan gambar) yang merinci kerentanan, penyebab terjadinya kerentanan tersebut, serta dampak potensialnya terhadap infrastruktur kritis.
Pindai malware dan kerentanan yang teridentifikasi menggunakan rangkaian alat dari OPSWAT, seperti Metascan™, Deep CDR™ Technology, Proactive DLP™, MetaDefender Aether™, MetaDefender OT Security™, dan Vulnerability Scanners, lalu dokumentasikan temuan Anda.
Buatlah strategi pertahanan yang menguraikan langkah-langkah perlindungan terhadap kerentanan yang telah teridentifikasi dan ancaman serupa di masa depan, yang didukung oleh pengalaman praktis Anda serta hasil pengujian.
Struktur Program
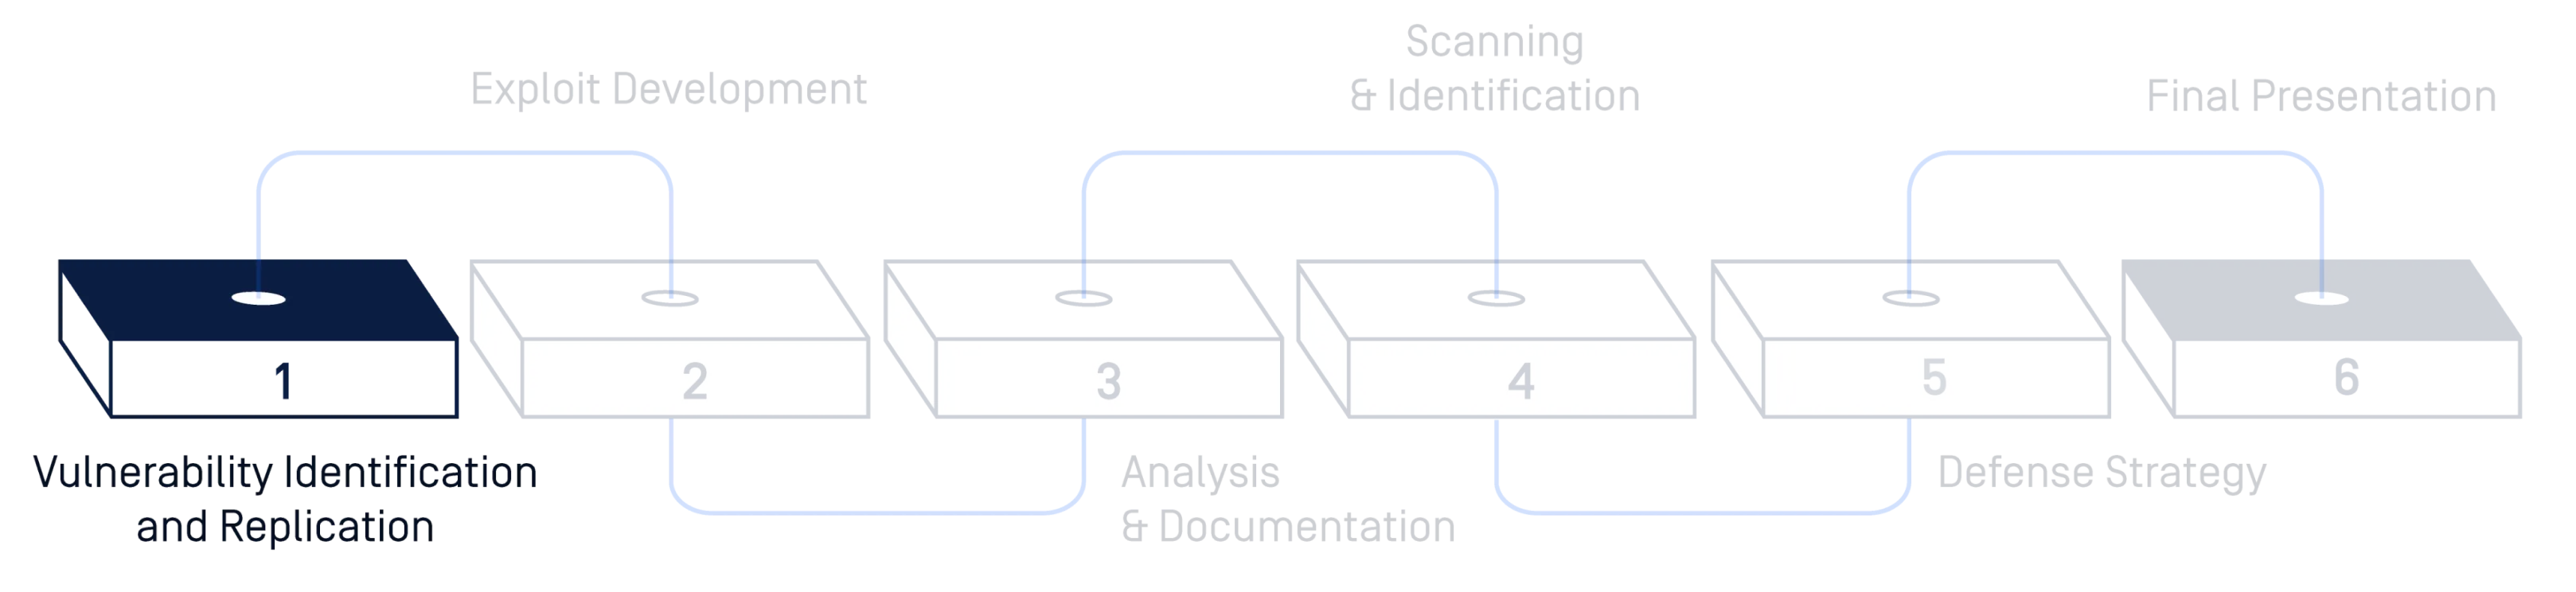
Identifikasi dan Replikasi Kerentanan
- Mulailah dengan sebuah kerentanan yang sudah diketahui (akan diberikan selama program berlangsung).
- Uji ulang kerentanan tersebut di Laboratorium Infrastruktur Kritis OPSWAT .
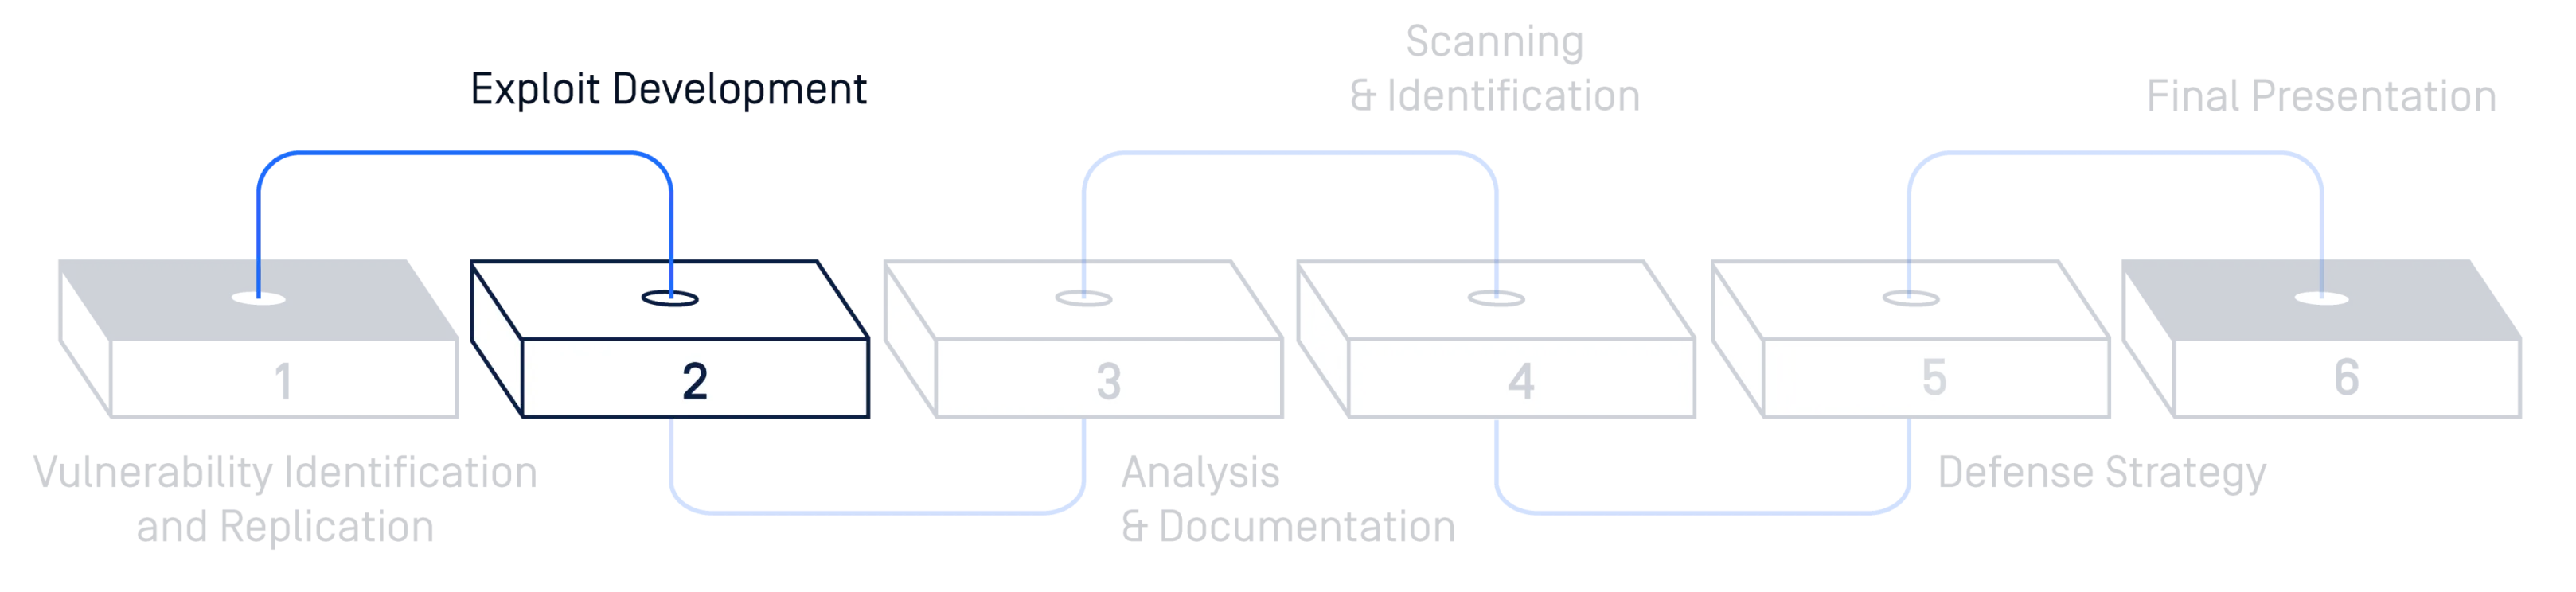
Pengembangan Eksploit
- Kembangkan eksploit untuk kerentanan yang telah diidentifikasi.
- Uji dan sempurnakan eksploit tersebut.
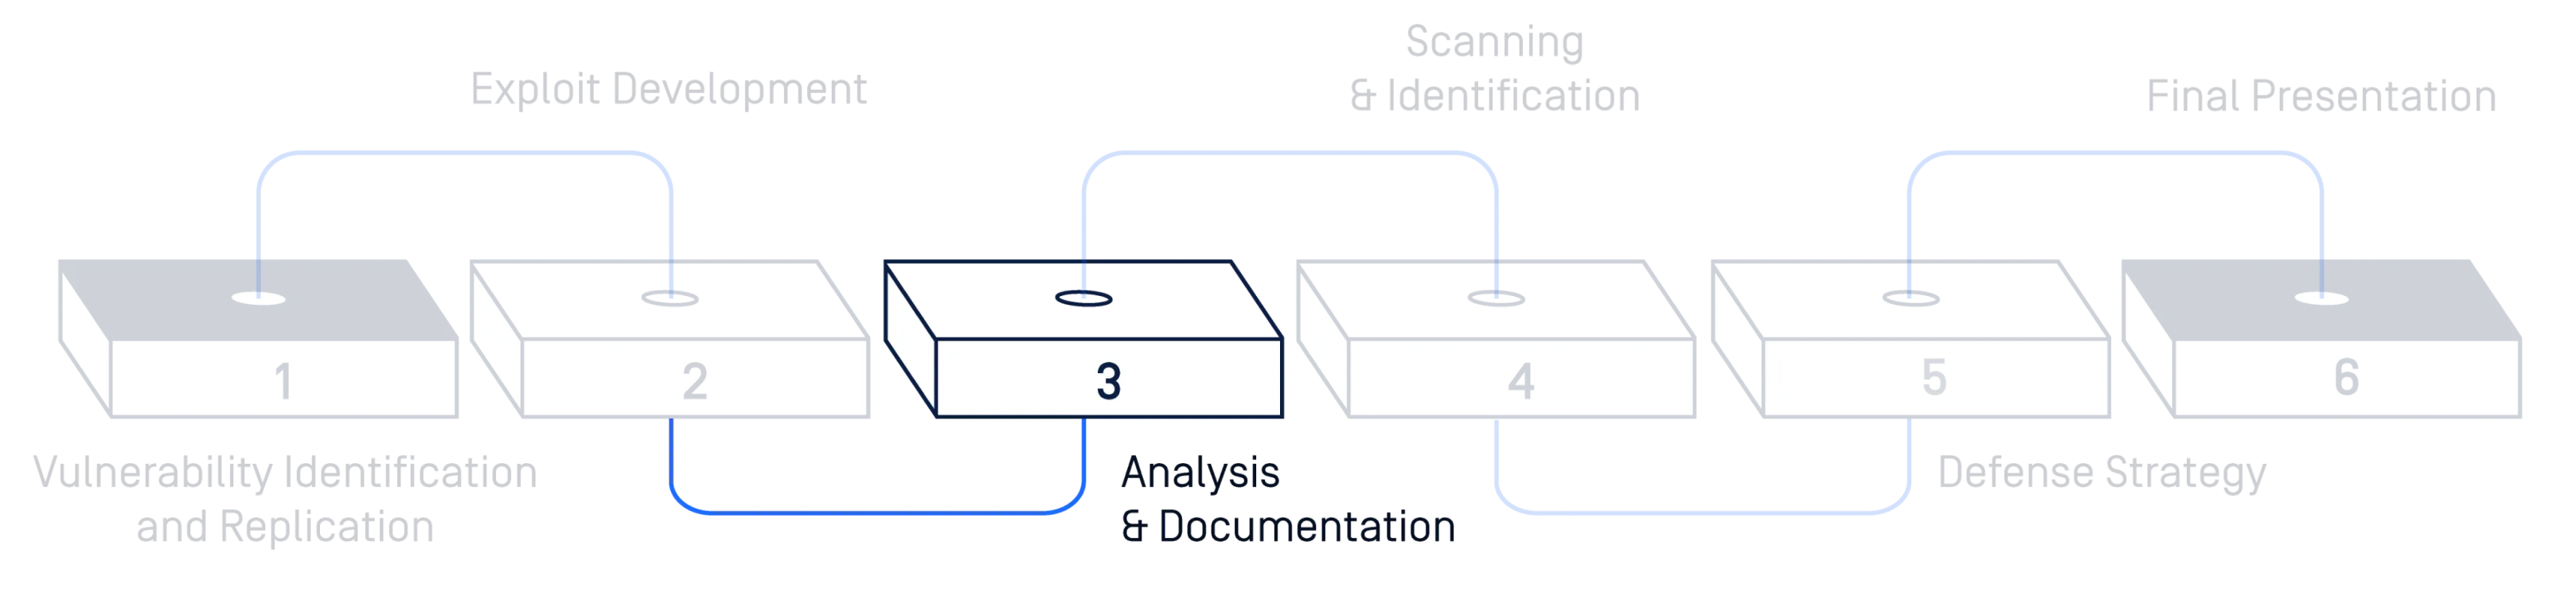
Analisis dan Dokumentasi
- Selidiki dan dokumentasikan penyebab terjadinya kerentanan tersebut serta dampak potensialnya terhadap infrastruktur kritis.
- Dokumentasikan proses dan temuan Anda melalui video/gambar, serta laporan tertulis.
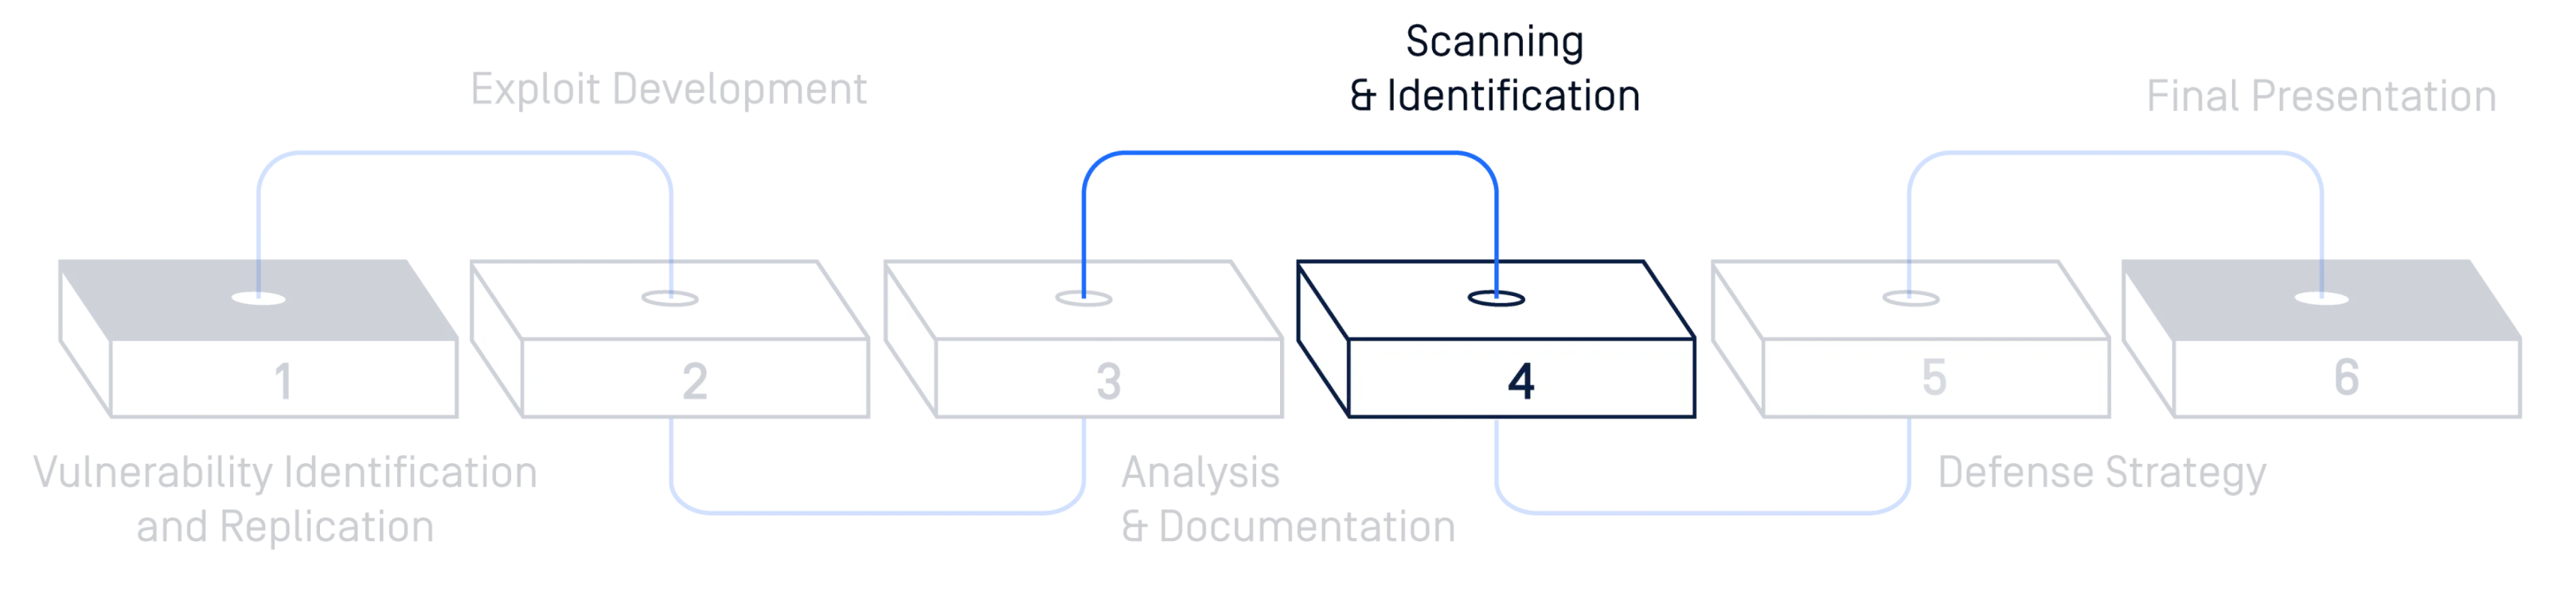
Pemindaian dan Identifikasi
- Gunakan Metascan dari OPSWAT, MetaDefender Aether, MetaDefender OT Security , dan pemindai kerentanan untuk memindai dan mengidentifikasi malware serta kerentanan.
- Catat hasil pemindaian dan analisis Anda.
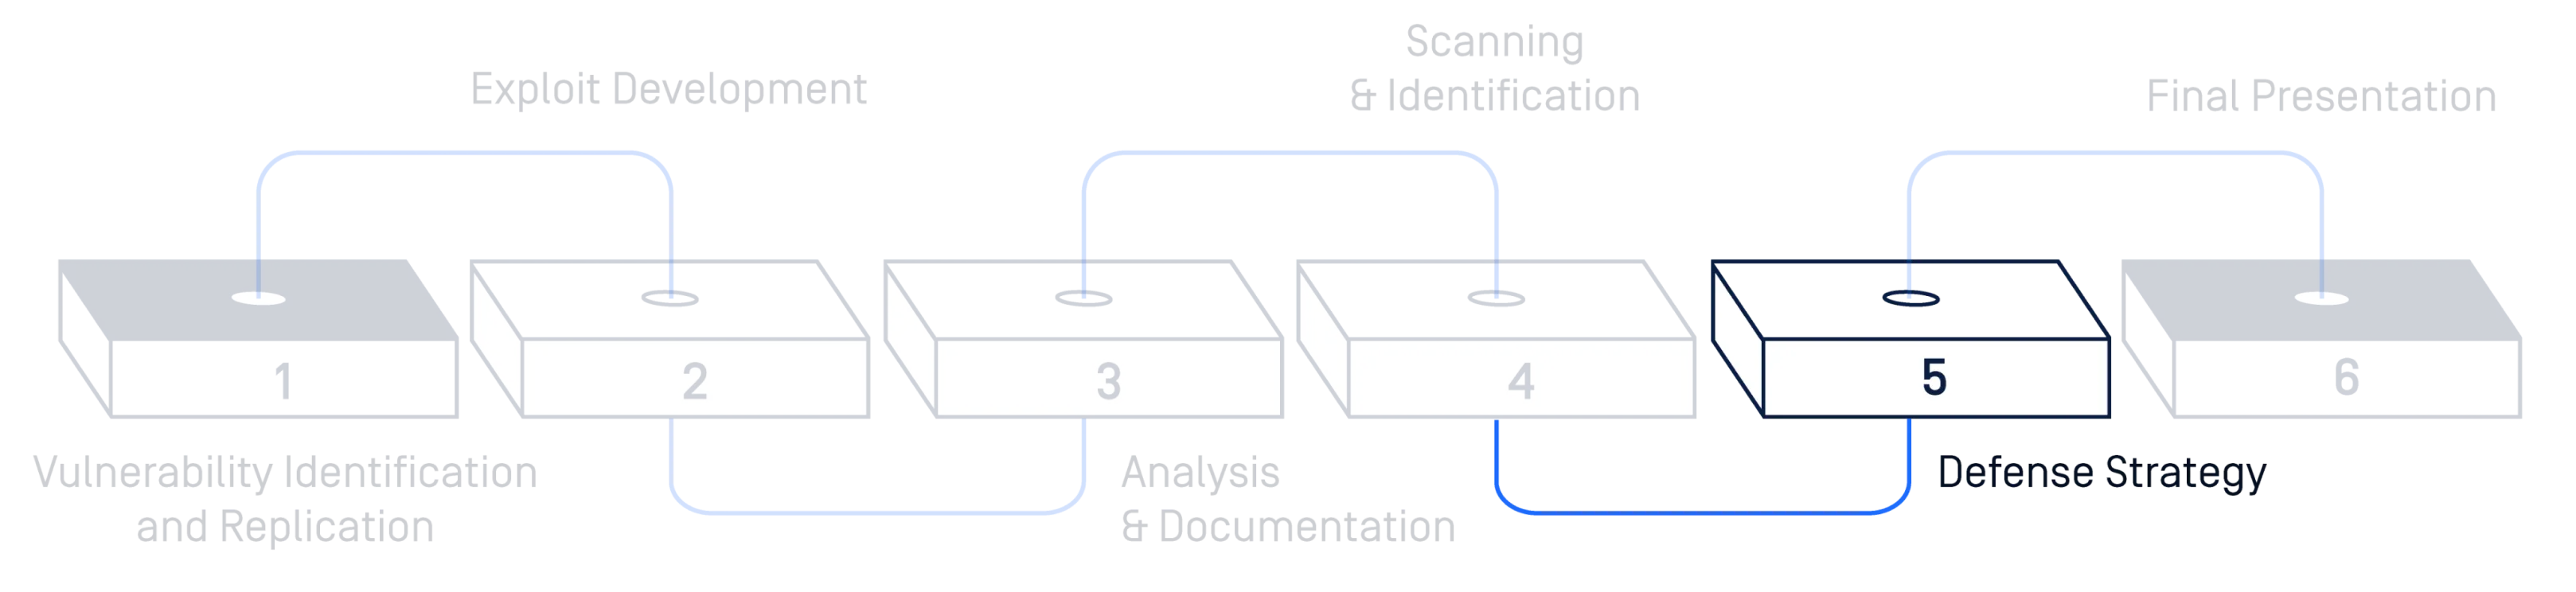
Strategi Pertahanan
- Berdasarkan temuan Anda, rumuskan strategi untuk melindungi sistem dari kerentanan yang telah diidentifikasi serta ancaman serupa di masa mendatang.
- Tulis laporan terperinci dan buat konten visual (diagram, bagan alur, dll.) untuk mengilustrasikan strategi pertahanan.
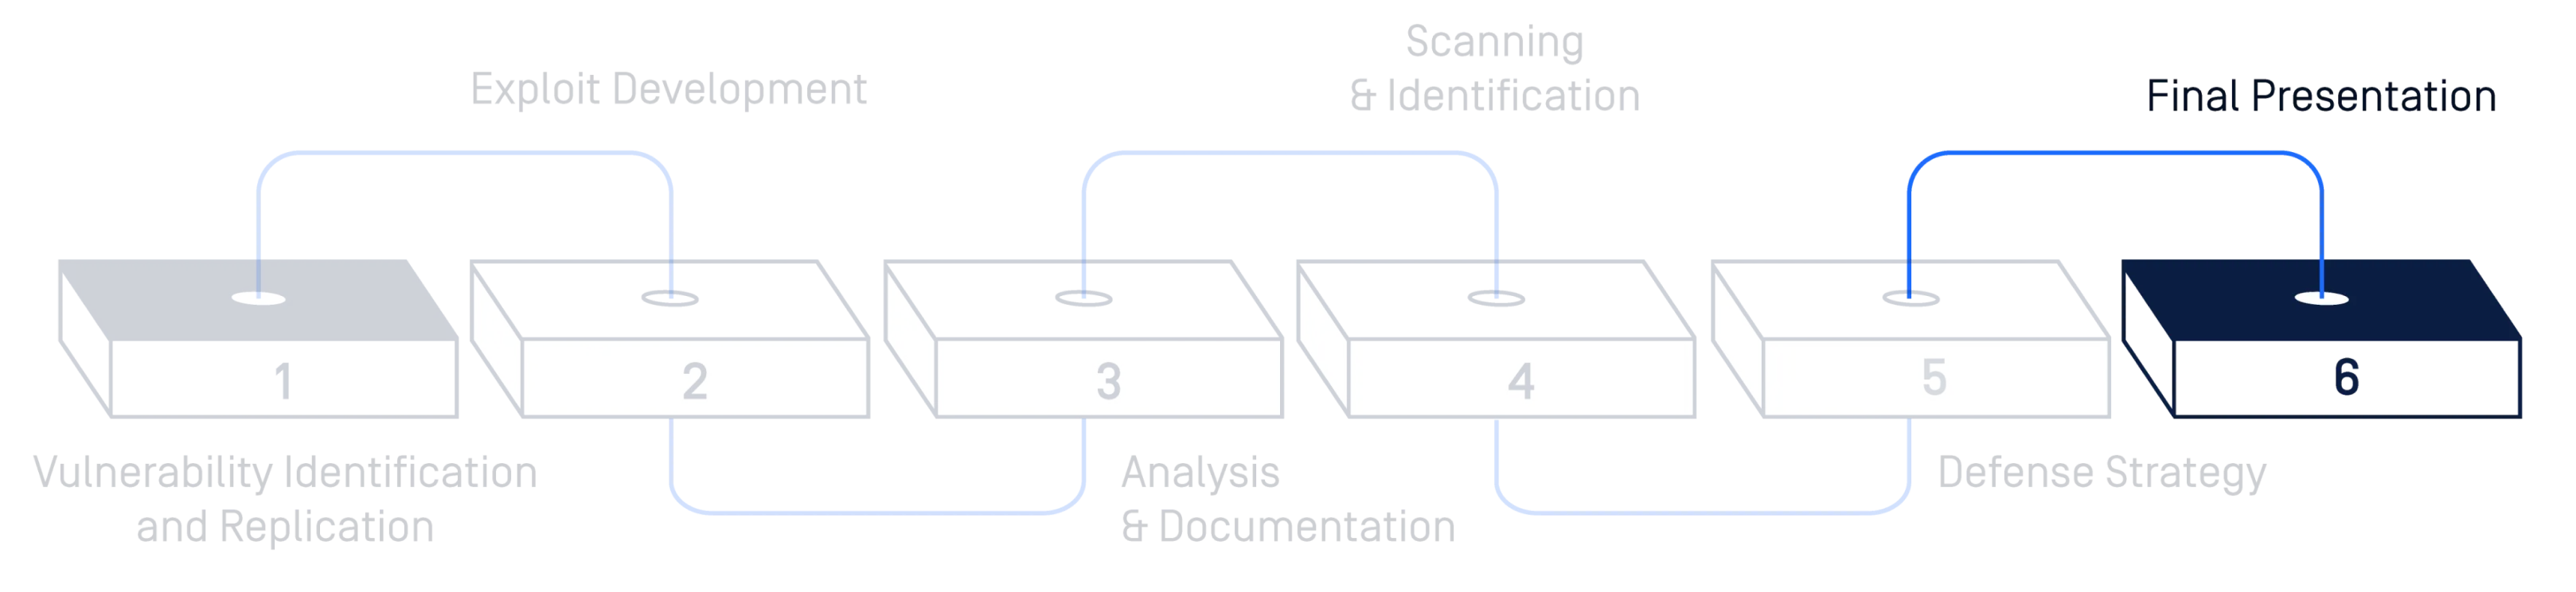
Presentasi Akhir
- Kumpulkan semua temuan, laporan, dan strategi Anda ke dalam sebuah dokumen dan presentasi yang komprehensif.
- Sampaikan hasil karya Anda kepada panel pakar keamanan siber dari OPSWAT untuk mendapatkan masukan dan memperluas wawasan.
- Buatlah video dan materi daring untuk dipublikasikan di situs web OPSWATserta situs web universitas Anda.
- Modul 1
Identifikasi dan Replikasi Kerentanan
- Mulailah dengan sebuah kerentanan yang sudah diketahui (akan diberikan selama program berlangsung).
- Uji ulang kerentanan tersebut di Laboratorium Infrastruktur Kritis OPSWAT .
- Modul 2
Pengembangan Eksploit
- Kembangkan eksploit untuk kerentanan yang telah diidentifikasi.
- Uji dan sempurnakan eksploit tersebut.
- Modul 3
Analisis dan Dokumentasi
- Selidiki dan dokumentasikan penyebab terjadinya kerentanan tersebut serta dampak potensialnya terhadap infrastruktur kritis.
- Dokumentasikan proses dan temuan Anda melalui video/gambar, serta laporan tertulis.
- Modul 4
Pemindaian dan Identifikasi
- Gunakan Metascan dari OPSWAT, MetaDefender Aether, MetaDefender OT Security , dan pemindai kerentanan untuk memindai dan mengidentifikasi malware serta kerentanan.
- Catat hasil pemindaian dan analisis Anda.
- Modul 5
Strategi Pertahanan
- Berdasarkan temuan Anda, rumuskan strategi untuk melindungi sistem dari kerentanan yang telah diidentifikasi serta ancaman serupa di masa mendatang.
- Tulis laporan terperinci dan buat konten visual (diagram, bagan alur, dll.) untuk mengilustrasikan strategi pertahanan.
- Modul 6
Presentasi Akhir
- Kumpulkan semua temuan, laporan, dan strategi Anda ke dalam sebuah dokumen dan presentasi yang komprehensif.
- Sampaikan hasil karya Anda kepada panel pakar keamanan siber dari OPSWAT untuk mendapatkan masukan dan memperluas wawasan.
- Buatlah video dan materi daring untuk dipublikasikan di situs web OPSWATserta situs web universitas Anda.
Apa yang Kami Tawarkan kepada Anda
Pada akhir program ini, Anda akan memperoleh pemahaman mendalam mengenai analisis kerentanan, pengembangan eksploit, dan strategi pertahanan keamanan siber dalam konteks infrastruktur kritis. Pengalaman praktis ini akan sangat berharga dalam membantu Anda membangun dan mengembangkan karier Anda di masa depan di bidang Keamanan Siber. Anda dapat memasukkan latihan praktis ini ke dalam proyek-proyek penelitian program Magister dan Doktor di masa mendatang.
Pengalaman di CIP Labs
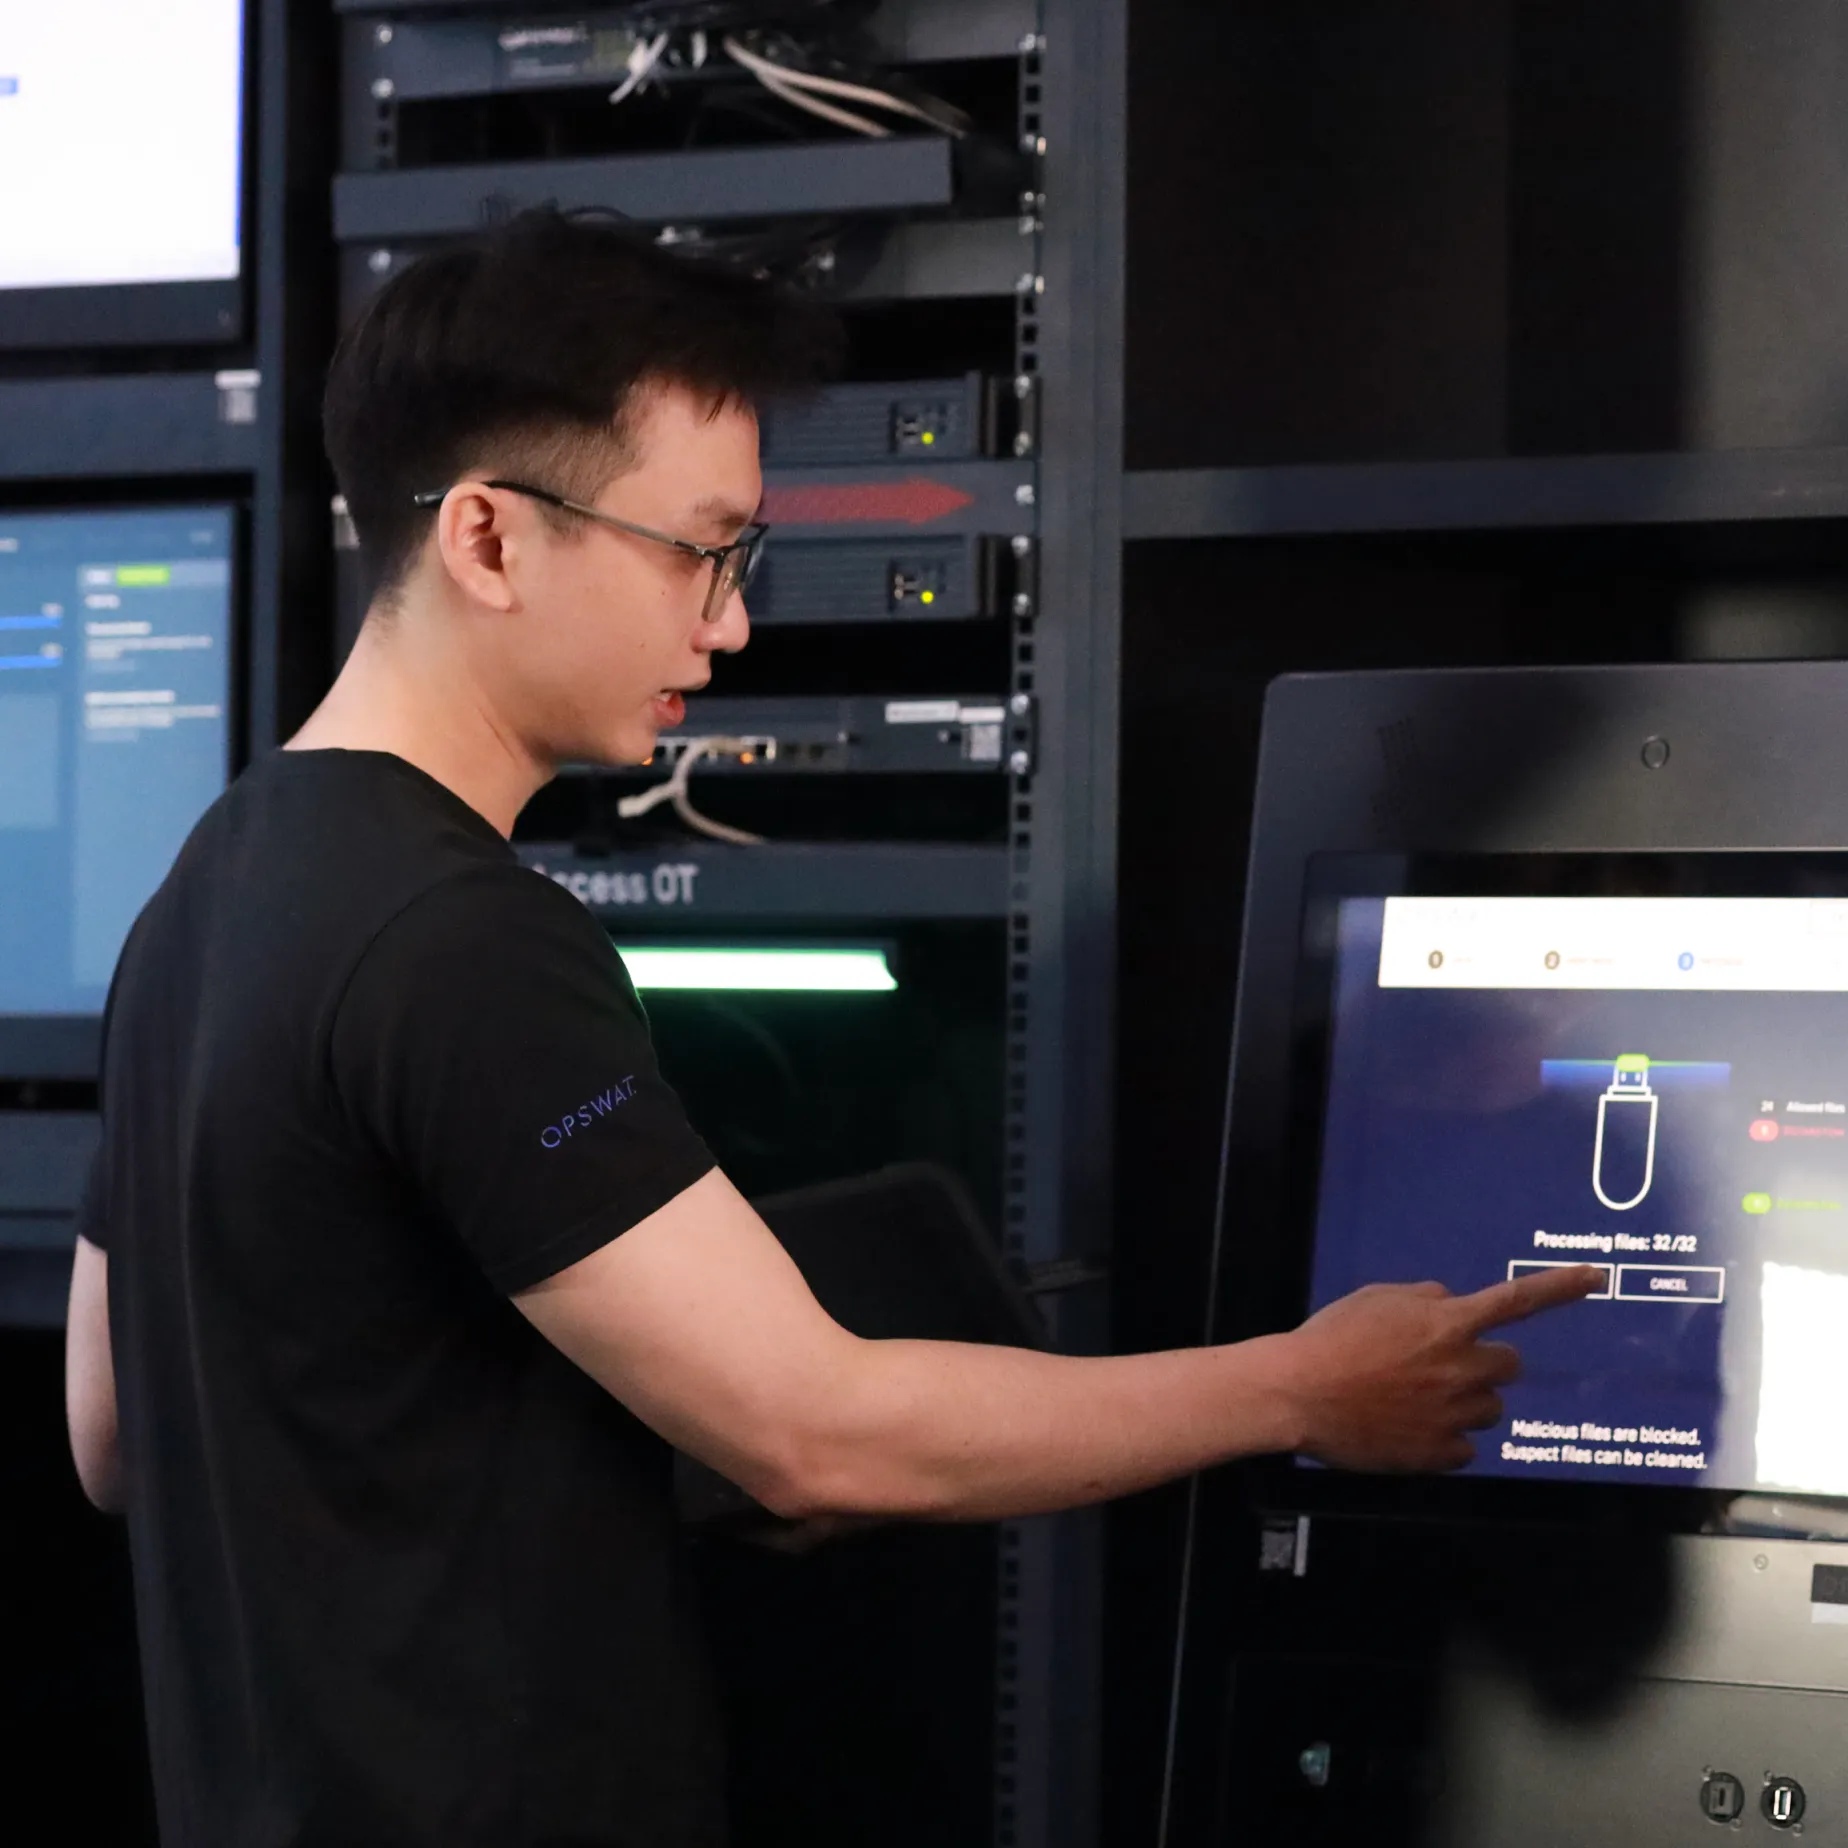
Anda akan memiliki kesempatan untuk menjelajahi dan mengerjakan proyek-proyek di Laboratorium Infrastruktur Kritis OPSWAT.
Peluang Karier
Kesempatan untuk menjadi magang/karyawan tetap (FTE) di OPSWAT setelah program berakhir.
Kompensasi & Penghargaan
Tunjangan bulanan (untuk minggu kerja 3 hari): bruto 6.000.000 VND. Penghargaan bagi individu/tim dengan kinerja unggul.
Lingkungan Kerja yang Ramah
Tersedia tempat parkir di gedung perkantoran. Nikmati fasilitas kantor yang lengkap, termasuk sarapan dan camilan sore, serta berbagai kegiatan sosial lainnya.
Yang Kami Butuhkan dari Anda
- Mahasiswa tingkat akhir atau lulusan baru, jurusan Keamanan Siber, Teknologi Informasi, atau Ilmu Komputer dengan minat khusus di bidang Keamanan Siber.
- Kemampuan berkomunikasi dalam bahasa Inggris yang baik
- Jumlah: 4–6 anggota per tim SWAT.
- Mampu bekerja di kantor setidaknya 3 hari per minggu (Senin-Rabu-Jumat) selama 6 minggu berturut-turut.
| SWAT 1 | 16 Maret 2026 – 29 Mei 2026 |
| SWAT 2 | 22 Juni 2026 – 28 Agustus 2026 |
| SWAT 3 | 21 September 2026 – 27 November 2026 |
Lokasi Kerja
Gedung Sai Gon Giai Phong, 436-438 Nguyen Thi Minh Khai, Kelurahan Ban Co, Kota Ho Chi Minh
Pameran
Simak proyek-proyek luar biasa yang diciptakan oleh para mahasiswa berbakat yang terlibat dalam program ini di bawah ini. Koleksi ini diperbarui secara berkala untuk menampilkan perkembangan penelitian terbaru seiring berjalannya program.
Karya Terbaru
- CVE-2025-50154: Otentikasi NTLM yang Dipaksakan Melalui Pemrosesan Pintasan Windows Explorer
CVE-2025-50154 adalah kerentanan pada Windows File Explorer yang dapat membocorkan data otentikasi sensitif melalui jaringan.
Perkenalkan 2025 - SWAT 3 - Tim 1 Duong Chi VyUniversitas Teknologi Kota Ho Chi Minh, Vietnam
 Nguyen Duc LoiAkademi Kriptografi Vietnam, VietnamBAGAIMANA OPSWAT MEMBANTU MELINDUNGIMetaDefender Endpoint
- CVE-2025-32432: Eksekusi Kode Jarak Jauh Tanpa Otentikasi di Craft CMS
Pada bulan April 2025, Orange Cyberdefense menemukan kerentanan kritis pada Craft CMS selama penyelidikan insiden, yang kini terdaftar sebagai CVE-2025-32432
Perkenalkan 2025 - SWAT 2 - Tim 2 Duong Bao ChauAkademi Teknik Kriptografi, Vietnam
 Nguyen Thang LoiUniversitas Teknologi dan Pendidikan Kota Ho Chi Minh, VietnamBAGAIMANA OPSWAT MEMBANTU MELINDUNGIMetaDefender Core
