Adaptive Sandbox
Adaptive Sandbox OPSWATadalah teknologi analisis malware yang sulit dideteksi, yang memanfaatkan analisis dinamis berbasis emulasi untuk mendeteksi ancaman canggih di lingkungan cloud, on-premise, dan air-gapped. Teknologi ini menggabungkan emulasi adaptif dengan analisis statis dan perilaku untuk mengekstrak IOC yang dapat ditindaklanjuti serta mendukung alur kerja SOC, intelijen ancaman, dan perburuan ancaman dalam skala besar.
- Ketahanan terhadap Penghindaran Pajak
- Analisis Volume Besar
- IOC yang Dapat Ditindaklanjuti
Mesin Emulasi Tingkat Instruksi
Mengatasi Teknik Pengelakan Anti-VM
50 ribu+
Analisis/Hari/Server
120+
Jenis File yang Didukung
~10 detik
Analisis Fast-Pass
1000+
Indikator Perilaku
Ekspor MISP, STIX, dan JSON
Cloud, Penerapan di Lokasi Sendiri, Penerapan dengan Isolasi Fisik
Malware Modern Dibuat untuk Mengelabui Sistem Deteksi
Sandbox VM tradisional menghadapi kendala dalam hal kinerja, skalabilitas, dan teknik anti-analisis tingkat lanjut.
Malware yang Sulit Dideteksi Menyembunyikan Perilakunya
Ancaman tingkat lanjut mampu mendeteksi mesin virtual, menunda eksekusi, memeriksa lokasi geografis, atau hanya terpicu dalam kondisi tertentu, sehingga membuat sandbox tradisional tidak mampu mendeteksi perilaku sebenarnya saat runtime.
Penggunaan Sandbox Memperlambat Aliran File
Fasilitas pengujian berbasis VM menimbulkan kemacetan, sehingga memaksa organisasi untuk memilih antara pemeriksaan mendalam dan kecepatan operasional di perbatasan jaringan atau dalam alur kerja SOC.
Peringatan Kurang Memiliki Kedalaman Perilaku
Pemeriksaan statis dan verifikasi reputasi hanya terbatas pada nilai hash dan domain, sehingga hanya memberikan sedikit konteks mengenai niat penyerang, alat yang digunakan, atau hubungan antar-kampanye.
- Perilaku Menghindar
Malware yang Sulit Dideteksi Menyembunyikan Perilakunya
Ancaman tingkat lanjut mampu mendeteksi mesin virtual, menunda eksekusi, memeriksa lokasi geografis, atau hanya terpicu dalam kondisi tertentu, sehingga membuat sandbox tradisional tidak mampu mendeteksi perilaku sebenarnya saat runtime.
- Hambatan Aliran
Penggunaan Sandbox Memperlambat Aliran File
Fasilitas pengujian berbasis VM menimbulkan kemacetan, sehingga memaksa organisasi untuk memilih antara pemeriksaan mendalam dan kecepatan operasional di perbatasan jaringan atau dalam alur kerja SOC.
- Konteks Terbatas
Peringatan Kurang Memiliki Kedalaman Perilaku
Pemeriksaan statis dan verifikasi reputasi hanya terbatas pada nilai hash dan domain, sehingga hanya memberikan sedikit konteks mengenai niat penyerang, alat yang digunakan, atau hubungan antar-kampanye.
Adaptive Emulasi yang Dilakukan oleh "
" Memaksa Malware untuk Menampakkan Diri
Analisis dinamis tingkat instruksi yang dapat diskalakan tanpa mengorbankan visibilitas, kecepatan, atau fleksibilitas penerapan.
Emulasi Tingkat Instruksi
Meniru eksekusi CPU dan sistem operasi pada tingkat instruksi, melewati mekanisme anti-VM, dan memaksa malware yang berusaha menghindari deteksi untuk dieksekusi sepenuhnya dalam lingkungan yang terkendali.
Analisis Dinamis Berkinerja Tinggi
Arsitektur yang dioptimalkan memungkinkan pemrosesan volume besar dengan hasil penilaian yang hampir seketika, sehingga mendukung pemeriksaan perimeter, triase SOC, dan alur kerja otomatis.
Ekstraksi Perilaku Mendalam
Secara otomatis mengekstrak file yang terhapus, perubahan registri, panggilan balik jaringan, artefak konfigurasi, dan perilaku yang dipetakan ke MITRE untuk mendukung penyelidikan dan pencarian ancaman.
Dari Pengajuan Berkas hingga Putusan Perilaku
Alur kerja analisis statis dan dinamis berlapis yang dirancang untuk mengungkap teknik-teknik pengelakan dan serangan bertahap.
Fitur Utama
Arsitektur yang Tahan Pengelakan
Emulasi tingkat instruksi mengurangi risiko terpapar teknik fingerprinting VM, seperti masa tidur yang lama, pemeriksaan geofencing, deteksi sandbox, dan eksekusi muatan yang tertunda.
Kapasitas Pemrosesan yang Tinggi
Mampu memproses hingga lebih dari 25 ribu analisis per hari per server dengan pemeriksaan dinamis fast-pass, sehingga mendukung lingkungan berskala perusahaan tanpa hambatan kinerja.
Model Penerapan yang Fleksibel
Terapkan di lingkungan cloud-native, on-prem, hybrid, atau yang sepenuhnya terisolasi (air-gapped), sesuai dengan persyaratan regulasi dan batasan operasional dengan tingkat keamanan tinggi.
Adaptive Cakupan Anti-Penghindaran Pajak
Adaptive Sandbox dirancang untuk mengatasi taktik pengelakan modern, termasuk:
- Geofencing dan pemeriksaan lokasi
- Tidur yang lama dan penundaan pada loop eksekusi
- Kode VBA yang disamarkan dan muatan OOXML yang rusak
- File eksekusi yang dikompresi atau berukuran besar
- Shellcode dan muatan yang hanya berada di memori
- Alat pemuat dan pengosong bertahap
Dengan memanipulasi alur eksekusi pada tingkat instruksi, mesin tersebut memperlihatkan perilaku yang mungkin tidak pernah terpicu di lingkungan berbasis VM.
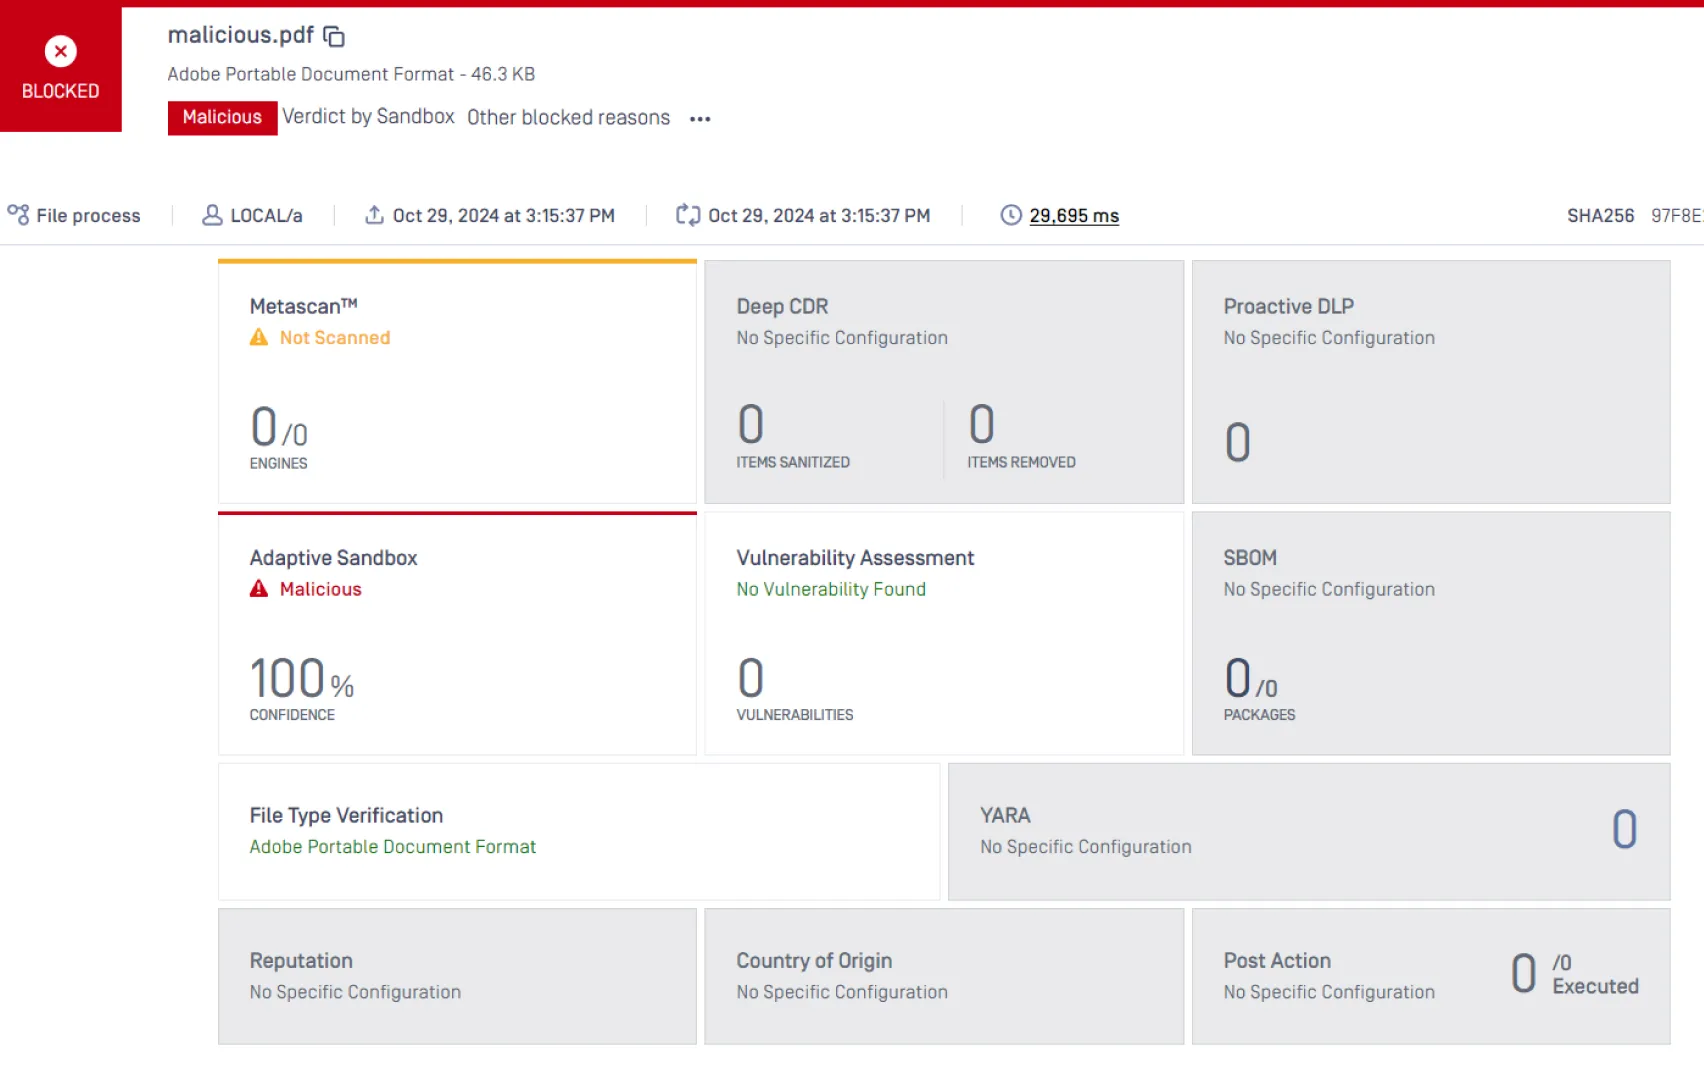
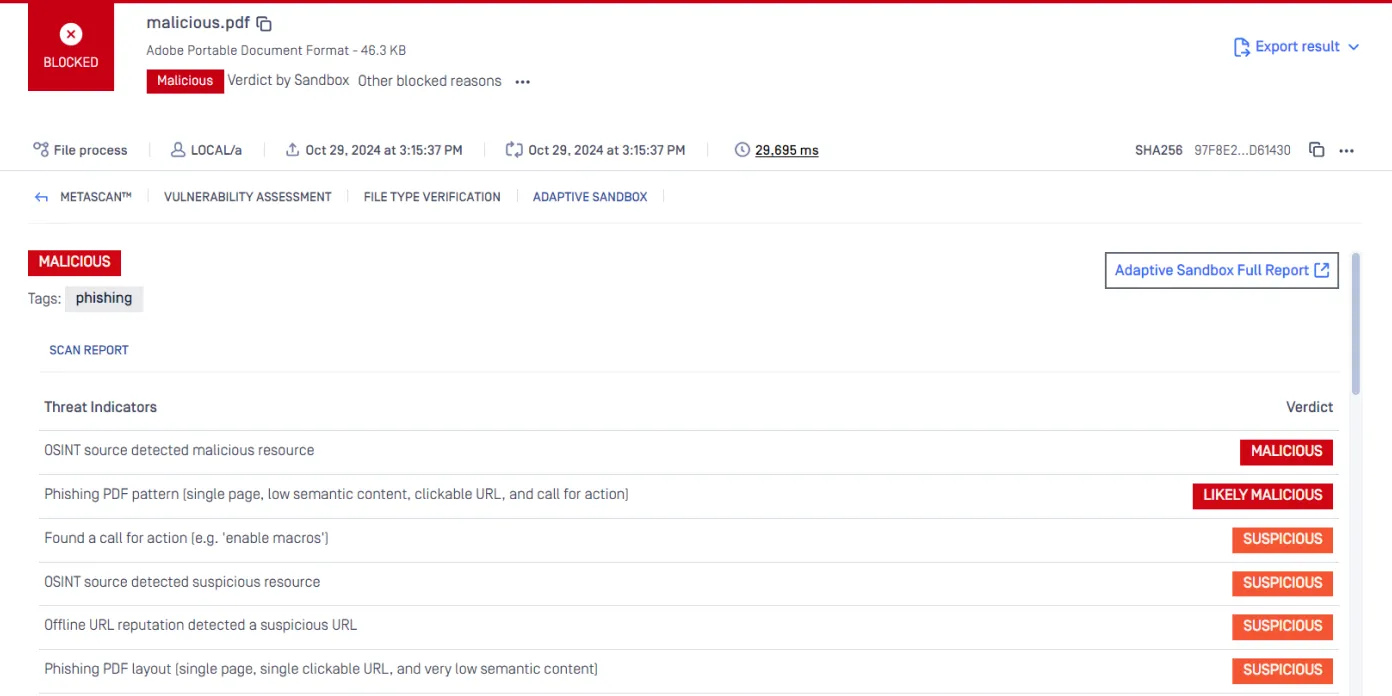
Adaptive Sandbox Memperkuat Deteksi Serangan Zero-Day di Seluruh Lingkungan
OPSWATSolusi Deteksi Zero-Day Aether dari MetaDefender dikembangkan berdasarkan rangkaian teknologi terpadu yang menggabungkan sandboxing, kecerdasan adaptif, dan analisis perilaku untuk mengungkap ancaman yang belum dikenal dengan cepat dan dalam skala besar—baik di lingkungan on-premises, di cloud, maupun di mana pun di antaranya.
MetaDefender Aether™
Solusi deteksi zero-day mandiri, yang memadukan teknologi sandboxing canggih dengan intelijen ancaman bawaan. Ungkap hubungan tersembunyi melalui analisis kesamaan ancaman berbasis pembelajaran mesin dan data reputasi untuk memperoleh wawasan yang dapat ditindaklanjuti guna respons yang lebih cepat.
MetaDefender Aether untuk Core
Tingkatkan keamanan di lingkungan on-premises Anda dengan Adaptive Sandbox & Threat Intelligence untuk MetaDefender Core . Dapatkan analisis ancaman dinamis, kebijakan yang dapat disesuaikan, dan visibilitas terperinci untuk mendeteksi serta mencegah serangan zero-day sebelum menyebar.
MetaDefender Aether untuk Cloud
Tingkatkan keamanan berbasis cloud Anda dengan Layanan Deteksi Malware Berbasis Perilaku ( Adaptive )Sandbox, yang dilengkapi dengan analisis dinamis dan deteksi berbasis perilaku. Dapatkan deteksi malware zero-day yang dapat diskalakan dengan wawasan yang cepat dan otomatis—tanpa memerlukan infrastruktur.
Dapat Diimplementasikan di Mana Saja, Dapat Diintegrasikan ke Mana Saja
Solusi keamanan file yang dapat disesuaikan dan komprehensif, yang terintegrasi dengan mulus serta melindungi file Anda ke mana pun file tersebut berada.
Cloud-Asli
Penyebaran malware berbasis SaaS. Penskalaan elastis tanpa perlu mengelola infrastruktur.
Di Lokasi
Penerapan lokal khusus. Kontrol penuh, latensi rendah, dan integrasi dengan gateway yang aman.
Terisolasi dari Jaringan
Analisis dinamis secara offline. Mendukung lingkungan dengan tingkat keamanan tinggi dan yang diatur secara ketat tanpa konektivitas eksternal.
Sumber Daya yang Direkomendasikan
Laporan Lanskap Ancaman " OPSWAT " Tahun 2025