Penilaian Kerentanan Berbasis File
Mendeteksi kerentanan perangkat lunak yang sudah diketahui dengan menganalisis file secara langsung sebelum aplikasi atau pustaka dijalankan.
File-Based Vulnerability Assessment secara proaktif mengidentifikasi komponen perangkat lunak yang rentan pada tingkat file,
sehingga menutup celah keamanan yang ditinggalkan oleh pemindai tradisional pasca-instalasi.
- Deteksi Pra-Pemasangan
- Wawasan Tingkat Biner
- Pengurangan Luas Serangan
OPSWAT dipercaya oleh
























DipatenkanTeknologiAS 9749349 B1
2.5k
Pemasok yang Didukung
30 ribu+
CVE yang Terkait dengan
Informasi Tingkat Keparahan
3M
Hash yang Teridentifikasi Rentan terhadap Serangan "
" yang Aktif
Menganalisis
File yang Dapat Dieksekusi dan Penginstal
Mengidentifikasi Risiko Tanpa Bergantung pada Jejak Sistem
Pindai Kondisi Istirahat dan Aplikasi yang Sedang Berjalan
Pemindaian Kerentanan Tradisional
Menimbulkan Celah Kritis
Pemindaian pasca-instalasi dan deteksi berbasis jejak tidak dapat mendeteksi kerentanan dalam perangkat lunak sebelum penerapan,
sehingga sistem tetap rentan terhadap ancaman potensial.

Kerentanan Terdeteksi Terlambat
Sebagian besar pemindai baru dapat mendeteksi kerentanan setelah perangkat lunak diinstal dan berjalan, sehingga menciptakan celah di mana penyerang dapat memanfaatkan kelemahan yang sudah diketahui.

Visibilitas yang Belum Lengkap terhadap Komponen- Software
Alat-alat tradisional bergantung pada jejak sistem, entri registri, atau pengelola paket yang mungkin tidak ada, diubah, atau disembunyikan secara sengaja.

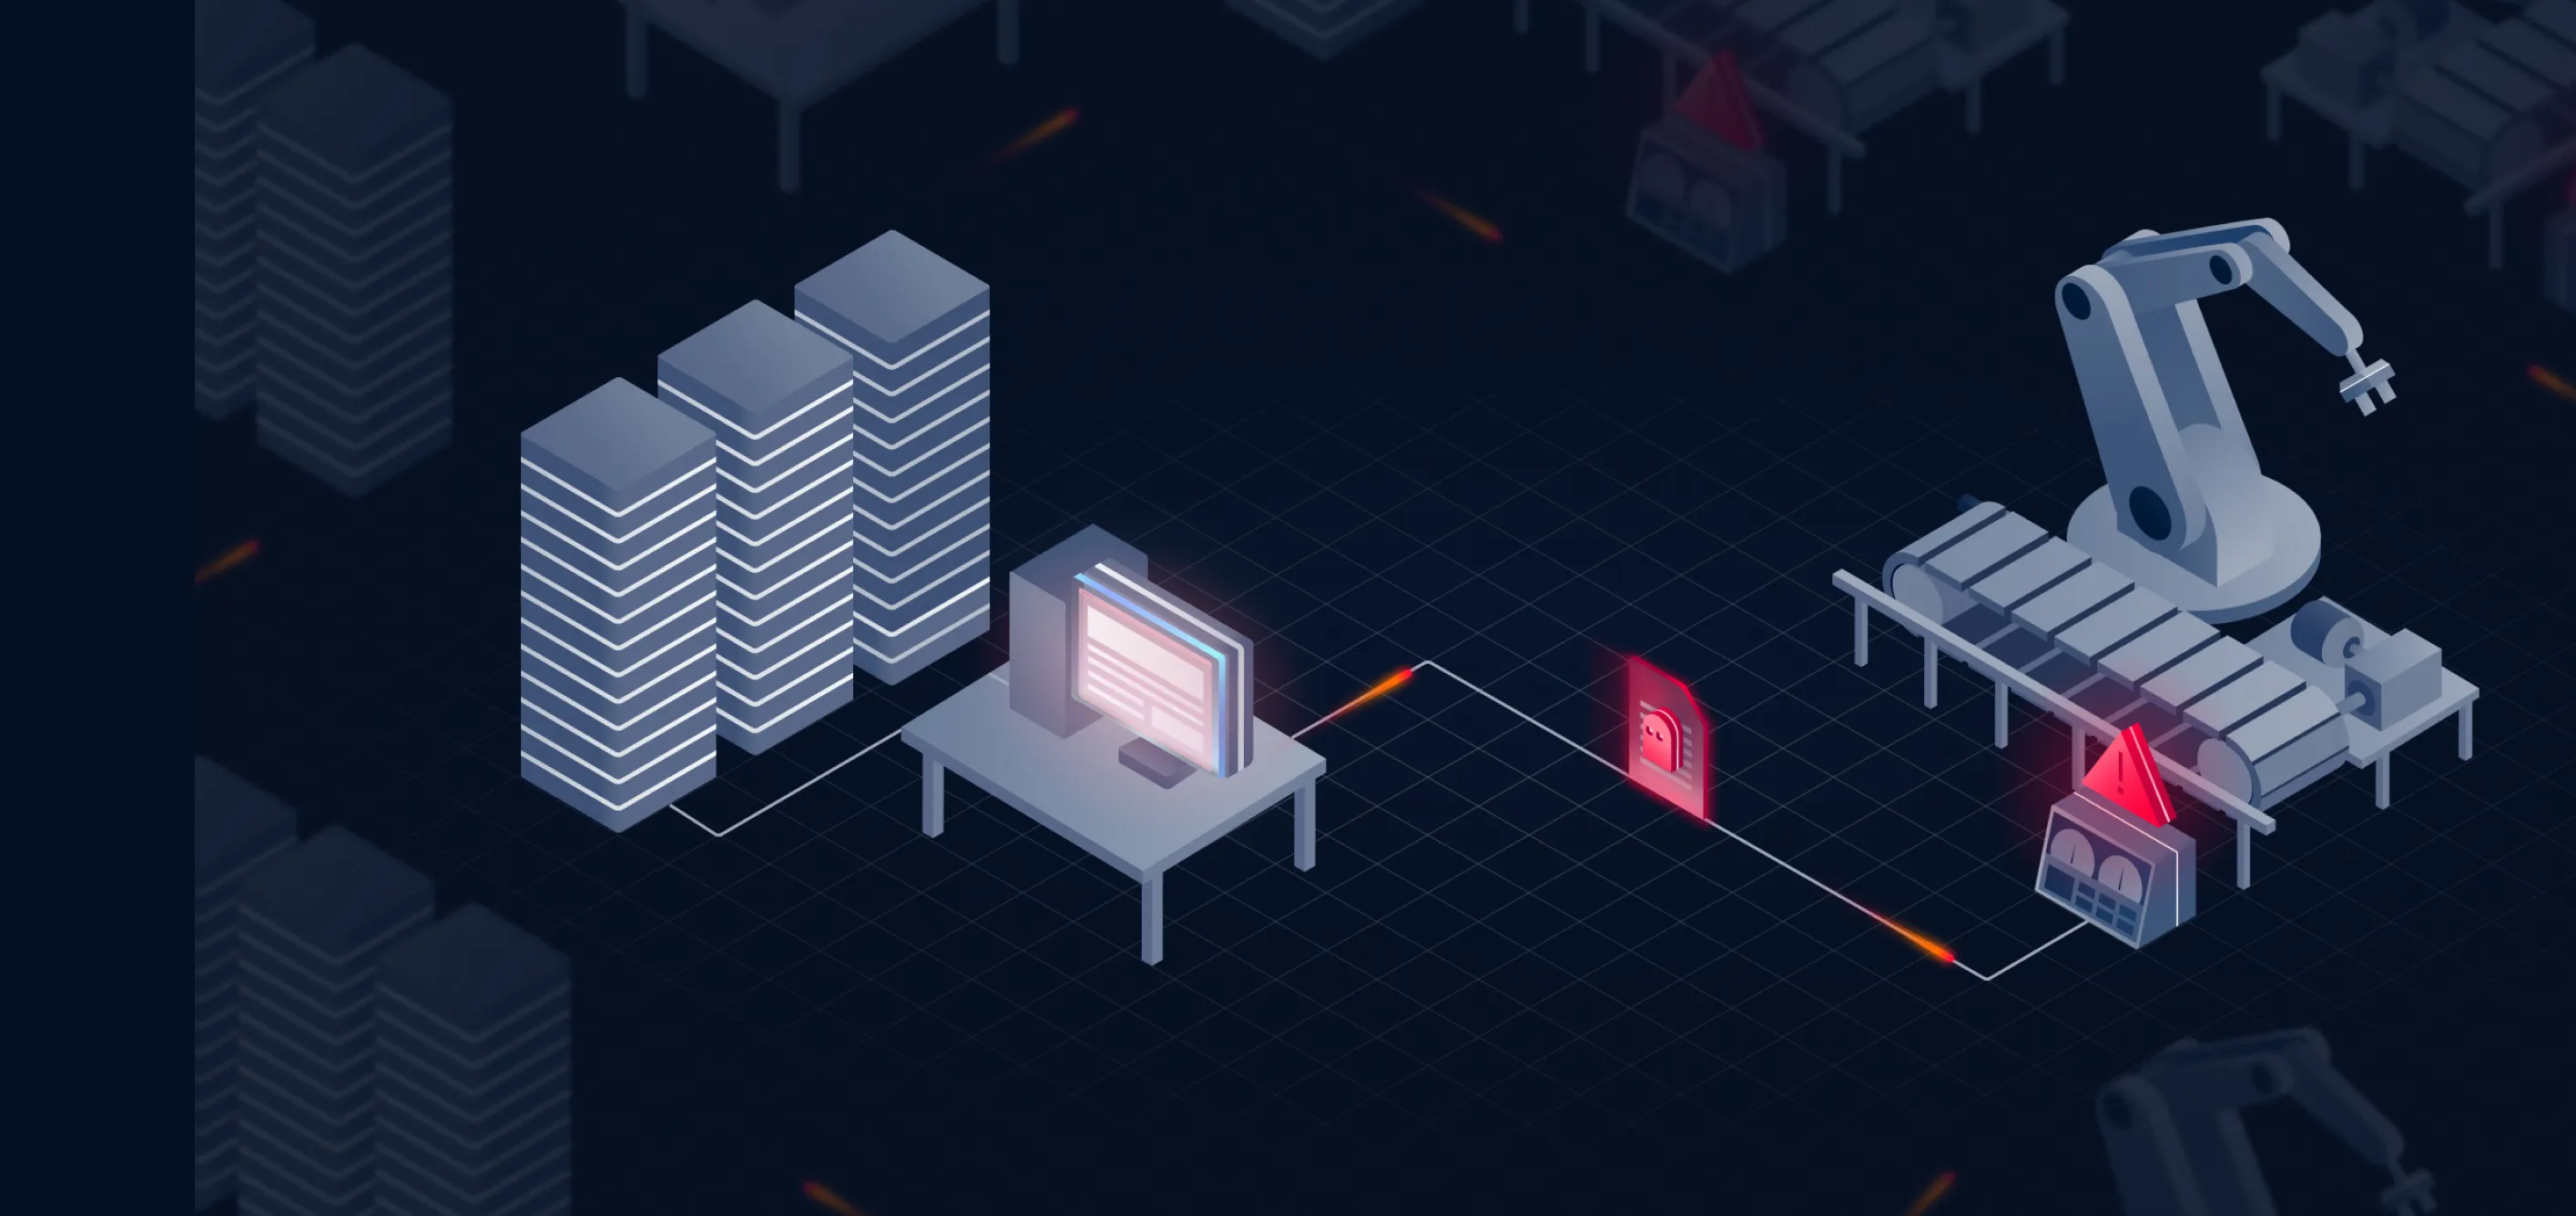
Risiko Tinggi di Lingkungan Terisolasi dan Lingkungan Operasi
Lingkungan yang terisolasi secara fisik (air-gapped), teknologi operasional (OT), dan infrastruktur kritis tidak boleh membiarkan perangkat lunak yang rentan masuk ke jaringan tanpa terdeteksi melalui media penyimpanan yang dapat dilepas atau pembaruan.
Vulnerability Detection asi Proaktif pada Tingkat File
File-Based Vulnerability Assessment mengidentifikasi perangkat lunak yang rentan dengan menganalisis berkas secara langsung sebelum diinstal, dijalankan, atau mengakses jaringan.
Sebelum Pemasangan Vulnerability Detection
Pindai berkas sebelum penerapan untuk mengidentifikasi kerentanan yang sudah diketahui dan mencegah perangkat lunak berisiko masuk ke lingkungan sejak awal.
Software Tingkat Biner
Intelijen
Perlindungan untuk Lingkungan Keamanan High-
Amankan sistem yang terisolasi (air-gapped), sistem OT, dan sistem kritis dengan melakukan penilaian terhadap berkas-berkas sebelum berkas-berkas tersebut masuk ke jaringan yang terisolasi.
Cara Kerja File-Based Vulnerability Assessment
OPSWAT menganalisis berkas secara langsung dan menghubungkannya dengan kerentanan yang sudah diketahui menggunakan kecerdasan perangkat lunak canggih.
 LANGKAH 1
Analisis Berkas
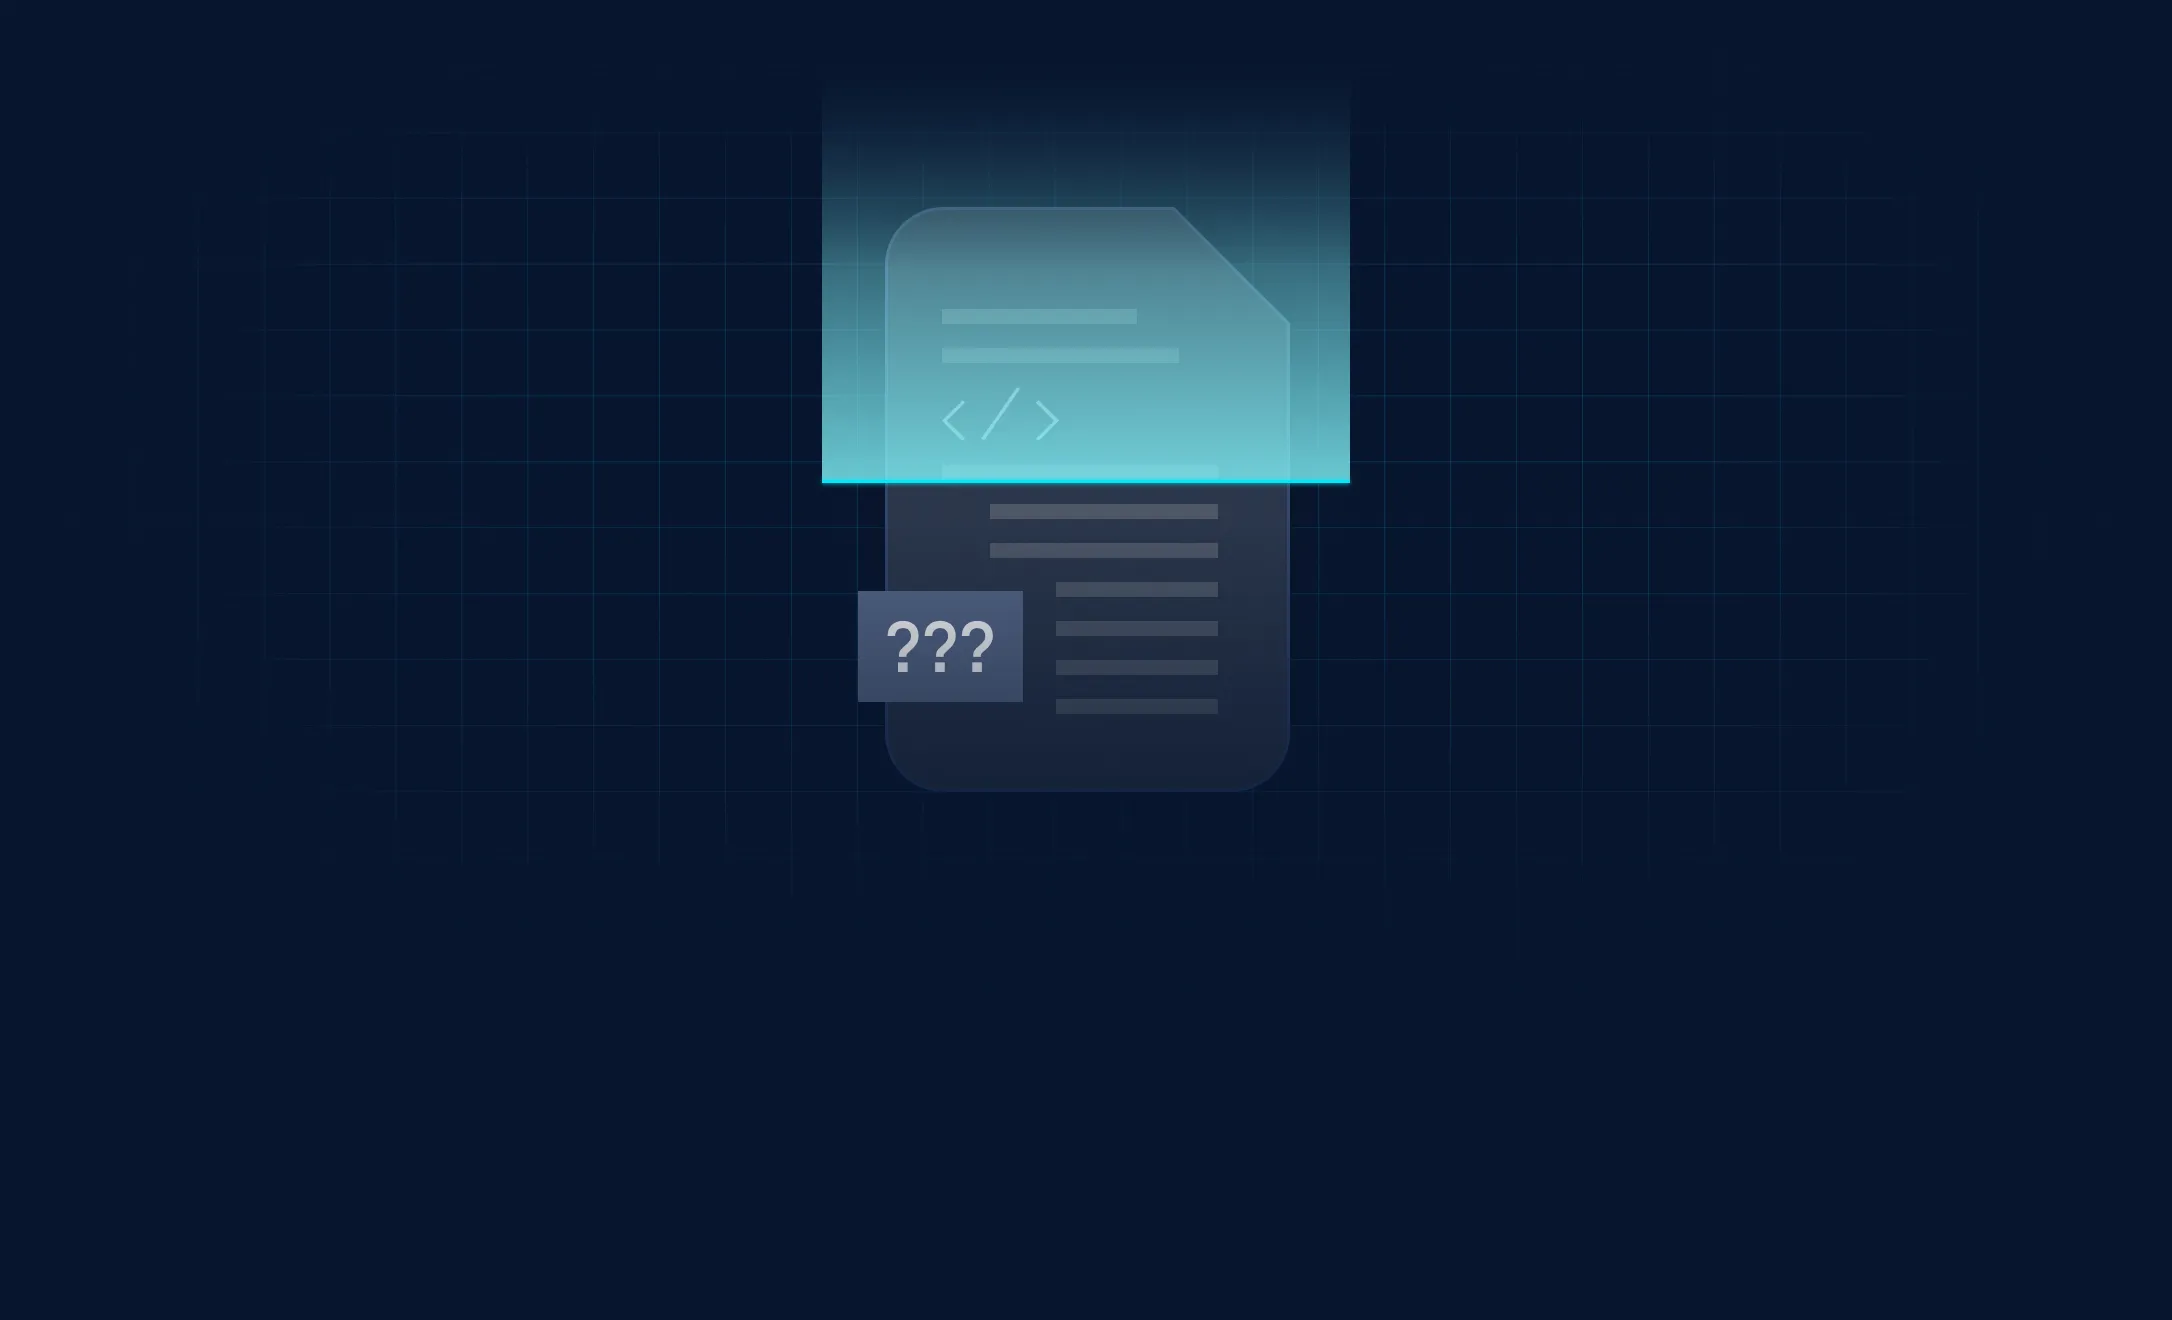
Berkas yang dapat dieksekusi, penginstal, dan pustaka dianalisis untuk mengidentifikasi komponen perangkat lunak serta informasi versinya.
- LANGKAH 2
Korelasi Kerentanan
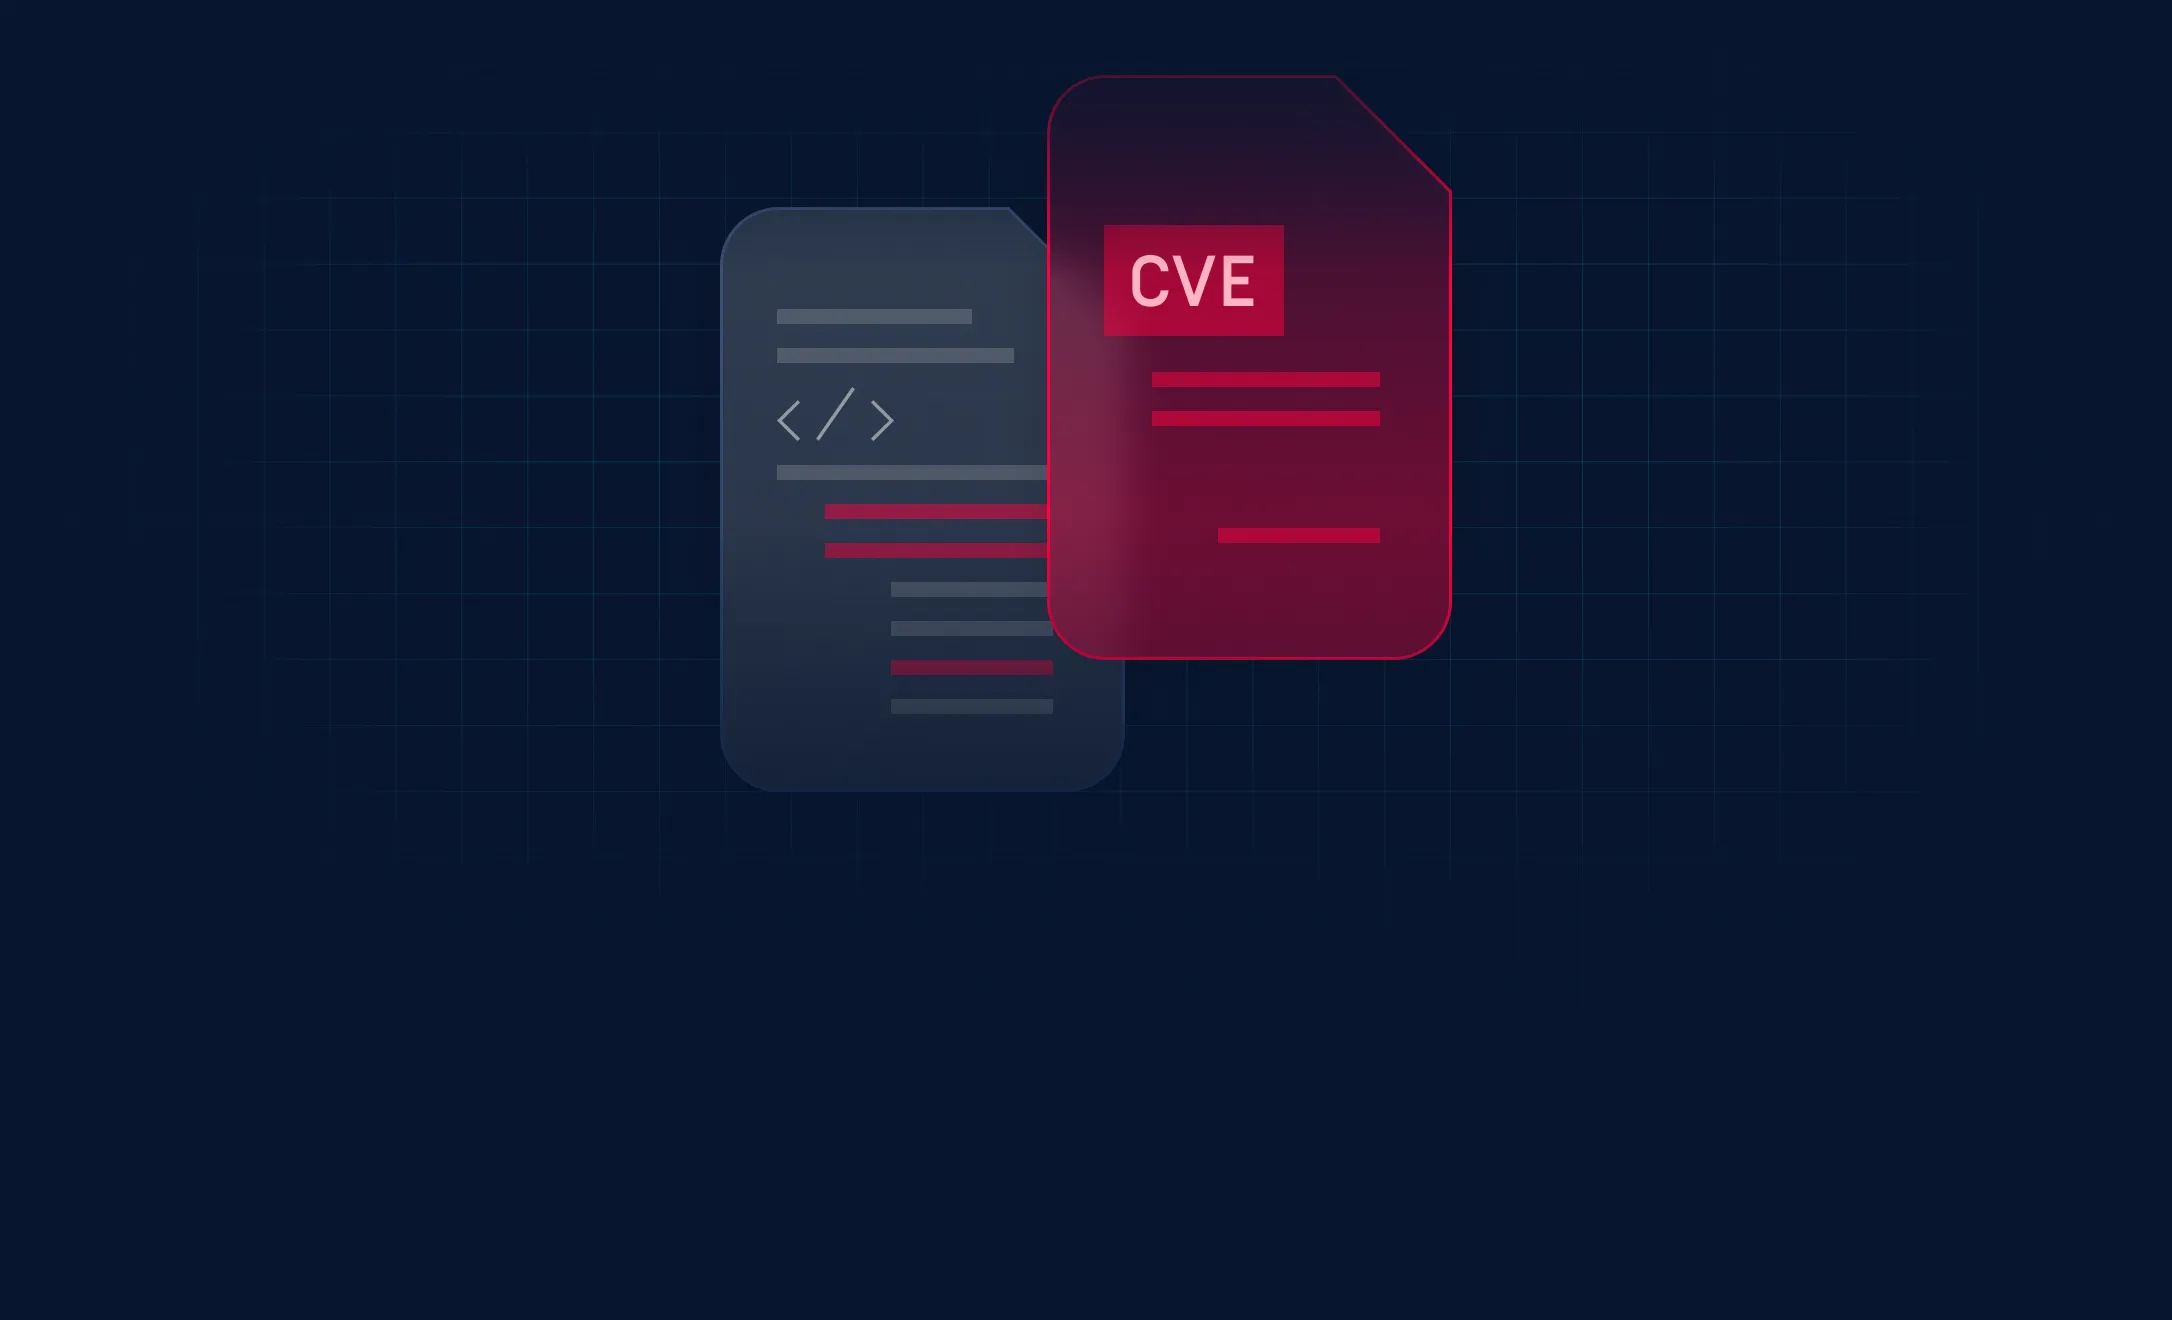
Komponen yang teridentifikasi dipetakan ke CVE yang sudah diketahui menggunakan data intelijen kerentanan yang terus diperbarui dari OPSWAT. - LANGKAH 3
Keputusan Berbasis Risiko
Kebijakan keamanan dapat memblokir, mengizinkan, atau menangani berkas berdasarkan tingkat keparahan kerentanan dan toleransi risiko organisasi.
Fitur Utama
Deteksi Kerentanan Pra-Eksekusi
Mencegah perangkat lunak yang rentan sebelum dijalankan,
sehingga secara signifikan mengurangi risiko paparan dan
menghilangkan titik-titik buta yang ditinggalkan oleh pemindaian pasca-
.
Analisis yang Tidak Bergantung pada Jejak
Mendeteksi kerentanan tanpa bergantung pada entri registri
, pengelola paket, atau artefak perangkat lunak yang terinstal
.
Dukungan Format File yang Luas
Mendukung berbagai macam file biner, termasuk aplikasi
, penginstal, dan pustaka bersama.
Dapat Diimplementasikan di Mana Saja, Dapat Diintegrasikan ke Mana Saja
Solusi keamanan file yang dapat disesuaikan dan komprehensif, yang terintegrasi dengan mulus serta melindungi file Anda ke mana pun file tersebut berada.
Cloud
Penilaian kerentanan yang dapat disesuaikan, disediakan melalui layanan aw OPSWAT .
Di Tempat
Sangat cocok untuk lingkungan yang diatur, terisolasi secara fisik, atau berkeamanan tinggi.
Hibrida
Penerapan yang fleksibel dengan menggabungkan kontrol berbasis cloud dan di lokasi.
OPSWAT Bekerja di Tempat Anda Bekerja
Cegah ancaman dan serangan zero-day dengan solusi yang mudah diterapkan, diintegrasikan, dan dipelihara, serta sesuai dengan infrastruktur teknologi yang sudah Anda miliki. Lakukan integrasi melalui REST API atau konektor bawaan untuk mendukung berbagai skenario penerapan. Kami menawarkan solusi untuk aplikasi berbasis cloud, berbasis kontainer, dan yang dihosting secara lokal.
