Pada 8 September 2025, beberapa paket npm yang banyak digunakan, termasuk chalk, debug, dan color, diketahui telah disusupi dalam insiden rantai pasokan perangkat lunak sumber terbuka yang dengan cepat berkembang menjadi salah satu yang terbesar hingga saat ini. Secara keseluruhan, paket-paket ini mencatat lebih dari 2 miliar unduhan per minggu, sehingga insiden ini tidak hanya berisiko tinggi tetapi juga berdampak luas.
Berikut ini adalah apa yang terjadi, bagaimana serangan tersebut berlangsung, dan bagaimana teknologi OPSWAT dapat membantu melindungi dari ancaman serupa di masa depan.
Ringkasan Serangan
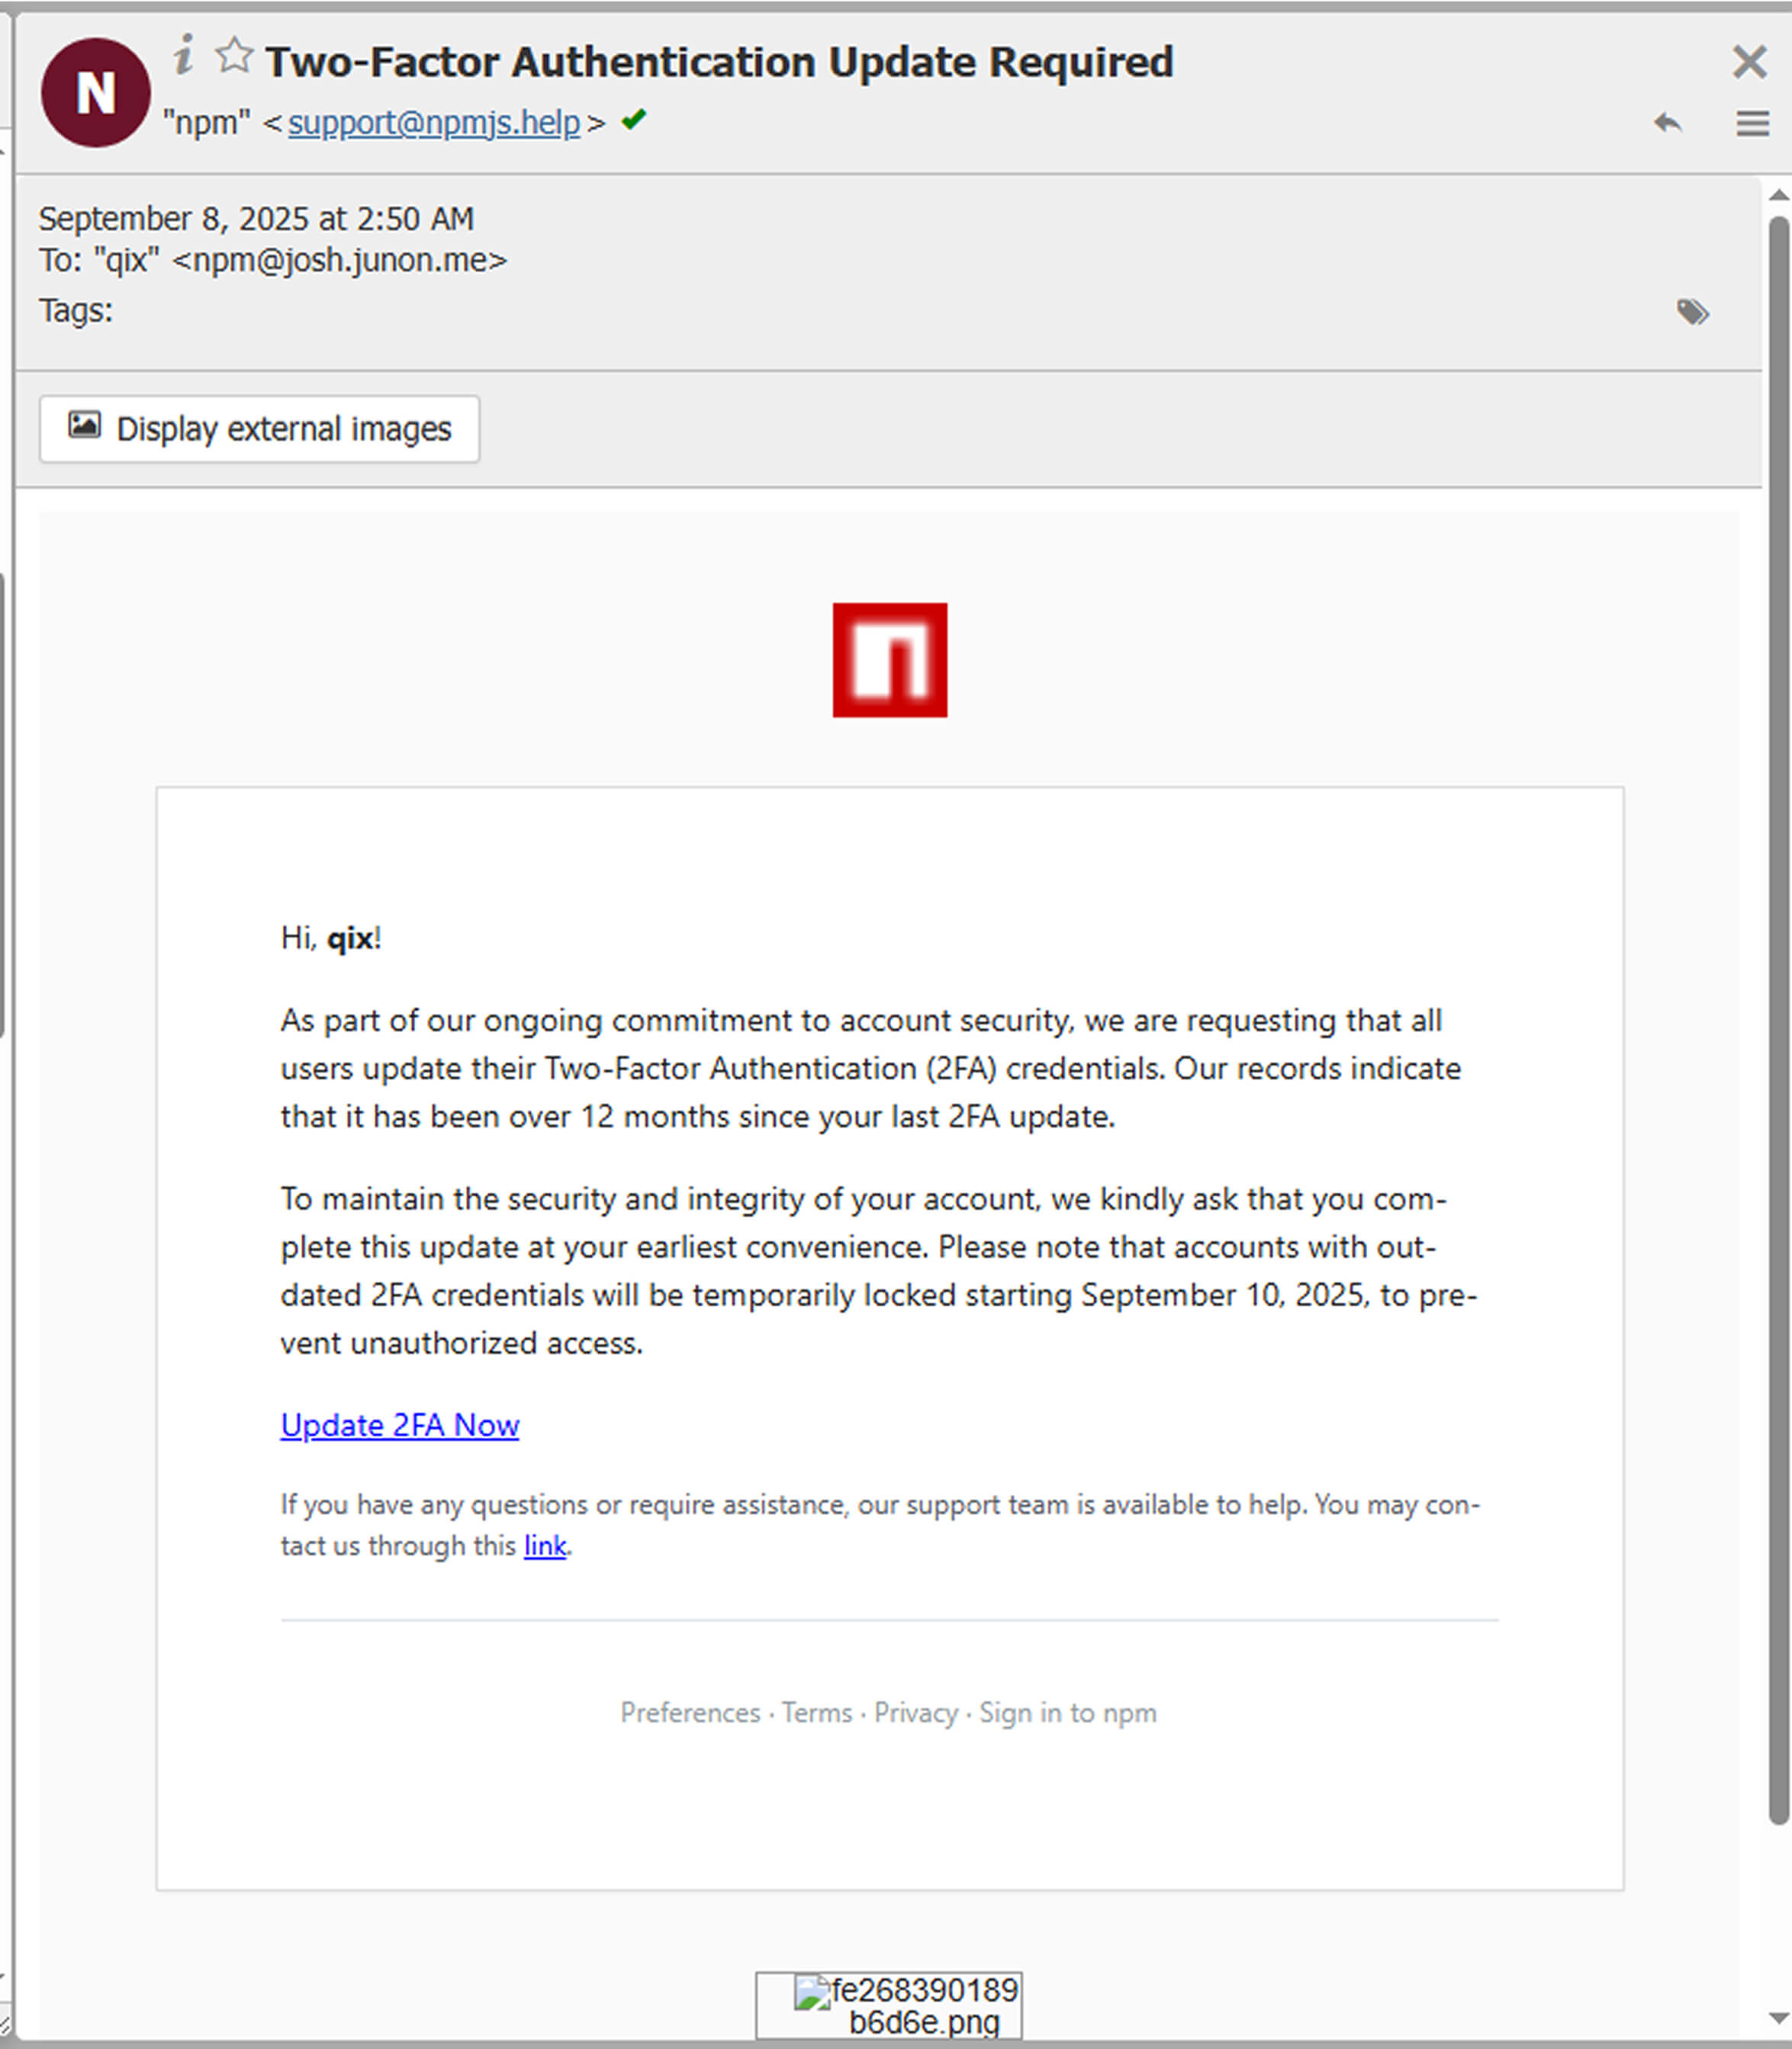
Serangan tersebut bermula dari kampanye phishing yang menargetkan seorang pengelola salah satu paket npm. Sebuah email palsu dari support@npmjs.help (sebuah domain palsu yang didaftarkan hanya beberapa hari sebelum serangan) berhasil menipu korban hingga menyerahkan kredensialnya. Dengan akses ke akun npm sang pengelola, para penyerang kemudian menerbitkan versi-versi berbahaya dari paket-paket tersebut.
Kode yang disisipkan tersebut merupakan malware pencuri kripto yang dirancang khusus untuk membajak transaksi mata uang kripto dari pengguna akhir yang berinteraksi dengan dompet dan aplikasi terdesentralisasi (dApps).
Insiden ini sekali lagi menunjukkan bahwa kepercayaan terhadap perangkat lunak sumber terbuka dapat dimanfaatkan sebagai senjata kapan saja, sama seperti serangan terhadap rantai pasokan ESLint pada Juli 2025.
Teknik Serangan yang Digunakan
1. Eksekusi yang Spesifik untuk Browser
Malware tersebut melakukan pemeriksaan lingkungan untuk memastikan bahwa ia hanya berjalan di dalam peramban. Di server atau jalur CI/CD, malware tersebut tetap tidak aktif, sehingga lebih sulit dideteksi.
2. Penyadapan di API
Payload berbahaya tersebut menyusup ke dalam API web inti, termasuk:
window.fetch
XMLHttpRequest
window.ethereum(penyedia dompet digital)
Hal ini memungkinkan malware tersebut untuk secara diam-diam memata-matai, menyadap, dan mengubah permintaan jaringan.
3. Pembajakan Transaksi
Setelah tertanam, kode berbahaya tersebut tidak lagi sekadar melakukan pengamatan pasif, melainkan secara aktif mengganggu aktivitas mata uang kripto. Secara khusus, kode tersebut memindai alamat dompet dan muatan transaksi di berbagai blockchain, termasuk Ethereum, Solana, Bitcoin, Tron, Litecoin, dan Bitcoin Cash.
Dari sana, muatan tersebut menerapkan teknik substitusi:
- Mengganti alamat dompet yang sah dengan alamat yang dikendalikan oleh penyerang, dengan menggunakan alamat serupa yang dihasilkan melalui pemeriksaan kesamaan (misalnya, jarak Levenshtein).
- Hal ini berarti pemindahan ke
0xAbc123…bisa saja secara diam-diam menjadi0xAbc129…tanpa menimbulkan kecurigaan.
- Yang terpenting, pertukaran tersebut terjadi sebelum pengguna menandatangani transaksi, sehingga meskipun antarmuka pengguna menampilkan alamat yang benar, permintaan yang telah ditandatangani sebenarnya sudah diubah di balik layar.
4. Penghindaran Terselubung
Para penyerang juga menerapkan langkah-langkah untuk memastikan malware mereka tetap tersembunyi selama mungkin. Alih-alih membuat perubahan yang terlihat yang dapat membuat korban curiga, muatan malware tersebut beroperasi secara diam-diam di latar belakang:
- Kami menghindari perubahan antarmuka pengguna (UI) yang mencolok, sehingga tampilan dompet tetap sama seperti semula.
- Tetap aktif tanpa pemberitahuan, dengan menjaga agar hook-nya tetap aktif sepanjang sesi penjelajahan.
- Menargetkan baik proses persetujuan maupun transfer, sehingga tidak hanya memungkinkan pencurian dana, tetapi juga manipulasi izin dompet untuk dimanfaatkan di masa mendatang.
Mengapa Serangan Ini Sangat Berbahaya
- Skala yang sangat besar: Miliaran unduhan setiap minggu untuk paket-paket yang terdampak.
- Penargetan lintas rantai: Tidak terbatas pada Ethereum. Beberapa blockchain utama turut terdampak.
- Tidak terlihat oleh pengguna: Para korban mengira bahwa mereka sedang menyetujui transaksi yang aman.
- Penyalahgunaan kepercayaan dalam ekosistem: Satu akun pengelola yang diretas menimbulkan dampak berantai di seluruh ekosistem npm.
OPSWATTanggapan ’s
OPSWAT Teknologi SBOM dengan versi basis data terbaru sudah mampu mendeteksi dan menandai paket-paket berbahaya tersebut.
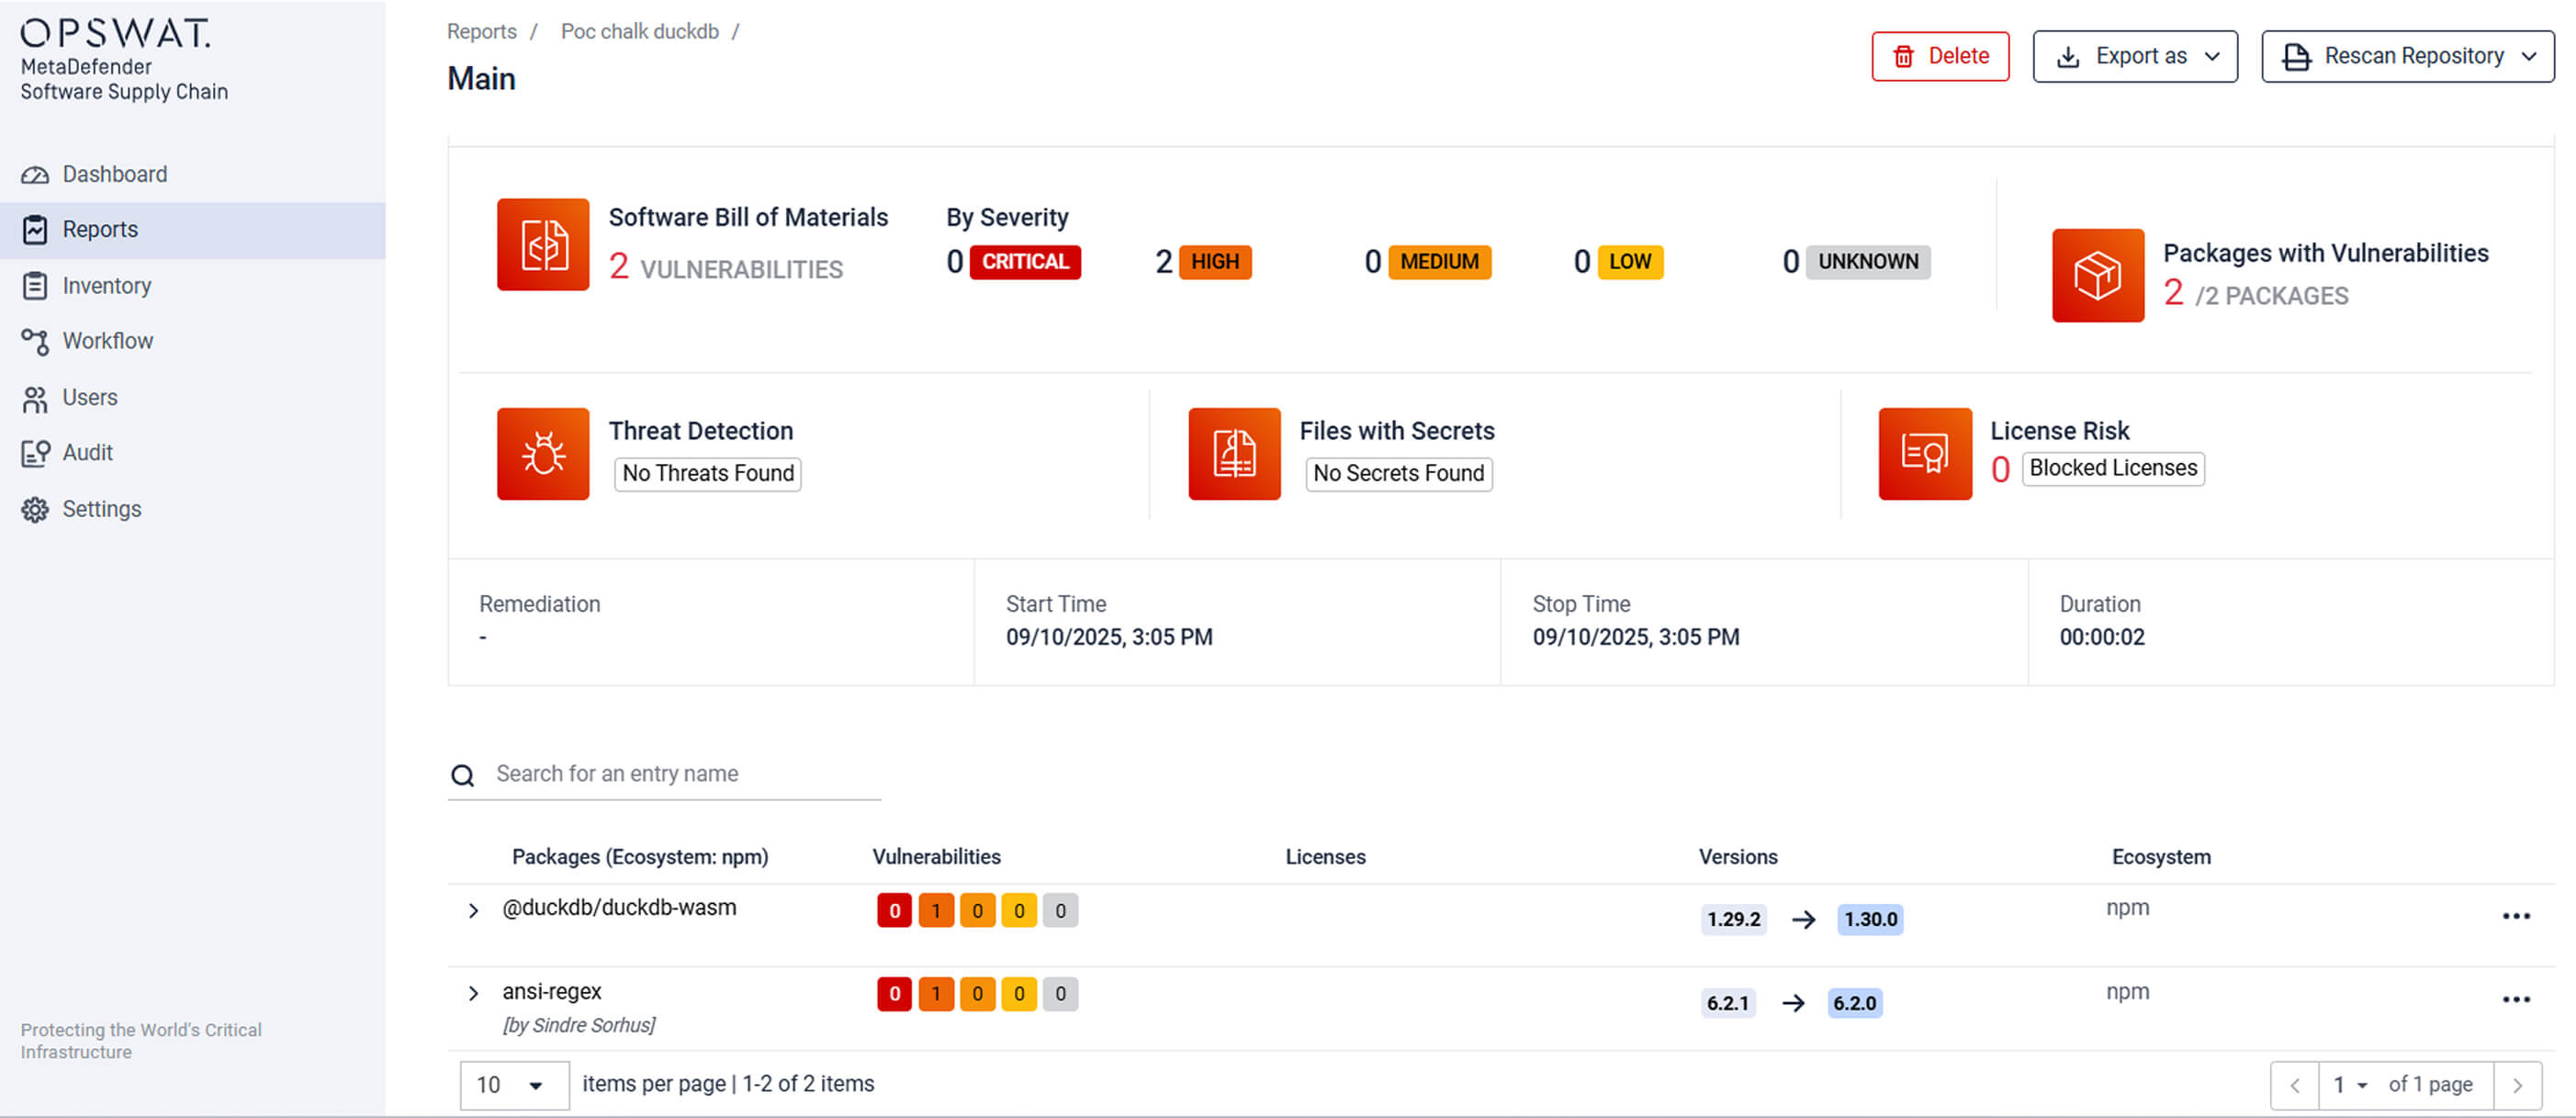
OPSWAT Teknologi SBOM merupakan salah satu dari sekian banyak solusi dan teknologi keamanan terdepan di industri yang tersedia di MetaDefender Core dan MetaDefender Software Supply Chain:
- Analisis Kerentanan:Secara otomatis memindai dependensi untuk mendeteksi kerentanan yang diketahui dan versi berbahaya.
- Pemantauan Berkelanjutan: Memantau repositori seperti npm, PyPI, dan Maven untuk mendeteksi perubahan yang mencurigakan.
- Multi-AV & Heuristik: Mendeteksi malware yang disamarkan dan bersembunyi di dalam paket.
- Integrasi CI/CD: Mencegah dependensi yang terkompromi agar tidak dimasukkan ke dalam proses build.
- Pembuatan SBOM:Mengekspor laporan SBOM dalam format standar seperti CycloneDX, SPDX, JSON, dan PDF untuk mendukung proses audit dan kepatuhan.
- Deteksi Rahasia: OPSWAT Proactive DLP mendeteksi rahasia yang ditulis secara langsung (kata sandi, API kunci, token, dll.) yang tertanam dalam kode sumber untuk mencegah akses yang tidak sah.
Apa yang Harus Anda Lakukan Sekarang
- Ketergantungan audit: Periksa proyek Anda untuk mengetahui paket npm yang terpengaruh.
- Tingkatkan kesadaran akan serangan phishing: Latih para pengembang dan pengelola sistem agar dapat mengenali email palsu.
- Otomatiskan keamanan dengan OPSWAT MetaDefender Software Supply Chain: Dapatkan wawasan mengenai risiko rantai pasokan perangkat lunak Anda melalui pemantauan ancaman dan kerentanan yang berkelanjutan.
- Terapkan keamanan akun yang ketat: Aktifkan 2FA pada semua akun registri paket.
Poin-Poin Penting
- Akun pengelola merupakan sasaran utama. Keamanan mereka adalah keamanan Anda.
- Serangan terhadap rantai pasokan semakin meluas: miliaran unduhan dapat dimanfaatkan sebagai senjata dalam sekejap.
- Pemantauan proaktif dan alat-alat zero-trust seperti MetaDefender Software Supply Chain bukan lagi sekadar pilihan; melainkan sudah menjadi hal yang sangat penting.
Pesan Penutup
Insiden ini menegaskan betapa rentannya ekosistem perangkat lunak sumber terbuka ketika hanya satu akun pengelola tepercaya saja yang diretas. Dengan miliaran unduhan yang dipertaruhkan, organisasi harus menyadari bahwa keamanan rantai pasokan sama pentingnya dengan keamanan titik akhir atau jaringan. Visibilitas proaktif, pemantauan berkelanjutan, dan praktik keamanan yang ketat merupakan pertahanan terbaik terhadap serangan terhadap perangkat lunak sumber terbuka di masa mendatang.
Pelajari lebih lanjut tentang bagaimana OPSWAT SBOM dan MetaDefender Software Supply Chain membantu mengamankan alur kerja pengembangan Anda serta melindungi dari serangan rantai pasokan perangkat lunak sumber terbuka.