- Apa itu Keamanan CI/CD?
- Penjelasan Mengenai Pipa CI/CD
- Risiko dalam Jalur Keamanan CI/CD
- 10 Masalah Keamanan Teratas OWASP
- Tantangan Keamanan CI/CD
- Cara Mengamankan Pipa CI/CD
- Praktik Terbaik Keamanan CI/CD
- Di mana Keamanan CI/CD Paling Penting?
- Lindungi Proyek Anda dengan Keamanan CI/CD
- Pertanyaan yang Sering Diajukan
Apa itu Keamanan CI/CD?
Keamanan CI/CD adalah penerapan praktik dan langkah-langkah keamanan di seluruh alur kerja integrasi berkelanjutan dan pengiriman berkelanjutan (CI/CD). Hal ini berfokus pada perlindungan proses otomatis yang digunakan dalam pengembangan perangkat lunak untuk memastikan integritas, keamanan, dan keandalan perubahan kode mulai dari tahap pengembangan hingga penerapan.
Integrasi Berkelanjutan (CI) melibatkan penggabungan kode secara berkala ke dalam repositori pusat serta integrasi alat pihak ketiga untuk mengotomatiskan tugas-tugas pembangunan aplikasi, seperti pengujian, pengembangan, dan pengelolaan repositori. Pengiriman/Penerapan Berkelanjutan (CD) memperluas konsep ini dengan mengotomatiskan penerapan perubahan-perubahan tersebut ke lingkungan produksi atau lingkungan lainnya.
Jika diterapkan secara efektif, CI/CD dapat meningkatkan kecepatan pengembangan, konsistensi, dan keandalan pengiriman. Namun, tanpa pengendalian keamanan yang tepat, alur kerja ini dapat menimbulkan kerentanan, membocorkan data sensitif, dan mengancam integritas aplikasi.
Keamanan CI/CD yang efektif memastikan bahwa perubahan kode aman, akses terkendali, dan seluruh siklus hidup pengembangan perangkat lunak (SDLC) terlindungi dari potensi ancaman dan aktivitas berbahaya.
Penjelasan Mengenai Pipa CI/CD
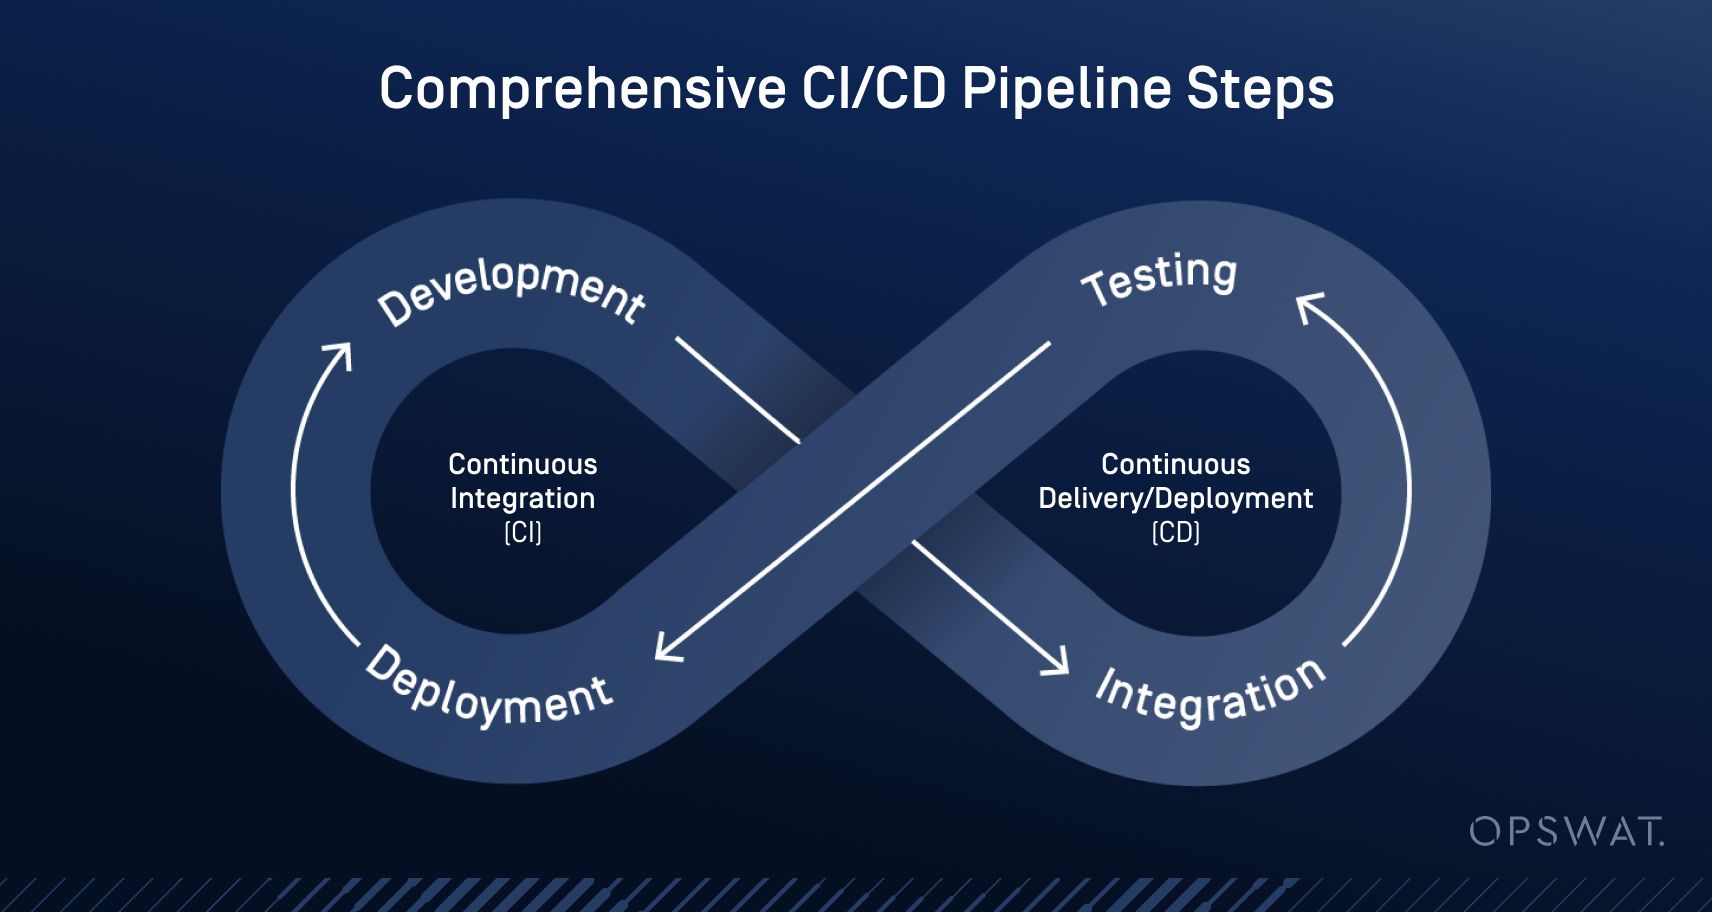
Pipa CI/CD mencakup integrasi dan penerapan kode baru ke dalam basis kode yang sudah ada, yang dapat berupa fitur tambahan, peningkatan kenyamanan pengguna, atau perbaikan keamanan dan bug. Bagi sebagian besar organisasi, pipa CI/CD yang andal akan mencakup sebagian besar atau seluruh langkah berikut:
Risiko dalam Jalur Keamanan CI/CD
Memiliki alur kerja CI/CD yang efisien tanpa langkah-langkah keamanan yang memadai berarti pelaku ancaman dapat memanfaatkan tahapan-tahapan dalam proses tersebut untuk membobol seluruh basis kode. Beberapa risiko keamanan CI/CD yang paling umum antara lain:
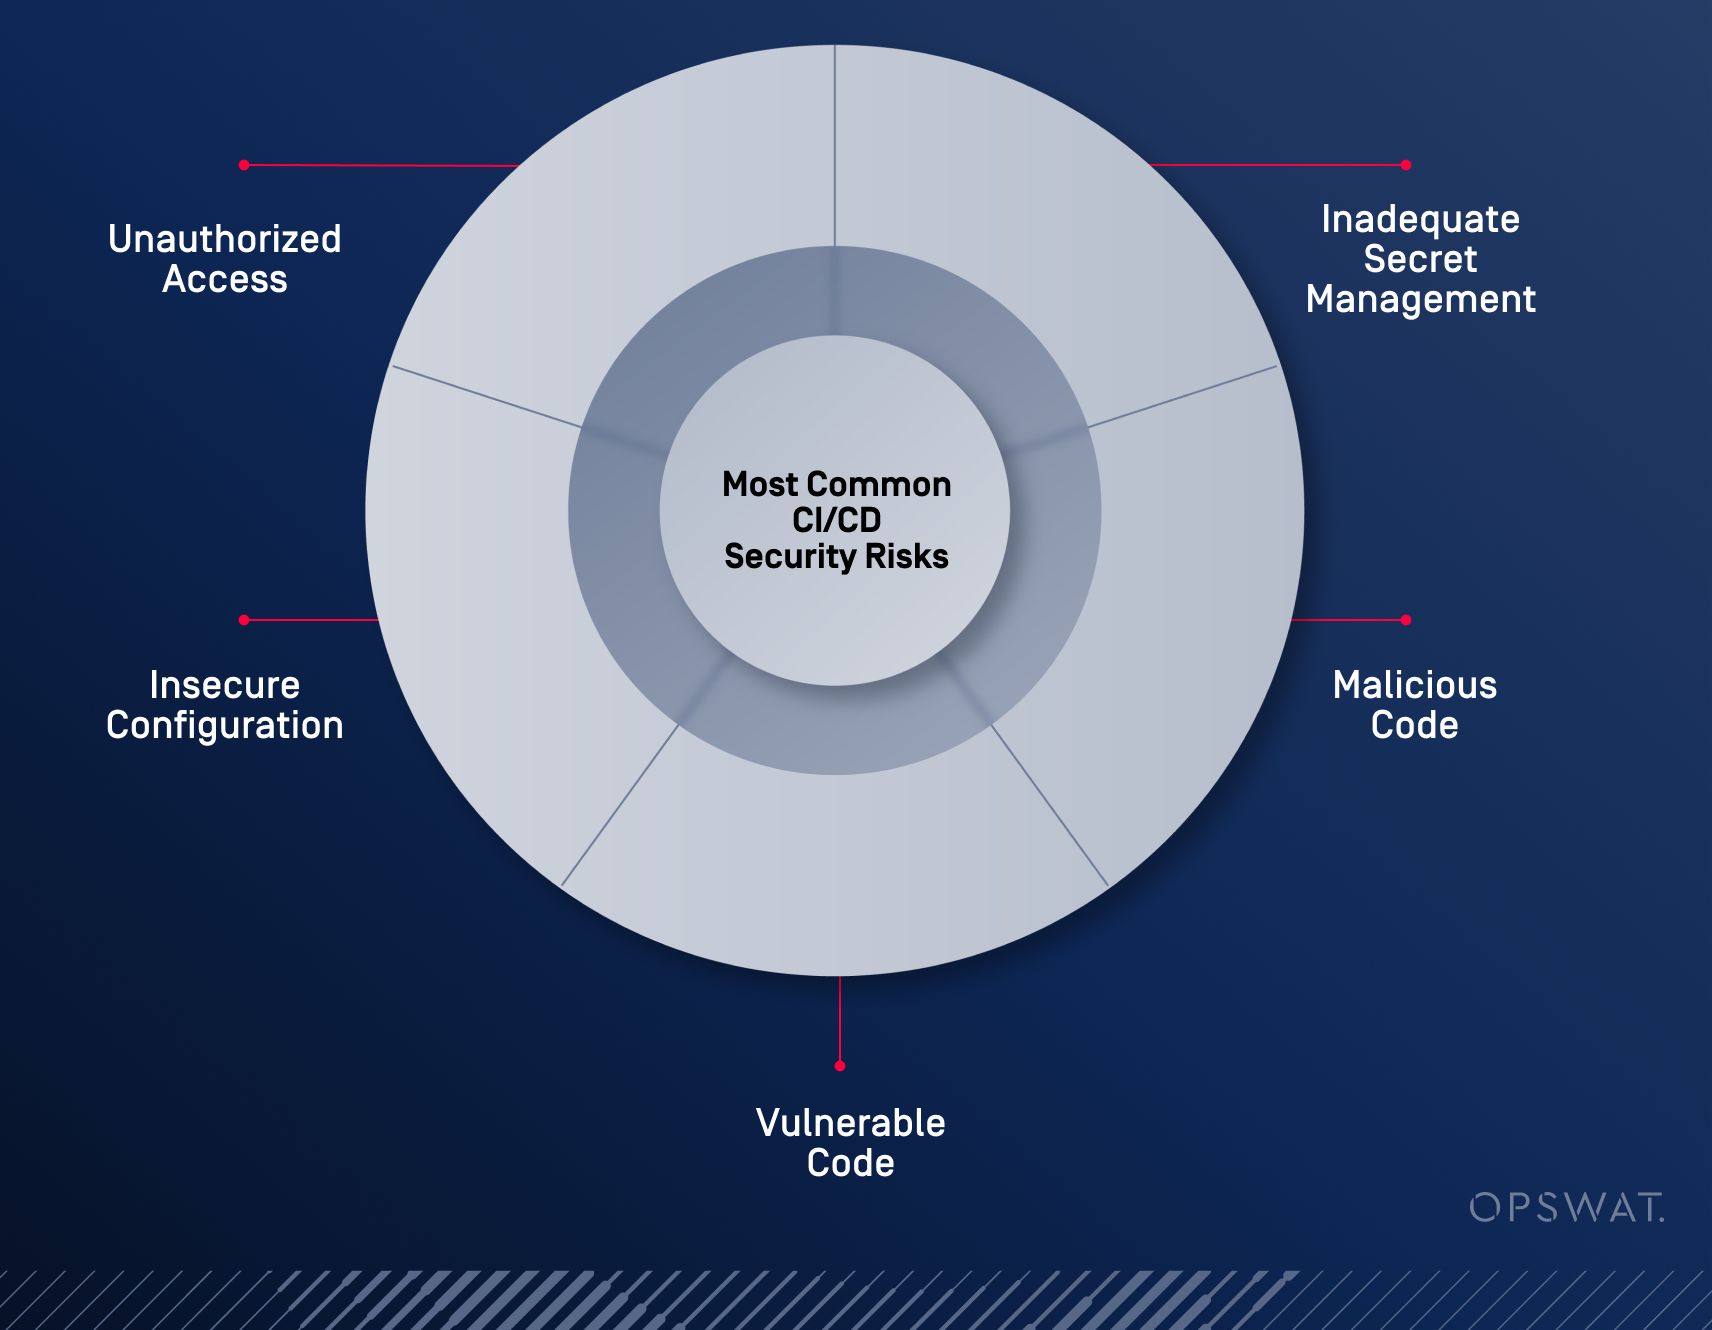
Pihak yang tidak berwenang yang berhasil mengakses jalur CI/CD dapat menyisipkan kode berbahaya atau mengakses informasi sensitif.
Penanganan rahasia yang kurang tepat, seperti kunci enkripsi ( API ) dan kata sandi, dapat menyebabkan akses tanpa izin dan kebocoran data.
Masuknya kode berbahaya melalui dependensi atau injeksi kode langsung dapat membahayakan aplikasi dan datanya.
Kerentanan keamanan dalam basis kode, serta kerentanan yang ditimbulkan oleh komponen pihak ketiga, jika tidak terdeteksi dan ditangani, dapat dimanfaatkan oleh penyerang.
Alat dan lingkungan CI/CD yang tidak dikonfigurasi dengan benar dapat membuka celah bagi serangan dan kebocoran data.
Ada banyak dampak negatif yang dapat terjadi akibat kegagalan dalam melindungi proses CI/CD, antara lain:
- Server CI/CD yang diretas sehingga mengakibatkan penyebaran malware di lingkungan produksi.
- Akses tanpa izin dan kebocoran data sensitif akibat kredensial yang ditulis secara permanen dalam kode sumber.
- Penyisipan kode berbahaya melalui dependensi pihak ketiga yang tidak terlindungi, yang mengakibatkan serangan rantai pasokan.
10 Masalah Keamanan Teratas OWASP
Daftar 10 Teratas Open Web Application Security Project (OWASP) merupakan daftar lengkap risiko keamanan aplikasi web yang paling umum, yang disusun berdasarkan penelitian dan survei mendalam. Daftar ini diperbarui secara berkala dan secara luas diakui sebagai tolok ukur industri dalam pengembangan aplikasi web yang aman. Risiko-risiko utamanya meliputi:
Server aplikasi, kerangka kerja, dan infrastruktur cloud yang sangat dapat dikonfigurasi dapat memiliki kesalahan konfigurasi keamanan, seperti izin yang terlalu luas, nilai default yang tidak aman dan tidak diubah, atau pesan kesalahan yang terlalu terbuka, sehingga memberikan penyerang cara mudah untuk membobol aplikasi.
Penerapan otentikasi dan pembatasan akses yang tidak tepat dapat memungkinkan penyerang mengakses sumber daya yang dibatasi dengan mudah. Pengguna yang tidak berwenang mungkin dapat mengakses berkas sensitif, sistem, atau pengaturan hak akses pengguna.
Serangan-serangan ini memanfaatkan kerentanan pada aplikasi web yang menerima data yang telah disusupi, seperti injeksi SQL, injeksi perintah sistem operasi, dan Cross Site Scripting (XSS). Dengan menyisipkan kode berbahaya ke dalam kolom input, penyerang dapat menjalankan perintah tanpa izin, mengakses basis data sensitif, dan mengendalikan sistem.
Masalah seperti kunci kriptografi yang lemah, algoritma yang sudah ketinggalan zaman, atau kata sandi yang tertanam secara permanen dapat menyebabkan terungkapnya data sensitif.
Dimasukkan ke dalam OWASP Top Ten 2021, kategori ini berfokus pada kelemahan desain mendasar dan pengendalian yang tidak efektif, bukan sekadar implementasi yang lemah atau cacat.
Tantangan Keamanan CI/CD
Para pengembang menghadapi sejumlah tantangan keamanan yang krusial sepanjang proses SDLC dan CI/CD.
Kurangnya transparansi dan kesadaran akan rahasia serta data sensitif dapat menimbulkan masalah dalam hal berbagi dan melacak informasi sensitif. Pengelolaan rahasia yang efektif mencakup penyimpanan dan penanganan rahasia—seperti kunci API , kata sandi, dan sertifikat—secara aman. Kebutuhan yang sering untuk mengakses dan menyimpan informasi ini menjadi celah serangan potensial bagi pelaku ancaman.
Para pengembang juga harus menghadapi adanya kode berbahaya yang tidak terduga, yang dapat disisipkan baik melalui campur tangan pihak eksternal maupun secara internal oleh karyawan yang bertindak dengan niat jahat atau yang kredensialnya dicuri dan disalahgunakan. Kode ini juga dapat berasal dari sumber yang belum diverifikasi atau dependensi pihak ketiga yang sudah kedaluwarsa.
Pemantauan dan pemindaian berkelanjutan terhadap kerentanan yang sudah diketahui dalam basis kode dan dependensi sangatlah penting. Pelaku ancaman dapat memanfaatkan kerentanan yang belum diperbaiki ini untuk menyebarkan kode berbahaya.
Terakhir, kode sumber itu sendiri dapat terancam oleh akses tanpa izin dan tindakan manipulasi. Tanpa audit rutin dan kepatuhan terhadap praktik terbaik dalam pengelolaan kode sumber, integritas dan keamanan basis kode dapat terancam.
Cara Mengamankan Pipa CI/CD
Untuk mengatasi tantangan-tantangan ini dalam proses CI/CD, para pengembang harus menerapkan langkah-langkah keamanan yang kokoh, termasuk:
Apa saja praktik terbaik keamanan CI/CD?
Meskipun langkah-langkah keamanan sangat penting, para pengembang juga harus menerapkan praktik-praktik berkelanjutan di seluruh siklus hidup pengembangan perangkat lunak (SDLC) untuk memastikan bahwa langkah-langkah keamanan CI/CD diterapkan seefektif mungkin.
Selalu perbarui dependensi untuk meminimalkan risiko kerentanan. Gunakan alat seperti Dependabot dan Renovate untuk mengotomatiskan pembaruan dependensi.
Lakukan audit keamanan secara berkala terhadap pipa CI/CD untuk mengidentifikasi dan menangani risiko potensial. Audit keamanan membantu dalam menjaga kepatuhan dan memastikan keefektifan langkah-langkah keamanan.
Di mana Keamanan CI/CD Paling Penting?
Dalam konteks alur kerja keamanan CI/CD, proses dan tim mana saja yang paling terdampak? Memahami aspek ini sangat penting untuk memastikan peningkatan keamanan dan alokasi sumber daya kepada tim yang tepat.
Mengintegrasikan praktik keamanan ke dalam proses DevOps memastikan siklus hidup pengembangan yang aman. DevSecOps menekankan pentingnya keamanan di setiap tahap pipa CI/CD.
Melindungi rantai pasokan perangkat lunak dari kerentanan dan ancaman melibatkan pemeriksaan ketergantungan pada pihak ketiga serta penerapan langkah-langkah pengamanan untuk seluruh rantai pasokan.
Lindungi Proyek Anda dengan Keamanan CI/CD
Menjamin keamanan dalam alur kerja CI/CD sangat penting untuk melindungi integritas perangkat lunak, mencegah akses yang tidak sah, serta memitigasi risiko yang terkait dengan pengembangan dan penerapan perangkat lunak. Dengan menerapkan praktik keamanan CI/CD yang komprehensif dan berlapis-lapis serta menggunakan alat CI/CD yang aman, organisasi dapat melindungi proses CI/CD mereka dan menghasilkan perangkat lunak yang aman. Langkah-langkah keamanan CI/CD yang efektif meningkatkan keandalan dan kredibilitas perangkat lunak, sehingga memastikan bahwa perangkat lunak tersebut memenuhi persyaratan fungsional maupun keamanan.
Ketahui bagaimana OPSWAT’s MetaDefender Software Supply Chain mengamankan seluruh rantai pasokan, sehingga menjamin perlindungan menyeluruh bagi proyek Anda.
Pertanyaan yang Sering Diajukan
Apa itu keamanan CI/CD?
Keamanan CI/CD adalah penerapan praktik dan langkah-langkah keamanan di seluruh alur kerja integrasi berkelanjutan dan pengiriman berkelanjutan (CI/CD). Hal ini berfokus pada perlindungan proses otomatis yang digunakan dalam pengembangan perangkat lunak untuk memastikan integritas, keamanan, dan keandalan perubahan kode mulai dari tahap pengembangan hingga penerapan.
Apa saja yang termasuk dalam pipeline CI/CD?
Pipa CI/CD mencakup integrasi dan penerapan kode baru ke dalam basis kode yang sudah ada, yang dapat berupa fitur tambahan, peningkatan kenyamanan pengguna, atau perbaikan keamanan dan bug. Bagi sebagian besar organisasi, pipa CI/CD yang andal mencakup tahap pengembangan, integrasi, pengujian, dan penerapan.
Mengapa jalur CI/CD rentan terhadap risiko?
Pipa CI/CD yang disederhanakan tanpa langkah-langkah keamanan yang memadai akan menimbulkan celah yang dapat dimanfaatkan oleh pelaku ancaman. Risiko umum yang sering terjadi antara lain akses tanpa izin, pengelolaan rahasia yang tidak memadai, penyisipan kode berbahaya, kode yang rentan, dan konfigurasi yang tidak aman. Kelemahan-kelemahan ini dapat membahayakan perangkat lunak dan membocorkan data sensitif.
Apa saja risiko keamanan CI/CD yang paling umum?
- Akses Tanpa Izin: Penyerang yang berhasil mengakses jalur CI/CD dapat menyisipkan kode atau mencuri informasi.
Pengelolaan Rahasia yang Tidak Memadai: Penanganan yang buruk terhadap kunci atau kata sandi API dapat menyebabkan kebocoran data.
Kode Berbahaya: Kode yang disisipkan oleh pelaku ancaman atau dependensi dapat membahayakan aplikasi.
Kode yang Rentan: Kode yang belum diperbarui atau bermasalah membuka celah bagi eksploitasi.
Konfigurasi yang Tidak Aman: Lingkungan yang dikonfigurasi secara salah dapat menyebabkan kebocoran data atau hilangnya kendali.
Apa itu OWASP Top 10 dan mengapa hal itu penting?
OWASP Top 10 adalah daftar risiko keamanan aplikasi web yang paling umum, yang diperbarui secara berkala. Daftar ini mencakup masalah-masalah seperti kesalahan konfigurasi keamanan, kontrol akses yang tidak berfungsi, serangan injeksi, kegagalan kriptografi, dan desain yang tidak aman. Daftar ini berfungsi sebagai tolok ukur industri untuk mengidentifikasi dan menangani masalah keamanan.
Tantangan keamanan apa saja yang dihadapi para pengembang dalam CI/CD?
Para pengembang sering kali menghadapi kendala berupa kurangnya transparansi terkait rahasia sistem, kode berbahaya yang menyusup melalui dependensi, serta kerentanan yang belum diperbaiki. Akses tidak sah ke kode sumber dan penanganan rahasia sistem yang tidak tepat semakin meningkatkan risiko. Tantangan-tantangan ini menekankan pentingnya pemantauan keamanan yang konsisten serta praktik pengembangan yang aman.
Bagaimana cara mengamankan pipeline CI/CD?
- Pengelolaan Rahasia: Gunakan brankas terenkripsi untuk menyimpan kredensial.
Pengujian Keamanan Otomatis: Integrasikan alat-alat untuk mendeteksi kerentanan sejak dini.
Keamanan Kode Sumber: Gunakan tinjauan kode dan kontrol akses.
Prinsip Hak Akses Terbatas: Batasi akses hanya pada hal-hal yang diperlukan.
Keamanan Lingkungan: Pisahkan lingkungan pengembangan dan produksi dengan pengendalian yang tepat.
Apa saja praktik terbaik dalam hal keamanan CI/CD?
- Perbarui dependensi pihak ketiga secara berkala.
Melakukan audit keamanan terhadap alur kerja CI/CD.
Pantau alur kerja untuk mendeteksi ancaman dengan menggunakan sistem pencatatan dan peringatan.
Di mana aspek keamanan CI/CD paling krusial?
Keamanan CI/CD sangat penting dalam bidang-bidang seperti:
DevSecOps
Pengujian Keamanan Aplikasi
Container Keamanan
Infrastruktur sebagai Kode (IaC)
Kepatuhan dan Tata Kelola
Supply Chain Keamanan
Patch Management
Penanganan Insiden
Keamanan Layanan Mikro
Mengapa mengamankan pipeline CI/CD itu penting?
Keamanan pipa CI/CD sangat penting untuk melindungi integritas perangkat lunak, mencegah akses yang tidak sah, dan mengurangi risiko di seluruh siklus hidup pengembangan perangkat lunak. Keamanan CI/CD yang kokoh membantu memastikan pengiriman perangkat lunak yang aman, andal, dan sesuai dengan ketentuan.