File SVG*: Wajah Baru Muatan Malspam
Selama beberapa bulan terakhir, para analis intelijen ancaman dari OPSWAT telah mengamati kampanye malspam komoditas dan phishing kredensial yang menyebarkan berkas SVG yang dimodifikasi untuk menyerang ke daftar alamat email biasa (setiap kotak masuk yang dapat mereka jangkau).
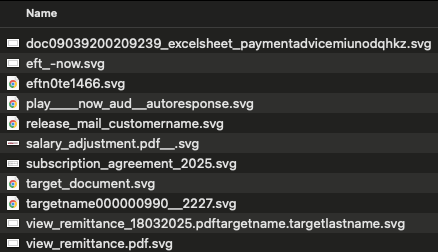
Salah satu dari dua perbedaan mendasar antara berkas-berkas SVG ini, dibandingkan dengan apa yang mungkin diharapkan dari email biasa yang berisi gambar tertanam, adalah bahwa pengirim kemungkinan besar menginstruksikan penerima untuk membuka berkas-berkas tersebut dengan menonjolkan kesan mendesak melalui narasi yang dirancang khusus—seperti tagihan yang belum dibayar, pesan suara yang terlewat, atau instruksi palsu dari manajemen tingkat atas (umpan)—yang sering ditemukan dalam kampanye malspam.
Perbedaan lainnya adalah bahwa berkas-berkas SVG ini berisi kode JavaScript berbahaya atau tautan yang disematkan ke halaman arahan palsu yang bertujuan untuk mencuri kredensial atau informasi pribadi.
Bagi para praktisi keamanan yang berpengalaman, perubahan jenis file ini seharusnya tidak mengejutkan. Pemantauan terhadap tren teknik serangan berbasis file selama bertahun-tahun menunjukkan bahwa pelaku ancaman sangat mahir dalam mengidentifikasi jenis file yang memberikan peluang untuk menghindari sistem pertahanan dan meningkatkan tingkat keberhasilan pengiriman ke pengguna sasaran.
Mengapa JavaScript Adalah Muatan Sebenarnya
Mereka yang memantau aktor-aktor tertentu dapat berhipotesis dengan tingkat keyakinan tinggi bahwa perubahan taktik pertukaran berkas ini merupakan langkah logis berikutnya dalam mengembangkan kampanye untuk mempertahankan tingkat deteksi yang rendah terhadap langkah-langkah penanggulangan keamanan yang ada.
Karena teknik-teknik ‘memanfaatkan sumber daya yang ada’ cenderung lebih disukai untuk memastikan efektivitas kampanye yang luas, metode andalan yang sudah teruji dan terbukti biasanya akan menjadi faktor yang paling umum: JavaScript yang tertanam.
Kemampuan untuk menjalankan kode JavaScript sembarang dalam jenis berkas yang umum ditemui memungkinkan pelaku ancaman mengakses gudang teknik pengaburan yang telah mereka kembangkan secara matang. Hal ini memberi waktu bagi para penyerang untuk meluncurkan kampanye dengan tingkat deteksi yang rendah, dengan biaya yang minim karena mereka hanya perlu menyesuaikan trik-trik lama mereka ke dalam wadah baru.
Tempat yang sering kami temui di mana muatan JavaScript jenis ini disisipkan adalah dalam berkas HTML langsung, berkas PDF, dan bahkan berkas JavaScript biasa (.js). Kemampuan untuk membungkus konten aktif dalam jenis berkas yang umumnya dianggap kurang berbahaya (seperti berkas gambar) memberikan tingkat keberhasilan yang tinggi bagi pelaku ancaman.
Sebaliknya, upaya pengurangan permukaan serangan yang selama ini berfokus pada teknologi seperti aplikasi produktivitas—misalnya Microsoft Office dan OneNote—belum tentu dapat diterapkan secara luas pada beberapa jenis file baru dan yang kurang umum tersebut.
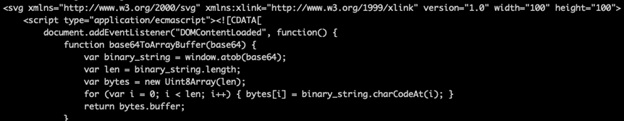
Contoh-contoh di bawah ini menggambarkan bagaimana penyerang menyisipkan kode JavaScript ke dalam berbagai jenis berkas, termasuk HTML dan SVG, untuk menjalankan fungsi berbahaya dan menghindari deteksi.

Masalah ini tak terelakkan memicu diskusi mengenai mengapa JavaScript memiliki permukaan serangan yang begitu luas di ranah web, serta solusi apa saja yang hemat biaya yang tersedia untuk mengurangi risiko paparan terhadap malware yang melibatkan JavaScript dalam urutan penyampaiannya. Hal ini mungkin menjadi tantangan tersendiri bagi organisasi tertentu, tergantung pada kebutuhan operasional masing-masing.
Hal ini juga termasuk dalam lingkup masalah terkait alat dan kerangka kerja yang umum digunakan oleh vendor dan pengembang, namun pada akhirnya disalahgunakan oleh oknum kriminal (topik diskusi untuk lain waktu). Meskipun masih bisa diperdebatkan apakah pengguna awam membutuhkan JavaScript dalam aplikasi yang banyak digunakan seperti email, reaksi berlebihan seperti surat terbuka Steve Jobs mengenai Adobe Flash dapat memicu praktik-praktik yang tidak matang dengan konsekuensi yang tak terduga.
Malware-as-a-Service dalam Skala Besar: Yang Perlu Diketahui oleh UKM
Meskipun kampanye-kampanye yang telah menjadi komoditas ini—yang sering kali didukung oleh malware-as-a-service dan jaringan afiliasi—tidak sekompleks operasi yang dilakukan oleh negara, mereka mengimbanginya dengan volume yang sangat besar dan iterasi yang cepat, sehingga mampu menimbulkan dampak luas dalam skala besar. Banyaknya pelaku di bidang ini dapat menjadi tantangan bagi organisasi skala kecil hingga menengah, yang mungkin memiliki akses terbatas terhadap alat keamanan untuk memitigasi ancaman-ancaman tersebut.
Oleh karena itu, tugas untuk melindungi diri dari ancaman umum ini berada di pundak para pengembang yang bertugas menimbang antara kasus penggunaan yang diharapkan atau sah dengan potensi penggunaan JavaScript yang berbahaya di lingkungan mereka.
Menerapkan Keamanan ke dalam Alur Kerja Analisis Berkas Anda
Organisasi dengan alur kerja pengembangan yang kompleks perlu menetapkan kebijakan penggunaan yang jelas untuk berbagai jenis berkas di berbagai bidang teknik guna menyeimbangkan produktivitas dengan keamanan.
Para ahli keamanan yang menerapkan deteksi berdasarkan tanda tangan YARA kemungkinan besar sudah memiliki cakupan untuk mendeteksi kode JavaScript yang mencurigakan dalam berkas HTML; dengan menyesuaikan aturan-aturan tersebut atau membuat aturan serupa yang khusus untuk SVG, para insinyur deteksi dapat dengan cepat menangani ancaman yang sudah dikenal yang memanfaatkan teknik berkas yang sebelumnya belum pernah terdeteksi.
Para insinyur deteksi yang memiliki sumber daya memadai dapat memilih untuk melangkah lebih jauh dan meneliti jenis file lain yang mudah dieksekusi oleh pengguna serta mendukung JavaScript guna mengantisipasi ancaman di masa mendatang.
Analisis File yang Komprehensif: Solusi untuk Teknik Pembuatan File Berbahaya
Di OPSWAT, kami meyakini bahwa pengguna yang waspada merupakan unsur kunci dalam melindungi diri dari gelombang serangan. Namun, kami juga menyadari bahwa menaruh seluruh harapan pada pengguna untuk mengenali dan menghindari umpan yang dirancang dengan cermat bukanlah hal yang realistis.
Oleh karena itu, kami telah mengembangkan metode yang efektif dan sangat otomatis untuk mendeteksi berkas berbahaya dalam skala besar dan di dalam alur kerja yang umum. MetaDefender Aether dapat menganalisis dan mendeteksi berkas SVG yang mungkin masuk melalui saluran dan integrasi yang terhubung, sehingga membantu melindungi jalur email dan web dengan kemampuan analisis adaptif.
Berikut ini adalah contoh berkas SVG yang menggambarkan kemampuan Teknologi Deep CDR™ dalam mengidentifikasi konten JavaScript yang aktif di dalam berkas tersebut serta mengidentifikasi elemen-elemen berisiko.
Contoh Hash dari Kampanye yang Sedang Berjalan
Di bawah ini adalah nilai hash dari sampel SVG berbahaya yang telah terdeteksi, yang dapat Anda gunakan untuk kegiatan pencarian ancaman dan pengembangan aturan YARA.
37ec9cea8684862bf90a77750d299c402b22fd45227394f9c021271c220efde5 |
af5448f719717b02658fa6125867891c9a8398d7962c8351c52581222123812f |
e078956a4722bc5352b9f3579b0f347442e6d8bfae474989005748691c96ad61 |
c3bea88d3dd9af95a7abed667395ec7e97b9d03234e96f1deb58246eda79c480 |
0c635495ae1f7f5abb54758774e0cf3a45de833e4a625fa73b66b6fa68dba016 |
7e4196e0ea594313440db113f33e3e0cb324d48b7e7067f49692d896ced61dbd |
380228c46ad165986caf5be62c4e53104d149de19fdcd8bf1e7d0d15d9e2d734 |
20e7a72bee139660755215f2aad7695cc5b2042e3bc93d96b4da6a1ddb9d3b5c |
a559ba903d3ffe755e54bd9d74d338ce8b4a140f1495f31d380e5875ea110f77 |
d050b960f05f939598565d4ea9f54743116a5fff579de171e2380354627cf45d |
ff342515e4ab999397f9facfd3185ab251dab872a425a7a7a298971d013285ad |
ff7bb63fa228e01c0fe5f214db0b5cc60e67f0b8ba2d7984bdc6aa34bf00fd9a |
Pelanggan yang menggunakan Aether dari MetaDefender mendapatkan manfaat dari pembaruan intelijen ancaman yang cepat, termasuk format file terbaru seperti SVG. Setelah logika deteksi diterapkan, ancaman seperti yang dibahas dalam blog ini akan secara otomatis teridentifikasi dan dikarantina, sehingga memastikan perlindungan yang berkelanjutan meskipun taktik penyerang terus berkembang.
Kesimpulan: Format File Selalu Berubah—Demikian Pula Harusnya Langkah-Langkah Pertahanan Anda
Para penyerang terus mengembangkan metode mereka, dan penggunaan berkas SVG yang mengandung JavaScript dalam kampanye phishing merupakan contoh utama dari taktik adaptif ini. Meskipun ekstensi berkasnya mungkin berubah, ancaman utamanya—eksekusi skrip yang disamarkan—tetap sama.
Agar tetap selangkah lebih maju, para ahli keamanan harus terus menyempurnakan teknik deteksi, menyesuaikan aturan yang ada dengan format baru, dan memanfaatkan alat analisis otomatis seperti MetaDefender Aether untuk mengungkap perilaku berbahaya yang tersembunyi di tempat-tempat yang tak terduga. Mengandalkan kewaspadaan pengguna saja tidak cukup—sistem pertahanan yang dapat diskalakan dan cerdas kini menjadi hal yang sangat penting.
*Apa Itu File SVG?
SVG, atau Scalable Vector Graphics, adalah format file yang banyak digunakan untuk menampilkan gambar berbasis vektor di web. Berbeda dengan format gambar tradisional seperti JPEG atau PNG, file SVG bersifat berbasis teks dan ditulis dalam XML, sehingga memungkinkan file tersebut menyertakan elemen interaktif dan bahkan skrip tertanam seperti JavaScript. Fleksibilitas ini membuatnya berguna bagi para pengembang—namun juga menarik bagi para penyerang yang ingin menyembunyikan kode berbahaya di tempat yang terlihat jelas.