- Apa itu Peretasan Berbasis Kecerdasan Buatan?
- Bagaimana AI Digunakan dalam Kejahatan Siber?
- Contoh Serangan Siber Berbasis Kecerdasan Buatan
- Bagaimana AI Dapat Disalahgunakan untuk Mengembangkan Malware: Analisis Ahli dari OPSWAT
- Cara Melindungi Diri dari Serangan Siber yang Didukung AI
- Pertanyaan yang Sering Diajukan (FAQ)
Apa itu Peretasan Berbasis Kecerdasan Buatan?
Peretasan berbasis AI adalah penggunaan kecerdasan buatan untuk meningkatkan atau mengotomatiskan serangan siber. Hal ini memungkinkan pelaku ancaman untuk membuat kode, menganalisis sistem, dan menghindari sistem pertahanan dengan upaya manual yang minimal.
Model AI, terutama model bahasa berskala besar (LLM), membuat pengembangan serangan menjadi lebih cepat, lebih murah, dan lebih mudah diakses oleh peretas yang kurang berpengalaman. Akibatnya, muncullah serangkaian serangan AI baru yang lebih cepat, lebih dapat diskalakan, dan seringkali lebih sulit dihentikan dengan sistem pertahanan tradisional.
Apa itu Peretas AI?
Peretas AI adalah pelaku ancaman yang memanfaatkan kecerdasan buatan untuk mengotomatisasi, meningkatkan, atau memperluas serangan siber. Peretas AI menggunakan model pembelajaran mesin, AI generatif, dan agen otonom untuk melewati sistem pengamanan, merancang serangan phishing yang sangat meyakinkan, serta mengeksploitasi kerentanan perangkat lunak dalam skala besar.
Para penyerang ini dapat mencakup baik operator manusia yang menggunakan alat AI maupun sistem semi-otonom yang menjalankan tugas dengan campur tangan manusia yang minimal. Penyerang manusia yang menggunakan AI adalah individu-individu di dunia nyata—penjahat, script kiddies, hacktivis, atau aktor negara—yang memanfaatkan model AI untuk meningkatkan kemampuan serangan mereka.
Agen peretasan otonom adalah alur kerja yang digerakkan oleh kecerdasan buatan (AI) yang mampu menggabungkan serangkaian tugas—seperti pengintaian, pembuatan muatan, dan pengelakan—dengan pengawasan minimal. Meskipun tetap dipandu oleh tujuan yang ditetapkan manusia, agen-agen ini dapat beroperasi secara semi-mandiri setelah diluncurkan, sehingga mampu melaksanakan serangan bertahap dengan lebih efisien daripada alat-alat manual.
Bagaimana AI Digunakan dalam Kejahatan Siber?
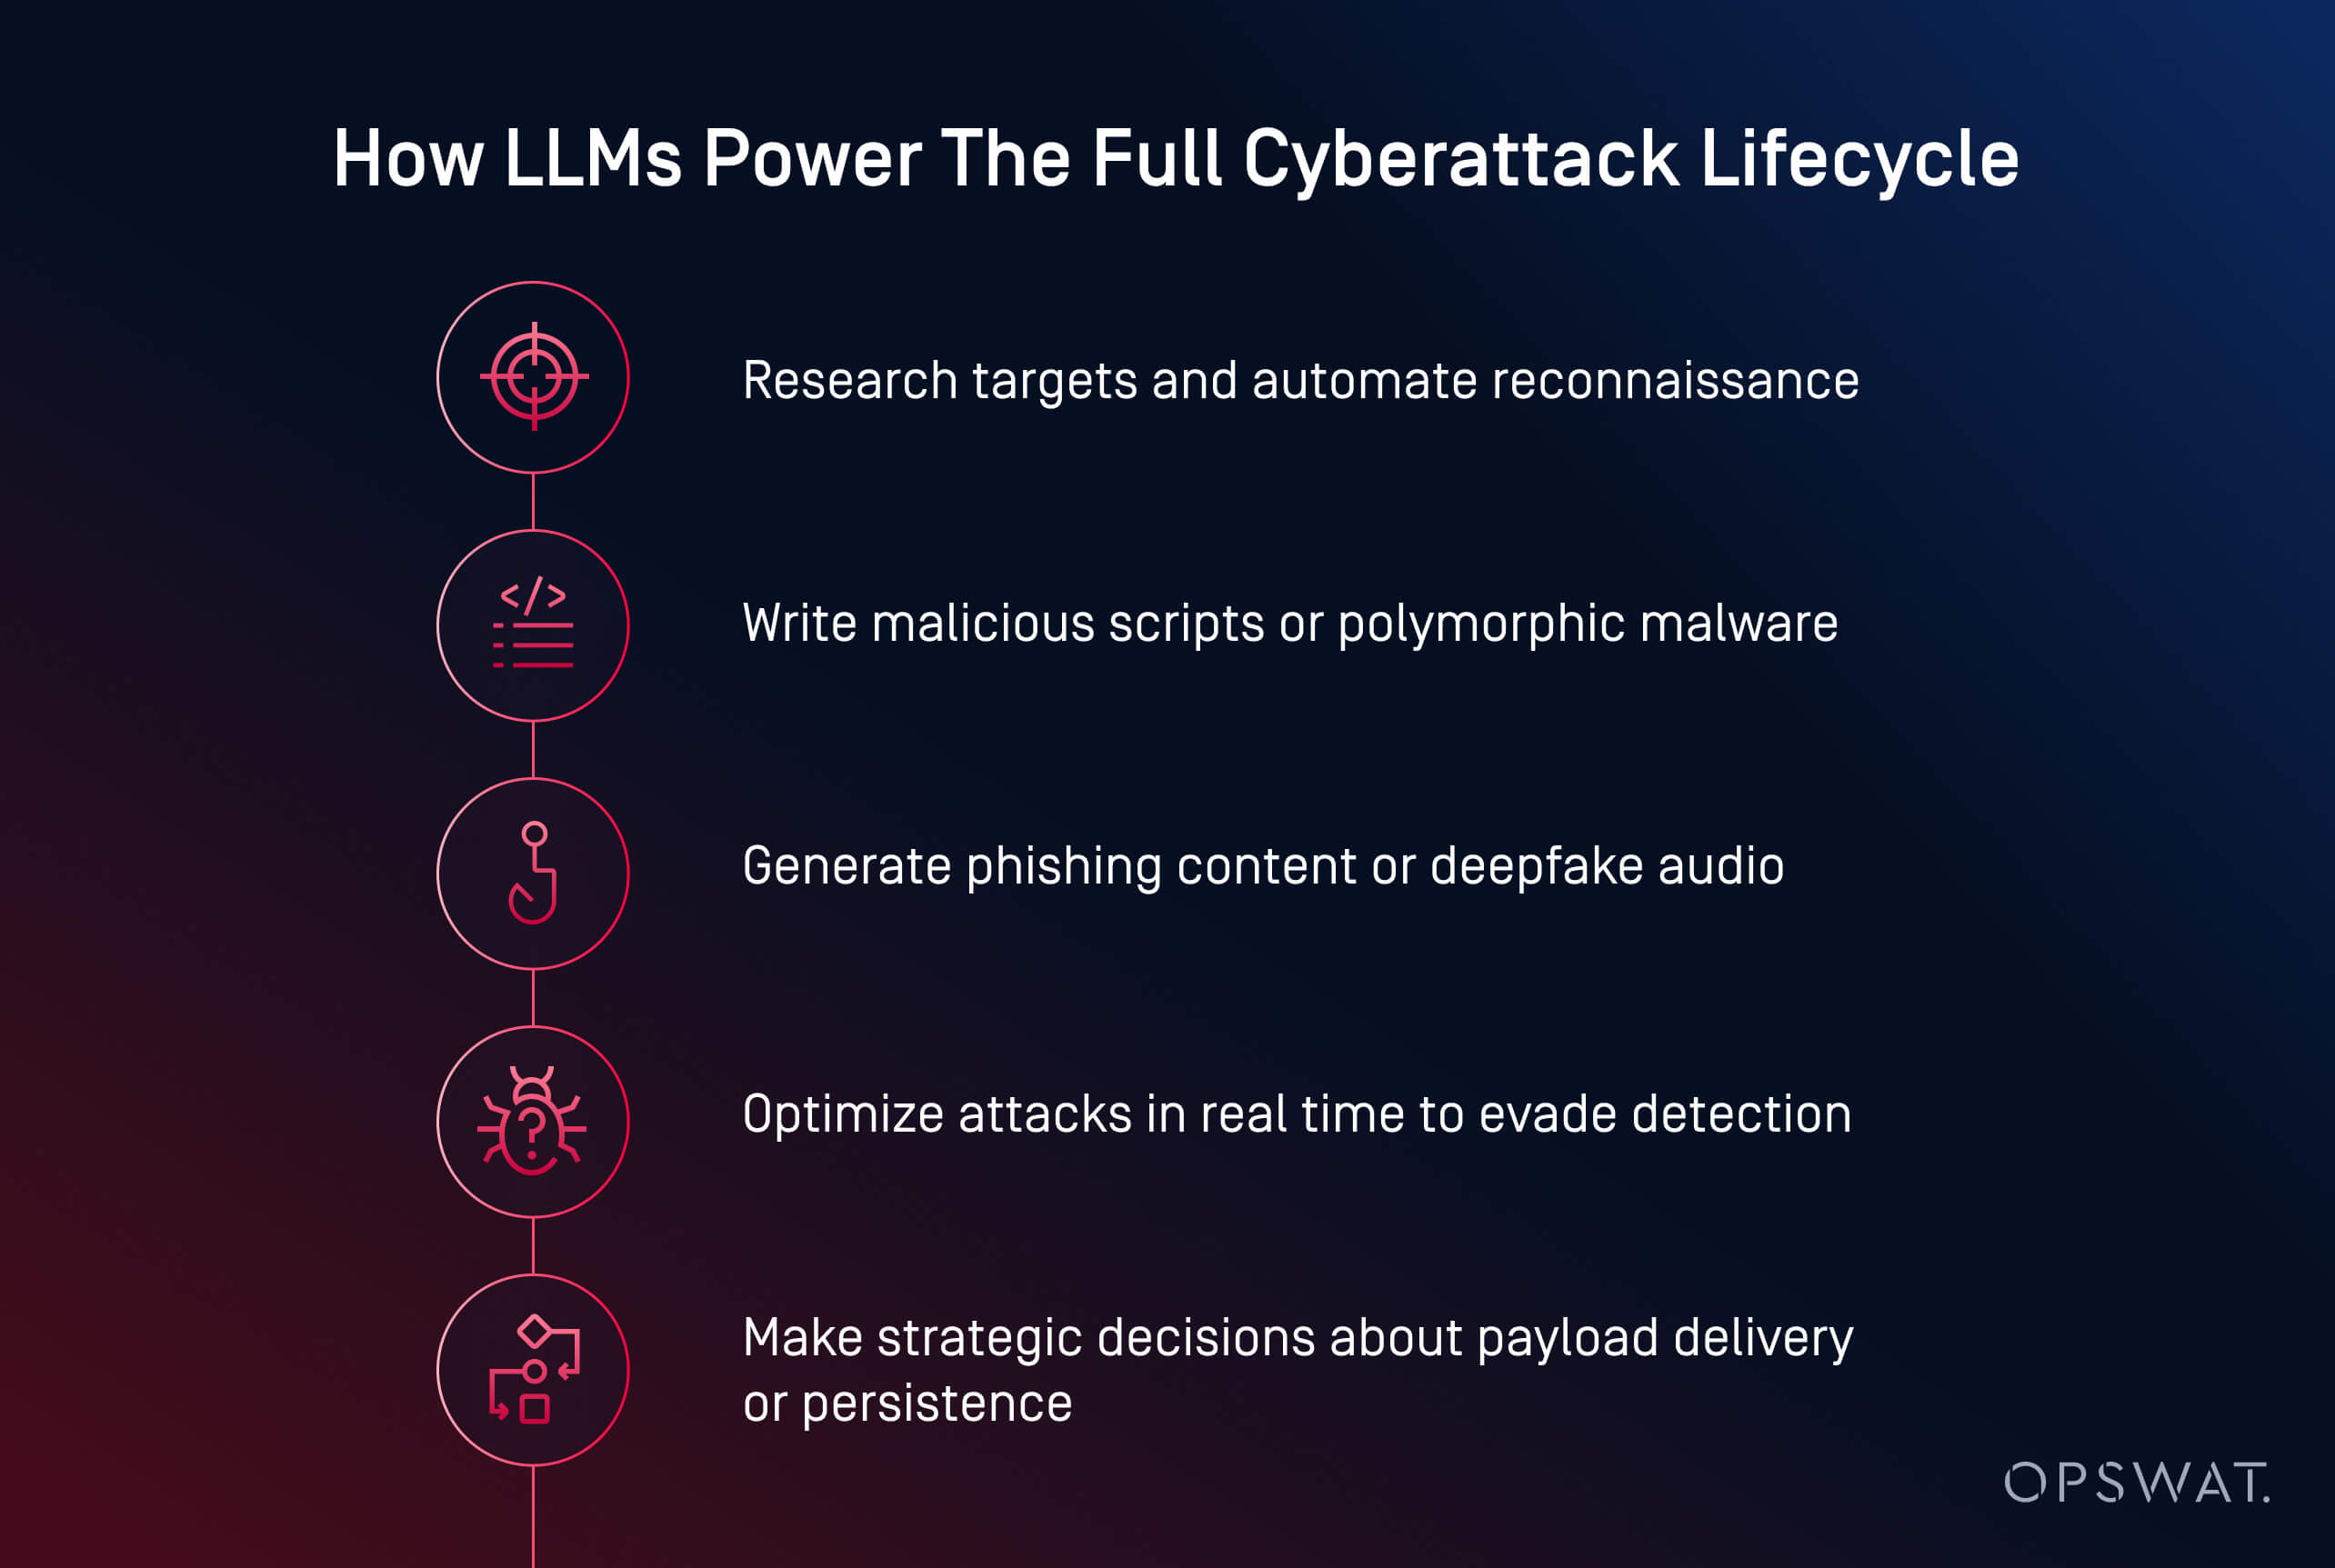
Pelaku ancaman berbasis AI kini memanfaatkan kecerdasan buatan untuk melancarkan serangan siber yang lebih cepat, lebih cerdas, dan lebih adaptif. Mulai dari pembuatan malware hingga otomatisasi phishing, AI mengubah kejahatan siber menjadi operasi yang dapat diperluas. Kini, AI mampu menghasilkan kode berbahaya, menulis konten phishing yang meyakinkan, dan bahkan memandu penyerang melalui seluruh rantai serangan.
Para penjahat siber memanfaatkan kecerdasan buatan (AI) di beberapa bidang utama:
- Pembuatan muatan: Alat-alat seperti HackerGPT dan WormGPT mampu menulis malware yang disamarkan, mengotomatiskan taktik pengelakan, serta mengubah skrip menjadi file yang dapat dieksekusi. Ini adalah contoh serangan AI generatif, yang sering ditemui dalam serangan siber yang melibatkan agen AI di mana model-model tersebut mengambil keputusan secara otonom.
- Rekayasa sosial: Kecerdasan buatan (AI) menciptakan email phishing yang tampak nyata, meniru suara, dan menghasilkan deepfake untuk memanipulasi korban secara lebih efektif.
- Pengintaian dan perencanaan: AI mempercepat penelitian target, pemetaan infrastruktur, dan identifikasi kerentanan.
- Otomatisasi dalam skala besar: Para penyerang memanfaatkan kecerdasan buatan (AI) untuk melancarkan serangan bertahap dengan campur tangan manusia yang minimal.
Menurut Ponemon Institute, kecerdasan buatan (AI) telah digunakan dalam kampanye ransomware dan serangan phishing yang menyebabkan gangguan operasional besar-besaran, termasuk pencurian kredensial dan penutupan paksa lebih dari 300 gerai ritel selama insiden kebocoran data pada tahun 2023.
Beberapa tren yang mulai muncul sedang mengubah lanskap ancaman:
- Demokratisasi serangan siber: Model sumber terbuka seperti LLaMA, yang telah disesuaikan untuk tujuan serangan, kini dapat diakses oleh siapa saja yang memiliki daya komputasi lokal
- Hambatan masuk yang lebih rendah: Apa yang dulu membutuhkan keahlian khusus kini dapat dilakukan hanya dengan petunjuk sederhana dan beberapa klik
- Tingkat keberhasilan pengelakan yang meningkat: Malware yang dihasilkan oleh AI lebih mampu menyembunyikan diri dari deteksi statis, sandbox, dan bahkan analisis dinamis
- Model Malware-as-a-Service (MaaS): Para penjahat siber menggabungkan kemampuan kecerdasan buatan (AI) ke dalam paket berbasis langganan, sehingga memudahkan mereka melancarkan serangan kompleks dalam skala besar
- Penggunaan AI dalam insiden kebocoran data di dunia nyata: Ponemon Institute melaporkan bahwa para penyerang telah menggunakan AI untuk mengotomatiskan penargetan ransomware, termasuk dalam insiden-insiden yang memaksa penghentian sementara operasi-operasi besar
Phishing dan Rekayasa Sosial yang Didukung AI
Penipuan phishing dan rekayasa sosial yang didukung AI sedang mengubah modus penipuan tradisional menjadi serangan yang dapat dilakukan dalam skala besar dan dipersonalisasi, sehingga lebih sulit dideteksi. Para pelaku ancaman kini menggunakan model generatif untuk membuat email yang tampak meyakinkan, meniru suara, dan bahkan membuat panggilan video palsu guna memanipulasi target mereka.
Berbeda dengan penipuan konvensional, email phishing yang dihasilkan oleh kecerdasan buatan (AI) dirancang dengan rapi dan sangat meyakinkan. Alat-alat seperti ChatGPT dan WormGPT menghasilkan pesan yang meniru komunikasi internal, komunikasi layanan pelanggan, atau pembaruan dari departemen SDM. Ketika dipadukan dengan data yang bocor, email-email ini menjadi lebih dipersonalisasi dan memiliki peluang lebih besar untuk berhasil.
AI juga menjadi pendorong munculnya bentuk-bentuk rekayasa sosial yang lebih baru:
- Serangan kloning suara meniru suara para eksekutif dengan menggunakan cuplikan audio pendek untuk memicu tindakan mendesak seperti transfer dana
- Serangan deepfake meniru panggilan video atau rapat jarak jauh untuk melakukan penipuan yang berisiko tinggi
Dalam sebuah insiden baru-baru ini, para penyerang menggunakan email yang dihasilkan oleh kecerdasan buatan (AI) selama periode pendaftaran tunjangan, dengan menyamar sebagai bagian SDM untuk mencuri kredensial dan mendapatkan akses ke catatan karyawan. Bahayanya terletak pada ilusi kepercayaan. Ketika sebuah email tampak seperti berasal dari dalam perusahaan, nada suaranya terdengar familiar, dan permintaannya terasa mendesak, bahkan staf yang terlatih pun bisa tertipu.
Penemuan dan Eksploitasi Kerentanan AI
AI mempercepat cara para penyerang menemukan dan mengeksploitasi kerentanan perangkat lunak. Apa yang dulunya membutuhkan waktu berhari-hari untuk dilakukan secara manual, kini dapat diselesaikan dalam hitungan menit dengan menggunakan model pembelajaran mesin yang dilatih untuk melakukan pengintaian dan menghasilkan eksploit.
Pelaku ancaman memanfaatkan AI untuk mengotomatiskan pemindaian kerentanan di seluruh sistem yang terbuka untuk umum, guna mengidentifikasi konfigurasi yang lemah, perangkat lunak yang sudah usang, atau CVE yang belum diperbaiki. Berbeda dengan alat tradisional, AI mampu menilai konteks paparan untuk membantu penyerang memprioritaskan sasaran bernilai tinggi.
Taktik eksploitasi yang umum dilakukan dengan bantuan AI antara lain:
- Fuzzing otomatis untuk mengungkap kerentanan zero-day dengan lebih cepat
- Pembuatan skrip khusus untuk eksekusi kode jarak jauh atau pergerakan lateral
- Pemecahan kata sandi dan serangan brute force yang dioptimalkan melalui pembelajaran pola dan model probabilistik
- Bot pengintai yang memindai jaringan untuk mencari aset berisiko tinggi dengan gangguan minimal
Model generatif seperti LLaMA, Mistral, atau Gemma dapat disesuaikan (fine-tuned) untuk menghasilkan muatan yang disesuaikan, seperti shellcode atau serangan injeksi, berdasarkan karakteristik khusus sistem, yang sering kali mampu melewati mekanisme perlindungan yang terintegrasi dalam model komersial.
Trennya jelas: AI memungkinkan para penyerang untuk menemukan kerentanan dan memanfaatkannya dengan kecepatan mesin. Menurut Ponemon Institute, 54% profesional keamanan siber menganggap kerentanan yang belum diperbaiki sebagai kekhawatiran utama mereka di era serangan yang didukung AI.
Malware dan Ransomware yang Didorong oleh AI
Maraknya malware yang dihasilkan oleh kecerdasan buatan (AI) berarti pertahanan tradisional saja tidak lagi cukup. Para penyerang kini memiliki alat yang mampu berpikir, beradaptasi, dan mengelabui—seringkali lebih cepat daripada kemampuan para pertahanan manusia untuk merespons.
Ransomware yang didukung AI dan malware polimorfik sedang mengubah cara serangan siber berkembang. Alih-alih menulis muatan statis, para penyerang kini menggunakan AI untuk menghasilkan malware polimorfik—kode yang terus berubah untuk menghindari deteksi.
Ancaman ransomware juga terus berkembang. Kecerdasan buatan (AI) dapat membantu memilih file mana yang akan dienkripsi, menganalisis nilai sistem, dan menentukan waktu yang optimal untuk melancarkan serangan. Model-model ini juga dapat mengotomatiskan geofencing, pengelakan sandbox, dan eksekusi dalam memori—teknik-teknik yang biasanya digunakan oleh pelaku ancaman tingkat lanjut.
Pengambilan data secara diam-diam dengan bantuan AI beradaptasi secara dinamis untuk menghindari deteksi. Algoritma dapat mengompres, mengenkripsi, dan mengekstraksi data secara tersembunyi dengan menganalisis pola lalu lintas, sehingga menghindari pemicu deteksi. Beberapa agen malware mulai mengambil keputusan strategis: memilih kapan, di mana, dan bagaimana cara melakukan pengambilan data berdasarkan apa yang mereka amati di dalam lingkungan yang telah disusupi.
Contoh Serangan Siber Berbasis Kecerdasan Buatan
Serangan siber berbasis AI bukan lagi sekadar teori; serangan tersebut telah digunakan untuk mencuri data, menerobos sistem pertahanan, dan menyamar sebagai manusia dalam skala besar.
Contoh-contoh dalam tiga kategori penting di bawah ini menunjukkan bahwa penyerang tidak lagi memerlukan keterampilan tingkat lanjut untuk menimbulkan kerusakan serius dalam serangan siber. AI mempermudah akses bagi penyerang sekaligus meningkatkan kecepatan, skala, dan tingkat kerahasiaan serangan. Pihak yang bertugas melindungi harus beradaptasi dengan secara proaktif menguji sistem yang terintegrasi dengan AI serta menerapkan langkah-langkah pengamanan yang memperhitungkan baik manipulasi teknis maupun penipuan terhadap manusia.
1. Apa itu Serangan Prompt Injection?
Injeksi prompt adalah teknik di mana penyerang memanfaatkan kerentanan dalam LLM (model bahasa besar) dengan memberikan masukan yang dirancang khusus untuk menggantikan perilaku yang seharusnya. Serangan ini memanfaatkan cara LLM menafsirkan dan memprioritaskan instruksi, seringkali dengan sedikit atau tanpa keterlibatan malware konvensional.
Alih-alih menggunakan AI untuk melancarkan serangan eksternal, teknik “prompt injection” justru mengubah sistem AI milik organisasi itu sendiri menjadi agen yang tanpa disadari dapat dimanfaatkan untuk melakukan serangan. Jika model bahasa besar (LLM) diintegrasikan ke dalam alat-alat seperti layanan bantuan, chatbot, atau pengolah dokumen tanpa pengamanan yang memadai, penyerang dapat menyisipkan perintah tersembunyi yang kemudian ditafsirkan dan dijalankan oleh model tersebut. Hal ini dapat mengakibatkan:
- Bocornya data pribadi atau data yang bersifat rahasia
- Melakukan tindakan yang tidak disengaja (misalnya, mengirim email, mengubah catatan)
- Memanipulasi hasil untuk menyebarkan informasi yang menyesatkan atau memicu tindakan lanjutan
Risiko-risiko ini semakin meningkat pada sistem di mana beberapa model saling bertukar informasi. Misalnya, prompt berbahaya yang disisipkan dalam sebuah dokumen dapat memengaruhi alat ringkasan berbasis AI, yang kemudian meneruskan wawasan yang keliru ke sistem-sistem di tahap selanjutnya.
Seiring dengan semakin terintegrasinya AI ke dalam alur kerja bisnis, para penyerang semakin sering menargetkan model-model ini untuk merusak kepercayaan, mencuri data, atau memanipulasi keputusan dari dalam ke luar.
2. Apa itu Serangan Deepfake dan Kloning Suara?
Serangan deepfake memanfaatkan audio atau video yang dihasilkan oleh kecerdasan buatan (AI) untuk menyamar sebagai seseorang secara real-time. Dikombinasikan dengan taktik rekayasa sosial, alat-alat ini digunakan untuk melakukan penipuan, pencurian kredensial, dan akses tidak sah ke sistem.
Kloning suara kini menjadi sangat berbahaya. Hanya dengan rekaman suara berdurasi beberapa detik saja, pelaku ancaman dapat menghasilkan audio yang meniru nada, kecepatan bicara, dan intonasi. Suara-suara kloning ini kemudian digunakan untuk:
- Menyamar sebagai eksekutif atau manajer saat melakukan panggilan mendesak
- Menipu karyawan agar melakukan transfer bank atau mereset kata sandi
- Melewati sistem otentikasi suara
Deepfakes melangkah lebih jauh dengan menghasilkan video sintetis. Pelaku ancaman dapat meniru seorang CEO dalam panggilan video yang meminta data rahasia—atau muncul dalam klip rekaman yang “mengumumkan” perubahan kebijakan guna menyebarkan disinformasi. Ponemon Institute melaporkan sebuah insiden di mana penyerang menggunakan pesan yang dihasilkan AI dengan menyamar sebagai bagian HR selama periode pendaftaran tunjangan perusahaan, yang berujung pada pencurian kredensial.
Seiring dengan semakin mudahnya akses terhadap alat-alat AI, bahkan pelaku ancaman berskala kecil pun dapat membuat peniruan yang sangat mirip aslinya. Serangan-serangan ini mampu melewati filter spam tradisional atau sistem pertahanan endpoint dengan memanfaatkan rasa kepercayaan.
3. Apa itu Serangan terhadap Model Klasifikasi (Pembelajaran Mesin Adversarial)?
Serangan terhadap model klasifikasi memanipulasi masukan atau perilaku sistem AI untuk memaksa sistem tersebut mengambil keputusan yang salah tanpa harus menulis malware atau mengeksploitasi kode. Taktik-taktik ini termasuk dalam kategori yang lebih luas, yaitu pembelajaran mesin adversarial.
Ada dua strategi utama:
- Serangan pengelabuan: Penyerang membuat input yang menipu klasifikasi sehingga menghasilkan identifikasi yang salah, seperti malware yang menyamar sebagai file yang tidak berbahaya untuk mengelabui mesin antivirus
- Serangan “poisoning”: Sebuah model dilatih atau disempurnakan menggunakan data yang sengaja dimanipulasi, sehingga mengubah kemampuannya dalam mendeteksi ancaman
Model yang diawasi sering kali mengalami "overfitting": model tersebut mempelajari pola-pola tertentu dari data pelatihan dan gagal mendeteksi serangan yang sedikit saja menyimpang. Para penyerang memanfaatkan hal ini dengan menggunakan alat seperti WormGPT (LLM sumber terbuka yang telah disesuaikan untuk tugas-tugas ofensif) guna membuat muatan yang berada tepat di luar batas deteksi yang diketahui.
Ini adalah versi berbasis pembelajaran mesin dari eksploit zero-day.
Peretasan Berbasis AI vs. Peretasan Konvensional: Perbedaan Utama
Peretas AI menggunakan AI untuk mengotomatiskan, meningkatkan, dan memperluas serangan siber berbasis AI. Sebaliknya, peretasan tradisional sering kali memerlukan penulisan skrip secara manual, keahlian teknis yang mendalam, dan investasi waktu yang signifikan. Perbedaan mendasar terletak pada kecepatan, skalabilitas, dan aksesibilitas: bahkan penyerang pemula pun kini dapat melancarkan serangan siber canggih yang didukung AI hanya dengan beberapa perintah dan GPU kelas konsumen.
Aspek | Peretasan AI | Peretasan Tradisional |
|---|---|---|
Kecepatan | Hampir seketika berkat otomatisasi | Pembuatan skrip manual yang lebih lambat |
Persyaratan Keterampilan | Berbasis prompt; mudah diakses, namun memerlukan akses ke model dan penyesuaian | Tinggi; membutuhkan keahlian teknis yang mendalam |
Skalabilitas | Tinggi — mendukung serangan bertahap terhadap banyak sasaran | Terbatas oleh waktu dan tenaga manusia |
Kemampuan beradaptasi | Dinamis — AI menyesuaikan muatan dan manuver penghindaran secara real-time | Skrip statis atau semi-adaptif |
Vektor Serangan | LLM, deepfake, serangan terhadap model klasifikasi, agen otonom | Malware, phishing, pengintaian manual, dan eksploitasi |
Hal-hal yang Perlu Diperhatikan | Dapat bersifat tidak terduga; tidak memiliki tujuan dan konteks tanpa pengawasan manusia | Kontrol yang lebih strategis, namun lebih lambat dan dilakukan secara manual |
Penyalahgunaan AI dan Pembelajaran Mesin Adversarial
Tidak semua ancaman AI berkaitan dengan pembuatan malware—beberapa di antaranya justru menargetkan sistem AI itu sendiri. Taktik pembelajaran mesin adversarial seperti injeksi prompt dan model poisoning dapat memanipulasi klasifikasi, menghindari deteksi, atau merusak proses pengambilan keputusan. Seiring dengan semakin pentingnya peran AI dalam alur kerja keamanan, serangan-serangan ini menyoroti kebutuhan mendesak akan pengujian yang kokoh dan pengawasan manusia.
Bagaimana AI Dapat Disalahgunakan untuk Mengembangkan Malware: Analisis Ahli dari OPSWAT
Apa yang dulu membutuhkan keterampilan tingkat lanjut, kini cukup dengan perintah dan beberapa klik saja.

Dalam sebuah eksperimen langsung, Martin Kallas, pakar keamanan siber dariOPSWAT , mendemonstrasikan bagaimana alat-alat AI dapat digunakan untuk membuat malware yang sulit dideteksi dengan cepat, murah, dan tanpa keahlian tingkat lanjut. Dengan menggunakan HackerGPT, Martin berhasil membangun rantai malware lengkap dalam waktu kurang dari dua jam. Model tersebut memandunya melalui setiap tahap:
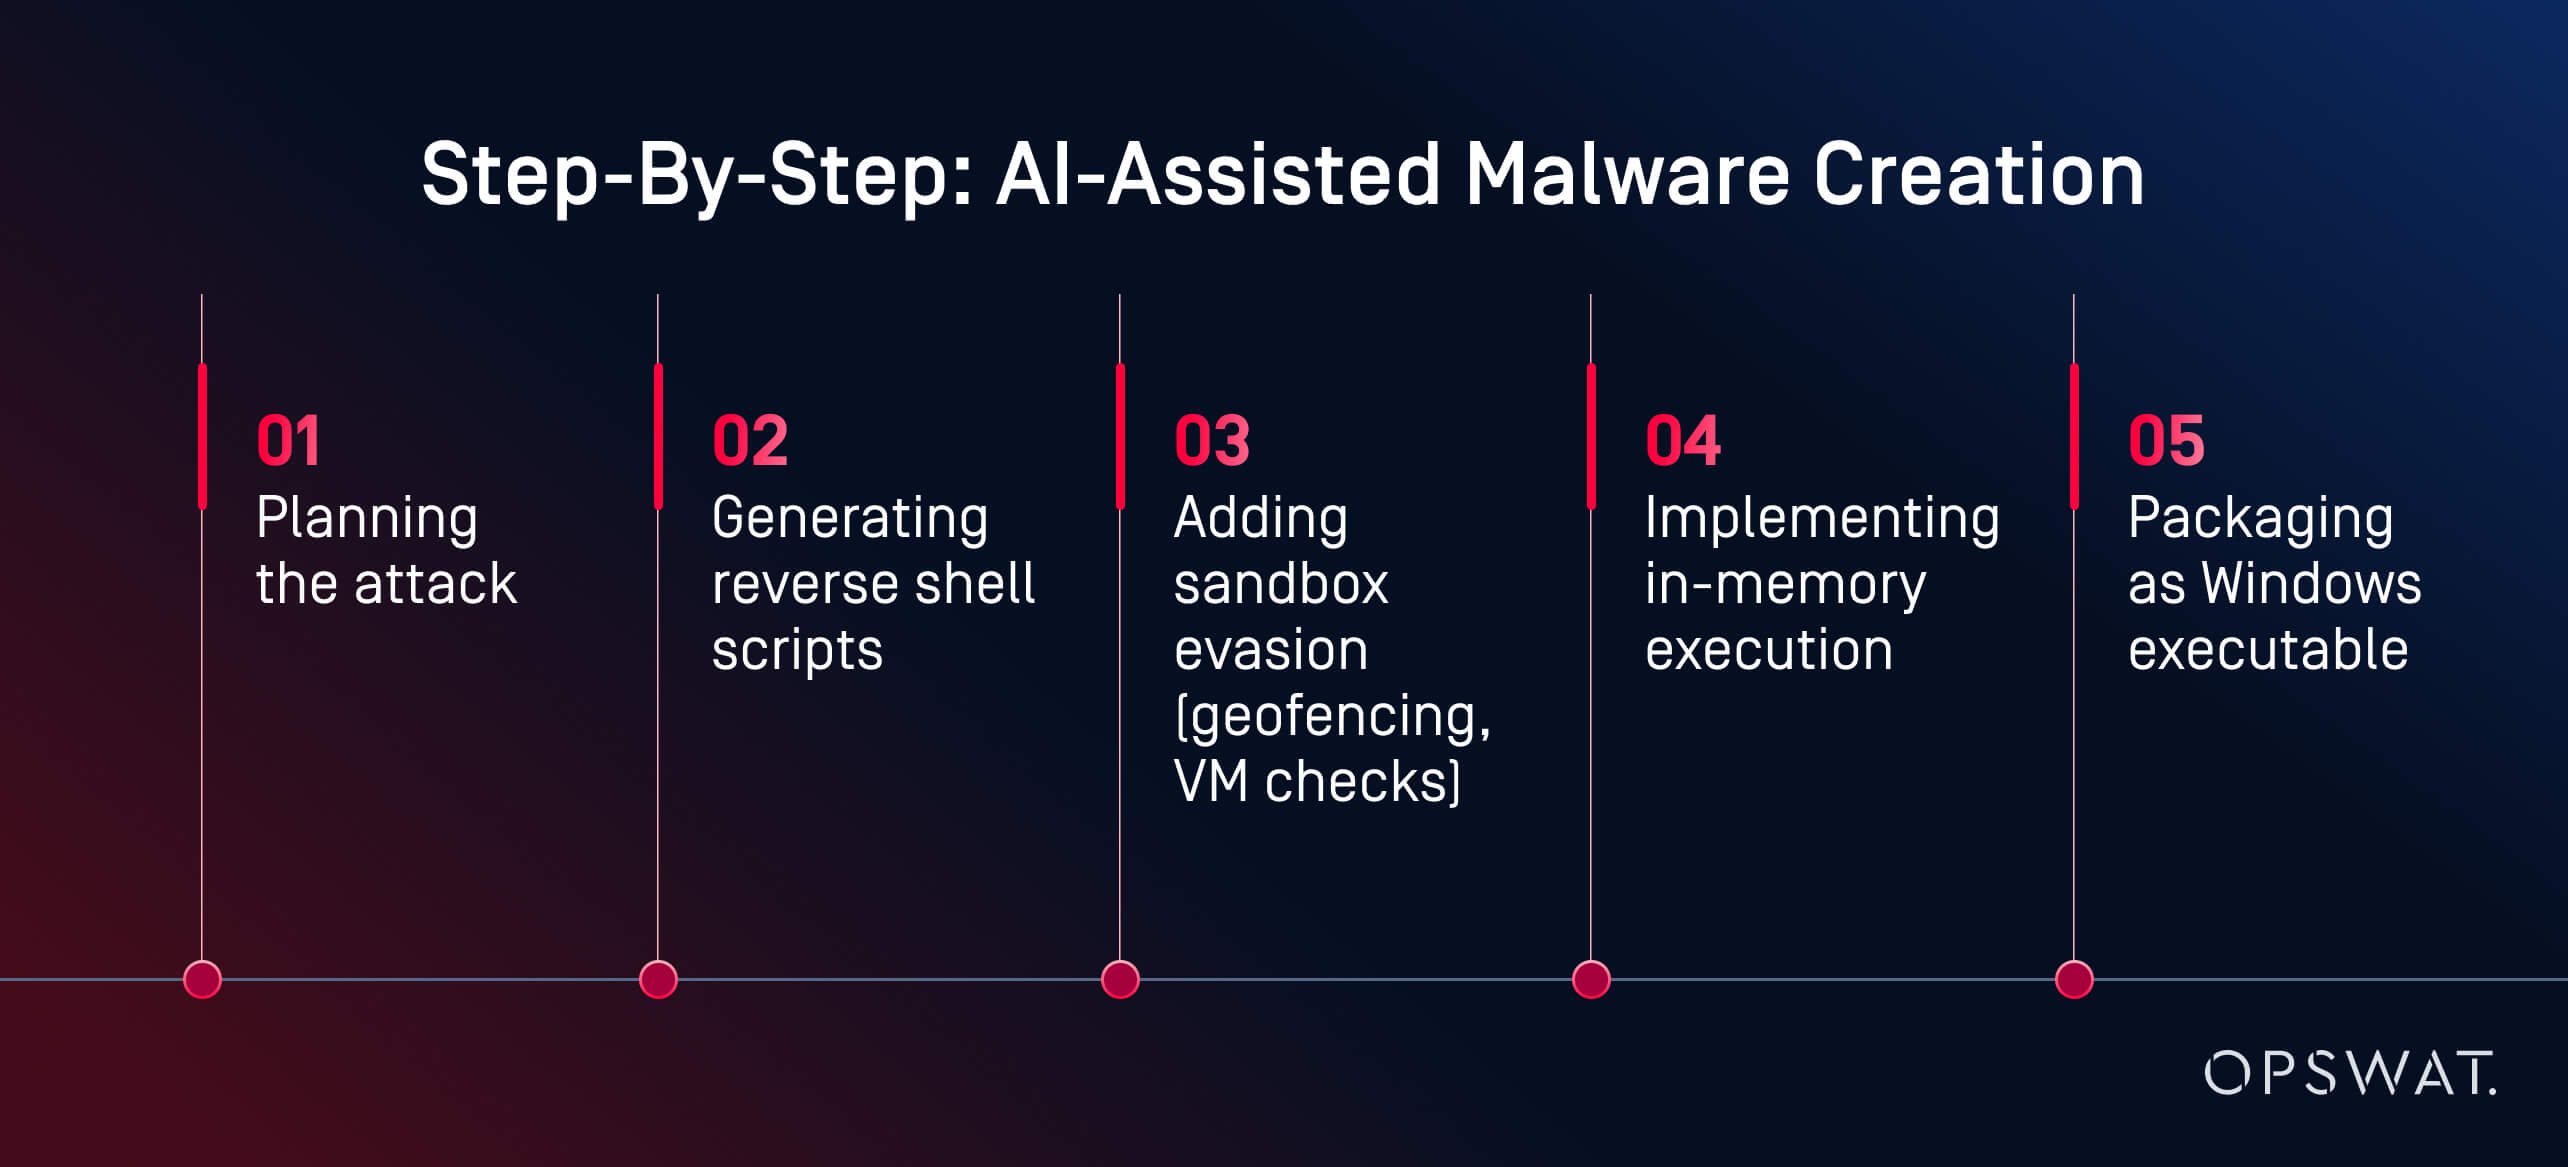
“AI itu memandu saya melalui setiap tahap: perencanaan, pengaburan, pengelakan, dan pelaksanaan,” jelas Martin. Hasilnya adalah “... muatan yang dihasilkan AI yang berhasil menghindari deteksi oleh 60 dari 63 mesin antivirus di VirusTotal.” Analisis perilaku dan sandboxing juga gagal menandainya sebagai program berbahaya.
Ini bukanlah sebuah negara. Ini juga bukan peretas "black hat". Ini adalah seorang analis yang termotivasi yang menggunakan alat-alat yang tersedia untuk umum pada GPU kelas konsumen. Apa faktor pendorong utamanya? Model AI yang dihosting secara lokal dan tanpa batasan. Dengan lebih dari satu juta model sumber terbuka yang tersedia di platform seperti Hugging Face, penyerang dapat memilih dari perpustakaan yang sangat luas, menyempurnakannya untuk tujuan jahat, dan menjalankannya tanpa pengawasan. Berbeda dengan layanan berbasis cloud, LLM lokal dapat diprogram ulang untuk mengabaikan mekanisme pengamanan dan menjalankan tugas-tugas yang bersifat ofensif.
“Inilah yang bisa dibuat oleh seorang amatir yang termotivasi. Bayangkan apa yang bisa dilakukan oleh sebuah negara,” kata Martin memperingatkan. Contohnya menunjukkan bagaimana penyalahgunaan AI dapat mengubah kejahatan siber dari profesi yang membutuhkan keahlian khusus menjadi alur kerja yang mudah diakses dan didukung oleh AI. Saat ini, pembuatan malware bukan lagi menjadi kendala utama. Deteksi harus berkembang lebih cepat daripada alat-alat yang kini ada di genggaman para penyerang.
Cara Melindungi Diri dari Serangan Siber yang Didukung AI
Kita membutuhkan sistem pertahanan berlapis—bukan sekadar deteksi yang lebih canggih.
Melindungi sistem dari serangan siber yang didukung AI memerlukan strategi berlapis yang memadukan otomatisasi dengan wawasan manusia, serta pencegahan dengan deteksi. Solusi keamanan siber terkemuka yang didukung AI, seperti platform pencegahan ancaman tingkat lanjut dari OPSWAT, mengintegrasikan pencegahan dan deteksi. Tonton videonya untuk mengetahui lebih lanjut.
Pengujian Keamanan AI dan Red Teaming
Banyak organisasi kini beralih ke uji red teaming yang didukung AI untuk menguji sistem pertahanan mereka terhadap penyalahgunaan model bahasa besar (LLM), injeksi prompt, dan upaya mengelabui klasifikasi. Simulasi-simulasi ini membantu mengidentifikasi kerentanan dalam sistem yang terintegrasi dengan AI sebelum para penyerang melakukannya.
Tim merah menggunakan prompt adversarial, phishing sintetis, dan muatan yang dihasilkan AI untuk mengevaluasi apakah sistem tersebut tangguh atau rentan terhadap eksploitasi. Pengujian keamanan berbasis AI juga mencakup:
- Model fuzzing untuk risiko injeksi prompt
- Mengevaluasi cara LLM menangani masukan yang dimanipulasi atau dirangkai
- Pengujian ketahanan klasifikasi terhadap perilaku pengelakan
Para pemimpin bidang keamanan juga mulai memeriksa model bahasa besar (LLM) milik mereka sendiri untuk mendeteksi kebocoran prompt, halusinasi, atau akses yang tidak disengaja ke logika internal, yang merupakan langkah penting seiring dengan integrasi AI generatif ke dalam produk dan alur kerja.
Arsitektur Pertahanan yang Lebih Canggih: Pendekatan OPSWAT
Alih-alih mencoba “melawan AI dengan AI” dalam siklus reaktif, Martin Kallas menganjurkan penerapan pertahanan proaktif berlapis-lapis. Solusi “ OPSWAT ” ini menggabungkan berbagai teknologi yang menargetkan seluruh siklus hidup ancaman:
- Metascan™ Multiscanning: Memeriksa berkas menggunakan beberapa mesin antivirus untuk mendeteksi ancaman yang terlewatkan oleh sistem yang hanya menggunakan satu mesin antivirus
- MetaDefender Aether™: Menganalisis perilaku file dalam lingkungan yang terisolasi, bahkan mampu mendeteksi muatan yang dihasilkan oleh AI yang lolos dari aturan statis
- Teknologi Deep CDR™: Menetralkan ancaman dengan membangun ulang berkas menjadi versi yang aman, sekaligus menghilangkan eksploit yang tertanam di dalamnya
Tumpukan keamanan berlapis ini dirancang untuk mengatasi sifat tak terduga dari malware yang dihasilkan oleh AI, termasuk ancaman polimorfik, muatan dalam memori, dan umpan deepfake yang mampu mengelabui alat-alat tradisional. Karena setiap lapisan menargetkan tahap yang berbeda dalam rantai serangan, cukup satu lapisan saja untuk mendeteksi atau menetralkan ancaman tersebut dan menggagalkan seluruh operasi sebelum ancaman itu sempat menimbulkan kerusakan.
Contoh Penerapan di Industri: Teknologi AI Apa yang Digunakan FBI?
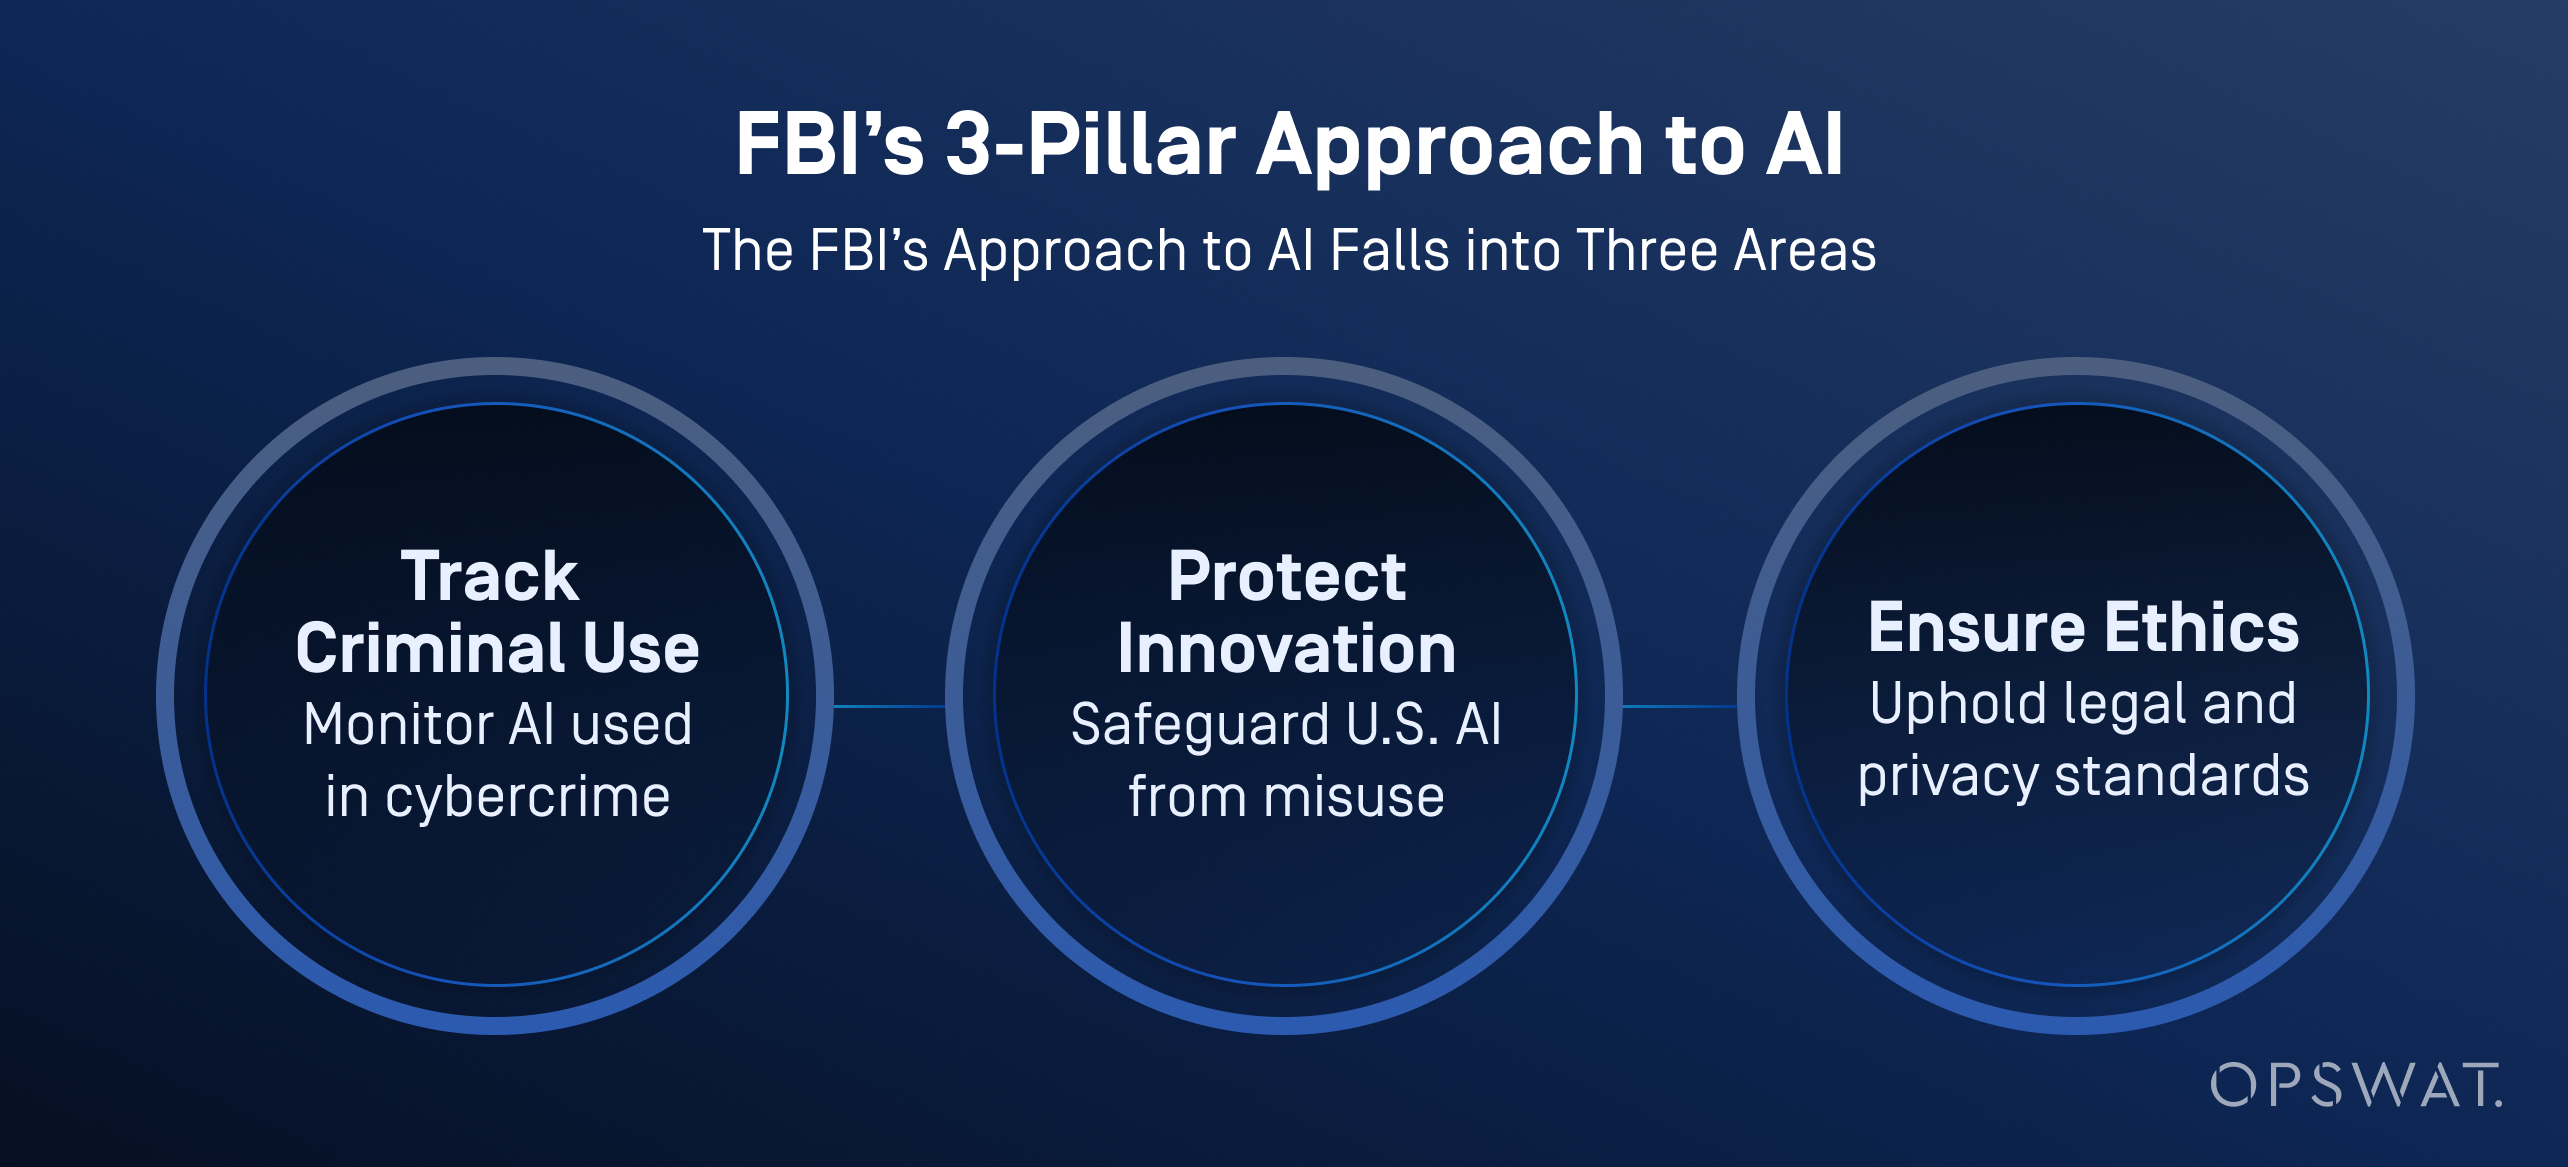
FBI dan lembaga-lembaga AS lainnya semakin gencar mengintegrasikan kecerdasan buatan ke dalam operasi pertahanan siber mereka, tidak hanya untuk menyaring dan memprioritaskan ancaman, tetapi juga untuk meningkatkan analisis data, analisis video, dan pengenalan suara.
Menurut FBI, kecerdasan buatan (AI) membantu memproses volume data yang besar untuk menghasilkan petunjuk penyelidikan, termasuk pengenalan kendaraan, identifikasi bahasa, dan konversi ucapan menjadi teks. Yang penting, lembaga tersebut menerapkan pengawasan manusia yang ketat: semua hasil yang dihasilkan oleh AI harus diverifikasi oleh penyidik yang terlatih sebelum tindakan apa pun diambil.
AI bukanlah pengganti pengambilan keputusan manusia. FBI menekankan bahwa manusia selalu bertanggung jawab atas hasil penyelidikan, dan bahwa AI harus digunakan dengan cara yang menghormati privasi, kebebasan sipil, dan standar hukum.
Apakah Organisasi Sudah Siap?
Meskipun ancaman yang didorong oleh kecerdasan buatan (AI) semakin meningkat, hanya 37% profesional keamanan yang menyatakan merasa siap untuk menghentikan serangan siber yang didukung AI, sebagaimana tercantum dalam Laporan Ponemon tentang Kondisi Keamanan Siber AI. Banyak di antara mereka yang masih mengandalkan rencana pengelolaan risiko siber yang sudah ketinggalan zaman dan strategi deteksi yang bersifat reaktif.
Jalan ke depan memerlukan 4 langkah penting:
- Penerapan alat pertahanan yang mendukung AI secara lebih cepat
- Latihan red teaming yang berkelanjutan dan pengujian risiko yang cepat
- Penggunaan aktif Multiscanning, CDR, dan sandboxing
- Melatih analis SOC agar dapat bekerja sama dengan alat investigasi otomatis
AI telah mengubah aturan main. Ini bukan soal menggantikan manusia, melainkan memberi mereka alat untuk mengantisipasi serangan yang kini mampu berpikir sendiri. Pelajari bagaimana platform kami membantu mengamankan berkas, perangkat, dan aliran data di seluruh lingkungan TI dan OT.
Pertanyaan yang Sering Diajukan (FAQ)
Apa itu peretasan berbasis kecerdasan buatan (AI)?
Peretasan berbasis AI adalah penggunaan alat-alat seperti model bahasa berskala besar (LLM) untuk mengotomatisasi atau meningkatkan serangan siber. Hal ini membantu para penyerang membuat malware, melancarkan kampanye phishing, dan mengelabui sistem pertahanan dengan lebih cepat dan mudah daripada sebelumnya.
Bagaimana AI dimanfaatkan dalam kejahatan siber?
Para penjahat menggunakan kecerdasan buatan (AI) untuk membuat malware, mengotomatiskan serangan phishing, dan mempercepat pemindaian kerentanan. Beberapa alat, seperti yang dijual di forum dark web, bahkan dapat memandu penyerang melalui seluruh rangkaian serangan.
Apa perbedaan antara peretasan berbasis AI dan peretasan konvensional?
Peretasan tradisional memerlukan keterampilan pemrograman langsung, penggunaan alat, dan keahlian teknis. Peretasan berbasis AI mengurangi hambatan ini dengan model yang dapat menghasilkan muatan, skrip, dan konten phishing hanya dari perintah sederhana. Teknik-teknik ini membuat serangan menjadi lebih cepat, lebih skalabel, dan dapat diakses oleh para pemula.
Bagaimana AI dapat disalahgunakan untuk mengembangkan malware?
AI mampu menghasilkan malware polimorfik, reverse shell, dan muatan yang dapat menghindari sandbox hanya dengan sedikit masukan. Sebagaimana ditunjukkan dalam demo langsung di OPSWAT , seorang pengguna yang tidak berniat jahat berhasil menciptakan malware yang hampir setara dengan zero-day dalam waktu kurang dari dua jam menggunakan model AI sumber terbuka yang dijalankan di PC gaming.
Apakah AI dapat menggantikan peretas?
Belum, tapi AI sudah mampu menangani banyak tugas teknis. Para peretas masih yang menentukan sasaran dan tujuan, sementara AI yang menulis kode, menghindari deteksi, dan menyesuaikan serangan. Risiko sesungguhnya adalah para penyerang manusia yang kemampuannya diperkuat oleh kecepatan AI.
Apa itu peretas AI?
Peretas AI adalah seseorang atau sistem semi-otonom yang menggunakan kecerdasan buatan (AI) untuk melancarkan serangan siber, mengotomatiskan malware, atau menjalankan kampanye phishing dalam skala besar.
AI apa saja yang digunakan oleh FBI?
FBI menggunakan kecerdasan buatan (AI) untuk penyaringan ancaman, analisis forensik, deteksi anomali, dan pemrosesan bukti digital. Alat-alat ini membantu mengotomatiskan penyelidikan serta mengidentifikasi kasus-kasus prioritas tinggi sekaligus mengurangi beban kerja para analis.
Apa contoh serangan AI?
Salah satu kasus nyata melibatkan email phishing yang dihasilkan oleh AI selama periode pendaftaran tunjangan karyawan di sebuah perusahaan. Para penyerang menyamar sebagai staf SDM untuk mencuri kredensial. Dalam kasus lain, AI membantu mengotomatiskan penargetan ransomware, sehingga memaksa sebuah merek multinasional untuk menghentikan operasinya.
Apa itu serangan siber berbasis kecerdasan buatan (AI)?
Serangan siber berbasis AI adalah ancaman yang dikembangkan atau dilancarkan dengan bantuan kecerdasan buatan. Contohnya antara lain serangan phishing yang dihasilkan oleh AI, peniruan identitas melalui deepfake, injeksi prompt, dan pengelakan klasifikasi. Serangan-serangan ini sering kali mampu melewati sistem pertahanan tradisional.
Bagaimana para peretas dan penipu memanfaatkan kecerdasan buatan (AI) untuk menargetkan orang-orang?
Para peretas memanfaatkan kecerdasan buatan (AI) untuk mempersonalisasi email phishing, meniru suara dalam penipuan telepon, dan membuat video deepfake guna menipu korban. Taktik-taktik ini memanfaatkan rasa percaya manusia dan membuat bahkan pengguna yang terlatih sekalipun rentan terhadap tipu daya yang realistis dan dibuat dengan bantuan AI.
Bagaimana cara melindungi diri dari serangan yang didukung oleh kecerdasan buatan?
Gunakan sistem pertahanan berlapis: Multiscanning, sandboxing, CDR, dan simulasi serangan yang dipimpin oleh manusia. Serangan berbasis AI bergerak sangat cepat. Pihak yang bertugas mempertahankan sistem memerlukan otomatisasi, pemahaman konteks, dan kecepatan untuk mengimbangi serangan tersebut.