Mengidentifikasi Ancaman. Mensimulasikan Serangan. Memperkuat Keamanan Siber.
Misi Kami adalah Taktis
Mengidentifikasi Kerentanan di Dunia Nyata
Kami terus-menerus mengidentifikasi kerentanan kritis: CVE-2025-23061, CVE-2024-53900, CVE-2021-39226, dan masih banyak lagi.
Tingkatkan OPSWAT’s Vulnerability Detection
Kami meningkatkan kemampuan produk-produk seperti MetaDefender Endpoint SDK, MetaDefender Endpoint , MetaDefender Kiosk , MetaDefender Core , MetaDefender OT Security untuk mendeteksi CVE
Menguji dan Memperkuat Produk-Produk OPSWAT
Kami memastikan produk-produk kami terus mencegah ancaman yang sudah diketahui maupun yang belum diketahui
Mensimulasikan Skenario Ancaman Tingkat Lanjut
Kami mengungguli dan mengalahkan lawan-lawan yang menargetk OPSWAT , dan pelanggannya melalui simulasi internal dan rahasia
Memperkuat Lingkungan Pelanggan
Kami memberikan hasil yang bersifat rahasia serta saran yang dapat ditindaklanjuti untuk meningkatkan sistem pertahanan keamanan siber pelanggan kami
Kontributor Utama
untuk Osmedeus
Lebih dari 60 Kerentanan Zero-Day pada
Kontributor Teratas di
) di HackerOne
Kerentanan Kritis Terungkap
Unit 515 Basis Data Penemuan CVE
Mengapa Unit 515?
OPSWATTim elit ‘Red Team’ ini tidak sekadar melakukan pengujian rutin. Dengan meniru pola serangan penyerang di dunia nyata dan berfokus pada lingkungan infrastruktur kritis, Unit 515 memberikan wawasan mendalam yang membantu organisasi tetap aman.
Mengidentifikasi dan Memperbaiki Kerentanan Kritis
Selalu waspada terhadap pelaku ancaman yang menargetkan lingkungan kritis.
Dapatkan Wawasan Setara dengan Lawan
Manfaatkan emulasi ancaman yang didasarkan pada TTP dunia nyata dari kelompok APT yang sudah diketahui.
Drive Keamanan Proaktif di Seluruh Ekosistem Anda
Berikan informasi kepada tim internal dan vendor pihak ketiga mengenai temuan yang dapat ditindaklanjuti, yang cakupannya melampaui pengujian penetrasi konvensional.
Mengurangi Paparan Risiko
Identifikasi dan atasi ancaman sebelum ancaman tersebut mengganggu operasional atau membahayakan sistem yang sensitif.
Tim Unggulan yang Terdiri dari Para Ahli Simulasi Adversarial yang Terkenal
thanhlocpanda
- Peretas etis peringkat teratas untuk Departemen Luar Negeri AS
- CVE yang teridentifikasi pada platform-platform perusahaan besar, termasuk Schneider Electric dan SuiteCRM
- Pengungkapan kerentanan keamanan yang diakui oleh Atlassian
- Bersertifikat OSCP dan OSWE
theblackturtle
- Telah dilaporkan lebih dari 150 kerentanan keamanan pada Apple, Yahoo, Snapchat, Walmart, Amazon, Adobe, OPPO, American Airlines, Sony, Ford, dan lainnya
- CVE kritis yang telah diidentifikasi untuk Grafana
- Pencipta dan kontributor alat keamanan sumber terbuka: GoSpider (2,4 ribu bintang) & Osmedeus (5,6 ribu bintang)
- Bersertifikat OSWE
Layanan Pengujian Penetrasi
Paket ini sangat cocok bagi perusahaan rintisan, bisnis menengah, dan tim perusahaan yang mencari cara cepat dan efektif untuk memverifikasi keamanan aplikasi web mereka tanpa harus berurusan dengan tingkatan layanan yang rumit.
- Pengujian kerentanan OWASP Top 10 (manual + otomatis)
- Identifikasi kelemahan logika bisnis
- Kontrol akses berbasis peran (RBAC) dan pengujian hak istimewa
- API pengujian (titik akhir REST/GraphQL)
- Validasi otentikasi dan pengelolaan sesi
- Pengujian pengunggahan berkas dan peninjauan header keamanan
- CSRF, IDOR, dan pemeriksaan pembatasan laju
- Peninjauan konfigurasi SSL/TLS
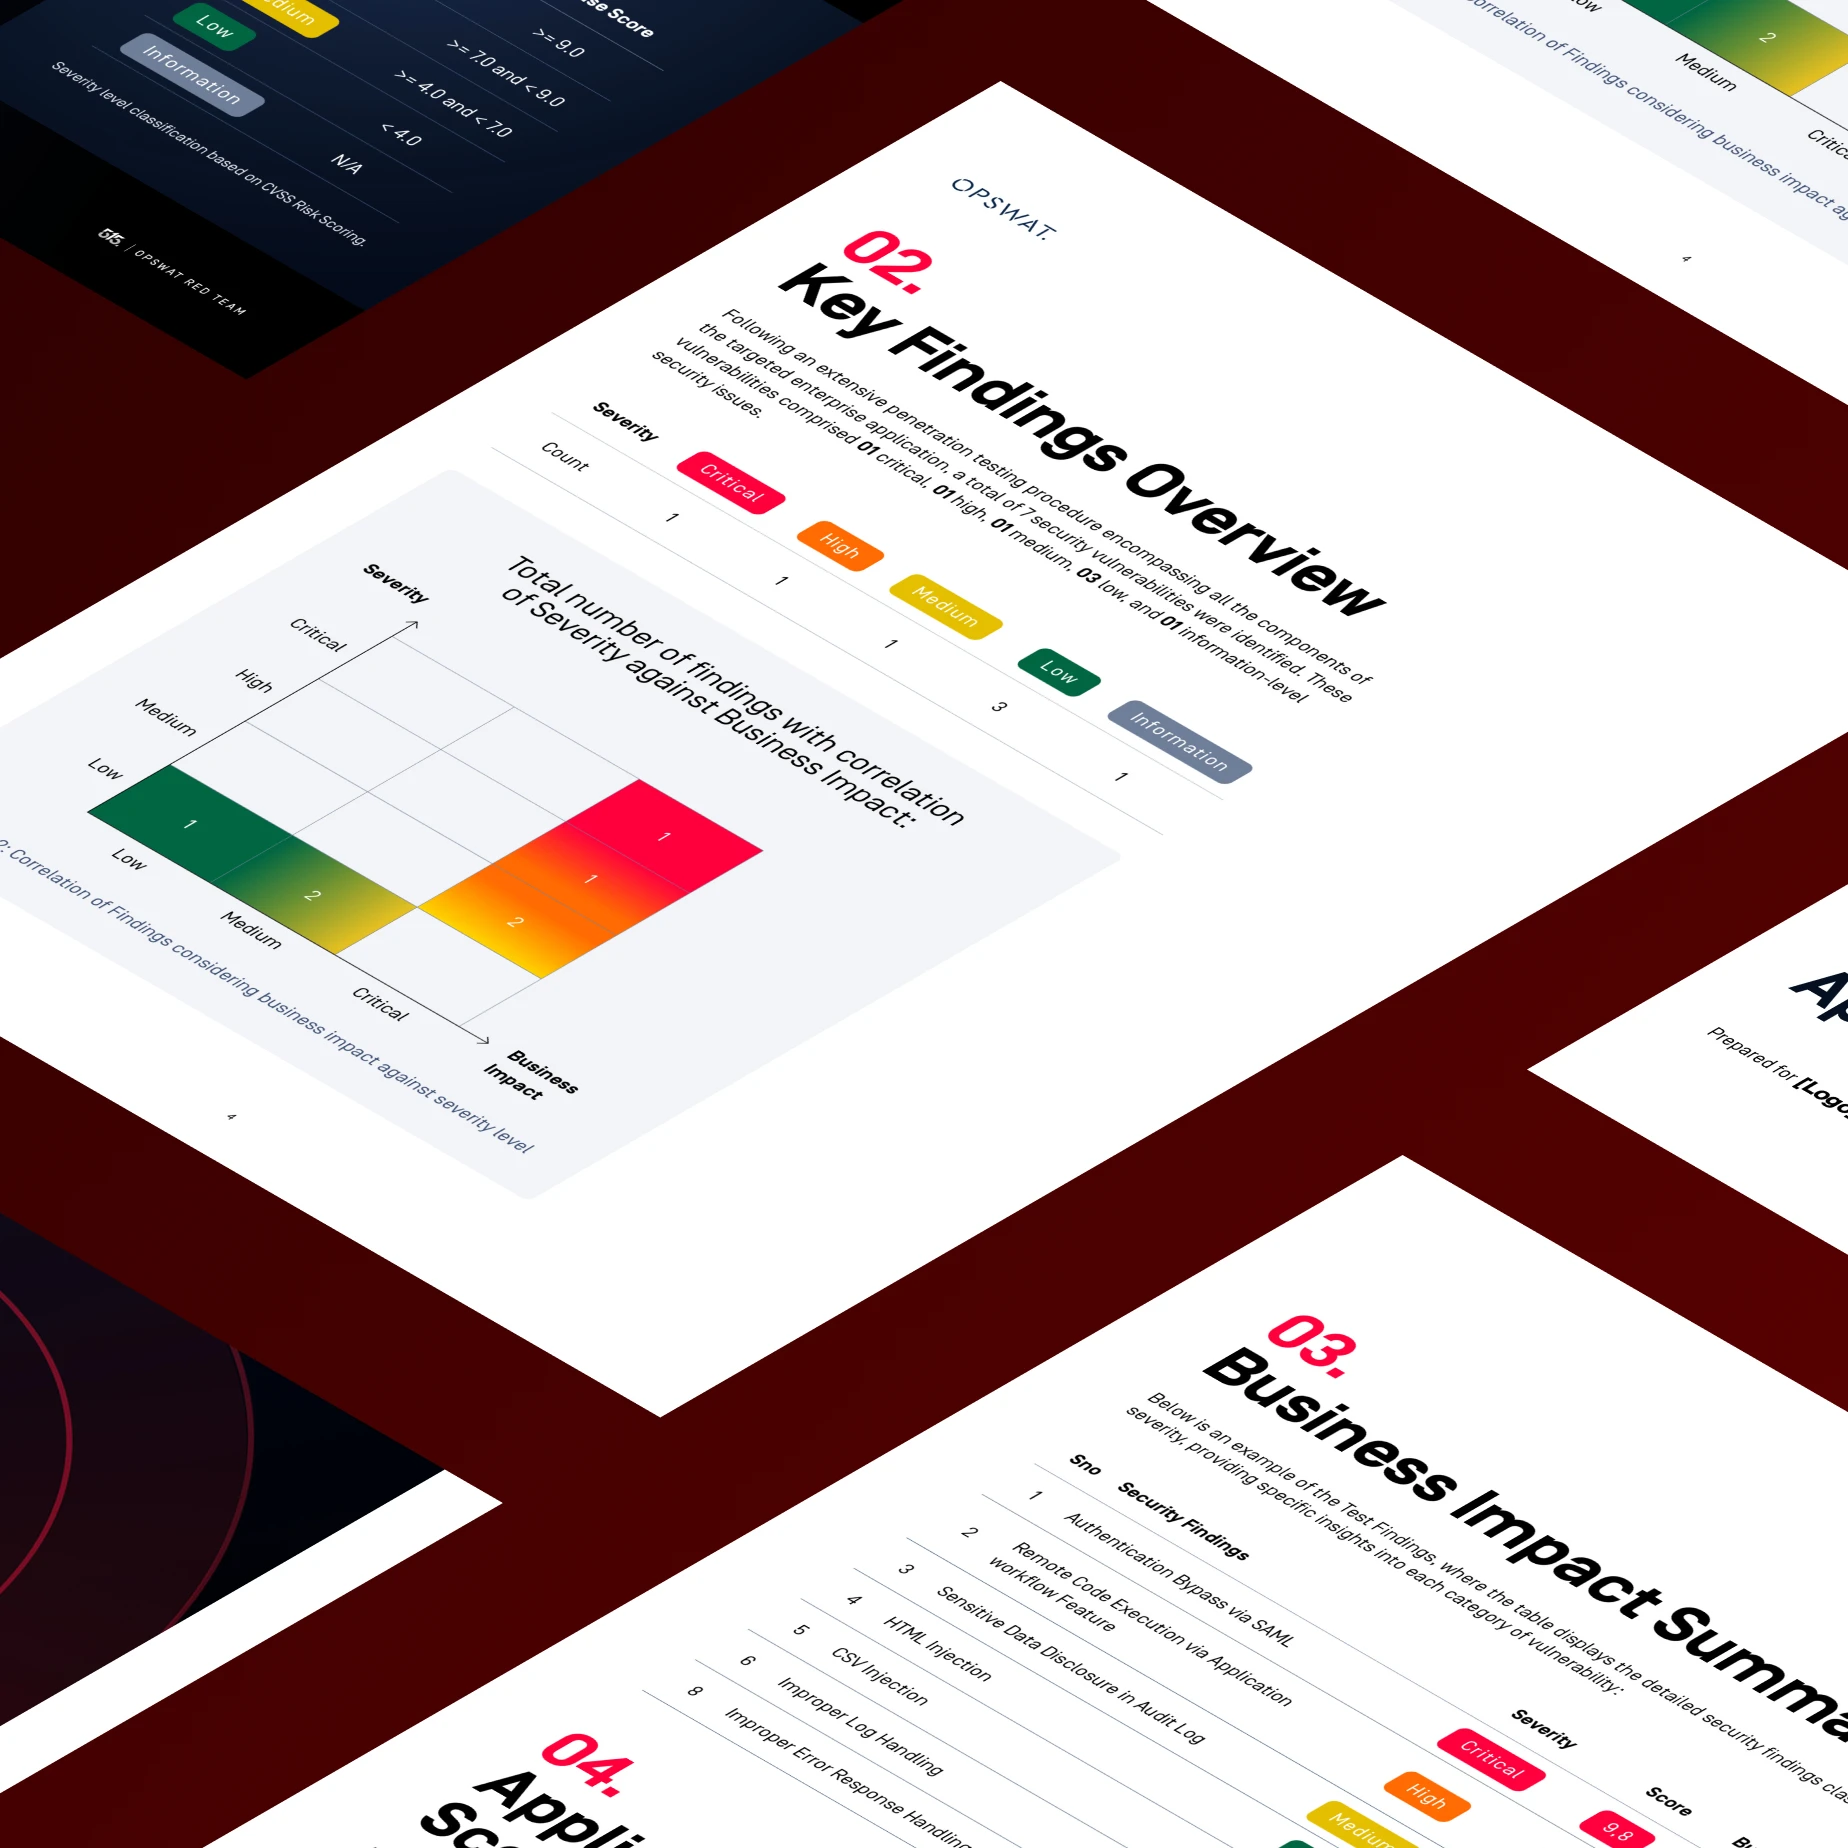
- Laporan terperinci yang memuat temuan, dampak, dan rekomendasi
- Sesi tinjauan pasca-tes bersama para pakar keamanan kami
Ungkap Kerentanan Sebelum Dilakukan oleh Penyerang
Didukung oleh tim riset internal elit OPSWATyang terdiri dari para profesional keamanan siber kelas dunia, Unit 515 telah berperan penting dalam penemuan beberapa kerentanan berdampak besar pada sistem kontrol industri dan platform teknologi operasional.
Keahlian mereka di bidang keamanan ICS, OT, dan perangkat tertanam kini tersedia untuk mendukung misi organisasi Anda dalam tetap selangkah lebih maju dari ancaman.
Layanan ini sangat cocok bagi organisasi yang mengutamakan keamanan dan ingin memperkuat pertahanan siber mereka serta meningkatkan keyakinan terhadap postur keamanan mereka — terutama di sektor-sektor di mana ketersediaan sistem dan ketahanan merupakan hal yang tidak bisa ditawar-tawar.
