- Apa itu Real-Time Threat Intelligence?
- Mengapa Sumber Pakan Tradisional Tidak Memadai
- Apa yang Membuat Sistem Pemantauan dan Pengendalian Waktu Nyata ( Threat Intelligence ) Efektif?
- Otomatisasi, Peningkatan, dan Skalabilitas
- Kualitas Data vs. Volume Data
- Contoh Penggunaan untuk Real-Time Threat Intelligence
- Tantangan dalam Waktu Nyata Threat Intelligence
- Hal-hal yang Perlu Diperhatikan dalam Solusi Intelijen Real-Time
- Pertanyaan yang Sering Diajukan (FAQ)
Apa itu Real-Time Threat Intelligence?
Intelijen ancaman secara real-time mengacu pada proses berkelanjutan dalam mengumpulkan, menganalisis, dan menyebarluaskan data mengenai ancaman siber yang sedang aktif atau yang baru muncul. Tujuannya sederhana namun sangat penting: memberikan wawasan dengan cukup cepat untuk mendukung pengambilan keputusan keamanan sebelum terjadi kerugian.
Jenis intelijen ini mendukung kesadaran dan tindakan seketika, sehingga memungkinkan para pertahanan untuk memblokir aktivitas berbahaya, memprioritaskan peringatan, memperkaya penyelidikan, dan menyesuaikan pengendalian—seringkali dalam hitungan detik. Tidak seperti laporan berkala atau indikator statis, intelijen real-time mencerminkan gambaran terkini mengenai lanskap ancaman.
Namun, keefektifan tidak hanya bergantung pada kecepatan. Hal ini membutuhkan data yang tepat, yang disusun dengan cermat, dan disajikan dalam format yang memungkinkan alat keamanan dan analis untuk bertindak tanpa hambatan.
Mengapa Sumber Pakan Tradisional Tidak Memadai
Banyak organisasi memanfaatkan umpan ancaman umum, yang sering kali bersumber dari sumber terbuka atau dikumpulkan secara massal. Meskipun berguna untuk cakupan yang luas, umpan-umpan ini sering kali mengandung informasi yang tidak relevan, indikator yang sudah usang, atau kurangnya konteks.
- Hasil positif palsu hanya membuang-buang waktu analis dan mengikis kepercayaan terhadap alat pendeteksi
- Hasil negatif palsu membuat ancaman kritis luput dari perhatian
- Kurangnya konteks menyulitkan penetapan prioritas dan pemahaman terhadap ancaman
Intelijen real-time mengatasi kekurangan-kekurangan ini melalui kurasi yang terarah, ketepatan waktu, dan integrasi otomatis ke dalam sistem pertahanan aktif. Ini bukan sekadar mengetahui lebih cepat, melainkan mengetahui hal-hal yang penting saat ini.
Apa yang Membuat Sistem Pemantauan dan Pengendalian Waktu Nyata ( Threat Intelligence ) Efektif?
Nilai dari intelijen real-time terletak pada cara pengumpulannya, pengayaan datanya, dan penerapannya. Program yang efektif biasanya memadukan otomatisasi berskala besar dengan keahlian manusia.
Ciri-ciri utama intelijen real-time berkualitas tinggi antara lain:
- Indikator yang telah diseleksi: Sinyal yang telah diverifikasi melalui analisis ahli, bukan sekadar agregasi data mentah
- Pelacakan infrastruktur musuh: Pemantauan berkelanjutan terhadap server komando dan kontrol, domain phishing, serta penyalahgunaan layanan yang sah
- Fusi multi-sumber: Menggabungkan data telemetri, sumber terbuka, sinyal eksklusif, dan informasi yang dibagikan oleh komunitas
- Relevansi taktis: Indikator yang selaras dengan TTP (taktik, teknik, dan prosedur) yang sedang diterapkan dalam kampanye saat ini
- Kesiapan pengiriman: Tersedia dalam berbagai format dan protokol yang dapat diintegrasikan dengan SIEM, EDR, firewall, dan TIP
Jika diterapkan dengan benar, intelijen real-time membantu para pertahanan memahami situasi yang kacau—dengan menghubungkan sinyal ancaman dengan konteks ancaman tersebut dengan kecepatan mesin.
Otomatisasi, Peningkatan, dan Skalabilitas
Sistem intelijen ancaman modern harus mengelola lanskap yang sangat luas dan terus berubah. Otomatisasi memainkan peran penting dalam hal ini—baik dalam mengumpulkan indikator maupun dalam menilai nilainya.
Contoh teknik otomatisasi antara lain:
- Korelasi DNS pasif untuk mengungkap hubungan antar infrastruktur berbahaya
- Identifikasi pola perilaku berdasarkan analisis malware dan pengujian di lingkungan sandbox
- Penilaian heuristik berdasarkan teknik yang digunakan pelaku ancaman, lingkungan hosting, dan perilaku domain
- Pemrosesan bahasa alami (NLP) untuk mengekstrak IOC dari laporan ancaman publik dan sumber-sumber tidak terstruktur
Namun, otomatisasi saja tidak cukup. Analis manusia tetap sangat penting untuk mendeteksi sinyal ancaman yang samar, mengidentifikasi pola-pola baru, dan menghindari kesalahan klasifikasi. Program intelijen yang paling matang beroperasi dengan model “human-in-the-loop” yang memadukan skala dengan penilaian.
Kualitas Data vs. Volume Data
Dalam intelijen ancaman secara real-time, data yang lebih banyak tidak selalu lebih baik. Faktanya, volume data yang berlebihan tanpa kualitas sering kali menyebabkan kelelahan akibat peringatan berlebihan, analisis yang terpisah-pisah, dan ancaman yang terlewatkan.
Yang lebih penting adalah integritas data, yang mencakup:
- Ketepatan waktu: Seberapa mutakhirkah indikator-indikator tersebut? Apakah indikator-indikator tersebut terkait dengan kampanye yang sedang berlangsung?
- Akurasi: Apakah sumbernya disebutkan dengan benar, ataukah hanya dugaan semata?
- Relevansi: Apakah IOCs tersebut sesuai dengan sektor industri, wilayah geografis, dan profil ancaman organisasi?
Inilah sebabnya mengapa banyak tim mulai beralih dari sekadar kuantitas data ke informasi yang telah diseleksi secara cermat dan kaya konteks. Indikator yang sudah usang, ambigu, atau terlalu luas justru lebih banyak merugikan daripada menguntungkan.
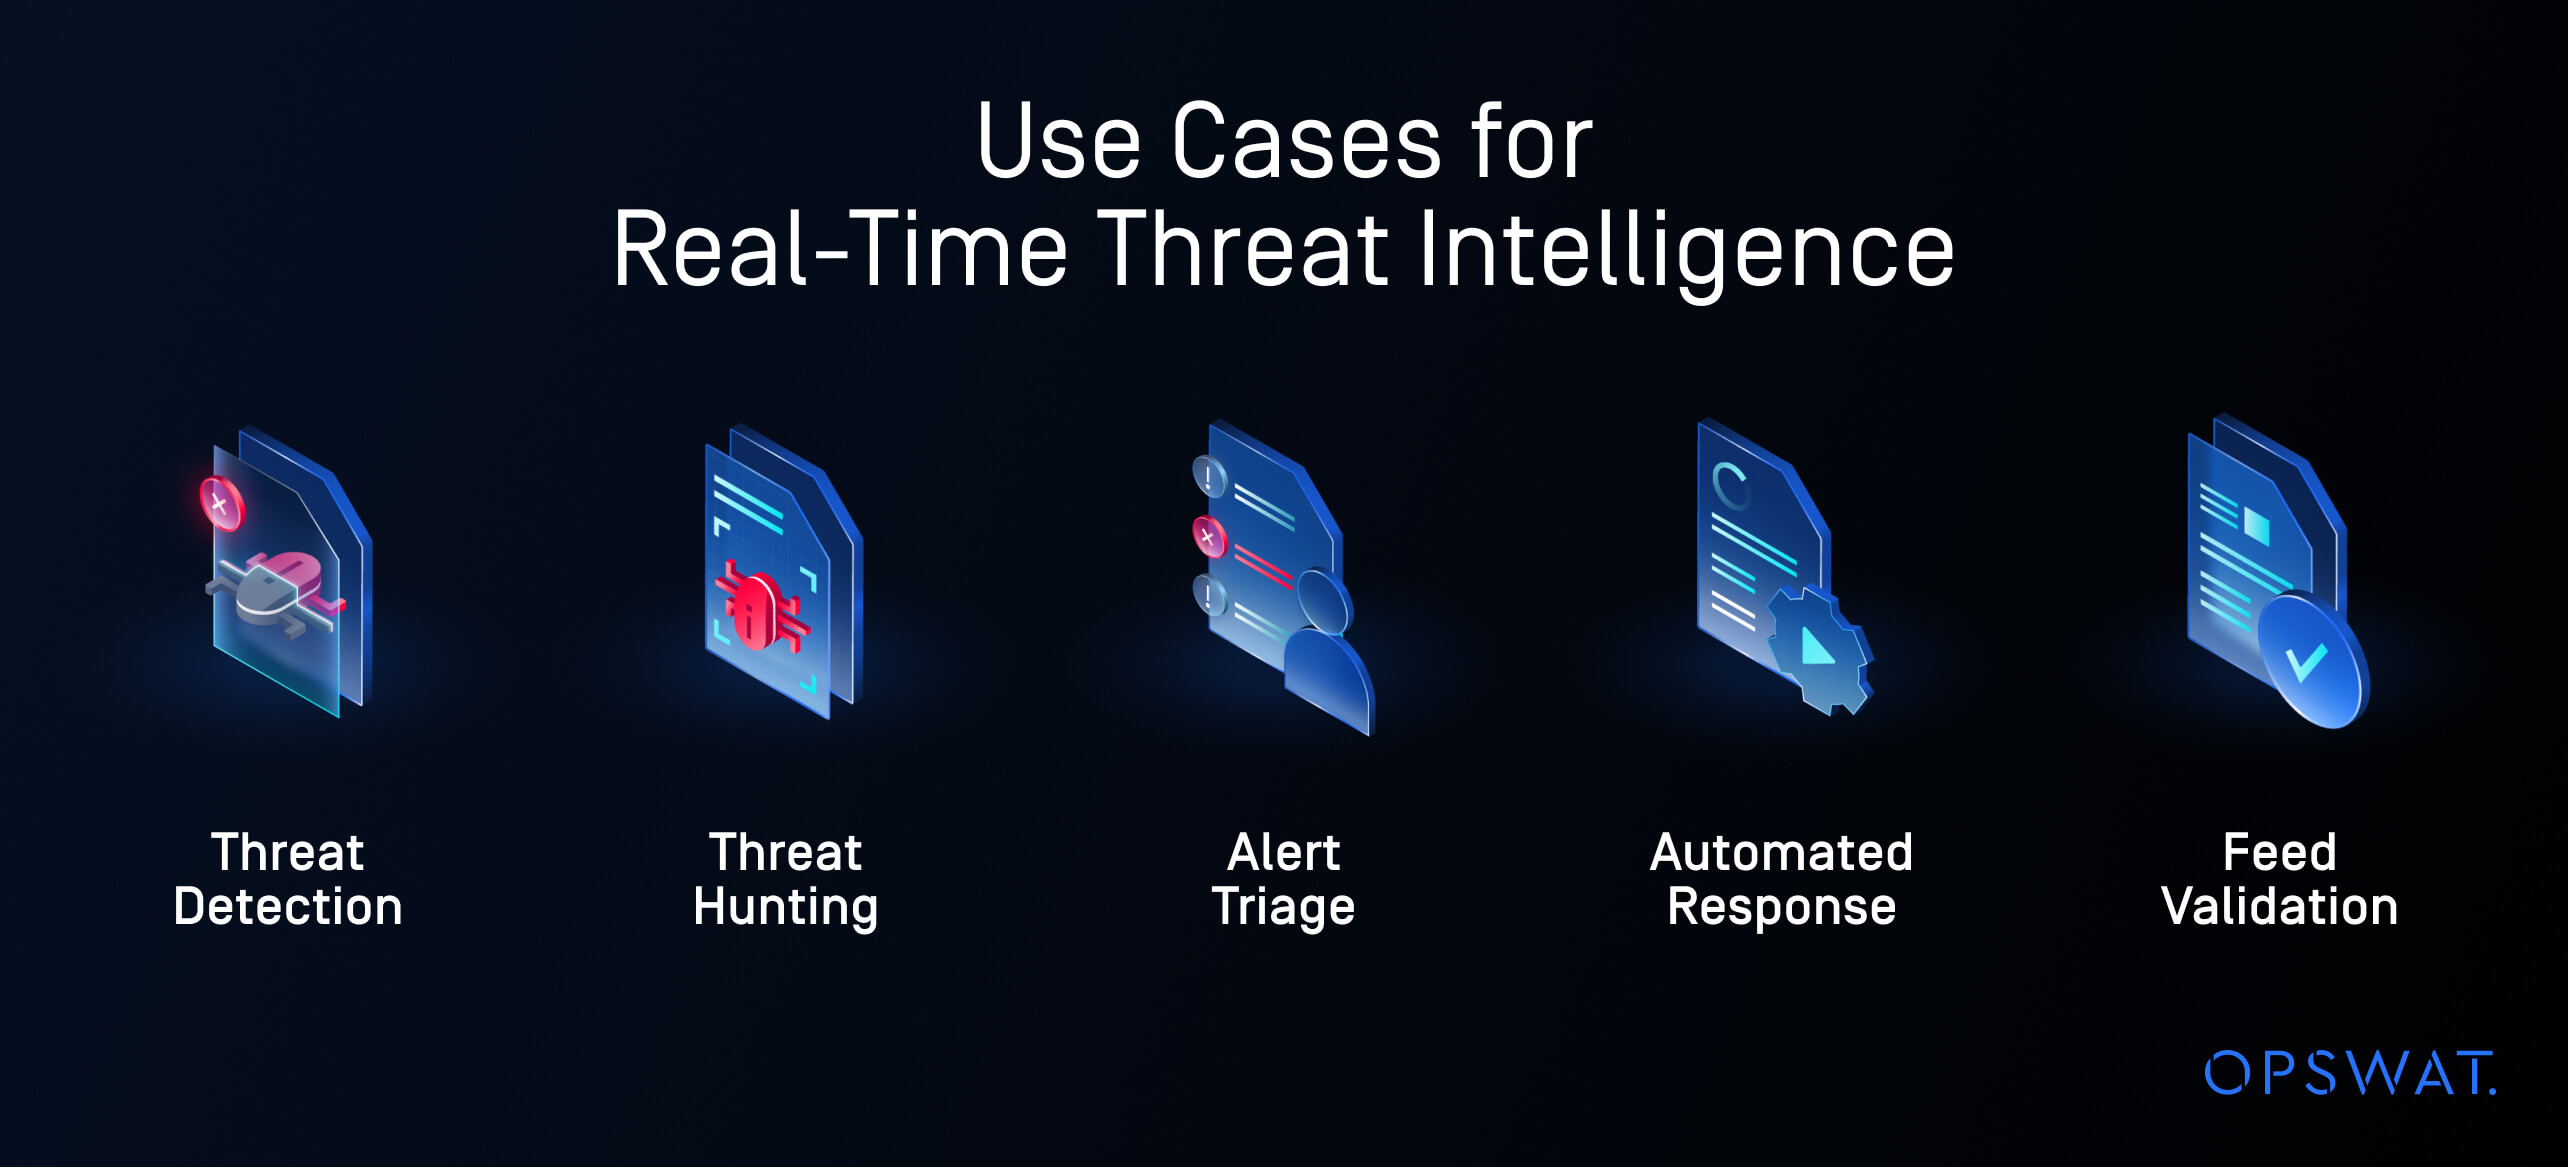
Contoh Penggunaan untuk Real-Time Threat Intelligence
Intelijen ancaman real-time yang efektif mendukung berbagai skenario penggunaan operasional di seluruh tim keamanan, termasuk:
- Deteksi ancaman: Memadukan indikator dengan aktivitas lalu lintas atau file dalam SIEM, EDR, atau NDR
- Pencarian ancaman: Analisis retrospektif terhadap data historis untuk mengidentifikasi IOC yang terlewatkan
- Triage peringatan: Menempatkan peringatan dalam konteks dengan mengaitkannya pada infrastruktur yang diketahui atau perilaku pelaku
- Respons otomatis: Memicu alur kerja SOAR atau memblokir lalu lintas berdasarkan indikator dengan tingkat keyakinan tinggi
- Validasi sumber informasi: Mengukur kualitas sumber intelijen berdasarkan tumpang tindih, kemutakhiran, dan relevansi
Ketika informasi intelijen tersedia tepat waktu dan dapat diandalkan, hal itu mengubah cara kerja SOC—dari sekadar menanggapi peringatan secara reaktif menjadi mengeliminasi ancaman secara proaktif.
Tantangan dalam Waktu Nyata Threat Intelligence
Bahkan program intelijen yang dirancang dengan sebaik-baiknya pun menghadapi berbagai kendala, di antaranya:
- Latensi: Keterlambatan dalam pemrosesan atau penyebaran indikator mengurangi nilainya
- Kompleksitas integrasi: Untuk memasukkan data intelijen ke dalam alat yang tepat, seringkali diperlukan konektor khusus atau pekerjaan pengembangan yang disesuaikan ( API )
- Hilangnya konteks: Umpan yang disederhanakan kehilangan nuansa mengenai bagaimana dan mengapa suatu indikator bersifat berbahaya
- Toleransi terhadap kebisingan: Tim mungkin tidak memiliki kapasitas untuk melakukan penyaringan awal data yang masuk dalam skala besar
Untuk mengatasi tantangan-tantangan ini, diperlukan tidak hanya investasi di bidang teknologi, tetapi juga penyelarasan budaya dan alur kerja di antara tim intelijen, deteksi, dan respons.
Hal-hal yang Perlu Diperhatikan dalam Solusi Intelijen Real-Time
Jika Anda sedang mengevaluasi layanan intelijen ancaman atau membangun kemampuan internal, prioritaskan hal-hal berikut:
- Kurasi, bukan sekadar pengumpulan: Indikator berkualitas tinggi yang telah ditinjau oleh manusia
- Wawasan tentang infrastruktur: Pemahaman mendalam mengenai sistem dan layanan yang menjadi andalan para penyerang
- Pembaruan tepat waktu: Frekuensi pembaruan per jam atau secara terus-menerus
- Akses yang fleksibel: API, pengunduhan massal, dan metode integrasi dengan latensi rendah
- Kesesuaian dengan MITRE ATT&CK: Pemetaan indikator ke teknik-teknik di dunia nyata
Pada akhirnya, intelijen ancaman real-time bukanlah soal data—melainkan soal pengambilan keputusan. Intelijen terbaik memungkinkan para pertahanan untuk bertindak lebih cepat daripada lawan mereka, dengan keyakinan dan ketepatan yang lebih tinggi.
Pertanyaan yang Sering Diajukan (FAQ)
T: Apa perbedaan antara intelijen ancaman dan intelijen ancaman real-time?
Intelijen ancaman adalah bidang yang luas yang mencakup laporan, indikator, dan wawasan. Intelijen ancaman real-time secara khusus berfokus pada penyampaian informasi tersebut dengan cukup cepat agar memungkinkan tindakan segera.
T: Jenis data apa saja yang termasuk dalam intelijen ancaman real-time?
Biasanya, hal ini mencakup indikator kompromi (IOC) seperti alamat IP, domain, dan URL, serta metadata mengenai infrastruktur ancaman, perilaku pelaku, dan kampanye yang teramati.
T: Mengapa kurasi data itu penting?
Karena data yang tidak disaring dapat menyebabkan kelelahan akibat peringatan berlebihan dan inefisiensi. Kurasi memastikan bahwa hanya indikator yang relevan dan memiliki tingkat keandalan tinggi yang digunakan dalam proses deteksi dan respons.
T: Bagaimana intelijen real-time mendukung otomatisasi?
Fitur ini memungkinkan pemblokiran otomatis, penyempurnaan peringatan, dan pencarian retrospektif dengan memasukkan data yang telah diverifikasi secara langsung ke dalam sistem deteksi dan SOAR.
T: Apakah intelijen real-time dapat digunakan untuk analisis retrospektif?
Ya. Indikator berkualitas tinggi dapat diterapkan pada catatan historis untuk mengidentifikasi ancaman yang sebelumnya terlewatkan.