- Masalah di Balik Kebisingan Itu
- Ketika Sandboxing Menjadi Penghambat
- Sandboxing yang Lebih Cerdas: Emulasi, Bukan Sekadar Meniru Upaya
- Empat Lapisan Deteksi yang Lebih Canggih
- Reputasi Ancaman - Filter Besar
- Analisis Dinamis - Keunggulan Emulasi
- Penilaian Ancaman - Konteks yang Menembus Kerumitan
- Pencarian Ancaman - Dari Deteksi hingga Wawasan
- Memutus Siklus Kelelahan Akibat Peringatan
- Pelajaran dari Lapangan
- Unsur Manusia: Memberdayakan Analis, Bukan Menggantikannya
- Melampaui SOC: Memperluas Skala Tanpa Kehilangan Kendali
- Mengapa Hal Ini Penting Saat Ini
- Kesimpulannya
Jika Anda pernah menjalani shift malam di SOC, dengan mata perih akibat dashboard yang tak henti-hentinya berkedip, Anda pasti tahu betul bagaimana rasanya. Ratusan peringatan berdatangan. Anda menyaring satu, dua, selusin, lalu seratus peringatan lain menggantikannya. Anda menonaktifkan yang bisa, meneruskan yang harus, dan berharap tak satu pun dari yang Anda abaikan itu adalah yang kritis.
Selamat datang di kendala utama SOC modern: sebuah ekosistem yang tenggelam dalam lautan data namun kekurangan kejelasan.
Masalah di Balik Kebisingan Itu
Sebagian besar tim tidak mengalami masalah kurangnya visibilitas. Justru sebaliknya, kita justru dibanjiri olehnya. Mesin antivirus, EDR, SIEM, gateway email—semuanya berebut perhatian. Namun, deteksi saja bukanlah masalahnya. Masalahnya adalah tingkat keyakinan. Pertanyaan-pertanyaan kunci yang perlu dijawab adalah:
- Manakah dari peringatan-peringatan ini yang merupakan false positive?
- Mana yang benar-benar nyata?
- Dan mana saja yang diam-diam menyembunyikan sesuatu yang baru, sesuatu yang belum dikenali oleh alat-alat kita?
Kategori terakhir itu—malware yang sulit dilacak dan belum pernah terlihat sebelumnya—adalah yang membuat para analis tidak bisa tidur nyenyak.
Ketika tim tanggap insiden menelusuri jejak forensik pasca-pelanggaran, mereka sering kali menemukan bahwa berkas berbahaya tersebut sebenarnya sudah masuk ke lingkungan sistem beberapa hari atau minggu sebelumnya. Berkas tersebut tidak terdeteksi sebagai berkas berbahaya karena, pada saat itu, tidak ada yang menyadari hal tersebut. Itulah yang disebut celah zero-day, titik buta antara apa yang sudah diketahui dan apa yang sebenarnya berbahaya.
Sandbox tradisional seharusnya bisa mengatasi masalah ini. Namun, seperti yang diketahui oleh siapa pun yang pernah mengelolanya, sebagian besar sistem tersebut justru dengan cepat menjadi bagian dari hambatan itu sendiri.
Ketika Sandboxing Menjadi Penghambat
Secara teori, sandboxing itu sederhana: menjalankan berkas yang mencurigakan di lingkungan yang aman, mengamati apa yang dilakukannya, dan menentukan apakah berkas tersebut berbahaya.
Dalam praktiknya, banyak SOC justru menemukan kenyataan yang berbeda:
- Masalah kinerja — sandbox berbasis VM membutuhkan waktu beberapa menit per berkas dan menghabiskan sumber daya komputasi dengan sangat cepat. Kalikan itu dengan puluhan ribu pengiriman harian, dan throughput pun anjlok.
- Taktik pengelakan — Malware modern mampu mendeteksi ketika sedang diawasi, dengan memeriksa pengaturan wilayah sistem, siklus waktu, dan jejak CPU pada lingkungan virtual untuk tetap berada dalam keadaan tidak aktif.
- Beban operasional — Mengelola banyak citra virtual, menerapkan patch pada lingkungan, dan mengejar hasil negatif palsu justru menimbulkan lebih banyak beban administratif daripada nilai keamanan yang dihasilkan.
Sebagaimana disindir oleh seorang analis, "Saat sandbox saya baru saja selesai mengeksekusi sampel tersebut, si penyerang sudah ada di LinkedIn dan membanggakan aksinya."
Di sinilah pendekatan yang lebih cerdas dalam bentuk sandboxing berbasis emulasi mulai mengubah dinamika permainan.
Sandboxing yang Lebih Cerdas: Emulasi, Bukan Sekadar Meniru Upaya
Alih-alih hanya mengandalkan mesin virtual, emulasi menjalankan berkas pada tingkat instruksi—dengan meniru kerja CPU dan sistem operasi secara langsung.
Perbedaan halus itu mengubah segalanya.
Karena tidak perlu menjalankan VM secara penuh, analisisnya berlangsung sangat cepat—hanya dalam hitungan detik, bukan menit. Karena malware tidak dapat mendeteksi ciri khas lingkungan tersebut, malware tersebut berperilaku secara alami. Dan karena sandbox menyesuaikan diri secara dinamis dengan apa yang diamatinya, Anda mendapatkan wawasan perilaku yang sesungguhnya, bukan sekadar penilaian statis.
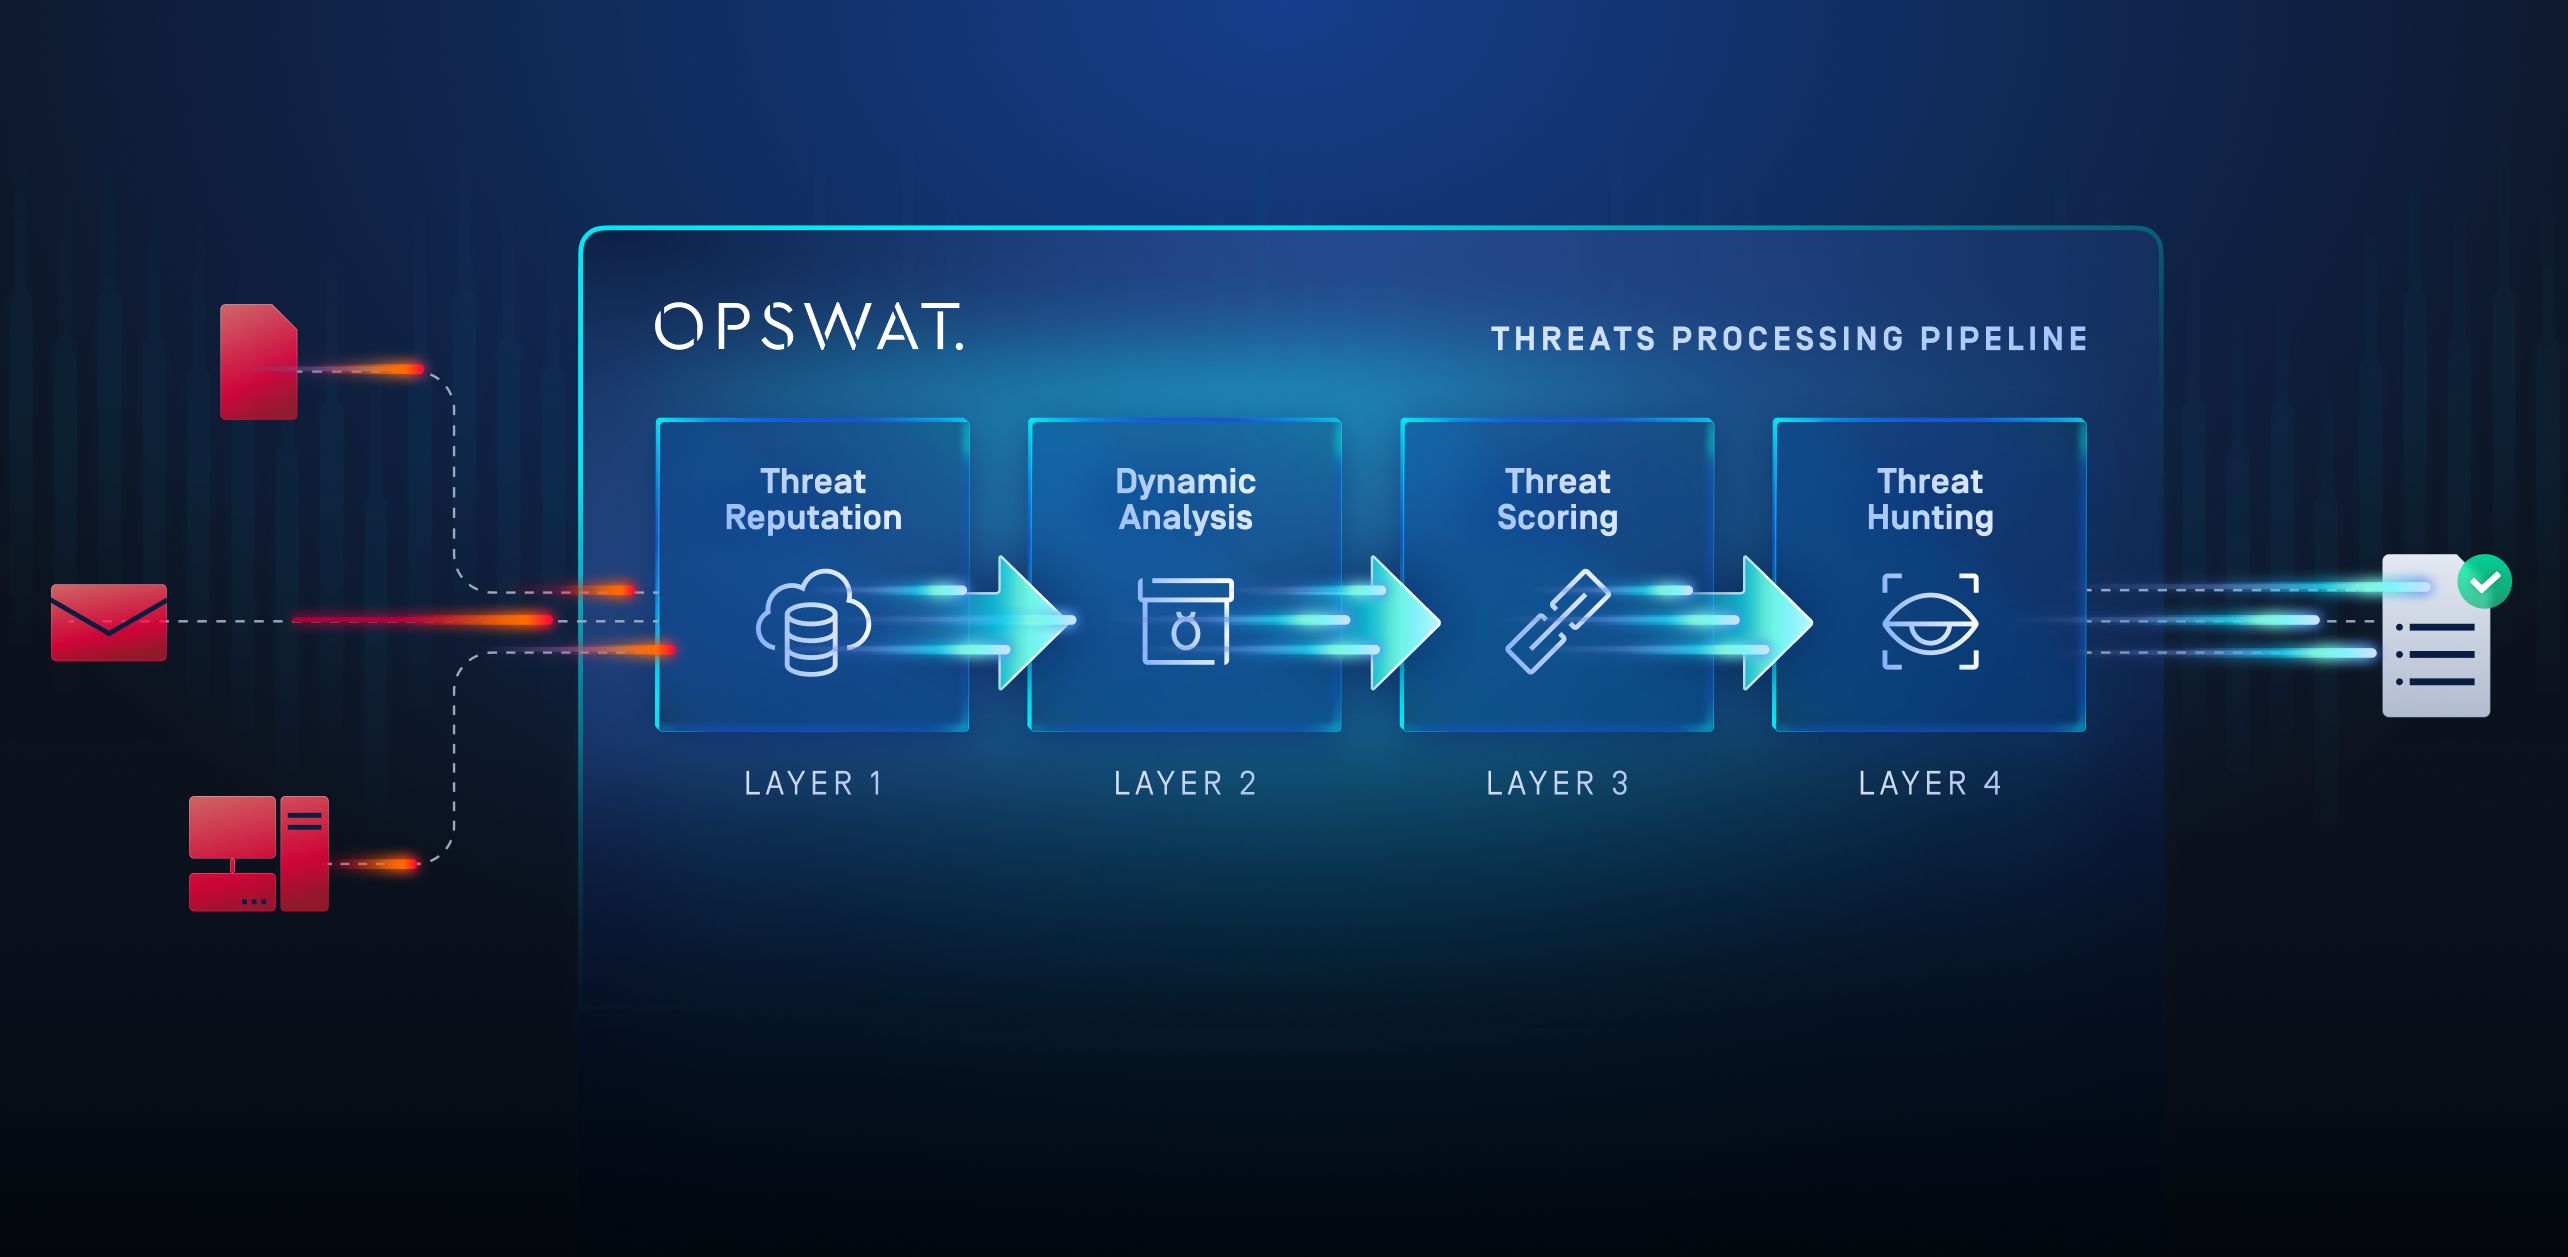
Bagian terbaiknya? Pendekatan ini tidak hanya berhenti pada satu lapisan analisis. Pendekatan ini menjadi bagian dari alur kerja deteksi berlapis yang cerdas, sebuah kerangka kerja yang cara kerjanya lebih mirip otak seorang analis daripada skrip mesin.
Empat Lapisan Deteksi yang Lebih Canggih
1. Reputasi Ancaman - The Great Filter
Setiap SOC dimulai dengan proses triase. Layanan reputasi memainkan peran yang sama dalam skala besar.
Alih-alih langsung menindak semua hal, sistem ini terlebih dahulu memeriksa URL, alamat IP, dan hash file dengan membandingkannya terhadap data intelijen global. Miliaran indikator dikorelasikan secara real-time, sehingga 99 persen ancaman umum yang sudah diketahui dapat disaring secara instan.
Itulah lapisan pengurangan kebisinganmu, yang setara secara digital dengan seorang analis Tier 1 berpengalaman yang berkata, "Jangan repot-repot, kita sudah pernah melihat yang seperti itu sebelumnya."
Hanya kasus-kasus yang mencurigakan, tidak diketahui, atau yang berada di ambang batas yang dilanjutkan ke tahap pemeriksaan lebih mendalam.
2. Analisis Dinamis - Keunggulan Emulasi
Di sinilah keajaiban terjadi.
Setelah disaring, berkas-berkas tersebut memasuki tahap analisis dinamis yang didukung oleh emulasi tingkat instruksi, bukan virtualisasi. Sandbox tersebut dapat mensimulasikan pengaturan wilayah sistem operasi yang berbeda, melewati pemeriksaan geofencing, dan memaksa malware untuk menjalankan perilaku yang biasanya disembunyikannya.
Setiap instruksi dipantau: penulisan ke registri, pembuatan proses, injeksi memori, serta panggilan jaringan. Hasilnya bukanlah sekadar dugaan atau kecocokan tanda tangan; melainkan bukti perilaku langsung.
Ini seperti versi digital dari mengamati gerakan tangan seorang tersangka, alih-alih hanya memeriksa kartu identitasnya.
Bagi SOC, hal ini berarti lebih sedikit ancaman yang terlewatkan dan keputusan yang lebih cepat tanpa mengorbankan kinerja. Satu server sandbox berkinerja tinggi saja sudah mampu memproses puluhan ribu sampel per hari, tanpa perlu menggunakan sekelompok server.
3. Penilaian Ancaman - Konteks yang Menembus Kerumitan
Deteksi mentah saja tidak akan membantu seorang analis yang kewalahan. Yang terpenting adalah prioritas.
Lapisan ini menggunakan sistem penilaian ancaman adaptif untuk menetapkan tingkat keparahan yang relevan berdasarkan perilaku dan konteks.
- Apakah berkas tersebut menyisipkan skrip PowerShell?
- Mencoba berkomunikasi melalui C2?
- Dimasukkan ke dalam explorer.exe?
Setiap perilaku secara dinamis menyesuaikan skor.
Dengan menggabungkan hasil uji sandbox bersama data reputasi dan intelijen, tim SOC dapat memperoleh kejelasan dalam proses triase. Kini Anda dapat berfokus pada sejumlah kecil peringatan berisiko tinggi yang benar-benar perlu diselidiki, sehingga mengurangi kelelahan akibat terlalu banyak peringatan tanpa mengorbankan visibilitas.
Penilaian ancaman mengubah "ribuan peringatan" menjadi daftar tugas yang mudah dipahami. Informasi yang berlebihan itu pun menjadi narasi yang jelas.
4. Pencarian Ancaman — Dari Deteksi hingga Wawasan
Setelah Anda mengetahui apa yang berbahaya, pertanyaannya menjadi: Di mana lagi makhluk itu hidup?
Di sini, pembelajaran mesin berperan melalui pencarian kesamaan ancaman. Sistem ini membandingkan sampel baru dengan keluarga malware yang sudah dikenal, meskipun kode, struktur, atau cara pengemasannya berbeda. Ini adalah pengenalan pola dalam skala besar: mengidentifikasi hubungan, varian, dan TTP yang sama yang terlewatkan oleh alat-alat tradisional.
Bagi para pemburu ancaman, ini adalah harta karun. Satu deteksi di lingkungan sandbox saja dapat memicu penyelidikan retrospektif terhadap terabytes data historis, sehingga mengungkap aset-aset lain yang terinfeksi atau kampanye-kampanye terkait. Tiba-tiba, deteksi tersebut berubah menjadi pertahanan proaktif.
Memutus Siklus Kelelahan Akibat Peringatan
Sebagian besar SOC tidak kekurangan data, melainkan kekurangan korelasi.
Model sandbox yang lebih cerdas mengintegrasikan keempat lapisan tersebut menjadi satu alur yang berkelanjutan, di mana setiap tahap menyempurnakan tahap berikutnya. Reputasi mengurangi volume, emulasi mengungkap perilaku, penilaian menambahkan konteks, dan pencarian mengubah konteks tersebut menjadi tindakan.
Pendekatan berlapis ini tidak hanya mempercepat waktu respons—tetapi juga mengubah ritme kerja sehari-hari SOC.
Alih-alih mengejar hasil positif palsu, para analis menghabiskan waktu untuk memahami ancaman yang sesungguhnya. Alih-alih melakukan proses penyaringan yang tak berujung, mereka dapat melacak rantai serangan, memetakan teknik-teknik MITRE ATT&CK, dan memasukkan wawasan tersebut kembali ke dalam platform SIEM atau SOAR mereka.
Hasilnya: jumlah ping berkurang, sinyal menjadi lebih jelas, dan tim akhirnya bisa bernapas lega di sela-sela peringatan.
Pelajaran dari Lapangan
Dalam praktiknya, saya telah mengamati tiga hasil yang konsisten ketika SOC menerapkan model yang lebih cerdas ini:
- Akurasi Deteksi Meningkat. Analisis perilaku mampu mendeteksi hal-hal yang terlewatkan oleh sistem pertahanan statis, terutama skrip yang disamarkan dan dokumen yang dimodifikasi untuk menyerang.
- Waktu Investigasi Menjadi Lebih Singkat. Analisis konteks dan penilaian otomatis memperpendek “waktu hingga putusan” hingga 10 kali lipat dibandingkan dengan sandbox VM generasi lama.
- Penurunan Beban Operasional. Satu node emulasi dapat memproses lebih dari 25.000 analisis per hari dengan beban sumber daya yang 100 kali lebih rendah, yang berarti lebih sedikit hambatan dan biaya per sampel yang lebih rendah.
Bagi salah satu lembaga keuangan, mengintegrasikan model ini ke dalam gateway email dan transfer file mereka mengubah proses penyaringan yang sebelumnya dilakukan secara manual menjadi proses otomatis yang dapat diandalkan. Lampiran yang mencurigakan dihancurkan, dinilai, dan dicatat dengan hasil penilaian yang jelas dalam hitungan menit. SOC mereka tidak lagi perlu terus-menerus memantau setiap antrean insiden, karena data tersebut sudah berbicara sendiri.
Unsur Manusia: Memberdayakan Analis, Bukan Menggantikannya
Teknologi saja tidak cukup untuk mengatasi kelelahan akibat pemberitahuan; yang berperan adalah konteks.
Ketika sistem sandboxing Anda memberikan hasil yang dapat dijelaskan, seperti “dokumen ini menjalankan makro VBA tersembunyi yang mengunduh file eksekusi dari server C2 di Polandia”, hal ini memungkinkan para analis untuk mengambil keputusan yang lebih cepat dan lebih baik.
Ini bukan sekadar otomatisasi demi otomatisasi itu sendiri. Ini tentang memberikan Tier 1 kemampuan untuk memperoleh wawasan setingkat Tier 3.
Dengan laporan perilaku yang terperinci, pemetaan MITRE ATT&CK, dan IOC yang dapat diekstraksi, setiap deteksi menjadi pendorong penyelidikan. Analis dapat menelusuri insiden, memperkaya data SIEM, atau mengekspor indikator terstruktur ke MISP atau STIX. Sandbox menjadi bagian dari alur kerja, bukan sekadar silo tersendiri.
Dan begitulah cara sebenarnya untuk mengatasi hambatan tersebut: bukan dengan menambahkan alat baru, melainkan dengan membuat alat-alat yang sudah ada menjadi lebih cerdas secara bersamaan.
Melampaui SOC: Memperluas Skala Tanpa Kehilangan Kendali
Tim keamanan modern beroperasi di lingkungan hybrid, cloud, dan air-gapped. Sandboxing yang lebih cerdas menyesuaikan diri dengan kondisi tersebut.
Penerapan di lokasi (on-premises) atau yang terisolasi (air-gapped) menjaga data penting tetap terisolasi, namun tetap memanfaatkan logika emulasi dan penilaian yang sama.
CloudPenerapan berbasis ini dapat diskalakan secara dinamis, memproses ribuan pengiriman per menit dengan korelasi intelijen ancaman global.
Konfigurasi hibrida menyinkronkan hasil di kedua sistem, dengan berbagi kesimpulan, reputasi, dan IOC sehingga wawasan tersebar lebih cepat daripada ancaman itu sendiri.
Terlepas dari arsitekturnya, tujuannya tetap sama: akurasi deteksi yang konsisten di setiap file, setiap alur kerja, dan setiap perimeter.
Mengapa Hal Ini Penting Saat Ini
Malware yang sulit terdeteksi terus berkembang. Dalam setahun terakhir saja, data dari Laporan Lanskap Ancaman OPSWAT tahun 2025 yang diperoleh dari lebih dari satu juta pemindaian menunjukkan peningkatan kompleksitas malware sebesar 127 persen, dan 1 dari setiap 14 berkas yang diberi label "aman" oleh OSINT ternyata bersifat berbahaya dalam waktu 24 jam.
Itulah kenyataan yang dihadapi SOC modern. Ancaman terus berkembang setiap jam; alat-alat yang digunakan harus berkembang lebih cepat lagi.
Teknik sandboxing yang lebih cerdas menutup celah tersebut, sehingga mengubah deteksi serangan zero-day dari pendekatan forensik reaktif menjadi pencegahan proaktif.
Ini adalah jembatan antara deteksi dan analisis intelijen, antara banjir peringatan dan segelintir peringatan yang benar-benar penting.
Kesimpulannya
Kelelahan akibat peringatan bukanlah masalah yang berkaitan dengan orang, melainkan masalah proses.
Dengan beralih dari mesin deteksi yang terpisah-pisah ke alur kerja analisis ancaman terintegrasi berlapis empat, SOC dapat kembali memfokuskan perhatian, meningkatkan ketepatan, dan menghemat waktu.
Kombinasi antara penyaringan reputasi yang cepat, emulasi yang tak terdeteksi, penilaian kontekstual, dan pencarian cerdas mengubah sandbox dari sesuatu yang membebani kinerja menjadi alat paling ampuh di SOC.
Ketika hal itu terjadi, lampu dasbor yang berkedip-kedip tidak lagi terasa seperti gangguan, melainkan mulai menceritakan sebuah kisah yang patut didengarkan.