Penyedia layanan kesehatan bergantung pada pertukaran berkas yang berlangsung tanpa henti, yang sering kali berisi PHI (informasi kesehatan yang dilindungi). Berkas-berkas tersebut dapat berupa hasil tes dan citra medis hingga data penagihan atau laporan pemasok, dan pergerakannya antar mitra serta lokasi sangat penting bagi perawatan pasien. Namun, berkas-berkas tersebut juga menjadi sasaran yang menarik bagi para penyerang. HIPAA Journal melaporkan bahwa pada tahun 2024 saja, pelanggaran keamanan di sektor kesehatan telah membocorkan lebih dari 237 juta catatan pasien, dengan insiden seperti serangan terhadap Change Healthcare yang memengaruhi 190 juta orang. Baru-baru ini, pelanggaran di Episource dan AMEOS menunjukkan bagaimana berkas yang disusupi dan koneksi mitra dapat menyebar secara berantai ke seluruh jaringan.
Transfer File sebagai Vektor Serangan Utama
Bagi penyedia layanan kesehatan Eropa ini, ribuan transfer data setiap hari dilakukan melalui sistem SFTP dan berbagi file SMB yang sudah usang dengan pemeriksaan minimal. File-file tersebut dienkripsi selama proses pengiriman, tetapi jarang diperiksa secara mendalam saat masuk, hanya mengandalkan pemindaian antivirus tunggal yang tidak mampu mendeteksi serangan tingkat lanjut atau serangan zero-day. Akibatnya, muncul titik buta yang berbahaya: data pasien yang sensitif dan sistem operasional dapat terpapar bahkan hanya karena satu file berbahaya dari mitra tepercaya.
Selain pengunggahan data oleh mitra eksternal, masalah utama lainnya adalah Sistem Informasi Kesehatan (HCIS) inti milik penyedia layanan. Sejumlah besar data klinis dan operasional harus ditransfer setiap hari kepada mitra bisnis, namun alur data tersebut juga tidak dilengkapi dengan otomatisasi dan kontrol keamanan, sehingga rentan terhadap risiko yang sama.
Persyaratan kepatuhan berdasarkan HIPAA dan GDPR menambah tingkat urgensi: setiap berkas berbahaya yang tidak terdeteksi tidak hanya mewakili risiko keamanan, tetapi juga potensi pelanggaran regulasi. Akibatnya, tercipta lingkungan di mana aliran berkas dianggap aman secara default, namun pada kenyataannya tetap terpapar ancaman siber tingkat lanjut. Kesenjangan ini membuat catatan pasien, data keuangan, dan sistem operasional kritis terpapar risiko, sehingga menegaskan kebutuhan mendesak akan pemeriksaan yang lebih mendalam pada tingkat berkas.
Mendeteksi yang Tak Terdeteksi
Ketika MetaDefender Managed File Transfer (MFT)™ (MFT) diperkenalkan dalam sesi evaluasi teknis, penyedia layanan kesehatan menghubungkannya ke folder SFTP dan SMB yang sudah ada. Selama proses uji konsep, MetaDefender Managed File Transfer (MFT) secara otomatis menjalankan alur kerja transfer dan pemeriksaan file yang aman terhadap file-file yang disimpan selama dua minggu terakhir.
Hal yang tak terduga terjadi ketika sistem mendeteksi sebuah berkas yang diunggah sehari sebelumnya. Berkas tersebut, yang diberi nama “Accounting_Report_Q1.doc” dan dikirimkan oleh pemasok tepercaya, telah lolos dari pemeriksaan antivirus organisasi tanpa memicu peringatan apa pun. Namun, ketika berkas tersebut diproses melalui alur kerja otomatis MetaDefender Managed File Transfer (MFT) dan dianalisis dalam sistem terintegrasi Sandbox, sifat berbahaya sesungguhnya dari berkas tersebut pun terungkap.
Selain analisis sandbox, Metascan™ Multiscanning —yang merupakan teknologi OPSWAT yang menggabungkan lebih dari 30 mesin anti-malware ke dalam satu lapisan keamanan yang tangguh—juga melakukan pemeriksaan silang terhadap berkas tersebut secara bersamaan. Hasilnya menegaskan bahwa tidak ditemukan tanda tangan yang dikenal, yang memperkuat kesimpulan bahwa ini memang merupakan malware zero-day sejati.
3 Langkah dalam Penyelidikan
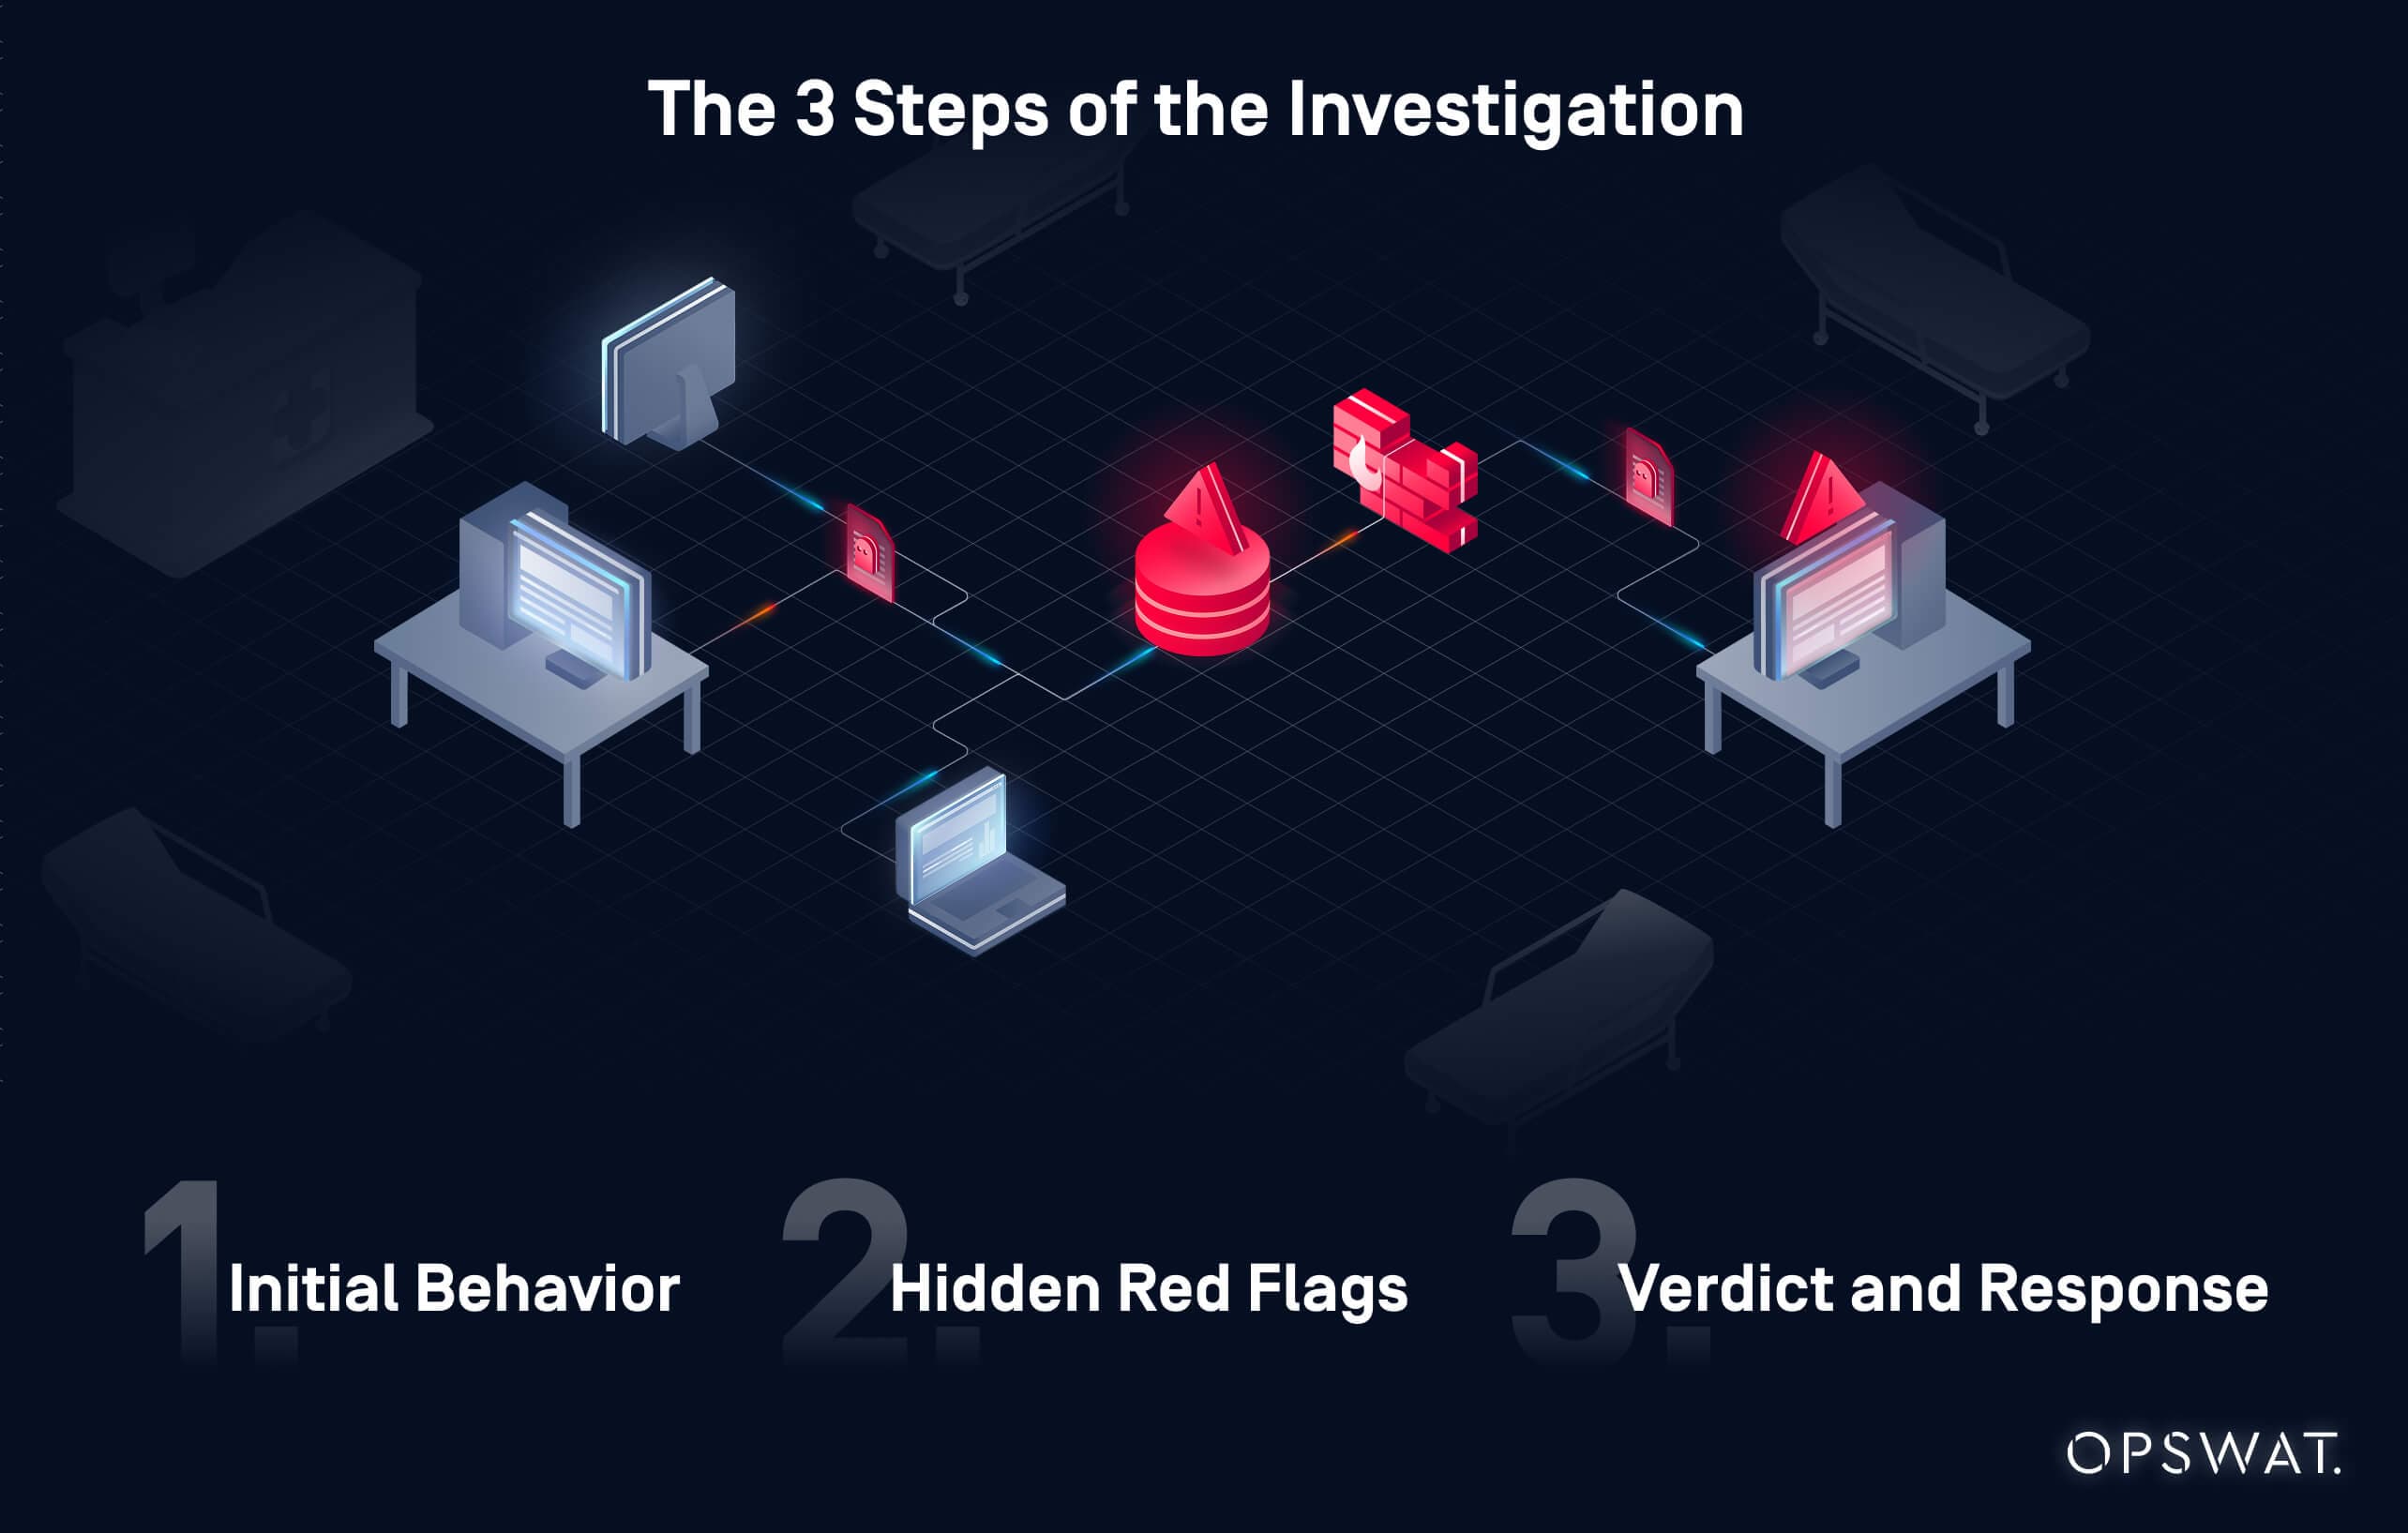
1. Perilaku Awal
Dokumen tersebut tampak normal bagi pengguna, tetapi perilakunya menceritakan kisah yang berbeda.
- Shellcode JavaScript yang disamarkan telah diterjemahkan langsung di dalam memori
- Rangkaian proses yang mencurigakan telah dijalankan: winword.exe → cmd.exe → powershell.exe (perintah Base64)
- Berkas tersebut mencoba melakukan koneksi HTTPS keluar ke alamat IP yang tidak biasa
- File tersebut mengunduh muatan tahap kedua (zz.ps1)
- Program tersebut mencoba mengidentifikasi detail sistem dan menulis ke direktori sementara
2. Tanda-tanda Peringatan yang Tersembunyi
Pemindaian statis tradisional melewatkan semua hal ini. Tanpa makro, tanpa tanda tangan yang dikenal, dan tanpa adanya unsur berbahaya yang terlihat dalam struktur file, ancaman tersebut akan tetap tak terdeteksi. MetaDefender Namun, analisis adaptif Aether™ justru menandai adanya tanda-tanda bahaya yang jelas:
- Pola injeksi DLL
- Proses pengosongan
- Perilaku pemancaran sinyal Command & Control
3. Putusan dan Tanggapan
Kesimpulannya: sebuah dropper multi-bahasa zero-day berisiko tinggi.
MetaDefender Managed File Transfer (MFT) kemudian secara otomatis mengkarantina berkas tersebut, memblokir lalu lintas keluar ke alamat IP yang ditandai, dan menghasilkan laporan sandbox lengkap beserta IOC (indikator kompromi). IOC-IOC ini dibagikan kepada SOC (Pusat Operasi Keamanan) untuk penyelidikan lebih lanjut, dan kebijakan diperbarui guna mengisolasi ancaman serupa pada transfer data di masa mendatang.
Membangun Pertahanan yang Lebih Kuat
Penemuan tersebut mengungkapkan bahwa berkas-berkas berbahaya telah berada di folder bersama tanpa terdeteksi selama beberapa hari, yang merupakan risiko yang tidak dapat diterima dalam lingkungan yang menangani data pasien. Dengan adanya sistem " MetaDefender "Managed File Transfer (MFT), setiap transfer data antar mitra kini menjalani pemeriksaan berlapis:
MetaDefender Aether™ menggunakan alur kerja analisis malware untuk menjalankan dan memantau berkas-berkas yang mencurigakan secara real-time, serta mengidentifikasi malware zero-day yang mampu melewati sistem pertahanan statis.
Metascan™ Multiscanning menggunakan lebih dari 30 mesin pemindaian untuk mendeteksi ancaman yang sudah dikenal maupun yang baru muncul.
Mendeteksi kelemahan pada program penginstal, firmware, dan paket sebelum dijalankan.
Secara terus-menerus menganalisis file yang tersimpan dan menggunakan basis data intelijen ancaman terbaru untuk mendeteksi serta mengkarantina file yang mencurigakan sebelum menyebar.
Pada saat yang sama, MetaDefender Managed File Transfer (MFT) memusatkan semua transfer file di bawah satu sistem yang didorong oleh kebijakan. Setiap file, tindakan pengguna, dan tugas transfer dicatat, sehingga menghasilkan jejak audit yang jelas yang kini secara aktif mendukung kepatuhan terhadap HIPAA dan GDPR. RBAC (kontrol akses berbasis peran) dan alur kerja Persetujuan Supervisor membatasi siapa saja yang dapat mengakses file sensitif, sementara otomatisasi berbasis kebijakan yang aman mengurangi beban kerja manual.
Dampak Operasional dan Pelajaran yang Diperoleh
Peringatan zero-day tersebut menjadi titik balik. Pemindaian berbasis mesin tunggal yang sudah usang digantikan dengan tumpukan Multiscanning dari OPSWAT, pemeriksaan sandbox menjadi wajib untuk semua transfer berkas pihak ketiga, dan fitur pencegahan penyebaran diaktifkan secara default. Tim keamanan memperoleh visibilitas terhadap setiap pertukaran data, petugas kepatuhan menerima log yang dapat diaudit, dan data pasien terlindungi dengan lebih baik di seluruh ekosistem.
Yang terpenting, organisasi tersebut memperoleh pelajaran penting: bahkan mitra yang bermaksud baik pun dapat mengirimkan berkas berbahaya tanpa menyadarinya. Dengan mengintegrasikan sandboxing dan pemeriksaan berkas mendalam secara langsung ke dalam alur kerja transfer, penyedia layanan tersebut beralih dari pendekatan keamanan reaktif menjadi pencegahan proaktif.
Melindungi Alur Kerja Klinis Melalui Transfer File yang Aman
Dengan MetaDefender ,Managed File Transfer (MFT), dan Sandbox yang kini menjadi garis pertahanan utama untuk transfer berkas, penyedia layanan kesehatan tersebut sedang mengevaluasi cara memperluas model keamanan berlapis yang sama ke alur kerja lainnya, termasuk pengunggahan melalui web dan berbagi data antardepartemen. Tujuannya bukan hanya untuk memenuhi persyaratan kepatuhan, tetapi juga untuk memastikan bahwa setiap berkas, terlepas dari asal usulnya, telah diverifikasi, bebas dari ancaman, dan aman sebelum masuk ke lingkungan klinis.
Solusi tersebut tidak hanya memperkuat keamanan pertukaran berkas, tetapi juga memungkinkan rumah sakit untuk mengotomatiskan perutean transfer berkas yang aman berdasarkan kebijakan, sehingga memastikan bahwa data sensitif dapat dikirimkan dengan andal dan tepat waktu.
Berbeda dengan alat-alat lama yang hanya melindungi saluran transmisi, OPSWAT mengamankan baik berkas maupun alirannya. Perbedaan tersebut terbukti sangat menentukan dan kini menjadi inti dari strategi keamanan siber jangka panjang penyedia layanan tersebut.
Lindungi file Anda sebelum konten berbahaya masuk ke jaringan Anda. Hubungi pakar OPSWAT hari ini juga.