Setiap mesin pembersihan file pada akhirnya akan menghadapi file yang dirancang khusus untuk merusak perangkat lunak yang membacanya. OPSWAT mengembangkan Teknologi Deep CDR™ agar saat itu hanya mengorbankan satu proses, sementara mesin tersebut tetap melanjutkan pembersihan terhadap semua file lainnya.
Mengapa Parser Menjadi Sasaran
Parser adalah kode yang membaca format berkas dan mengubah byte mentahnya menjadi struktur yang dapat diproses oleh perangkat lunak. Setiap format memerlukan parser. Format seperti PDF dan Microsoft Office cukup kompleks sehingga parser-nya memiliki risiko nyata, dan para penyerang membuat berkas secara khusus untuk mengeksploitasi kelemahan tersebut. Berkas yang dirancang khusus untuk membuat parser PDF macet atau disusupi merupakan senjata standar.
Mesin sanitasi perlu mengurai berkas-berkas ini, yang berarti melakukan parsing terhadapnya. Dalam desain monolitik, mesin semacam itu dapat dipandang sebagai satu program tunggal, di mana semua parser-nya berbagi satu proses. Satu berkas PDF yang rusak yang membuat parser macet akan menyeret semuanya ikut macet: dokumen-dokumen Word yang mengantri di belakangnya, mesin itu sendiri, serta alur kerja bisnis yang dilindungi oleh mesin tersebut.
Dampak buruk dari hari yang buruk seorang parser dapat meluas ke seluruh mesin.
Desain yang Dibangun di Atas Ketidakpercayaan
Teknologi Deep CDR™Arsitektur layanan mikro CDR™ menerapkan pola desain aman yang disebut dekomposisi tanpa kepercayaan. Pola ini membagi sistem menjadi program-program terpisah yang saling memeriksa satu sama lain dan tidak memberikan kepercayaan otomatis.
SEI (Software Engineering Institute) dari Universitas Carnegie Mellon mendokumentasikan pola tersebut dalam Pola Desain yang Aman laporan, dengan menggunakan server email seperti qmail dan Postfix sebagai contoh acuan.
Teknologi Deep CDR™ menerapkan dekomposisi pola tersebut dan prinsip saling tidak percaya melalui tiga keputusan desain:
- Setiap parser berjalan sebagai proses yang dapat diganti. Inti mesin tidak pernah menyentuh byte yang tidak terpercaya. Setiap keluarga parser berjalan dalam proses layanannya sendiri, yang diluncurkan dan dikelola oleh inti mesin. Proses yang membuka berkas berbahaya itulah tepatnya yang dapat ditinggalkan oleh mesin, karena proses tersebut hanya memproses satu permintaan dan tidak ada yang lain.
- Inti sistem memperlakukan para pekerja di dalamnya sebagai tersangka. Inti sistem tidak mempercayai kesehatan pekerja begitu saja. Ia memeriksa secara berkala apakah setiap layanan masih merespons, menetapkan batas waktu untuk setiap file, dan memantau terjadinya hang dan crash. Ketika sebuah layanan berhenti merespons, monitor inti sistem akan mematikannya dan memulai layanan baru. Desain ini mengasumsikan bahwa kegagalan akan terjadi dan telah merencanakannya.
- Layanan dan inti tidak berbagi memori. Layanan berkomunikasi dengan inti melalui saluran pesan serial yang sempit, tanpa memori bersama dan tanpa ruang alamat bersama. Apa pun yang dilakukan berkas berbahaya terhadap memori parser, kerusakan tersebut tidak dapat menyebar ke inti atau layanan lainnya. Satu-satunya hal yang melintasi batas tersebut adalah pesan yang diparsing oleh penerima sesuai dengan aturannya sendiri.
Pertimbangkan skenario yang menjadi dasar pembuatan desain ini. Sebuah berkas PDF yang dirancang khusus masuk ke mesin dan menyebabkan layanan PDF mengalami crash saat sedang mengurai berkas tersebut.
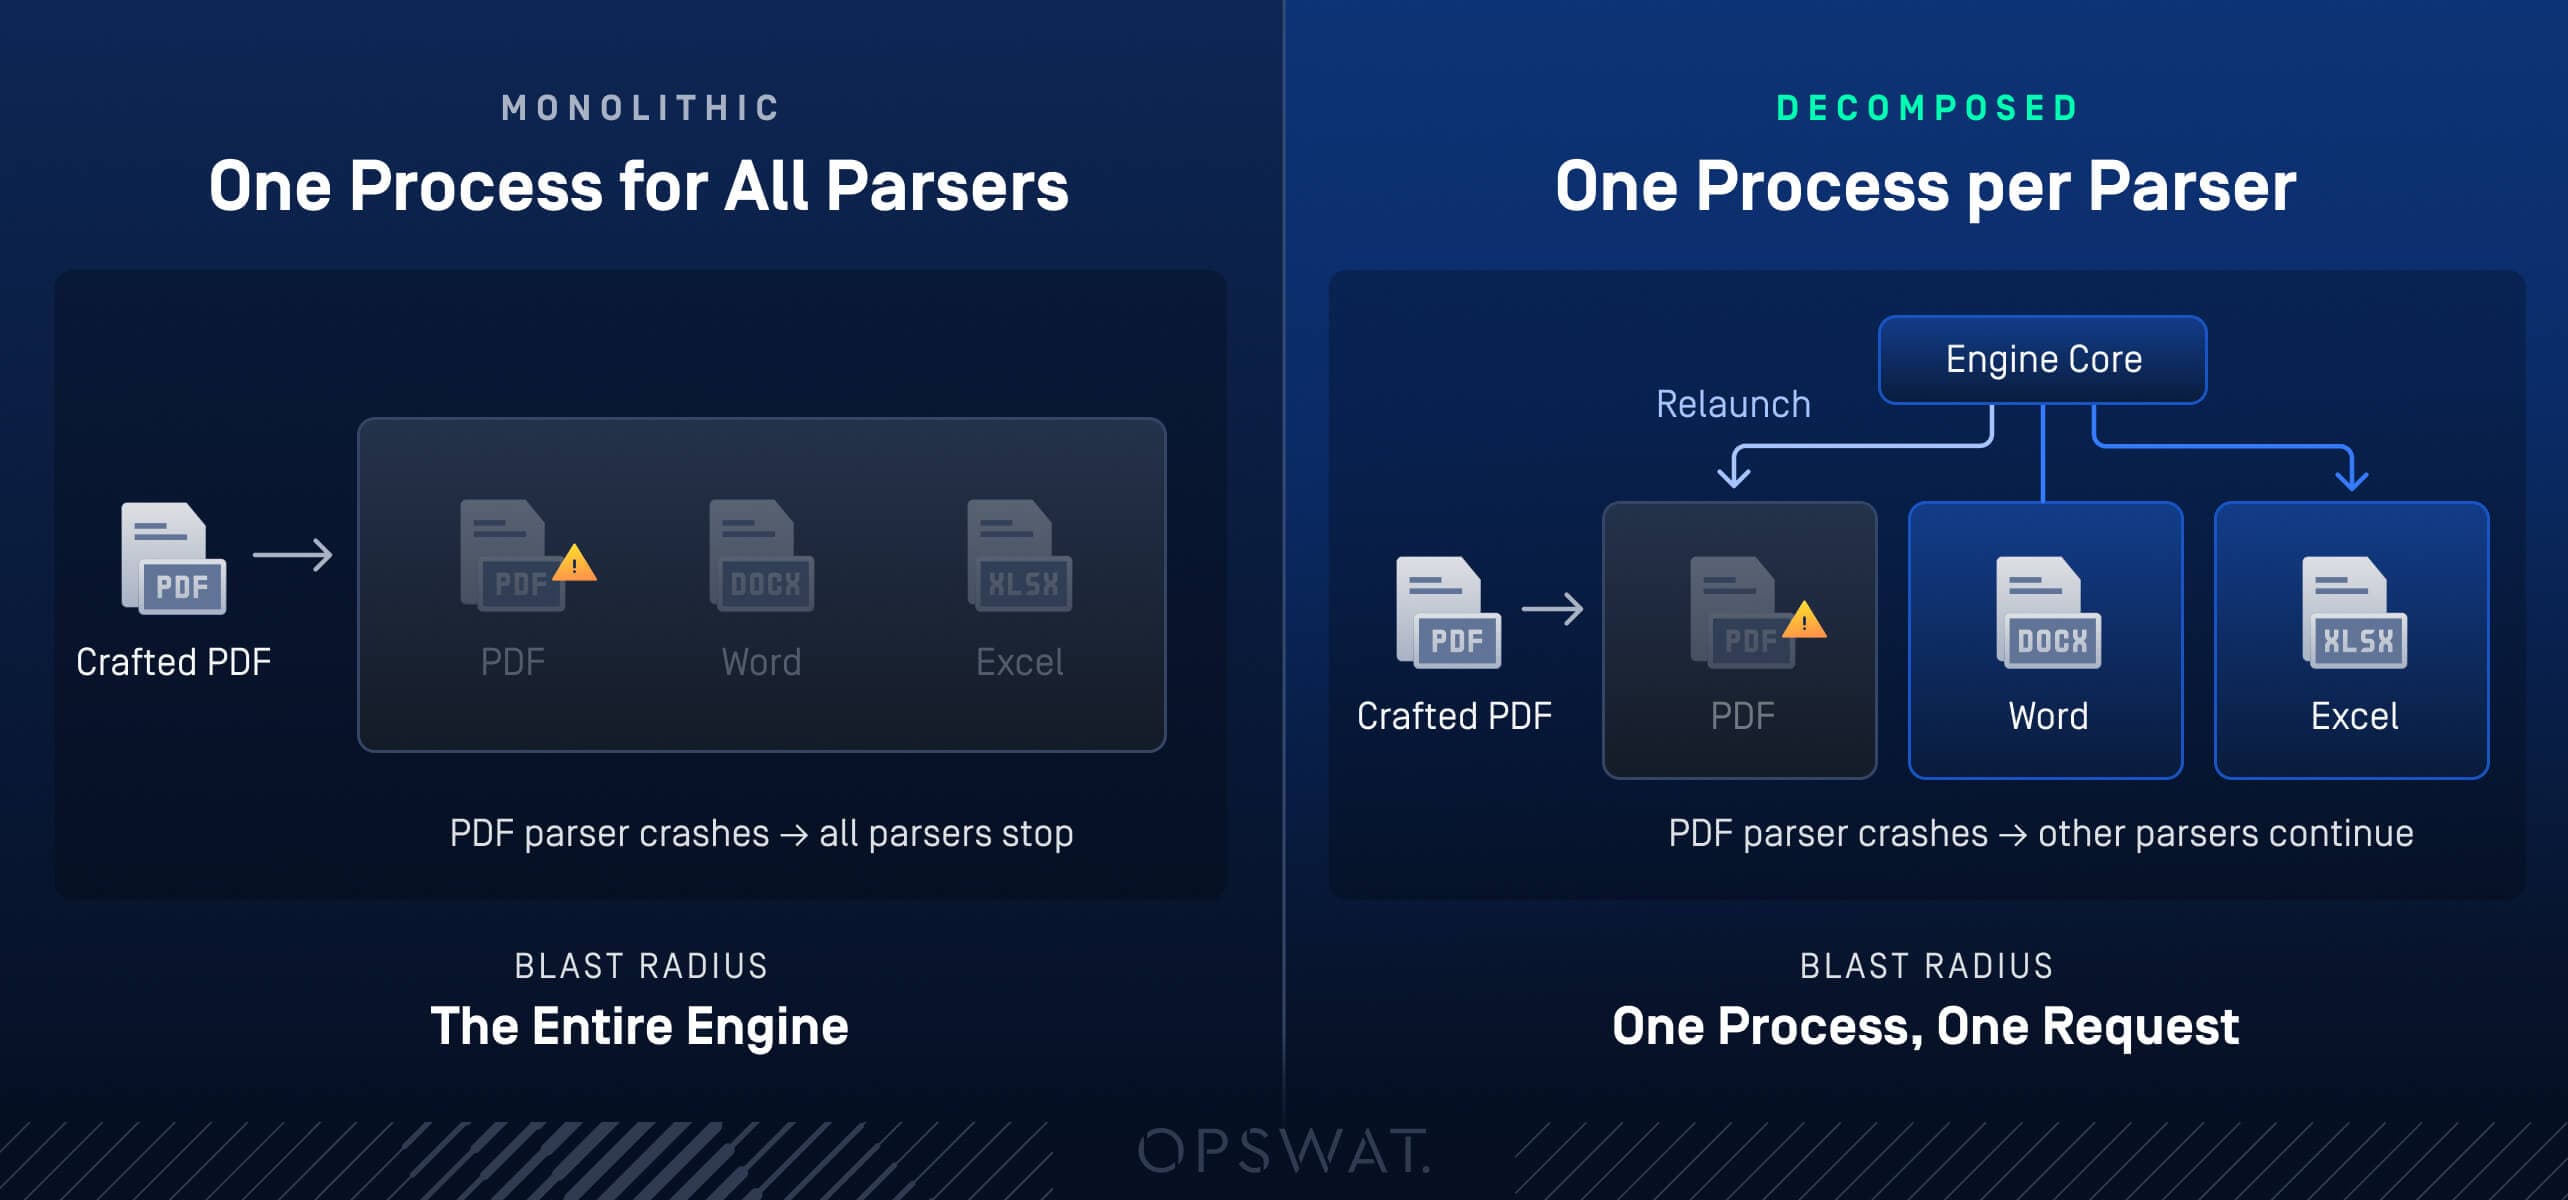
- Proses layanan PDF tersebut mati dengan sendirinya. Memori proses tersebut, beserta apa pun yang dirusak oleh eksploit di dalamnya, ikut lenyap bersamanya
- Permintaan tersebut gagal dengan lancar: inti sistem melaporkan hasil kesalahan untuk file tersebut, alih-alih macet atau berhenti bekerja bersama dengan pekerja
- Dokumen Word dan Excel yang sedang berjalan tidak menyadarinya sama sekali. Layanan-layanan tersebut berjalan dalam proses yang berbeda, sehingga proses pembersihan data tetap berlangsung tanpa terganggu
- Pengawas (monitor inti) memulai ulang layanan PDF, dan proses pembersihan PDF dilanjutkan kembali
Jangkauan dampak dari sebuah file yang dimodifikasi menjadi senjata adalah satu proses dan satu permintaan. Dalam skenario monolitik, file yang sama tersebut menghentikan setiap dokumen yang sedang diproses.
Salah satu aspek dari pola standar ini berada di luar mesin: pembatasan hak akses per-proses. Hak akses tersebut merupakan bagian dari lingkungan penerapan, yaitu produk induk dan sistem operasi. Pembagian ini menetapkan batas-batas proses tepat di titik-titik di mana lingkungan penerapan dapat menerapkan pembatasan-pembatasan tersebut, sehingga memberikan tim keamanan titik-titik yang jelas untuk menerapkan prinsip hak akses minimal.
Apa Artinya Hal Ini bagi Alur Pengelolaan Berkas Anda
Para penyerang akan terus membuat berkas-berkas yang mampu membalas serangan, dan suatu saat nanti, suatu parser di suatu tempat akan terus berhadapan dengan berkas-berkas tersebut. Pendekatan dekomposisi yang tidak mudah percaya dirancang sedemikian rupa sehingga pertemuan tersebut dapat diatasi. Pekerjaan berbahaya terjadi dalam proses-proses yang dapat hilang dari mesin. Sebuah inti yang tidak mempercayai satupun dari proses-proses tersebut mengawasi pekerjaan tersebut, dan saluran-saluran yang tidak dapat dilintasi oleh korupsi tersebut mencegah terjadinya koneksi silang antar bagian.
Bagi tim yang bergantung pada aliran file, satu unggahan berbahaya tidak akan menyebabkan gangguan layanan. Satu file bermasalah hanya akan mengakibatkan terhentinya satu proses dan satu permintaan, dan Teknologi Deep CDR™ terus melakukan penyaringan tanpa menimbulkan gangguan.
Ketahui bagaimana Teknologi Deep CDR™ memastikan aliran file tetap berjalan saat ada file berbahaya yang masuk.
Nhut Ngo menjabat sebagai Direktur Teknik Software di OPSWAT, di mana ia memimpin tim teknik yang mengembangkan Teknologi Deep CDR™ serta teknologi pemrosesan file lainnya dalam MetaDefender Core™. Dengan pengalaman lebih dari satu dekade di bidang rekayasa perangkat lunak dan keamanan siber, ia berfokus pada upaya menjadikan proses sanitasi file menjadi cepat, akurat, dan siap diterapkan pada infrastruktur kritis. Nhut memperoleh gelar Doktor (PhD) dalam Ilmu Informasi pada tahun 2015.
