Membersihkan file Microsoft Office berarti menjalankan puluhan proses perlindungan terhadap file tersebut. Pendekatan konvensional membuat setiap proses perlindungan membaca seluruh isi dokumen dan terus membaca dokumen yang sama setiap kali perlindungan diterapkan.
Teknologi Deep CDR™ membaca setiap dokumen sekali dan menjalankan semua proses pengolahan dalam satu kali proses tersebut. Metode ini mempercepat waktu pemrosesan file Office berukuran besar hingga dua kali lipat sambil tetap mempertahankan hasil sanitasi yang sama.
Pajak Tersembunyi dari Ketelitian
Proses sanitasi dirancang agar dilakukan secara menyeluruh. Teknologi Deep CDR™ melakukan sanitasi terhadap dokumen Microsoft Office dengan menerapkan puluhan langkah pemrosesan sekaligus: tautan eksternal, objek yang disematkan, gambar beserta metadata-nya, smart tag, dan lain-lain. Setiap langkah pemrosesan menargetkan kategori ancaman tersendiri serta melakukan analisis dan pengeditan secara mandiri.
File Office modern membuat proses pemeriksaan menyeluruh tersebut memakan waktu dan sumber daya yang besar. Sebuah file Word atau Excel adalah sebuah folder yang dikompresi. Di dalamnya terdapat berkas-berkas teks yang ditulis dalam XML, sebuah format terstruktur yang mendeskripsikan setiap sel, paragraf, gambar, dan tautan dalam dokumen tersebut. Untuk membersihkan berkas tersebut, Teknologi Deep CDR™ harus membaca seluruh XML tersebut. Sebuah lembar kerja yang diterima sebagai berkas berukuran 50 MB dapat diekstrak menjadi satu lembar kerja yang berisi setengah gigabyte XML.
Dalam tata letak mesin konvensional, setiap proses menelusuri seluruh paket XML: satu kali untuk tautan, satu kali lagi untuk objek tertanam, satu kali lagi untuk gambar, dan seterusnya.
Biaya pemrosesan meningkat seiring dengan setiap lapisan perlindungan yang diterapkan. ‘Pajak tersembunyi’ tersebut tercermin dalam antrean file yang lebih panjang dan penggunaan daya komputasi yang lebih besar untuk lalu lintas yang sama. Hal ini juga menimbulkan tekanan untuk mengorbankan lapisan perlindungan hanya demi tetap dapat mengimbangi beban tersebut.
Strategi Satu Langkah: Satu Jalan, Beberapa Pekerja
Bayangkan proses inspeksi rumah. Biasanya, teknisi listrik, tukang ledeng, dan petugas inspeksi kebakaran memeriksa rumah secara bergantian, dan masing-masing dari mereka menelusuri setiap ruangan. Bagaimana jika mereka semua diperiksa secara bersamaan? Rumah tersebut akan diperiksa satu kali saja, oleh semua ahli yang diperlukan.
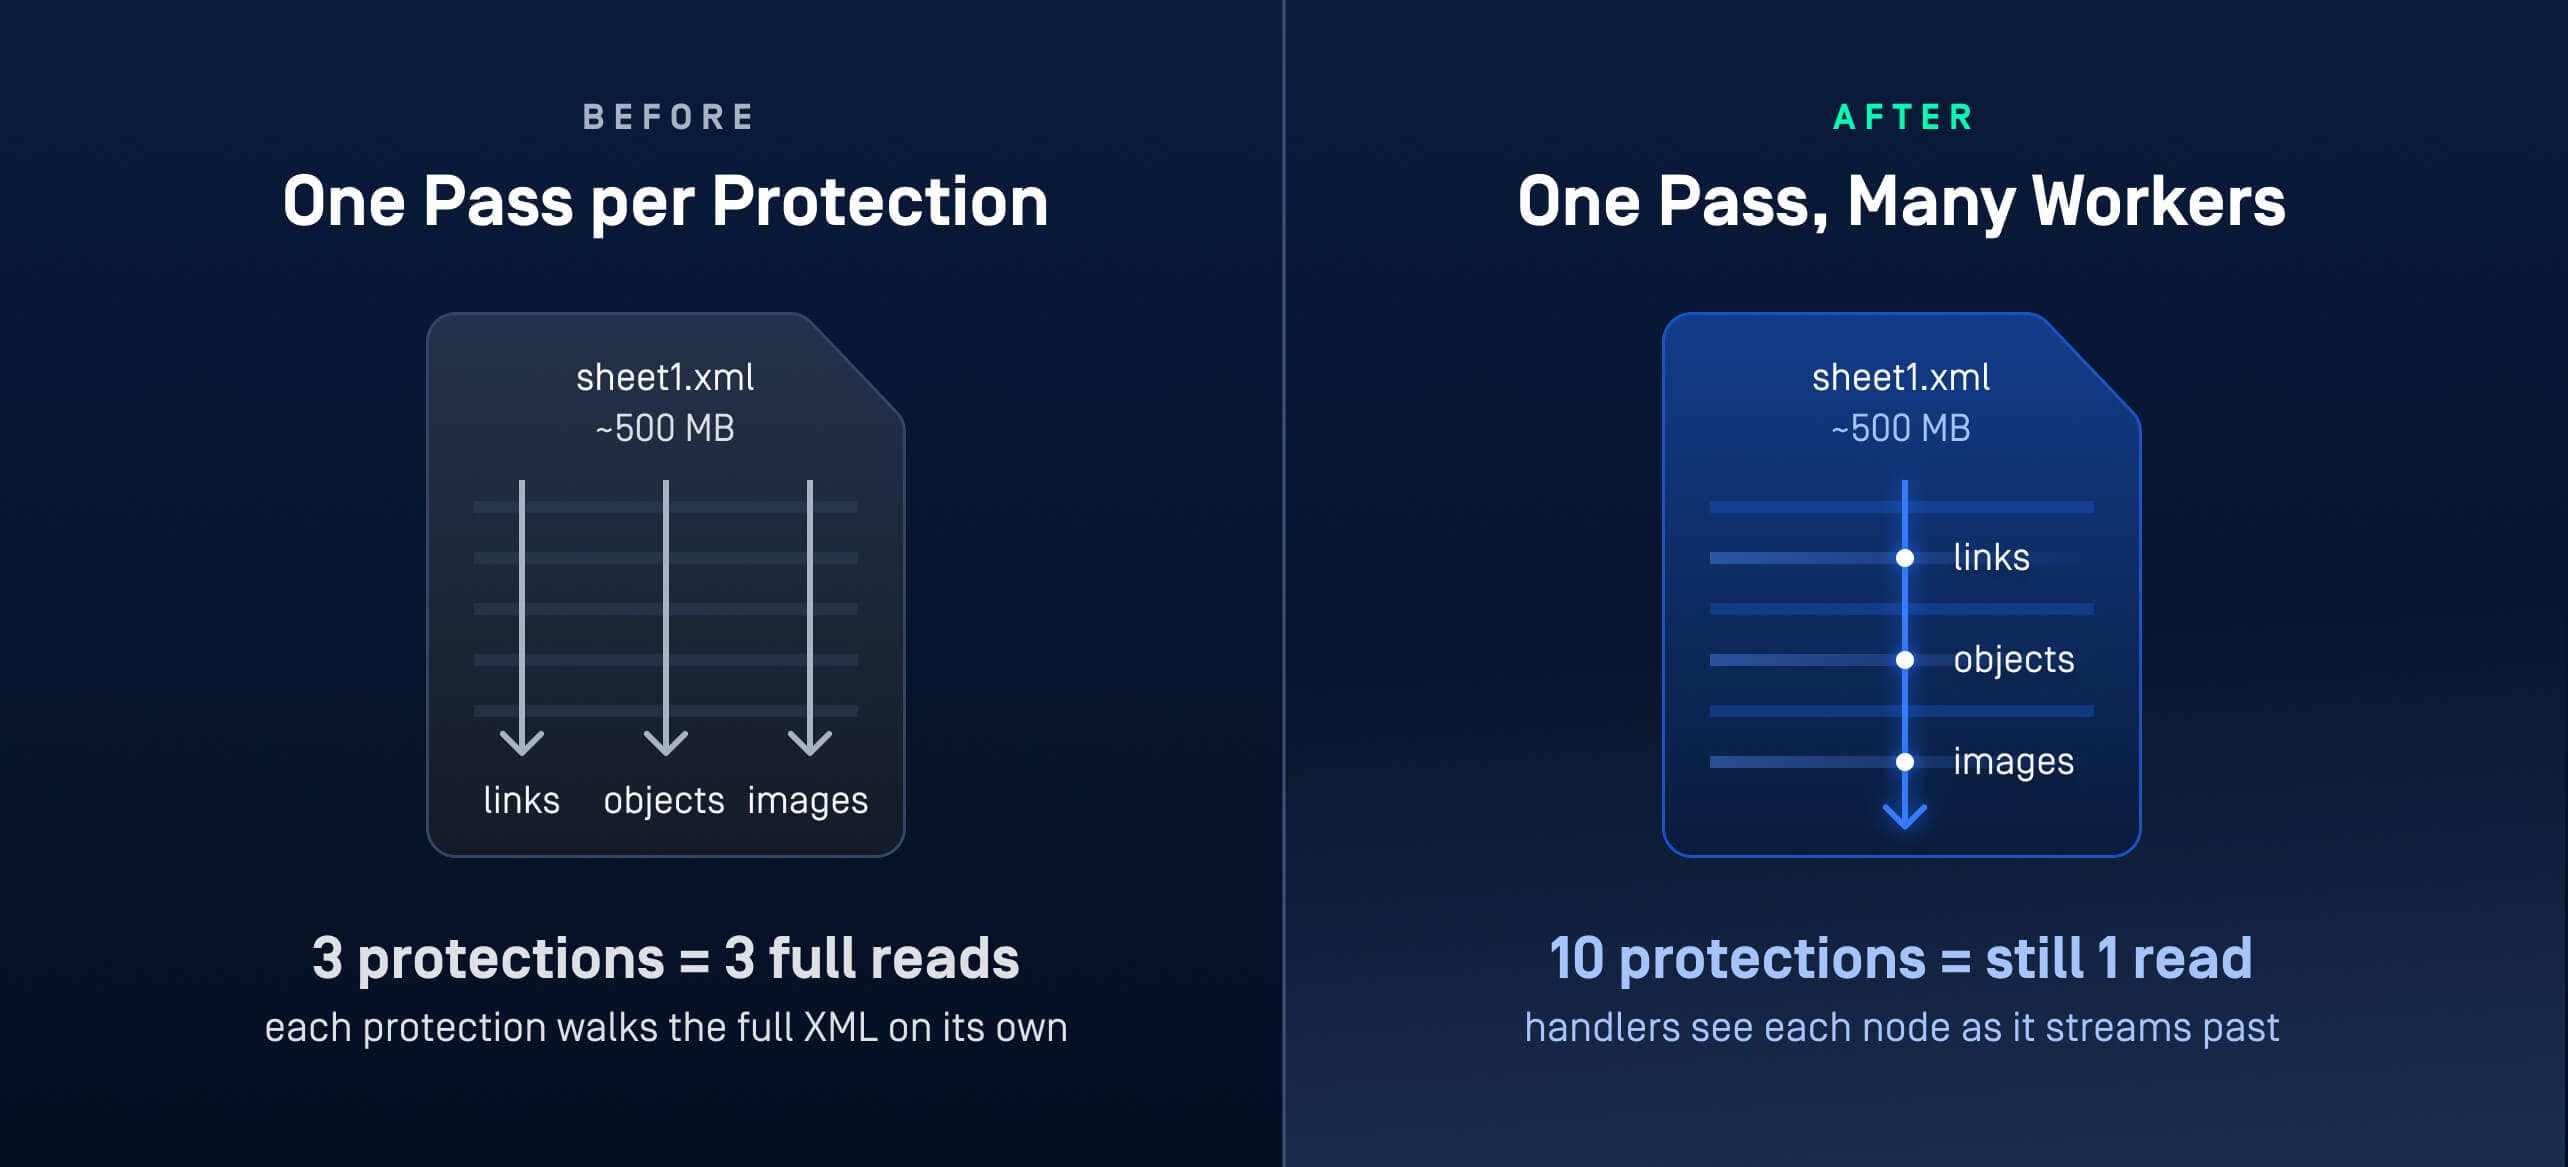
Itulah tepatnya yang dilakukan oleh strategi satu tahap dari Teknologi Deep CDR™. Strategi ini membalikkan tata cara sanitasi konvensional melalui tiga konsep:
- Satu host, satu kali pemrosesan. Satu host pemrosesan membaca, atau ‘menelusuri’, setiap bagian XML dari dokumen tepat satu kali. Setiap perlindungan adalah handler yang ikut serta dalam penelusuran tersebut, melihat setiap node XML saat node tersebut lewat, dan melakukan tugasnya di tempat. Sepuluh perlindungan berarti satu kali pembacaan lembar berukuran 500 MB, dengan sepuluh pekerja yang mengawasinya.
- Setiap perlindungan berupa sebuah plug-in. Sebuah pemeriksa khusus, atau ‘penanganan’, bertanggung jawab atas satu aspek secara menyeluruh: node-node yang digunakan di dalam XML konten, definisi sumber daya yang mendeklarasikannya, dan artefak yang disimpan itu sendiri. Setiap penanganan mengikuti siklus hidup yang sama: inisialisasi, memproses setiap node, dan finalisasi. Menambahkan perlindungan ke mesin berarti mendaftarkan satu penanganan lagi pada proses yang sama. Biaya untuk memastikan kelengkapan tidak lagi bertambah seiring dengan penambahan setiap perlindungan.
- Perlindungan yang dinonaktifkan tidak akan pernah dijalankan. Sebelum proses berjalan dimulai, setiap handler memeriksa apakah konfigurasinya berlaku. Perlindungan yang dinonaktifkan oleh kebijakan Anda langsung diabaikan dan tidak menambah beban kerja per node. Dokumen dibaca sekali, dan hanya perlindungan yang relevan yang ikut berperan
Apa yang Ditunjukkan oleh Tolok Ukur
Kami melakukan pengujian perbandingan terhadap strategi tersebut sebelum dan sesudah, baik pada dokumen-dokumen besar yang dibuat khusus maupun rangkaian pengujian regresi lengkap dari dunia nyata, di sistem operasi Windows dan Linux.
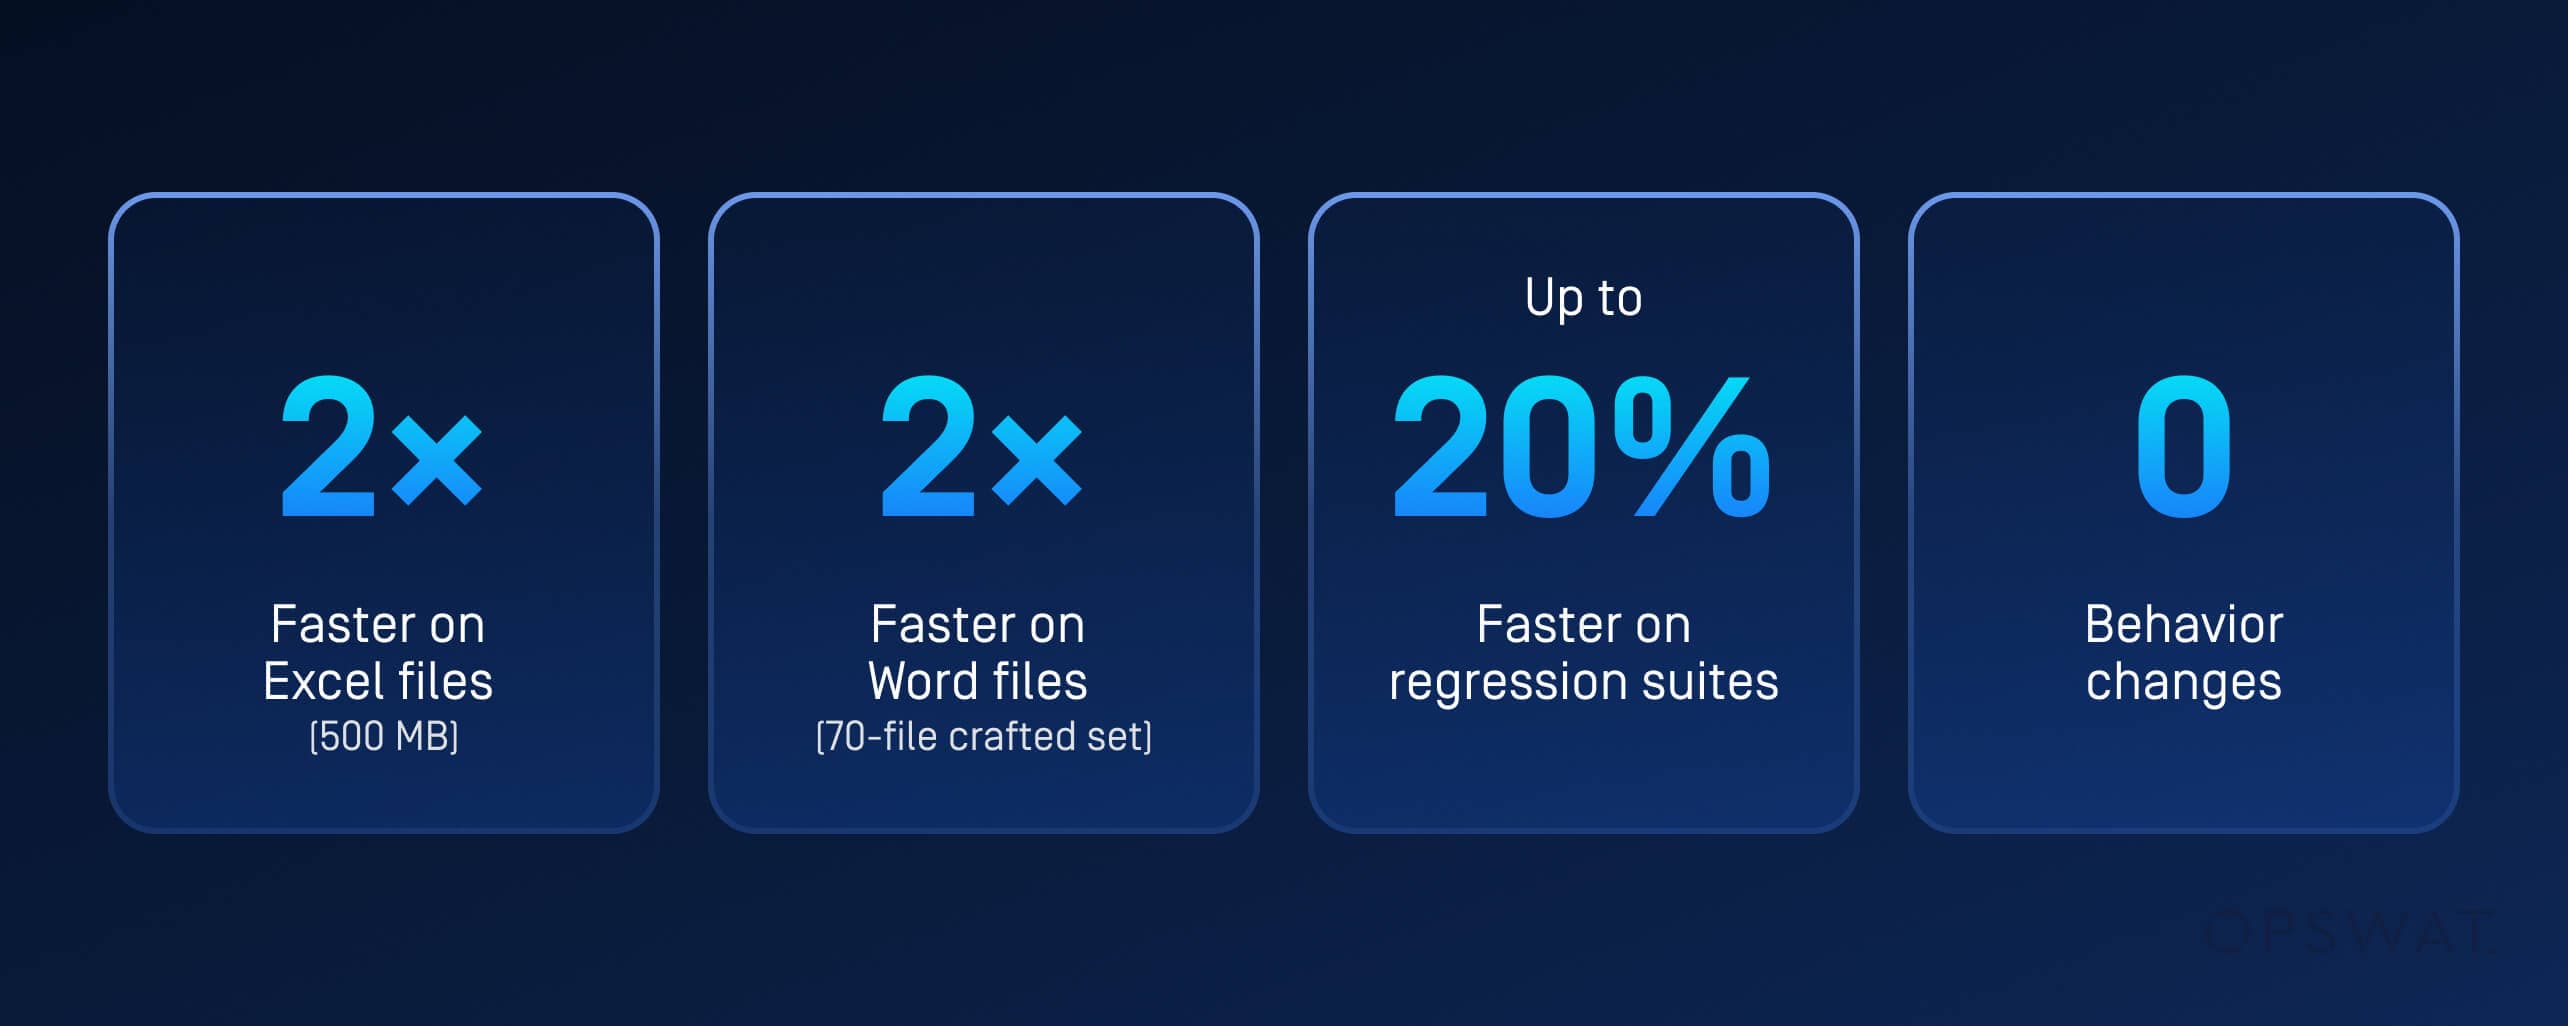
- Dokumen Excel berukuran besar (sekitar 500 MB data XML lembar kerja): sekitar 2 kali lebih cepat. Waktu pemrosesan total meningkat 94% di Windows dan 67% di Linux, sedangkan file lembar kerja tunggal dengan kepadatan tertinggi meningkat 147%.
- Dokumen Word berukuran besar (kumpulan 70 berkas yang dirancang khusus): waktu eksekusi total sekitar 2 kali lebih cepat, dengan waktu rata-rata per berkas meningkat sebesar 169%.
- Rangkaian pengujian regresi di dunia nyata (ribuan berkas Word, Excel, dan PowerPoint): sekitar 4% hingga 20% lebih cepat, tergantung pada format dan platform. Sebagian besar berkas berukuran kecil, sehingga keunggulan pembacaan tunggal semakin terasa seiring bertambahnya ukuran dokumen.
- Tidak ada perubahan perilaku: kedua versi berhasil menyelesaikan rangkaian pengujian regresi secara penuh dengan hasil sanitasi yang identik. Peningkatan kecepatan diperoleh dengan menghilangkan pembacaan berulang, dan tidak ada langkah perlindungan yang dilewati.
Hasil terakhir itulah yang paling penting. Dalam pengaturan keamanan, klaim terkait kinerja hanya relevan jika tingkat perlindungan tetap konstan. Kapasitas pemrosesan di gerbang juga mendukung keamanan: semakin cepat sebuah file dibersihkan, semakin kecil tekanan yang dirasakan tim untuk mengarahkan lalu lintas di luar sistem perlindungan.
Mengapa Kami Menguji Format Office 2007 Terlebih Dahulu
Rangkaian Office 2007 (.docx, .xlsx, dan .pptx) merupakan tempat di mana biaya tersembunyi XML terkonsentrasi. Ketiga format tersebut memiliki struktur paket yang sama, sehingga satu desain host dapat mencakup semuanya, dan lalu lintas data yang didominasi spreadsheet adalah tempat di mana bagian-bagian XML berukuran setengah gigabyte sering ditemukan di dunia nyata.
Strategi tersebut berlaku untuk format apa pun yang biayanya terletak pada konten terstruktur berskala besar, sehingga format-format tersebut layak untuk diperlakukan dengan cara yang sama.
Dulu, ketelitian selalu disertai biaya yang semakin meningkat seiring bertambahnya lapisan perlindungan yang ditambahkan. Dengan pemrosesan satu kali, Teknologi Deep CDR™ mengevaluasi seluruh dokumen hanya sekali, terlepas dari berapa banyak lapisan perlindungan yang diterapkan.
Nhut Ngo menjabat sebagai Direktur Teknik Software di OPSWAT, di mana ia memimpin tim teknik yang mengembangkan Teknologi Deep CDR™ serta teknologi pemrosesan file lainnya dalam MetaDefender Core™. Dengan pengalaman lebih dari satu dekade di bidang rekayasa perangkat lunak dan keamanan siber, ia berfokus pada upaya menjadikan proses sanitasi file menjadi cepat, akurat, dan siap diterapkan pada infrastruktur kritis. Nhut memperoleh gelar Doktor (PhD) dalam Ilmu Informasi pada tahun 2015.
