Mengelola pengendalian keamanan di lingkungan yang tersebar tidak hanya sekadar menerapkan alat perlindungan. Operator infrastruktur kritis memerlukan cara yang andal untuk mengawasi konfigurasi, memantau operasi, dan menjaga konsistensi administrasi di berbagai lokasi dan sistem.
Manajemen solusi keamanan menyediakan model operasional terpusat untuk mengelola kontrol-kontrol ini dalam skala besar. My OPSWAT™ Central Management menerapkan pendekatan ini pada lingkungan OPSWAT dengan memberikan lapisan manajemen terpadu bagi implementasi MetaDefender™ yang didukung, yang mencakup lingkungan TI, OT, on-premises, dan air-gapped.
- Poin-Poin Penting
- Mengapa Mengelola Solusi Keamanan di Berbagai Lokasi yang Tersebar Menjadi Tantangan
- Bagaimana OPSWAT Menerapkan Manajemen Solusi Keamanan
- Apa yang Dilakuk My ,OPSWAT , danCentral Management di Setiap Situsnya
- Kapan Harus Digunakan My OPSWAT Central Management
- Bagaimana Pengelolaan Solusi Keamanan Terpusat Mendukung Kepatuhan dan Ketahanan
- Topik Terkait
- Pertanyaan yang Sering Diajukan
Poin-Poin Penting
- Lokasi yang terpencil dan tersebar membuat pengendalian keamanan lebih sulit dikelola. Kurangnya visibilitas, alat yang terpisah-pisah, dan alur kerja manual dapat menyebabkan instans yang telah diterapkan memiliki konfigurasi yang tidak seragam atau perangkat lunak yang sudah usang.
- Pengelolaan solusi keamanan terpusat memindahkan tugas-tugas administrasi rutin ke dalam lapisan pengelolaan bersama. Tim dapat mempertahankan kendali, pemantauan, dan penegakan kebijakan di seluruh implementasi yang didukung tanpa perlu mengelola setiap lokasi secara terpisah.
- Pengawasan terpusat harus tetap menjaga langkah-langkah pengamanan OT. Lingkungan yang aman dan terisolasi dan tersegmentasi tetap bergantung pada sinkronisasi yang terkendali, prosedur pembaruan yang disetujui, serta batasan operasional lokal, bukan pada konektivitas luas yang selalu aktif antar lokasi.
- My OPSWAT Central Management menerapkan model pengelolaan ini pada produk-produk OPSWAT yang didukung, sehingga administrator memiliki satu tempat untuk memantau, mengoperasikan, dan mengelola MetaDefender yang tersebar yang tersebar di berbagai model penerapan dan kondisi operasional.
Mengapa Mengelola Solusi Keamanan di Berbagai Lokasi yang Tersebar Menjadi Tantangan
Penerapan sistem keamanan terdistribusi sulit untuk dijaga konsistensinya.
Fasilitas-fasilitas tersebut sering mencakup pabrik, gardu induk, instalasi pengolahan, kantor-kantor terpencil, serta lingkungan operasional di mana akses fisik rutin dibatasi.
Apabila setiap situs atau instansi produk dikelola melalui konsol yang terpisah, tim Anda tidak akan memiliki gambaran menyeluruh mengenai apa saja yang telah diterapkan, apa saja yang masih berlaku, dan apa saja yang perlu diperhatikan.
Kesenjangan dalam Transparansi dan Pengawasan yang Terpecah-pecah
Keterbatasan visibilitas membuat pemantauan terhadap instance keamanan yang tersebar menjadi sulit dilakukan secara konsisten. Menurut Laporan SANS State of ICS/OT Security 2025, hanya sekitar 13% organisasi yang melaporkan visibilitas penuh di seluruh sistem ICS/OT.
Di lokasi terpencil atau yang tidak dijaga, keterbatasan visibilitas dapat menyebabkan insiden menjadi tidak teratasi, menyimpang dari pedoman yang telah disetujui, dan berhenti melaporkan tanpa terdeteksi secara langsung.
Fragmentasi alat menambah tingkat kerumitan tersendiri. Sebuah survei global tahun 2025 dari IBM Institute for Business Value terhadap 1.000 eksekutif menunjukkan bahwa organisasi rata-rata menggunakan 83 solusi keamanan dari 29 vendor. Lebih dari separuh eksekutif (52%) mengidentifikasi kompleksitas sebagai hambatan terbesar dalam operasi keamanan.
Setiap konsol tambahan merupakan tempat di mana solusi yang telah diterapkan dapat dibiarkan tanpa pengawasan tanpa disadari.
Alur Kerja Pengelolaan Manual, Per Lokasi
Pengelolaan manual mengubah tugas administrasi rutin menjadi pekerjaan operasional yang berulang. Operator infrastruktur kritis mungkin memiliki peralatan yang tersebar di berbagai fasilitas, sementara tim yang bertanggung jawab atas peralatan tersebut mungkin tidak memiliki akses fisik secara rutin ke setiap lokasi.
Beban kerja semakin bertambah seiring setiap proses penerapan:
- Admin lokal menerapkan pengecualian satu kali yang menyimpang dari standar yang telah disetujui
- Petugas penanggulangan insiden harus mengidentifikasi konsol, pemilik, dan kebijakan mana yang berlaku untuk instans yang terkena dampak
- Penyusunan laporan sering kali memerlukan penggabungan data secara manual dari berbagai sistem yang terpisah
Alih-alih mengelola lingkungan secara keseluruhan, tim Anda memastikan semuanya tetap terkini melalui proses masuk berulang, konsolidasi laporan, koordinasi di lapangan, dan terkadang perjalanan dinas.
Semakin luas cakupan lokasi tersebut, semakin sulit pula model operasional tersebut dipertahankan.
Bagaimana OPSWAT Menerapkan Manajemen Solusi Keamanan
OPSWAT Menerapkan pengelolaan solusi keamanan melalui My OPSWAT™ Central Management, lapisan kontrol untuk solusi OPSWAT . Solusi ini menyediakan satu platform terpusat bagi administrator untuk memantau, mengoperasikan, dan mengelola implementasi MetaDefender™ yang didukung di seluruh lingkungan terdistribusi.
Platform ini memenuhi beberapa persyaratan praktis untuk penerapan sistem yang terdistribusi ( MetaDefender ):
Persyaratan | Bagaimana My OPSWAT Central Management dapat membantu? |
Persediaan terpusat | Simpan catatan mengenai instans yang telah diimplementasikan, termasuk versi, konfigurasi, status lisensi, dan kondisi operasionalnya. |
Dukungan dengan isolasi fisik | Kelola lingkungan yang terputus tanpa menghapus mekanisme pengamanan yang memisahkannya dari jaringan lain. |
Pengaturan jarak jauh | Mengkoordinasikan pembaruan produk dan tindakan manajemen yang didukung tanpa perlu mengunjungi setiap lokasi. |
Manajemen konfigurasi | Terapkan dan pertahankan kebijakan konfigurasi secara konsisten di seluruh lingkungan yang didukung. |
Alih-alih menyusun gambaran lingkungan secara terpisah dari berbagai konsol, tim Anda bekerja berdasarkan satu tampilan yang mencakup apa yang telah diterapkan, apa yang sedang berlaku, dan apa yang perlu diperhatikan.
Apa yang Dilakuk My ,OPSWAT , danCentral Management di Setiap Situsnya
My OPSWAT Central Management adalah platform manajemen keamanan terpusat dari OPSWAT yang menyediakan visibilitas terpadu, penegakan kebijakan, dan pelaporan kepatuhan di seluruh implementasi MetaDefender di bidang TI, OT, on-premises, dan lingkungan yang terisolasi.
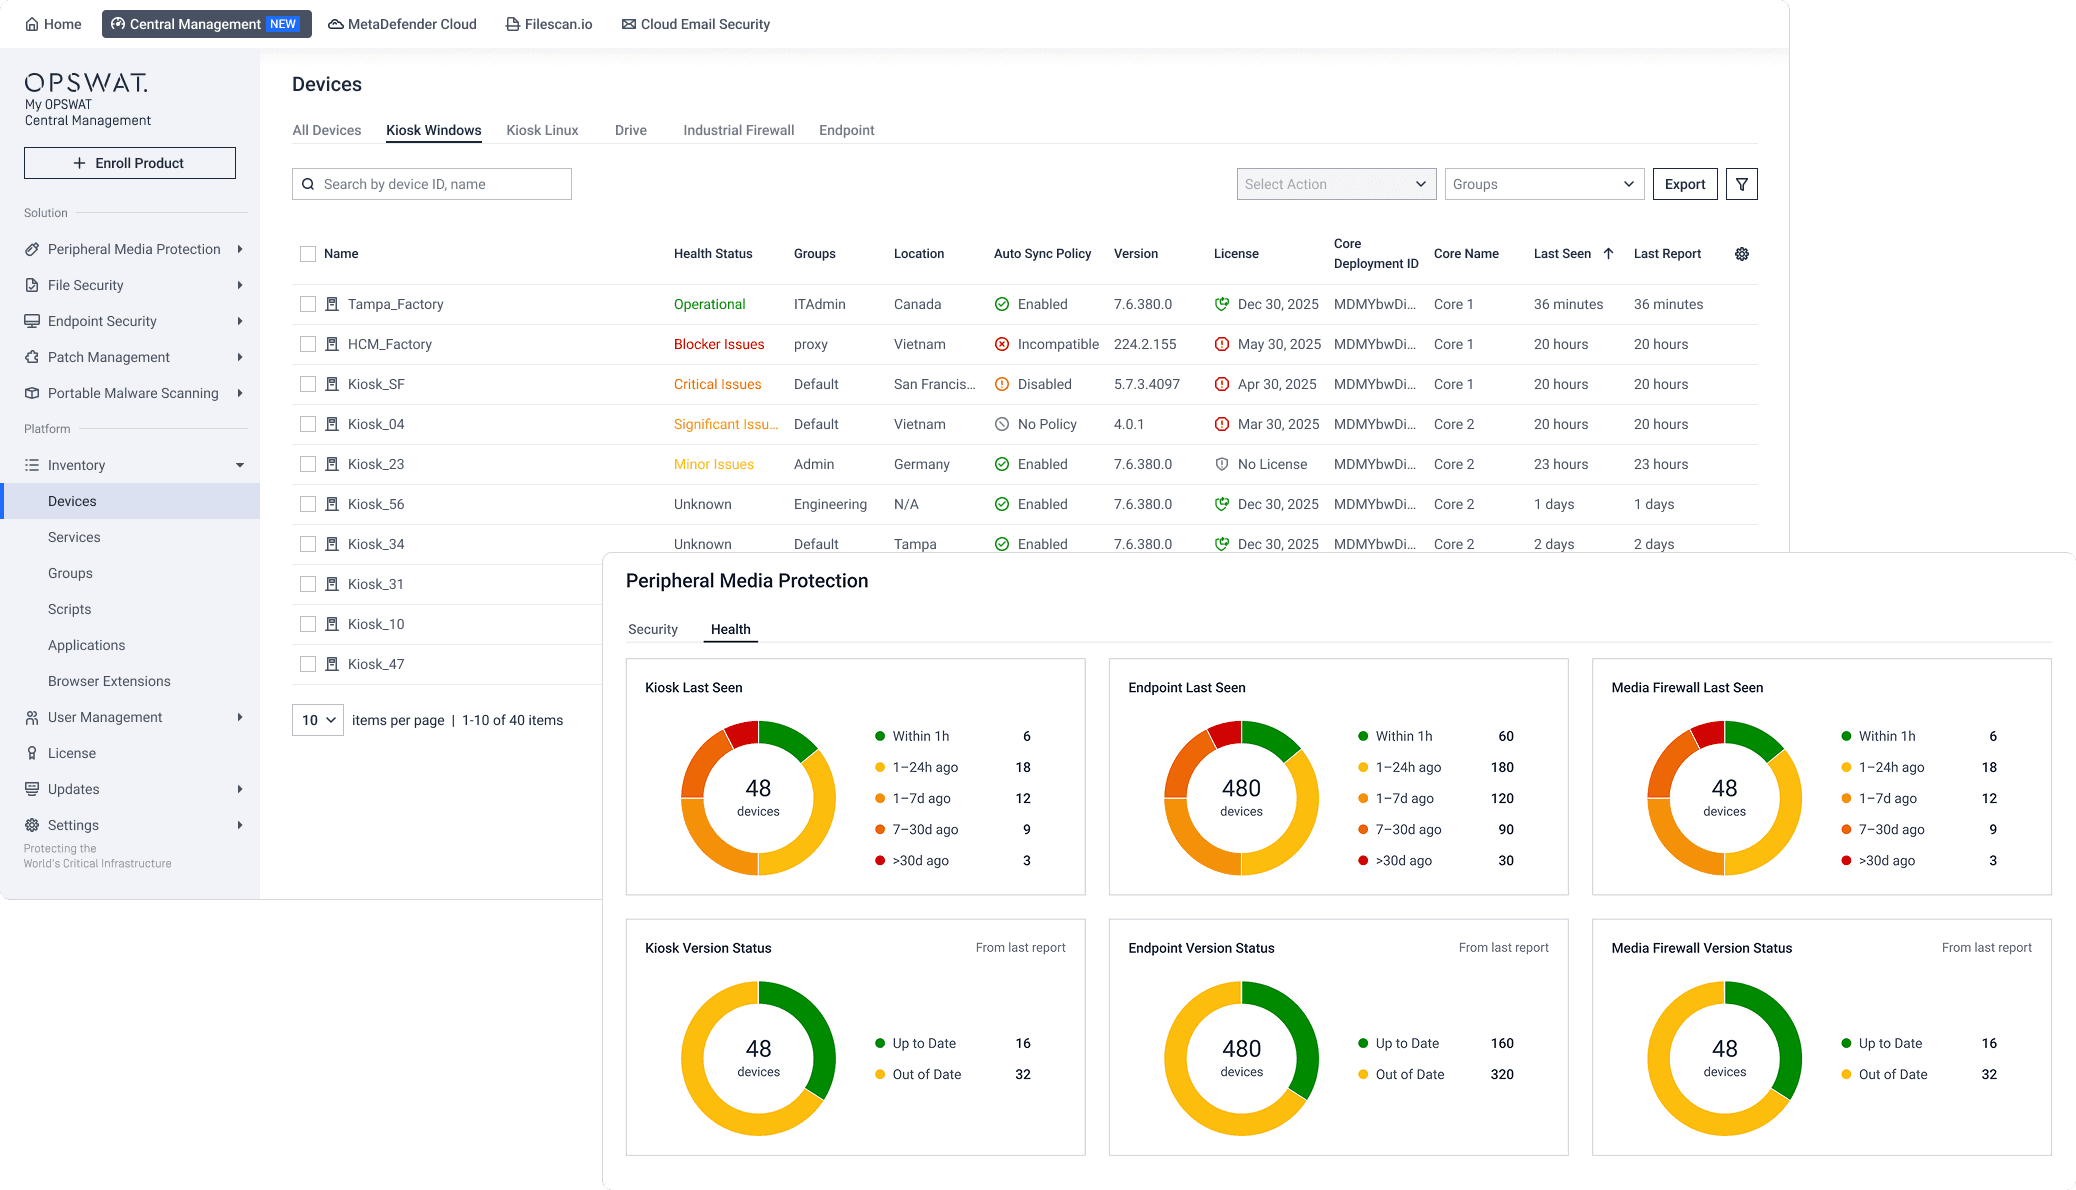
Pemantauan Persediaan dan Kondisi Secara Terpusat
Pemantauan inventaris dan kondisi sistem secara terpusat memastikan tersedianya catatan resmi mengenai setiap instans MetaDefender yang telah diimplementasikan, termasuk versi, konfigurasi, status lisensi, dan status terakhir terdeteksi. Data telemetri kondisi sistem dari setiap lokasi dapat mengidentifikasi penyimpangan, kesalahan, dan gangguan sebelum berkembang menjadi insiden.
Sebagai contoh, sebuah pabrik manufaktur cerdas di Asia Tenggara menggunak My OPSWAT Central Management untuk menyatukan pemantauan perangkat di seluruh kampus seluas 450.000 kaki persegi, sehingga tim keamanan mendapatkan gambaran terpadu mengenai titik akhir dan sistem produksi, alih-alih bergantung pada alat pemantauan yang terpisah-pisah.
Manajemen Produk Jarak Jauh
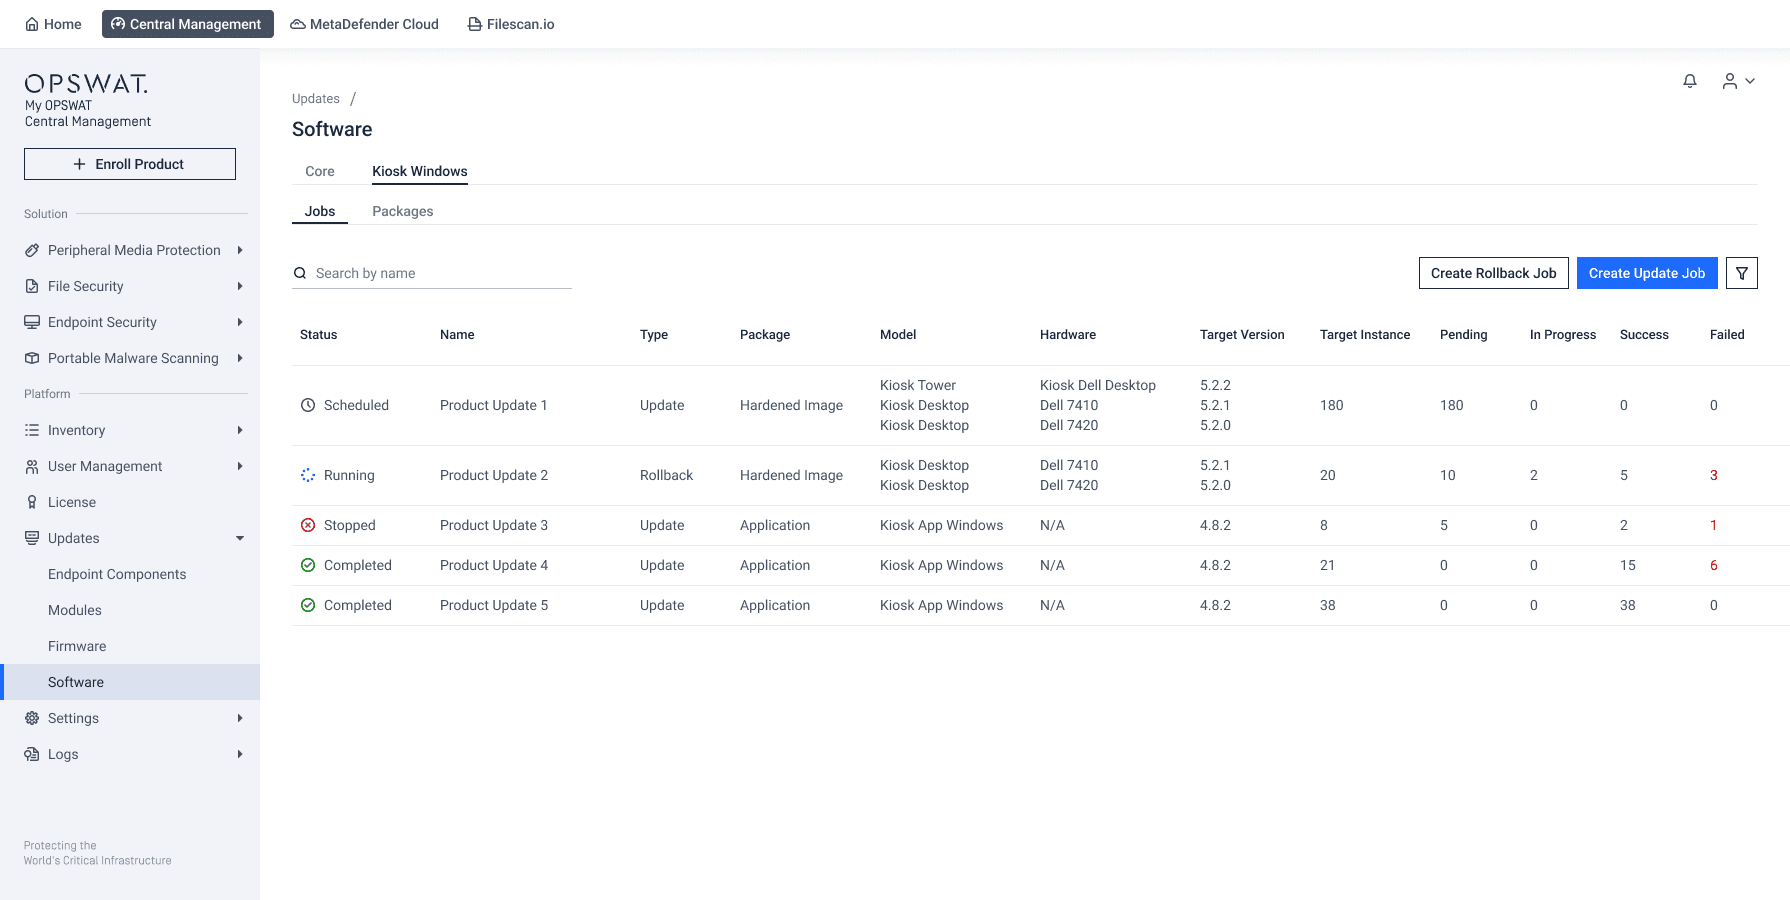
Manajemen produk jarak jauh memungkinkan tim keamanan untuk mengelola penerapan yang didukung tanpa harus bergantung pada akses lokal rutin. Administrator dapat menggunakan konsol terpusat untuk mengoordinasikan pembaruan aplikasi, mengumpulkan log dan paket dukungan, memantau kondisi instance, serta mengelola aktivitas peluncuran di lingkungan yang sulit dijangkau.
Penggabungan alur kerja tersebut mengurangi kebutuhan untuk mengulangi proses administratif yang sama di setiap lokasi. Tim dapat mengoordinasikan pemeliharaan dan pemecahan masalah di seluruh lingkungan yang tersebar, sambil tetap mempertimbangkan persyaratan operasional masing-masing lokasi.
Manajemen Konfigurasi dalam Skala Besar
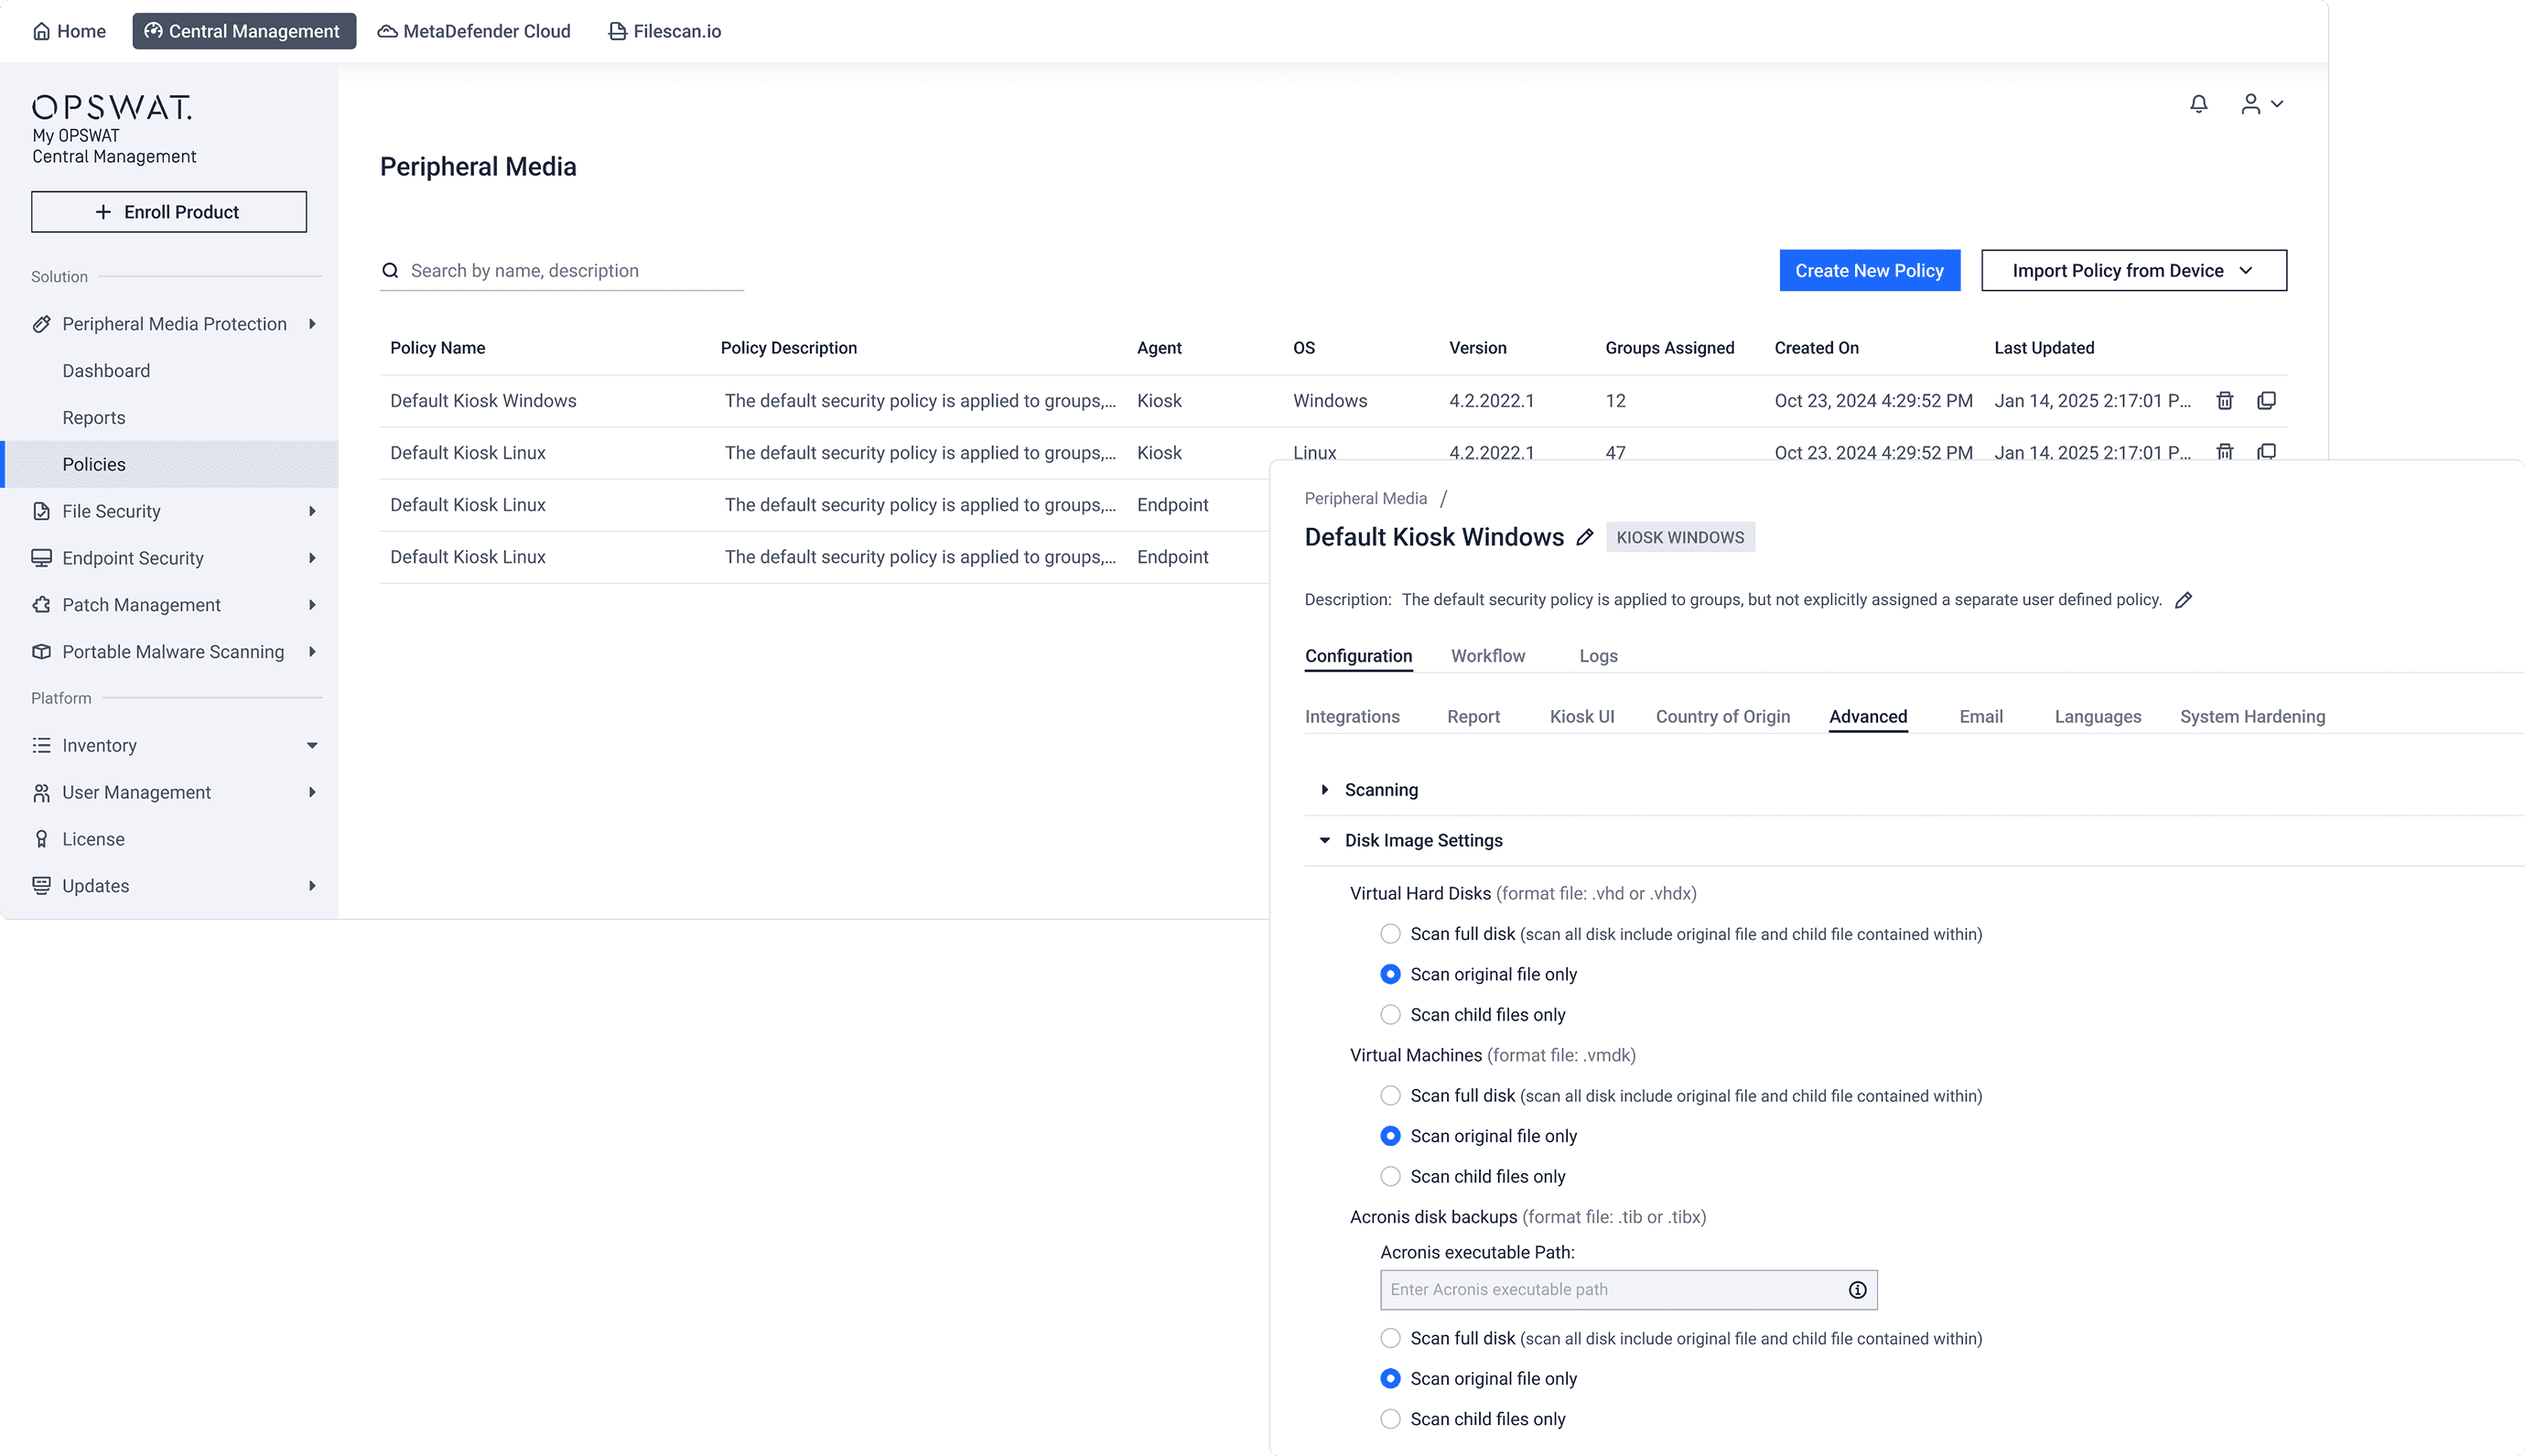
Manajemen konfigurasi dalam skala besar memungkinkan administrator untuk menentukan, menerapkan, dan memelihara pengaturan keamanan di seluruh instansi MetaDefender yang terhubung dari satu konsol terpusat. Alih-alih mengonfigurasi setiap lokasi penerapan satu per satu secara manual, tim keamanan dapat menstandarkan kebijakan, memperbarui konfigurasi, menjaga perlindungan yang konsisten, serta mengoordinasikan perubahan konfigurasi di seluruh lingkungan cloud, on-premises, dan air-gapped.
Penggabungan Laporan Pemindaian dan Data Risiko
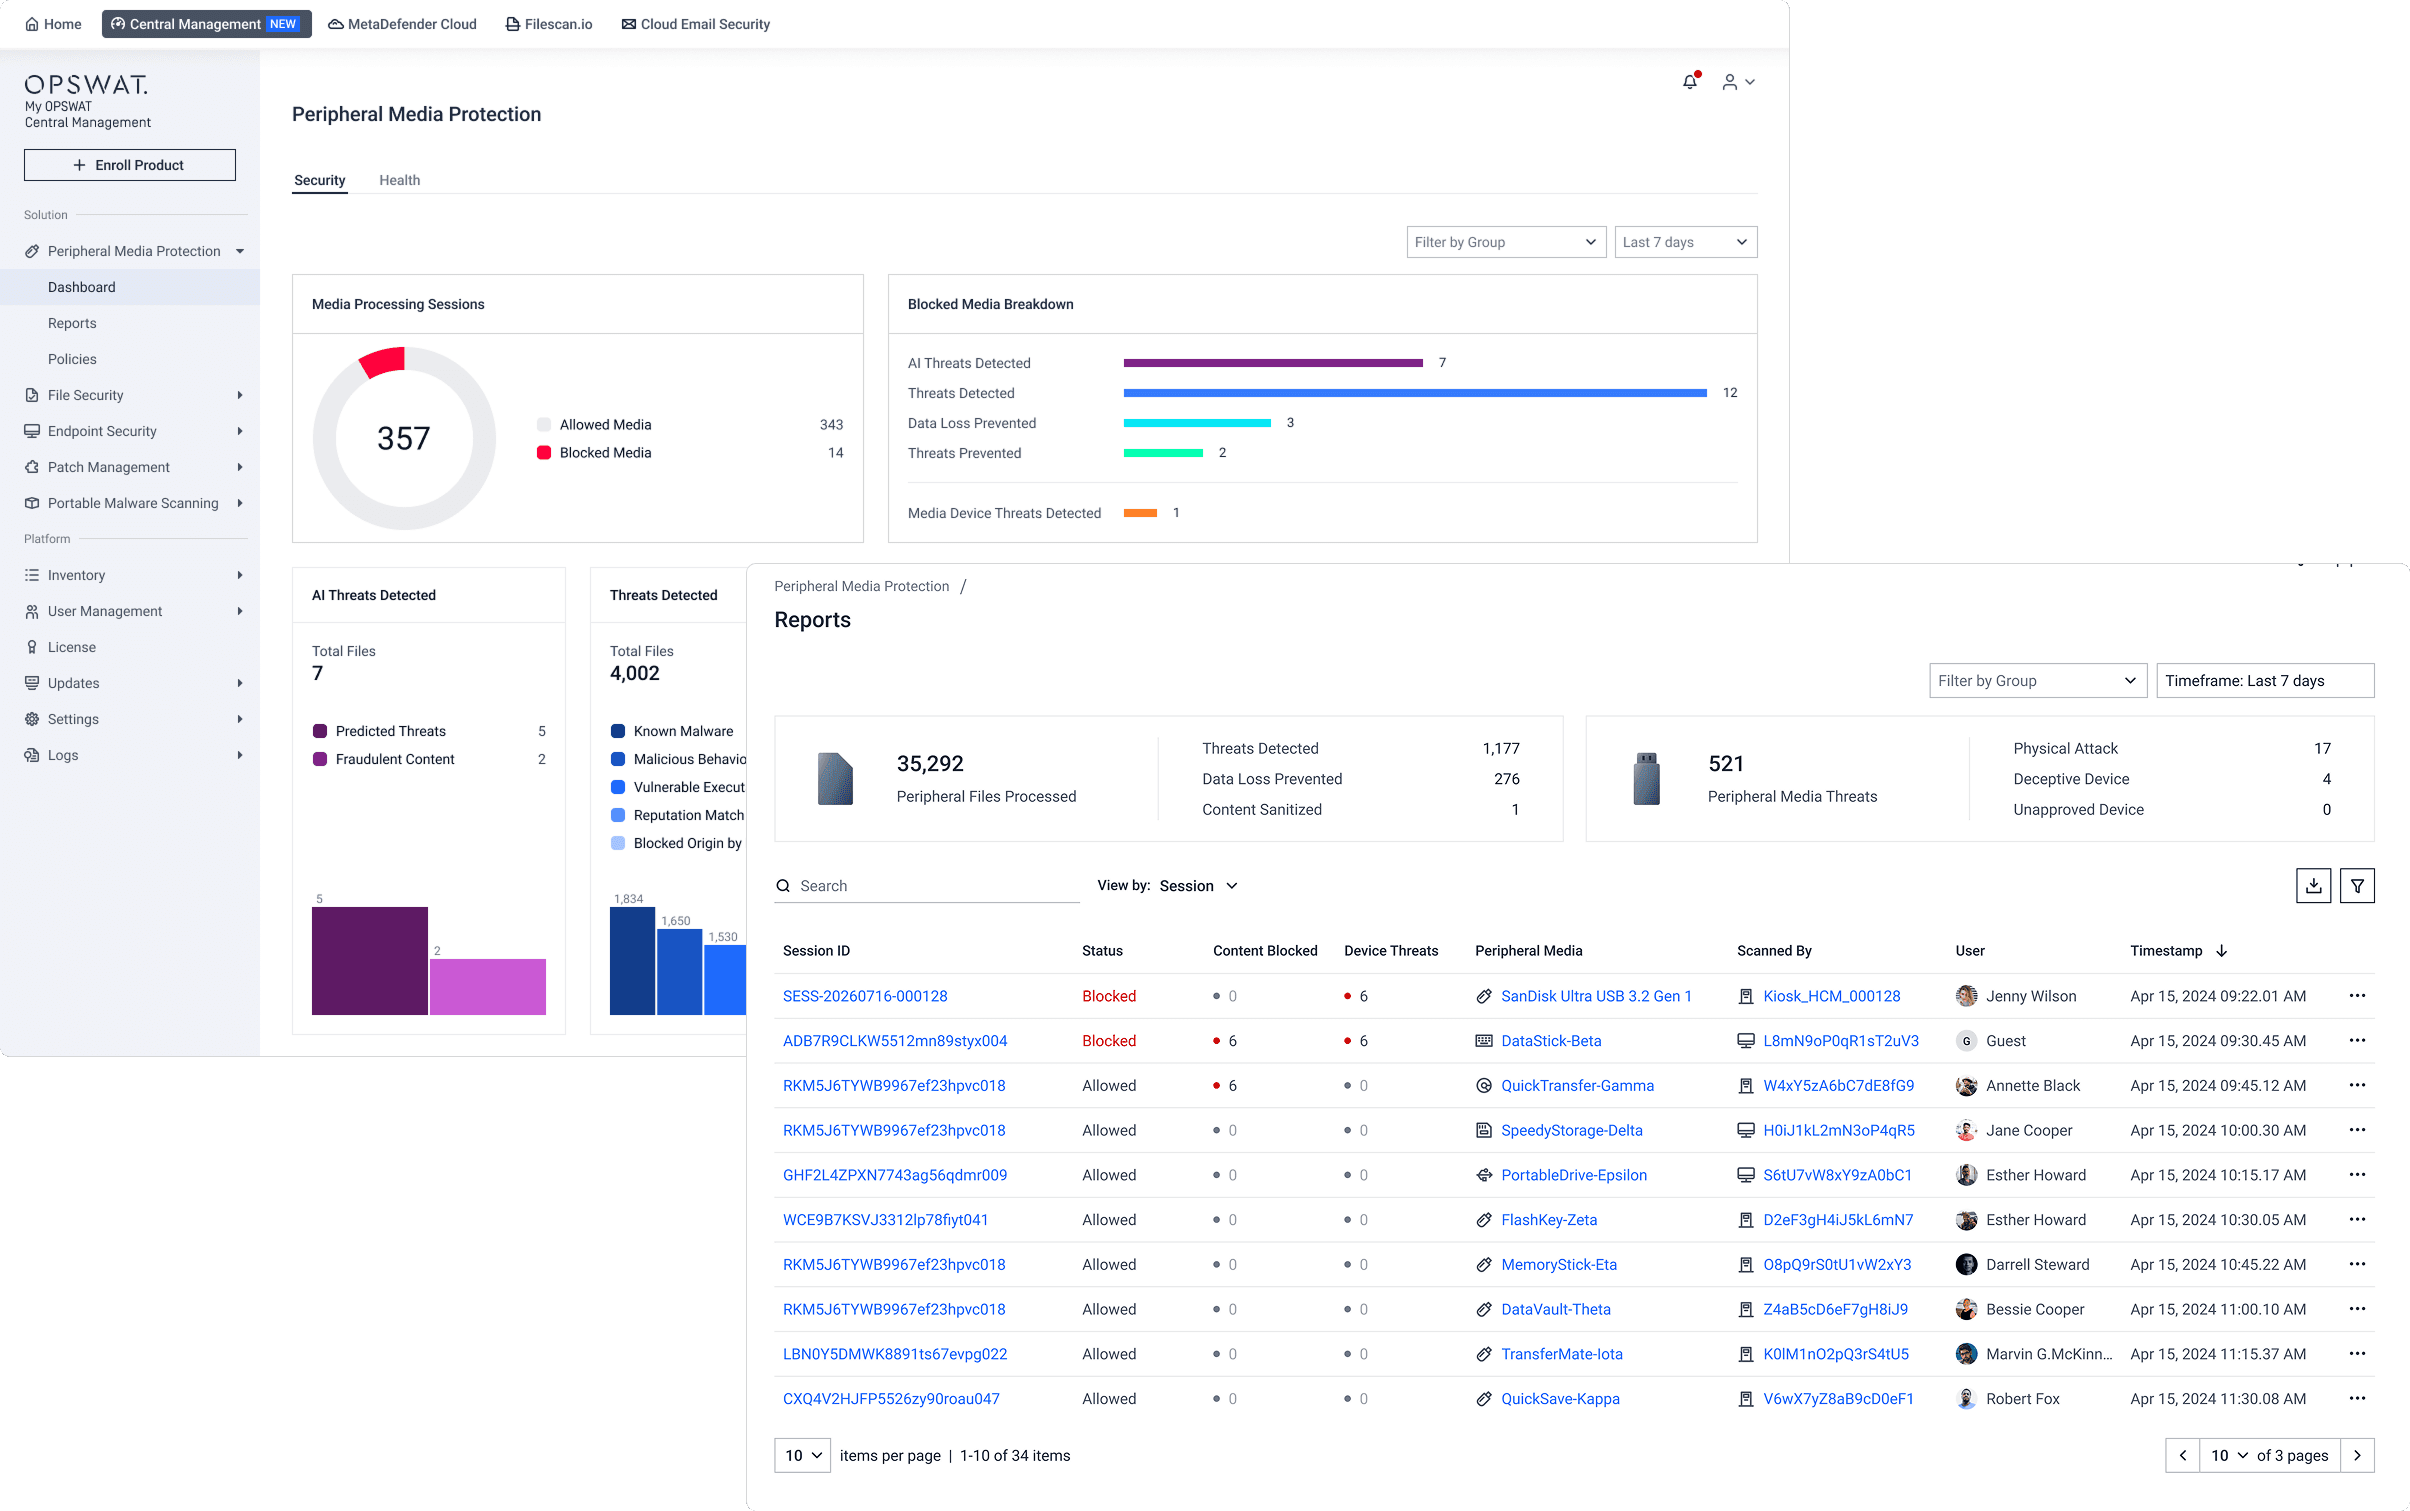
Penggabungan laporan pemindaian dan data risiko memungkinkan informasi dari produk-produk MetaDefender yang terhubung disatukan ke dalam tampilan operasional bersama. Tim keamanan dapat membandingkan aktivitas deteksi, status kebijakan, dan data lain yang dilaporkan di seluruh lokasi, alih-alih meninjau setiap lokasi secara terpisah.
Konteks lintas lokasi dapat membantu tim mengidentifikasi perubahan yang tidak biasa dalam volume deteksi, pelanggaran kebijakan yang berulang, atau lokasi yang memerlukan perhatian ekstra. Lapisan pelaporan yang konsisten juga memberikan bukti yang dapat dibandingkan kepada auditor dan tim keamanan di seluruh fasilitas, alih-alih laporan terpisah yang disusun berdasarkan proses lokal yang berbeda-beda.
Kapan Harus Digunakan My OPSWAT Central Management
My OPSWAT Central Management Dirancang untuk organisasi yang mengelola penerapan MetaDefender yang didukung di berbagai lokasi yang sulit dijangkau, koneksinya tidak stabil, atau bersifat sensitif secara operasional. Hal ini sangat berguna ketika tim sedang:
- Mengoperasikan puluhan atau ratusan instance MetaDefender di berbagai lokasi yang tidak dapat dikunjungi secara rutin, seperti anjungan lepas pantai, gardu induk, atau instalasi pengolahan terpencil.
- Hilangnya waktu akibat harus berpindah-pindah antar konsol selama penanganan insiden karena tidak ada tampilan terpadu yang menunjukkan instance mana yang saat ini dalam kondisi baik, terkini, dan sesuai kebijakan.
- Meluncurkan pembaruan atau perubahan konfigurasi di banyak situs sekaligus, serta memerlukan peluncuran bertahap dan pembatalan peluncuran, alih-alih melakukan penerapan secara manual satu per satu di setiap situs.
- Mengelola gabungan lokasi yang terhubung, terhubung secara berkala, dan terisolasi (air-gapped), yang masing-masing memerlukan jalur data berbeda untuk terhubung ke inventaris pusat yang sama.
- Menelusuri perjalanan sebuah file dalam lingkungan OPSWAT , termasuk titik masuk file tersebut, produk-produk OPSWAT mana saja yang mengolahnya, apa yang terjadi pada setiap tahap, dan apakah file tersebut mengalami perubahan selama proses tersebut. Lihat Blog Jejak Audit File untuk detail lebih lanjut.
Bagaimana Pengelolaan Solusi Keamanan Terpusat Mendukung Kepatuhan dan Ketahanan
Pengelolaan solusi keamanan terpusat menghasilkan catatan yang dapat dilacak dan dilengkapi cap waktu, yang menjadi landasan bagi tinjauan kepatuhan dan penyelidikan insiden. Sebuah platform mungkin mendukung tinjauan-tinjauan tersebut, namun hal itu tidak secara otomatis menjamin kepatuhan.
Laporan terstandarisasi menggantikan permintaan berulang kepada administrator lokal untuk tangkapan layar, lembar kerja, dan log yang diekspor, sementara definisi data yang konsisten membuat bukti audit dapat dibandingkan di seluruh fasilitas dan wilayah. Bagi operator infrastruktur kritis yang bekerja berdasarkan kerangka kerja seperti pedoman NIST atau NERC CIP, inventaris resmi atas solusi keamanan yang diterapkan menjadi landasan bagi pengembangan program kepatuhan lainnya.
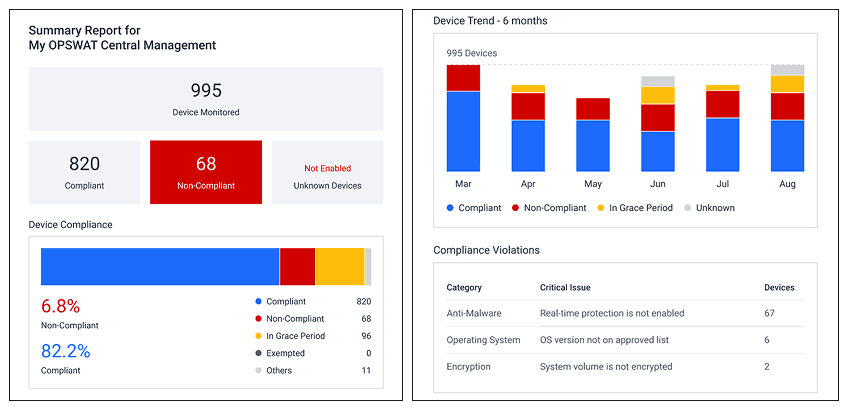
My OPSWAT Central Management Menyediakan landasan bagi penerapan sistem manajemen aset terdistribusi ( MetaDefender ), sehingga memberikan tim TI, OT, dan lokasi yang terisolasi (air-gapped) satu titik terpusat untuk inventarisasi, pemantauan kesehatan sistem, dan pengendalian kebijakan. Hubungi pakar OPSWAT atau kunjungi halaman solusi diMy OPSWAT Central Management untuk mengetahui bagaimana manajemen terpusat dapat meningkatkan operasi keamanan Anda.
Topik Terkait
Pengelolaan solusi keamanan terpusat memberikan tim konteks yang diperlukan untuk mengelola penerapan keamanan di berbagai lokasi jarak jauh. Langkah selanjutnya adalah memahami bagaimana visibilitas tersebut mendukung pemantauan berkelanjutan: mendeteksi perubahan, mengidentifikasi perilaku berisiko, dan mengurangi waktu di mana penyerang atau aktivitas yang tidak terkendali dapat tetap tidak terdeteksi.
Untuk pemahaman yang lebih mendalam mengenai aspek tersebut dari tantangan operasi keamanan yang sama, bacalah artikel terkait: Apa Itu Pemantauan Berkelanjutan dalam Keamanan Siber dan Bagaimana Cara Menerapkannya.
Pertanyaan yang Sering Diajukan
Fitur apa saja yang seharusnya dimiliki oleh platform manajemen solusi keamanan terpusat?
Setidaknya: inventarisasi yang dapat diandalkan untuk setiap kelas aset yang Anda gunakan, pemantauan kondisi dan konfigurasi, pengelolaan pembaruan jarak jauh dengan peluncuran bertahap dan pembatalan, penerapan kebijakan terpusat, serta pelaporan hasil pemindaian dan risiko yang teragregasi. Platform tersebut juga harus dapat ditingkatkan skalanya hingga mencakup ribuan lokasi tanpa perlu menambah jumlah staf administrasi secara proporsional.
Bagaimana sistem manajemen solusi keamanan terpusat mendeteksi perangkat yang terputus dari jaringan, mengalami kegagalan pembaruan, atau menyimpang dari konfigurasi?
Platform terpusat menggabungkan proses pendaftaran saat implementasi, pemeriksaan berkala, dan telemetri kesehatan untuk mengidentifikasi instans yang terputus dari jaringan, gagal melakukan pembaruan, atau menyimpang dari konfigurasi dasar yang disetujui. Mekanisme ini berlaku untuk solusi yang sudah dikenal oleh platform, bukan untuk instans yang sejak awal tidak pernah didaftarkan. Oleh karena itu, instans yang tidak pernah didaftarkan memerlukan proses penemuan aset untuk mengidentifikasinya. Manfaatnya terletak pada kemampuan mendeteksi kondisi-kondisi tersebut pada armada yang sudah dikenal begitu kondisi tersebut terjadi.
Apakah manajemen terpusat dapat diterapkan di lokasi yang terisolasi (air-gapped) atau yang terhubung secara tidak terus-menerus?
Ya, tetapi model koneksinya berbeda dengan situs yang terhubung secara terus-menerus. Situs yang terisolasi (air-gapped) dan terhubung secara berkala menggunakan sinkronisasi terkendali, paket pembaruan bertanda, dan administrasi lokal, dengan bukti dan status yang direkonsiliasi kembali ke konsol pusat setelah jendela transfer yang disetujui selesai.
Bagaimana seharusnya platform manajemen solusi keamanan terpusat terintegrasi dengan alat-alat keamanan yang sudah ada?
Sebuah platform manajemen solusi keamanan terpusat harus dapat mengekspor pengenal aset yang stabil, status kesehatan, dan status kebijakan ke platform SIEM atau SOAR yang sudah digunakan oleh tim keamanan, sehingga para analis dapat memperoleh konteks lokasi dan kepemilikan saat melakukan triase peringatan tanpa perlu berpindah konsol.
Bagaimana pengelolaan solusi keamanan terpusat mendukung pelaporan kepatuhan?
Pengelolaan solusi keamanan terpusat menghasilkan catatan yang dapat dilacak dan dilengkapi cap waktu mengenai konfigurasi, kepemilikan, serta status kebijakan, yang menggantikan pengumpulan bukti secara manual dari setiap lokasi. Catatan-catatan ini mendukung verifikasi pengendalian untuk kerangka kerja seperti pedoman NIST dan NERC CIP, meskipun kepatuhan tetap bergantung pada pengendalian dan proses internal organisasi itu sendiri.
Apa langkah pertama untuk mengonsolidasikan pengelolaan solusi keamanan di seluruh lokasi yang tersebar?
Mulailah dengan menentukan sistem mana yang akan menjadi sumber otoritatif untuk identitas, kepemilikan, konfigurasi, dan status kesehatan, kemudian daftarkan instans yang sudah diketahui sebelum menerapkan proses pencarian untuk hal-hal yang tidak dikelola. Menetapkan sumber otoritatif tersebut terlebih dahulu dapat mencegah terjadinya catatan yang saling bertentangan begitu beberapa lokasi terhubung.
