MetaDefender ICAP Server Versi 5.16.0 kini telah tersedia, dengan kontrol yang lebih luas atas file-file yang akan dipindai, visibilitas terhadap setiap permintaan selama proses pemrosesan, serta fitur untuk memecahkan masalah integrasi ICAP melalui antarmuka pengguna web.
Apa yang baru di versi 5.16.0
- Pindai Ruang Lingkup Berdasarkan Jenis File: pindai semua jenis file, semua kecuali jenis yang dipilih, atau hanya jenis yang dipilih.
- Tahapan Riwayat Pemrosesan: setiap permintaan dicatat saat diterima dan menampilkan tahapannya saat ini hingga keputusan dikeluarkan.
- Fitur perekaman lalu lintas bawaan: merekam lalu lintas ICAP dan HTTP dari antarmuka pengguna web, serta mengunduhnya dalam bentuk transaksi yang dapat dibaca atau berkas .pcap.
- Dasbor Keamanan File: hasil permintaan, alasan persetujuan dan pemblokiran, serta kinerja sistem dalam satu tampilan.
- Pembaruan jarak jauh dan Profil " Server " khusus instance: lakukan pembaruan dari My OPSWAT Central Management , serta pertahankan Profil " Server " masing-masing instance saat kebijakan grup diterapkan.
- Mode FIPS 140-3: terapkan melalui antarmuka pengguna web, disertai pemeriksaan kesiapan untuk TLS versi lama.
Contoh Penggunaan
Organisasi yang:
- Periksa berkas dari proxy web, server transfer berkas terkelola (MFT), dan perangkat lain yang mendukung ICAP.
- Hanya perlu memindai beberapa jenis file berisiko tinggi dalam beberapa alur kerja.
- Kelola beberapa instance MetaDefender ICAP Server melalui My OPSWAT Central Management .
- Beroperasi di lingkungan yang mensyaratkan kepatuhan terhadap FIPS 140-3.
Pindai Berdasarkan Jenis File: Kirim Hanya File yang Perlu Dipindai
Pengaturan jenis berkas sebelumnya hanya berfungsi sebagai daftar izinkan. Jenis berkas yang dipilih tidak diperiksa, sedangkan yang lainnya diperiksa; sehingga, jika hanya memeriksa beberapa jenis berkas, berarti hampir semua jenis berkas lainnya juga akan diperiksa.
Versi 5.16.0 menggantikan daftar putih dengan "Cakupan Pemindaian Berdasarkan Jenis File", yang memiliki tiga mode pemindaian:
- Pindai semua jenis file (pengaturan default).
- Pindai semua kecuali jenis file yang dipilih.
- Pindai hanya jenis file yang dipilih.
Pilih mode pemindaian sesuai alur kerja di bawah File Scanning > Scan Scope by File Type.
Manfaat: Alur kerja yang hanya perlu memeriksa beberapa jenis berkas berisiko tinggi dapat memilih hanya jenis-jenis tersebut, alih-alih mengecualikan semua jenis berkas lainnya, dan hanya mengirimkan berkas-berkas tersebut ke MetaDefender Core™.
Tahapan Riwayat Pemrosesan: Lihat Status Setiap Permintaan
Sebelumnya, sebuah permintaan baru muncul di Riwayat Pemrosesan setelah pemindaiannya selesai. File yang masih dalam proses analisis tampak sama dengan file yang tidak pernah diterima, dan untuk memastikannya, pengguna harus membuka konsol " MetaDefender " (Core ).
Sebuah catatan kini langsung dibuat begitu permintaan ` ICAP ` diterima. Catatan tersebut melewati lima tahap:
- Penerimaan: berkas tersebut sedang diterima dari klien ICAP .
- Sedang dikirim: berkas sedang dikirim ke MetaDefender Core .
- Proses pemindaian: MetaDefender Core sedang menganalisis berkas tersebut.
- Pengambilan: hasilnya sedang dikumpulkan, beserta berkas yang telah disterilkan atau disunting jika Teknologi Deep CDR™ atau Proactive DLP™ telah menghasilkan berkas tersebut.
- Menanggapi: berkas akhir sedang dikembalikan ke klien ICAP .
Setiap permintaan menampilkan tahapnya saat ini hingga keputusan dikeluarkan.
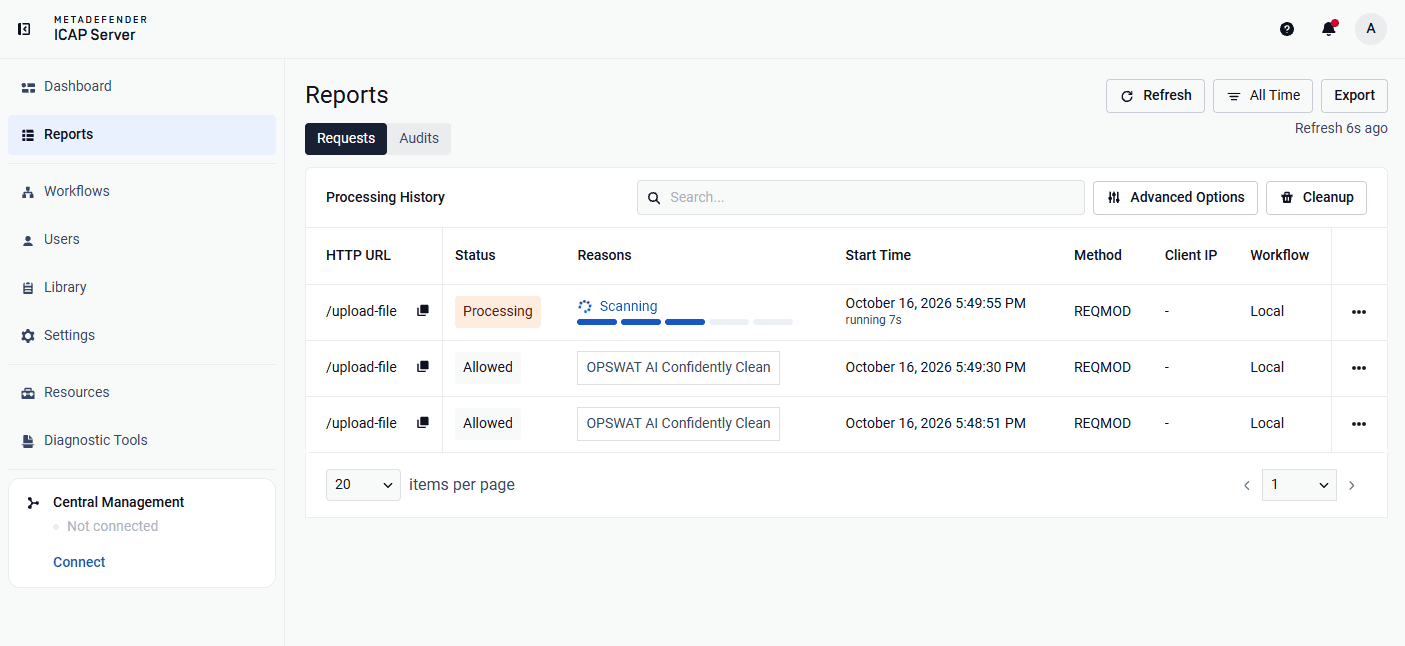
Manfaat: Administrator dapat membedakan antara pemindaian yang lambat dengan permintaan yang tidak pernah diterima tanpa perlu membuka konsol MetaDefender Core . File berukuran besar yang tetap berada dalam status "Responding" akan ditampilkan sebagai sedang diproses, bukan sebagai hilang.
Fitur Penangkapan Lalu Lintas Bawaan: Memecahkan Masalah Integrasi ICAP dari Antarmuka Pengguna Web
Apabila klien ICAP —seperti proxy, server MFT , atau klien ICAP lainnya—tidak dapat terhubung, menerima respons yang tidak terduga, atau mengalami timeout, administrator kini dapat merekam lalu lintas tersebut melalui antarmuka web (Web UI).
Cara Kerjanya: Mulai proses perekaman, ulangi masalah tersebut, lalu unduh hasilnya. Setiap perekaman mencatat lalu lintas yang sama dengan dua cara:
- Transaksi: setiap permintaan dan respons ICAP serta HTTP, yang direkam setelah terminasi TLS sehingga lalu lintas ICAPS dapat dibaca. Data ini menunjukkan apa yang dikirimkan dan alasan penolakannya.
- Paket: lalu lintas mentah yang disimpan sebagai berkas .pcap standar, yang menampilkan proses pembentukan koneksi, reset, pengiriman ulang, dan waktu. MetaDefender ICAP Server menyertakan alat penangkapan di Linux dan menggunakan Packet Monitor (pktmon) bawaan di Windows.
Hasil penangkapan dapat disaring berdasarkan sumber lalu lintas, antarmuka jaringan, dan alamat IP klien, serta diberi nama agar berkas yang diunduh mudah ditemukan nantinya. Hasil penangkapan tersebut dapat berisi isi berkas dan data sensitif lainnya, sehingga fitur ini dinonaktifkan secara default. Untuk mengaktifkannya, cukup lakukan perubahan satu kali pada berkas konfigurasi, diikuti dengan me-restart sistem.
Mulailah, saring, dan unduh hasil penangkapan di bagian Diagnostik > Penangkapan Lalu Lintas.
Manfaat: Setiap pencatatan mencatat baik data yang dikirim maupun perilaku koneksi tersebut, tanpa memerlukan alat pencatatan terpisah di server.
Dasbor Keamanan File Baru: Visibilitas Terpadu dalam Satu Layar
Dasbor yang telah didesain ulang ini menunjukkan seberapa banyak lalu lintas yang telah diproses, apa yang terjadi padanya, dan alasannya.
Tab Keamanan terbuka dengan Ringkasan Permintaan. Tab ini merinci alasan mengapa permintaan diizinkan (berdasarkan hasil pemindaian, konfigurasi tanpa pemindaian, atau pengaturan penggantian) dan mengapa permintaan tersebut diblokir. Permintaan yang ditutup oleh klien sebelum selesai ditampilkan secara terpisah sebagai "Dibatalkan oleh klien", sehingga jumlah totalnya sesuai. Grafik tren dan kartu ringkasan menampilkan hasil berdasarkan waktu dan jenis file.
Tab " Sistem " menampilkan kinerja sistem beserta aktivitas keamanan.
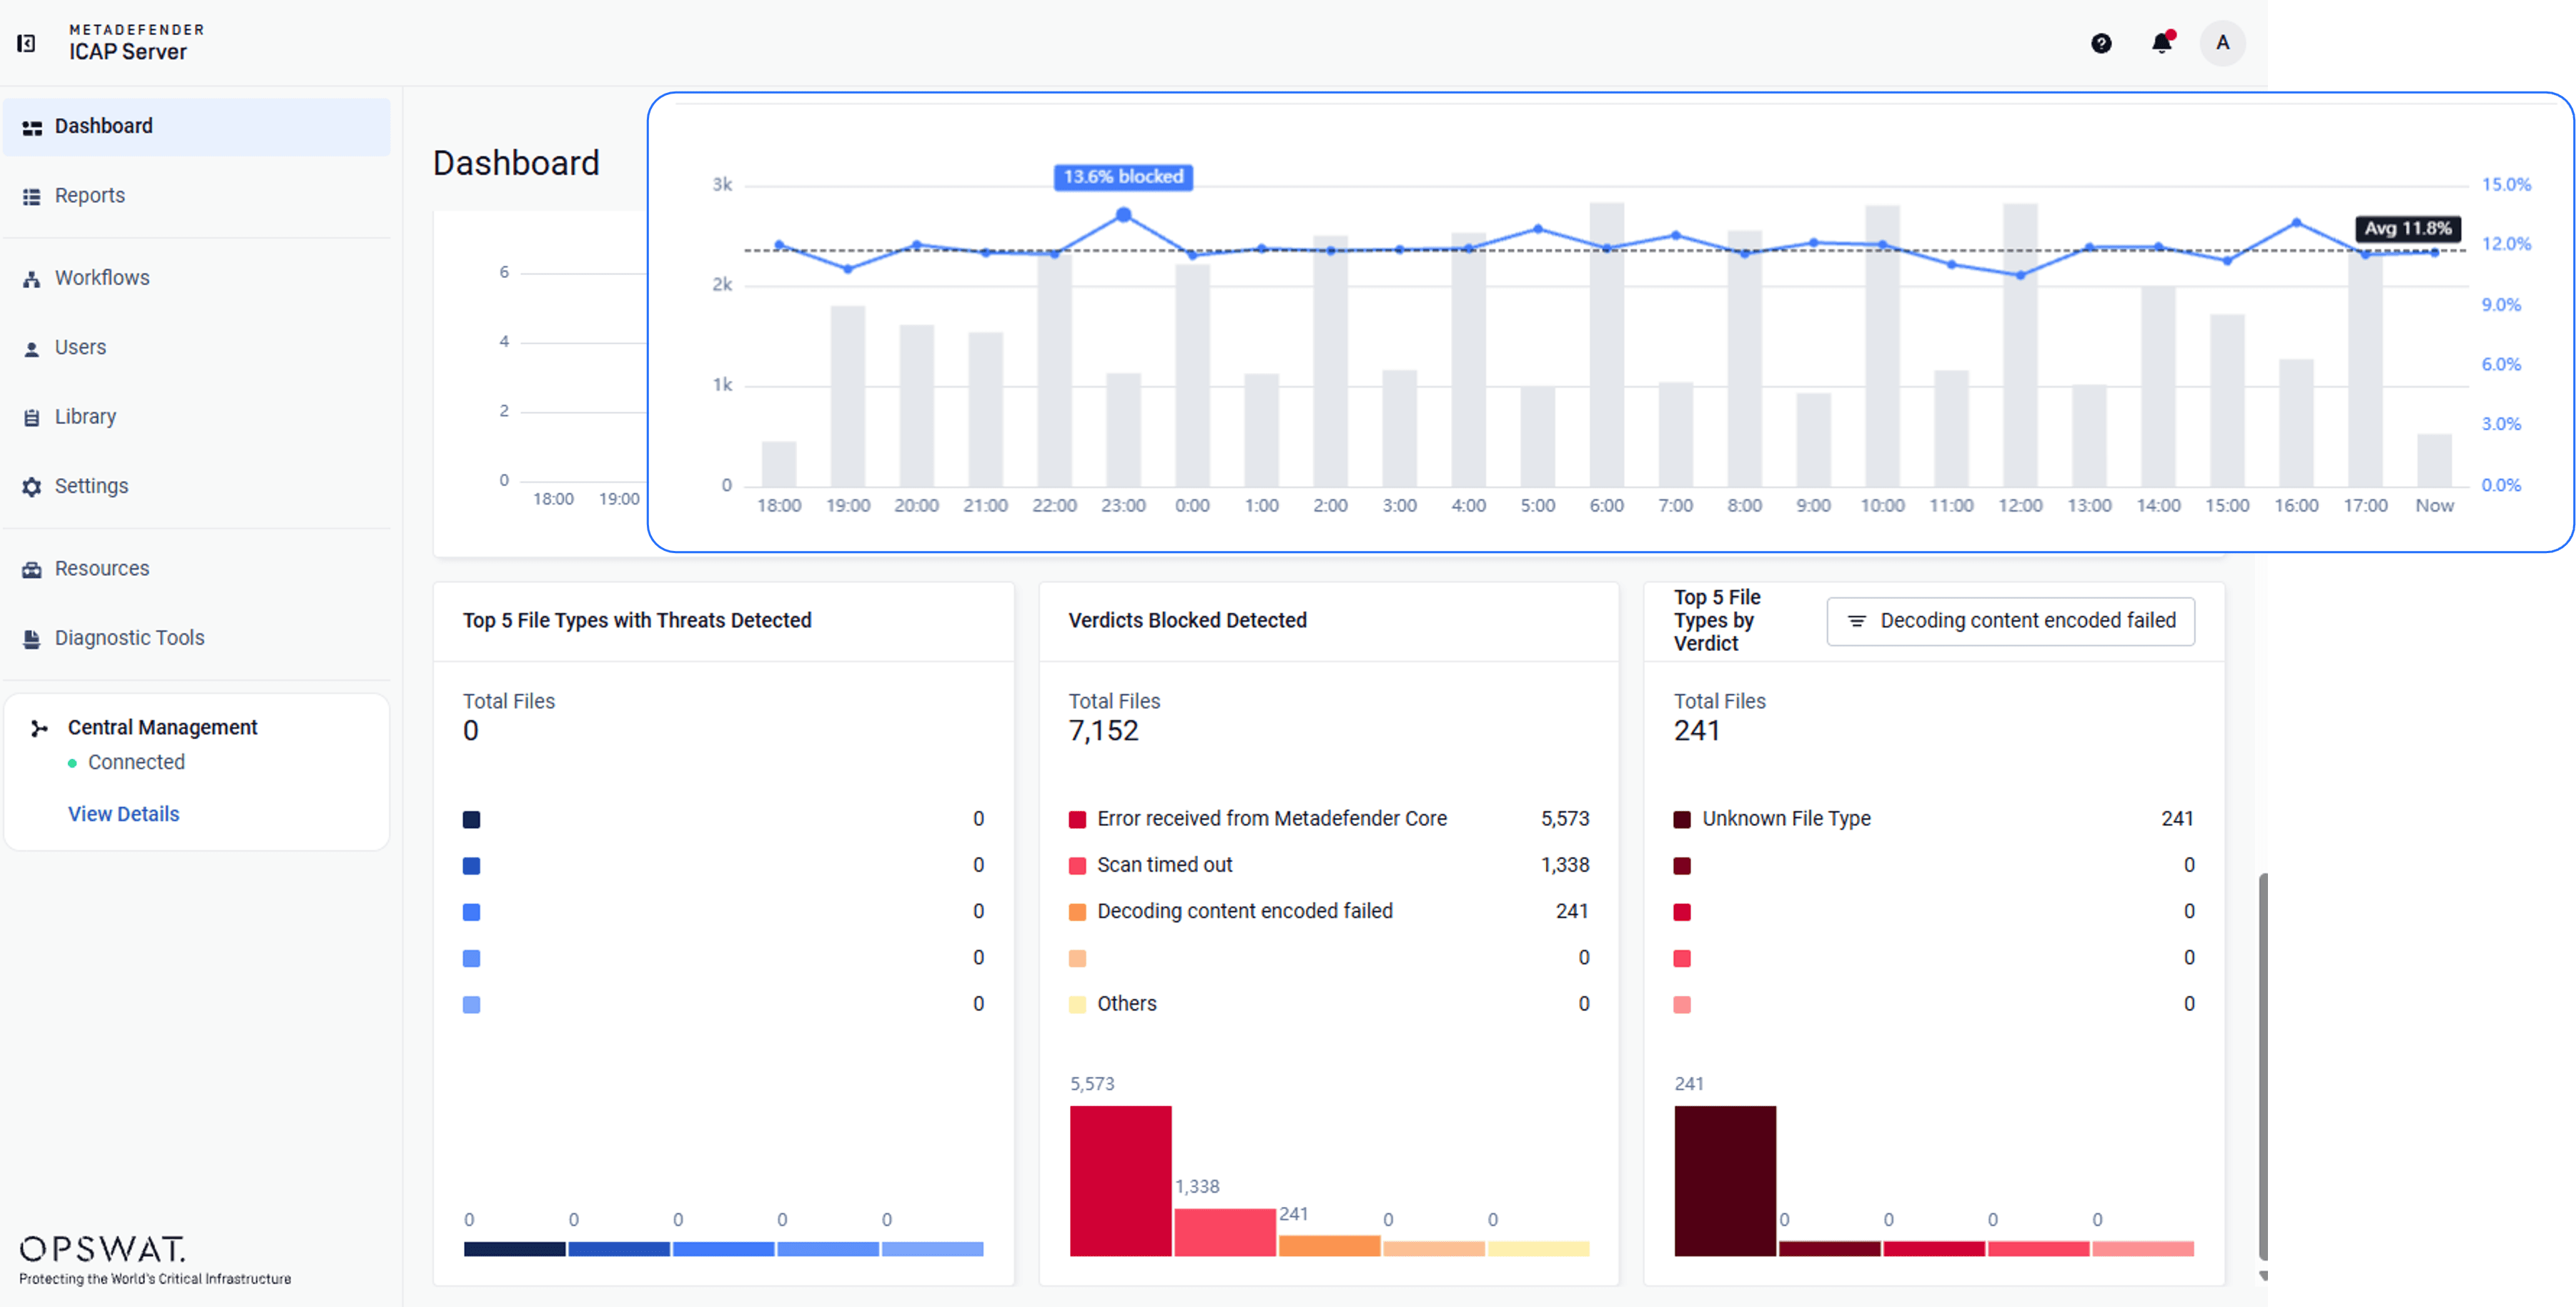
Manfaat: Tim dapat melihat alasan izin dan pemblokiran di satu tempat, termasuk file yang diizinkan berdasarkan konfigurasi tanpa perlu dipindai. Rincian tersebut kini semakin penting karena fitur Scan Scope memungkinkan alur kerja secara sengaja mengabaikan jenis file tertentu.
My OPSWAT Central Management: Pembaruan Jarak Jauh dan Profil " Server " yang Khusus untuk Setiap Instans
Pembaruan jarak jauh. Instans yang telah terdaftar dapat diperbarui melalui konsol Central Management di Windows dan Linux. Checksum penginstal diverifikasi sebelum proses staging, dan instans tersebut harus lulus pemeriksaan kesehatan dan lisensi setelahnya.
Instan yang menggunakan versi v5.15.0 atau yang lebih lama harus terlebih dahulu melakukan satu kali peningkatan versi secara manual ke v5.16.0.
Kebijakan grup yang terperinci: pengaturan bersama mengikuti kebijakan grup, dan setiap instance menyimpan Profil Pengaturan Pribadi ( Server ) masing-masing.
Manfaat: Administrator yang mengelola beberapa instance dapat melakukan pembaruan pada beberapa instance sekaligus dan menerapkan kebijakan bersama tanpa perlu masuk ke setiap server atau membangun ulang koneksi MetaDefender Core .
Mode FIPS 140-3: Terapkan melalui Antarmuka Pengguna Web dengan Pemeriksaan Kesiapan
- Penerapan dengan satu tombol: satu tombol saja sudah cukup untuk mengaktifkan mode FIPS, dan server web akan restart untuk menerapkan pengaturan tersebut.
- Pemeriksaan kesiapan: koneksi yang masih mengizinkan TLS 1.1, TLS 1.0, atau SSL 3.0 diblokir, dan tercantum beserta tautan untuk memperbaiki masing-masing masalah tersebut.
- Konfigurasi terlindungi: protokol lama tidak dapat dipilih saat mode FIPS aktif.
Aktifkan FIPS 140-3 melalui menu Pengaturan > Keamanan > Mode FIPS 140-3.
Manfaat: Administrator dapat melihat koneksi TLS mana saja yang menghalangi penerapan FIPS dan memperbaikinya sebelum mengaktifkan fitur tersebut.
Juga dalam Rilis Ini
- Pesan sinkronisasi Central Management yang lebih jelas: jika instance tidak dapat mengakses Central Management saat proses penyimpanan, perubahan tersebut dilaporkan telah disimpan, disertai pemberitahuan terpisah bahwa perubahan tersebut belum disinkronkan.
- Rotasi log di Linux: log transporter Central Management kini dirotasi setiap hari, dikompresi, dan dibatasi hingga 30 berkas, sama seperti di Windows.
- Pembaruan perpustakaan: OpenSSL, NGINX, curl, PostgreSQL, libxml2, dan c-ares telah diperbarui untuk mengatasi kerentanan yang telah diketahui.
MetaDefender ICAP Server: Dirancang untuk Melindungi Apa Pun yang Masuk ke Lingkungan Jaringan Anda
MetaDefender ICAP Server mengamankan berkas di perbatasan jaringan, sebelum berkas tersebut masuk ke organisasi Anda dan sampai ke pengguna, aplikasi, atau penyimpanan. Di situlah ancaman dapat dicegah dengan paling efektif, dan di situlah kelemahan dalam hal keandalan atau kepatuhan memiliki dampak paling besar.
ICAP (Protokol Adaptasi Konten Internet) adalah standar terbuka yang memungkinkan layanan keamanan dialihkan ke server khusus, sehingga meningkatkan throughput jaringan sambil tetap mempertahankan kemampuan inspeksi mendalam.
Semua file mencurigakan yang melintas dalam lalu lintas jaringan Anda diblokir atau dibersihkan sebelum dapat diakses oleh pengguna akhir. Data sensitif disamarkan, dihapus, atau diblokir untuk membantu organisasi memenuhi standar kepatuhan keamanan. Kemampuan perlindungan inti: Metascan™ Multiscanning yang didukung oleh berbagai mesin anti-malware dan AI, Teknologi Deep CDR™, Proactive DLP™, Adaptive Sandbox , File-Based Vulnerability Assessment, serta teknologi lainnya—tetap tidak berubah dalam rilis ini.
Langkah-Langkah Selanjutnya
MetaDefender ICAP Server Versi 5.16.0 kini telah tersedia. Pelanggan yang sudah terdaftar dapat mengunduh rilis terbaru dari My Portal OPSWAT™. Untuk catatan rilis lengkap dan petunjuk peningkatan versi, kunjungi OPSWAT Dokumentasi.
Tertarik untuk mengamankan lalu lintas jaringan dengan solusi yang mendukung fitur " ICAP"? Hubungi tim kami untuk mengetahui bagaimana MetaDefender ICAP Server melindungi lalu lintas file Anda di perbatasan jaringan.
