Memisahkan jaringan OT (Teknologi Operasional) atau ICS (Industrial ) dari internet merupakan salah satu langkah pengendalian paling efektif yang tersedia. Pemisahan ini menyulitkan upaya pemutakhiran sistem ketika sistem tersebut secara sengaja diputuskan dari jaringan yang mendistribusikan pembaruan.
Jumlah CVE (Common Vulnerabilities and Exposures) baru yang diungkap pada tahun 2025 mencapai rekor tertinggi, lebih dari 48.000, dengan sekitar 40% di antaranya dinilai memiliki tingkat keparahan kritis atau tinggi. Akibatnya, penelitian industri mengenai lingkungan OT dan ICS menemukan bahwa sebagian besar organisasi tidak melakukan pembaruan sistem ini secara berkala, terutama karena kekhawatiran akan waktu henti yang tidak direncanakan.
Mengapa Patching Tidak Berfungsi di Jaringan yang Terisolasi
Jaringan yang terisolasi dan terpisah secara fisik dirancang agar tidak memiliki jalur rutin ke internet. Artinya, cara standar untuk melakukan pembaruan perangkat lunak—yaitu dengan terhubung ke layanan pembaruan vendor—tidak dapat dilakukan. Organisasi biasanya mengatasi hal ini dengan mengekspor berkas pembaruan melalui media penyimpanan yang dapat dilepas, lalu membawanya melintasi batas jaringan secara manual.
Pendekatan manual ini memiliki risiko tersendiri. Pendekatan ini bergantung pada kemampuan seseorang untuk menyelesaikan setiap langkah dengan benar dan tepat waktu, dan media penyimpanan yang dapat dilepas merupakan jalur yang telah banyak didokumentasikan bagi malware untuk masuk ke lingkungan yang terlindungi.
Di bawah tekanan operasional yang terus-menerus, sistem-sistem kritis seringkali tidak dapat menoleransi waktu henti yang tidak direncanakan, dan banyak komponen OT berjalan pada platform lama yang spesifik vendor, di mana patch mungkin sulit diuji atau bahkan tidak tersedia. Ditambah dengan meningkatnya jumlah kerentanan yang terungkap, hal ini menjadi salah satu alasan mengapa penelitian menunjukkan bahwa sebagian besar organisasi OT tidak menerapkan patch secara teratur.
Meningkatnya Harapan Regulasi Terkait Penerapan Patch pada Jaringan Kritis
NERC (North American Electric Reliability Corporation) CIP-007 mewajibkan adanya program pengelolaan patch yang terdokumentasi untuk aset siber sistem kelistrikan skala besar. IEC (International Electrotechnical Commission) 62443-2-3 dan 62443-4-1 menetapkan harapan pengelolaan patch dan kerentanan untuk sistem otomatisasi dan kontrol industri, serta kerangka kerja seperti NIS2 (Direktif Keamanan Jaringan dan Informasi Uni Eropa yang kedua) serta NIST (National Institute of Standards and Technology) SP 800-40 semakin mengharuskan organisasi untuk menunjukkan bukti mengenai bagaimana dan kapan sistem tersebut diperbarui.
Hardware-Aliran Data Satu Arah yang Dipaksakan
Dioda data adalah perangkat keamanan yang didukung perangkat keras yang memungkinkan data mengalir hanya dalam satu arah fisik antara dua jaringan. MetaDefender Optical Diode Tersedia dalam bentuk perangkat yang dipasang di rak 1U, rel DIN, dan Fend yang ringkas Fend (XE/SE/CE) . Perangkat ini menggunakan arsitektur optik untuk menerapkan aliran satu arah ini melalui pemisahan protokol yang sesungguhnya. Tidak ada koneksi yang dapat dirutekan kembali ke jaringan sumber, terlepas dari perilaku perangkat lunak di kedua sisi. Perangkat ini secara bawaan mendukung banyak protokol yang diandalkan dalam distribusi patch, termasuk transfer folder dan file, SMB/CIFS, serta pembaruan patch dan definisi antivirus berbasis WSUS.
Karena koneksi ini hanya mendukung transmisi satu arah, protokol jaringan dua arah standar yang mengandalkan konfirmasi tidak dapat melewatinya tanpa dimodifikasi. Server proxy atau konversi protokol on-diode biasanya digunakan untuk menjembatani protokol transfer file dan distribusi patch biasa ke dalam aliran data satu arah dan sebaliknya, tanpa membuat jalur baru melintasi batas tersebut.
Banyak eksploitasi tidak memerlukan sesi dua arah untuk menimbulkan dampak merugikan. Cukup dengan satu file yang dikirimkan dalam arah yang diizinkan. Untuk mengatasi tantangan ini, OPSWAT menawarkan MetaDefender Diode X, yang menyediakan transfer perangkat keras satu arah yang sama, dikombinasikan dengan pemeriksaan konten, untuk kasus-kasus seperti pengiriman patch dan pembaruan.
Menambahkan Validasi Konten ke Diode
Infrastruktur penambalan itu sendiri tidak secara otomatis dapat dipercaya. Sebagai contoh, WSUS, yang direkomendasikan oleh Microsoft untuk memperbarui jaringan yang tidak terhubung ke internet, secara default tidak menandatangani secara digital metadata pembaruan yang diekspornya. Hanya paket pembaruan itu sendiri yang ditandatangani. Para peneliti keamanan menunjukkan celah ini dengan menggunakan alat seperti WSUSpect (2015) dan WSUSpendu (2017), yang memodifikasi metadata WSUS sehingga klien akan menginstal file eksekusi yang dipilih penyerang dan ditandatangani oleh Microsoft dengan menyamar sebagai pembaruan rutin. Karena file eksekusi itu sendiri memiliki tanda tangan yang valid, pemeriksaan tanda tangan saja tidak dapat mendeteksinya.
MetaDefender Diode X menggabungkan transfer satu arah yang tidak dapat dialihkan dan diberlakukan oleh perangkat keras dengan MetaDefender™ Core. Untuk pengiriman patch, hal ini berarti setiap file yang melintasi batas dapat:
- Dipindai menggunakan hingga sepuluh mesin anti-malware melalui Metascan™ Multiscanning untuk meningkatkan kemampuan deteksi malware yang sudah diketahui
- Telah dilakukan penilaian terhadap kerentanan pada penginstal, file biner, dan aplikasi dengan File-Based Vulnerability Assessment
- Dibersihkan menggunakan Teknologi Deep CDR™, yang menghilangkan ancaman yang tertanam di dalam berkas, bukan sekadar menandainya
- Dibandingkan dengan data intelijen ancaman untuk mengidentifikasi indikator kompromi yang sudah diketahui guna membantu mendeteksi ancaman zero-day dan ancaman yang belum pernah terdeteksi sebelumnya
- Telah diverifikasi strukturnya, termasuk pemeriksaan jenis berkas dan kesesuaian skema untuk memastikan paket tersebut sesuai dengan yang diharapkan oleh saluran pembaruan
Arsitektur Berlapis untuk Pengiriman Patch Berbasis Dioda
Ditujukan bagi organisasi yang perlu mendistribusikan patch Windows, Linux, atau vendor OEM/ICS dari repositori pembaruan yang terhubung ke internet ke dalam jaringan yang terlindungi. MetaDefender Diode X dapat memindai, mengevaluasi, dan membersihkan setiap berkas patch menggunakan MetaDefender Core , kemudian mentransfer hanya berkas yang telah diverifikasi melalui koneksi optik yang diterapkan secara perangkat keras dan tidak dapat dirutekan. Untuk transfer satu arah yang lebih sederhana yang tidak memerlukan pemeriksaan tingkat berkas, seperti telemetri, tampilan layar, dan penerusan log, fondasi perangkat keras yang sama tersedia secara terpisah sebagai MetaDefender Optical Diode .
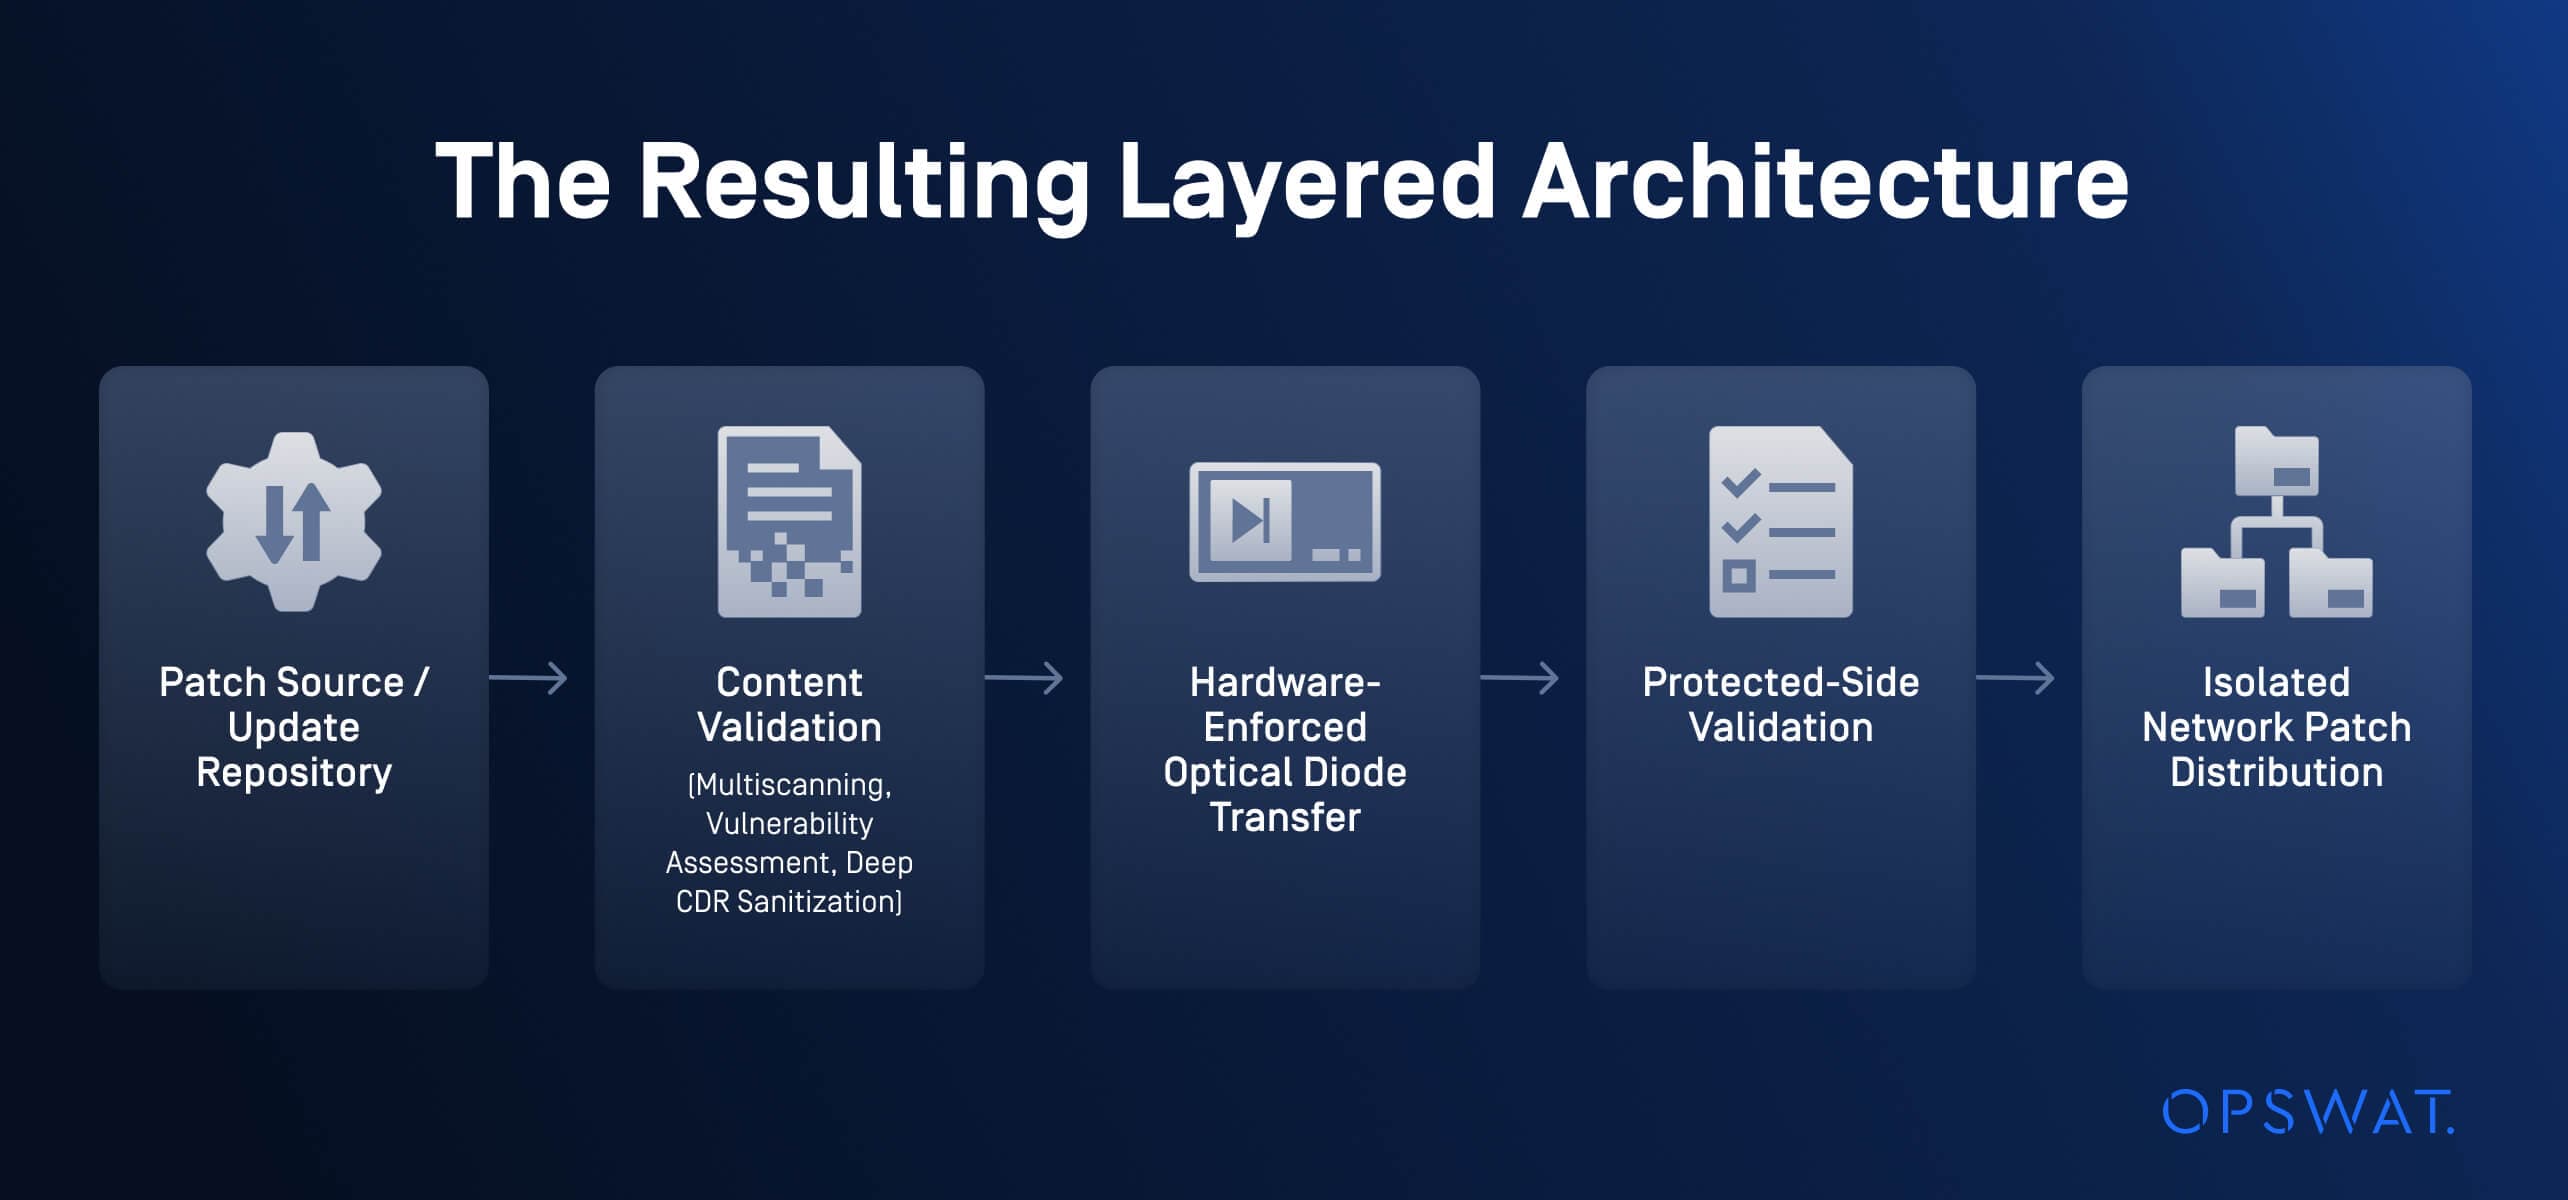
Validasi di kedua sisi dioda sangat penting. Pemeriksaan sisi bawah mencegah berkas yang jelas-jelas bermasalah mencapai batas sistem, sedangkan pemeriksaan sisi atas memverifikasi keutuhan berkas yang benar-benar tiba sebelum dilepaskan ke dalam proses distribusi patch jaringan yang dilindungi. Pencatatan hasil setiap langkah di kedua sisi memberikan catatan bagi lingkungan yang mencakup kontrol jaringan dan berkas tersebut. Hal ini berguna ketika organisasi perlu menunjukkan proses tersebut kepada auditor atau badan akreditasi.
Penerapan di Berbagai Sektor Infrastruktur Kritis
Hardware-Aliran data searah yang dipaksakan dengan validasi konten dapat mendukung berbagai skenario pengiriman patch yang aman:
- Energi dan utilitas: Menyediakan patch yang telah diverifikasi untuk Windows, Linux, dan vendor OEM/ICS ke dalam jaringan kontrol gardu induk, pembangkit listrik, serta air/air limbah tanpa perlu memperluas konektivitas internet ke jaringan-jaringan tersebut, sebagai bagian dari strategi manajemen patch yang lebih luas
- OT di sektor manufaktur dan industri: Pastikan workstation teknik dan perangkat lunak sistem kontrol selalu diperbarui, seperti yang diterapkan di lingkungan produksi farmasi dan bioteknologi
- Pemerintah dan pertahanan: Menerapkan pembaruan keamanan dari vendor pada sistem rahasia atau sistem misi sambil tetap mempertahankan batas satu arah yang diperlukan untuk akreditasi
- Operator infrastruktur kritis yang diatur: Bangun proses penerapan patch yang dapat diulang dan dapat diaudit, yang memenuhi persyaratan bukti sesuai kerangka kerja seperti NERC CIP, IEC 62443, dan NIS2
- Jaringan yang dipisahkan dan terisolasi secara fisik: Gantikan transfer pembaruan melalui media yang dapat dilepas secara ad hoc dengan jalur yang terkendali, tercatat, dan diterapkan melalui perangkat keras untuk konten patch dan pembaruan
Hubungi pakar kami hari ini untuk mengetahui bagaimana MetaDefender ,Optical Diode , dan MetaDefender Diode X dapat menghadirkan transfer data searah yang didukung perangkat keras beserta pemeriksaan konten untuk membantu mengamankan pengelolaan patch di jaringan air-gapped dan OT Anda.