Pada tanggal 10 November 2026, proyek Git mengumumkan adanya kerentanan tingkat tinggi, CVE-2026-111760 (CVSS 8.0), yang dapat memungkinkan penyerang menjalankan perintah sembarang pada mesin korban melalui repositori Git yang dirancang khusus.
Git merupakan komponen mendasar dalam pengembangan perangkat lunak modern, yang banyak digunakan oleh para pengembang, perusahaan, dan lingkungan pembangunan otomatis. Kerentanan yang dapat mengubah operasi repositori rutin menjadi eksekusi kode sembarangan menimbulkan kekhawatiran keamanan yang signifikan, terutama bagi lingkungan pengembangan dan rantai pasokan perangkat lunak.
Pada awal penyelidikan Unit 515 dari OPSWAT , informasi teknis yang tersedia untuk umum masih terbatas. Kerentanan tersebut didokumentasikan dalam Pemberitahuan Keamanan GitHub (GHSA-vp2w-7xxj-jvxr), sementara catatan rinci mengenai kerentanan tersebut belum tersedia bagi tim melalui Program CVE atau Basis Data Kerentanan Nasional (NVD).
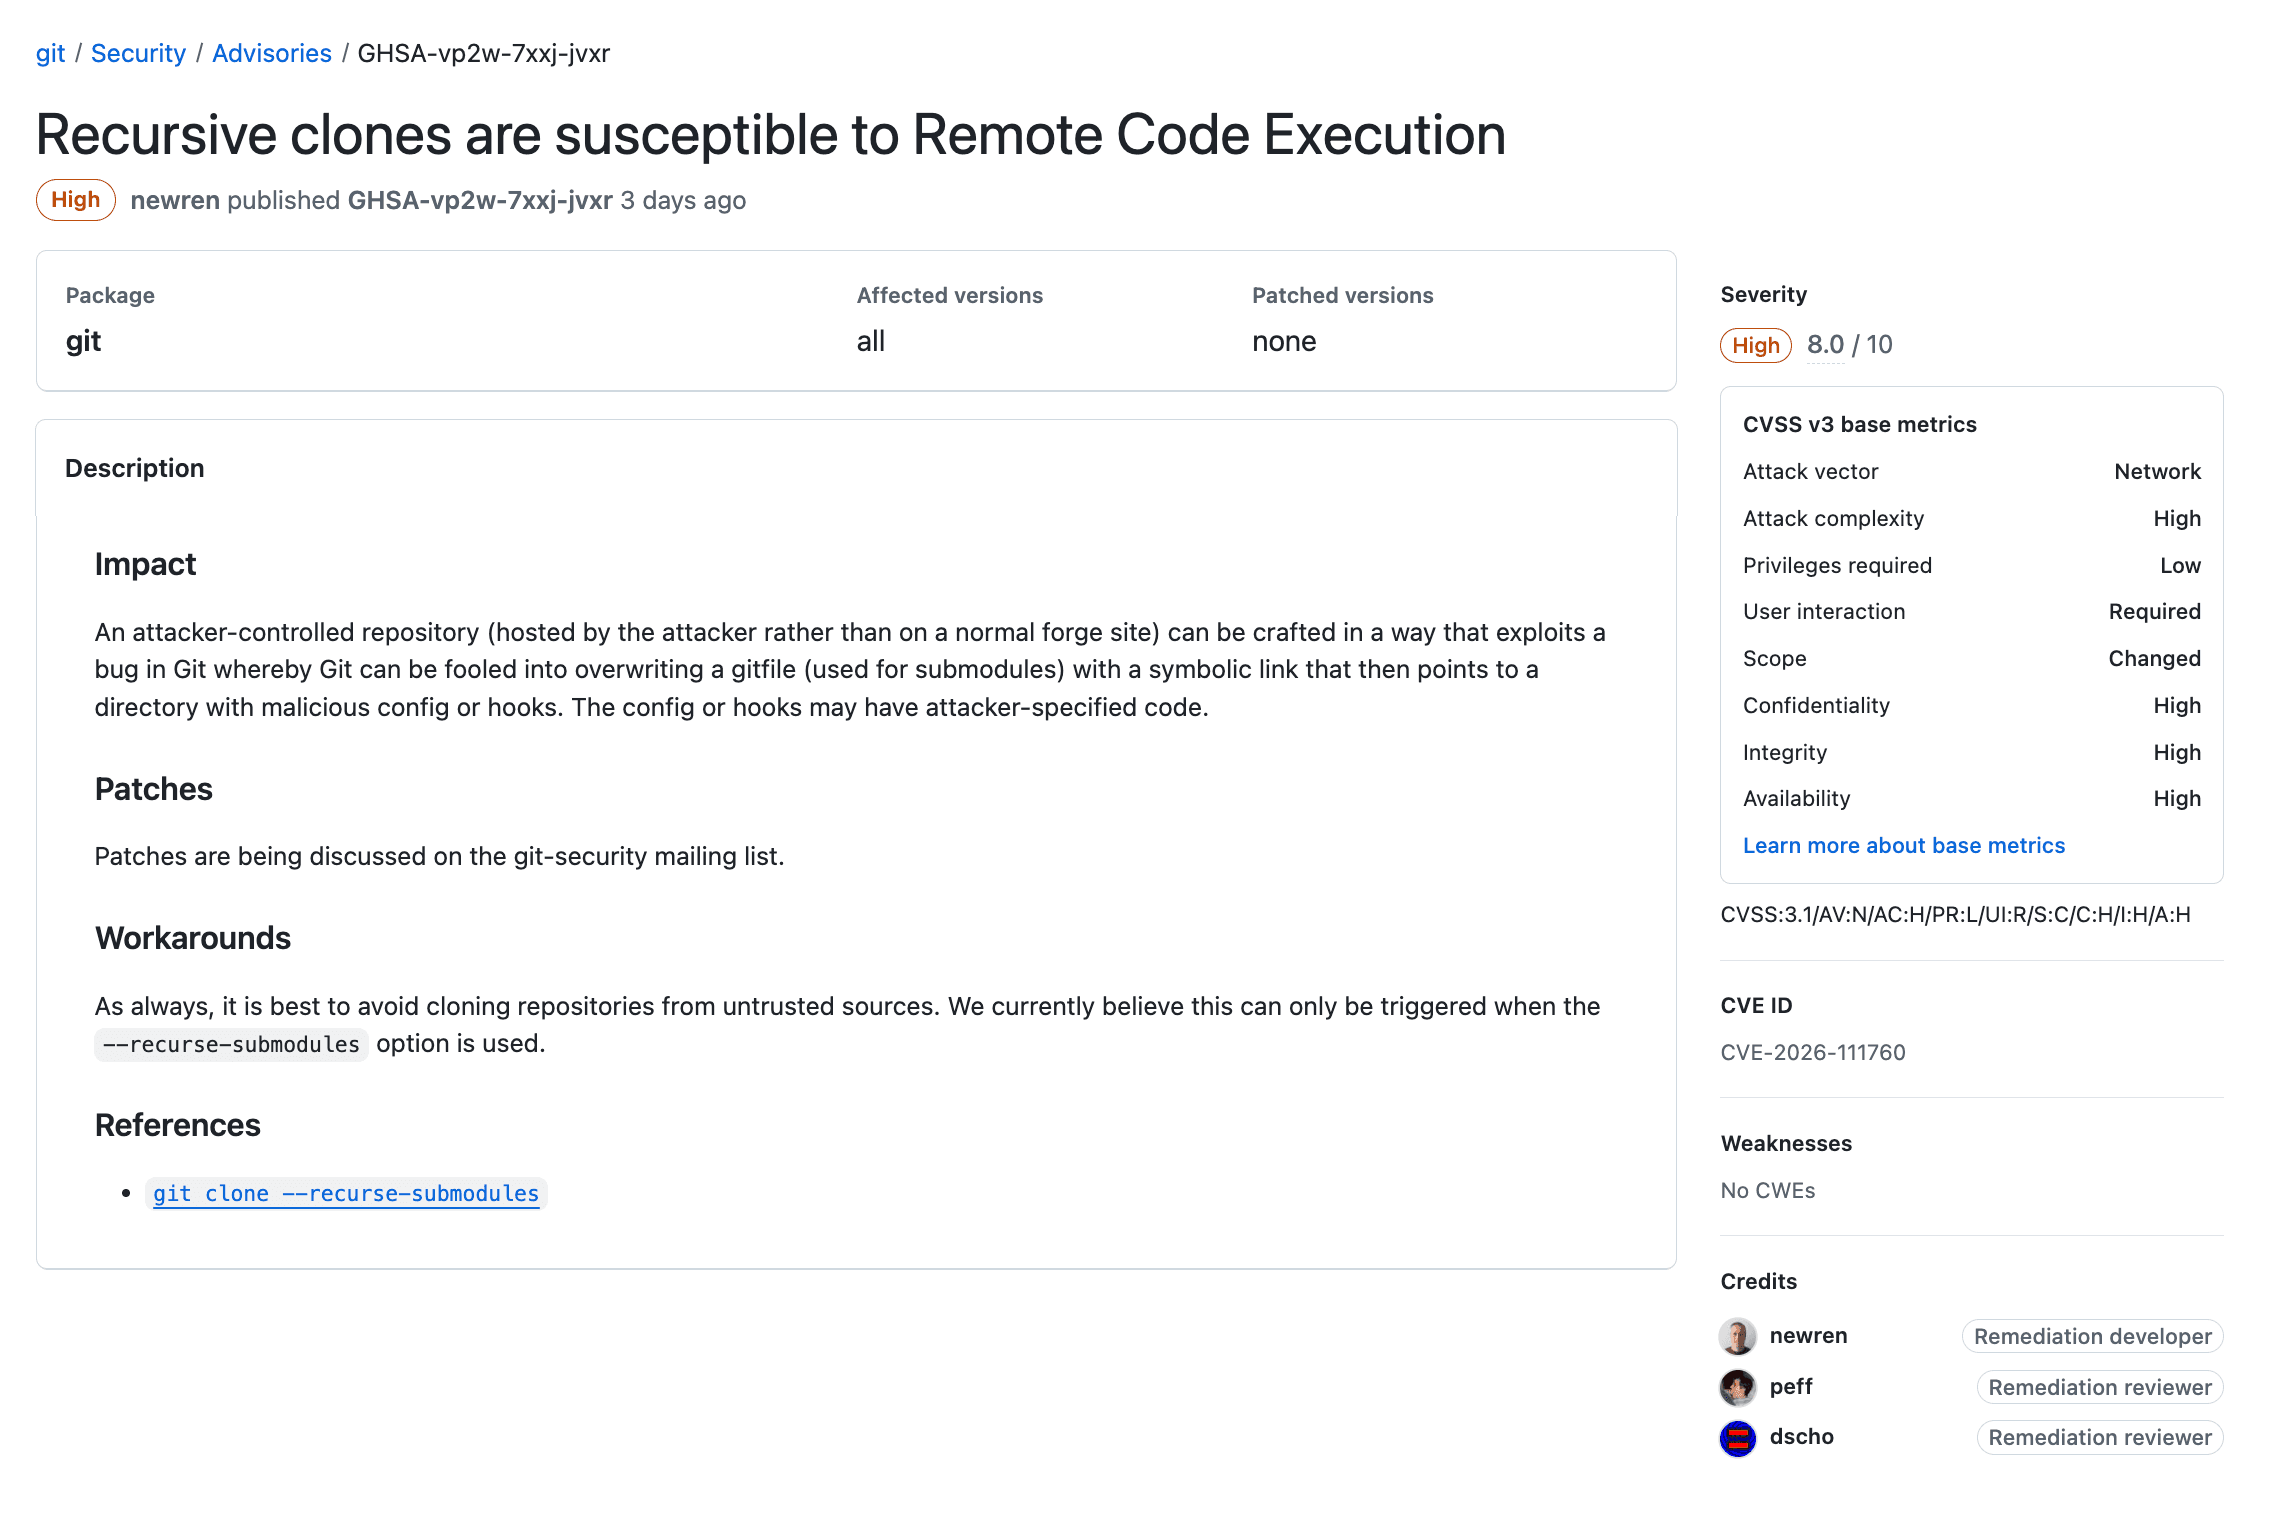
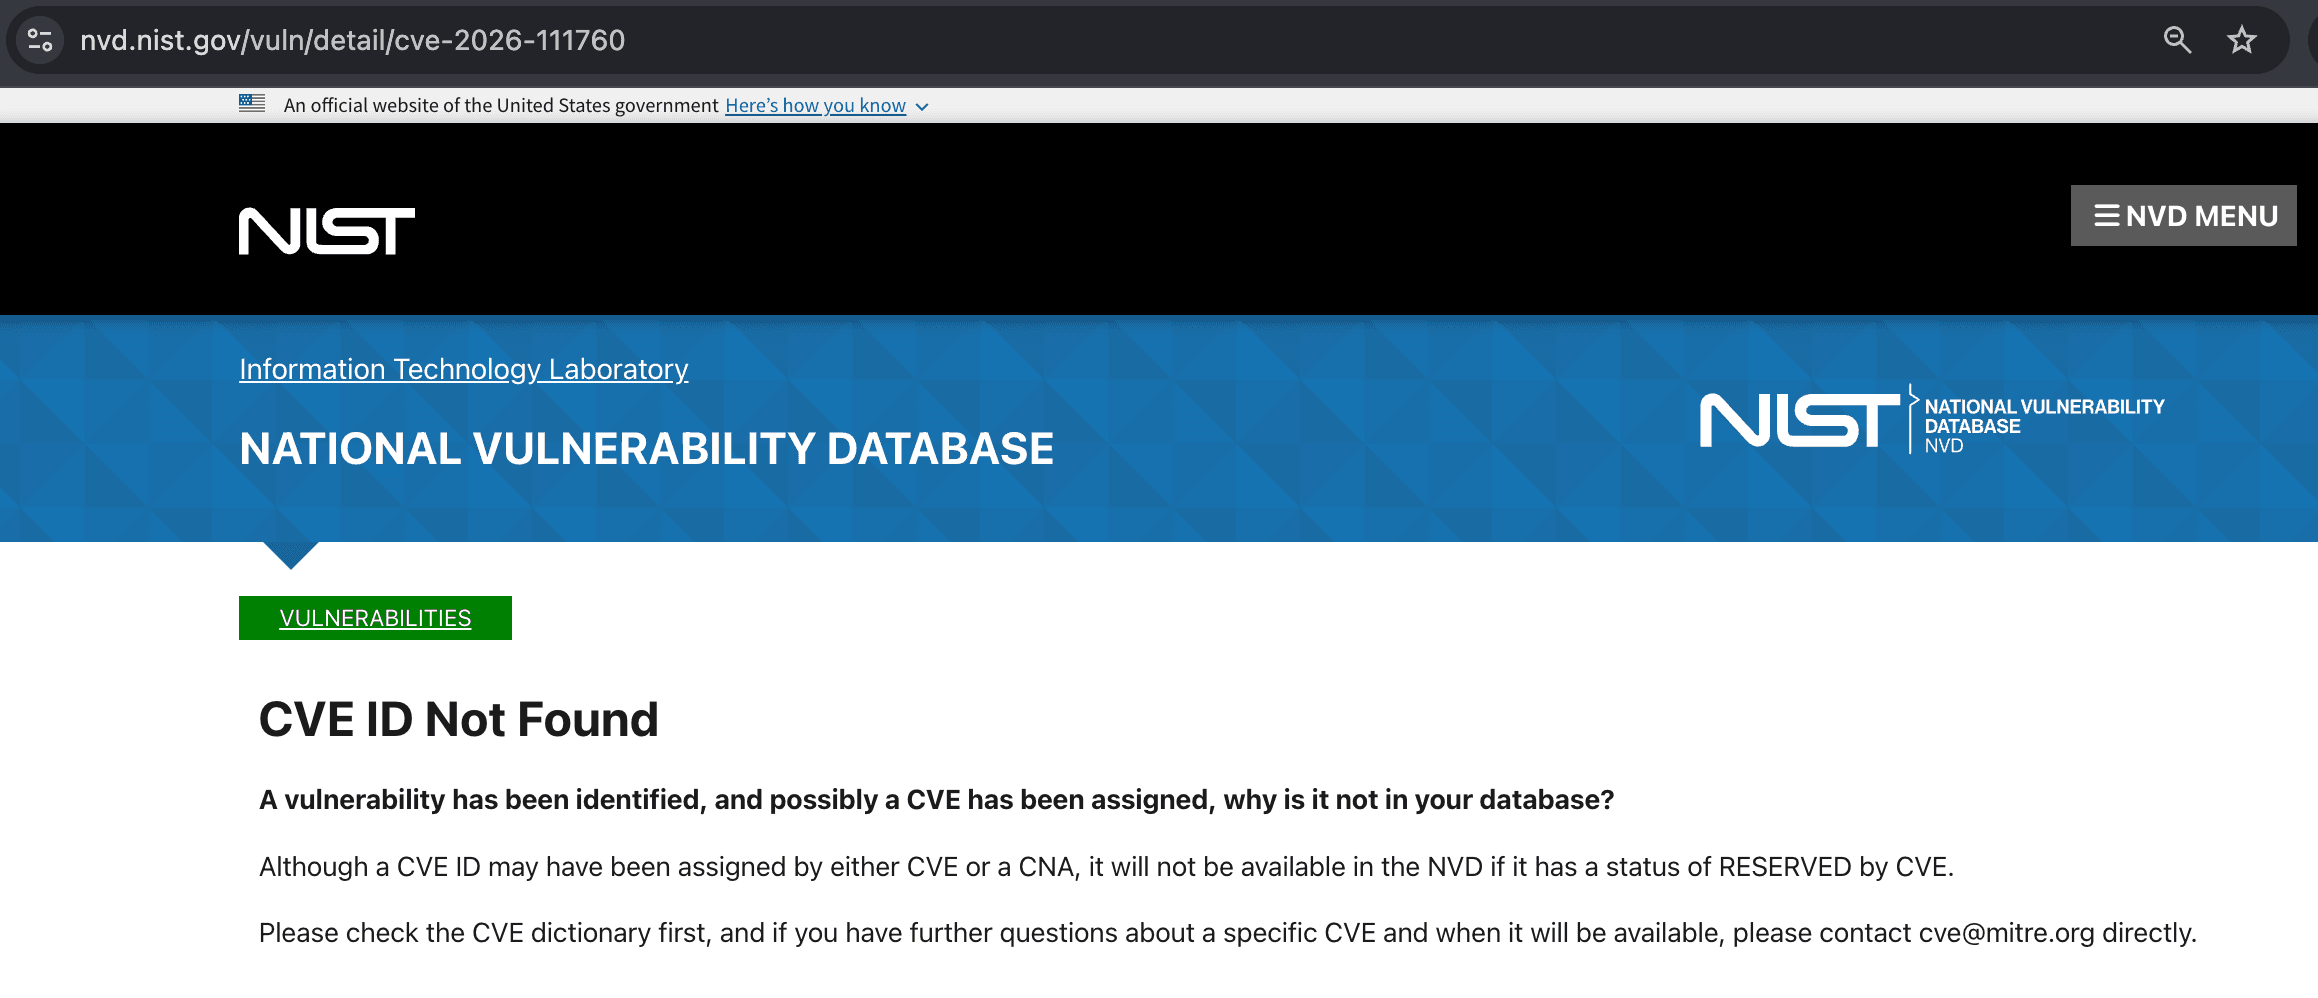
OPSWAT Unit 515 secara mandiri menyelidiki kerentanan tersebut, menganalisis penyebab dasarnya, dan berhasil mereproduksi eksekusi kode jarak jauh melalui Proof of Concept (PoC) yang berfungsi. Tim tersebut juga memverifikasi keefektifan tambalan keamanan dari vendor dengan melakukan pengujian pada versi Git yang rentan maupun yang telah ditambal.
Artikel ini menyajikan analisis teknis tingkat tinggi mengenai CVE-2026-111760, memaparkan hasil validasi PoC kami, serta membahas implikasi keamanannya dan langkah-langkah mitigasi yang direkomendasikan.
Memahami CVE-2026-111760
CVE-2026-111760 adalah kerentanan pemotongan bilangan bulat yang terjadi pada cara Git menangani panjang jalur file selama operasi checkout repositori. Dalam kondisi tertentu, kerentanan ini dapat memungkinkan repositori jahat untuk menjalankan perintah sembarang pada sistem yang memprosesnya.
Git biasanya memvalidasi jalur file sebelum menuliskannya ke sistem berkas lokal, termasuk pemeriksaan yang dirancang untuk mencegah isi repositori menimpa metadata Git yang dilindungi. Namun, kerentanan ini menimbulkan ketidakkonsistenan antara cara Git memvalidasi jalur file dan cara jalur tersebut kemudian ditulis.
Akar masalahnya terletak pada cara Git menangani indeks, di mana panjang jalur file dihitung menggunakan nilai 64-bit tetapi disimpan dalam bidang 32-bit (ce_namelen). Saat memproses jalur yang sangat panjang dan melebihi batas 32-bit, panjang yang disimpan dapat terpotong, sehingga Git memvalidasi jalur asli sambil menulis ke lokasi lain yang lebih pendek.
Seorang penyerang dapat memanfaatkan ketidakkonsistenan ini untuk menimpa berkas .git yang digunakan oleh submodul atau worktree yang tertaut, sehingga mengalihkan Git ke direktori yang dikendalikan penyerang yang berisi konfigurasi repositori berbahaya. Operasi Git selanjutnya kemudian dapat menjalankan perintah yang dikendalikan penyerang.
Kerentanan ini menunjukkan bagaimana pemotongan bilangan bulat (integer truncation) dalam sebuah alat pengembangan yang banyak digunakan dapat melewati mekanisme perlindungan sistem berkas dan mengakibatkan eksekusi kode sembarang.
Skenario Serangan
Seorang penyerang dapat menyiapkan repositori Git yang dirancang khusus dan berisi jalur file yang dimanipulasi serta referensi submodul. Ketika korban mengkloning repositori tersebut dengan submodul rekursif yang diaktifkan menggunakan versi Git yang rentan, serangan tersebut dapat mengakibatkan eksekusi kode sembarang.
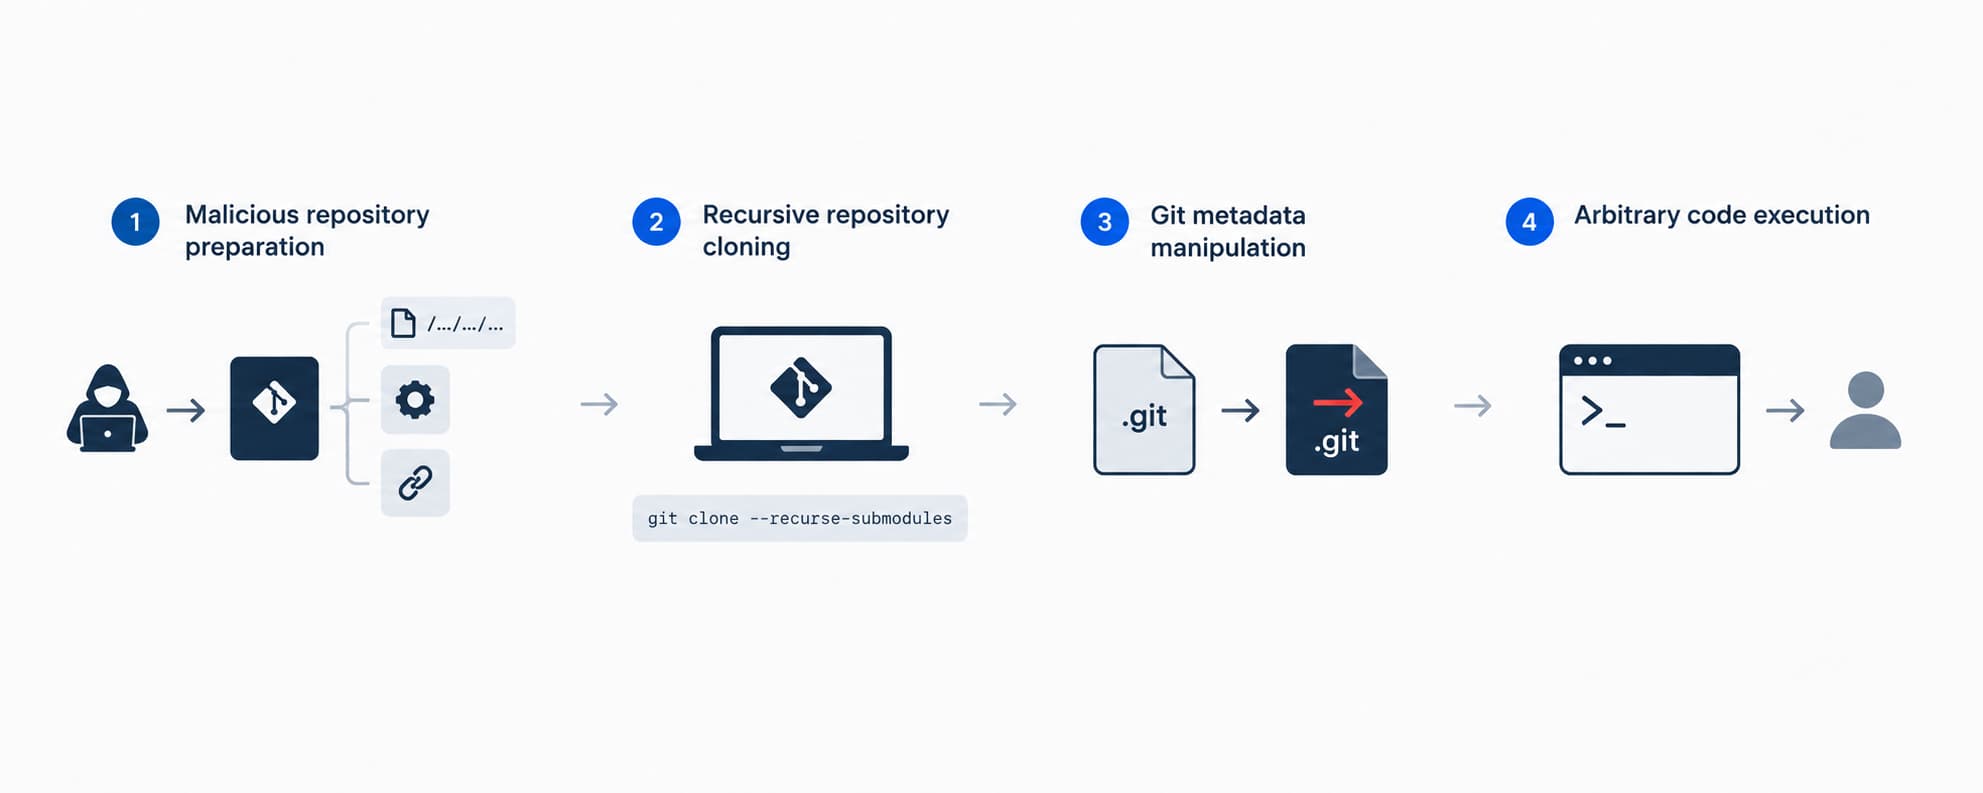
Dalam skenario kloning rekursif yang telah diverifikasi oleh Unit 515 dari OPSWAT , serangan tersebut berlangsung dalam empat tahap:
- Persiapan repositori berbahaya: Penyerang menyiapkan sebuah repositori yang berisi jalur file yang sangat panjang, direktori konfigurasi Git yang berbahaya, dan submodul yang merujuk ke repositori yang dirancang khusus.
- Kloning repositori secara rekursif: Korban mengkloning repositori yang dikendalikan penyerang menggunakan perintah“git clone --recurse-submodules”, yang memicu perilaku penanganan jalur yang rentan saat melakukan checkout submodul.
- Manipulasi metadata Git: Akibat pemotongan bilangan bulat, Git menimpa berkas .git submodul dengan berkas gitfile yang dikendalikan penyerang, yang mengalihkan metadata repositori ke direktori berbahaya.
- Eksekusi kode sembarangan: Selama inisialisasi submodul secara rekursif, Git memproses konfigurasi repositori yang dialihkan. Pengaturan ` core.fsmonitor ` yang dikendalikan penyerang kemudian dieksekusi dengan hak akses korban.
Bukti Konsep: Mereproduksi CVE-2026-111760
OPSWAT Unit 515 berhasil mengembangkan dan memvalidasi sebuah Proof of Concept (PoC) yang menunjukkan eksekusi kode jarak jauh melalui repositori Git berbahaya dalam lingkungan pengujian terkendali.
Pengujian terhadap Git 2.56.0 membuktikan bahwa mengkloning repositori yang telah dimodifikasi dengan submodul rekursif yang diaktifkan dapat menimpa berkas .git submodul tersebut dan menjalankan perintah yang dikendalikan penyerang melalui konfigurasi Git yang berbahaya, tanpa mengharuskan korban untuk menjalankan skrip repositori apa pun secara manual.
Langkah-langkah Mitigasi dan Rekomendasi
Proyek Git merilis pembaruan keamanan yang menangani kerentanan CVE-2026-111760 pada 10 November 2026. Patch tersebut memperkenalkan validasi panjang jalur tambahan untuk mencegah pemotongan bilangan bulat (integer truncation) melewati pemeriksaan keamanan Git.
Untuk mengurangi risiko tersebut, organisasi sebaiknya mempertimbangkan langkah-langkah berikut:
- Perbarui Git: Lakukan upgrade ke versi Git terbaru yang telah diperbaiki. Bagi organisasi yang masih menggunakan cabang rilis lama, kerentanan ini juga telah diperbaiki di Git 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3, dan 2.50.2. Pastikan instalasi Git di seluruh lingkungan pengembangan, pipeline CI/CD, dan sistem build otomatis telah diperbarui.
- Berhati-hatilah saat berurusan dengan repositori yang tidak terpercaya: Hindari mengkloning repositori secara rekursif dari sumber yang tidak terpercaya dan berhati-hatilah saat melakukan checkout pada cabang yang tidak terpercaya di worktree yang terhubung. Tindakan pencegahan ini tidak menggantikan kebutuhan akan pembaruan keamanan.
- Jaga transparansi perangkat lunak dengan SBOM: Gunakan Software Bill of Materials (SBOM) untuk melacak komponen perangkat lunak dan mengidentifikasi ketergantungan yang berpotensi rentan. OPSWAT MetaDefender dapat mendukung upaya visibilitas komposisi perangkat lunak dan manajemen kerentanan.
- Manfaatkan intelijen ancaman: Gunakan OPSWAT MetaDefender Threat Intelligence untuk tetap mendapatkan informasi terkini mengenai ancaman yang muncul, menyelidiki indikator potensi pelanggaran, dan mendukung kegiatan tanggap keamanan.
Kesimpulan
CVE-2026-111760 menunjukkan bagaimana kerentanan pada alat pengembangan yang banyak digunakan dapat menimbulkan risiko keamanan di seluruh alur kerja pengembangan perangkat lunak dan rantai pasokan. Dalam kondisi tertentu, operasi Git yang biasa dilakukan dapat menjadi titik masuk untuk eksekusi kode sembarangan.
OPSWAT Analisis independen, eksploitasi yang berhasil, dan validasi patch yang dilakukan oleh Unit 515 menunjukkan implikasi keamanan praktis dari kerentanan ini. Organisasi harus memprioritaskan pembaruan keamanan, menjaga visibilitas terhadap lingkungan pengembangan mereka, dan bertindak hati-hati saat memproses repositori yang tidak terpercaya.
