Sebuah Trojan Akses Jarak Jauh (RAT) yang telah ada selama 12 tahun, yang pertama kali muncul dari kedalaman pada tahun 2008, kini telah keluar dari persembunyiannya untuk menyebarkan varian virus baru pada tahun 2020.
Tentang Malware
Sepanjang sejarahnya, berbagai varian virus ini, yang dikenal sebagai ‘Taidoor’, pada awalnya terutama menyerang lembaga-lembaga pemerintah, namun seiring berjalannya waktu, cakupan korbannya telah meluas hingga mencakup lembaga think tank, sektor keuangan, telekomunikasi, dan perusahaan manufaktur.
FBI mengeluarkan peringatan dan Laporan Analisis Malware (MAR) pada tanggal 3 Agustus untuk memberi tahu berbagai organisasi dan, semoga, mengurangi risiko terpapar Taidoor, yang diyakini sebagai ancaman yang didukung oleh negara Tiongkok—hal yang, dengan sendirinya, patut menjadi perhatian. Peretas yang didukung negara adalah mereka yang diberi wewenang dan/atau dipekerjakan oleh pemerintah mereka, yang sering kali menargetkan negara-negara saingan untuk memperoleh pengetahuan mendalam mengenai sistem pertahanan, informasi sensitif, dan kekayaan intelektual—serta untuk mengganggu operasi pemerintah.
Didukung negara = Kekuatan yang Tidak Boleh Diremehkan
Serangan yang didukung oleh negara seringkali bisa menjadi ancaman yang jauh lebih besar daripada virus pada umumnya.
- Serangan-serangan ini ditargetkan secara tepat: Serangan-serangan ini sering kali dilakukan melalui spear-phishing, di mana seorang individu tertentu diteliti secara mendalam dan dijadikan sasaran dengan mengincar organisasi bernilai tinggi sebagai tujuan utamanya. Email spear-phishing dirancang dengan cerdik agar tampak asli bagi individu yang menjadi sasaran, hingga bahkan orang yang terlatih pun mungkin tidak menyadari adanya serangan tersebut. Hal ini berarti kemungkinan individu tersebut mengunduh lampiran email berbahaya dari serangan spear-phishing jauh lebih besar, sehingga membuka jalan bagi malware yang menyusul.
- Mereka pandai menyembunyikan identitas mereka: Peretas yang didukung negara berupaya keras untuk tetap anonim – sering kali dengan menyamar sebagai pelaku jahat lainnya atau menyalurkan informasi melalui beberapa negara berbeda untuk menyamarkan negara asal – sehingga penyidik kesulitan melacak asal-usul mereka dan menentukan tujuan sebenarnya; ketidakpastian mengenai siapa atau apa yang menyerang membuat upaya pertahanan menjadi jauh lebih sulit.
- Mereka pandai menghindari deteksi: Salah satu ciri khas serangan siber yang didukung negara – dan yang membuatnya semakin berbahaya – adalah kemampuan untuk tetap berada dalam jaringan target dalam jangka panjang setelah berhasil mendapatkan akses melalui pintu belakang. Setelah masuk, pelaku serangan dapat mengumpulkan dan mencuri informasi sensitif dengan leluasa serta mempelajari pola dan kebiasaan organisasi, semua itu sambil lolos dari pantauan sistem keamanan yang ada – yang banyak di antaranya tidak cukup mumpuni untuk mendeteksi atau mencegah serangan yang begitu canggih.
Yang terpenting, serangan yang didukung negara lebih unggul daripada serangan lainnya karena sumber daya yang ada di baliknya.
Pertimbangkan dua skenario berikut ini:
Skenario Pertama: Sebuah virus ransomware yang mudah dikenali, yang sebagian diunduh dari dark web, dikirim melalui email phishing oleh seorang operator tunggal di sebuah gudang di Ukraina, tanpa sasaran tertentu.
Skenario Kedua: Sebuah RAT, yang dikembangkan dan disempurnakan selama bertahun-tahun oleh sebuah lembaga yang dilengkapi dengan baik, dengan akses ke intelijen dan sumber daya tak terbatas, yang dirancang khusus untuk menargetkan individu tertentu dalam organisasi sasaran yang telah diteliti secara mendalam.
Melawan yang satu sangat berbeda dengan melawan yang lain. Hal ini sangat penting terutama di tengah ketidakpastian dan gejolak yang saat ini melanda dunia akibat pandemi Covid-19 dan pemilihan umum AS yang akan datang—serangan yang didukung oleh pemerintah tampaknya tidak akan berkurang dalam waktu dekat.
Analisis Malware: Mengupas RAT
Taidoor diyakini sebagai salah satu virus yang didukung oleh pemerintah. Jadi, bagaimana cara kerjanya?
Sebagai RAT, malware ini berupaya mendapatkan akses backdoor ke suatu perangkat, sehingga operatornya dapat mengakses perangkat tersebut dari jarak jauh untuk menyalin berkas, menjalankan perintah, dan memantau target tanpa terdeteksi. Seperti varian lainnya, varian Taidoor ini biasanya dimulai dengan upaya membujuk seseorang untuk membuka lampiran email spear-phishing. Setelah dibuka, dokumen umpan tersebut membuat korban meyakini bahwa tidak ada yang mencurigakan; sementara itu, konten berbahaya mulai beraksi di perangkat tersebut.
Menurut Laporan Analisis Malware yang diterbitkan oleh Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA), empat berkas telah diidentifikasi sebagai Taidoor: masing-masing dua berkas untuk platform Windows 32-bit dan 64-bit:
1. ml.dll – pemuat 32-bit
2. rasautoex.dll – pemuat 64-bit
3. dan 4. svchost.dll – berkas-berkas Taidoor RAT, masing-masing satu untuk setiap versi Windows.
Untuk kedua sistem operasi Windows tersebut, file pertama dari kedua file tersebut adalah pustaka tautan dinamis (DLL). Pustaka tautan dinamis terdiri dari beberapa program kecil, prosedur, dan kode yang dapat digunakan oleh beberapa program yang lebih besar secara bersamaan. File DLL membantu menghemat memori komputer karena informasi dibagikan di antara program-program tersebut.
Menurut Laporan Analisis Malware CISA, loader Windows 32-bit, ml.dll, dan loader 64-bit, rasautoex.dll, dijalankan sebagai layanan pada platform masing-masing. Dari sana, keduanya mencari berkas kedua di direktori tempat program tersebut berjalan: svchost.dll – yaitu Taidoor RAT.
RAT tersebut kemudian dimuat ke dalam memori komputer dan didekripsi oleh berkas loader, di mana fungsi ‘Start’-nya dijalankan dan trojan tersebut mulai bekerja untuk membuka akses jarak jauh bagi para pelaku serangan.
Garis Pertahanan 1: OPSWAT MetaDefender Cloud
Lalu, bagaimana cara membasmi tikus semacam itu? Atau lebih baik lagi: mencegah serangan tikus sejak awal. Jawaban kami adalah dengan menggunakan sistem pertahanan berlapis ganda!
Virus, tentu saja, memerlukan antivirus. Namun, mengingat sifat Taidoor yang sangat canggih—serta kemungkinan adanya lembaga yang dilengkapi dengan baik dan didukung oleh sumber daya yang melimpah di baliknya—mengandalkan satu solusi antivirus endpoint saja untuk mendeteksi dan mencegah serangan semacam itu merupakan risiko yang besar.
Para ahli keamanan siber kami menyadari hal ini; itulah sebabnya kami telah merancang sebuah solusi yang meminimalkan risiko semaksimal mungkin.
Solusi ini MetaDefender Cloud, yang menyediakan deteksi dan pencegahan ancaman dengan memanfaatkan berbagai teknik canggih.
Pemindaian Bersamaan
Salah satu teknik ini, yang disebut ‘Multiscanning’, memanfaatkan lebih dari 30 mesin anti-malware untuk mendeteksi ancaman yang sudah dikenal maupun yang belum dikenal dengan menggunakan heuristik, pencocokan tanda tangan, dan teknologi pembelajaran mesin. Penggunaan begitu banyak mesin antivirus ini memberikan berbagai manfaat:
- Tingkat Deteksi yang Lebih Tinggi: Semua mesin antivirus menggunakan teknik yang berbeda-beda dan memiliki keahlian di bidang yang berbeda dalam mendeteksi malware. Statistik menunjukkan bahwa semakin banyak mesin antivirus yang digunakan, semakin tinggi tingkat deteksinya. Dengan memanfaatkan lebih dari 30 mesin antivirus, MetaDefender Cloud dapat mengklaim tingkat deteksi lebih dari 99%.
- Waktu Paparan yang Diminimalkan: Mesin anti-malware membutuhkan waktu yang berbeda-beda untuk mendeteksi ancaman baru; mengandalkan satu solusi endpoint saja dapat berarti waktu paparan yang lebih lama jika solusi tersebut tidak mendeteksi ancaman baru secepat solusi lainnya. Menggunakan beberapa mesin antivirus berarti risiko Anda terpapar saat ancaman baru muncul dapat dikurangi hingga seminimal mungkin.
- Keterbatasan dalam Menggunakan Satu Penyedia Layanan Dihilangkan: Semua solusi anti-malware memiliki kelebihan dan kekurangan. Dengan menggunakan lebih dari 30 mesin anti-malware, keterbatasan yang dimiliki oleh satu mesin akan ditutupi oleh mesin lainnya. Prinsip yang sama berlaku jika salah satu solusi tidak dapat beroperasi karena keterbatasan geografis atau bisnis; yakinlah bahwa salah satu dari lebih dari 30 solusi lainnya akan menutupi kekurangan tersebut.
MetaDefender Cloud vs. RAT Taidoor
Terkait RAT yang dimaksud, MetaDefender Cloud terbukti sangat efektif.
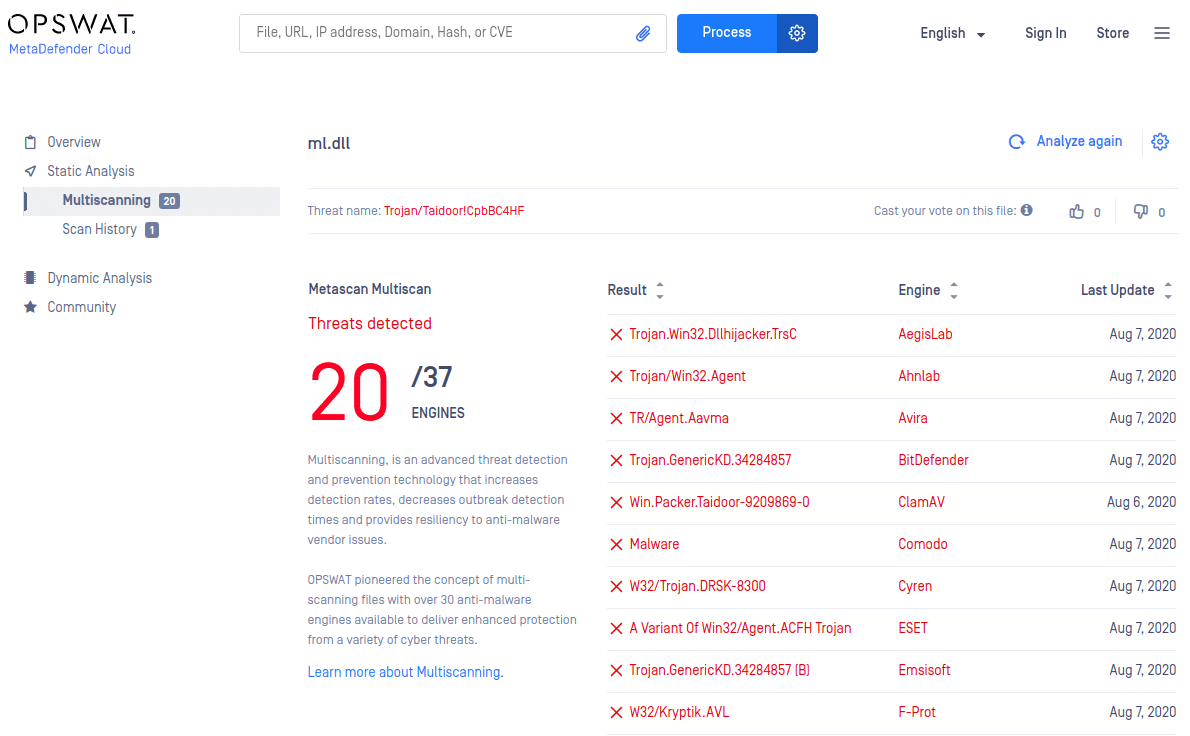
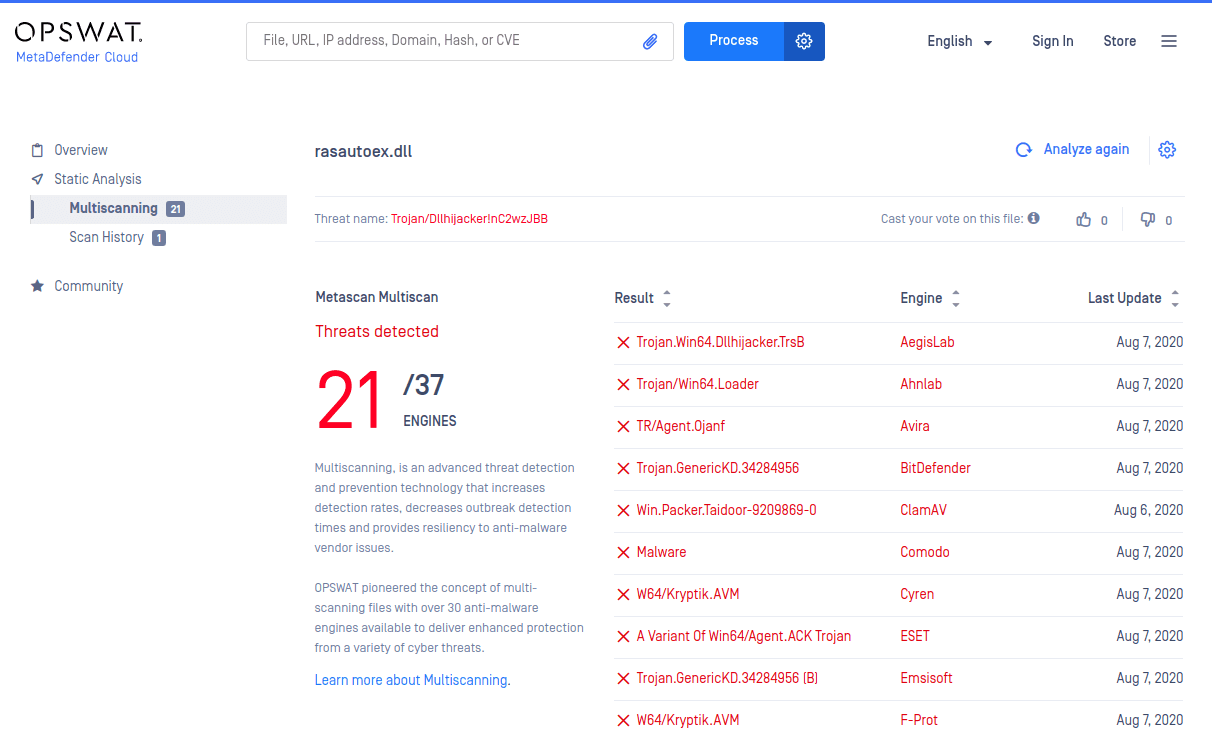
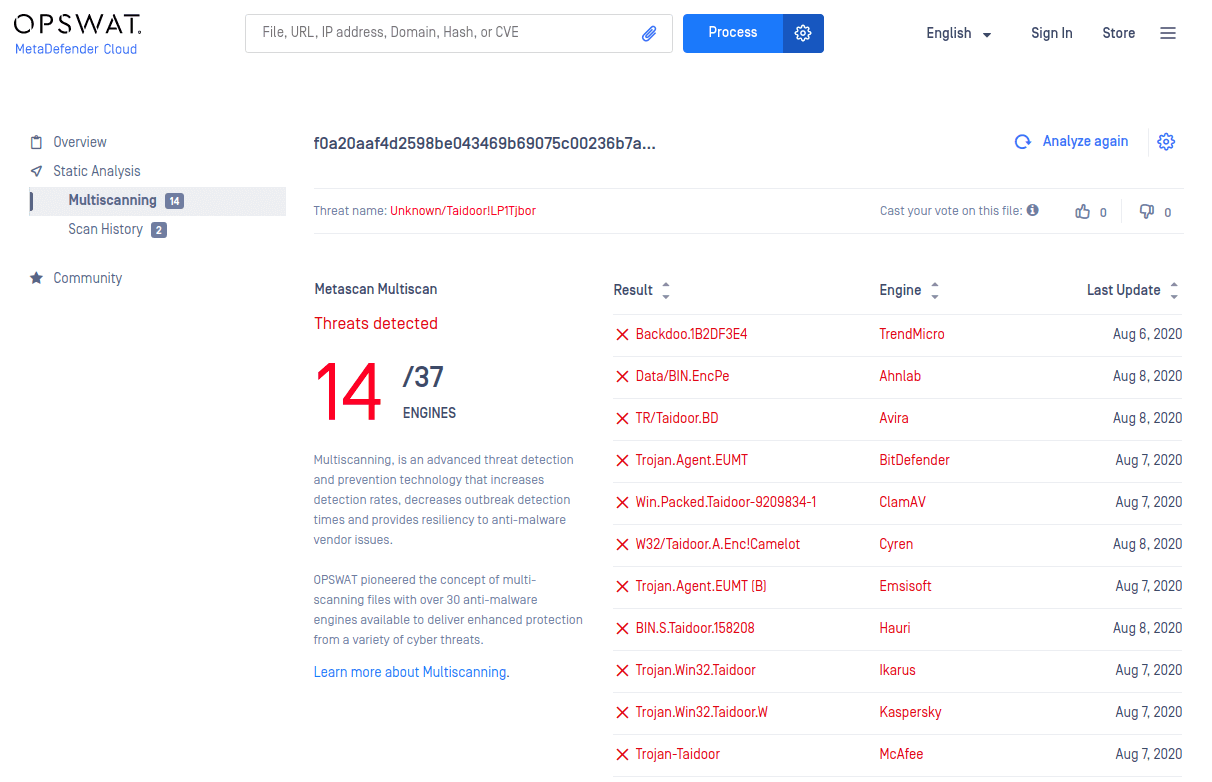
Ambil sampel-sampel berikut dari setiap berkas yang digunakan untuk menginfeksi sistem komputer dengan Taidoor – dan lihat tingkat deteksi hasil pemindaian ganda saat masing-masing sampel dianalisis oleh MetaDefender Cloud :
1. ml.dll - pemuat 32-bit: 4a0688baf9661d3737ee82f8992a0a665732c91704f28688f643115648c107d4
2. rasautoex.dll - pemuat 64-bit: 6e6d3a831c03b09d9e4a54859329fbfd428083f8f5bc5f27abbfdd9c47ec0e57
3. svchost.dll - Taidoor RAT 32-bit: 363ea096a3f6d06d56dc97ff1618607d462f366139df70c88310bbf77b9f9f90
4. svchost.dll - Taidoor RAT 64-bit: 0d0ccfe7cd476e2e2498b854cef2e6f959df817e52924b3a8bcdae7a8faaa686
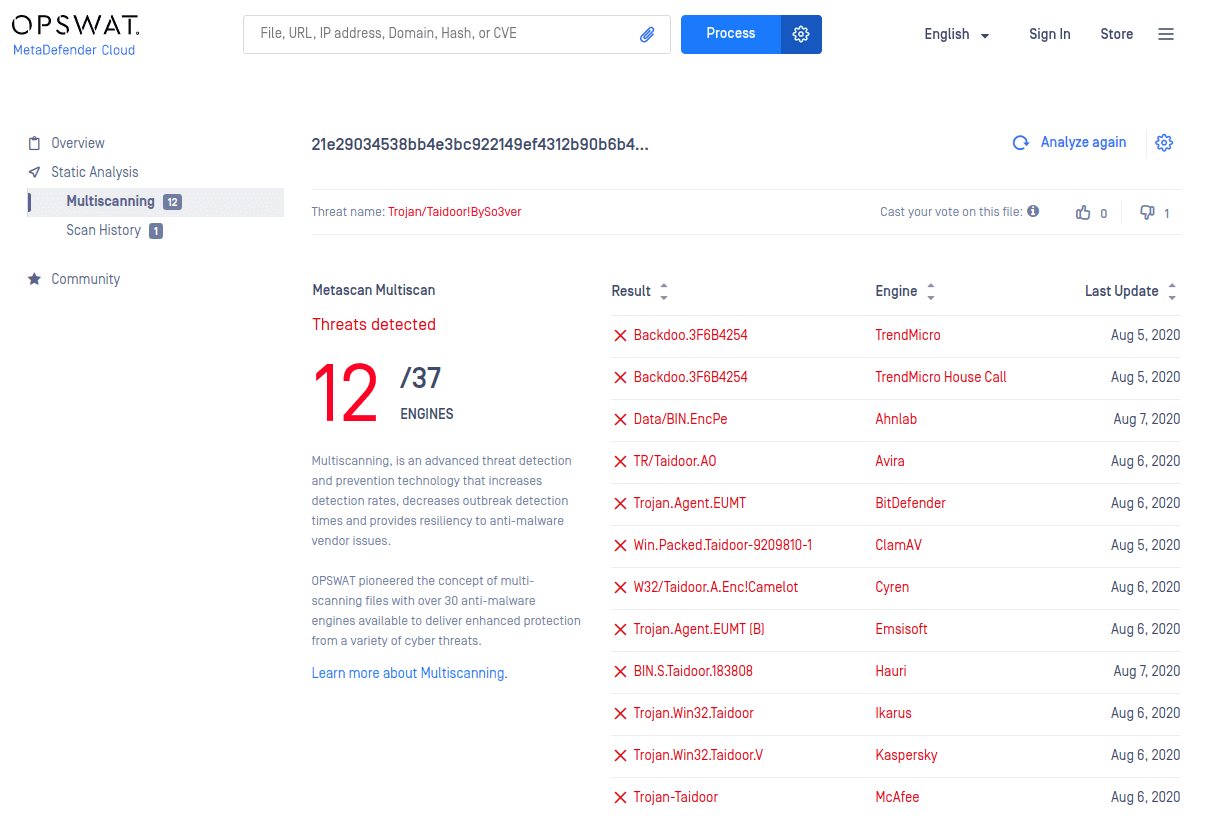
Contoh malware yang disediakan oleh CISA dalam Laporan Analisis Malware Taidoor.
MetaDefender Cloud Multiscan mendeteksi malware pada keempat sampel yang digunakan dalam serangan Taidoor, dengan beberapa mesin pemindaian menandai sampel-sampel tersebut sebagai berbahaya setiap kali.
Deteksi-deteksi ini memberikan contoh nyata tentang apa yang akan terjadi jika seorang pengguna mencoba mengunduh Taidoor RAT melalui serangan spear-phishing: berkas-berkas tersebut akan terdeteksi dan ditandai oleh MetaDefender, serta diblokir dari perangkat tuan rumah, sehingga mencegah terjadinya infeksi.
Garis Pertahanan 2: Admin atas Permintaan
Garis pertahanan kedua hadir dalam bentuk perangkat lunak Privileged Access Management (PAM). PAM merujuk pada praktik pembatasan, pengendalian, dan pemantauan akses tingkat tinggi ke sistem komputer dengan menggunakan Prinsip Hak Akses Terendah (POLP): hanya mengizinkan akses minimal yang diperlukan untuk melaksanakan aktivitas; serta peningkatan hak akses Just-in-Time (JIT): hanya mengizinkan akses tingkat tinggi di tempat dan waktu yang benar-benar diperlukan.
Mitra kami, Admin By Request, menyediakan salah satu solusi PAM tersebut, yang disajikan dalam bentuk paket yang mudah diterapkan, digunakan, dikelola, dan dipelihara. Pada dasarnya, Admin By Request dapat mencabut hak akses admin dengan cepat dan rapi.
Di dalam portal pengguna, pengguna dapat membuat grup dan menyesuaikan pengaturan untuk mengakomodasi semua tingkatan pengguna, sesuai dengan kebutuhan akses masing-masing.
Halaman Permintaan menampilkan semua permintaan yang diajukan pengguna untuk menjalankan aplikasi dengan hak akses administrator, atau untuk mendapatkan sesi berjangka waktu di mana mereka memiliki akses tingkat tinggi ke mesin mereka – dengan opsi untuk menyetujui atau menolak permintaan tersebut melalui portal pengguna berbasis web, atau aplikasi mobile .
Auditlog mencatat aktivitas yang terjadi saat pengguna menjalankan aplikasi sebagai administrator atau memiliki sesi administrator, sehingga semua akses dengan hak istimewa dapat dipantau.
Di bagian Inventaris, semua data yang diperlukan untuk perangkat setiap pengguna dikumpulkan dan ditampilkan, beserta aplikasi dengan hak akses tingkat tinggi dan sesi administrator yang digunakan oleh pengguna tersebut.
Semua fitur ini pada akhirnya memungkinkan Admin By Request untuk melindungi titik akhir dengan mencegah pengguna mengakses dan melakukan perubahan pada bagian-bagian penting dari perangkat mereka.
Admin By Request vs. Taidoor RAT
Lalu, bagaimana perbandingan solusi PAM dari Admin By Request dengan Taidoor RAT?
Jika mempertimbangkan cara kerja virus tersebut dalam menginfeksi suatu sistem, jawabannya adalah: sangat baik.
Berdasarkan analisis malware yang kami lakukan, kami mengetahui bahwa berkas loader (ml.dll dan rasautoex.dll) memulai proses infeksi dengan berjalan sebagai layanan Windows di platform masing-masing.
- Fitur "Admin By Request" mengganggu langkah pertama ini ketika mencabut hak akses admin lokal: Karena pengguna biasa tidak dapat memulai, menghentikan, atau me-restart layanan Windows, maka file loader Taidoor tidak mungkin dapat mulai berjalan sebagai layanan di perangkat mana pun yang telah menginstal "Admin By Request", tanpa pengguna terlebih dahulu memperoleh akses admin.
Langkah awal lainnya dalam proses infeksi Taidoor adalah file loader yang memuat berkas RAT (svchost.dll) ke dalam memori komputer.
Sekali lagi, fitur "Admin By Request" mencegah hal ini terjadi dengan membatasi akses tingkat tinggi:
- Akun pengguna yang tidak memiliki hak akses administratif tidak dapat mengakses memori pada perangkat host tanpa terlebih dahulu memperoleh akses tingkat tinggi, yang berarti berkas loader Taidoor tidak dapat membaca atau menulis ke memori perangkat akhir yang telah menginstal Admin By Request.
Jika seorang pengguna memang mencoba mengunduh dan menjalankan kode berbahaya dari email spear-phishing pada perangkat yang telah terpasang Admin By Request, malware tersebut tidak akan memiliki akses yang diperlukan untuk memulai proses infeksi.
Aliansi: MetaDefender Cloud dan Admin atas permintaan
Baik perangkat lunak antivirus yang komprehensif maupun solusi PAM, jika digunakan secara terpisah, sama-sama merupakan pilihan keamanan yang layak untuk sistem TI yang lebih aman – namun, solusi tunggal yang menggabungkan keduanya memberikan sistem pertahanan berlapis yang diperlukan untuk melawan serangan canggih yang didukung oleh negara.
Perangkat lunak PAM dari Admin By Request mengintegrasikan MetaDefender ,Cloud , danAPI untuk membentuk sistem pertahanan berlapis tersebut.
Selain hak akses admin lokal pengguna dicabut, setiap file yang dijalankan dengan hak akses administrator akan dipindai terlebih dahulu secara real-time oleh lebih dari 30 mesin anti-malware dari MetaDefender Cloud .
Perlindungan ini memiliki dua aspek: Fitur "Admin By Request" mencegah malware memperoleh hak akses admin lokal yang sangat dibutuhkan, sementara fitur " MetaDefender " mencegah pengguna menjalankan berkas tersebut sebagai administrator jika terdeteksi adanya malware – Taidoor dan malware sejenisnya berhasil dicegah agar tidak menimbulkan kerusakan apa pun.
Ringkasan
Malware backdoor yang didukung oleh negara, seperti Taidoor RAT, harus ditanggapi dengan sangat serius, karena email spear-phishing yang ditargetkan sering kali berhasil menipu baik pengguna awam maupun para ahli.
Mendeteksi dan mencegah serangan semacam itu jika Anda menjadi sasaran memang mungkin dilakukan – namun hanya dengan sistem pertahanan yang komprehensif yang memastikan semua celah dan titik akhir terlindungi: lebih dari 30 kali lipat.
Pastikan semua aspek tercakup dengan pendekatan berlapis yang ditawarkan oleh OPSWAT ,MetaDefender ,Cloud , serta solusi PAM dari Admin By Request.
Untuk berita terbaru seputar analisis malware, silakan berlangganan buletin kami di bawah ini.
