Sebelumnya, kami telah membahas bagaimana penggunaan daftar periksa dapat mencegah kesalahan konfigurasi, yang merupakan praktik yang berguna dalam perlindungan data. Enkripsi merupakan salah satu praktik paling mendasar dalam perlindungan data karena membuat data tidak dapat dibaca jika data tersebut hilang, dicuri, atau diakses secara tidak semestinya. Oleh karena itu, salah satu kesalahan konfigurasi utama pada AWS S3 adalah tidak mengaktifkan enkripsi sisi server, karena mengabaikan hal ini dapat membuat informasi rahasia terpapar dalam bentuk teks biasa.
Enkripsi data melindungi data yang disimpan (data yang tersimpan di S3) dan data yang sedang dikirim (data yang dikirim ke/dari S3). Data yang sedang dikirim dapat dilindungi dengan SSL/TLS, sedangkan data yang disimpan dapat dilindungi dengan enkripsi sisi server atau enkripsi sisi klien.
Enkripsi sisi klien mengharuskan pelanggan untuk mengelola proses enkripsi, alat, dan kunci, yang bisa sangat memakan waktu dan mahal bagi administrator TI untuk mengelolanya, serta seringkali terlalu rumit. Akibatnya, sebagian besar organisasi lebih memilih enkripsi sisi server karena Amazon yang mengelola proses enkripsi data mereka sebelum disimpan dan dekripsi data tersebut saat diakses oleh pengguna yang berwenang dan terotentikasi.
Amazon menawarkan tiga cara untuk menerapkan enkripsi sisi server:
- Amazon S3-Managed Keys (SSE-S3) – Amazon mengenkripsi setiap objek dengan kunci Advanced Encryption Standard (AES-256) 256-bit yang unik, kemudian mengenkripsi kunci tersebut dengan kunci akar yang sering diganti. Tidak ada biaya tambahan untuk SSE-S3, sehingga menjadikan layanan ini sebagai penawaran yang menarik. Organisasi yang mengutamakan keamanan data sebaiknya memanfaatkan penawaran tingkat pemula ini.
- Kunci KMS yang disimpan di AWS Key Management Service (SSE-KMS) – KMS adalah layanan premium dari Amazon, yang menyediakan sistem manajemen kunci dengan biaya tambahan. Solusi ini lebih menarik bagi organisasi yang sudah mapan yang perlu menetapkan izin akses atau menyediakan jejak audit untuk kepatuhan.
- Kunci yang Disediakan Pelanggan (SSE-C) – Mirip dengan enkripsi sisi klien, kunci yang disediakan pelanggan mengharuskan pelanggan untuk mengelola kunci enkripsi, namun Amazon tetap menangani proses enkripsi data. Pendekatan semacam ini mungkin lebih menarik bagi organisasi yang sangat mementingkan keamanan dan ingin menghindari risiko menaruh semua telur dalam satu keranjang, namun hal ini akan menimbulkan masalah pengelolaan yang sama seperti pada enkripsi sisi klien.
Setiap pelanggan Amazon yang menggunakan SSE-C harus memiliki pemahaman yang mendalam tentang kriptografi terapan; jika tidak, data organisasi mereka dapat terancam. Jika mereka terhubung menggunakan HTTP, Amazon akan menolak permintaan tersebut, dan kunci enkripsi mereka berisiko terungkap. Lebih parahnya lagi, jika pelanggan kehilangan kunci enkripsinya, mereka tidak akan dapat mengakses data tersebut. Oleh karena itu, SSE-S3 atau SSE-KMS mungkin merupakan pendekatan yang lebih mudah dikelola bagi sebagian besar organisasi.
Organisasi yang menggunakan SSE-S3 dapat memanfaatkan kebijakan bucket untuk mengenkripsi semua objek dalam sebuah bucket, atau menggunakan perintah REST API untuk mengenkripsi objek tertentu. Pilihan yang tersedia terlalu banyak untuk dijelaskan satu per satu, sehingga organisasi disarankan untuk meninjau dokumentasi Amazon SSE-S3. Demikian pula, SSE-KMS menawarkan fungsi enkripsi serupa, serta fleksibilitas dan kontrol yang lebih canggih (serta biaya), sehingga organisasi disarankan untuk meninjau dokumentasi Amazon SSE-KMS. Amazon bahkan memberikan saran tentang cara menekan biaya SSE-KMS dengan menggunakan kunci bucket.
Hindari Kesalahan Konfigurasi yang Sering Terjadi dengan OPSWAT
Dalam hal kesalahan konfigurasi yang umum terjadi, seperti mengaktifkan enkripsi sisi server, organisasi sebaiknya menggunakan daftar periksa untuk memastikan bahwa mereka menerapkan praktik terbaik. Mengotomatiskan proses ini dengan teknologi dapat membantu menghindari kesalahan manual yang memakan waktu dan mahal.
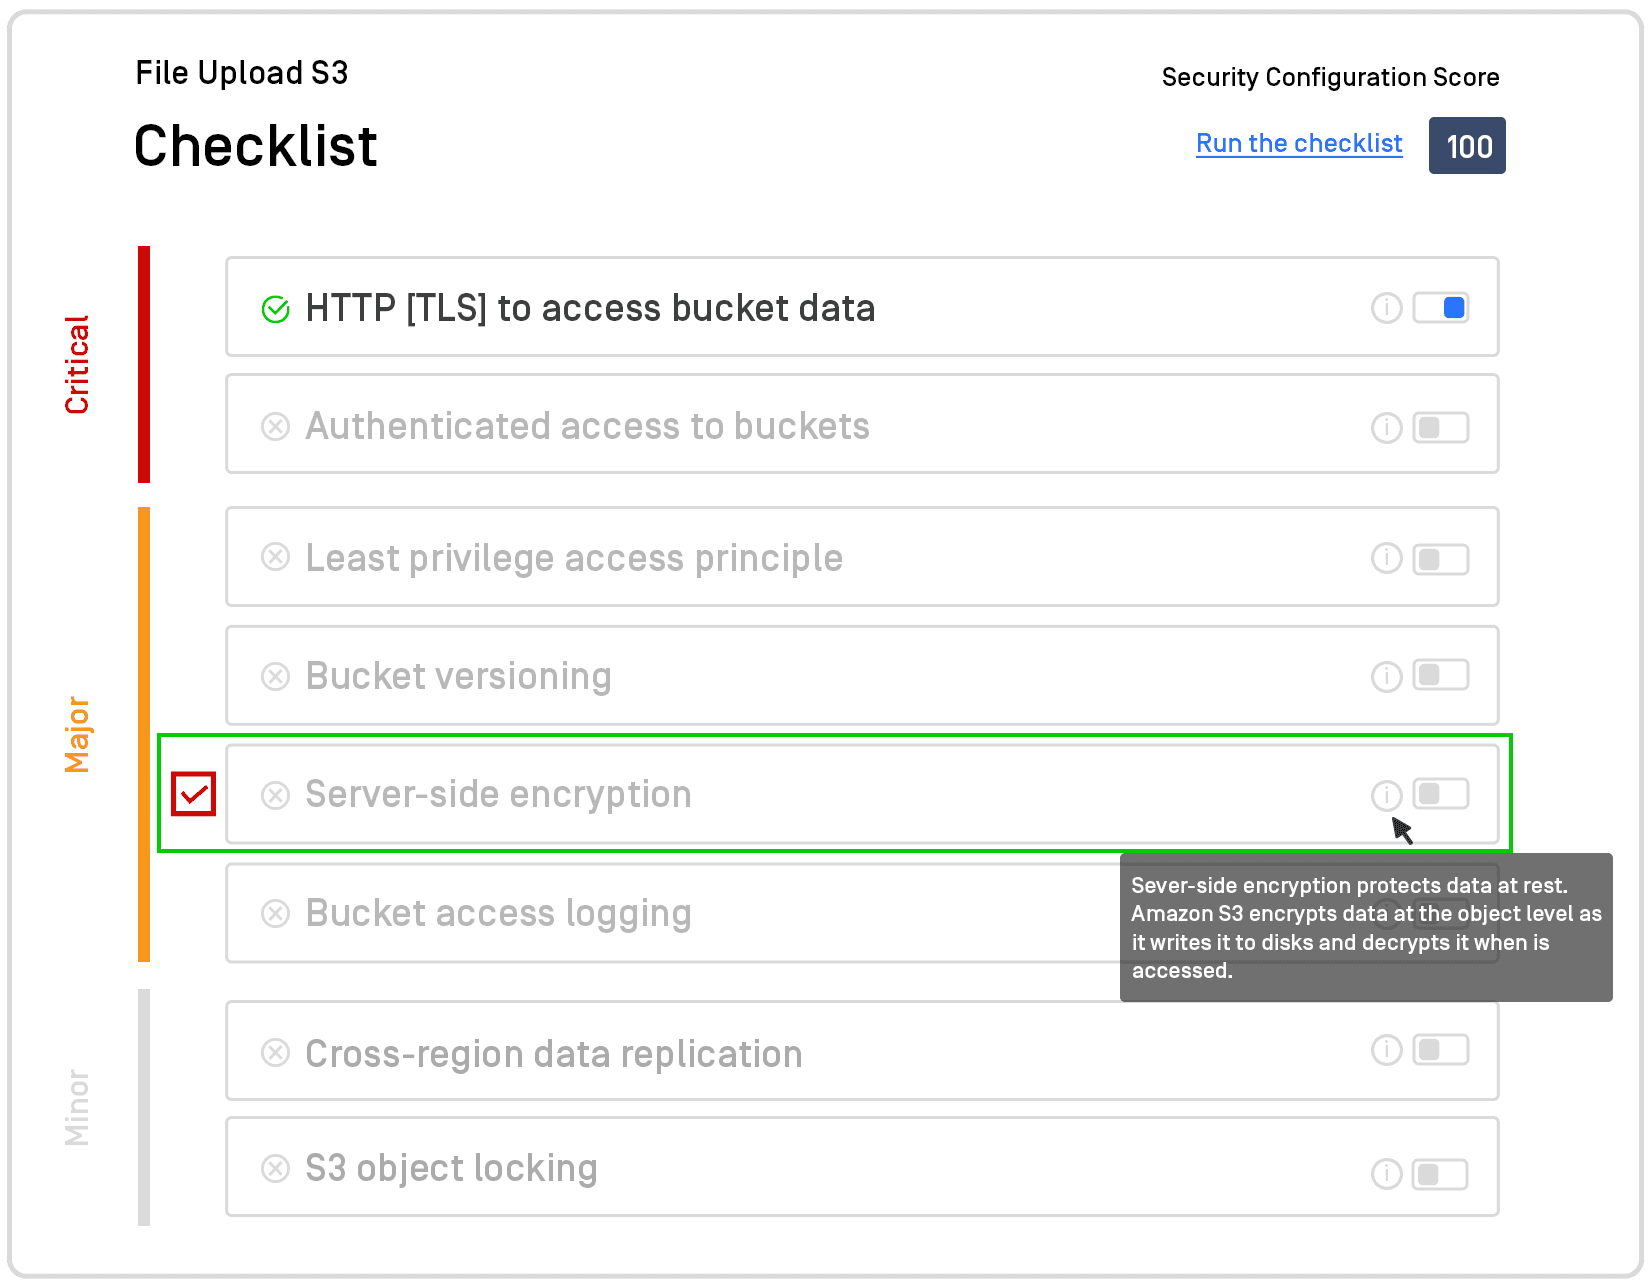
MetaDefender Storage Security meningkatkan solusi keamanan penyimpanan awan miliknya dengan daftar periksa keamanan terintegrasi, sehingga para profesional keamanan siber dapat memastikan bahwa penyimpanan awan organisasi mereka tidak mengalami kesalahan konfigurasi saat disiapkan, termasuk pada tahap pengembangan dan produksi penyimpanan awan tersebut.
Mengaktifkan enkripsi sisi server merupakan salah satu poin penting dalam daftar periksa “ MetaDefender ” (Storage Security), namun bukan satu-satunya. Dalam postingan blog mendatang, kami akan membahas kesalahan konfigurasi penting lainnya terkait perlindungan data yang tidak sedang digunakan.
Hubungi pakar keamanan siber dari OPSWAT untuk mengetahui lebih lanjut.
Baca postingan blog sebelumnya dalam seri ini:
