Sebelumnya, kami telah membahas bagaimana penggunaan daftar periksa dapat mencegah kesalahan konfigurasi penyimpanan awan, yang merupakan praktik berguna untuk meningkatkan perlindungan data. Ketika Anda memikirkan perlindungan data, Anda mungkin membayangkan pencegahan akses tanpa izin dan kebocoran data, namun perlindungan data juga mencakup pencegahan serta pemulihan dari penghapusan dan penimpaan data yang tidak disengaja.
Salah satu kesalahan konfigurasi utama pada AWS S3 adalah tidak mengaktifkan fitur versi bucket; tanpa fitur ini, organisasi mungkin tidak dapat memulihkan objek dan data yang terhapus secara tidak sengaja. AWS S3 dirancang untuk memiliki ketersediaan lebih dari 99% dan ketahanan objek lebih dari 99% di berbagai zona ketersediaan, sehingga strategi pemulihan data sebaiknya lebih difokuskan pada penghapusan yang tidak disengaja.
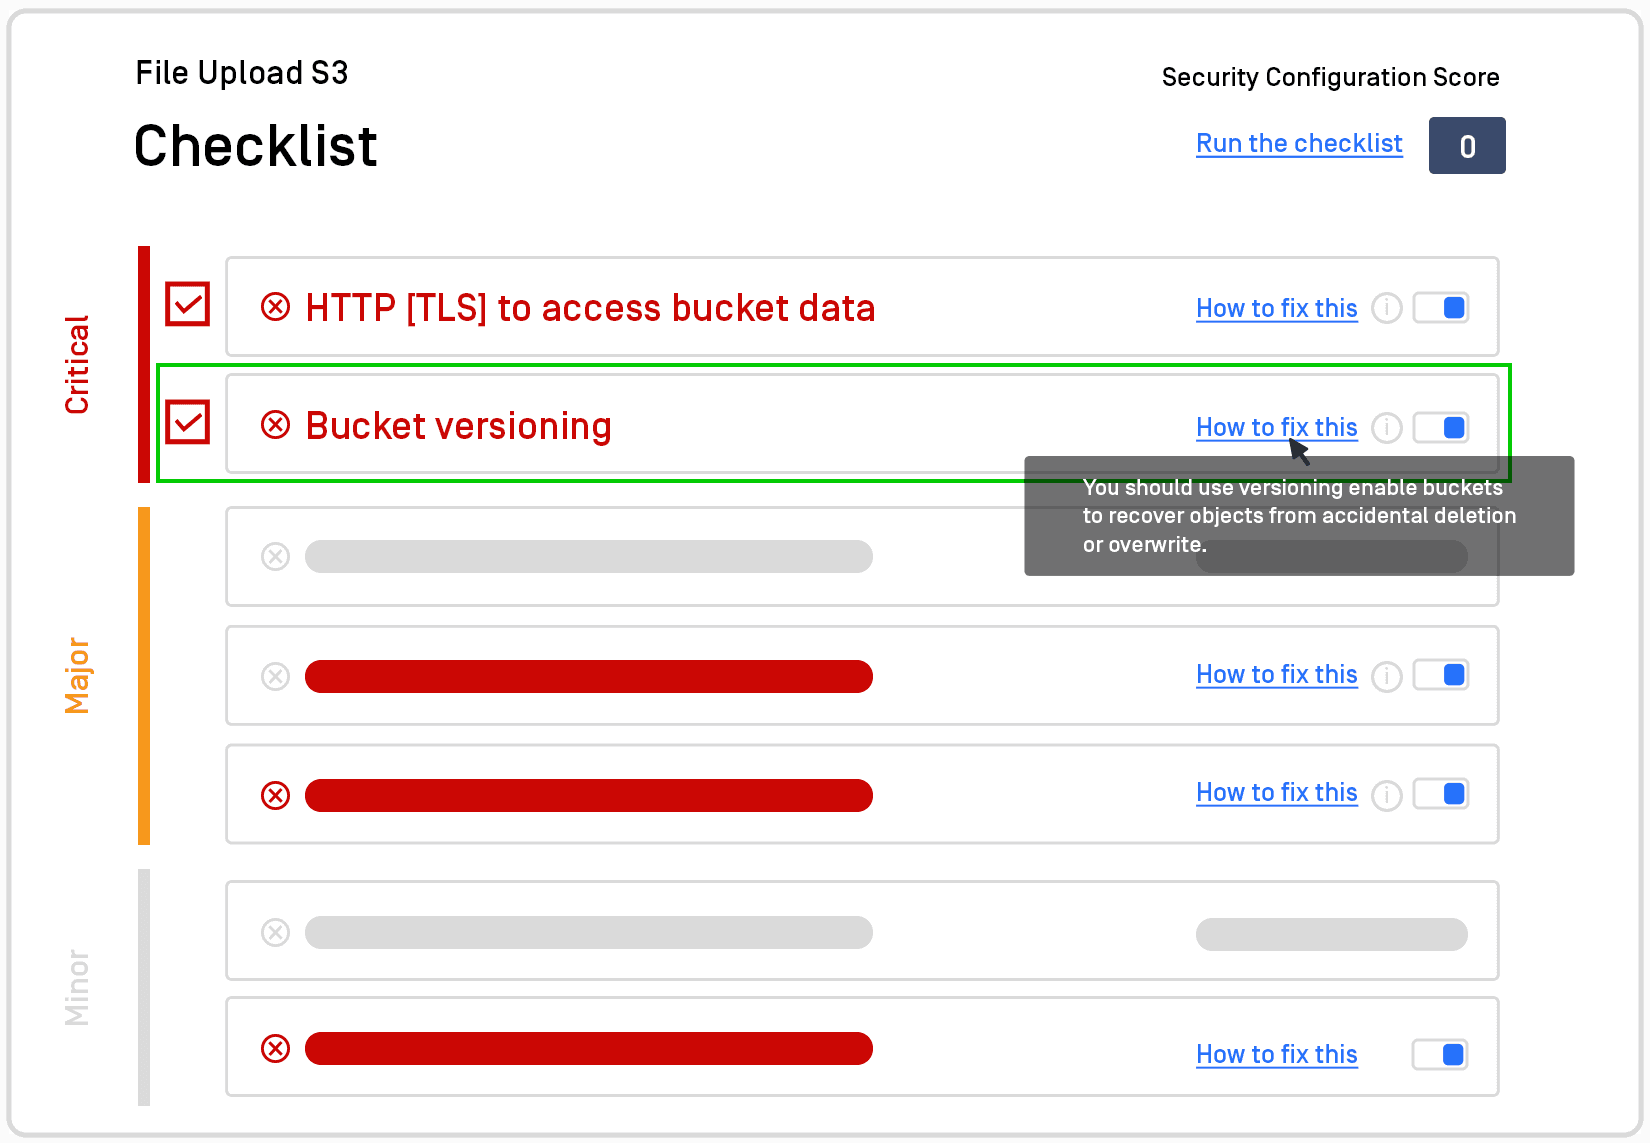
Versi bucket adalah metode untuk menyimpan beberapa versi suatu objek dalam bucket yang sama, sehingga memungkinkan organisasi untuk menyimpan dan memulihkan versi mana pun dari objek apa pun yang disimpan dalam bucket-nya. Setelah versi bucket diaktifkan, Amazon menyimpan semua versi suatu objek dengan pengenal unik, meskipun menerima beberapa permintaan penulisan secara bersamaan. Jika suatu organisasi menghapus suatu objek, Amazon akan menyisipkan penanda penghapusan, alih-alih menghapus objek tersebut secara permanen. Jika suatu organisasi menimpa suatu objek, objek baru tersebut akan menjadi versi baru. Dalam kedua kasus tersebut, organisasi dapat dengan mudah kembali ke versi sebelumnya dari objek-objek yang telah dihapus maupun ditimpa tersebut.
Secara default, bucket tidak menggunakan sistem versi. Setelah fitur versi diaktifkan, bucket tidak dapat dikembalikan ke keadaan tanpa versi, tetapi fitur tersebut dapat ditangguhkan. Setelah diaktifkan, fitur versi berlaku untuk semua objek di dalam bucket, dan setelah ditangguhkan, bucket tetap menyimpan objek-objek yang sebelumnya telah diberi versi, tetapi tidak akan menambahkan versi baru apa pun.
Untuk mengonfigurasi bucket tanpa versi, Anda perlu mengubah sub-sumber daya versi default, yang menyimpan konfigurasi versi kosong, yang tampilannya sebagai berikut:
<VersioningConfiguration xmlns="http://s3.amazonaws.com/doc/2006-03-01/">
</VersioningConfiguration>
Untuk mengaktifkan versi bucket, Anda perlu memperbarui konfigurasi versi, sebagai berikut:
<VersioningConfiguration xmlns="http://s3.amazonaws.com/doc/2006-03-01/">
 <Status>Enabled</Status>
</VersioningConfiguration>
Untuk menonaktifkan penomoran versi bucket, Anda perlu mengubah konfigurasi penomoran versi, sebagai berikut:
<VersioningConfiguration xmlns="http://s3.amazonaws.com/doc/2006-03-01/">
 <Status>Suspended</Status>
</VersioningConfiguration>
Pengaturan versi bucket juga dapat dikonfigurasi melalui konsol AWS S3 dengan mengedit properti bucket tersebut.
Setelah versi bucket diaktifkan, organisasi dapat menambahkan lapisan keamanan tambahan dengan mewajibkan otentikasi multi-faktor (MFA) sebelum suatu objek dapat dihapus. Organisasi juga dapat memanfaatkan penguncian objek untuk mencegah objek ditimpa, jika data perlu disimpan tanpa batas waktu. Satu-satunya alasan mengapa suatu organisasi mungkin perlu mempertimbangkan apakah akan mengaktifkan versi bucket atau tidak adalah adanya biaya penyimpanan yang terkait dengan setiap objek yang disimpan, namun organisasi dapat mengelola biaya tersebut dengan mengelola siklus hidup penyimpanan mereka.
Hindari Kesalahan Konfigurasi yang Sering Terjadi dengan OPSWAT
Dalam hal kesalahan konfigurasi yang umum terjadi, seperti mengaktifkan versi bucket, organisasi sebaiknya menggunakan daftar periksa untuk memastikan bahwa mereka menerapkan praktik terbaik. Mengotomatiskan proses ini dengan teknologi dapat membantu menghindari kesalahan manual yang memakan waktu dan mahal.
MetaDefender Storage Security meningkatkan solusi keamanan penyimpanan awan dengan daftar periksa keamanan terintegrasi, sehingga para profesional keamanan siber dapat memastikan bahwa penyimpanan awan organisasi mereka tidak mengalami kesalahan konfigurasi saat disiapkan, termasuk pada tahap pengembangan dan produksi penyimpanan awan tersebut.
Mengaktifkan fitur versi bucket merupakan salah satu poin penting dalam daftar periksa di MetaDefender Storage Security , namun bukan satu-satunya. Dalam postingan blog mendatang, kami akan membahas kesalahan konfigurasi utama lainnya terkait perlindungan data yang disimpan, termasuk enkripsi sisi server dan pencatatan akses bucket.
Hubungi pakar keamanan siber dari OPSWAT untuk mengetahui lebih lanjut.
Baca postingan blog sebelumnya dalam seri ini:
