Proactive DLP™ merupakan salah satu dari beberapa teknologi inti (termasuk Teknologi Deep CDR™ dan Metascan™ Multiscanning) yang mendukung PlatformOPSWAT MetaDefender untuk mencegah informasi sensitif dan rahasia dalam berkas keluar atau masuk ke sistem organisasi dengan melakukan pemeriksaan konten berkas sebelum berkas tersebut ditransfer. Hal ini mendukung kepatuhan terhadap persyaratan regulasi seperti HIPAA, PCI-DSS, dan GDPR. Proactive DLP juga memanfaatkan kecerdasan buatan (AI) dan pembelajaran mesin untuk mendeteksi konten dewasa dalam gambar serta bahasa yang menyinggung dalam teks.
Identifikasi Dokumen yang Lebih Baik Berkat Peningkatan AI
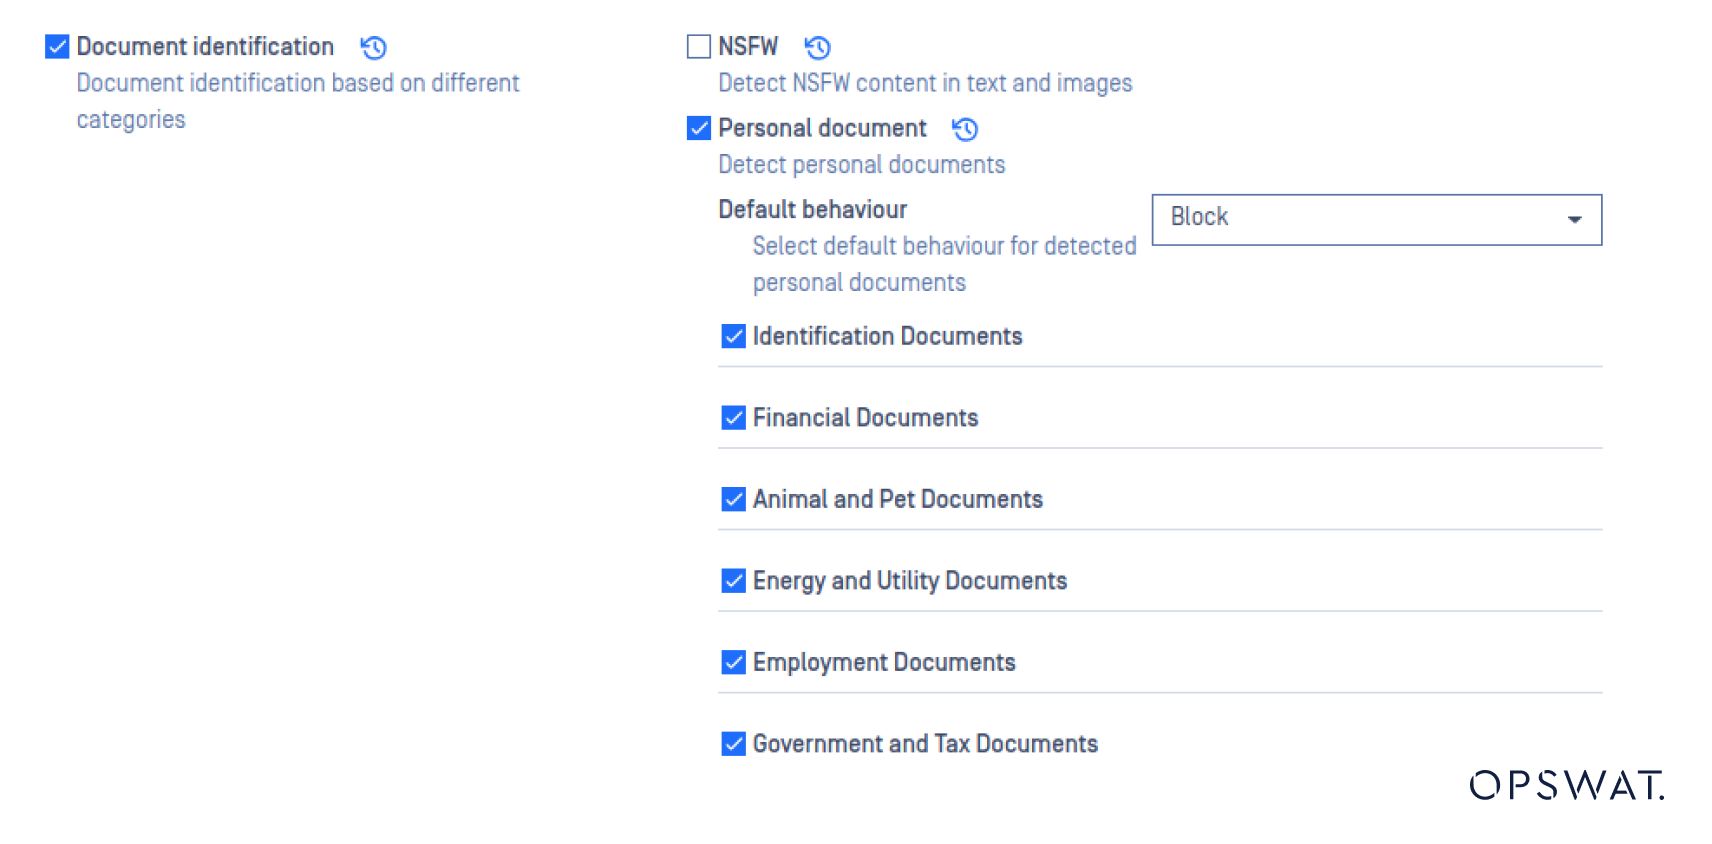
Dengan memanfaatkan kemampuan yang sudah mumpuni, Proactive DLP telah menyempurnakan lebih lanjut fitur Identifikasi Dokumen Berbasis AI- nya, sehingga menghasilkan klasifikasi dokumen yang lebih akurat dan efisien. Peningkatan ini memungkinkan organisasi untuk mengenali dan melindungi informasi sensitif dengan lebih baik di berbagai jenis dokumen.
Peningkatan terbaru pada Identifikasi Dokumen Berbasis AI meliputi:
Model Pembelajaran Mesin yang Disempurnakan
Algoritma pembelajaran mesin tingkat lanjut meningkatkan akurasi deteksi, sehingga memungkinkan identifikasi dokumen sensitif yang lebih tepat dan mengurangi hasil positif palsu.
Dukungan Jenis Dokumen yang Diperluas
Proactive DLP kini mendukung beragam jenis dokumen yang lebih luas lagi, termasuk:
- Dokumen keuangan
- Dokumen yang telah diproses dengan OCR
- Format file khusus
Fitur ini dapat diaktifkan di MetaDefender Core :
Cegah Kebocoran Data Akibat Pihak Dalam yang Berniat Jahat
Dalam hal ancaman keamanan dan risiko penipuan, kita sering kali berfokus pada peretas dan serangan eksternal yang berusaha membobol jaringan perusahaan untuk mencuri informasi dan data. Namun, ancaman dari dalam juga merupakan salah satu penyebab umum kebocoran data.
Ancaman yang berasal dari karyawan dan pihak internal tepercaya lainnya semakin meningkat. Pada tahun 2023, biaya tahunan rata-rata akibat pelanggaran keamanan yang dilakukan pihak internal melonjak menjadi $16,2 juta per organisasi, sementara waktu rata-rata yang dibutuhkan untuk mengatasi insiden semacam itu meningkat menjadi 86 hari. Kini, lebih dari sebelumnya, sangat penting bagi perusahaan untuk menerapkan protokol keamanan yang kokoh guna melindungi informasi dan data sensitif.
Ancaman dari Dalam vs Serangan dari Luar
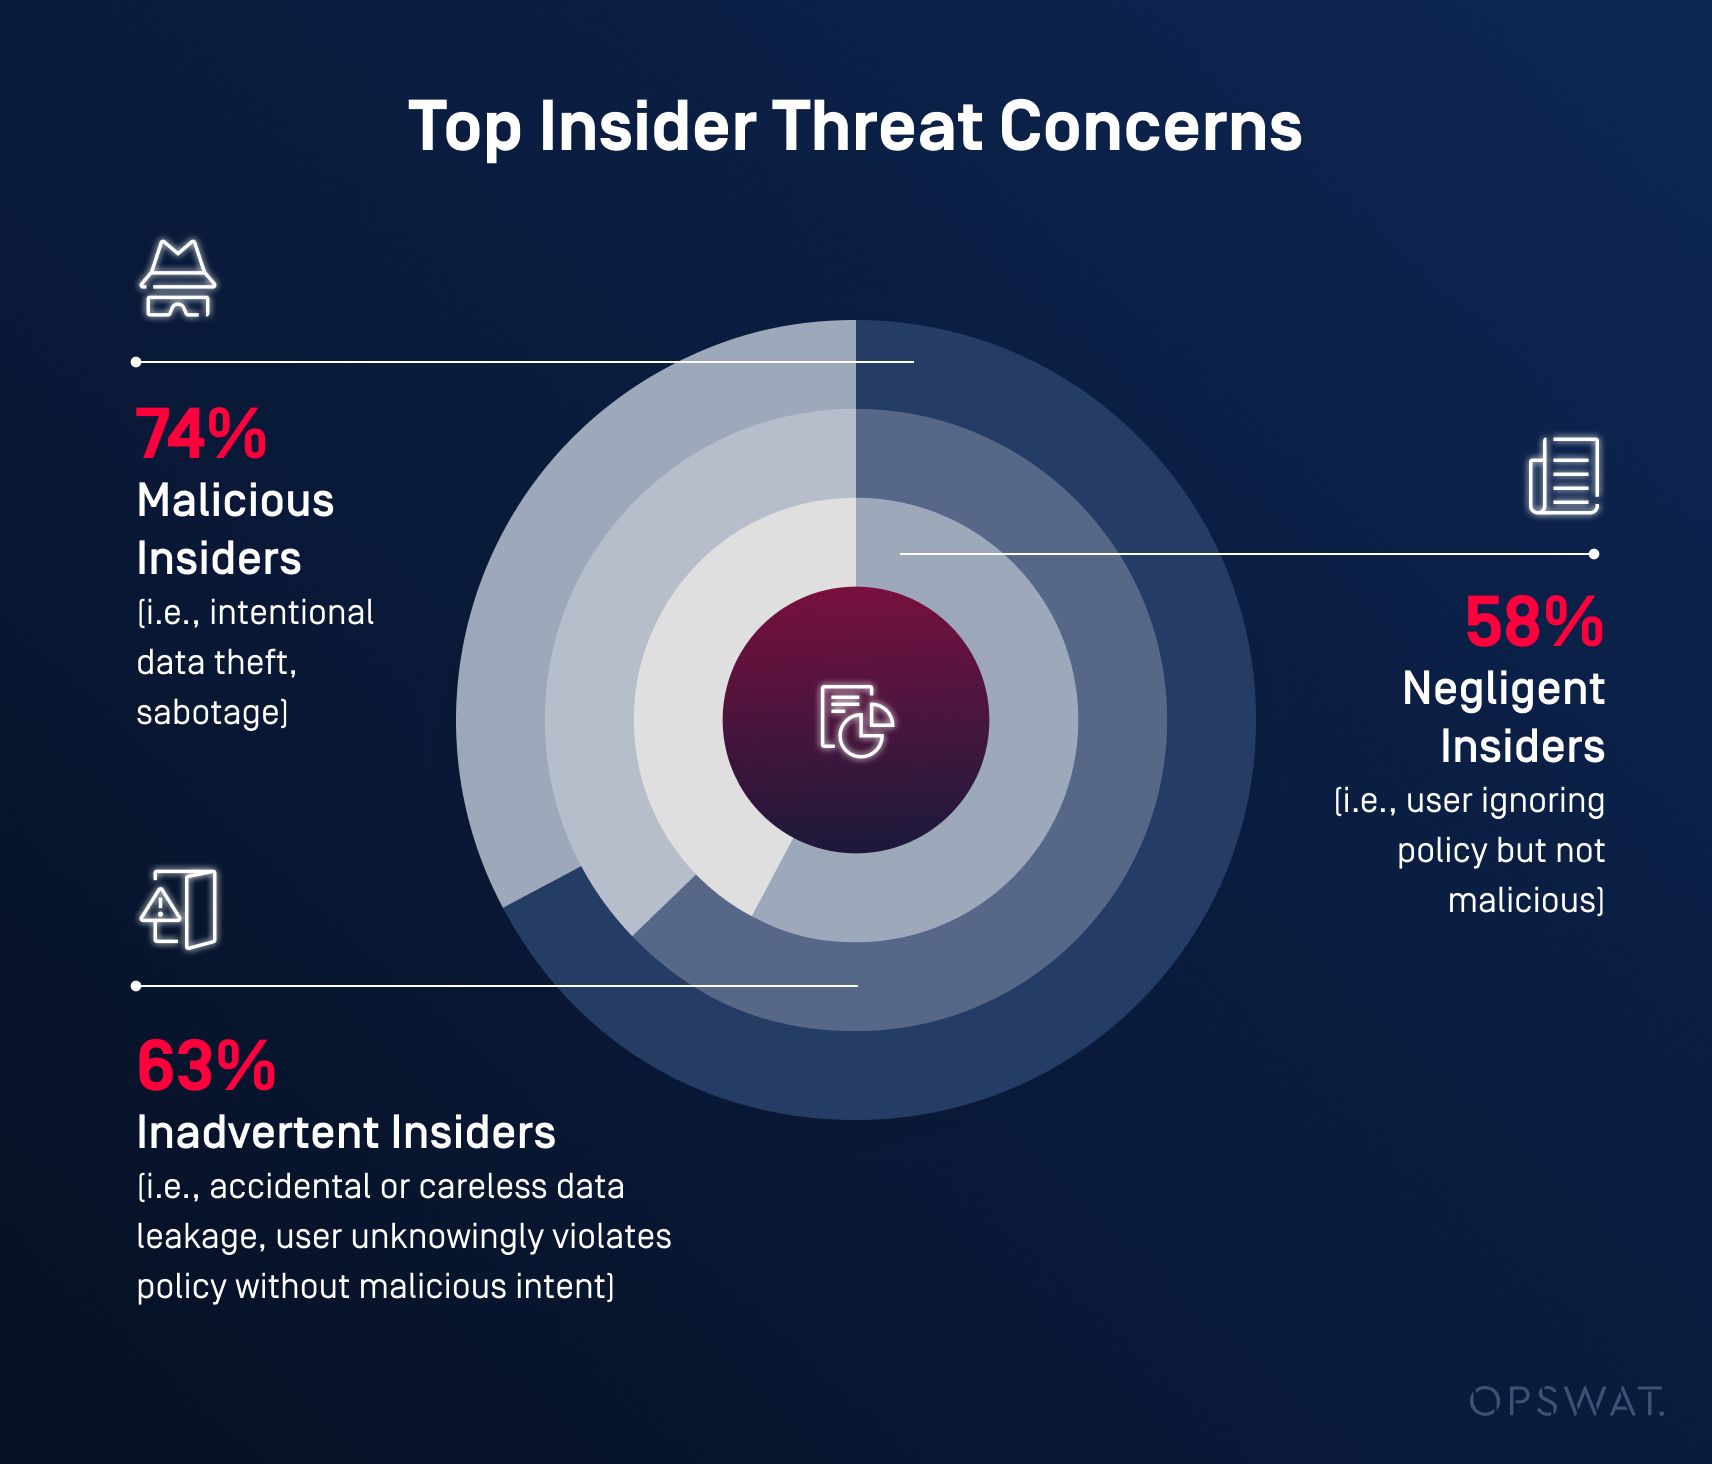
Selama lima tahun terakhir, persepsi mengenai tantangan dalam mendeteksi dan mencegah serangan dari dalam, dibandingkan dengan ancaman siber eksternal, telah mengalami pergeseran yang signifikan. Kekhawatiran terhadap pelaku internal yang berniat jahat telah meningkat secara signifikan, naik dari 60% pada tahun 2019 menjadi 74% pada tahun 2024. Kenaikan ini menunjukkan adanya kesadaran atau pengalaman yang lebih besar terkait serangan dari dalam yang dilakukan secara sengaja.
Ancaman dari dalam adalah tindakan jahat yang dilakukan oleh karyawan yang memiliki akses resmi di dalam suatu organisasi. Ancaman ini merupakan tantangan keamanan siber yang besar bagi organisasi swasta maupun publik, karena serangan dari dalam dapat menimbulkan kerusakan besar pada aset organisasi, yang seringkali lebih parah daripada serangan dari luar. Sebagian besar pendekatan yang ada di bidang deteksi ancaman dari dalam berfokus pada skenario serangan umum. Namun, serangan dari dalam dapat dilakukan dengan berbagai cara, dengan yang paling berbahaya adalah serangan kebocoran data, yang dapat dilakukan oleh pihak dalam yang berniat jahat sebelum mereka meninggalkan organisasi. Hal ini menyoroti perlunya metode yang canggih dan terperinci untuk mengidentifikasi risiko-risiko yang muncul ini.
Jenis-jenis Data yang Berisiko
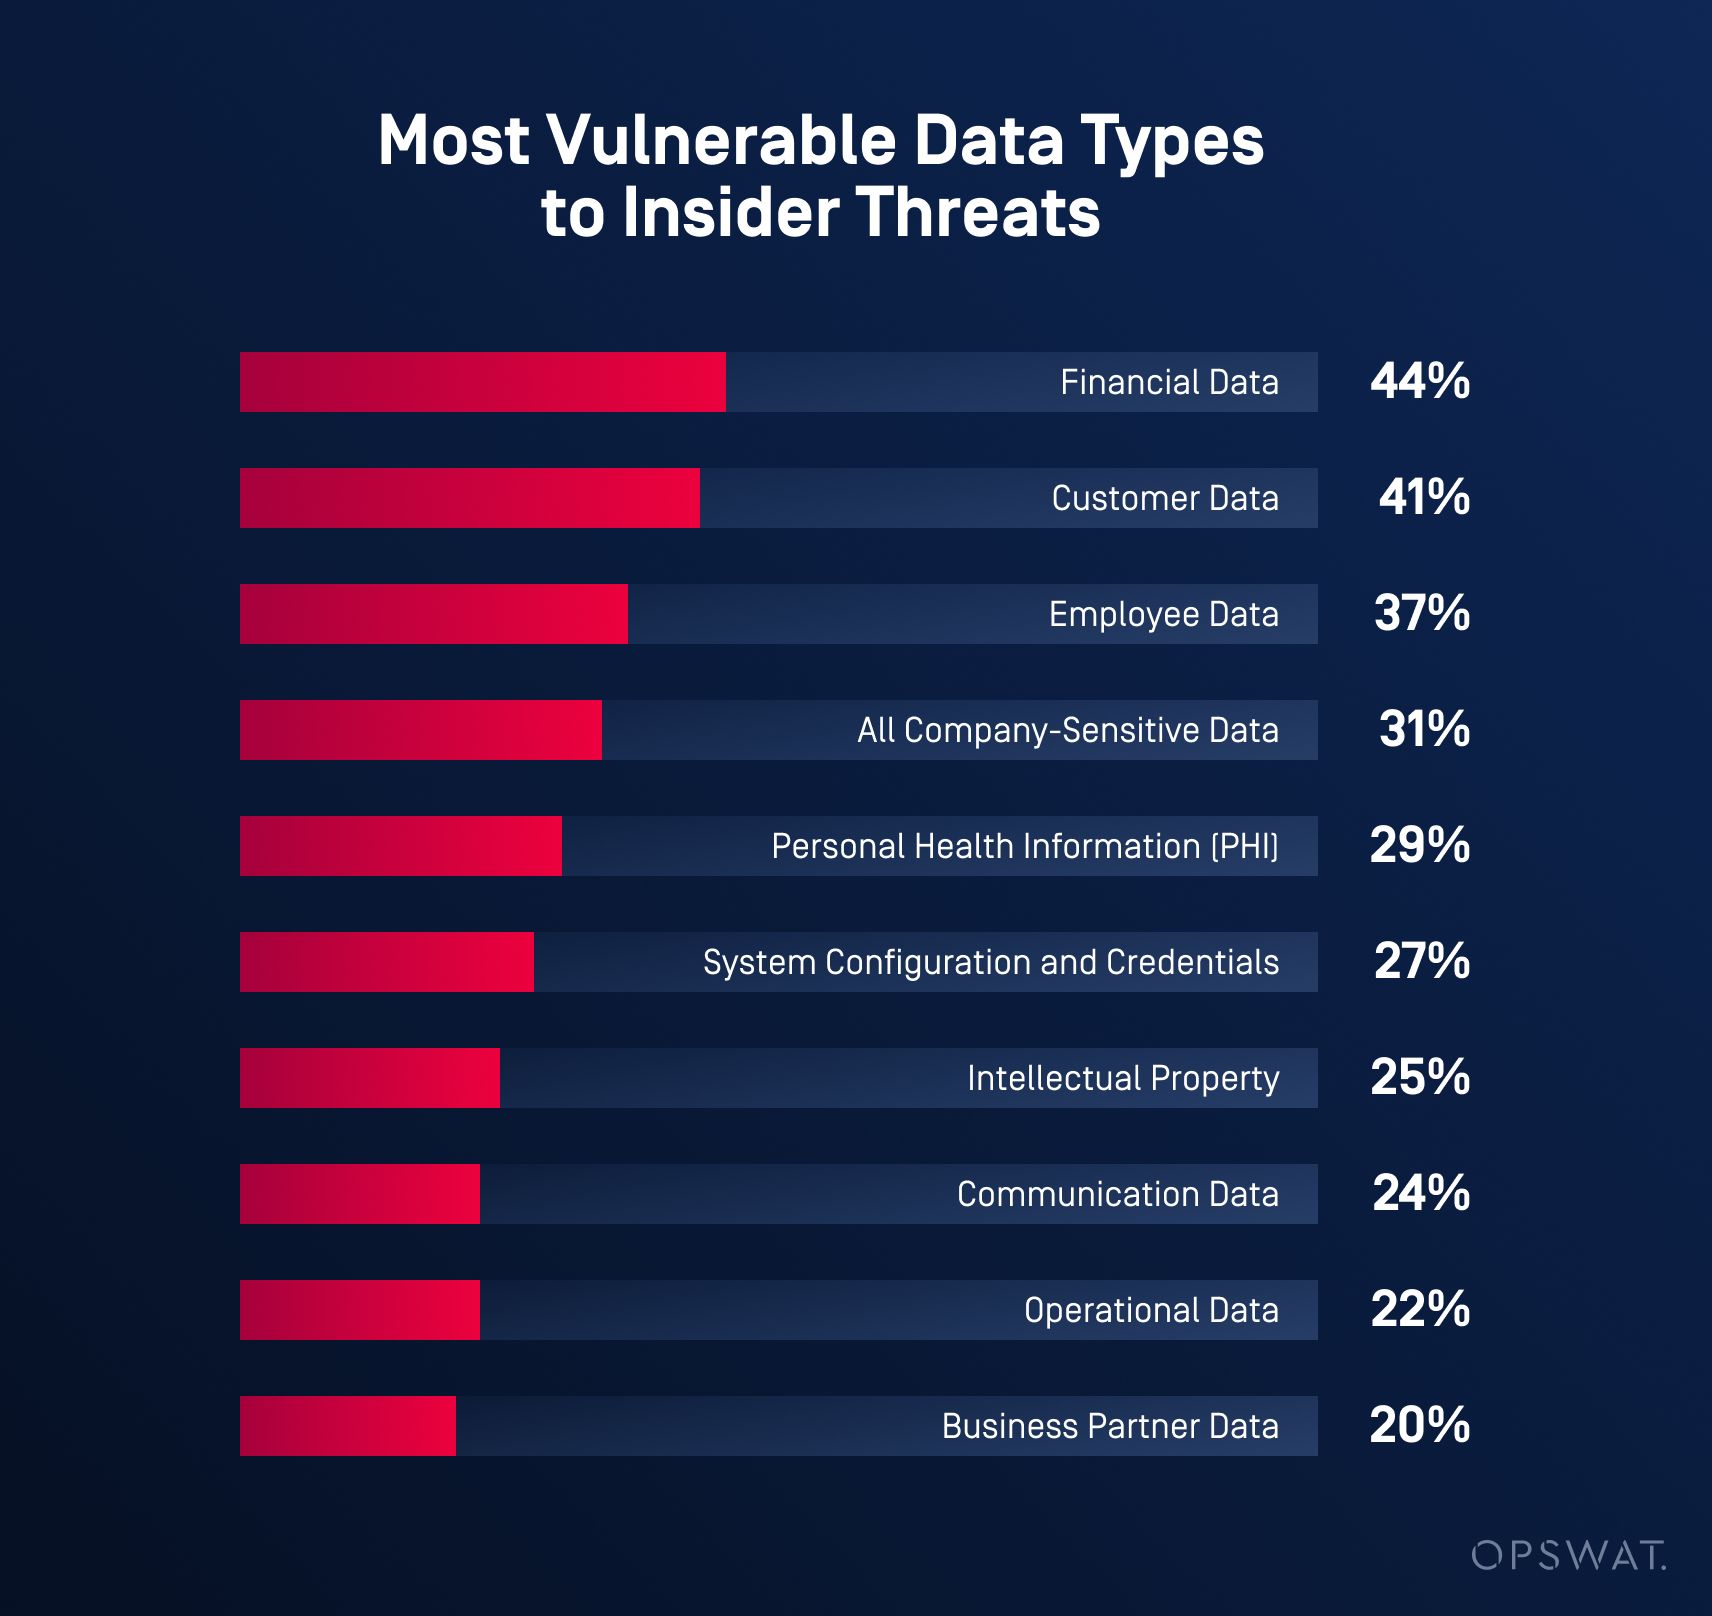
Menurut Laporan Ancaman Internal 2024, data keuangan, data pelanggan, dan data karyawan sangat rentan terhadap ancaman dari pihak internal yang berniat jahat. Data keuangan khususnya sangat berisiko karena potensi monetisasinya yang langsung. Data pelanggan menyusul di urutan berikutnya, sehingga memunculkan kekhawatiran terkait kehilangan PII (informasi identitas pribadi). Data karyawan juga menjadi perhatian utama, yang menyoroti risiko akibat penanganan yang tidak tepat terhadap informasi pribadi yang sensitif. Laporan tersebut menekankan bahwa semua data sensitif perusahaan rentan terhadap ancaman, sehingga menyoroti perlunya langkah-langkah keamanan data yang komprehensif.
Mendeteksi Teknik Serangan Ancaman dari Dalam yang Berbahaya
Pihak internal yang berniat jahat sering kali menggunakan teknik-teknik cerdik untuk mengelabui langkah-langkah keamanan.
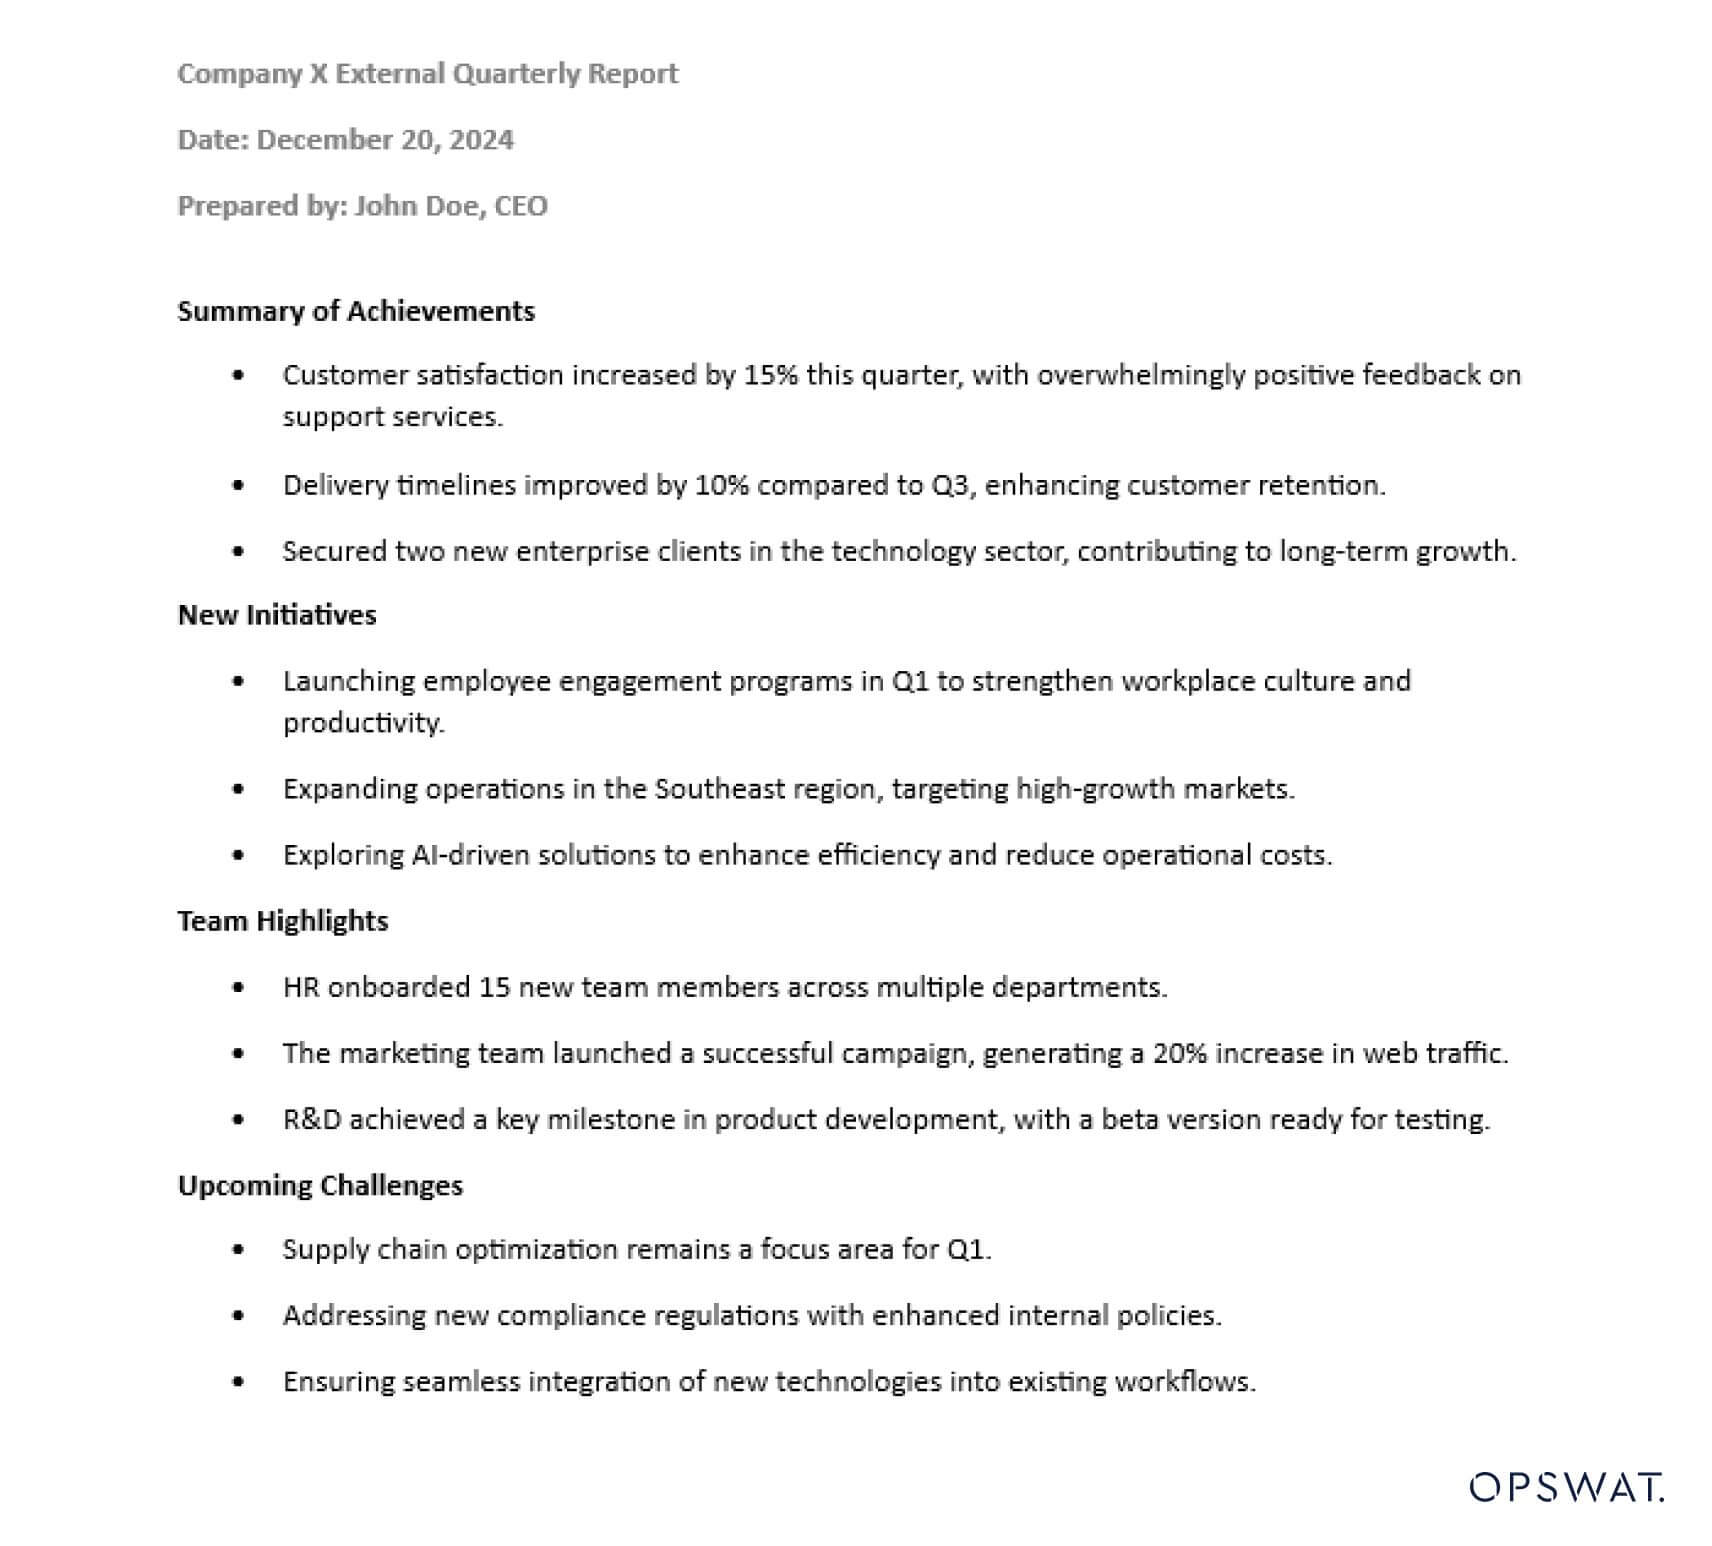
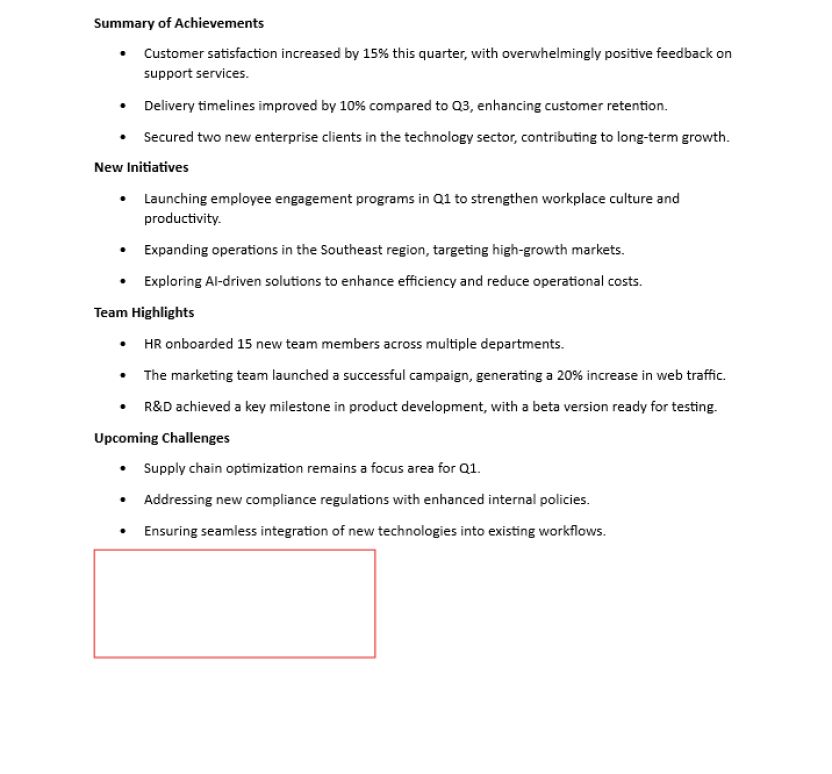
Contoh teks tak terlihat di dalam dokumen rahasia
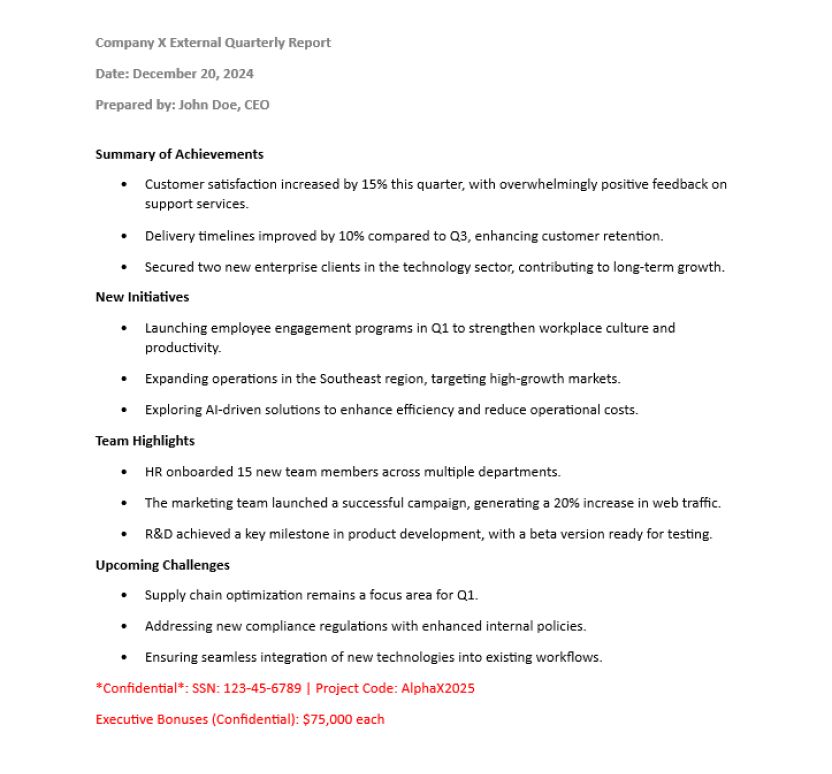
Contoh teks asli yang disamarkan sebagai teks tak terlihat
Dengan Proactive DLP, organisasi dapat secara proaktif mendeteksi dan mencegah teknik-teknik tersebut.
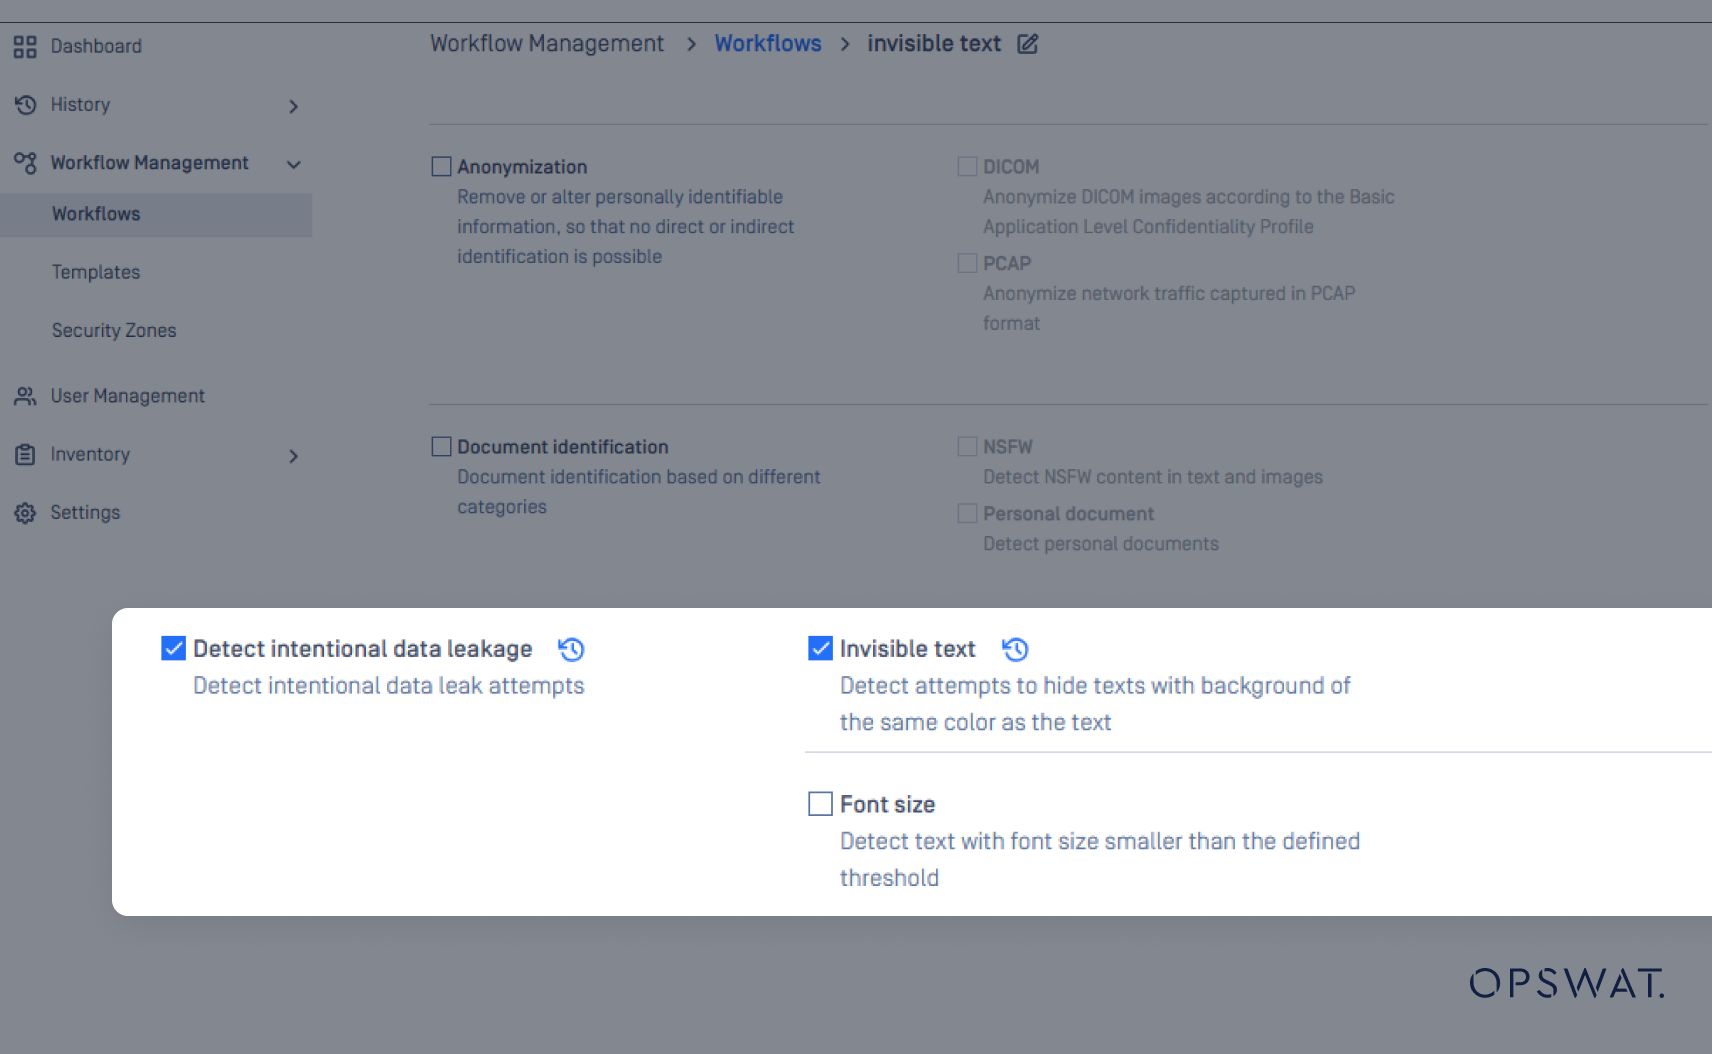
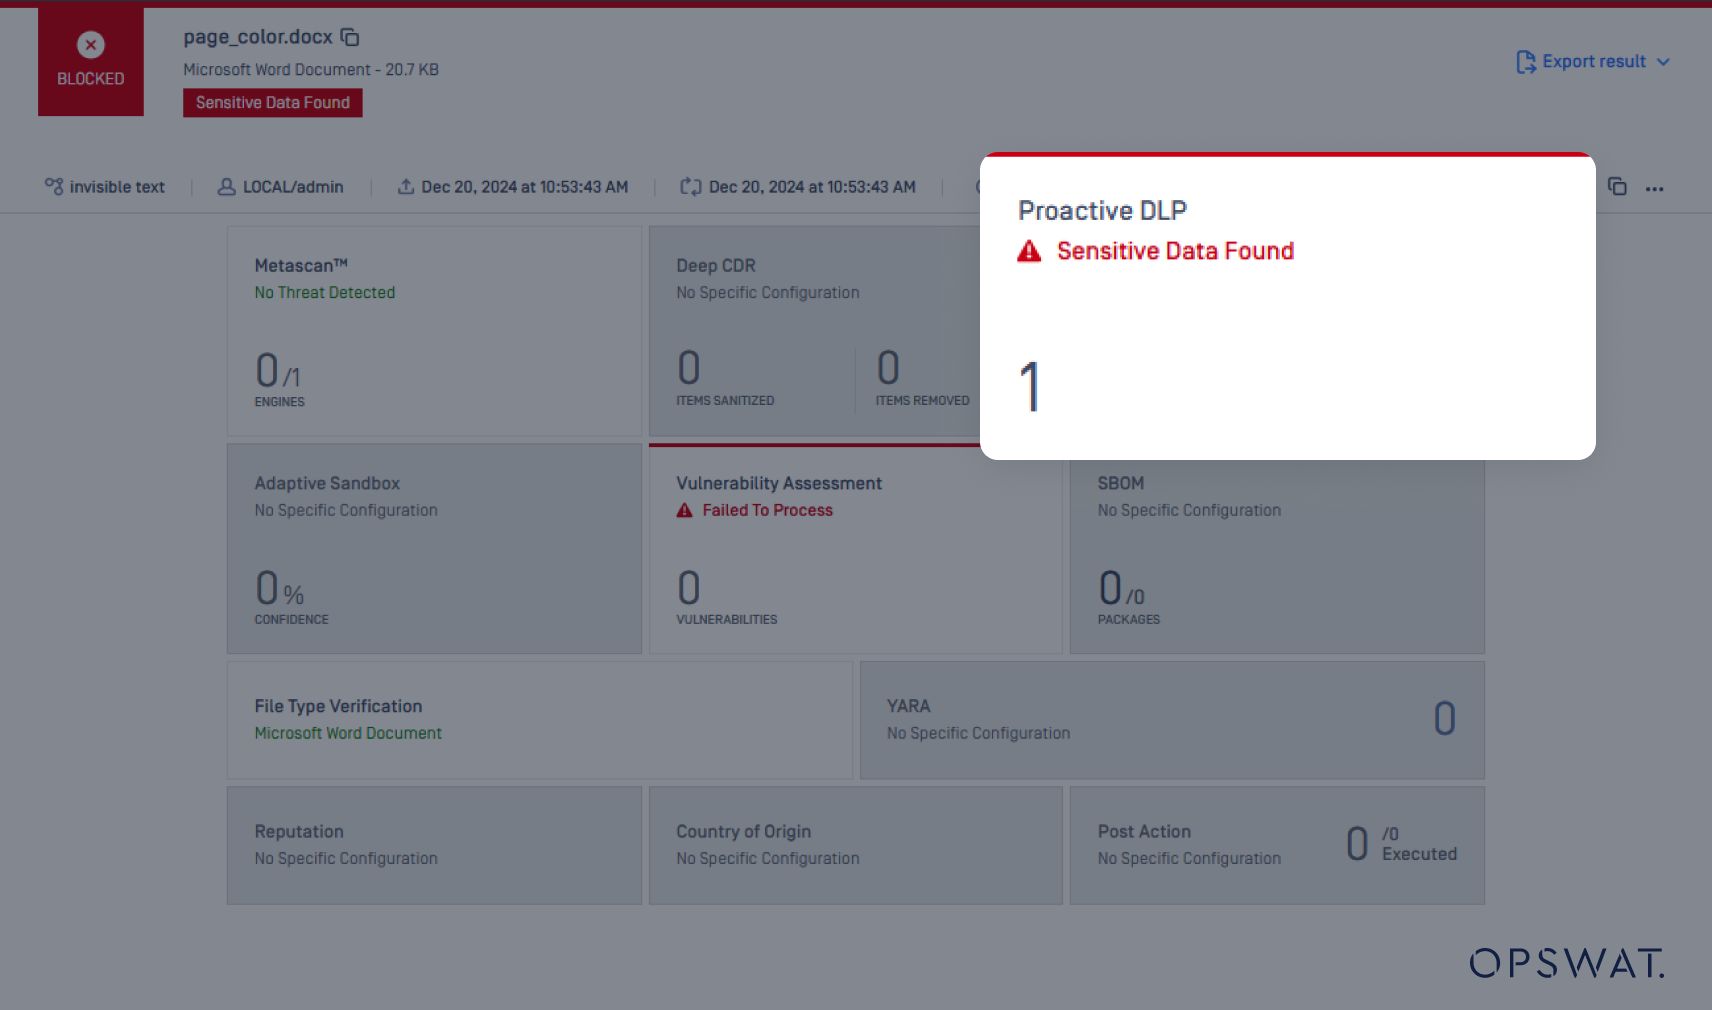
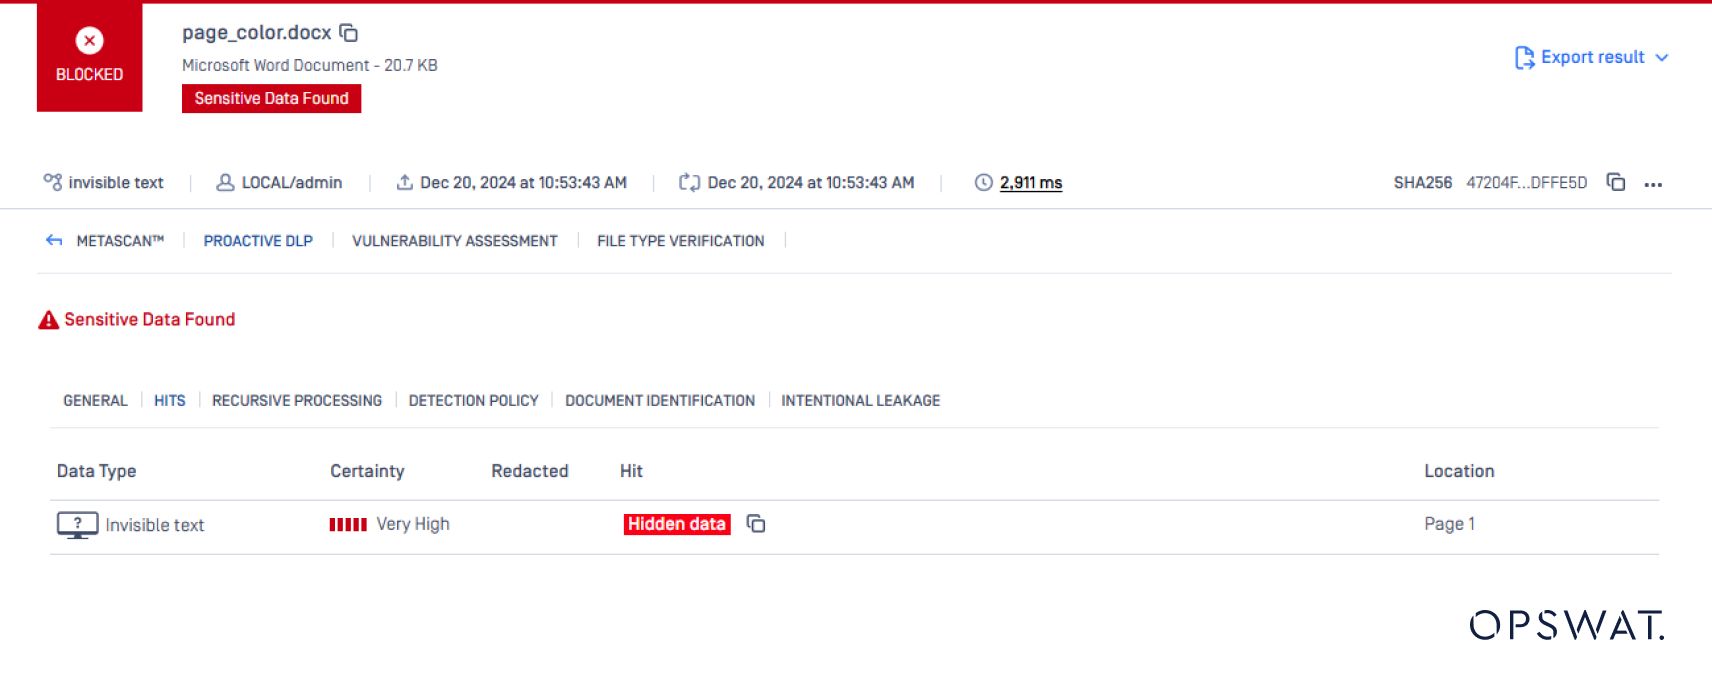
Fitur baru ini memastikan bahwa tidak ada teknik jahat yang dilakukan oleh pihak internal yang lolos dari pengawasan, sehingga memungkinkan organisasi untuk mempertahankan kontrol yang lebih ketat atas data sensitif dan mencegah pelanggaran peraturan.
Lindungi Data Sensitif dengan Proactive DLP
Ancaman dari pihak internal yang berniat jahat merupakan kenyataan yang tidak boleh diabaikan oleh organisasi mana pun. Dengan memanfaatkan teknologi canggih seperti Proactive DLP, perusahaan dapat memperoleh keunggulan kompetitif dalam melindungi informasi sensitif dan mencegah pelanggaran peraturan. Seiring dengan terus berkembangnya penggunaan klasifikasi dokumen berbasis kecerdasan buatan (AI) dan deteksi ancaman dari pihak internal yang berniat jahat, sangatlah penting bagi organisasi untuk terus mengikuti perkembangan terkini dan menyesuaikan strategi keamanan mereka sesuai dengan hal tersebut.
Sumber Daya Tambahan
Siap memulai menggunakan Proactive DLP v2.22.0? Simak sumber daya bermanfaat berikut ini:
- Kunjungi opswat.com/technologies/proactive-data-loss-prevention
- Lakukan peningkatan ke Proactive DLP™ v2.22.0
- Pelajari lebih lanjut tentang fitur-fitur canggih lainnya dari Proactive DLP :
Ada pertanyaan lain? Silakan hubungi kami di support@opswat.com.