Transfer file terkelola (MFT) adalah platform terpusat yang mengotomatiskan, mengamankan, dan memantau pergerakan file di dalam suatu organisasi serta melintasi jaringan eksternal. Layanan transfer file yang aman ( MFT ) menerapkan enkripsi, kontrol akses, dan pencatatan audit untuk melindungi data baik saat dikirim maupun saat disimpan, sehingga menggantikan metode-metode ad hoc (email, FTP, alat berbagi file untuk konsumen) yang tidak dapat menjamin perlindungan tersebut.
Poin-Poin Penting
- MFT menggantikan pemindahan file secara ad hoc dengan platform yang diatur secara ketat. Enkripsi , kontrol akses, otomatisasi, dan pencatatan audit diterapkan pada setiap proses transfer, bukan hanya pada transfer yang kebetulan diingat untuk diamankan.
- Serangan berbasis file merupakan titik masuk yang nyata dan semakin meningkat. Menurut Laporan SonicWall Cyber Protect 2026, upaya eksploitasi yang serius dan dapat ditindaklanjuti meningkat sebesar 20,8% pada tahun 2025.
- Model penerapan merupakan pertimbangan yang sesungguhnya, bukan sekadar formalitas. Model on-premises , hybrid cloud, dan cloud-native MFT memiliki perbedaan dalam hal kontrol, skalabilitas, serta kesesuaiannya untuk lingkungan yang diatur secara ketat atau terisolasi (air-gapped).
- Solusi MFT yang aman bertumpu pada empat pilar. Keamanan berlapis , penerapan berdasarkan kebijakan, visibilitas terpusat, dan kepatuhan terhadap keamanan data harus terpenuhi secara bersamaan.
- MFT dan SFTP mengatasi masalah yang berbeda. SFTP mengenkripsi proses transfer; MFT menambahkan fitur otomatisasi, pemindaian malware, pencatatan audit, serta pengendalian kebijakan terpusat sebagai pelengkapnya.
- Managed File Transfer (MFT) Penjelasan
- Mengapa Penggunaan " MFT " yang Aman Sangat Penting bagi Keamanan Siber
- On-Premises vs Hybrid Cloud vs Cloud- Penerapan MFT yang Asli
- Jenis Organisasi Apa yang Membutuhkan Layanan " MFT" yang Aman?
- Contoh Penggunaan Umum MFT
- 4 Pilar Solusi MFT yang Aman
- Kapan Sebuah Organisasi Harus Menerapkan Sistem Manajemen Keamanan Informasi ( MFT) yang Aman?
- 4 Manfaat Keamanan MFT
- Cara Menerapkan Keamanan Managed File Transfer
- Memperkuat Strategi Transfer File yang Aman Anda
- Pertanyaan yang Sering Diajukan
Managed File Transfer (MFT) Penjelasan
Managed File Transfer merupakan solusi perangkat lunak terpusat yang dirancang untuk mengotomatisasi, mengamankan, dan memantau pergerakan data di dalam suatu organisasi serta melintasi jaringan eksternal. Solusi ini menyediakan pengelolaan transfer file terpusat untuk data sensitif dan menggunakan enkripsi, kontrol akses, otomatisasi, serta pencatatan audit untuk melindungi data tersebut baik saat sedang dikirim maupun saat disimpan. Hal ini memungkinkan organisasi untuk mentransfer file sensitif dalam jumlah besar secara aman tanpa harus bergantung pada metode yang bersifat ad hoc.
OPSWATSolusi MetaDefender™ Managed File Transfer (MFT) menerapkan pendekatan ini di lingkungan TI dan OT, dengan menggabungkan enkripsi, pemindaian malware, dan pengendalian kebijakan terpusat dalam satu platform.
Mengapa Penggunaan " MFT " yang Aman Sangat Penting bagi Keamanan Siber
Menurut Laporan SonicWall Cyber Protect 2026, upaya eksploitasi yang serius dan dapat ditindaklanjuti meningkat sebesar 20,8% pada tahun 2025, dan serangan berbasis file tetap menjadi metode masuk yang umum. Transfer file yang tidak terkelola dapat membuka celah bagi kebocoran data, infiltrasi malware, pelanggaran kepatuhan, dan gangguan alur kerja. Setiap file yang dipindahkan tanpa pengawasan yang memadai meningkatkan risiko data sensitif disadap atau diubah.
Solusi MFT yang aman mengatasi risiko-risiko ini dengan cara:
- Keamanan yang ditingkatkan: Menerapkan kontrol akses yang ketat, mengenkripsi file baik saat dikirim maupun saat disimpan, serta memindai keberadaan malware atau ancaman tersembunyi agar data sensitif tetap terlindungi.
- Orkestrasi visual: Menampilkan visualisasi setiap langkah dalam alur kerja transfer file sehingga administrator dapat memastikan bahwa setiap transfer file memenuhi persyaratan organisasi dan peraturan.
- Efisiensi operasional: Mengotomatiskan proses transfer rutin, mengurangi kesalahan manusia, dan membebaskan tim dari proses manual yang lambat.
- Kepatuhan terhadap peraturan dan tata kelola: Menyediakan catatan audit terperinci, kontrol akses berbasis peran, dan pencegahan kehilangan data untuk membantu memenuhi standar GDPR, HIPAA, SOX, dan ISO 27001.
MFT Hal ini juga mengurangi risiko “shadow IT”, di mana karyawan mengandalkan alat yang tidak disetujui untuk berbagi file. Memusatkan dan mengaudit semua transfer file membantu menjaga keamanan sekaligus kepercayaan operasional. Sebagian besar platform “ MFT ” mendukung penerapan di lokasi (on-premises), cloud, dan cloud hibrida, sehingga memberikan fleksibilitas kepada organisasi sekaligus memungkinkan mereka tetap mengontrol data sensitif.
Untuk mengetahui fitur-fitur yang menjadikan layanan " MFT " modern sangat penting bagi transfer file yang aman dan fleksibel, silakan unduh e-book kami di bawah ini.
On-Premises vs Hybrid Cloud vs Cloud- Penerapan MFT yang Asli
Saat mengevaluasi solusi transfer file terkelola, bandingkan tiga pendekatan penerapan utama: berbasis cloud, di lokasi, dan cloud hibrida. Masing-masing memiliki kelebihan dan kompromi, dan pilihan yang tepat bergantung pada tingkat sensitivitas data Anda, persyaratan regulasi, serta kebutuhan operasional.
Organisasi dari berbagai skala bertukar file dalam jumlah besar setiap hari dengan tim internal, mitra eksternal, dan sistem yang terhubung. Solusi " Managed File Transfer " (MFT) melindungi informasi sensitif selama proses transfer tersebut sekaligus mendukung efisiensi operasional dan kepatuhan terhadap peraturan.
Organisasi dari berbagai skala bertukar file dalam jumlah besar setiap hari dengan tim internal, mitra eksternal, dan sistem yang terhubung. Solusi " Managed File Transfer " (MFT) melindungi informasi sensitif selama proses transfer tersebut sekaligus mendukung efisiensi operasional dan kepatuhan terhadap peraturan.
1. Penerapan MFT di Lokasi Sendiri
Penerapan MFT di lokasi (on-premises) memastikan semua operasi transfer file tetap berada di dalam infrastruktur organisasi Anda. Opsi ini menawarkan kontrol maksimal dan sering kali menjadi pilihan utama ketika data sensitif harus tetap berada di jaringan lokal atau ketika akses internet terbatas. Penerapan di lokasi juga dapat sepenuhnya terisolasi (air-gapped), di mana transfer file dipisahkan dari jaringan eksternal untuk memenuhi persyaratan keamanan yang tinggi (terutama di lingkungan OT dan infrastruktur kritis).
2. Penerapan Hybrid Cloud MFT
Awan hibrida MFT menggabungkan sumber daya awan yang dikelola pelanggan dengan komponen lokal di lokasi. Pendekatan ini memberikan fleksibilitas dan mendukung skalabilitas awan, sekaligus memungkinkan transfer data penting tetap sepenuhnya berada di bawah kendali Anda. Penerapan awan hibrida populer di kalangan organisasi yang membutuhkan kelincahan sekaligus tata kelola data yang ketat.
3. Cloud- Penerapan MFT Asli (Software sebagai Layanan)
Cloud-Solusi MFT yang asli disediakan sebagai layanan berlangganan. Solusi ini cepat diterapkan dan mudah diskalakan tanpa perlu mengelola infrastruktur lokal. Namun, penyimpanan atau pemrosesan berkas sensitif di awan yang dikendalikan oleh penyedia layanan dapat menimbulkan tantangan terkait regulasi dan residensi data. Model ini seringkali tidak sesuai untuk industri yang sangat diatur atau lingkungan yang terisolasi secara fisik (air-gapped) dan lingkungan OT, seperti industri infrastruktur kritis, di mana pengendalian ketat terhadap aliran berkas merupakan keharusan.
Banyak organisasi memilih penerapan cloud hibrida untuk menggabungkan kemudahan layanan cloud dengan kendali atas infrastruktur lokal. OPSWAT tidak menawarkan layanan yang sepenuhnya berbasis cloud atau SaaS MFT yang menyimpan file pelanggan. Sebaliknya, penerapan cloud hibrida dikelola oleh pelanggan sendiri, sehingga Anda dapat menjalankan solusi MetaDefender Managed File Transfer (MFT) di cloud pribadi atau publik Anda (AWS, Azure, GCP) sambil tetap memegang kendali penuh atas data sensitif.
Sekarang setelah Anda mengetahui opsi penerapan utama, saatnya memastikan bahwa layanan " MFT " Anda dapat melindungi file Anda sepenuhnya. Tonton webinar ini untuk mempelajari delapan fitur keamanan yang harus dimiliki oleh setiap solusi " MFT " yang aman.
Jenis Organisasi Apa yang Membutuhkan Layanan " MFT" yang Aman?
Setiap perusahaan yang menghadapi tantangan terkait keamanan data, kepatuhan, atau alur kerja dalam proses transfer file dapat meningkatkan kontrol dan efisiensi melalui pendekatan yang dikelola.
Sektor-sektor utama meliputi:
- Lembaga keuangan: Lindungi data pribadi dan data transaksi di seluruh sistem perbankan, pembayaran, dan perdagangan, sekaligus memastikan kepatuhan terhadap standar seperti SOX dan PCI-DSS, serta kerangka kerja pengawasan keuangan setempat.
- Penyedia layanan kesehatan: Pastikan transfer data pasien yang sesuai dengan HIPAA di seluruh sistem internal, lingkungan cloud, dan mitra eksternal, sekaligus menjaga kerahasiaan dan integritas data secara ketat.
- Instansi pemerintah: Menjamin keamanan peredaran informasi rahasia di seluruh departemen, kantor cabang, dan kontraktor eksternal, serta melindungi dari serangan siber berbasis file.
- Perusahaan energi dan utilitas: Menjamin keamanan aliran file untuk pembangkitan dan distribusi listrik, memenuhi persyaratan NERC CIP dan peraturan lainnya, serta melindungi jaringan OT dan IT dari serangan zero-day dan serangan yang disebarkan melalui file.
- Layanan hukum dan profesional: Lindungi berkas klien yang sensitif, cegah kebocoran data, dan jaga kerahasiaan dalam urusan hukum dan transaksi yang bersifat sensitif.
- Manufaktur otomotif dan industri: Lindungi lingkungan produksi dan OT dari ancaman yang berasal dari berkas, amankan pengelolaan berkas pengunjung, dan optimalkan transfer berkas di seluruh fasilitas global.
- Operasi otomotif dan industri global: Amankan aliran file TI dan OT, lindungi jalur produksi dari ancaman yang dibawa oleh kontraktor, serta memungkinkan pemindahan file secara otomatis dan berskala besar dengan visibilitas dan kontrol penuh.
- Perusahaan besar: Memfasilitasi pertukaran data yang aman antar departemen dan mitra eksternal guna mengurangi risiko operasional yang timbul akibat penggunaan teknologi informasi di luar sistem resmi (shadow IT) atau transfer data yang dilakukan secara ad hoc.
Contoh Penggunaan Umum MFT
- Transfer internal: Memindahkan data secara aman antar departemen, aplikasi, dan sistem internal
- Transfer eksternal: Bertukar berkas dengan mitra, pemasok, dan otoritas pengawas sambil tetap mematuhi ketentuan yang berlaku
- Transfer lintas jaringan atau antar lokasi: Kirim dan terima file dengan aman antar kantor cabang atau lokasi yang tersebar
- Transfer otomatis antar-mesin: Menghilangkan langkah-langkah manual, mengurangi praktik berbagi data ad hoc yang rentan terhadap kesalahan, dan menyederhanakan alur kerja yang berulang
4 Pilar Solusi MFT yang Aman
Solusi Managed File Transfer (MFT) yang andal tidak hanya sekadar memindahkan file. Solusi ini secara aktif melindungi, memverifikasi, dan mengatur setiap proses transfer file. Solusi MetaDefender Managed File Transfer (MFT) dari OPSWAT mewujudkan hal ini melalui empat pilar utama:
1. Keamanan Berlapis
Setiap berkas harus diverifikasi sebagai ‘aman’ sebelum masuk ke lingkungan kerja Anda. MetaDefender Managed File Transfer (MFT) menggabungkan Metascan™ Multiscanning dengan lebih dari 30 mesin anti-malware, Teknologi Deep CDR™ untuk menghilangkan ancaman tersembunyi, MetaDefender Aether™ berbasis emulasi untuk deteksi serangan zero-day, serta file-based vulnerability assessment untuk mendeteksi file eksekusi dan penginstal yang berisiko.
Unduh e-book: 8 Fitur Wajib dalam Layanan " MFT " untuk Menjamin Keamanan Transfer File
2. Penerapan Transfer Berkas Berdasarkan Kebijakan
Keamanan dan efisiensi berjalan beriringan ketika transfer file mengikuti aturan yang ketat dan otomatis. Alur kerja berbasis kebijakan berjalan secara otomatis, memindahkan file berdasarkan jenis, asal, atau status keamanannya. Persetujuan dari supervisor serta rute pengiriman dari MFT keMFT memastikan bahwa lingkungan sensitif hanya menerima file yang telah diverifikasi dan dibersihkan.
3. Visibilitas dan Pengendalian Terpusat
Integrasi untuk menjaga rantai pengawasan (chain-of-custody) dan menyederhanakan kepatuhan. Fitur Visual Orchestration dari MetaDefender Managed File Transfer (MFT) menghadirkan tampilan yang jelas dengan fitur seret-dan-lepas (drag-and-drop) mengenai transfer data dari MFT keMFT serta transfer lintas jaringan, yang menampilkan status koneksi, arah koneksi, dan kebijakan yang diterapkan. Dasbor Keamanan File untuk bukti pencegahan tingkat CISO dan Dasbor Sistem untuk operasi TI meningkatkan visibilitas terhadap kesehatan, volume, dan kapasitas. Pendekatan visual ini menyederhanakan alur kerja yang kompleks dan menerapkan penegakan kebijakan secara konsisten di seluruh SFTP, SMB, FTPS, SharePoint On-Prem, dan SharePoint Online. Anda mendapatkan pengawasan penuh atas aliran file Anda dengan dasbor real-time, log audit terpadu, dan SIEM
4. Kepatuhan terhadap Keamanan Data
OPSWAT MetaDefender Managed File Transfer ( ) menerapkan kebijakan akses yang ketat, sehingga hanya pengguna yang berwenang dan jaringan tepercaya yang dapat mengakses file Anda. Enkripsi ujung-ke-ujung (TLS 1.2/1.3 saat pengiriman dan AES-256 saat penyimpanan), RBAC (kontrol akses berbasis peran), MFA, integrasi SSO, dan pembatasan berbasis IP bekerja sama untuk mempertahankan pendekatan Zero Trust.MFT
Kapan Sebuah Organisasi Harus Menerapkan Sistem Manajemen Keamanan Informasi ( MFT) yang Aman?
Pertimbangkan untuk menerapkan solusi " MFT " yang mengutamakan keamanan jika organisasi Anda menghadapi salah satu tantangan berikut ini:
Masalah Keamanan Data
Jika suatu organisasi mengkhawatirkan keamanan datanya selama proses transfer file, penerapan solusi MFT yang aman dapat memberikan langkah-langkah perlindungan yang diperlukan untuk melindungi informasi sensitif. Baca di sini tentang cara melindungi data Anda selama proses transfer.
Meningkatnya Volume Transfer File
Seiring pertumbuhan organisasi, volume transfer file pun semakin meningkat. Penerapan solusi MFT memastikan bahwa transfer-transfer tersebut dikelola dengan aman dan efisien, sehingga mengurangi risiko kebocoran data dan inefisiensi operasional.
Tonton Webinar: Aman atau Berisiko? 8 Fitur Keamanan yang Harus Dimiliki oleh MFT
Persyaratan Kepatuhan terhadap Peraturan
Organisasi yang harus mematuhi standar regulasi seperti GDPR, HIPAA, dan SOX sebaiknya menerapkan solusi Pengelolaan Risiko Keamanan Informasi ( MFT ) untuk memastikan kepatuhan. Solusi Pengelolaan Risiko Keamanan Informasi ( MFT ) menyediakan jejak audit, kontrol perlindungan data, dan pelaporan kepatuhan yang diperlukan untuk memenuhi standar-standar tersebut.
4 Manfaat Keamanan MFT
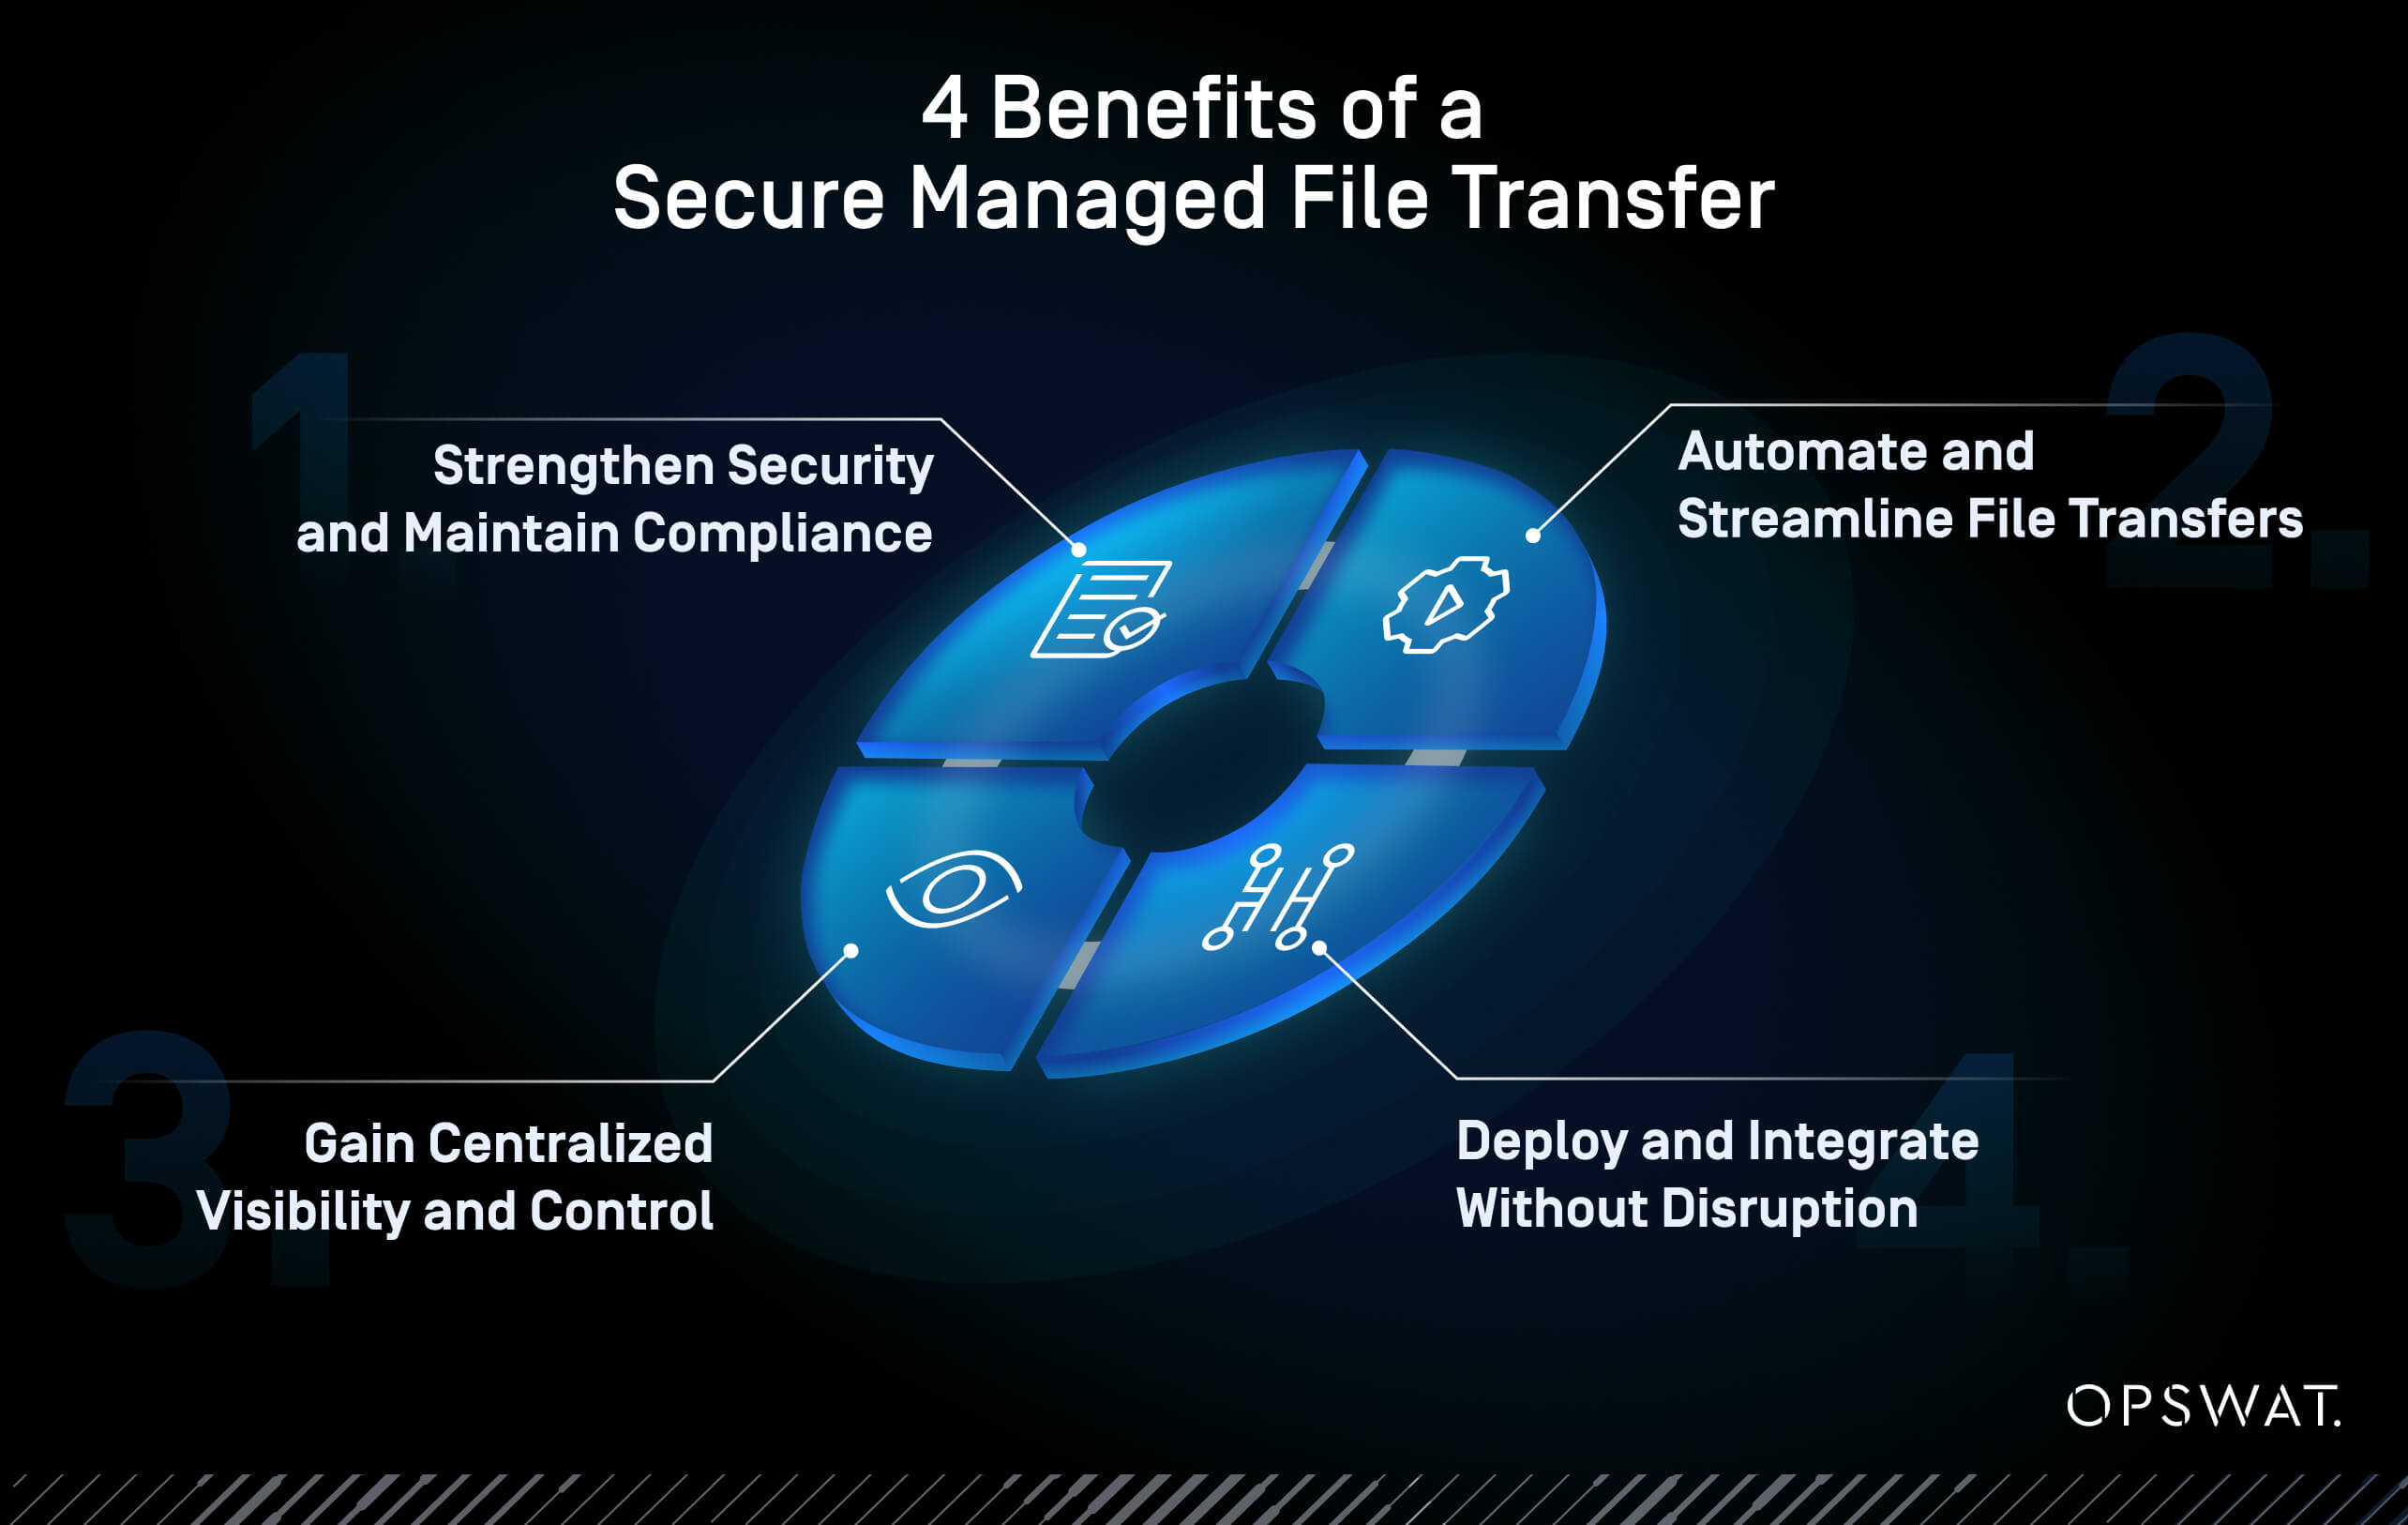
Jika organisasi Anda menangani transfer file yang bersifat sensitif atau dalam volume besar, menerapkan solusi transfer file yang aman ( Managed File Transfer ) (MFT) dapat memperkuat postur keamanan siber organisasi Anda, menyederhanakan operasional, dan memastikan kepatuhan dengan penuh keyakinan. Berikut adalah empat bidang di mana pendekatan yang tepat benar-benar membuat perbedaan:
1. Memperkuat Keamanan dan Memastikan Kepatuhan
Lindungi setiap transfer file dengan sistem keamanan berlapis, termasuk enkripsi, pemindaian malware tingkat lanjut, Teknologi Deep CDR™, dan validasi checksum. Langkah-langkah ini mencegah ancaman mencapai sistem-sistem kritis serta memudahkan kepatuhan terhadap peraturan melalui log audit dan kontrol berbasis kebijakan.
2. Mengotomatiskan dan Memperlancar Pengiriman Berkas
Gantikan proses yang berulang dan rentan kesalahan dengan otomatisasi berbasis kebijakan. Perutean berbasis logika, tugas terjadwal, dan pengaturan file secara visual dapat mengurangi beban kerja manual, menghilangkan penundaan, serta memastikan file sensitif tetap dipindahkan dengan aman tanpa perlu intervensi TI secara terus-menerus.
3. Dapatkan Visibilitas dan Kontrol Terpusat
Gambaran yang komprehensif dan jelas mengenai aktivitas berkas membuat Anda semakin yakin terhadap operasional Anda. Dasbor terpadu dan log audit membantu Anda memantau transfer data, mendeteksi masalah, serta menerapkan kebijakan akses. Hal ini mendukung respons insiden yang lebih cepat dan penyusunan laporan yang lebih mudah.
4. Melakukan Penerapan dan Integrasi Tanpa Mengganggu Operasional
Terapkan " MFT " di lingkungan on-premises, lingkungan hybrid, atau bahkan di jaringan yang terisolasi (air-gapped) tanpa mengganggu operasional bisnis. Integrasi bawaan dengan SFTP, SMB, dan SharePoint Online memastikan aliran file yang aman dapat melengkapi infrastruktur yang sudah ada, bukan malah memperumitnya.
Memperkuat Keamanan Anda MFT
Managed File Transfer merupakan cara praktis untuk mengamankan dan memperlancar proses perpindahan data di organisasi Anda. Dengan mengotomatiskan proses transfer, menerapkan enkripsi, dan menyimpan jejak audit, MFT mengurangi risiko, mendukung kepatuhan, dan meningkatkan efisiensi.
Untuk membangun strategi transfer file yang benar-benar tangguh, gabungkan otomatisasi berbasis kebijakan dengan pemeriksaan ancaman berlapis-lapis serta visibilitas terpusat. Dengan menerapkan solusi " MFT " berbasis cloud hibrida atau di lokasi sendiri, Anda dapat mempertahankan kendali penuh atas file-file sensitif sekaligus mengurangi risiko yang ditimbulkan oleh platform cloud yang dihosting oleh vendor.
Memilih solusi MFT yang tepat merupakan peluang untuk meningkatkan keamanan dan efisiensi secara signifikan. Untuk membuat pilihan terbaik bagi organisasi Anda, mulailah dengan mempelajari delapan fitur yang wajib dimiliki oleh solusi MFT yang modern dan aman.
- Unduh e-book ini: 8 Fitur Wajib yang Harus Dimiliki oleh MFT untuk Mengamankan Transfer File
- Tonton Webinar: Aman atau Berisiko? 8 Kemampuan Keamanan yang Harus Dimiliki oleh MFT Anda
- Bicaralah dengan Seorang Ahli: Pelajari bagaimana solusi transfer file terkelola (MFT) dari OPSWAT melindungi aliran data penting di lingkungan IT-OT
Dengan menggabungkan keempat pilar ini, organisasi dapat memastikan keamanan di setiap tahap siklus hidup transfer file. Hal ini mengurangi risiko kebocoran data, mendukung kepatuhan terhadap peraturan, dan melindungi data yang menopang kelancaran operasi-operasi penting.
Cara Menerapkan Keamanan MFT
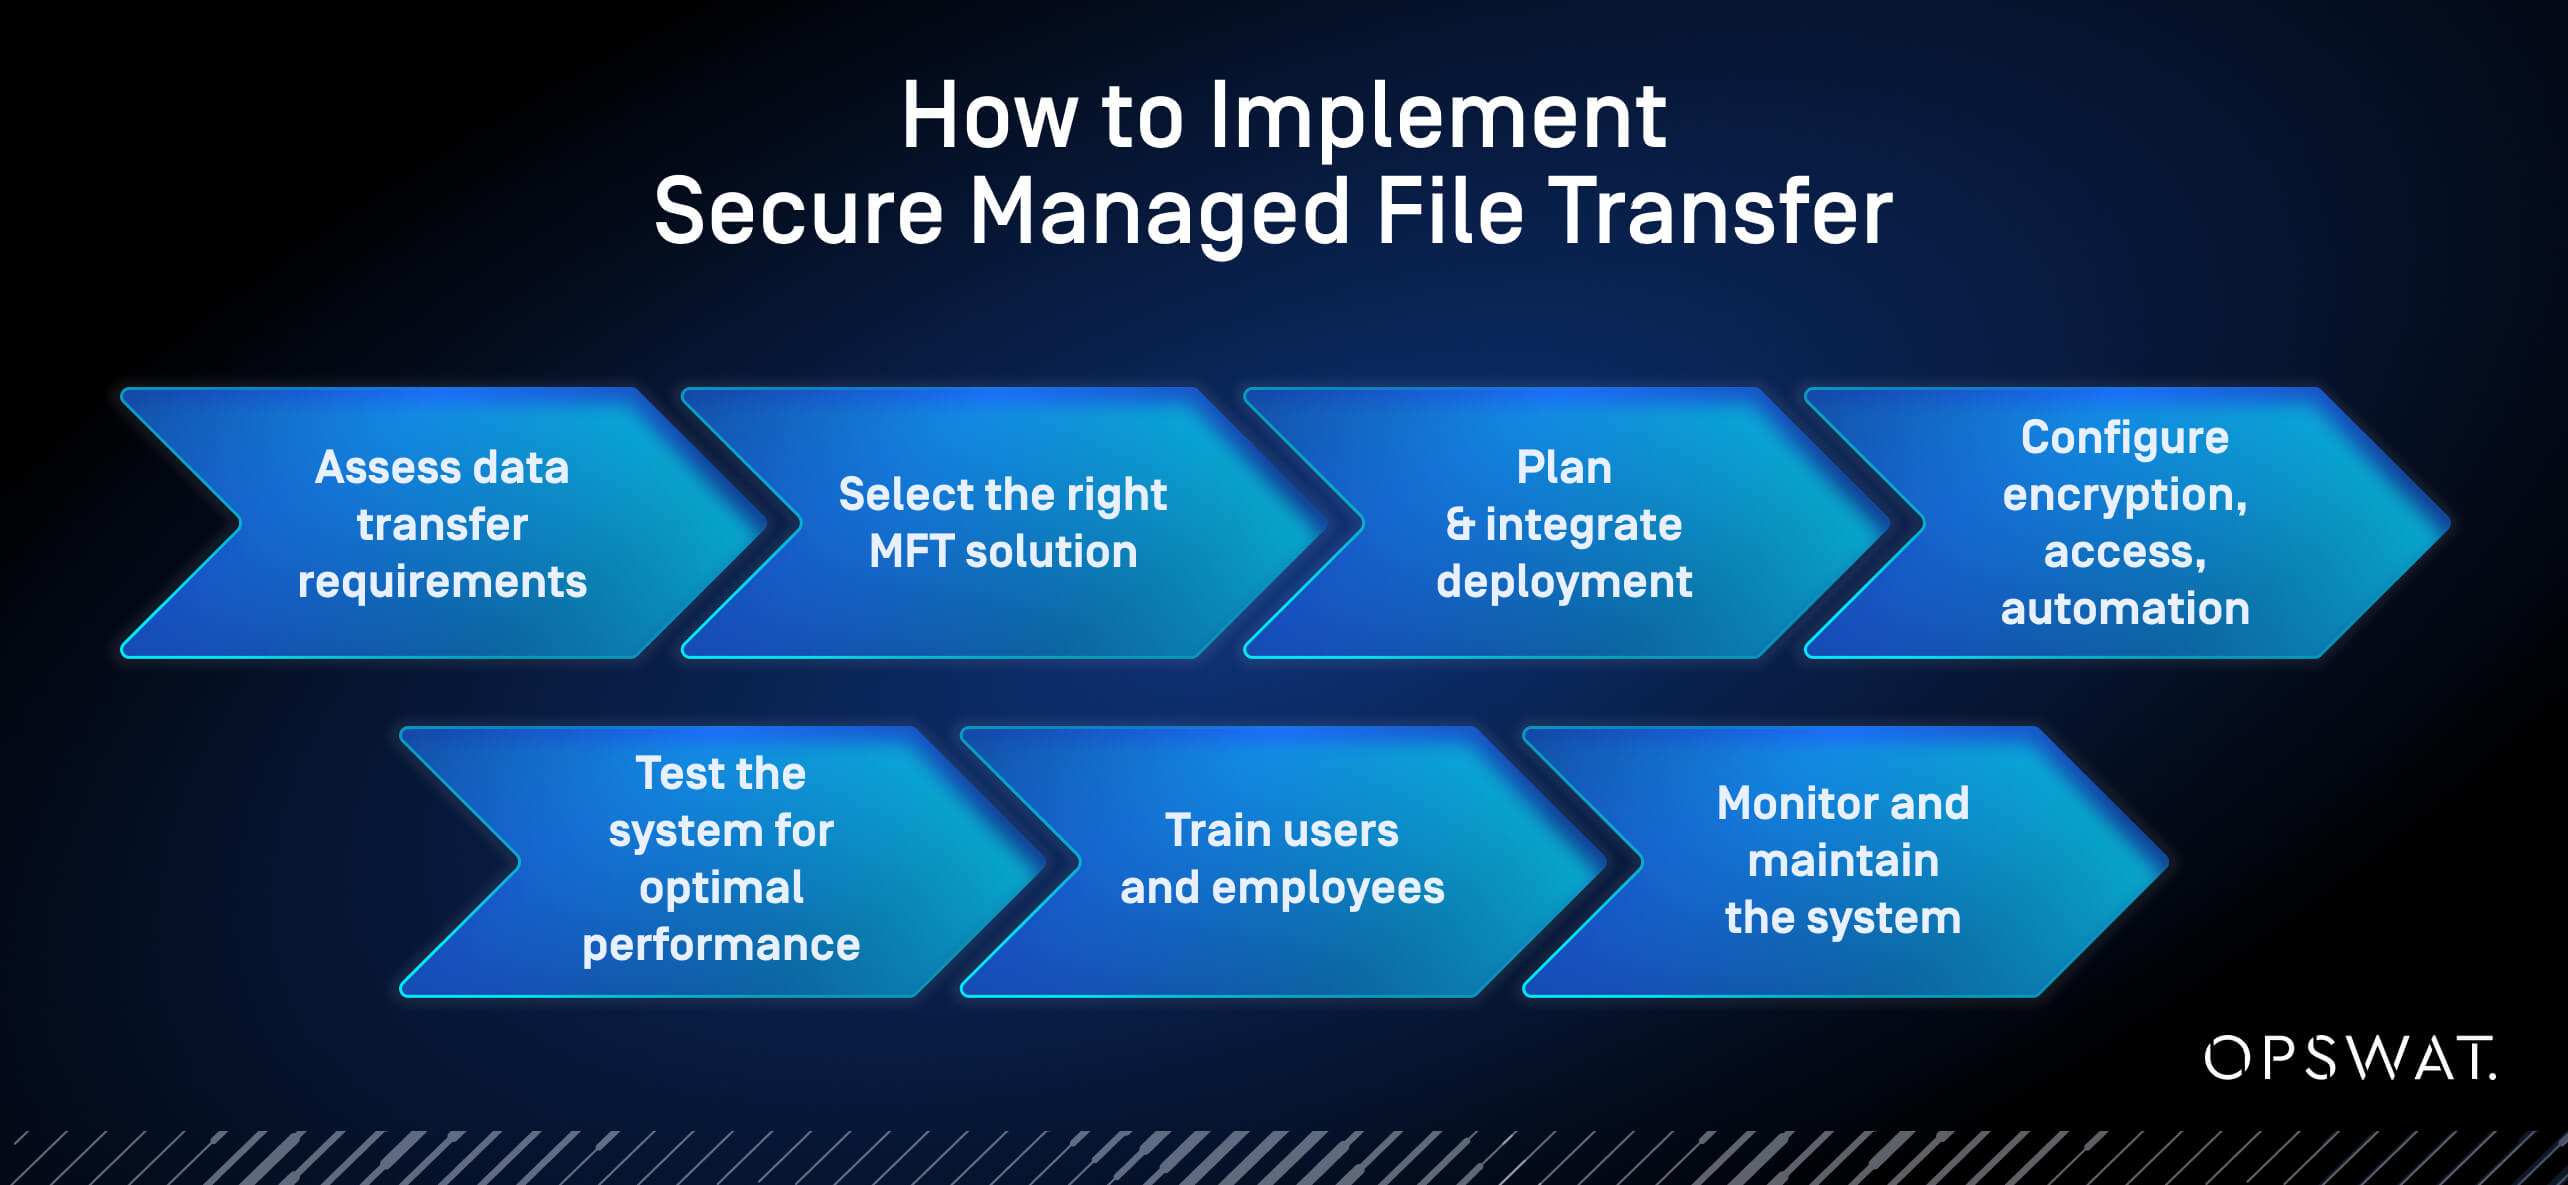
Penerapan solusi MFT yang aman mengikuti urutan langkah yang dapat diulang. Terburu-buru langsung ke tahap implementasi tanpa melalui dua langkah pertama merupakan alasan paling umum mengapa peluncuran MFT terhenti atau harus dibangun ulang dalam waktu satu tahun.
- Menilai: Memetakan alur kerja transfer file saat ini, mengidentifikasi aliran data sensitif, dan mendokumentasikan persyaratan regulasi (GDPR, HIPAA, SOX, dan sejenisnya) yang berlaku untuk setiap alur kerja.
- Pilih: Pilih model penerapan (di lokasi, cloud hibrida, atau cloud-native) serta solusi yang kemampuan keamanannya sesuai dengan empat pilar berikut: keamanan berlapis, penerapan berbasis kebijakan, visibilitas terpusat, dan kepatuhan terhadap keamanan data.
- Penerapan: Konfigurasikan enkripsi, kontrol akses, dan perutean berbasis kebijakan sebelum memigrasikan lalu lintas aktif. Jalankan alur kerja baru dan lama secara paralel selama masa peralihan untuk memvalidasi integritas dan mengidentifikasi celah sebelum peluncuran penuh.
- Pemantauan: Gunakan dasbor terpusat dan log audit untuk memantau volume transfer, pelanggaran kebijakan, dan anomali secara berkelanjutan. Implementasi bukanlah proyek yang dilakukan sekali saja; kebijakan dan integrasi perlu ditinjau secara berkala seiring dengan perubahan alur kerja.
Cara Menerapkan Keamanan MFT
Pertanyaan yang Sering Diajukan
Apa itu " Managed File Transfer " (MFT)?
Managed File Transfer merupakan platform terpusat dan aman yang mengotomatiskan serta mengatur pergerakan berkas di dalam dan di antara organisasi, mitra, dan perangkat akhir. Platform ini menjamin enkripsi ujung-ke-ujung, penerapan kebijakan, dan transparansi, tidak seperti FTP tradisional atau alat berbagi berkas berbasis cloud.
Apa itu MFT dan apa bedanya dengan SFTP?
- MFT merupakan solusi terpusat dan aman yang mengotomatiskan transfer file, menerapkan kebijakan, serta mendukung kepatuhan terhadap peraturan seperti HIPAA dan GDPR. Solusi ini dilengkapi dengan fitur-fitur canggih seperti enkripsi ujung-ke-ujung, pemindaian malware, pencatatan audit, otomatisasi alur kerja, dan pengawasan terpusat.
- Sebaliknya, SFTP (Secure File Transfer Protocol) adalah protokol dasar yang mengenkripsi file selama proses transfer, namun tidak dilengkapi dengan fitur otomatisasi, skalabilitas, kontrol terpusat, dan dukungan kepatuhan. Meskipun SFTP mungkin cocok untuk bisnis kecil dengan kebutuhan sederhana, protokol ini menimbulkan risiko di lingkungan yang kompleks dan memerlukan tingkat keamanan tinggi. Baca selengkapnya tentang risiko penggunaan SFTP di sini.
Serangan berbasis file apa saja yang dapat dicegah dengan bantuan MFT ?
MFT Membantu mencegah ancaman seperti malware yang tersembunyi dalam berkas PDF atau spreadsheet, ransomware yang disebarkan melalui unggahan berkas, serta patch yang dimanipulasi selama proses pengiriman. Solusi ini melindungi dari serangan canggih dengan memanfaatkan Analisis Perilaku Berbasis Konteks ( Multiscanning), CDR, sandboxing, dan penilaian kerentanan, terutama pada sistem OT dan sistem yang terisolasi (air-gapped).
Bagaimana cara MFT melindungi data yang sedang dikirim dan yang tersimpan?
Solusi " MFT " yang aman memastikan bahwa berkas-berkas dienkripsi selama proses transfer dan integritasnya diverifikasi melalui pencatatan dan validasi. Hal ini mencegah akses tanpa izin, manipulasi, dan hilangnya rantai penguasaan.
Bagaimana MFT membantu dalam hal kepatuhan?
MFT Platform-platform ini mendukung kepatuhan dengan menyediakan jejak audit, pencatatan yang tidak dapat diubah, kontrol akses, serta penegakan kebijakan untuk kerangka kerja seperti GDPR, PCI-DSS, FISMA, HIPAA, NIST, dan NIS2. Platform-platform ini memusatkan tata kelola, sehingga memungkinkan berbagi berkas yang dapat dilacak dan sesuai dengan kebijakan di seluruh departemen dan mitra.
Apa saja contoh penggunaan umum dari MFT?
- Transfer internal: Memindahkan berkas secara aman antar departemen, sistem, atau aplikasi
- Transfer eksternal: Pertukaran berkas dengan mitra, pemasok, atau otoritas pengawas sambil tetap mematuhi ketentuan yang berlaku
- Transfer antar-lokasi atau lintas jaringan: Mengirim dan menerima berkas dengan aman antar kantor cabang atau lokasi yang tersebar
- Transfer otomatis antar-mesin: Menghilangkan langkah-langkah manual untuk mengurangi kesalahan dan memperlancar alur kerja yang berulang
Apa yang membedakan MetaDefender Managed File Transfer (MFT)?
MetaDefender Managed File Transfer (MFT) mengamankan berkas tersebut, sedangkan solusi MFT lama atau alat transfer berkas lainnya mungkin hanya mengamankan proses transfernya saja. MetaDefender Managed File Transfer (MFT) memeriksa dan membersihkan setiap berkas sebelum diakses, mengotomatiskan transfer yang aman, memungkinkan kontrol berbasis peran, serta menyediakan pemantauan waktu nyata di seluruh jaringan. Visual Orchestration Editor memberikan tim TI dan OT tampilan tunggal yang intuitif untuk mengelola, mengotomatiskan, dan mengamankan setiap perpindahan file di seluruh protokol dan tujuan. MetaDefender Managed File Transfer (MFT) dirancang untuk mengamankan aliran file kritis sekaligus menyederhanakan kepatuhan dan meningkatkan efisiensi operasional.