- Apa itu Keamanan Hybrid Cloud ?
- Mengapa Keamanan Hybrid Cloud Penting?
- Manfaat Keamanan Hybrid Cloud
- Core Prinsip dan Kerangka Kerja untuk Keamanan Jaringan Hibrida Cloud
- Komponen Utama Keamanan Hybrid Cloud
- Pendekatan Implementasi untuk Keamanan Jaringan Hibrida Cloud
- Tantangan dan Pertimbangan dalam Keamanan Jaringan Hybrid Cloud
- Mengatasi Tantangan Keamanan pada Model Hybrid Cloud
- Cloud-Perlindungan Bawaan untuk Alur Kerja Hibrida — Amankan Data Anda di Mana Pun Data Tersebut Disimpan
- Pertanyaan yang Sering Diajukan
Apa itu Keamanan Hybrid Cloud ?
Keamanan cloud hibrida mengacu pada strategi, teknologi, dan praktik operasional yang dirancang untuk melindungi data, aplikasi, dan infrastruktur di lingkungan cloud publik maupun privat.
Pendekatan ini memastikan bahwa pengendalian keamanan diterapkan secara konsisten, terlepas dari lokasi aset tersebut, melalui integrasi manajemen identitas dan akses (IAM), enkripsi, segmentasi jaringan, dan pemantauan berkelanjutan.
Kerangka kerja keamanan cloud hibrida yang dirancang dengan baik membantu organisasi mengelola risiko di lingkungan yang dinamis dan multi-platform, beradaptasi terhadap ancaman sekaligus mendukung kepatuhan dan ketahanan operasional.
Dalam penerapan sistem hibrida di dunia nyata, organisasi menggunakan satu infrastruktur untuk sistem dan data utama mereka, sedangkan infrastruktur lainnya digunakan untuk pencadangan. Jika terjadi kegagalan, organisasi dapat beralih di antara keduanya.
Namun, lingkungan hibrida sering kali menimbulkan titik buta keamanan. Hal ini dapat mencakup API yang belum diverifikasi, penerapan yang tidak sah tanpa konfigurasi keamanan, serta kesalahan konfigurasi.
Meskipun tidak ada lingkungan yang sepenuhnya aman, risiko dapat dikurangi secara signifikan. Penerapan praktik terbaik yang telah teruji membantu organisasi memperkuat pertahanan mereka dan membatasi paparan risiko.
Apa Itu Sistem Pengendalian Kualitas Hibrida ( Cloud ) dan Mengapa Hal Ini Penting?
Infrastruktur cloud hibrida adalah lingkungan yang menggabungkan lingkungan on-premises dan cloud pribadi dengan layanan cloud publik.
Lingkungan hibrida memungkinkan organisasi menjalankan bisnisnya dengan cara yang benar-benar fleksibel, dengan memilih solusi yang paling sesuai untuk setiap lingkungan.
Misalnya, sebuah perusahaan dapat memanfaatkan cloud publik untuk meningkatkan kapasitas sumber daya secara cepat dan efisien, namun tetap mengandalkan cloud pribadi atau infrastruktur di lokasi sendiri untuk proses-proses kritis, yaitu proses yang memerlukan keamanan atau kontrol yang lebih ketat.
Namun, kompromi tersebut terletak pada aspek keamanan.
Lingkungan cloud hibrida lebih rentan terhadap kerentanan, termasuk risiko terhadap data yang sedang dikirim dan data yang tersimpan.
Data yang sedang dikirim—seperti saat berpindah antar-cloud atau antara infrastruktur lokal dan infrastruktur cloud—dapat disadap, sehingga berpotensi menimbulkan pelanggaran keamanan.
Demikian pula, data yang tidak sedang digunakan—yang mengacu pada data yang tersimpan—dapat rentan terhadap akses tanpa izin atau ketidakpatuhan terhadap ketentuan.
Hambatan operasional dapat semakin memperumit masalah-masalah ini, sehingga sangat penting untuk menangani aspek keamanan pada kedua kondisi data tersebut.
Mengapa Keamanan Hybrid Cloud Penting?
Dalam lingkungan cloud hibrida, luas permukaan serangan lebih besar, dan satu kesalahan konfigurasi atau kebijakan akses yang lemah saja sudah dapat menyebabkan terjadinya pelanggaran keamanan.
Bahkan Badan Intelijen dan Keamanan Angkatan Darat AS pun pernah mengalami kebocoran data akibat kesalahan konfigurasi.
Selain itu, ada juga tekanan terkait kepatuhan terhadap peraturan, di mana aturan yang berlaku berbeda-beda tergantung di mana data tersebut disimpan atau dibagikan.
Terakhir, sifat konfigurasi hibrida yang terpisah-pisah mempersulit perencanaan pemulihan bencana dan failover, sehingga kelangsungan bisnis menjadi lebih sulit untuk dikelola.
Ancaman Utama dalam Lingkungan Hybrid Cloud
Ancaman di lingkungan-lingkungan ini berasal dari kombinasi antara kelemahan teknis dan kelalaian manusia.
Peralihan cepat ke kerja jarak jauh dan infrastruktur awan pasca pandemi COVID-19 justru semakin memperparah risiko-risiko tersebut, karena banyak organisasi melakukan transisi tersebut tanpa kerangka kerja keamanan yang telah dikembangkan secara menyeluruh.
Untuk mengatasi tantangan-tantangan ini dengan tepat, kita harus terlebih dahulu memahami masalah-masalah tersebut.
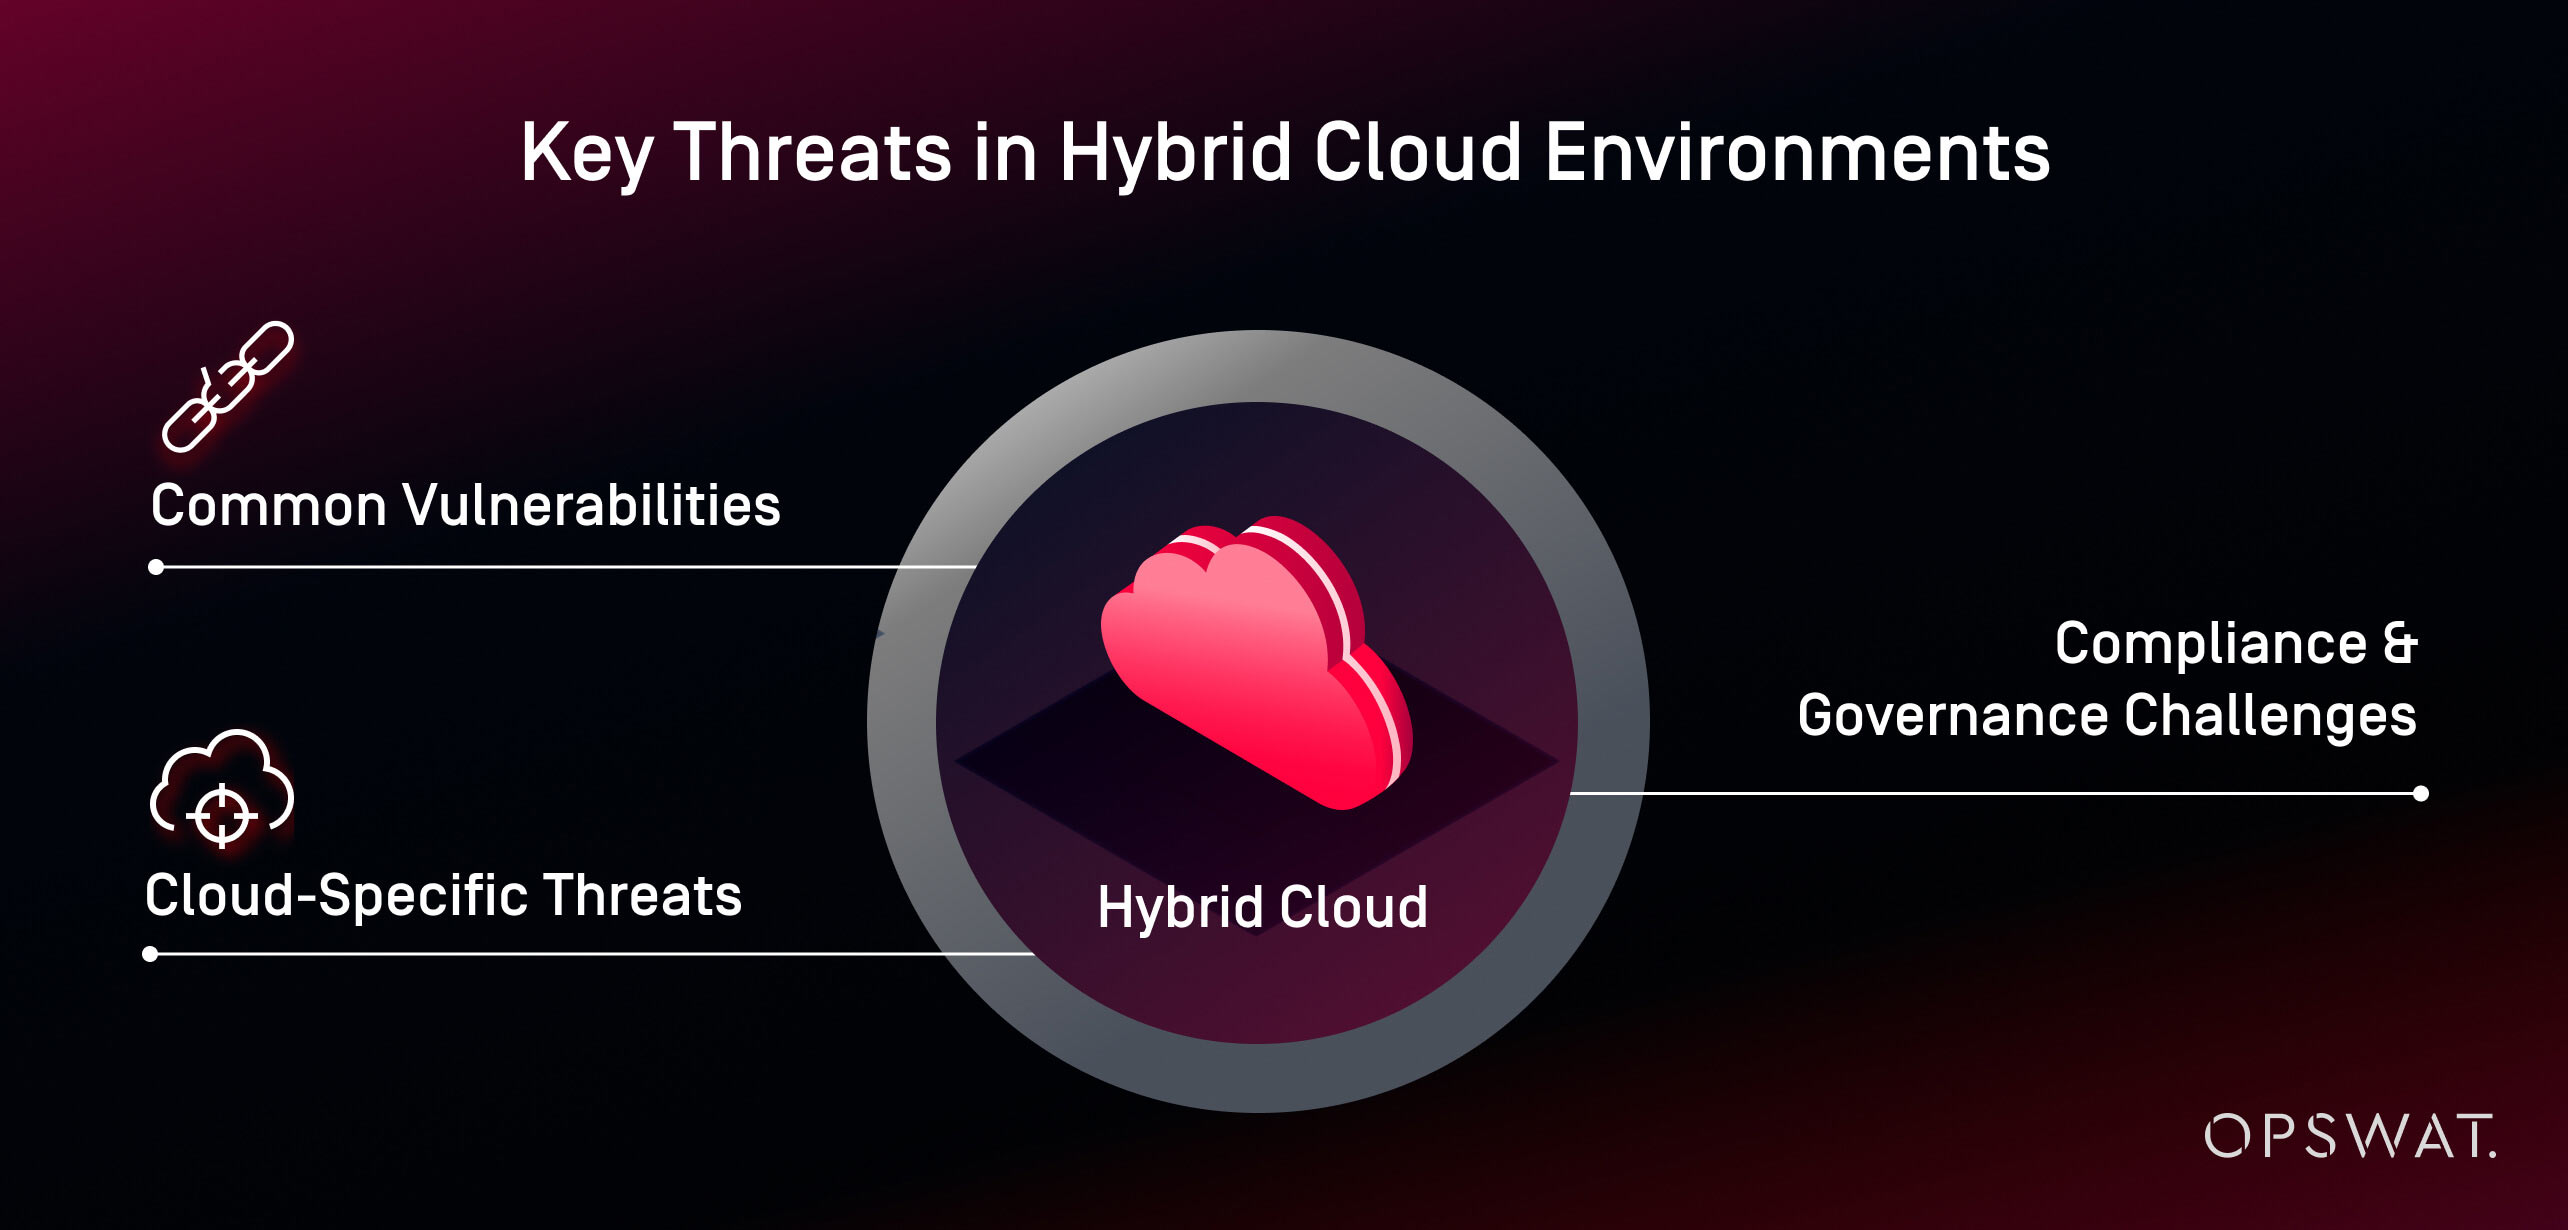
Kerentanan Umum
Kesalahan konfigurasi tetap menjadi salah satu masalah paling umum di lingkungan cloud, yang ditandai dengan pengaturan kontrol akses yang tidak tepat, penyimpanan yang terpapar, atau komponen yang sudah usang.
Masalah serius lainnya adalah pergerakan lateral setelah terjadi pelanggaran; begitu penyerang berhasil menembus infrastruktur Anda, mereka dapat berpindah dari satu sistem ke sistem lain, mencari aset-aset sensitif.
Model hibrida, yang mencakup berbagai platform, membuat aktivitas semacam ini lebih sulit untuk dideteksi dan diblokir.
Terakhir, ancaman dari dalam juga menimbulkan risiko nyata, terutama jika izin akses tidak dikelola dengan ketat.
Cloud-Ancaman Tertentu
Cloud- Ancaman-ancaman tertentu seperti malware, ransomware, dan kebocoran data berdampak lebih parah di lingkungan hibrida, di mana data terus-menerus berpindah antara sistem on-premise dan platform cloud.
Gerakan ini memperluas area serangan, sehingga memberi penyerang lebih banyak peluang untuk menyusup tanpa terdeteksi.
Kelompok-kelompok ransomware kini menggunakan alat berbasis kecerdasan buatan (AI) untuk mengelabui sistem pertahanan standar, sementara insiden kebocoran data semakin menimbulkan dampak yang merugikan.
Pengunggahan berkas yang dimanfaatkan untuk serangan juga telah menjadi ancaman yang semakin meningkat dalam konfigurasi cloud hibrida.
Pelaku kejahatan siber sering kali menyisipkan malware ke dalam berkas yang tampak tidak berbahaya untuk melewati filter keamanan dan menyebarkan muatan berbahaya tanpa terdeteksi.
Teknologi seperti Deep CDR™ (Content Disarm and Reconstruction) dapat menetralkan ancaman-ancaman ini dengan menghilangkan kode berbahaya dari berkas sebelum kode tersebut sempat menimbulkan kerusakan.
Konfigurasi hibrida juga dapat membuat batas-batas tanggung jawab menjadi kabur, sehingga menimbulkan titik-titik lemah dalam pengendalian akses atau penerapan patch.
Tantangan Kepatuhan dan Tata Kelola
Platform-platform dalam konfigurasi hibrida dapat diatur oleh undang-undang yang berbeda mengenai lokasi penyimpanan data dan cara pengelolaannya.
1. Adopsi Cepat Pasca-COVID
Meningkatnya penggunaan cloud hibrida, yang dipercepat oleh pandemi COVID-19, telah membuat keamanan menjadi lebih penting daripada sebelumnya.
Berbagai organisasi dengan cepat beralih ke sistem kerja jarak jauh dan infrastruktur cloud, namun banyak di antaranya yang belum memiliki kerangka kerja keamanan yang memadai untuk lingkungan yang tersebar dan multi-platform seperti itu. Meningkatnya adopsi cloud ini menciptakan lebih banyak titik masuk bagi para penyerang dan mempersulit pengelolaan kepatuhan.
2. Kompleksitas Regulasi
Dalam sistem yang begitu beragam, menyesuaikan proses Anda dengan persyaratan regulasi seperti GDPR—yang mewajibkan agar data tertentu disimpan di wilayah Uni Eropa—merupakan hal yang sangat membingungkan.
3. Kemampuan Audit pada Sistem Hibrida
Selain itu, mengaudit akses dan pergerakan data juga merupakan tantangan tersendiri, karena alat-alat tradisional mungkin tidak berfungsi secara efektif dalam lingkungan hibrida.
Manfaat Keamanan Hybrid Cloud
Dengan mempertimbangkan semua risiko, keamanan cloud hibrida tetap menawarkan serangkaian keunggulan yang kuat, terutama jika dibandingkan dengan sistem cloud tunggal atau sistem di lokasi sendiri.
Fleksibilitas dan Skalabilitas
Lingkungan hibrida memungkinkan organisasi untuk mengamankan data sensitif di cloud pribadi atau sistem on-premise sambil memanfaatkan cloud publik untuk operasi yang kurang kritis.
Hal ini memungkinkan tim SOC untuk menanggapi kebutuhan keamanan yang terus berubah tanpa mengorbankan tingkat perlindungan.
Manajemen Risiko
Konfigurasi cloud hibrida mengurangi risiko terjadinya titik kegagalan tunggal, yang terjadi ketika kegagalan satu komponen penting menyebabkan seluruh infrastruktur runtuh.
Ketika data tersebar di berbagai lingkungan, terjadinya pelanggaran keamanan di satu area tidak akan membahayakan seluruh infrastruktur.
Kepatuhan dan Kelangsungan Usaha
Lingkungan hibrida juga mendukung kepatuhan yang lebih baik, sehingga memungkinkan perusahaan menyimpan data sensitif di tempat yang diperlukan demi memenuhi persyaratan regulasi, sementara menggunakan platform lain untuk beban kerja yang lebih umum.
Misalnya, jika salah satu lingkungan mengalami masalah, perusahaan dapat dengan cepat beralih ke lingkungan lain, sehingga meminimalkan waktu henti.
Keamanan Jaringan Hybrid Cloud vs. Keamanan Jaringan Publik dan Pribadi Cloud
Meskipun tidak ada kerangka kerja keamanan siber yang sempurna, kerangka kerja yang dikembangkan dalam lingkungan hibrida menonjol berkat kemampuannya untuk mendukung strategi perlindungan yang lebih fleksibel dibandingkan dengan model cloud publik atau privat.
Kemampuan untuk tetap menggunakan alat-alat lama sekaligus sistem pertahanan modern berbasis cloud dalam konfigurasi yang sama memungkinkan penerapan pendekatan berlapis yang sesuai dengan tingkat risiko masing-masing lingkungan.
Jika suatu kerentanan memengaruhi satu platform—seperti masalah rantai pasokan yang terkait dengan penyedia layanan publik—tim dapat mengalihkan operasinya ke tempat lain untuk meminimalkan risiko.
Sistem hibrida juga memperoleh data keamanan dari berbagai sumber yang lebih luas, sehingga meningkatkan cara pendeteksian dan penanganan ancaman.
Pendekatan ini memberi organisasi keleluasaan yang lebih besar untuk menyesuaikan diri, mengidentifikasi masalah dengan cepat, dan memastikan keputusan keamanan lebih sesuai dengan kebutuhan mereka.
Core Prinsip dan Kerangka Kerja untuk Keamanan Jaringan Hibrida Cloud
Beberapa prinsip dasar utama dalam keamanan cloud hibrida antara lain keamanan Zero Trust, yang memastikan bahwa tidak ada entitas pun yang dipercaya secara default, serta pertimbangan keamanan rantai pasokan.
Yang terakhir ini berfokus pada perlindungan dependensi dan perangkat lunak pihak ketiga.
Cloud Kerangka Kerja dan Standar Keamanan
(CCM) Matriks Pengendalian Cloud
Untuk mengatur praktik keamanan, banyak tim menerapkan Matriks Kontrol Manajemen Siklus Keamanan (CCM) ( Cloud ) dari Aliansi Keamanan Cloud .
CCM mengelompokkan domain pengendalian khusus cloud—seperti manajemen identitas, keamanan infrastruktur, dan kepatuhan—serta menyelaraskan domain-domain tersebut dengan standar global seperti ISO dan NIST.
Hal ini juga membantu menentukan peran dan tanggung jawab di seluruh model layanan IaaS, PaaS, dan SaaS, yang sangat berguna terutama dalam konfigurasi hibrida.
(CSPM) Manajemen Postur Keamanan Cloud
Alat-alat CSPM mengatasi risiko kesalahan manusia — yang merupakan penyebab utama masalah keamanan — dengan mendeteksi dan memperbaiki kesalahan konfigurasi.
Keamanan Zero Trust dan Keamanan Berbasis Peran ( Supply Chain ) dalam Lingkungan Hibrida Cloud
Salah satu pendekatan yang banyak digunakan dalam keamanan siber adalah Zero Trust.
Hal ini didasarkan pada asumsi bahwa tidak ada kepercayaan bawaan terhadap pengguna, perangkat, atau aplikasi mana pun. Akses diberikan berdasarkan identitas, konteks, dan pemeriksaan secara real-time, bukan berdasarkan lokasi atau jaringan.
Solusi seperti MetaDefender Cloud menerapkan prinsip Zero Trust melalui pemeriksaan berkas yang proaktif dan pencegahan ancaman di seluruh alur kerja multi-cloud.
Arsitektur hibrida bergantung pada layanan eksternal seperti API, platform terkelola, dan alat sumber terbuka, sehingga melindungi rantai pasokan perangkat lunak juga menjadi prioritas utama bagi SOC.
Komponen Utama Keamanan Hybrid Cloud
Cloud hibrida merupakan pendorong yang sangat kuat sekaligus lingkungan yang memiliki risiko tersendiri.
Dalam konteks ini, kerangka kerja keamanan cloud hibrida memerlukan pendekatan yang unik dan multifaset, dengan beberapa elemen kunci.
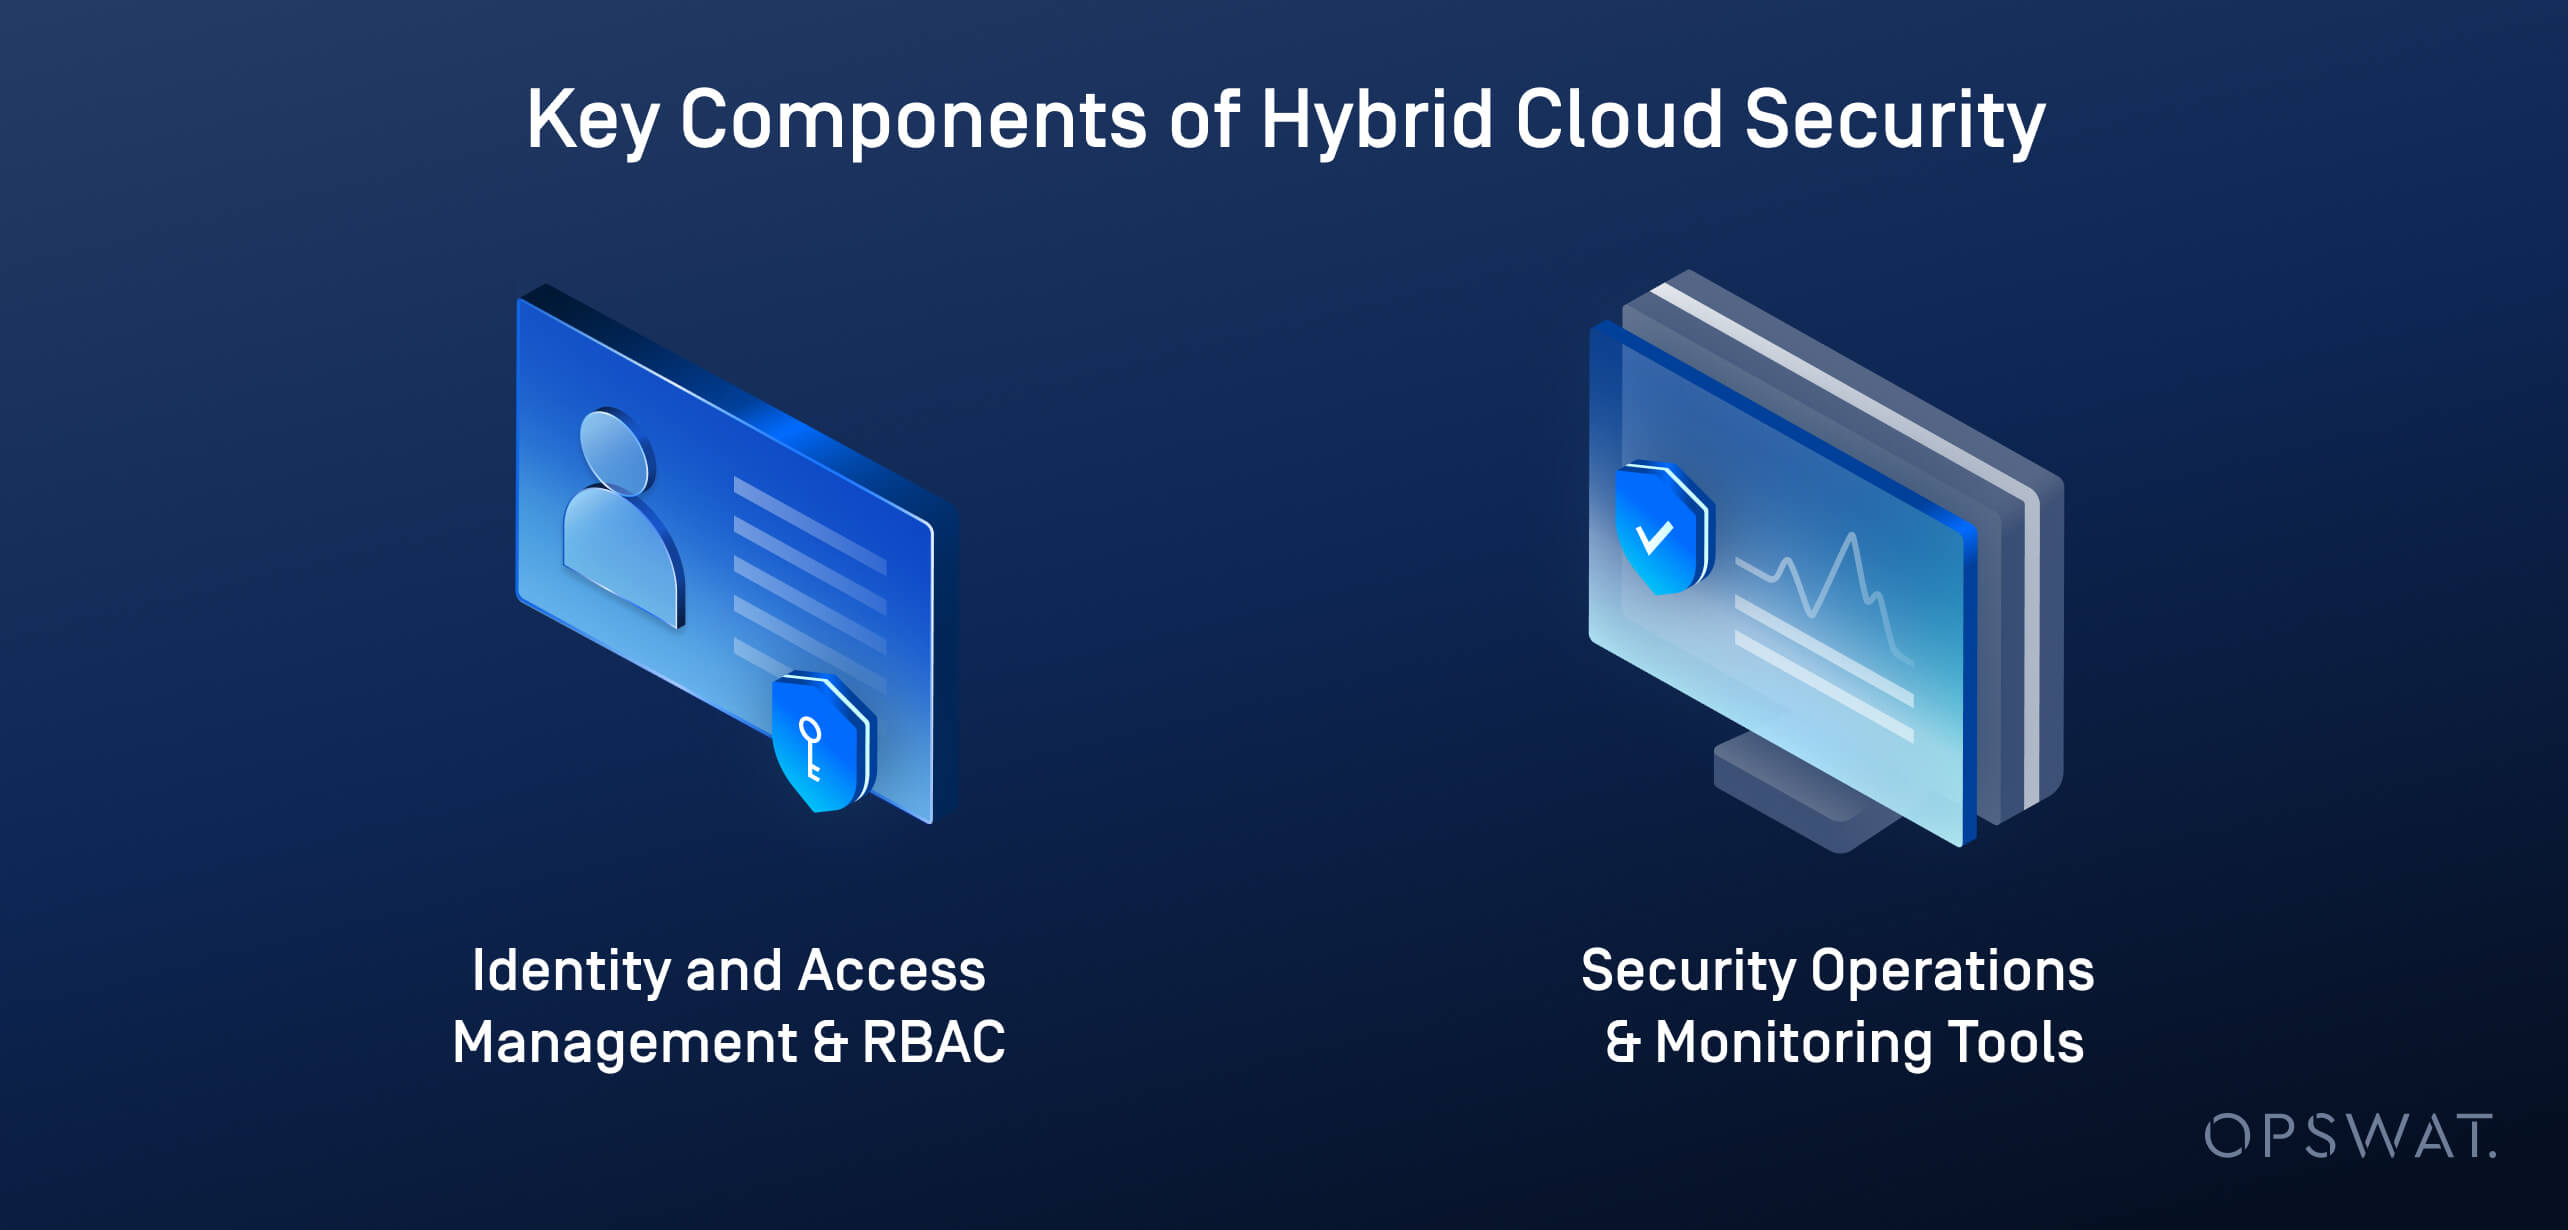
(IAM) Manajemen Identitas dan Akses serta RBAC
IAM merupakan kerangka kerja pengendalian akses yang memastikan bahwa hanya orang yang berhak yang dapat mengakses sumber daya yang tepat pada waktu yang tepat dan dengan alasan yang tepat.
IAM memegang peranan sentral dalam lingkungan hibrida di mana identitas mencakup lingkungan on-premise dan berbagai layanan cloud.
Dalam kerangka kerja IAM, terdapat dua metode yang sangat efektif:
- (RBAC) Kontrol Akses Berbasis Peran
- (PAM) Manajemen Akses Berhak Istimewa
Kontrol Akses Berbasis Peran
RBAC menetapkan izin berdasarkan peran pengguna dalam suatu organisasi, sehingga membatasi data dan tindakan apa saja yang dapat diakses atau dilakukan oleh pengguna tersebut. Peran biasanya didasarkan pada fungsi pekerjaan (misalnya, pengembang, analis, SDM), dan setiap peran memiliki serangkaian hak akses yang telah ditentukan sebelumnya.
Metode ini menerapkan prinsip hak akses minimal, sehingga memastikan pengguna hanya mendapatkan akses ke hal-hal yang mereka butuhkan. Metode ini juga mendukung tata kelola dan kepatuhan dengan menyusun akses secara logis.
Manajemen Akses Berhak Istimewa
Berbeda dengan RBAC, yang hanya memberikan izin berdasarkan fungsi pekerjaan, PAM digunakan untuk mengamankan dan mengelola akses ke akun-akun dengan hak istimewa, yaitu akun-akun yang memiliki hak administratif atau akses ke sistem-sistem penting.
Dalam konfigurasi hibrida, PAM sangat penting untuk mengamankan lapisan manajemen infrastruktur (misalnya, pengontrol domain, portal admin cloud) dan mengontrol akses ke konsol manajemen cloud (misalnya, akun root AWS, admin global Azure).
Alat Operasi dan Pemantauan Keamanan
(SOC) Pusat Operasi Keamanan
SOC adalah unit terpusat yang bertugas memantau, mendeteksi, menanggapi, dan memitigasi ancaman keamanan.
Unit ini memanfaatkan sumber daya manusia, proses, dan teknologi untuk mengoordinasikan deteksi dan penanggulangan ancaman melalui pemantauan yang dilakukan sepanjang waktu.
(CASB) Cloud Access Security Broker
CASB merupakan titik penegakan kebijakan keamanan antara pengguna layanan cloud (organisasi) dan penyedia layanan.
Dalam kerangka CASB, organisasi bertanggung jawab atas apa yang mereka unggah dan bagaimana mereka berinteraksi dengan layanan cloud, meskipun mereka tidak mengelola infrastrukturnya.
CASB membantu mendeteksi dan mengelola Shadow IT, perpindahan data, serta perilaku pengguna, sehingga tim TI dapat memantau penggunaan alat-alat yang tidak sah.
Untuk infrastruktur hibrida, CASB memungkinkan penerapan tata kelola terpadu. Dengan demikian, keamanan dan kepatuhan di lingkungan on-premise tidak terganggu saat data dipindahkan ke cloud.
(SIEM) Manajemen Informasi dan Peristiwa Keamanan
SIEM adalah platform yang mengumpulkan, menggabungkan, menganalisis, dan mengkorelasikan data keamanan untuk mendeteksi ancaman serta menghasilkan peringatan secara real-time.
Sistem ini mengonsolidasikan data log dan peristiwa dari sistem lokal dan berbasis cloud, guna memastikan deteksi ancaman yang konsisten. Sistem ini juga menyediakan pemahaman situasi, wawasan forensik, dan pelaporan kepatuhan.
SIEM dapat diintegrasikan ke dalam solusi keamanan siber, seperti halnya integrasi antara MetaDefender Cloud dan Splunk SIEM.
Pendekatan Implementasi untuk Keamanan Jaringan Hibrida Cloud
Dalam konfigurasi hibrida, arsitek keamanan memerlukan serangkaian alat, praktik, dan kebijakan yang dapat diterapkan secara mulus di seluruh sistem cloud dan sistem on-premise.
(CSPM) Cloud Manajemen Postur Keamanan
CSPM adalah alat yang secara otomatis menilai dan mengelola konfigurasi cloud. Tujuannya adalah untuk mendeteksi kesalahan konfigurasi, pelanggaran kepatuhan, dan pengaturan berisiko di seluruh lingkungan cloud.
Konfigurasi ini sangat berguna terutama untuk cloud hibrida, karena konfigurasi tersebut bersifat dinamis dan kompleks, dengan perubahan yang sering terjadi antara lingkungan cloud publik dan lingkungan on-premise.
Pemantauan Berkelanjutan dan Penanganan Insiden
Lebih merupakan suatu proses daripada sekadar alat, hal ini mengacu pada pengumpulan dan analisis log, metrik, serta peristiwa keamanan yang dilakukan secara berkelanjutan untuk mendeteksi ancaman.
Agar hal ini dapat berjalan dengan baik, pemantauan perlu dipadukan dengan proses yang jelas untuk menyelidiki dan menanggapi insiden.
Dalam lingkungan hibrida, proses ini memberikan gambaran ancaman yang terpadu atas perangkat atau perangkat lunak yang tersebar, seperti aplikasi cloud-native, SaaS, firewall di lokasi, server, dan titik akhir.
Penerapan Kebijakan Secara Otomatis
Terakhir, kita dapat memanfaatkan berbagai alat dan skrip untuk menerapkan kebijakan keamanan secara otomatis. Kebijakan-kebijakan ini dapat berupa penonaktifan sumber daya yang tidak sesuai, penerapan enkripsi, atau pemblokiran layanan yang tidak disetujui.
Penegakan otomatis memastikan aturan keamanan mengikuti beban kerja, terlepas dari apakah beban kerja tersebut ditempatkan di mana pun.
Praktik Terbaik dalam Mengelola Keamanan Jaringan Hybrid ( Cloud )
Selain berbagai alat dan kebijakan, kerangka kerja keamanan cloud hibrida juga dibangun berdasarkan taktik operasional seperti:
Pemantauan Keamanan dan Pemberitahuan
Dalam model hibrida, ancaman dapat berasal dari cloud dan berdampak pada lingkungan on-prem (dan sebaliknya).
Pemantauan sistem dan layanan secara real-time atau hampir real-time akan mendeteksi dan mengungkap segala bentuk perilaku berbahaya, sebelum dampak merugikan tersebut melampaui batas yang ditentukan.
Penanganan Insiden dan Forensik
Tanggapan insiden yang efektif dapat meminimalkan gangguan operasional, sementara analisis forensik memastikan pelestarian bukti dan meningkatkan sistem pertahanan di masa mendatang.
Otomatisasi Respons dan Panduan Tindakan
Ini adalah alur kerja dan skrip yang telah ditentukan sebelumnya yang mengotomatiskan sebagian proses penanggulangan insiden — seperti mengisolasi sebuah host, menonaktifkan akun pengguna, atau memblokir alamat IP.
Jika suatu insiden menyebar ke seluruh lingkungan, tindakan otomatis dapat menanggulangi ancaman lebih cepat daripada tim manusia.
Tantangan dan Pertimbangan dalam Keamanan Jaringan Hybrid Cloud
Dalam hal melindungi infrastruktur cloud hibrida, tantangannya tidak terletak pada teknologi yang digunakan, melainkan pada koordinasi dan konsistensi di seluruh lingkungan.
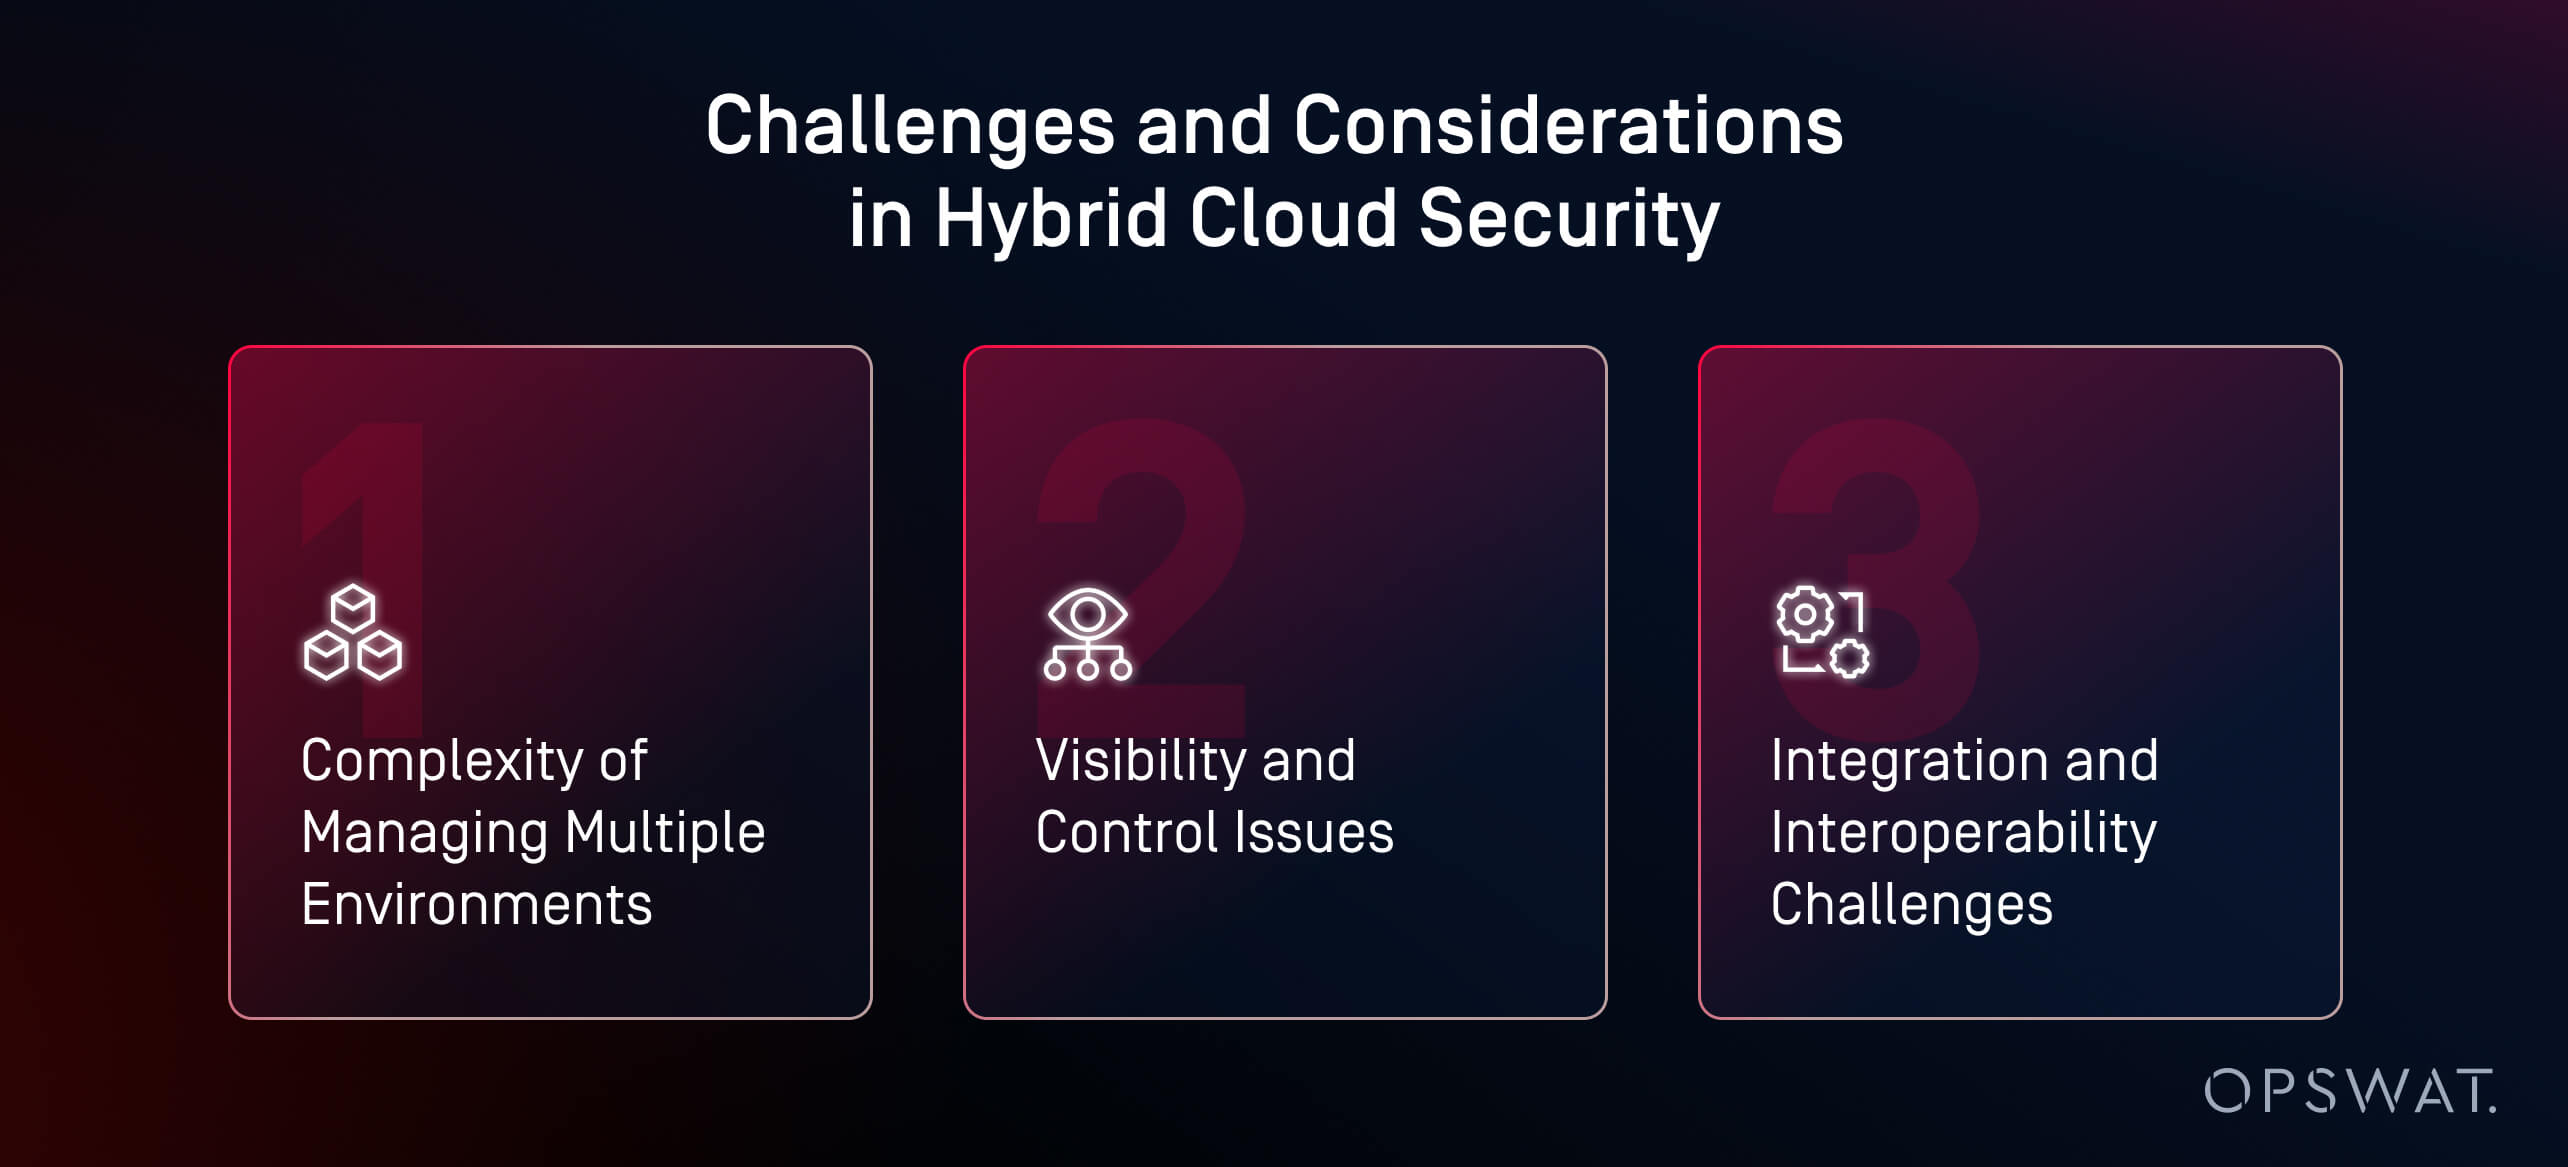
Kompleksitas Pengelolaan Berbagai Lingkungan
Secara inheren, infrastruktur cloud hibrida diatur oleh berbagai alat, kebijakan, dan mekanisme pengendalian.
Hal ini memaksa tim keamanan untuk menggunakan berbagai platform, yang pada gilirannya meningkatkan risiko kesalahan konfigurasi.
Selain itu, jika salah satu sistem berubah, sistem tersebut tidak secara otomatis tersinkronisasi dengan sistem lainnya. Hal ini meningkatkan risiko terjadinya kelalaian.
Masalah Terkait Visibilitas dan Pengendalian
Sifat konfigurasi hibrida yang beragam ini juga mengakibatkan kurangnya pemahaman yang konsisten mengenai siapa yang mengakses apa, di mana data disimpan, dan bagaimana sumber daya dikonfigurasi di seluruh lingkungan.
Data yang tersebar dapat menyembunyikan risiko-risiko kritis.
Tantangan Integrasi dan Interoperabilitas
Infrastruktur lokal dan berbasis cloud tidak selalu dirancang untuk saling berkomunikasi. Hal ini menimbulkan tantangan dalam menghubungkan alat keamanan, sistem identitas, dan kebijakan di berbagai lingkungan.
API, format log, dan model akses sangat bervariasi antar platform, dan sistem lama yang dioperasikan di lokasi sendiri mungkin tidak mendukung otentikasi modern.
Mengatasi Tantangan Keamanan pada Model Hybrid Cloud
Untuk mengatasi tantangan-tantangan ini, diperlukan strategi yang bertujuan untuk mengelola kompleksitas secara strategis, mengurangi permukaan serangan, dan memastikan penerapan kontrol yang konsisten di seluruh lingkungan on-premises dan cloud.
Kebijakan Keamanan Terpadu
Tujuannya adalah untuk menciptakan seperangkat aturan yang berlaku secara seragam di seluruh lingkungan, sehingga terhindar dari kerumitan masing-masing konfigurasi.
Organisasi dapat menerapkan satu sistem identitas untuk mengelola siapa saja yang dapat masuk dan apa saja yang dapat mereka akses.
Alat-alat seperti Azure AD atau Okta mendukung sistem masuk tunggal (single sign-on) dan otentikasi multi-faktor.
Ide lainnya adalah membuat templat kebijakan untuk kebutuhan yang berulang, seperti aturan kata sandi, aturan jaringan, dan persyaratan enkripsi.
Terakhir, semua kebijakan keamanan harus sesuai dengan standar internasional seperti GDPR, HIPAA, atau ISO 27001 agar selalu siap menghadapi audit.
Pemantauan dan Pengelolaan Terpusat
Jika setiap tim menganalisis data yang berbeda menggunakan alat yang berbeda-beda, serangan mungkin tidak terdeteksi.
Untuk menghindari titik buta, organisasi sebaiknya mengumpulkan log dan peringatan ke dalam satu tempat menggunakan alat SIEM atau SOAR, sekaligus memanfaatkan alat endpoint yang dapat beroperasi di seluruh sistem.
Akan sangat membantu pula jika tim memiliki satu dasbor yang menampilkan peringatan penting dari seluruh sistem. Hal ini membantu para profesional keamanan merespons lebih cepat dan mengidentifikasi pola-pola tertentu.
Manajemen Risiko Pemasok dan Manajemen Risiko Berbasis Risiko ( Supply Chain )
Ketika setiap sistem baru menimbulkan titik kegagalan baru, satu kelemahan saja sudah dapat memengaruhi data Anda.
Untungnya, Anda dapat mengevaluasi setiap layanan pihak ketiga melalui metode standar seperti ISO 27036 atau NIST 800-161.
Meskipun alat tersebut telah lulus sertifikasi dan menjadi bagian dari jaringan Anda, jangan langsung menganggapnya aman. Batasi fungsi masing-masing alat dan pantau semuanya.
Pada awal setiap kemitraan, buatlah perjanjian yang mengatur langkah-langkah pengamanan serta aturan yang jelas mengenai apa yang harus dilakukan jika terjadi masalah.
Terakhir, gunakan gateway, firewall, dan atur API asi jaringan untuk memastikan sistem eksternal tetap berada di ruangannya masing-masing.
Cloud-Perlindungan Bawaan untuk Alur Kerja Hibrida — Amankan Data Anda di Mana Pun Data Tersebut Disimpan
Infrastruktur cloud hibrida perlu dilindungi oleh solusi-solusi yang inovatif, dapat diskalakan, dan fleksibel.
OPSWAT MetaDefender Cloud™ memang dirancang khusus untuk tujuan itu.
This SaaS-native solution combines advanced threat detection, Deep CDR™ TechnologyTM, proactive DLP, and sandboxing to detect, neutralize, and analyze known and unknown threats across all file types.
MetaDefender Cloud dapat memeriksa lebih dari 20 jenis berkas, menerapkan kebijakan yang dapat disesuaikan, dan terintegrasi ke dalam alur kerja di AWS, Azure, dan platform lainnya.
Pelajari bagaimana MetaDefender Cloud dapat menyederhanakan keamanan cloud hybrid sekaligus menjaga keamanan data Anda, di mana pun data tersebut berada.
Pertanyaan yang Sering Diajukan (FAQ)
T: Bagaimana cara Anda mengelola keamanan dalam lingkungan cloud hibrida?
Dalam lingkungan cloud hibrida, keamanan dijamin melalui kombinasi kontrol akses, enkripsi, pemantauan berkelanjutan, dan manajemen identitas. Sangatlah penting untuk mengintegrasikan alat-alat keamanan di seluruh sistem lokal maupun cloud guna memastikan visibilitas dan kontrol, sekaligus mengotomatiskan deteksi dan respons terhadap ancaman.
T: Apa yang dimaksud dengan pendekatan hibrida dalam keamanan siber?
Pendekatan hibrida dalam keamanan siber menggabungkan solusi keamanan di lokasi (on-premises) dan berbasis awan. Pendekatan ini melindungi lingkungan awan pribadi dan publik, sekaligus menawarkan fleksibilitas dan skalabilitas tanpa mengorbankan keamanan data dan sistem yang sensitif.
T: Apa saja tantangan dalam keamanan cloud hibrida?
Tantangan yang dihadapi antara lain mengelola visibilitas dan kontrol di berbagai platform, memastikan perlindungan data selama proses transfer, mematuhi peraturan, mencegah kesalahan konfigurasi, serta menangani ancaman siber. Sulit untuk mempertahankan kebijakan keamanan yang konsisten di seluruh lingkungan.
T: Apa itu model keamanan hibrida?
Model keamanan hibrida menggunakan kombinasi pendekatan keamanan, seperti solusi di lokasi, berbasis cloud, dan dari pihak ketiga, untuk melindungi data dan sistem di berbagai lingkungan. Model ini memungkinkan organisasi menyesuaikan pengendalian keamanan dengan infrastruktur spesifik mereka.
T: Bagaimana Teknologi Deep CDR™ mendukung keamanan cloud hibrida?
Teknologi Deep CDR™ membersihkan file di setiap titik masuk dan menghilangkan ancaman tanpa mengganggu kemudahan penggunaan. Teknologi ini terintegrasi dengan mulus di lingkungan on-premise maupun berbasis cloud, sehingga memastikan perlindungan yang konsisten terlepas dari asal file atau lokasi aksesnya.