Pendahuluan
Kode QR kini telah menjadi hal yang tak terpisahkan dalam proses otentikasi, pemasangan perangkat, dan berbagi file di platform kolaborasi. Namun, kemudahan penggunaannya justru menjadikannya sasaran utama para penjahat siber. Menurut Egress, serangan phishing melalui kode QR (quishing) melonjak dari 0,8% dari total email phishing pada tahun 2021 menjadi 12,4% pada tahun 2023, dengan tingkat yang stabil sebesar 10,8% pada tahun 2024. Pertumbuhan eksponensial ini mencerminkan pergeseran strategi para penyerang untuk memanfaatkan alat-alat tepercaya seperti Signal dan Microsoft Teams, yang kini menjadi bagian sentral dalam komunikasi perusahaan.
Blog ini membahas bagaimana serangan berbasis kode QR mampu mengelabui sistem pertahanan tradisional, menyoroti insiden-insiden yang terjadi di dunia nyata, serta menjelaskan bagaimana MetaDefender Core memitigasi risiko-risiko tersebut melalui Teknologi Deep CDR™, InSights Threat Intelligence, dan integrasi berbasis API.
Serangan Berbasis Kode QR Teratas yang Menjadi Sorotan di Kuartal Pertama 2025
Serangan pada Perangkat yang Terhubung di Signal—Melewati Proses Otentikasi
Signal, sebuah aplikasi pesan terenkripsi terkemuka, memungkinkan pengguna untuk menghubungkan perangkat melalui pemindaian kode QR, bukan dengan kata sandi. Sebuah celah keamanan kritis memungkinkan penyerang untuk menghubungkan perangkat berbahaya secara permanen jika perangkat utama telah diretas.
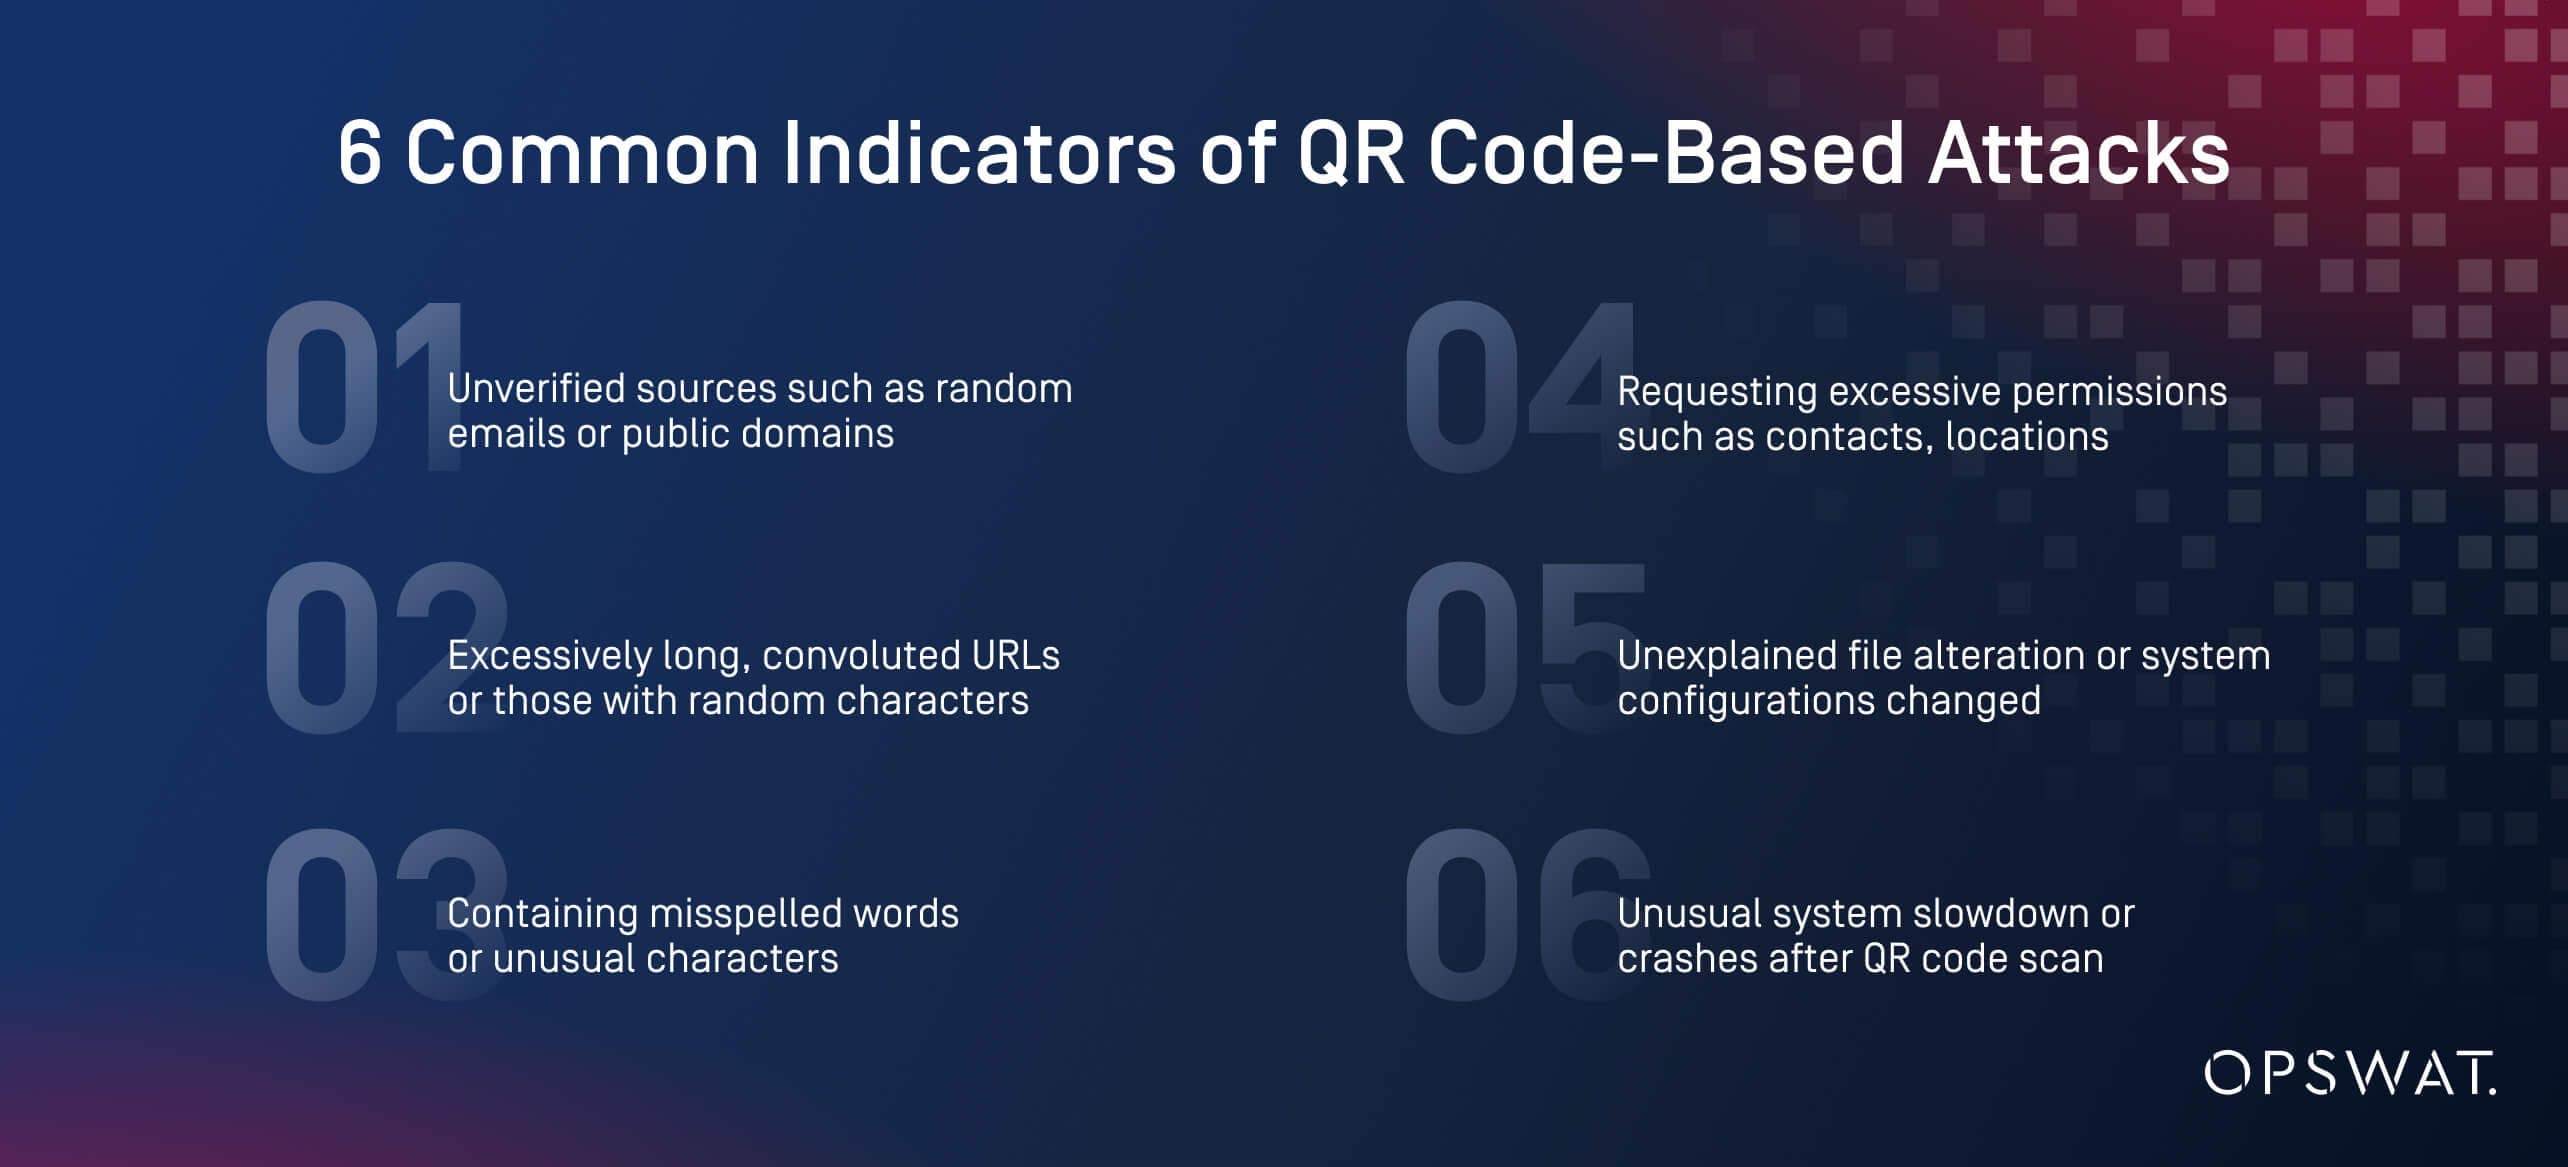
- Email phishing atau skema rekayasa sosial membujuk pengguna agar memindai kode QR dengan dalih “verifikasi akun.”
- Setelah dipindai, perangkat penyerang memperoleh akses penuh ke pesan, kontak, dan komunikasi—tanpa perlu kata sandi.
- Kelompok-kelompok mata-mata Rusia, yang teridentifikasi oleh Threat Analysis Group milik Google, memanfaatkan celah keamanan ini untuk menyerang pengguna di Ukraina (Wired).
Serangan Phishing Kode QR Black Basta di Microsoft Teams
Black Basta, sebuah kelompok ransomware-as-a-service (RaaS) yang terkenal dan telah aktif sejak 2022, kini beralih ke serangan phishing menggunakan kode QR di Microsoft Teams.
Metode Serangan
- Peringatan keamanan TI palsu dikirim melalui Teams, yang mendesak karyawan untuk memindai kode QR guna “memverifikasi” kredensial Microsoft 365.
- Kode QR menyembunyikan URL berbahaya, sehingga dapat menghindari alat keamanan email.
- Korban dialihkan ke halaman login palsu, yang memungkinkan pencurian kredensial, peningkatan hak akses, dan penyebaran ransomware.
Bagaimana Core™ dari MetaDefender Mencegah Serangan Berbasis Kode QR
Untuk mengatasi ancaman yang terus berkembang ini, organisasi memerlukan solusi keamanan canggih yang melampaui deteksi phishing tradisional. MetaDefender Core memanfaatkan teknologi berlapis-lapis yang dirancang khusus untuk menetralkan ancaman yang disebarkan melalui file dan berbasis kredensial di platform kolaborasi.
Teknologi Deep CDR™
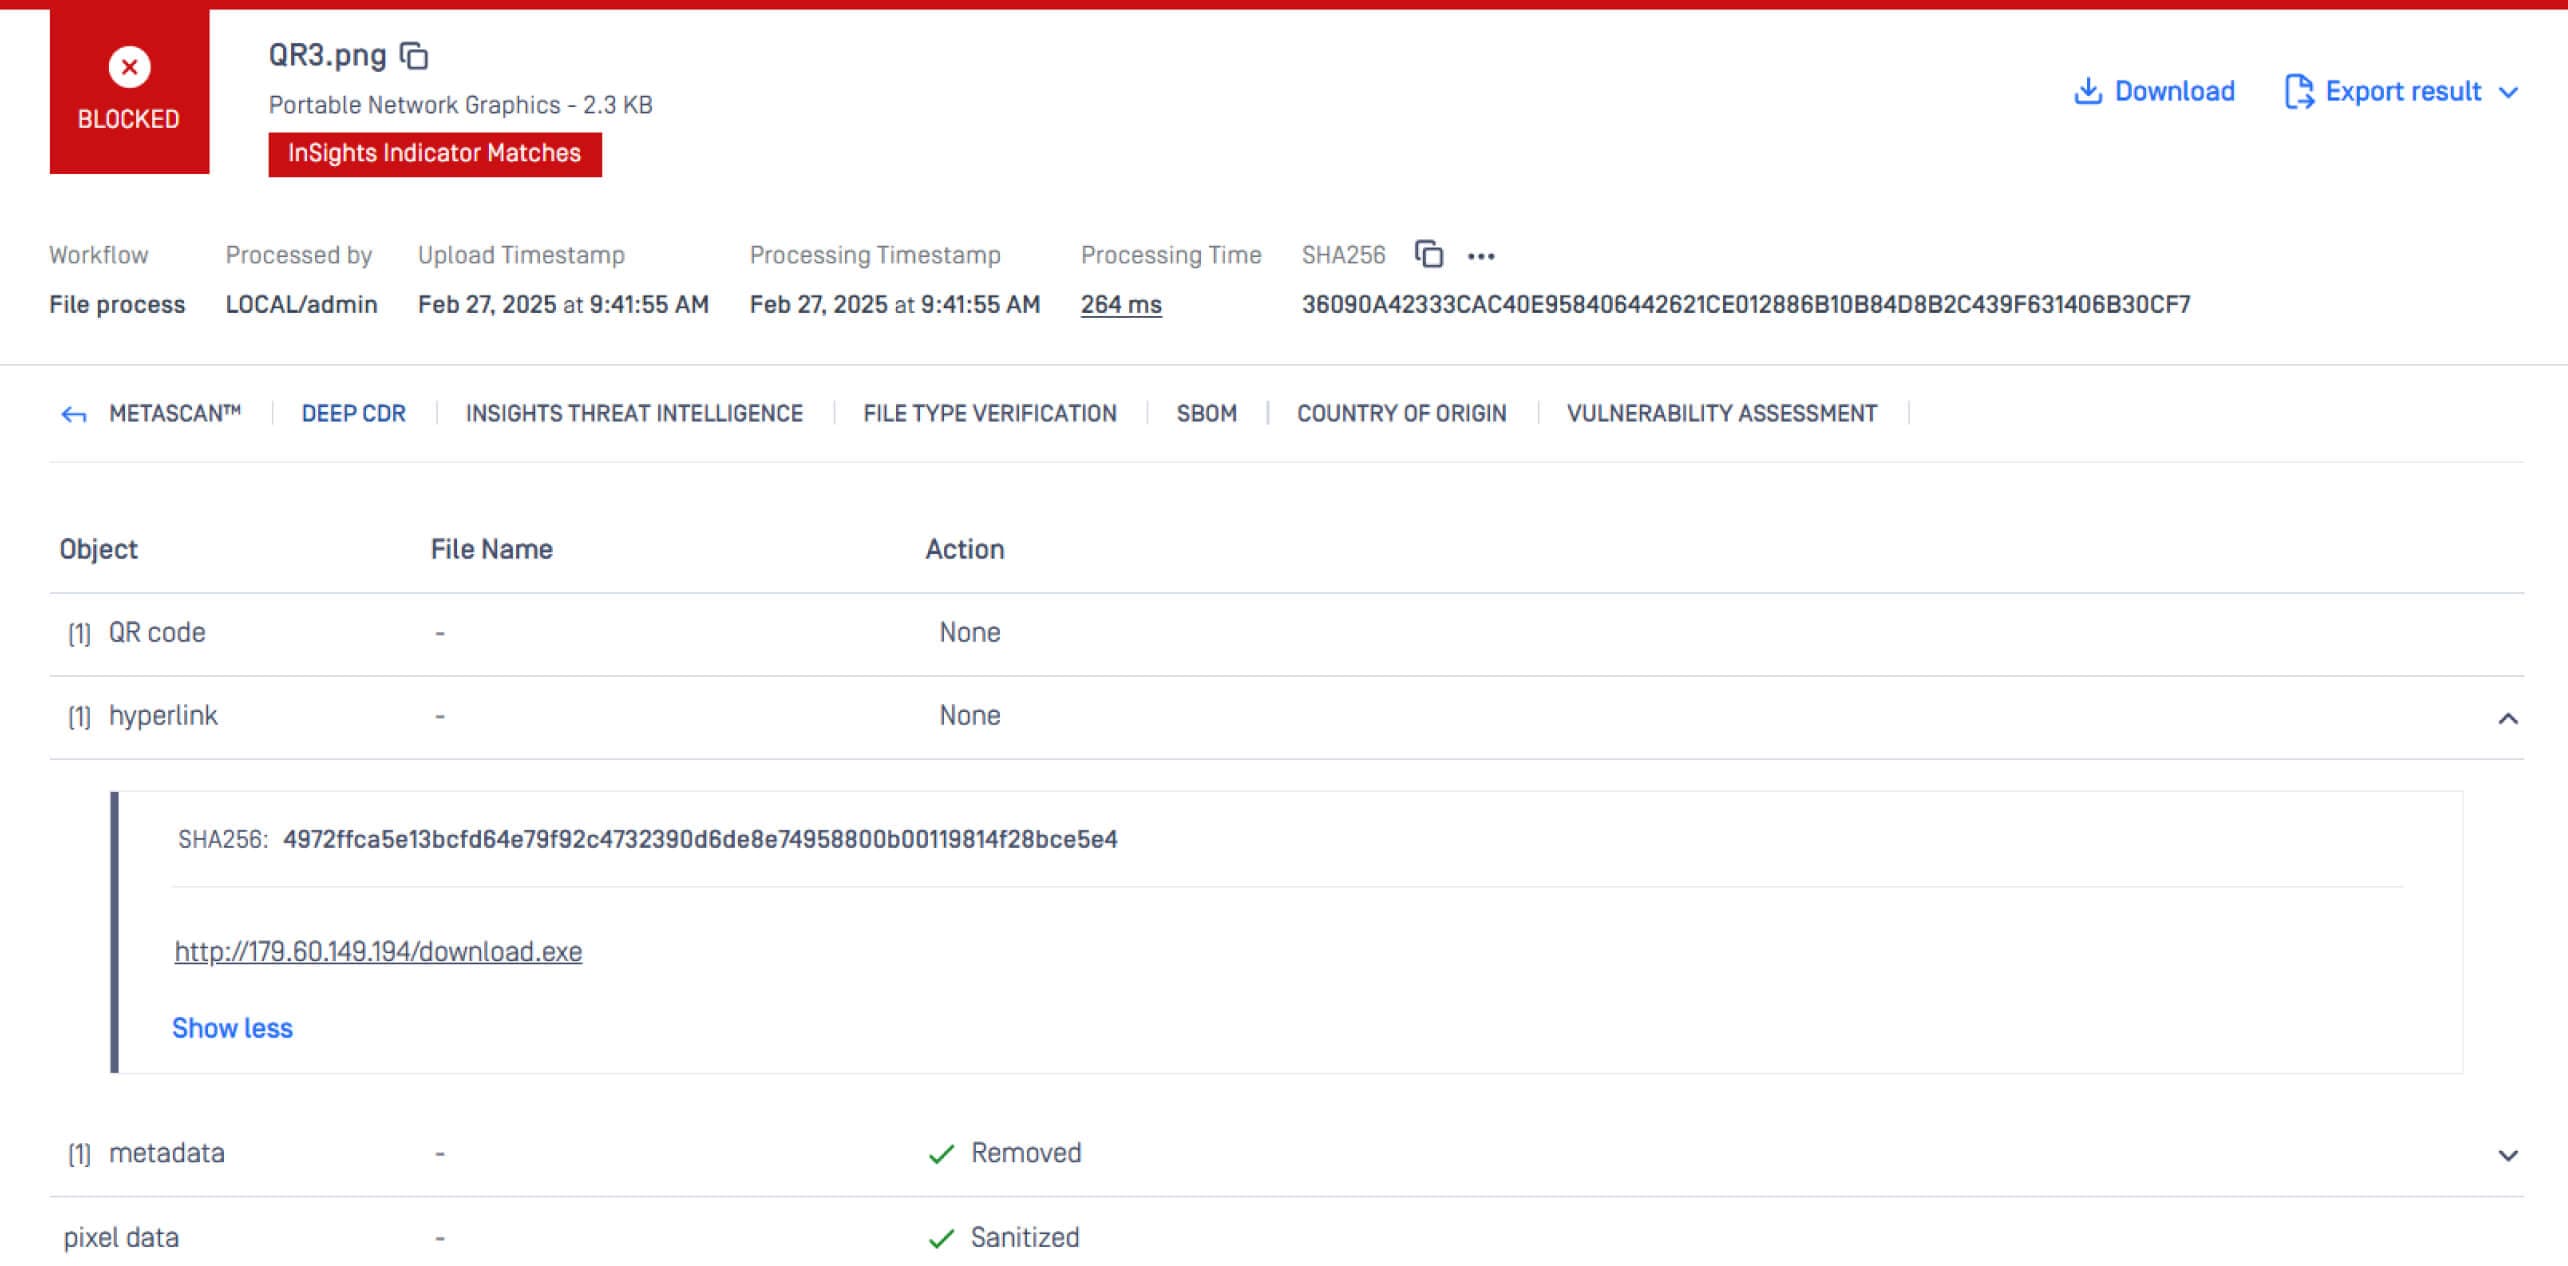
Teknologi Deep CDR™ membersihkan berkas gambar dengan menghapus elemen yang berpotensi berbahaya dan konten yang melanggar kebijakan (misalnya, URL yang disamarkan), serta menghasilkan kembali berkas baru yang aman untuk digunakan. Untuk mencegah serangan quishing, Teknologi Deep CDR™:
- Mengekstrak tautan dari kode QR dan menetralkan ancaman.
- Membuat ulang Kode QR yang aman digunakan dan memungkinkan pengguna untuk menambahkan layanan pemindaian URL ke dalamnya.
InSights Threat Intelligence
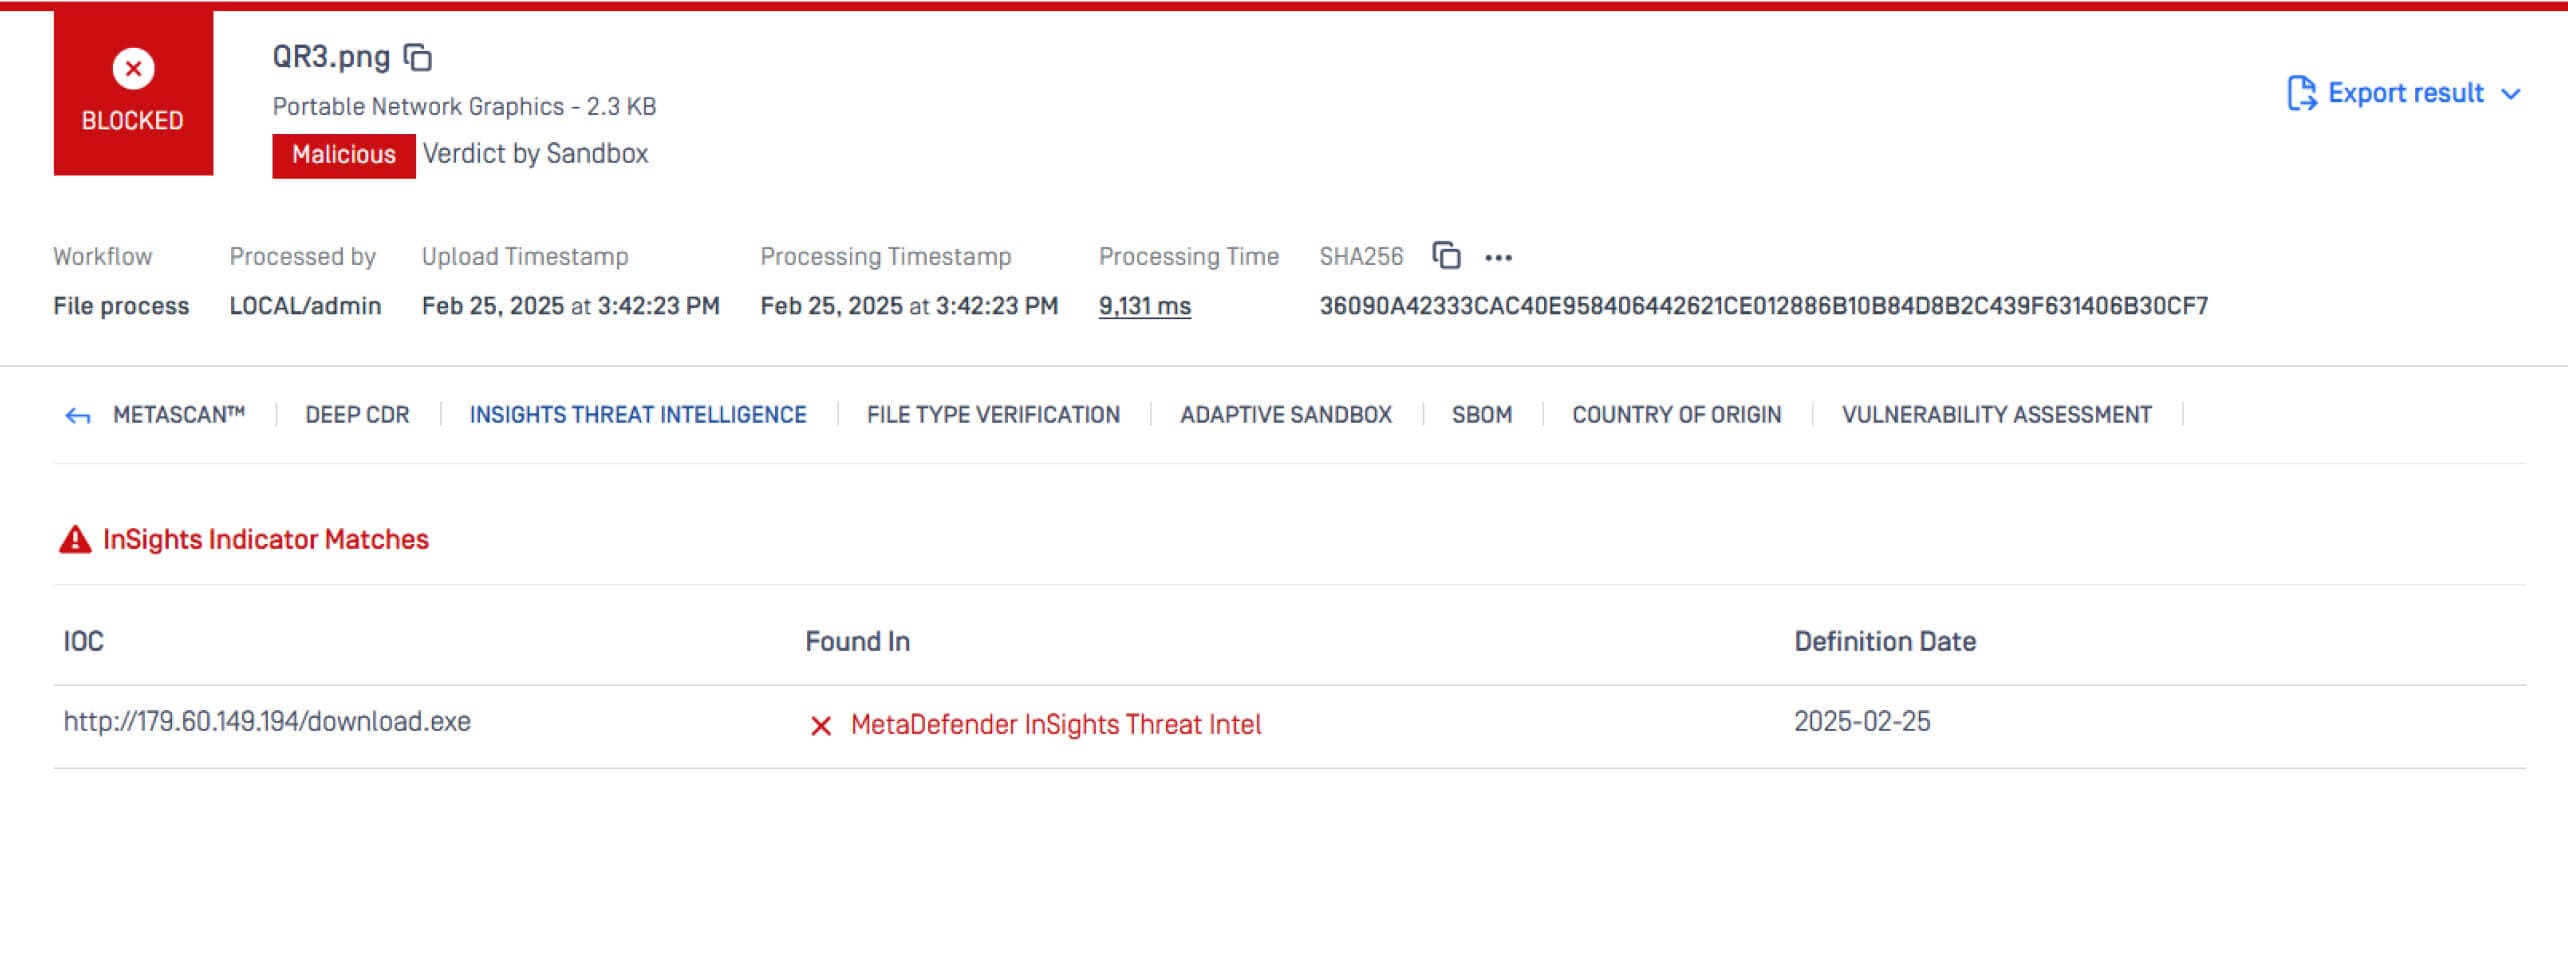
Gunakan InSights Threat Intelligence untuk mengidentifikasi dan memblokir domain serta alamat IP berbahaya dalam Kode QR secara hampir seketika dengan memanfaatkan intelijen ancaman yang telah diseleksi dari berbagai sumber.
- Mendeteksi domain yang diekstraksi dari kode QR menggunakan Teknologi Deep CDR™.
- Cegah karyawan mengakses domain yang masuk daftar hitam atau mencurigakan.
- Terus perbarui informasi risiko berdasarkan ancaman yang terus berkembang.
Cegah Quishing dengan Pertahanan yang Tepat
Kode QR tidak lagi sekadar sarana kemudahan—kode ini kini telah menjadi sasaran utama para penjahat siber yang ingin mencuri kredensial, melewati otentikasi multi-faktor (MFA), dan menyebarkan ransomware. Untuk memitigasi risiko-risiko ini, perusahaan sebaiknya menerapkan pendekatan zero-trust dalam interaksi dengan kode QR, termasuk:
- Memberikan edukasi kepada karyawan mengenai risiko phishing melalui kode QR dan metode serangannya.
- Memperkuat kebijakan keamanan mobile untuk mengurangi kemungkinan terjadinya pemindaian yang tidak sah.
- Menerapkan solusi pencegahan ancaman proaktif seperti MetaDefender Core untuk membersihkan kode QR, memblokir domain berbahaya, dan mengintegrasikan keamanan ke dalam alur kerja perusahaan.
Satu kali pemindaian kode QR yang disusupi saja dapat menyebabkan pelanggaran keamanan berskala besar. Organisasi harus bertindak sekarang untuk selangkah lebih maju dari para penyerang dengan tidak hanya mengandalkan pertahanan tradisional, melainkan juga menerapkan solusi pertahanan berlapis dan mendalam.
Sumber Daya Tambahan
- Kunjungi halaman produkMetaDefender Core
- Unduh Ringkasan Solusi Keamanan Unggah File
- Baca blog ini: Hentikan Penipuan QR Code – Lindungi Infrastruktur Penting