Lembaga-lembaga layanan kesehatan dihadapkan pada kenyataan yang sulit. Para penjahat siber secara aktif menargetkan rumah sakit, klinik, dan pusat penelitian medis. Pada tahun 2024 saja, insiden siber yang berkaitan dengan layanan kesehatan telah memengaruhi 259 juta warga Amerika, dan biaya rata-rata akibat kebocoran data pada awal tahun 2025 mencapai 7,42 juta dolar.
Para penyerang menyadari bahwa ketika sistem mengalami gangguan, pelayanan pasien pun terganggu. Tekanan tersebut meningkatkan kemungkinan dilakukannya pembayaran tebusan. Rumah sakit juga mengelola data pasien yang sangat berharga dan sering kali bergantung pada sistem yang beroperasi sepanjang waktu. Banyak dari sistem tersebut sudah usang dan sulit diperbarui tanpa mengganggu operasional klinis.
Sebelum kita membahas cara mengurangi risiko, ada baiknya kita memahami bagaimana sebenarnya data rumah sakit tersebut mengalir.
Bagaimana Sistem Rumah Sakit Bertukar Data
Sistem rumah sakit bertukar data melalui dua standar komunikasi utama: HL7 (Health Level Seven) dan DICOM (Digital Imaging and Communications in Medicine).
Ketika seorang dokter meresepkan pemeriksaan MRI, sistem Catatan Kesehatan Elektronik (EHR) mencatat informasi identitas pasien, catatan klinis, dan prosedur yang diminta. Informasi tersebut harus diteruskan dari sistem EHR ke bagian pencitraan dengan cepat dan akurat.
HL7: Bahasa Sistem Rumah Sakit
HL7 adalah standar yang digunakan rumah sakit untuk bertukar data pasien, hasil laboratorium, perintah medis, dan informasi penagihan.
Bayangkan HL7 sebagai bahasa bersama. HL7 memungkinkan sistem seperti EPIC, Cerner, dan platform manajemen kesehatan lainnya untuk saling memahami. Ketika dokter mengeluarkan permintaan pemeriksaan pencitraan, EHR mengirimkan data demografi pasien dan kode diagnostik ke pusat pencitraan menggunakan HL7.
Tanpa HL7, setiap sistem akan menggunakan “dialek” masing-masing. Dengan adanya HL7, rumah sakit dapat beroperasi sebagai sebuah jaringan yang terkoordinasi.
DICOM: Memindahkan Gambar
Setelah pemindaian selesai, perangkat pencitraan, seperti mesin MRI, CT, atau sinar-X, menghasilkan gambar diagnostik beresolusi tinggi. Gambar-gambar ini dikirim ke sistem PACS (Picture Archiving and Communication System) pusat menggunakan standar DICOM.
DICOM menangani pengiriman data pencitraan, sedangkan HL7 tetap mengelola informasi pasien dan pesanan. Sistem pencitraan menerima detail pasien melalui HL7 dan mengirimkan gambar yang dihasilkan melalui DICOM.
Kedua protokol tersebut beroperasi melalui TCP/IP, yang menjamin pengiriman data yang andal ke titik akhir yang dituju.
Menggabungkan Semuanya
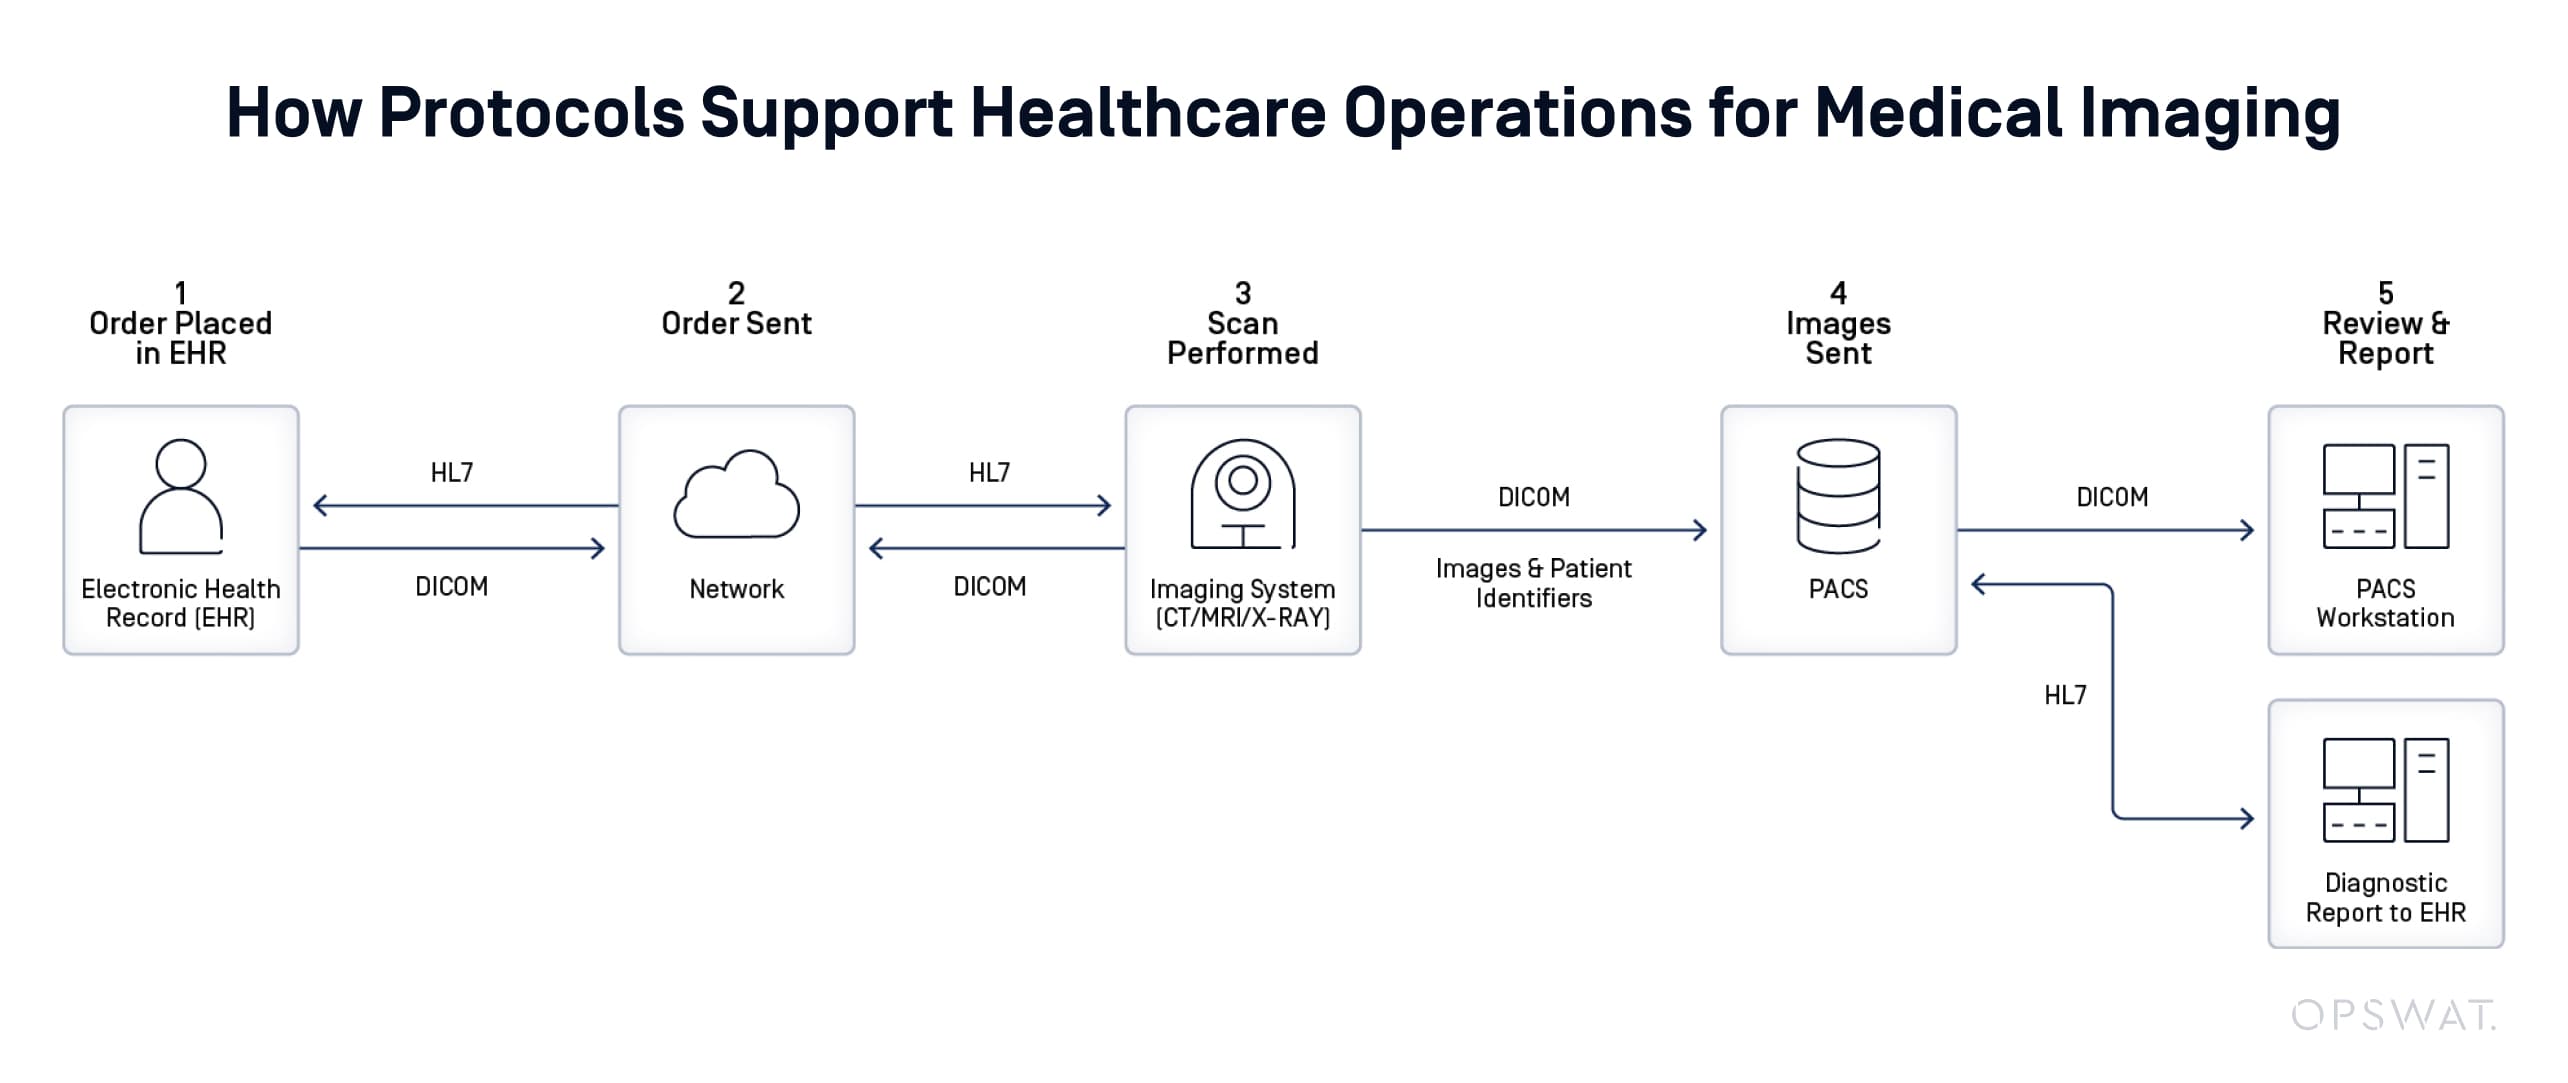
Berikut ini adalah cara kerja proses tersebut secara keseluruhan dalam praktiknya:
- Dokter membuat permintaan pemeriksaan pencitraan dalam EHR
- EHR mengirimkan informasi pasien ke pusat pencitraan menggunakan HL7
- Sistem pencitraan melakukan pemindaian
- Gambar yang telah selesai, beserta identitas pasien, dikirim ke sistem PACS menggunakan DICOM
- Dokter memeriksa gambar-gambar tersebut dan menambahkan interpretasi diagnostik ke dalam rekam medis elektronik pasien
Arsitektur ini mendukung pemberian layanan kesehatan yang efisien dan terkoordinasi. Di sisi lain, arsitektur ini juga menimbulkan sejumlah titik kerentanan potensial di seluruh alur kerja, mulai dari pengiriman permintaan hingga penyimpanan gambar dan peninjauan diagnostik.
Bagaimana Data Diodes Dapat Mengamankan Infrastruktur Jaringan Rumah Sakit?
Koneksi yang sama yang memungkinkan sistem rumah sakit bekerja sama juga dapat menimbulkan risiko. Perangkat pencitraan, arsip PACS, platform EHR, dan pusat diagnostik jarak jauh harus saling bertukar data secara terus-menerus. Jika seorang penyerang berhasil menembus salah satu bagian jaringan, koneksi tersebut dapat menjadi jalur untuk merambah lebih dalam ke dalam sistem klinis.
Di sinilah dioda data mengubah situasinya.
Apa Fungsi Data Diode?
Dioda data adalah perangkat keamanan jaringan yang secara ketat menerapkan aliran data satu arah. Data dapat bergerak ke satu arah saja melintasi batas yang diterapkan oleh perangkat keras, tetapi tidak dapat bergerak kembali.
Berbeda dengan firewall berbasis perangkat lunak, yang bergantung pada aturan yang dapat diubah atau dikonfigurasi secara salah, data diode menciptakan penghalang fisik. Sering kali diimplementasikan melalui serat optik, hal ini membuat secara teknis tidak mungkin bagi lalu lintas data untuk kembali ke jaringan yang dilindungi.
Di lingkungan rumah sakit, hal ini berarti Anda dapat memastikan data klinis penting dapat dialihkan ke tempat yang diperlukan sekaligus mencegah ancaman masuk kembali ke sistem-sistem sensitif.
Bagaimana Dioda Data Menjamin Keamanan Pusat Pencitraan Jarak Jauh
Pusat pencitraan jarak jauh harus bertukar gambar DICOM dan data pasien HL7 dengan sistem rumah sakit pusat, sehingga menimbulkan kebutuhan pertukaran data dua arah di antara berbagai lokasi yang tersebar. Tanpa segmentasi jaringan yang ketat, koneksi-koneksi ini dapat membuat sistem PACS dan sistem klinis yang sangat penting rentan terhadap ancaman keamanan.
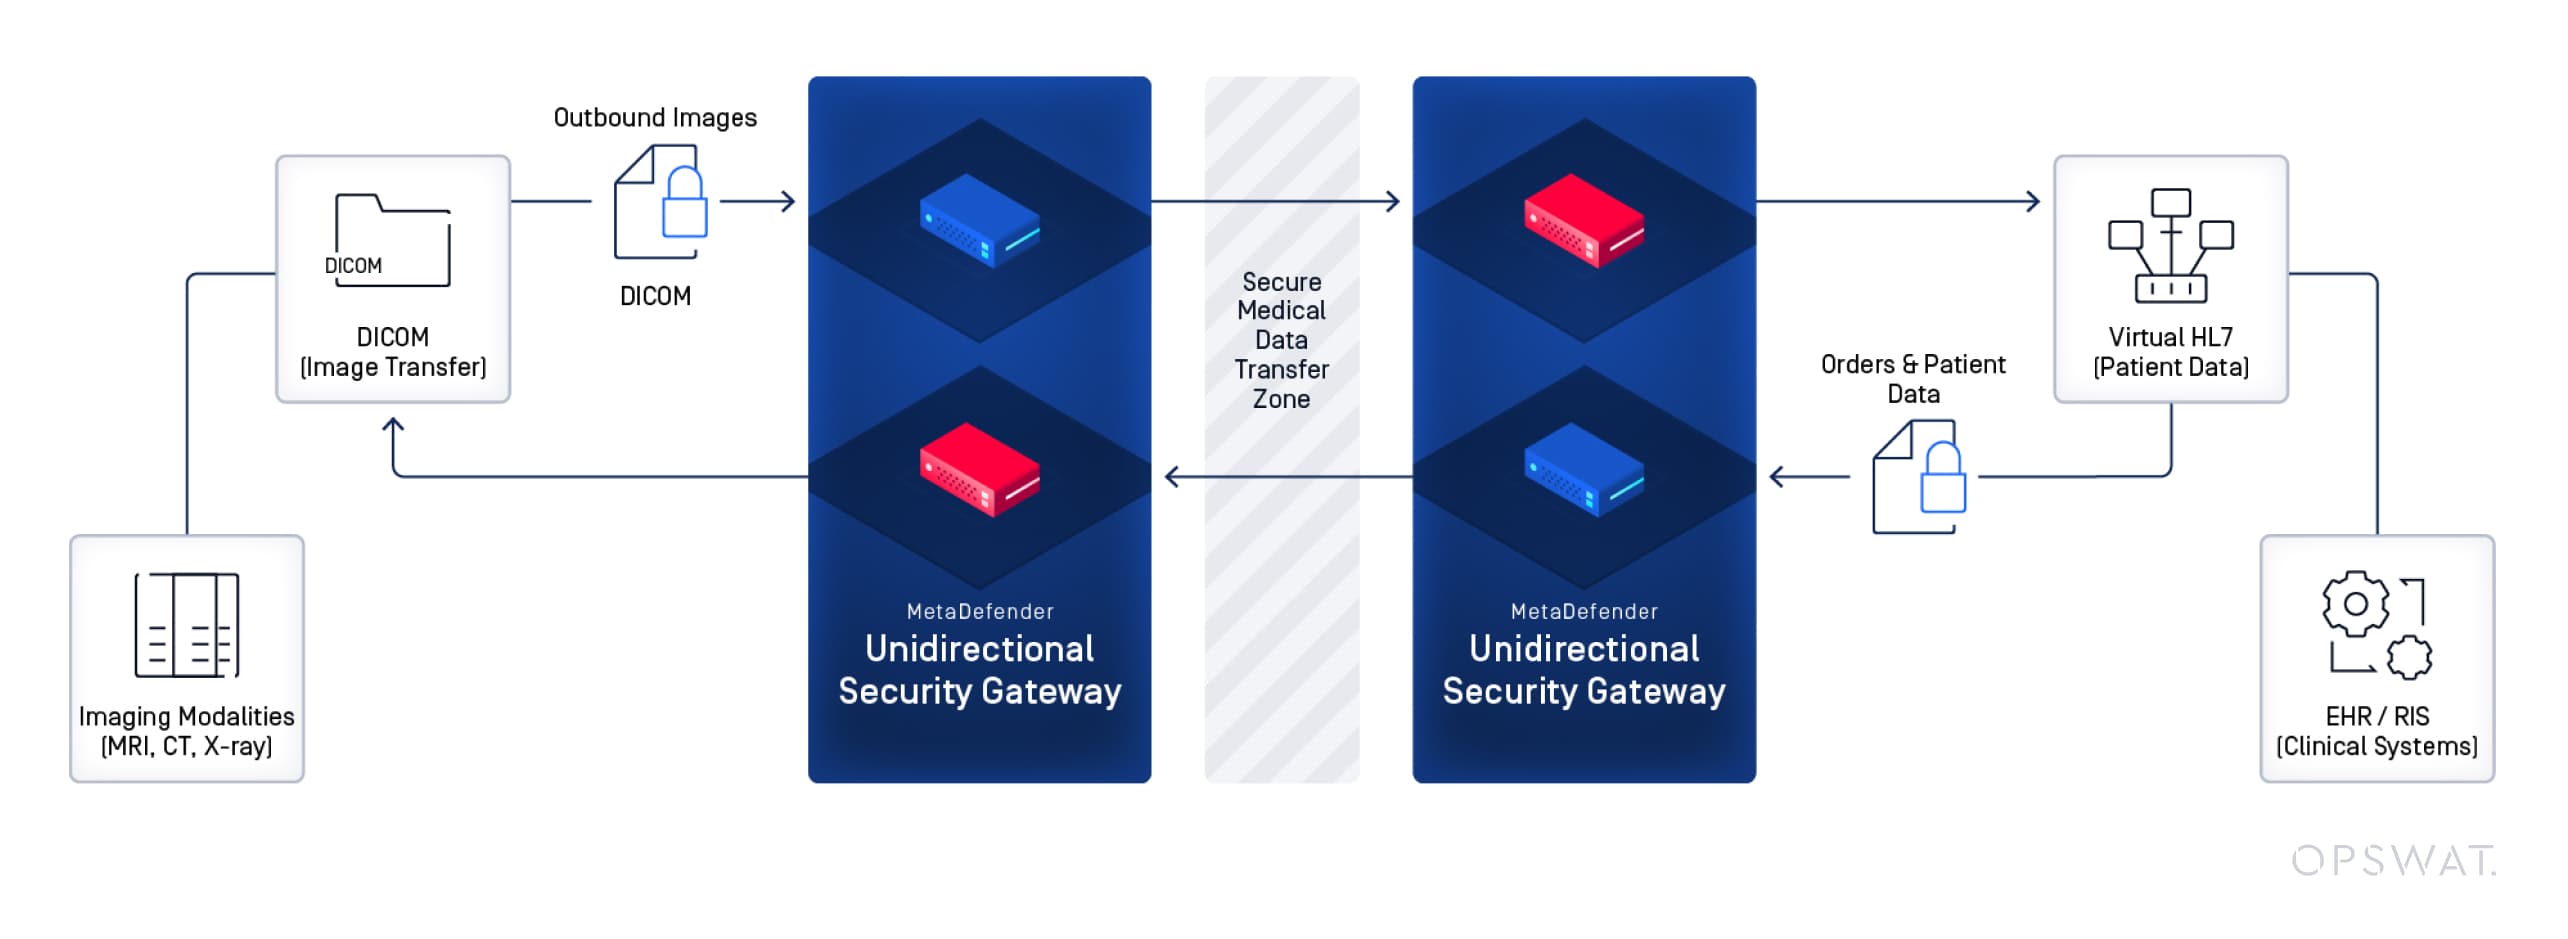
Bayangkan sebuah rumah sakit yang memiliki beberapa pusat pencitraan terpencil. Pusat-pusat ini perlu mengirimkan gambar DICOM berdefinisi tinggi ke arsip PACS pusat untuk disimpan dan ditinjau. Pada saat yang sama, mereka harus menerima informasi pasien dan pesanan berbasis HL7 dari sistem rumah sakit utama.
Dengan menerapkan gateway searah khusus antara pusat jarak jauh dan jaringan inti rumah sakit, Anda dapat mengontrol arah aliran data pada masing-masing jalur. Satu jalur searah dapat mentransfer gambar DICOM secara aman ke sistem PACS pusat. Jalur searah terpisah lainnya dapat mengirimkan informasi pasien dan pesanan dalam format HL7 ke pusat pencitraan. Setiap sambungan hanya memungkinkan aliran data satu arah, sehingga menghilangkan kemungkinan lalu lintas balik ke dalam sistem yang dilindungi.
Arsitektur ini mendukung operasi klinis sekaligus mencegah ancaman eksternal mencapai sistem-sistem yang sangat penting. Gerbang satu arah memastikan bahwa meskipun lokasi jarak jauh disusupi, penyerang tidak dapat menggunakan koneksi tersebut untuk meretas arsip pusat.
Anda juga dapat menggunakan gateway searah ke arah sebaliknya saat perlu membagikan hasil pemeriksaan untuk peninjauan jarak jauh. Misalnya, rumah sakit dapat mengirimkan gambar DICOM dari PACS pusat ke lingkungan analisis jarak jauh, sehingga para spesialis dapat meninjaunya, tanpa perlu membuat jalur kembali ke arsip PACS.
Melindungi Sistem Medis dan Operasional
Rumah sakit bergantung pada peralatan khusus yang sering kali beroperasi pada platform lama dan tidak dapat diperbarui secara berkala.
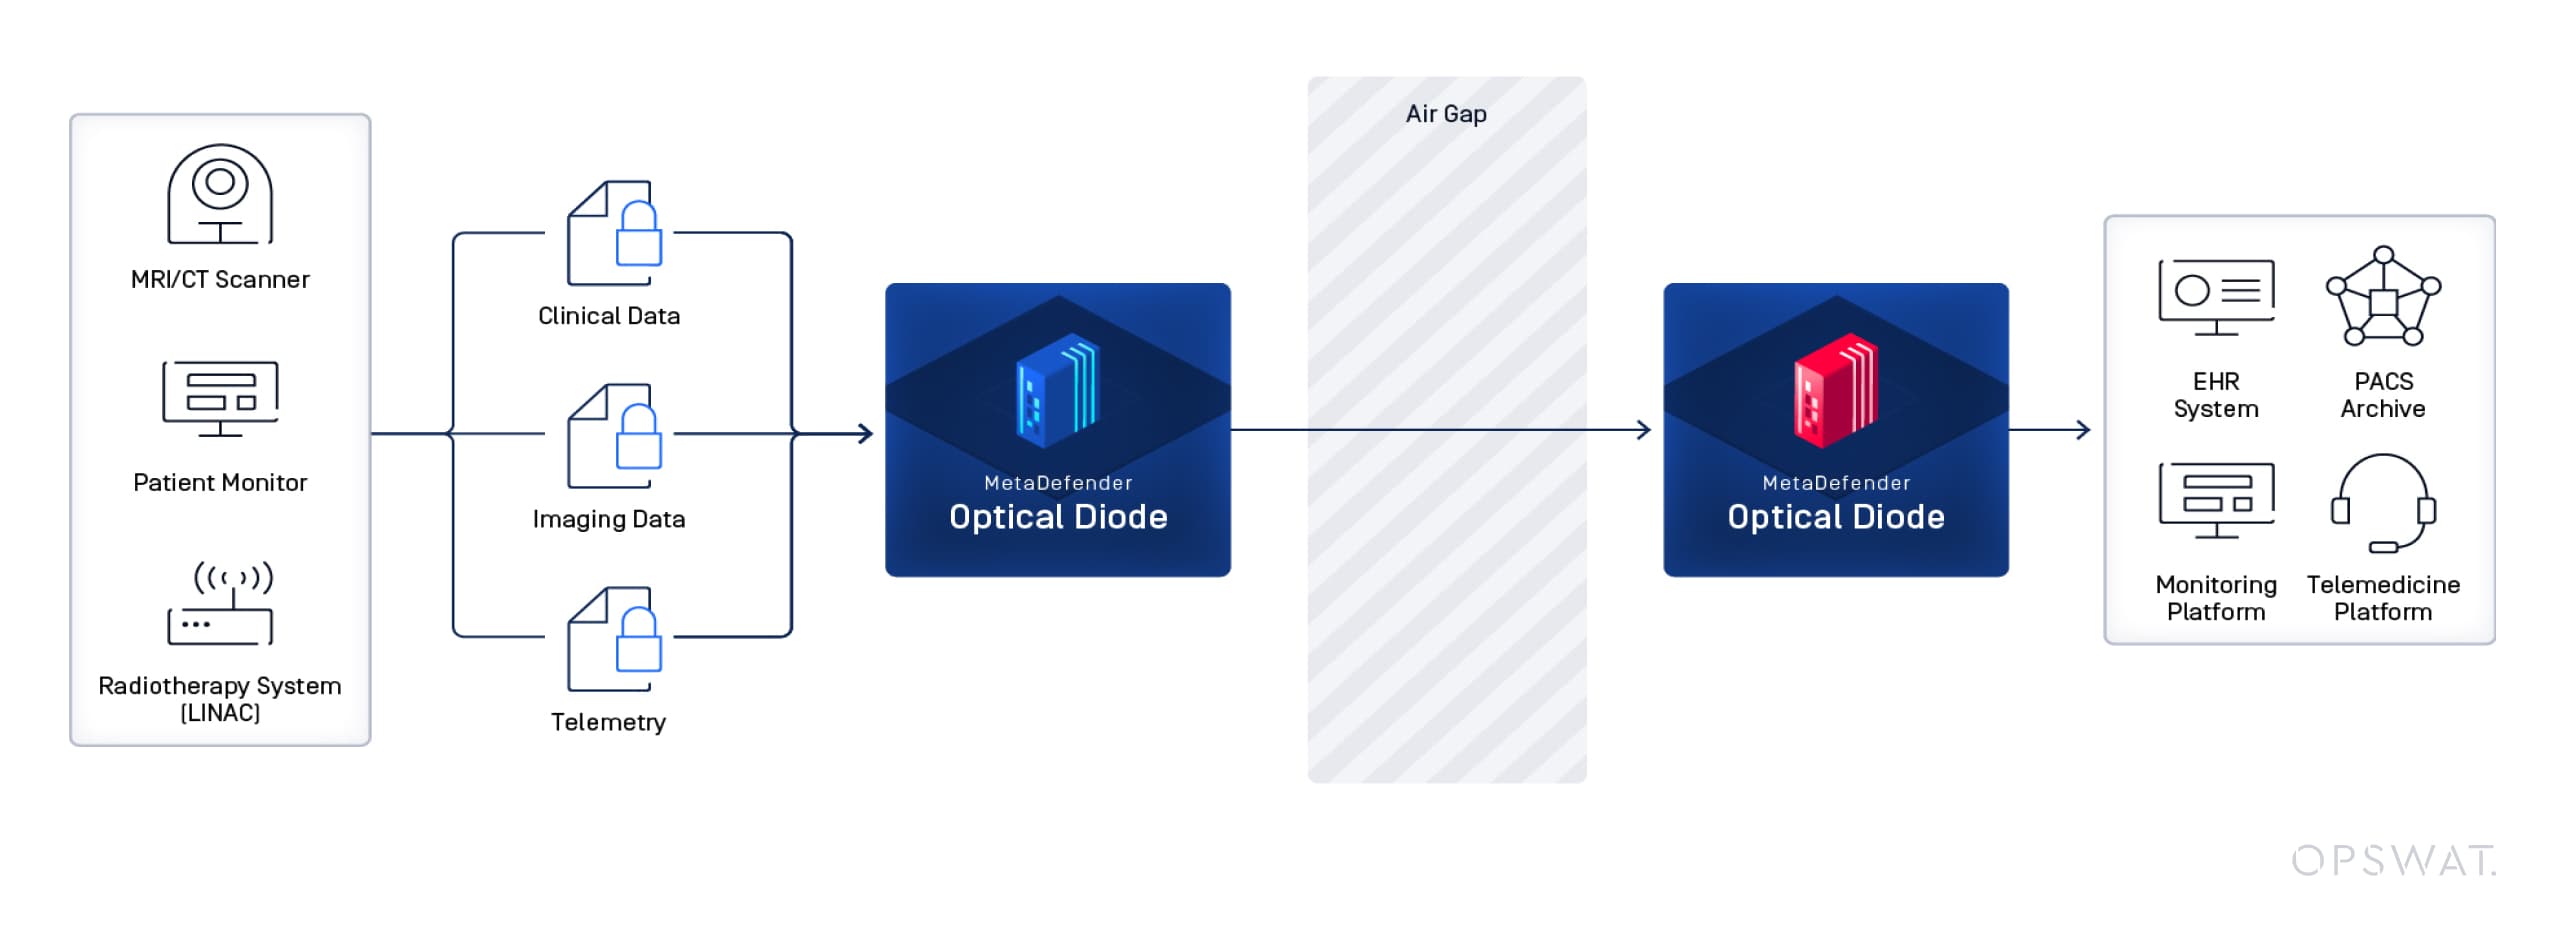
Dioda data membantu mengisolasi jaringan teknologi operasional, seperti mesin MRI, monitor di samping tempat tidur, dan perangkat klinis lainnya, dari lingkungan TI yang lebih luas. Anda dapat mengalirkan data ke luar untuk keperluan analisis, pemantauan, atau penyimpanan tanpa membuat perangkat-perangkat tersebut terpapar ancaman yang berasal dari internet, seperti ransomware.
Sistem radiologi onkologi juga menghadapi risiko serupa. Sistem-sistem ini merupakan investasi modal yang signifikan dan berperan langsung dalam perawatan pasien. Jika terjadi pelanggaran keamanan, hal itu dapat mengakibatkan kerugian finansial dan masalah keamanan. Perlindungan searah membatasi risiko tersebut.
Memperluas Perlindungan di Seluruh Ekosistem Layanan Kesehatan
Dioda data juga mendukung:
- Telemedisin dan pemantauan jarak jauh, dengan memungkinkan data dari perangkat kesehatan rumahan atau siaran video masuk ke jaringan layanan kesehatan tanpa menciptakan jalur balik yang dapat dimanfaatkan oleh penyerang.
- Lingkungan penelitian dan produksi farmasi, dengan mengekspor data produksi atau uji klinis untuk dianalisis sekaligus mencegah adanya gangguan jarak jauh terhadap sistem produksi.
- Repositori data berskala besar seperti Catatan Kesehatan Elektronik dan basis data penyedia layanan kesehatan, dengan mengontrol cara data masuk dan keluar dari sistem-sistem penting.
- Alur kerja penelitian, bila dipadukan dengan alat pencegahan kehilangan data untuk membuat salinan data klinis sekaligus menyamarkan identitas pasien dalam rangka uji klinis dan penelitian.
- Upaya kepatuhan terhadap peraturan, dengan menyediakan pemisahan yang dijamin oleh perangkat keras yang membuktikan integritas dan privasi data sesuai dengan persyaratan FDA, HHS, dan HIPAA.
Dalam setiap kasus, Anda memungkinkan perpindahan data yang diperlukan sekaligus mengurangi risiko bahwa satu sistem yang diretas dapat berdampak pada seluruh lingkungan layanan kesehatan.
Memperkenalkan Diode Optik™ “ MetaDefender ” untuk Lingkungan Layanan Kesehatan
Rumah sakit membutuhkan lebih dari sekadar aturan jaringan. Mereka membutuhkan jaminan bahwa sistem-sistem penting tetap terisolasi, meskipun data berpindah antar departemen, kampus, dan fasilitas jarak jauh. MetaDefender Optical Diode memberikan jaminan tersebut melalui keamanan searah yang diterapkan melalui perangkat keras.
Komponen dioda optik secara fisik memungkinkan cahaya hanya dapat ditransmisikan dalam satu arah melalui sambungan serat optik, sehingga mencegah adanya lalu lintas balik ke dalam jaringan yang dilindungi. Arsitektur gerbang keamanan searah kemudian memungkinkan transfer data yang terkendali melintasi batas satu arah ini.
Hardware-Transfer Satu Arah yang Diwajibkan
MetaDefender Optical Diode Secara fisik menerapkan aliran data satu arah antar jaringan. Hal ini memungkinkan rumah sakit untuk mentransfer pesan HL7, gambar DICOM, dan data klinis lainnya melintasi batas-batas yang telah ditentukan tanpa perlu membuat koneksi dua arah.
Pendekatan ini melindungi sistem-sistem bernilai tinggi seperti arsip PACS, platform radiologi, sistem onkologi, dan repositori EHR. Meskipun jaringan dengan tingkat kepercayaan rendah atau jaringan jarak jauh diretas, penyerang tidak dapat menggunakan koneksi tersebut untuk menyusup kembali ke lingkungan yang dilindungi.
Dirancang untuk Alur Kerja Transfer Data yang Aman
Aliran data di bidang kesehatan tidak hanya sebatas transfer berkas biasa. Rumah sakit harus menangani:
- Gambar medis beresolusi tinggi
- Rekam medis pasien dan kode diagnosis
- Pembaruan sistem dan perangkat lunak
- Data operasional dari perangkat medis dan pemantauan
MetaDefender Optical Diode menerapkan transfer searah berbasis perangkat keras sebagai bagian dari arsitektur keamanan lintas domain yang lebih luas. Organisasi dapat menerapkan lapisan pemeriksaan lanjutan, validasi konten, dan kontrol kebijakan bersamaan dengan dioda tersebut, sehingga memastikan bahwa data yang berpindah antar jaringan memenuhi persyaratan keamanan dan kepatuhan sebelum dan sesudah melintasi batas tersebut.
Mewujudkan Perlindungan Tanpa Mengganggu Pelayanan Kesehatan
Operasi klinis tidak dapat dihentikan sementara untuk pemeliharaan keamanan. Sistem pencitraan beroperasi tanpa henti. Lingkungan PACS menyimpan riwayat diagnostik selama bertahun-tahun. Platform EHR mendukung pengambilan keputusan perawatan secara real-time.
MetaDefender Optical Diode memungkinkan rumah sakit untuk memperkuat segmentasi jaringan tanpa mengganggu alur kerja tersebut. Anda tetap dapat mempertahankan efisiensi proses yang didukung oleh HL7 dan DICOM sambil menambahkan lapisan keamanan fisik yang tidak dapat dilewati melalui manipulasi perangkat lunak.
Keseimbangan antara kelangsungan operasional dan perlindungan tingkat tinggi ini sangat penting dalam lingkungan di mana waktu henti dapat memengaruhi perawatan pasien.
Menjamin Keamanan Alur Kerja Klinis dalam Layanan Kesehatan Modern
Organisasi layanan kesehatan tetap menjadi sasaran utama ancaman siber. Rumah sakit bergantung pada pertukaran data yang terus-menerus antara sistem EHR, perangkat pencitraan, arsip PACS, dan fasilitas jarak jauh. Setiap koneksi mendukung perawatan pasien, namun setiap koneksi juga menimbulkan risiko.
Hardware-Perubahan keamanan searah yang diberlakukan tersebut memengaruhi profil risiko tersebut. Dengan membatasi pergerakan data hanya ke satu arah melintasi batas-batas kritis, rumah sakit dapat melindungi sistem yang sangat penting bagi kelangsungan hidup, mengurangi risiko serangan ransomware, dan memperkuat kepatuhan terhadap persyaratan regulasi.
Untuk mengetahui bagaimana MetaDefender Optical Diode dapat diterapkan di rumah sakit atau jaringan layanan kesehatan Anda, hubungi pakar OPSWAT untuk mendiskusikan arsitektur transfer data dan tujuan keamanan spesifik Anda.
Pertanyaan yang Sering Diajukan
1. Bagaimana cara data diode melindungi jaringan rumah sakit?
Dioda data memastikan transfer data satu arah berbasis perangkat keras antar jaringan. Perangkat ini secara fisik mencegah lalu lintas balik masuk ke lingkungan yang dilindungi, seperti sistem PACS, sistem EHR, dan platform pencitraan. Hal ini menghilangkan jalur pergerakan lateral yang dimanfaatkan oleh ransomware dan serangan berbasis jaringan.
2. Bagaimana rumah sakit dapat mentransfer data jika koneksinya hanya satu arah?
Rumah sakit menerapkan jalur khusus satu arah untuk setiap arah transfer yang diperlukan. Satu jalur dapat mentransfer gambar DICOM ke sistem PACS pusat, sementara jalur terpisah mengirimkan data pasien HL7 ke pusat pencitraan jarak jauh. Setiap jalur diterapkan secara independen melalui perangkat keras.
3. Sistem rumah sakit mana yang paling diuntungkan oleh keamanan searah?
Sistem bernilai tinggi seperti Sistem Pengarsipan dan Komunikasi Gambar (PACS), Catatan Kesehatan Elektronik (EHR), platform radiologi, dan sistem onkologi adalah yang paling diuntungkan. Sistem-sistem ini menyimpan data pasien yang sensitif dan mendukung alur kerja yang sangat penting bagi kelangsungan hidup, yang harus selalu tersedia.
4. Bagaimana keamanan satu arah mendukung kepatuhan terhadap HIPAA?
Hardware-Pemisahan yang diberlakukan membantu melindungi informasi kesehatan elektronik yang dilindungi (ePHI) dengan mencegah lalu lintas balik yang tidak sah masuk ke dalam sistem yang diatur. Hal ini memperkuat langkah-langkah pengamanan yang selaras dengan persyaratan keamanan HIPAA serta mengurangi risiko terjadinya pelanggaran.
5. Apa yang membuat Optical Diode™ dari MetaDefender cocok untuk lingkungan layanan kesehatan?
MetaDefender Optical Diode Menerapkan transfer jaringan yang secara fisik bersifat satu arah sekaligus mendukung alur kerja data rumah sakit, seperti transfer data HL7 dan DICOM. Sistem ini memungkinkan segmentasi yang aman tanpa mengganggu operasional klinis, sehingga membantu organisasi layanan kesehatan mengurangi risiko ransomware dan melindungi sistem-sistem penting.