Sebuah celah keamanan yang baru-baru ini ditemukan dan memengaruhi firewall Fortinet FortiGate memungkinkan penyerang untuk mendapatkan akses ke sistem.
Serangan otorisasi seperti ini menjadi pengingat bahwa bahkan firewall pun memiliki keterbatasan keamanan. Meskipun firewall memainkan peran penting dalam keamanan jaringan, firewall tidak boleh menjadi satu-satunya garis pertahanan Anda untuk infrastruktur kritis. Seperti halnya perangkat lunak lainnya, kesalahan dalam desain, implementasi, atau konfigurasi dapat menimbulkan kerentanan yang membuat aset kritis Anda terpapar pada pelaku jahat.
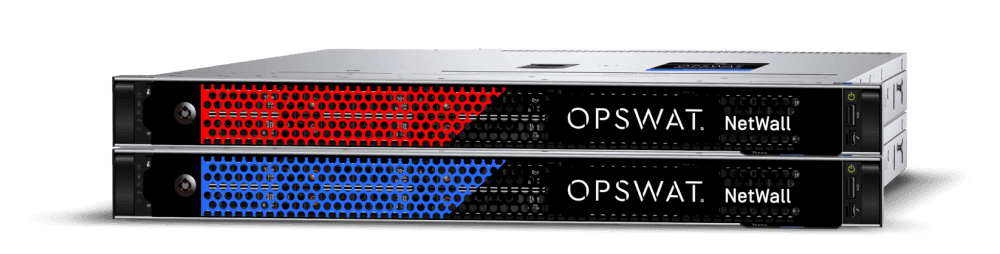
OPSWATLayanan ‘ MetaDefender ’ dariUnidirectional Security Gateway (USG) menyediakan lapisan keamanan untuk melindungi aset-aset penting sekaligus memastikan transfer data yang andal yang diperlukan untuk mendukung operasional bisnis. Profil keamanan NetWallini menghindari kerentanan firewall yang umum terjadi, yang dapat membuat aset-aset penting terpapar ancaman.
Kita akan membahas empat kerentanan firewall yang umum terjadi dan bagaimana NetWall melindungi dari risiko-risiko tersebut.
Kerentanan firewall yang umum terjadi ketika pengguna atau penyerang memperoleh akses tanpa izin ke suatu sistem. Melalui kerentanan bypass otentikasi FortiGate (CVE), penyerang dapat mengakses antarmuka administratif menggunakan permintaan HTTP dan HTTPS. Tingkat akses ini memungkinkan penyerang untuk mengakses sistem internal guna mengambil data, melakukan tindakan berbahaya, atau keduanya.
OPSWAT NetWall Security Gateway dari [nama perusahaan] menerapkan segmentasi jaringan yang tepat sambil mereplikasi data secara real-time dari jaringan tepercaya ke jaringan tidak tepercaya, sehingga menghilangkan kebutuhan akan akses langsung ke sistem-sistem kritis yang melakukan analisis data. Arsitektur satu arah dari memblokir segala upaya koneksi yang berasal dari jaringan tidak tepercaya, sehingga mengurangi kemungkinan akses tidak sah yang mengganggu operasional. NetWall
Perangkat lunak firewall yang sudah usang dapat menimbulkan kerentanan yang dapat dieksploitasi. Firewall Para vendor bekerja keras untuk mendeteksi dan mengatasi kerentanan tersebut, namun penyerang mungkin bergerak lebih cepat daripada para vendor. Ketika suatu masalah terdeteksi, patch segera dirilis; namun, jeda waktu antara deteksi dan penerapan patch memberi penyerang kesempatan untuk mengeksploitasi kelemahan yang sudah diketahui tersebut. Celah keamanan ini membebani sumber daya dan menimbulkan biaya operasional tambahan bagi organisasi.
NetWallArsitektur satu arah ini tahan terhadap kerentanan perangkat lunak karena penyerang tidak dapat membangun koneksi dari jaringan yang tidak tepercaya ke NetWall. OPSWAT menyediakan transfer pembaruan perangkat lunak yang aman, sehingga mengurangi risiko NetWallterpapar kerentanan perangkat lunak.
Kesalahan konfigurasi merupakan kerentanan firewall yang paling umum. Kesalahan manusia menyebabkan firewall menjadi usang dan salah konfigurasi. Kesalahan umum antara lain membiarkan port terbuka atau salah mengonfigurasi aturan, sehingga membuat firewall rentan terhadap serangan. Akibatnya, organisasi harus secara berkala melakukan audit terhadap konfigurasi firewall mereka. Industri yang diatur oleh peraturan wajib mendokumentasikan audit dan laporan firewall mereka, yang pada gilirannya meningkatkan biaya operasional berulang.
OPSWATSecurity Gateway dari NetWall telah dikonfigurasi sebelumnya saat pemasangan dan tidak memerlukan pembaruan berkala.
Sebagai langkah keamanan tambahan, akses ke antarmuka pengguna dilakukan menggunakan dongle keamanan yang dapat dilepas. Layanan " NetWall " berjalan tanpa antarmuka pengguna (headless) dan tidak dapat dikonfigurasi ulang. Jika selama proses instalasi, layanan " NetWall " dikonfigurasi secara salah, hal tersebut tidak akan mengubah profil keamanan transfer data satu arah. Pihak yang berniat jahat tidak dapat memanfaatkan kesalahan konfigurasi tersebut untuk terhubung ke NetWall.
Masalah konfigurasi yang tidak tepat ini berkaitan dengan kompleksitas. Firewall memerlukan dokumentasi yang lebih lengkap, yang pada gilirannya menyebabkan proses pelatihan menjadi lebih rumit saat menambahkan sumber daya baru ke dalam sistem. Sumber daya baru lebih rentan terhadap kesalahan, yang berakibat pada konfigurasi atau pemeliharaan firewall yang tidak tepat.
Penggunaan " NetWall " untuk mengamankan perimeter secara drastis mengurangi beban administrasi terkait dokumentasi dan pelatihan. Dokumentasi awal mengenai aliran data yang didukung hanya diperbarui jika terjadi perubahan pada aliran data tersebut, sehingga mengurangi waktu yang dihabiskan untuk memelihara dokumentasi. Pelatihan menjadi lebih sederhana dan tidak diperlukan audit berkala.
Firewall merupakan fitur yang penting dan tak terpisahkan dari jaringan yang aman. Namun, firewall pun memiliki kelemahan. OPSWAT merancang NetWall untuk menghindari kerentanan umum tersebut, sehingga menambahkan lapisan perlindungan yang lebih aman di sekeliling infrastruktur penting Anda.
