Rilis MetaDefender Endpoint ini mencakup berbagai fitur dan peningkatan di seluruh platform Windows (v7.6.2510) dan Linux (v15.6.2510), selain OPSWAT Media Validation Agent (OMVA) (v2.0.18) dan MetaDefender Endpoint Validation (v3.1.2510). Penambahan baru ini dirancang untuk meningkatkan keamanan dan kepatuhan titik akhir, mengoptimalkan kinerja, serta memudahkan pengguna MetaDefender Endpoint agar tetap terlindungi dari ancaman perangkat periferal dan media yang dapat dilepas.
Apa yang Baru di MetaDefender Endpoint
Layar Pemindaian Malware yang Telah Dirancang Ulang
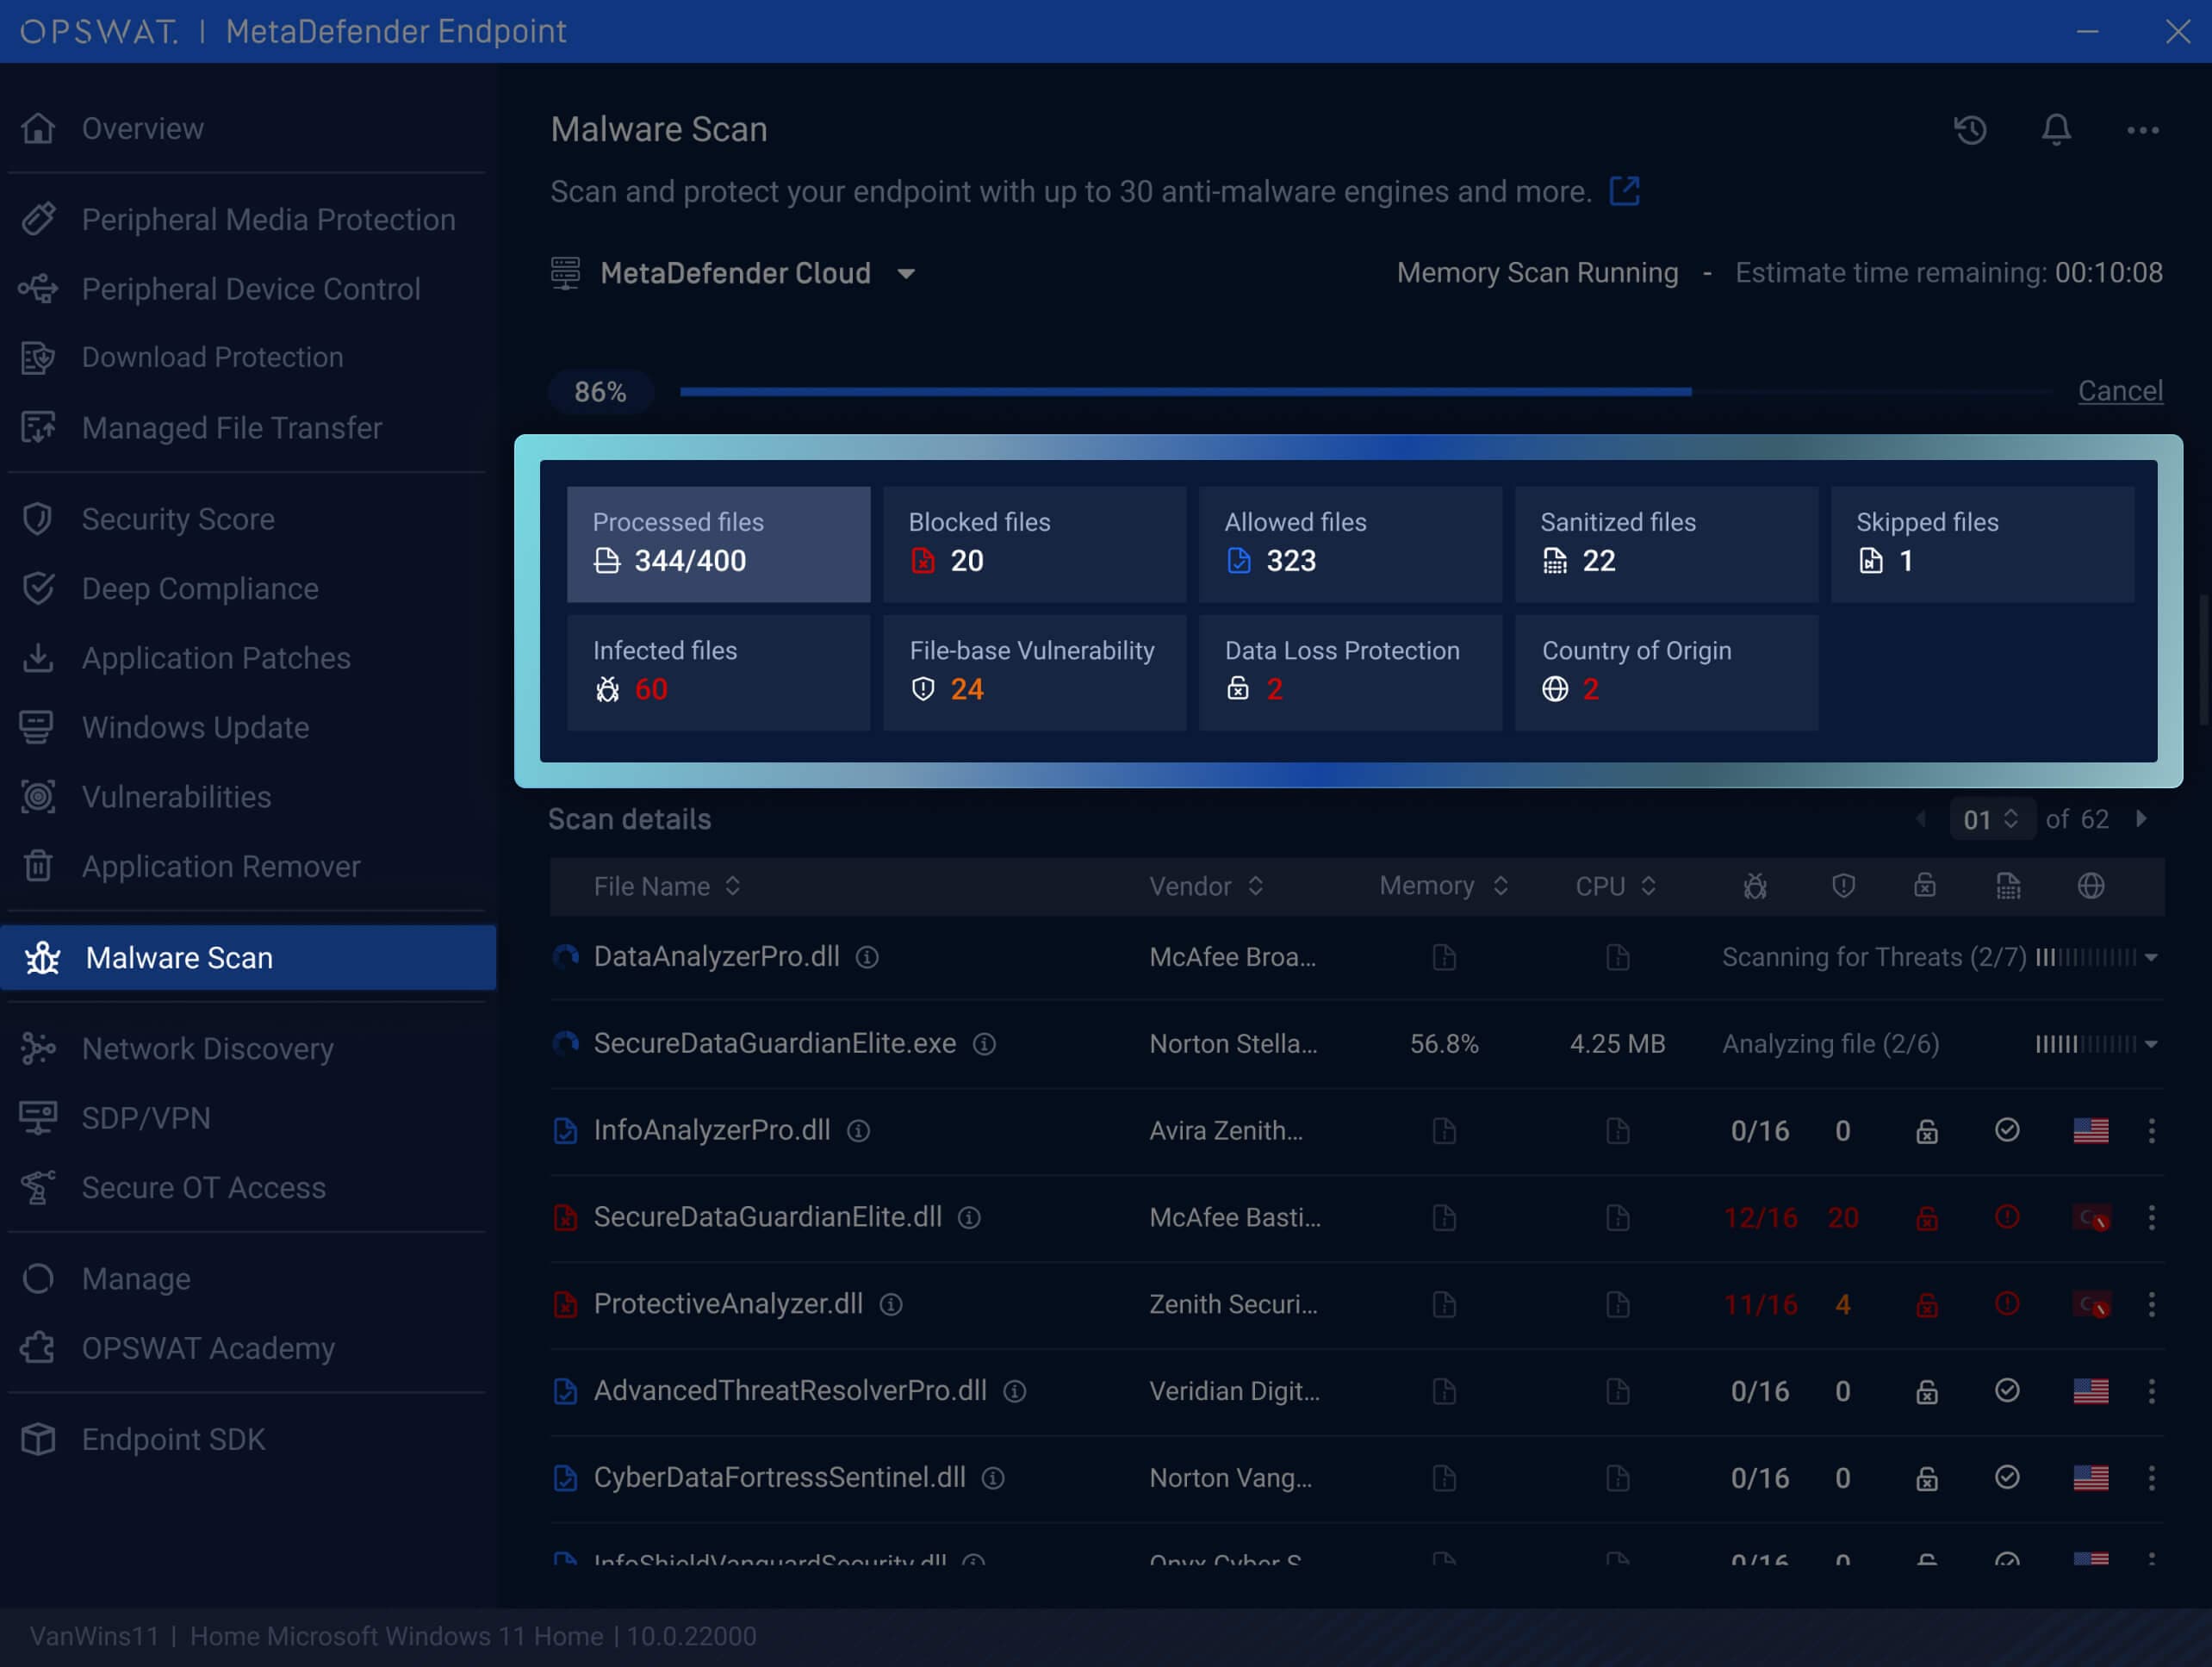
Kami telah mendesain ulang layar Pemindaian Malware untuk menghadirkan pengalaman pengguna yang lebih intuitif dan informatif. Antarmuka yang telah diperbarui kini dilengkapi dengan tab yang dapat diklik, yang menampilkan informasi secara real-time mengenai status file, deteksi malware, kerentanan, pencegahan kehilangan data, serta rincian negara asal, sehingga memudahkan pengguna untuk meninjaunya. Tab-tab baru ini membuat navigasi dan pemantauan kondisi keamanan menjadi lebih mudah dari sebelumnya, dengan akses yang lebih cepat ke wawasan terperinci dan pengambilan keputusan.
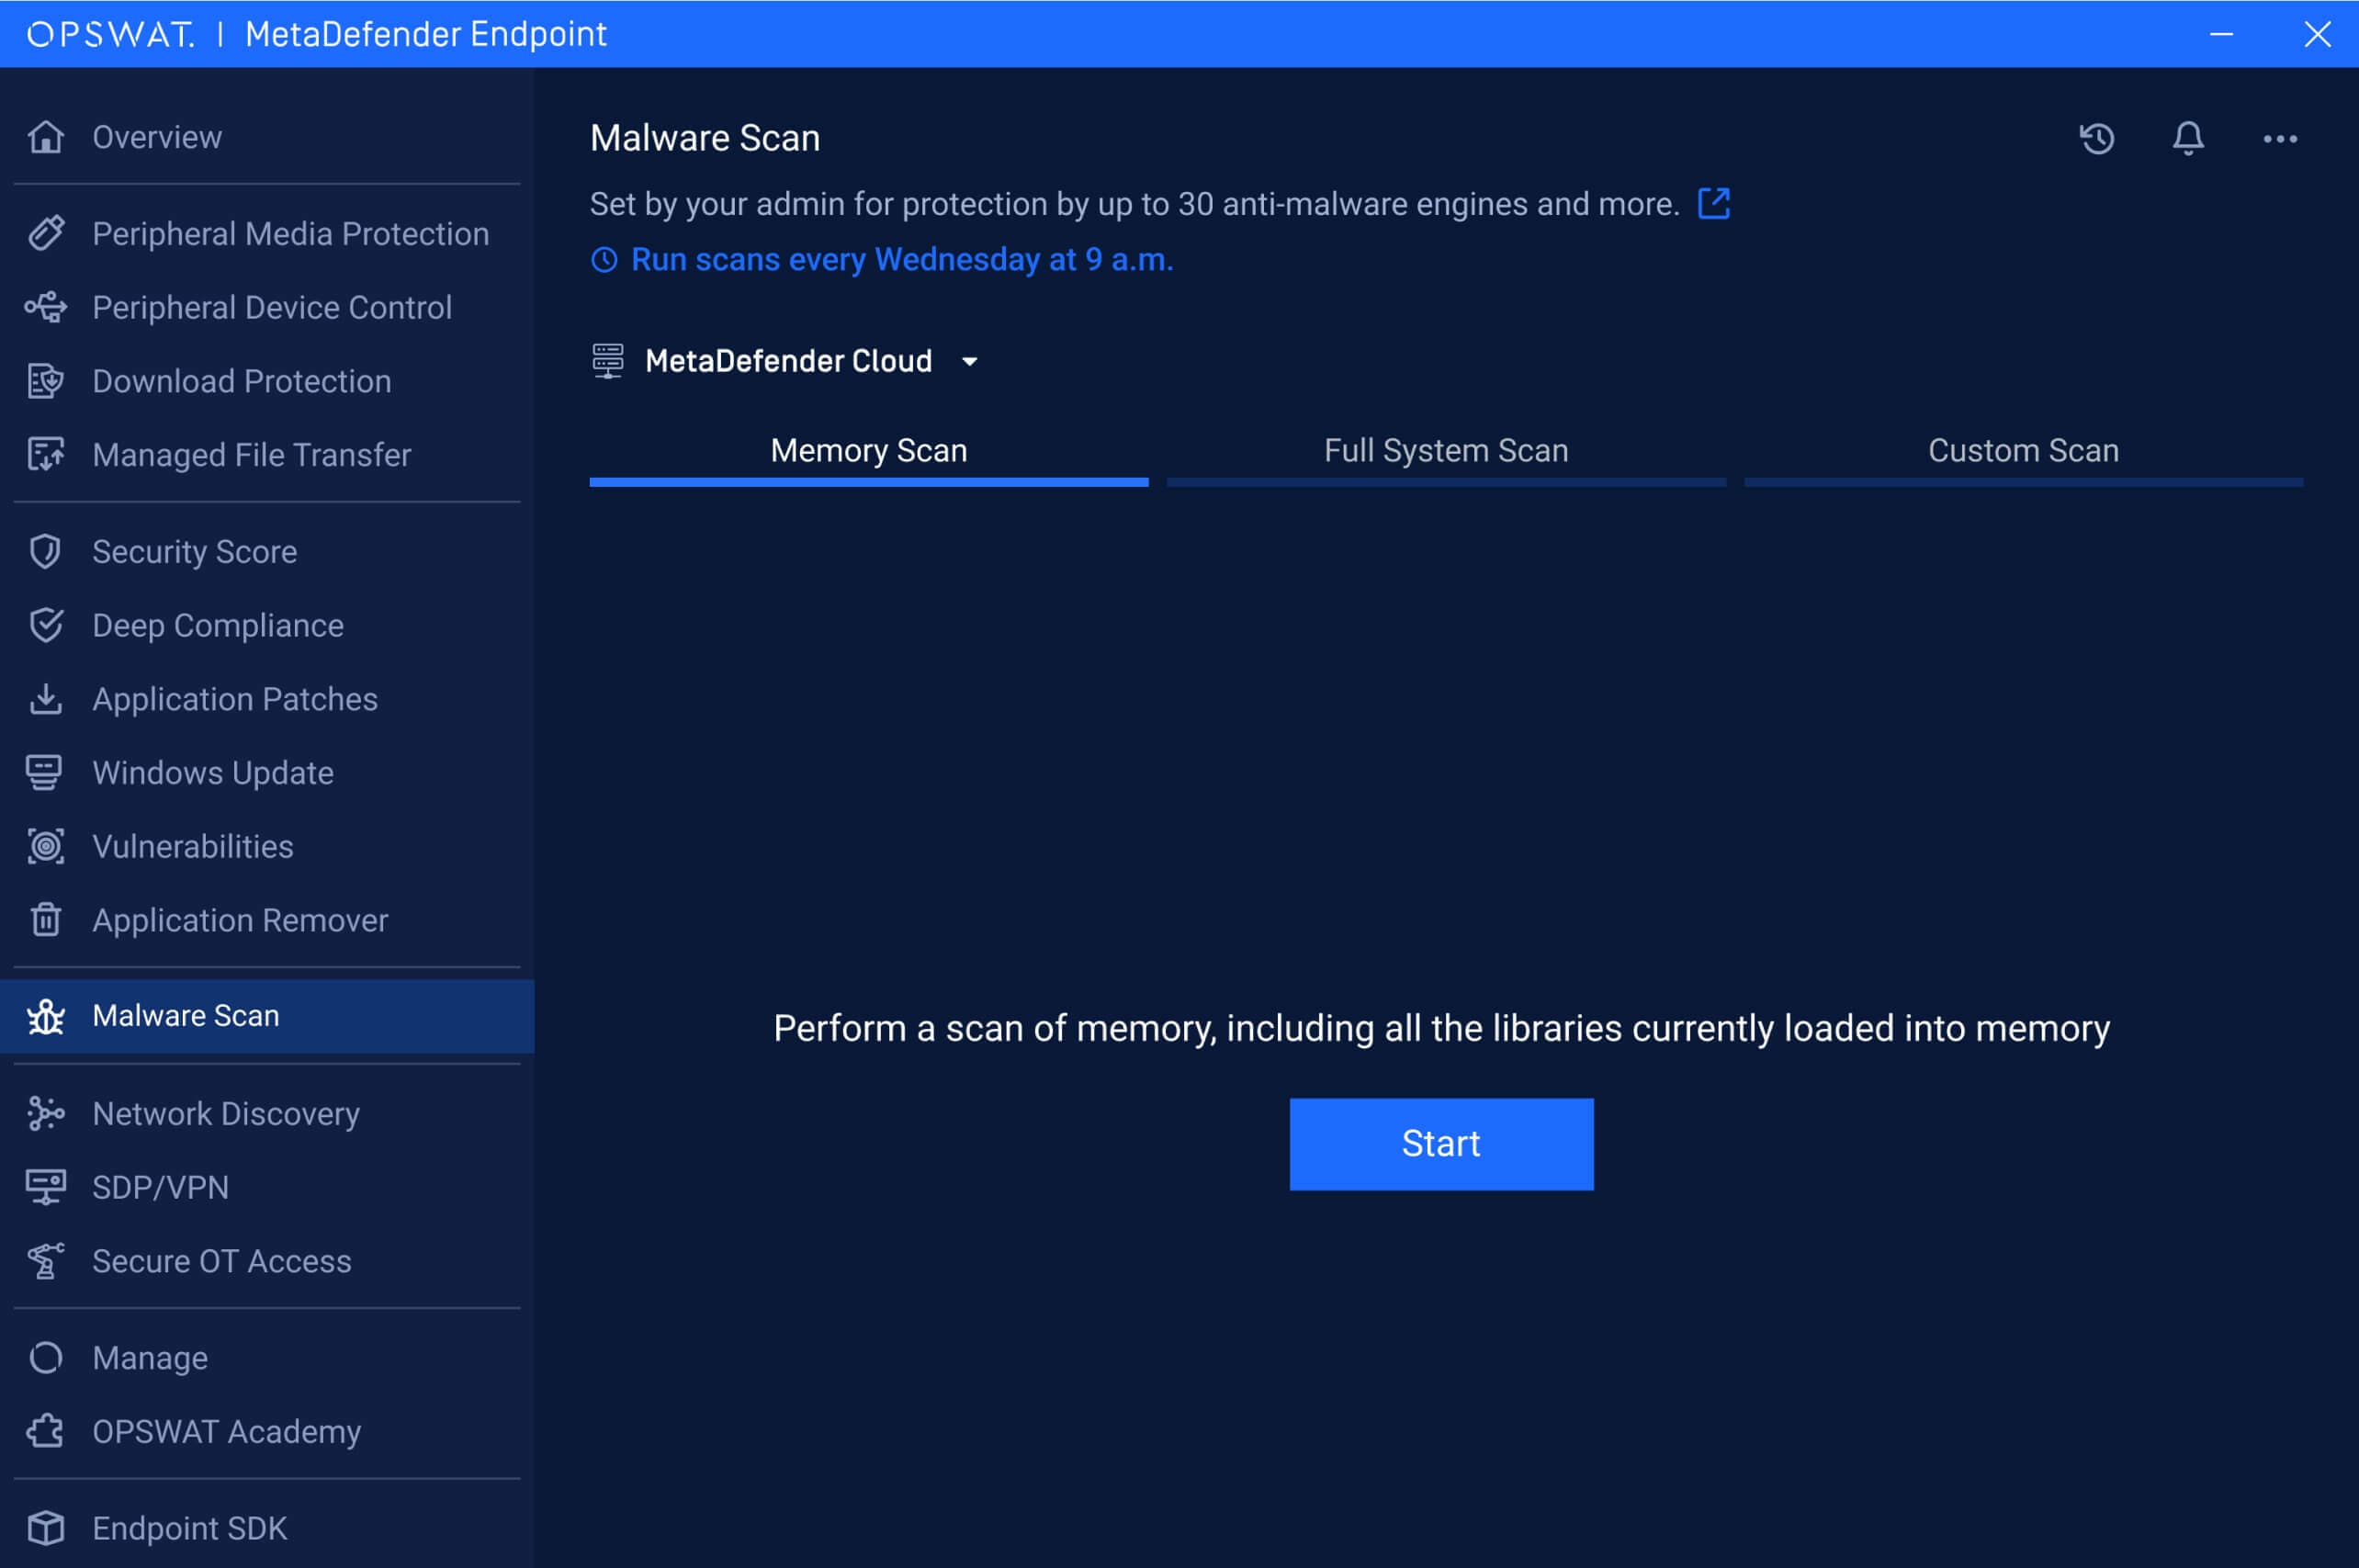
Pembaruan baru ini juga menyertakan header pemberitahuan baru di layar Pemindaian Malware untuk memberi tahu pengguna ketika perangkat mereka termasuk dalam rutinitas pemindaian terjadwal yang dikonfigurasi oleh administrator. Pembaruan ini memberikan pemberitahuan yang jelas, langsung, dan tidak mengganggu, sehingga meningkatkan transparansi serta memastikan bahwa pengguna menyadari adanya aktivitas keamanan rutin yang berlangsung di perangkat mereka.
Perlindungan yang Ditingkatkan dengan Jalur yang Disetujui Admin untuk Pengambilan Data
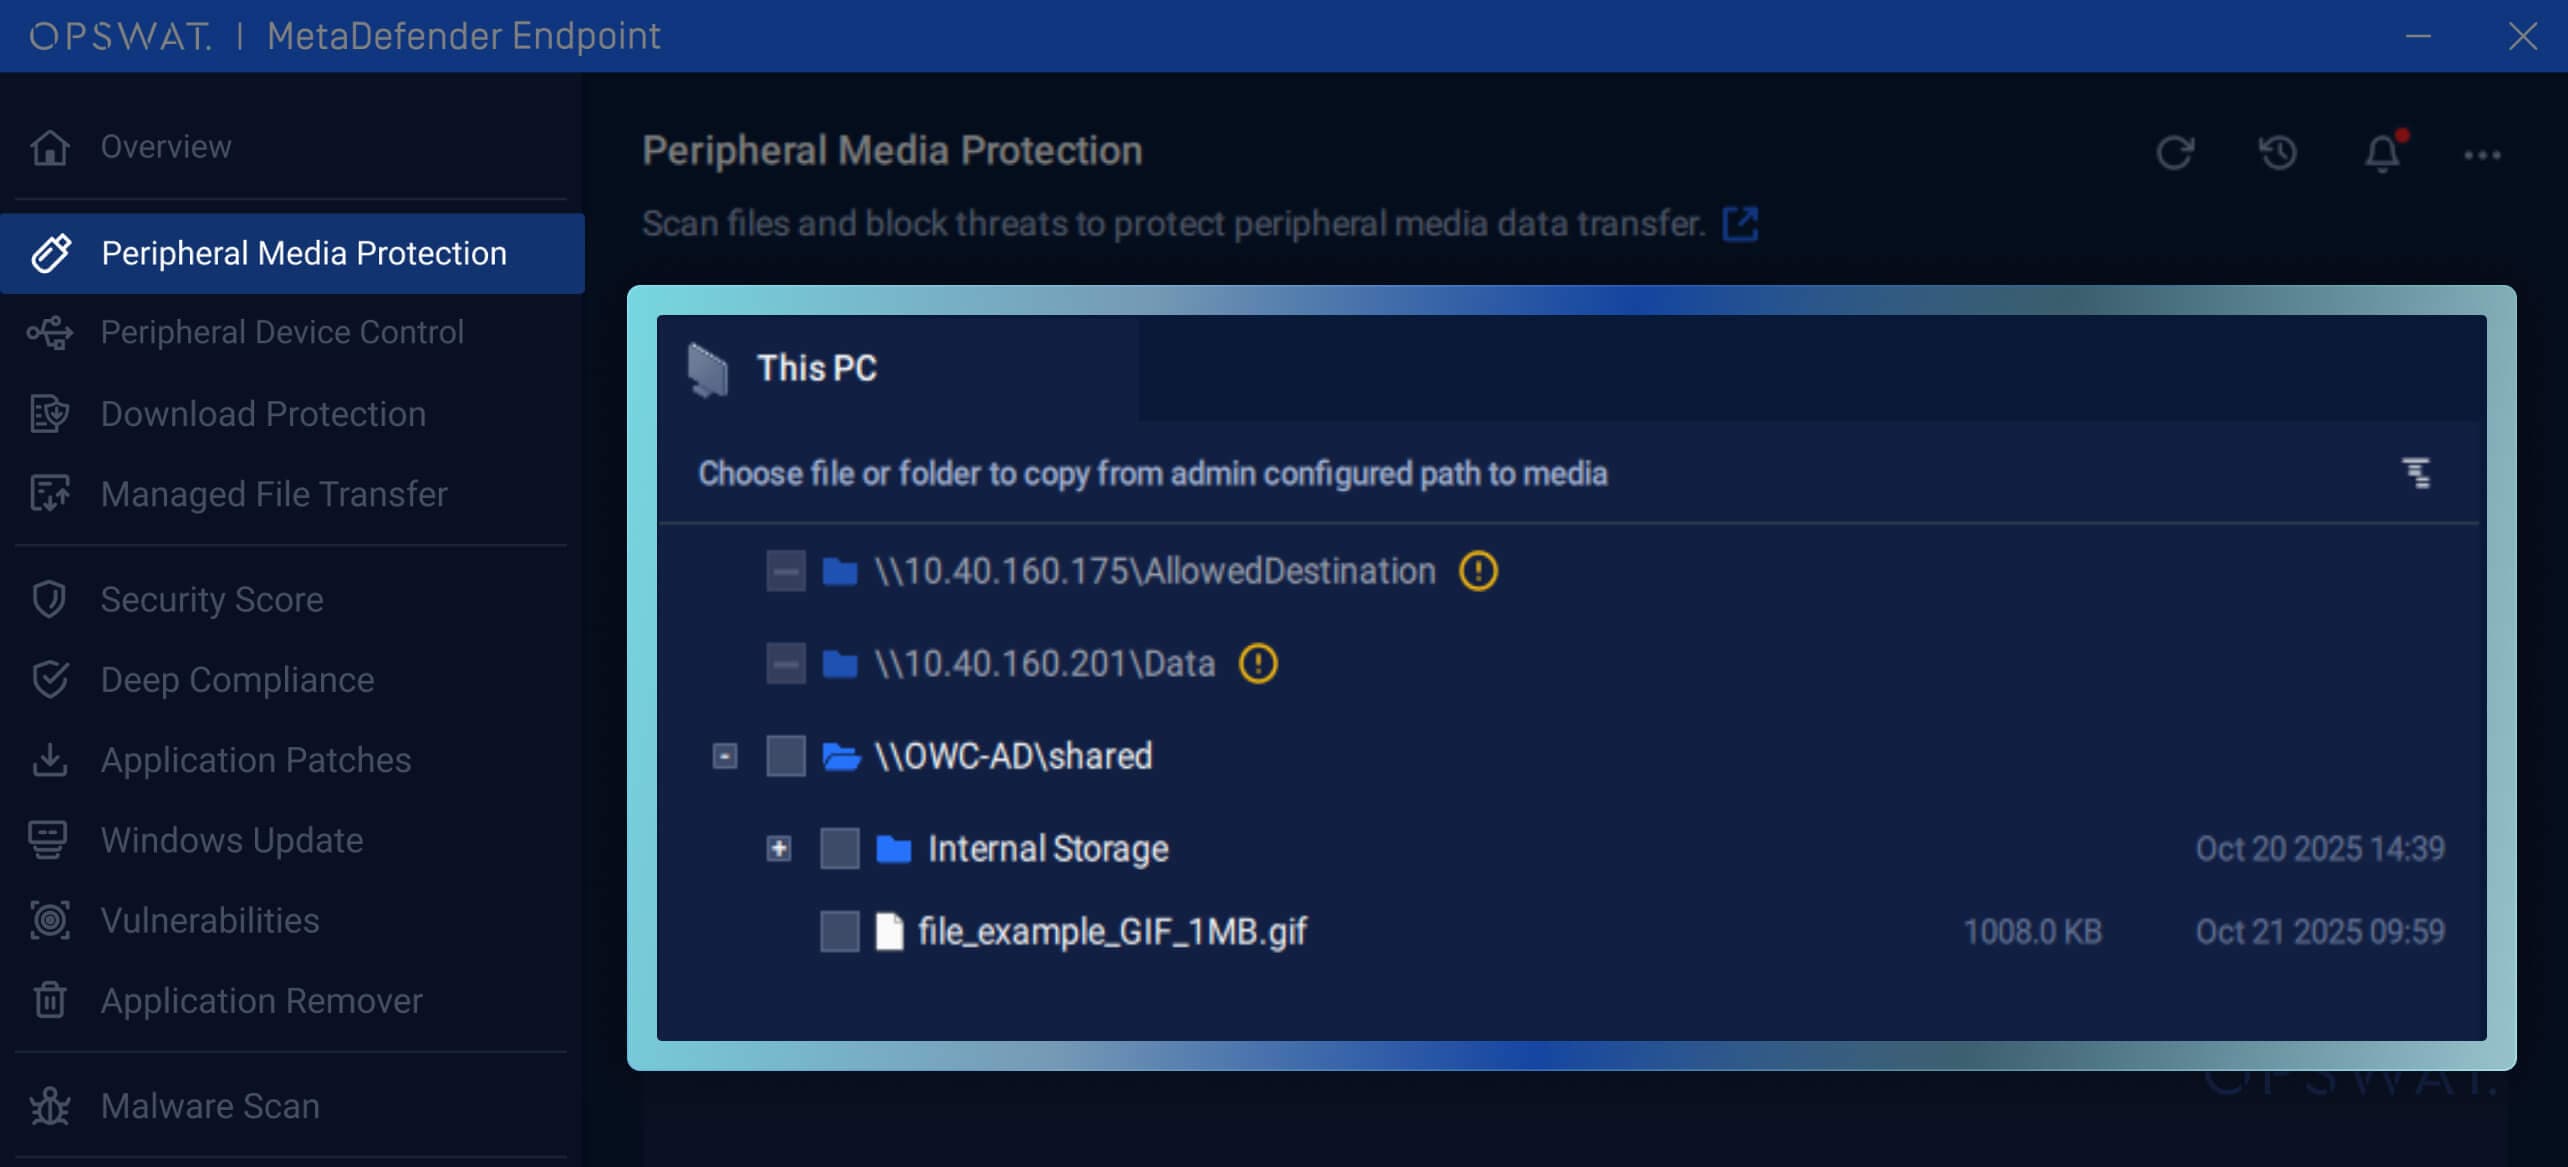
Untuk memperkuat perlindungan perangkat periferal dan media yang dapat dilepas serta mengurangi risiko kebocoran data yang tidak sah, kami memperkenalkan fitur akses berkas yang terkendali bagi pengguna yang menyalin berkas ke drive eksternal, guna membantu organisasi menerapkan kebijakan penanganan data dan memperkuat pengendalian atas penggunaan media yang dapat dilepas.
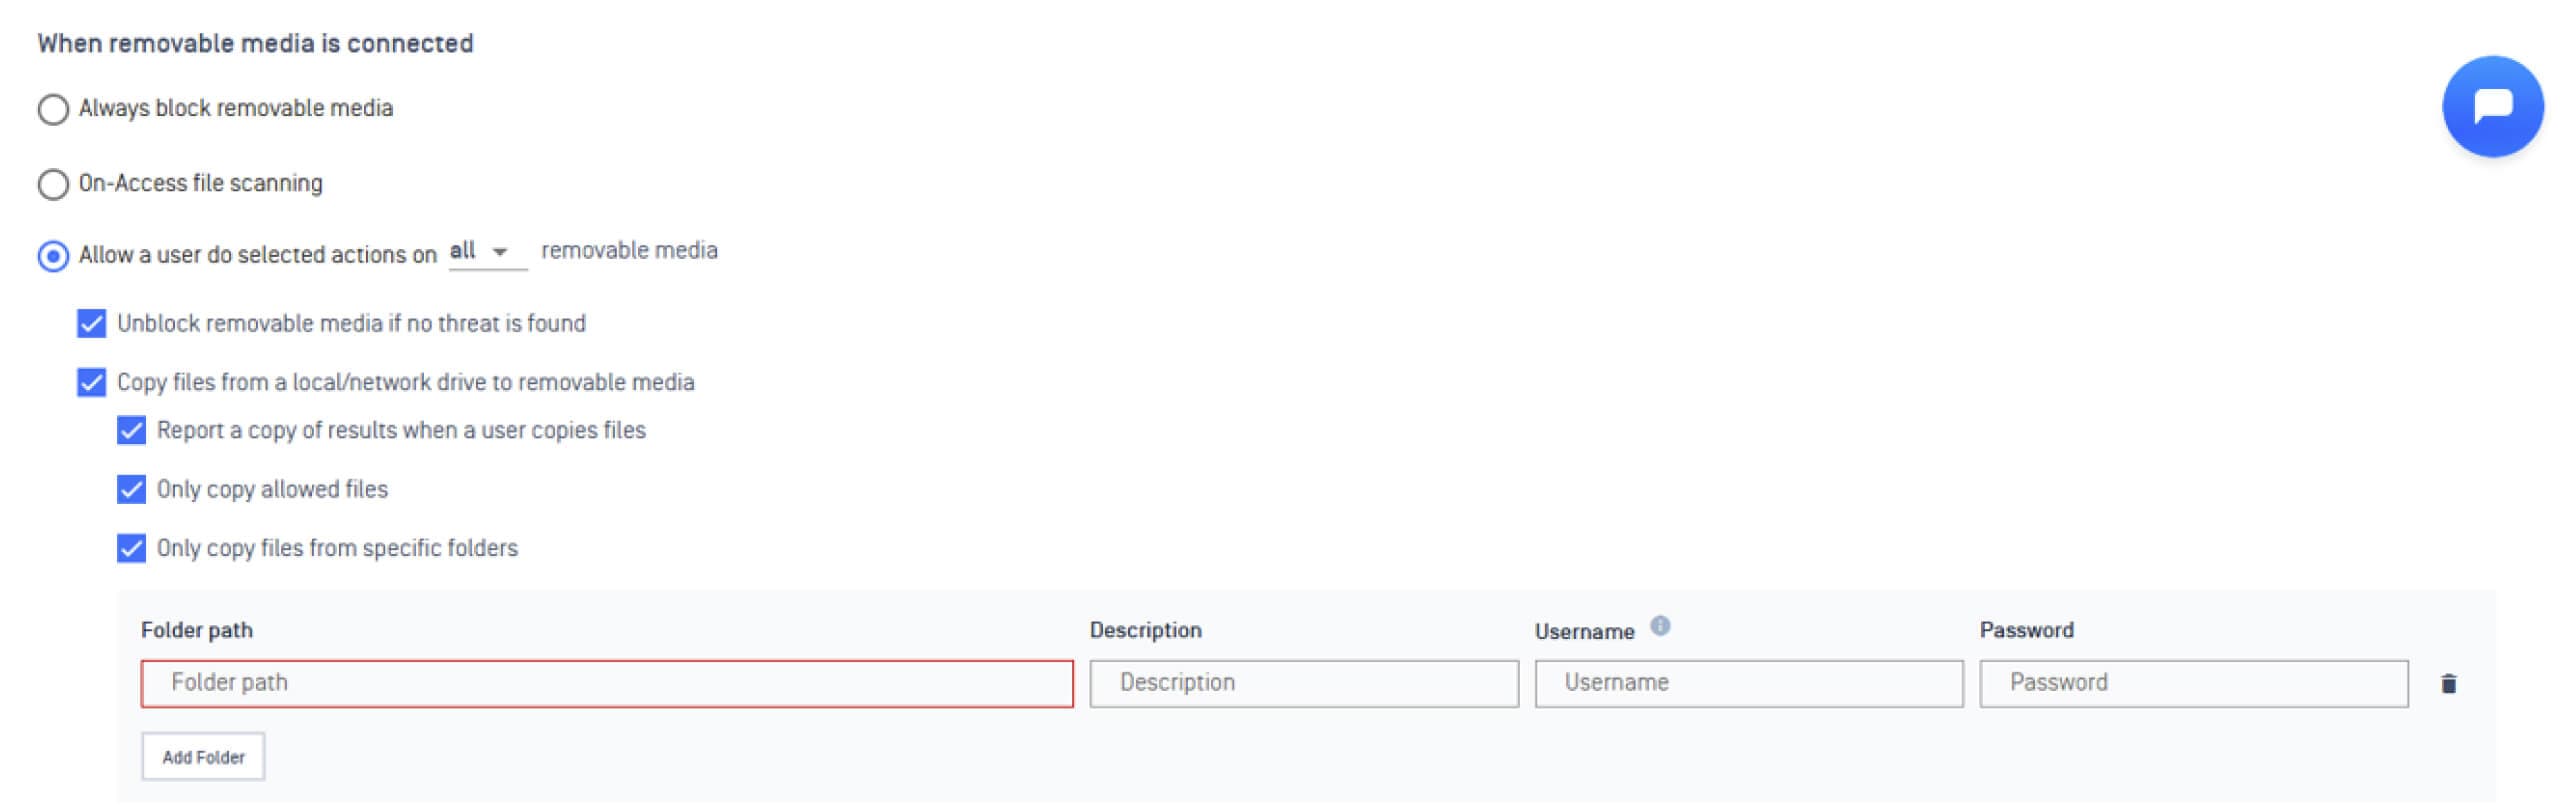
Peningkatan ini memungkinkan pengguna untuk hanya memilih berkas dari jalur yang telah ditentukan sebelumnya dan dikonfigurasi oleh administrator untuk disalin ke media penyimpanan yang dapat dilepas. Karena penelusuran dan penyalinan berkas di luar direktori-direktori yang ditentukan tersebut dibatasi, fitur ini secara signifikan mengurangi risiko transfer data yang tidak disengaja atau tanpa izin.
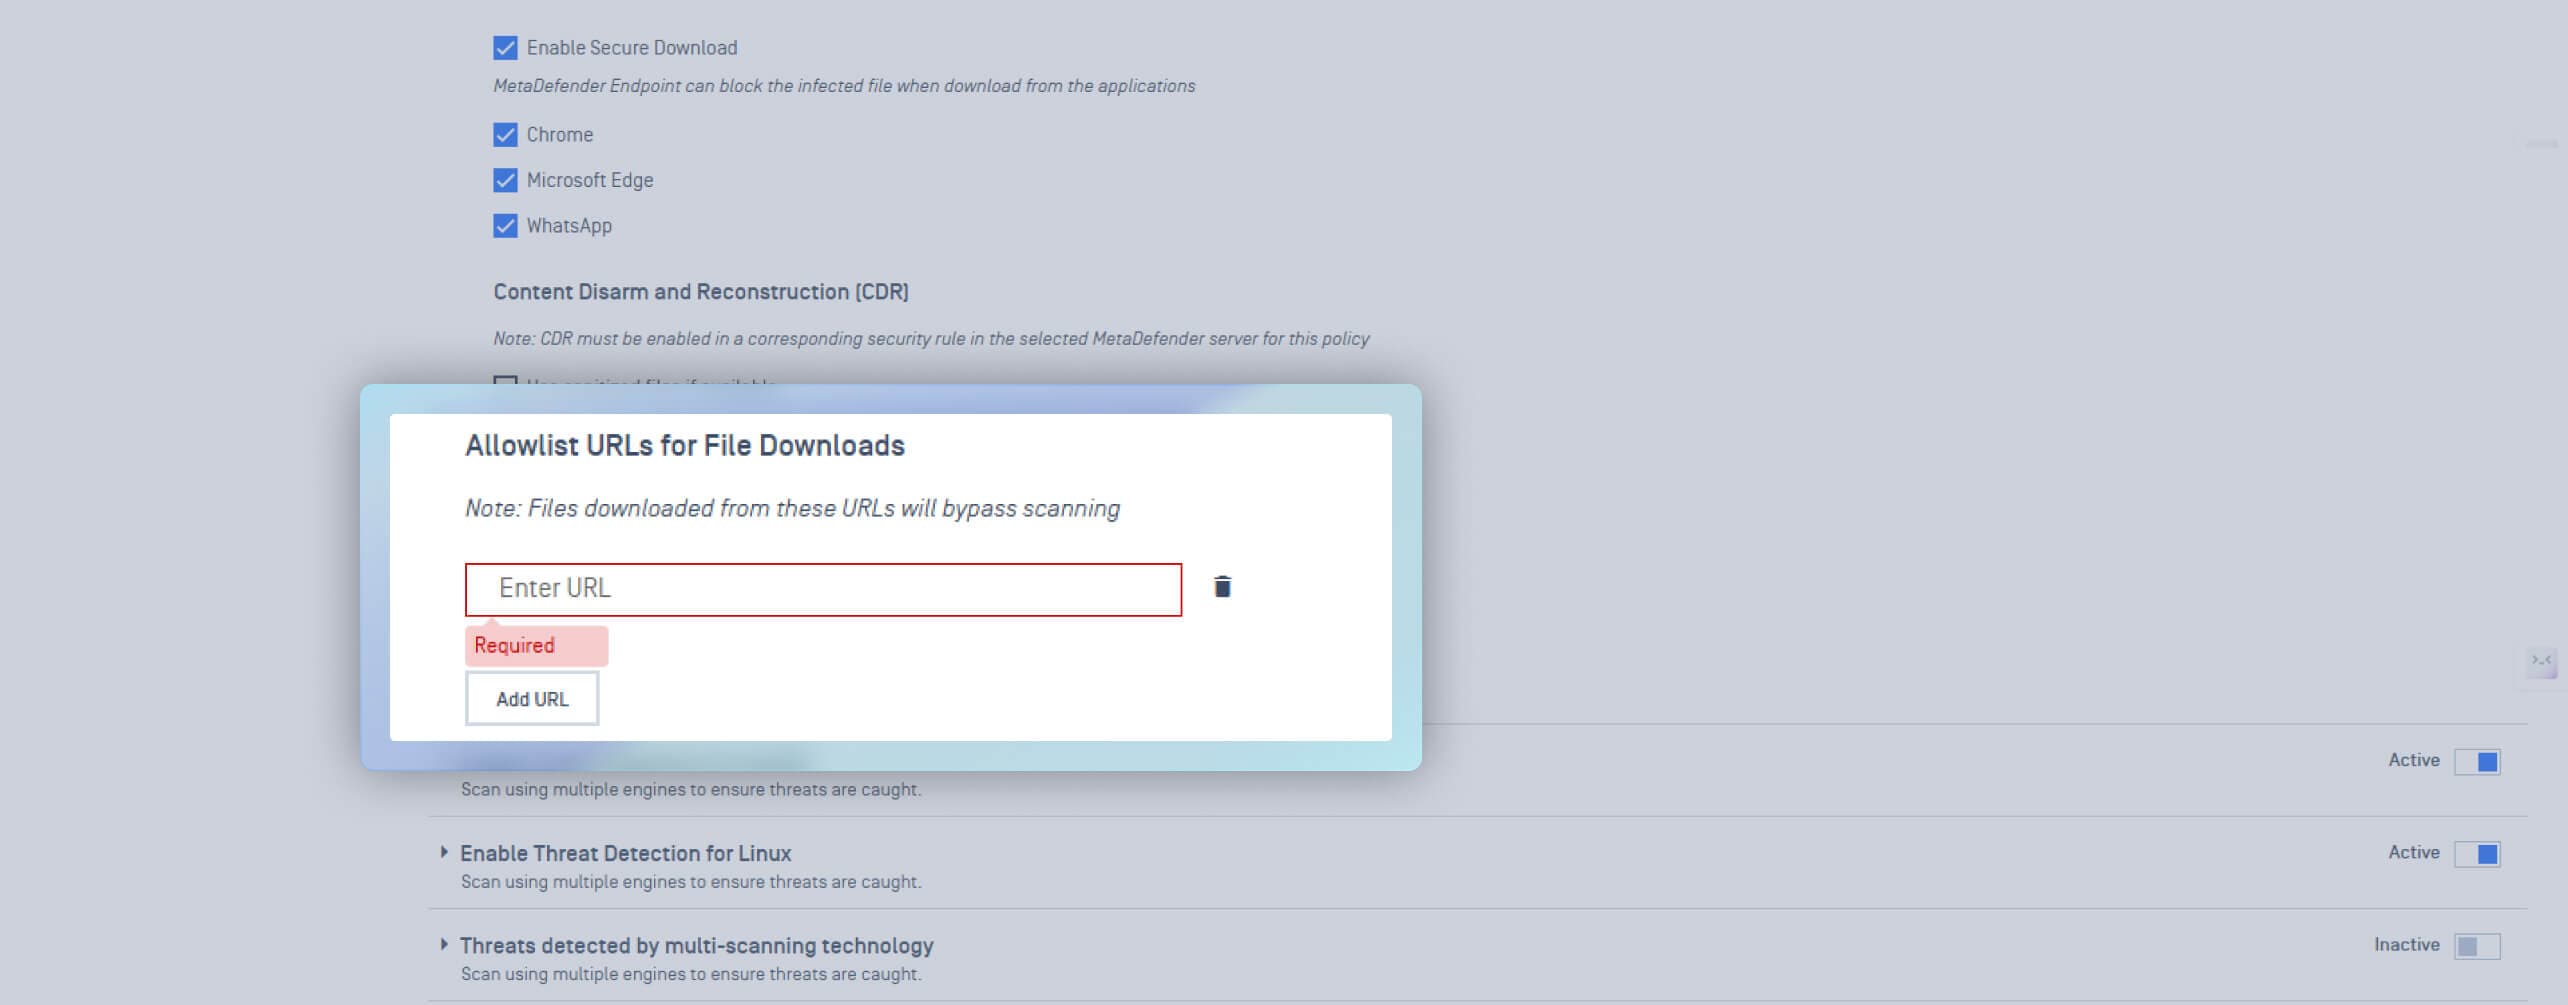
Perlindungan Unduhan yang Diperkuat dengan Daftar Putih URL Unduhan
Untuk memberikan fleksibilitas yang lebih besar sekaligus tetap menjaga keamanan, dukungan untuk daftar putih URL telah ditambahkan ke fitur Perlindungan Unduhan. Hal ini memungkinkan administrator untuk menentukan URL atau domain tepercaya yang dapat digunakan pengguna untuk mengunduh sumber daya internal atau yang telah disetujui.
File yang diunduh dari sumber-sumber yang masuk dalam daftar putih secara otomatis dianggap tepercaya dan dikecualikan dari pemindaian tambahan. Fitur baru ini membantu memperlancar alur kerja tanpa mengorbankan keamanan, sehingga memungkinkan organisasi memfasilitasi akses yang aman ke sumber daya internal sekaligus menerapkan kontrol ketat terhadap unduhan dari internet.
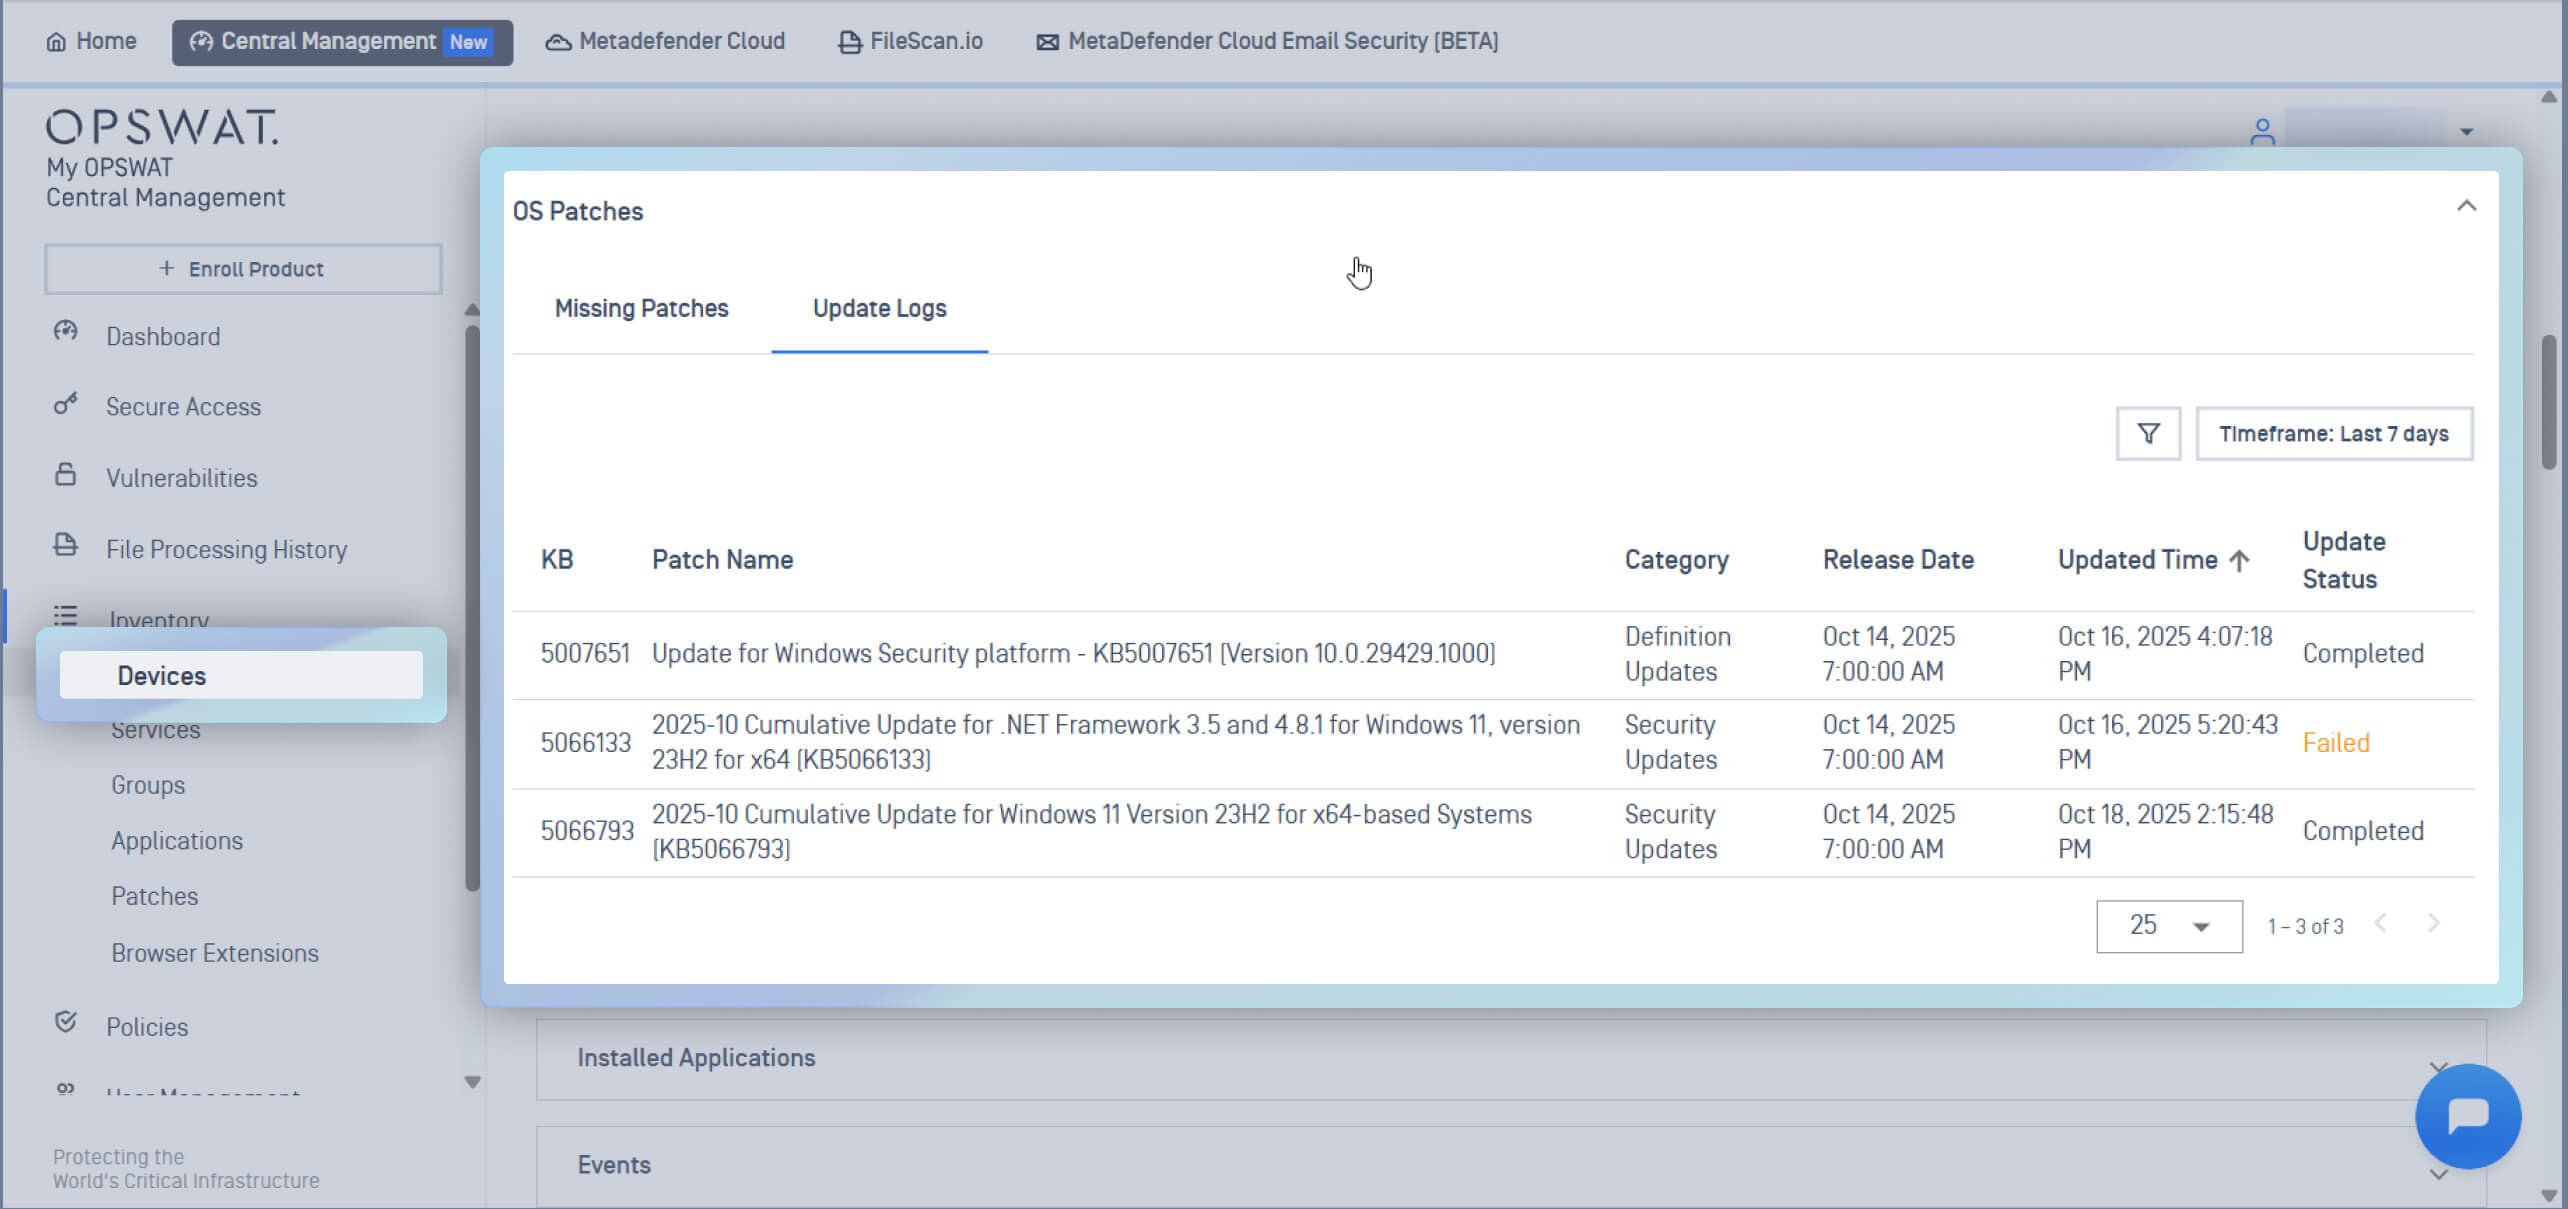
Visibilitas yang Lebih Baik Berkat Riwayat Patch yang Telah Dipasang
Fitur Riwayat Patch yang Telah Diinstal yang baru saja diluncurkan memberikan gambaran yang jelas kepada administrator mengenai semua patch yang telah diinstal di setiap perangkat akhir. Fitur penting ini mendukung upaya kepatuhan dan manajemen risiko melalui verifikasi cepat, audit riwayat, serta memastikan tidak ada celah dalam cakupan patch yang terlewatkan.
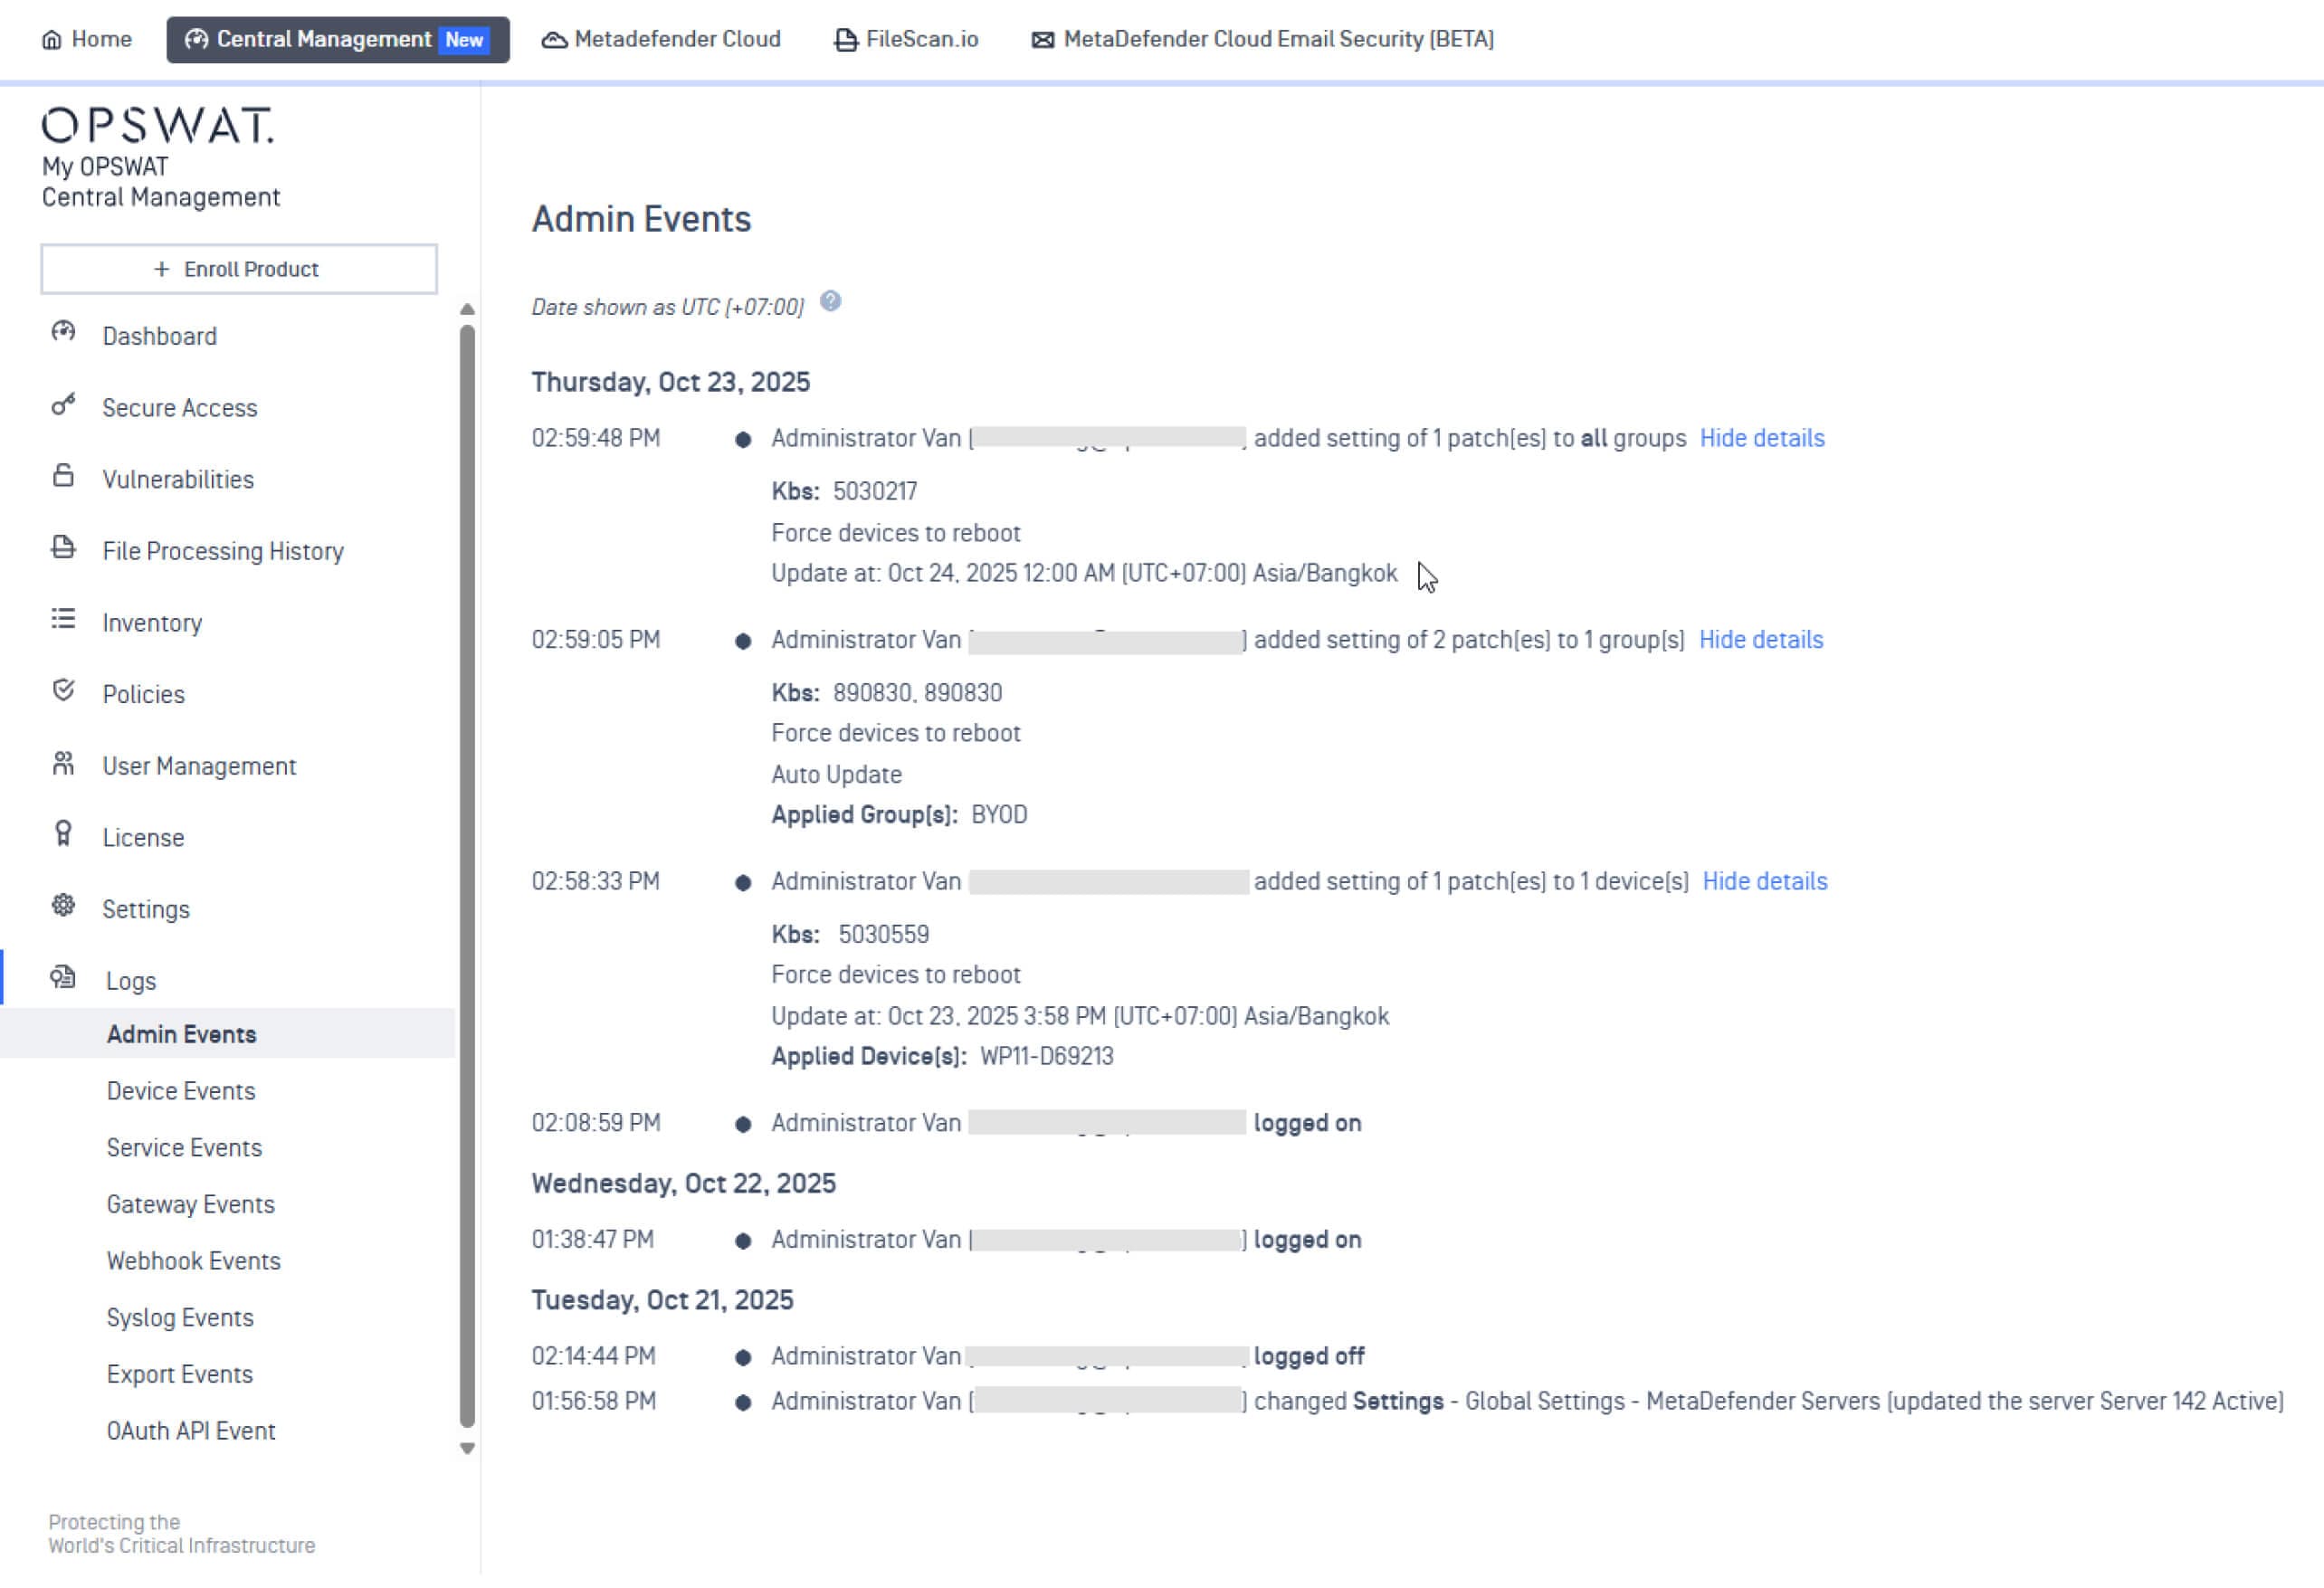
Patch Management yang Ditingkatkan dengan Audit Admin
Rilis ini memperkenalkan fitur Audit Admin di Patch Management , yang menyediakan pencatatan terpusat atas semua tindakan patch bagi para administrator. Seluruh informasi patch kini dicatat dan dapat ditinjau dengan mudah, termasuk siapa yang mengunggah paket patch, status pengunggahan, serta patch mana yang telah dikirimkan kepada siapa.
Tingkat transparansi ini membantu memenuhi persyaratan regulasi, serta memungkinkan tim keamanan untuk mengidentifikasi anomali dan memastikan kebijakan penerapan patch dipatuhi secara konsisten.
Jaminan dan Verifikasi Keutuhan Patch Selama Proses Pengunggahan
Dalam rilis ini, kami memperkenalkan mekanisme baru yang memungkinkan administrator mengunggah paket patch secara langsung ke konsol manajemen melalui My OPSWAT™ Central Management. Selama proses pengunggahan, administrator akan segera menerima hasil validasi yang memastikan apakah paket tersebut valid dan belum dirusak, guna mencegah pemasangan yang tidak disengaja terhadap pembaruan yang rusak atau berbahaya.
Penerapan Patch yang Efisien untuk Semua Patch yang Belum Terpasang
MetaDefender Endpoint Administrator kini dapat menerapkan semua patch yang belum terpasang ke suatu perangkat sekaligus, sehingga membantu mengurangi intervensi manual dan menghemat waktu, sekaligus memastikan titik akhir yang kritis terlindungi sepenuhnya. Fitur ini juga memungkinkan respons yang lebih cepat terhadap kerentanan dan mendukung pemeliharaan postur keamanan yang lebih kuat di seluruh organisasi.
Penamaan File yang Dapat Disesuaikan dan Telah Disterilkan
Para administrator kini dapat menyesuaikan konvensi penamaan berkas yang telah disterilkan, sehingga memberikan fleksibilitas yang lebih besar dalam mengelola konten yang telah disterilkan. Dengan fitur ini, organisasi dapat menentukan format nama berkas yang sesuai dengan kebijakan internal dan persyaratan operasional mereka guna meningkatkan keterlacakan dan konsistensi.
Kontrol Reboot Berbasis Perangkat
Rilis ini juga memperkenalkan fitur kontrol reboot perangkat baru untuk fleksibilitas dan ketepatan operasional yang lebih baik. Fitur ini memungkinkan administrator untuk secara jarak jauh menentukan perangkat tertentu agar di-reboot guna membantu menjaga kepatuhan sistem, mengurangi waktu henti, dan menerapkan protokol keamanan secara efektif.
Kemampuan ini sangat berguna terutama saat menangani insiden dan menerapkan kebijakan, karena memastikan bahwa pembaruan atau perubahan konfigurasi penting langsung berlaku tanpa harus bergantung pada tindakan pengguna.
Latar Belakang Pembaruan Otomatis untuk Aplikasi dan Sistem Operasi
MetaDefender Endpoint Kini mendukung pembaruan latar belakang otomatis untuk aplikasi dan sistem operasi, terlepas dari tampilan antarmuka pengguna atau visibilitas ikon baki sistem. Administrator dapat memilih untuk menampilkan atau menyembunyikan antarmuka MetaDefender Endpoint , termasuk menentukan tab mana saja yang dapat dilihat oleh pengguna. Namun, meskipun antarmuka pengguna disembunyikan, proses pemasangan patch aplikasi dan pembaruan sistem operasi tetap berjalan lancar di latar belakang, sehingga memastikan sistem tetap mutakhir dan aman tanpa memerlukan interaksi pengguna atau pemantauan terhadap proses tersebut.
Patching dalam Mode Senyap: Kemampuan untuk Menyembunyikan Semua Jendela Pop-up dan Pemberitahuan
Rilis terbaru ini memberikan kendali tambahan kepada administrator atas antarmuka pengguna dengan memungkinkan mereka menyembunyikan semua jendela pop-up, peringatan, dan notifikasi dari MetaDefender Endpoint berdasarkan kebijakan yang dapat dikonfigurasi. Fitur ini sangat ideal untuk lingkungan yang sangat aman dan terkendali, di mana interaksi pengguna yang minimal, alur kerja yang bebas gangguan, serta penerapan kebijakan keamanan secara tersembunyi menjadi hal yang sangat penting.
Jika opsi ini dinonaktifkan, tidak akan ada pesan atau peringatan yang ditampilkan kepada pengguna akhir, termasuk saat sistem memaksa reboot atau menutup aplikasi. Tindakan-tindakan tersebut akan tetap dijalankan seperti biasa, namun sepenuhnya di latar belakang.
Apa yang Baru di MetaDefender ValidasiEndpoint
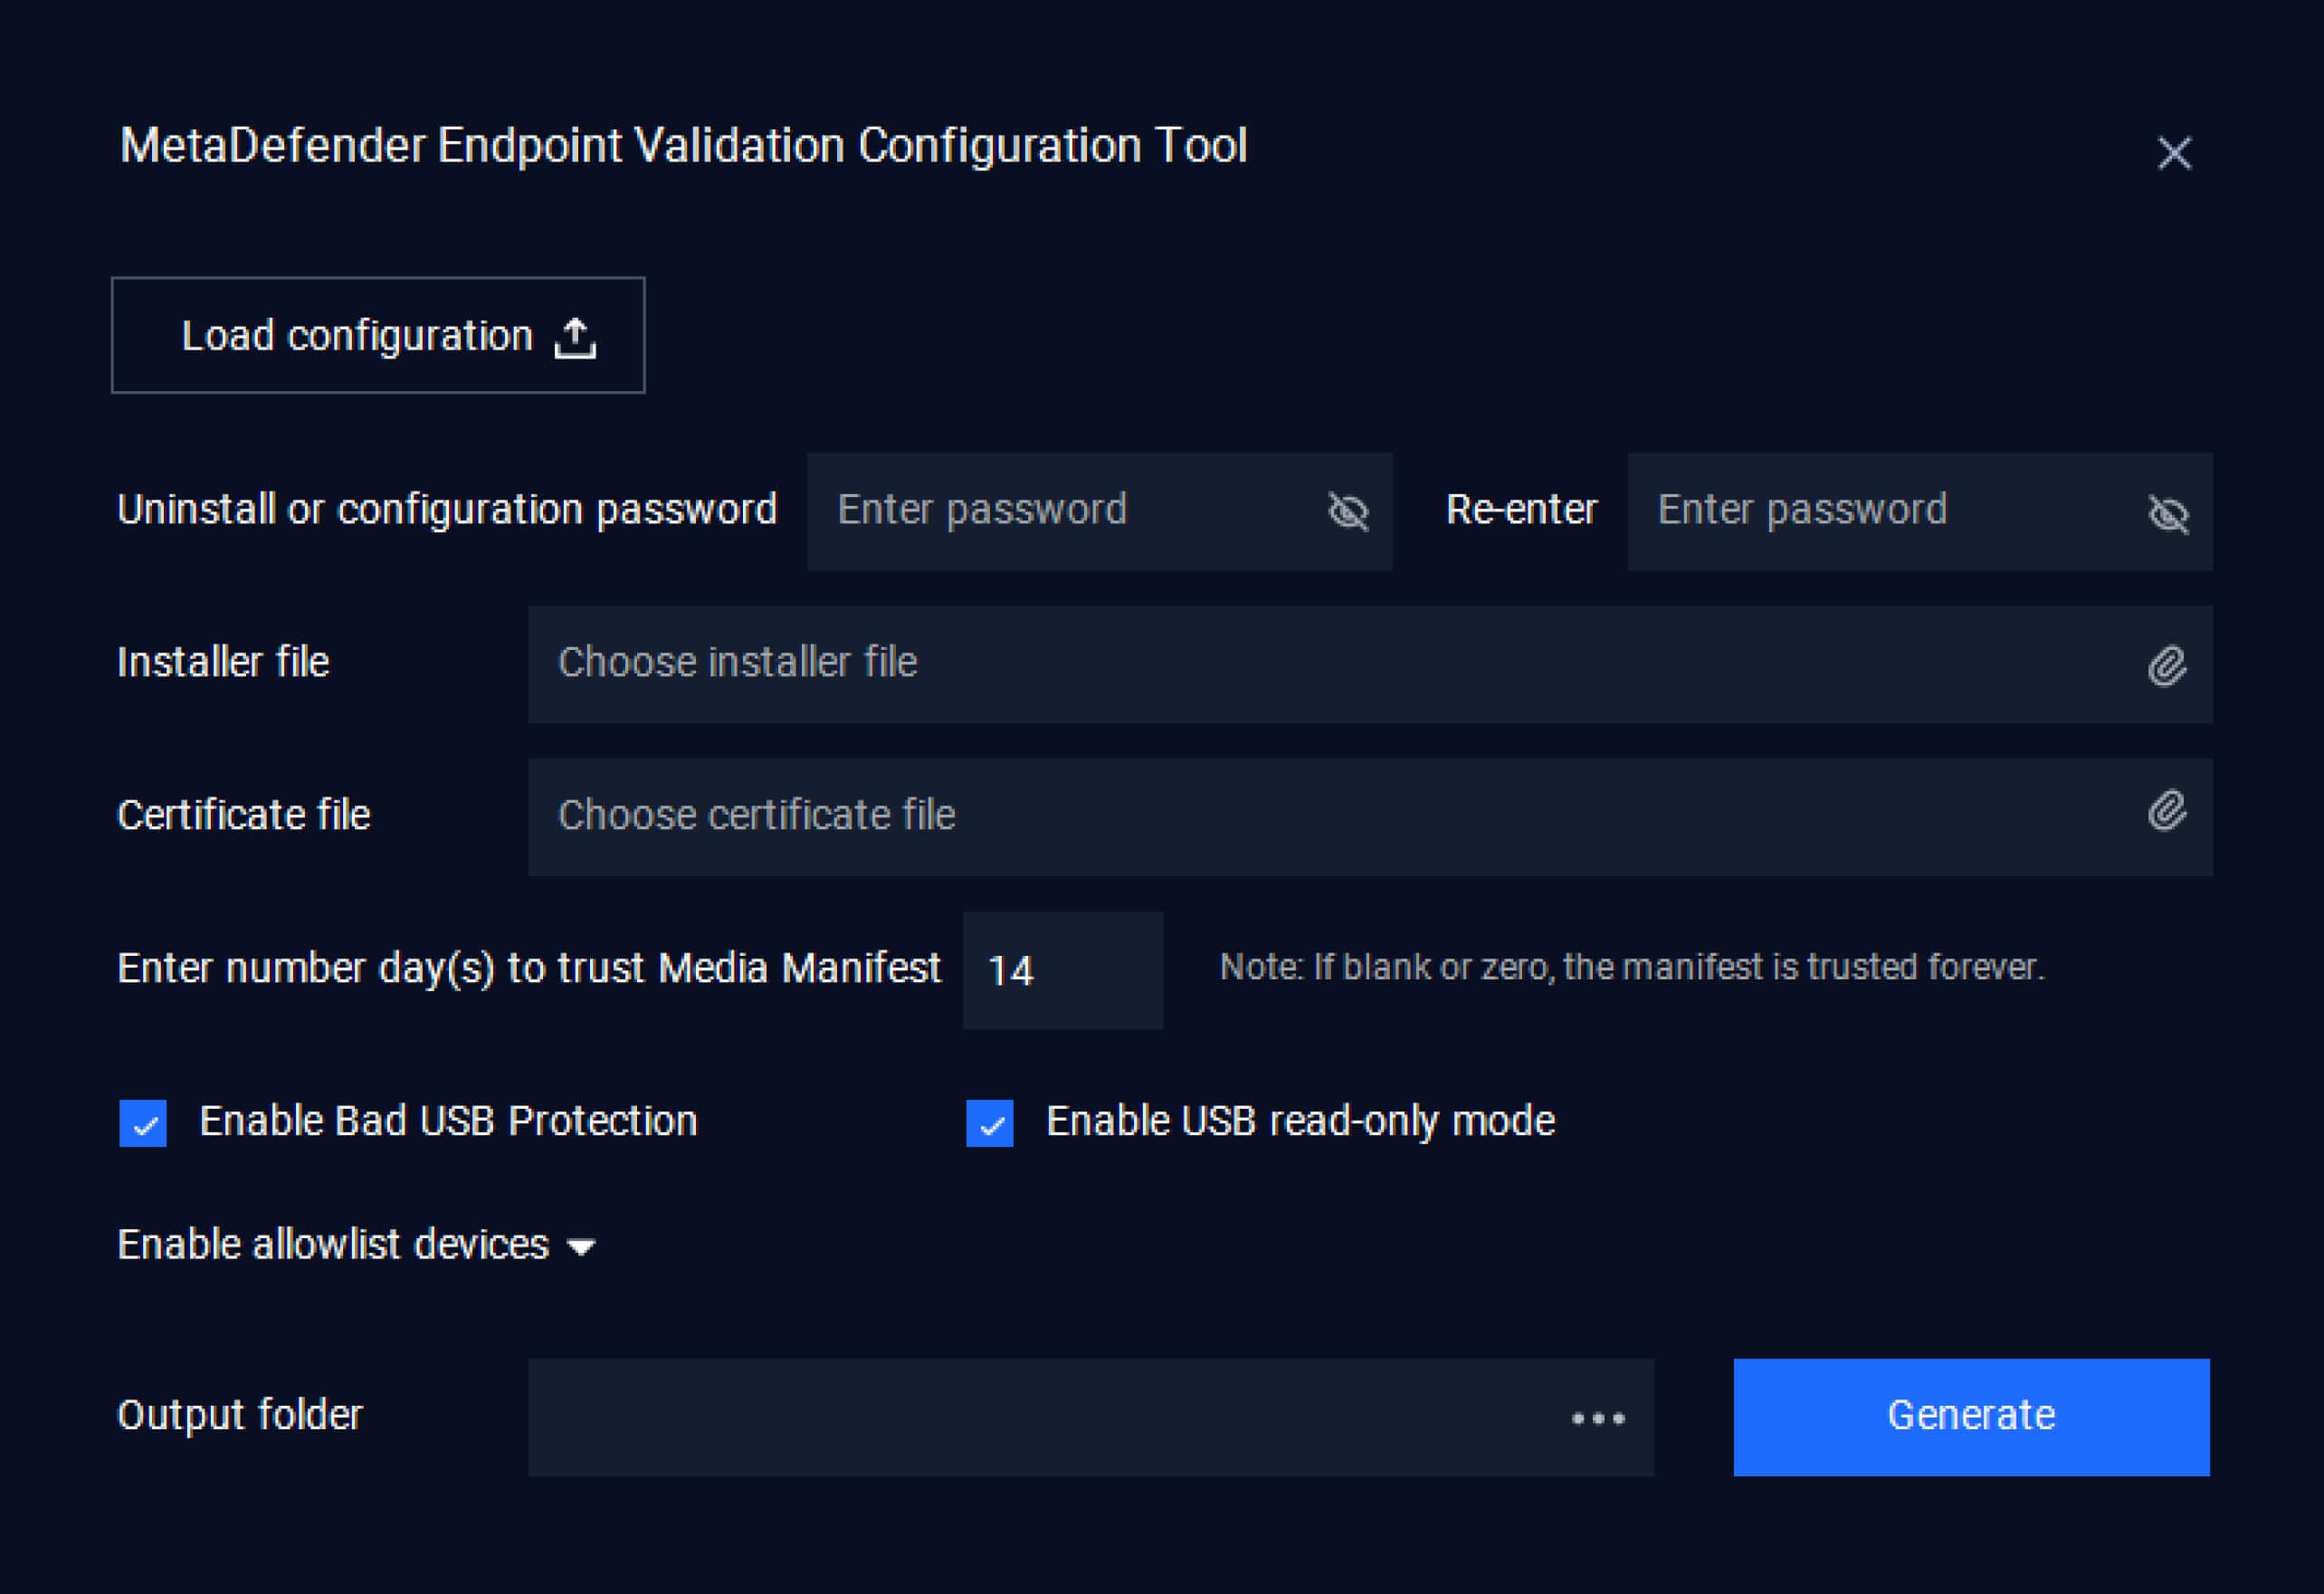
Mode Hanya Baca untuk Perlindungan yang Lebih Baik
Dengan senang hati kami memperkenalkan mode baca-saja di MetaDefender Endpoint Validation, sebuah fitur baru yang dirancang untuk mencegah penulisan data ke USB perangkat penyimpanan. Saat mode ini diaktifkan, pengguna dapat mengakses dan membaca berkas setelah validasi berhasil, namun tidak dapat menyalin, mengubah, atau menulis data ke media penyimpanan yang dapat dilepas.
Mode ini membantu mengurangi risiko kebocoran data secara signifikan, mempertahankan semua kemampuan dan fungsi validasi serta pemblokiran yang ada, serta dapat dengan mudah diaktifkan atau dinonaktifkan melalui alat konfigurasi validasi MetaDefender Endpoint .
Perlindungan Periferal dan Pelindung yang Dapat Dilepas ( Media ) Tingkat Lanjut
Temukan alasan mengapa berbagai organisasi, lembaga, dan entitas di seluruh dunia mempercayai MetaDefender Endpoint untuk melindungi titik akhir yang kritis. Hubungi seorang ahli hari ini untuk mengetahui lebih lanjut.
