Kami dengan bangga memperkenalkan pencapaian terbaru dalam ketahanan keamanan siber — MetaDefender Aether v1.9.3. Rilis ini menjadi bukti komitmen kami untuk memberdayakan organisasi dalam menghadapi ancaman yang terus berkembang.
Pembongkaran & Dekompilasi Python: Mengungkap Ancaman Tersembunyi
Dengan ditambahkannya dukungan untuk pembongkaran dan dekompilasi Python pada PyInstaller, Nuitka, dan py2exe, MetaDefender Aether v1.9.3 mengungkap elemen berbahaya yang sebelumnya tersembunyi. Dengan membedah dan menganalisis berkas Python yang telah dikompilasi, organisasi dapat mengidentifikasi ancaman tersembunyi dan melakukan pertahanan proaktif terhadapnya.
Perluasan Ekstraksi Konfigurasi Malware untuk Mendukung Keluarga Malware Cobalt Strike: Menangani Ancaman Tingkat Lanjut
Ekstraktor konfigurasi malware yang telah ditingkatkan kini mendukung keluarga malware Cobalt Strike (CS). Versi CS yang telah diretas, yang banyak digunakan oleh pelaku ancaman, memungkinkan penyebaran agen dalam memori (yang dikenal sebagai beacon) ke host korban, tanpa melalui interaksi dengan disk. Beacon CS memfasilitasi komunikasi perintah dan kontrol (C2) melalui berbagai protokol, serta menawarkan beragam fungsi seperti peningkatan hak akses, ekstraksi kredensial, pergerakan lateral, dan eksfiltrasi data.
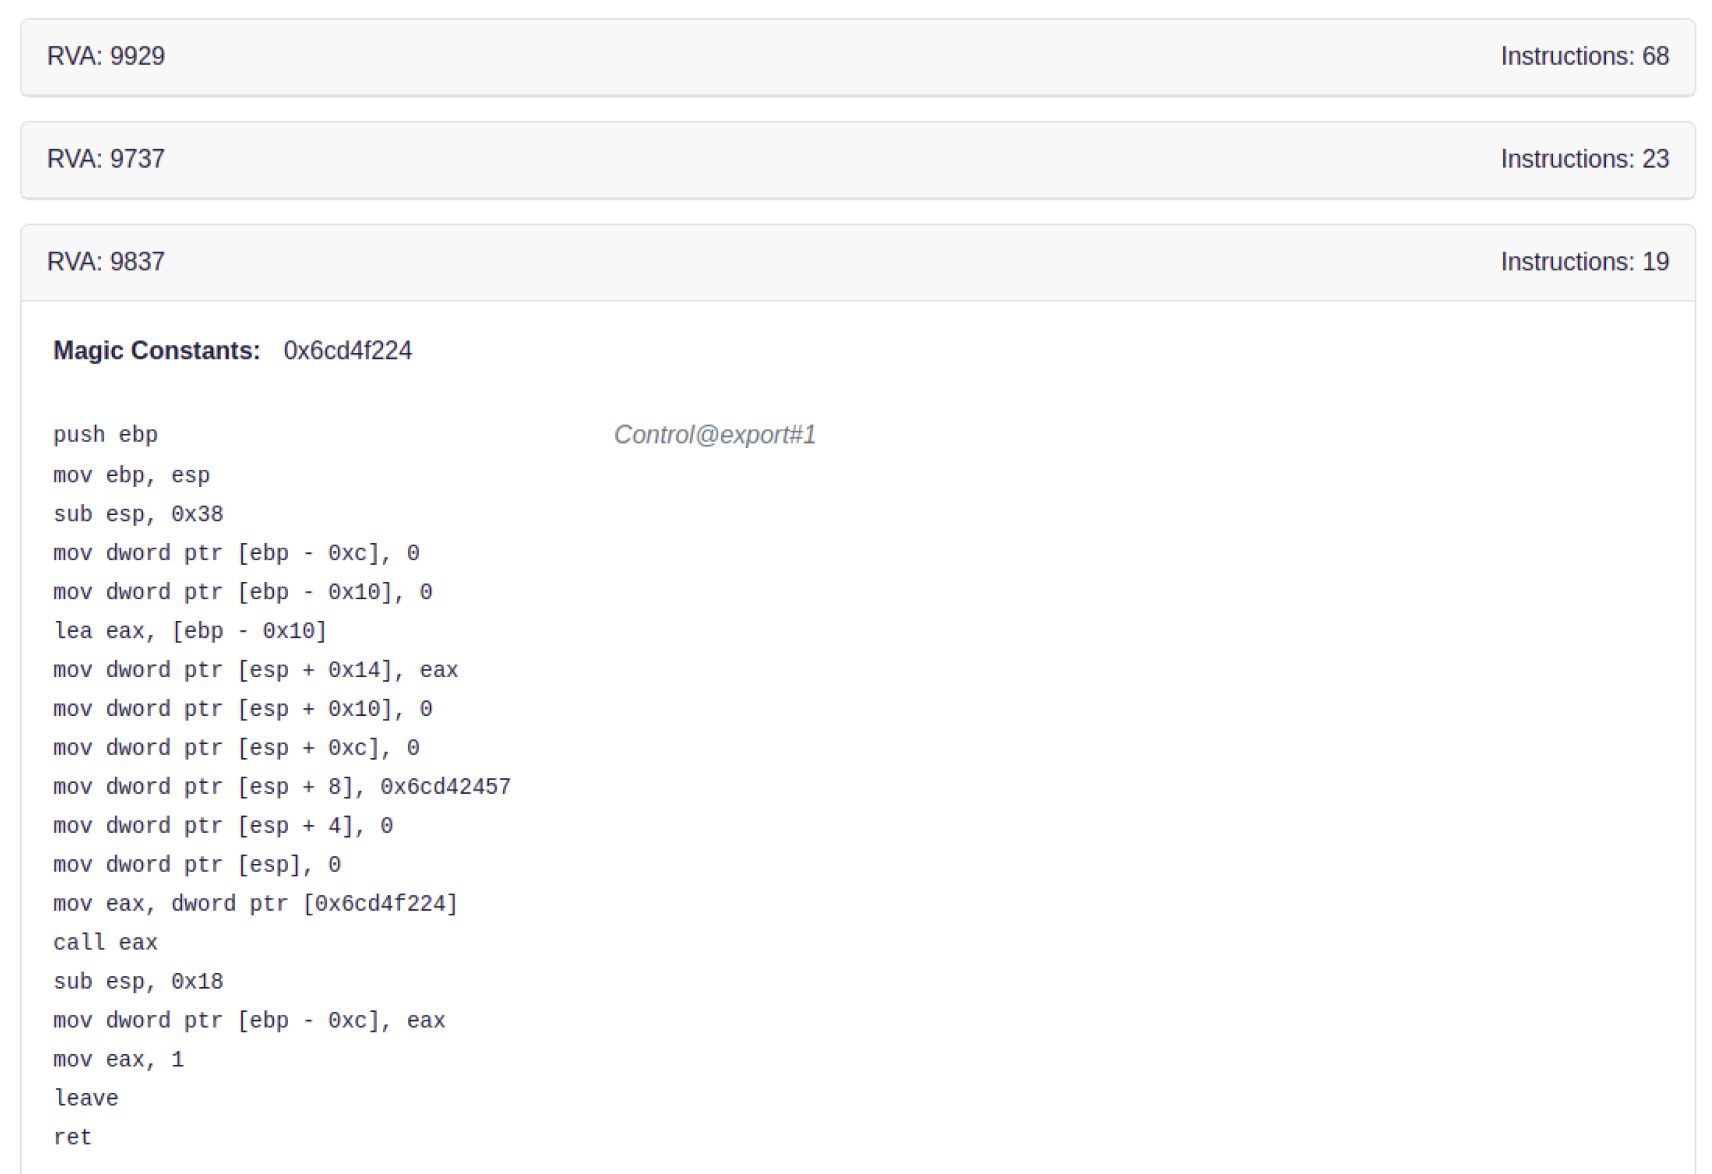
Pembongkaran Fungsi yang Diekspor: Memahami File Biner Windows
MetaDefender Aether melampaui analisis sekilas dengan menampilkan fungsi-fungsi biner untuk melihat bagaimana file tersebut akan berperilaku di lingkungan Windows dan fungsi-fungsi apa saja yang dijalankan. (misalnya, ketika fungsi yang diekspor mencoba membuat koneksi jaringan dan membuka URL berbahaya). Kini, organisasi dapat memperoleh wawasan baru mengenai perilaku dan risiko potensial tersebut, sehingga memungkinkan mereka untuk mengambil keputusan keamanan yang terinformasi.
Penyempurnaan Indikator Ancaman: Mengidentifikasi Aktivitas Mencurigakan
Indikator ancaman baru kami menandai berkas yang dapat dieksekusi yang memiliki dua bagian berbeda dengan nama yang sama sebagai langkah pencegahan; nama bagian yang sama ini dapat membingungkan mesin antivirus. Langkah ini membantu organisasi mengidentifikasi IOC potensial sebelum ancaman tersebut dapat berkembang menjadi lebih serius.
Ekstraksi Kode Makro VBA: Mengungkap Tujuan Jahat dalam Berkas DWG
Rilis ini mencakup ekstraksi kode makro VBA dari berkas DWG, sehingga memberikan wawasan yang lebih mendalam mengenai potensi ancaman yang tersembunyi di dalam dokumen AutoCAD. Berkas AutoCAD dapat menjalankan fungsi “Kill”, yang mungkin menandakan adanya niat jahat. Dengan mengungkap kode berbahaya yang tertanam dalam berkas DWG di luar kata kunci ransomware, organisasi dapat memitigasi risiko yang terkait dengan vektor serangan ini yang sering terlewatkan.
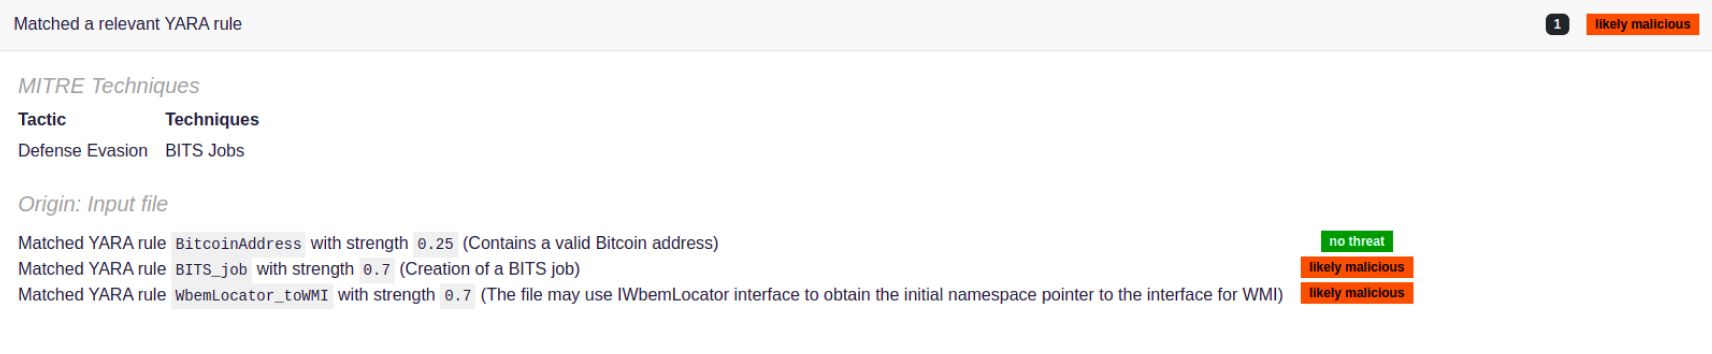
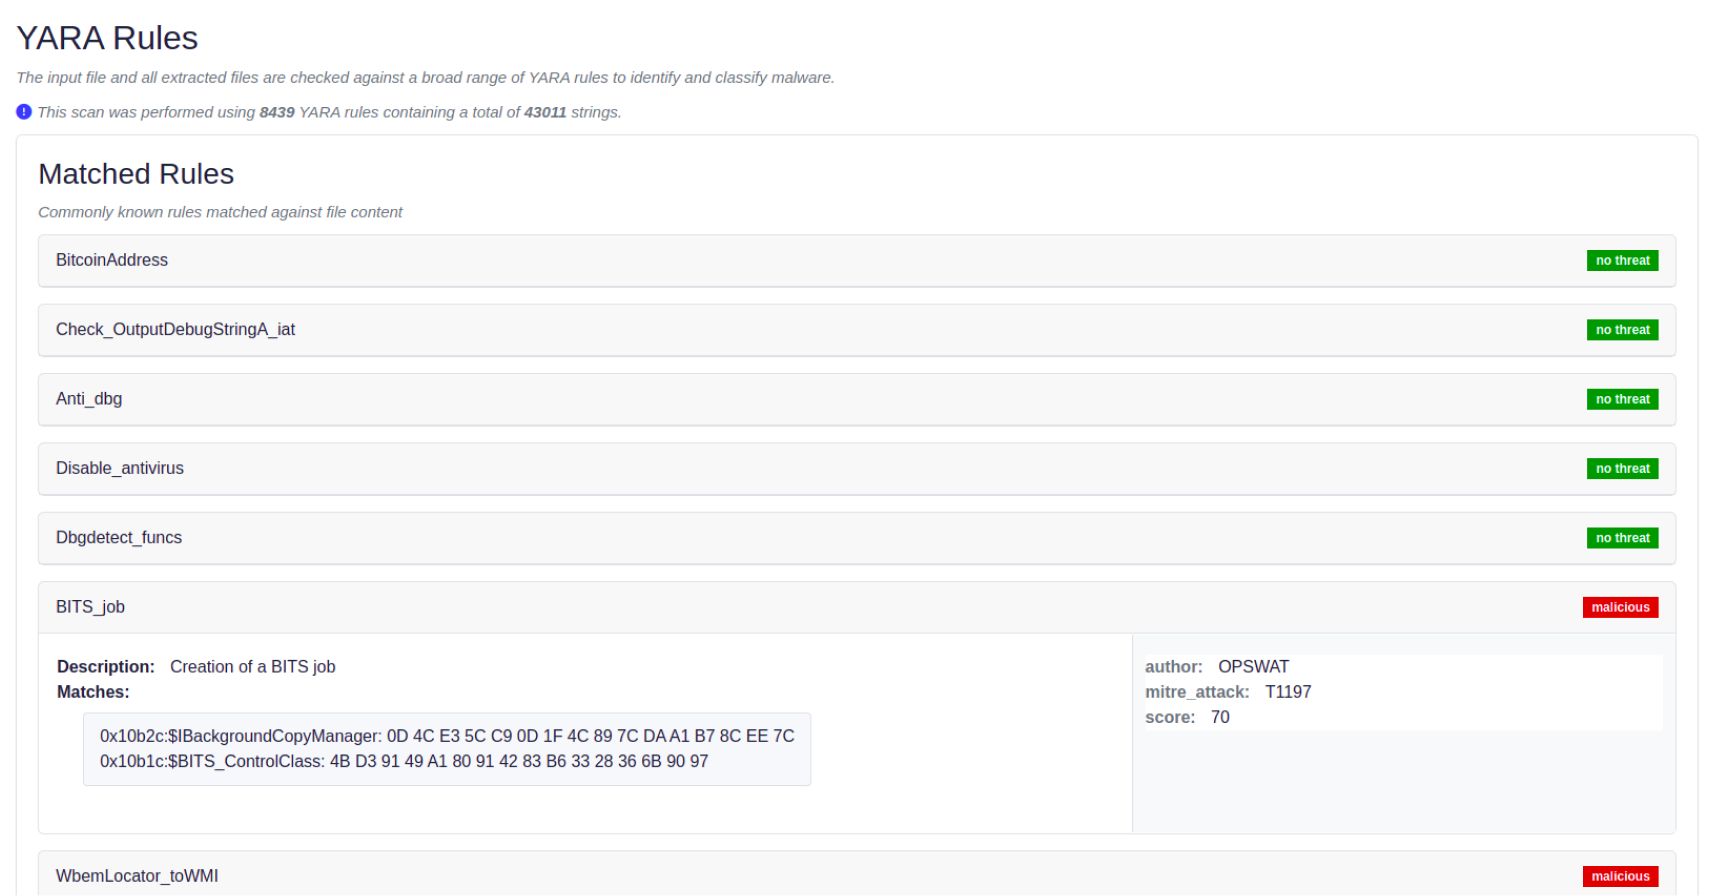
Pemetaan Teknik MITRE Att&ck: Menyesuaikan dengan Standar Industri
MetaDefender Aether kini mendukung pemetaan teknik MITRE Att&ck berdasarkan metadata aturan YARA. Dengan menyesuaikan diri pada standar industri, organisasi dapat meningkatkan kemampuan intelijen ancaman mereka.
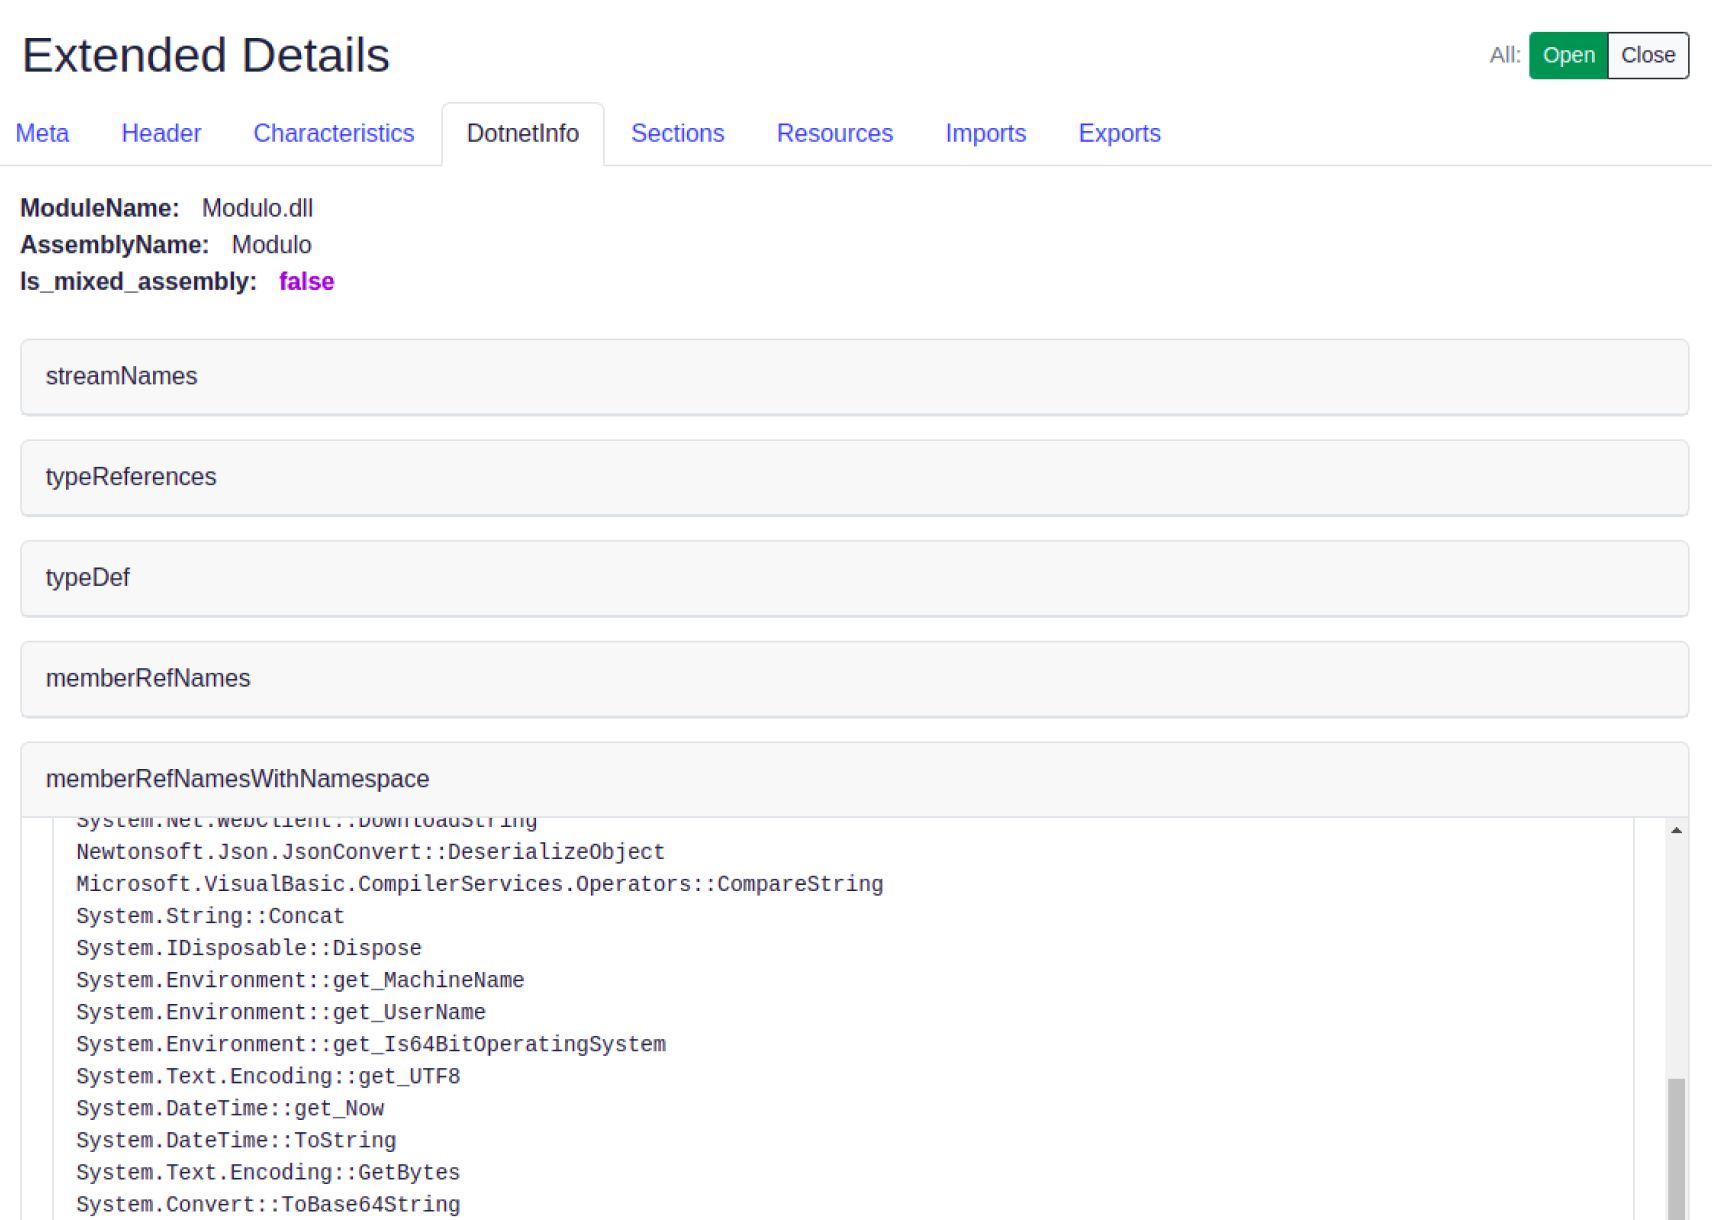
Tab DotnetInfo Baru di Bagian Detail File untuk File Eksekusi .NET
Tab DotInfo yang baru dirancang khusus untuk aspek-aspek spesifik Dotnet, memudahkan proses disassembly, dan memberikan wawasan yang sangat berharga mengenai berbagai fungsionalitasnya. Fitur " Sandbox " kami dilengkapi dengan serangkaian indikator tersendiri, mulai dari tindakan tegas seperti "Killing" dan manuver halus seperti "Sleep" untuk proses, hingga taktik pengelakan strategis seperti "Load" untuk menghindari deteksi statis.
Peningkatan Administrasi: Penyederhanaan Operasional
Selain kemampuan deteksi ancaman tingkat lanjut, MetaDefender Aether v1.9.3 menghadirkan peningkatan fitur administratif yang bertujuan untuk mempermudah operasional dan meningkatkan efisiensi. Mulai dari penanganan proxy yang lebih baik hingga pengelolaan antrian yang ditingkatkan, fitur-fitur ini memastikan lingkungan sandbox beroperasi dengan lancar dan tanpa hambatan.
Integrasi MISP
Integrasi ini menghadirkan peningkatan signifikan dalam pembagian informasi ancaman secara terstruktur, sehingga memungkinkan organisasi untuk mengelola langkah-langkah pencegahan mereka secara proaktif.
Selain itu, sebagai tanggapan atas meningkatnya permintaan, kami telah menciptakan peran baru sebagai Auditor yang memenuhi kebutuhan akan peran administratif "hanya baca", sehingga memberikan izin akses yang lebih fleksibel serta visibilitas yang lebih luas di seluruh platform.
Untuk informasi lebih lanjut mengenai perubahan dan pembaruan ini, silakan baca catatan rilis Aether v1.9.3 di MetaDefender .