Meskipun telah terjadi kemajuan dalam bidang keamanan siber, serangan berbahaya justru semakin marak terjadi. Kerentanan telah dimanfaatkan sebagai senjata utama dalam beberapa tahun terakhir, dan kita dapat melihat penggunaannya dalam banyak insiden serangan terkini, termasuk serangan yang memanfaatkan kerentanan Microsoft Follina serta dalam perang siber Rusia-Ukraina. Oleh karena itu, sangatlah penting untuk secara efektif menjamin keamanan data dalam kondisi yang tidak aman. Secure Access Service Edge (SASE) dan Cloud Access Security Broke (CSAB) memegang kunci untuk mengatasi masalah ini.
Topik SASE telah terus-menerus dibahas selama bertahun-tahun. Arsitektur jaringan jenis ini mewujudkan visi model jaringan yang aman bagi perusahaan dan berfokus pada penetapan batas-batas jaringan, seperti gerbang keamanan jaringan, akses ke cloud, firewall, dan jaringan zero-trust. Pada awal tahun 2022, Gartner mengusulkan konsep baru Secure Service Edge (SSE), yang menggantikan konsep asli Cloud Access Security Broke (CSAB), terutama karena merebaknya pandemi yang telah mengubah cara kita bekerja saat ini. Lingkungan kantor sebelumnya berubah menjadi kantor hybrid atau lingkungan kantor yang sepenuhnya jarak jauh. OPSWAT MetaDefender Access dan MetaDefender Core , bersama dengan Teknologi Deep CDR™ milik Gartner, merupakan fondasi utama dari kantor hybrid tersebut.
Batas Keamanan yang Ketat dengan Akses Berbasis Peran ( OPSWAT )MetaDefender
OPSWAT MetaDefender Access menangani baik akses yang aman maupun kepatuhan perangkat dalam satu platform, baik pengguna akhir berada di rumah, di kantor, maupun di lokasi terpencil, serta baik data dan aplikasi berada di lokasi fisik maupun di cloud. Saat pengguna terhubung ke jaringan, MetaDefender Access memeriksa kepatuhan pada perangkat akhir dan menganalisis perangkat dengan pemeriksaan keamanan standar, seperti sistem operasi dan antivirus, lalu melakukan evaluasi risiko dan kerentanan yang lebih mendalam serta kemampuan untuk mendeteksi dan mengidentifikasi lebih dari 5.000 aplikasi pihak ketiga. Pada saat yang sama, sistem ini juga dapat diintegrasikan dengan MetaDefender Core untuk memberikan keamanan yang lebih tinggi bagi perusahaan.
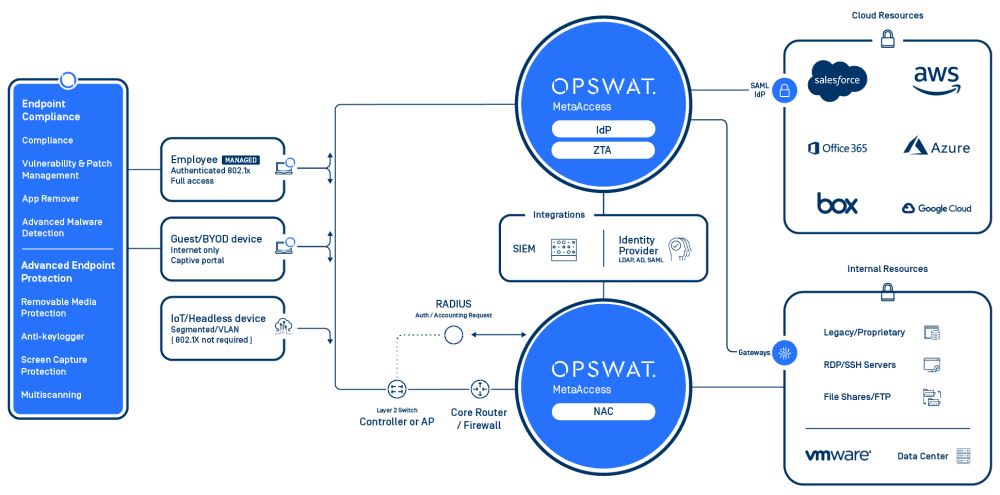
MetaDefender Keamanan Batas Jaringan Akses dan Arsitektur Akses
Keamanan Zero-Trust: Bagaimana Teknologi " Multiscanning " dan "Deep CDR™" Mendeteksi Ancaman yang Tidak Dikenal
Berdasarkan model keamanan zero-trust, OPSWAT MetaDefender CoreMetaDefender Core merupakan solusi pencegahan ancaman canggih yang mendeteksi, menganalisis, dan menghilangkan malware serta serangan zero-day. Beberapa fitur dan manfaat utama dari meliputi Multiscanning dan teknologi Deep CDR™ (Deep Content Disarm and Reconstruction).
OPSWAT Multiscanning memungkinkan Anda memindai berkas menggunakan lebih dari 30 mesin anti-malware, baik di lingkungan lokal maupun di cloud, untuk mencapai tingkat deteksi lebih dari 99% dengan memanfaatkan tanda tangan, heuristik, dan pembelajaran mesin. Dengan Multiscanning, Anda dapat menghindari risiko yang disebabkan oleh potensi keterbatasan dari satu vendor saja, yang mungkin terjadi karena vendor tersebut tidak diizinkan beroperasi di wilayah geografis tertentu atau oleh lembaga pemerintah.
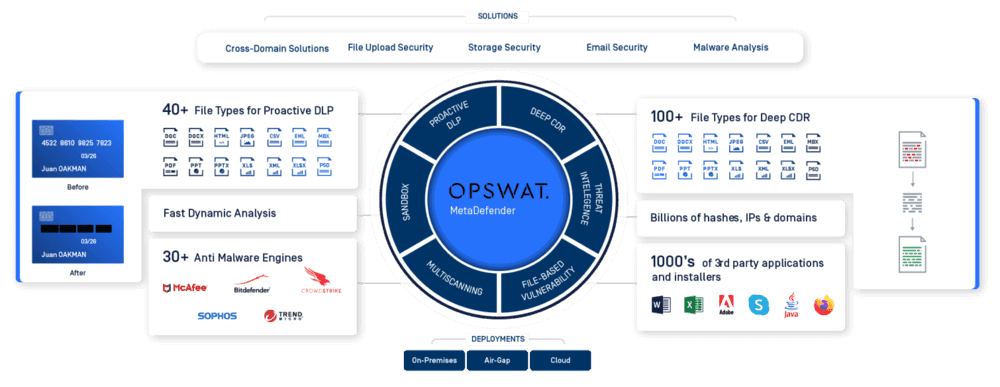
MetaDefender Teknologi Platform
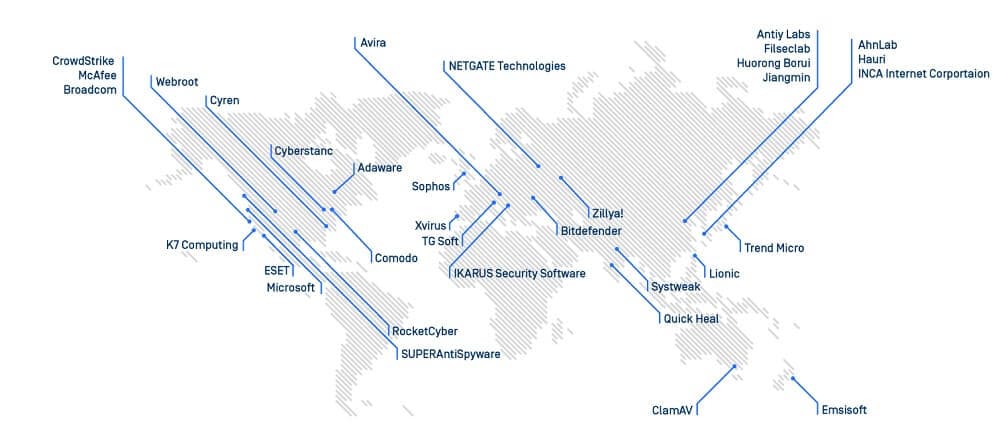
Peta Penyedia Mesin Anti-malware
Mengupas Teknologi Deep CDR™: Cara Kerjanya
Teknologi Deep CDR™, yang juga dikenal sebagai sanitasi file, merupakan pendorong utama di balik MetaDefender Core . Sama seperti Anda harus selalu mencuci tangan untuk mencegah virus masuk ke dalam rumah, Anda juga harus melakukan sanitasi terhadap file-file yang mencoba masuk ke jaringan perusahaan Anda. Jika semua file telah dinetralkan sebelum masuk ke jaringan perusahaan, maka file-file tersebut tidak akan menimbulkan ancaman begitu sudah berada di dalamnya.
Oleh karena itu, filosofi OPSWATadalah: Jangan percaya pada file apa pun. Jangan percaya pada perangkat apa pun.
“Seiring dengan semakin canggihnya teknik pengelakan sandbox oleh malware, penggunaan CDR di gerbang email sebagai pelengkap atau alternatif dari sandboxing akan semakin meningkat”
Memerangi Phishing: Optimalkan Pertahanan Anda, Gartner.
Kerentanan yang sudah diketahui memang dapat dieksploitasi, namun terdapat pula banyak titik serangan yang belum diketahui. Serangan zero-day cenderung memanfaatkan siklus hidup pengelolaan kerentanan (penemuan, penilaian, dan perbaikan), sehingga banyak sistem pertahanan keamanan tidak akan mampu mendeteksi serangan tersebut. Teknologi Deep CDR™ menonaktifkan semua media yang mungkin digunakan sehingga pengguna berada dalam kondisi aman saat mengakses berkas-berkas tersebut, yang menjamin perlindungan keamanan perbatasan yang kuat.
Berikut ini adalah contohnya: apabila terdapat objek dalam berkas yang seharusnya tidak ada di alam, setelah dinonaktifkan, berkas tersebut tetap dapat digunakan seperti biasa, dan objek-objek yang telah diaktifkan akan dibersihkan dan dihapus.
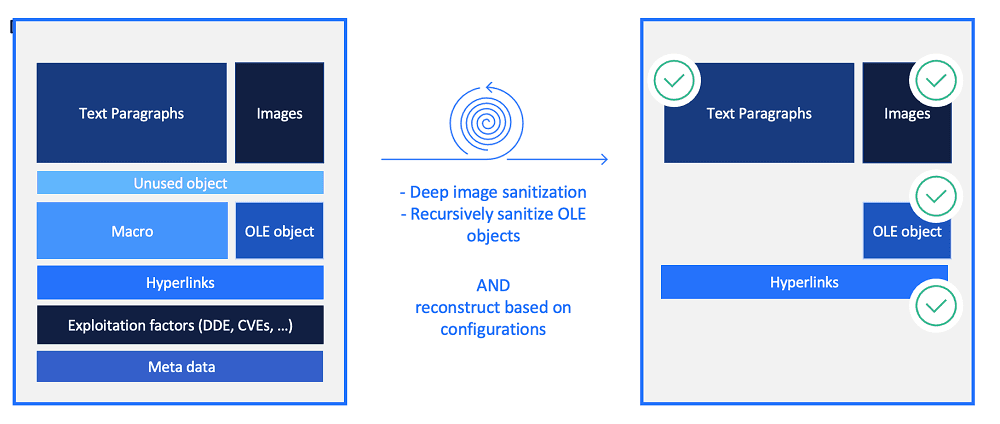
Contoh penonaktifan dokumen
Pada Maret 2022, Kementerian Dalam Negeri dan Komunikasi Jepang menerbitkan pedoman kebijakan keamanan informasi pemerintah daerah. Poin utama dari pedoman ini adalah perlunya memperhatikan Jaringan Area Luas Pemerintah Daerah (LGWAN). Pedoman tersebut juga menekankan pentingnya menghilangkan faktor risiko dalam pertukaran berkas serta memperkuat keamanan selama penggunaan berkas, yang semakin memperkuat kebutuhan untuk menerapkan Teknologi Deep CDR™ ke dalam jaringan-jaringan kritis.
- Mengekstrak hanya teks dari berkas (Extract only text from files)
- Manfaatkan layanan terkait untuk melakukan proses sanitasi (dengan terlebih dahulu membongkar file, menghilangkan faktor risiko, kemudian merekonstruksi file tersebut, dan mengembalikannya ke format file yang sama seperti sebelum dibongkar). Lakukan sanitasi file menggunakan layanan keamanan. (Setelah menonaktifkan file dan menghilangkan faktor risiko, rekonstruksi file tersebut dan kembalikan ke format file yang sama seperti sebelumnya)
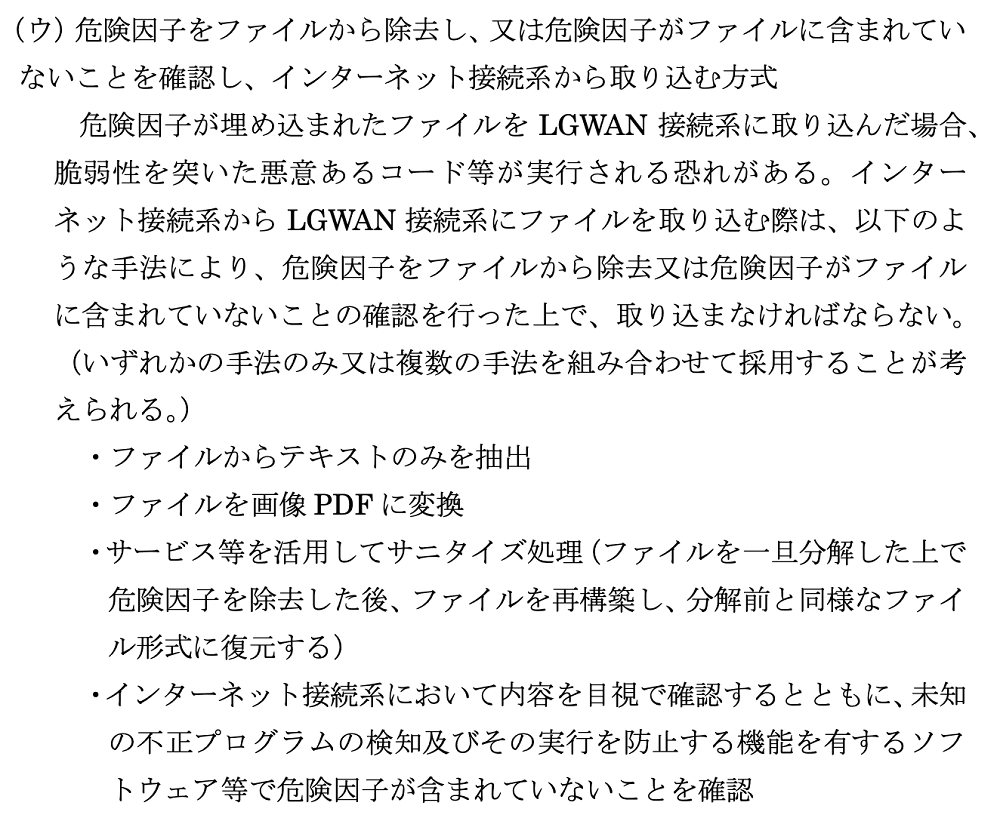
Pedoman kebijakan keamanan informasi pemerintah daerah dari Kementerian Dalam Negeri dan Komunikasi Jepang
OPSWAT menggunakan Teknologi Deep CDR™ untuk memperkuat batas keamanan perusahaan. Kini Anda dapat menerapkan MetaDefender Core teknologi ini pada Email Security, Keamanan Jaringan, Penyimpanan File yang Aman, Kiosk, Vault dan skenario penerapan lainnya. Selain itu, MetaDefender Core API memudahkan integrasi Teknologi Deep CDR™ di berbagai lingkungan, seperti cloud, on-premises, jaringan tertutup, dan arsitektur penerapan Docker.
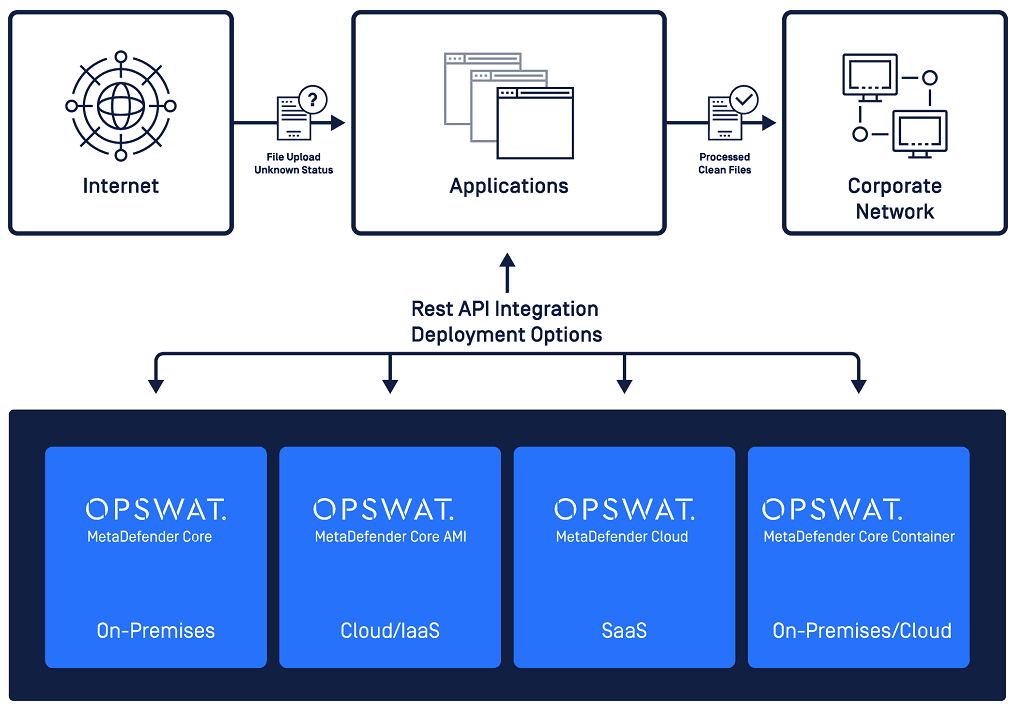
OPSWAT menyediakan berbagai pilihan penerapan
Jika Anda tertarik untuk membangun sistem keamanan yang andal guna melindungi aset-aset penting, jangan ragu untuk menghubungi para ahli keamanan siber kami untuk informasi lebih lanjut!
