Latar Belakang
Pada bulan November, VMware mengungkap sebuah celah keamanan di VMware Workspace ONE Access (sebelumnya dikenal sebagai VMware Identity Manager). Kerentanan ini terdaftar dengan kode CVE-2020-4006. NSA telah memperingatkan bahwa peretas yang didukung oleh pemerintah Rusia telah secara aktif mengeksploitasi kerentanan ini dan telah menerbitkan pemberitahuan ini. Kerentanan ini dapat dimanfaatkan untuk mengakses antarmuka manajemen berbasis web sistem secara jahat dan menjalankan perintah sembarang dengan hak akses yang ditingkatkan pada tingkat sistem operasi. Pada akhirnya, eksploitasi ini memungkinkan penyerang untuk memanfaatkan mekanisme otentikasi terintegrasi, sehingga memungkinkan mereka memalsukan kredensial untuk mengakses data yang dilindungi.
Bagaimana cara mendeteksinya?
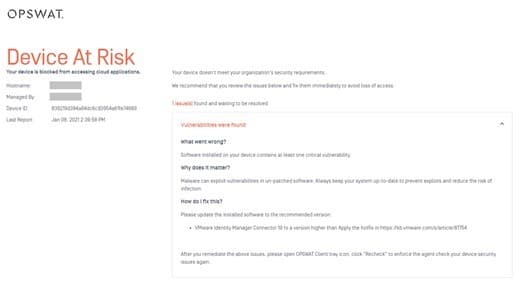
Berdasarkan informasi yang disampaikan oleh VMware dalam pemberitahuan mereka, OPSWAT kini dilengkapi dengan kemampuan untuk mendeteksi CVE pada perangkat dan melaporkannya melalui MetaDefender Access. Apabila terdeteksi, hal ini akan dilaporkan baik di portal manajemen MetaDefender Access maupun kepada pengguna komputer yang terinfeksi melalui MetaDefender Endpoint yang mengelola perangkat tersebut.
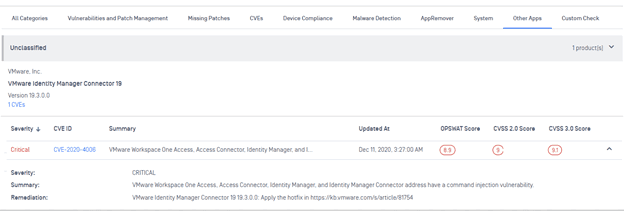
Contoh pemberitahuan CVE yang dikirimkan kepada pengguna perangkat:
Bagaimana cara mengatasi dan mencegahnya?
Setelah menggunakan MetaDefender Access untuk mendeteksi perangkat yang rentan, patch dapat diterapkan, lalu perangkat dapat dipindai ulang. Selain itu, pemindaian otomatis/berkelanjutan terhadap kerentanan ini akan memberi tahu Anda jika ada perangkat yang diaktifkan dengan konfigurasi lama yang mengandung eksploit tersebut.
Bagaimana cara mencegah serangan serupa?
Karena serangan terhadap penyedia identitas yang banyak digunakan seperti ini bersifat serius dan berdampak besar, NSA telah mengeluarkan imbauan tentang cara mendeteksi, memitigasi, dan memperkuat sistem guna menghindari eksploitasi akibat kerentanan spesifik ini serta eksploitasi serupa lainnya yang kemungkinan besar masih tersembunyi tanpa terdeteksi.
Sebagaimana telah diketahui secara luas, dan seperti yang ditekankan dalam dokumen NSA, serangan ini dan banyak serangan lainnya bermula dari eksploitasi perangkat akhir yang belum diperbarui dan menjalankan perangkat lunak yang sudah usang. MetaDefender Access mampu melakukan lebih dari sekadar memastikan perangkat akhir tetap diperbarui dan terkini melalui kemampuan Advanced Endpoint Protection-nya. Sistem ini dapat mencegah perangkat tersebut terhubung jika tidak memenuhi serangkaian persyaratan pemeriksaan kesehatan dan keamanan.
Dalam hal pencegahan serangan terhadap antarmuka manajemen infrastruktur keamanan, segmentasi antarmuka tersebut telah lama menjadi praktik umum—dan dengan fitur seperti Perimeter yang Didefinisikan oleh Perilaku ( Software Defined Perimeter) (SDP), segmentasi tersebut dapat menjadi jauh lebih aman dan mudah dikelola. MetaDefender Access menggabungkan perlindungan segmentasi tingkat jaringan dari SDP dengan Perlindungan Endpoint Tingkat Lanjut, sehingga memastikan titik akhir jaringan antarmuka manajemen tidak dapat dijangkau sampai dan kecuali perangkat yang mencoba terhubung terbukti dapat dipercaya.
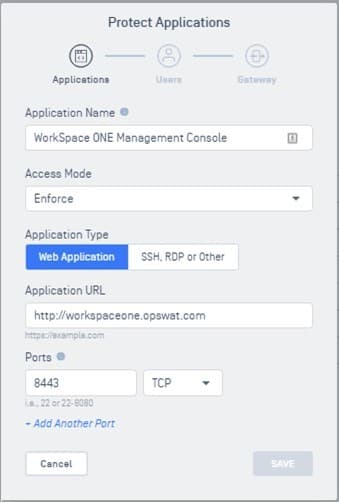
MetaDefender Access memudahkan perlindungan antarmuka manajemen semacam itu. Setelah Gateway terpasang, yang perlu dilakukan hanyalah menentukan aplikasi yang akan dilindungi — dalam hal ini, konsol manajemen WorkSpace ONE Access:
Cara mendapatkan informasi lebih lanjut.
Untuk informasi lebih lanjut mengenai bagaimana OPSWAT MetaDefender Access dapat membantu melindungi infrastruktur penting Anda, silakan hubungi kami hari ini.
Daftar Pustaka
CVE-2020-4006 Pemberitahuan Keamanan VMware VMSA-2020-0027.2 (vmware.com)
Peringatan Keamanan Siber NSA: Pelaku Kejahatan Memanfaatkan Mekanisme Otentikasi untuk Mengakses Sumber Daya Cloud > Angkatan Udara Keenam Belas (Air Forces Cyber) > Berita (af.mil)
