Perangkat penyimpanan portabel ( Media ) menjadi masalah keamanan yang memusingkan bagi banyak organisasi, baik itu USB, kartu memori, HDD eksternal, CD/DVD, maupun ponsel berbasis sistem operasi Android ( Mobile ). Serangan terhadap perangkat penyimpanan portabel ( USB ) khususnya hadir dalam berbagai bentuk, dan para peneliti di Universitas Ben-Gurion telah mengidentifikasi 29 jenis serangan berbasis perangkat penyimpanan portabel ( USB). Salah satunya adalah serangan Device Firmware Upgrade (DFU) yang memanfaatkan “proses sah yang didukung oleh standar USB , untuk memperbarui firmware lokal yang sah menjadi versi berbahaya,” kata Catalin Cimpanu.
Dalam blog ini, kita akan mensimulasikan serangan DFU di mana seorang karyawan membawa drive USB yang berisi berkas eksekusi pembaruan firmware berbahaya ke dalam jaringan perusahaan, serta bagaimana OPSWATMetaDefender Kiosk dapat membantu mencegah serangan jenis ini.
Mengembangkan Serangan
Kami akan menggunakan msfvenom, sebuah alat eksploitasi yang umum digunakan untuk membuat dan mengenkode muatan, dengan beberapa opsi lanjutan untuk menghasilkan berkas pembaruan firmware yang berbahaya.
Di sini kami mensimulasikan serangan dengan server C2 (Command-and-Control) yang mengambil alih kendali atas sistem korban saat muatan berbahaya dieksekusi. Muatan tersebut dikodekan menggunakan shikata_ga_nai atau SGN (dalam bahasa Jepang artinya "tidak ada yang bisa dilakukan"), dan kami menyiapkan server C2 dengan menentukan alamat IP dan port untuk keperluan demonstrasi.
Meretas Sistem
Mari kita ambil skenario dunia nyata di mana seorang karyawan mengunduh berkas pembaruan firmware yang telah disusupi ke dalam drive USB ( USB ) dari pihak ketiga yang tidak tepercaya, lalu membawanya ke kantor untuk digunakan.
Apa yang akan terjadi jika drive USB ini dimasukkan ke dalam sistem dan dijalankan oleh pengguna?
Nah, begitu karyawan tersebut mencolokkan drive USB ini ke sistem dan menjalankannya, muatan (payload) ini akan terhubung kembali ke mesin yang dikendalikan penyerang atau server C2.
Kita lihat saja nanti bagaimana kelanjutannya.
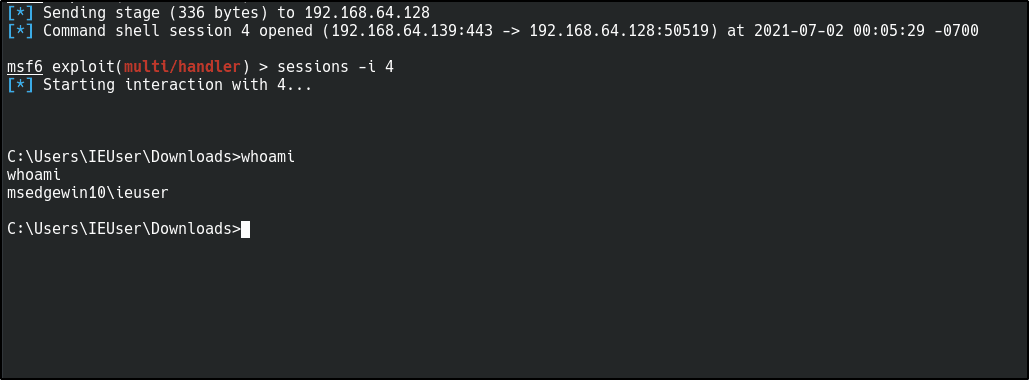
Kami kini telah mendapatkan tampilan baris perintah shell dari mesin korban dan dapat menjalankan perintah apa pun yang kami inginkan dari server C2 sebagai penyerang.
Namun, pertanyaannya adalah, apakah ada yang bisa kita lakukan untuk mencegah serangan ini terjadi?
Bagaimana MetaDefender Kiosk Membantu Mencegah Serangan Jenis Ini?
MetaDefender Kiosk berfungsi sebagai penjaga keamanan digital yang memeriksa semua media untuk mendeteksi malware, kerentanan, dan data sensitif sebelum masuk ke dalam perusahaan. Sistem Pemeriksaan Media ( MetaDefender )Kiosk dirancang untuk dipasang di titik masuk fisik fasilitas yang aman, atau di pintu masuk ke jaringan yang terisolasi (air-gapped).
Sekarang mari kita lihat bagaimana cara kerjanya.
Kita akan memasukkan drive USB yang berisi berkas DFU beserta berkas berbahaya ke dalam MetaDefender Kiosk .
Sekarang mari kita telusuri seluruh situs USB Drive dan lihat sendiri kehebatan MetaDefender Kiosk .
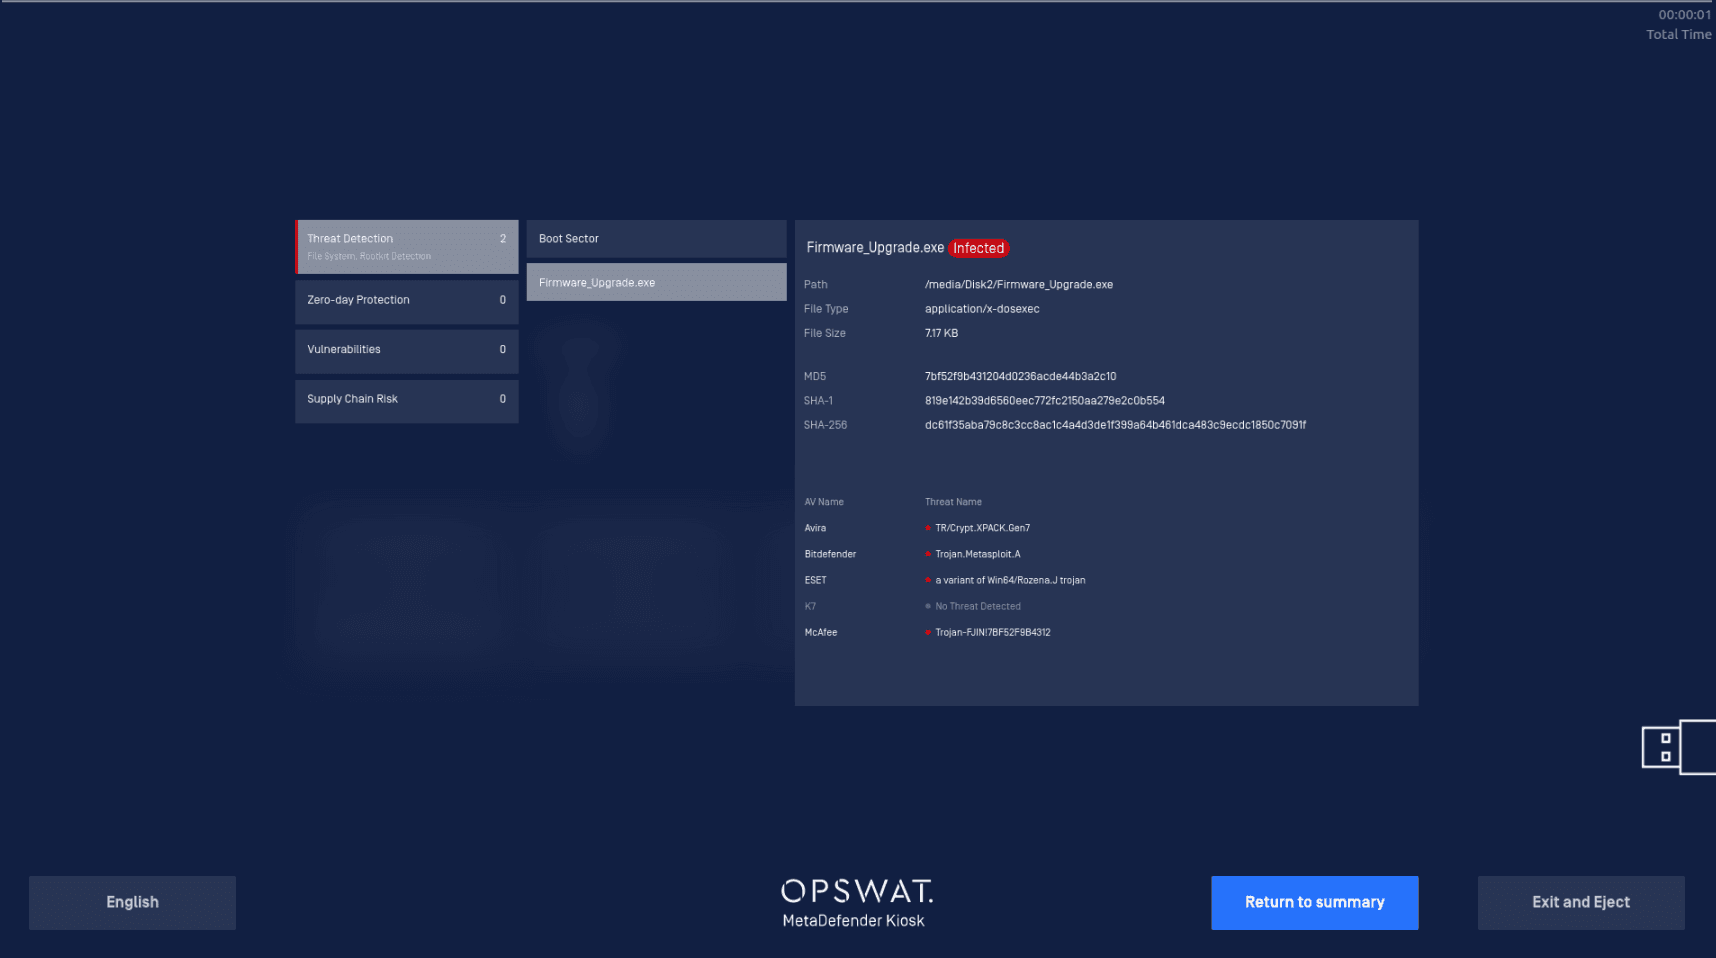
Dalam hitungan detik, kami disuguhkan laporan yang jelas yang menyatakan bahwa berkas pembaruan firmware ini sebenarnya berbahaya, dan bahwa MetaDefender Kiosk telah memblokirnya.
Seperti yang dapat Anda bayangkan, masih banyak hal lain yang dapat dilakukan oleh MetaDefender Kiosk untuk melindungi lingkungan OT/ICS (sistem kontrol terintegrasi) dan infrastruktur kritis Anda dari malware serta serangan zero-day. Sebagian besar lingkungan ini terisolasi (air-gapped) dan hanya dapat diperbarui melalui penggunaan perangkat media portabel, yang dapat diaudit, dipindai, dan dibersihkan oleh MetaDefender Kiosk sebelum malware mencapai jaringan OT kritis. OPSWAT MetaDefender Kiosk memanfaatkan teknologi terdepan dalam pencegahan ancaman siber, seperti: Mesin Pemindaian Multi-lapis, Pemindaian Sektor Boot, Perekaman Data Kritis (Deep Content Disarm and Reconstruction /CDR), Pencegahan Kehilangan Data Proaktif (DLP), File-based Vulnerability Assessment serta Pemeriksaan Negara Asal untuk memitigasi risiko dan memperkuat kepatuhan.
Blog-blog Terkait Lainnya yang Menarik:
