Solusi SaaS (software as a service) dianggap sebagai tulang punggung operasional bisnis modern berkat keefektifan biayanya, skalabilitas, aksesibilitas, dan kemudahan penggunaannya.
Sayangnya, industri ini sedang menghadapi jumlah serangan siber yang mengkhawatirkan; insiden pelanggaran keamanan pada layanan SaaS meningkat sebesar 300% dalam kurun waktu 12 bulan, yaitu dari September 2023 hingga akhir 2024.
Klien kami, penyedia SaaS terkemuka dengan 700 juta pengguna di seluruh dunia, yang mendukung hampir semua perusahaan kreatif dan berbasis konten di seluruh dunia, menyadari betapa seriusnya situasi tersebut.
Masalah pertama adalah platform terpusat mereka, tempat para pengembang mengunggah kode, pustaka, dan dependensi, sehingga memperluas area kerentanan.
Namun, mereka tidak memiliki alat keamanan yang cukup cepat untuk mengimbangi volume unggahan tersebut, sehingga risiko yang tersembunyi dalam build yang kompleks terlewatkan.
Pemindaian setelah pengunggahan juga tidak memungkinkan, karena hal itu akan memperlambat proses pengembangan dan merugikan daya saing.
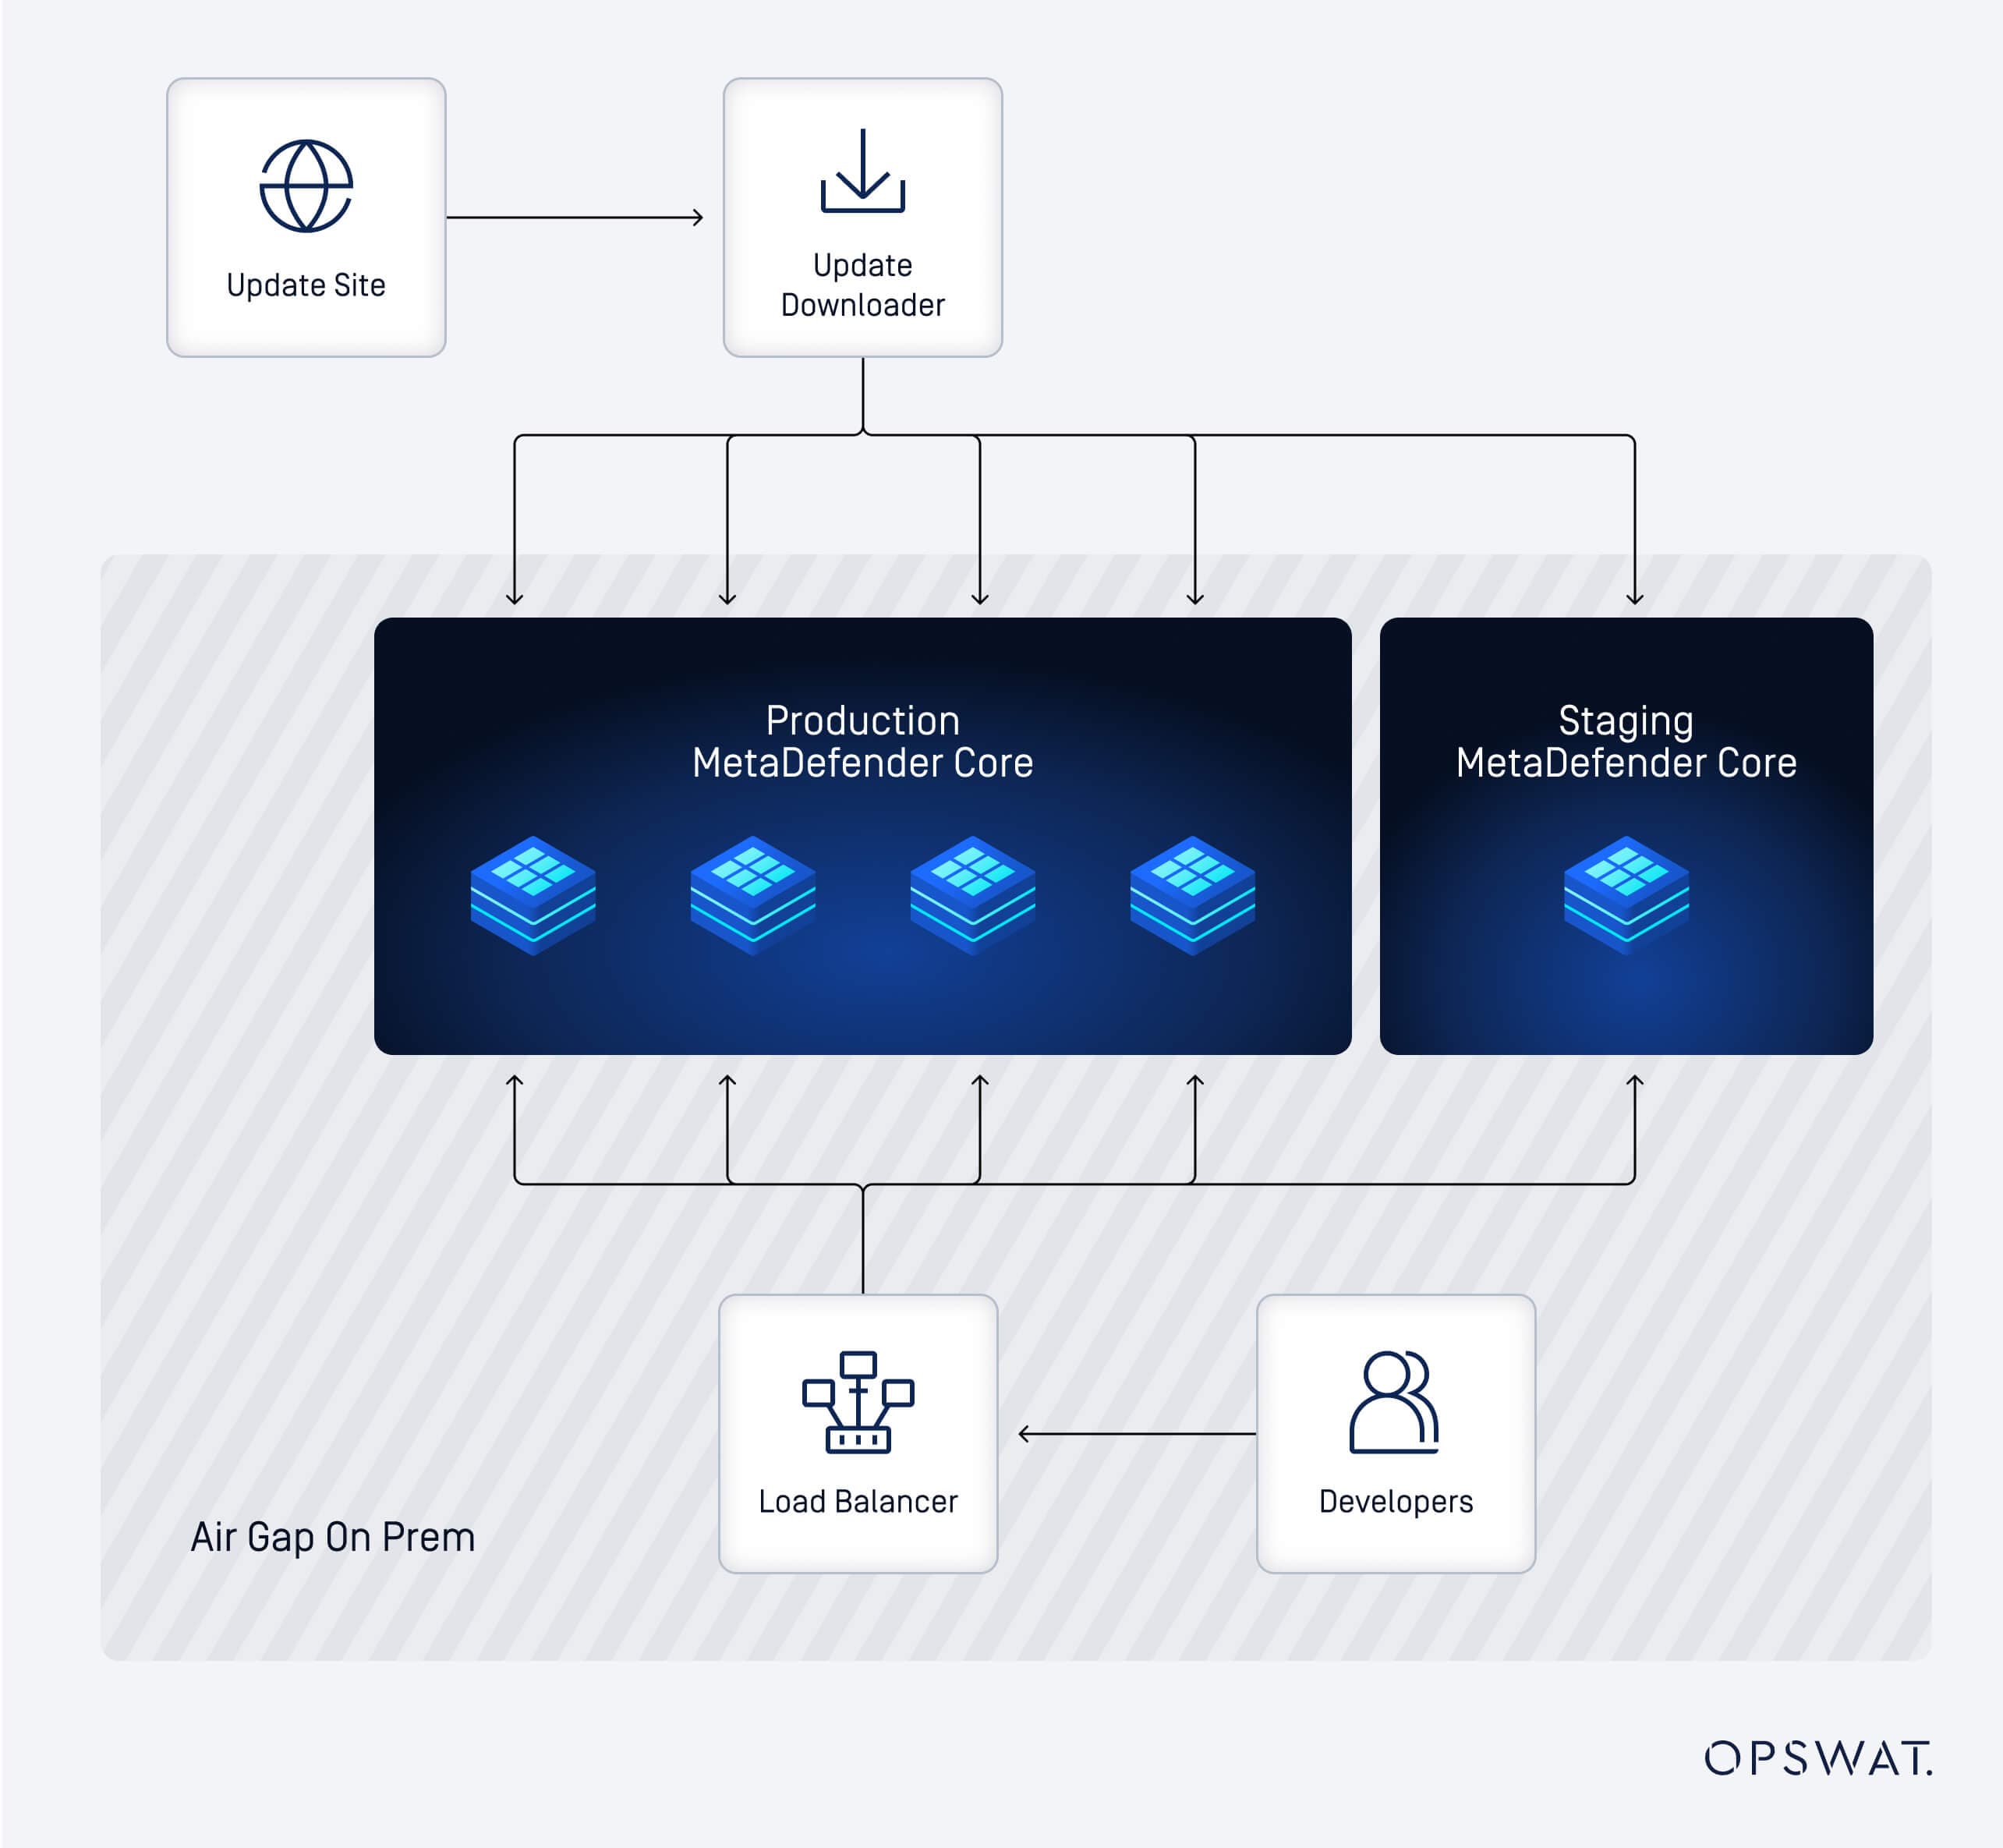
Pelanggan memilih MetaDefender Core untuk memindai setiap berkas dalam paket perangkat lunak yang diunggah guna mendeteksi konten yang berpotensi berbahaya, serta mendeteksi dan membersihkan ancaman yang tertanam seperti malware, skrip, atau muatan eksploitasi sebelum berkas-berkas tersebut diterima ke dalam platform.
Melalui solusi dari OPSWAT, pelanggan tersebut memastikan bahwa semua versi perangkat lunak bebas dari malware dan kerentanan sebelum sampai ke tangan pelanggan, sekaligus tetap mempertahankan kecepatan pengembangan.
Luasnya Permukaan Serangan, Alat Keamanan yang Tidak Memadai, dan Hambatan dalam Alur Kerja
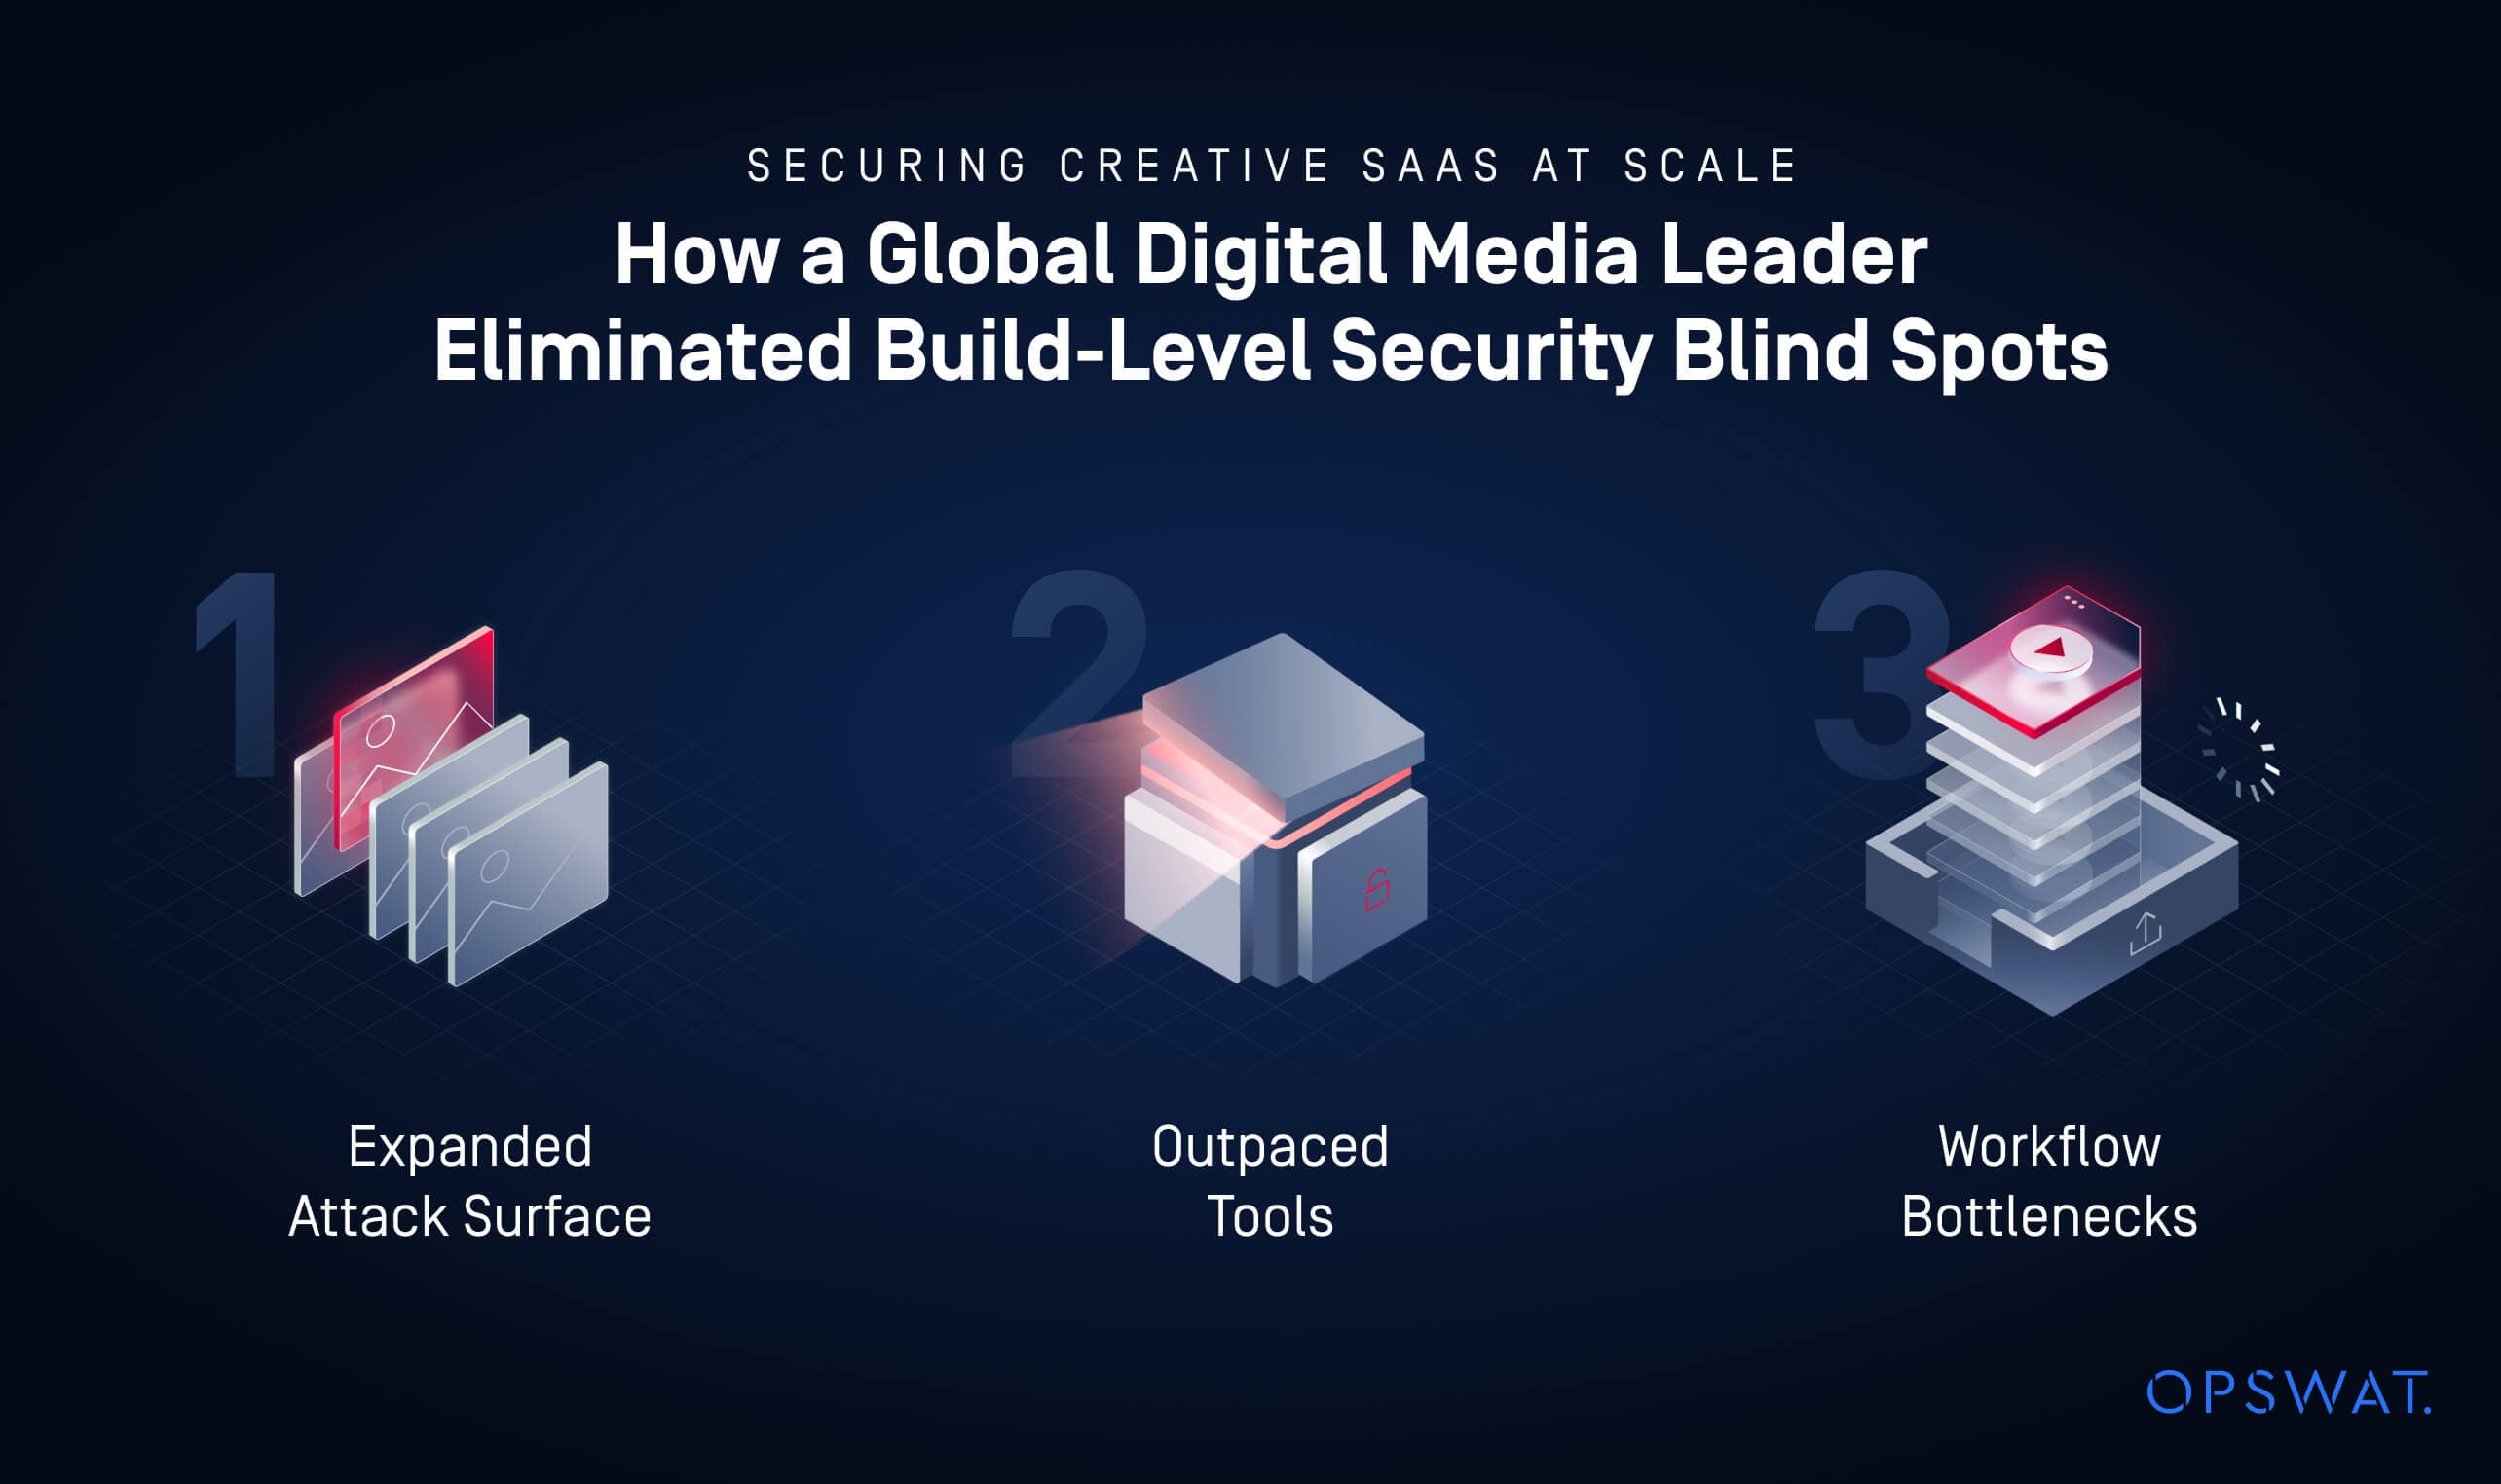
Pelanggan tersebut memiliki kekhawatiran serius terkait berbagai aspek platform mereka, konfigurasi saat ini, dan kecepatan pengiriman.
- Luasnya area serangan – karena satu platform digunakan untuk semua proses pengunggahan hasil kompilasi perangkat lunak, baik untuk pengujian maupun peluncuran, ribuan berkas harus dibersihkan dari segala kerentanan sebelum sampai ke tangan pelanggan.
- Alat yang tidak mampu mengimbangi – memang sudah ada pengaturan keamanan yang diterapkan, tetapi sistem tersebut kewalahan akibat kecepatan dan keragaman unggahan. Hal ini membuat seluruh platform terpapar risiko keamanan, karena file tidak dapat dipindai dengan kecepatan yang sejalan dengan laju unggahan build perangkat lunak.
- Hambatan dalam alur kerja – karena berkas-berkas tidak dipindai pada saat diunggah, pemeriksaan keamanan harus dilakukan pada tahap selanjutnya dalam proses tersebut, sehingga menimbulkan penundaan dan meningkatkan risiko berkas-berkas berbahaya masuk lebih jauh ke dalam alur kerja pengembangan.
Menghilangkan Malware Zero-Day, Memverifikasi Unggahan Pihak Ketiga, dan Memblokir Ketergantungan Berisiko sebelum Pengujian
Metascan Multiscanning memungkinkan Anda memindai berkas menggunakan lebih dari 30 mesin anti-malware, baik di lingkungan lokal maupun di cloud.
Semakin banyak mesin antivirus yang ditambahkan, semakin tinggi pula tingkat deteksinya; dengan Metascan Multiscanning, pelanggan dapat mencapai tingkat deteksi lebih dari 99%.
OPSWATTeknologi ‘ Adaptive ’Sandbox dari perusahaan tersebut memicu malware yang berusaha menghindari deteksi dalam lingkungan terkendali, sehingga mengungkap perilaku berbahaya dan serangan zero-day dalam alur kerja.
OPSWATTeknologi ' File-Based Vulnerability Assessment ' mendeteksi kerentanan pada aplikasi dan berkas sebelum diinstal.
Teknologi kami yang telah dipatenkan mengaitkan kerentanan dengan komponen perangkat lunak, penginstal produk, paket firmware, dan berbagai jenis berkas biner lainnya, yang dikumpulkan dari komunitas pengguna dan pelanggan korporat yang sangat luas.
Semua solusi ini, yang disediakan melalui MetaDefender Core , memungkinkan pelanggan untuk:
- Pindai setiap berkas dalam sebuah build perangkat lunak menggunakan beberapa mesin anti-malware, untuk memastikan tidak ada ancaman yang lolos dari deteksi. Pemindaian ini difokuskan pada komponen berisiko tinggi seperti berkas yang dapat dieksekusi (Windows EXE, macOS DMG) dan berkas skrip.
- “Kode yang mencurigakan ‘dijalankan’ dalam lingkungan terkendali menggunakan emulasi aplikasi, yang mereplikasi kondisi yang diperlukan agar malware dapat menunjukkan perilakunya. Pendekatan ini sangat penting untuk mendeteksi malware zero-day yang menyamar sebagai kode sah.”
- Periksa semua pustaka pihak ketiga (misalnya, paket npm dan PyPI) dengan membandingkannya terhadap basis data Common Vulnerabilities and Exposures yang telah diketahui. Ketergantungan yang berisiko akan diblokir sebelum proses pembangunan tersebut dilanjutkan ke tahap pengujian.
Menghilangkan Titik Buta, Menjaga Produktivitas, dan Menyesuaikan Diri dengan Standar Keamanan Global
Dengan MetaDefender Core , pelanggan kini dapat memindai seluruh paket perangkat lunak pada saat pengunggahan. Hal ini memungkinkan mereka untuk memverifikasi ribuan berkas dan memastikan berkas-berkas tersebut aman digunakan, sehingga menghilangkan titik-titik buta dalam interaksi berkas.
Proses pemindaian dilakukan secara otomatis dan terintegrasi dengan mulus ke dalam alur kerja pengunggahan, sehingga produktivitas pengembang dan jadwal rilis tetap terjaga.
Dengan adanya sistem ini, rilis-rilis tersebut dianggap bebas dari malware, dan pelanggan dapat tetap mematuhi standar keamanan global.
Kekhawatiran pelanggan terkait keamanan siber 100% beralasan, mengingat kondisi ancaman saat ini.
Ketekunan mereka dalam memberdayakan tim pengembangan untuk menciptakan produk dan layanan yang aman selaras sepenuhnya dengan komitmen OPSWATuntuk menghadirkan teknologi terdepan di pasar yang melindungi lingkungan kritis.
Jika perusahaan Anda membutuhkan mitra yang andal dalam strategi pencegahan ancaman, hubungi kami hari ini juga.