Ringkasan
Pada Juli 2021, terjadi serangan siber canggih yang memanfaatkan tautan ke layanan Feed Proxy milik Google untuk mengunduh berkas Microsoft Word berbahaya ke perangkat korban. Begitu makro tersebut diaktifkan tanpa disadari oleh pengguna, sebuah payload Hancitor berupa dynamic-link library (DLL) dieksekusi dan memanggil alat Cobalt Strike yang sudah umum digunakan, yang kemudian melepaskan beberapa payload setelah menganalisis jaringan yang telah disusupi. Dalam waktu satu jam, penyerang dapat memperoleh hak akses administrator domain dan kendali penuh atas domain tersebut. Dalam blog ini, kami menjelaskan bagaimanasolusi OPSWAT Multiscanning — Metascan dan Teknologi Deep CDR™ (Content Disarm and Reconstruction)— mendeteksi ancaman potensial tersebut dan mencegah serangan canggih ini.
Serangan Itu
Seperti banyak serangan siber saat ini, intrusi tersebut bermula dari email spear-phishing yang dikirimkan kepada satu atau lebih pengguna di jaringan sasaran. Kita sudah tidak asing lagi dengan taktik serangan yang memanfaatkan makro tersembunyi dalam berkas untuk mengunduh muatan berbahaya. Serangan ini bahkan lebih sulit dideteksi dan lebih canggih karena makro yang disematkan tidak langsung mengunduh muatan tersebut, melainkan mengekstrak dan menjalankan shellcode (objek OLE) di dalam dokumen untuk mengunduh muatan berbahaya tersebut.
Sebuah dokumen Microsoft Word yang berisi makro berbahaya yang mampu menginstal salinan trojan downloader Hancitor[1] yang tertanam di dalamnya telah dikirimkan kepada para pengguna. Ketika para pengguna membuka dan mengaktifkan makro yang tersembunyi dalam berkas tersebut, makro tersebut menulis dan menjalankan berkas DLL dari folder AppData milik korban. Selanjutnya, berkas DLL Hancitor mengunduh dan menyebarkan berbagai muatan yang berisi Cobalt Strike[2] dan Ficker Stealer[3].
Bagaimana OPSWAT dapat membantu Anda mencegah serangan tingkat lanjut ini
Setelah memindai berkas MS Word berbahaya tersebut menggunakan OPSWAT MetaDefender , hanya 17 dari 35 mesin antivirus yang mendeteksi ancaman tersebut. Ini merupakan bukti nyata bahwa pemindaian dengan satu atau beberapa mesin antivirus saja tidak cukup untuk melindungi organisasi dan pengguna Anda. Malware canggih dengan taktik pengelakan dapat melewati sistem pertahanan tradisional. Satu mesin antivirus hanya dapat mendeteksi 40%–80% malware. OPSWAT Metascan memungkinkan Anda memindai file dengan cepat menggunakan lebih dari 30 mesin anti-malware, baik di lokasi (on-premises) maupun di cloud, untuk mencapai tingkat deteksi lebih dari 99%.
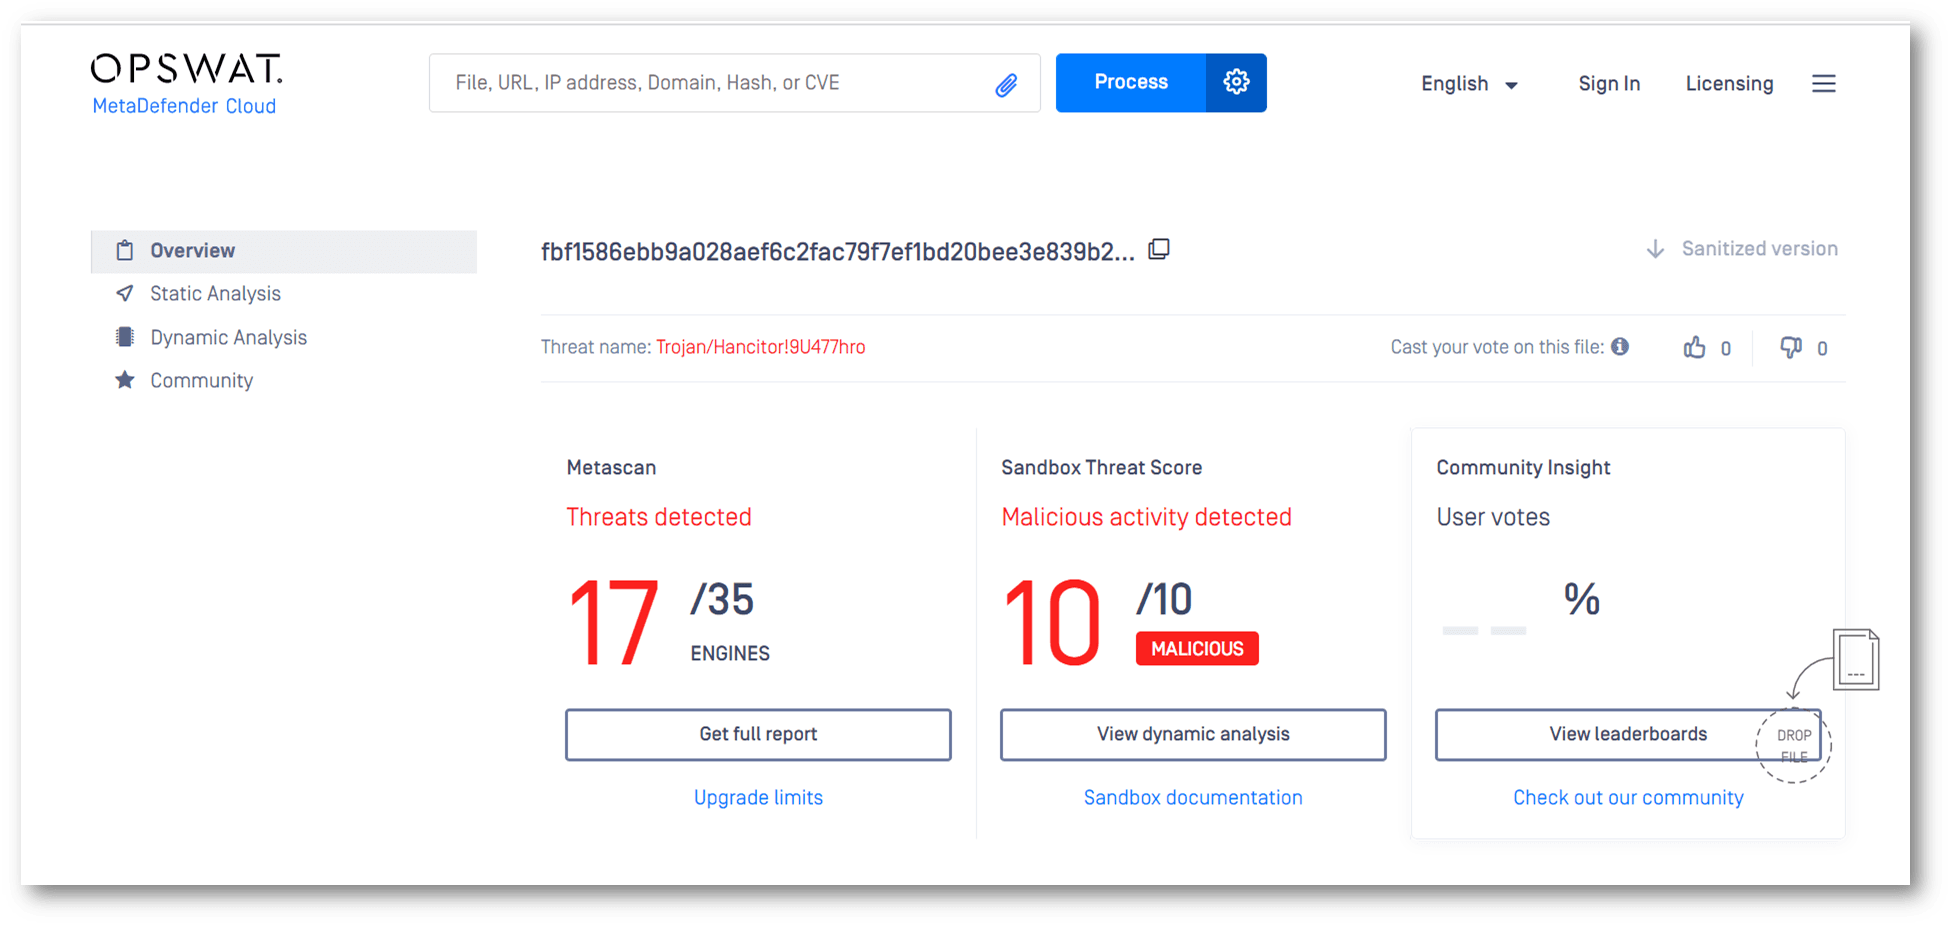
Namun, pendekatan terbaik untuk memastikan organisasi dan pengguna Anda terlindungi dari serangan canggih dan serangan zero-day adalah dengan membersihkan semua berkas menggunakan Teknologi Deep CDR™. Berkas-berkas dievaluasi dan diverifikasi saat masuk ke sistem pembersihan untuk memastikan jenis berkas dan konsistensinya. Selanjutnya, semua elemen berkas dipisahkan menjadi komponen-komponen terpisah, dan elemen-elemen yang berpotensi berbahaya dihapus atau dibersihkan. Dengan menyediakan laporan pembersihan yang terperinci, Teknologi Deep CDR™ juga memungkinkan administrator menganalisis perilaku malware tanpa perlu alat analisis tambahan. Di bawah ini kami menunjukkan bagaimana Teknologi Deep CDR™ menghapus semua ancaman potensial dalam file tersebut dan menyediakan file yang aman untuk digunakan oleh pengguna.
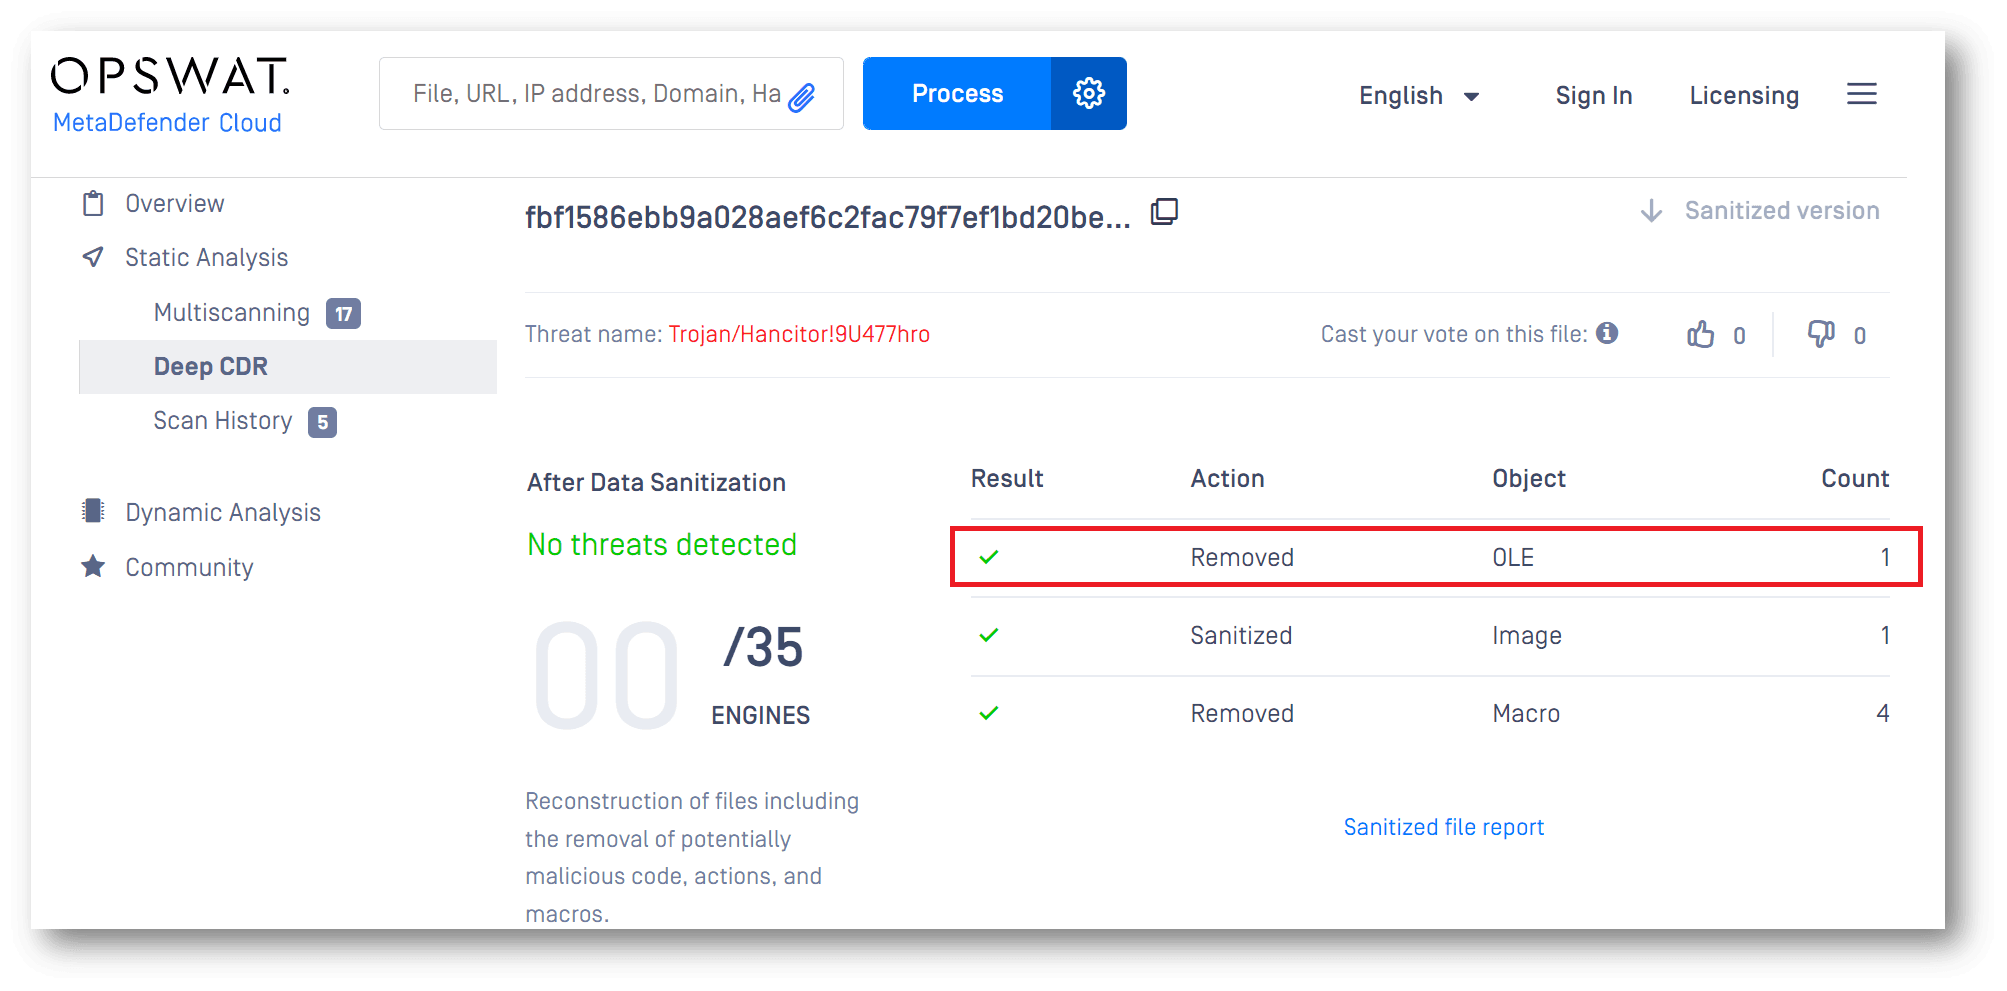
Setelah menganalisis dokumen Word berbahaya tersebut menggunakan Teknologi Deep CDR™, kami menemukan beberapa komponen aktif, termasuk sebuah objek OLE dan empat makro. Kami menguraikan kode tersebut dan melihat bahwa kode tersebut berusaha menjalankan perintah (C:\Windows\System32\rundll32.exe C:\users\admin\appdata\roaming\microsoft\templates\ier.dll,HEEPUBQQNOG).
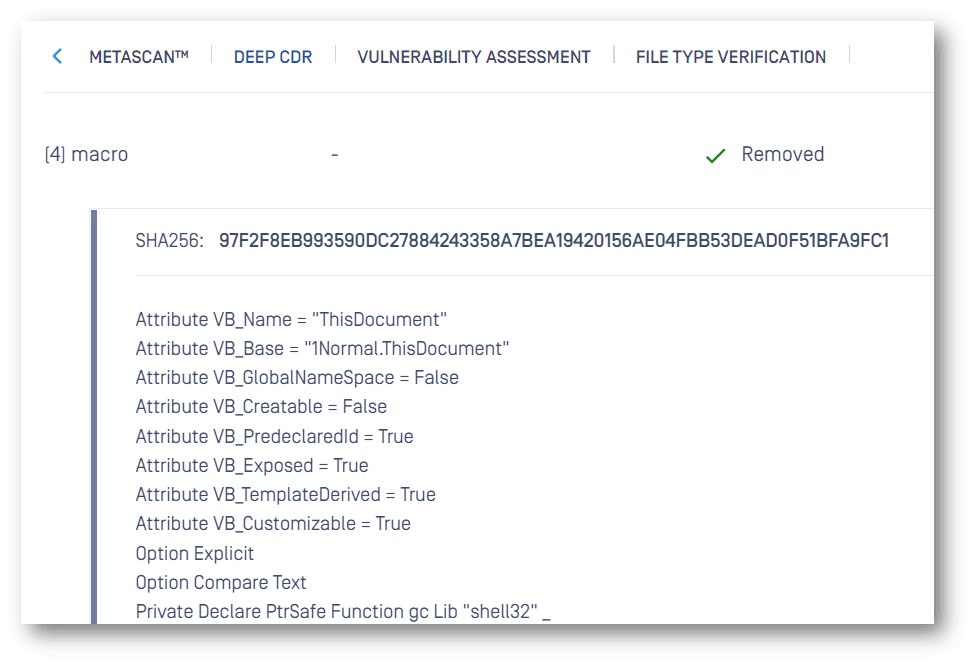
Sebagaimana terlihat pada hasil sanitasi, seluruh konten aktif dalam dokumen tersebut telah dihapus dari berkas. Salah satu objek yang disematkan (objek OLE) akan menginstal trojan Hancitor (berkas ier.dll) ke komputer pengguna (begitu mereka mengaktifkannya tanpa sengaja) jika objek tersebut tidak dinetralkan sebelum sampai ke tangan mereka.
Untuk melindungi jaringan mereka, sangat penting bagi setiap organisasi untuk memastikan bahwa semua file/email yang dikirimkan kepada karyawan internalnya aman, sekaligus menjamin kemudahan penggunaan file tersebut. Kami menyediakan file yang aman dengan kemudahan penggunaan maksimal dalam hitungan milidetik, sehingga alur kerja Anda tidak terganggu.
Dengan membersihkan setiap file dan menghilangkan segala potensi ancaman yang tertanam di dalamnya, Teknologi Deep CDR™ secara efektif ‘menetralkan’ semua ancaman berbasis file, termasuk—ancaman yang sudah dikenal maupun yang belum dikenal; ancaman yang kompleks dan mampu mendeteksi lingkungan sandbox; serta ancaman yang dilengkapi dengan teknologi pengelakan malware, seperti malware yang sama sekali tidak terdeteksi, deteksi VMware, obfuscation, dan banyak lainnya.
Pelajari lebih lanjut tentang Teknologi Deep CDR™ atau hubungi pakar teknis OPSWAT untuk menemukan solusi keamanan terbaik guna mencegah serangan zero-day dan malware canggih yang sulit terdeteksi.
1. Hancitor adalah pengunduh malware yang membuka ‘pintu belakang’ bagi virus lain untuk menyusup.
2. Cobalt Strike adalah alat akses jarak jauh yang telah disalahgunakan oleh penjahat siber untuk menyebarkan malware lanjutan.
3. FickerStealer adalah malware pencuri informasi yang dirancang untuk mengekstrak informasi sensitif.
