Diterjemahkan dari: https://www.haaretz.co.il/st/inter/Global/magazine/Haaretz/2024/02%20fab/cyber/FlipBook.html#p=3
Email tetap menjadi sasaran utama serangan siber terhadap organisasi. OPSWAT, sebuah perusahaan yang berspesialisasi dalam perlindungan siber untuk infrastruktur kritis, telah mengembangkan platform keamanan siber yang didasarkan pada teknologi zero-trust. Itay Glick, Wakil Presiden Bidang Produk di OPSWAT, menjelaskan bagaimana mereka melindungi jaringan organisasi, sistem kontrol industri, dan konektivitas cloud.
Saat menganalisis serangan siber selama 20 tahun terakhir, terlihat gambaran yang jelas: email merupakan saluran digital utama yang digunakan untuk menyerang organisasi. Sebagian besar serangan siber bermula dari upaya phishing, yang sering kali memanfaatkan fakta bahwa email merupakan jalur yang sangat mudah diakses untuk masuk ke dalam suatu organisasi. Menargetkan individu tertentu sangatlah mudah karena Anda hanya perlu mengetahui alamat emailnya; selanjutnya, tinggal menipu mereka dengan tautan phishing yang tersembunyi dengan baik dan dirancang untuk mencuri kredensial login yang penting.
“Ada begitu banyak kemungkinan serangan, dan banyak di antaranya tidak terdeteksi oleh perangkat lunak antivirus. Bahkan mesin antivirus yang didasarkan pada pembelajaran mesin pun memiliki tingkat akurasi yang rendah. Bagi para pengembang perangkat lunak pertahanan siber, sangat sulit untuk terus mengikuti perkembangan lebih dari 100 juta program berbahaya yang dirilis setiap tahun.”
"Para penyerang memahami tantangan dalam menjaga keamanan email yang efektif dan memanfaatkan situasi tersebut sepenuhnya," kata Itay Glick, Wakil Presiden Bidang Produk di OPSWAT, yang berspesialisasi dalam perlindungan siber untuk infrastruktur kritis.
"Bahkan ketika sebuah virus terdeteksi, pelaku ancaman dengan cepat beradaptasi, menciptakan varian baru dengan melakukan perubahan kecil pada kode untuk menghasilkan versi baru yang tidak terdeteksi. Mesin antivirus beroperasi berdasarkan tanda tangan yang sudah dikenal, sehingga perubahan pada kode membuat tanda tangan tertentu menjadi tidak relevan dan ancaman tersebut pun lolos dari deteksi."
“Dengan cara ini, penyusupan ke dalam suatu organisasi menjadi mungkin, dan email berfungsi sebagai titik masuk langsung ke perangkat akhir, sehingga ancaman tersebut langsung sampai ke komputer pengguna.”
Solusi Lanjutan untuk " Email Security "
Situasi ini sangat memprihatinkan bagi industri keamanan siber di seluruh dunia, dan hal ini menjadi salah satu alasan mengapa OPSWAT memfokuskan diri pada solusi keamanan email pada tahun 2024. Meskipun menghadapi persaingan dari penyedia layanan perlindungan email terkemuka, OPSWAT memiliki keunggulan strategis, berkat rekam jejak sukses selama 20 tahun dalam melindungi infrastruktur kritis dengan teknologi inovatif dan peraih penghargaan.
"Meskipun telah terjadi perkembangan di kalangan penyedia layanan keamanan email konvensional, 77% email yang dibuka masih berhasil melewati sistem pertahanan," kata Glick. "Mesin antivirus tunggal atau beberapa mesin antivirus saja tidak dapat secara efektif mendeteksi upaya phishing atau malware yang terus berkembang, karena tingkat deteksinya tidak cukup tinggi untuk mencakup semuanya atau kurang sensitif terhadap metode serangan yang lebih baru."
Lalu, bagaimana cara OPSWAT mencegah serangan semacam itu?
"Kami menerapkan pendekatan zero-trust dan melakukan analisis mendetail terhadap setiap email untuk mendeteksi ancaman sebelum mencapai sasarannya. Kami telah mengembangkan teknologi yang disebut Deep CDR™ Technology (Content Disarm and Reconstruction), yang juga mampu memblokir serangan email yang tidak dikenal. Teknologi ini dipadukan dengan teknologi Multiscanning yang menggunakan lebih dari 30 mesin anti-malware.”
Sama seperti alat-alat lain yang dikembangkan oleh perusahaan ini, tidak ada produk sejenis di industri ini. Banyak vendor mengembangkan produk keamanan, tetapi sebagian besar hanya membuat satu atau dua jenis. OPSWAT memiliki platform lengkap yang dapat melindungi semua yang diperlukan dan memenuhi persyaratan kompatibilitas melalui integrasi — suatu hal yang sangat penting bagi organisasi yang menyediakan infrastruktur kritis.
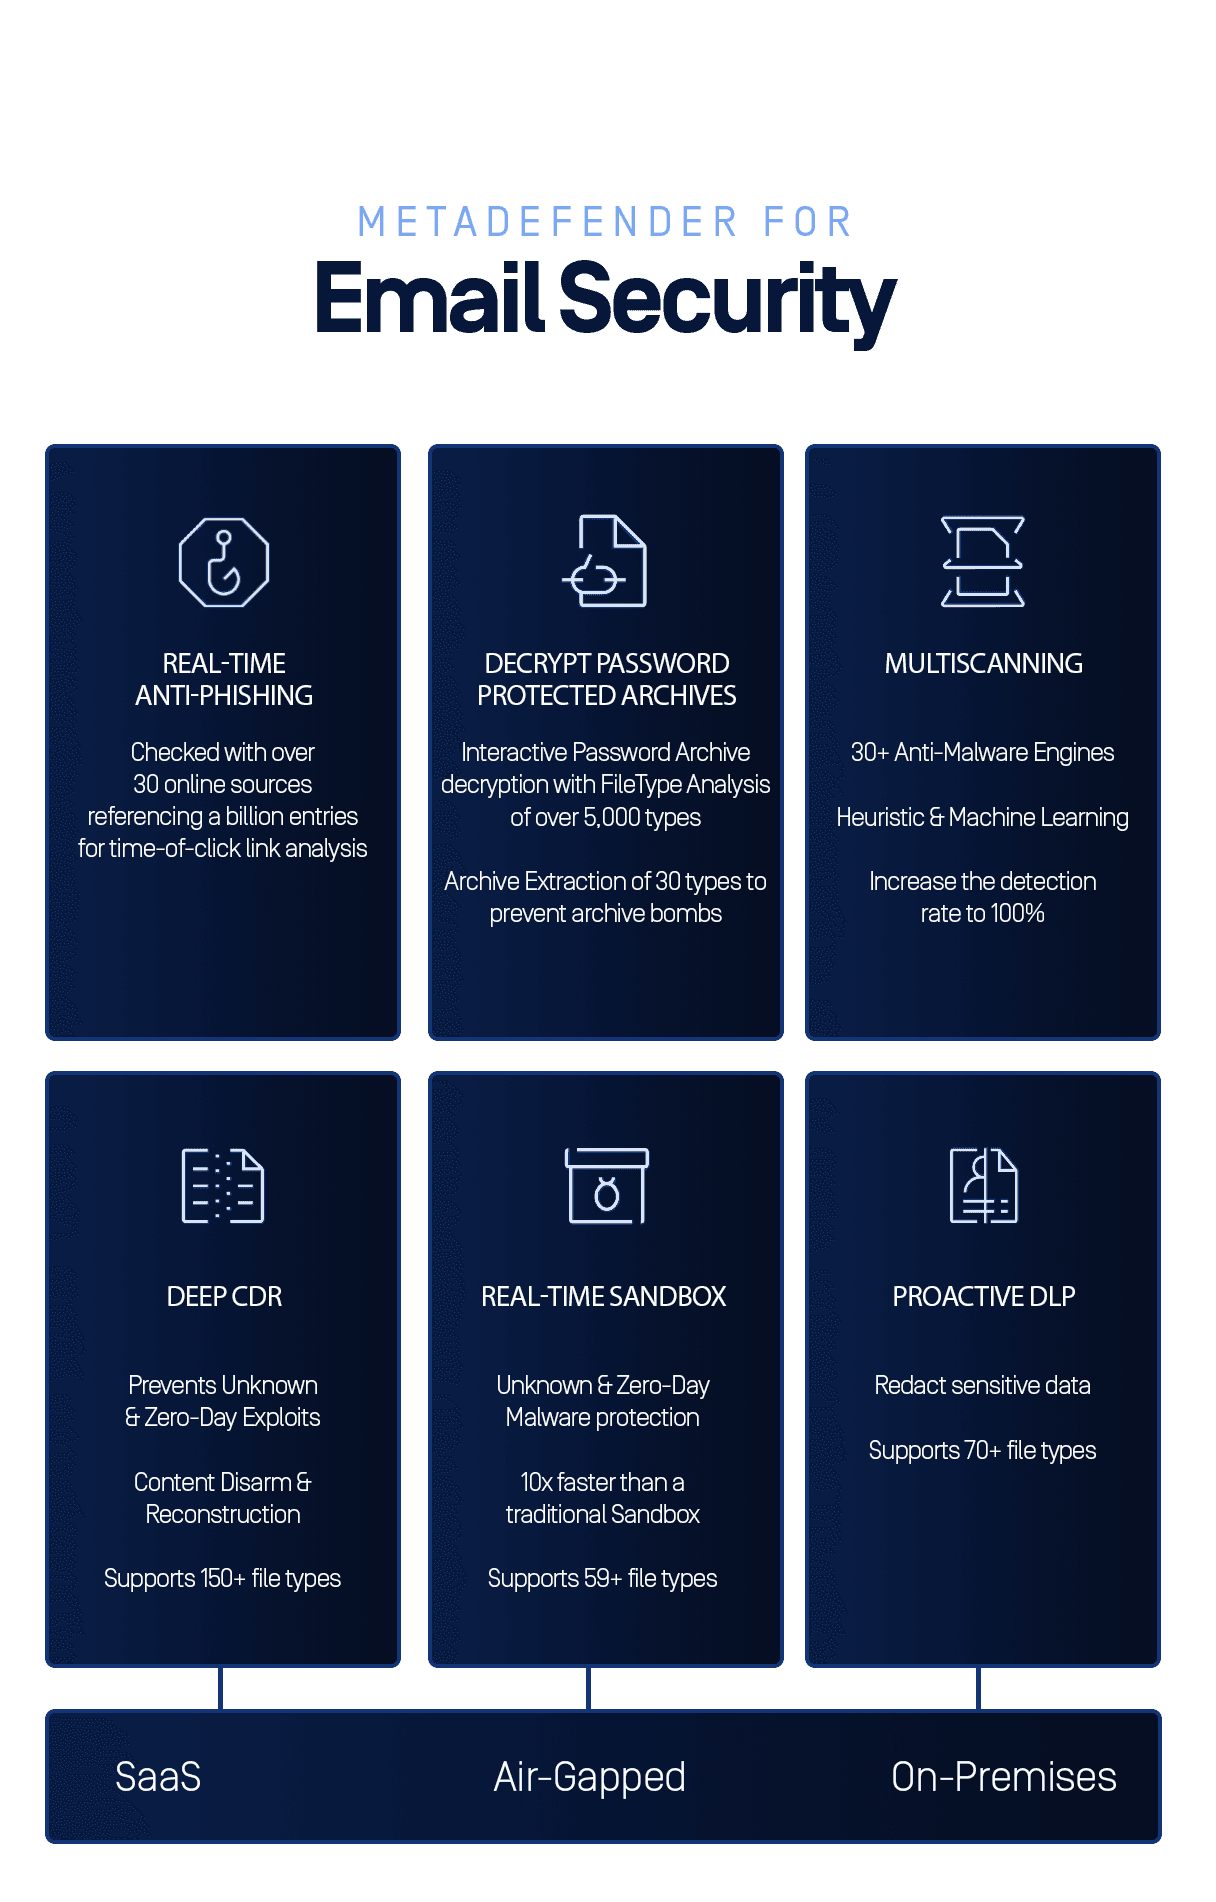
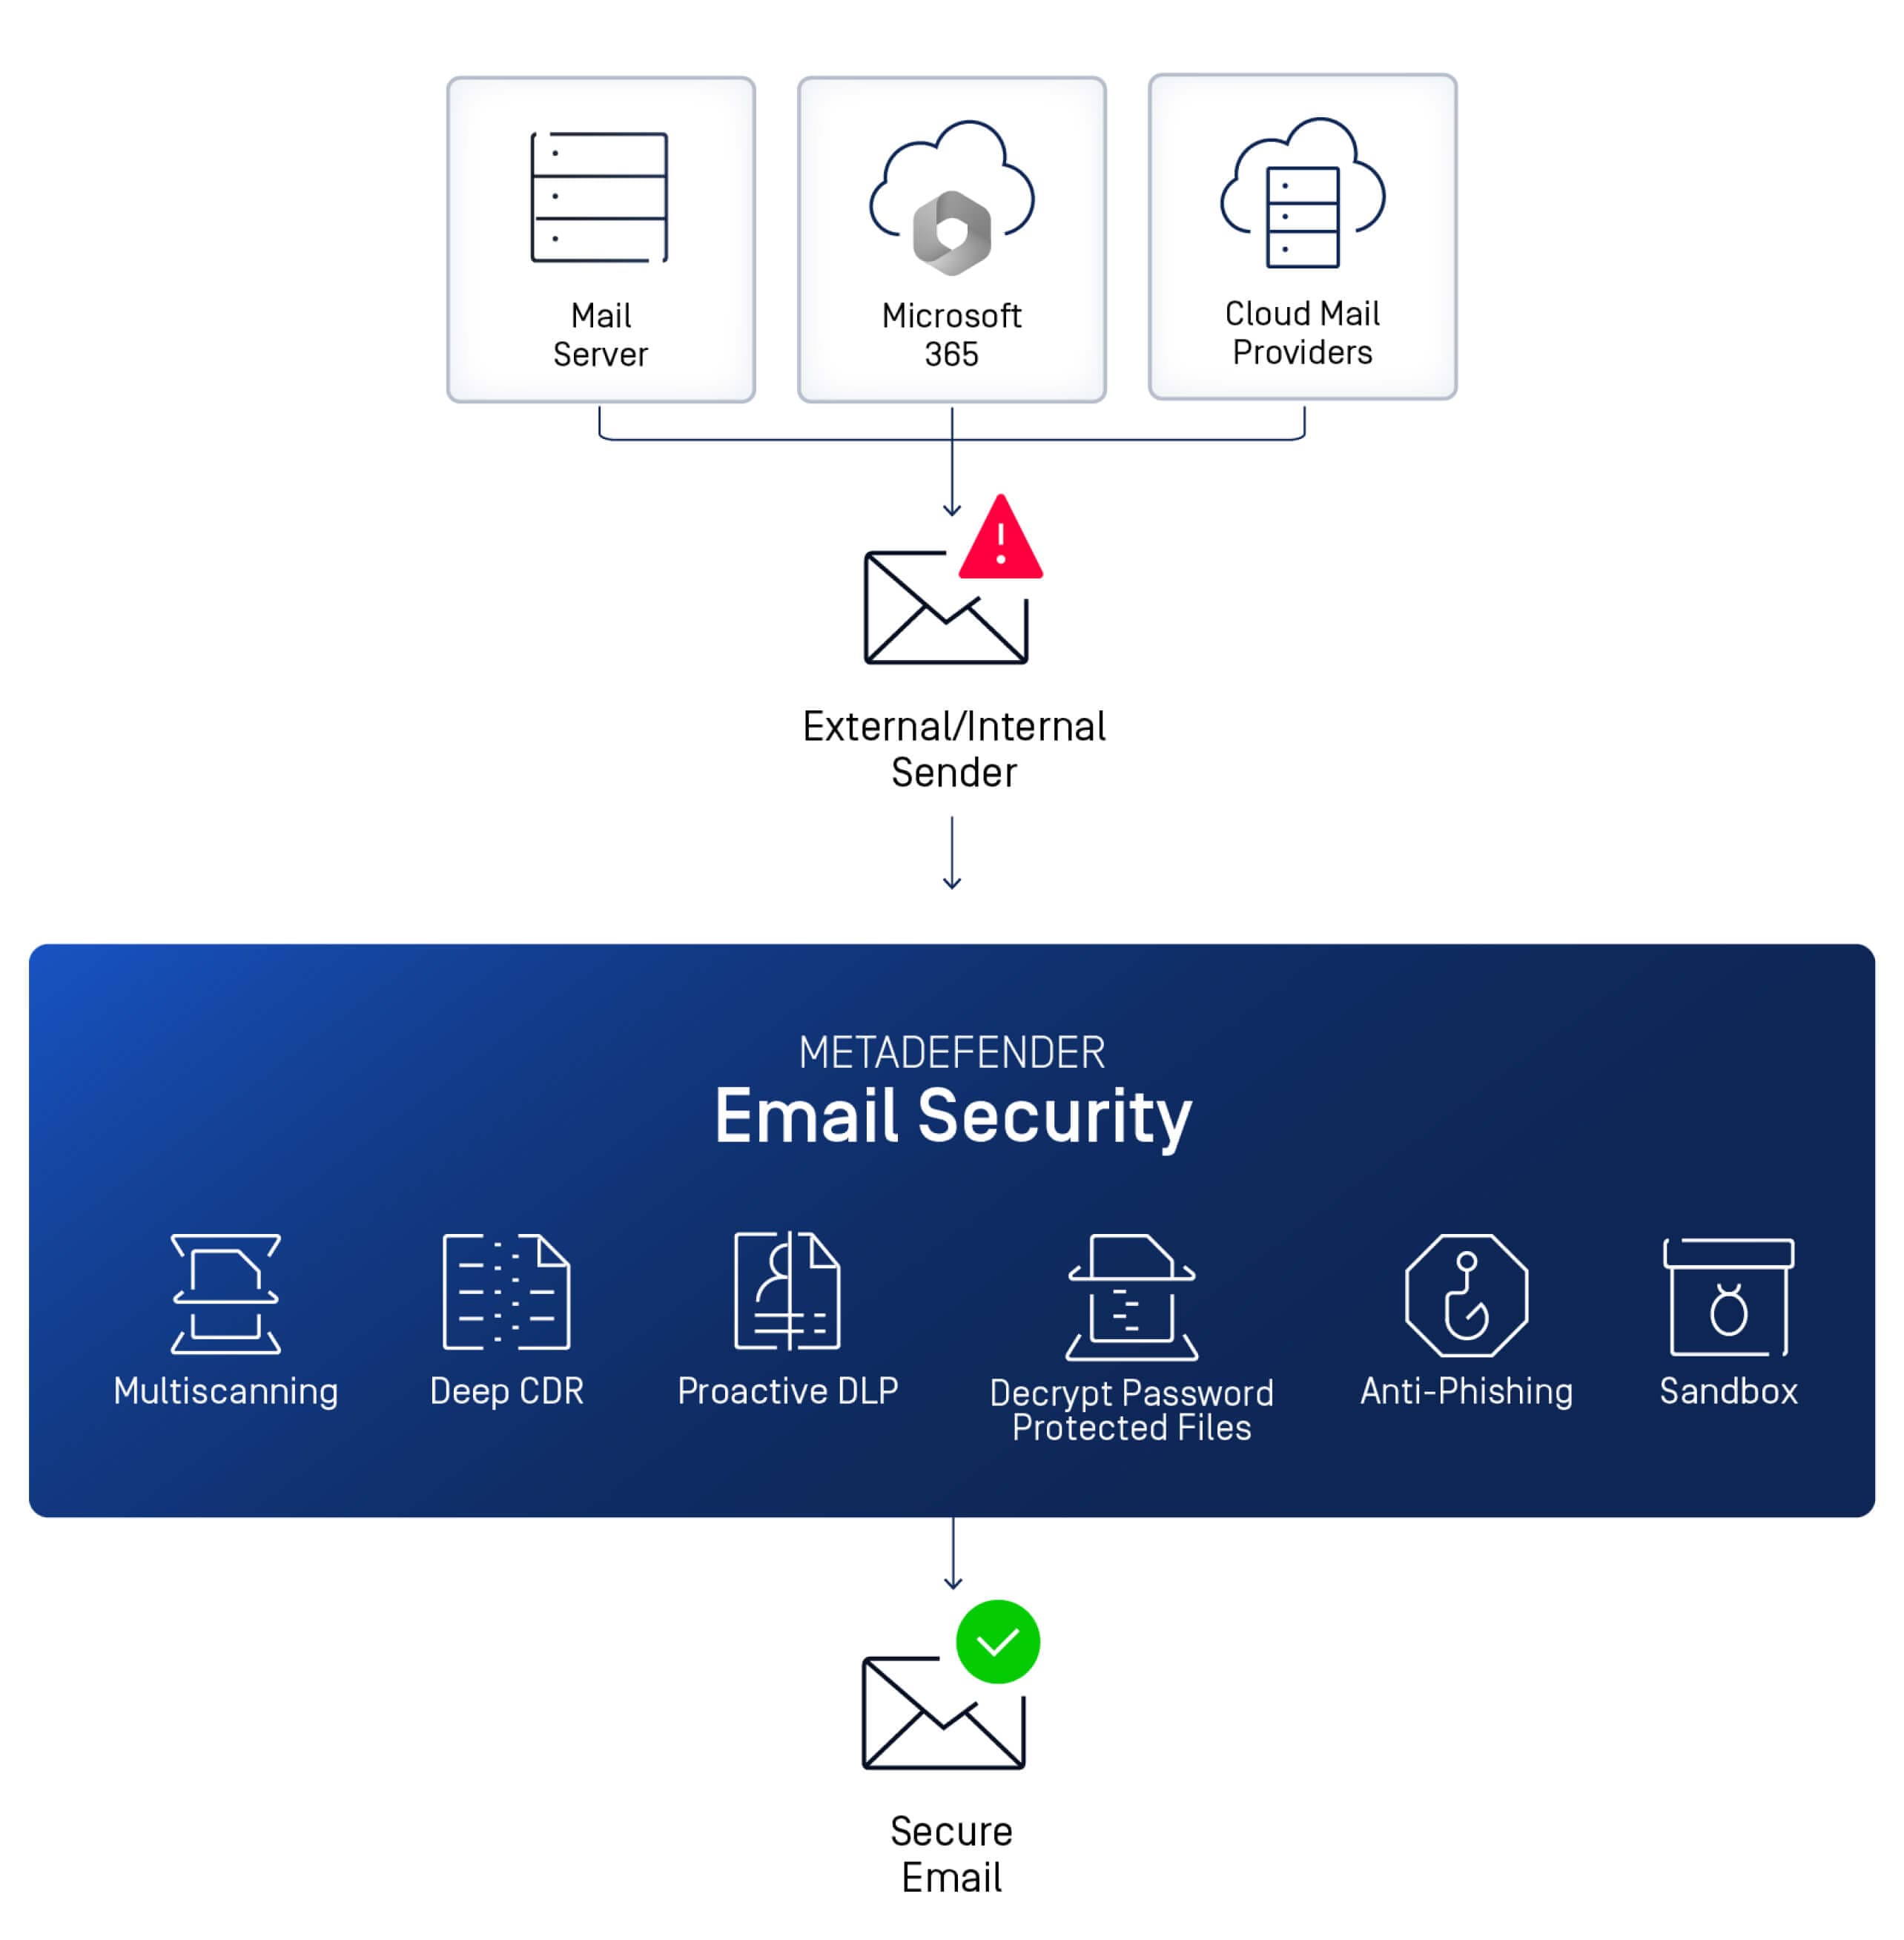
"Sistem kami diimplementasikan secara lokal atau di cloud, memindai email masuk dan keluar baik untuk lingkungan internal maupun eksternal, serta melakukan beberapa prosedur terhadap email tersebut: memeriksa URL, alamat pengirim, dan verifikasi klik secara real-time jika tautan tersebut mencurigakan."
Dengan memanfaatkan berbagai mesin antivirus, setiap elemen dalam email diperiksa, termasuk isi teks—bagian yang jarang dicurigai namun tetap berpotensi menyembunyikan ancaman. Jika tidak ditemukan ancaman, sistem akan menjalankan proses Deep CDR™ Technology dan secara bersamaan proses Real-Time Sandbox , yang menjalankan berkas tersebut dan memeriksa adanya hal-hal mencurigakan, seperti parameter akses ke disk atau jaringan.
Segala sesuatu diperiksa dalam pesan email. Bukan hanya lampiran dan isi teksnya, tetapi juga lebih dari 150 jenis berkas yang berbeda. Sebagian besar pengguna bahkan tidak menyadari bahwa ada begitu banyak jenis berkas, atau bahwa hal-hal tersebut sebenarnya adalah berkas. Undangan rapat, misalnya, adalah salah satu jenis berkas yang juga perlu diperiksa. Berkas-berkas ini dipindai dengan cepat sebelum sampai ke kotak masuk pengguna — berkas-berkas tersebut baru akan diterima setelah dipastikan telah dibersihkan."
Memeriksa Setiap Lampiran Email
OPSWAT Didirikan di Amerika Serikat pada tahun 2002, dengan tujuan menciptakan bahasa bersama di antara berbagai solusi keamanan yang berjalan di workstation pengguna akhir. Solusi keamanan siber pertama yang mereka kembangkan adalah teknologi " Multiscanning ", yang hingga kini tetap menjadi teknologi inti bagi seluruh produk mereka. Sebagai bagian dari ekspansi perusahaan, mereka juga mendirikan cabang di Israel, yang awalnya berupa kantor kecil di Herzliya dan kini berlokasi di kantor baru yang luas di Petah Tikvah.
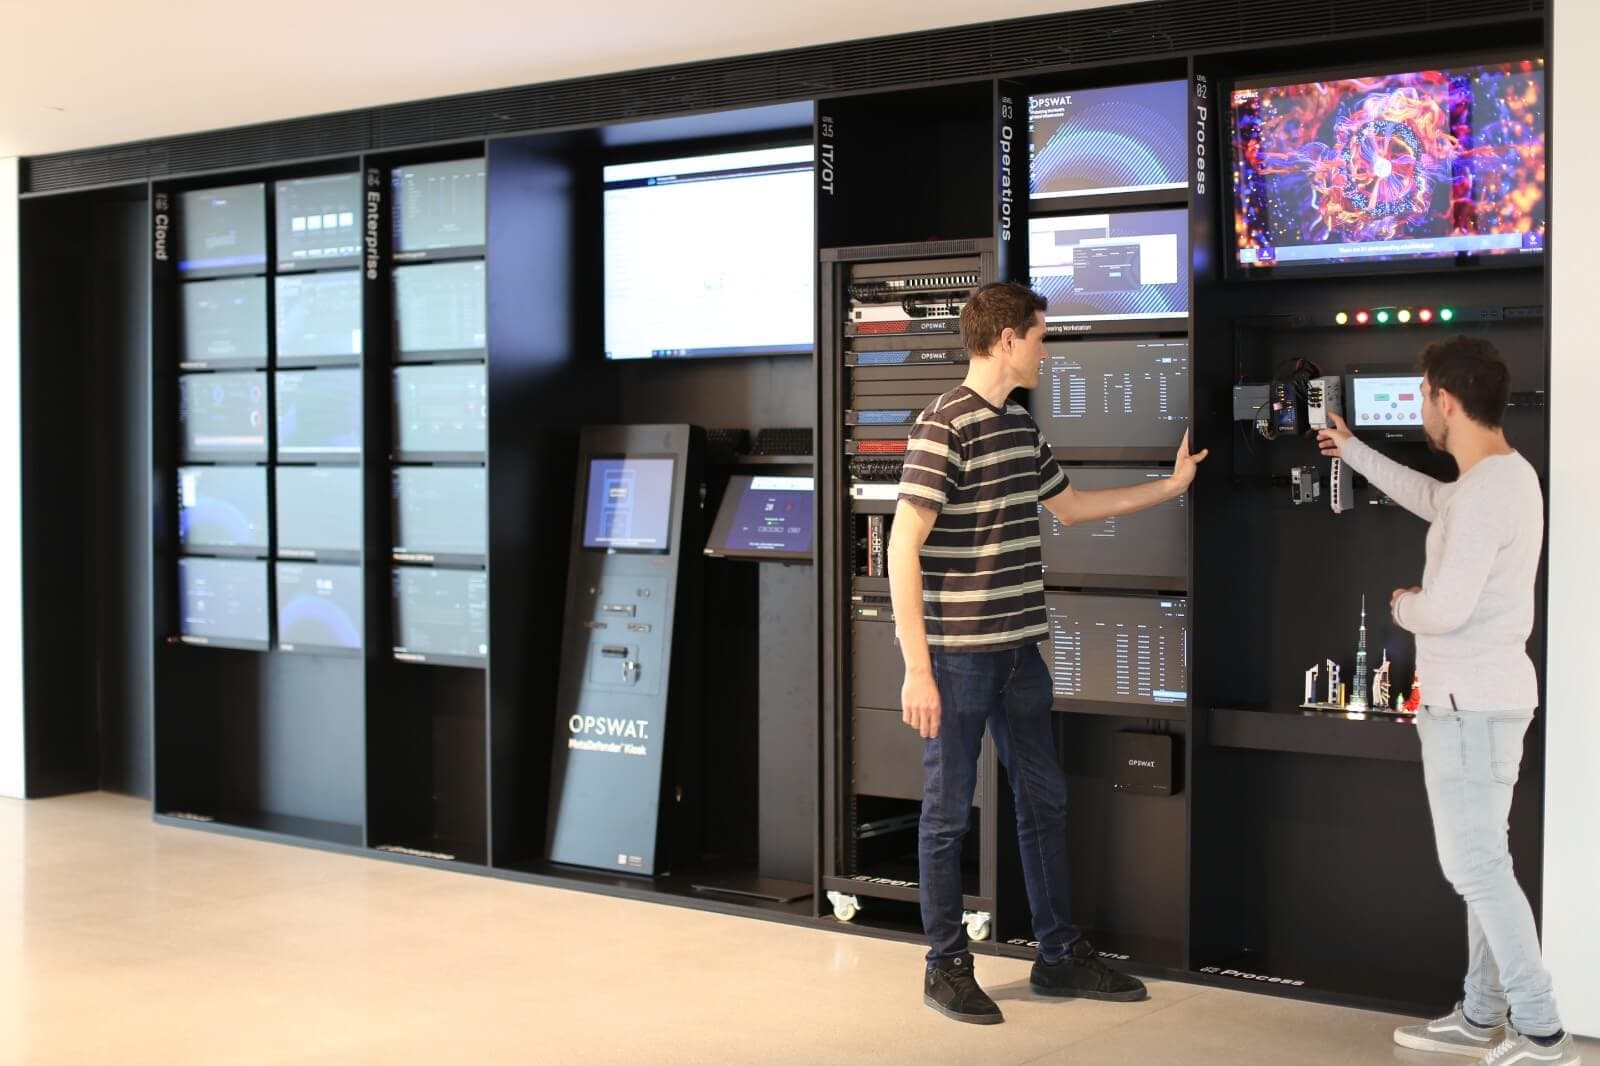
Glick menjelaskan, fitur utama dari kantor baru ini adalah laboratorium siber tempat Anda dapat melihat bagaimana solusi keamanan sib OPSWAT menutupi celah keamanan pada jaringan organisasi, jaringan kontrol industri, jaringan TI, serta konektivitas ke cloud, di seluruh sistem yang dilaluinya.
Laboratorium siber ini merupakan pusat interaktif yang didedikasikan untuk memetakan aliran data dalam teknologi operasional (OT) dan teknologi informasi (TI). Perusahaan tersebut menyatakan bahwa solusi teknologinya difokuskan untuk mengatasi tantangan siber masa kini.
"Laboratorium ini mendemonstrasikan solusi ' OPSWAT ', yang menonjolkan kemampuan unik kami dalam mengidentifikasi, menganalisis, dan menutup celah keamanan terhadap serangan zero-day, serta memberikan wawasan mengenai langkah-langkah respons spesifik terhadap ancaman potensial," jelas Glick.
"Tujuannya adalah untuk mendemonstrasikan produk-produk kami secara interaktif dengan mensimulasikan skenario serangan nyata di semua tingkatan. Hal ini memungkinkan organisasi infrastruktur kritis untuk dengan mudah melihat semua solusi kami beraksi melalui platform pertahanan siber yang terintegrasi dan ramah pengguna. Ada 16 kategori yang ditetapkan sebagai infrastruktur kritis, termasuk transportasi, perbankan, lembaga pemerintah, dan badan keamanan."
Seberapa umumkah penerapan pendekatan zero-trust dalam keamanan siber saat ini?
"Seluruh dunia keamanan informasi kini bergerak menuju model zero-trust, dan standar organisasi pun mulai mengadopsinya, bahkan untuk perangkat ujung. Belakangan ini, pendekatan ini telah diakui oleh dunia keamanan email, dan semakin banyak yang menyadari bahwa setiap berkas yang masuk harus diperiksa dan tidak boleh dipercaya begitu saja."
Setiap elemen dalam pesan email, mulai dari isi teks hingga berkas terlampir, harus diperiksa secara menyeluruh—melalui serangkaian proses yang wajib dilalui—dan baru setelah itu, jika semuanya dinyatakan aman, pesan tersebut diteruskan kepada pengguna akhir. Penerapan pendekatan zero-trust dapat secara signifikan meningkatkan postur keamanan suatu organisasi.
Misalnya, berkas terenkripsi biasanya tidak dipindai. Kini, berkas-berkas tersebut memang tetap dianggap tidak dapat dipercaya, namun tetap dipindai. Setelah itu, wajar untuk berasumsi bahwa email yang keluar dari suatu organisasi sudah aman. Namun, bagaimana jika email tersebut berisi informasi pribadi yang tidak perlu? Atau jika pengguna secara tidak sengaja mengirimkan virus? Jadi, bahkan dalam kasus ini, kini diterapkan pendekatan zero-trust.
Selain kompleksitas serangan, ragam serangan juga semakin meningkat, dan banyak di antaranya dapat menyamar dalam berbagai bentuk canggih untuk menghindari deteksi oleh mekanisme keamanan konvensional. Belakangan ini, telah terjadi banyak serangan yang memanfaatkan kode QR. Jika pengguna memindai kode tersebut dengan ponselnya, ia dapat dengan mudah diarahkan ke situs phishing. Pengguna mungkin diminta untuk memasukkan kata sandinya, yang kemudian akan jatuh ke tangan penyerang.
Ada program-program berbahaya yang sudah dikenal luas yang dapat dengan mudah diidentifikasi dan dijalankan di perangkat akhir, namun ada pula program-program yang tidak aktif. Program-program ini berada di perangkat akhir tanpa menimbulkan kerusakan, mungkin sedang mengumpulkan informasi, dan tidak dapat terdeteksi melalui proses yang sedang berjalan. Mereka menyembunyikan diri dengan baik dan menunggu saat yang tepat untuk diaktifkan.
"Misalnya, jika para penyerang menyebarkan sejumlah besar ancaman semacam ini di dalam organisasi, yang semuanya telah diatur untuk diaktifkan pada tanggal tertentu—ancaman-ancaman tersebut tidak akan terdeteksi hingga tanggal tersebut tiba, dan ketika tanggal itu tiba, ancaman-ancaman tersebut akan beroperasi secara bersamaan dan berpotensi mengganggu organisasi yang menjadi sasaran."
Maksimalkan keamanan email internal
Tantangan siber seperti ini mendorong organisasi untuk mengubah pendekatan mereka terhadap keamanan, masing-masing sesuai dengan persepsi mereka mengenai pendekatan dan solusi mana yang lebih aman. Banyak organisasi memindahkan sebagian besar aktivitas mereka ke cloud, di mana aplikasi-aplikasi tersebut dilindungi oleh sistem keamanan penyedia layanan.
Saat ini, 85% organisasi menggunakan paket keamanan email Microsoft 365 – E1/E3/E5. Organisasi lain memilih perlindungan lokal, dengan anggapan bahwa dengan cara ini mereka dapat melindungi diri dari serangan yang disebarkan melalui email dengan lebih baik. "Organisasi yang prihatin dengan tantangan keamanan email, atau dengan peraturan yang mewajibkan mereka untuk mengikuti tata cara tertentu, cenderung memilih keamanan email lokal," jelas Glick.
"Mereka menginginkan jaringan terpisah dengan langkah-langkah keamanan email yang komprehensif. Inilah keunggulan OPSWAT, karena banyak mesin anti-malware kami beroperasi di cloud dan dapat mendeteksi apakah lampiran dalam email tersebut berbahaya atau tidak. Oleh karena itu, kami mengembangkan solusi yang dapat beroperasi tanpa terhubung ke cloud serta menyediakan serangkaian opsi untuk membangun sistem keamanan email internal yang mencakup semua protokol pertahanan, tanpa kompromi."
"Bahkan organisasi yang lebih mementingkan keamanan pun dapat memigrasikan layanan email atau beralih ke Microsoft 365 di cloud, dan kami dapat dengan mudah mengubah sistem proteksinya dari lokal ke cloud."
Bagaimana cara menangani malware yang tidak aktif namun tetap menjadi ancaman di kotak surat?
"Cara ideal untuk mengidentifikasi dan menetralkan malware semacam itu adalah dengan menggunakan solusi Teknologi Deep CDR™. Jika, misalnya, serangan tersebut tertanam dalam dokumen Word, solusi ini akan membuat salinan aman agar dokumen tersebut dapat dibuka tanpa komponen tambahan. Solusi ini hanya mengambil teks dan gambar dari dokumen tersebut, lalu pada dasarnya membangunnya kembali dari awal."
Pada tahap kedua, berkas tersebut masuk ke Adaptive Sandbox dan diperiksa secara lebih mendalam untuk mendeteksi perilaku berbahaya berdasarkan cakupan jenis malware yang paling luas. Ketika kami membandingkan kemampuan Sandbox kami dengan para pesaing di pasar keamanan email, kami melihat bahwa kami adalah yang terdepan.
OPSWAT "Saat ini memiliki ribuan pelanggan, sebagian besar di antaranya adalah perusahaan besar dan lembaga yang bergerak di bidang-bidang krusial seperti energi, keamanan, dan pemerintahan."
Ungkap Celah Keamanan Melalui Penilaian Risiko Email
Sangat penting untuk memiliki gambaran menyeluruh mengenai kondisi keamanan email organisasi Anda saat ini dengan mengidentifikasi upaya phishing, malware, atau eksploitasi yang berhasil menembus sistem pertahanan Anda.
OPSWAT menyediakan Penilaian Risiko Email yang dapat ditindaklanjuti, yang dirancang untuk mengidentifikasi celah keamanan dalam kerangka kerja keamanan email Anda. Dapatkan wawasan berharga melalui teknologi keamanan email mutakhir yang akan:
- Temukan upaya phishing dengan fitur Anti-Phishing Real-Time yang memiliki tingkat deteksi sebesar 99,98%.
- Deteksi malware dengan Multiscanning, yang menggunakan lebih dari 30 mesin anti-malware untuk tingkat deteksi sebesar 99,20%.
- Ungkap malware yang belum terdeteksi dengan Real-Time Sandbox, yang 10 kali lebih cepat daripada sandbox konvensional.
- Mendeteksi serangan berbasis file menggunakan Teknologi Deep CDR™, yang mendukung lebih dari 150 jenis file.
Dengan mengevaluasi langkah-langkah keamanan email Anda saat ini terhadap ancaman-ancaman terkini, Anda akan dapat mengambil langkah-langkah efektif untuk memperkuat postur keamanan Anda.
