Menerapkan Pendekatan Proaktif untuk Mengurangi Ancaman yang Disebarkan Melalui Berkas
Serangan siber terhadap infrastruktur kritis dapat menyebabkan terganggunya rantai pasokan secara total. Serangan siber terhadap perusahaan utilitas di AS dilaporkan meningkat sebesar 70% pada tahun 2024 dibandingkan dengan tahun sebelumnya. Tingkat peningkatan insiden tersebut menyoroti perlunya langkah-langkah keamanan yang lebih ketat bagi organisasi infrastruktur kritis, terutama yang mengelola kombinasi sistem TI dan OT.
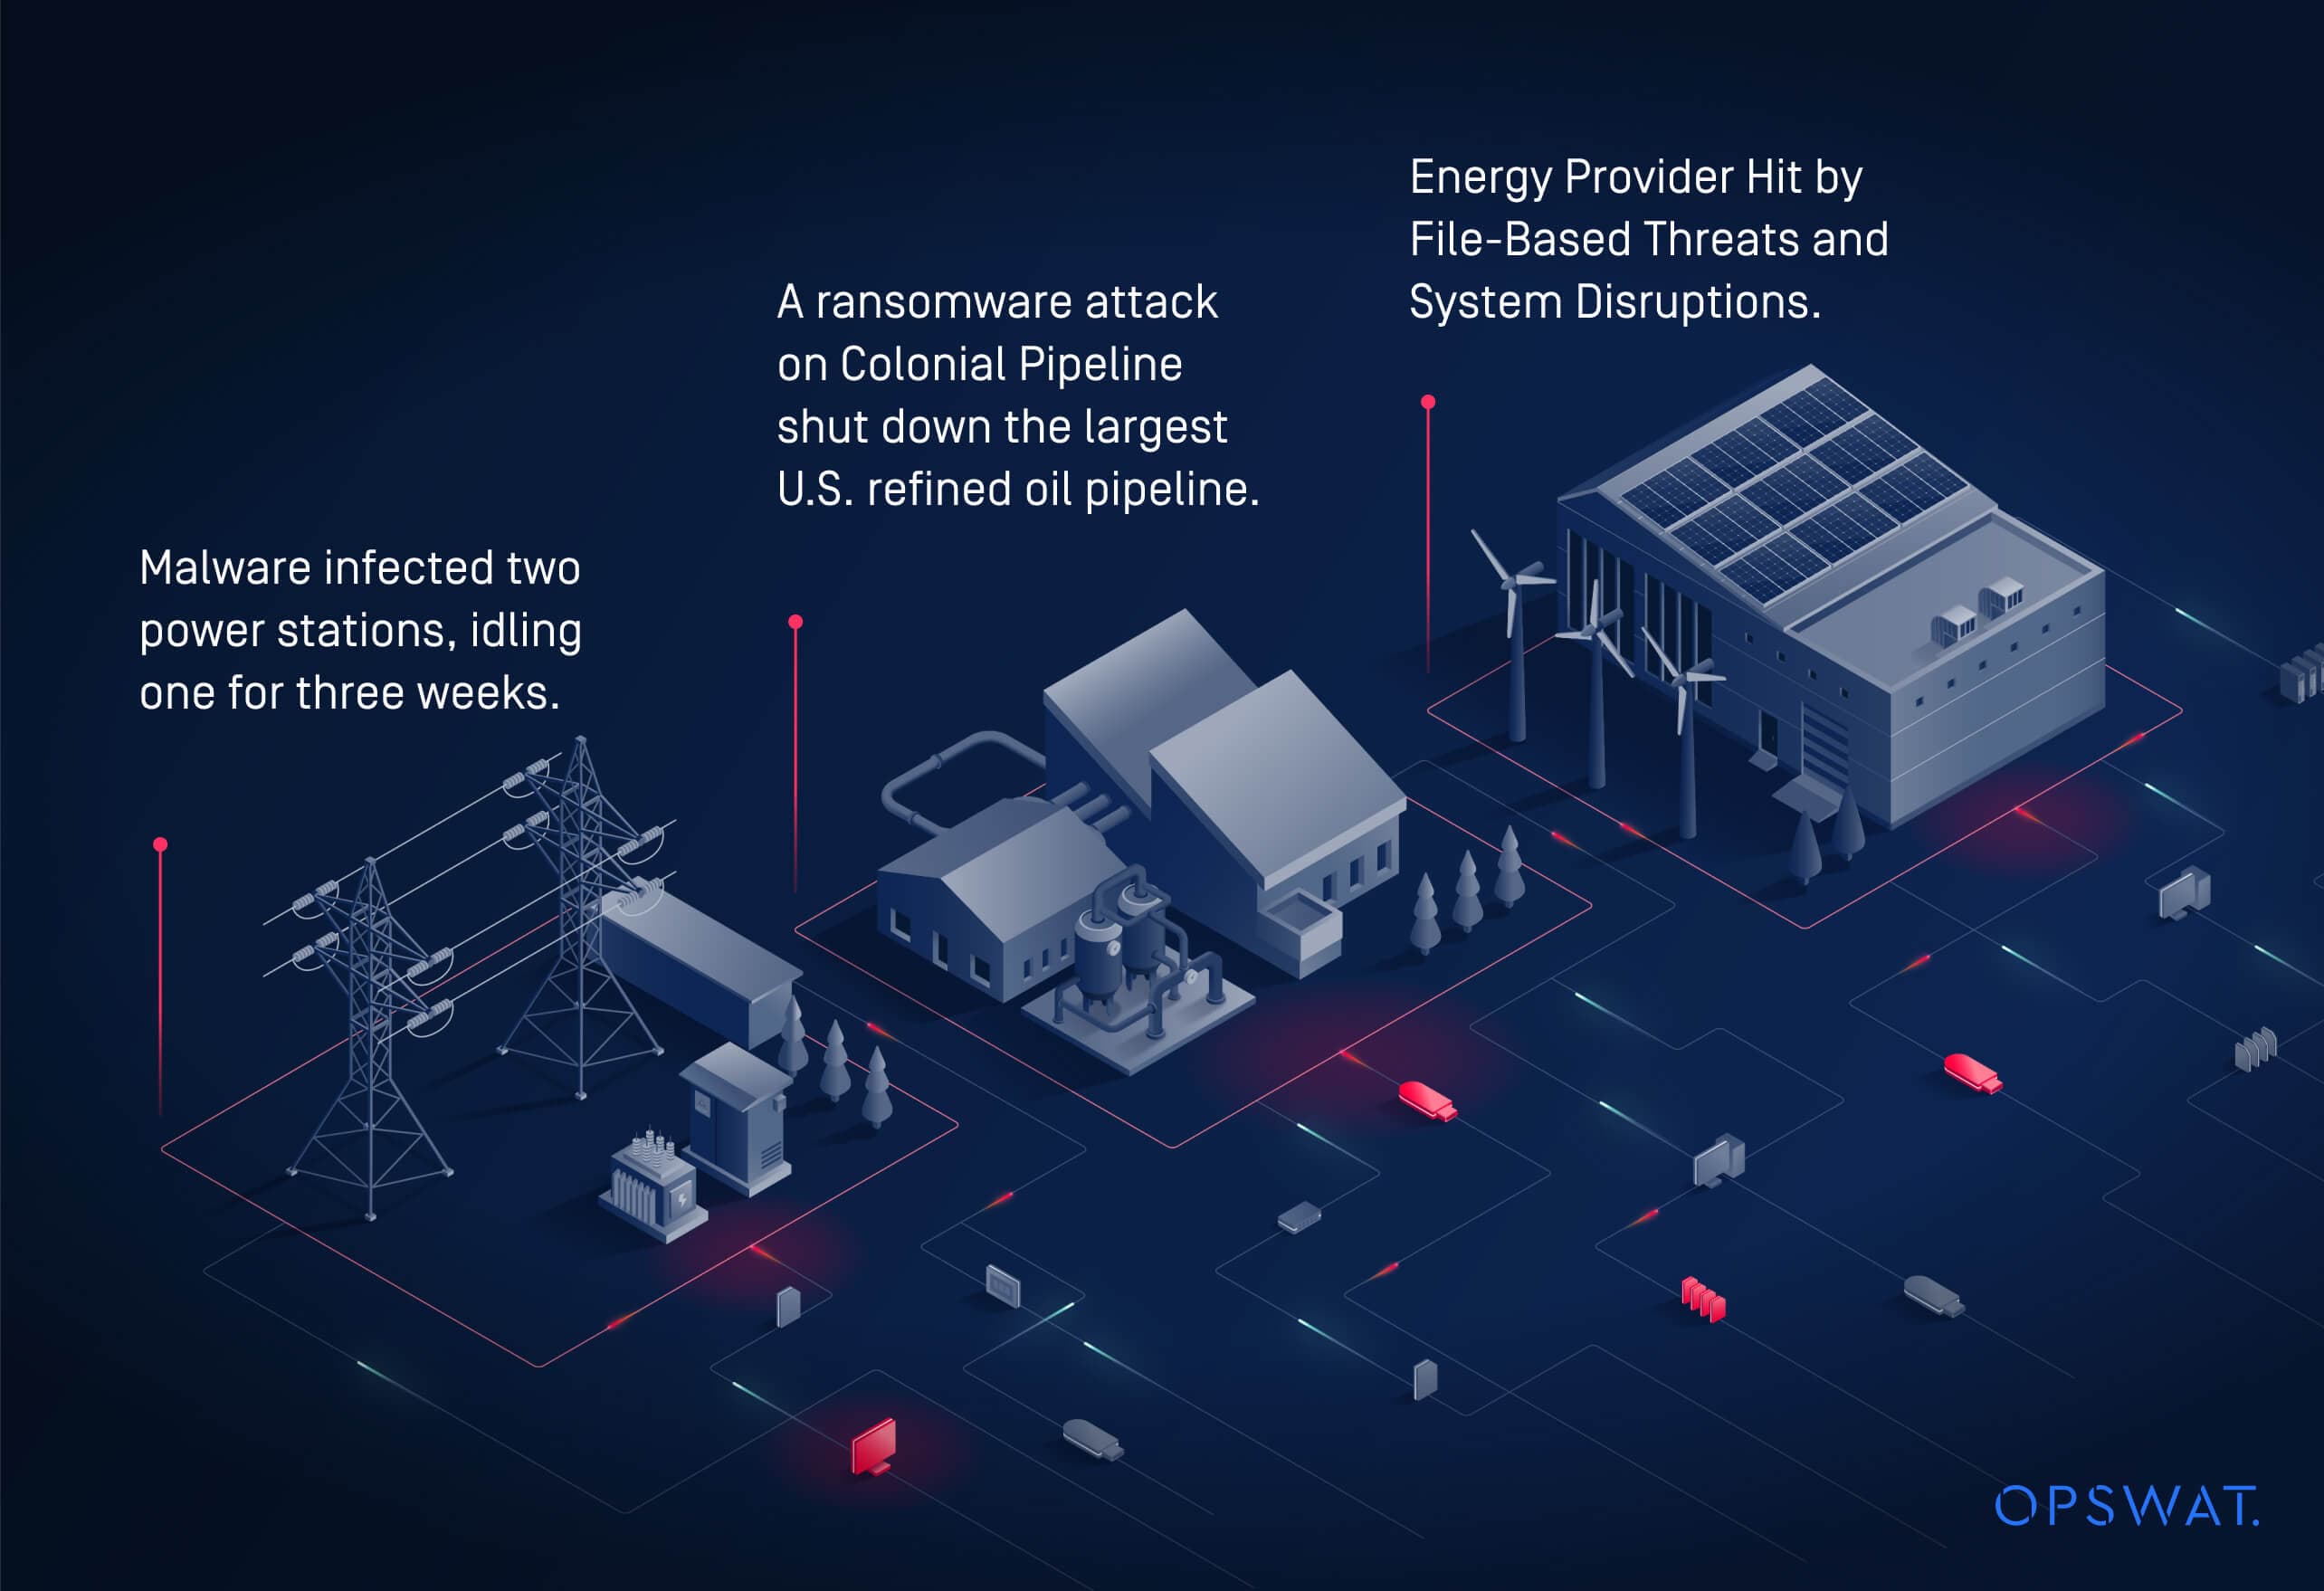
Contoh terbaru dari ancaman semacam itu adalah serangan ransomware terhadap Colonial Pipeline pada tahun 2019, yang mengakibatkan terhentinya seluruh pasokan bahan bakar dari sistem pipa minyak olahan terbesar di AS. Salah satu jalur yang paling umum digunakan penyerang untuk melancarkan serangan semacam itu adalah media penyimpanan yang dapat dilepas. Pada tahun 2013, dua pembangkit listrik terinfeksi malware yang menyusup ke sistem mereka melalui drive USB yang telah disusupi, sehingga menyebabkan salah satu pembangkit tersebut berhenti beroperasi selama tiga minggu.
Klien kami, sebagai penyedia energi terkemuka, dapat dianggap sebagai sasaran utama serangan siber yang berasal dari media penyimpanan portabel dan perangkat periferal. Penerapan perangkat lunak pemindaian titik akhir pada workstation terbukti tidak cukup untuk mendeteksi semua ancaman berbasis file yang masuk. Tiga insiden yang mengakibatkan sistem dikarantina tercatat selama satu tahun kalender, yang berujung pada terjadinya beberapa kali gangguan sistem.
Persyaratan utama produsen energi tersebut terhadap solusi keamanan siber adalah mendeteksi malware pada media penyimpanan yang dapat dilepas sebelum dimasukkan ke dalam sistem infrastruktur kritis. Audit kepatuhan yang akan segera dilaksanakan semakin meningkatkan urgensi untuk menerapkan solusi guna mengatasi celah ini.
Pos Pemindaian di Titik Masuk
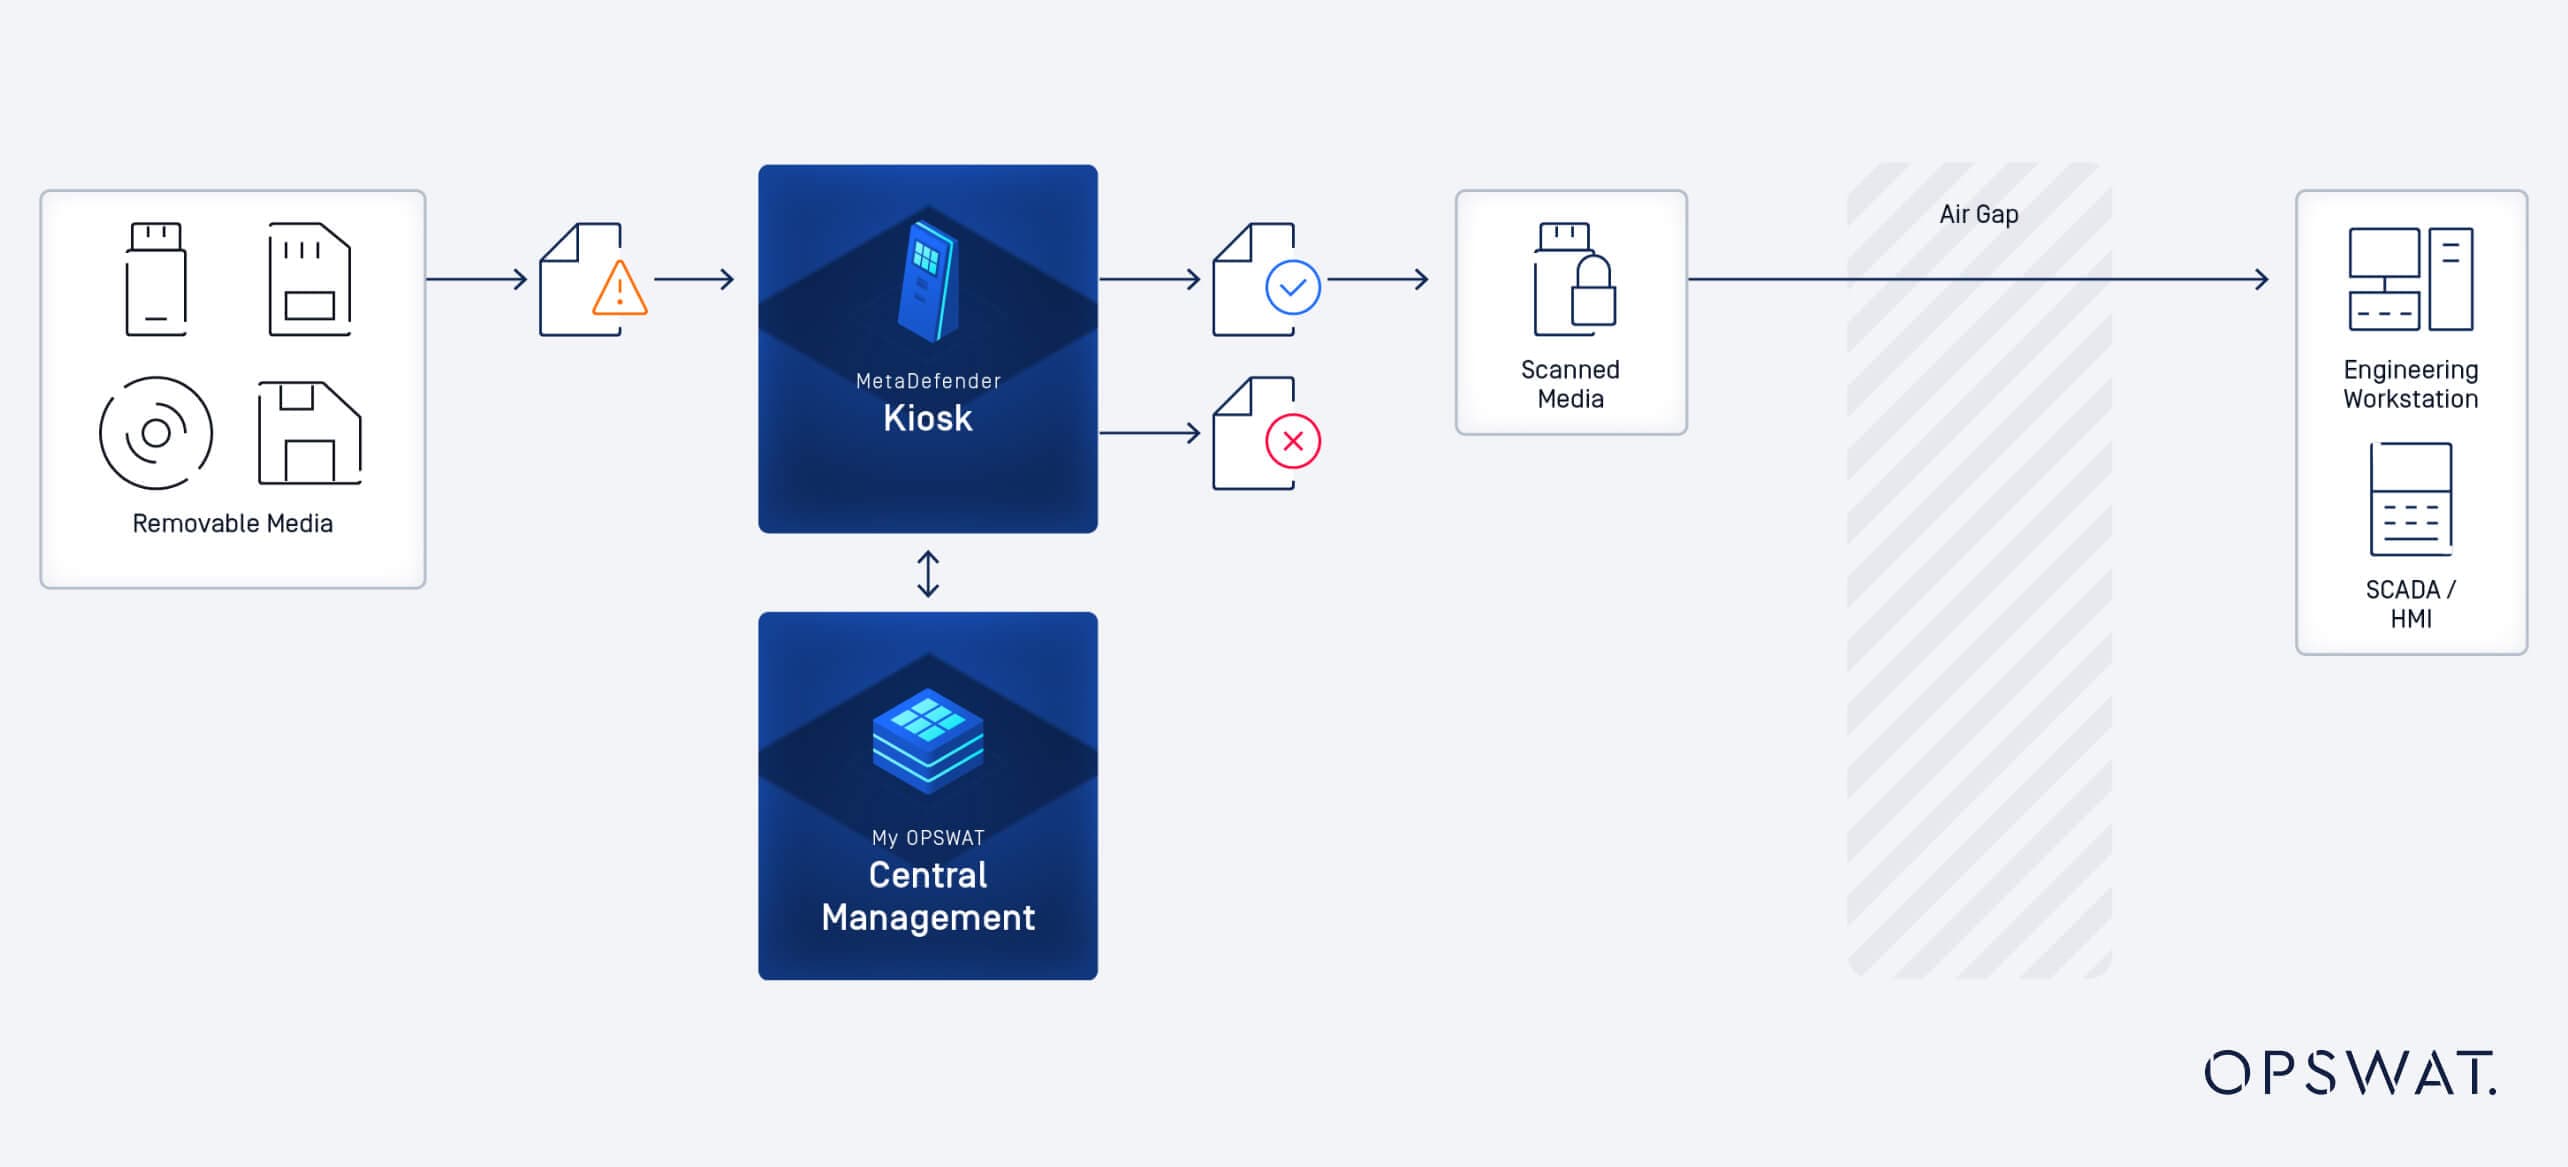
Dihadapkan pada kebutuhan mendesak untuk memeriksa dan mengamankan media penyimpanan yang dapat dilepas sebelum mentransfer data ke sistem OT yang kritis, perusahaan tersebut menilai MetaDefender Kiosk sebagai solusi ideal—yang memenuhi semua persyaratan keamanan dan operasional mereka. Di antara berbagai fitur dan teknologi yang diintegrasikan, ada dua hal yang membuat MetaDefender Kiosk menonjol: teknologi Metascan™ Multiscanning dengan lebih dari 30 mesin yang mampu mendeteksi malware hingga lebih dari 99%, serta teknologi sanitasi file Deep CDR™ yang mengekstrak ancaman yang tertanam dan meregenerasi lebih dari 180 jenis file dengan aman.
Manajemen akses pengguna berbasis aturan dari MetaDefender Kiosk memungkinkan proses penyiapan yang lancar dan aman. Segera setelah penerapan, integrasi yang mulus dengan My OPSWAT Central Management telah diimplementasikan. Integrasi ini membantu mewujudkan visibilitas penuh terhadap status penggunaan setiap Kiosk , memantau proses pemindaian USB , serta menyediakan laporan untuk audit kepatuhan.
MetaDefender Kiosk menjadi titik balik bagi operasi keamanan siber kami. Setelah proses implementasi yang lancar dan pengaturan manajemen akses yang aman, kami mencatat tingkat deteksi malware yang jauh lebih tinggi, yang meningkatkan kepercayaan diri tim kami menjelang audit kepatuhan.
Manajer Operasional TI
Keamanan yang Lebih Kuat, Waktu Operasional yang Lebih Lama, Siap Diaudit
Dalam enam bulan pertama penerapan, perusahaan mencatat penurunan signifikan—lebih dari tiga perempat—dalam insiden ancaman malware yang berasal dari media dan berbasis file. Proses pembersihan file secara otomatis serta pelaporan terpusat, melalui integrasi dengan My OPSWAT Central Management , telah meningkatkan waktu operasional, karena karantina sistem akibat media yang belum terverifikasi hampir sepenuhnya dihilangkan.
Berkat perbaikan-perbaikan tersebut, biaya penanggulangan insiden berhasil dipangkas hampir setengahnya. Selain itu, hal ini juga berkontribusi pada keberhasilan lulus audit kepatuhan NERC CIP yang dilaksanakan tak lama setelah penerapan MetaDefender Kiosk .
Selain kepatuhan dan efisiensi operasional, skor kepuasan internal juga lebih tinggi dari biasanya, sebagaimana terungkap dalam jajak pendapat evaluasi internal terkait teknologi yang baru diterapkan. Para operator lapangan memberikan skor kepuasan sebesar 94% terhadap antarmuka kiosk dan kecepatan pemindaian yang mencapai lebih dari 13.000 berkas per menit, yang membuktikan bahwa keamanan yang komprehensif juga dapat ramah pengguna.
Integrasi kiosk yang telah dipasang dengan My OPSWAT Central Management membuat tim kami jauh lebih mudah dalam menganalisis dan mengendalikan seluruh aktivitas data USB . Kini, kami lebih percaya diri dalam menggunakan perangkat USB untuk mentransfer data dan lebih siap dalam menangani insiden.
Spesialis Keamanan Siber
Melihat ke Masa Depan dengan Perlindungan yang Ditingkatkan dari Sistem Penghapusan dan Pemulihan Data ( Media ) yang Dapat Dilepas
Berkat hasil implementasi yang memuaskan dan tingkat kepuasan internal yang tinggi, perusahaan memutuskan untuk berkomitmen mengadopsi Kiosk sebagai solusi utama dalam melindungi diri dari ancaman media penyimpanan yang dapat dilepas, dengan rencana untuk memperluas implementasinya lebih lanjut. Selain itu, peningkatan keamanan melalui solusi-solusi seperti Endpoint , Media , danFirewall sedang dipertimbangkan untuk memastikan postur keamanan jangka panjang yang lebih kokoh, mendukung kepatuhan terhadap regulasi, serta memberikan perlindungan berkelanjutan terhadap ancaman-ancaman baru.
OPSWATSolusi terintegrasi dari [nama perusahaan] melindungi aset TI dan OT yang sensitif dari serangan siber serta memastikan kelangsungan operasional dan kepatuhan terhadap peraturan. Untuk mengetahui lebih lanjut tentang solusi OPSWAT dan bagaimana solusi tersebut dapat mengamankan jaringan infrastruktur kritis Anda, hubungi seorang ahli hari ini juga.