Memahami Kompleksitas Email Security
Lanskap keamanan email yang terus berkembang kini menghadapi tantangan baru di luar ranah tradisional seperti enkripsi dan filter spam. Ancaman email tingkat lanjut semakin berhasil mengelabui sistem pertahanan keamanan email konvensional, termasuk yang ada pada Microsoft 365.
Mulai dari taktik phishing yang canggih hingga malware yang sulit terdeteksi, ancaman email sering kali menyamar sebagai komunikasi yang sah atau menggunakan teknik-teknik mutakhir untuk menyusup melalui celah keamanan. Akibatnya, melindungi sistem email kini membutuhkan pendekatan proaktif berlapis-lapis yang menangani ancaman sebelum ancaman tersebut masuk ke dalam sistem email.
Keamanan Berbasis Keterikatan: Masalah yang Sangat Penting
Dalam hal ancaman berbasis email, lampiran menempati urutan teratas. Kita sering menjumpai dokumen Word, PDF, dan lembar kerja sebagai lampiran dalam komunikasi sehari-hari. Namun, tahukah Anda bahwa hal-hal tersebut juga merupakan vektor yang paling umum digunakan dalam serangan siber?
Mengingat betapa meluasnya penggunaan jenis file tersebut dalam komunikasi bisnis, tidaklah praktis—bahkan mungkin mustahil—bagi organisasi untuk memblokir jenis file semacam itu. Meskipun pemindaian malware dan penyaringan konten dapat menyaring ancaman, keduanya tidak cukup efektif dalam menghadapi serangan zero-day—yaitu ancaman yang baru saja ditemukan atau belum diketahui.
Strategi pertahanan paling tangguh yang dapat diterapkan oleh suatu organisasi adalah dengan menganggap bahwa setiap lampiran bersifat berbahaya. Hal ini berarti menganalisisnya secara dinamis, menetralkan ancaman, dan membersihkan berkas-berkas tersebut dengan menghilangkan konten yang berpotensi berbahaya. Setelah langkah-langkah ini dilakukan, lampiran yang tidak berbahaya diizinkan untuk sampai ke pengguna akhir.
Menavigasi Tantangan Keamanan Berbasis URL
Tautan atau URL dalam email menimbulkan tantangan keamanan yang serupa dengan lampiran. Tautan tersebut dapat dengan mudah menyamarkan situs berbahaya, namun pemblokiran URL secara langsung akan menghambat komunikasi modern. Di sinilah solusi keamanan email tingkat lanjut berperan. Solusi-solusi ini menganalisis URL untuk memeriksa apakah tautan tersebut mengarah ke situs berbahaya atau mencurigakan.
Pembelajaran mesin telah muncul sebagai sekutu yang tangguh dalam perjuangan ini, membantu memodelkan seperti apa URL yang “baik” itu dan mendeteksi anomali. Teknik ini tidak hanya efektif melawan malware, tetapi juga merupakan alat yang ampuh untuk melawan spam, sehingga memastikan tingkat false positive yang minimal.
Email Security Praktik Terbaik: Daftar Periksa Teknologi
Deteksi berlapis dengan heuristik canggih dan algoritma pembelajaran mesin dapat digunakan untuk mendeteksi email berbahaya. Selain itu, mengganti tautan berbahaya dalam email dengan tautan yang telah melalui pemeriksaan reputasi secara real-time dapat menetralkan ancaman.
Deep Content Disarm and Reconstruction Teknologi (CDR) memegang peranan penting dalam melindungi dari ancaman yang tidak dikenal. Teknologi ini membersihkan lampiran email dengan menghilangkan ancaman yang tertanam di dalamnya. File yang telah dibersihkan dan siap digunakan kemudian dikirimkan kepada pengguna akhir.
Penggunaan beberapa mesin antivirus dapat secara signifikan meningkatkan tingkat deteksi malware dari rata-rata 45,4%—dengan hanya satu mesin antivirus—menjadi 99,39%. Pendekatan multi-mesin ini, yang dipadukan dengan tanda tangan, heuristik, dan pembelajaran mesin, memastikan bahwa ancaman dapat segera terdeteksi dan ditangani.
Dengan kinerja yang 10 kali lebih cepat daripada sandbox konvensional, sandbox real-time dapat mendeteksi ancaman yang belum diketahui dan ancaman zero-day dalam dokumen Microsoft Office, file PDF, dan jenis file lainnya sebelum pengguna mengkliknya.
Dengan adanya regulasi seperti PCI, HIPAA, dan GDPR, organisasi memiliki tanggung jawab untuk melindungi data seperti Informasi Identitas Pribadi (PII) dan Informasi Kesehatan Pasien (PHI). Harus diterapkan langkah-langkah pengendalian untuk menyamarkan informasi sensitif dalam email, guna memastikan kepatuhan dan mencegah terjadinya pelanggaran.
Untuk mengetahui lebih lanjut tentang cara mencegah serangan email berbahaya, unduh buku putih ini yang membahas ancaman-ancaman yang menjadi tantangan bagi sistem keamanan email konvensional.
OPSWATPendekatan Proaktif vs. Reaktif dalam Pengelolaan Risiko ( Email Security )
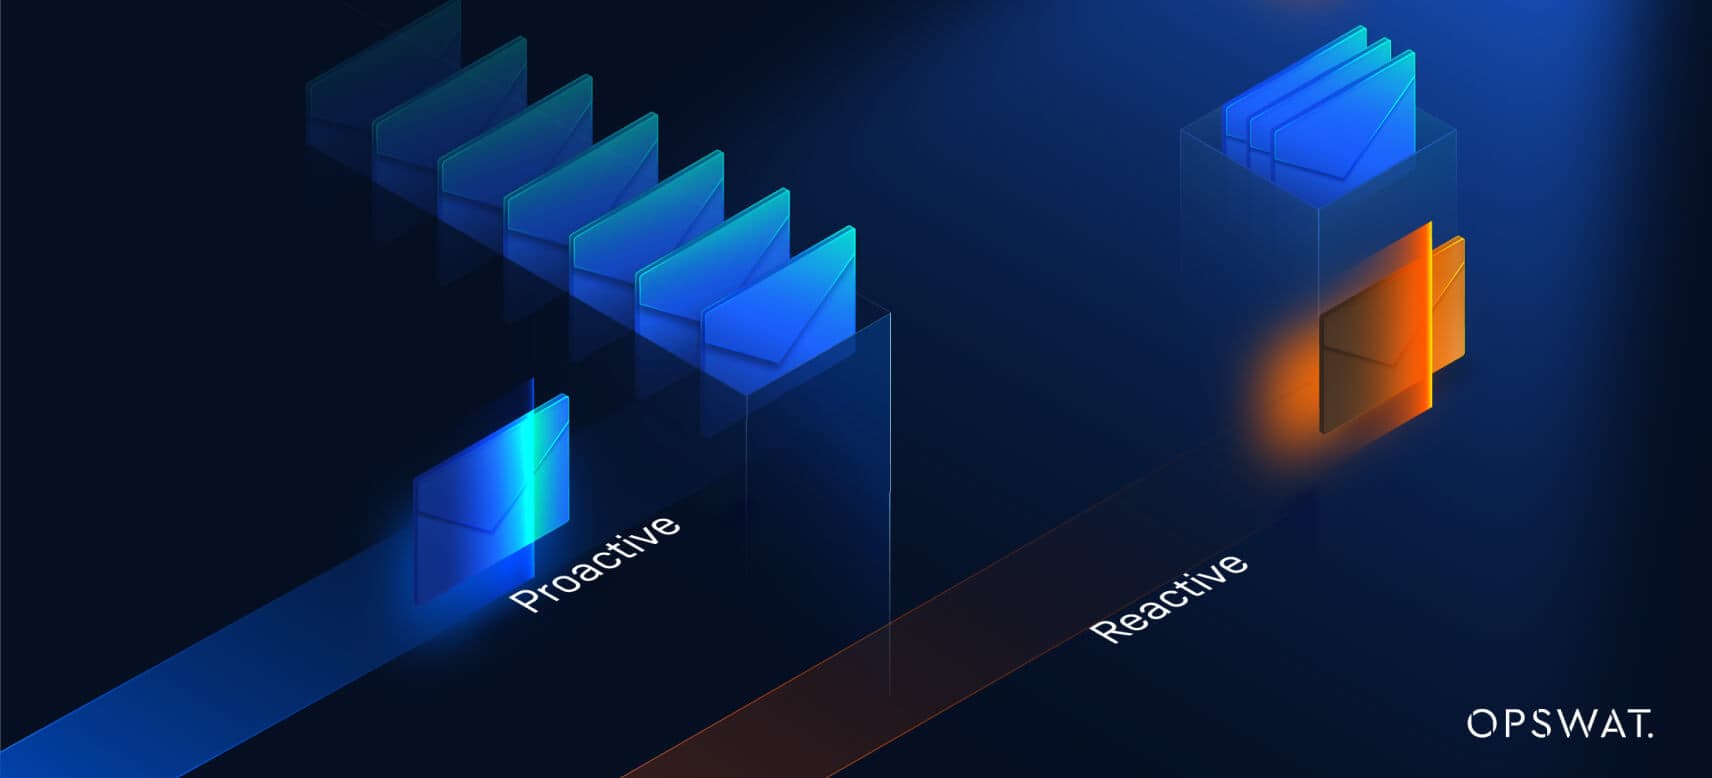
Di tengah persaingan yang ketat di kalangan penyedia layanan keamanan email, OPSWAT menonjol berkat pendekatan proaktifnya, yang membedakannya dari para pesaing yang sebagian besar mengandalkan metode berbasis deteksi. Sementara banyak penyedia layanan berfokus pada identifikasi dan penanggulangan ancaman setelah ancaman tersebut masuk ke sistem email, OPSWAT menetralkan ancaman sebelum ancaman tersebut dapat masuk dan menimbulkan kerugian.
Pendekatan zero-trust ini mirip dengan menghentikan calon penyusup di gerbang, alih-alih menangani dampak dari terjadinya pelanggaran keamanan.
OPSWATStrategi Pertahanan Berlapis-lapis ’s
Aspek lain yang membedakan pendekatan OPSWATadalah strategi pertahanan berlapis-lapisnya. Menyadari bahwa tidak ada satu solusi pun yang dapat menjadi solusi ajaib untuk tantangan keamanan email yang beragam, OPSWAT menerapkan kombinasi teknologi canggih yang terdepan di pasar.
Mulai dari Teknologi Pemindaian Mendalam (Deep Content Disarm and Reconstruction ) (Deep CDR™) yang membersihkan ancaman potensial dalam lampiran email hingga pemeriksaan reputasi URL secara real-time dan deteksi anomali berbasis pembelajaran mesin, OPSWAT menawarkan rangkaian solusi komprehensif yang bekerja secara terpadu untuk memberikan perlindungan email yang tangguh.
Berbeda dengan penyedia layanan lain yang hanya bereaksi dan berusaha mengejar ketertinggalan dalam menghadapi ancaman siber, metodologi proaktif dan holistik yang diterapkan oleh OPSWATmenempatkan perusahaan ini sebagai pemimpin di bidang keamanan email, sehingga memastikan perusahaan dapat berkomunikasi dengan percaya diri dan aman.
