Di tengah maraknya kolaborasi digital, berbagai organisasi kini harus mengelola volume data yang terus bertambah di berbagai lingkungan cloud, yang ukurannya sering kali mencapai petabyte.
Meskipun kecepatan dan fleksibilitas sangat penting, ada satu hal yang sering terlewatkan—seberapa amankah sebenarnya berkas-berkas tersebut?
Tanpa sistem pertahanan yang tepat, bahkan alur kerja cloud terbaik pun dapat membuat data rentan terhadap ancaman.
Artikel ini membahas risiko keamanan file di cloud yang sering kali diremehkan dan mengungkap solusi praktis untuk mengatasinya.
Temukan cara melindungi data Anda tanpa mengorbankan kecepatan atau efisiensi yang dibutuhkan bisnis Anda.
Tantangan Umum dalam Mengamankan Berkas Berbasis Cloud
Mengelola Distribusi File di Lingkungan Cloud
Berbagai organisasi, terutama yang berada di tingkat perusahaan, mengalami kesulitan dalam mengelola berkas di berbagai platform cloud.
Penyimpanan tidak terbatas pada satu lokasi saja—melainkan tersebar di berbagai alat, tahap, dan sistem, sehingga sulit untuk mendapatkan gambaran menyeluruh mengenai semua risiko yang terkait.
Bahkan, sebuah file saja bisa memicu peringatan yang berbeda-beda atau diberi label risiko dengan tingkat yang bervariasi, tergantung pada alat yang digunakan, sehingga menyulitkan penerapan pendekatan keamanan yang konsisten.
Selain itu, undang-undang kepatuhan global mewajibkan perusahaan untuk menyesuaikan pendekatan mereka dalam pengelolaan berkas sesuai dengan wilayah atau negara yang bersangkutan.
Hal ini dapat menimbulkan kebingungan dan ketidakkonsistenan dalam hal pemenuhan standar perlindungan data setempat.
Tanpa pendekatan yang jelas dalam pendistribusian berkas yang menjamin transparansi, perusahaan berisiko mengorbankan baik keamanan maupun kepatuhan.
Mengelola Risiko Data Tidak Terstruktur
Biasanya, setiap organisasi menyimpan dua jenis data: data terstruktur dan data tidak terstruktur.
Data terstruktur bersifat dapat diprediksi karena hadir dalam format yang rapi dan teratur, seperti formulir daring, log jaringan, atau sistem transaksi.
Sangat mudah untuk mengelompokkan, menganalisis, dan mengevaluasi potensi risiko.
Dengan data ini, tim SOC dapat mengevaluasi ancaman yang berasal dari berkas secara efisien dan menerapkan langkah-langkah perlindungan yang terstandarisasi.
Data tidak terstruktur adalah cerita yang berbeda.
Data tersebut berasal dari berbagai sumber—platform pesan, dokumen, media sosial, email, dan bahkan berkas multimedia seperti gambar dan audio.
Data tersebut sering kali tersebar dalam berbagai format (PDF, JPEG, MP3, dll.), sehingga lebih sulit untuk diproses dan dikelola.
Banyak dari berkas-berkas ini bahkan tidak pernah sampai ke workstation atau perangkat akhir, sehingga menimbulkan titik buta dalam strategi keamanan Anda.
Mengamankan data tidak terstruktur memerlukan pendekatan yang mampu menangani kompleksitas dan keragamannya, serta kenyataan bahwa data tersebut sering kali berada di luar batas-batas keamanan tradisional.
Mengatasi Beragam Format File dalam Cloud
Setiap format file (PDF, gambar, video, file audio, dan sebagainya) memiliki risiko tersendiri, dan semakin banyak jenis file yang Anda kelola, semakin banyak pula potensi kerentanan yang harus Anda hadapi.
Mari kita mulai dengan perangkat lunak antivirus (AV).
Ini adalah alat yang umum dan tepercaya untuk memindai berkas, tetapi tidak mencakup semua risiko yang mungkin terjadi.
Perangkat lunak antivirus memang efektif dalam mendeteksi ancaman yang sudah dikenal, tetapi tidak akan memeriksa elemen-elemen tertentu seperti URL atau skrip yang tertanam di dalam file. Jika elemen-elemen tersebut memicu tindakan berbahaya, perangkat lunak antivirus Anda mungkin sama sekali tidak mendeteksinya.
Lalu ada teknik sandboxing, di mana berkas-berkas dijalankan dalam lingkungan yang terisolasi untuk melihat apakah berkas-berkas tersebut berperilaku berbahaya.
Metode ini memang berhasil, tetapi ada kompromi dalam hal waktu.
Proses sandboxing bisa memakan waktu beberapa menit per berkas.
Saat Anda memproses ribuan berkas setiap hari, menit-menit tersebut akan terus bertambah, sehingga menimbulkan hambatan yang dapat memperlambat proses kerja.
Produktivitas jadi terganggu, dan ancaman bisa tetap mengintai lebih lama dari yang seharusnya.
Situasi ini diperparah oleh risiko terkait konten.
Sebuah berkas mungkin tampak sepenuhnya aman, tetapi jenis berkas tertentu—seperti PDF atau gambar—dapat dimodifikasi untuk menyembunyikan konten berbahaya.
Ambil contoh teks tak terlihat dalam berkas PDF (teks berwarna putih di atas latar belakang putih).
Taktik ini dapat menipu sistem yang mengandalkan pemindaian konten, seperti sistem penilai CV berbasis AI atau sistem pendeteksi penipuan, dan dapat lolos dari pengawasan perangkat lunak antivirus serta sandbox.
Menjamin Keamanan Kolaborasi di Platform SaaS
Beralih ke platform SaaS merupakan langkah yang umum dilakukan oleh perusahaan—dan tentu saja ada alasannya.
Alat-alat ini lebih mudah dikelola, lebih cepat diterapkan, dan menghilangkan kebutuhan akan pemeliharaan internal.
Namun, seiring dengan pemindahan data dari lingkungan on-premise ke lingkungan cloud, tantangannya kini adalah mengelola penyebaran data yang sangat luas tersebut.
Karena perusahaan-perusahaan menggunakan alat-alat seperti Zoom, Teams, dan Salesforce, data tersebar di berbagai platform, yang seringkali berada di luar jangkauan pengawasan penuh organisasi.
Masing-masing platform ini menerapkan pendekatan unik dalam pencegahan ancaman, dengan fokus pada bidang-bidang yang berbeda seperti lalu lintas web, email, atau komunikasi internal.
Hal ini menyulitkan upaya untuk memastikan bahwa semua platform SaaS memberikan keamanan yang konsisten dan menyeluruh bagi berkas-berkas yang mereka simpan dan bagikan.
Melindungi Berkas dalam Siklus Hidup Pengembangan (SDLC) Software
Berbagai organisasi sangat berkeinginan untuk menerapkan teknologi AI baru secepat mungkin.
Dalam upaya untuk tetap kompetitif ini, kecepatan sering kali menjadi prioritas, sehingga langkah-langkah penting bisa terlewatkan. Orang-orang merasa frustrasi dengan proses adopsi yang lambat, yang membuat mereka melewatkan tahapan persetujuan yang diperlukan dan beralih ke solusi yang lebih cepat.
Keburu-buru ini dapat menimbulkan risiko yang cukup besar.
Pustaka berbahaya dari repositori pihak ketiga, misalnya, dapat secara tidak sengaja masuk ke lingkungan pengembangan, sehingga membuka celah kerentanan.
Semakin besar suatu organisasi, semakin kompleks pula ekosistemnya—dan semakin sulit pula untuk mempertahankan kendali atas sumber-sumber Anda serta memastikan bahwa semua komponennya aman.
Strategi Utama untuk Mengamankan File- Cloud
Lihat Seluruh Alur Kerja Analisis Berkas
Sebagaimana telah kita bahas sebelumnya, untuk file berbasis cloud, pendekatan keamanan tunggal jarang cukup.
Untuk melindungi file-file tersebut secara efektif, organisasi perlu mempertimbangkan setiap tahap dalam proses analisis file, serta memastikan bahwa tindakan yang tepat diambil sesuai dengan jenis file yang bersangkutan.
Mulailah dengan menerapkan metode analisis per berkas—yaitu metode yang mempertimbangkan risiko spesifik dari setiap berkas.
Sebagai contoh, pembaruan perangkat lunak, seperti Zoom, mungkin memerlukan beberapa tahap pemeriksaan, seperti pemindaian malware, beberapa kali pemindaian antivirus, penilaian kerentanan berkas, dan sandboxing untuk menguji berkas tersebut dalam lingkungan yang terisolasi.
Di sisi lain, jenis berkas seperti PDF memerlukan serangkaian langkah keamanan yang berbeda: (CDR) Content Disarm and Reconstruction untuk menghapus konten berbahaya apa pun tanpa mengubah berkas itu sendiri, atau langkah-langkah Proactive (DLP) Data Loss Protection untuk memastikan tidak ada data sensitif yang bocor melalui berkas-berkas tersebut.
Inti dari hal ini adalah mengidentifikasi tindakan yang tepat untuk setiap berkas, berdasarkan karakteristik dan risikonya, sehingga ancaman potensial ditangani dengan cara yang sesuai dengan perilaku berkas tersebut.
Mengamankan Semua Titik Masuk Data
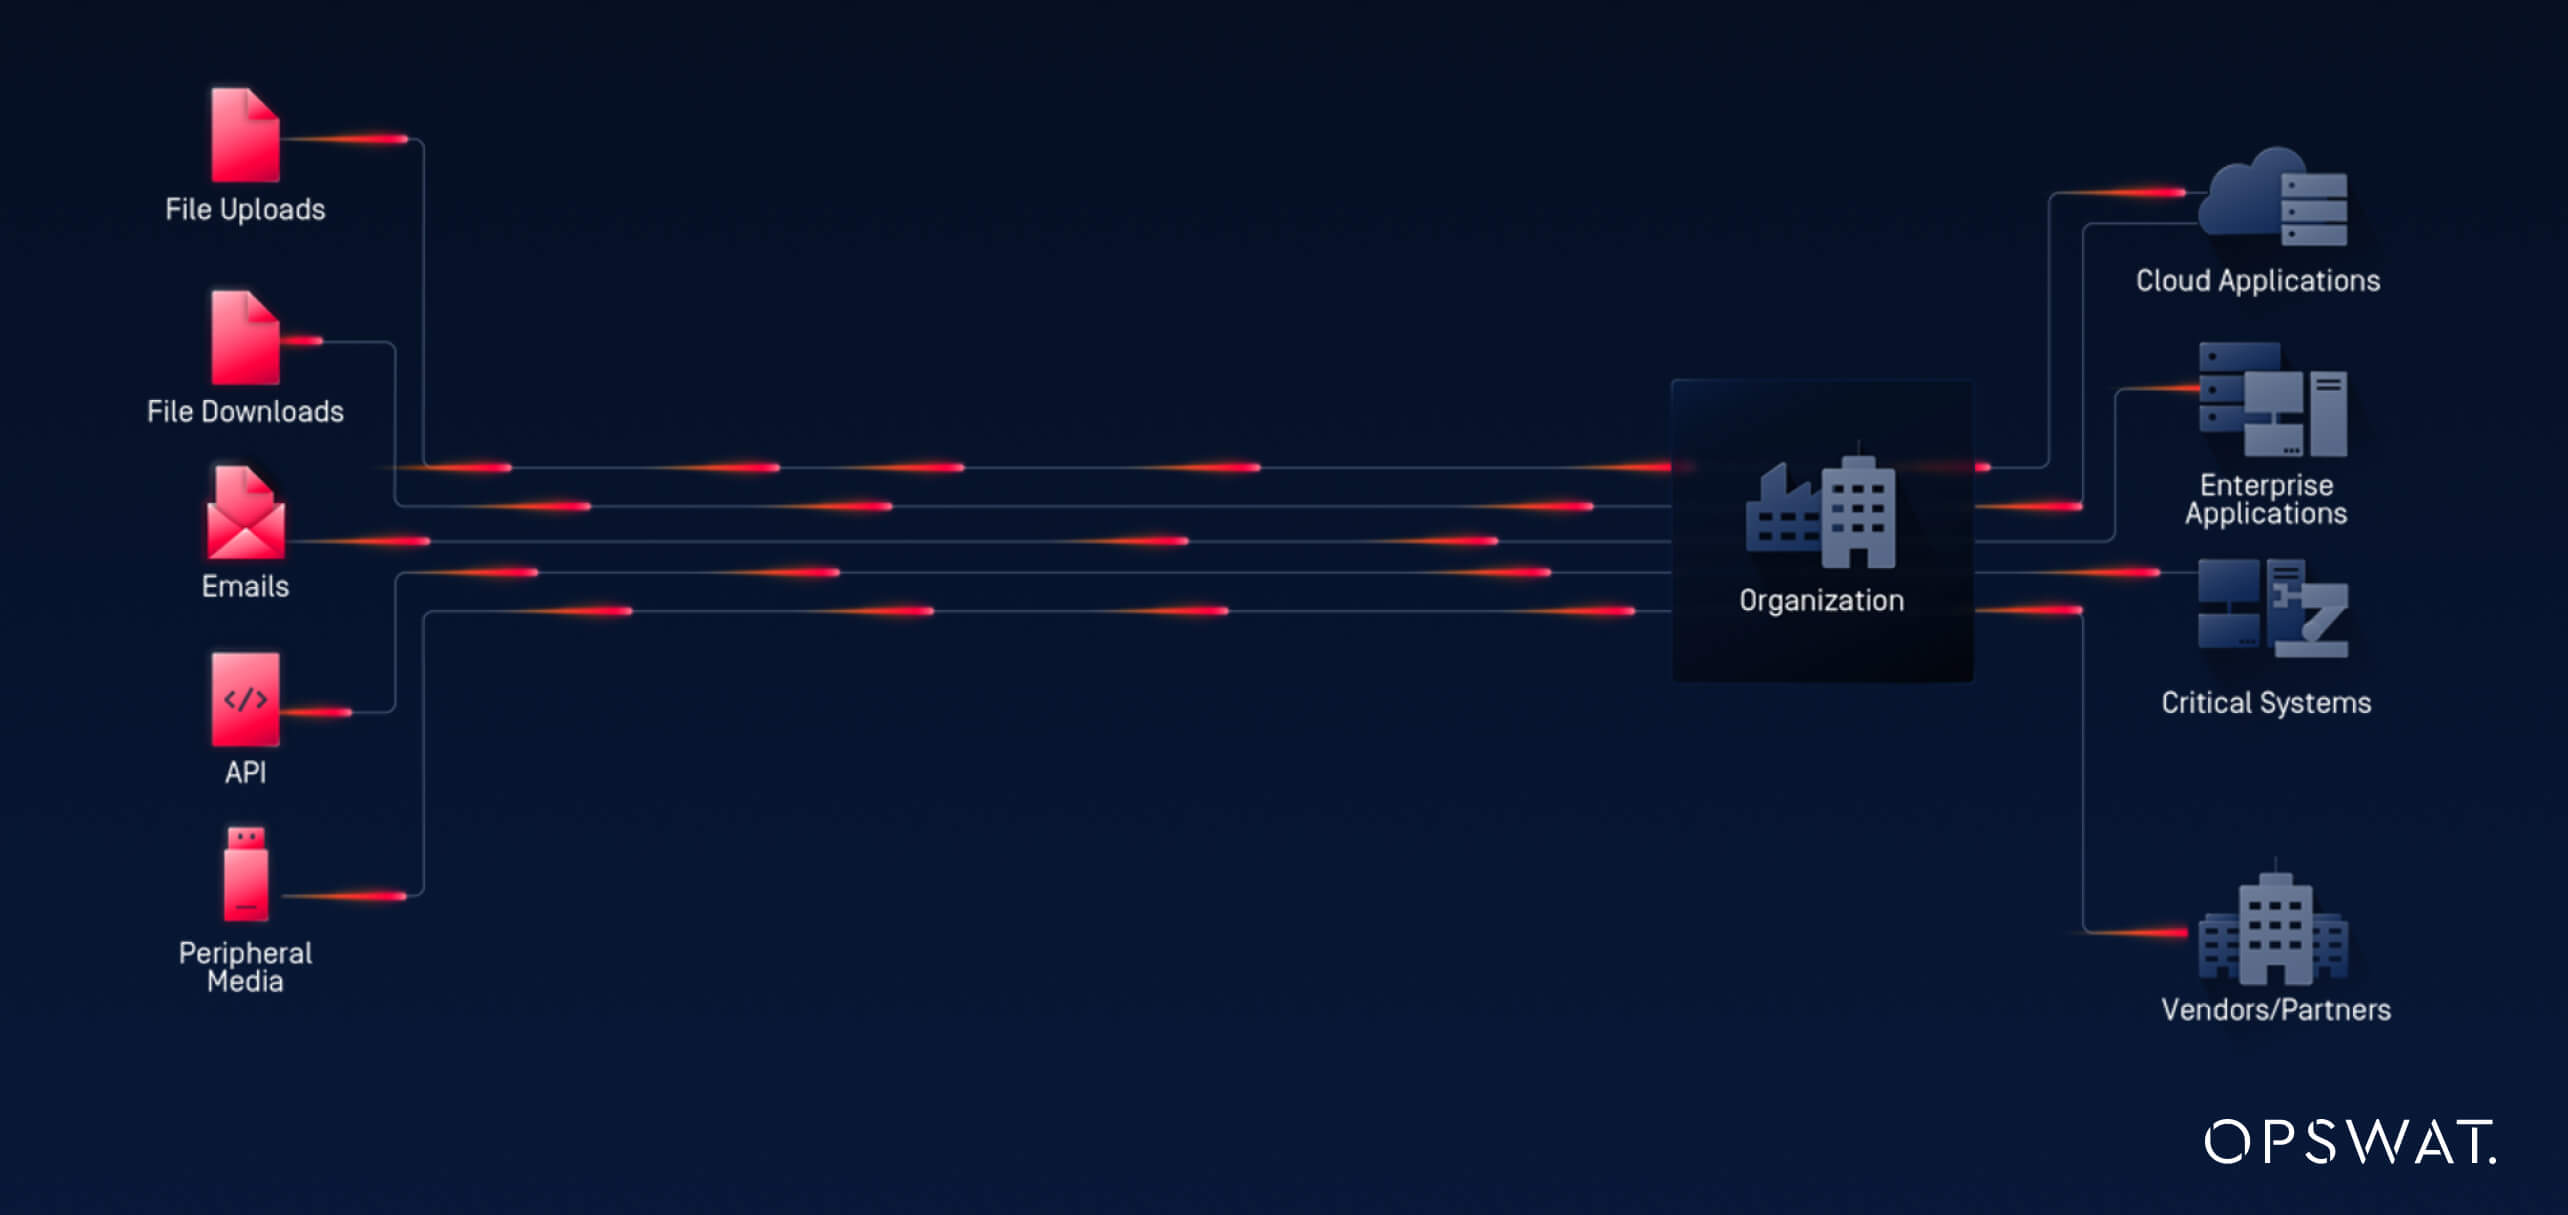
Mengamankan setiap titik masuk data ke lingkungan cloud Anda sama pentingnya.
File dapat masuk ke sistem Anda melalui berbagai cara—melalui lampiran email, API, unggahan file, unduhan, atau penyimpanan awan—dan masing-masing saluran ini dapat membuka celah bagi ancaman.
Pastikan setiap titik masuk aman dan diawasi.
Sebagai contoh, filter email harus memeriksa lampiran sebelum dibuka atau diunduh, dan API yang digunakan untuk transfer file harus dilengkapi dengan protokol keamanan yang ketat, termasuk enkripsi dan otentikasi yang tepat.
Gunakan Multiscanning untuk Perlindungan Kompleks
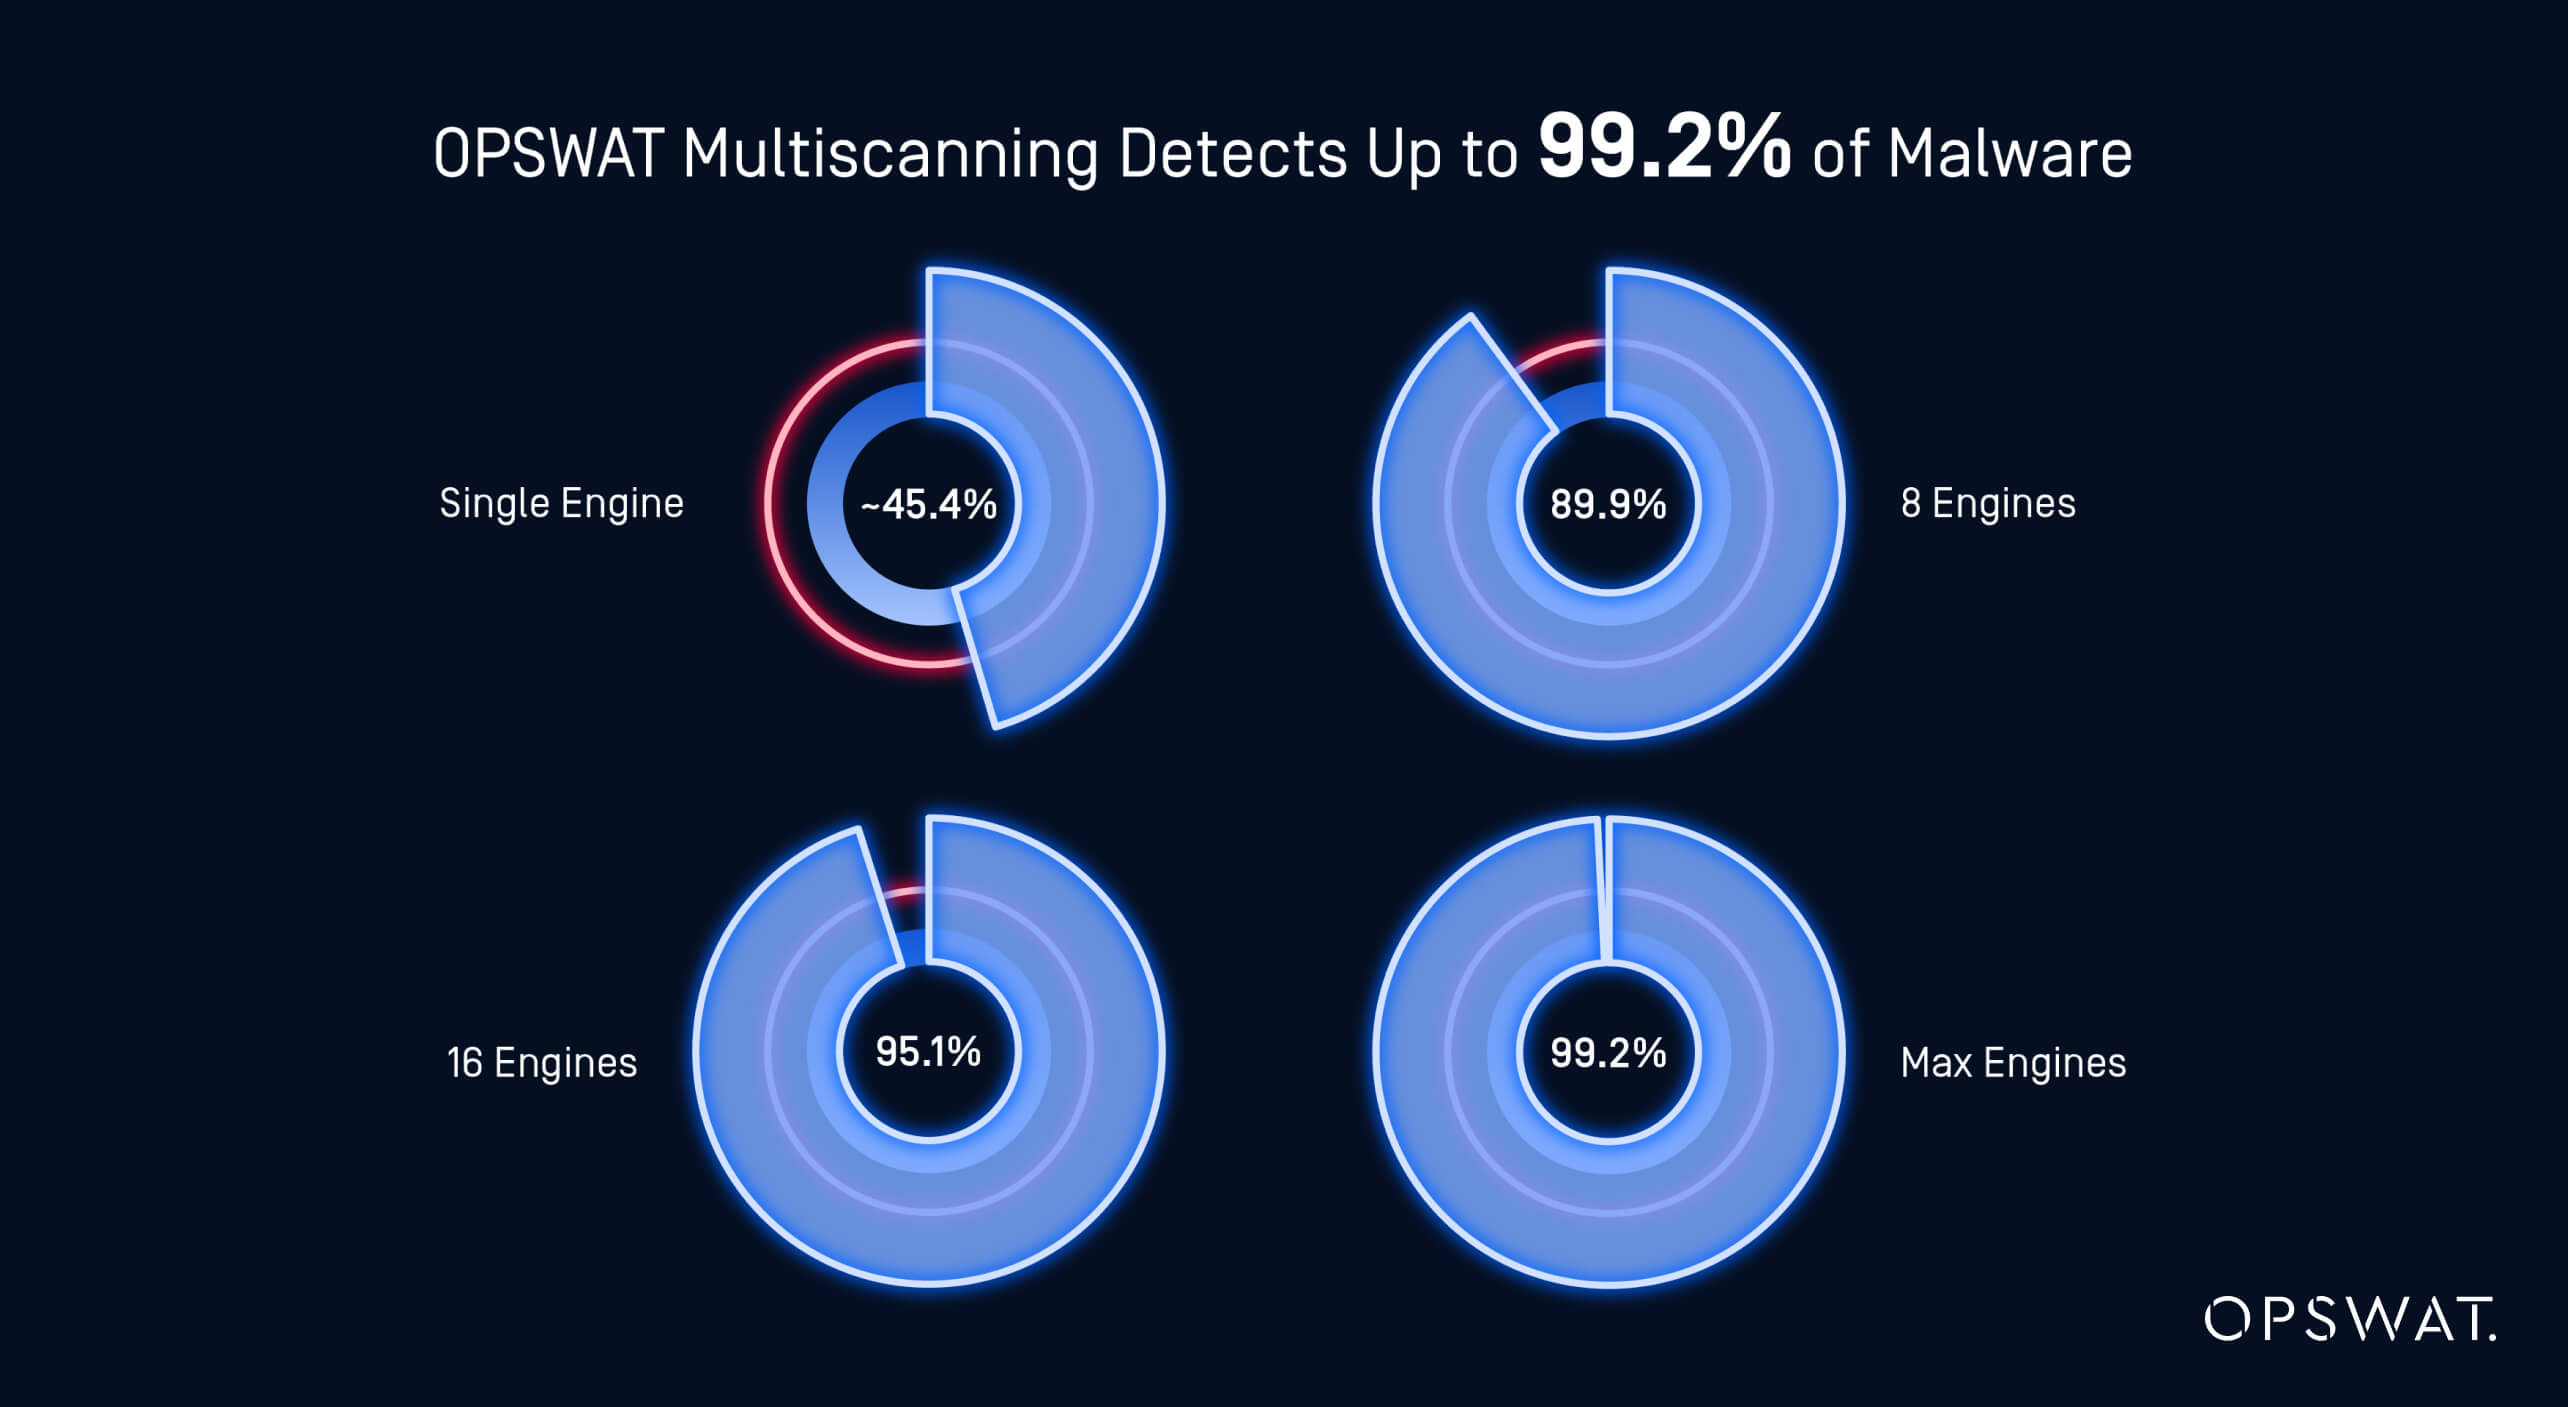
Untuk meningkatkan peluang mendeteksi ancaman, organisasi sebaiknya menggunakan metode pemindaian ganda, yang melibatkan pemindaian berkas menggunakan beberapa mesin antivirus (AV).
Semakin banyak kendaraan otonom yang beroperasi, semakin tinggi tingkat deteksinya.
Pendekatan ini membantu mencakup rentang ancaman yang lebih luas dan mengurangi risiko terlewatnya malware atau konten berbahaya lainnya.
AV harus menjalankan pemindaian baik di lingkungan Anda sendiri maupun di lingkungan cloud yang aman, untuk memastikan tidak ada data sensitif yang keluar dari sistem Anda.
Saat pemindaian dilakukan di cloud, data tersebut diproses dan kemudian dihapus, sehingga tidak ada transfer informasi pribadi ke basis data antivirus eksternal.
OPSWATPlatform ‘MetaDefender ’Cloud menggunakan lebih dari 20 mesin anti-malware terkemuka di industri, seperti McAfee atau Bitdefender, yang memanfaatkan metode tanda tangan, heuristik, dan pembelajaran mesin, serta pembaruan antivirusnya dilakukan setiap hari.
Perpaduan metode pemindaian ini meningkatkan peluang untuk mendeteksi ancaman-ancaman baru yang canggih sekalipun.
Menerapkan CDR
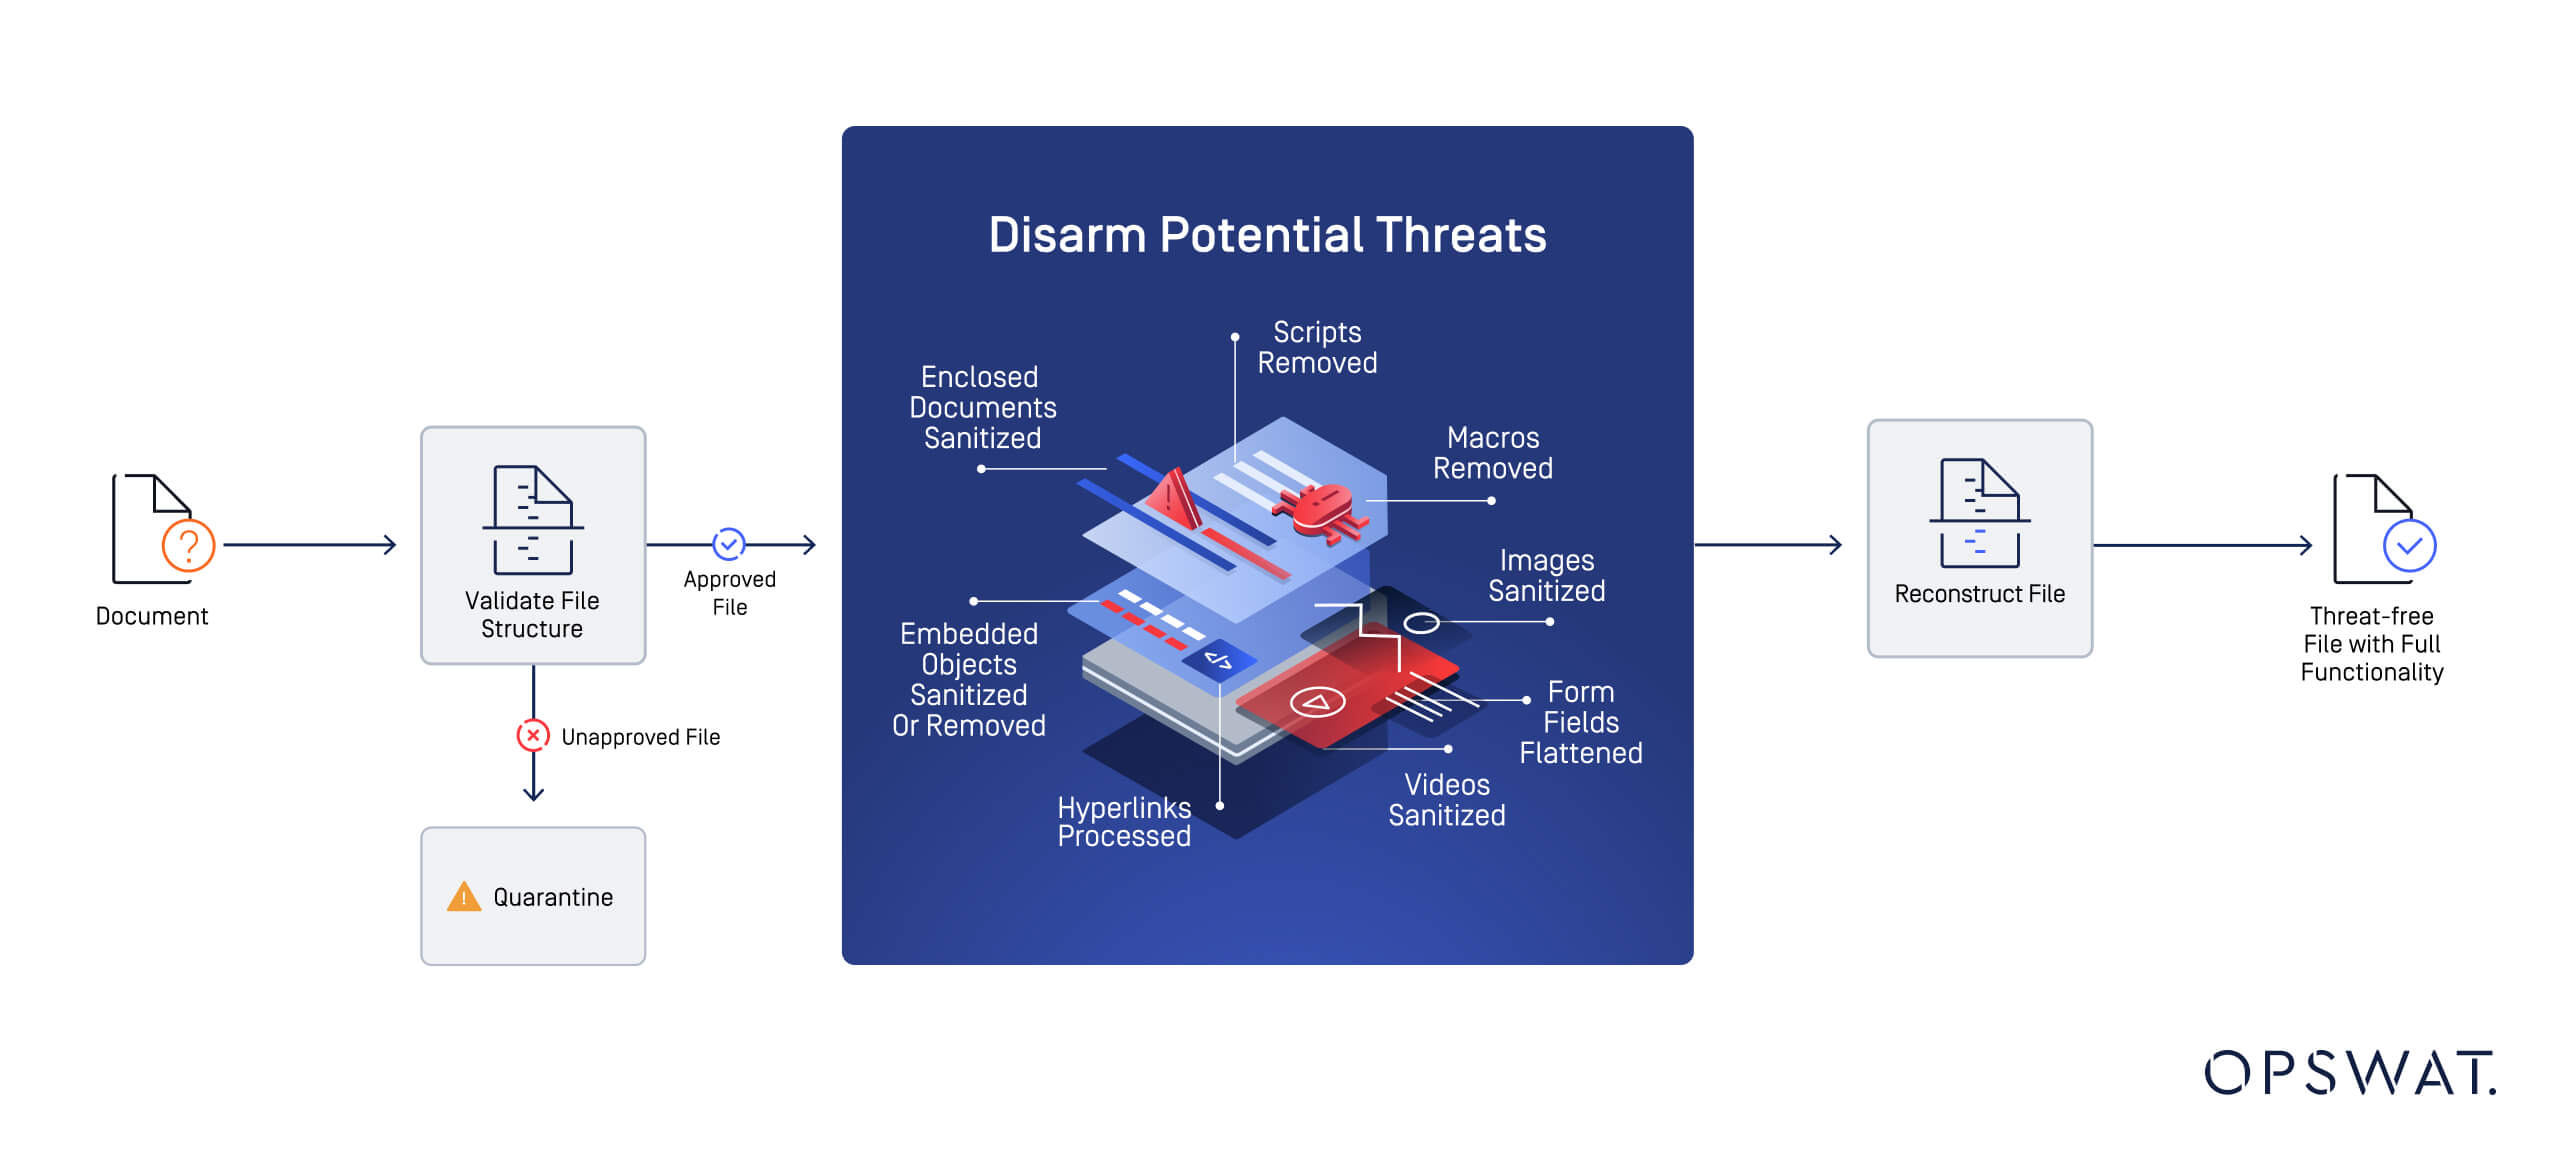
CDR merupakan teknologi yang diperlukan untuk melindungi dari ancaman tersembunyi (skrip, tautan, dan kode berbahaya) dalam berkas.
CDR bekerja dengan memecah berkas menjadi komponen-komponen dasarnya dan menghapus segala konten berbahaya, seperti tautan tersembunyi, URL, atau kode QR.
Setelah menonaktifkan kode berbahaya dalam berkas tersebut, CDR merekonstruksi berkas tersebut, memastikan berkas tersebut tetap berfungsi tanpa membawa unsur-unsur berbahaya apa pun.
Misalnya, dalam konteks lamaran kerja, para pelamar mungkin mengirimkan resume dalam format PDF yang dapat disisipi kode berbahaya yang dirancang untuk menyerang sistem Anda. CDR menghilangkan ancaman tersebut dan menghasilkan berkas yang bersih serta aman, namun tetap mempertahankan fungsi aslinya.
Hal ini membuat berkas-berkas tersebut aman untuk digunakan dan menjaga integritas data sekaligus mencegah kode berbahaya agar tidak dijalankan.
Aktifkan Sandboxing " Adaptive " untuk Analisis Ancaman
Adaptive Sandboxing menambah lapisan penting dalam keamanan berkas dengan menguji berkas yang berpotensi berbahaya secara aman di lingkungan yang terkendali.
Teknologi ini menjalankan berkas dalam sistem simulasi, sehingga tim SOC dapat mengamati perilakunya tanpa risiko merusak sistem yang sebenarnya. Setelah berkas dianalisis, sistem memberikan kesimpulan berdasarkan perilakunya di dalam sandbox.
Untuk berkas yang berisi skrip atau konten mencurigakan, sandboxing adaptif dapat mengisolasi berkas-berkas tersebut dalam lingkungan yang terpisah secara fisik, sehingga memastikan bahwa segala aktivitas berbahaya dapat dikendalikan.
Sandbox adaptif memberikan kendali penuh atas cara file dijalankan dan dianalisis, sehingga memungkinkan organisasi untuk menyesuaikan lingkungan dan alat pemantauan sesuai dengan karakteristik file tersebut.
Fleksibilitas ini memungkinkan penilaian yang lebih menyeluruh dan akurat terhadap ancaman yang mungkin lolos dari metode deteksi konvensional.
Meskipun sandboxing merupakan langkah keamanan yang efektif, proses analisis setiap berkas bisa memakan waktu beberapa menit.
Mengingat rentang waktu ini, penting untuk menggunakan sandboxing secara hati-hati agar tidak mengganggu alur kerja, terutama di lingkungan dengan volume transfer file yang tinggi.
Lakukan Tindakan Pencegahan dengan DLP
Proactive DLP tidak hanya sekadar mengidentifikasi konten sensitif; melainkan berfokus pada pencegahan kebocoran data sebelum hal itu terjadi.
DLP mendeteksi informasi sensitif seperti Informasi Identitas Pribadi (PII), nomor kartu kredit, konten NSFW, dan segala jenis data bisnis rahasia lainnya, guna memastikan informasi tersebut terlindungi dari akses atau paparan yang tidak sah.
Sistem ini melakukannya dengan menyamarkan data sensitif secara otomatis, yaitu dengan menghapus atau menggantinya sebelum data tersebut dibagikan ke pihak luar.
Jika diperlukan, sistem ini dapat menambahkan tanda air pada berkas untuk melacak bagaimana data tersebut digunakan atau siapa saja yang mengaksesnya.
Aplikasi DLP terbaru mencakup penggunaan alat berbasis AI yang memungkinkan organisasi mengadopsi dan melatih model AI sambil tetap menerapkan kontrol privasi yang ketat.
Melacak Komponen " Software " dengan Daftar Bahan (SBOM) Software
Organisasi harus memiliki gambaran yang lengkap mengenai komponen-komponen dalam aplikasi mereka agar dapat mengelola risiko rantai pasokan perangkat lunak secara efektif—dan SBOM memberikan hal tersebut.
SBOM menyediakan daftar lengkap semua komponen perangkat lunak, termasuk pustaka pihak ketiga, alat sumber terbuka, dan dependensi, sehingga memastikan tidak ada bagian dari aplikasi yang terlewatkan.
Inventaris ini menjadi sangat penting ketika para pengembang mengirimkan aplikasi baru, kontainer Docker, atau kode, karena inventaris ini memaparkan setiap komponen yang terlibat.
Penggunaan SBOM tidak hanya terbatas pada daftar bahan perangkat lunak ( vulnerability detection), karena SBOM juga menyediakan data penting mengenai siklus hidup komponen, seperti rincian akhir masa pakai dan informasi lisensi.
Dengan visibilitas ini, organisasi dapat mengantisipasi risiko sepanjang proses pengembangan dan mencegah masalah sebelum muncul.
Menganalisis Arsip untuk Mendeteksi Ancaman Tersembunyi
File yang dikompresi atau diarsipkan dapat melewati langkah-langkah keamanan konvensional.
Misalnya, jika sebuah berkas dilindungi kata sandi, perangkat lunak antivirus tidak dapat memindai isinya, sehingga berkas tersebut rentan terhadap risiko potensial.
Untuk mencegah hal ini, solusi keamanan harus mampu membuka dan memindai semua berkas di dalam wadah arsip, termasuk format umum seperti ZIP, RAR, dan TAR, serta arsip terenkripsi.
Menerapkan Filosofi Keamanan Zero-Trust
Tidak ada organisasi yang kebal terhadap ancaman siber, baik ancaman tersebut berasal dari sumber internal maupun eksternal, sehingga setiap berkas harus dianggap sebagai potensi risiko.
Peretas mengincar organisasi dari segala skala, dan semakin besar organisasi Anda, semakin menarik pula organisasi tersebut bagi para pelaku serangan ransomware yang menguntungkan.
Model Zero Trust sangat penting dalam lingkungan ini.
Asumsinya adalah setiap berkas, terlepas dari asal atau tingkat keandalannya, telah disusupi.
Filosofi ini memastikan bahwa ancaman tidak dapat melewati langkah-langkah keamanan Anda, sehingga melindungi setiap aspek infrastruktur Anda, baik internal maupun eksternal.
Menerapkan Zero Trust berarti menerapkan pola pikir ini di seluruh alur kerja, lokasi, dan sistem—API, penyimpanan awan, gerbang web, dan sebagainya.
Segala sesuatunya harus dibagi ke dalam segmen-segmen dengan penanggung jawab yang jelas di setiap tingkatan.
Model ini menjamin keseragaman dalam langkah-langkah keamanan, di mana pun organisasi Anda beroperasi.
Ambil contoh organisasi-organisasi global.
Di beberapa wilayah, DLP mungkin bersifat wajib, tetapi dalam kerangka Zero Trust, mengapa harus dibatasi hanya pada satu lokasi?
Praktik keamanan yang sama harus diterapkan secara global, guna memastikan perlindungan yang konsisten di mana pun.
Platform keamanan berbasis cloud sangat cocok untuk hal ini.
Hal ini memungkinkan penyesuaian skala yang mudah, sehingga langkah-langkah keamanan dapat diterapkan secara seragam di seluruh lokasi dan alur kerja.
Dengan platform semacam itu, organisasi dapat secara efektif menjaga keamanan semua sistemnya, di mana pun sistem tersebut beroperasi.
Lihat Bagaimana MetaDefender Cloud ™ Melindungi Beban Kerja Cloud Anda
Anda telah mengambil langkah pertama dalam memahami praktik terbaik yang diperlukan untuk mengamankan file cloud di seluruh alur kerja, dan kini Anda menyadari bahwa pendekatan tradisional mungkin tidak lagi cukup untuk melindungi organisasi Anda.
MetaDefender Cloud dirancang untuk mengatasi tantangan keamanan siber secara langsung, dengan menawarkan solusi yang jelas yang dapat diintegrasikan secara mulus ke dalam infrastruktur cloud Anda.
Dengan fitur pemindaian ganda, sandboxing dinamis, dan proactive DLP, Anda dapat memastikan tingkat keamanan tertinggi di seluruh alur kerja Anda—tanpa mengorbankan kecepatan atau efisiensi.