Untuk memfasilitasi kolaborasi dan akses instan ke berkas bersama bagi tenaga kerja global, berbagai organisasi semakin banyak mengadopsi solusi penyimpanan dari AWS S3, OneDrive, Microsoft Azure, Dell EMC Isilon, serta penyedia layanan on-premises dan cloud lainnya.
Hal ini telah memperluas area serangan bagi para penjahat siber untuk mencuri informasi berharga demi tujuan spionase atau untuk memeras tebusan. Menurut IBM, ransomware merupakan tindakan kedua yang paling sering dilakukan oleh para penjahat siber. Organisasi perlu menangani risiko yang terkait dengan keamanan penyimpanan data, seperti serangan malware canggih, ancaman zero-day, dan kehilangan data sensitif.
Bagaimana sebuah organisasi dapat melindungi informasi penting
1. Lakukan pemindaian malware sebelum menyimpan
Semua file harus dipindai untuk mendeteksi malware sebelum diizinkan masuk ke jaringan atau penyimpanan awan Anda dan disimpan. Untuk mencapai tingkat deteksi tertinggi dan meminimalkan waktu paparan terhadap serangan malware, pindai file menggunakan beberapa mesin anti-malware (dengan kombinasi metode deteksi berbasis tanda tangan, heuristik, dan pembelajaran mesin) melalui solusi pemindaian ganda.
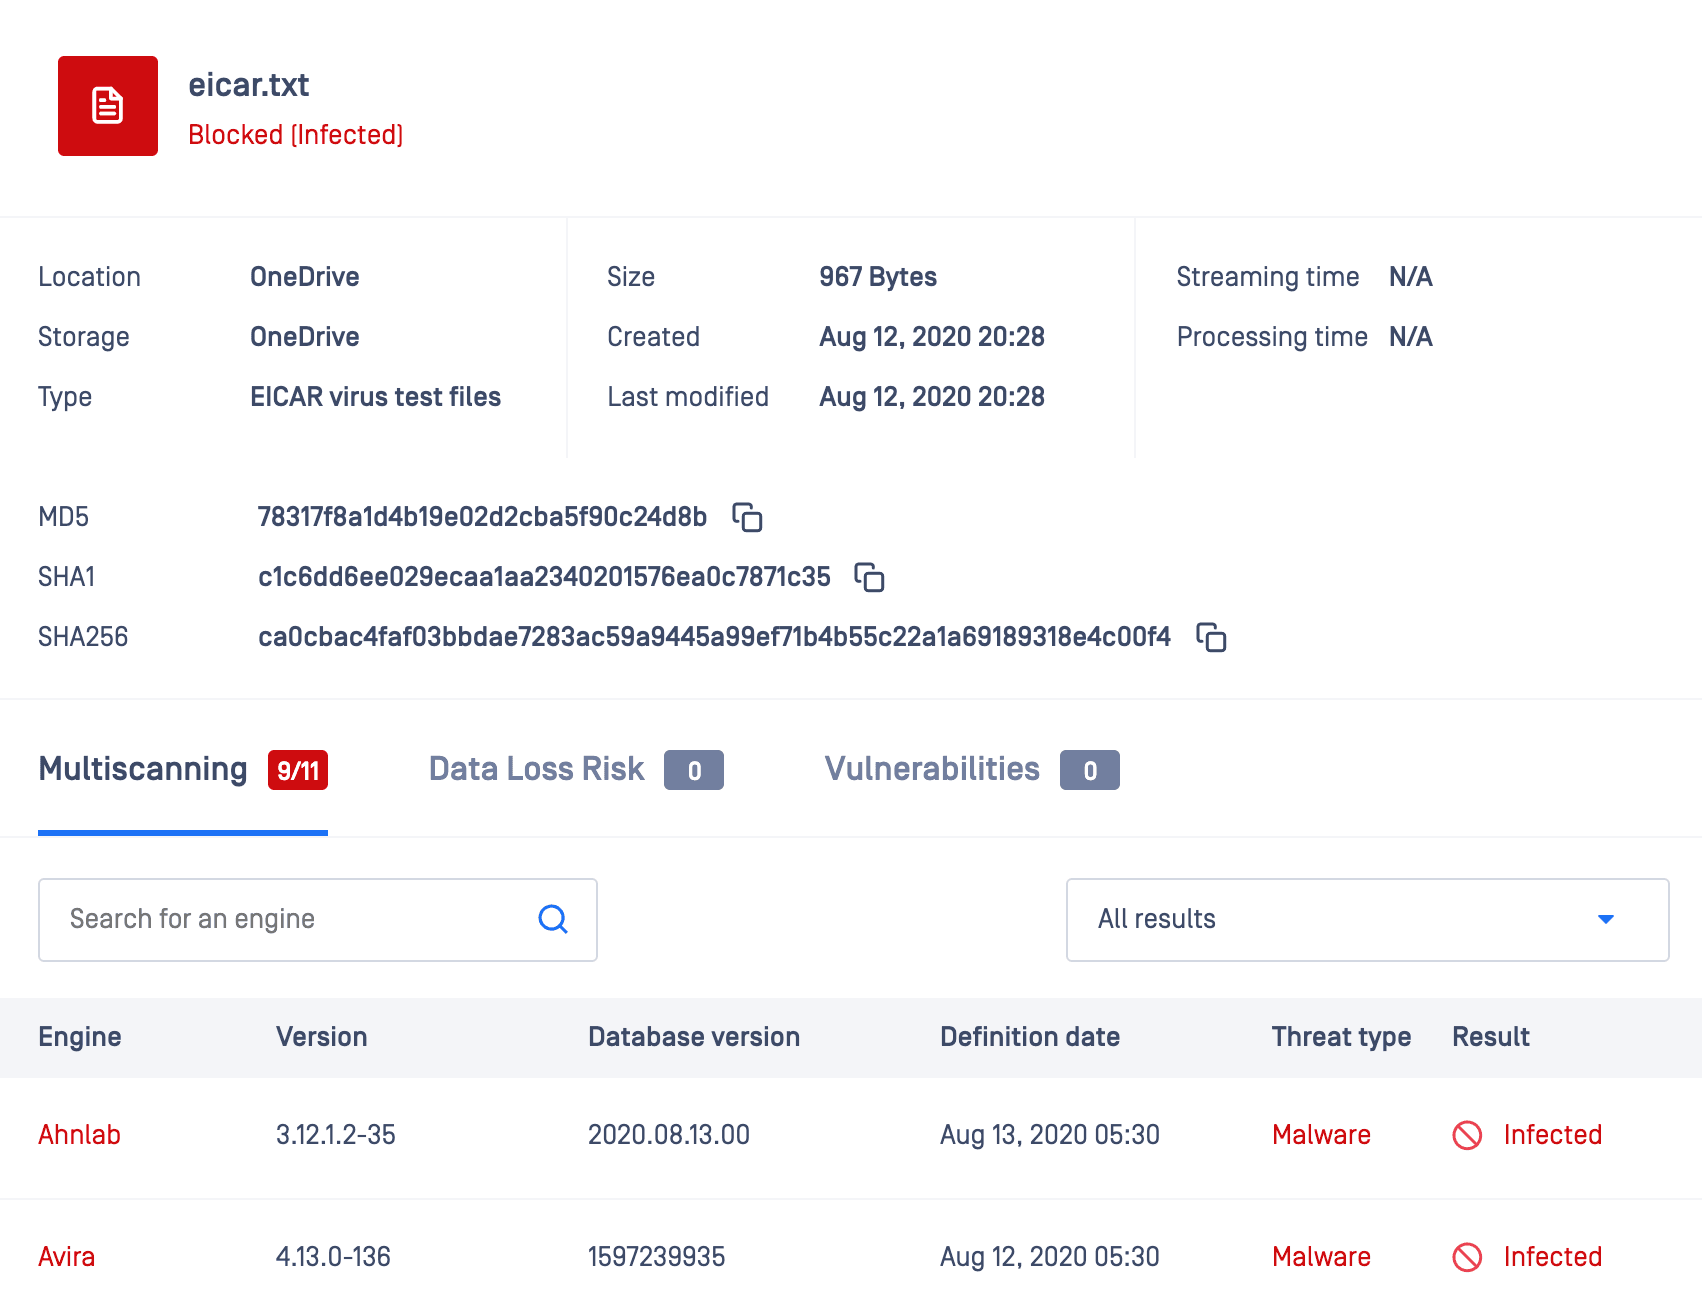
2. Memindai file baru dan yang telah diubah secara real-time
Pengguna yang mengunggah berkas mungkin telah diretas atau mungkin menggunakan sistem yang sudah disusupi. Seringkali, penyerang mempertahankan akses berkelanjutan pada perangkat tersebut dengan tujuan menggunakannya untuk kembali ke jaringan di kemudian hari.
Untuk memastikan berkas yang baru diunggah atau disimpan tidak menimbulkan ancaman di dalam penyimpanan aman Anda, pastikan Anda memproses setiap berkas baru segera setelah diunggah dengan mengaktifkan pemrosesan waktu nyata.
3. Hapus ancaman yang mungkin tersembunyi
File seperti Microsoft Office, PDF, dan file gambar dapat mengandung ancaman yang tersembunyi dalam skrip dan makro yang tidak selalu terdeteksi oleh mesin anti-malware. Untuk menghilangkan risiko dan memastikan bahwa file tersebut tidak mengandung ancaman tersembunyi, praktik terbaik yang disarankan adalah menghapus semua objek yang mungkin tertanam dengan menggunakan metodeyang disebut content disarm and reconstruction (CDR).
4. Lakukan pemindaian berkala pada seluruh penyimpanan Anda dengan menjadwalkan proses otomatis
Penelitian menunjukkan bahwa pada tahun 2022, rata-rata dibutuhkan waktu 9 bulan bagi organisasi untuk mendeteksi dan menangani kebocoran data.
Serangan SunBurst terhadap SolarWinds dan para pelanggannya dimulai pada Maret 2020 dan baru terdeteksi pada Desember 2020. Para peretas tidak langsung memperlihatkan keberadaan mereka. Begitu mereka menemukan celah untuk melewati sistem keamanan Anda, mereka berusaha menyusup lebih dalam dan memperoleh akses dengan hak istimewa yang lebih luas guna mengumpulkan lebih banyak data dan informasi.
Kode berbahaya sering kali disisipkan melalui skrip yang sah (misalnya dalam dokumen Office atau berkas produktivitas) yang kemudian terhubung ke server Command & Control (C2) untuk mengunduh malware.
Malware yang menggunakan taktik pengelakan berbasis waktu mampu melewati bahkan sandbox yang paling canggih sekalipun.
5. Lindungi data sensitif dan rahasia sebelum disimpan
Semua data sensitif seperti nomor jaminan sosial, rincian rekening bank, atau informasi yang dapat mengidentifikasi pribadi (PII) harus disunting, disamarkan, atau diblokir menggunakan teknologi pencegahan kehilangan data.
6. Pemindaian instan untuk mendeteksi dugaan infeksi
Jika Anda menduga sistem penyimpanan Anda mungkin telah diretas, segera mulai proses penanganan darurat. Jika memang terjadi pelanggaran keamanan, semakin cepat Anda bertindak, semakin kecil risiko yang Anda hadapi dan dampak negatif yang mungkin timbul akibat pelanggaran tersebut.
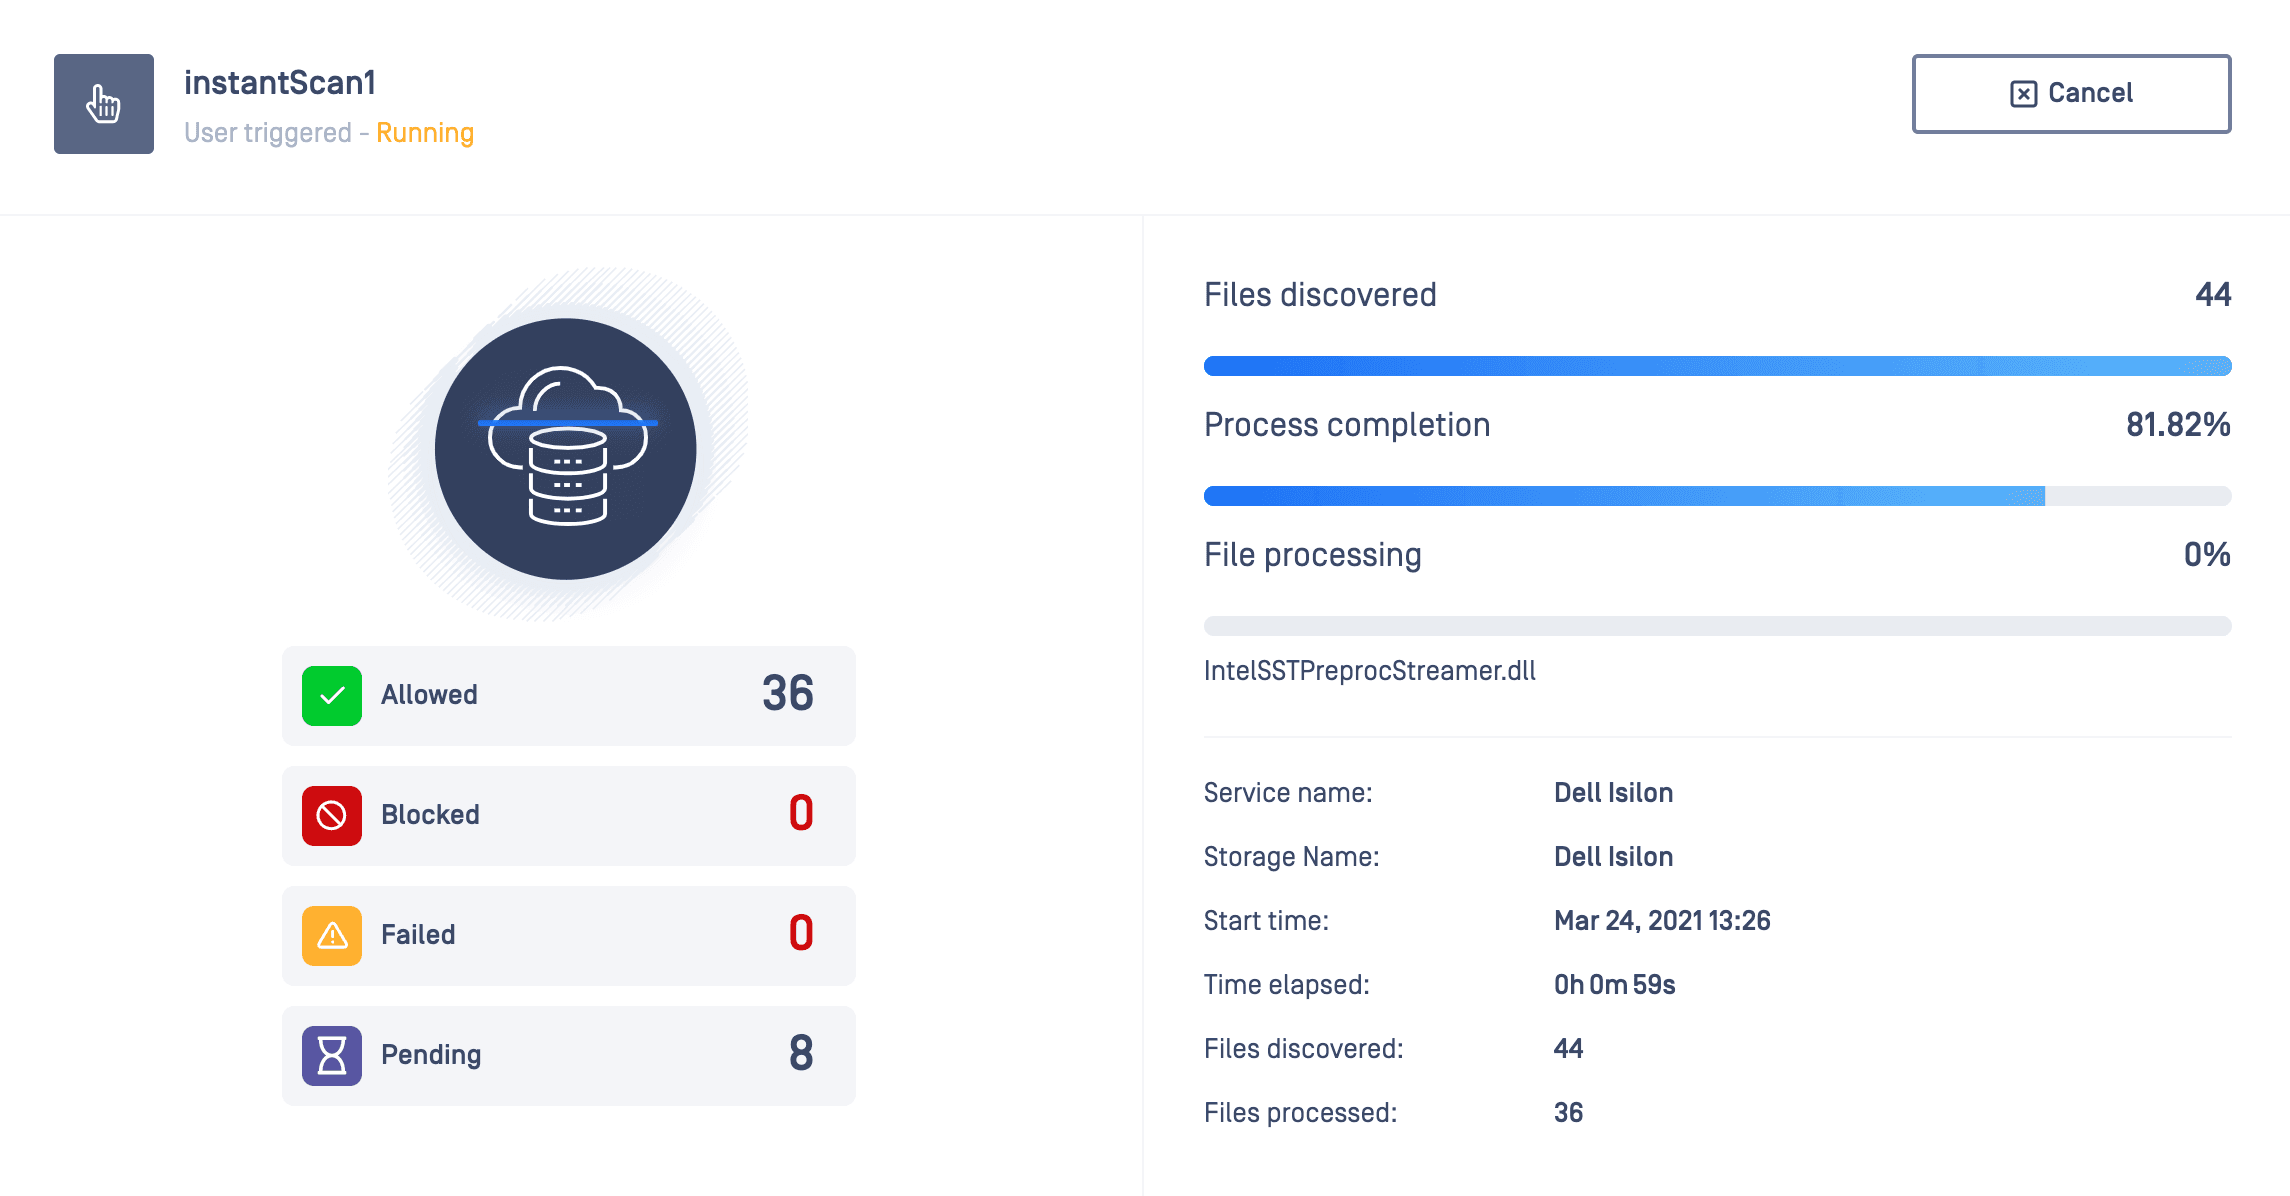
7. Memproses berkas sebelum dan sesudah pemindahan
Saat mentransfer data dari penyimpanan yang kurang aman ke penyimpanan yang lebih aman atau dari penyimpanan di lokasi (on-premises) ke penyimpanan berbasis awan ( Cloud ) — lakukan pemindaian, pembersihan data, enkripsi, dan pemindahan.
8. Periksa apakah ada kerentanan dalam berkas-berkas tersebut
Pastikan Andamemeriksa adanya kerentanan padaberkas perangkat lunak dan firmware sebelum berkas-berkas tersebut disimpan. Hal ini penting tidak hanya untuk melindungi penyimpanan Anda, tetapi juga klien akhir Anda yang berpotensi mengunduh dan menggunakan berkas yang rentan dieksploitasi akibat kerentanan perangkat lunak yang belum ditangani.
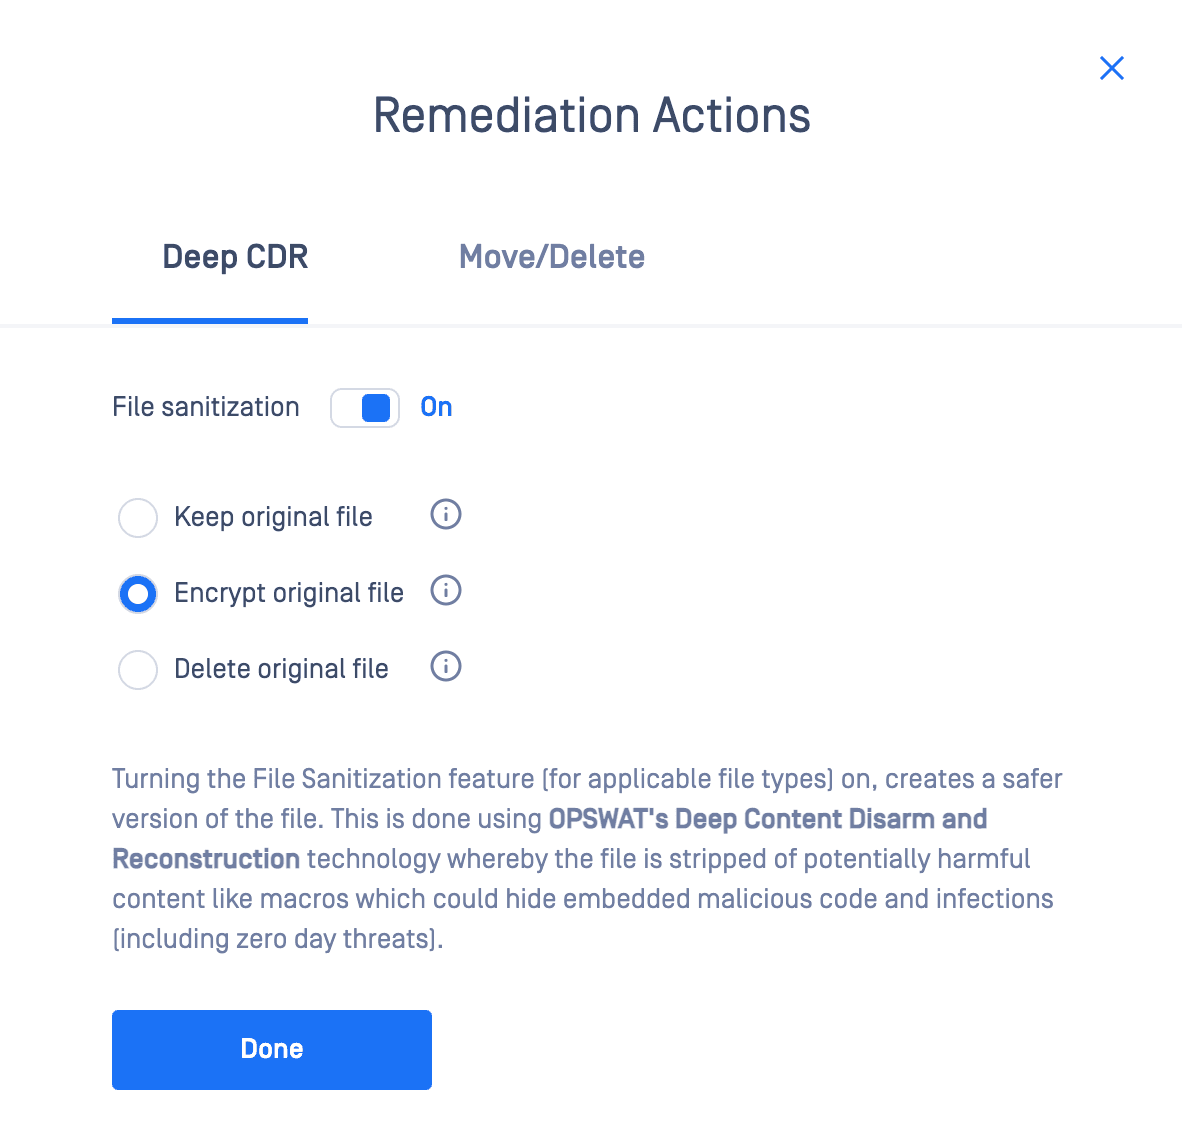
9. Enkripsi file asli
Enkripsi file asli yang disimpan sebagai cadangan. Gunakan versi data yang telah dibersihkan sebisa mungkin untuk alur kerja umum.
10. Kontrol akses
Batasi akses pengguna ke unit penyimpanan atau bucket. Terapkan aturan alur kerja agar data sensitif hanya dapat diakses oleh pihak yang memang perlu mengetahuinya.
Lakukan otentikasi terhadap semua pengguna sebelum mereka diizinkan mengakses penyimpanan Anda.
Solusi Penyimpanan Aman dari OPSWAT
OPSWAT MetaDefender Storage Security Menawarkan pendekatan terintegrasi dan komprehensif untuk mengamankan data perusahaan seperti dokumen, video, dan gambar, di berbagai penyedia layanan penyimpanan, serta membantu Anda mencegah kebocoran data, waktu henti, dan pelanggaran kepatuhan dalam solusi penyimpanan dan kolaborasi berbasis cloud maupun di lokasi Anda sendiri.
Kami menyediakan integrasi bawaan dengan API agar Anda dapat mengatur, memantau, dan melindungi seluruh penyimpanan perusahaan Anda dalam satu tampilan yang komprehensif.
Ingin mengetahui lebih lanjut tentang cara mengamankan penyimpanan data perusahaan Anda? Untuk informasi lebih lanjut, silakan hubungi salah satu pakar keamanan siber infrastruktur kritis kami.
